


I migliori 10 strumenti DAST: risultati di benchmark e confronto
Come CISO, ho lavorato a fondo con gli strumenti DAST. Nel valutare le migliori soluzioni, ho esaminato capacità come l'accuratezza, le prestazioni di rilevamento per gravità e altro ancora. Di seguito una ripartizione dettagliata dei miei principali risultati:
Risultati del benchmark DAST
Tassi di veri e falsi positivi
Ambienti di benchmark:
1. Holdout: Due siti web realizzati privatamente vengono utilizzati nella metodologia per valutare quanto efficacemente gli strumenti rilevano le vulnerabilità in applicazioni personalizzate e non pubbliche.
2. Holdout (senza elementi informativi): Due siti web realizzati privatamente utilizzati per valutare il rilevamento delle vulnerabilità in applicazioni personalizzate e non pubbliche. Una seconda variante esclude i risultati di esposizione di informazioni (errori dettagliati, perdite di metadati) per isolare il rilevamento delle vulnerabilità sfruttabili.
3. DVWA (Damn Vulnerable Web Application): Applicazione open-source PHP/MySQL per convalidare il rilevamento rispetto a vulnerabilità note.1Mira a confrontare gli strumenti con vulnerabilità note e a convalidare la coerenza del rilevamento.
4. Broken Crystals: Un'app web open-source realizzata con React.2Mira a valutare l'efficacia degli strumenti sulle vulnerabilità comuni nelle applicazioni fortemente basate su frontend.
Metriche chiave per valutare gli strumenti DAST:
1. Copertura delle vulnerabilità: Quante vulnerabilità reali lo strumento trova correttamente. (Una copertura più elevata significa meno punti ciechi nella sicurezza.)
Formula = veri positivi (ovvero vulnerabilità di sicurezza correttamente identificate) / numero totale di vulnerabilità.
2. Tasso di falsi positivi invertito: La quota di risultati che non sono falsi allarmi. Garantisce che i team di sicurezza non sprechino tempo a inseguire problemi che non sono reali. (Invertiamo il tasso in modo che un valore più alto sia sempre migliore.)
Formula = 1 − (Falsi positivi ÷ Risultati totali).
I nostri consigli
Sulla base del nostro benchmark, consigliamo alle aziende di:
Rendete DAST parte di ogni ciclo di rilascio: Eseguire scansioni dopo ogni rilascio individua le vulnerabilità ricorrenti prima che raggiungano la produzione.
Non affidatevi solo a DAST: Completatelo con SAST per l'analisi a livello di codice, IAST per il monitoraggio in runtime e test manuali per i difetti logici complessi.
Bilanciate velocità e accuratezza: Gli strumenti più utili fanno emergere rapidamente le vulnerabilità giuste con indicazioni chiare per la correzione, non l'elenco più lungo di risultati.
Approfondimento sul benchmark Holdout
Abbiamo analizzato in dettaglio i risultati dell'holdout, andando oltre il rilevamento fino alla prioritizzazione e al reporting:
Prestazioni importanti nel rilevamento delle vulnerabilità
Le vulnerabilità classificate come informative (ad es. messaggi dettagliati, perdite di metadati) sono state escluse dall'analisi per concentrarsi esclusivamente sulle vulnerabilità critiche che potrebbero influire sulla sicurezza.
Reporting e altre funzionalità
- Tempo di scansione: La velocità è cruciale quando le scansioni DAST sono integrate nelle pipeline CI/CD. Una scansione lenta può ritardare i cicli di sviluppo e scoraggiare un uso frequente.
- Suggerimenti per la correzione: Gli strumenti con suggerimenti per la correzione possono fornire indicazioni pratiche e di alta qualità per aiutare gli sviluppatori a risolvere rapidamente i problemi di sicurezza. (Nota: non abbiamo ancora valutato formalmente la qualità dei suggerimenti per la correzione.)
- Qualità del report: Abbiamo valutato la qualità dei report come alta, media o bassa in base alla nostra esperienza con gli strumenti DAST testati. I report di alta qualità erano ben strutturati, facili da leggere e fornivano spunti chiari.
Rilevamento delle vulnerabilità per gravità
Gli strumenti con tassi di rilevamento più elevati (ad es. HCL AppScan al 75%) sono più efficaci.
- Vulnerabilità critiche: Problemi gravi (ad es. esecuzione di codice remoto) che richiedono attenzione immediata.
- Vulnerabilità alte, medie e basse: I problemi di alta gravità richiedono un intervento urgente, mentre quelli medi e bassi sono meno critici.
- Buone pratiche: Problemi non critici (ad es. configurazioni insicure) che migliorano l'igiene di sicurezza.
- Informativo: Problemi non sfruttabili (ad es. errori dettagliati) a bassa priorità.
Accuratezza della prioritizzazione
Un punteggio di 100% non significa che tutte le vulnerabilità siano state rilevate. Indica che, tra le vulnerabilità rilevate, tutte sono state prioritarizzate correttamente.
Metodologia del benchmark
Set di holdout: Abbiamo creato 2 siti web:
- Uno con tutte le prime 10 vulnerabilità OWASP incluse deliberatamente, come l'iniezione SQL.
- L'altro non includeva vulnerabilità importanti.
I siti web non sono pubblici. Li manteniamo come set di holdout per garantire che i fornitori non li utilizzino per migliorare i loro strumenti DAST, il che vanificherebbe lo scopo del benchmark: misurare le prestazioni di questi strumenti nelle applicazioni reali.
Soluzioni DAST partecipanti: Per produrre i risultati del benchmark, abbiamo:
- Ottenuto accesso a 6 delle migliori soluzioni DAST.
- Utilizzato ogni strumento come scanner DAST web per eseguire i test di benchmark con la configurazione per rilevare la Top 10 OWASP.
Le soluzioni DAST utilizzate nel set di holdout sono elencate di seguito:
- Acunetix di Invicti, ultima versione aggiornata a giugno 2024
- HCL AppScan Standard 10.5.0
- Qualys WAS, ultima versione aggiornata a ottobre 2024
- Netsparker di Invicti, ultima versione aggiornata a giugno 2024
- Tenable Nessus 10.7.4
- ZAP 2.15.0
DVWA e Broken Crystals:
I risultati sono stati tratti dal benchmark di Pentest-Tools.com.3
Prossimi passi
Prevediamo di aggiungere risultati di benchmark open-source, incluso il progetto OWASP Benchmark (una suite di test Java per valutare accuratezza, copertura e velocità). Stiamo cercando attivamente di includere i seguenti strumenti nelle future esecuzioni di benchmark:
- Checkmarx DAST
- Contrast Assess
- Indusface WAS
- PortSwigger Burp Suite
Perché eseguiamo benchmark DAST?
Le aziende si affidano a DAST per mantenere sicuri i propri dati e le proprie applicazioni come parte della loro strategia di sicurezza informatica. Tuttavia, le metriche più importanti su uno strumento DAST, come il tasso di falsi positivi, non sono disponibili.
Le aziende dovrebbero eseguire una Proof of Concept (PoC) prima di adottare strumenti DAST, tuttavia le PoC non sono perfette:
Le applicazioni testate durante la PoC potrebbero non presentare determinate vulnerabilità e, di conseguenza, le aziende potrebbero non comprendere appieno le capacità degli strumenti nella loro PoC.
Le PoC sono costose, le aziende potrebbero non includere ogni strumento DAST nella propria PoC e perdere la soluzione più adatta alla propria attività.
Esaminare i risultati dei benchmark e selezionare una rosa di fornitori per la PoC può aiutare le aziende a identificare la soluzione ottimale per le proprie applicazioni.
Criteri standardizzati per la valutazione degli scanner di vulnerabilità web
Di seguito alcuni dei criteri che abbiamo utilizzato e la logica alla base della loro selezione:
Tasso di veri positivi: Il rilevamento automatico delle vulnerabilità è il compito principale di uno strumento DAST. È fondamentale che gli scanner automatici di sicurezza delle applicazioni web identifichino le vulnerabilità nelle applicazioni.
Tasso di falsi positivi: I falsi positivi riducono la fiducia nelle soluzioni DAST e rallentano i team di sicurezza. Nel grafico, volevamo collocare le soluzioni con prestazioni più elevate nell'angolo in alto a destra, pertanto abbiamo invertito il tasso di falsi positivi.
Accuratezza della prioritizzazione è fondamentale per la prioritizzazione. Senza di essa, i team di sicurezza possono perdersi in un lungo elenco di vulnerabilità.
Come dovrebbero le aziende eseguire le PoC DAST?
Consigliamo,
Di utilizzare un'ampia varietà di applicazioni per vedere come i diversi strumenti si comportano in scenari diversi.
Di includere obiettivi di benchmark che assomiglino il più possibile alle applicazioni finali dell'organizzazione.
I migliori 10 strumenti DAST a confronto
Le opinioni delle recensioni provengono da 5 e 6
Qui abbiamo elencato sia soluzioni DAST a pagamento sia gratuite. Se siete interessati a soluzioni gratuite, consultate gli gratuiti strumenti DAST.
Copertura della scansione
- Rilevamento XSS: Identifica le vulnerabilità in cui gli aggressori iniettano script dannosi che possono rubare dati o dirottare le sessioni degli utenti.
- Rilevamento iniezione SQL: Rileva i difetti in cui gli aggressori manipolano le query SQL per accedere o modificare un database.
- OAuth 2.0: Valuta la sicurezza dei flussi di autorizzazione OAuth 2.0, per garantire un adeguato controllo degli accessi.
- Rilevamento iniezione di comandi: Rileva le vulnerabilità in cui gli aggressori iniettano ed eseguono comandi arbitrari sul server o sul sistema.
Invicti
Invicti è uno strumento di dynamic application security testing (DAST) e interactive application security testing (IAST) progettato per identificare le vulnerabilità nelle applicazioni web e nelle API.
Questo duplice approccio consente a Invicti di eseguire scansioni accurate in tempo reale sia delle applicazioni in esecuzione sia del loro codice, fornendo approfondimenti sulle potenziali vulnerabilità.
Supporta un'ampia gamma di test di sicurezza, inclusi controlli per:
- Iniezione SQL
- XSS (cross-site scripting, una vulnerabilità web)
- Vulnerabilità legate alle API
Punti di forza
- Scansione di base e incrementale: Una delle capacità distintive di Invicti è la scansione di base per le valutazioni iniziali delle vulnerabilità e la scansione incrementale per concentrarsi sulle nuove modifiche. Questo approccio ottimizza il monitoraggio continuo rispetto ad altri strumenti che si affidano esclusivamente a scansioni complete e statiche.
- Integrazione CI/CD: Si integra perfettamente con le pipeline CI/CD, consentendo la scansione automatica della sicurezza durante il processo di sviluppo.
Punti deboli
- Falsi positivi e analisi delle vulnerabilità: Sebbene Invicti offra buone prestazioni nel rilevamento delle vulnerabilità, ci sono margini di miglioramento nell'analisi dei falsi positivi e nelle librerie complessive di analisi delle vulnerabilità. L'attuale tasso di falsi positivi del 23% significa che i team di sicurezza potrebbero dover ancora dedicare tempo alla convalida dei risultati
- Copertura limitata per le API GraphQL: Sebbene Invicti sia uno strumento efficace per la scansione di vari tipi di vulnerabilità, la sua copertura per la sicurezza delle API GraphQL è meno estesa rispetto ad altre soluzioni specializzate di test delle API. È efficace nel testare le API, incluse REST, SOAP e GraphQL, senza richiedere configurazioni aggiuntive. Tuttavia, è meno efficace nel testare la logica di business complessa o nel fornire un'analisi approfondita delle API GraphQL rispetto ad altri strumenti progettati specificamente per questi casi d'uso.
- Specificità dei report: La specificità dei report generati da Invicti potrebbe essere migliorata fornendo informazioni contestuali più dettagliate, indicazioni di correzione più chiare e una maggiore chiarezza nella prioritizzazione.
PortSwigger Burp Suite
Burp Suite supporta sia test dinamici di sicurezza delle applicazioni (DAST) automatici che manuali. Nel nostro benchmark, ha raggiunto una copertura del 29% delle vulnerabilità critiche, risultando efficace sia per i test di vulnerabilità automatici che manuali.
Disponibile in diverse edizioni, incluse le edizioni Professional, Enterprise e Community.
L'edizione community può eseguire la scansione o il crawling delle app web internamente o esternamente, mentre la versione a pagamento offre funzionalità aggiuntive per le aziende che cercano uno strumento più complesso.
Punti di forza
- Accuratezza: Nel nostro benchmark, Burp Suite ha mostrato un tasso di falsi positivi del 15%, inferiore rispetto ad altri strumenti come Invicti, che aveva un tasso di falsi positivi del 23%.
- Configurazione semplice: Il processo di configurazione è semplice e intuitivo.
Punti deboli
- Elevato utilizzo di memoria: Durante le scansioni, in particolare con applicazioni più grandi, Burp Suite utilizza una quantità significativa di memoria, con un impatto sulle prestazioni.
- Integrazioni limitate: Burp Suite non dispone di integrazioni più estese con strumenti come Jenkins per automatizzare le scansioni DAST, limitando la sua utilità nei flussi di lavoro di integrazione continua/distribuzione continua (CI/CD).
- Qualità del reporting: Burp Suite ha ottenuto un punteggio basso per la qualità del report. Inoltre, le indicazioni di correzione fornite erano spesso troppo generiche.
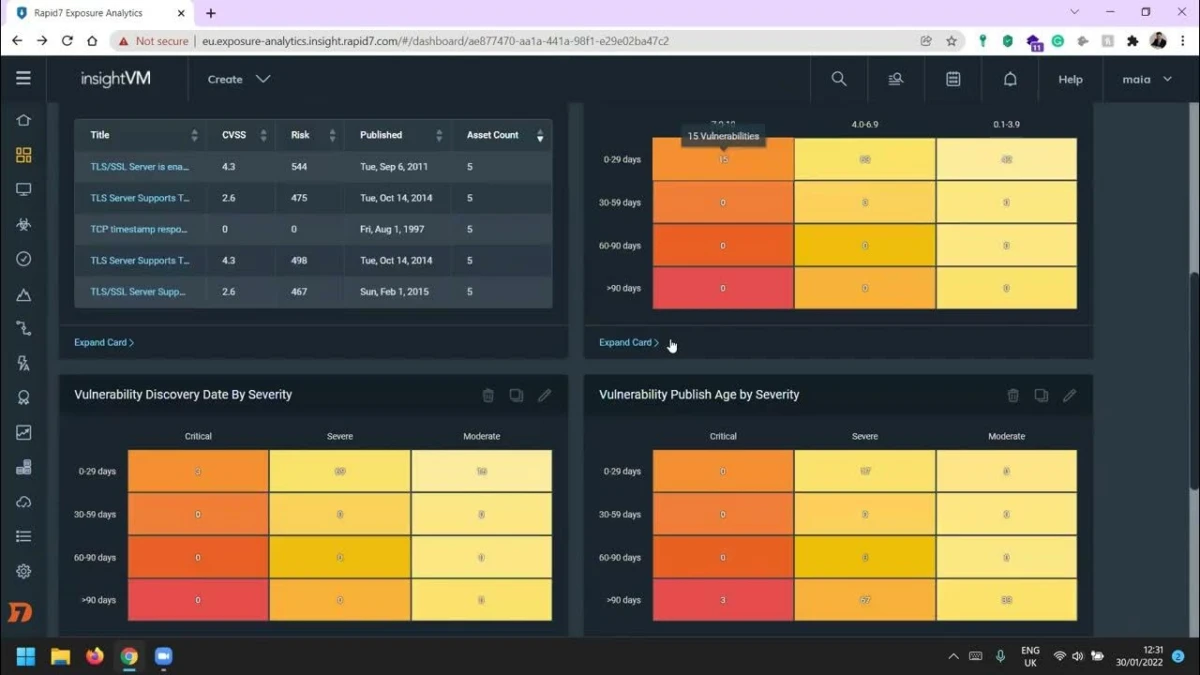
InsightVM Rapid7
Ideale per: Identificare e monitorare le vulnerabilità
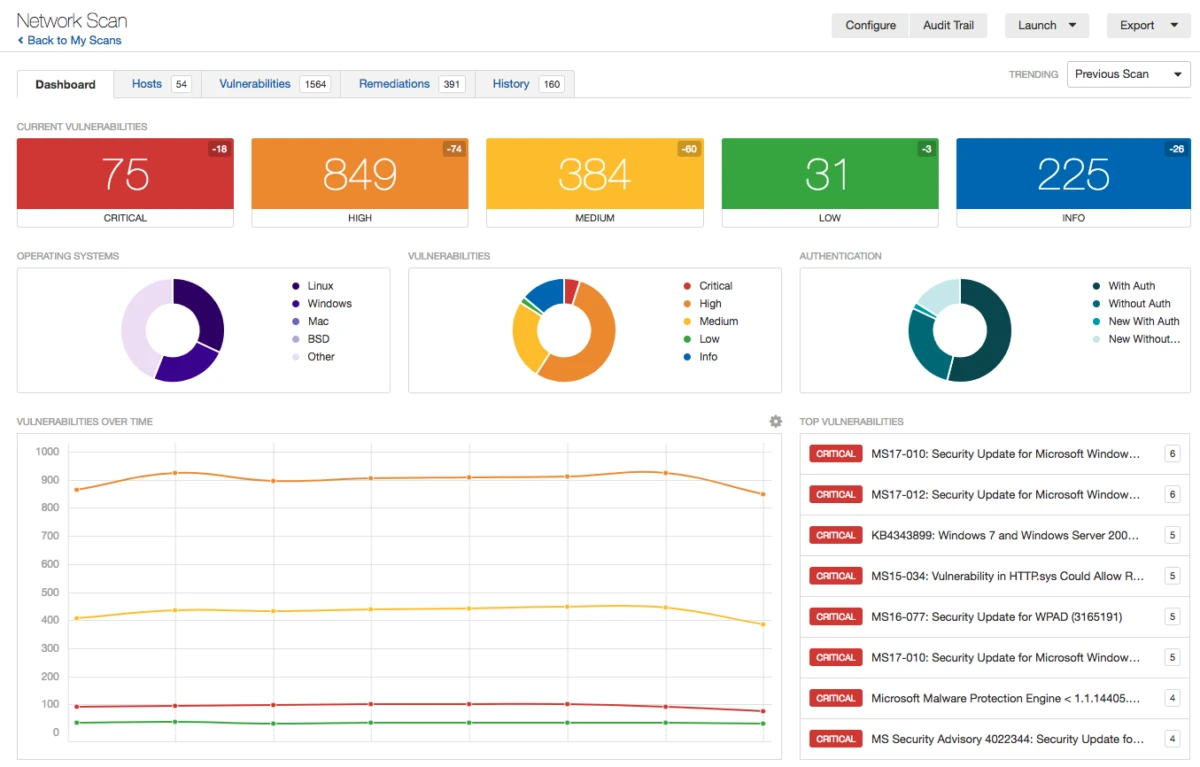
InsightVM non è uno strumento DAST. È una piattaforma di gestione delle vulnerabilità che valuta il rischio negli ambienti IT utilizzando la ricerca sulle vulnerabilità di Rapid7, i dati globali sugli aggressori e la scansione internet. Si integra con Metasploit per la conferma degli exploit e fornisce il monitoraggio in tempo reale di asset cloud, virtuali e container.
Punti di forza
- Gestione e monitoraggio delle vulnerabilità: Fornisce valutazioni degli asset in tempo reale per ambienti cloud, virtuali e container, integrandosi con Metasploit per la conferma degli exploit.
- Valutazione del rischio e prioritizzazione: La piattaforma utilizza punteggi di rischio reali per dare priorità alle vulnerabilità e supporta la gestione basata su agenti per un patching efficiente.
Punti deboli
- Elevato consumo di memoria: Durante le scansioni, specialmente in ambienti di grandi dimensioni, InsightVM può consumare molta memoria, con possibili ripercussioni sulle prestazioni del sistema e problemi di stabilità.
- Interfaccia utente grafica (GUI) immatura: La GUI è inconsistente e poco matura, rendendo la navigazione e la configurazione più difficili per gli utenti, in particolare per quelli senza competenze tecniche.
- Generatore di query limitato: Il generatore di query è limitato, impedendo la personalizzazione di query o report complessi e rendendo più difficile l'estrazione dei dati e la configurazione dei report.
- Correzioni dei bug ritardate: I bug nei controlli complessi delle vulnerabilità possono richiedere molto tempo per essere risolti, ritardando le valutazioni delle vulnerabilità e le attività di correzione.
La release della piattaforma di febbraio 2026 ha ridotto l'utilizzo della memoria di Security Console e ottimizzato la gestione dei contenuti delle vulnerabilità e la gestione delle scansioni, affrontando la storica debolezza di consumo di memoria della piattaforma. Una vulnerabilità di convalida delle firme che interessava il componente cloud Exposure Analytics è stata corretta senza richiedere alcuna azione da parte del cliente.7
 Aggiungi come fonte preferita
Tenable Nessus Professional
Ideale per: Scansione di rete
Tenable Nessus Professional è principalmente incentrato sulla scansione delle vulnerabilità di rete piuttosto che sui tradizionali test di sicurezza delle applicazioni web.
Esegue scansioni agentless e valutative per valutare le vulnerabilità negli asset di rete, rendendolo adatto alle organizzazioni che necessitano di valutazioni complete della sicurezza dei propri ambienti IT.
Non è specializzato nella sicurezza delle applicazioni web, ma fornisce aggiornamenti frequenti per identificare le ultime vulnerabilità e include raccomandazioni per la correzione.
Per chi richiede funzionalità di scansione di livello enterprise, come la scansione delle applicazioni web e la scansione della superficie di attacco esterna, Tenable offre Nessus Expert come opzione di livello superiore.
Abbiamo discusso i prezzi degli strumenti DAST e altro ancora nell'articolo Prezzi DAST: confronto delle tariffe dei fornitori.
Punti di forza
- Scansione di rete: Offre scansioni agentless e valutative per valutazioni approfondite su una vasta gamma di asset.
- Duplice approccio di implementazione: Nessus supporta sia soluzioni di scansione basate su agenti sia basate su credenziali, offrendo flessibilità in base alle esigenze dell'organizzazione.
Punti deboli
- Durata e risultati della scansione incoerenti: Variabilità nella durata della scansione e incoerenza nei risultati, che possono influire sull'affidabilità dello strumento in ambienti grandi o complessi.
Se utilizzate Tenable Nessus e cercate alternative, potete leggere Alternative a Tenable Nessus.
HCL AppScan
Ideale per: Gestione delle vulnerabilità delle applicazioni di livello enterprise
La suite AppScan include diversi prodotti (AppScan on Cloud, AppScan 360, AppScan Standard, AppScan Source e AppScan Enterprise).
HCL AppScan include funzionalità di integrazione con vari ambienti di sviluppo e distribuzione, reportistica per la conformità normativa e personalizzazione tramite l'AppScan Extension Framework.
Punti di forza
- Accuratezza: Tra i primi 2 strumenti nel nostro benchmark DAST, HCL AppScan ha dimostrato:
- Elevato tasso di veri positivi: 66% per le vulnerabilità critiche.
- Basso tasso di falsi positivi: 2% di tasso di falsi positivi.
- Elevata accuratezza nell'assegnare la gravità ai problemi: Ha dimostrato un'accuratezza del 60% nell'assegnare il livello di gravità corretto alle vulnerabilità.
Punti deboli
- Dashboard e reporting: La dashboard e le sezioni di panoramica nei report sono in ritardo rispetto a quelle di altri strumenti DAST commerciali.
- Integrazione limitata con i container: Non è adatto alle applicazioni containerizzate in determinati ambienti.
- Integrazione CI/CD: Non è uno strumento efficace per l'integrazione CI/CD continua a causa delle restrizioni di licenza
- Durata di scansione lenta: HCL AppScan ha avuto il più lungo tempo di scansione nel nostro benchmark.
NowSecure
Ideale per: Scansione di app mobili
NowSecure DAST è incentrato sul test delle applicazioni mobili; non offre test di applicazioni web.
Poiché il mercato della scansione di app mobili è limitato, pochi strumenti si concentrano esclusivamente sulla scansione di app mobili. NowSecure potrebbe essere un'opzione adatta per le aziende che
- Testano applicazioni mobili.
- Possono permettersi uno strumento dedicato alla scansione di app mobili.
Punti di forza
- Scansione di app mobili: Supporta la scansione automatica delle applicazioni mobili.
Punti deboli
- Test complessi e intervento manuale: Alcuni scenari di test richiedono un intervento manuale, soprattutto per flussi di accesso personalizzati o configurazioni complesse di app mobili.
- Limitazioni di personalizzazione: Le opzioni di personalizzazione per il reporting e le configurazioni di test specifiche sono limitate.
- Durata della scansione: Le durate delle scansioni possono essere lunghe.
Checkmarx DAST
Ideale per: Sicurezza delle applicazioni in ambienti CI/CD rapidi
Checkmarx DAST può essere distribuito on-premise, ibrido o cloud. Offre rilevamento di SQL injection e rilevamento XSS.
Checkmarx DAST fa parte della piattaforma Checkmarx One, che consolida vari strumenti di sicurezza delle applicazioni (come SAST, sicurezza API, sicurezza dei container, ecc.) in un'unica piattaforma.
Punti di forza
- Monitoraggio delle vulnerabilità: Classifica le vulnerabilità in base al rischio associato e supporta la delta-scanning per rieseguire la scansione del codice modificato.
- Ampiezza della piattaforma: Un'unica piattaforma per SAST, DAST, scansione API, SCA e sicurezza dei container.
Punti deboli
- Falsi positivi: Numero elevato di falsi positivi, soprattutto in basi di codice applicative di grandi dimensioni.
- Limitazioni di personalizzazione: Le opzioni di personalizzazione sono limitate, in particolare per quanto riguarda il reporting personalizzato e la creazione di nuovi widget per la dashboard.
- Integrazione Jenkins complessa: Sebbene Checkmarx si integri con le pipeline CI/CD, lo snippet di codice Jenkins è difficile da implementare.
Indusface WAS
Ideale per: Test di sicurezza delle applicazioni web
Il DAST di Indusface offre funzionalità di Web Application Firewall (WAF) basate su cloud. Indusface WAS non può essere distribuito on-premise, il che potrebbe essere considerato un aspetto negativo se gli utenti desiderano evitare i servizi cloud.
Punti di forza
- Copertura di scansione: Combina la scansione di sicurezza delle applicazioni web con le vulnerabilità a livello di sistema operativo e la scansione malware.
- Scansione automatica e manuale: La piattaforma supporta sia scansioni automatiche sia VAPT manuali (Vulnerability Assessment e Penetration Testing).
Punti deboli
- Miglioramenti necessari all'interfaccia utente (UI): Il layout e la navigazione della UI possono essere migliorati per un accesso più semplice ai report di sicurezza e alle funzionalità di scansione.
- Personalizzazione limitata: Manca di opzioni di personalizzazione per test di sicurezza più mirati.
- Durata della scansione: Il processo di scansione è più lento per le applicazioni su larga scala.
Contrast Assess
Ideale per: Analizzare le vulnerabilità direttamente all'interno delle applicazioni in esecuzione
Lo strumento di Contrast Security, Contrast Assess, utilizza principalmente un approccio Interactive Application Security Testing (IAST).
Punti di forza
- Approccio IAST: Correla i risultati dei metodi SAST e DAST, riducendo i falsi positivi e identificando le vulnerabilità sia nel codice personalizzato sia nelle librerie open-source.
- Spiegazioni delle vulnerabilità: Ogni risultato include rischio, causa principale e dettagli per la correzione.
- Integrazione CI/CD: Si integra perfettamente nelle pipeline esistenti.
Punti deboli
- Supporto linguistico limitato: Il supporto dei test IAST per le applicazioni legacy o i linguaggi di programmazione meno recenti è piuttosto limitato.
- Falsi positivi/negativi: Vengono segnalati falsi positivi e falsi negativi, richiedendo verifica manuale e regolazioni.
OWASP ZAP
Ideale per: Sicurezza open-source delle applicazioni web
Uno strumento gratuito e open-source, ZAP è altamente personalizzabile e supporta le applicazioni web e le API. È ampiamente utilizzato nelle pipeline DevSecOps e CI/CD. Sebbene non abbia lo stesso livello di test della logica di business di altri strumenti, è comunque uno strumento valido che può essere potenziato con plugin e integrazioni.
Agisce come proxy man-in-the-middle, consentendo di intercettare e ispezionare i messaggi inviati tra un browser e un server web per trovare falle di sicurezza in tempo reale.
Punti di forza
- Facilità d'uso: Dispone di un'interfaccia utente di base ben strutturata.
- Integrazioni: Si integra facilmente con strumenti CI/CD come Jenkins. Si integra anche con strumenti DevSecOps come DefectDojo.8
- Efficienza nel penetration testing: Efficace per il penetration testing, combinando funzionalità di test manuali e automatiche per identificare le vulnerabilità.
Punti deboli
- Falsi positivi: Segnala problemi non sfruttabili come vulnerabilità durante i test automatici.
- Documentazione carente: La documentazione è insufficiente.
- Ambito limitato: manca di funzionalità di automazione come la scansione dinamica delle API. Inoltre non supporta completamente le applicazioni containerizzate.
La roadmap di ZAP include l'integrazione dell'IA, integrazioni ampliate con strumenti di terze parti e funzionalità di esplorazione migliorate. ZAP ha inoltre aggiunto il rilevamento dei cicli GraphQL (rischio di denial-of-service) nelle release recenti.9
FAQ
Gli strumenti DAST sono soluzioni di sicurezza delle applicazioni che rilevano le vulnerabilità nelle applicazioni web mentre sono in esecuzione in un ambiente live. Simulano gli attacchi dal punto di vista di un utente malintenzionato per identificare potenziali problemi di sicurezza. Possono anche essere considerati parte degli strumenti di scansione delle vulnerabilità.
Gli strumenti DAST interagiscono tipicamente con un'applicazione attraverso il suo front end, testando vulnerabilità come l'iniezione SQL, il cross-site scripting (XSS) e altre minacce di sicurezza standard. Non richiedono l'accesso al codice sorgente.
Gli strumenti DAST sono essenziali per i team di sicurezza, gli sviluppatori e i professionisti IT coinvolti nel mantenimento della sicurezza delle applicazioni web. Sono particolarmente utili per le organizzazioni con applicazioni web dinamiche e aggiornate di frequente.
I principali vantaggi includono la capacità di identificare vettori di attacco reali, la facilità d'uso senza la necessità di accedere al codice sorgente e la possibilità di testare le applicazioni nel loro stato di esecuzione finale.
No, DAST integra altri metodi di test come lo static application security testing (SAST) e l'interactive application security testing (IAST). Una strategia di sicurezza completa richiede un mix di approcci di test diversi.
Sì, gli strumenti DAST possono non rilevare le vulnerabilità non esposte attraverso l'interfaccia web e potrebbero generare falsi positivi. Inoltre, in genere non possono valutare il codice sorgente per problemi sottostanti.
Si consiglia di utilizzare gli strumenti DAST con regolarità, soprattutto dopo modifiche significative all'applicazione o al suo ambiente. Gli ambienti di integrazione continua possono trarre vantaggio da test più frequenti.
Alcuni strumenti DAST sono in grado di testare le applicazioni mobili, ma la loro efficacia può variare a seconda dello strumento e della specifica architettura dell'applicazione.
Gli strumenti DAST sono versatili, ma la loro efficacia può variare a seconda della complessità e della tecnologia dell'applicazione web. Sono più efficaci per le applicazioni web tradizionali che per le applicazioni a pagina singola o i servizi che utilizzano un ampio scripting lato client.
Link esterni
Cita questo benchmark
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{hafa2026,
  author = {Hafa, Adil and Arslan, Ezgi},
  title  = {{I migliori 10 strumenti DAST: risultati di benchmark e confronto}},
  year   = {2026},
  month  = may,
  howpublished    = {\url{https://aimultiple.com/dast-tools}},
  note   = {AIMultiple. Consultato il 26 maggio 2026}
}Risultati e timestamp di 42 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 6 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
22 aggiornamentiAggiornati i dati sull'accuratezza di rilevamento e il tasso di falsi positivi di Invicti.
Collegamenti di riferimento

Prossimo da leggere
Le migliori 10 alternative a Tanium: prezzi & funzionalità a confronto

Alternative a OpenClaw: Hermes vs ZeroClaw vs Grok Bot

Agenti IA locali: Goose, Observer IA, AnythingLLM

Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.