


I migliori 8 software server SFTP

Abbiamo confrontato 8 implementazioni server SFTP in un ambiente di test controllato, concentrandoci su prestazioni di trasferimento, concorrenza, overhead di connessione, carichi di lavoro con file di piccole dimensioni, efficienza delle risorse ed esperienza operativa.
Se utilizzi già SFTP ma desideri un approccio al trasferimento file più adatto alle imprese, prendi in considerazione le soluzioni MFT.
Risultati del benchmark del software server SFTP
Prestazioni di trasferimento
Costo operativo
Nota: punteggi più bassi indicano prestazioni migliori.
Leggi la metodologia per conoscere il nostro ambiente di test e i processi di valutazione.
SFTPGo
SFTPGo è un server SFTP basato su Go distribuito come binario autonomo, con configurazione disponibile tramite JSON, variabili d'ambiente, un'interfaccia di amministrazione web e una API REST. Supporta storage locale, backend S3, Google Cloud Storage e Azure Blob, e include funzionalità operative come quote, regole evento, autenticazione a due fattori e metriche Prometheus.
Figura 1: esempio di accesso a SFTPGo.
Ha richiesto una configurazione minima durante il benchmark. Il problema principale è stato un limite predefinito di connessioni per host che rifiutava le scritture durante il test con file di piccole dimensioni, ma la disattivazione di tale limite ha risolto il problema.
Una volta configurato, SFTPGo ha combinato elevate prestazioni di trasferimento con la latenza di handshake più bassa del gruppo testato (25 ms al p50, meno della metà del server successivo più veloce) e un basso consumo di memoria per sessione (0.091 MB, circa 145× al di sotto di OpenSSH). Anche le prestazioni multi-stream si sono scalate bene senza adottare un modello a processo per connessione. Questa combinazione lo ha reso il risultato general-purpose più forte in questo benchmark.
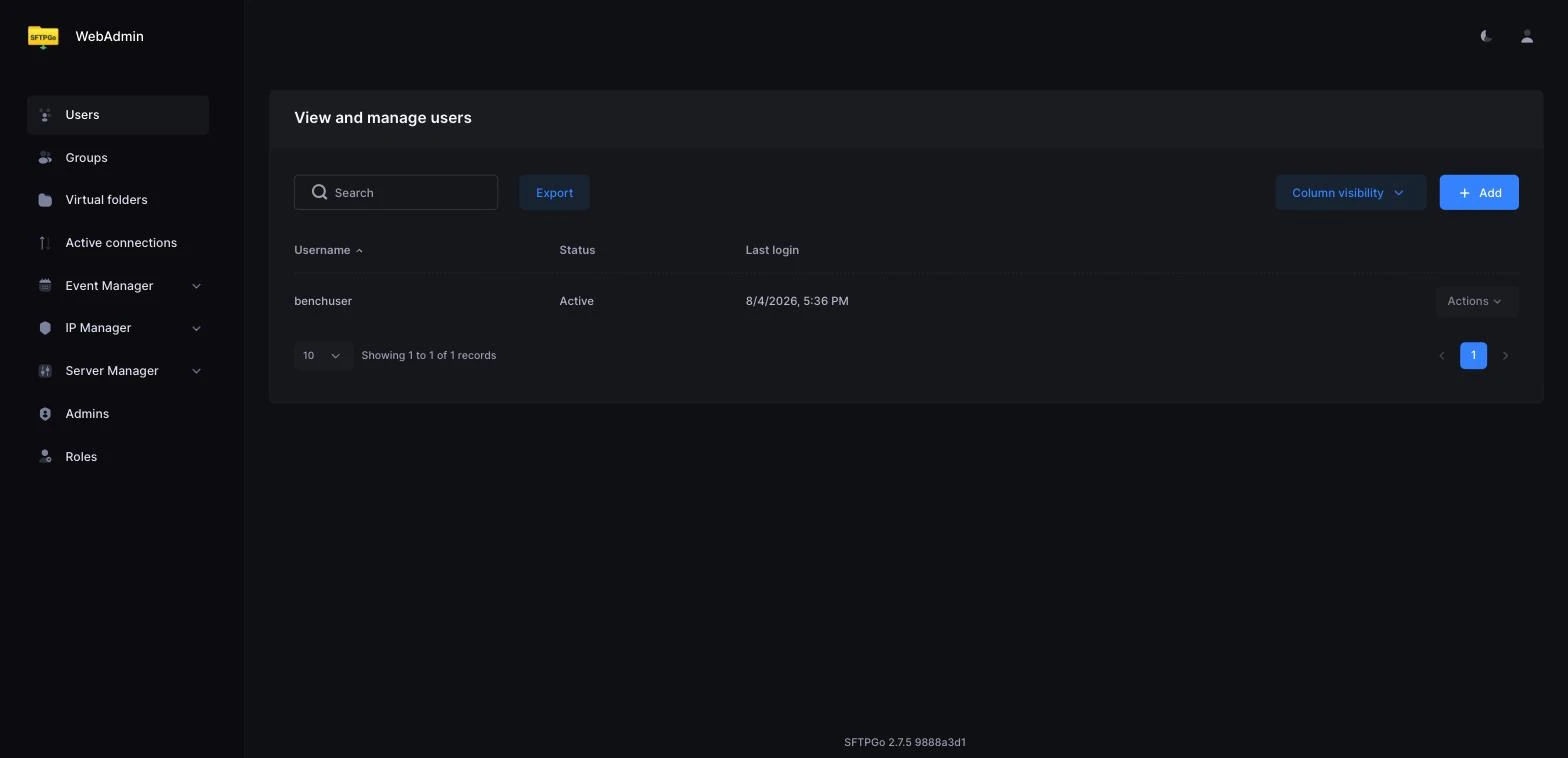
Figura 2: dashboard di amministrazione SFTPGo.
HPN-SSH
HPN-SSH è un derivato di OpenSSH orientato alle prestazioni. Si installa accanto ai binari OpenSSH di sistema e conserva essenzialmente lo stesso modello di configurazione, aggiungendo comportamenti specifici HPN pensati principalmente per reti ad alta larghezza di banda e alta latenza. Per gli amministratori che conoscono OpenSSH, le differenze operative sono minime.
Il pacchetto ha avviato automaticamente un servizio hpnssh.service durante l'installazione, che ha occupato la porta assegnata all'istanza OpenSSH del benchmark finché il servizio non è stato arrestato e mascherato. A parte questo conflitto, si è comportato in modo simile a OpenSSH.
Ha ottenuto il risultato più alto nell'upload a flusso singolo (167.4 MB/s, anche se MINA a 166.9 MB/s e SFTPGo a 165.3 MB/s si sono attestati entro l'1,3%) e l'avvio del processo più rapido del benchmark (0.88 s), ma ha ereditato il modello di memoria fork-per-connection di OpenSSH. Sotto il limite di memoria imposto di 6 GB, è fallito quando il test delle sessioni concorrenti ha raggiunto 300 connessioni.
Il benchmark è stato eseguito interamente su loopback, quindi non testa l'ambiente in cui HPN-SSH è specificamente progettato per distinguersi. Una latenza di rete quasi pari a zero elimina gran parte del vincolo di prodotto banda-ritardo a cui mirano le sue modifiche con finestra più ampia. Il suo vantaggio su WAN rimane quindi fuori dall'ambito di questi risultati.
Apache MINA SSHD
Apache MINA SSHD si differenzia dagli altri perché è una libreria Java, a differenza di un server SFTP pronto all'uso. Per il benchmark, abbiamo dovuto scrivere un server utilizzando i componenti sshd-core e sshd-sftp e poi compilarlo come JAR autonomo con Maven. L'applicazione controlla le chiavi host, l'autenticazione, il supporto SFTP e la configurazione dei cifrari, anziché un file di configurazione del server convenzionale.
Ciò ha comportato più lavoro di configurazione rispetto a qualsiasi demone preconfezionato. La compilazione ha richiesto un target del compilatore Java moderno esplicito e l'autenticazione Ed25519 ha richiesto una dipendenza aggiuntiva. L'autenticatore standard a chiavi autorizzate ha inoltre rifiutato il file chiave del benchmark a causa dei suoi controlli sui permessi, quindi il server di test ha utilizzato un percorso personalizzato di confronto delle chiavi.
Una volta avviato, tuttavia, MINA ha ottenuto buoni risultati: ha prodotto il risultato più alto in download (172.4 MB/s), un basso consumo di memoria per sessione e la seconda migliore efficienza CPU misurata nel test di efficienza delle risorse (132,8% per Gbps, dietro il 119,4% di OpenSSH). La penalità principale a runtime era il tempo di avvio della JVM (3.39 s alla prima connessione). È quindi un componente di implementazione interessante per applicazioni che necessitano di un endpoint SFTP integrato, ma non un sostituto diretto di un prodotto SFTP orientato all'amministratore.
OpenSSH
OpenSSH è servito come implementazione di riferimento. Era presente sul sistema di test Ubuntu e non ha richiesto alcuna installazione aggiuntiva del server. SFTP è esposto tramite internal-sftp, mentre utenti, chiavi pubbliche, regole chroot e controlli di accesso utilizzano i meccanismi standard dell'account OpenSSH e di sshd_config.
I problemi operativi erano noti problemi di OpenSSH, non instabilità del sottosistema SFTP stesso. Proprietà o permessi errati attivavano StrictModes e il servizio systemd HPN-SSH inizialmente occupava la porta del benchmark. Dopo aver rimosso tale conflitto, il server ha funzionato in modo costante.
OpenSSH ha gestito il carico di lavoro con file di piccole dimensioni meglio di qualsiasi altra implementazione testata (4.466 file al secondo, 42% in più rispetto al server successivo più veloce) e ha registrato il costo CPU più basso per unità di throughput con 119,4% per Gbps, ma la sua architettura fork-per-connection ha utilizzato comparativamente più memoria per sessione attiva (13.283 MB).
I risultati di throughput su file di grandi dimensioni richiedono una precisazione aggiuntiva: questa istanza del benchmark ha scritto nella directory home dell'utente di sistema su disco, mentre gli altri server testati utilizzavano tmpfs. I suoi valori assoluti di throughput T1 e T2 e la cifra CPU-per-Gbps normalizzata rispetto ad essi, pertanto, non dovrebbero essere considerati direttamente equivalenti al resto del gruppo.
ProFTPD
ProFTPD offre SFTP tramite mod_sftp. Non considera SFTP il suo protocollo primario. Il suo sistema di configurazione in stile Apache è maturo e flessibile, e il server più ampio può combinare FTP, FTPS e SFTP con autenticazione SQL o LDAP e controlli di accesso granulari.
È stato anche il server più problematico da configurare durante questo benchmark. mod_sftp doveva essere caricato esplicitamente, la policy di sovrascrittura predefinita bloccava gli upload, la validazione della shell influiva sull'utente del benchmark e un processo ProFTPD obsoleto impediva a un'istanza successiva di associarsi alla propria porta.
Il suo percorso SFTP ha prodotto il throughput di download più basso (77.2 MB/s) e di gran lunga la latenza di handshake più alta tra i server misurati (423 ms al p50, 3.6× il successivo più lento). L'eccezione è stata la scalabilità a flussi paralleli: il throughput aggregato è aumentato sostanzialmente all'aumentare della concorrenza, raggiungendo 3.51× il flusso singolo a quattro flussi, dando a ProFTPD il rapporto di scalabilità più forte in quel test. Questi risultati hanno più senso in ambienti che necessitano delle sue mature capacità multi-protocollo che in implementazioni che scelgono un server specificamente per le prestazioni SFTP.
SFTPPlus
SFTPPlus è una piattaforma commerciale di trasferimento file gestito basata su Python e Twisted. Viene fornita con il proprio runtime Python e utilizza un formato di configurazione leggibile basato su INI. Oltre a SFTP, supporta FTPS, HTTPS e WebDAV, insieme a funzioni amministrative, di automazione, audit, integrazione con directory e alta disponibilità attese da un prodotto MFT.
L'installazione in sé è stata semplice, ma la gestione dei processi ha introdotto diversi problemi specifici del benchmark. L'avvio come root richiedeva un'impostazione esplicita dell'account, il launcher in primo piano dipendeva dall'esecuzione dalla directory di installazione e il nome del processo runtime differiva da quanto si aspettava la logica di monitoraggio iniziale.
Le prestazioni riflettevano priorità diverse rispetto ai server orientati al throughput: SFTPPlus aveva un consumo incrementale di memoria per sessione eccezionalmente basso (0.028 MB, il più basso misurato) e una buona latenza di creazione della connessione (52 ms al p50), ma upload di file di grandi dimensioni relativamente lenti (41.8 MB/s), gestione dei file di piccole dimensioni (244 file al secondo) e avvio del processo (7.49 s, più del doppio del server successivo più lento).
Wing FTP Server
Wing FTP Server è un server nativo commerciale con un'interfaccia di amministrazione basata sul web e supporto per FTP, FTPS, SFTP, HTTP e HTTPS. La configurazione è organizzata attorno a domini e utenti, con l'interfaccia web come percorso di gestione principale; sono disponibili anche la configurazione XML e un'interfaccia console basata su Lua.
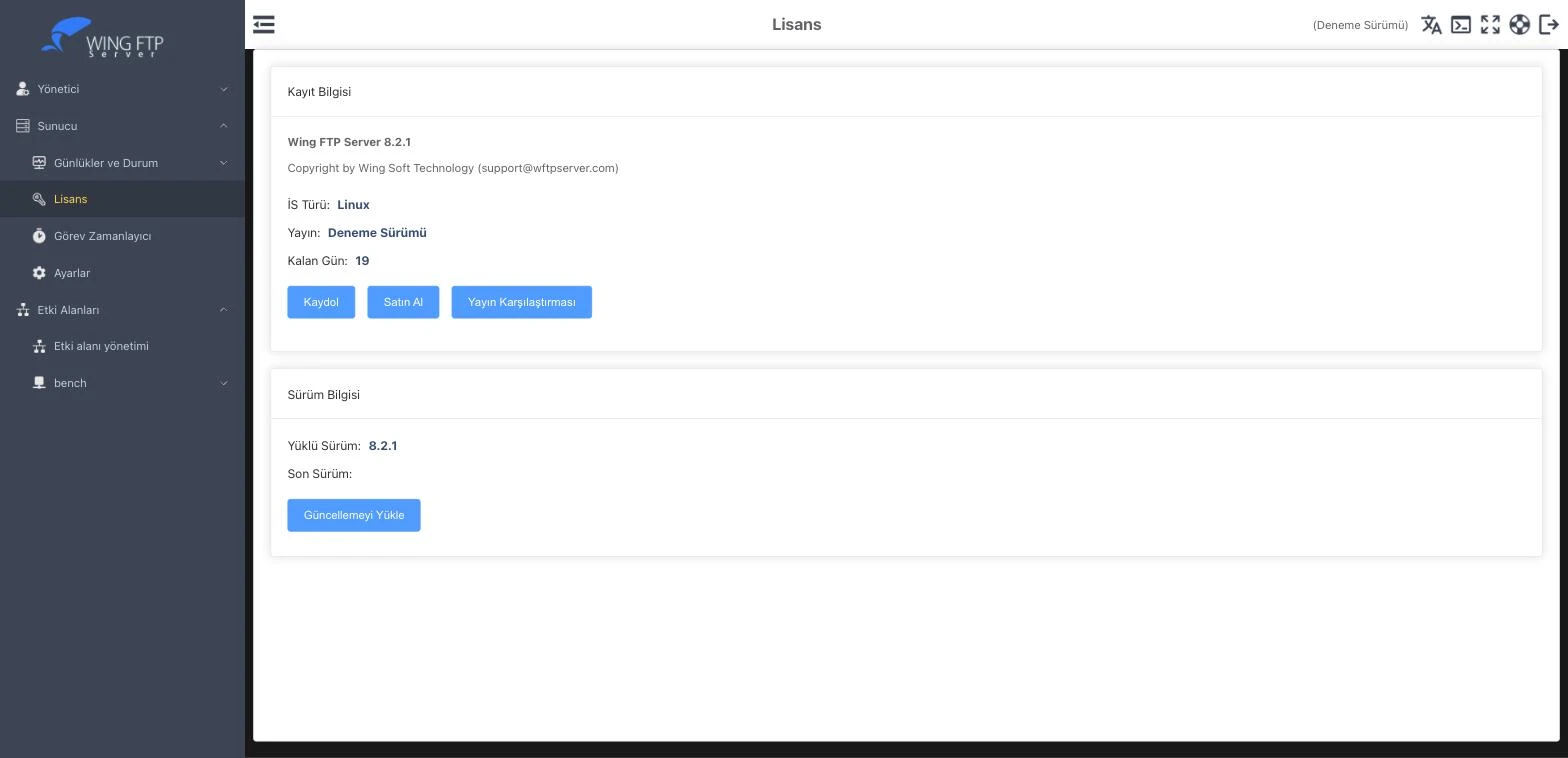
Figura 3: dashboard di amministrazione Wing FTP.
La GUI era più facile da approcciare rispetto alla maggior parte delle configurazioni basate su testo, ma diversi comportamenti hanno complicato l'automazione. La chiamata di creazione del dominio Lua falliva ripetutamente senza un errore utile; rifiutava una chiave client Ed25519. Allo stesso tempo, RSA-3072 funzionava, e una mappatura della directory home creata tramite la GUI non persisteva finché non l'abbiamo aggiunta manualmente.
Le prestazioni misurate erano notevolmente asimmetriche: i download erano considerevolmente più veloci degli upload (129.7 MB/s contro 34 MB/s, un divario di 3.8× e il valore di upload più basso del benchmark), l'elaborazione dei file di piccole dimensioni era la più lenta del gruppo (90 file al secondo, contro 244 del successivo più lento) e il consumo di CPU relativo al throughput ottenuto era elevato (433,7% per Gbps, quasi il doppio del server successivo più alto). L'uso della memoria per sessione, al contrario, è rimasto basso (0.107 MB) perché il server utilizza un'architettura threaded piuttosto che fork-per-connection.
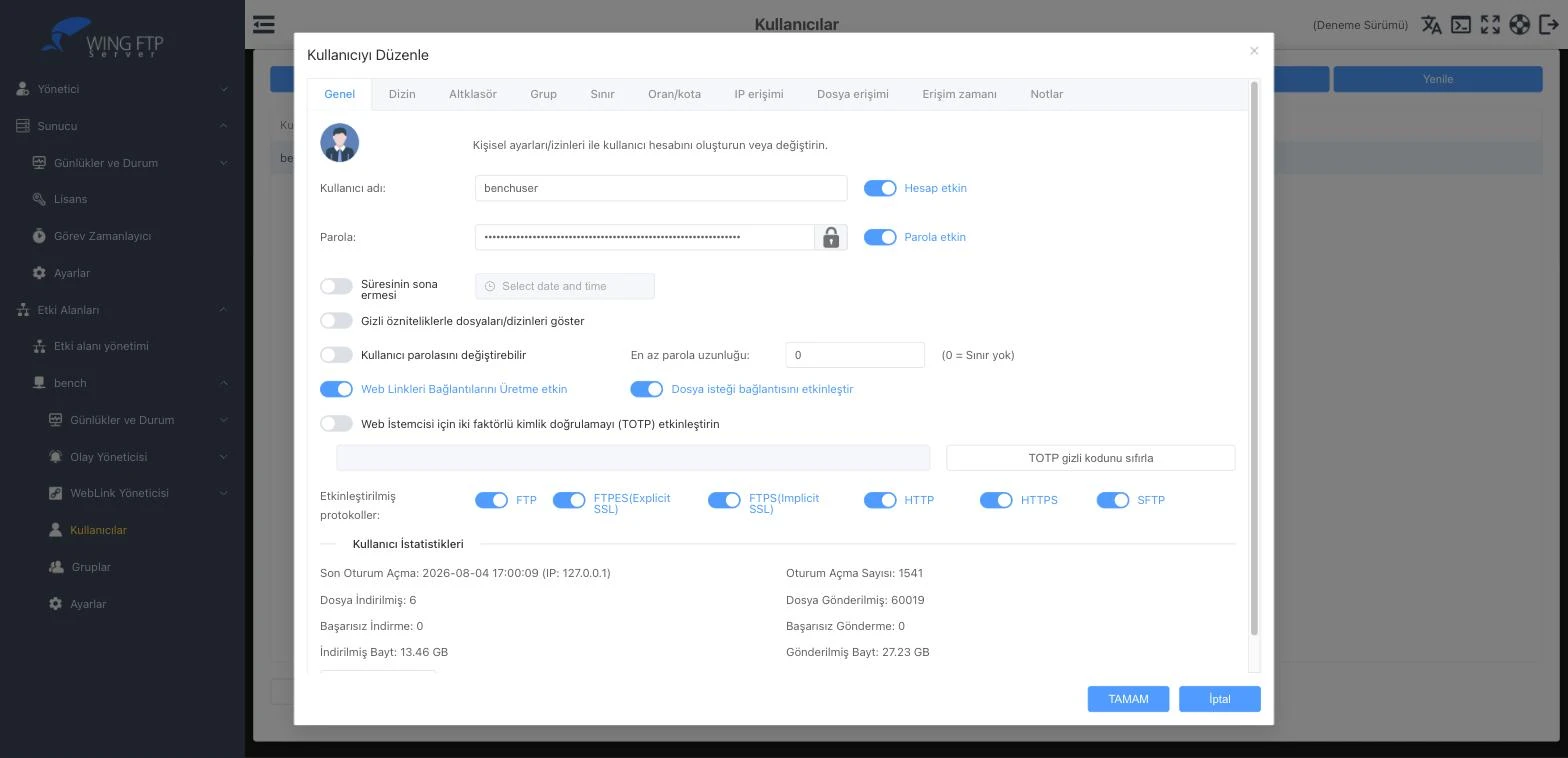
Figura 4: editor utenti Wing FTP.
CrushFTP
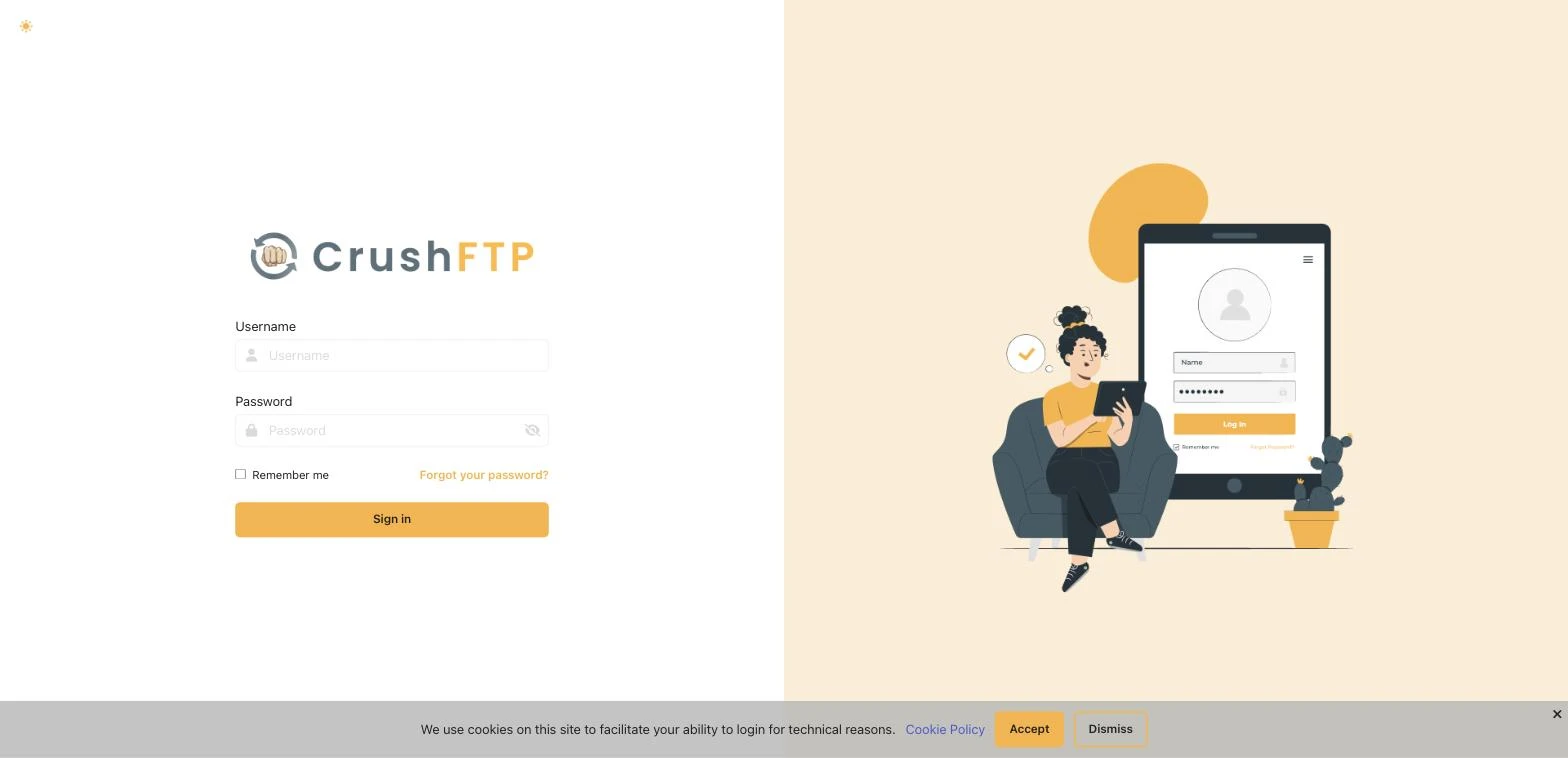
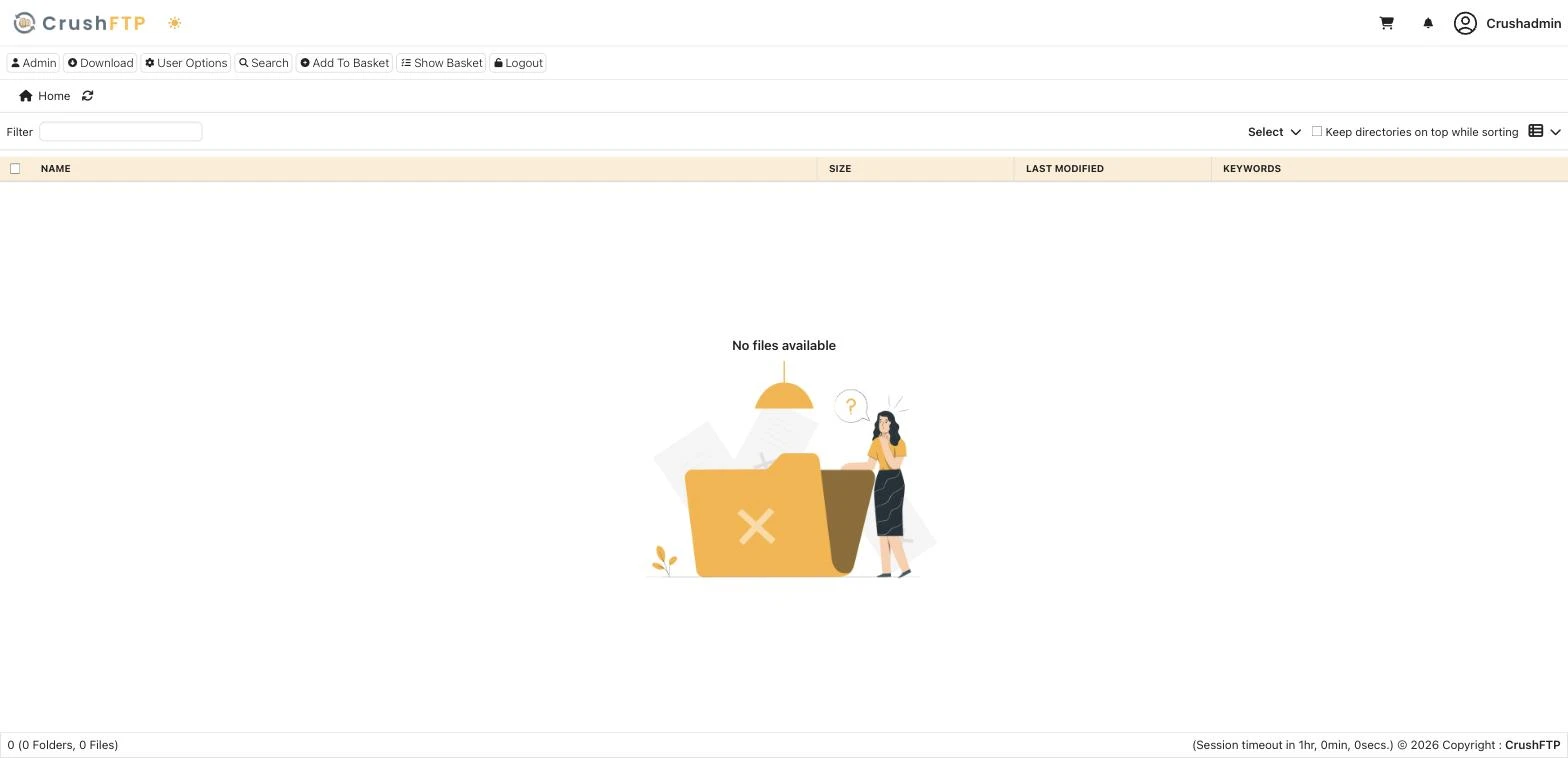
CrushFTP 11.5.2 è stato installato correttamente e ha accettato connessioni SFTP utilizzando l'autenticazione a chiave pubblica Ed25519, ma non ha potuto essere incluso nel confronto delle prestazioni. Ogni upload falliva con una risposta lato server 550 openFile error:Denied! nonostante i permessi scrivibili del filesystem e una configurazione home utente valida.
Figura 5: esempio di accesso a CrushFTP.
L'indagine ha indicato lo stato di registrazione installato come probabile causa, poiché le scritture venivano negate globalmente piuttosto che su un percorso specifico, ma non l'abbiamo verificato in modo conclusivo. Non abbiamo tentato di aggirare o falsificare la licenza.
È necessaria una licenza di prova o di produzione valida prima che CrushFTP possa essere testato sulla stessa base degli altri server, quindi non possiamo trarre alcuna conclusione sulle prestazioni da questa esecuzione.
Figura 6: interfaccia web di CrushFTP.
Metodologia del benchmark del software server SFTP
Obiettivo del test
Il benchmark confronta il comportamento lato server delle implementazioni SFTP in condizioni controllate. Abbiamo limitato o isolato storage, latenza di rete, throughput del client, CPU disponibile e memoria, ove possibile, affinché le differenze tra le implementazioni server rimanessero visibili.
Ciò rende deliberatamente il benchmark più ristretto rispetto a un test di trasferimento di produzione end-to-end. In particolare, loopback e storage supportato da memoria avevano lo scopo di esporre i costi di elaborazione del protocollo, crittografia, concorrenza, architettura di processo e gestione delle connessioni piuttosto che le prestazioni della WAN o del sistema di storage.
Ambiente di test
Separare l'affinità CPU del client e del server ha ridotto la contesa diretta della CPU tra il generatore di carico e il server. Il limite di memoria di 6 GB ha fornito un limite coerente per il test delle sessioni concorrenti e ha reso visibile il costo dei design a processo per connessione. tmpfs ha rimosso il throughput del disco normale dalla maggior parte dei test, mentre loopback ha eliminato la variabilità fisica della rete.
Prima di testare le implementazioni SFTP, abbiamo misurato in modo indipendente i limiti approssimativi dell'host. AES-128-GCM ha raggiunto 2.737 MB/s, ChaCha20-Poly1305 1.430 MB/s, le scritture sequenziali su storage 2.687 MB/s, le scritture casuali circa 263.000 IOPS e il networking su loopback 1.889 MB/s. I risultati SFTP sostanzialmente al di sotto di questi valori possono quindi essere interpretati come limitati principalmente dal percorso server e protocollo piuttosto che da quei singoli sottosistemi hardware.
Implementazione del client
Il comando sftp standard di OpenSSH non è stato utilizzato come generatore principale di trasferimento perché, in questo ambiente, il suo comportamento a flusso singolo si stabilizzava intorno a 90 MB/s. A quel punto, il benchmark avrebbe misurato una limitazione del client piuttosto che differenze tra i server.
Invece, i test hanno utilizzato un client Go personalizzato basato su github.com/pkg/sftp. Esegue letture e scritture concorrenti in modo che il server diventi il lato limitante del trasferimento. La dimensione del pacchetto SFTP è rimasta a 32 KB, corrispondente alle impostazioni predefinite normali utilizzate da OpenSSH e pkg/sftp. Abbiamo testato un'impostazione da 256 KB durante lo sviluppo, ma ha causato il fallimento delle connessioni OpenSSH, quindi non l'abbiamo usata.
T1: Throughput a flusso singolo
T1 ha misurato il percorso di base del trasferimento di file di grandi dimensioni. Abbiamo caricato un singolo file da 3 GB e lo abbiamo scaricato, registrando ciascuna direzione in modo indipendente. Abbiamo ripetuto ogni misurazione tre volte e mantenuto il risultato mediano. Le cache del filesystem venivano svuotate tra una ripetizione e l'altra.
Questo test non era destinato a stimare il throughput WAN reale. Con client e server sulla stessa macchina, fornisce una visione controllata di quanto rapidamente ciascun server può elaborare un flusso SFTP sostenuto quando i limiti di rete e, per la maggior parte delle implementazioni, del disco fisico sono stati rimossi.
T1b: Confronto dei cifrari
T1b ha ripetuto il carico di download forzando dal lato client AES-128-GCM oppure ChaCha20-Poly1305. Ciò ha evidenziato differenze nel supporto dei cifrari e nel modo in cui ciascuna implementazione interagisce con le capacità crittografiche della CPU dell'host.
Abbiamo registrato i cifrari non supportati o i trasferimenti falliti come risultati mancanti. L'host supporta l'accelerazione AES, quindi l'ambiente di test favorisce naturalmente implementazioni AES-GCM efficienti, ma i risultati sono rimasti dipendenti dall'implementazione.
T2: Scalabilità a flussi paralleli
T2 ha misurato come cambiava il throughput aggregato quando lo stesso carico di lavoro veniva suddiviso tra uno, due e quattro flussi simultanei. Il totale dei dati trasferiti rimaneva fisso a 3 GB; aumentare il numero di flussi cambiava quindi la concorrenza.
Il rapporto tra quattro flussi e un flusso è stato utilizzato come indicatore principale di scalabilità. Un risultato vicino a uno suggerisce che connessioni aggiuntive non aumentano di molto il throughput, mentre un rapporto più ampio indica che il server può sfruttare capacità di esecuzione aggiuntiva sotto carico parallelo. Poiché il payload totale era fisso, il test enfatizza la concorrenza e l'utilizzo della CPU piuttosto che premiare un carico di lavoro maggiore.
T3: Carico di lavoro con file di piccole dimensioni
I trasferimenti sequenziali di grandi dimensioni non rappresentano carichi di lavoro dominati dalle operazioni del filesystem e del protocollo. T3 ha quindi caricato 20.000 file da 4 KB ciascuno e ha misurato i file completati al secondo.
A questa dimensione, la larghezza di banda del trasferimento bulk non è il costo principale. Ogni file richiede una sequenza di operazioni SFTP e lavoro sui metadati del filesystem, rendendo il test sensibile all'overhead di apertura, creazione, chiusura e gestione delle richieste. Completa T1 piuttosto che fungere da un'altra misurazione del throughput.
T4: Overhead di connessione e autenticazione
T4 ha eseguito 500 sessioni sequenziali. Ogni iterazione stabiliva una connessione, si autenticava utilizzando una chiave pubblica e si disconnetteva senza eseguire un trasferimento sostenuto.
Abbiamo registrato la latenza di connessione come valori p50, p95 e p99, insieme agli accessi completati al secondo. Questo isola la creazione della sessione SSH/SFTP e rende visibili le differenze architetturali, incluso il costo aggiuntivo di gestione dei processi associato ai server che fanno fork per ogni connessione.
Abbiamo testato l'autenticazione a chiave pubblica. Abbiamo lasciato fuori dal benchmark attuale i percorsi di autenticazione tramite password, keyboard-interactive, certificato, GSSAPI/Kerberos e multi-fattore, quindi T4 non dovrebbe essere generalizzato a tali meccanismi di autenticazione.
T5: Sessioni concorrenti e scalabilità della memoria
T5 ha aumentato progressivamente il numero di sessioni simultanee da 50 verso 500 e ha registrato sia il numero massimo sostenibile di connessioni sia la memoria residente consumata per sessione. Tutti i server giravano sotto lo stesso limite di memoria di 6 GB.
Questo test è stato particolarmente utile per distinguere le architetture dei server. Le implementazioni derivate da OpenSSH e altre fork-per-connection creano un notevole overhead di processo per sessione. Al contrario, le implementazioni event-driven, basate su goroutine o threaded possono condividere molto più stato tra le connessioni. Quando un server falliva prima di raggiungere la cima della rampa, il punto di errore veniva mantenuto come parte del risultato, non come estrapolazione di una capacità superiore.
Il tetto di 500 sessioni è un limite di questo ambiente di test. Non è un'affermazione sulla capacità massima dei server che l'hanno completato. Misurare il loro vero limite superiore richiederebbe un host più grande e una rampa di connessioni sostanzialmente più alta.
T6: Efficienza delle risorse
T6 ha misurato l'uso di CPU e memoria mentre un trasferimento continuo era attivo. L'utilizzo della CPU e l'RSS sono stati campionati sull'intero albero dei processi del server ogni 0,5 secondi anziché monitorare il processo padre.
L'efficienza della CPU è stata normalizzata come percentuale di CPU per Gbps di throughput ottenuto. Questo fornisce contesto: un basso consumo di CPU è utile se il server sta anche trasferendo dati a una velocità significativa.
T7: Avvio a freddo
T7 ha misurato il tempo trascorso dall'avvio del processo del server fino all'accettazione della prima connessione. Ciò cattura l'overhead di avvio che è in gran parte irrilevante per i demoni a lunga esecuzione, ma può essere importante per ambienti di test usa e getta, container, servizi di breve durata e flussi di lavoro di distribuzione automatizzata.
La misurazione evidenzia anche differenze di runtime che sono per lo più assenti una volta che un processo è caldo, in particolare tra piccoli demoni nativi e applicazioni che devono inizializzare una JVM o un runtime basato su Python prima di accettare connessioni.
Interpretazione dei risultati
I valori mancanti indicano funzionalità non supportate o una misurazione che non siamo riusciti a completare; non abbiamo dedotto valori sostitutivi.
L'ambiente loopback è particolarmente importante quando si interpretano T1 e T2. Le classifiche relative e il comportamento di scalabilità sono utili in questo host controllato, ma non considerate i valori assoluti in MB/s come previsioni per una rete reale. Latenza, perdita di pacchetti, prodotto banda-ritardo, storage remoto e comportamento del client possono modificare sostanzialmente l'esito.
OpenSSH richiede anche una precisazione specifica: il suo account di benchmark ha scritto in una directory home su disco anziché nel tmpfs utilizzato dalle altre implementazioni. I suoi numeri assoluti T1 e T2 non sono quindi strettamente confrontabili con gli altri server, anche se le misurazioni rimangono utili per comprendere il suo comportamento nella configurazione testata.
Soluzioni di trasferimento file gestito per SFTP
Se desideri più funzionalità amministrative e un uso più semplice, puoi anche scegliere soluzioni di trasferimento file gestito:
JSCAPE
JSCAPE fornisce una piattaforma di trasferimento file gestito con funzionalità di server SFTP, consentendo scambi di file sicuri e crittografati attraverso le reti. Supporta inoltre il protocollo OFTP2 per la trasmissione sicura dei dati nel settore automobilistico e in altri settori.
Scegli JSCAPE come SFTPStonebranch
La funzionalità Secure File Transfer Protocol (SFTP) di Stonebranch fa parte della sua soluzione Managed File Transfer (MFT) e fornisce trasferimenti di dati sicuri, affidabili e automatizzati. Supportando vari ambienti IT, inclusi mainframe, piattaforme cloud e sistemi ibridi, la funzionalità software server SFTP garantisce crittografia e conformità agli standard di sicurezza del settore, rendendola adatta sia per scambi di file interni che esterni.
Esplora StonebranchDiplomat MFT di Coviant Software
Diplomat MFT di Coviant Software è una piattaforma self-hosted di trasferimento file gestito basata su SFTP. Ospita il proprio server SFTP per i partner in ingresso, si connette ai server SFTP dei partner e applica la crittografia OpenPGP per ogni transazione.
L'Edge Gateway si trova nella DMZ e accetta le connessioni dei partner, mentre il server Diplomat che esegue i flussi di lavoro rimane sulla rete interna. Nessuna credenziale o file viene archiviato all'edge e il firewall interno non necessita di regole in ingresso. È per lo più distribuito in settori regolamentati come sanità, servizi finanziari, governo, vendita al dettaglio e manifatturiero.
La versione 9.5.1 (ottobre 2026) aggiunge il controllo degli algoritmi SSH sia sul lato server sia su quello partner. Gli amministratori possono abilitare, disabilitare e riordinare gli algoritmi di scambio chiavi, firma, cifratura, HMAC e compressione, e gli algoritmi deprecati sono disabilitati per impostazione predefinita.
I client SFTP in ingresso vengono controllati rispetto alla reputazione IP di Threat Intelligence. Un nuovo elenco di override ammette partner verificati su indirizzi cloud condivisi senza disattivare il blocco. L'opzione TOTP aggiunta per gli utenti del Web Transfer Portal nella stessa release non si applica a SFTP, che continua a basarsi sull'autenticazione basata su chiavi e sulle regole di accesso IP.
Esplora Diplomat MFTCerberus FTP Server
Cerberus FTP Server è una soluzione basata su Windows progettata per installazioni on-premise o cloud. Offre integrazione AD/LDAP, SSO, trasferimenti client web e conformità agli standard di crittografia come FIPS 140-2. Le funzionalità essenziali includono scansione automatica, automazione basata su eventi e supporto per la conformità HIPAA.
Scegli CerberusGoAnywhere MFT
GoAnywhere MFT fornisce una soluzione SFTP sicura per i trasferimenti di file, con particolare attenzione a crittografia e conformità. Mira a garantire l'integrità e la riservatezza dei dati, con funzionalità per la gestione delle chiavi, l'autenticazione e la registrazione, rivolgendosi alle organizzazioni che danno priorità a scambi di dati sicuri e regolamentati.
Approfondimenti
- Le migliori 10 soluzioni Managed File Transfer (MFT)
- Le migliori 6 soluzioni software AS2: scelte da oltre 400 recensioni
- Axway Managed File Transfer: aspetti chiave da considerare
 Aggiungi come fonte preferita
Cita questo benchmark
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Ermut, Sıla},
  title  = {{I migliori 8 software server SFTP}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/sftp-server-software}},
  note   = {AIMultiple. Consultato il 27 ottobre 2026}
}Risultati e timestamp di 72 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 10 file CSV e un README.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
11 aggiornamentiAggiunta una sezione sulla metodologia di benchmark per otto server SFTP.
Sostituita la sezione Files.com con una nuova sezione su Diplomat MFT di Coviant Software.
Aggiunti Stonebranch e Files.com all'elenco delle soluzioni server SFTP.
Il lavoro di Cem presso AIMultiple è stato citato da importanti testate internazionali tra cui Business Insider, Forbes, Morning Brew e Washington Post, da aziende globali come Deloitte e HPE, da ONG come il World Economic Forum e da organizzazioni sovranazionali come la Commissione europea. [1], [2], [3], [4], [5]
Nel corso della sua carriera, Cem ha lavorato come consulente tecnologico, acquirente tecnologico e imprenditore tecnologico. Ha consigliato le aziende sulle loro decisioni tecnologiche presso McKinsey & Company e Altman Solon per più di un decennio. Ha inoltre pubblicato un report McKinsey sulla digitalizzazione.
Ha guidato la strategia tecnologica e gli approvvigionamenti di una società di telecomunicazioni rispondendo direttamente al CEO. Ha inoltre guidato la crescita commerciale dell'azienda deep tech Hypatos, che ha raggiunto ricavi ricorrenti annuali a 7 cifre e una valutazione a 9 cifre partendo da zero in 2 anni. Il lavoro di Cem in Hypatos è stato ripreso da importanti testate tecnologiche come TechCrunch e Business Insider.
Cem interviene regolarmente a conferenze tecnologiche internazionali. Si è laureato come ingegnere informatico presso l'Università di Bogazici e possiede un MBA della Columbia Business School.

In precedenza ha lavorato come reclutatrice in società di project management e consulenza. Sıla ha conseguito un Master of Science in Psicologia Sociale e un Bachelor of Arts in Relazioni Internazionali.





Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.