


I 7 migliori servizi di condivisione file conformi HIPAA

Le organizzazioni sanitarie necessitano di soluzioni di trasferimento file gestito conformi all'HIPAA che gestiscano in modo sicuro i dati sensibili dei pazienti.
Abbiamo analizzato le soluzioni in base a certificazioni di sicurezza, adozione aziendale e funzionalità specifiche HIPAA per identificare le opzioni principali.
I 7 migliori servizi di condivisione file conformi HIPAA
Servizi | Valutazioni | Prova gratuita | Prezzo | Dimensioni azienda |
|---|---|---|---|---|
4.8 basato su 127 recensioni | N/A | Non condiviso pubblicamente. | 152 | |
4.5 basato su 96 recensioni | 7 giorni | Non condiviso pubblicamente. | 533 | |
4.6 basato su 281 recensioni | 7 giorni | Non condiviso pubblicamente. | 90 | |
4.5 basato su 152 recensioni | 25 giorni | $1,599/anno | 533 | |
FileCloud | 4.0 basato su 377 recensioni | 14 giorni | $12,5/mese/utente | 125 |
Kiteworks | 4.4/5 basato su 119 recensioni | 14 giorni | Non condiviso pubblicamente. | +400 |
Serv-U di SolarWinds | 4.2 basato su 12 recensioni | 14 giorni | Non condiviso pubblicamente. | 2.625 |
* Le valutazioni si basano su Capterra e G2. I fornitori di condivisione file conformi HIPAA sono elencati in base alla valutazione. Elenchiamo i nostri abbonati in alto con i loro link.
Tutti e sette gli strumenti condividono una base di funzionalità richieste da HIPAA: crittografia end-to-end (dati a riposo e in transito), registri di controllo dettagliati e supporto per protocolli di trasferimento sicuri tra cui SFTP, FTPS e HTTPS.
Caratteristiche distintive dei servizi di condivisione file conformi HIPAA
- Supporto immagini mediche DICOM: Anteprima integrata per file di imaging medico come radiografie, TAC e risonanze magnetiche in formato DICOM, riducendo la necessità di software di imaging separato.
- Orchestrazione dei flussi di lavoro aziendali: Integra i trasferimenti di file con l'automazione dei processi aziendali più ampia, consentendo flussi di lavoro complessi per i dati sanitari oltre al semplice spostamento di file.
- Flessibilità di implementazione ibrida: Supporta implementazioni sia cloud sia on-premise, consentendo ai dati sensibili di rimanere in sede mentre si utilizzano le capacità cloud per altre operazioni.
- Certificazione SOC 2 Type 2: Gli audit di sicurezza indipendenti convalidano i controlli di sicurezza per un periodo prolungato, fornendo un'ulteriore garanzia oltre ai requisiti HIPAA.
Stonebranch
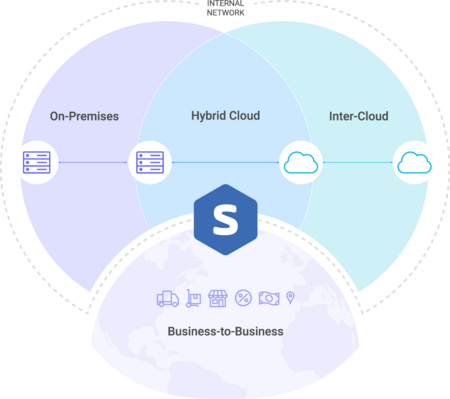
Stonebranch è una piattaforma di orchestrazione dei flussi di lavoro che gestisce i trasferimenti di file. Mentre la maggior parte degli strumenti sposta i file tra due punti, Stonebranch coordina i trasferimenti simultaneamente su più sistemi, tra cui SAP, Oracle, ambienti mainframe e piattaforme cloud (AWS, Azure, GCP). Per i team IT sanitari che gestiscono pipeline di dati complesse e trasversali ai sistemi, questo è importante.
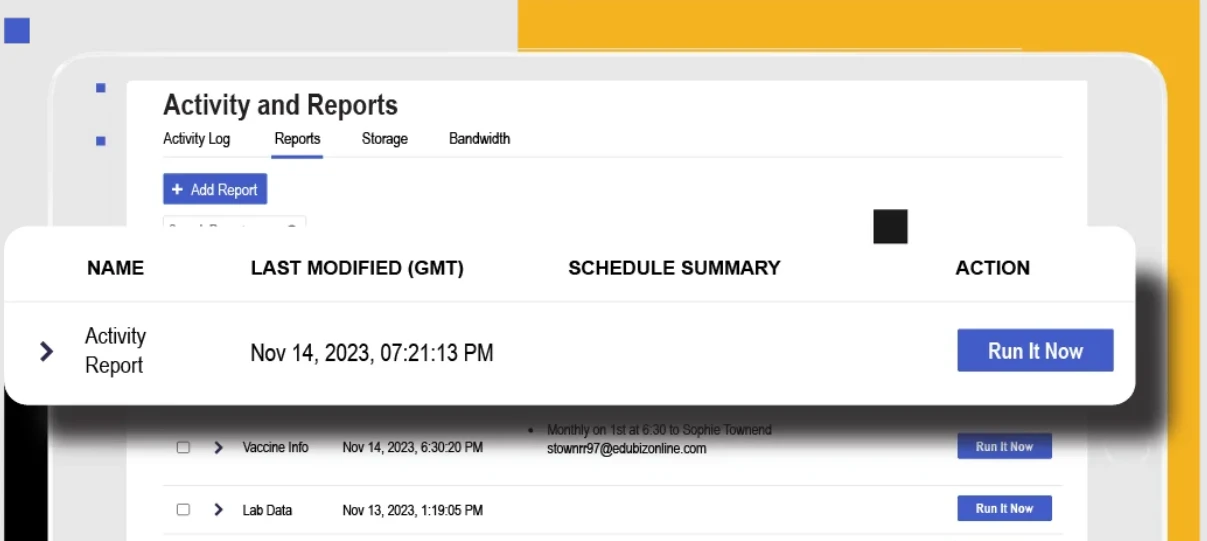
Dal punto di vista della sicurezza, gestisce la crittografia end-to-end con gestione delle chiavi, il controllo degli accessi basato sui ruoli con delega, l'applicazione centralizzata delle policy e il reporting di conformità con tracce di audit. Viene implementato in ambienti cloud-native, on-premise, ibridi e distribuiti multi-sito.
L'API RESTful consente l'integrazione con applicazioni di terze parti e automatizza i flussi di lavoro di database e applicazioni oltre al semplice spostamento di file, qualcosa che gli strumenti MFT più piccoli non offrono.
JSCAPE MFT Server
JSCAPE elenca le certificazioni SOC 2 Type 1 e Type 2, ISO 27001, Drummond Certified™ e le convalide FIPS 140-2 e 140-3.
I suoi controlli HIPAA corrispondono direttamente alle misure di salvaguardia tecniche della norma: i controlli di accesso limitano chi può accedere alle PHI, i controlli di audit registrano tutta l'attività di trasferimento, i controlli di integrità dei dati verificano che i file non vengano alterati durante il transito, l'autenticazione conferma l'identità dell'utente e la sicurezza della trasmissione crittografa i dati end-to-end.
L'implementazione funziona in locale, in un cloud privato o in una configurazione ibrida. Si connette a database (MySQL, PostgreSQL, SQL Server), a sistemi aziendali come SAP e Oracle e supporta APIs REST per integrazioni personalizzate. Le notifiche e-mail possono essere configurate per gli eventi di trasferimento.
Files.com
Files.com adotta l'approccio opposto a JSCAPE; è un SaaS completamente basato su cloud senza server da installare o mantenere. Per le organizzazioni sanitarie che desiderano sostituire un'infrastruttura SFTP obsoleta senza assumere nuova gestione hardware, questo è un approccio pratico.
La protezione dei dati utilizza la crittografia AES-256 a riposo e TLS 1.2+ in transito. La traccia di audit registra ogni azione sui file, soddisfacendo i requisiti di documentazione HIPAA senza configurazione aggiuntiva. La piattaforma si ridimensiona automaticamente in base alla domanda, senza richiedere provisioning manuale.
Otto zone di archiviazione globali consentono alle organizzazioni di scegliere dove risiedono fisicamente i dati, un aspetto importante per le organizzazioni con requisiti di residenza dei dati che vanno oltre l'HIPAA. Files.com riduce inoltre i tempi di onboarding dei partner; i partner commerciali esterni possono essere configurati in pochi giorni.
Cerberus FTP Server
Cerberus FTP Server, di proprietà di Redwood Software, funziona su Windows e merita considerazione per le organizzazioni sanitarie che desiderano un controllo granulare sulla configurazione della sicurezza.
Include controlli di accesso, registrazione completa delle attività sui file e integrazione con Windows Active Directory. Supporta inoltre l'autenticazione LDAP, la connettività a database ODBC e lo scripting di eventi per l'automazione personalizzata.
FileCloud
Il principale vantaggio di FileCloud in ambito sanitario è il supporto DICOM integrato. Può visualizzare in anteprima i file di imaging medico, come radiografie, TAC e risonanze magnetiche, direttamente nella piattaforma. Per i team che condividono regolarmente immagini diagnostiche, questo elimina un passaggio del flusso di lavoro che altri strumenti di condivisione file non sono in grado di affrontare.
 Aggiungi come fonte preferita
Kiteworks
Kiteworks è una piattaforma sicura di condivisione file e trasferimento dati per organizzazioni che gestiscono informazioni sensibili, comprese le informazioni sanitarie protette (PHI).
Fornisce la crittografia AES-256 per i dati a riposo e la crittografia SSL/TLS in transito, insieme a permessi basati sui ruoli e controlli di accesso granulari. I registri di audit registrano l'accesso ai file, gli eventi di condivisione, l'attività degli utenti e i timestamp, fornendo alle organizzazioni sanitarie una registrazione di come le PHI si muovono tra dipendenti, fornitori e collaboratori aziendali.
Kiteworks supporta inoltre il trasferimento file gestito, la posta elettronica protetta e lo scambio di dati esterni attraverso un livello di controllo centralizzato. Gli amministratori possono gestire centralmente le policy di sicurezza e le autorizzazioni.
Per la risposta agli incidenti, gli amministratori possono ricevere avvisi di sicurezza e cancellare da remoto i dati archiviati nel container mobile sicuro di Kiteworks in caso di smarrimento o furto del dispositivo. La piattaforma supporta inoltre backup e ripristino geograficamente distribuiti per mantenere l'accesso ai dati archiviati.
Serv-U di SolarWinds
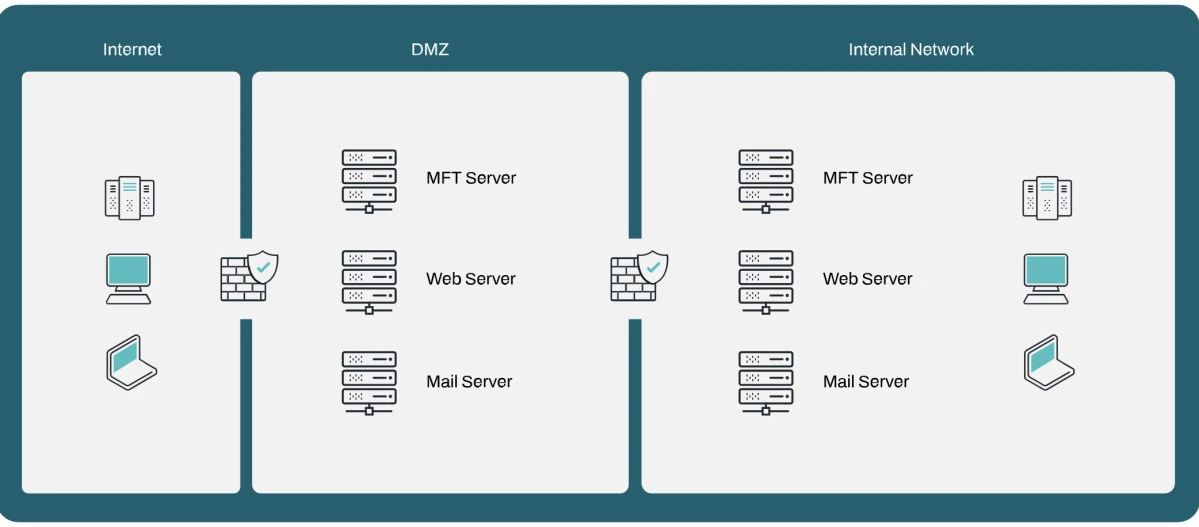
Serv-U copre gli scenari di implementazione di cui le organizzazioni sanitarie hanno più comunemente bisogno per mantenere i dati sensibili in sede: Windows e Linux on-premise, ambienti di macchine virtuali, configurazioni ospitate nel cloud e configurazioni ibride con implementazione DMZ. L'opzione DMZ è rilevante per le reti sanitarie che necessitano di un buffer di sicurezza tra i sistemi interni e gli endpoint di trasferimento esterni.
La piattaforma include l'autenticazione Active Directory e LDAP, la connettività al database per la gestione degli utenti, un'API di servizi web per l'automazione e l'integrazione delle notifiche e-mail. Il modulo di trasferimento file gestito supporta HIPAA, insieme alle operazioni di trasferimento standard.
FAQ
La norma di sicurezza HIPAA richiede alle entità coperte di implementare misure di salvaguardia tecniche per le PHI: controlli di accesso (gli utenti autorizzati possono raggiungere i dati), controlli di audit (tutti gli accessi e i trasferimenti vengono registrati), controlli di integrità dei dati (i file non vengono alterati o distrutti durante il trasferimento) e sicurezza della trasmissione (crittografia durante il trasferimento).
Un BAA è richiesto quando il fornitore crea, riceve, mantiene o trasmette PHI per conto dell'utente, il che copre qualsiasi servizio ospitato o cloud. Di solito non è richiesto per il software self-hosted quando il fornitore non accede mai alle PHI dell'utente, perché un fornitore di software non è un business associate se si limita a vendere o fornire software a un'entità coperta ma non ha accesso alle PHI dell'entità coperta.
È necessario un BAA prima di utilizzare uno qualsiasi di questi strumenti con PHI reali. La maggior parte dei fornitori aziendali in questo settore ne firmerà uno, ma non è automatico; è necessario richiederlo durante l'approvvigionamento. Se un fornitore rifiuta di firmare un BAA, non può gestire legalmente le PHI ai sensi dell'HIPAA.
Nessuno dei due è intrinsecamente più conforme. L'HIPAA non specifica dove devono essere archiviati i dati; specifica come devono essere protetti. L'on-premise offre alle organizzazioni il controllo diretto sull'infrastruttura fisica e può soddisfare policy di sicurezza interne più rigorose. Le soluzioni cloud come Files.com trasferiscono l'onere della gestione dell'infrastruttura al fornitore, il che può essere utile se il team IT interno non dispone delle risorse per mantenere e aggiornare i server. La scelta giusta dipende dalla capacità del team e dalla tolleranza al rischio dell'organizzazione.
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Ermut, Sıla},
  title  = {{I 7 migliori servizi di condivisione file conformi HIPAA}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/hipaa-compliant-file-sharing}},
  note   = {AIMultiple. Consultato il 2 ottobre 2026}
}Risultati e timestamp di 14 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 2 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
8 aggiornamentiSostituita la sezione Funzionalità Condivise con un riepilogo delle capacità comuni.
Aggiunto Stonebranch alla sezione Analisi dettagliata dei servizi principali.
Il lavoro di Cem presso AIMultiple è stato citato da importanti testate internazionali tra cui Business Insider, Forbes, Morning Brew e Washington Post, da aziende globali come Deloitte e HPE, da ONG come il World Economic Forum e da organizzazioni sovranazionali come la Commissione europea. [1], [2], [3], [4], [5]
Nel corso della sua carriera, Cem ha lavorato come consulente tecnologico, acquirente tecnologico e imprenditore tecnologico. Ha consigliato le aziende sulle loro decisioni tecnologiche presso McKinsey & Company e Altman Solon per più di un decennio. Ha inoltre pubblicato un report McKinsey sulla digitalizzazione.
Ha guidato la strategia tecnologica e gli approvvigionamenti di una società di telecomunicazioni rispondendo direttamente al CEO. Ha inoltre guidato la crescita commerciale dell'azienda deep tech Hypatos, che ha raggiunto ricavi ricorrenti annuali a 7 cifre e una valutazione a 9 cifre partendo da zero in 2 anni. Il lavoro di Cem in Hypatos è stato ripreso da importanti testate tecnologiche come TechCrunch e Business Insider.
Cem interviene regolarmente a conferenze tecnologiche internazionali. Si è laureato come ingegnere informatico presso l'Università di Bogazici e possiede un MBA della Columbia Business School.

In precedenza ha lavorato come reclutatrice in società di project management e consulenza. Sıla ha conseguito un Master of Science in Psicologia Sociale e un Bachelor of Arts in Relazioni Internazionali.


Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.