


I migliori strumenti UEBA open source e alternative commerciali

Alla base, le soluzioni UEBA identificano modelli nei dati, sia da flussi in tempo reale sia da dataset storici.
- Gli strumenti UEBA commerciali come ManageEngine Log360 mantengono chiusi i loro modelli ML proprietari. Avere accesso a questi modelli consente agli analisti di estrarre modelli rilevanti dai dati e perfezionare i processi di rilevamento delle anomalie.
- Strumenti UEBA open source danno agli utenti pieno accesso a questi modelli, consentendo loro di replicare l'estrazione dei modelli per un rilevamento delle anomalie più mirato.
Strumenti UEBA open source
Dopo aver esaminato la documentazione di ogni framework e strumento UEBA open source, ho selezionato le principali tecnologie open source di analisi comportamentale che offrono funzionalità standard simili a SIEM, avvisi, supporto per il framework di threat intelligence MITRE ATT&CK e ingestione basata su API da fonti di dati.
In base al fatto che offrano funzionalità UEBA integrate, li ho suddivisi in:
- Strumenti UEBA principali: OpenUBA e Graylog
- Strumenti UEBA complementari: Wazuh
Strumenti UEBA principali: OpenUBA e Graylog
Gli strumenti UEBA principali forniscono un repository di modelli pronti all'uso, machine learning e modelli di profilazione comportamentale per identificare e analizzare comportamenti anomali di utenti ed entità. Questi strumenti raccolgono log da varie fonti, li archiviano in database e si integrano con Elastic Stack (Elasticsearch, Kibana, Logstash) per ulteriori elaborazioni e analisi.
Graylog raccoglie log da vari server utilizzando agenti di terze parti (ad es. Filebeat) e può configurare questi log con il suo agente leggero Graylog Sidecar da una posizione centrale. Una volta acquisiti i log, il rilevamento delle anomalie basato su ML è disponibile tramite l'interfaccia di Graylog.
OpenUBA acquisisce log da server e agenti di ingestione log di terze parti. Una volta acquisiti, i log possono essere analizzati per comportamenti anomali utilizzando modelli ML integrati o di profilazione comportamentale. Si integra con TensorFlow, Keras, Scikit-Learn e Elasticsearch per visualizzazione e analisi. Il progetto è in fase iniziale di sviluppo (pre-alpha).
Strumenti UEBA complementari: Wazuh
Gli strumenti UEBA complementari utilizzano monitoraggio e analisi dei dati per rilevare anomalie di utenti ed entità. Integrando tecnologie big data come Apache Spark con motori come Elasticsearch, consentono analisi centralizzata dei log e rilevamento delle anomalie.
Wazuh monitora i dati di telemetria, inclusi metriche, log e tracce. Puoi monitorare i server direttamente o utilizzare AWS per monitorare i servizi cloud, con risultati visualizzati nella dashboard di Wazuh.
Confronta strumenti UEBA gratuito e open source
Ingestione dei log basata su agenti
Strumento | Ingestione log basata su agenti integrata | Ideale per |
|---|---|---|
OpenUBA | ✕ | Analisti della sicurezza, data scientist |
Graylog | ✕ | Piccole e medie organizzazioni che necessitano di SIEM |
wazuh | ✓ | Aziende che necessitano di XDR + SIEM |
Apache-Metron | ✓ | Grandi organizzazioni che necessitano di un SIEM scalabile |
HELK | ✕ | Piccole e medie organizzazioni che necessitano di threat hunting personalizzato |
Apache-Spot | ✕ | Aziende focalizzate sulla sicurezza di rete |
✕: Richiede integrazioni con agenti di terze parti.
L'ingestione dei log basata su agenti integrata consente a una piattaforma di raccogliere i dati di log direttamente da endpoint, server o dispositivi utilizzando i propri agenti, senza strumenti di terze parti, per analisi e monitoraggio centralizzati.
Azioni di risposta predefinite e pattern di playbook personalizzati
Gli strumenti elencati offrono integrazioni SOAR (tramite API/integrazioni personalizzate) per attivare flussi di lavoro come invio di avvisi, creazione di ticket o risposta agli incidenti in base alle anomalie rilevate. Graylog e Wazuh forniscono azioni di risposta predefinite, consentendo l'automazione dei flussi di lavoro senza la necessità di integrazioni SOAR.
- Le azioni di risposta predefinite si attivano automaticamente in base ai dati di log, consentendo un rilevamento proattivo delle minacce e azioni come l'invio di avvisi, il blocco di IP o la quarantena dei sistemi.
- I pattern di playbook personalizzati consentono agli operatori di sicurezza di attivare risposte personalizzate, come avvisare i team o bloccare l'accesso, quando viene rilevato un comportamento sospetto.
Manutenzione della sicurezza
La manutenzione della sicurezza aziendale aiuta la raccolta dei log garantendo che le misure di sicurezza vengano attivamente applicate, monitorate e aggiornate tramite:
- Controllo e supervisione centralizzati
- Configurazioni di logging coerenti
- Aggiornamenti regolari e patch agli strumenti di raccolta log prevengono lo sfruttamento delle vulnerabilità
Integrazioni out-of-the-box
OpenUBA
OpenUBA è un framework UEBA agnostico rispetto al SIEM per l'analisi della sicurezza. Opera indipendentemente dal SIEM e recupera i dati direttamente dai data store.
OpenUBA utilizza Spark e Elasticsearch per elaborare e acquisire dati da più fonti su larga scala. Include una Libreria/Registro modelli simile a Docker Hub, che consente a sviluppatori e analisti di sicurezza di cercare un repository di modelli e condividere i propri modelli con la community.
Caratteristiche principali:
- Generatore di regole visivo: Gli analisti collegano modelli registrati con operatori logici su una tela interattiva per creare regole di rilevamento senza codice. Le regole vengono serializzate come JSON versionato, rendendole verificabili e riproducibili.1
- Hub modelli della community: Un marketplace di modelli su openuba.org ospita modelli di rilevamento delle anomalie pronti all'uso contribuiti dal team principale e dalla community.
- Acquisisce log da server e agenti di ingestione log di terze parti
- Analizza i dati acquisiti per comportamenti anomali utilizzando modelli ML integrati o di profilazione comportamentale
- Si integra con TensorFlow, Keras, Scikit-Learn e Elasticsearch per visualizzazione e analisi
Graylog
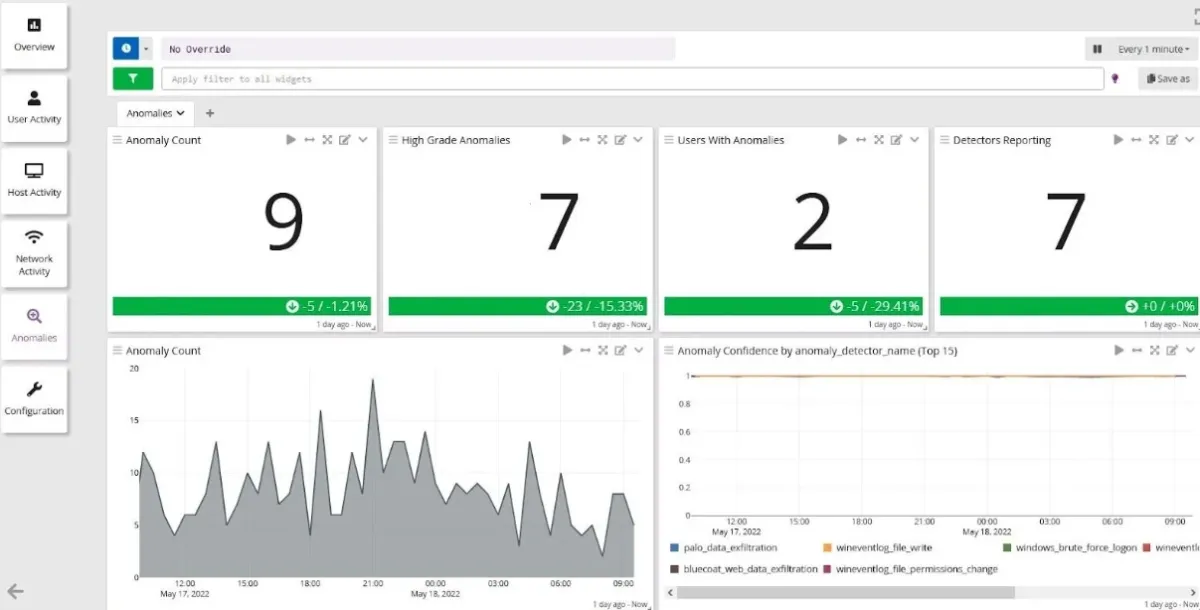
Graylog combina SIEM, UEBA e rilevamento delle anomalie nella sua piattaforma. Graylog Server include:
- L'applicazione Graylog, che accetta log da varie fonti e li archivia
- Elasticsearch database
- MongoDB per i dati di configurazione (account utente, ricerche salvate, ecc.)
La soluzione include oltre 50 scenari di sicurezza predefiniti basati sul framework MITRE ATT&CK e su esempi reali di avversari.2
Graylog si integra con Office 365, Azure, GCP, AWS, Okta, Palo Alto Networks, F5, CrowdStrike e Salesforce.
Wazuh
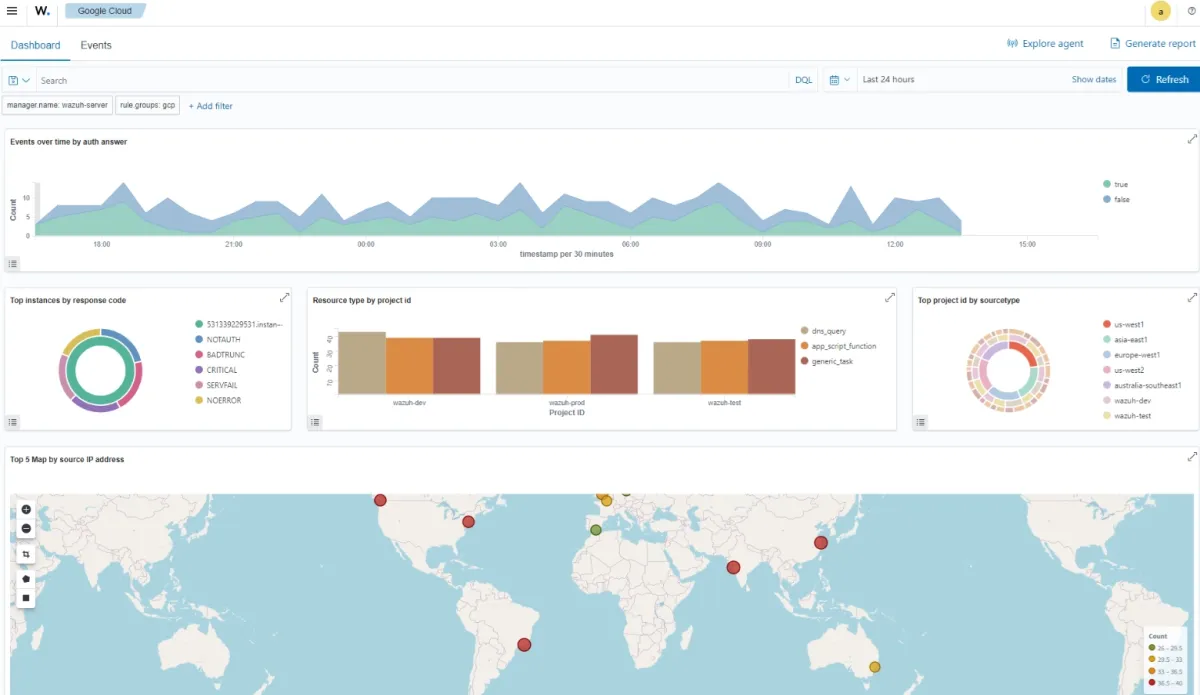
Wazuh è una piattaforma unificata XDR e SIEM per ambienti on-premises, virtualizzati, containerizzati e cloud. Un agente di sicurezza per endpoint distribuito sui sistemi monitorati raccoglie e analizza i dati, inoltrandoli a un server di gestione centrale.
Visualizzazione degli eventi Google Cloud sulla dashboard di Wazuh:
Fonte: Wazuh3
Caratteristiche principali:
- Rilevamento delle intrusioni: Rileva malware e file nascosti utilizzando un approccio basato su firme per analizzare i dati di log alla ricerca di indicatori di compromissione.
- Analisi dei dati di log: Legge i log del sistema operativo e delle applicazioni e li inoltra a un gestore centrale per l'analisi basata su regole.
- Monitoraggio dell'integrità dei file: Monitora i file system per modifiche a contenuti, permessi, proprietà e attributi. Tiene traccia delle azioni di utenti e applicazioni per la conformità PCI DSS.
- Risposta agli incidenti: Blocca le minacce ed esegue query di sistema per identificare indicatori di compromissione.
- Integrazione MCP/IA (2026): Diversi server MCP open source ora si integrano con Wazuh, Claude, ChatGPT e altri assistenti IA, consentendo query di sicurezza in linguaggio naturale “mostrami le vulnerabilità critiche sui miei server web” senza scrivere chiamate API. L'implementazione più completa supporta Wazuh 4.8.0–4.14.4.4
 Aggiungi come fonte preferita
Strumenti UEBA commerciali
Gli strumenti UEBA commerciali offrono funzionalità out-of-the-box per l'analisi del comportamento degli utenti che possono essere integrate negli ambienti esistenti senza personalizzazioni estese.
Principali vendor commerciali:
- ManageEngine Log360: Combina l'ingestione dei log SIEM con l'analisi comportamentale.
- Exabeam: Una piattaforma di analisi comportamentale con UEBA, che ora copre anche il comportamento degli agenti IA (gennaio 2026). Ideale per ambienti grandi e complessi.
- IBM Security QRadar: Fornisce UBA con profilazione del rischio, offrendo un contesto più approfondito per il rilevamento delle minacce.
- Teramind: Combina UEBA con DLP, con un focus sulla prevenzione della perdita di dati e sul monitoraggio dei dipendenti.
Strumenti UEBA open source vs strumenti UEBA commerciali
I fornitori commerciali in genere partono da una o più tecnologie open source, riconoscimento dei pattern e aggiornamenti del database per nuovi pattern di anomalie, quindi aggiungono automazione proprietaria e modelli di rilevamento preconfigurati al di sopra.
1. Modelli di rilevamento delle anomalie preconfigurati: gli strumenti commerciali li forniscono out of the box. Gli strumenti open source generalmente richiedono agli utenti di crearli e configurarli, sebbene Graylog (livelli a pagamento) e Wazuh offrano alcune funzionalità predefinite.
2. Flussi di lavoro di risposta automatizzati: gli strumenti commerciali attivano direttamente azioni predefinite. Gli strumenti open source richiedono in genere integrazioni SOAR o script personalizzati, sebbene Wazuh e Graylog (a pagamento) includano alcune azioni predefinite.
3. Automazione del riconoscimento dei pattern: gli strumenti commerciali lo automatizzano con modelli ML sofisticati. Gli strumenti open source richiedono più configurazione manuale e costruzione di modelli personalizzati.
4. Prevenzione della perdita di dati (DLP): gli strumenti commerciali includono DLP con contesto di dispositivo, posizione e rete. Gli strumenti open source richiedono strumenti aggiuntivi o integrazioni per aggiungerla.
5. Reportistica di conformità: gli strumenti commerciali includono report integrati per GDPR, HIPAA, PCI-DSS e SOX. Gli strumenti open source richiedono sviluppo personalizzato o componenti aggiuntivi di terze parti.
6. Integrazioni di terze parti: gli strumenti commerciali includono connettori predefiniti per piattaforme SIEM, SOAR e antivirus. Gli strumenti open source si integrano tramite connessioni API personalizzate.
FAQ
UEBA rileva comportamenti insoliti analizzando le deviazioni dai modelli normali. Ad esempio, se un utente che di solito non scarica file inizia improvvisamente a scaricarne grandi quantità, UEBA lo segnala come anomalia. Può anche monitorare il comportamento delle macchine, ad esempio rilevando un aumento delle richieste di accesso al server da un dispositivo aziendale.
Le organizzazioni utilizzano strumenti UEBA perché le soluzioni di sicurezza tradizionali, come firewall e sistemi di rilevamento delle intrusioni, non sono più sufficienti a proteggere dalle minacce moderne. Gli strumenti UEBA aiutano rilevando comportamenti anomali di utenti ed entità che potrebbero indicare violazioni della sicurezza, come minacce interne o attacchi basati su credenziali, che spesso sfuggono alle difese convenzionali. Questi strumenti forniscono un approccio più proattivo al rilevamento delle minacce, soprattutto per minacce persistenti avanzate (APT) e metodi di attacco sofisticati.
Ulteriori letture
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Sezer, Sena},
  title  = {{I migliori strumenti UEBA open source e alternative commerciali}},
  year   = {2026},
  month  = mar,
  howpublished    = {\url{https://aimultiple.com/open-source-ueba}},
  note   = {AIMultiple. Consultato il 26 marzo 2026}
}Risultati e timestamp di 24 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 4 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
10 aggiornamentiRimossi Apache-Metron, HELK e Apache-Spot dalla sezione "Strumenti UEBA open source".
Collegamenti di riferimento
Il lavoro di Cem presso AIMultiple è stato citato da importanti testate internazionali tra cui Business Insider, Forbes, Morning Brew e Washington Post, da aziende globali come Deloitte e HPE, da ONG come il World Economic Forum e da organizzazioni sovranazionali come la Commissione europea. [1], [2], [3], [4], [5]
Nel corso della sua carriera, Cem ha lavorato come consulente tecnologico, acquirente tecnologico e imprenditore tecnologico. Ha consigliato le aziende sulle loro decisioni tecnologiche presso McKinsey & Company e Altman Solon per più di un decennio. Ha inoltre pubblicato un report McKinsey sulla digitalizzazione.
Ha guidato la strategia tecnologica e gli approvvigionamenti di una società di telecomunicazioni rispondendo direttamente al CEO. Ha inoltre guidato la crescita commerciale dell'azienda deep tech Hypatos, che ha raggiunto ricavi ricorrenti annuali a 7 cifre e una valutazione a 9 cifre partendo da zero in 2 anni. Il lavoro di Cem in Hypatos è stato ripreso da importanti testate tecnologiche come TechCrunch e Business Insider.
Cem interviene regolarmente a conferenze tecnologiche internazionali. Si è laureato come ingegnere informatico presso l'Università di Bogazici e possiede un MBA della Columbia Business School.







Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.