


I 5 migliori strumenti SOAR open source
Ho trascorso quasi due decenni come CISO in settori fortemente regolamentati, abbastanza a lungo da aver testato, implementato e dismesso più strumenti SOAR di quanto vorrei ammettere. La maggior parte delle opzioni open source sembra promettente sulla carta, ma si rivela inadeguata quando le si esegue davvero in produzione.
Funzionalità degli strumenti SOAR
Gli strumenti SOAR si basano su dati accurati degli endpoint e su un controllo efficace dei dispositivi. Scopri come il software di gestione degli endpoint rafforza la risposta di sicurezza automatizzata.
Stelle GitHub dei migliori strumenti SOAR open source
Il grafico monitora le stelle GitHub dei principali strumenti SOAR open source negli ultimi 2 anni. n8n domina, con un numero di stelle più alto di circa 160k. Ciò è dovuto in gran parte al fatto che n8n ha un focus molto più ampio come piattaforma generale di automazione dei flussi di lavoro, attraendo utenti al di fuori dell'ambito delle operazioni di sicurezza.
Gli altri strumenti, StackStorm, Shuffle, TheHive Project e Tracecat, restano raggruppati nella fascia più bassa (sotto le 20k stelle), riflettendo il loro focus più specializzato su casi d'uso SOAR specifici per la sicurezza.
Analisi dei migliori strumenti
n8n
n8n è una piattaforma di automazione dei flussi di lavoro self-hosted con un'interfaccia visiva low-code. I team di sicurezza la utilizzano in contesti SecOps per automatizzare attività di rilevamento, risposta e arricchimento su SIEM e piattaforme di threat intelligence.
Modello di licenza: Codice sorgente disponibile, ma non completamente open source. Per n8n, l'edizione Community gratuita viene distribuita con il codice sorgente, ma la Sustainable Use License la colloca al di fuori della definizione di open source dell'Open Source Initiative.1
Cosa include la Community Edition di n8n:
Il livello gratuito copre il motore di flusso di lavoro principale: debug nell'editor con blocco dei dati di esecuzione, cronologia dei flussi di lavoro di 24 ore e metadati di esecuzione personalizzati (salvataggio, ricerca, commenti).
Cosa richiede un piano a pagamento:
La condivisione dei flussi di lavoro è limitata al proprietario e al creatore dell'istanza; un accesso più ampio per il team richiede un piano Pro o Enterprise.
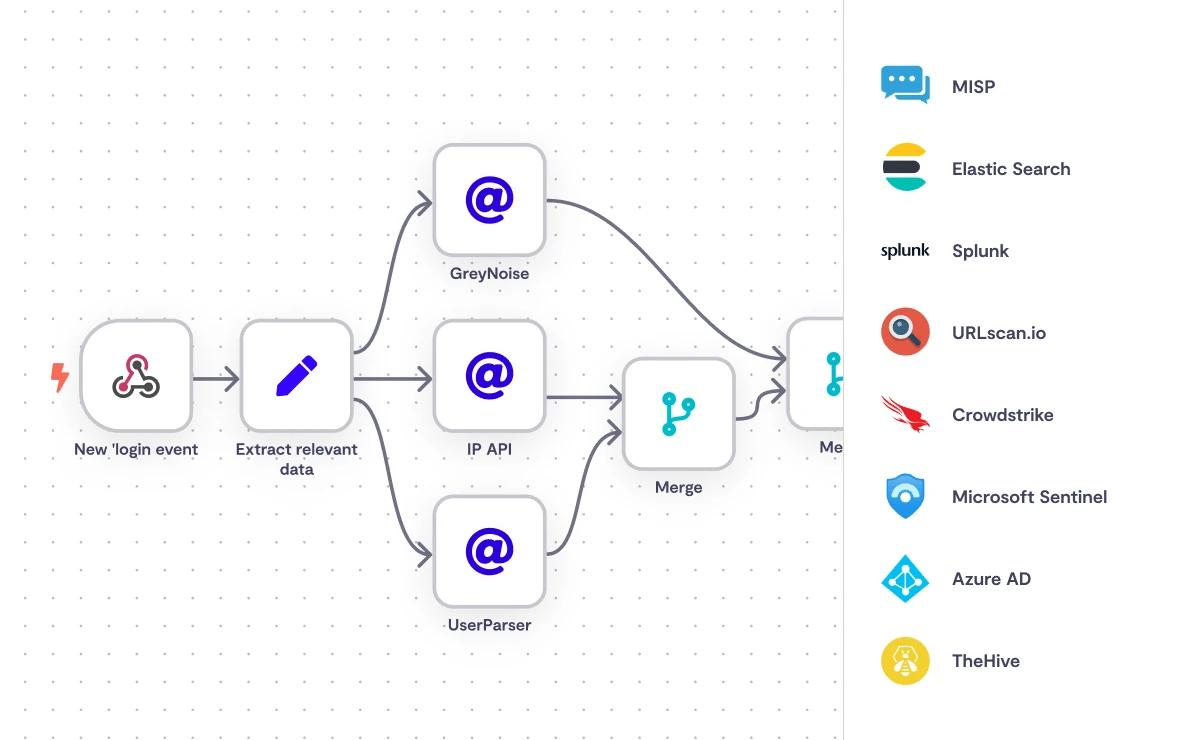
Casi d'uso SOAR con n8n:
Fonte: n8n2
Connessioni MCP a livello di istanza
n8n ha aggiunto il supporto MCP (Model Context Protocol) a livello di istanza, consentendo alle piattaforme IA compatibili con MCP di accedere ai flussi di lavoro attivati tramite un singolo endpoint protetto da OAuth. I flussi di lavoro appena aggiunti diventano disponibili tramite la stessa connessione senza configurazioni aggiuntive.3
Avviso di sicurezza
Due ulteriori vulnerabilità corrette nella versione 2.4.0 riguardano implementazioni utilizzate per l'orchestrazione dell'IA, esponendo credenziali archiviate per servizi tra cui OpenAI, Anthropic, Azure OpenAI e database vettoriali come Pinecone e Weaviate.4
Il gruppo di CVE ha continuato a crescere nella prima metà del 2026. CVE-2026-25049 (CVSS 9.4) si è rivelato un bypass della precedente correzione sandbox CVE-2025-68613, consentendo a un utente malintenzionato di attivare l'esecuzione remota di codice tramite un webhook pubblico non autenticato che sfrutta la sintassi di destrutturazione JavaScript.5
CISA ha aggiunto la precedente CVE-2025-68613 al proprio catalogo Known Exploited Vulnerabilities l'11 marzo 2026, dopo aver confermato lo sfruttamento attivo e aver imposto alle agenzie federali statunitensi di porre rimedio entro il 25 marzo.6
Per uno strumento SecOps che archivia credenziali per progettazione, questo schema di vulnerabilità ad alta gravità rappresenta un rischio operativo concreto. Le scansioni della Shadowserver Foundation hanno rilevato più di 24.700 istanze n8n non aggiornate ed esposte su Internet all'inizio di febbraio 2026, di cui oltre 7.800 in Europa.7 Qualsiasi istanza self-hosted dovrebbe eseguire l'ultima release corretta, e i team dovrebbero monitorare costantemente gli avvisi di sicurezza di n8n anziché considerare definitiva ogni singola patch.
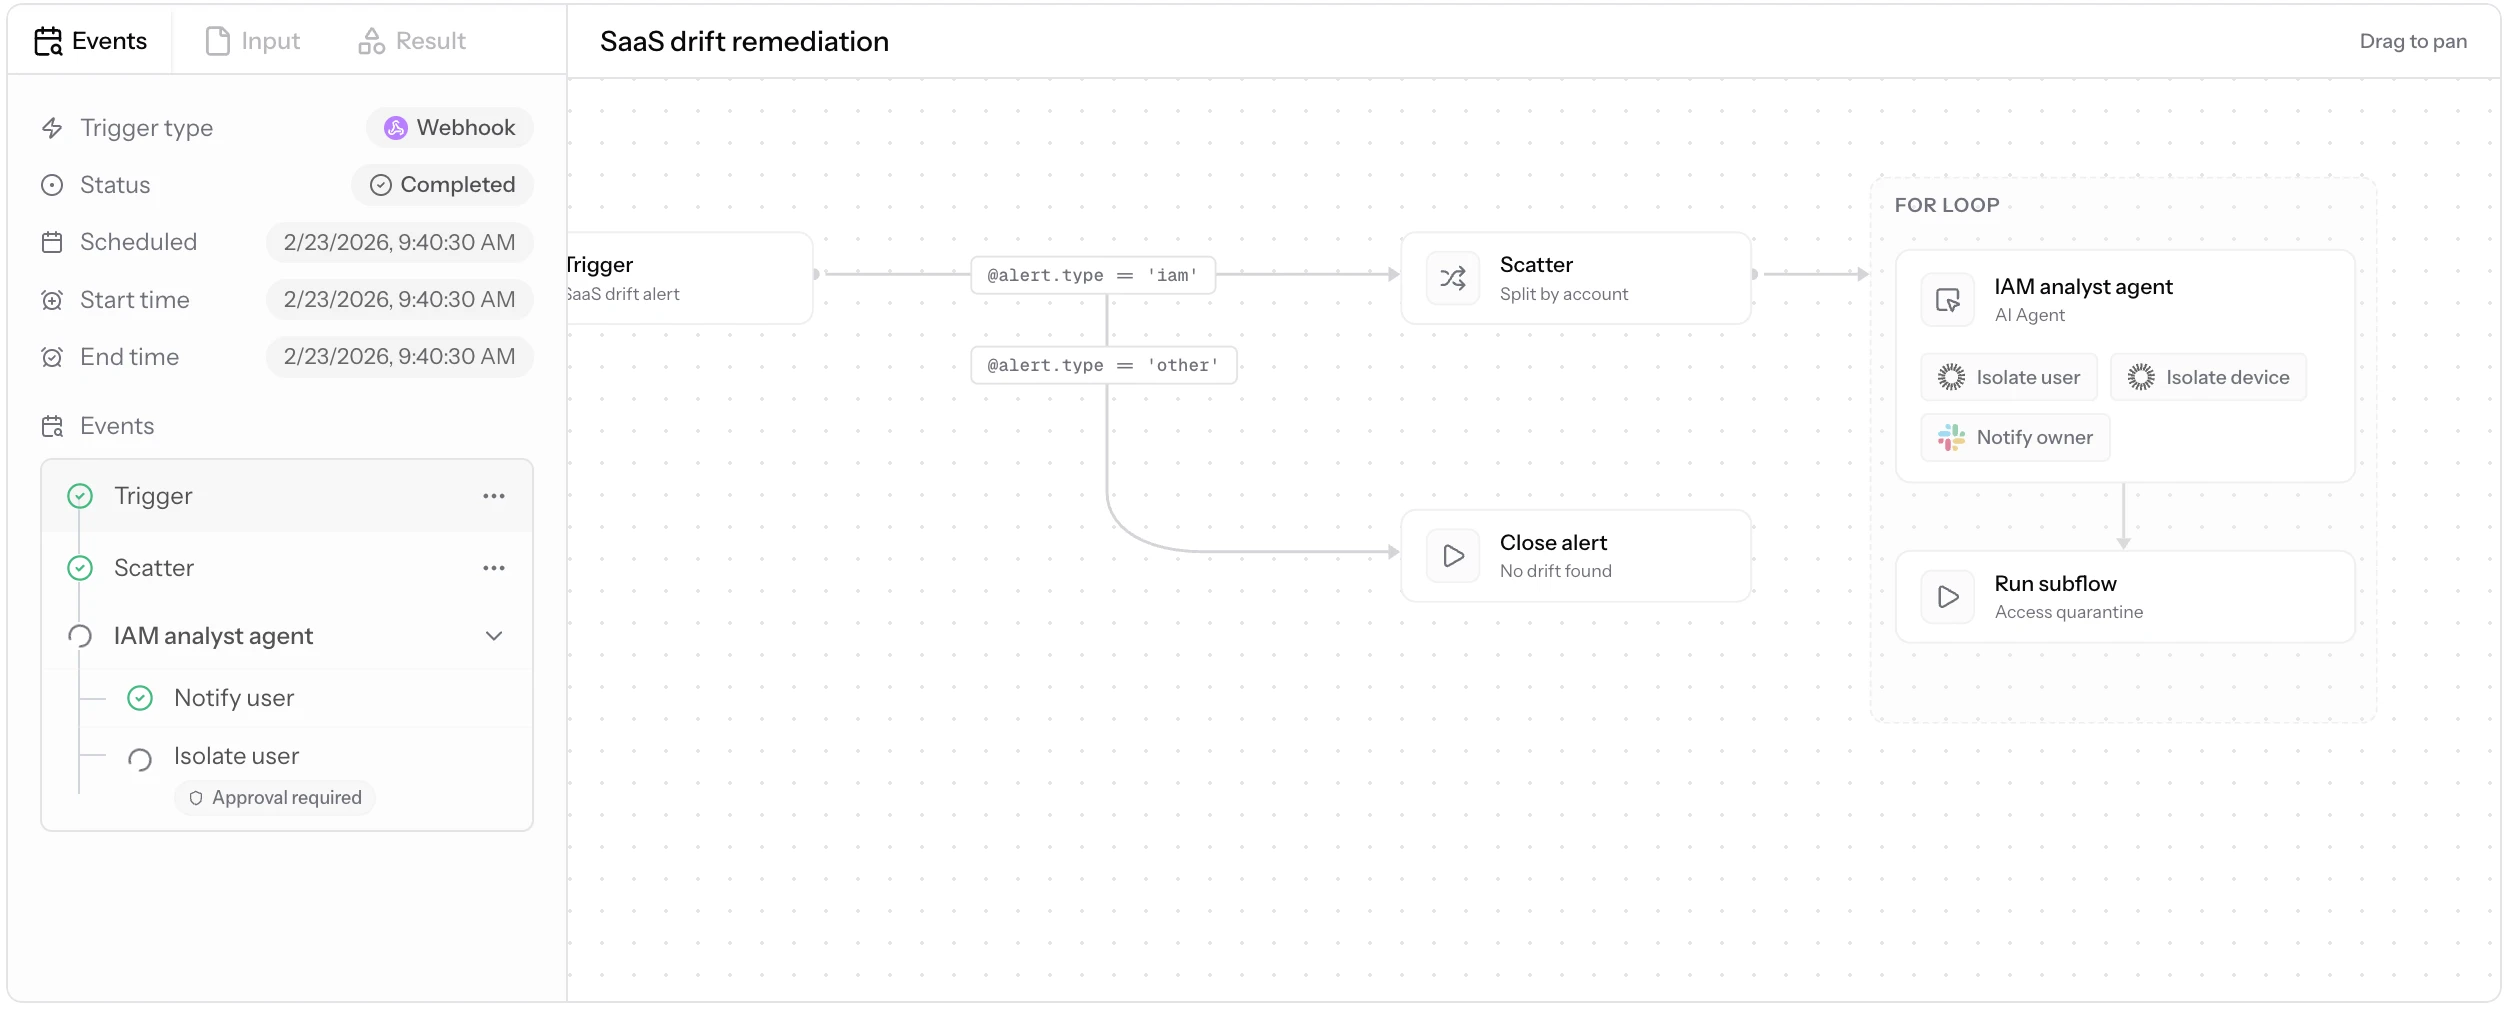
Casi d'uso SOAR con n8n:
Fonte: N8n2
Pro
- JavaScript e Python sono entrambi supportati per la logica personalizzata dei flussi di lavoro e le istanze self-hosted possono importare librerie npm esterne tramite il Code Node.
- Il livello di integrazione API gestisce in modo pulito le importazioni cURL, accelerando le connessioni a strumenti interni non standard.
- La distribuzione con Docker è ben documentata e scala senza attriti significativi.
- Il prezzo del cloud è basato sul numero di flussi di lavoro piuttosto che sulla complessità, evitando l'imprevedibilità dei costi comune nelle piattaforme concorrenti.
Contro
- n8n non è un SOAR in senso tradizionale; manca di gestione nativa dei casi, correlazione integrata degli alert e profilazione del comportamento delle entità.
- La configurazione OAuth per servizi di terze parti come Google Workspace è notevolmente più complessa rispetto a strumenti di automazione SaaS comparabili.
- Anche la versione cloud è priva di alcune funzionalità disponibili nelle distribuzioni self-hosted, tra cui l'accesso ai pacchetti npm. E, come chiarisce il gruppo di CVE del 2026, il modello self-hosted fa ricadere interamente sull'operatore l'onere delle patch.
- Con decine di migliaia di istanze non aggiornate ancora esposte pubblicamente a oggi, questo onere non è teorico.
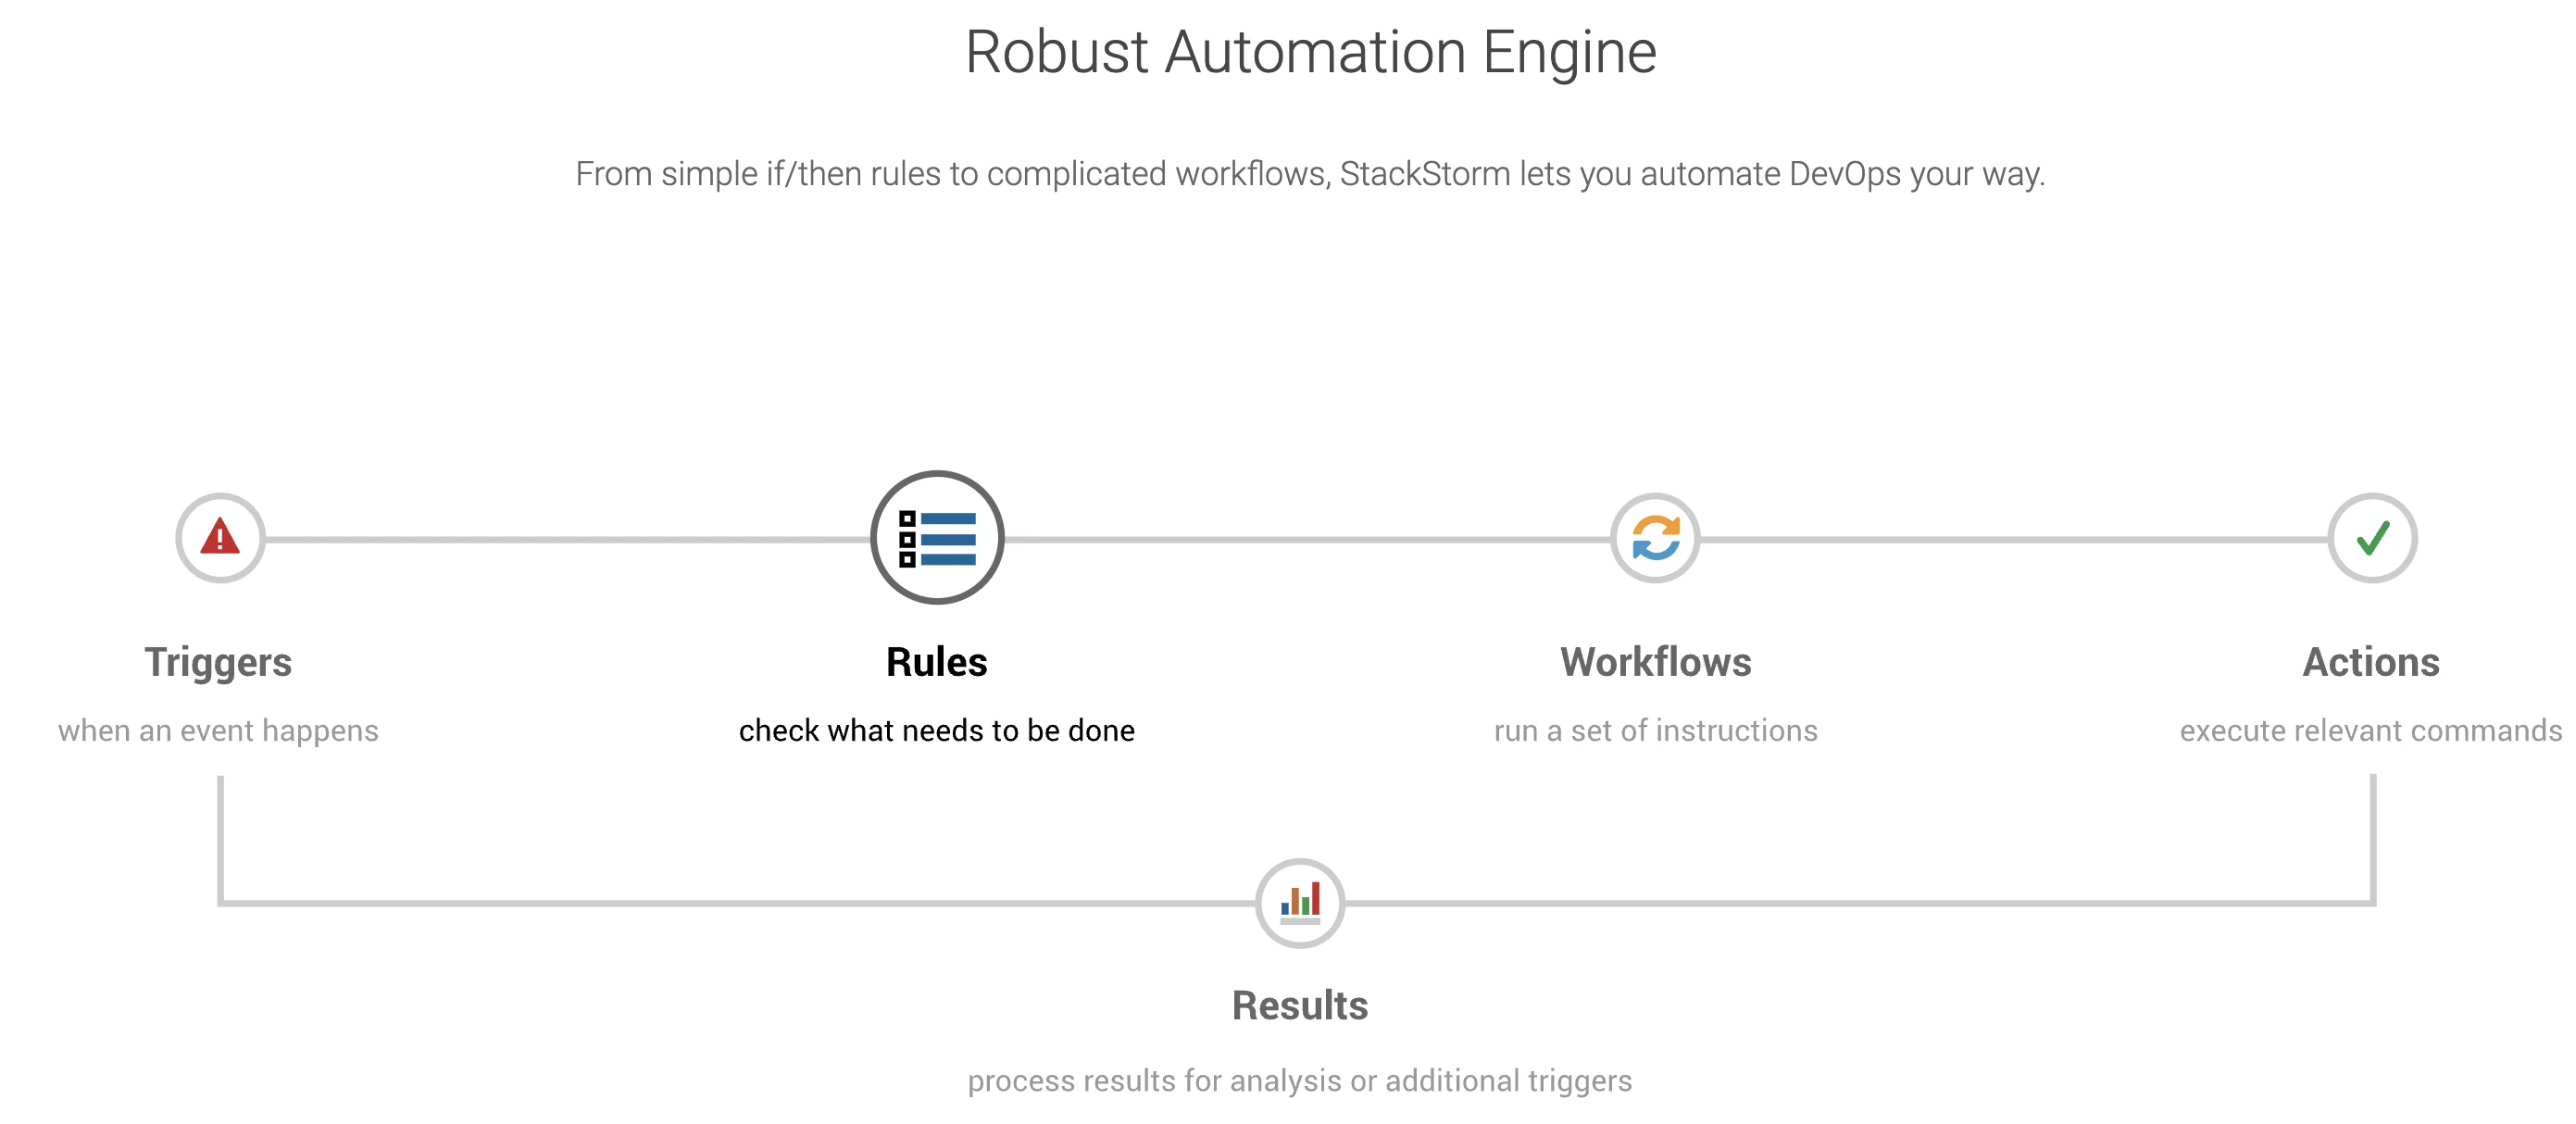
StackStorm – st2
Fonte: StockStorm8
StackStorm automatizza remediation, risposta agli incidenti, risoluzione dei problemi e distribuzioni. Offre un motore di automazione basato su regole, gestione dei flussi di lavoro e circa 160 pacchetti di integrazione. Aziende come Cisco, Target e Netflix lo hanno implementato in produzione; Netflix lo ha utilizzato per ospitare ed eseguire runbook operativi.9
La versione open source include l'integrazione con Slack. L'integrazione AWS, un designer di flussi di lavoro, il supporto professionale e le suite di automazione di rete sono disponibili solo nel livello enterprise.
I costi dell'infrastruttura di terze parti per una distribuzione self-hosted ammontano a circa $28 al mese, coprendo AWS, PackageCloud, hosting del forum, certificati di dominio e una licenza OpenVPN.10
Pro
- Flussi di lavoro personalizzati: la piattaforma accetta script personalizzati all'interno dei flussi di lavoro, consentendo ai team di integrare l'automazione esistente senza riscriverla.
- Ecosistema di plugin: i pacchetti di integrazione coprono strumenti come NetBox, Splunk e AWS, con ulteriori pacchetti disponibili tramite StackStorm Exchange.
Contro
- Supporto Kubernetes: non è disponibile alcun supporto nativo per Kubernetes.
- Curva di apprendimento: creare e gestire flussi di lavoro richiede una conoscenza pratica di Python e YAML, il che allunga i tempi di onboarding per i team senza tale background.
- Cadenza di manutenzione: la frequenza dei rilasci è diminuita negli ultimi anni. I team che lo valutano dovrebbero bilanciare l'ampiezza dell'integrazione con il sovraccarico operativo di un progetto con attività della community in rallentamento.
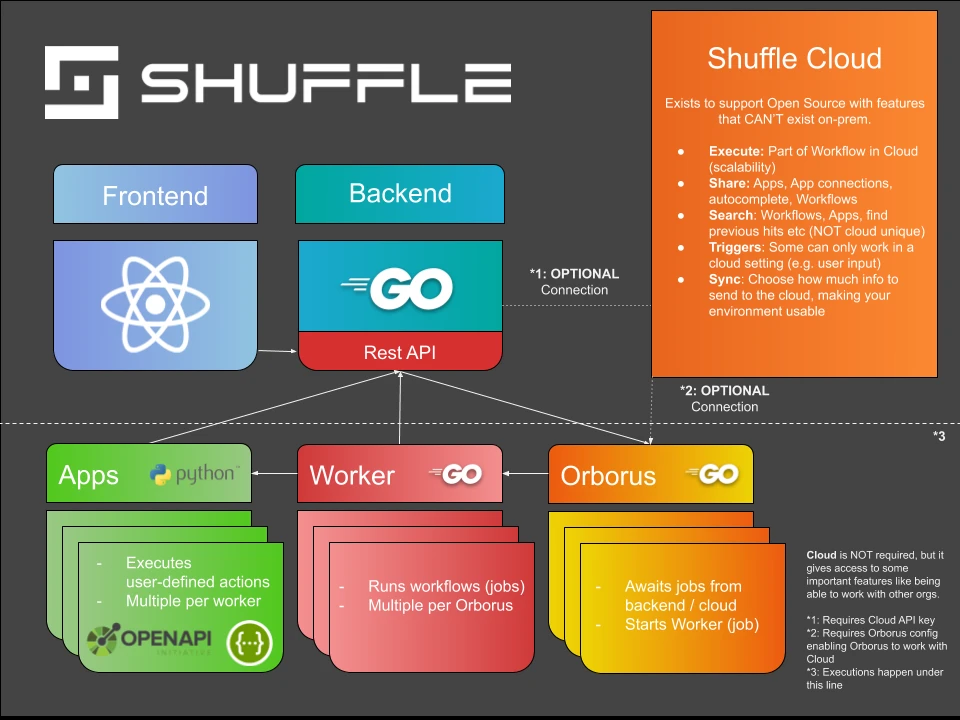
Shuffle
Fonte: Architecture11
Shuffle è una piattaforma SOAR open source basata su OpenAPI, che le consente di accedere a oltre 11.000 endpoint in più di 200 integrazioni app predefinite.
Il suo modello di automazione principale copre due schemi comuni negli ambienti SOC: l'inoltro degli alert SIEM a un sistema di gestione dei casi e la sincronizzazione bidirezionale dei ticket tra le piattaforme con controlli di accesso per ciascun stakeholder.12
Il prezzo di Shuffle si basa sul volume di esecuzioni delle app piuttosto che sui core CPU. Il livello Starter gratuito copre 2.000 esecuzioni di app al mese e include tutte le oltre 2.500 app. Il livello Scale parte da $29 al mese per 10.000 esecuzioni di app e aumenta i limiti a 15 utenti, 25 flussi di lavoro e 3 tenant. Il prezzo Enterprise è personalizzato e include utenti, flussi di lavoro, tenant e ambienti illimitati, oltre a onboarding dedicato, supporto on-call e un sistema di gestione delle chiavi.13
Limitazioni
La distribuzione tramite Docker è semplice e collegare strumenti come Wazuh e Jira richiede una configurazione minima. D'altra parte, gestire le procedure di backend all'interno di un ambiente Docker aggiunge complessità; le integrazioni in configurazioni containerizzate hanno segnalato problemi di affidabilità; e la velocità di esecuzione dei flussi di lavoro è limitata dalla capacità del server host piuttosto che dallo scheduler di Shuffle. I team che gestiscono infrastrutture con risorse limitate dovrebbero tenerne conto prima di impegnarsi su larga scala.14
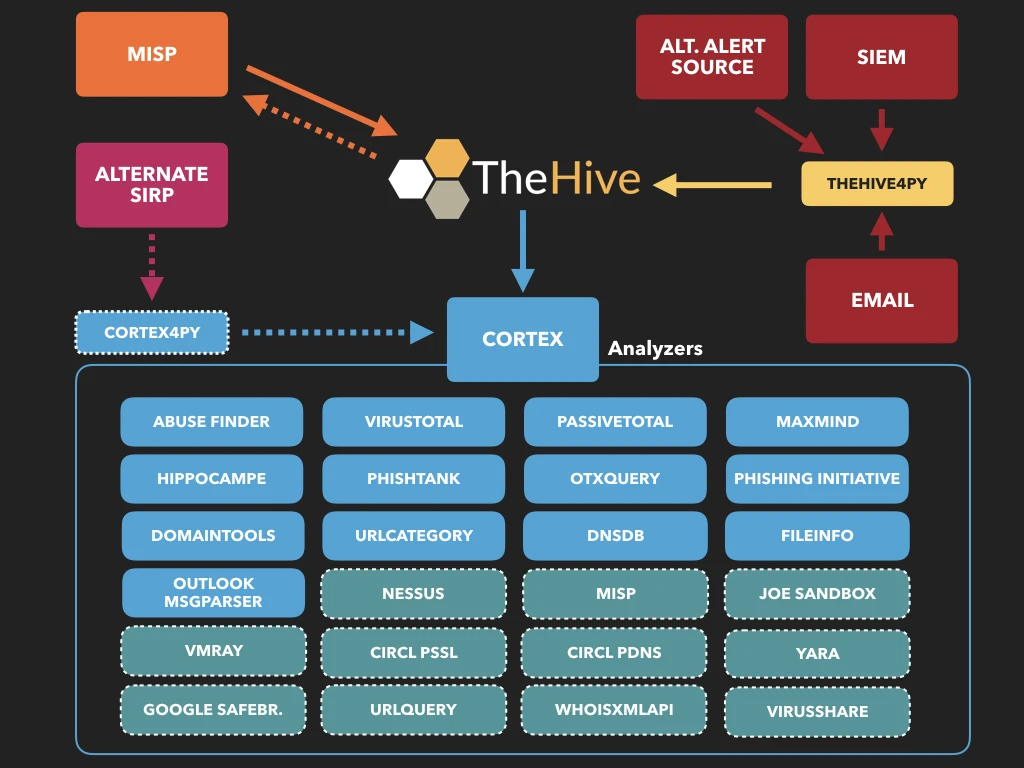
TheHive Project – Cortex
Fonte: GitHub15
Cortex analizza gli osservabili come indirizzi IP, domini e hash di file, singolarmente o in blocco, tramite un'API RESTful e un'interfaccia web.
Cortex rimane completamente open source sotto licenza AGPL. TheHive stesso, tuttavia, è passato a un modello commerciale con la versione 5. Dopo un periodo di prova di 14 giorni, le nuove installazioni richiedono una licenza StrangeBee valida; senza, la piattaforma entra in modalità di sola lettura. Una licenza Community gratuita è disponibile su richiesta.16
Edizione gratuita vs edizione a pagamento:
Pro
- Analisi degli osservabili su larga scala: Cortex supporta l'analisi in blocco degli osservabili tramite un'unica interfaccia, eliminando la necessità di interrogare più strumenti separatamente.
- Integrazione MISP: Cortex si connette a MISP (Malware Information Sharing Platform) per consentire la condivisione di threat intelligence tra le piattaforme.
Contro
- Cambio di licenza di TheHive: TheHive 5 non è più open source. I team che facevano affidamento su TheHive 3 o 4 self-hosted non hanno un percorso di aggiornamento mantenuto senza accettare i termini commerciali.17
- Complessità di configurazione: la configurazione iniziale richiede il coordinamento di Cortex, Elasticsearch e TheHive, il che aggiunge un sovraccarico operativo per i team più piccoli.
- Limiti del supporto della community: i problemi di Cortex al di fuori dei contratti enterprise vengono gestiti tramite i canali della community, senza tempi di risposta garantiti.
 Aggiungi come fonte preferita
Tracecat
Fonte: 18
Tracecat è una piattaforma di automazione open source per ingegneri della sicurezza e IT, posizionata come alternativa self-hosted a Tines e Splunk SOAR.
I flussi di lavoro possono essere creati utilizzando un'interfaccia no-code drag-and-drop o configurazione-as-code basata su YAML, e le due modalità rimangono sincronizzate automaticamente. Il motore dei flussi di lavoro gira su Temporal, lo stesso framework di esecuzione durevole utilizzato dai principali team di infrastrutture cloud.19
Funzionalità open source (self-hosted):
Flussi di lavoro illimitati, gestione dei casi, tabelle di lookup integrate, oltre 100 integrazioni, integrazioni personalizzate Python/YAML con sincronizzazione git, SSO SAML, log di audit e distribuzione Docker o AWS Fargate.
Funzionalità Professional ed Enterprise:
Include tutte le funzionalità open source, oltre a hosting cloud completamente gestito, distribuzione Kubernetes tramite Helm, cluster Temporal bring-your-own, LLM self-hosted, chatbot IA aziendali in Microsoft Teams, conformità STIG per casi d'uso federali e supporto SLA a livelli 24/7. I prezzi richiedono di contattare direttamente Tracecat.20
Pro
- Modello di licenza: SSO, log di audit e distribuzioni infrastructure-as-code rimangono gratuito nel livello open source, a differenza della maggior parte delle piattaforme SOAR commerciali che limitano queste funzionalità.
- Doppia creazione: i flussi di lavoro no-code e YAML restano sincronizzati, così analisti e ingegneri possono lavorare sullo stesso flusso senza conflitti.
- Flessibilità di distribuzione: Docker Compose, AWS Fargate tramite Terraform e Kubernetes tramite Helm sono tutti supportati.
Contro
- Ritmo di sviluppo attivo: il progetto è in fase di sviluppo attivo e il team consiglia di consultare il changelog prima di ogni aggiornamento, poiché tra un rilascio e l'altro si verificano modifiche sostanziali.
- Requisiti di self-hosting: eseguire uno stack Tracecat in produzione con Temporal, PostgreSQL e LLM opzionali richiede una capacità infrastrutturale che può rappresentare un vincolo per i team più piccoli.
- Relativamente recente: Tracecat ha una community più piccola e meno integrazioni di terze parti rispetto a piattaforme più mature come StackStorm o TheHive.
FAQ
Gli strumenti di orchestrazione, automazione e risposta della sicurezza (SOAR) coordinano e automatizzano le attività tra persone e software su un'unica piattaforma. Gli ingegneri della sicurezza li utilizzano per creare automazioni con connettori open source e configurazione-as-code, mentre i team SOC utilizzano i flussi di lavoro risultanti per classificare gli alert, tracciare gli incidenti e rispondere alle minacce.
La velocità di risposta incide direttamente sui costi delle violazioni. Secondo il report 2025 Cost of a Data Breach di IBM, il costo medio globale di una violazione dei dati è sceso a $4,44M, con un calo del 9% rispetto all'anno precedente, attribuito in parte al rilevamento assistito dall'IA. La media statunitense, tuttavia, è salita a $10,22M, un massimo storico.21
L'attività su GitHub è un punto di partenza pratico: il numero di stelle e di contributori riflette quanto attivamente viene mantenuto un progetto e quanto supporto della community esiste per la risoluzione dei problemi e il lavoro di integrazione.
Oltre alla salute della community, valuta se le integrazioni native della piattaforma coprono gli strumenti già in uso. La maggior parte delle piattaforme SOAR open source include funzionalità di risposta agli incidenti, threat hunting e threat intelligence, ma la profondità varia. Le organizzazioni che necessitano anche di funzionalità SIEM dovrebbero verificare se sono integrate o richiedono un'integrazione separata.
Le soluzioni open source comportano generalmente compromessi: meno integrazioni pronte all'uso, nessun SLA di supporto garantito e responsabilità di manutenzione a carico del team che le implementa. Le alternative a pagamento offrono in genere documentazione più completa, supporto dedicato e funzionalità come la microsegmentazione e la gestione del livello di sicurezza del cloud.
Ulteriori letture
- 6 esempi reali di RBAC
- 10 casi d'uso SOAR con esempi di flussi di lavoro reali
- I migliori 10 strumenti di microsegmentazione
- Le migliori 15+ soluzioni open source di risposta agli incidenti
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{hafa2026,
  author = {Hafa, Adil},
  title  = {{I 5 migliori strumenti SOAR open source}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/open-source-soar}},
  note   = {AIMultiple. Consultato il 10 Settembre 2026}
}Risultati e timestamp di 28 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 4 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
9 aggiornamentiAmpliato l'avviso di sicurezza n8n con il nuovo CVE-2026-25049 e dati di esposizione.
Aggiornata l'introduzione dell'articolo.
Aggiunto un grafico alla sezione n8n.
Collegamenti di riferimento
Prossimo da leggere
I 5 migliori scraper di Home Depot a confronto e benchmark

Analisi dei 5 migliori software di gestione delle modifiche al firewall


I migliori 20 software e tecnologie IA GRC



Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.