


I 12 migliori strumenti SIEM e come scegliere la soluzione migliore

I sistemi SIEM si sono evoluti fino a diventare più che semplici strumenti di aggregazione dei log. Alcuni fornitori hanno sviluppato suite di prodotti unificate che includono funzionalità UEBA, SOAR e EDR, sostenendo che si tratti di SIEM “next-gen”. Altri offrono prodotti incentrati sulla gestione tradizionale di eventi e log.
Di seguito è riportata una panoramica dei principali strumenti SIEM in base alle loro capacità SIEM next-gen e di sicurezza:
Funzionalità SIEM next-gen
Fornitore | UEBA | SOAR | EDR |
|---|---|---|---|
✓ | ✓ | ✕ | |
Exabeam Fusion | ✓ | ✓ | ✓ |
IBM QRadar SIEM | ✓ | ✕ | ✕ |
LogRhythm | ✕ | ✕ | ✕ |
Rapid7 InsightIDR | ✓ | ✓ | ✓ |
Microsoft Sentinel | ✓ | ✓ | ✕ |
FortiSIEM | ✓ | ✓ | ✕ |
Splunk Enterprise Security | ✕ | ✕ | ✕ |
Sumo LogicCloud SIEM | ✓ | ✕ | ✓ |
SolarWinds SEM | ✕ | ✕ | ✕ |
I fornitori (contrassegnati con “✕”) richiedono integrazioni per fornire la funzionalità indicata.
- UEBA aiuta ad analizzare e correlare i dati nel contesto. Concentrandosi sui comportamenti piuttosto che sui log grezzi, i SIEM con UEBA offrono una visione più granulare della progressione di un attacco, aiutando i team di sicurezza a vedere non solo i dati grezzi degli eventi ma anche gli schemi.
- SOAR potenzia le funzionalità SIEM tradizionali automatizzando le risposte di sicurezza, orchestrando gli strumenti di sicurezza per un coordinamento fluido e fornendo una gestione strutturata dei casi tramite playbook predefiniti, consentendo una risoluzione più rapida degli incidenti.
- EDR consente ai SIEM di ottenere una visibilità completa sulla rete per un'analisi approfondita a livello di endpoint. Correlando i risultati EDR con i dati SIEM si rafforza il contesto per le indagini sull'intera rete e per la caccia alle minacce.
Gli acquirenti che già utilizzano software UEBA o software SOAR possono integrare dati di macchine e log nel proprio SIEM per un'analisi dei log basata sul contesto.
Funzionalità di sicurezza
- Rilevamento dei movimenti laterali: capacità del SIEM di rilevare e avvisare automaticamente in caso di movimenti non autorizzati degli attaccanti attraverso la rete.
- Non ripudio (principio): Comporta crittografia e firme digitali, garantendo che i log degli eventi di sicurezza e i dati siano archiviati in modo a prova di manomissione, in modo che le parti coinvolte in una transazione digitale non possano in seguito negare la propria autenticità o il proprio coinvolgimento. Può essere implementato in qualsiasi SIEM tramite una distribuzione aggiuntiva.
- Feed di minacce in formato STIX/TAXII: Intelligence sulle minacce standardizzata per l'identificazione e il blocco in tempo reale degli IOC.
Metriche
- EPS massimi: Numero massimo di eventi al secondo che il SIEM può elaborare. Il superamento di questa soglia può richiedere licenze aggiuntive del fornitore.
- N. integrazioni: Numero di sistemi esterni (ad es. firewall, server, EDR) che il SIEM può integrare.
- N. regole di rilevamento predefinite: Numero di regole di rilevamento predefinite nel SIEM che aiutano a identificare minacce alla sicurezza e incidenti comuni in base a modelli di attacco noti.
- Copertura MITRE: Numero di tecniche MITRE ATT&CK che il SIEM può rilevare o a cui può essere mappato.
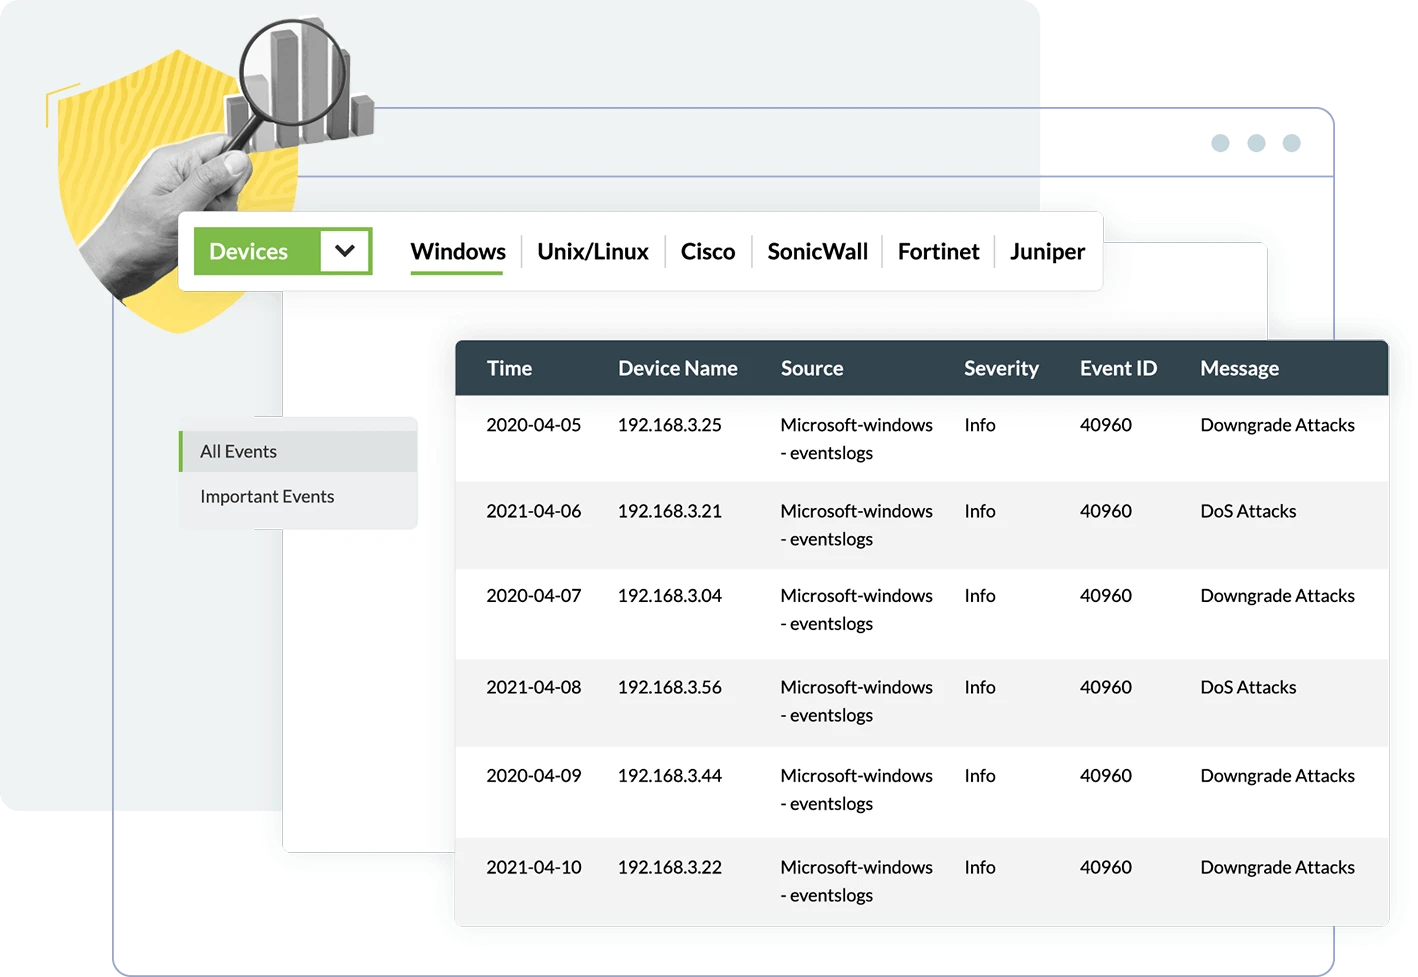
ManageEngine Log360
ManageEngine Log360 è una piattaforma SIEM disponibile sia in distribuzioni on-premises che cloud, che combina gestione dei log, auditing di Active Directory, UEBA e SOAR in un unico prodotto. Il prezzo si basa sul numero di sorgenti di log piuttosto che sul volume di dati, il che rende i costi più prevedibili per le organizzazioni con un inventario di sorgenti definito. La piattaforma viene fornita con oltre 1.000 modelli di report preconfigurati che coprono i requisiti di conformità per GDPR, HIPAA, PCI-DSS e SOX. L'implementazione richiede meno di 30 minuti e il rilevamento automatico dei dispositivi aggiunge le sorgenti monitorate senza configurazione manuale.
Il modulo UEBA crea baseline comportamentali utilizzando l'apprendimento automatico e aumenta incrementalmente i punteggi di rischio per attività anomale, modelli di accesso anomali, accessi insoliti o escalation dei privilegi, anziché attivare avvisi binari. I flussi di lavoro SOAR vengono eseguiti automaticamente al rilevamento di un incidente e si integrano con le piattaforme di help desk, tra cui ServiceNow e Jira, in modo che i ticket vengano creati al momento del rilevamento e non dopo la revisione manuale.
Log360 Cloud ha riprogettato la propria architettura di rilevamento aggiungendo una console di sicurezza centralizzata, aggiornamenti delle regole distribuiti via cloud e un catalogo di oltre 2.000 regole di rilevamento predefinite che coprono minacce interne, malware, attacchi esterni, comportamenti APT e rischi basati sull'identità, ciascuna con mappatura MITRE ATT&CK e raccomandazioni di tuning. La disponibilità del data center nel Regno Unito è stata lanciata nello stesso mese, rispondendo ai requisiti di residenza dei dati per i clienti europei. A marzo 2026, il modulo Zia IA insights ha aggiunto il supporto per la configurazione OpenAI accanto all'opzione esistente Azure OpenAI, offrendo ai clienti la possibilità di scegliere il fornitore di IA mantenendo le proprie chiavi.1
Exabeam New-Scale Fusion
Exabeam New-Scale Fusion è una piattaforma di security operations cloud-native che combina SIEM, UEBA e SOAR in un prodotto unificato.
La piattaforma consente agli analisti di aggiungere note sui casi e archiviare le query utilizzate per monitorare gli indicatori di compromissione. Ogni membro può contribuire a un'indagine condivisa senza dover navigare in un linguaggio complesso di correlazioni.
Exabeam può creare regole di rilevamento statiche, sebbene il parsing potrebbe non essere completamente ottimizzato per tutti gli ambienti. Quando ci si integra con SIEM esterni come ELK, i log delle sorgenti acquisiti potrebbero non essere allineati con i formati di dati predefiniti, richiedendo un parser personalizzato.
A gennaio 2026, Exabeam ha lanciato Agent Behavior Analytics (ABA), estendendo il proprio motore UEBA agli agenti di IA come nuovo tipo di entità. ABA rileva deviazioni comportamentali sospette nell'attività degli agenti di IA, inclusi modelli di accesso ai dati per la prima volta, violazioni dei guardrail e sequenze insolite di chiamate agli strumenti che le regole SIEM statiche non possono identificare. 2
IBM QRadar
IBM QRadar SIEM (Cloud-native SaaS) fa parte della IBM QRadar Suite. Utilizza un design modulare per l'identificazione e la prioritizzazione delle minacce ed è adatto per applicazioni commodity, registrazione di sistema e gestione di dati strutturati.
QRadar supporta più protocolli di registrazione, tra cui syslog, syslog-tcp e SNMP, e può leggere eventi da più di 300 sorgenti di log. Include un app store per la sincronizzazione dei dati come componente aggiuntivo, in cui gli utenti possono copiare eventi, flussi e file di configurazione.
QRadar supporta le regole Sigma open source, con conversione automatica in KQL (Kusto Query Language) per l'uso da parte degli analisti. La piattaforma presenta una limitazione documentata relativa alla velocità di ricerca e il supporto offshore è un reclamo ricorrente nelle recensioni degli utenti.
L'ultimo aggiornamento di IBM mira ai problemi di velocità di ricerca e latenza delle indagini segnalati dagli utenti. La versione include un parsing modernizzato con supporto per proprietà personalizzate multivalore, opzioni di alta disponibilità ampliate e nuovo hardware.
Integrazione 2026: Criminal IP, una piattaforma di threat intelligence basata sull'IA, si è integrata con IBM QRadar SIEM e QRadar SOAR a febbraio 2026, portando il contesto delle minacce basato su IP esterni direttamente nei flussi di lavoro di rilevamento e indagine di QRadar. 3
LogRhythm SIEM
LogRhythm è una soluzione SIEM con funzionalità SOAR integrate. Supporta il monitoraggio delle minacce, la caccia alle minacce, l'investigazione delle minacce e la risposta agli incidenti, raccogliendo, normalizzando e interpretando dati di eventi e log da oltre 1.000 sorgenti di terze parti e cloud.
LogRhythm contestualizza i dati di log tramite il suo Machine Data Intelligence (MDI) Fabric, traducendo informazioni complesse sugli eventi in riepiloghi in linguaggio semplice per la revisione degli analisti.
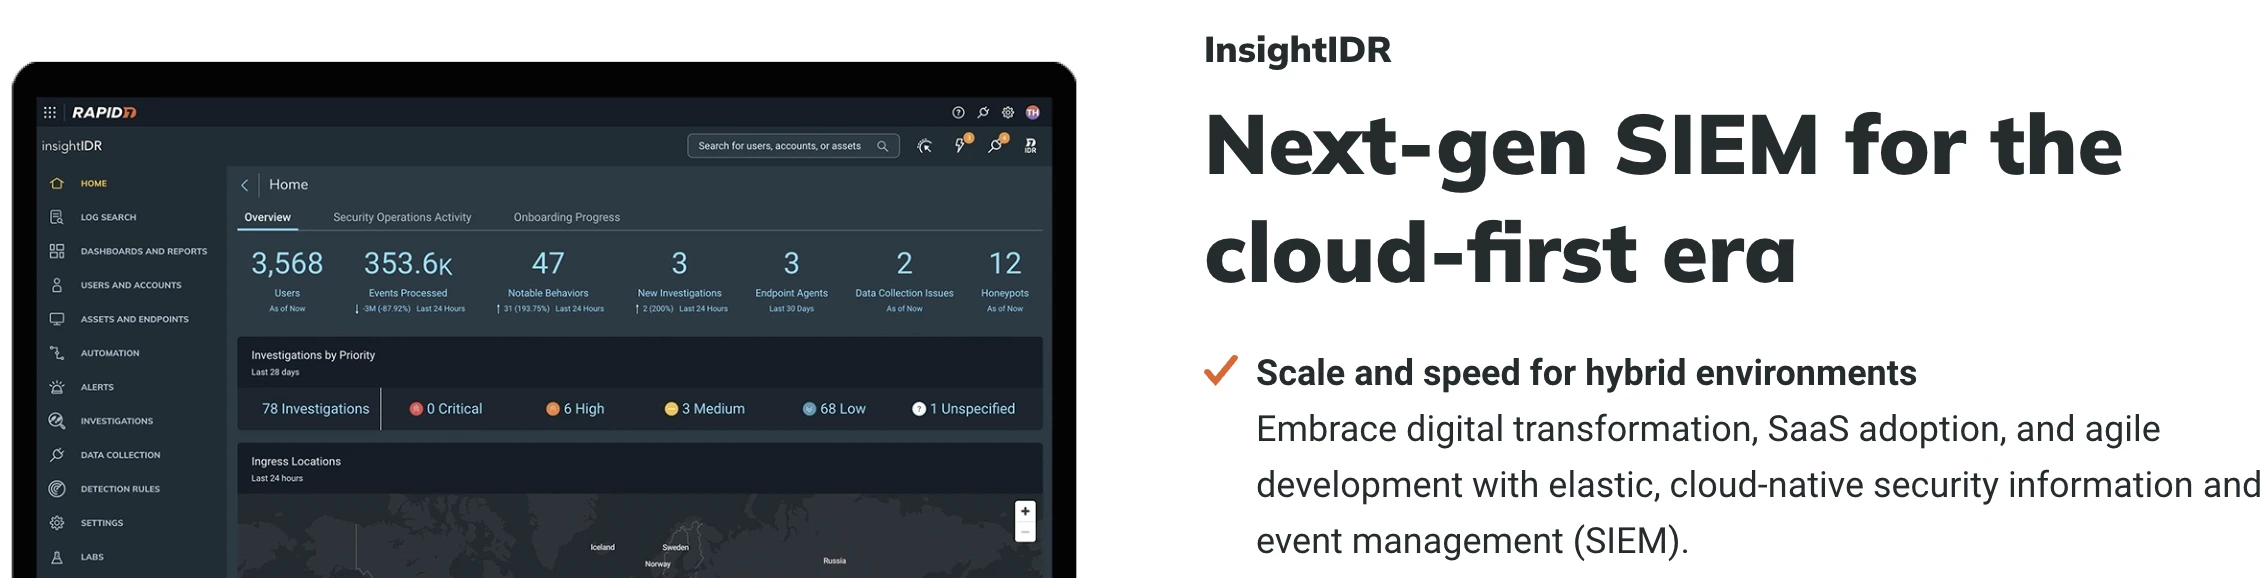
Rapid7 InsightIDR
Rapid7 InsightIDR è una piattaforma SIEM e XDR cloud-native che integra dati da log, endpoint e servizi cloud per la caccia alle minacce e la risposta in tempo reale.
Fornisce 13 mesi di archiviazione dei dati ricercabili per impostazione predefinita, coprendo eventi normalizzati, incidenti di sicurezza e indicatori di compromissione. InsightIDR si concentra sul rilevamento delle minacce e sul monitoraggio degli incidenti in tempo reale.
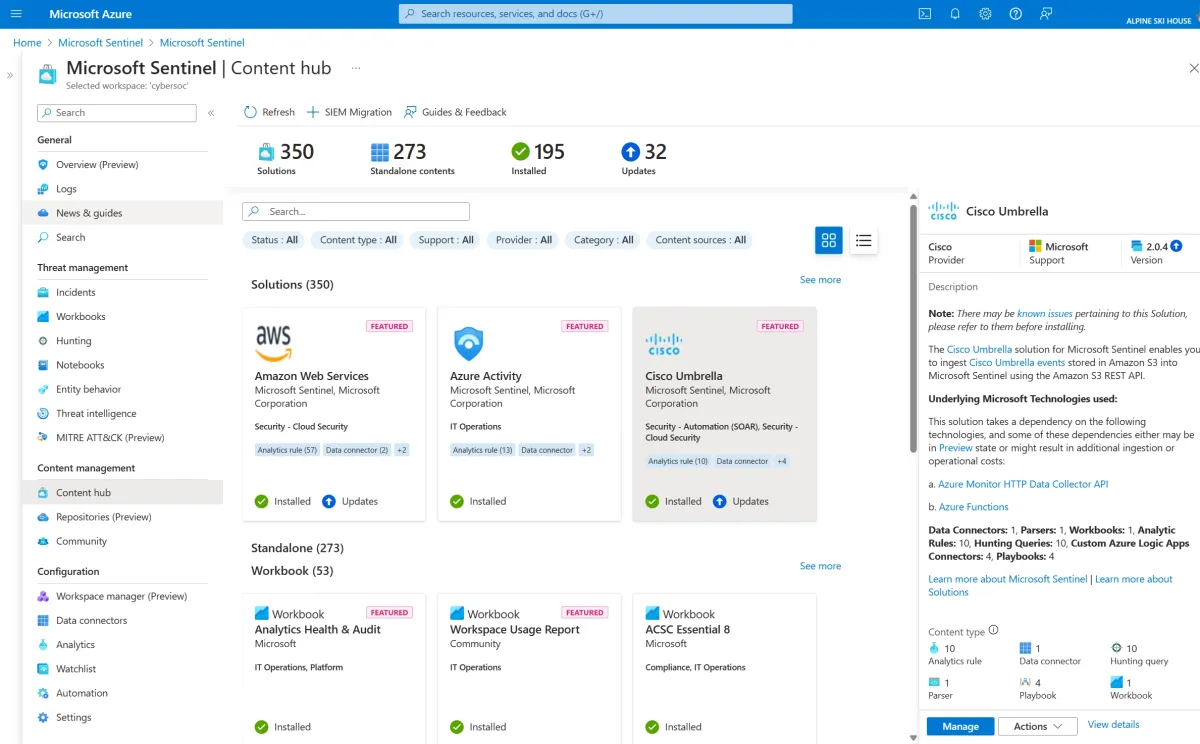
Microsoft Sentinel
Microsoft Sentinel è una piattaforma SIEM e SOAR cloud-native che raccoglie e correla i log di sicurezza da ambienti cloud, SaaS e on-premises.
Sentinel ha aggiunto il supporto per la migrazione da QRadar a Sentinel tramite un'esperienza di migrazione SIEM basata sull'IA, un layer UEBA Behaviors generalmente disponibile che aggrega la telemetria grezza in riepiloghi comportamentali leggibili dall'uomo e uno schema di normalizzazione ASIM aggiornato per un parsing dei log coerente tra le diverse sorgenti.
Microsoft 365 Copilot data connector è in anteprima pubblica e ha ampliato l'ecosistema dei connettori attraverso il passaggio a un Codeless Connector Framework (CCF), che consente di creare e mantenere i connettori senza scrivere codice Azure Functions.
Sentinel sarà gestito esclusivamente nel portale Defender. Le organizzazioni che utilizzano ancora il portale Azure dovrebbero iniziare a pianificare la migrazione.4
FortiSIEM
FortiSIEM è una piattaforma di security operations con un database di gestione della configurazione (CMDB) integrato che rileva l'infrastruttura fisica e virtuale in ambienti on-premises e cloud pubblici e privati.
FortiSIEM assegna punteggi di rischio a utenti e dispositivi, dando priorità agli avvisi di sicurezza in base al livello di rischio di uno specifico utente o dispositivo. Ciò consente di identificare le entità ad alto rischio prima che si verifichino potenziali violazioni.
 Aggiungi come fonte preferita
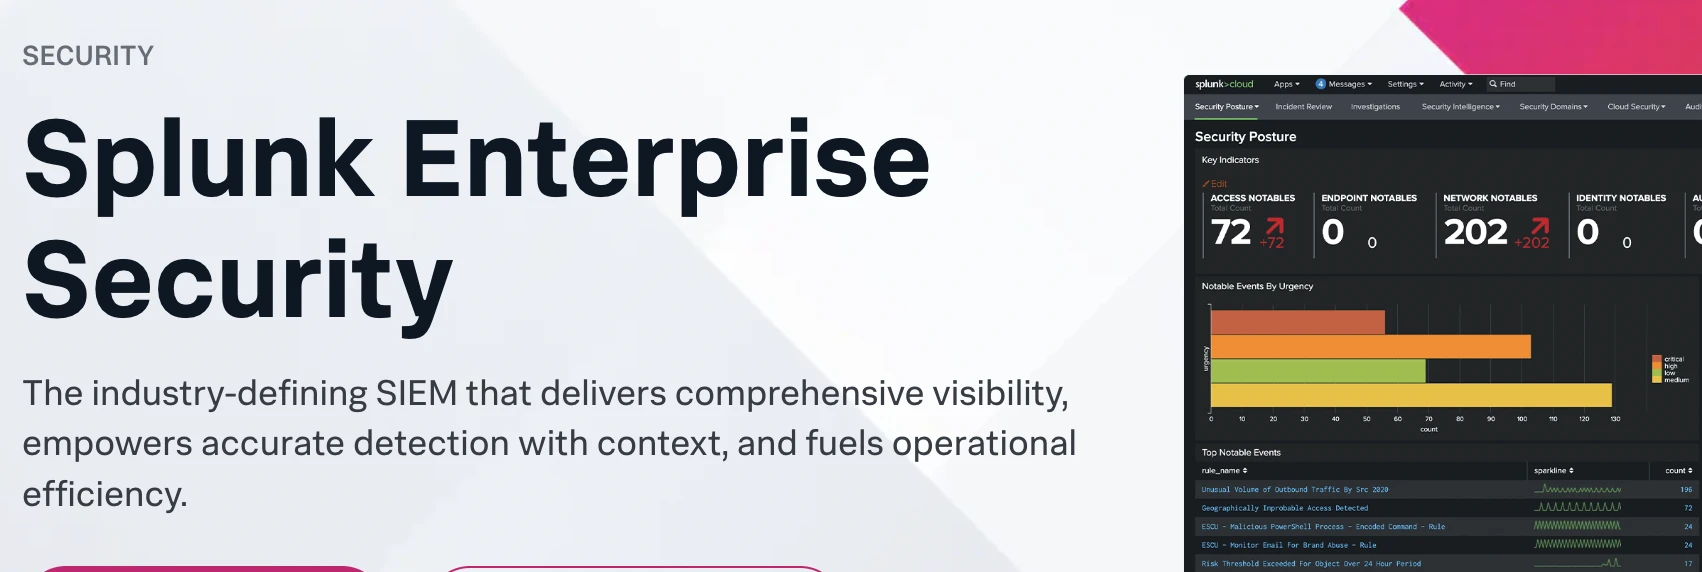
Splunk Enterprise Security
Splunk Enterprise Security è una piattaforma SIEM con funzionalità di monitoraggio di applicazioni e reti. Oltre al rilevamento delle minacce, può monitorare le topologie di rete e applicative per identificare i colli di bottiglia, rendendolo uno strumento di debug utile per le operazioni a livello aziendale.
Splunk Enterprise Security Premier aggiunge rilevamenti basati sui finding che raggruppano e correlano automaticamente gli avvisi correlati a livello di entità per ridurre il rumore, e un editing dei rilevamenti migliorato con sezioni separate per finding e finding intermedi. 56
Sumo Logic
Sumo Logic offre funzionalità di ricerca per recuperare e analizzare i log utilizzando modelli di ricerca flessibili. Il suo servizio di automazione SIEM cloud esegue i playbook manualmente o automaticamente quando viene creato o chiuso un insight. Sumo Logic offre due opzioni di prezzo SIEM: Enterprise Suite e Flex.
SolarWinds Security Event Manager
SolarWinds Security Event Manager (SEM) è uno strumento SOC on-premises. Raccoglie dati di log e di sicurezza dal sistema di rilevamento delle intrusioni di rete (NIDS) e li utilizza per ottimizzare i sistemi e i protocolli IDS esistenti. SEM non dispone di un'opzione di distribuzione basata su cloud. Le licenze sono disponibili su base abbonamento o perpetua; non sono disponibili prezzi pubblici dettagliati.
Elastic Stack
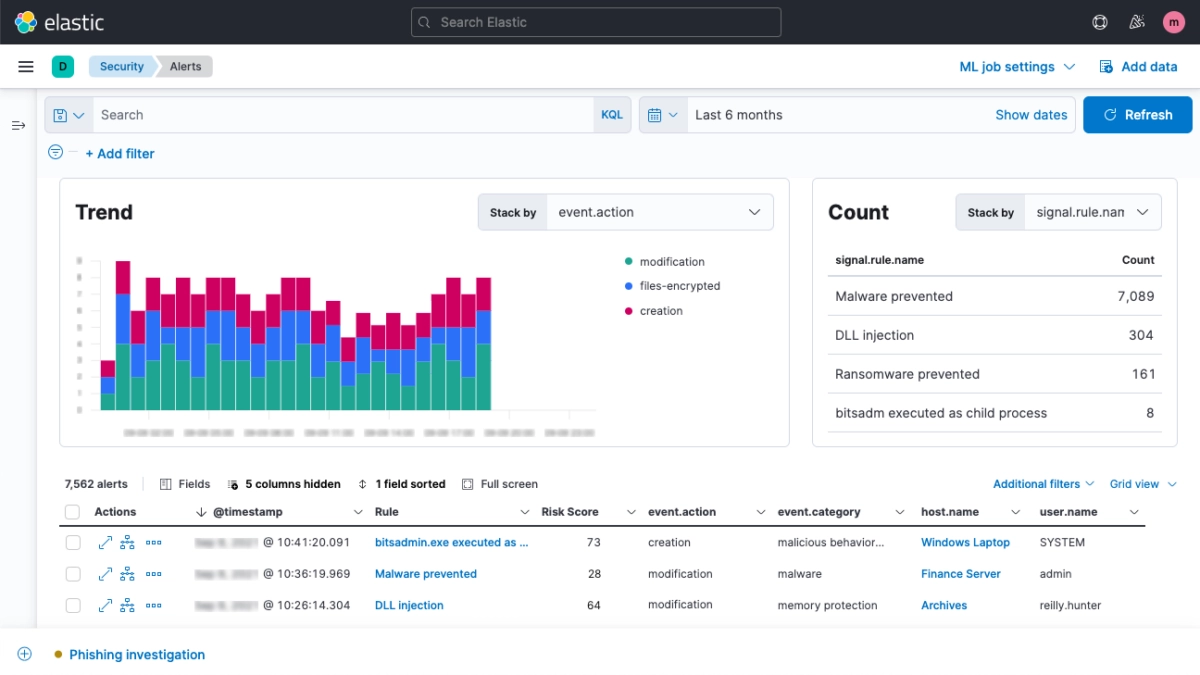
Elastic Security fa parte dello Elastic Stack (ELK). Fornisce integrazioni out-of-the-box, sebbene personalizzarle richieda competenze tecniche. Alcuni utenti hanno segnalato oltre 300 ore per mettere a punto il sistema per il proprio ambiente, sebbene le organizzazioni con competenze Elastic interne possano trovare il processo più gestibile.
Componenti dello stack ELK:
- Elasticsearch: un motore di ricerca e indicizzazione ottimizzato per i dati di serie temporali.
- Logstash: uno strumento per la raccolta, l'elaborazione e la raffinazione dei dati da varie sorgenti.
- Kibana: una piattaforma di visualizzazione che consente l'esplorazione interattiva dei dati all'interno dello stack.
- Beats: agenti leggeri che raccolgono e inoltrano i dati allo stack.
Lo stack ELK non è un sistema SIEM completo. La versione gratuito non dispone di un motore di correlazione integrato; alternative open source, come Yelp/Elastalert, possono fornire questa funzionalità. Manca anche di reporting, avvisi e regole di sicurezza preconfigurati integrati, il che aumenta il carico operativo quando si utilizza lo stack per il monitoraggio della sicurezza.
Datadog
Datadog è principalmente una piattaforma di monitoraggio delle prestazioni delle applicazioni (APM) che offre anche l'acquisizione dei log. Datadog acquisisce i log in campi specifici per consentirne la ricerca, permettendo agli utenti di filtrare e analizzare i log, ad esempio identificando quale applicazione produce il maggior numero di log ERROR prima di eseguire una query dettagliata.
Una volta filtrato un sottoinsieme di log, Datadog non supporta la creazione di visualizzazioni o grafici direttamente da tali dati, il che limita la capacità di generare report complessi dai log. Per le organizzazioni la cui esigenza principale è la gestione dei log a fini di sicurezza, Datadog non offre sostanzialmente molto di più di una configurazione dello stack ELK.
FAQ
La decisione dipende dalle dimensioni, dalla complessità e dai requisiti normativi della propria organizzazione e dalle risorse disponibili per gestire il sistema.
Quando un SIEM ha senso:
Il SIEM è un investimento in una fase successiva. Richiede un team di sicurezza interno o un MSSP per operare in modo efficace. Le organizzazioni che ne traggono i maggiori benefici hanno:
Infrastrutture IT ampie o complesse che richiedono monitoraggio in tempo reale e correlazione degli eventi in un ambiente eterogeneo
Obblighi di conformità come PCI-DSS, HIPAA o GDPR che richiedono monitoraggio continuo e audit trail dettagliati
Quando un SIEM non è necessario:
Le organizzazioni con meno di 100 endpoint o una configurazione cloud-native/BYOD potrebbero non aver bisogno di un SIEM completo
Le aziende senza personale o competenze per configurare e monitorare un SIEM otterranno un valore limitato dall'investimento.
Una soluzione SIEM è composta da tre componenti fondamentali. La gestione dei log raccoglie e analizza i log di server, dispositivi di rete, firewall e applicazioni cloud; molti strumenti la integrano con feed di threat intelligence per rilevare e bloccare le minacce emergenti. La correlazione degli eventi combina dati provenienti da più sistemi per identificare modelli: l'attività sospetta di un account compromesso, combinata con un traffico di rete insolito, può essere collegata e fatta risalire a un unico incidente, portando alla luce minacce che non sarebbero visibili isolatamente. La risposta agli incidenti e il monitoraggio forniscono una copertura continua degli ambienti digitali e on-premises tramite una dashboard centrale, con avvisi inviati agli analisti in base a regole preimpostate; alcune piattaforme includono anche funzionalità di risposta automatizzata, come l'isolamento di un sistema infetto al rilevamento di malware, liberando gli analisti per indagini più complesse.
I quattro casi d'uso principali sono il rilevamento e la risposta alle minacce, l'analisi forense, la visualizzazione dei dati di sicurezza in tempo reale e la gestione della conformità. Il rilevamento delle minacce copre l'intera gamma, dalle minacce interne agli attacchi multi-dominio che attraversano più parti dell'infrastruttura di un'organizzazione. L'analisi forense utilizza i dati dei log SIEM dopo una violazione per ricostruire l'ambito, la cronologia e i movimenti dell'attacco nell'ambiente. La visualizzazione in tempo reale presenta gli eventi di sicurezza tramite dashboard e grafici, consentendo agli analisti di monitorare l'attività senza rivedere manualmente i log grezzi. La gestione della conformità automatizza la raccolta dei log e genera report di audit per GDPR, HIPAA e PCI-DSS.
No. SIEM, SOAR e UEBA affrontano problemi diversi. Il SIEM raccoglie e correla i dati di log in tutto l'ambiente. SOAR automatizza le azioni di risposta tramite playbook una volta identificata una minaccia. UEBA aggiunge baseline comportamentali per utenti ed entità, rilevando anomalie che i SIEM basati su regole non individuano. Diversi fornitori offrono oggi tutte e tre le funzionalità in un'unica piattaforma: Splunk ES Premier, Microsoft Sentinel ed Exabeam New-Scale Fusion sono esempi attuali, ma gli acquirenti che gestiscono strumenti autonomi possono anche integrarli in un SIEM esistente.
Il SIEM tradizionale si concentra su raccolta dei log, correlazione degli eventi e report di conformità. Il SIEM next-gen aggiunge UEBA per il rilevamento comportamentale, SOAR per la risposta automatizzata e, sempre più spesso, funzionalità di IA agentica in grado di condurre autonomamente indagini in più fasi. La differenza pratica per gli acquirenti è la qualità degli avvisi e il carico di lavoro degli analisti: le piattaforme next-gen riducono il rumore attraverso il punteggio di rischio comportamentale e il triage automatizzato, mentre le piattaforme tradizionali richiedono un maggiore sforzo di messa a punto delle regole e di indagine.
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Sezer, Sena},
  title  = {{I 12 migliori strumenti SIEM e come scegliere la soluzione migliore}},
  year   = {2026},
  month  = may,
  howpublished    = {\url{https://aimultiple.com/siem-tools}},
  note   = {AIMultiple. Consultato il 26 maggio 2026}
}Risultati e timestamp di 37 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 3 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
5 aggiornamentiAggiunta una sezione fornitore su ManageEngine Log360 nelle recensioni dei prodotti SIEM.
Sostituito il prodotto "Exabeam Fusion" con "Exabeam New-Scale Fusion" nell'elenco dei prodotti.
Collegamenti di riferimento
Il lavoro di Cem presso AIMultiple è stato citato da importanti testate internazionali tra cui Business Insider, Forbes, Morning Brew e Washington Post, da aziende globali come Deloitte e HPE, da ONG come il World Economic Forum e da organizzazioni sovranazionali come la Commissione europea. [1], [2], [3], [4], [5]
Nel corso della sua carriera, Cem ha lavorato come consulente tecnologico, acquirente tecnologico e imprenditore tecnologico. Ha consigliato le aziende sulle loro decisioni tecnologiche presso McKinsey & Company e Altman Solon per più di un decennio. Ha inoltre pubblicato un report McKinsey sulla digitalizzazione.
Ha guidato la strategia tecnologica e gli approvvigionamenti di una società di telecomunicazioni rispondendo direttamente al CEO. Ha inoltre guidato la crescita commerciale dell'azienda deep tech Hypatos, che ha raggiunto ricavi ricorrenti annuali a 7 cifre e una valutazione a 9 cifre partendo da zero in 2 anni. Il lavoro di Cem in Hypatos è stato ripreso da importanti testate tecnologiche come TechCrunch e Business Insider.
Cem interviene regolarmente a conferenze tecnologiche internazionali. Si è laureato come ingegnere informatico presso l'Università di Bogazici e possiede un MBA della Columbia Business School.





Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.