


I 13 migliori strumenti SIEM open source

Non esiste un unico strumento open source che offra un SIEM completo e pronto per la produzione fin da subito. Ogni opzione comporta un compromesso: o si ottiene un SIEM appositamente progettato con lacune nell'analisi, oppure uno stack potente di registrazione e analisi che richiede di integrare autonomamente il rilevamento della sicurezza.
Ecco gratuito strumenti open source adiacenti alla categoria SIEM per costruire la propria soluzione da zero:
Strumenti SIEM open source
Strumento | GitHub stelle | Caso d'uso principale | Prezzi |
|---|---|---|---|
Wazuh | 15.000+ | SIEM | ✓ Gratuito (versione on-prem) |
Graylog | 7.600+ | SIEM | ➕ Freemium |
OSSEC | 4.600+ | SIEM | ➕ Freemium |
SecurityOnion | 3.600+ | SIEM | ✓ Gratuito |
AlienVault OSSIM | 120+ | SIEM | ✓ Gratuito |
The ELK Stack | 17.000+ | Repository di log e analisi | ➕ Freemium |
Fluentd | 13.000+ | Repository di log e analisi | ➕ Freemium |
OpenSearch | 10.000+ | Repository di log e analisi | ➕ Freemium |
Suricata | 5.000+ | Rilevamento intrusioni | ➕ Freemium |
Snort3 | 2.800+ | Rilevamento intrusioni | ➕ Freemium |
Questi strumenti in genere archiviano i log in indici Elasticsearch per un periodo di conservazione configurabile, in base alle policy di archiviazione e dati. Per l'archiviazione a lungo termine, potrebbero essere necessarie procedure o integrazioni aggiuntive.
Funzionalità SIEM
*✕: Richiede integrazioni di agenti di terze parti (ad es., Elastic Agent).
Le piattaforme SIEM si basano su dati accurati degli endpoint. Scopri come il software di gestione degli endpoint migliora il rilevamento e la risposta garantendo dispositivi ben gestiti e sicuri.
Due tipi di strumenti open source
Strumenti incentrati su SIEM offrono nativamente la maggior parte delle funzionalità principali: correlazione dei log, avvisi, visualizzazione e parte del reporting di conformità. Sono più strutturati e più facili da avviare. Wazuh e SecurityOnion rientrano qui.
Piattaforme di registrazione e analisi sono potenti strumenti di infrastruttura dati, eccellenti nella raccolta, archiviazione e visualizzazione dei log, ma non includono logica di rilevamento della sicurezza. Pensale come le fondamenta su cui costruire un SIEM. ELK Stack, OpenSearch e Graylog Open rientrano qui.
Alternative commerciali
Gli strumenti SIEM open source spesso non dispongono delle interfacce intuitive di creazione delle regole presenti negli strumenti commerciali. Inoltre, le loro funzionalità di correlazione sono più basilari e per lo più non offrono le capacità pronte all'uso come:
- dashboard pronti per la gestione dei log
- report di conformità (ad es. PCI-DSS, HIPAA)
- integrazioni con altri strumenti aziendali, come firewall e sistemi di protezione degli endpoint,
Gli strumenti SIEM commerciali offrono funzionalità SIEM fondamentali, tra cui:
- correlazione degli eventi, analisi dei log
- capacità di assegnare punteggi di rischio
- fornire azioni consigliate in base ai punteggi di rischio
- conservazione a lungo termine fino a 12 mesi
- analisi comportamentale di utenti ed entità con machine learning models predefiniti
Gli strumenti SIEM commerciali offrono inoltre diverse funzioni di orchestrazione e risposta e modalità per automatizzare le attività del SOC. Alcuni fornitori SIEM hanno integrato funzionalità SOAR per essere più reattivi. Si tratta di una tendenza comune, poiché sempre più strumenti di sicurezza aggiungono funzionalità di automazione per renderli più facili da usare e più produttivi. In alcuni casi, ciò sposta questi prodotti nella categoria SOAR.
Strumenti SIEM open source spiegati
Wazuh
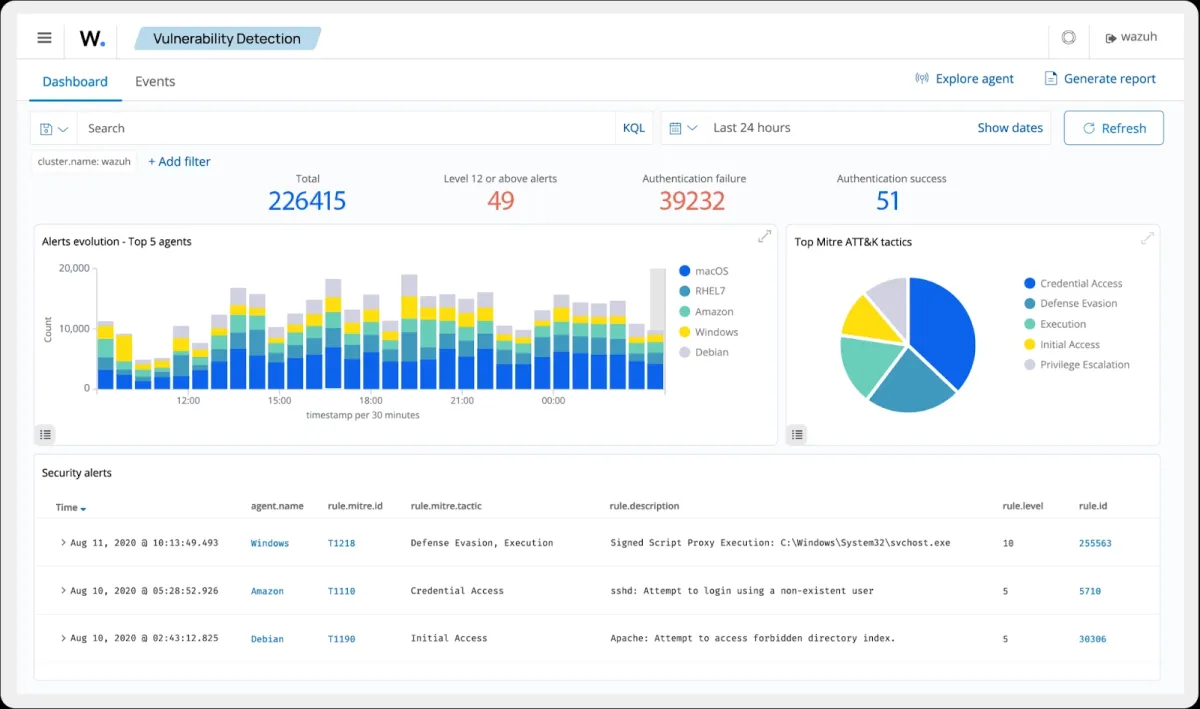
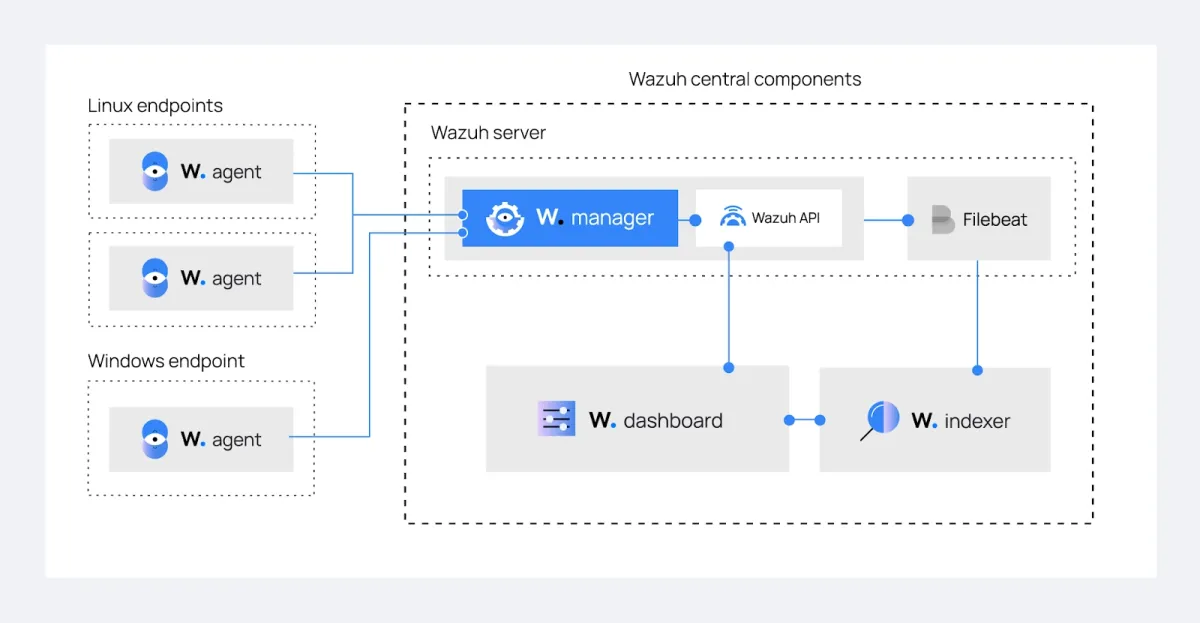
Wazuh è oggi il SIEM open source più completo disponibile. Viene distribuito come una piattaforma completa con quattro componenti: un Indexer (basato su OpenSearch, archivia e indicizza gli avvisi), un Server (il motore principale raccoglie i log dagli agenti, analizza gli eventi e identifica gli indicatori di compromissione), una Dashboard (interfaccia web per visualizzare eventi e minacce) e un Agent (esegue sugli endpoint e inoltra gli eventi al server).
Fornisce nativamente analisi dei log di sicurezza, rilevamento delle vulnerabilità, valutazione della configurazione di sicurezza e reportistica di conformità normativa, insieme ad avvisi e reporting basato sugli eventi senza significative integrazioni di terze parti.
Vedi il concetto di Wazuh:
Gli aggiornamenti recenti hanno ampliato notevolmente la visibilità degli endpoint. Wazuh 4.14.0 ha aggiunto dashboard di inventario unificate per estensioni del browser, servizi sugli endpoint, utenti e gruppi, tutte accessibili dalla sezione IT Hygiene della dashboard. La stessa versione ha introdotto una dashboard Microsoft Graph API per monitorare le attività e gli eventi di audit di Microsoft 365, e ha aggiunto il supporto per la ricarica a caldo della configurazione dell'agente senza riavviarlo.
In precedenza, 4.10.0 ha introdotto l'integrazione con Microsoft Intune, trasferendo i log di audit da tutti i dispositivi gestiti da Intune direttamente negli avvisi di Wazuh, e ha introdotto una vulnerabilità. Il campo under_evaluation, che contrassegna le CVE ancora in attesa di analisi nel National Vulnerability Database, è utile per filtrare il rumore dalle vulnerabilità contestate o senza punteggio. La versione attuale è 4.14.5.1
Graylog
Graylog centralizza i log e fornisce avvisi e dashboard tramite un'interfaccia curata. È utile sapere che Graylog è distribuito sotto Server Side Public License (SSPL), che non è una licenza open source approvata dall'OSI: è più corretto descriverlo come open-core o source-available.
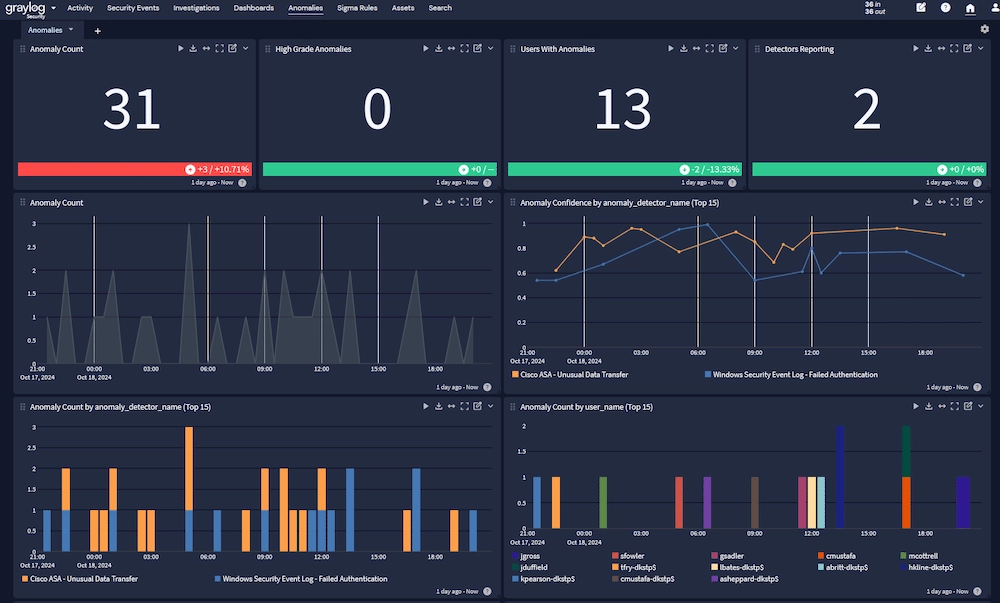
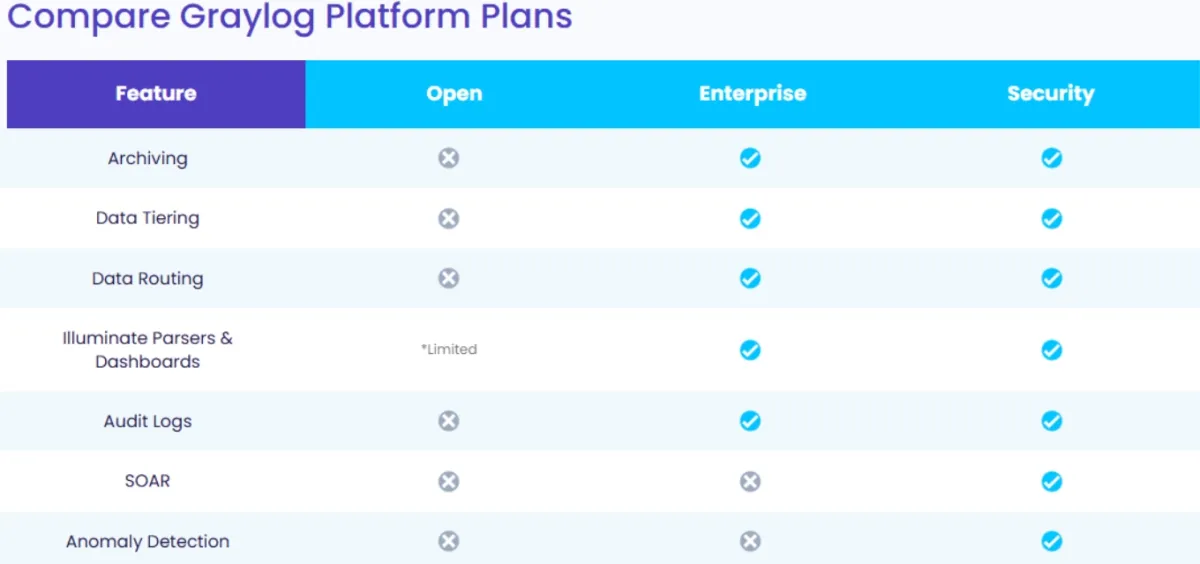
2Il livello gratuito copre l'aggregazione di base dei log e gli avvisi. Le funzionalità più rilevanti per l'uso SIEM, come il filtraggio della ricerca nei log, l'archiviazione dei log, il rilevamento di anomalie, le visualizzazioni predefinite e i report di conformità, sono incluse nel livello a pagamento Graylog Security. Graylog 7.0 ha introdotto un endpoint sperimentale Model Context Protocol (MCP) che consente ai client LLM di connettersi direttamente a un'istanza Graylog per query in tempo reale usando prompts in inglese semplice.
Graylog offre quattro prodotti: Graylog Open (SSPL, gratuito), Graylog Enterprise (gestione dei log su larga scala), Graylog Security (il livello SIEM) e Graylog API Security (rilevamento delle minacce API appositamente progettato). Il livello Open è quello utilizzato dalla maggior parte delle distribuzioni self-hosted. Il confronto dell'articolo si applica a tale livello.
OSSEC
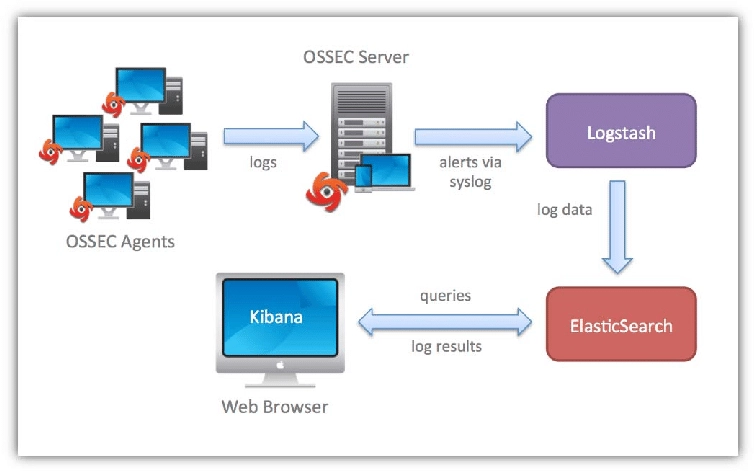
OSSEC è un Host Intrusion Detection System (HIDS) open source. Raccoglie e analizza i dati di log e offre alcune funzionalità adiacenti al SIEM, ma è privo dei componenti di gestione e analisi dei log che ci si aspetta da un SIEM completo. È stato in gran parte superato da Wazuh, che deriva da OSSEC e continua a ricevere sviluppo attivo.
Componenti:
- Manager: Raccoglie i log dalle fonti di dati.
- Agenti: Raccolgono ed elaborano i log.
OpenSearch come soluzione SIEM: OSSEC fornisce funzionalità SIEM fondamentali: raccoglie e analizza i dati; tuttavia, manca di alcuni componenti di base per la gestione e l'analisi dei log richiesti.
SecurityOnion
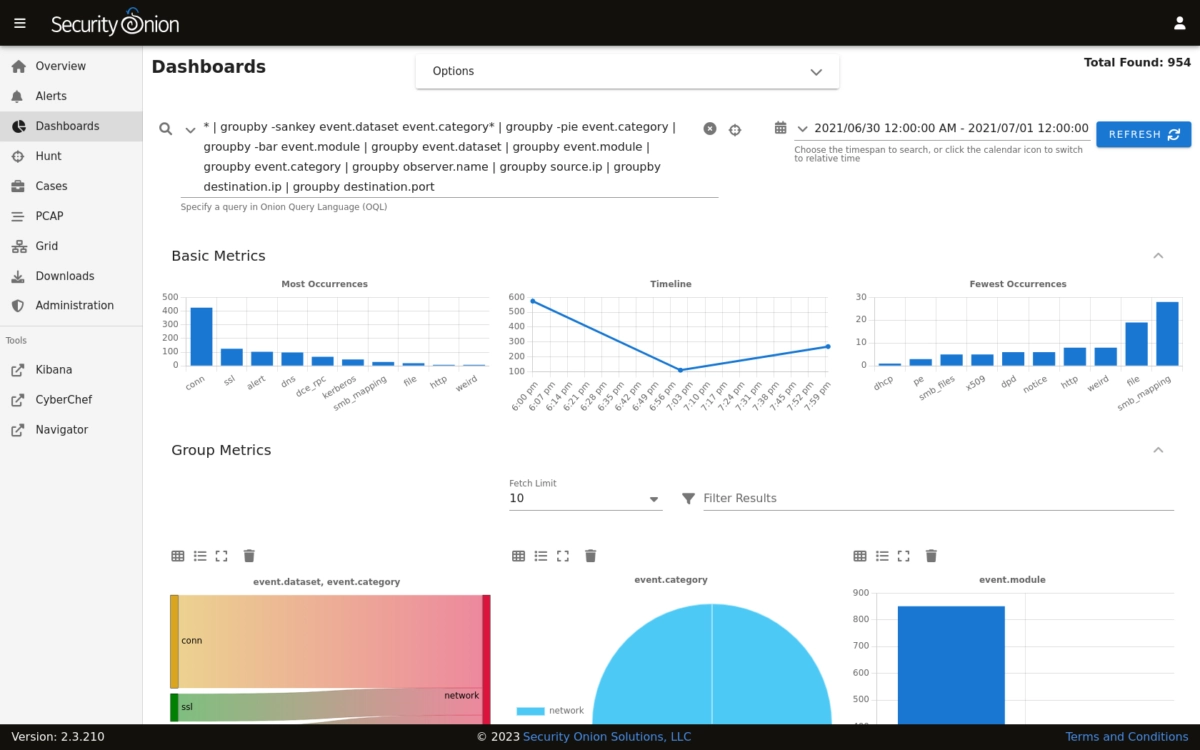
SecurityOnion funziona come SIEM e sistema di rilevamento delle intrusioni (IDS). Integra altri strumenti open source come Snort, Suricata e Wazuh per offrire funzionalità complete di monitoraggio e rilevamento per intrusioni di rete e basate su host.
SecurityOnion include strumenti utili per analisi approfondite, come Wireshark per l'analisi del traffico di rete e Network Miner per l'acquisizione di pacchetti e l'analisi forense di rete.
SecurityOnion come soluzione SIEM:
- IDS basato su host e rete: Monitora e rileva attività sospette su host e reti.
- Acquisizione completa dei pacchetti (FPC): Cattura il traffico di rete con netsniff-ng per rilevare esfiltrazione di dati, malware, phishing e altri attacchi.
- Rilevamento delle minacce: Utilizza SGUIL in SecurityOnion per identificare attività dannose, inclusi accessi non riusciti a firewall e controller di dominio, migliorando visibilità e approfondimenti.
AlienVault OSSIM
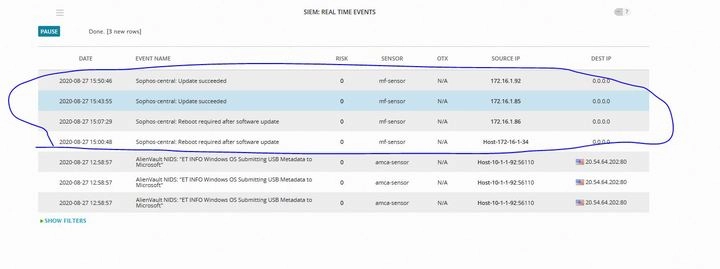
OSSIM è la versione open source della piattaforma Unified Security Management di AlienVault. Il suo punto di forza principale è l'inclusione di OpenVAS, uno scanner di vulnerabilità open source, che gli consente di correlare gli avvisi IDS di Snort e Suricata con i risultati delle scansioni delle vulnerabilità, una capacità davvero utile.
AlienVault OSSIM come soluzione SIEM: Un punto di forza fondamentale di OSSIM è l'inclusione di OpenVAS (uno scanner di vulnerabilità open source). Ciò consente a OSSIM di correlare i log IDS (da strumenti come Snort e Suricata) con i risultati dello scanner di vulnerabilità.
OSSIM offre:
- Raccolta ed elaborazione degli eventi.
- Correlazione dei dati di sicurezza da più fonti.
- Valutazione delle vulnerabilità con integrazione OpenVAS.
- Avvisi basati sugli eventi di sicurezza.
Funzionalità chiave mancanti:
La versione open source di OSSIM non dispone di alcune funzionalità SIEM disponibili nella versione commerciale, ad esempio:
- Reportistica
- Risposta agli eventi in tempo reale o console di avviso
- Capacità di etichettare e separare i log
ELK Stack
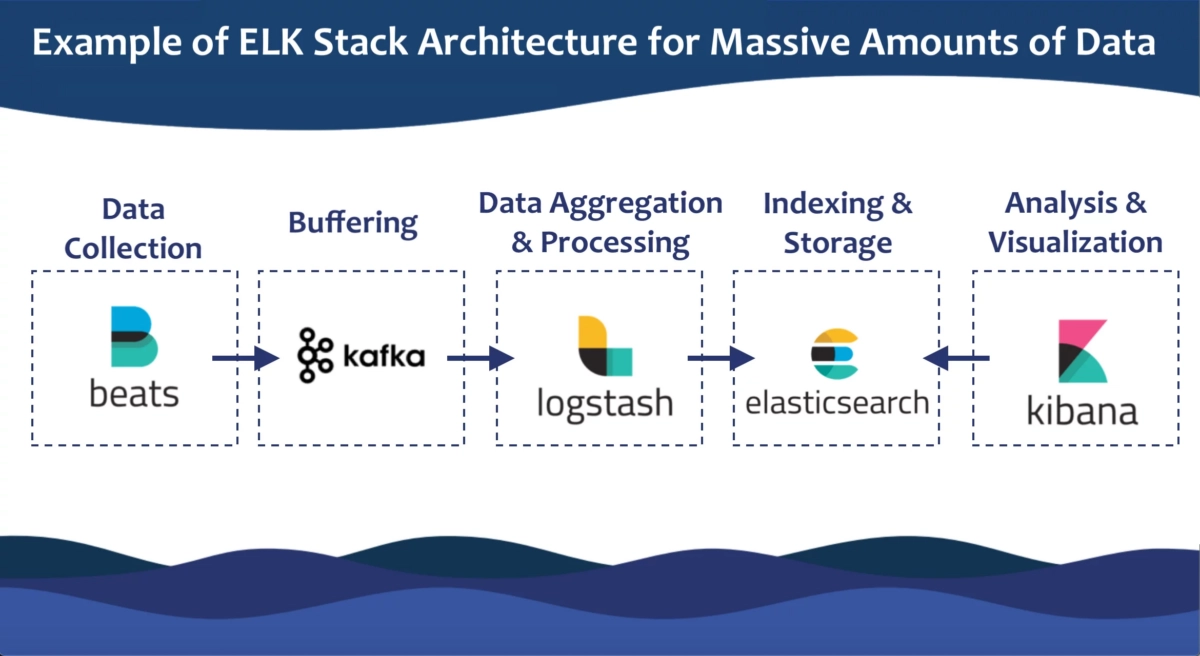
Lo stack ELK è un'infrastruttura per l'archiviazione, l'elaborazione e la visualizzazione dei log. Non è un SIEM; è la piattaforma su cui costruire funzionalità simili a un SIEM. Le regole di rilevamento, la logica di correlazione e gli avvisi spettano a te.
Elastic ha concesso nuovamente in licenza open source Elasticsearch e Kibana nel 2024, sotto doppia licenza: AGPL-3.0 o Elastic License 2.0. Lo stack principale è ora liberamente disponibile sotto AGPL. Alcune funzionalità (quelle rilevanti per il SIEM come machine learning, avvisi ed Elastic Security) richiedono ancora un abbonamento per l'uso in produzione.
Componenti: Elasticsearch (archiviazione e indicizzazione), Logstash (aggregazione e normalizzazione dei log), Kibana (visualizzazione) e Beats (spedizionieri di log leggeri). Cosa manca per l'uso come SIEM: nessun motore di correlazione integrato nella versione gratuito (lo strumento open source Elastalert colma parzialmente questa lacuna), nessuna regola di sicurezza integrata e nessun avviso o report nativo.
ELK Stack come soluzione SIEM: lo stack ELK fornisce aggregazione, elaborazione e visualizzazione dei log; tuttavia non è un sistema SIEM completo.
- Funzionalità chiave mancanti:
- Motore di correlazione: la versione gratuito di ELK Stack non include una funzionalità di correlazione integrata. Tuttavia, esistono alternative open source, come Yelp/Elastalert, che possono essere utilizzate per la correlazione.
- Reporting o avvisi integrati: Si tratta di un significativo svantaggio per l'uso SIEM e per le operazioni IT generali.
- Regole di sicurezza integrate: Ciò aumenta i requisiti di risorse e operativi dello stack.
 Aggiungi come fonte preferita
Fluentd
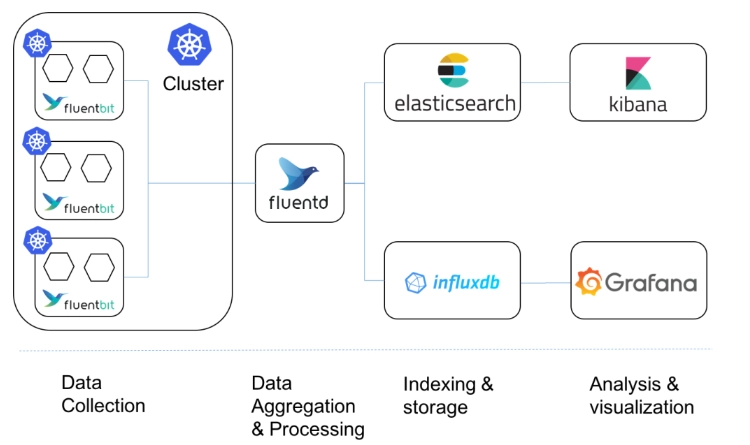
Fluentd è un raccoglitore e inoltro di log, non un SIEM. Raccoglie log da molte fonti e li instrada verso altri sistemi per l'elaborazione. Si integra facilmente con Elasticsearch, OpenSearch, Splunk e Snowflake, ma non esegue rilevamento delle minacce, correlazione o avvisi e non dispone di un livello di archiviazione.
Fluentd come soluzione SIEM
- Raccolta e inoltro dei log: Fluentd è altamente efficiente nel raccogliere log da diverse fonti e inoltrarli alle piattaforme SIEM per ulteriori analisi.
- Integrazione: Fluentd si integra perfettamente con strumenti diffusi come Elasticsearch, Splunk e Snowflake come componente essenziale per l'acquisizione dei log.
- Elaborazione dei dati in tempo reale: Fluentd elabora i log in tempo reale, consentendo l'inoltro immediato dei dati di log.
Funzionalità chiave mancanti:
- Rilevamento delle minacce: Fluentd non esegue il rilevamento o l'analisi delle minacce, una capacità fondamentale dei sistemi SIEM.
- Correlazione dei log: Non può correlare eventi provenienti da più fonti di dati per identificare incidenti di sicurezza complessi.
- Avvisi e reportistica: Fluentd non include funzionalità integrate di avviso o reportistica tipicamente presenti nelle soluzioni SIEM.
- Archiviazione dei dati a lungo termine: Fluentd non offre soluzioni di archiviazione per i log; si limita a inoltrare i dati a sistemi esterni.
OpenSearch
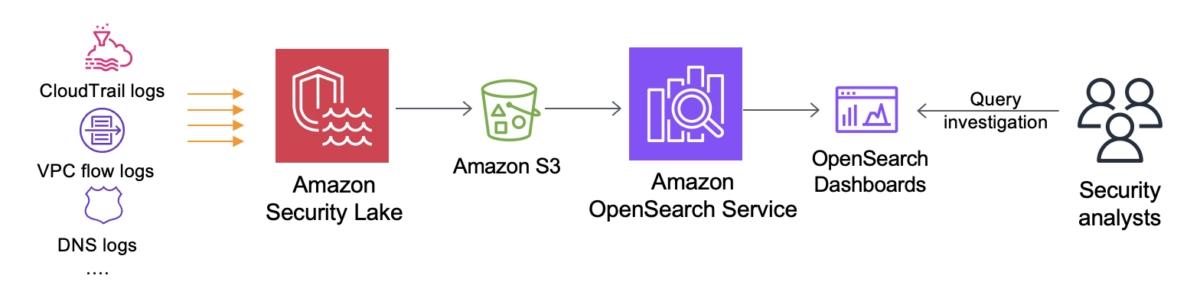
OpenSearch, lanciato nel 2021 come fork di Elasticsearch e Kibana, è un progetto software open source guidato da AWS. Include OpenSearch (il database) e OpenSearch Dashboards (per visualizzazione e analisi).
Suricata
Suricata è un sistema di rilevamento e prevenzione delle intrusioni di rete (IDS/IPS) che fornisce ispezione approfondita dei pacchetti e monitoraggio della rete. Suricata non è una soluzione SIEM completa.
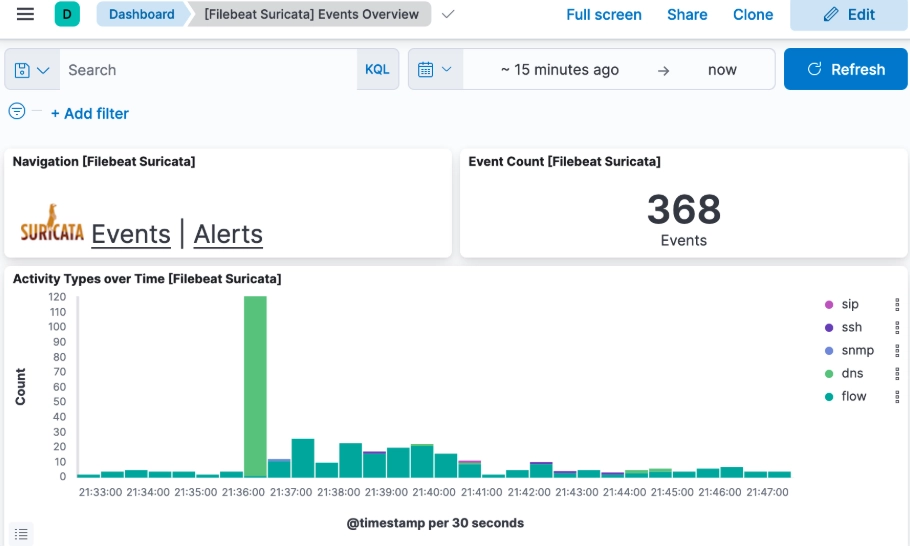
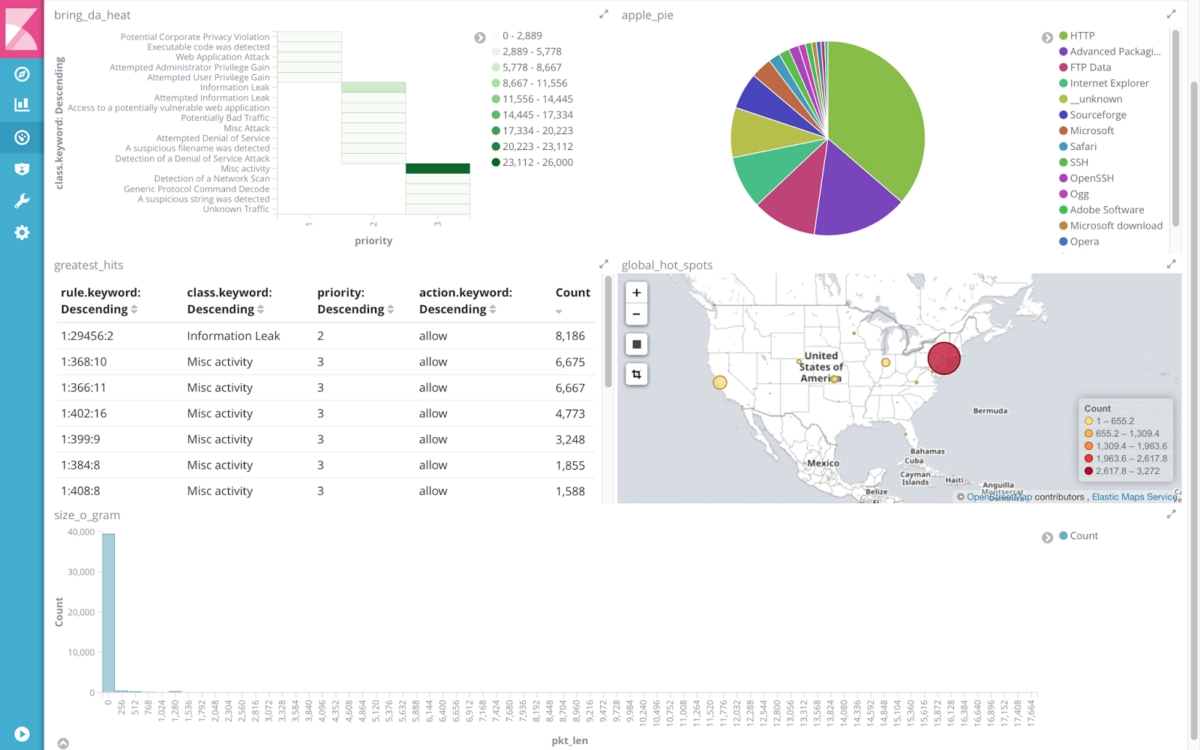
Suricata si integra con lo stack Elastic per il SIEM utilizzando Elasticsearch per archiviare e interrogare i log, Filebeat per inoltrare i dati e Kibana per visualizzare e analizzare gli eventi di sicurezza di rete. Questa configurazione aiuta le organizzazioni a monitorare e rispondere proattivamente alle minacce alla sicurezza in tempo reale.
Suricata come soluzione SIEM:
- Funzione principale: Suricata analizza il traffico di rete per rilevare attacchi (simile a Snort), inclusa l'analisi specifica del protocollo (ad es. HTTP, DNS, SSH) e il rilevamento a livello applicativo.
- Avvisi: Suricata genera avvisi in tempo reale in base alle anomalie o alle minacce rilevate, che possono essere inoltrati alle piattaforme SIEM per ulteriori elaborazioni.
- Punti di forza: Fornisce approfondimenti più dettagliati a livello applicativo, come il rilevamento del traffico HTTP e SSH.
Snort
Snort è un sistema di rilevamento delle intrusioni di rete ampiamente diffuso, incentrato sugli attacchi basati sulla rete: DDoS, scansioni stealth delle porte e fingerprinting del sistema operativo. Come Suricata, non è un SIEM completo. Genera avvisi per l'elaborazione a valle e si integra con Elasticsearch, Logstash e Splunk per la correlazione. Come strumento autonomo, non dispone di normalizzazione dei log, archiviazione centralizzata e risposta agli incidenti.
Snort come soluzione SIEM:
- La funzione principale: Rilevare attacchi basati sulla rete come DDoS, scansioni stealth delle porte e fingerprinting del sistema operativo.
- Avvisi: Snort genera avvisi in base alle minacce rilevate e li invia a syslog o ad altri sistemi di registrazione, che possono poi essere elaborati e analizzati da una piattaforma SIEM.
- Integrazione: Snort può integrarsi con altri strumenti SIEM come Elasticsearch, Logstash o Splunk per una correlazione e un'analisi avanzate degli eventi di sicurezza di rete.
- Limitazioni: Come soluzione autonoma, Snort non dispone di funzionalità SIEM essenziali come la normalizzazione dei log, l'archiviazione centralizzata e la gestione completa della risposta agli incidenti. Si concentra esclusivamente sul rilevamento delle intrusioni di rete.
Zabbix
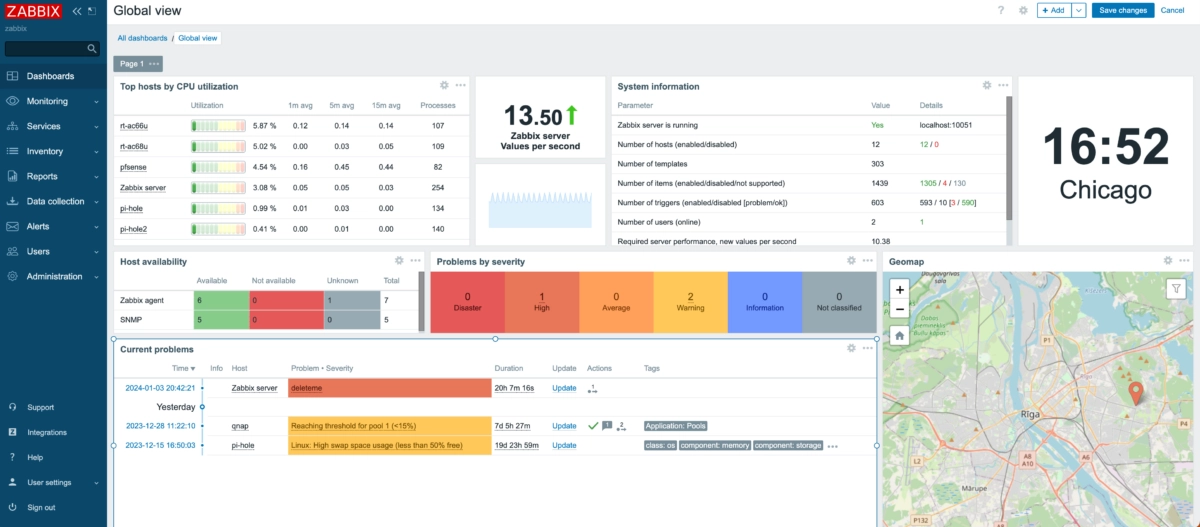
Zabbix è uno strumento di monitoraggio della rete e dell'infrastruttura, non un SIEM. Può analizzare i log provenienti da sistemi Windows e Linux ed è utile per raccogliere dati storici sulle prestazioni. Alcune organizzazioni lo utilizzano insieme a un SIEM: Zabbix gestisce il monitoraggio dello stato dell'infrastruttura e invia avvisi tramite webhook, mentre il SIEM gestisce la correlazione dei log e l'analisi della sicurezza.
Nagios
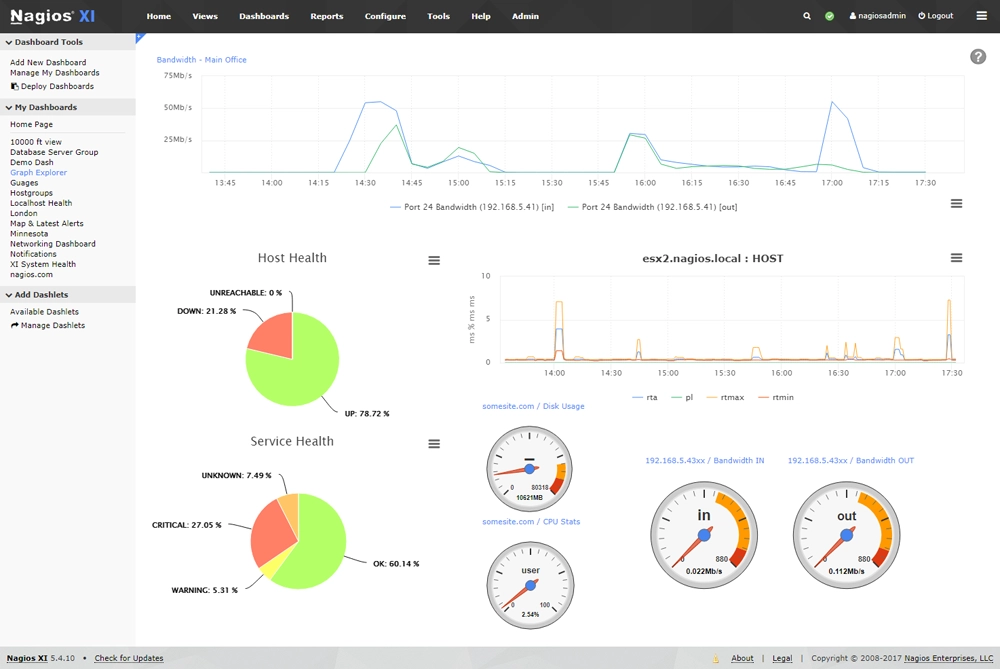
Nagios monitora lo stato di host, servizi e reti, tenendo traccia dei servizi di rete (SMTP, HTTP, PING) e delle risorse degli host (CPU, disco) con supporto per plugin di monitoraggio creati dall'utente. Il suo motore di log server raccoglie dati in tempo reale, alimenta un'interfaccia di ricerca e gestisce la rotazione e l'archiviazione automatica dei log. Non è progettato per la correlazione degli eventi di sicurezza o il rilevamento delle minacce.
Funzionalità principali:
- Monitoraggio:
- Monitora i servizi di rete (ad es. SMTP, HTTP, PING) e le risorse degli host (ad es. CPU, utilizzo del disco).
- Monitoraggio dei servizi creati dall'utente tramite plugin.
- Gestione dei log:
- Rotazione e archiviazione automatica dei log.
- Filtra i dati di log in base all'origine geografica.
- Interfaccia online per lo stato della rete e la visualizzazione dei log.
FAQ
Probabilmente non hai bisogno di un SIEM se hai meno di circa 50 endpoint e nessun requisito normativo, se la tua organizzazione utilizza principalmente applicazioni SaaS con un'infrastruttura on-premise minima, o se non hai nessuno che lo monitori e lo configuri attivamente. Un SIEM non monitorato crea falsa sicurezza, non sicurezza.
Dovresti seriamente prenderne in considerazione uno se operi nell'ambito di normative come PCI-DSS, HIPAA o GDPR, se disponi di un team di sicurezza dedicato o di un SOC, o se hai bisogno di visibilità centralizzata in un ambiente complesso e multi-sito.
Per le organizzazioni più piccole senza questi fattori, esternalizzare a un MSSP è spesso più conveniente che gestire un SIEM interno.
Esistono strumenti incentrati su SIEM e piattaforme di registrazione/analisi.
I primi forniscono nativamente la maggior parte delle funzionalità principali: correlazione dei log, avvisi, visualizzazione e parte del reporting di conformità. Sono più strutturati e più facili da avviare. Wazuh e SecurityOnion sono gli esempi principali.
Le seconde sono potenti strumenti di infrastruttura dati, eccellenti nella raccolta, archiviazione e visualizzazione dei log, ma non includono logica di rilevamento della sicurezza. Pensale come le fondamenta su cui costruire un SIEM, non un SIEM stesso.
Per maggiori dettagli:
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{I 13 migliori strumenti SIEM open source}},
  year   = {2026},
  month  = jun,
  howpublished    = {\url{https://aimultiple.com/open-source-siem}},
  note   = {AIMultiple. Consultato il 25 giugno 2026}
}Risultati e timestamp di 25 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 2 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
3 aggiornamentiRimossa la sezione su OpenSearch come soluzione SIEM.
Aggiunta una sezione FAQ.
Il lavoro di Cem presso AIMultiple è stato citato da importanti testate internazionali tra cui Business Insider, Forbes, Morning Brew e Washington Post, da aziende globali come Deloitte e HPE, da ONG come il World Economic Forum e da organizzazioni sovranazionali come la Commissione europea. [1], [2], [3], [4], [5]
Nel corso della sua carriera, Cem ha lavorato come consulente tecnologico, acquirente tecnologico e imprenditore tecnologico. Ha consigliato le aziende sulle loro decisioni tecnologiche presso McKinsey & Company e Altman Solon per più di un decennio. Ha inoltre pubblicato un report McKinsey sulla digitalizzazione.
Ha guidato la strategia tecnologica e gli approvvigionamenti di una società di telecomunicazioni rispondendo direttamente al CEO. Ha inoltre guidato la crescita commerciale dell'azienda deep tech Hypatos, che ha raggiunto ricavi ricorrenti annuali a 7 cifre e una valutazione a 9 cifre partendo da zero in 2 anni. Il lavoro di Cem in Hypatos è stato ripreso da importanti testate tecnologiche come TechCrunch e Business Insider.
Cem interviene regolarmente a conferenze tecnologiche internazionali. Si è laureato come ingegnere informatico presso l'Università di Bogazici e possiede un MBA della Columbia Business School.
Prossimo da leggere
LLM Motori di inferenza: vLLM vs LMDeploy vs SGLang


GPU Software per l'IA: CUDA vs. ROCm
I 5 migliori strumenti open source per il monitoraggio dei database

Migliori Strumenti di Monitoraggio delle Prestazioni dei Database: Confronto delle Top 5 Piattaforme
Benchmark e recensione della documentazione IT

Benchmark multi-GPU: B200 vs H200 vs H100 vs MI300X


Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.