


I 12 migliori software di gestione delle patch, incluso NinjaOne

I sistemi non aggiornati, come server obsoleti o workstation dimenticate, sono bersagli facili per gli aggressori. Il software di gestione delle patch automatizza il processo di individuazione, test e distribuzione degli aggiornamenti prima che le vulnerabilità si trasformino in violazioni.
- Abbiamo analizzato le principali soluzioni di gestione delle patch in base a funzionalità, recensioni degli utenti e prezzi.
- Inoltre, abbiamo confrontato tre piattaforme: NinjaOne, Acronis e ManageEngine Desktop Central distribuendole su server di test identici.
I 12 migliori software analizzati
*Basato sul numero totale di recensioni e sulle valutazioni medie (su una scala a 5 punti) delle principali piattaforme di recensioni software.
Vedi criteri di selezione dei fornitori.
1. Gestione delle patch di NinjaOne
NinjaOne applica patch a Windows, macOS e Linux da un'unica console. Il sistema esegue la scansione degli endpoint, identifica le patch mancanti e le distribuisce automaticamente o in base a una pianificazione definita dall'utente.
Copertura multipiattaforma senza strumenti separati. La maggior parte dei gestori di patch gestisce bene Windows ma ha difficoltà con Linux e macOS. NinjaOne tratta tutti e tre allo stesso modo.
Dettagli sull'automazione: Imposta le regole di approvazione una sola volta. Le patch di sicurezza critiche vengono distribuite automaticamente. Gli aggiornamenti delle funzionalità attendono l'approvazione manuale. Il sistema genera registri di distribuzione per gli audit di conformità, utili quando gli enti regolatori chiedono: “Dimostrami di aver applicato la patch CVE-2024-XXXX”.
Prezzi: Modello a pagamento per endpoint:
- 10.000+ endpoint: $1,50/mese per dispositivo
- 50 o meno endpoint: $3,75/mese per dispositivo
- Prezzi in base al volume per le fasce intermedie
Guarda la demo interattiva di NinjaOne sulla gestione autonoma delle patch.
NinjaOne ha integrato il flusso di lavoro di approvazione delle patch in un livello di intelligenza artificiale chiamato Patch Intelligence, che analizza gli avvisi dei fornitori e la telemetria di distribuzione nel mondo reale per segnalare le patch che potrebbero causare instabilità prima della loro distribuzione, e mette automaticamente in pausa gli aggiornamenti rischiosi del sistema operativo invece di applicarli secondo la pianificazione standard.1
L'azienda ha inoltre chiuso un'estensione del round Series C di oltre $400 milioni a giugno 2026, portando la sua valutazione a $12,3 miliardi e il finanziamento totale oltre 1 miliardo di dollari, denaro che, a suo dire, è destinato a integrare l'intelligenza artificiale nei livelli di gestione delle patch, degli endpoint e del monitoraggio della piattaforma esistente, piuttosto che in una nuova linea di prodotti.2 Per i team che valutano gli strumenti di gestione delle patch secondo i criteri di questo articolo, l'effetto pratico è una riduzione delle decisioni manuali di approvazione/rifiuto sugli aggiornamenti di routine, riservando la revisione alle patch che il modello stesso segnala come rischiose.
2. Acronis RMM
Acronis RMM fa parte di Acronis Cyber Protect Cloud. Applica patch ai prodotti Microsoft e a più di 300 applicazioni Windows di terze parti. Grazie alla gestione delle patch fail-safe, esegue un backup completo dell'immagine prima di applicare una patch, in modo che il sistema possa essere ripristinato se un aggiornamento causa problemi.
Rilevamento delle patch: Sullo stesso Windows Server, controllato lo stesso giorno, Acronis ha elencato dozzine di patch disponibili mentre NinjaOne ne ha elencate una o due. Non abbiamo determinato la causa; i tempi di scansione, le impostazioni delle patch di NinjaOne (la gestione delle patch del sistema operativo era disattivata per impostazione predefinita) e la copertura delle applicazioni di terze parti di Acronis potrebbero aver contribuito ciascuno.
Valutazioni di gravità e stabilità: Ogni patch mostra la classificazione di gravità di Microsoft e un punteggio di stabilità basato sull'intelligenza artificiale per aiutare a decidere quali aggiornamenti trattenere. Non abbiamo visto queste colonne nell'elenco delle patch di NinjaOne durante il nostro test; NinjaOne ha successivamente aggiunto controlli di stabilità delle patch basati sull'intelligenza artificiale.
Pianificazione del riavvio: Acronis offre quattro criteri di riavvio: immediato, a un orario pianificato, solo se necessario o mai. È il controllo del riavvio più granulare delle tre piattaforme testate, ed è importante per i server di produzione dove i riavvii non necessari causano tempi di inattività.
Client web: Acronis è accessibile tramite client web, un vantaggio significativo per la gestione multidispositivo senza installare un'applicazione desktop. Tuttavia, l'esperienza del client web è leggermente inferiore a quella dei client RMM desktop dedicati in termini di reattività e profondità delle funzionalità.
Nota sull'installer: L'agente di Acronis è di grandi dimensioni (circa 1.1 GB su Linux e 588 MB su macOS). Sulla nostra istanza macOS di Mumbai, con il tenant in un data center europeo, il download ha richiesto 45 minuti. Le installazioni nelle altre cinque regioni non hanno presentato ritardi di download.
Le organizzazioni che distribuiscono in India devono verificare la selezione della regione del tenant e le prestazioni di download previste con Acronis o con il proprio rivenditore prima dell'implementazione.
3. SolarWinds Patch Manager
SolarWinds Patch Manager si integra con il più ampio ecosistema SolarWinds (Network Performance Monitor, Server & Application Monitor, ecc.).
Funzionalità di gestione delle patch: Gestione automatica delle patch per server e workstation Windows. L'integrazione con WSUS estende la gestione nativa delle patch di Microsoft con reportistica e controlli migliori.
Orientamento enterprise: Gestisce migliaia di endpoint in più sedi. La reportistica dettagliata mostra la conformità delle patch per reparto, posizione o tipo di dispositivo, utile per i team IT aziendali e di conformità.
3. Atera
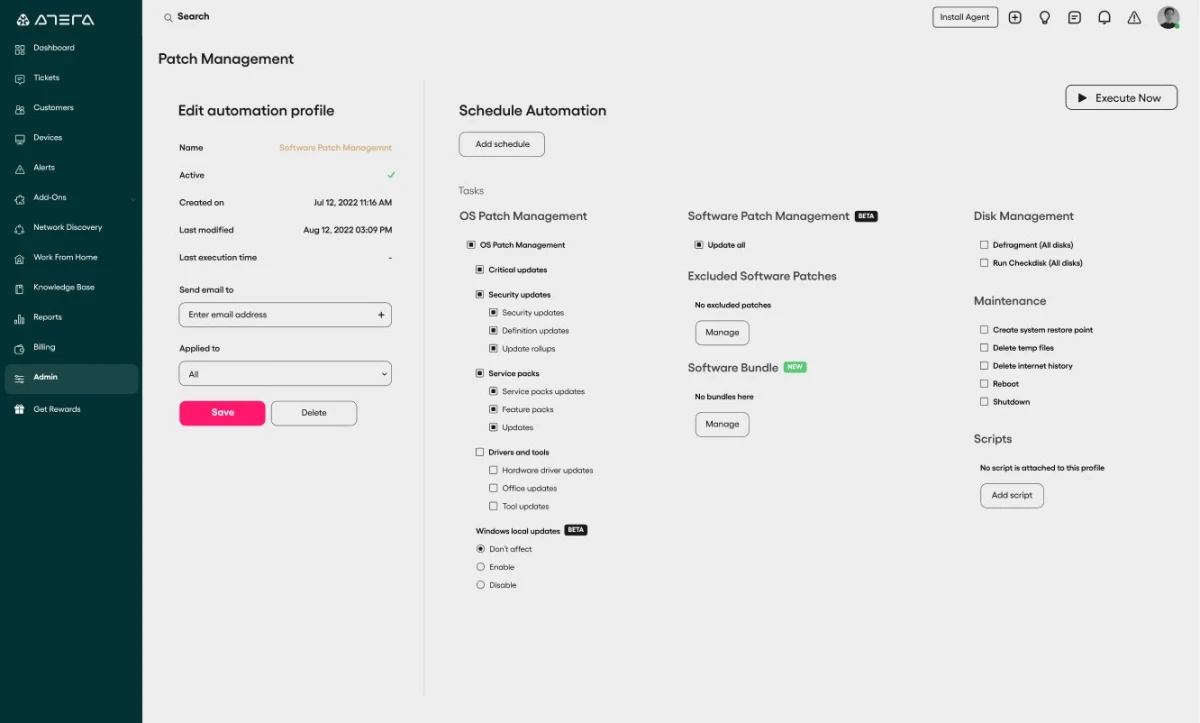
Atera integra la gestione delle patch con RMM, desktop remoto, ticketing e rilevamento della rete. I team IT ottengono tutto su un'unica piattaforma, eliminando la necessità di gestire più strumenti.
Approccio alla gestione delle patch: La scansione automatica identifica le patch mancanti su Windows e sulle applicazioni di terze parti. Distribuisci le patch singolarmente o in lotti. Pianifica le distribuzioni durante le finestre di manutenzione per evitare di disturbare gli utenti.
4. Datto RMM
Datto combina RMM, gestione delle patch, PSA e backup in un'unica piattaforma. Acquisita da Kaseya nel 2022, continua a operare come prodotto autonomo.
Funzionalità di gestione delle patch: Distribuzione automatica delle patch per il sistema operativo Windows e le applicazioni. L'integrazione con il backup consente di creare snapshot dei sistemi prima degli aggiornamenti importanti, in modo da poter eseguire il rollback se le patch causano problemi.
Focus sugli MSP: Progettato per i fornitori di servizi gestiti. L'architettura multi-tenant consente di gestire più clienti da un'unica console mantenendo separati i loro dati.
5. Patch My PC
Patch My PC è specializzato negli aggiornamenti delle applicazioni di terze parti per gli ambienti Microsoft (Configuration Manager e Intune). Non sostituisce la gestione delle patch del sistema operativo, ma la completa.
Cosa gestisce: Più di 300 applicazioni di terze parti: Adobe Reader, Chrome, Firefox, Zoom, Slack, 7-Zip, VLC e altre. Queste applicazioni non vengono aggiornate da Windows Update, creando lacune nella postura di sicurezza.
Come funziona: Si integra direttamente con ConfigMgr o Intune. Le nuove versioni delle applicazioni vengono distribuite automaticamente come pacchetti implementabili. Nessun download, confezionamento o test manuale richiesto.
6. N-able N-central
N-central offre funzionalità RMM con gestione delle patch integrata, backup e automazione. La piattaforma si rivolge a MSP e team IT interni che gestiscono infrastrutture distribuite.
Funzionalità di gestione delle patch: Scansione e distribuzione automatiche per Windows, macOS e oltre 200 applicazioni di terze parti. Le approvazioni delle patch possono essere delegate a team diversi, consentendo al help desk di approvare gli aggiornamenti di Chrome mentre il team di sicurezza esamina le patch del sistema operativo.
Motore di automazione: Crea script che vengono eseguiti prima o dopo le patch. Ad esempio: arrestare un servizio, applicare una patch, riavviare il servizio, verificare che sia in esecuzione e inviare una notifica.
7. LogMeIn Resolve
Precedentemente chiamata GoTo Resolve, questa piattaforma combina la gestione delle patch con supporto remoto, ticketing e accesso remoto.
Approccio alle patch: Distribuzione automatica delle patch per Windows e le principali applicazioni. Il sistema dà priorità agli aggiornamenti di sicurezza critici e consente di posticipare gli aggiornamenti delle funzionalità.
8. Kaseya VSA
Virtual System Administrator (VSA) di Kaseya offre funzionalità RMM basate su cloud con gestione delle patch, sicurezza e automazione.
Funzionalità di gestione delle patch: Patch per il sistema operativo Windows, applicazioni di terze parti e aggiornamenti dei driver. Il sistema può applicare patch ai dispositivi offline quando si riconnettono, utile per i laptop che non sono sempre in rete.
Integrazione della sicurezza: VSA include rilevamento e risposta degli endpoint (EDR) insieme alla gestione delle patch. Rileva le minacce e correggi le vulnerabilità dalla stessa console.
9. Automox
Automox opera interamente nel cloud, senza richiedere server locali. Gli agenti si connettono direttamente alla piattaforma cloud di Automox, rendendolo ideale per la forza lavoro distribuita.
Gestione delle patch multipiattaforma: Windows, macOS, Linux e oltre 100 applicazioni di terze parti. Scrivi script personalizzati in PowerShell, Bash o Python per gestire i casi limite che le policy integrate non coprono.
Gestione basata su policy: Crea le policy per le patch una sola volta e applicale ai gruppi di dispositivi. I laptop potrebbero ricevere le patch settimanalmente, mentre i server mensilmente durante le finestre di manutenzione. Il sistema applica automaticamente le policy.
10. Microsoft Intune
Intune offre una gestione degli endpoint basata su cloud con gestione delle patch integrata. Le organizzazioni che già utilizzano Microsoft 365 ottengono l'integrazione con Intune senza infrastrutture aggiuntive.
Cosa gestisce Intune: Aggiornamenti di Windows 10/11, inclusi aggiornamenti delle funzionalità, della qualità e dei driver. Funziona con Windows Update for Business per controllare la tempistica degli aggiornamenti e i gruppi di distribuzione.
Limitazioni: Efficace per Windows, debole per le applicazioni di terze parti. Saranno necessari strumenti aggiuntivi (come Patch My PC) per gestire Adobe, Chrome, Zoom e altri software non Microsoft.
11. Acronis Cyber Protect Cloud
Acronis combina la gestione delle patch con backup, disaster recovery e sicurezza informatica in un'unica piattaforma. L'approccio integrato consente di creare snapshot dei sistemi prima dell'applicazione delle patch e di eseguire il rollback se gli aggiornamenti causano problemi.
Rilevamento delle patch: I nostri test comparativi hanno rivelato che Acronis ha rilevato patch che NinjaOne non ha individuato su server identici. Quando abbiamo controllato lo stesso Windows Server tramite entrambe le piattaforme lo stesso giorno, NinjaOne mostrava zero patch in sospeso mentre Acronis ne trovava dozzine.
Questo rilevamento completo è importante per la conformità. Se il tuo strumento non rileva le patch disponibili, non puoi distribuirle, lasciando i sistemi vulnerabili anche se esistono correzioni.
12. ManageEngine Desktop Central (Endpoint Central MSP)
ManageEngine offre la gestione delle patch come parte della sua piattaforma unificata di gestione degli endpoint. La soluzione supporta Windows, macOS, Linux e oltre 850 applicazioni di terze parti.
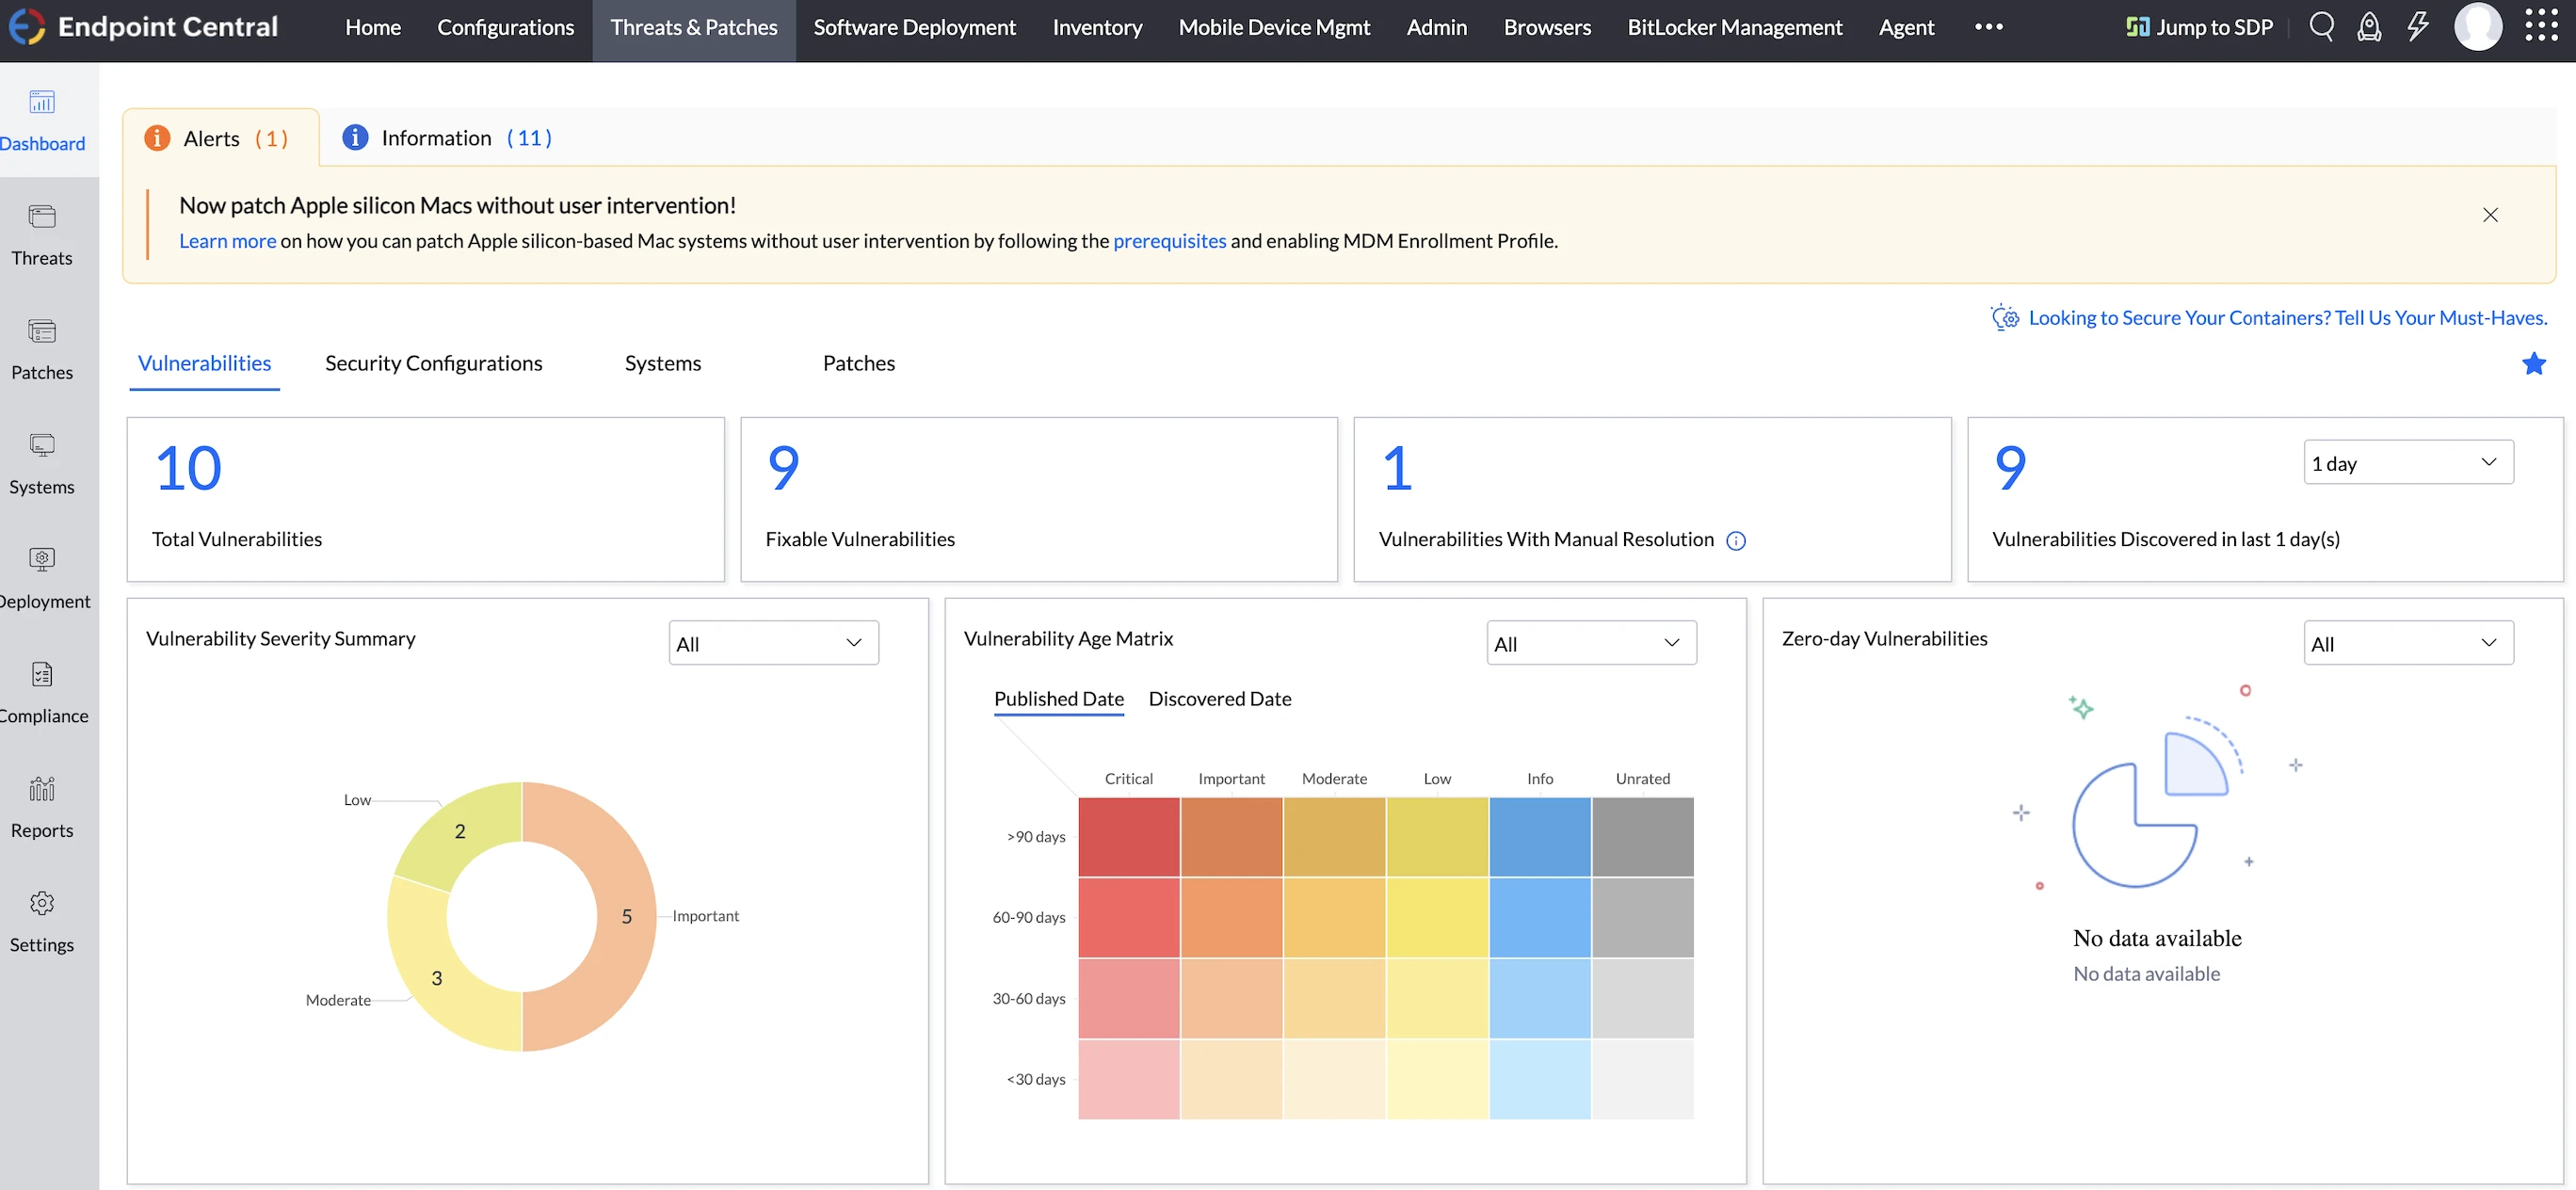
Dashboard centralizzata delle patch: La sezione “Minacce e patch” nel menu principale mostra le statistiche delle patch su tutti i server gestiti. Visualizzi a colpo d'occhio lo stato di conformità complessivo delle patch per l'intera infrastruttura, quali server sono aggiornati, quali non hanno gli aggiornamenti critici e quali hanno distribuzioni in sospeso.
Risultati del benchmark sulla gestione delle patch
Abbiamo testato NinjaOne, Acronis Cyber Protect Cloud e ManageEngine Desktop Central su server identici, confrontando rilevamento delle patch, distribuzione e flusso di lavoro.
- Rilevamento delle patch: Acronis ha rilevato il maggior numero di patch sullo stesso Windows Server, controllato lo stesso giorno, mentre NinjaOne mostrava zero patch in sospeso, anche se Acronis ne ha identificate dozzine. Anche ManageEngine ha trovato patch. La mancata rilevazione delle patch disponibili rappresenta un rischio per la conformità, indipendentemente dalla velocità di distribuzione dello strumento.
- Distribuzione degli agenti: NinjaOne è stato il più veloce con ampio margine, in meno di 2 secondi su Windows e Linux, senza passaggi manuali. Acronis ha impiegato 3–5 minuti per server Windows e 15–20 minuti per server Linux a causa di un installer da 1GB e di errori di dipendenza. ManageEngine si è collocato tra i due.
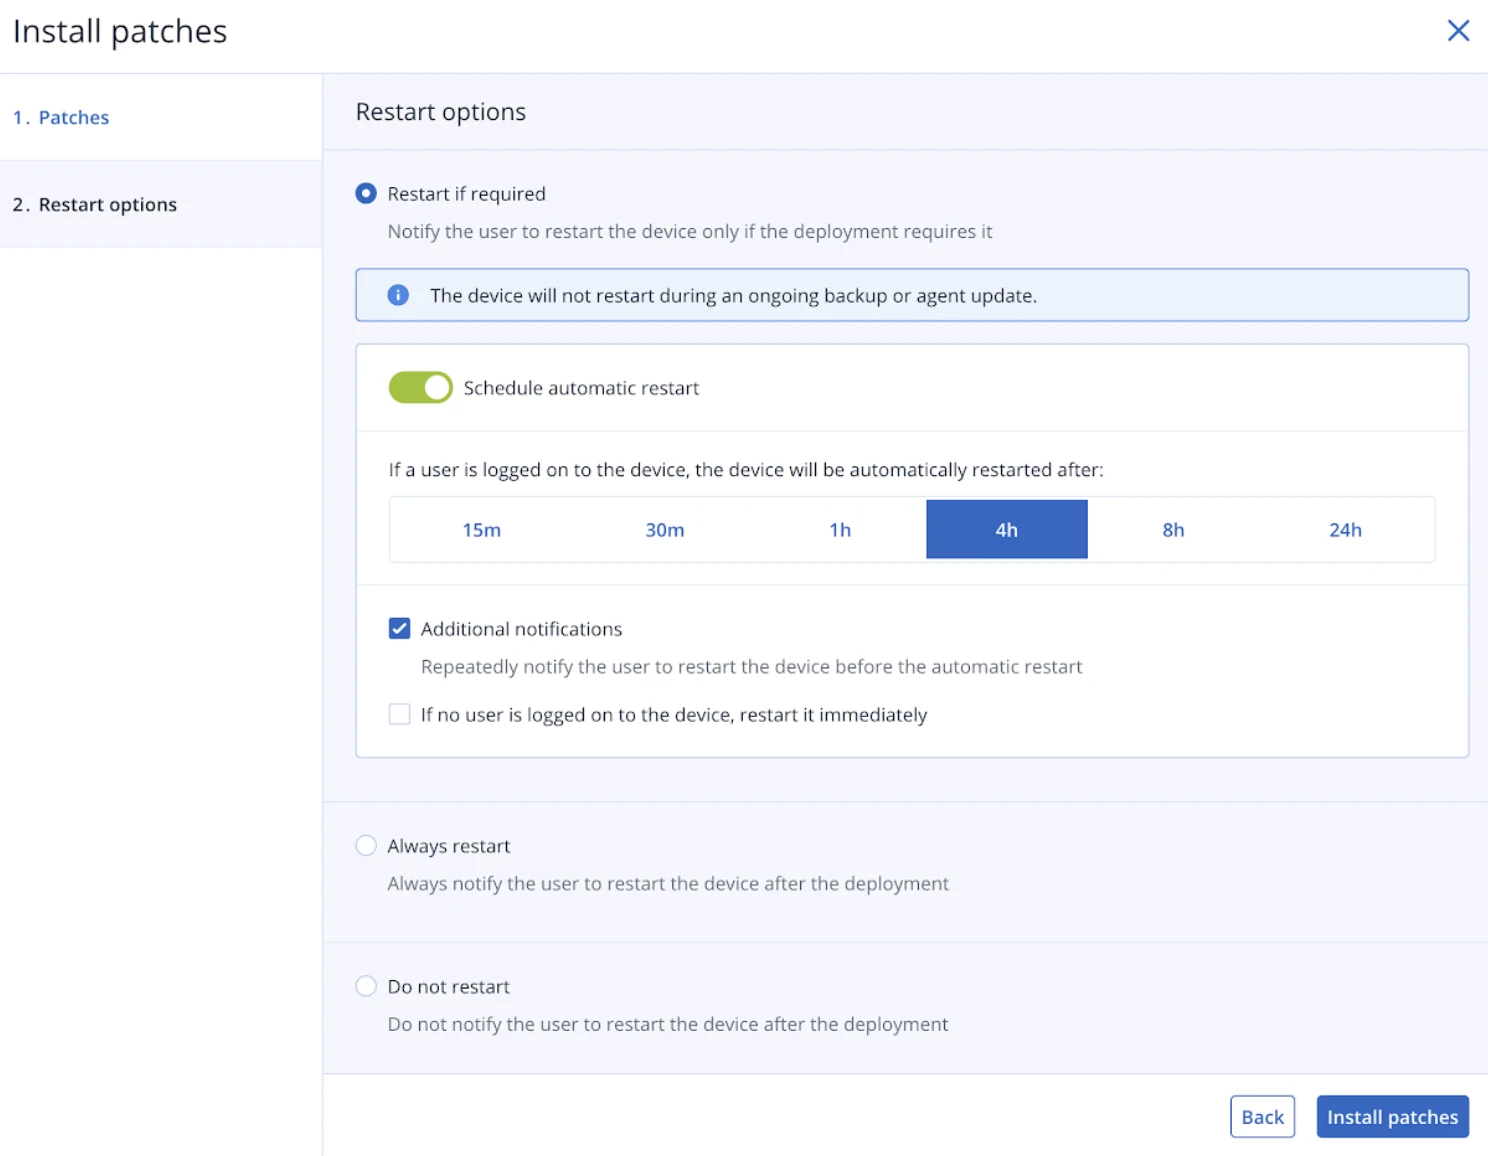
- Pianificazione del riavvio: Acronis ha offerto il massimo controllo: immediato, a un'ora specifica, solo se necessario o mai automatico. NinjaOne e ManageEngine hanno fornito una minore granularità predefinita, un aspetto importante per la gestione dell'uptime in produzione.
- Velocità di scansione delle patch: ManageEngine è stato il più rapido ad avviare una scansione, immediatamente con un solo clic dalla pagina dei dettagli del dispositivo. L'installazione delle patch richiede un passaggio di configurazione separato, che aggiunge tempo ma impone una pianificazione esplicita prima della distribuzione.
Distribuzione degli agenti
Prima di testare la gestione delle patch, abbiamo dovuto installare gli agenti su tutti e 7 i server. L'esperienza di distribuzione è variata notevolmente.
- NinjaOne viene installato in meno di 2 secondi su Windows e Linux. Gli installer hanno utilizzato token pre-autorizzati che registravano i dispositivi automaticamente senza passaggi manuali. Un problema di registrazione su macOS al primo tentativo è stato risolto al secondo tentativo.
- ManageEngine ha richiesto 20 secondi su Windows con un passaggio CAPTCHA e clic nella procedura guidata. L'installazione su Linux è stata completata in 5 secondi, ma gli URL di download bloccati dalla sessione richiedevano trasferimenti SCP manuali, aggiungendo 5-10 minuti per server. L'installazione su macOS è stata fluida. Le istruzioni di installazione erano nascoste nel README anziché essere visualizzate nella pagina di download.
- Acronis: Windows ha richiesto 3-5 minuti per server con registrazione web obbligatoria per dispositivo. Linux è stata completata in circa 4 minuti, inclusi un prompt di conferma delle dipendenze e la registrazione tramite browser. L'installer è di circa 1.1GB.
1. Gestione delle patch di NinjaOne
La gestione delle patch del sistema operativo è disattivata per impostazione predefinita, una scelta ragionevole: la gestione automatica delle patch sui sistemi di produzione senza un'attivazione esplicita è rischiosa. Abilitandola è stata aggiunta una scheda Patching all'interfaccia del dispositivo.
Gestione delle patch del sistema operativo
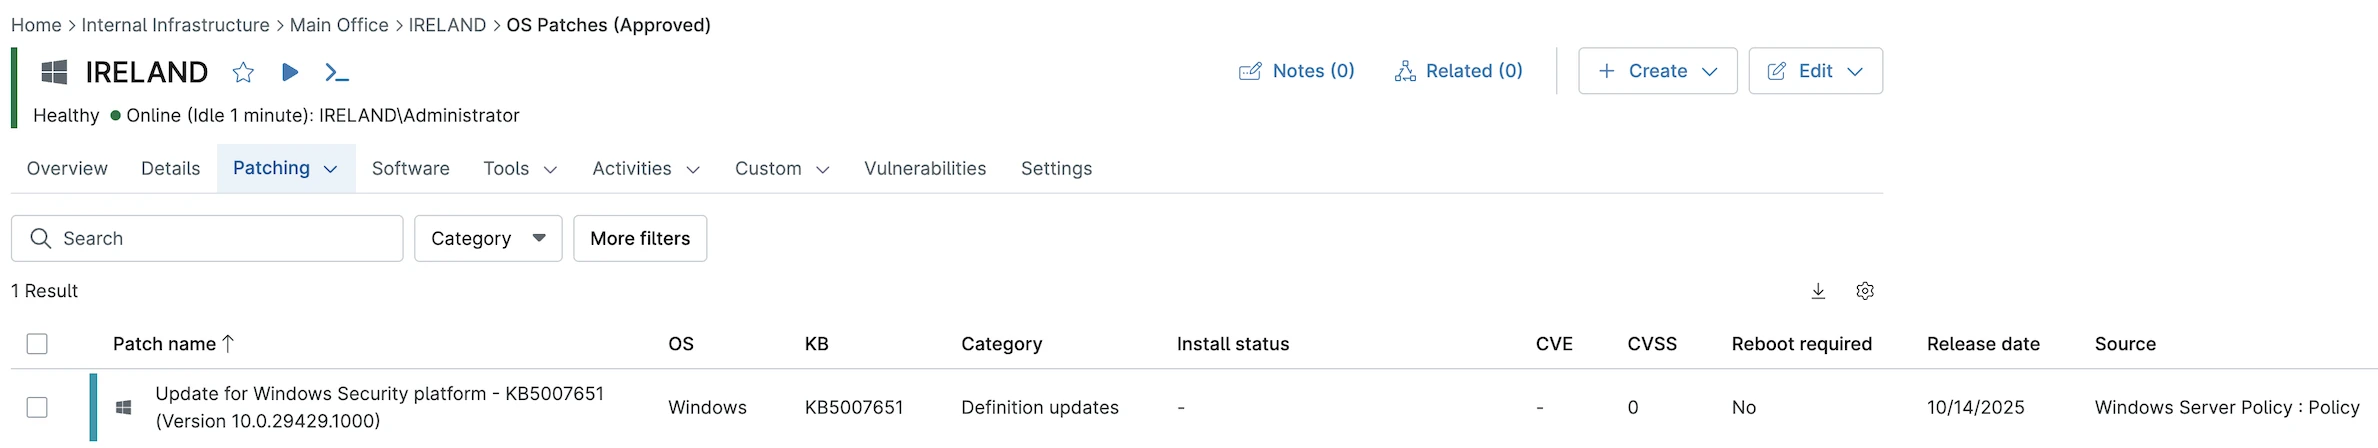
Cliccando sulla scheda Patching è emersa una sorpresa immediata: una patch del sistema operativo in sospeso era già in attesa.
I dettagli della patch mostravano:
- Nome dell'aggiornamento: Aggiornamento per la piattaforma di sicurezza Windows – KB5007651 (Versione 10.0.29429.1000)
- Categoria: Aggiornamenti delle definizioni
- Data di rilascio: 10/14/2025
- Riavvio richiesto: No
- Origine: Criterio di Windows Server
Gestione delle patch software
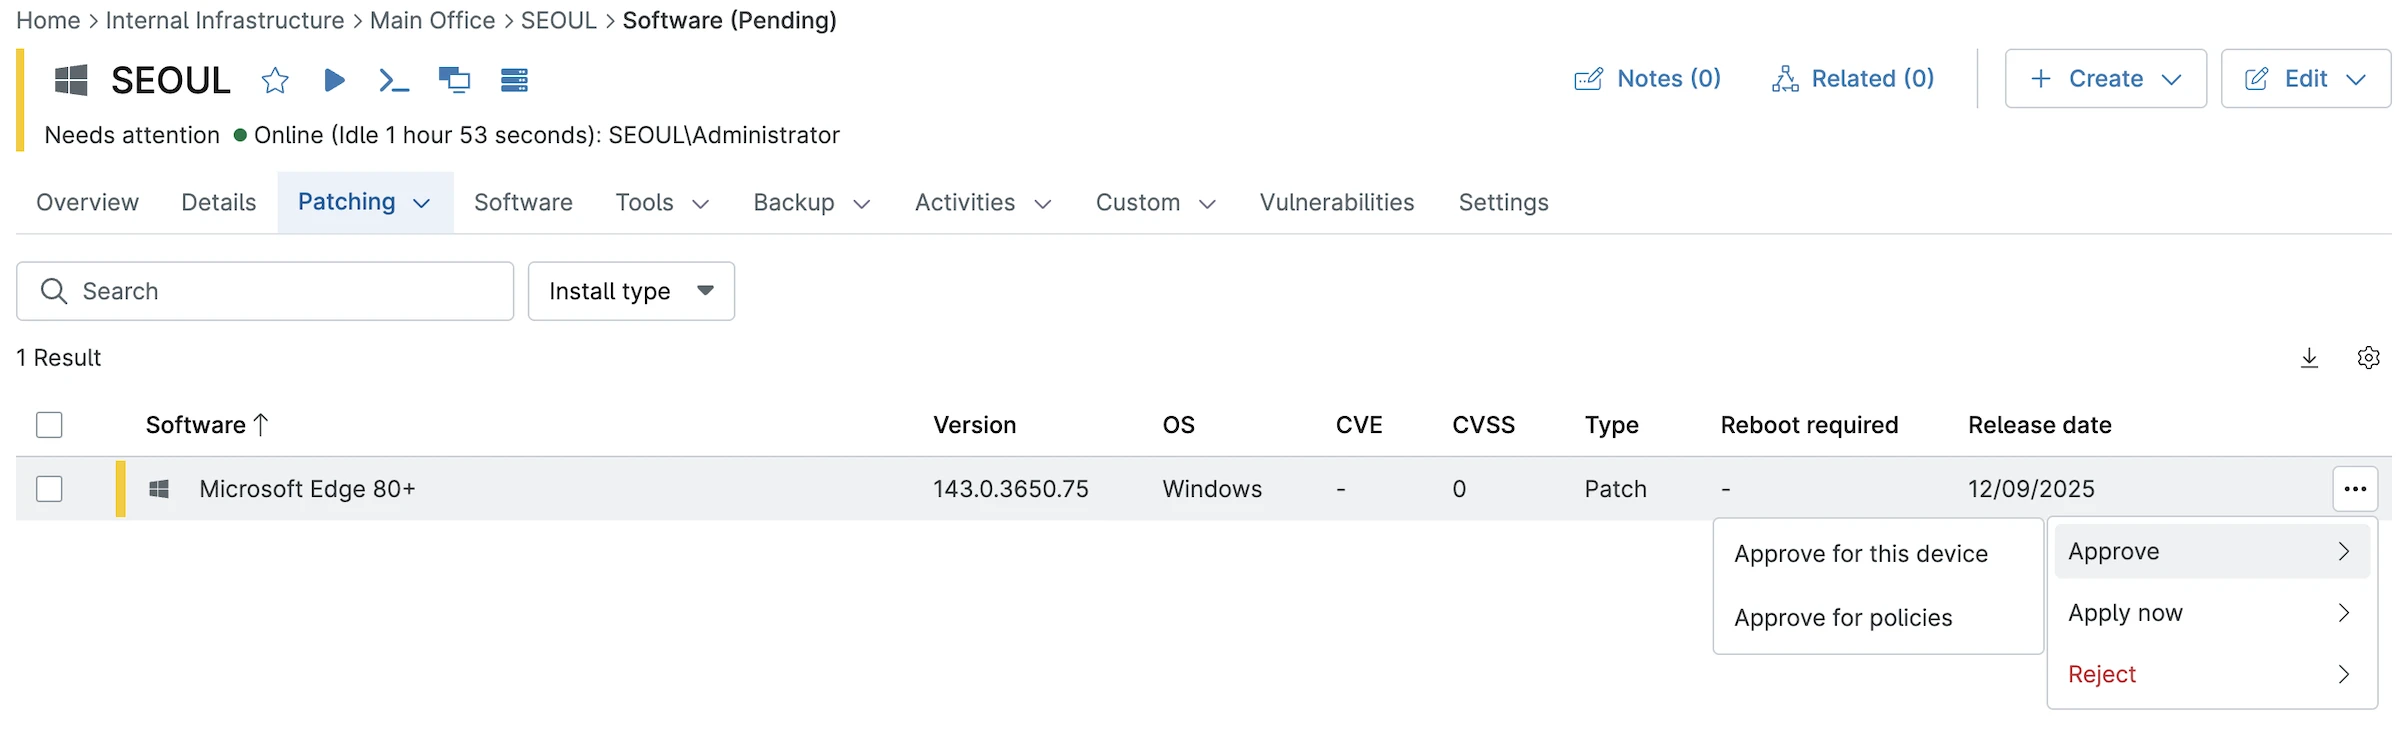
Poco dopo aver gestito la patch del sistema operativo, è apparso un aggiornamento software. La notifica è comparsa contemporaneamente in due posizioni: un badge nella dashboard e una nuova voce nella sezione Patching.
Quando abbiamo cliccato sul menu delle opzioni, sono apparse tre scelte:
1. Approva per questo dispositivo: installa solo su questa macchina
2. Approva per i criteri: Distribuisci a tutti i dispositivi che utilizzano questo criterio
3. Rifiuta: Rifiuta la patch
Quando abbiamo cliccato sul menu delle opzioni, sono apparse tre scelte:
- Approva per questo dispositivo – Installa solo su questa macchina
- Approva per i criteri – Distribuisci a tutti i dispositivi che utilizzano questo criterio
- Rifiuta – Rifiuta la patch
Sistema di approvazione a doppio percorso
Questo approccio a doppio percorso gestisce scenari diversi. Vuoi testare una patch prima su un sistema? Usa l'approvazione specifica per dispositivo. Vuoi distribuire una patch verificata nell'intero ambiente? Usa l'approvazione basata su criteri per raggiungere ogni macchina contemporaneamente.
Abbiamo approvato l'aggiornamento di Edge solo per il dispositivo SEOUL. La patch è stata applicata lì, ma non ha interessato CALIFORNIA, MUMBAI o altri sistemi. Le approvazioni specifiche per dispositivo restano isolate come previsto, senza distribuzioni impreviste su altre macchine.
Scheda Vulnerabilità
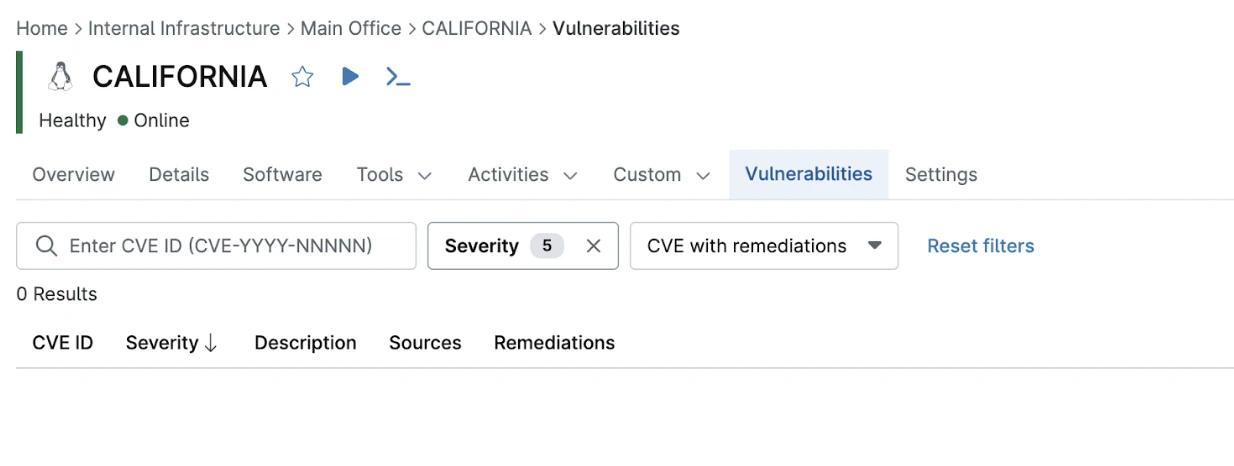
La scheda Vulnerabilità mostra i problemi di sicurezza noti nel sistema operativo e nei pacchetti software installati. L'interfaccia visualizza gli identificativi CVE, le classificazioni di gravità, i componenti interessati e le patch o le correzioni disponibili.
Durante i test, questa scheda mostrava “Nessuna vulnerabilità” perché i dispositivi di test erano stati appena aggiornati. Negli ambienti di produzione, vediamo:
- Pacchetti obsoleti con exploit noti
- Aggiornamenti di sicurezza mancanti
- Versioni software con CVE pubblicate
- Azioni di correzione consigliate
Possiamo filtrare le vulnerabilità per:
- Livello di gravità (mostra solo i problemi critici e ad alto rischio)
- ID CVE (cerca vulnerabilità specifiche)
- Software interessato (vedi tutti i problemi in una particolare applicazione)
- Stato della correzione (patch applicata o ancora vulnerabile)
Questa vista centralizzata delle vulnerabilità elimina la necessità di strumenti di scansione di sicurezza separati. Invece di eseguire scansioni Nessus o OpenVAS, controlliamo la scheda Vulnerabilità per vedere cosa richiede attenzione. Le informazioni provengono dal database delle vulnerabilità di NinjaOne, che traccia le CVE e le associa alle versioni software installate.
2. Gestione delle patch di Acronis
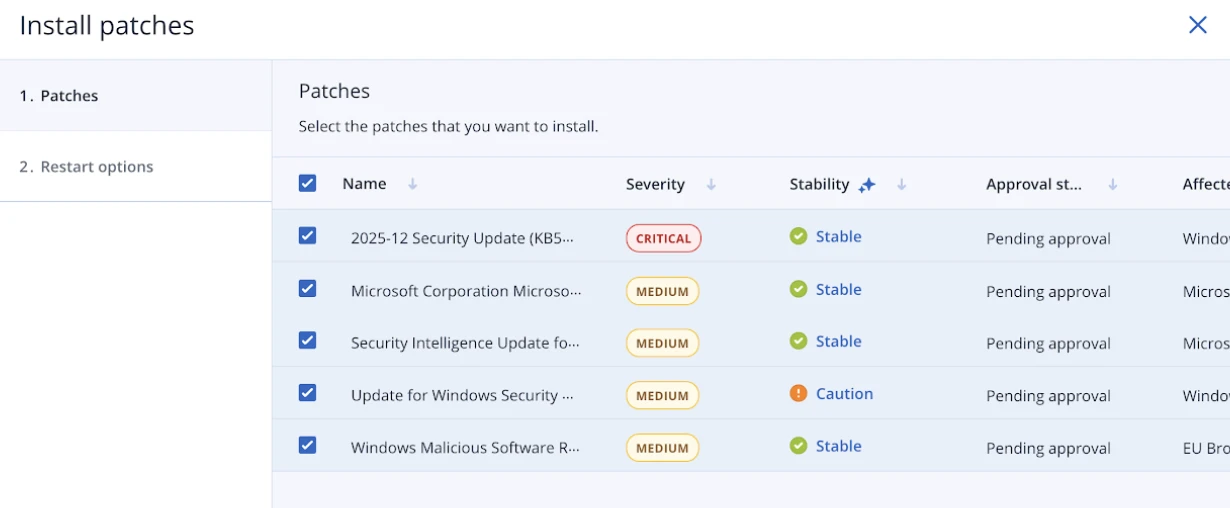
Cliccando sulla scheda Patch è emersa subito una differenza significativa rispetto a NinjaOne: nell'elenco sono apparse dozzine di patch disponibili.
Non si tratta di una discrepanza minore. Stiamo osservando la stessa installazione di Windows Server, controllata lo stesso giorno, tramite due piattaforme RMM diverse. Una piattaforma non rileva alcun intervento da fare. L'altra identifica esigenze di patch significative.
Per la conformità alla sicurezza e la gestione delle vulnerabilità, questa lacuna è importante. Se lo strumento RMM non rileva le patch disponibili, non puoi distribuirle. Ti ritrovi con sistemi non aggiornati anche se le correzioni esistono in Windows Update.
L'elenco delle patch include colonne che non abbiamo visto in NinjaOne:
Classificazione di gravità: Ogni patch mostra la sua classificazione di sicurezza – Critica, Importante, Moderata o Bassa. Si basa sulle classificazioni di gravità di Microsoft e aiuta a stabilire le priorità di distribuzione. Gli aggiornamenti di sicurezza critici vengono gestiti prima delle aggiunte di funzionalità a bassa priorità.
Indicatore di stabilità: Questa colonna mostra se una patch ha problemi noti o è considerata stabile. Alcune patch vengono rilasciate con bug che compromettono le funzionalità o causano problemi di compatibilità. L'indicatore di stabilità aiuta a prevenire la distribuzione di aggiornamenti problematici fino a quando Microsoft non rilascia le correzioni.
Durante la nostra analisi, la maggior parte delle patch mostrava lo stato “Stabile”. Alcune visualizzavano indicatori diversi, suggerendo che Acronis monitora la qualità delle patch tramite telemetria o i metadati delle patch di Microsoft.
Dettagli della patch: Ogni voce mostra il numero KB, la data di rilascio, se è richiesto un riavvio, i componenti interessati e lo stato dell'installazione.
Configurazione del riavvio – controllo granulare
Cliccando sulle opzioni di riavvio si sono aperti controlli di distribuzione superiori a quelli visti in NinjaOne.
Le policy di riavvio disponibili:
- Riavvia immediatamente dopo l'installazione: Applica le patch e riavvia subito
- Riavvia a un'ora specifica: Pianifica il riavvio per le finestre di manutenzione
- Riavvia solo se necessario: Salta i riavvii per le patch che non li richiedono
- Non riavviare mai automaticamente: Applica le patch ma lascia la tempistica del riavvio al controllo manuale
Abbiamo selezionato “Riavvia solo se necessario” e cliccato “Installa tutte le patch”.
Questo indica a Acronis: installa tutte le patch in sospeso, quindi riavvia il server solo se una o più patch lo richiedono. Gli aggiornamenti delle definizioni e le patch minori che funzionano senza riavvii non causeranno tempi di inattività non necessari.
3. Gestione delle patch di ManageEngine Desktop Central
ManageEngine Desktop Central offre una sezione dedicata “Minacce e patch” accessibile dal menu principale dell'intestazione. Questa vista centralizzata mostra le statistiche delle patch su tutti i server gestiti, consentendo agli amministratori di vedere a colpo d'occhio lo stato di conformità complessivo delle patch dell'intera infrastruttura.
Gestione delle patch a livello di dispositivo
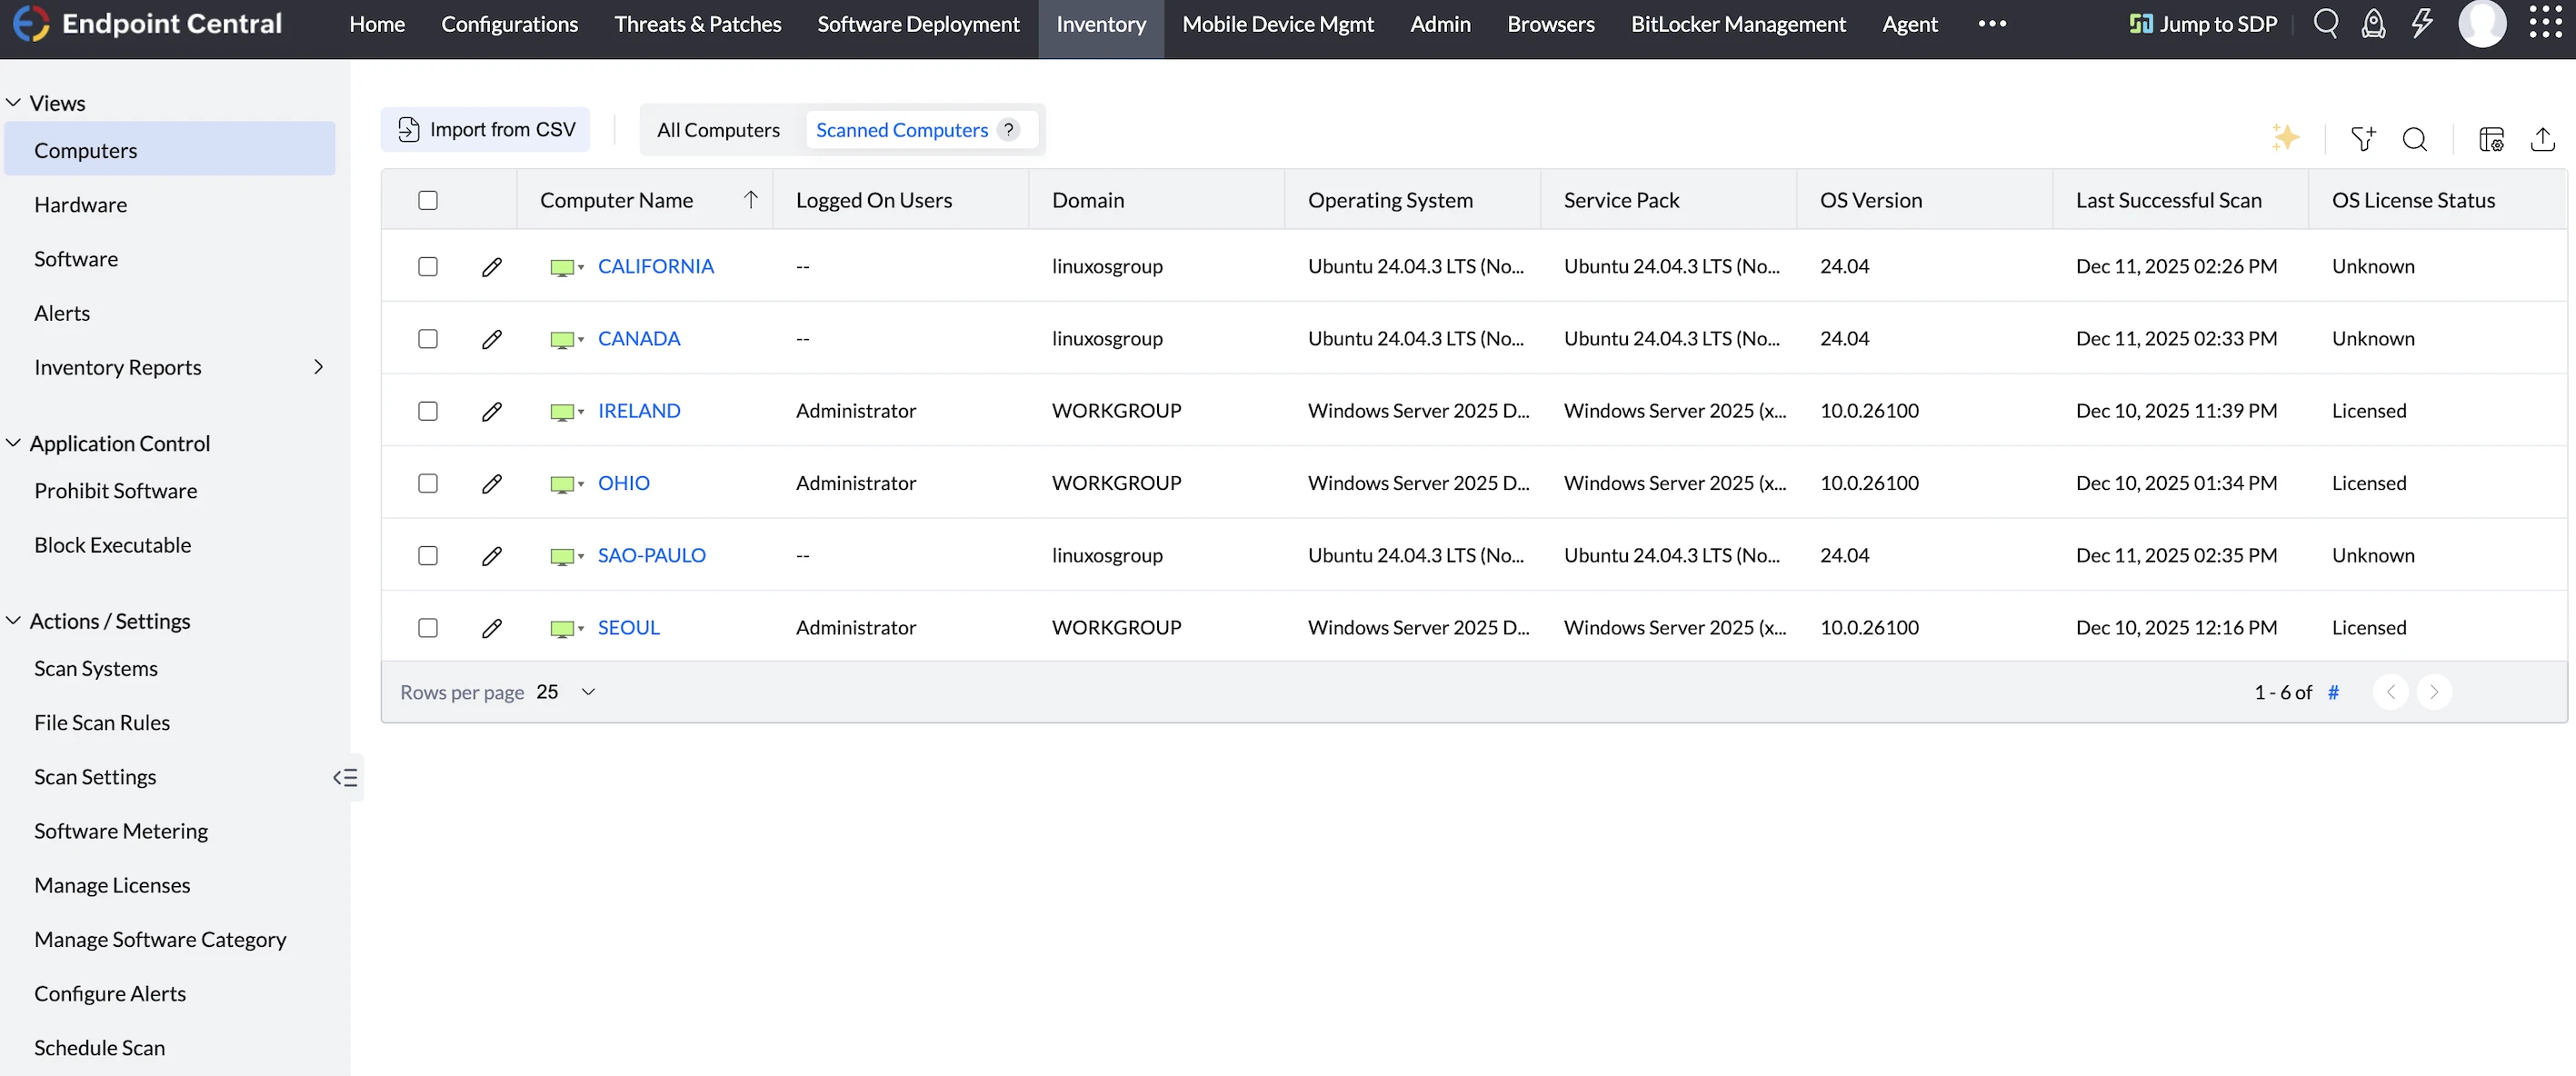
Quando si accede a un singolo server (come il server IRELAND nel nostro test), la funzionalità di gestione delle patch è disponibile tramite più punti di accesso:
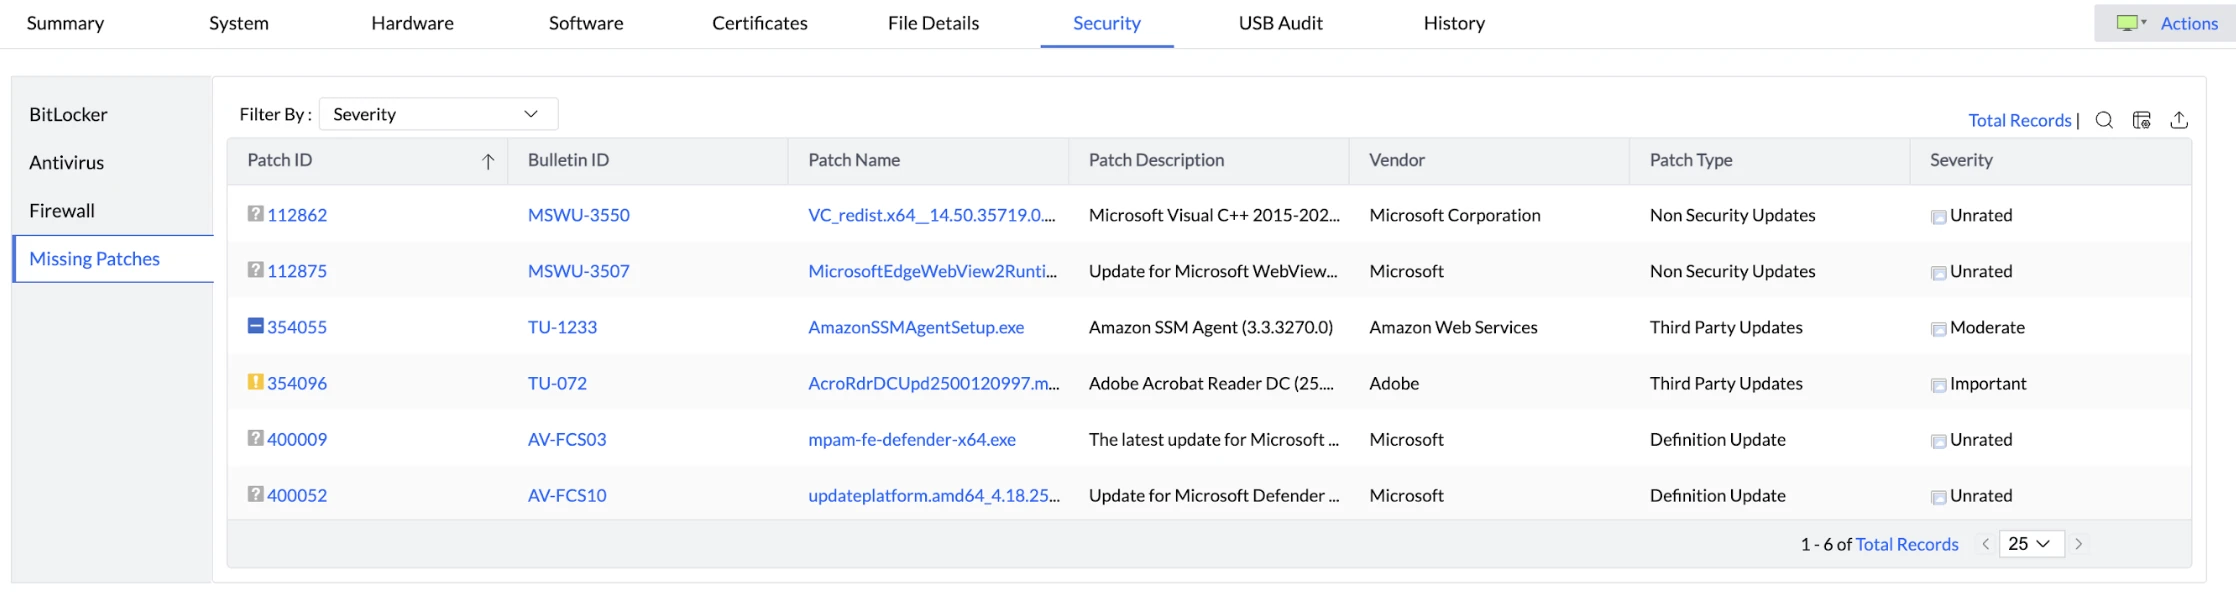
Scheda Sicurezza – visibilità delle patch
La scheda Sicurezza offre visibilità immediata sulle patch mancanti. Questa funzionalità è disponibile in ManageEngine Desktop Central, ma era assente in NinjaOne durante i nostri test. L'interfaccia mostra:
- Elenco degli aggiornamenti di sicurezza mancanti
- Livelli di gravità delle patch
- Patch disponibili pronte per la distribuzione
Tuttavia, abbiamo riscontrato che le patch non potevano essere installate direttamente dalla scheda Sicurezza. La funzionalità di installazione si trova in un'altra parte dell'interfaccia.
Dalla pagina dei dettagli del server, il pulsante Azioni nell'angolo in alto a destra fornisce un accesso rapido alle operazioni sulle patch:
Le azioni disponibili relative alle patch includono:
- Scansione patch: avvia una scansione immediata delle patch mancanti
- Scansione asset: esegue una scansione completa dell'inventario
Abbiamo testato la funzione Scansione patch, che ha avviato immediatamente una scansione del server per identificare gli aggiornamenti mancanti.
Gestione sistema – dettagli patch
L'interfaccia principale di installazione delle patch è accessibile tramite il menu Gestione sistema, alla voce “Dettagli patch”.
Interfaccia di installazione delle patch
Dopo aver eseguito una scansione delle patch, il menu Dettagli patch mostra tutte le patch mancanti con le seguenti funzionalità:
- Elenco completo delle patch disponibili
- Selezione delle patch (singola o in blocco)
- Opzioni di installazione
Configurazione dell'installazione
Quando si selezionano le patch per l'installazione, ManageEngine Desktop Central non le applica immediatamente. Presenta invece una schermata di configurazione con opzioni di distribuzione:
Le opzioni di configurazione includono:
- Pianificazione: quando installare le patch (immediata o pianificata)
- Comportamento al riavvio: come gestire i riavvii necessari
- Selezione della destinazione: distribuisci a singoli dispositivi o a più server contemporaneamente
Questo approccio che privilegia la configurazione offre un controllo granulare sulla distribuzione delle patch, simile alla distribuzione basata su policy vista in NinjaOne.
Distribuzione multi-dispositivo
ManageEngine Desktop Central supporta la selezione di più server in un'unica attività di distribuzione delle patch. Invece di distribuire le patch dispositivo per dispositivo, gli amministratori possono:
- Selezionare più server di destinazione
- Definire pianificazioni di distribuzione
- Configurare le policy di riavvio
- Distribuire le patch sull'intera flotta in un'unica operazione
Questa capacità di distribuzione in blocco è essenziale per gestire in modo efficiente grandi infrastrutture server.
Confronto tra i software di gestione delle patch
Considera NinjaOne se preferisci un'interfaccia minimale e vuoi testare le patch su singoli dispositivi prima della distribuzione alla flotta. Il flusso di lavoro di approvazione è pensato per privilegiare il controllo rispetto alla velocità.
Considera Acronis se il rilevamento completo delle patch è importante per la conformità, hai bisogno di classificazioni di gravità e indicatori di stabilità per stabilire le priorità, oppure gestisci centinaia di server e hai bisogno di una pianificazione granulare dei riavvii.
Considera ManageEngine se vuoi la visibilità delle patch integrata nelle revisioni di sicurezza, preferisci flussi di lavoro di distribuzione che privilegiano la configurazione o hai bisogno della selezione di più dispositivi a livello di flotta da una dashboard di conformità centralizzata.
Confronto delle funzionalità
Vedi le definizioni delle funzionalità comuni e differenzianti.
Funzionalità comuni
Distribuzione automatica delle patch
Ogni soluzione esegue la scansione degli endpoint alla ricerca di patch mancanti, scarica gli aggiornamenti e li installa automaticamente o in base a una pianificazione. Questo elimina il processo manuale di controllo di ogni dispositivo singolarmente.
Supporto multi-OS
Gli ambienti IT moderni eseguono contemporaneamente server Windows, laptop macOS e workstation Linux. La maggior parte degli strumenti supporta tutti e tre i sistemi, sebbene la qualità della copertura vari. Windows gode del miglior supporto in tutti i fornitori. Il supporto per macOS e Linux è più solido nelle soluzioni cloud più recenti (Automox, NinjaOne) rispetto agli strumenti legacy.
Console centralizzata
Visualizza lo stato delle patch dell'intera infrastruttura da un'unica dashboard. Vedi quali dispositivi sono aggiornati, quali non hanno le patch critiche e quali non sono riusciti a installare gli aggiornamenti.
Pianificazione e finestre di manutenzione
Distribuisci le patch al di fuori dell'orario lavorativo per ridurre al minimo i disagi per gli utenti. Pianifica le patch per il sabato sera, quando nessuno lavora, o durante le finestre di manutenzione designate in cui i sistemi possono riavviarsi in sicurezza.
Reportistica e conformità
Genera report che mostrano lo stato di conformità delle patch, i tassi di successo della distribuzione e le tracce di audit. Gli enti regolatori vogliono la prova che le vulnerabilità siano state corrette entro i tempi richiesti; questi report forniscono tale evidenza.
Ambiente di test
Abbiamo predisposto 7 istanze EC2 in 6 regioni AWS per rappresentare un ambiente aziendale distribuito:
Server Windows (3 istanze):
- Tipo di istanza: c5.xlarge (4 vCPU, 8GB RAM)
- Storage: 100GB gp3 (3.000 IOPS, 125MB/s di throughput)
- Sistema operativo: Windows Server 2025 Base
- Regioni: Irlanda (eu-west-1), Ohio (us-east-2), Seul (ap-northeast-2)
Server Linux (3 istanze):
- Tipo di istanza: c5.xlarge (4 vCPU, 8GB RAM)
- Storage: 100GB gp3 (3.000 IOPS, 125MB/s di throughput)
- Sistema operativo: Ubuntu Server 24.04 LTS (HVM)
- Regioni: San Paolo (sa-east-1), California settentrionale (us-west-1), Canada (ca-central-1)
Server macOS (1 istanza):
- Tipo di istanza: mac1.metal (12 core Intel Xeon, 32GB RAM)
- Storage: 100GB gp3 (3.000 IOPS, 125MB/s di throughput)
- Sistema operativo: macOS Sequoia
- Regione: Mumbai (ap-south-1)
Abbiamo distribuito in 6 regioni AWS per testare come la distanza geografica tra i server di gestione del fornitore e gli endpoint influisca sulle prestazioni. La comunicazione degli agenti, il download delle patch e la velocità di distribuzione dipendono tutti dalla latenza di rete.
Funzionalità differenzianti
Distribuzione di script personalizzati
Esegui script PowerShell, Bash o Python prima o dopo l'applicazione delle patch. Utile per arrestare servizi, eseguire il backup delle configurazioni, verificare il successo delle patch o eseguire pulizie personalizzate post-patch.
Strumenti con questa funzionalità: Automox, N-able N-central, Kaseya VSA, NinjaOne
Patch BIOS/driver
Aggiorna firmware e driver hardware insieme alle patch software. Le vulnerabilità BIOS (come Spectre/Meltdown) richiedono aggiornamenti firmware, non solo patch del sistema operativo. Gli aggiornamenti dei driver risolvono problemi di sicurezza a livello hardware e migliorano la stabilità.
Strumenti con questa funzionalità: NinjaOne, Dell KACE (menzione d'onore)
Patch offline
Applica patch ai dispositivi anche quando sono disconnessi da Internet. Utile per:
- Ambienti sicuri isolati (air-gapped)
- Dispositivi sul campo con connettività intermittente
- Laptop che si connettono raramente alle reti aziendali
Il sistema memorizza le patch nella cache locale o su un server locale. I dispositivi recuperano gli aggiornamenti dalla cache locale anziché da Internet.
Strumenti con questa funzionalità: Kaseya VSA, N-able N-central
App mobile
Gestisci le patch dal tuo telefono. Distribuisci patch di emergenza, approva gli aggiornamenti in sospeso o controlla lo stato delle patch senza aprire un laptop.
Strumenti con questa funzionalità: Atera, NinjaOne, Datto
 Aggiungi come fonte preferita
Criteri di selezione dei fornitori
Per fornire una valutazione obiettiva dei fornitori, abbiamo considerato dati verificabili pubblicamente, come il numero di recensioni e le valutazioni degli utenti sulle piattaforme di recensioni software.
- Numero di recensioni: abbiamo incluso i fornitori con più di 100 recensioni totali degli utenti.
- Valutazione media: superiore a 4/5 in media su tutte le piattaforme di recensioni software.
- Prezzo: i prodotti per la gestione delle patch variano di prezzo e i prezzi disponibili pubblicamente dei prodotti sono aggiunti alla tabella. I potenziali utenti possono confrontare i prodotti in base al prezzo.
FAQ
Un software di gestione delle patch è un tipo di software di gestione che aiuta i team IT e i team di sicurezza a identificare, acquisire, testare e distribuire patch e aggiornamenti software su più sistemi operativi, come Windows Server, dispositivi Linux e macOS.
Una soluzione efficace di gestione delle patch offre una dashboard centralizzata, visibilità in tempo reale e applicazione automatica delle patch per colmare le lacune di sicurezza e affrontare le vulnerabilità note prima che possano essere sfruttate. Automatizzando il processo di gestione delle patch, le organizzazioni riducono l'errore umano, garantiscono aggiornamenti tempestivi per le patch critiche e di sicurezza e mantengono lo stato di conformità.
Il software di gestione delle patch è essenziale perché salvaguarda le informazioni sensibili, supporta la sicurezza della rete e migliora la funzionalità del software su tutti i dispositivi. Sia che gestiate poche applicazioni Windows in una piccola impresa o aggiornamenti critici su grandi reti e server cloud, l'uso del miglior software di gestione delle patch consente di distribuire le patch in modo efficiente, prevenire le patch mancanti e mantenere il valore aziendale.
Quando si confrontano gli strumenti di gestione delle patch, le aziende dovrebbero concentrarsi su quanto bene ogni soluzione semplifichi il processo di gestione delle patch e supporti più sistemi operativi. Una soluzione solida offrirà visibilità in tempo reale sullo stato delle patch, sullo stato degli aggiornamenti e sullo stato di conformità, fornendo ai team di sicurezza una visione completa delle vulnerabilità software su tutti i dispositivi.
Cerca un software di gestione che combini la gestione automatica delle patch con una pianificazione flessibile, consentendoti di distribuire patch e aggiornamenti software senza disturbare gli utenti. Il miglior software di gestione delle patch facilita anche il monitoraggio delle applicazioni di terze parti, la generazione di report di conformità e il mantenimento di un'unica console per il monitoraggio remoto. Strumenti come ManageEngine Patch Manager Plus o SolarWinds Patch Manager dimostrano come l'automazione delle patch possa migliorare la sicurezza della rete e prevenire le patch mancanti su applicazioni Windows, dispositivi Linux e server cloud.
La scelta del miglior software di gestione delle patch inizia con la comprensione dei sistemi operativi, dei requisiti di sicurezza e delle operazioni di gestione delle patch dell'organizzazione. Per le piccole imprese, uno strumento semplice o una versione gratuito in grado di gestire aggiornamenti software e patch critiche può essere sufficiente. Le grandi aziende o gli MSP che gestiscono grandi reti spesso necessitano di un'unica piattaforma con automazione avanzata delle patch, dashboard centralizzate e funzionalità di distribuzione automatica per mantenere il controllo completo sui dispositivi.
Un buon gestore di patch dovrebbe rendere il processo di applicazione delle patch fluido, riducendo l'errore umano e colmando le lacune di sicurezza con aggiornamenti tempestivi. Le aziende dovrebbero anche valutare se la soluzione offre report dettagliati, report di conformità e supporto multipiattaforma, in modo che i team di sicurezza possano dimostrare facilmente la conformità e rispondere rapidamente alle nuove patch. Il confronto di opzioni come Automox, SolarWinds Patch Manager o ManageEngine Patch Manager Plus aiuta i team IT a selezionare un software che offra valore aziendale, protegga le informazioni sensibili e migliori la funzionalità del software su più sistemi operativi.
Ulteriori letture
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{I 12 migliori software di gestione delle patch, incluso NinjaOne}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/patch-management-software}},
  note   = {AIMultiple. Consultato il 8 ottobre 2026}
}Risultati e timestamp di 30 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 3 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
4 aggiornamentiAggiunto il livello IA Patch Intelligence di NinjaOne per la valutazione del rischio delle patch.
Aggiunta una sezione su Acronis Cyber Protect Cloud con rilevamento delle patch, valutazioni di gravità, pianificazione dei riavvii e dimensione dell'installer.
Aggiunti risultati alla sezione Patch Management Benchmark.
Aggiunta una sezione Benchmark di gestione delle patch all'introduzione.
Collegamenti di riferimento
Il lavoro di Cem presso AIMultiple è stato citato da importanti testate internazionali tra cui Business Insider, Forbes, Morning Brew e Washington Post, da aziende globali come Deloitte e HPE, da ONG come il World Economic Forum e da organizzazioni sovranazionali come la Commissione europea. [1], [2], [3], [4], [5]
Nel corso della sua carriera, Cem ha lavorato come consulente tecnologico, acquirente tecnologico e imprenditore tecnologico. Ha consigliato le aziende sulle loro decisioni tecnologiche presso McKinsey & Company e Altman Solon per più di un decennio. Ha inoltre pubblicato un report McKinsey sulla digitalizzazione.
Ha guidato la strategia tecnologica e gli approvvigionamenti di una società di telecomunicazioni rispondendo direttamente al CEO. Ha inoltre guidato la crescita commerciale dell'azienda deep tech Hypatos, che ha raggiunto ricavi ricorrenti annuali a 7 cifre e una valutazione a 9 cifre partendo da zero in 2 anni. Il lavoro di Cem in Hypatos è stato ripreso da importanti testate tecnologiche come TechCrunch e Business Insider.
Cem interviene regolarmente a conferenze tecnologiche internazionali. Si è laureato come ingegnere informatico presso l'Università di Bogazici e possiede un MBA della Columbia Business School.
Prossimo da leggere
I 12 migliori software di Endpoint Privilege Management (EPM)


I migliori 25+ software di gestione della privacy: funzionalità e prezzo

Analisi dei 5 migliori software di gestione delle modifiche al firewall




Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.