


Benchmark del software DLP
Abbiamo confrontato Acronis DeviceLock DLP e ManageEngine DLP Plus su macchine virtuali Windows Server 2022 identiche con 28 scenari: 23 test di fuga di dati (inclusi 12 file di elusione avversariale), 3 test di sicurezza dell'agente e 2 test sotto elevato consumo di CPU e memoria.
Per gli altri prodotti DLP, Netwrix Endpoint Protector, Sophos Intercept X, Teramind DLP e Trellix DLP, abbiamo esaminato le loro funzionalità.
Risultati del benchmark DLP
Abbiamo distribuito ciascun prodotto su un'infrastruttura identica: 3 istanze Contabo Cloud VPS 10 (4 vCPU, 8 GB di RAM, 150 GB SSD) con Windows Server 2022 Datacenter e Active Directory.
- Acronis vince in assoluto con un vantaggio di 10 punti, grazie a un'ispezione dei contenuti più approfondita, completa integrazione SIEM, conservazione delle prove tramite shadow copy e una libreria di modelli di policy più ampia.
- Un utente che copia dati SSN da un foglio di calcolo e li incolla in un modulo web qualsiasi (Pastebin, Google Translate) bypassa completamente ManageEngine. Anche cambiare il formato SSN da 578-12-3364 a 578 12 3364 lo aggira. Acronis blocca entrambi.
- Entrambi i prodotti hanno superato tutti i test di manomissione dell'agente. Il servizio agente DLP non può essere arrestato, terminato o disinstallato da un account utente standard.
- Entrambi i prodotti hanno continuato a bloccare gli upload sotto carico 100% di CPU e durante i trasferimenti massivi di file. Questa categoria è documentata ma non valutata, poiché le prestazioni sotto carico non sono state un elemento di differenziazione.
- Nessuno dei due prodotti ha rilevato dati SSN codificati in base64. Entrambi hanno bloccato lo spoofing dell'estensione, gli archivi crittografati e il rilevamento di un singolo SSN in documenti di grandi dimensioni.
Il punteggio complessivo è una somma ponderata di 8 categorie. Consulta la nostra metodologia del benchmark DLP per i pesi e la logica di attribuzione dei punteggi.
Test di prevenzione della fuga di dati
✓: la soluzione DLP ha bloccato il tentativo, ✗: la soluzione DLP lo ha lasciato passare
ManageEngine ha bloccato 16 scenari su 23 (70%). Acronis ha bloccato 19 scenari su 23 (83%). Entrambi i prodotti bloccano i canali di esfiltrazione standard (upload di file, email, trasferimenti web). Le differenze emergono su incolla negli appunti, varianti di formato SSN, esfiltrazione tra client e canali di stampa.
Mappatura alla top 10 OWASP
I nostri scenari di fuga dati si collegano a categorie di vulnerabilità ben documentate. Il riferimento principale è A02:2021 Cryptographic Failures, precedentemente denominata "Esposizione di dati sensibili". Questa categoria copre SSN e PII, lasciando l'endpoint in testo semplice senza crittografia o tokenizzazione, che è la modalità di errore presa di mira da ogni scenario di esfiltrazione nel nostro set di test. A04:2021 Insecure Design copre le lacune architetturali come la mancanza di ispezione degli appunti o l'indicizzazione tra client che non possono essere risolte solo con la configurazione.
I nostri test avversariali (codifica base64, varianti di formato SSN, testo HTML nascosto, formula suddivisa tra celle) si allineano alle tecniche di iniezione codificata e di elusione dei filtri documentate nella OWASP Web Security Testing Guide e nel XSS Filter Evasion Cheat Sheet. Le tecniche differiscono per finalità (esfiltrazione di dati contro iniezione di payload) ma condividono lo stesso schema di fondo: offuscare i contenuti sensibili in modo che i filtri basati su firma e regex non riescano a riconoscerli.
Test di sicurezza dell'agente DLP
Entrambi i prodotti hanno protetto contro tutti e tre i tentativi di manomissione. L'arresto del servizio da PowerShell è stato rifiutato. Il processo dell'agente non ha potuto essere terminato da Task Manager. La disinstallazione da Programmi e funzionalità non è riuscita senza privilegi amministrativi. Gli utenti standard non possono disabilitare l'agente DLP su nessuno dei due prodotti.
Comportamento sotto elevato consumo di CPU e memoria
Entrambi i prodotti hanno continuato a bloccare sotto carico 100% di CPU senza degrado. Anche gli upload massivi sono stati bloccati correttamente. Questa categoria è documentata come riferimento ma esclusa dal punteggio, poiché nessuno dei due prodotti ha mostrato degrado e non ha prodotto alcuna differenziazione tra loro.
Prodotti DLP sottoposti a benchmark
Le due sezioni di prodotto seguenti documentano l'intero benchmark pratico. Entrambi sono stati installati su VM Windows Server 2022 identiche e testati con gli stessi 23 scenari di fuga dati, 3 test di sicurezza dell'agente e 2 scenari di consumo elevato di CPU e memoria.
1. Acronis DeviceLock DLP
Installazione
Acronis DeviceLock richiedeva un server SQL come prerequisito per l'installazione e abbiamo installato SQL Server 2022 Express.
Dopo che il database è stato pronto, il setup di DeviceLock è ripreso con un certificato autofirmato e la configurazione della connessione al database. Il deployment dell'agente ha utilizzato un file MSI da 164 MB copiato tramite condivisione di rete.
Dashboard e UI
DeviceLock viene amministrato tramite applicazioni Windows native invece di una console web. L'interfaccia principale è uno snap-in MMC (Microsoft Management Console) con navigazione ad albero. Acronis fornisce anche uno snap-in DeviceLock Group Policy Manager per ambienti gestiti tramite AD e un DeviceLock Enterprise Manager separato per reti non AD, tutti con le stesse convenzioni UI.
Il pannello sinistro ha tre rami: DeviceLock Service (impostazioni agente), Enterprise Server (gestione centralizzata) e Content Security Server (motore di analisi dei contenuti). La console MMC si collega a un client alla volta, ma il modulo DeviceLock Reports fornisce report grafici sull'intera flotta, inclusi User Activity Charts, Relations Charts, User Dossiers e report plug-and-play sui dispositivi.1
Il vantaggio architetturale: ogni dispositivo e protocollo è suddiviso in profili Regular (online) e Offline (disconnesso). Un laptop può avere regole rigide in ufficio e regole più rilassate in viaggio. ManageEngine non offre questa distinzione.
Configurazione delle policy
Il Content Database di DeviceLock contiene 50+ gruppi di contenuti predefiniti con 90+ template regex e 160+ dizionari di parole chiave. L'analisi morfologica supporta 7 lingue per la corrispondenza delle parole chiave.
Il gruppo predefinito "Social Security" è di tipo Keywords (cerca la frase "social security"), non un tipo Pattern. L'approccio corretto: Aggiungi gruppo > Pattern con la convalida integrata "US Social Security Number", che utilizza una verifica in stile Luhn. Questo pattern convalidato è il motivo per cui Acronis ha rilevato tutte le 8 varianti di formato SSN mentre ManageEngine ha rilevato il formato con trattini.
Acronis supporta due percorsi di distribuzione centralizzati: Active Directory Group Policy (lo snap-in DeviceLock GPO) e DeviceLock Enterprise Server, che consegna le policy agli agenti tramite modalità push (avviata dal server) o pull (pianificata dall'agente o su richiesta). Nel nostro laboratorio abbiamo usato l'esportazione di file .dls per client tramite Management Console, che è il percorso manuale; l'approccio di produzione è la distribuzione tramite GPO o Enterprise Server.
Test di fuga dati
Acronis ha bloccato 19 scenari su 23 (tasso di blocco dell'83%). I risultati più rilevanti:
Incolla negli appunti bloccato: I dati SSN incollati in pastebin.com e inviati tramite "Create New Paste" hanno restituito ERR_CONNECTION_RESET. DeviceLock ha ispezionato il corpo della richiesta HTTP POST, ha trovato contenuto SSN e ha interrotto la connessione. Lo stesso test su Google Translate: incollare un SSN completo (212-64-6345) ha attivato "Errore di traduzione." La rimozione delle ultime quattro cifre ha consentito la traduzione. La regola scatta sui pattern SSN validi, non sul sito stesso.
Varianti di formato SSN rilevate: Acronis ha bloccato tutte le 8 rappresentazioni: con spazi (578 12 3364), con punti (612.34.8876), senza separatori (334721198), gruppi invertiti e formati misti. Il motore di convalida integrato riconosce il numero indipendentemente dalla formattazione.
Esfiltrazione tra client bloccata: ssn_data.xlsx prelevato dalla cartella condivisa e caricato tramite WeTransfer da una macchina diversa è stato bloccato. Acronis esegue la scansione dei contenuti al momento dell'esfiltrazione, non al momento della creazione.
Eliminazione di file bloccata: ManageEngine consentiva agli utenti di eliminare file sensibili dal desktop. Acronis lo impediva. Ciò significa che Acronis protegge anche dalla distruzione dei dati, non solo dall'esfiltrazione.
Bypass della stampa: La stampa non è stata bloccata nel nostro test (limitazione di configurazione). La stampa di confidential_report.docx da WordPad è riuscita perché le Content-Aware Rules erano configurate in Protocolli. L'architettura a due livelli di DeviceLock richiede una regola separata in Dispositivi > Content-Aware Rules per le stampanti; con la regola lato Dispositivi attiva, anche il blocco della stampa si attiverebbe. Non si tratta di una capacità mancante, ma di un passaggio aggiuntivo che gli amministratori devono ricordare quando coprono sia i canali di rete sia quelli fisici.
Controllo degli accessi e AD
DeviceLock offre integrazione nativa con Active Directory tramite GPO. Aggiunge un proprio snap-in (DeviceLock Group Policy Manager) alla Group Policy Management Console, consentendo la distribuzione delle policy attraverso l'infrastruttura AD standard. La differenziazione basata su OU è tecnicamente supportata: diverse OU possono ricevere policy DeviceLock diverse.
Nel nostro laboratorio abbiamo usato la distribuzione di file .dls invece dei percorsi di produzione GPO/Enterprise Server. Abbiamo inoltre osservato che la console richiedeva una nuova autenticazione quando si associavano utenti/gruppi AD alle Content-Aware Rules su client remoti, cosa che abbiamo trattato come un artefatto della cache delle credenziali del nostro piccolo ambiente di test. In alternativa al GPO AD, DeviceLock Enterprise Server distribuisce le policy tramite modalità push o pull, adatte ad ambienti non AD e distribuzioni ad hoc.
Integrazione
Acronis è in testa nell'integrazione con tre canali di esportazione SIEM (Syslog, SNMP, SMTP) che supportano formati di log CEF e JSON. Shadow copy conserva una copia completa di ogni file bloccato o monitorato sul server per la risposta agli incidenti. Il Content Security Server include un modulo Discovery che esegue la scansione di endpoint, NAS e condivisioni file alla ricerca di dati sensibili fuori posto.
L'RBAC ha tre livelli (Full Access, Change, Read-only) con un interruttore separato Shadow Data Access su ciascun livello. L'integrazione programmatica è basata sull'inoltro SIEM (Syslog/SNMP/SMTP) e sulla consegna dei log shadow a un server centrale, piuttosto che su un'API REST pubblica.
Sicurezza dell'agente
Acronis ha protetto da tutti e tre i test di manomissione come utente standard. Stop-Service sul DeviceLock Service ha restituito accesso negato. Task Manager ha rifiutato di terminare il processo dell'agente. La disinstallazione da Programmi e funzionalità richiedeva elevazione amministrativa ed è stata bloccata senza di essa.
Per la difesa contro la manomissione a livello di amministratore, Acronis offre l'elenco DeviceLock Administrators. Quando configurato, gli account presenti nell'elenco possono disinstallare, modificare o arrestare l'agente. Anche gli amministratori locali al di fuori dell'elenco vengono bloccati.
Comportamento sotto elevato consumo di CPU e memoria
Sotto carico 100% di CPU (4 job PowerShell a ciclo infinito), Acronis ha continuato a bloccare gli upload senza degrado. 100 file caricati consecutivamente sono stati tutti scansionati e bloccati correttamente. Questa categoria non è stata valutata.
Analisi dei contenuti
L'analisi dei contenuti è il punto di forza di Acronis. Il pattern SSN convalidato con rilevamento indipendente dal formato è la funzionalità più impattante che abbiamo testato. Oltre alle regex, Acronis documenta diverse capacità2
Registrazione e avvisi
DeviceLock fornisce tre visualizzatori di log separati: Audit Log (tutti i tentativi di accesso e le modifiche alle policy), Shadow Log (copie dei file bloccati/monitorati) e UAM Log (monitoraggio dell'attività utente con schermate e utilizzo delle applicazioni).
I canali di avviso includono SMTP, trap SNMP e Syslog. Sono configurabili quattro categorie di avvisi: accesso a dispositivi/protocolli, violazioni delle Content-Aware Rules, regole firewall e modifiche amministrative. L'esportazione dei report supporta HTML, PDF e RTF.
La shadow copy è la funzionalità di spicco per la risposta agli incidenti. Quando un trasferimento di file viene bloccato, l'intero contenuto del file viene conservato sul server. ManageEngine registra l'evento ma elimina il file. Nessuno dei due prodotti dispone di un flusso di lavoro completo per gli incidenti (assegnazione, escalation, monitoraggio dello stato).
Scegli Acronis DeviceLock DLP per una soluzione integrata che include backup, disaster recovery e gestione degli endpoint.
Visita il sito web2. ManageEngine DLP Plus
Installazione
ManageEngine DLP Plus si installa da una procedura guidata standard di Windows. Non richiede database esterni. L'intero processo, server più due agenti client, ha richiesto circa 15 minuti.
Il programma di installazione dell'agente è fallito silenziosamente sul Client 1 a causa di un conflitto sulla porta 8383 che non ha prodotto alcun messaggio di errore visibile. Il problema è stato scoperto controllando manualmente lo stato del servizio. Per il blocco degli upload è inoltre richiesta l'installazione di un'estensione del browser e deve essere configurata separatamente per ciascun browser (Chrome, Edge, Firefox, Brave).
Dashboard e UI
ManageEngine si apre in un browser web. La dashboard mostra lo stato delle policy, gli incidenti recenti e una panoramica dei dispositivi con grafici e diagrammi. La navigazione utilizza una barra laterale sinistra. La creazione delle policy, la gestione dei dispositivi e il reporting sono accessibili in 2-3 clic.
Tutti i client sono visibili in un'unica schermata. Rispetto alla console MMC di Acronis, l'interfaccia appare moderna e funzionale. ManageEngine non offre una modalità a doppio profilo Offline/Regular.
Configurazione delle policy
ManageEngine fornisce un Content Database con regole predefinite per PCI-DSS, HIPAA, GDPR e pattern specifici per paese. Le categorie includono numeri di carta di credito (Visa, Mastercard, Amex), SSN, codice fiscale per 20+ paesi, IBAN, numeri di passaporto e dati di assicurazione sanitaria. È possibile creare regole regex personalizzate.
Un problema operativo: ogni modifica della policy richiede il riavvio del PC client prima di avere effetto. Il primo tentativo è costato 30 minuti di troubleshooting prima di scoprire il requisito di riavvio nella documentazione. Lo stato di distribuzione della policy è rimasto allo 0% fino al riavvio manuale del client. In un ambiente di produzione con centinaia di endpoint, si tratta di un serio onere operativo.
Test di fuga dati
ManageEngine ha bloccato 16 scenari su 23 (tasso di blocco del 70%). I risultati principali:
Stampa bloccata automaticamente: La stampa di confidential_report.docx da WordPad è stata bloccata. Anche la stampa su PDF è stata bloccata. A differenza di Acronis, ManageEngine copre la stampa con la stessa policy degli upload. Non è richiesta una regola dispositivo separata.
Bypass dell'incolla negli appunti: I dati SSN copiati da un foglio di calcolo e incollati in pastebin.com sono stati caricati correttamente. ManageEngine non ispeziona il testo incollato nei moduli web. Anche l'incolla su Google Translate è stato aggirato.
Dopo aver impostato Accesso file su "Consenti solo nelle applicazioni attendibili", il bypass degli appunti è stato chiuso perché gli utenti non potevano più aprire file sensibili con applicazioni non attendibili. Si tratta di una mitigazione indiretta che limita i flussi di lavoro legittimi, non di un'ispezione mirata degli appunti.
Bypass delle varianti di formato SSN: ManageEngine ha rilevato il formato standard con trattini (XXX-XX-XXXX). Le varianti con spazi, punti e senza separatore sono passate.
Acquisizione di schermate bloccata: ManageEngine ha rilevato e bloccato la cattura dello schermo mentre un file sensibile era aperto.
Upload di immagini SSN bloccato: ssn_image.png (un file immagine contenente numeri SSN) è stato bloccato durante l'upload. Si tratta di un rilevamento basato su metadati/classificazione, non su OCR.
Bypass dell'eliminazione di file: I file sensibili potevano essere eliminati dal desktop del client senza alcun intervento della soluzione DLP. Acronis ha bloccato l'eliminazione dei file.
Bypass dell'esfiltrazione tra client: Uno screenshot acquisito sul Client 1, copiato nella condivisione di rete e caricato dal Client 2 tramite WeTransfer è passato. L'agente del Client 2 non aveva mai indicizzato questo file.
Controllo degli accessi e AD
L'integrazione AD funziona: la console ha rilevato il dominio dlptest.local e sincronizzato automaticamente utenti e OU dopo l'inserimento delle credenziali. Le policy basate su gruppi sono state testate creando due gruppi di computer manuali (Finance-Clients e IT-Clients) con regole diverse. Il Client 1 (Finance) aveva restrizioni rigide di accesso ai file mentre il Client 2 (IT) non aveva blocchi. La differenziazione ha funzionato correttamente.
I gruppi utente AD non potevano essere associati direttamente ai gruppi di computer. Il sistema si aspetta gruppi di computer AD, non gruppi di utenti. Ciò significa che l'assegnazione delle policy basata su gruppi richiede un raggruppamento manuale dei computer invece di importare i gruppi da Active Directory.
Integrazione
ManageEngine Endpoint DLP Plus non dispone di integrazione SIEM nativa. La documentazione ufficiale di aiuto3, la pagina delle funzionalità e la guida per l'utente non menzionano Syslog, CEF o inoltro SIEM. Altri prodotti ManageEngine (DataSecurity Plus, ADAudit Plus, Endpoint Central) supportano Syslog, ma DLP Plus come prodotto autonomo non lo supporta.
L'RBAC è disponibile ed è più granulare di quello di Acronis: 4 ruoli predefiniti (Administrator, Endpoint DLP Manager, Technician, Guest), ruoli personalizzati con permessi a livello di modulo (Full Control, Write, Read, No Access), assegnazione basata su ambito (limitare gli amministratori a gruppi di computer specifici) e supporto 2FA (Email OTP o Google Authenticator). Nonostante l'RBAC migliore, il punteggio complessivo di integrazione è inferiore perché mancano SIEM e shadow copy.
Sicurezza dell'agente
ManageEngine ha protetto da tutti e tre i test di manomissione come utente standard. Stop-Service sul servizio dell'agente DLP ha restituito accesso negato. Task Manager non ha terminato il processo dell'agente. La disinstallazione da Programmi e funzionalità richiedeva elevazione amministrativa ed è stata rifiutata senza di essa.
A differenza di Acronis, ManageEngine non offre un elenco di amministratori nominati per limitare la disinstallazione a livello di amministratore. Qualsiasi account con diritti di amministratore locale può disinstallare l'agente da Programmi e funzionalità. Per le distribuzioni in produzione, ciò significa che i diritti di amministratore degli endpoint devono essere controllati rigorosamente tramite l'appartenenza a gruppi Active Directory e i criteri degli amministratori locali, poiché non esiste alcuna restrizione a livello di prodotto.
Comportamento sotto elevato consumo di CPU e memoria
Sotto carico 100% di CPU, ManageEngine ha continuato a bloccare gli upload senza degrado. Tutti i 100 file di un test di upload massivo sono stati scansionati e bloccati correttamente.
Analisi dei contenuti
L'analisi dei contenuti di ManageEngine è basata su regex e parole chiave. Analizza correttamente più formati di file (xlsx, docx, csv, json, html, py, log) ed esegue la scansione all'interno di commenti di codice, voci di log e campi dati strutturati. Lo spoofing dell'estensione non la inganna. I file ZIP crittografati vengono bloccati sulla base dell'analisi di metadati/header.
I limiti: viene rilevato il formato SSN standard con trattini (XXX-XX-XXXX). Nessuna decodifica base64, nessuna scansione di PDF crittografati. ManageEngine offre l'impronta digitale dei documenti e OCR tramite Endpoint Central, ma il motore regex non include una convalida SSN indipendente dal formato come quella di Acronis. La libreria di regole è ricca (20+ paesi, più framework di conformità).
Registrazione e avvisi
La pagina Sensitive File Audit registra gli eventi con dettagli utili: nome del computer, utente connesso, tipo di evento, nome del file, dominio web, applicazione aziendale, stato dell'evento e la specifica regola di classificazione che ha attivato il blocco. Questo livello di dettaglio è sufficiente per le indagini.
ManageEngine ha un'utile funzionalità di segnalazione dei falsi positivi: quando un file viene bloccato, l'utente vede l'opzione "Segnala questo blocco come falso positivo". La segnalazione appare nella pagina Override Audit della console di amministrazione. Acronis gestisce le eccezioni tramite regole lato amministratore e ambiti utente/gruppo nella Management Console, invece di un pulsante rivolto all'utente finale.
I canali di avviso sono limitati alla posta SMTP. Non c'è inoltro SNMP o Syslog. L'esportazione dei report supporta solo CSV e PDF. Sono disponibili report pianificati. Non ci sono shadow copy o raccolta di prove. Nessun flusso di lavoro per gli incidenti.
Metodologia e ambiente del benchmark DLP
Abbiamo predisposto 3 istanze Contabo Cloud VPS 10 con Windows Server 2022 Datacenter.
Active Directory: Dominio dlptest.local con due OU (Finance, IT), quattro utenti di test (user.finance1, user.finance2, user.it1, user.it2) e una cartella condivisa in \vmi3184661\share.
Test sequenziali: ManageEngine è stato installato per primo, testato in tutte le 8 categorie valutate, quindi disinstallato completamente. Acronis è stato installato sulle stesse VM e testato con scenari e file identici. Entrambi i prodotti hanno affrontato lo stesso ambiente. Tutti i test sono stati eseguiti dalla stessa persona.
Dataset di test
8 file di base e 12 file di elusione avversariale, tutti contenenti numeri di Social Security statunitensi (SSN) come tipo principale di dati sensibili:
File di base: ssn_data.xlsx (foglio di calcolo SSN), credit_cards.csv (numeri di carta di credito), confidential_report.docx (SSN con parola chiave "CONFIDENTIAL"), health_records.docx (dati HIPAA), source_code.py (credenziali nel codice), ssn_image.png (SSN in immagine per OCR), confidential_archive.zip (archivio crittografato), normal_file.docx (file pulito per il controllo dei falsi positivi).
File avversariali (12): File di log con SSN incorporato, CSV con nome file innocuo e colonna SSN nascosta, JSON con SSN nei campi dati, commenti Python con SSN, 8 varianti di formato SSN (con spazi/con punti/senza separatore), SSN codificato in base64, HTML con SSN in testo nascosto, SSN suddiviso tramite formula tra celle del foglio di calcolo, spoofing dell'estensione (da .txt a .jpg, da .xlsx a .png), ZIP protetto da password, ago nel pagliaio (1 SSN in 80 righe di testo pulito).
Esempi di test di fuga dati
Ogni test segue lo stesso schema: tentare di esfiltrare un file sensibile attraverso un canale specifico e registrare se l'agente DLP lo blocca o lo consente.
Test di fuga dati di base (upload): Aprire un browser sul client, andare su WeTransfer, selezionare ssn_data.xlsx dal desktop e fare clic su upload. Se l'agente DLP blocca l'upload, il browser mostra un errore o la connessione viene reimpostata. Se lo consente, il file viene caricato correttamente su WeTransfer.
Test di elusione del canale (appunti): Aprire ssn_data.xlsx in Notepad, selezionare tutto il testo, copiare (Ctrl+C). Aprire un browser, andare su pastebin.com, incollare (Ctrl+V) nell'area di testo e fare clic su "Crea nuovo paste". Un prodotto DLP con ispezione degli appunti termina il HTTP POST prima che venga completato. Un prodotto senza ispezione degli appunti consente l'incolla perché i dati non sono mai usciti come file.
Test di elusione del contenuto (varianti di formato): Creare un file di testo contenente 8 diverse rappresentazioni SSN: standard (578-12-3364), con spazi (578 12 3364), con punti (578.12.3364), senza separatore (578123364), invertito (3364-12-578) e formati misti. Caricare il file su WeTransfer. Un prodotto DLP con pattern SSN convalidati riconosce tutti i formati. Un prodotto basato solo su regex rileva i formati coperti dalle sue regex.
Test di fuga dati indiretta (tra client): Sul Client 1, acquisire uno screenshot dei dati sensibili visualizzati sullo schermo. Salvare lo screenshot. Copiarlo nella condivisione di rete (\server\share). Sul Client 2, prelevare il file dalla condivisione e caricarlo su WeTransfer. Un prodotto che esegue la scansione al momento dell'upload blocca indipendentemente dall'origine del file. Un prodotto che si basa sulla pre-indicizzazione non rileva i file che non ha mai visto.
Test di carico CPU: Eseguire 4 job PowerShell a ciclo infinito per saturare tutte e 4 le vCPU: 1..4 | ForEach-Object { Start-Job { while($true){} } }. Confermare che la CPU sia al 99-100% in Task Manager. Mentre la CPU è satura, tentare di caricare ssn_data.xlsx su WeTransfer. Se l'agente DLP blocca ancora l'upload sotto pieno carico, il comportamento sotto carico è accettabile. Terminare con Get-Job | Stop-Job; Get-Job | Remove-Job.
Punteggi delle categorie del benchmark DLP
Ogni categoria ha un punteggio massimo pari al suo peso assegnato. I pesi sommano a 50 e il totale grezzo viene scalato a 100 per il punteggio finale. I punteggi sono numeri interi legati direttamente a risultati misurati o funzionalità documentate, non valutazioni soggettive.
Registrazione e avvisi contribuisce al divario singolo più ampio (+6). Acronis esporta su SMTP, SNMP e Syslog, dispone di tre visualizzatori di log (Audit, Shadow, UAM) e conserva l'intero contenuto dei file tramite shadow copy. ManageEngine dispone di SMTP, un unico log di audit e nessuna shadow copy. L'integrazione aggiunge altri +3 grazie al supporto SIEM di Acronis, al modulo di discovery e al doppio profilo offline, nessuno dei quali esiste in ManageEngine DLP Plus standalone. La configurazione delle policy aggiunge +2 grazie ai 90+ modelli predefiniti di Acronis e all'analisi morfologica delle parole chiave in 9 lingue. I test di fuga dati aggiungono +1, riflettendo direttamente il tasso di blocco dell'83% contro il 70%.
ManageEngine recupera +2 dall'installazione, +4 dalla dashboard (UI web moderna con grafici rispetto a uno snap-in MMC senza dashboard) e +1 dal controllo degli accessi (2FA, ruoli personalizzati, amministrazione basata sull'ambito). La sicurezza dell'agente è in parità a 6 ciascuno dopo che tutti e tre i test di manomissione sono stati superati.
Metodologia di punteggio (logica dei pesi)
8 categorie valutate su scale intere proporzionali al loro peso. Il punteggio massimo possibile di ciascuna categoria è pari al suo valore di peso. I pesi sommano a 50 e il totale grezzo viene scalato a 100 per il punteggio finale. I pesi sono stati assegnati dal revisore senior in base a quali categorie producono una differenziazione significativa e a quali sono direttamente correlate alle operazioni DLP quotidiane.
Ogni punteggio deriva da risultati misurati (tassi di blocco dei test di fuga dati) o dalla matrice di funzionalità documentata nella sezione Confronto delle funzionalità, non da una valutazione soggettiva. Il comportamento sotto elevato consumo di CPU e memoria è stato testato separatamente ma escluso dal punteggio, poiché entrambi i prodotti hanno avuto prestazioni identiche sotto carico.
Confronto delle funzionalità
Installazione e distribuzione
ManageEngine si distribuisce 6x più velocemente e non richiede dipendenze esterne. Acronis richiede SQL Server e un certificato, ma offre un toolkit di distribuzione più ampio (snap-in Group Policy, push/pull di Enterprise Server, esportazione manuale .dls).
Registrazione e prove
La shadow copy è il divario più grande. Quando Acronis blocca un trasferimento di file, l'intero contenuto del file viene conservato sul server per l'analisi forense. ManageEngine registra i metadati dell'evento ma elimina il file effettivo. Nessuno dei due prodotti dispone di un flusso di lavoro completo per gli incidenti (assegnazione, escalation, monitoraggio dello stato).
Capacità di analisi dei contenuti
Acronis ha un'analisi dei contenuti più approfondita su ogni metodo. I 90+ template regex e i 160+ dizionari di parole chiave con analisi morfologica in 9 lingue offrono una superficie di rilevamento più ampia. ManageEngine offre OCR tramite la piattaforma Endpoint Central e l'impronta digitale dei documenti attraverso il suo modulo di classificazione, ma Acronis pubblica numeri specifici (33 lingue OCR, 5.300+ tipi di file) mentre ManageEngine non li pubblica. Nessuno dei due prodotti utilizza machine learning o NLP per la classificazione.2456
Limitazioni
Due prodotti sottoposti a benchmark pratico: il benchmark copre ManageEngine DLP Plus e Acronis DeviceLock DLP. Gli altri quattro prodotti trattati (Netwrix, Sophos, Teramind, Trellix) non sono stati nuovamente testati con la stessa metodologia a 28 scenari; le loro sezioni riflettono precedenti revisioni delle funzionalità. I punteggi comparativi (76/100 e 66/100) sono quindi tra i due prodotti testati praticamente, non tra tutti e sei.
Nessun test su USB o supporti rimovibili: il controllo dei dispositivi USB è uno dei casi d'uso DLP più comuni. Entrambi i prodotti lo supportano, ma la nostra infrastruttura (istanze VPS cloud) non dispone di porte USB fisiche. Il blocco USB, l'applicazione della crittografia e la whitelist dei dispositivi non sono stati testati.
Solo pattern SSN testati: tutti i test di fuga dati hanno utilizzato il Social Security Number statunitense come tipo di dati sensibili. Il rilevamento delle carte di credito (convalida Luhn), i pattern HIPAA e le regole specifiche GDPR non sono stati testati separatamente, sebbene entrambi i prodotti includano modelli predefiniti per questi.
Prodotti DLP recensiti in precedenza
Abbiamo avuto accesso di prova ai quattro prodotti seguenti in un ciclo di ricerca precedente. I risultati riflettono la copertura delle funzionalità e i test di quel momento, non un nuovo test del 2026. Gli screenshot provengono dall'ambiente di revisione originale. Dove i fornitori hanno rilasciato aggiornamenti dopo la revisione originale, questi sono segnalati nel testo.
Netwrix Endpoint Protector
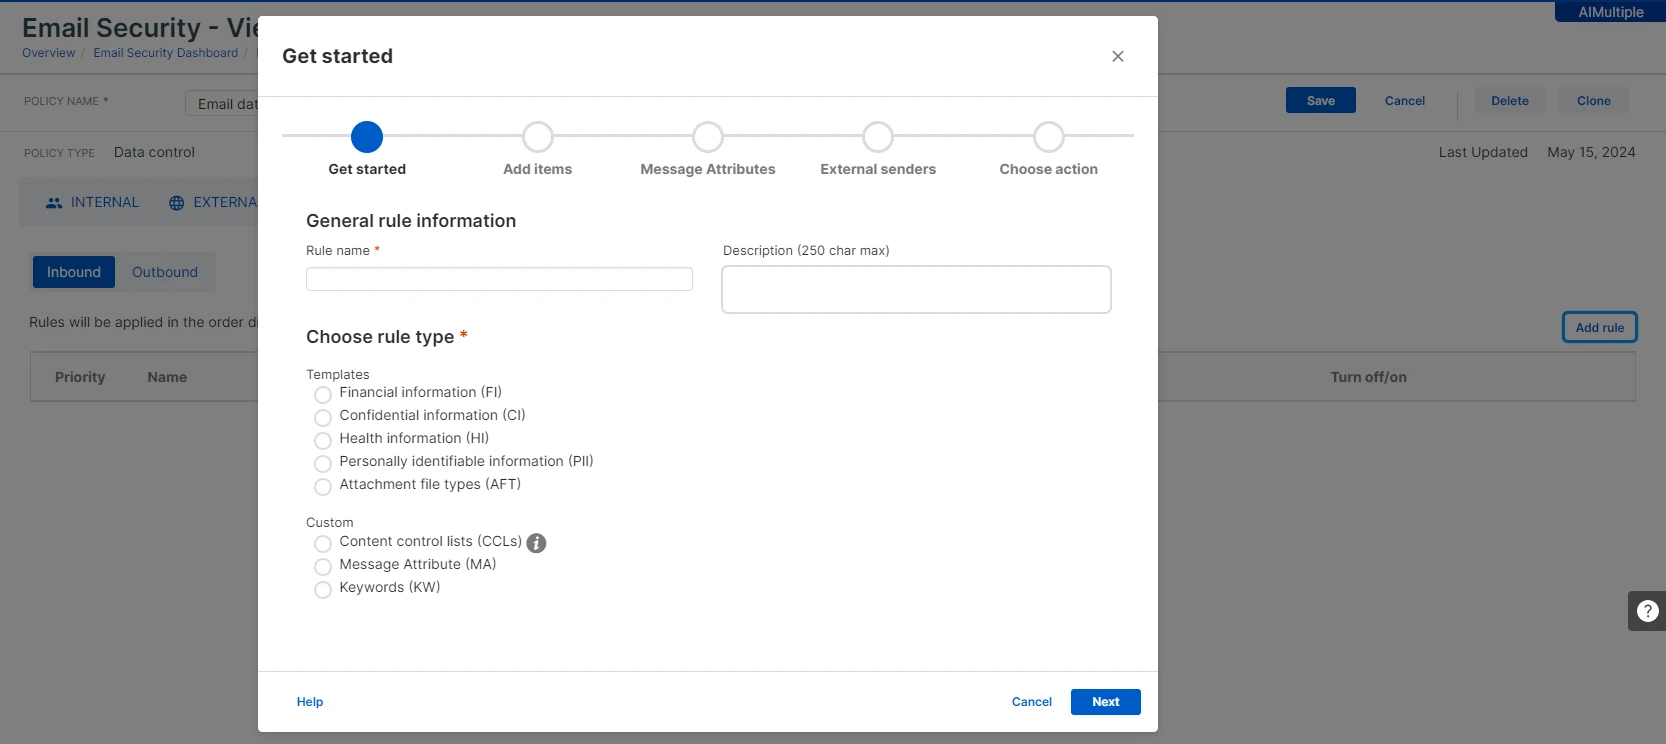
Netwrix Endpoint Protector è una soluzione DLP incentrata sui canali, costruita attorno a controllo dei dispositivi, Deep Packet Inspection ed eDiscovery. La revisione ha coperto il flusso di creazione delle policy, la copertura delle periferiche e le funzionalità amministrative.
Funzionalità efficaci: Controllo granulare su 30+ tipi di dispositivi, Deep Packet Inspection per i trasferimenti di file di rete, policy predefinite e personalizzate, diritti efficaci per la creazione delle policy, eDiscovery per i dati a riposo, crittografia USB, notifiche e avvisi per le azioni bloccate, notifiche client personalizzabili, audit trail e protezione antimanomissione.
Funzionalità inefficaci: Nessuna gestione dei dispositivi (l'MDM è offerto come componente aggiuntivo, non incluso nella prova di base).
Copertura dei canali: Endpoint Protector consente un controllo granulare su 30+ tipi di dispositivi, inclusi dispositivi USB, dispositivi Bluetooth, smartphone e altro. Gli amministratori possono impostare il controllo degli accessi per dispositivi specifici per consentire o bloccare la connessione ai computer client. Deep Packet Inspection consente all'amministratore di gestire i trasferimenti di file di rete attraverso webmail, drive e applicazioni di terze parti. Quando abilitate, le impostazioni di Content Aware Protection (CAP) e del controllo dei dispositivi funzionano in conformità con le scansioni DPI.
Classificazione dei dati: Content Aware Protection include policy predefinite in tre gruppi basati sul sistema operativo del client (Windows, Mac, Linux). Ci sono 86 policy predefinite per Windows che coprono i trasferimenti di file per tipo di contenuto (grafica, archivi, programmazione), conformità HIPAA e conformità GDPR. Le policy personalizzate possono essere definite in base a punti di uscita della policy, utenti e azione scelta. eDiscovery rileva i dati sensibili a riposo e consente crittografia, decrittografia ed eliminazione sul target.
Amministrazione: I diritti efficaci consentono la creazione di policy basate su un utente, dispositivo o tipo di file specifico. I diritti globali sono diritti di controllo dei dispositivi che si applicano in generale e gli amministratori possono impostare diritti di accesso diversi per dispositivi diversi. Per creare una policy, l'amministratore seleziona tra opzioni predefinite o personalizzate e le policy possono essere ordinate per priorità. Le classi personalizzate consentono di assegnare un "Trusted Device (TD)" in base a informazioni sul dispositivo come numero di serie e tipo.
Notifiche e avvisi: Quando un amministratore tenta di allegare un file .xlsx con il nome "Confidential" contenente informazioni sul numero di Social Security in WhatsApp, Endpoint Protector blocca l'azione e avvisa l'amministratore. I registri eventi sono visibili nella finestra Content-Aware Report con dettagli che includono evento, ora, utente, dispositivo, destinazione e file.
Altre funzionalità: Sono supportate la sincronizzazione con Microsoft AD e Microsoft Entra ID. Le notifiche client possono essere personalizzate. Le liste deny e allow aiutano a definire contenuti sensibili tramite tipi di file, contenuti personalizzati, posizioni dei file, posizioni di scansione, pattern regex, domini, URL e domini email. La crittografia dei dispositivi USB può essere automatizzata.
Scegli Netwrix Endpoint Protector per una soluzione DLP completa con robuste capacità di controllo dei dispositivi
Visita il sito webSophos Intercept X
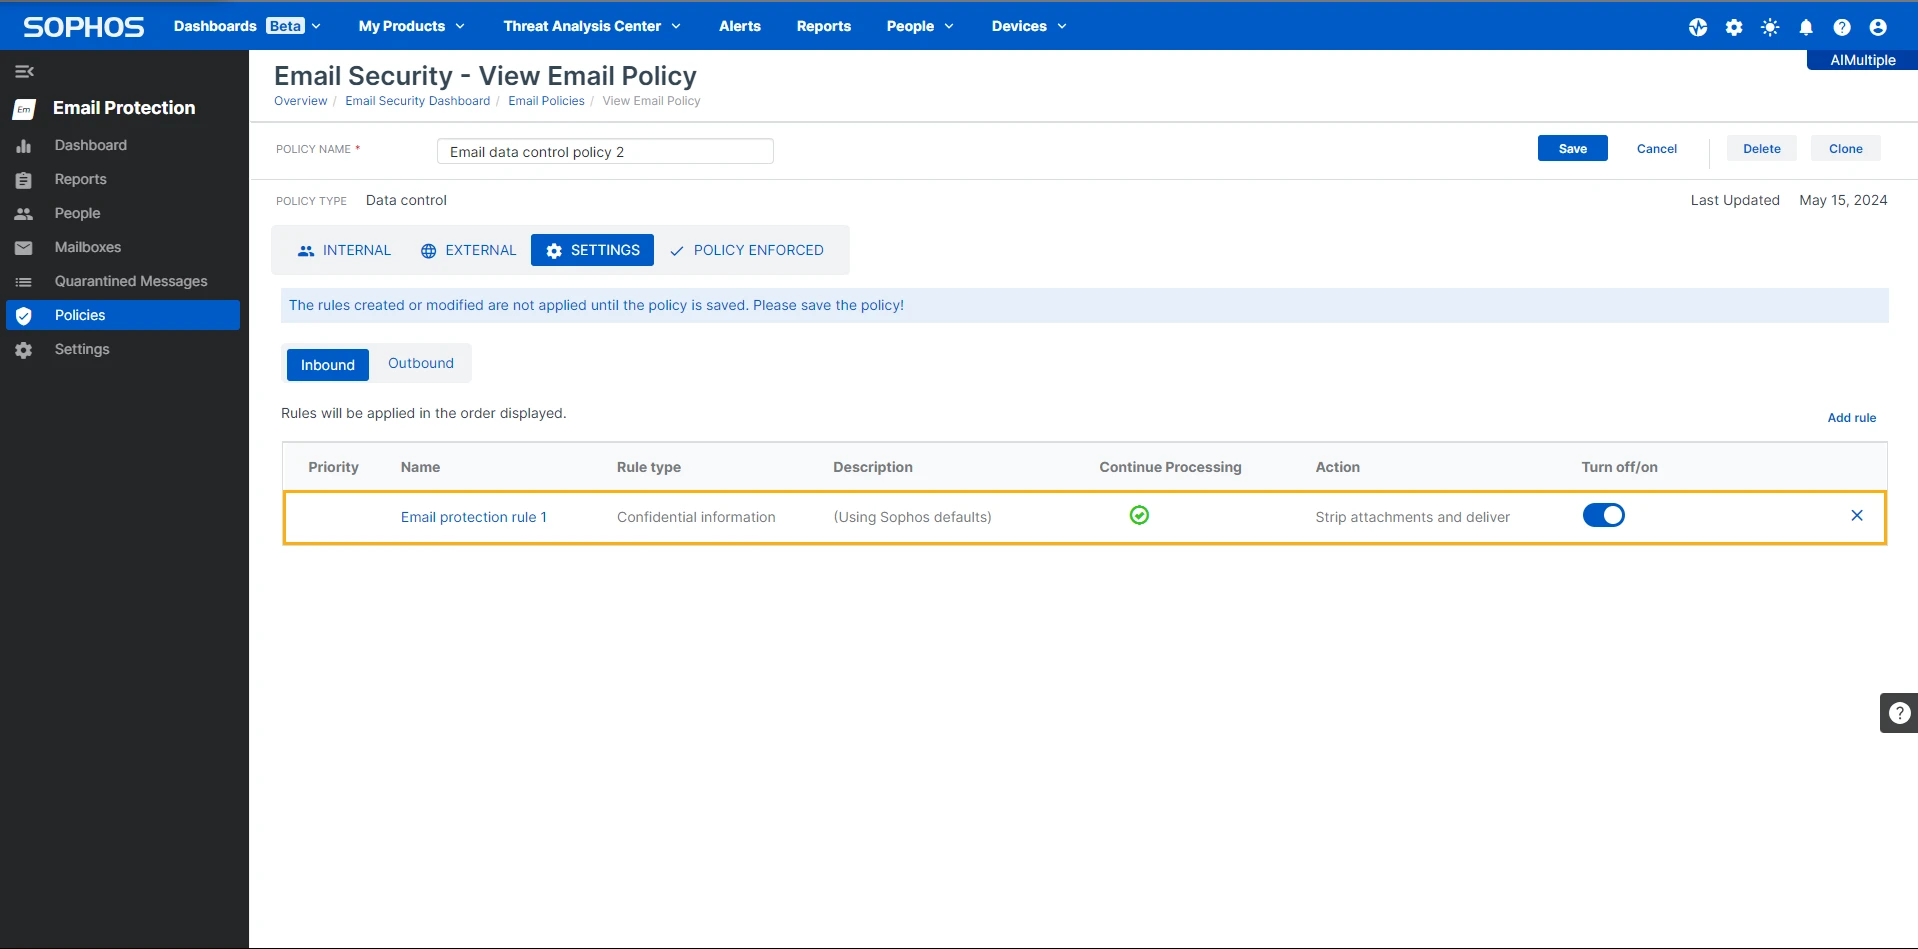
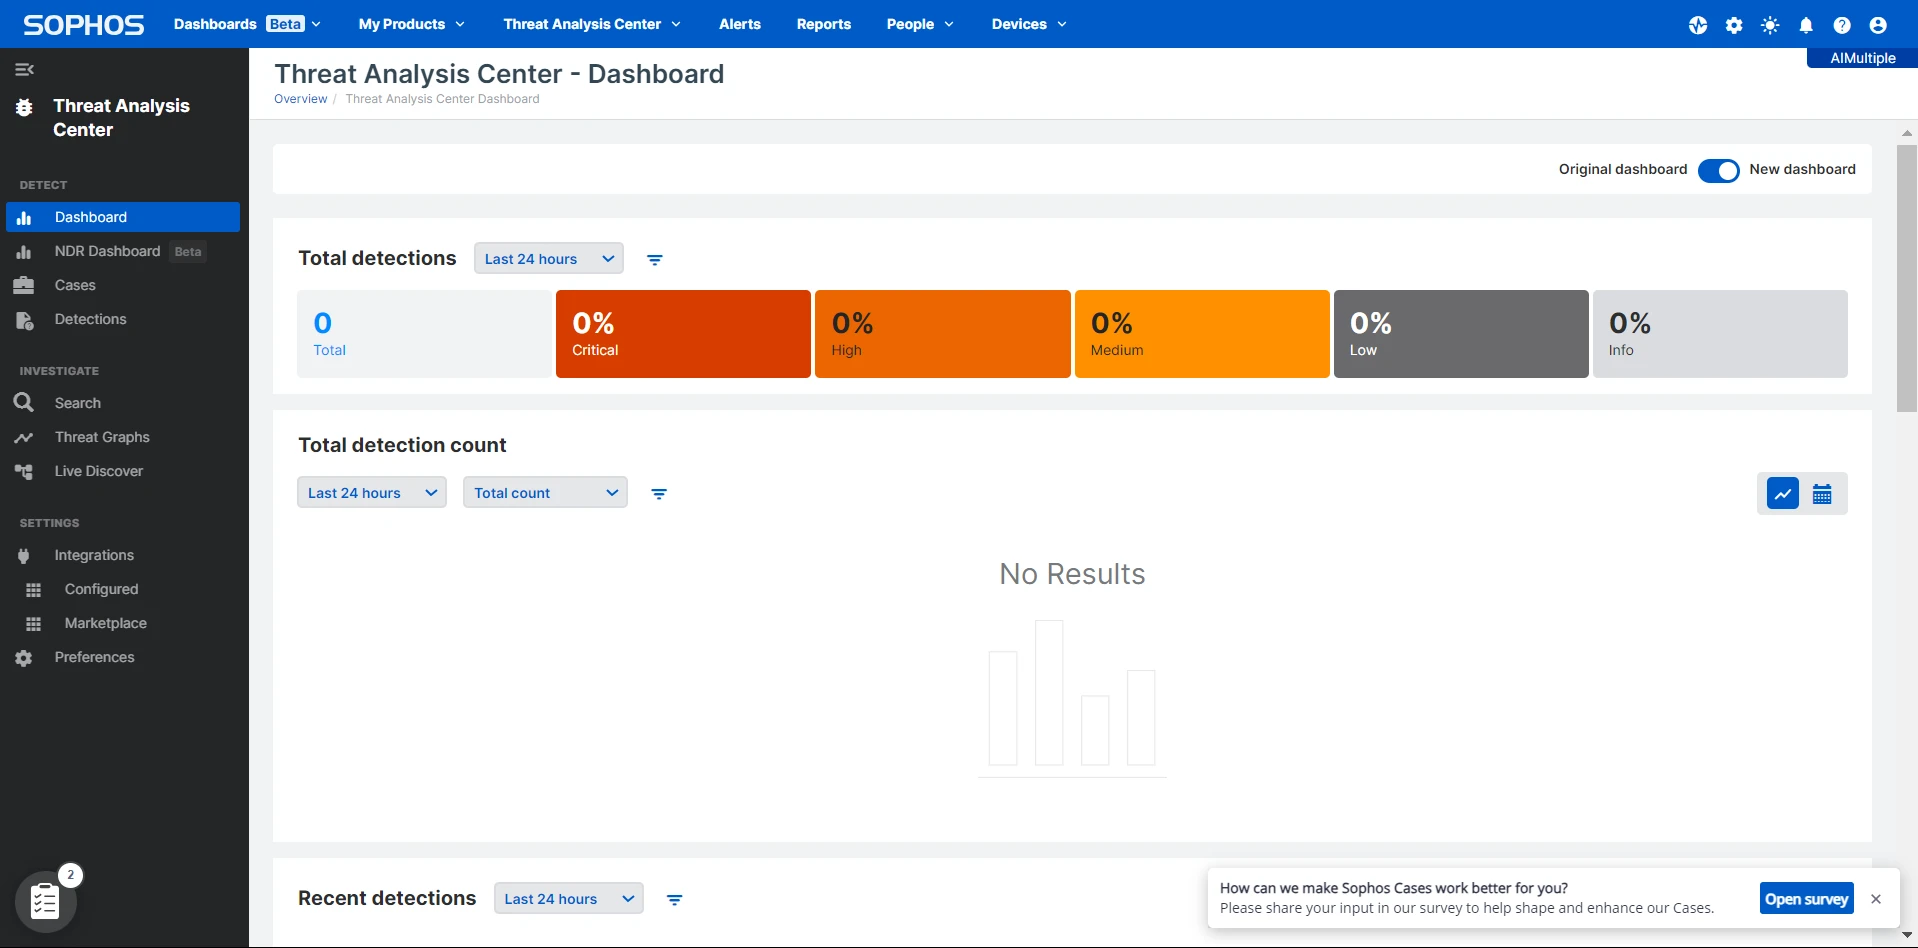
Sophos Intercept X fornisce funzionalità DLP come parte di una suite più ampia di sicurezza degli endpoint. La revisione si è concentrata sulla configurazione di policy personalizzate, sulla protezione antimanomissione e sull'esperienza amministrativa tramite Sophos Central.
Funzionalità efficaci: Protezione efficace di email, periferiche e applicazioni, protezione antimanomissione funzionante, integrazione con Active Directory, classificazione dei dati personalizzabile, ricerca di file e tag con hash, audit trail completo.

Funzionalità inefficaci: Alcune funzionalità come la protezione delle periferiche richiedono policy personalizzate invece di funzionare immediatamente. Nessuna analisi del comportamento degli utenti e nessuna gestione dei dispositivi.
Copertura dei canali: Sia per le periferiche sia per le email, le policy di base predefinite non hanno bloccato i trasferimenti di file. Il team di revisione è riuscito a bloccarli utilizzando policy personalizzate. La funzionalità di controllo delle applicazioni ha limitato il trasferimento di file verso altre piattaforme come Google Drive. Gli utenti possono essere inclusi o esclusi direttamente dalle policy tramite eccezioni basate su email o IP. Nove tipi di dispositivi rimovibili possono essere monitorati e controllati, meno di concorrenti come Endpoint Protector.
Classificazione dei dati: La classificazione automatica dei dati è risultata inefficace, classificando email rischiose come a bassa gravità. I parametri di personalizzazione sono disponibili e dettagliati. I dati classificati sono verificabili tramite un elenco completo di file con stato di classificazione.
Amministrazione: La protezione antimanomissione ha impedito ai dispositivi di manomettere il software dell'agente e ha richiesto una password per disinstallare il file dell'agente. Questa funzionalità ha funzionato durante i test della revisione. Sophos Central ha registrato correttamente i log di audit delle attività degli utenti. Gli hash dei file sono offerti tramite la funzionalità di discovery per identificare i file rischiosi.
Nota sullo Shadow IA: Da gennaio 2026, Sophos ha aggiunto Workspace Protection per la governance di Shadow IT e Shadow IA. Workspace Protection è adiacente alle funzionalità DLP per endpoint trattate qui, non ne costituisce una sostituzione.7
Teramind DLP
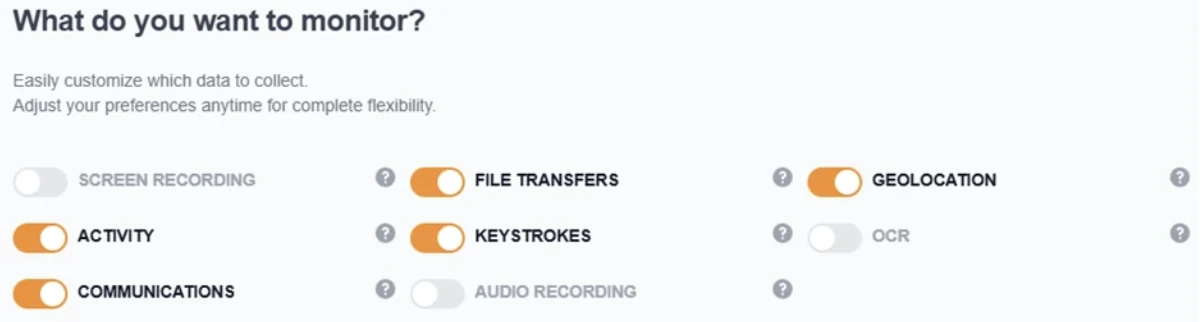
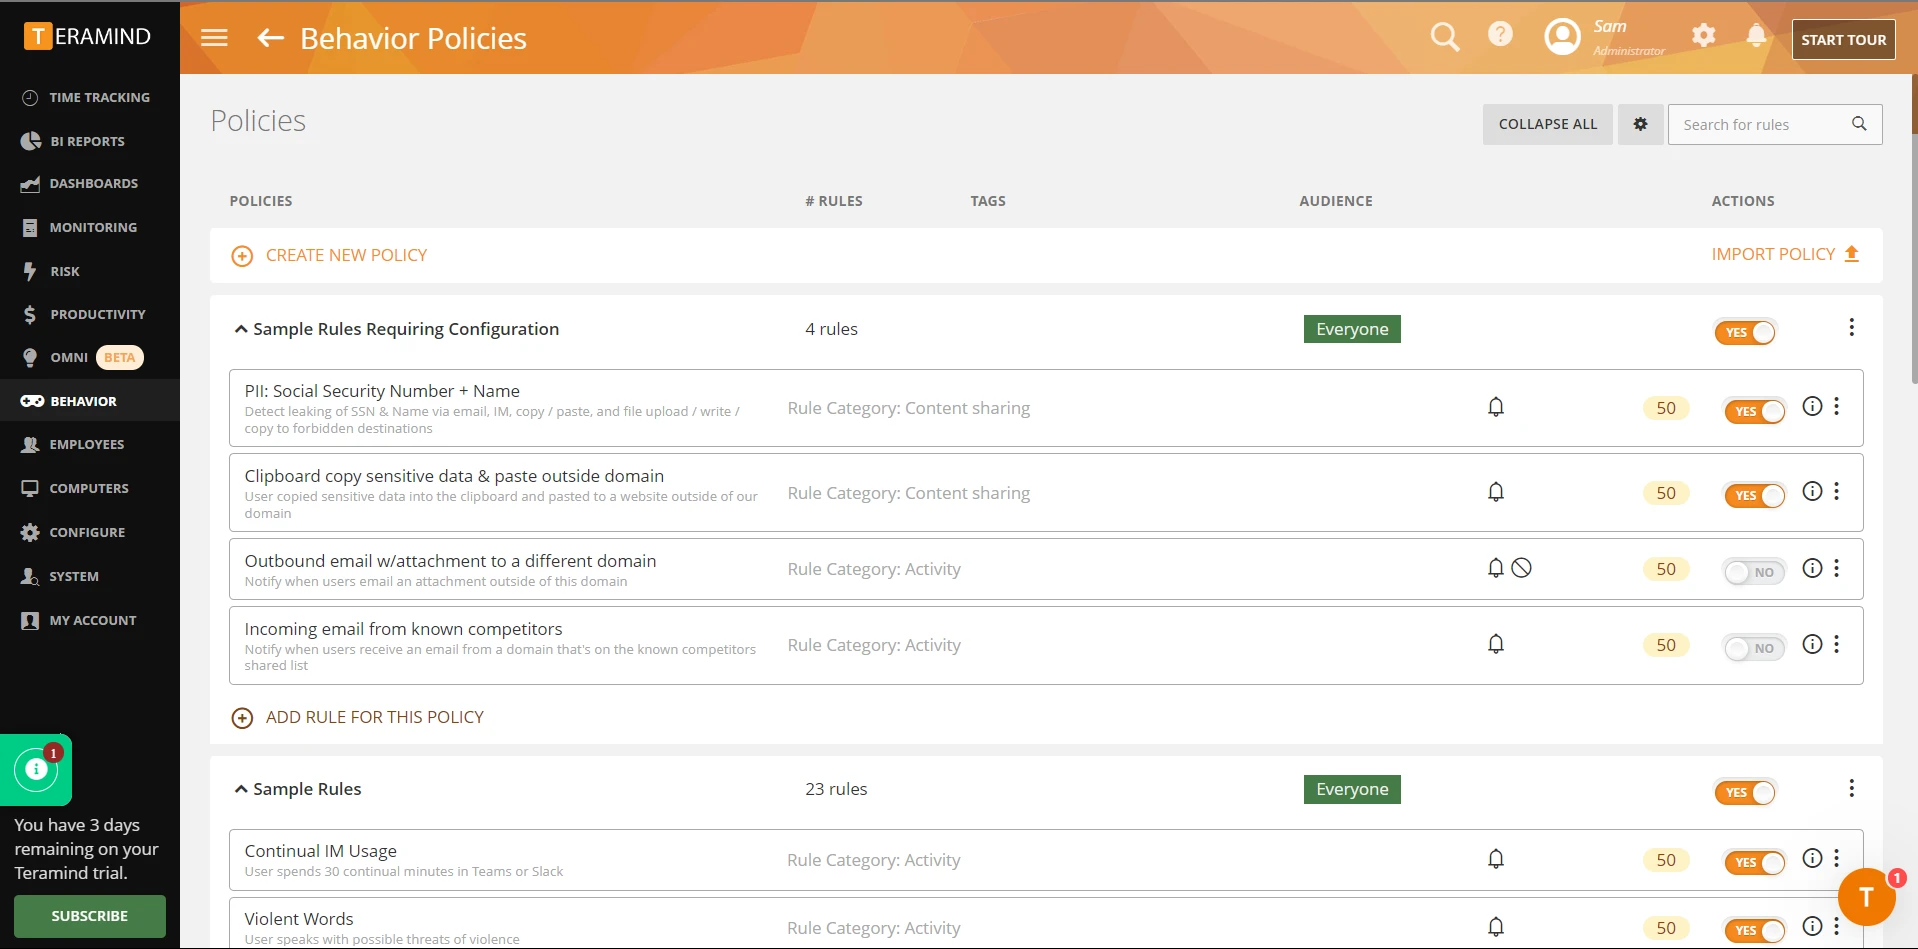
Teramind DLP è una soluzione DLP guidata da policy con un forte posizionamento nell'analisi comportamentale. La revisione si è concentrata sulla copertura dei canali, sulla profondità di personalizzazione e sull'onere amministrativo.
Funzionalità efficaci: Protezione efficace per periferiche, email e applicazioni, personalizzazione dettagliata della classificazione dei dati, audit trail completo, integrazione con Active Directory, ricerca di file.
Funzionalità inefficaci: La classificazione dei dati ha avuto difficoltà a distinguere i dati riservati da quelli non riservati. Le policy personalizzate sono difficili da gestire. Nessuna protezione antimanomissione, nessuna OCR nella prova gratuito.
Copertura dei canali: Le policy di blocco USB erano efficaci ma bloccavano anche la copia di file non riservati sui dispositivi periferici. I tipi di dispositivi non erano menzionati nelle policy per i dispositivi rimovibili. Le policy email sono efficaci ma impediscono agli utenti interni di inviare email come effetto collaterale. La policy di protezione delle applicazioni limita tutti i trasferimenti di dati verso applicazioni come Google Drive. Email o domini specifici possono essere esclusi dalle policy.
Classificazione dei dati: La classificazione dei dati è risultata inefficace perché non è riuscita a distinguere tra dati riservati e non riservati nei test della prova. Le opzioni di personalizzazione sono dettagliate ma richiedono familiarità con la piattaforma. I dati classificati sono verificabili.
Amministrazione: La protezione antimanomissione è risultata inefficace, poiché gli utenti potevano manomettere il file dell'agente. L'attività di ciascun utente è stata monitorata con avvisi inviati all'email dell'amministratore. L'identificazione dei dati tramite OCR non è inclusa nella prova gratuito.
Aggiornamento dell'agente Mac. A partire da gennaio 2026, l'agente Mac di Teramind supporta la registrazione dello schermo solo quando viene violata una regola comportamentale, riducendo l'uso dello storage e migliorando la privacy, catturando al contempo le prove rilevanti.8
Trellix DLP
Trellix DLP (in precedenza McAfee Total Protection for DLP) copre un'ampia gamma di canali endpoint e di rete ma mostra incoerenze in alcune aree. La revisione si è concentrata sulla copertura dei canali, sulle policy predefinite rispetto a quelle personalizzate e sulle capacità amministrative.
Funzionalità efficaci: Ampia copertura dei canali, protezione completa di email e applicazioni, regole dati personalizzabili, audit trail, protezione antimanomissione, filtraggio web.
Funzionalità inefficaci: Nessuna integrazione con Active Directory nella prova, nessuna ricerca di file, nessuna analisi del comportamento degli utenti, nessun supporto OCR completo per il rilevamento e la prevenzione web.
Copertura dei canali: Trellix è in grado di rilevare quando un utente configura Outlook per inviare file sensibili tramite account email personali e può mettere in quarantena le email contenenti informazioni sensibili. Il rilascio delle email in quarantena può essere macchinoso, poiché richiede l'approvazione manuale del mittente, del manager del mittente o del proprietario dei dati tramite notifiche email invece di un flusso di lavoro automatizzato. Trellix non supporta completamente il filtraggio dei dati sensibili sincronizzati sui dispositivi mobili tramite ActiveSync per alcuni gruppi di utenti.
Il monitoraggio e il controllo dei dispositivi periferici sono possibili, ma Trellix non supporta una policy unificata su tutti i canali, il che limita la flessibilità in ambienti con più tipi di dispositivi periferici. Gli amministratori possono impostare controlli di accesso per dispositivi USB e altre periferiche, ma l'implementazione delle policy può essere incoerente nei canali più recenti come i dispositivi mobili.
Supporti avanzati come la crittografia dei dispositivi USB richiedono abbonamenti aggiuntivi. Per le applicazioni, Chrome non è completamente supportato e gli utenti possono aggirare le policy DLP in determinati scenari, ad esempio quando caricano file da una rete Wi-Fi pubblica.
Classificazione dei dati: Le policy predefinite di Trellix coprono framework normativi comuni, inclusi PCI DSS e GDPR, sebbene i modelli di policy siano meno completi e accurati di quelli dei concorrenti, creando potenziali lacune di rilevamento.
L'amministratore può creare policy personalizzate utilizzando parole chiave, espressioni regolari e impronte digitali dei file. Trellix non supporta funzionalità avanzate come l'apprendimento automatico o la protezione comportamentale basata sul rischio. L'OCR è limitata ai documenti grafici per la discovery, non per la prevenzione.
Amministrazione: Gli amministratori possono assegnare diritti in base a utenti o gruppi, ma Trellix non dispone di amministrazione delegata basata sui ruoli, limitando la possibilità di assegnare ruoli specifici per la gestione delle policy e la gestione degli incidenti. La crittografia USB e l'applicazione delle policy DLP sugli endpoint sono standard, ma opzioni avanzate come la protezione adattiva al rischio e l'analisi comportamentale nativa sono limitate o richiedono integrazioni di terze parti.
Gli avvisi vengono generati per i trasferimenti di dati sensibili via email, ma le limitate funzionalità di personalizzazione dei report e di gestione degli incidenti possono richiedere un'ulteriore supervisione manuale.
 Aggiungi come fonte preferita
Cosa fa il software DLP?
Il software DLP monitora e controlla il flusso di dati sensibili attraverso endpoint, rete e servizi cloud di un'organizzazione. Impedisce trasferimenti di dati non autorizzati attraverso canali come upload di file, allegati email, copia e incolla negli appunti, stampa, unità USB e acquisizione dello schermo.
I prodotti DLP in genere combinano tre metodi di rilevamento: ispezione dei contenuti (scansione del contenuto dei file alla ricerca di pattern come SSN o numeri di carta di credito), analisi del contesto (valutazione del canale, dell'utente e della destinazione) e applicazione delle policy (blocco, avviso o registrazione in base alle regole).
Capacità DLP comuni
Conclusione
Per i team che necessitano di integrazione SIEM, prove basate su shadow copy o rilevamento SSN multiformato, Acronis è il prodotto più solido. Ha bloccato l'83% degli scenari di fuga dati, impedisce l'eliminazione dei file, inoltra gli eventi a Syslog/CEF e conserva l'intero contenuto dei file per l'analisi forense tramite shadow copy.
Per i team che danno priorità a distribuzione rapida e UI utilizzabile, ManageEngine si installa in 15 minuti senza dipendenze. Il costo: nessuna integrazione SIEM, nessuna shadow copy, nessuna ispezione degli appunti e un tasso di blocco inferiore di 13 punti percentuali.
FAQ
Acronis DeviceLock ha rilevato dati SSN incollati in Pastebin e Google Translate ispezionando il corpo delle richieste HTTP POST. ManageEngine DLP Plus non ispeziona il testo incollato negli appunti. L'attivazione della modalità "Consenti solo nelle applicazioni attendibili" chiude indirettamente questa lacuna limitando quali applicazioni possono aprire file sensibili.
No. Entrambi i prodotti proteggono da tentativi di arresto del servizio, terminazione del processo e disinstallazione da parte di utenti standard. Tutti e tre i test antimanomissione sono stati superati su entrambi. Per la difesa contro gli account amministratore locali, Acronis offre l'elenco DeviceLock Administrators per limitare chi può disinstallare, arrestare o modificare l'agente. ManageEngine non ha un meccanismo equivalente a livello di prodotto, quindi i diritti di amministratore devono essere controllati tramite Active Directory.
Acronis ha rilevato SSN con spazi, punti e senza separatori. ManageEngine ha rilevato solo il formato standard con trattini (XXX-XX-XXXX).
Disponibilità delle prove dei fornitori. ManageEngine e Acronis DeviceLock DLP hanno fornito prove funzionanti su Windows Server 2022 entro la nostra finestra di ricerca. Gli altri quattro prodotti (Netwrix, Sophos, Teramind, Trellix) richiedevano approvazioni demo guidate dalle vendite che non sono state completate in tempo, quindi per quelli ci basiamo sulle precedenti revisioni delle funzionalità. Appena saranno disponibili nuove prove, rieseguiremo l'intero benchmark a 28 scenari su quei prodotti e aggiorneremo i risultati riportati di seguito.
Cita questo benchmark
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{sari2026,
  author = {Sarı, Ekrem},
  title  = {{Benchmark del software DLP}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/dlp-review}},
  note   = {AIMultiple. Consultato il 10 settembre 2026}
}Risultati e timestamp di 89 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 11 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
12 aggiornamentiRimossa la tabella comparativa dei punteggi complessivi dalla sezione dei risultati del benchmark DLP.
Aggiunto un benchmark pratico di 28 scenari di Acronis DeviceLock DLP e ManageEngine DLP Plus con tabelle dei test di fuga e punteggi per categoria.
Aggiunte note di aggiornamento del fornitore su Sophos Workspace Protection e sulla registrazione dello schermo dell'agente Mac di Teramind.
Collegamenti di riferimento





Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.