


I migliori 8 strumenti di segmentazione della rete
Gli approcci tradizionali alla segmentazione della rete dipendono solitamente dalla configurazione e dalla supervisione manuale delle policy dei firewall. Per superare questi ostacoli, le organizzazioni possono anche adottare strategie di segmentazione più sofisticate utilizzando strumenti di microsegmentazione e il framework Zero Trust.
Abbiamo analizzato le piattaforme di segmentazione della rete in base a funzionalità, flessibilità di implementazione e recensioni verificate degli utenti. Gli strumenti presentati di seguito rappresentano le migliori opzioni tra gli approcci di segmentazione basati su hardware, definiti dal software e cloud-native.
I migliori strumenti di segmentazione della rete
FireMon
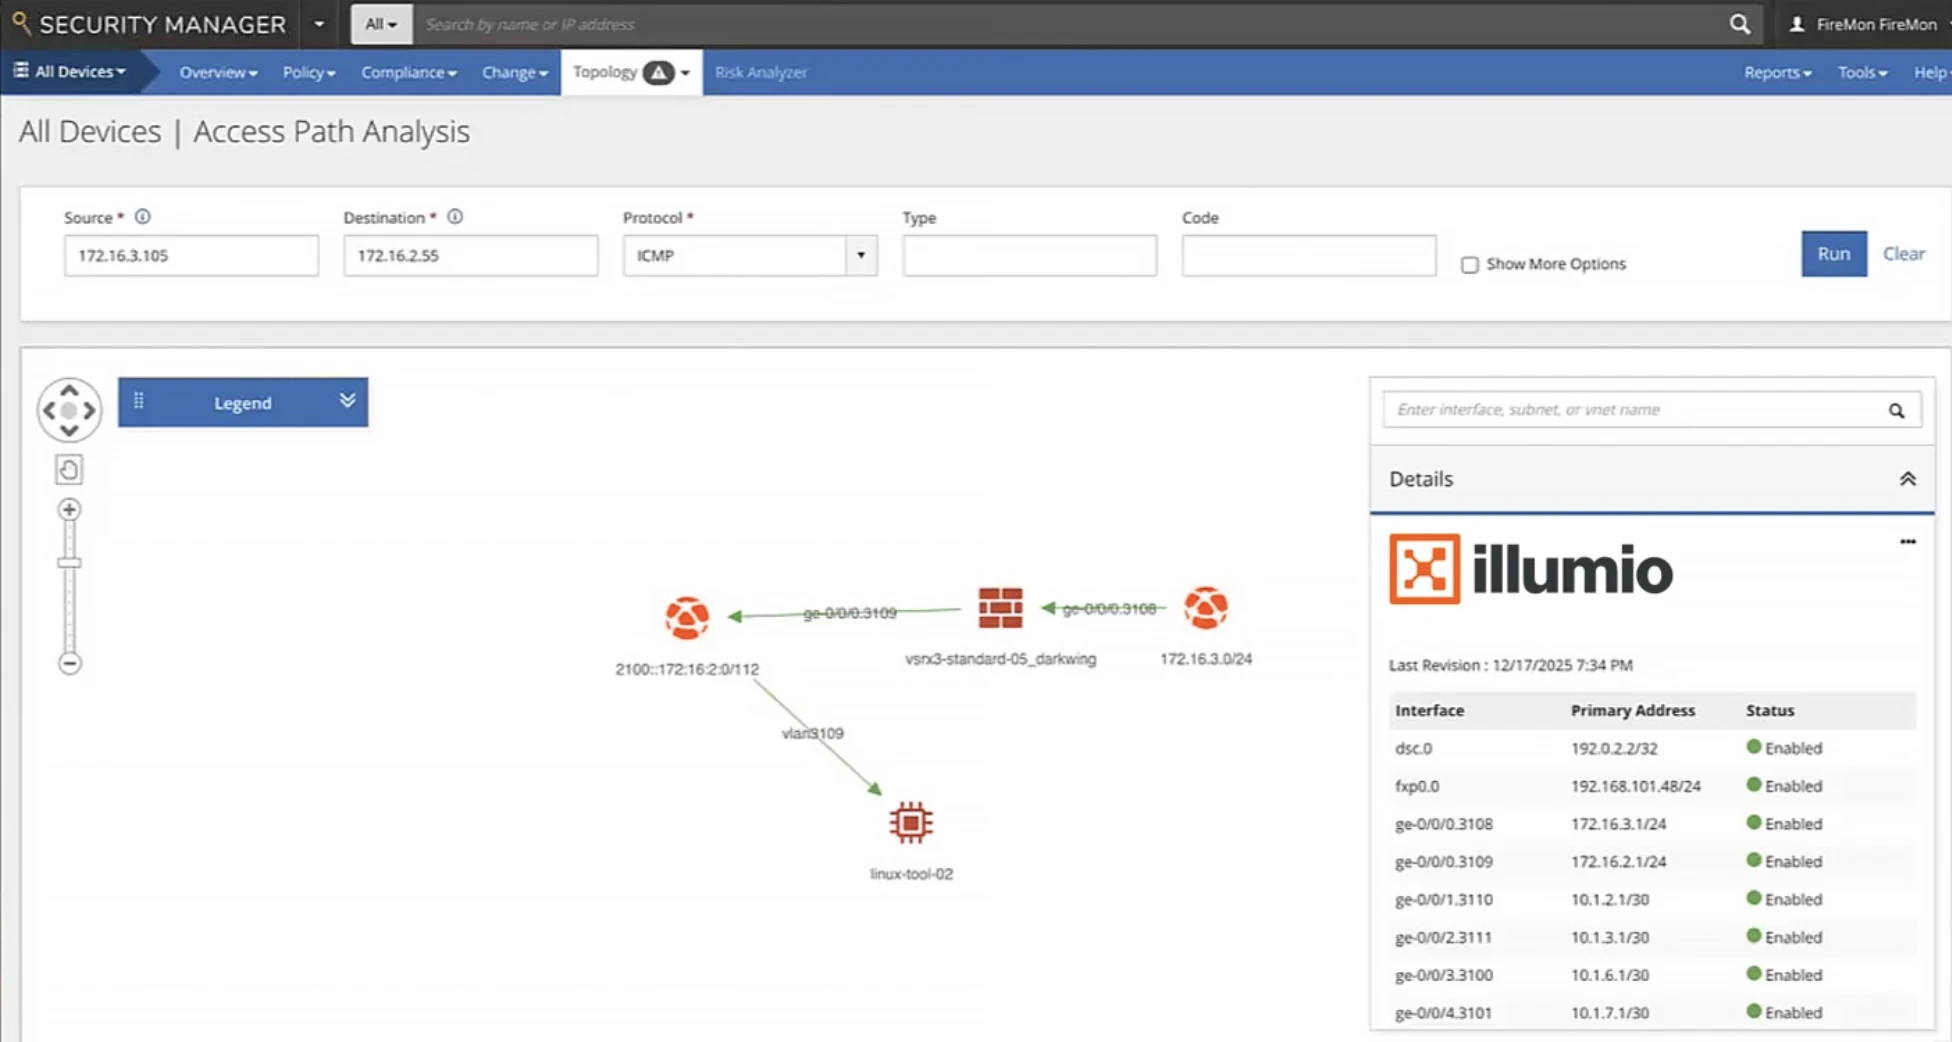
FireMon è una piattaforma di gestione delle policy di sicurezza di rete che offre governance e convalida continua delle policy di segmentazione in ambienti firewall multi-vendor, cloud e piattaforme di microsegmentazione.
Piuttosto che agire come strato di applicazione delle policy, FireMon si colloca al di sopra degli strumenti di segmentazione esistenti, tra cui Illumio e VMware NSX, e garantisce che le policy che applicano rimangano accurate, conformi e allineate agli intenti nel tempo. Man mano che gli ambienti di segmentazione crescono, si accumulano derive delle policy e configurazioni errate; il ruolo di FireMon è rilevare e correggere tali lacune prima che diventino percorsi sfruttabili.
Caratteristiche principali:
- Governance della microsegmentazione Zero Trust: Porta Zero Trust oltre la distribuzione iniziale verso un controllo continuo e verificato delle regole di segmentazione su rete, cloud e livelli host.
- Risk Analyzer: Correla i dati sulle vulnerabilità con i percorsi di accesso alla rete per identificare quali esposizioni sono effettivamente raggiungibili, dando priorità alla correzione in base al rischio reale piuttosto che ai soli punteggi di gravità.
- Policy Planner: Automatizza i flussi di lavoro delle modifiche con una valutazione del rischio integrata prima che le modifiche alle policy vengano implementate su firewall o piattaforme di segmentazione.
- Policy Manager: Gestione delle policy di sicurezza di rete in tempo reale con report di conformità automatizzati e ottimizzazione delle regole in ambienti multi-vendor.
- Cloud Defense: Estende la governance delle policy agli ambienti AWS, Azure e GCP.
- Integrazioni: Si connette con ITSM, SIEM/SOAR, scanner di vulnerabilità e piattaforme di microsegmentazione, tra cui Illumio.
Tufin
Tufin è una piattaforma di sicurezza di rete ospitata nel cloud specializzata nella gestione delle policy di sicurezza di rete. Consente l'integrazione della gestione della sicurezza di rete con la protezione dei servizi cloud attraverso una rete virtuale ibrida.
Tufin può essere implementato in vari ambienti, tra cui on-premise, interamente nel cloud o tramite un approccio ibrido che combina elementi on-premise e cloud.
Caratteristiche principali:
- Visibilità: Tufin offre visibilità sul traffico di rete e sulle impostazioni di sicurezza indirizzando tutti i pacchetti verso le destinazioni previste o impedendone il passaggio. Questa soluzione può essere installata on-premise o utilizzata come offerta SaaS basata sul cloud.
- Funzionalità R25-2: analisi delle policy assistite dall'IA e visibilità unificata più ampia; le note R25-2 di Tufin affermano inoltre che TOS può ora monitorare Akamai Guardicore sia in ambienti on-premise che SaaS.
- Rilevamento automatico della rete e mappatura del flusso di traffico: Il fornitore utilizza strumenti di gestione della rete per identificare tutti i dispositivi di rete e i server connessi, nonché le connessioni tra di loro. Dopo aver rilevato i dispositivi, inclusi router, switch, server e workstation, il software di segmentazione della rete crea una mappa della topologia di rete.
Cisco Secure Workload
Cisco Secure Workload, precedentemente noto come Cisco Tetration, è una soluzione di microsegmentazione zero-trust che protegge i carichi di lavoro in data center on-premise, cloud pubblici e cloud privati.
Caratteristiche principali:
- Versione SaaS di Cisco Secure Workload: Questa versione aggiunge una più ampia copertura di rilevamento e operativa per Azure, tra cui bilanciatori del carico di Azure, servizi di collegamento privato/endpoint privati, server Azure SQL, Azure Functions, filtri basati su tag e backup/ripristino per i gruppi di sicurezza di rete di Azure.
- Opzioni di implementazione flessibili: Cisco Secure Workload offre modelli Software come servizio (SaaS) e appliance basati su hardware. Il pacchetto SaaS consente alle organizzazioni di ridurre la necessità di manutenzione hardware on-premise.
- Segmentazione Zero Trust: È un approccio di sicurezza informatica che opera sulla premessa di garantire che ogni richiesta di accesso sia autenticata e autorizzata.
- Avvisi di sicurezza di rete: Quando vengono rilevate attività potenzialmente dannose all'interno di una rete, i sistemi di sicurezza di rete generano notifiche. Questi avvisi servono a salvaguardare le risorse di rete, prevenire violazioni dei dati, minacce alla sicurezza, e proteggere i dati sensibili.
VMware NSX
VMware NSX è una piattaforma per il networking definito dal software (SDN) e la sicurezza, che offre una serie di funzionalità di sicurezza tra cui la microsegmentazione e la gestione degli accessi di rete. Fornisce un livello di rete virtualizzato, disaccoppiato dall'infrastruttura fisica sottostante.
NSX utilizza meccanismi sofisticati di prevenzione delle minacce come sistemi di rilevamento delle intrusioni (IDS/IPS), sandboxing e analisi del traffico di rete/rilevamento e risposta di rete (NTA/NDR) per proteggersi da minacce dannose e attacchi ransomware.
Caratteristiche principali:
- Stack di rete L2-L7: Fa riferimento ai livelli da 2 a 7 del modello OSI (Open Systems Interconnection), in cui ogni livello ha una funzione distinta nella gestione delle comunicazioni di rete.
- Firewall distribuito: Implementa funzionalità e regole firewall con precisione su vari segmenti di rete. A differenza dei firewall convenzionali centralizzati che proteggono principalmente il perimetro esterno della rete, i firewall distribuiti sono integrati in tutta l'infrastruttura di rete. Questo metodo consente un approccio alla sicurezza di rete più adattabile e approfondito.
- Networking e sicurezza multi-sito: Questo metodo comprende la pianificazione, l'implementazione e la supervisione dell'infrastruttura di rete e dei protocolli di sicurezza in varie sedi geografiche.
Illumio
Illumio offre una piattaforma basata sul cloud specializzata nella Segmentazione Zero Trust, che consente un modello di sicurezza adattabile a una serie di ambienti, tra cui data center on-premise e cloud privati e pubblici.
Illumio Segmentation sfrutta il contesto del carico di lavoro per applicare policy di sicurezza coerenti in tutti gli ambienti di elaborazione.
Illumio ha aggiunto una funzionalità di esternalizzazione della prospettiva delle policy, consentendo di archiviare i dati della prospettiva delle policy in Azure Blob Storage o AWS S3 per l'accesso condiviso tra i nodi; le note di Illumio sulla versione 26.1 documentano anche miglioramenti delle prestazioni, inclusi controlli più rapidi della sovrapposizione delle regole.
Caratteristiche principali:
- Microsegmentazione zero-trust: Questo approccio combina i principi di Zero Trust (mai fidarsi, verificare sempre) con la pratica della microsegmentazione (dividere la rete in segmenti più piccoli).
- Visualizzazione delle comunicazioni: La soluzione di segmentazione della rete di Illumio consente alle organizzazioni di visualizzare tutti i flussi di comunicazione e traffico di rete tra carichi di lavoro e dispositivi di rete.
- Monitoraggio continuo: Il monitoraggio costante delle infrastrutture IT e delle reti è fondamentale per identificare potenziali rischi per la sicurezza, inefficienze operative o non conformità normative.
AlgoSec
La piattaforma AlgoSec facilita l'implementazione delle policy di sicurezza nelle reti ibride, inclusi servizi cloud, networking definito dal software (SDN) e infrastrutture on-premise tradizionali.
AlgoSec ha rilasciato la sua Security Management Solution, che introduce il bot Algo IA, un supporto più ampio per AWS/Azure/GCP, raccomandazioni sugli ordini di lavoro delle policy del firewall di rete di Google Cloud, visibilità su Strata Cloud Manager e nuove mappature di conformità, tra cui NIS2 e SOC 2.
Caratteristiche principali:
- Piattaforma di protezione delle applicazioni cloud-native (CNAPP): AlgoSec implementa la strategia CNAPP per identificare i rischi di rete relativi alla configurazione e all'infrastructure-as-a-service (IaaS).
- Modelli di implementazione multipli: La piattaforma offre una varietà di opzioni di implementazione, tra cui ambienti on-premise, basati sul cloud e ibridi, per soddisfare le diverse esigenze dell'infrastruttura IT.
 Aggiungi come fonte preferita
Faddom
Faddom è una piattaforma di documentazione degli asset IT che offre funzionalità di rilevamento della rete. Si concentra sulla mappatura delle dipendenze delle applicazioni (ADM), fornendo approfondimenti per garantire la conformità e supportare la transizione dei data center e le migrazioni al cloud attraverso la mappatura dettagliata delle strutture delle applicazioni.
Lo strumento di mappatura dell'infrastruttura IT di Faddom identifica e rappresenta visivamente i componenti dell'infrastruttura IT di un'organizzazione, inclusi server e dispositivi di archiviazione, consentendo una comprensione e una gestione approfondite degli asset IT.
Caratteristiche principali:
- Pianificazione della microsegmentazione: La microsegmentazione è una strategia di sicurezza di rete che divide una rete in zone più piccole e distinte per migliorare il controllo sul flusso di dati. Questo approccio è fondamentale per difendersi dalla diffusione non autorizzata delle minacce all'interno di una rete, limitando i percorsi disponibili per il movimento laterale delle minacce.
- Mappatura della rete: La mappatura della rete, o virtualizzazione della rete, implica l'identificazione e l'illustrazione dei vari componenti e connessioni all'interno di una rete. Questo processo aiuta a visualizzare sia gli aspetti fisici che quelli virtuali delle reti, evidenziando come dispositivi e servizi diversi siano interconnessi. Fornisce una visione completa della struttura della rete, inclusi dispositivi, connessioni e come ogni elemento si relazioni agli altri.
- Rilevamento della rete: Il processo di rilevamento della rete svolge un ruolo cruciale per gli amministratori di rete, consentendo l'identificazione e la connessione dei dispositivi all'interno di una rete. Questo primo passo è essenziale sia per la mappatura che per il monitoraggio dell'infrastruttura di rete, migliorando così la gestione dell'intero sistema di rete.
- Rilevamento delle vulnerabilità (CVE): Il rilevamento delle CVE comporta il riconoscimento e la catalogazione delle vulnerabilità di sicurezza informatica e delle esposizioni che sono state divulgate pubblicamente. Questo processo implica il mantenimento di un elenco di vulnerabilità di sicurezza note che interessano software o hardware. A ciascuna vulnerabilità elencata viene assegnato un ID CVE distinto, facilitando un monitoraggio e una discussione uniformi tra diverse piattaforme e sistemi di sicurezza.
Akamai Guardicore Segmentation
Akamai Guardicore Segmentation è una piattaforma di segmentazione della rete progettata per migliorare la sicurezza della rete attraverso una segmentazione avanzata. È disponibile sia come offerta SaaS sia come appliance di rete, adatta a diversi ambienti come data center, multicloud ed endpoint.
Le soluzioni di segmentazione della rete di Akamai utilizzano il networking definito dal software e la microsegmentazione per bloccare efficacemente i movimenti laterali non autorizzati all'interno delle reti, garantendo un controllo granulare sui singoli processi.
Caratteristiche principali:
- Metodi di raccolta dei dati: Guardicore Centra impiega un metodo diversificato per raccogliere dati dai fornitori di servizi cloud, tra cui sensori basati su agenti, raccoglitori di dati basati sulla rete e log di flusso del cloud privato virtuale (VPC). Questi dati raccolti vengono elaborati e contestualizzati tramite un processo di etichettatura automatizzato. La procedura di etichettatura di Guardicore Centra si integra con le fonti di dati esistenti dell'organizzazione, come i database di gestione della configurazione.
- Mappa visiva dinamica: Offre una rappresentazione grafica in tempo reale dell'infrastruttura di rete, costantemente aggiornata per riflettere eventuali cambiamenti. Questa mappa visiva dinamica offre agli amministratori un modo intuitivo per rilevare rapidamente nuovi dispositivi o rischi per la sicurezza quando si presentano.
- Segmentazione basata su policy: Comporta la divisione di una rete in segmenti separati secondo regole e policy predeterminate. Questo approccio monitora le prestazioni della policy di segmentazione della rete e consente alle organizzazioni di personalizzare i propri protocolli di sicurezza di rete per aderire a standard di conformità specifici.
Check Point CloudGuard Network Security
CloudGuard Network Security è una piattaforma di sicurezza cloud-native che offre protezione dalle minacce e sicurezza automatizzata per le reti cloud. Consente agli amministratori di applicare policy di segmentazione della rete, inclusi firewall di rete e altre misure di sicurezza.
Caratteristiche principali:
- Supporti automatizzati per la sicurezza di rete: Supporta pratiche IaC, CI/CD e l'automazione dei processi di sicurezza di rete tramite API nei diversi segmenti di una rete per garantire la conformità continua.
- Gestione unificata della sicurezza: La gestione unificata della sicurezza (USM) fornisce una visione completa della postura di sicurezza di un'organizzazione integrando tecnologie di sicurezza come sistemi di prevenzione delle intrusioni (IPS), firewall legacy e scanner di vulnerabilità.
- Controlli di sicurezza multi-livello: La sicurezza multi-livello comporta l'implementazione di diverse misure di sicurezza in diversi punti dell'infrastruttura IT, specificamente studiate per data center virtuali e Network Function Virtualization (NFV).
I firewall Quantum on-premise di Check Point supportano la segmentazione della rete tramite le Security Zones. Le Security Zones sono raggruppamenti logici di interfacce di rete che consentono agli amministratori di controllare il traffico tra segmenti diversi.1
In grandi implementazioni, questi gateway possono essere raggruppati in cluster per alta disponibilità e throughput, applicando più livelli di ispezione a ogni flusso di traffico. Tali firewall hardware completano CloudGuard Network Security di Check Point applicando isolamento basato su zone e policy di sicurezza negli ambienti data center tradizionali.
Che cos'è uno strumento di segmentazione della rete?
Uno strumento di segmentazione della rete è un software o hardware di sicurezza di rete che divide una rete in segmenti o sottoreti più piccoli e distinti. Ciò consente ai team di migliorare la sicurezza, le prestazioni e la gestione della rete segmentando il traffico di rete e limitando l'accesso ai segmenti di rete designati.
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{karatas2026,
  author = {Karatas, Gulbahar and Sezer, Sena},
  title  = {{I migliori 8 strumenti di segmentazione della rete}},
  year   = {2026},
  month  = jul,
  howpublished    = {\url{https://aimultiple.com/network-segmentation-tools}},
  note   = {AIMultiple. Consultato il 27 luglio 2026}
}
Registro delle modifiche
4 aggiornamentiAggiunta la funzione Security Zones del firewall Quantum di Check Point alla sezione sui controlli di sicurezza multilivello.
Aggiunto FireMon come nuova voce fornitore nella sezione dei migliori strumenti di segmentazione di rete.
Rimossa la sezione 'Software di sicurezza importante da combinare con gli strumenti di segmentazione della rete'.
Collegamenti di riferimento

Prossimo da leggere
Le migliori alternative a Firecrawl: funzionalità e prezzi

I 5 migliori scraper di Home Depot a confronto e benchmark
Top 10 software per la scoperta di farmaci

Analisi dei 5 migliori software per la gestione delle modifiche ai firewall


I 10 migliori software per la sicurezza degli endpoint

I migliori fornitori di dataset e-commerce


Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.