


I migliori 10+ strumenti di microsegmentazione

La microsegmentazione divide le reti in segmenti controllati, limitando la diffusione delle violazioni.
Abbiamo analizzato 11 piattaforme di microsegmentazione, esaminando la documentazione ufficiale dei prodotti, incrociando le note di rilascio e gli avvisi sul campo. In base alle funzionalità principali e alla presenza sul mercato, ecco i migliori 11 strumenti di microsegmentazione:
Funzionalità
Tutti i fornitori offrono funzionalità comuni e possono quindi supportare i casi d'uso tipici di microsegmentazione.
Fornitori con:
- Difesa APT (minaccia persistente avanzata): identifica le minacce mirate analizzando modelli di traffico anomali
- Mappatura della topologia di rete: individua i componenti e la topologia di una rete, creando una mappa visiva dell'architettura di rete.
Vedi criteri di selezione dei fornitori.
FireMon
FireMon è il fondatore della Gestione delle policy di sicurezza di rete (NSPM) e funge da piano di controllo per le policy di sicurezza nelle moderne reti aziendali. La piattaforma combina la gestione delle policy firewall, un piano di controllo Zero Trust, il controllo delle policy basato su IA e la gestione delle modifiche alle policy consapevole del rischio per rilevare la deriva, quantificare l'esposizione e guidare azioni correttive prioritarie.
FireMon si integra inoltre con piattaforme di microsegmentazione, tra cui Illumio, VMware NSX e Akamai Guardicore Segmentation, estendendo la governance attraverso i livelli di applicazione per mantenere allineate nel tempo le policy di segmentazione.1
Caratteristiche principali:
- Controllo delle policy di microsegmentazione: governa le policy di segmentazione nello stesso modello normalizzato delle regole firewall e cloud e convalida le modifiche prima dell'applicazione.
- Security Manager: il nucleo obbligatorio della piattaforma, con rilevamento delle modifiche in tempo reale, report di conformità e un unico database delle policy tra firewall, gruppi di sicurezza cloud e piattaforme di microsegmentazione.
- Risk Analyzer: correla i dati sulle vulnerabilità con i percorsi di accesso alla rete per dare priorità all'esposizione più rilevante, data l'effettiva raggiungibilità.
- Policy Planner: automatizza i flussi di lavoro delle modifiche con una valutazione del rischio integrata prima che le modifiche alle policy vengano distribuite.
- IA agentica: Insights risponde alle domande sulle policy in linguaggio naturale e l'IA agentica di FireMon prepara raccomandazioni di modifica per la revisione dei professionisti.
- Governance delle policy cloud: esamina i gruppi di sicurezza di AWS, Azure e Google Cloud nello stesso modello di policy dei firewall on-premise.
- Integrazioni: si collega con ITSM, SIEM/SOAR e scanner di vulnerabilità,2 e con piattaforme di microsegmentazione tra cui Illumio, VMware NSX e Akamai Guardicore.3
Pro
- Pulizia delle policy: Policy Optimizer segnala le regole eccessivamente permissive, scadute e inutilizzate e indirizza ogni revisione al proprietario della regola.4
- Visibilità centralizzata: Security Manager mantiene un unico database delle policy tra firewall on-premise, gruppi di sicurezza cloud e piattaforme di microsegmentazione.5
- Ricerca delle regole: il linguaggio di query SIQL di FireMon cerca regole, dispositivi e gruppi di sicurezza cloud in tempo reale.2
- Riduzione delle regole: FireMon segnala una riduzione media delle regole del 37% e afferma che la maggior parte dei clienti recupera il 30-40% della propria base di regole entro il primo mese.6
Contro
- Applicazione: FireMon governa le policy di segmentazione e non sostituisce una piattaforma di microsegmentazione, quindi necessita di uno strumento di applicazione come Illumio, VMware NSX o Akamai Guardicore.7
- Profondità di integrazione: i livelli di supporto variano in base alla piattaforma. FireMon elenca VMware NSX-T a tutti e cinque i livelli, Illumio PCE a tre e Akamai Guardicore a due.3
- Licenze modulari: ogni implementazione richiede Security Manager e Policy Planner, Policy Optimizer e Risk Analyzer sono moduli aggiuntivi.8
Tufin
Tufin funziona su dispositivi e piattaforme di fornitori diversi, il che è utile quando si gestiscono apparecchiature di più produttori. Questo approccio indipendente dal fornitore offre visibilità su componenti di rete eterogenei.
SecureTrack+ misura il comportamento della rete in tempo reale rispetto a zone di segmentazione definite, segnala le violazioni e gestisce le eccezioni.9
Caratteristiche principali:
- Gestione delle modifiche di rete: monitora le informazioni sui dispositivi di rete della tua organizzazione documentando le configurazioni.
- Gestione delle policy di sicurezza di rete: gestisci le policy per proteggere firewall, reti e asset da accessi non autorizzati.
- Orchestrazione dei firewall: esegui un livello di gestione della sicurezza centralizzato per implementare le policy di sicurezza tra i firewall.
- Integrazione con Akamai Guardicore: la soluzione congiunta unifica l'applicazione a livello di carico di lavoro di Akamai Guardicore Segmentation con il piano di controllo centralizzato delle policy di Tufin, offrendo governance su firewall, cloud, SASE e microsegmentazione in un'unica vista.10
Buone pratiche:
Implementare e monitorare i microsegmenti di rete: gli utenti possono identificare le violazioni di accesso tra i microsegmenti utilizzando una matrice aziendale e scegliere di eliminarle o contrassegnarle come deviazioni temporanee.
Definire zone zero-trust: gli utenti possono abilitare l'accesso di rete cloud zero-trust con Tufin.
Creare una policy con Tufin:
Gli utenti possono digitare un «nome policy» e selezionare quanto segue:
- Tipo di policy di conformità
- Dispositivi ai quali si applicherà la policy di conformità
- Destinatari che riceveranno avvisi quando la policy installata entra in conflitto con questa policy di conformità
Pro
- Policy di segmentazione: SecureTrack+ definisce zone di segmentazione tra i dispositivi e gestisce il traffico tra di esse attraverso una matrice di policy centrale.9
- Copertura dei dispositivi: SecureTrack+ centralizza la gestione delle policy tra firewall, NGFW, router, switch, SDN e cloud ibrido.9
- Monitoraggio della microsegmentazione: TOS supporta i carichi di lavoro di microsegmentazione Guardicore e Illumio.11
- Automazione delle modifiche: SecureChange, il sistema di ticketing integrato di TOS, offre flussi di lavoro di modifica personalizzabili con diversi livelli di automazione.12
Contro
- Firewall trasparenti: i firewall in modalità trasparente non dispongono di informazioni di routing, quindi restano fuori dalla mappa finché un amministratore non li aggiunge.13
- Dispositivi non monitorati: i dispositivi che SecureTrack non monitora restano esclusi dai calcoli della topologia a meno che un amministratore non li aggiunga come dispositivi generici con dati di interfaccia e routing.14
- Licenze: le unità firewall, le VM cloud e i carichi di lavoro di microsegmentazione sono concessi in licenza separatamente. Una licenza di microsegmentazione copre un server o fino a cinque endpoint, venduta in blocchi da 100.
Cisco Identity Services Engine
Cisco ISE combina la microsegmentazione con il controllo degli accessi di rete (NAC).
Pro
- Controllo degli accessi di rete: il livello Essentials include l'autenticazione AAA e 802.1X.15
- Segmentazione basata su gruppi: il livello Advantage aggiunge policy basate su gruppi TrustSec, profilazione e condivisione del contesto pxGrid.
- Postura: il livello Premier aggiunge postura, conformità MDM e controllo degli accessi di rete incentrato sulle minacce.15
Contro
- Licenze: la segmentazione con TrustSec richiede il livello Advantage e ogni nodo virtuale o distribuito nel cloud necessita della propria licenza VM.
- Aggiornamenti cloud: le distribuzioni cloud native devono essere aggiornate tramite backup e ripristino.16
AlgoSec
AlgoSec monitora le reti, collega le regole firewall alle applicazioni aziendali e rileva anomalie di conformità tramite il suo motore IP.
Pro
- Regole firewall: Horizon Security Analyzer identifica le regole rischiose, gli asset che espongono e se tali regole sono in uso.17
- Automazione: individua le regole inutilizzate, duplicate, sovrapposte e scadute, e Horizon FireFlow automatizza il processo di modifica delle policy di sicurezza.
- Mappatura delle applicazioni: AppViz associa ogni regola firewall alle applicazioni aziendali che supporta.
Contro
- Analisi delle regole inutilizzate: il rilevamento si basa sui dati di log per dispositivi come Check Point e Juniper, e AFA conserva 60 giorni di log per impostazione predefinita.18
- Console centralizzata: Unified Security Management offre visibilità, gestione delle policy, registrazione e report su cloud ibridi e on-premise da un'unica console.
Contro
- Dipendenza dalla gestione: i gateway necessitano di un Security Management Server e Check Point consiglia Smart-1 Cloud per le distribuzioni con autoscaling su Google Cloud.19
VMware NSX
Gestisce la microsegmentazione, la sicurezza di rete, il networking software-defined e la distribuzione di cloud privato. Aiuta la transizione dall'infrastruttura fisica a quella virtuale tramite la virtualizzazione della rete.
Pro
- Policy di livello 7: le policy supportano identità delle applicazioni, identità degli utenti e filtro FQDN.20
- Illumio Insights Network Posture: miglioramento del grafo di sicurezza basato su IA che offre visibilità sistemica e in tempo reale del rischio di movimento laterale in ambienti ibridi, multi-cloud e OT, evidenziando percorsi di attacco end-to-end per un contenimento prioritario.21
Pro
- Implementazione progressiva: i carichi di lavoro passano da Idle a Visibility Only, Selective e Full enforcement. Visibility Only segnala i flussi di traffico senza bloccarli.22
- Visualizzazione del traffico: la mappa Illumination mostra il traffico come consentito, potenzialmente bloccato o bloccato.23
- Policy basate su etichette: le regole raggiungono un carico di lavoro quando la policy e il carico di lavoro condividono le stesse etichette.
Contro
- Dipendenza dagli agenti: il VEN applica le policy gestendo il firewall host nativo di ogni carico di lavoro. Dove non è possibile installare un VEN, il carico di lavoro esiste solo come carico non gestito senza VEN.23
- Controllo del firewall host: in modalità Exclusive, Illumio disabilita le policy di Windows Advanced Firewall ed elimina tutti i filtri non Illumio su Linux nftables.24
Zscaler Private Access (ZPA)
Fondata nel 2007. 11K+ clienti, tra cui oltre il 40% del Forbes Global 2000.25
Contro
- Conflitti con Windows Firewall: in modalità Windows Firewall (WAF), gli agenti non possono applicare le policy in modo affidabile quando è presente un firewall di terze parti.26
- Lacune della piattaforma: l'applicazione su AIX non supporta IPv6 e i pod Windows Kubernetes non supportano policy basate su applicazioni, utenti o servizi.
- Capacità on-premise: gli appliance hardware raggiungono un massimo di 10.000 carichi di lavoro (medio) e 37.500 (grande) in modalità dettagliata.
Nutanix Flow Network Security
Nutanix Flow Network Security (FNS) è il prodotto di microsegmentazione di Nutanix. È integrato nell'hypervisor AHV ed è incluso in NCI Pro e Ultimate. Flow Virtual Networking, chiamato anche Advanced Networking, è il servizio di rete overlay che deve essere abilitato quando viene abilitata per la prima volta la microsegmentazione.
Pro
- Policy basate su categorie: le policy utilizzano categorie dinamiche anziché indirizzi IP statici.
- Test delle policy: FNS mappa i flussi di lavoro delle applicazioni a livello di porta e monitora l'impatto delle policy prima dell'applicazione.
Contro
- Ambito hypervisor: FNS Next-Gen 7.5 funziona solo su cluster AHV.27
- Overhead di memoria: l'abilitazione di FNS aggiunge 2 GB a ogni VM Prism Central, più 3 GB di spazio utente e 1 GB di memoria kernel su ogni host AHV.27
Cos'è la microsegmentazione?
La microsegmentazione è un approccio di sicurezza che suddivide i dati in base al carico di lavoro all'interno della rete di un'organizzazione. Gli architetti della sicurezza possono creare protocolli che definiscono il flusso di tutto il traffico nord-sud ed est-ovest.
Vantaggi degli strumenti di microsegmentazione
1. Superficie di attacco ridotta
Isolando i singoli asset, la microsegmentazione riduce al minimo il rischio che un utente malintenzionato possa accedere a più risorse. Illumio ha aiutato Hi-Temp Insulation a ridurre la propria superficie di attacco applicando policy di segmentazione che proteggevano i dati sensibili dei clienti.
2. Conformità agli standard normativi
La microsegmentazione aiuta le aziende a soddisfare i requisiti normativi, come il GDPR, garantendo che i dati sensibili non vengano violati. Cisco ha consentito alla Frankfurter Bankgesellschaft, una banca privata svizzera con sede a Zurigo, di mantenere la conformità alle leggi sulla protezione dei dati proteggendo il proprio ambiente cloud con regole di segmentazione dettagliate.
3. Controllo granulare delle policy
La microsegmentazione offre un controllo dettagliato sulle policy di rete, consentendo alle aziende di definire policy di sicurezza basate su utenti, applicazioni o carichi di lavoro. VMware ha consentito al California Department of Water Resources di implementare controlli granulari per le applicazioni sanitarie, riducendo il rischio di violazioni dei dati.
4. Sicurezza cloud migliorata
Negli ambienti cloud, la microsegmentazione garantisce che i carichi di lavoro in diverse macchine virtuali o container siano isolati. Illumio ha utilizzato la microsegmentazione per aiutare una delle principali reti ospedaliere in Brasile a proteggere la propria infrastruttura cloud, impedendo l'accesso non autorizzato ai dati sensibili.
 Aggiungi come fonte preferita
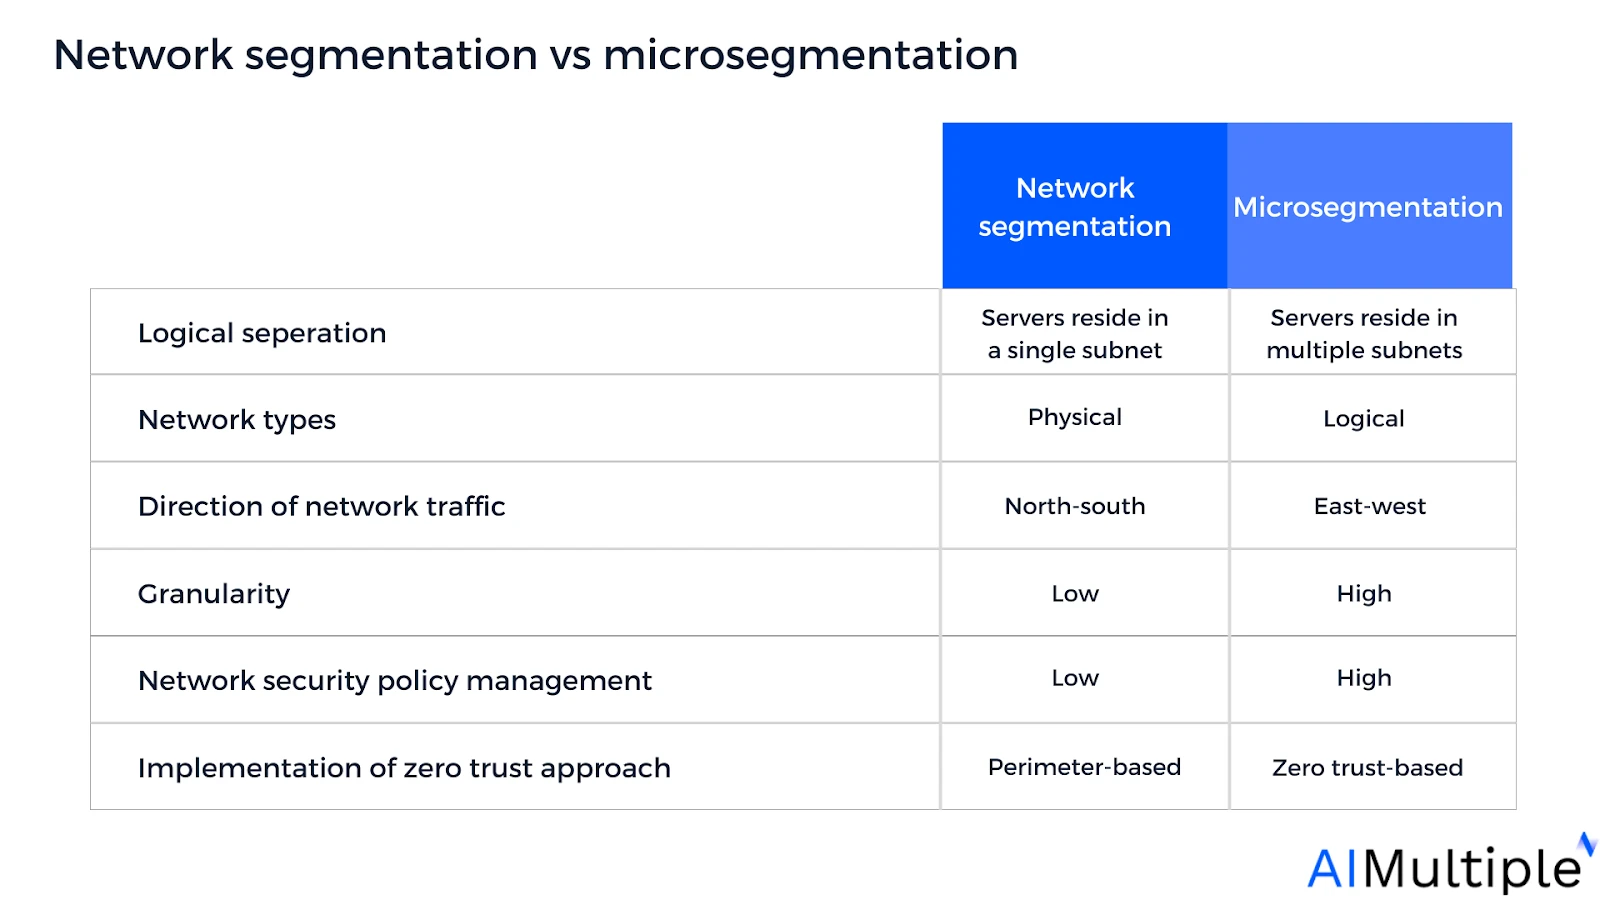
Segmentazione di rete vs microsegmentazione
- Segmentazione di rete applica le tradizionali policy "castello contro fossato" che sfruttano le regole firewall ai confini della rete
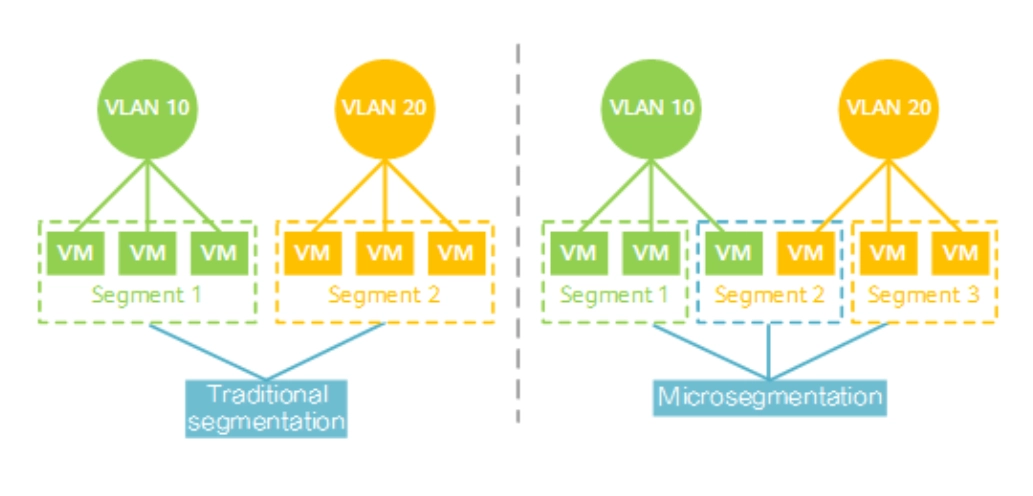
- La microsegmentazione crea zone di sicurezza configurabili fino al livello di host (computer) attraverso le singole subnet.
Confronto tra segmentazione di rete e microsegmentazione – con l'uso di VLAN –
Fonte: Huawei28
Chi dovrebbe utilizzare la segmentazione di rete tradizionale?
PMI che necessitano di opzioni economiche, sicurezza dell'infrastruttura complessiva senza configurazioni dettagliate a livello di applicazione, reti semplici con esigenze di sicurezza di base o soluzioni adatte a personale tecnico limitato.
Parametri chiave per scegliere tra segmentazione di rete e microsegmentazione:
- Ambito aziendale: implementare la microsegmentazione nelle aree aziendali chiave può ridurre significativamente la diffusione laterale di un attacco ransomware. Le aziende con numerose filiali possono scegliere la microsegmentazione per controllare il traffico intra-rete.
- Livello di sicurezza necessario: le organizzazioni con elevate esigenze di sicurezza di rete, come le aziende Fortune 1000, le banche globali o le multinazionali, possono scegliere la microsegmentazione per una gestione più granulare e una sicurezza a livello applicativo.
- Complessità di rete: il 35% degli specialisti IT afferma che la complessità di rete è un ostacolo quando segmentano la propria rete. Le organizzazioni con reti meno complesse possono utilizzare la segmentazione tradizionale.
- Budget finanziario: l'integrazione della microsegmentazione con uno stack di sicurezza dovrebbe costare in media tra $40K e $100K. Le aziende con budget limitati e infrastrutture obsolete possono optare per la segmentazione di rete.
- Disponibilità di manodopera qualificata: circa il 40% degli specialisti IT segnala la mancanza di competenze e know-how come problema principale nell'implementazione della microsegmentazione. Le aziende con personale tecnico limitato possono scegliere la segmentazione di rete tradizionale.
Criteri di selezione dei fornitori
- Numero di recensioni: 10+ recensioni totali su Gartner, G2, PeerSpot e TrustRadius.
- Valutazione media: superiore a 4.0/5 su Gartner, G2, PeerSpot e TrustRadius.
- Ordinamento: i fornitori sono ordinati in base al numero totale di recensioni in ordine decrescente, ad eccezione degli abbonati ai nostri servizi di benchmarking.
Funzionalità dei software di microsegmentazione
Funzionalità uniche
Offerte da uno o pochi fornitori:
- Orchestrazione dei firewall: gestione e configurazione centralizzata dei firewall
- Operazioni di rete Day 2: autentica il traffico/percorsi incentrati sulle applicazioni, i firewall e lo stato delle ACL
- Gestione cloud ibrido: gestisce la segmentazione tra cloud e on-premise
- Controllo degli accessi di rete medicale: protegge dispositivi medici e cartelle cliniche
- Protezione runtime: sicurezza immediata per attività cloud, applicazioni web e API
- Multi-tenancy: isolamento multi-tenant sicuro con provisioning self-service e conservazione degli IP
Trasparenza: AIMultiple collabora con fornitori di tecnologie emergenti, tra cui Tufin.
Funzionalità comuni
Tutti i fornitori offrono:
- Visibilità e individuazione della rete: informazioni immediate su modifiche alla sicurezza e violazioni
- Zero trust: nessuna fiducia predefinita, nemmeno per chi si trova all'interno del perimetro
- Rilevamento e risposta alle minacce: monitora i dati utilizzando machine learning e analisi comportamentale
- Supporto alla conformità: mantiene le policy che governano l'integrità dei sistemi IT
Ulteriori letture
- I migliori strumenti di gestione dei firewall: analisi e confronto
- Le 5 migliori soluzioni di gestione delle policy di sicurezza di rete
- Le migliori 10+ piattaforme SOAR
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{I migliori 10+ strumenti di microsegmentazione}},
  year   = {2026},
  month  = jul,
  howpublished    = {\url{https://aimultiple.com/microsegmentation-tools}},
  note   = {AIMultiple. Consultato il 16 luglio 2026}
}Risultati e timestamp di 11 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente un file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
12 aggiornamentiAggiunto FireMon come undicesimo fornitore all'elenco degli strumenti di microsegmentazione e rimosse le statistiche di adozione di AlgoSec.
Aggiunta l'integrazione Akamai Guardicore alle funzionalità di Tufin.
Collegamenti di riferimento
Il lavoro di Cem presso AIMultiple è stato citato da importanti testate internazionali tra cui Business Insider, Forbes, Morning Brew e Washington Post, da aziende globali come Deloitte e HPE, da ONG come il World Economic Forum e da organizzazioni sovranazionali come la Commissione europea. [1], [2], [3], [4], [5]
Nel corso della sua carriera, Cem ha lavorato come consulente tecnologico, acquirente tecnologico e imprenditore tecnologico. Ha consigliato le aziende sulle loro decisioni tecnologiche presso McKinsey & Company e Altman Solon per più di un decennio. Ha inoltre pubblicato un report McKinsey sulla digitalizzazione.
Ha guidato la strategia tecnologica e gli approvvigionamenti di una società di telecomunicazioni rispondendo direttamente al CEO. Ha inoltre guidato la crescita commerciale dell'azienda deep tech Hypatos, che ha raggiunto ricavi ricorrenti annuali a 7 cifre e una valutazione a 9 cifre partendo da zero in 2 anni. Il lavoro di Cem in Hypatos è stato ripreso da importanti testate tecnologiche come TechCrunch e Business Insider.
Cem interviene regolarmente a conferenze tecnologiche internazionali. Si è laureato come ingegnere informatico presso l'Università di Bogazici e possiede un MBA della Columbia Business School.

Prossimo da leggere
I migliori strumenti di gestione delle vulnerabilità


I migliori strumenti di IA emotiva testati
I migliori strumenti di riconoscimento immagini a confronto

I 25 migliori strumenti di controllo versione
Confronta i migliori 20 strumenti di orchestrazione dei container

I 6 migliori strumenti di scansione delle vulnerabilità


Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.