


9 Esempi reali di RBAC

Il controllo degli accessi basato sui ruoli (RBAC) è il modello di gestione degli accessi dominante nell'IT aziendale. 94,7% delle organizzazioni ha utilizzato RBAC a un certo punto e 86,6% lo considera ancora il proprio modello di controllo degli accessi principale nel 2026.1 Eppure la maggior parte del materiale pubblicato tratta RBAC come un framework teorico. Ci siamo concentrati su ciò che è realmente accaduto quando organizzazioni reali lo hanno implementato: i problemi specifici affrontati, le configurazioni scelte e i risultati misurati.
Esaminiamo anche dove RBAC sta incontrando i propri limiti, in particolare con l'IA agentica, gli ambienti multi-cloud e l'inasprimento degli obblighi di conformità ai sensi delle norme HIPAA aggiornate e della direttiva NIS2 dell'UE.
Esempi reali di RBAC
1. Dresdner Bank
Una grande banca europea con 368 funzioni lavorative distinte e oltre 1.300 ruoli organizzativi ha raggiunto un punto in cui la gestione degli accessi era diventata una passività piuttosto che un controllo.
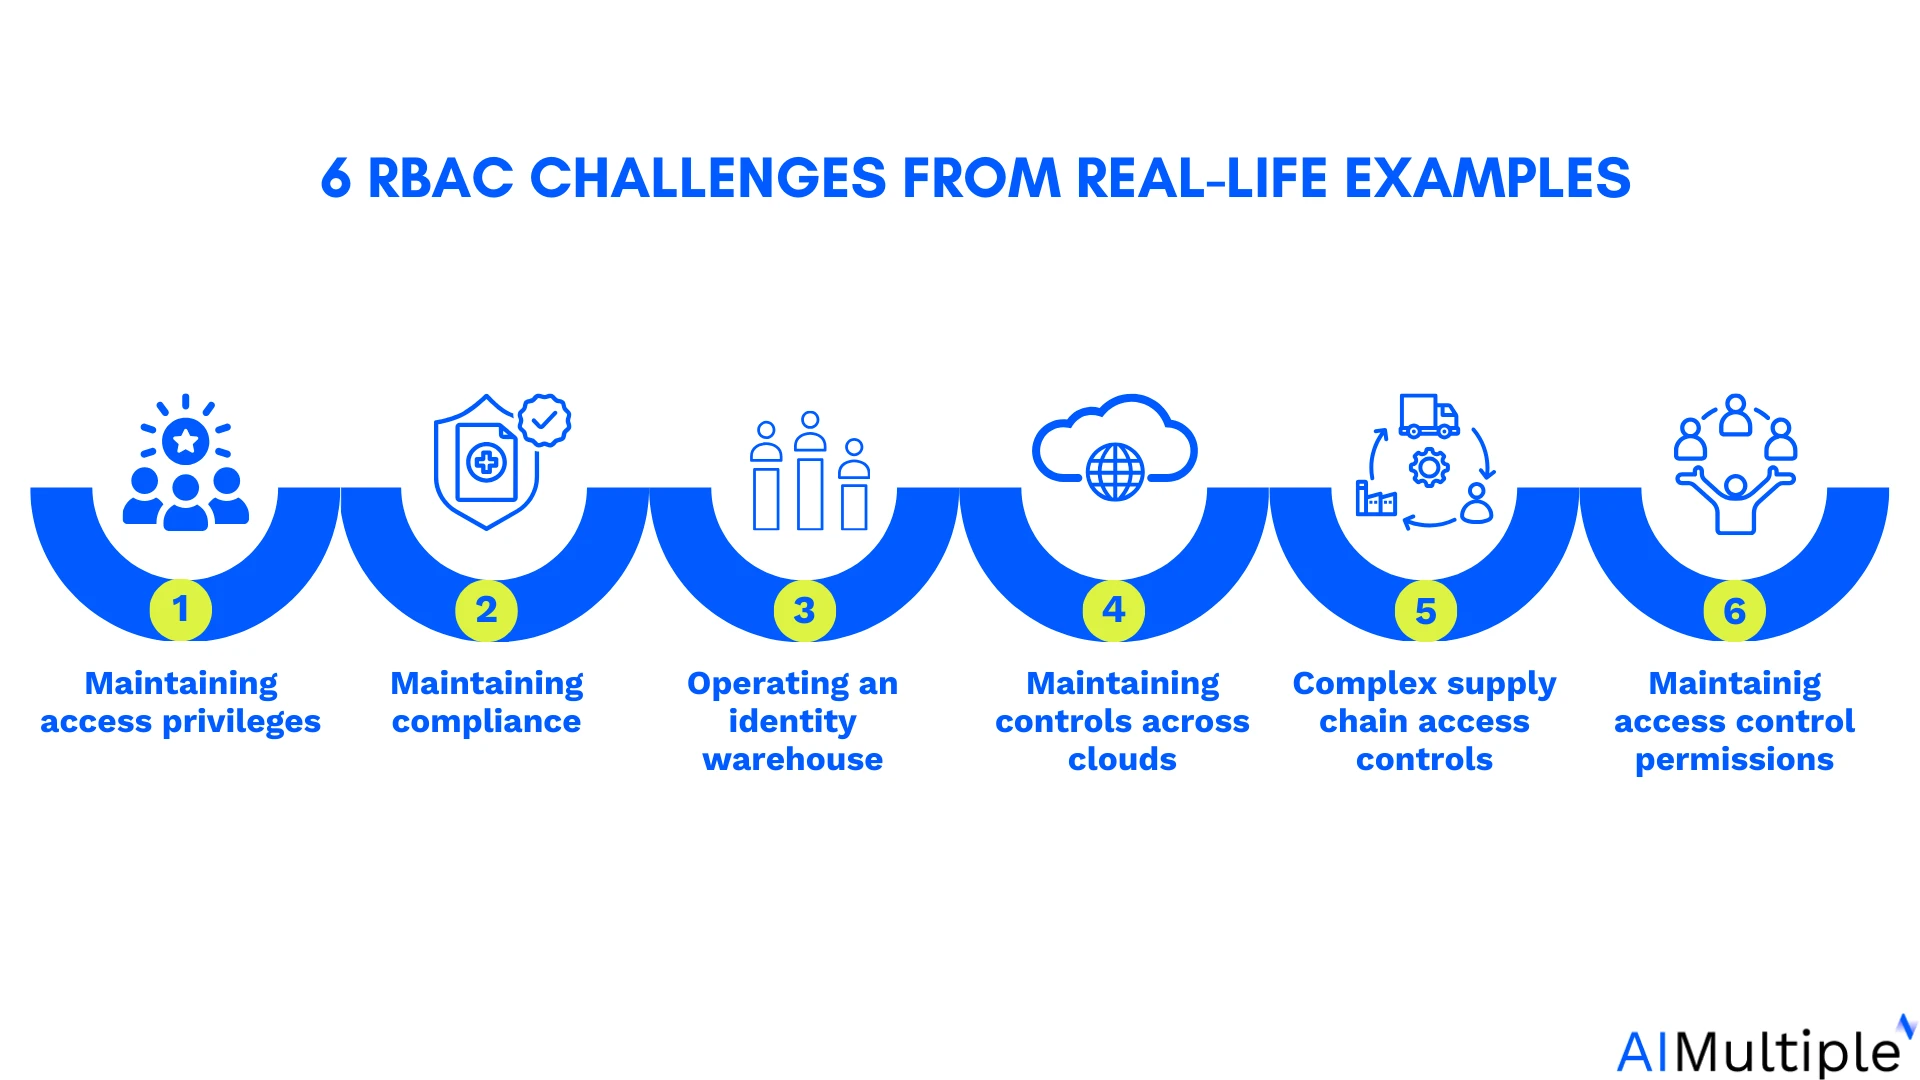
Sfida: gestione manuale dei privilegi di accesso
La banca ha ristrutturato il proprio modello di sicurezza attorno a tre capacità specifiche di RBAC di cui in precedenza era priva:
Raggruppamento demografico e dipartimentale: prima di RBAC, gli unici assi di classificazione erano ruolo, gerarchia e unità organizzativa. RBAC ha consentito alla banca di assegnare autorizzazioni in base a un insieme più ampio di attributi senza creare un nuovo ruolo per ogni combinazione.
Ereditarietà dei ruoli: questo è stato il cambiamento più rilevante. La banca non aveva una struttura di ereditarietà, quindi titoli professionali correlati non comportavano alcuna relazione implicita di autorizzazione. Un responsabile finanziario non poteva accedere alle note contabili mensili senza chiedere allo specialista contabile di recuperarle. Dopo l'implementazione dell'ereditarietà gerarchica dei ruoli, il titolo del responsabile finanziario ereditava automaticamente le autorizzazioni pertinenti dello specialista contabile. Il passaggio manuale è scomparso del tutto.
Struttura centralizzata delle policy: la sostituzione dei file di autorizzazione a livello di applicazione con un livello unificato di policy RBAC ha fornito agli amministratori un unico punto di verifica per gli audit.
Perché questo è importante per altre organizzazioni: l'esperienza della banca non è insolita. La proliferazione delle autorizzazioni a livello di applicazione è comune nelle organizzazioni che hanno ampliato il proprio stack software più rapidamente del proprio modello di governance degli accessi.
Esempio: Prima dell'implementazione di RBAC, il responsabile finanziario doveva chiedere allo specialista contabile di modificare le note contabili mensili. Ora il responsabile finanziario accede direttamente alle note contabili mensili poiché il titolo professionale eredita il ruolo di specialista contabile.2
2. Interfaith Medical Center
L'Interfaith Medical Center è un ospedale universitario comunitario multi-sede a Central Brooklyn, New York, con 287 posti letto, 16 ambulatori e oltre 1.000 dipendenti.
Sfida: mantenere la conformità HIPAA
HIPAA richiede di stabilire controlli interni basati sui ruoli per i dipendenti al fine di proteggere i dati sanitari elettronici dei pazienti da un uso inappropriato.
Gli amministratori dell'Interfaith Medical Center dovevano impostare manualmente la configurazione del database affinché solo i dipendenti autorizzati (codificatori medici, responsabili sanitari) avessero accesso ai dati dei pazienti.
Soluzione e risultato: gli amministratori IT hanno utilizzato funzionalità di gestione in blocco per creare, rimuovere e modificare numerosi account Active Directory al fine di impostare autorizzazioni utente specifiche in un'unica operazione.
Gestione centralizzata degli accessi: gli amministratori hanno garantito che tutti gli accessi alla rete avvengano tramite un login unico per ciascun dipendente e non condiviso.
Gestione automatizzata di RBAC: dopo l'implementazione del controllo degli accessi basato sui ruoli in blocco, l'azienda afferma di poter gestire con sicurezza 1.000+ oggetti utente, 750+ caselle di posta e 850+ workstation con due DBA e cinque specialisti dell'help desk. 3
Molti ospedali ora combinano RBAC con accessi limitati nel tempo. Il chirurgo ottiene accessi elevati solo durante la finestra operatoria programmata, poi le autorizzazioni vengono revocate automaticamente.
Per le violazioni HIPAA valutate a partire dal 28 gennaio 2026, i massimali delle sanzioni adeguati all'inflazione sono ora di $73,011 per violazione per la maggior parte dei livelli, con un tetto annuo di $2.190.294 per negligenza volontaria non corretta, in aumento rispetto alle cifre precedentemente citate.4 Le organizzazioni che citano le vecchie tabelle delle sanzioni HIPAA nelle policy interne dovrebbero aggiornarle.
3. Western Union
Società americana internazionale di servizi finanziari con 5.000+ dipendenti, con sede a Denver, Colorado.
Sfide Gestione di un identity warehouse centralizzato: I sistemi attuali dell'azienda non consentivano di ricavare dati di origine dalle numerose app nell'identity warehouse, determinando un quadro poco chiaro dei controlli di accesso degli utenti. Quando i manager richiedevano la correzione degli accessi, dovevano passare attraverso il sistema di ticketing; tuttavia, il sistema non aggiornava efficacemente il profilo utente.
Amministrazione dispendiosa in termini di tempo dei controlli di accesso: il tempo dedicato all'amministrazione dei controlli di accesso e alla reazione ai cambiamenti normativi era lungo. Ogni nuovo assunto richiedeva l'accesso a 7-10 applicazioni e relative autorizzazioni. L'accesso veniva fornito manualmente e richiedeva circa 20 minuti per persona per inviare la richiesta di accesso e ricevere l'approvazione di primo livello.
L'azienda si aspettava di vedere chi ha accesso a quali programmi, servizi e file e come valutare se tale accesso sia conforme alla policy di sicurezza.
Soluzione e risultato: Western Union è passata a una piattaforma di gestione delle identità e degli accessi (IAM) con funzionalità RBAC per circa 750 applicazioni.
Maggiore visibilità della rete grazie aun identity warehouse: Western Union ha iniziato a raccogliere tutti i dati di identità necessari basati sui ruoli dai sistemi HR in un unico identity warehouse, consentendo una piena visibilità sui privilegi di accesso degli utenti in un ambiente centralizzato con 750+ applicazioni.
Solida gestione del database utenti: l'azienda afferma che la soluzione di gestione delle identità basata sui ruoli ha semplificato la procedura di provisioning per i reparti che assumono regolarmente nuovi dipendenti. Il provisioning di 50 utenti ora richiede 2.5 minuti, rispetto alle 14 ore.5
Le banche e le società fintech ora considerano RBAC come parte di un modello zero-trust con auditing continuo.
4. Kubernetes in ambito sanitario
Abilitare RBAC su Kubernetes e applicarlo davvero sono due cose diverse. Un resoconto del marzo 2026 di un professionista sanitario che documenta un vero audit HIPAA lo illustra chiaramente.6
Cosa è successo: il cluster ha superato la revisione della documentazione. RBAC era tecnicamente abilitato. Ma l'audit ha rilevato:
- Tre namespace configurati in modo errato
- Un account di servizio con accesso cluster-admin che nessuno nel team ricordava di aver creato
- Dati dei pazienti che si spostavano non crittografati tra due servizi interni
Nessun dato è stato violato. Ma tutti e tre i rilievi costituivano delle non conformità di audit e ciascuno di essi avrebbe potuto generare un incidente segnalabile.
Il problema strutturale: la Security Rule HIPAA richiede misure di sicurezza tecniche specifiche, controlli degli accessi, audit trail, identificazione univoca degli utenti, crittografia in transito e a riposo. RBAC su Kubernetes copre il requisito di controllo degli accessi, ma da solo non fa nulla per la crittografia o per la completezza degli audit trail. I team che spuntano «RBAC abilitato» in una checklist di conformità senza mappare ogni misura di sicurezza tecnica su una configurazione specifica del cluster non sono conformi; sono solo documentati.
I cluster Kubernetes conformi a HIPAA mappano RBAC sullo standard del minimo necessario: utenti umani collegati ai gruppi dell'identity provider tramite OIDC/SSO con MFA, ClusterRoles riservati alle attività inevitabili del control plane, RoleBindings limitati ai namespace come impostazione predefinita e account di servizio solo per i carichi di lavoro.7
5. Piattaforme cloud: come AWS, Azure e Google Cloud strutturano RBAC nella pratica
I tre principali provider cloud implementano ciascuno una variante di RBAC, ma le differenze architetturali contano nella pratica.
AWS IAM
AWS IAM assegna le autorizzazioni tramite policy associate a identità (utenti, gruppi, ruoli) o risorse. I ruoli sono il meccanismo consigliato per l'accesso tra servizi e tra account. Un controllo granulare è disponibile tramite condizioni di policy come ora del giorno, intervallo IP e stato MFA, il che avvicina AWS IAM a un comportamento basato sugli attributi mantenendo RBAC come struttura organizzativa.
Come funziona nella pratica: un ruolo sviluppatore in un account di produzione potrebbe avere accesso in sola lettura a S3 e CloudWatch, con accesso in scrittura limitato a un ruolo di deployment separato assunto solo durante l'esecuzione della pipeline CI/CD. Separare il ruolo permanente dello sviluppatore dalle autorizzazioni elevate di deployment è l'applicazione del privilegio minimo entro i vincoli di RBAC.
Microsoft Entra ID + Azure RBAC
Azure RBAC è costruito attorno a una gerarchia di ambito a quattro livelli. In cima si trova il gruppo di gestione, che abbraccia più sottoscrizioni ed è tipicamente utilizzato dalle grandi aziende per applicare le policy tra le unità di business. Al di sotto si trova la sottoscrizione, il confine principale di fatturazione e accesso per la maggior parte delle organizzazioni. All'interno di una sottoscrizione si trovano i gruppi di risorse, contenitori logici per risorse correlate come un'app web, il suo database e il relativo account di archiviazione. In fondo alla gerarchia si trovano le singole risorse stesse.
Microsoft Defender for Cloud ha introdotto Cloud Scopes e Unified RBAC, un unico livello cloud-agnostico che segmenta le risorse e controlla la visibilità su AWS, Azure e GCP contemporaneamente.8 Questo sostituisce il modello precedente in cui le organizzazioni che gestivano ambienti multi-cloud dovevano mantenere definizioni di ruolo separate e non interoperabili per ciascun provider. Per i team di sicurezza che gestiscono ambienti ibridi, si tratta di un cambiamento operativo rilevante.
Google Cloud IAM
Google Cloud IAM è organizzato attorno a una gerarchia di risorse a quattro livelli. L'organizzazione si trova in cima e corrisponde all'account Google Workspace o Cloud Identity di un'azienda. È il nodo radice a cui appartengono in ultima analisi tutte le risorse. Al di sotto vi sono le cartelle, che raggruppano i progetti correlati e sono tipicamente utilizzate per rispecchiare la struttura interna: unità di business, team o ambienti come produzione e staging. I progetti si trovano all'interno delle cartelle e fungono da confine principale per la gestione delle risorse, la fatturazione e il controllo degli accessi. Le singole risorse, le istanze Compute Engine, i bucket Cloud Storage e i dataset BigQuery si trovano in fondo.
I set di principal degli account di servizio consentono di fare riferimento a tutti gli account di servizio in un progetto, una cartella o un'organizzazione nelle policy allow, deny e di accesso, utili per le organizzazioni che gestiscono grandi popolazioni di account di servizio. La concessione autonoma delle autorizzazioni mancanti dai messaggi di errore (GA 27 febbraio 2026) riduce l'attrito del debug delle autorizzazioni.9
Al Google Cloud Next ’26, Google ha anche annunciato un catalogo semplificato di ruoli predefiniti con ruoli amministratore, editor e visualizzatore semplificati, un selettore di ruoli IAM e la possibilità di richiedere la riautenticazione per le azioni sensibili.10
6. VLI
Fornitore di logistica su rotaia in Brasile. Gestisce un sistema ferroviario, 100 locomotive, oltre 6.000 veicoli ferroviari, con 8.000 dipendenti e 1.000 appaltatori.
Sfida: Controlli complessi degli accessi nella catena di fornitura: l'azienda aveva difficoltà ad assegnare accessi ai registri dei movimenti delle merci e delle transazioni.
CISO di VLI: «Abbiamo circa 9.000 dipendenti che devono utilizzare vari sistemi per movimentare i treni e abbiamo bisogno di un sistema governato per una migliore tempistica; i dipendenti non possono aspettare di avere accesso per scaricare il camion.»
I camionisti e gli operatori ferroviari dovevano accedere continuamente ai sistemi per ottenere informazioni ed effettuare transazioni come parte della loro routine di carico, il che rallentava il processo e riduceva la produttività. Nonostante la presenza di ampi team IT e di sviluppo, non esisteva alcun meccanismo per rilevare o tracciare gli individui privilegiati che accedevano ai server VLI.11
Soluzione e risultato: VLI è migrata a una piattaforma centralizzata di controllo degli accessi degli utenti.
Gestione rapida degli accessi degli utenti: VLI ha raggiunto la capacità di dare agli utenti giusti l'accesso alle risorse pertinenti al momento giusto. Ha ridotto i tempi di risposta alle richieste di accesso degli utenti da 5 giorni a pochi secondi.
Server protetti: ha protetto i server eliminando la necessità di condividere credenziali di accesso autorizzate.
Riduzione del rischio di attacchi malware e ransomware: ha limitato il numero di utenti non amministratori con accesso amministrativo sugli endpoint e ha predisposto elenchi di app affidabili e non affidabili e istruzioni, riducendo al minimo il rischio di attacchi informatici.
7. Nine Entertainment
La più grande azienda mediatica australiana a capitale nazionale.
Sfida: autorizzazioni di controllo degli accessi: la manutenzione di soluzioni personalizzate è diventata un onere enorme per il personale tecnico poiché non riuscivano a gestire migliaia di autorizzazioni di controllo degli accessi.
Soluzione e risultato: Nine Entertainment ha creato una directory unificata con sincronizzazione AD in tempo reale e MFA per definire procedure RBAC standardizzate.12
Gestione unificata degli accessi: l'azienda utilizza efficacemente 200+ connessioni per fornire accesso a 50+ applicazioni e a più siti WordPress sulla base di autorizzazioni personalizzate.
Controlli di autenticazione migliorati: con l'implementazione del software, gli utenti di Nine Entertainment non devono più inserire i codici MFA; l'autenticazione avviene in modo fluido.
Esempio: con le funzionalità di gestione delle identità e di RBAC, Nine Entertainment poteva rilevare gli utenti che accedevano da qualsiasi posizione, come l'ufficio di casa. Se l'utente deve registrarsi con l'autenticazione basata sull'identità, viene guidato tramite una procedura di registrazione self-service basata su procedura guidata.
8. SaaS e applicazioni multi-tenant: il problema dell'esplosione dei ruoli
Le piattaforme di assistenza clienti, gli strumenti di project management e i CRM SaaS rappresentano una sfida distinta per RBAC.
Questo è gestibile con quattro ruoli. Il problema emerge quando i team iniziano a gestire le eccezioni.
Questa è un'esplosione dei ruoli. È una modalità di fallimento strutturale di RBAC, non un caso limite. Si verifica specificamente quando le organizzazioni cercano di codificare variazioni di policy, condizioni, eccezioni e contesto nei nomi dei ruoli invece che in un motore di policy progettato per gestirli.
Come la affrontano le organizzazioni:
La soluzione pratica è un modello ibrido. RBAC gestisce i ruoli di base legati alle funzioni lavorative che sono stabili e ben definiti. ABAC (controllo degli accessi basato sugli attributi) o PBAC (controllo degli accessi basato su policy) gestisce le condizioni: orario di accesso, stato di salute del dispositivo, livello di classificazione dei dati e posizione geografica.
9. RBAC e IA agentica: il problema strutturale del 2026
Il RBAC tradizionale è stato progettato per utenti umani con identità stabili e modelli di accesso prevedibili. Gli agenti IA non sono né l'uno né l'altro.
All'RSAC 2026, il CEO di Oasis Security Danny Brickman ha descritto il problema centrale: «Un agente vale tanto quanto l'accesso che gli viene concesso. Un agente senza accesso in pratica non significa nulla. Un agente con accesso completo ai dati aziendali ha il pieno valore potenziale dato all'organizzazione.»13
Il problema non è semplicemente che gli agenti IA hanno bisogno di ruoli. È che operano in modo diverso dagli utenti umani in modi che infrangono le ipotesi fondamentali di RBAC:
- Le identità macchina superano già di gran lunga quelle umane nella maggior parte degli ambienti aziendali
- Gli agenti cambiano stato dinamicamente. Lo stesso agente che gestisce attività di routine in un momento può aver bisogno di accessi elevati il momento successivo
- Un agente che eredita tutte le autorizzazioni di un utente (comune nelle prime implementazioni) crea un eccesso di privilegi ereditato su larga scala
- Il registro di audit mostra l'identità dell'agente, non quella dell'utente di origine, compromettendo la responsabilità
IANS Research ha identificato le soluzioni Model Context Protocol (MCP) come lo specifico modello di integrazione in cui le attuali strutture di autenticazione e autorizzazione stanno creando un'esposizione reale.14
La risposta del settore si sta orientando verso modelli di accesso basati sull'intento e just-in-time: autorizzazioni temporanee e con ambito ristretto, assegnate quando necessario e revocate automaticamente, piuttosto che ruoli permanenti che un agente mantiene continuativamente.15
Che cos'è RBAC?
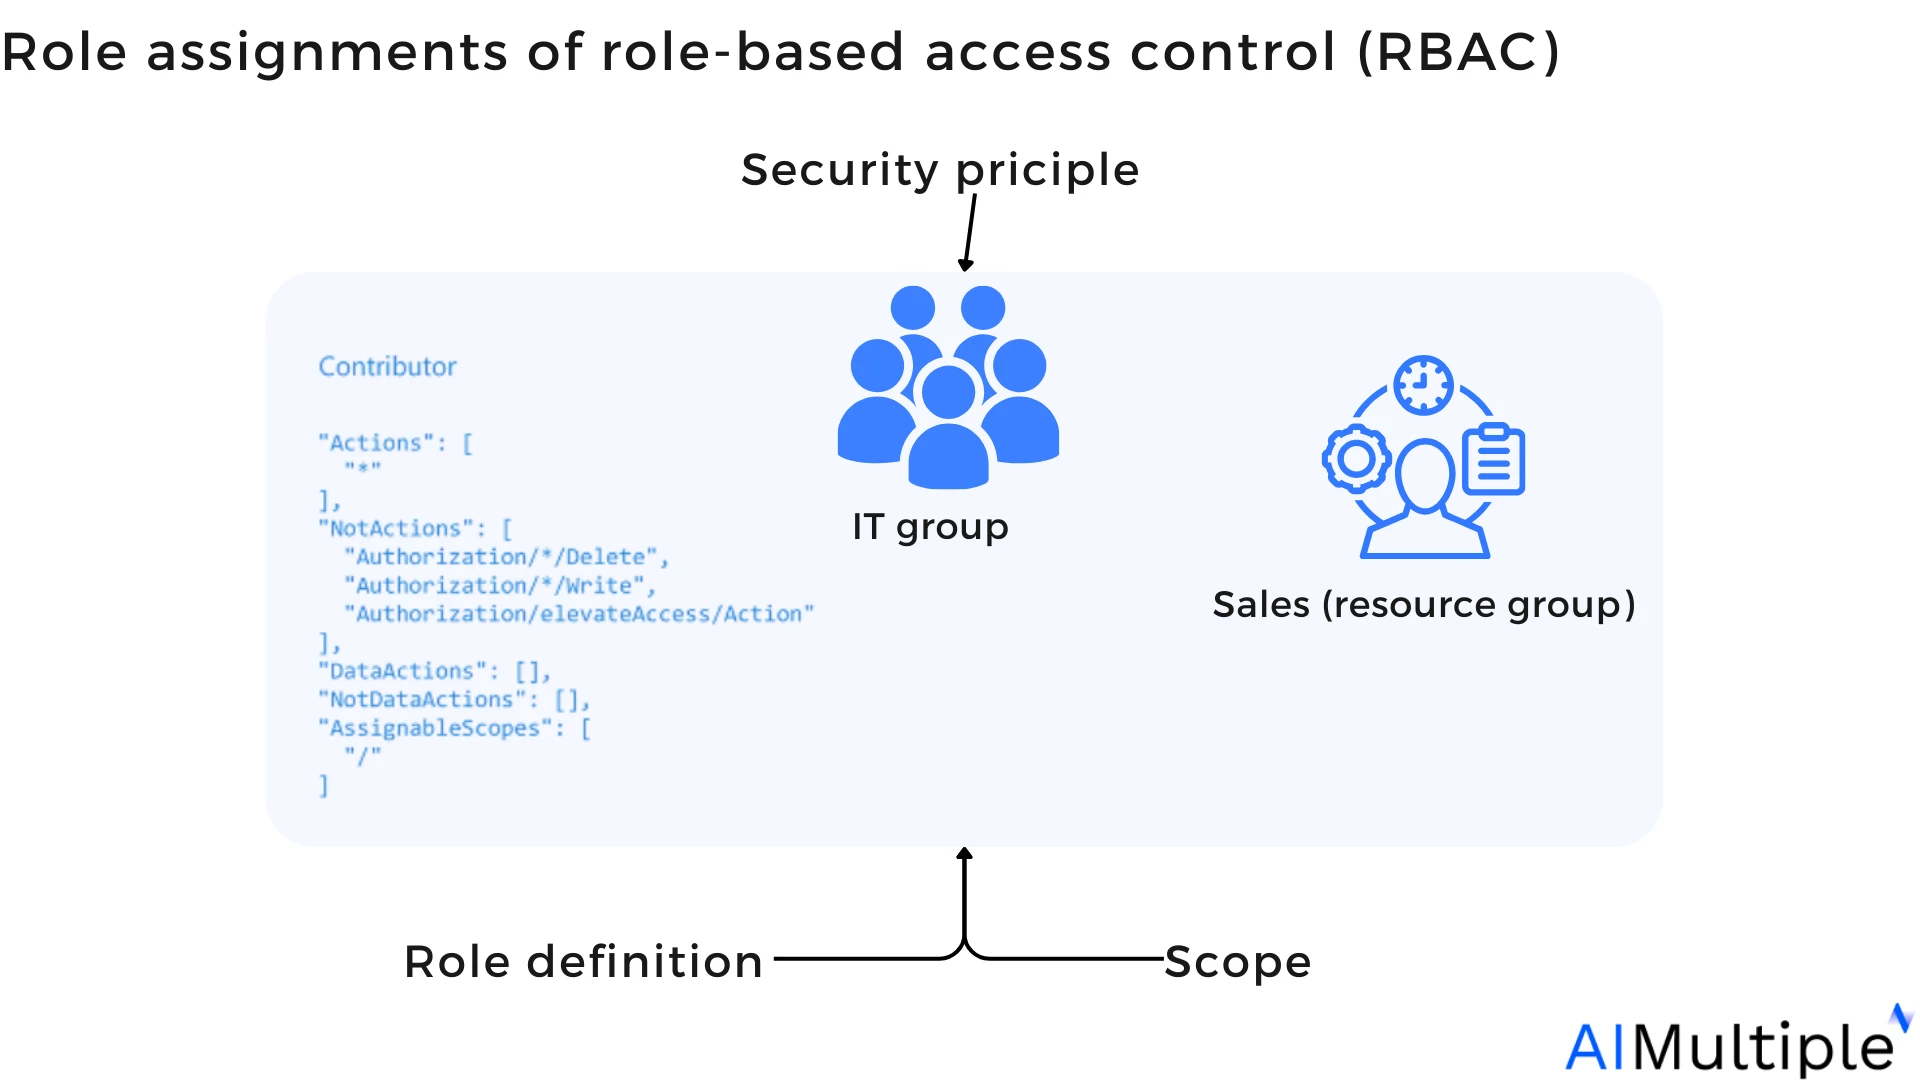
Il controllo degli accessi basato sui ruoli (RBAC) è un modello per la gestione degli accessi degli utenti al fine di proteggere risorse come informazioni, applicazioni e sistemi dall'accesso non autorizzato.
Figura 1: assegnazione dei ruoli nel controllo degli accessi basato sui ruoli
Problemi senza RBAC
Applicare il principio del «privilegio minimo» è difficile: gli amministratori non riescono a comprendere i ruoli e le autorizzazioni degli utenti. Potrebbero non identificare il livello minimo di accesso di cui un dipendente ha bisogno per svolgere le proprie attività.
L'onboarding richiede più tempo: le autorizzazioni per i nuovi assunti vengono inviate caso per caso tramite moduli specifici.
I cambi di mansione sono complessi: controllare l'accesso per le persone che cambiano lavoro richiede richieste di modifica individualizzate.
Rischio di accesso non autorizzato: può comportare un uso improprio, causando accessi speculari (l'accesso di Bert appare come quello di Eva).
Dimostrazione di RBAC: assegnazione di ruoli e autorizzazioni
Consideriamo uno studio dentistico che sottoscrive un prodotto SaaS per amministrare e promuovere servizi sanitari ai potenziali clienti con i seguenti moduli:
Modulo di fatturazione: raccoglie i pagamenti da assicurazioni e pazienti per i servizi medici coperti dai codici di fatturazione odontoiatrica.
Modulo vendite: consente agli studi dentistici di classificare i potenziali lead in base alla probabilità di acquistare un prodotto/servizio.
Configurazione delle autorizzazioni
Gli amministratori dello studio dentistico utilizzano l'interfaccia utente del software per assegnare l'accesso alle autorizzazioni a varie funzioni aziendali.
Utilizzando le opzioni drag-and-drop, gli amministratori creano diverse autorizzazioni: «visualizza», «modifica», «crea» ed «elimina».
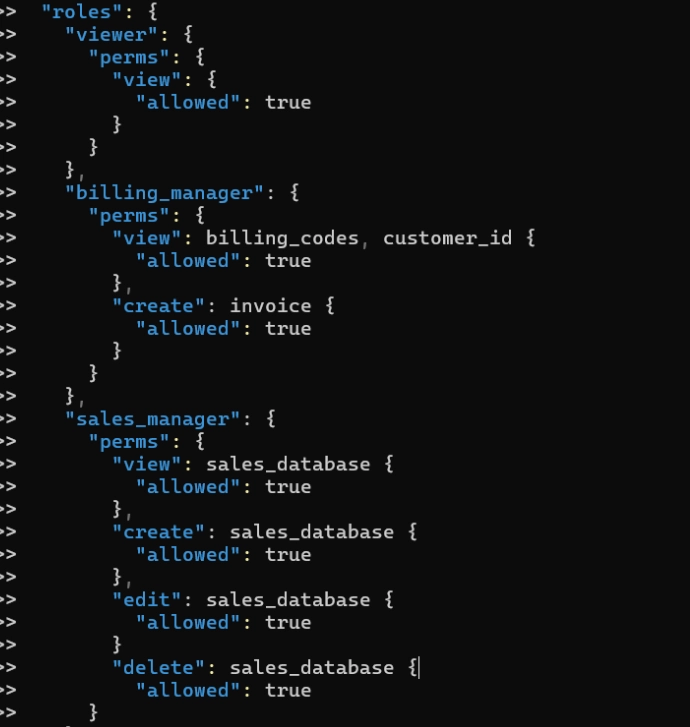
Autorizzazioni del modulo di fatturazione (solo responsabile fatturazione):
- visualizza: billing_codes
- visualizza: customer_ID
- crea: invoice
Autorizzazioni del modulo vendite (responsabile vendite):
- visualizza: sales_database
- crea: sales_database
- modifica: sales_database
- elimina: sales_database
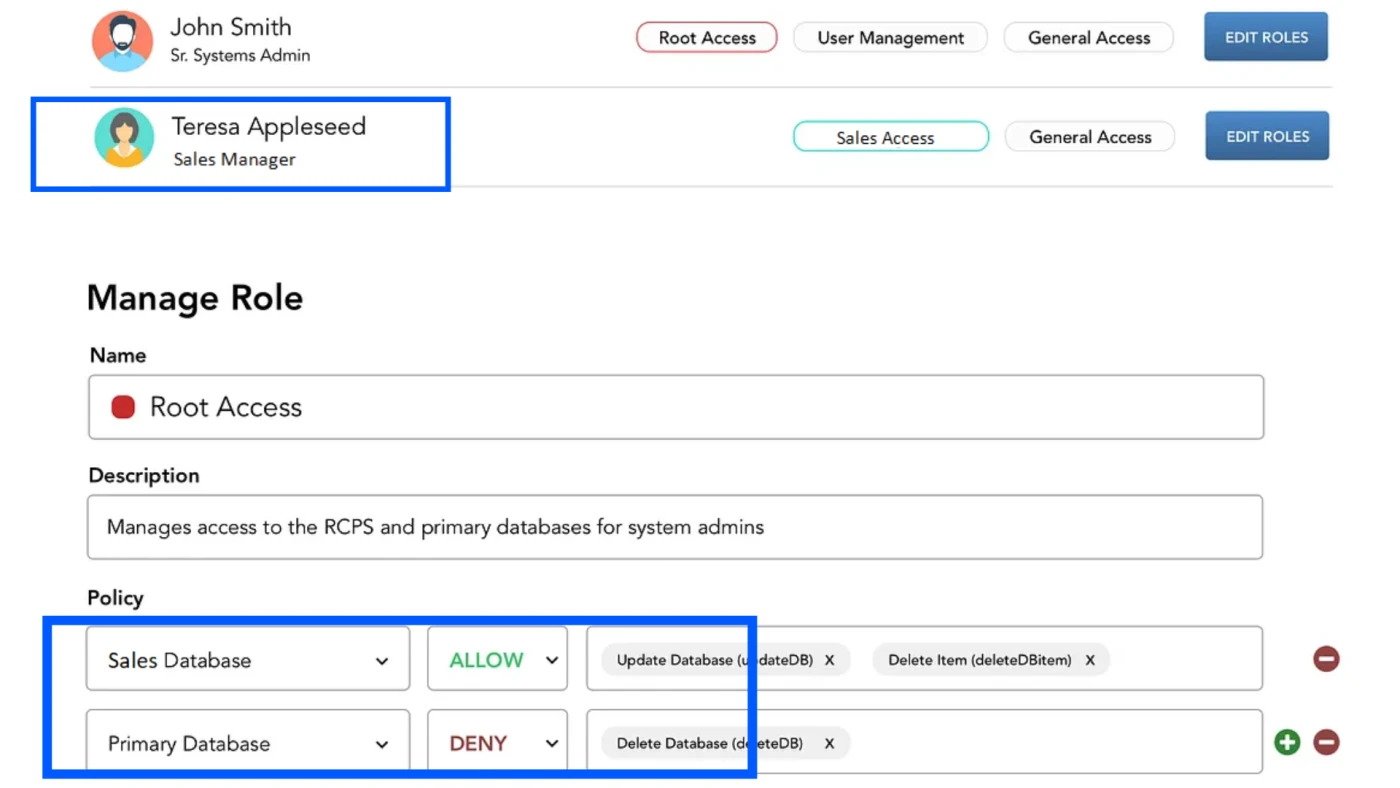
Dopo aver configurato le autorizzazioni, l'amministratore crea il ruolo «responsabile vendite» e assegna queste autorizzazioni a tale ruolo, limitando l'accesso degli altri dipendenti al database delle vendite.
Figura 2: verifica delle policy RBAC per il «sales_manager» con elementi dell'interfaccia utente (UI)
Figura 3: esempio di come potrebbe apparire il file data.json per i ruoli «billing_manager» e «sales_manager»
5 vantaggi di RBAC
1. Limitare l'accesso eccessivo
Con il passaggio all'infrastruttura cloud, alle app SaaS e al single sign-on (SSO), individui e gruppi ereditano spesso ruoli con accessi eccessivi. RBAC riduce questo rischio definendo gruppi e sottogruppi in modo che gli utenti abbiano accesso solo a ciò di cui hanno bisogno.
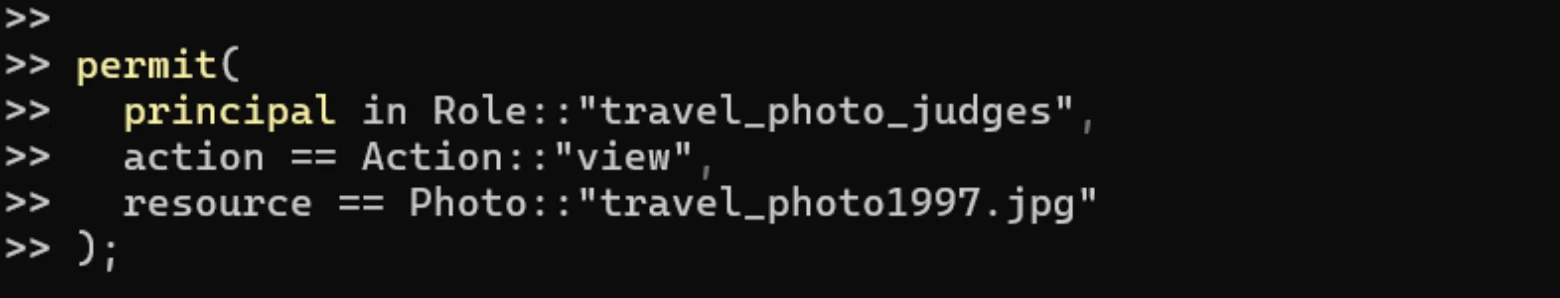
Esempio: gli utenti inviano immagini a un concorso per le migliori foto di viaggio. Solo i giudici del concorso dovrebbero vedere quelle foto. La policy consente a qualsiasi input nella posizione «travel_photo_judges» di esaminare la foto «travel_photo1997.jpg».
Ciò avviene tramite la valutazione RBAC, che passa le informazioni sul gruppo al motore di valutazione e determina se l'input indicato nella richiesta di autorizzazione è un membro del gruppo.
2. Policy di controllo degli accessi uniche
I sistemi RBAC forniscono policy di controllo degli accessi più granulari e adattate alle esigenze di un'azienda rispetto ai sistemi mainframe.
Esempio: gli amministratori di sistemi RBAC utilizzano i ruoli per scopi amministrativi limitando l'accesso alla rete in base al ruolo di un individuo, ad esempio «utente ospite con autorizzazioni limitate».
3. Supporto a livello di applicazione
RBAC aiuta le aziende ad avere un approccio granulare agli accessi supportando le autorizzazioni a livello di applicazione.
Esempio: RBAC può assegnare un insieme di autorizzazioni in un programma di scrittura che consente agli utenti di leggere, modificare ed eliminare i contenuti.
4. Allocazione flessibile dei ruoli
I modelli RBAC creano relazioni tra ruoli, autorizzazioni e utenti. Due ruoli possono essere definiti come mutuamente esclusivi, così lo stesso utente non può ricoprirli entrambi (ad esempio, un utente che crea i pagamenti non può anche approvarli). Ciò impone la separazione dei compiti.
Esempio: quando viene impostata un'autorizzazione, può essere assegnata a numerosi ruoli. Matt può ricoprire sia il ruolo amministrativo sia quello di specialista finanziario, mentre Eva può avere solo un ruolo di specialista finanziario.
5. Dimostrare la conformità
L'implementazione di RBAC aiuta gli istituti finanziari e i fornitori di servizi sanitari a dimostrare la conformità agli standard tecnici e operativi, tra cui HIPAA, PCI e PHI.
Perché usare RBAC?
L'accesso non autorizzato alla rete ha rappresentato il 40% delle intrusioni informatiche di terze parti nel 2023. Considerando che l'accesso non autorizzato è uno dei principali fattori di violazione dei dati, stabilire RBAC è fondamentale, soprattutto per le aziende con più dipendenti.
1. Maggiore sicurezza
Riduzione del rischio di accesso non autorizzato: assegnando le autorizzazioni in base ai ruoli piuttosto che ai singoli individui, è più facile garantire che gli utenti abbiano accesso solo alle informazioni e alle risorse necessarie per i loro ruoli.
Applicare il principio del privilegio minimo: agli utenti viene concesso il livello minimo di accesso necessario per svolgere le proprie mansioni, riducendo il rischio di violazioni interne dei dati e di esposizione di informazioni sensibili.
2. Gestione semplificata
Semplicità di amministrazione: gli amministratori possono assegnare e gestire facilmente le autorizzazioni degli utenti per ruolo anziché gestirle individualmente.
Scalabilità: man mano che le organizzazioni crescono, i nuovi utenti vengono rapidamente assegnati a ruoli predefiniti, semplificando il processo di onboarding e garantendo policy di controllo degli accessi coerenti.
3. Riduzione del rischio di errori
Controllo centralizzato: la gestione centralizzata dei ruoli riduce il rischio di errori umani nell'assegnazione delle autorizzazioni e garantisce che le policy di accesso siano applicate in modo coerente.
Responsabilità chiara: con RBAC è più facile determinare la responsabilità e l'attribuzione per l'accesso alle risorse sensibili.
4. Rispettare la conformità
Conformità normativa: RBAC aiuta le organizzazioni a conformarsi ai vari requisiti normativi garantendo che l'accesso ai dati sensibili sia controllato e documentato.
Audit trail: la natura basata sui ruoli del controllo degli accessi rende più facile tracciare e verificare chi ha accesso a quali risorse, facilitando un migliore monitoraggio e reporting.
 Aggiungi come fonte preferita
Futuro di RBAC
In tutti i settori, RBAC è passato da:
Dai titoli professionali statici: a ruoli dinamici basati sulle attività
Dalle autorizzazioni permanenti: all'accesso temporaneo e contestuale
Dal controllo esclusivamente umano: alla governance delle identità umane e dell'IA
RBAC non riguarda più solo «chi può accedere». Riguarda chi può agire, quando e in quali condizioni, con ogni azione tracciabile.
Ulteriori letture
- I migliori 10 strumenti di microsegmentazione
- Prevenzione delle intrusioni: come funziona? & 3 metodi
- Soluzioni di gestione delle policy di sicurezza di rete (NSPM)
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{9 Esempi reali di RBAC}},
  year   = {2026},
  month  = may,
  howpublished    = {\url{https://aimultiple.com/rbac-examples}},
  note   = {AIMultiple. Consultato il 26 maggio 2026}
}
Registro delle modifiche
4 aggiornamentiAggiunte sezioni su RBAC Kubernetes in sanità, RBAC dei provider cloud AWS, Azure e Google Cloud, e IA agentica.
Ampliata la sezione "Esempi reali di RBAC" con tre nuovi esempi di aziende.
Collegamenti di riferimento
Il lavoro di Cem presso AIMultiple è stato citato da importanti testate internazionali tra cui Business Insider, Forbes, Morning Brew e Washington Post, da aziende globali come Deloitte e HPE, da ONG come il World Economic Forum e da organizzazioni sovranazionali come la Commissione europea. [1], [2], [3], [4], [5]
Nel corso della sua carriera, Cem ha lavorato come consulente tecnologico, acquirente tecnologico e imprenditore tecnologico. Ha consigliato le aziende sulle loro decisioni tecnologiche presso McKinsey & Company e Altman Solon per più di un decennio. Ha inoltre pubblicato un report McKinsey sulla digitalizzazione.
Ha guidato la strategia tecnologica e gli approvvigionamenti di una società di telecomunicazioni rispondendo direttamente al CEO. Ha inoltre guidato la crescita commerciale dell'azienda deep tech Hypatos, che ha raggiunto ricavi ricorrenti annuali a 7 cifre e una valutazione a 9 cifre partendo da zero in 2 anni. Il lavoro di Cem in Hypatos è stato ripreso da importanti testate tecnologiche come TechCrunch e Business Insider.
Cem interviene regolarmente a conferenze tecnologiche internazionali. Si è laureato come ingegnere informatico presso l'Università di Bogazici e possiede un MBA della Columbia Business School.




Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.