


Top 10 Ferramentas DAST: Resultados de Benchmarking e Comparação
Como CISO, trabalhei extensivamente com ferramentas DAST. Ao avaliar as principais soluções, analisei capacidades como precisão, desempenho de detecção por gravidade e muito mais. Veja abaixo um detalhamento das minhas principais conclusões:
Resultados de benchmark DAST
Taxas de verdadeiros positivos e falsos positivos
Ambientes de benchmark:
1. Holdout: Dois sites privados são usados na metodologia para avaliar a eficácia das ferramentas na detecção de vulnerabilidades em aplicações personalizadas e não públicas.
2. Holdout (sem itens de informação): Dois sites privados usados para avaliar a detecção de vulnerabilidades em aplicações personalizadas e não públicas. Uma segunda variante exclui descobertas de divulgação de informações (erros detalhados, vazamentos de metadados) para isolar a detecção de vulnerabilidades exploráveis.
3. DVWA (Damn Vulnerable Web Application): Aplicação PHP/MySQL de código aberto para validar a detecção contra vulnerabilidades conhecidas.1Visa comparar ferramentas com vulnerabilidades conhecidas e validar a consistência da detecção.
4. Broken Crystals: Aplicação web de código aberto construída com React.2Visa avaliar a eficácia das ferramentas em vulnerabilidades comuns em aplicações com front-end pesado.
Principais métricas para avaliar ferramentas DAST:
1. Cobertura de vulnerabilidades: Quantas vulnerabilidades reais a ferramenta encontra corretamente. (Maior cobertura significa menos pontos cegos na sua segurança.)
Fórmula = verdadeiros positivos (ou seja, vulnerabilidades de segurança corretamente identificadas) / número total de vulnerabilidades.
2. Taxa de falsos positivos invertida: A proporção de descobertas que não são alarmes falsos. Isso garante que as equipes de segurança não desperdicem tempo perseguindo problemas que não são reais. (Invertemos a taxa para que quanto maior, melhor.)
Fórmula = 1 − (Falsos positivos ÷ Total de descobertas).
Nossas recomendações
Com base em nosso benchmark, recomendamos que as empresas:
Inclua DAST em cada ciclo de lançamento: Executar varreduras após cada lançamento detecta vulnerabilidades recorrentes antes que cheguem à produção.
Não dependa apenas de DAST: Complemente com SAST para análise em nível de código, IAST para monitoramento em tempo de execução e testes manuais para falhas lógicas complexas.
Equilibre velocidade e precisão: As ferramentas mais úteis revelam as vulnerabilidades certas rapidamente e com orientação clara de remediação, não a lista mais longa de descobertas.
Análise aprofundada do benchmark Holdout
Analisamos os resultados do holdout em detalhes, indo além da detecção para priorização e relatórios:
Desempenho na detecção de vulnerabilidades importantes
Vulnerabilidades classificadas como informativas (por exemplo, mensagens detalhadas, vazamentos de metadados) foram excluídas da análise para focar somente nas vulnerabilidades críticas que podem impactar a segurança.
Relatórios e outros recursos
- Tempo de varredura: A velocidade é crucial quando as varreduras DAST são integradas aos pipelines de CI/CD. Uma varredura lenta pode atrasar os ciclos de desenvolvimento e desestimular o uso frequente.
- Sugestões de remediação: Ferramentas com sugestões de remediação podem fornecer orientação acionável e de alta qualidade para ajudar os desenvolvedores a resolver problemas de segurança rapidamente. (Observação: ainda não avaliamos formalmente a qualidade das sugestões de remediação.)
- Qualidade do relatório: Classificamos a qualidade dos relatórios como alta, média ou baixa com base em nossa experiência com as ferramentas DAST testadas. Relatórios de alta qualidade eram bem estruturados, fáceis de ler e forneciam insights claros.
Detecção de vulnerabilidades por gravidade
Ferramentas com taxas de detecção mais altas (por exemplo, HCL AppScan com 75%) são mais eficazes.
- Vulnerabilidades críticas: Problemas graves (por exemplo, execução remota de código) que precisam de atenção imediata.
- Vulnerabilidades altas, médias e baixas: Problemas de alta gravidade precisam de ação urgente, enquanto os de média e baixa são menos críticos.
- Melhor prática: Problemas não críticos (por exemplo, configurações inseguras) que melhoram a higiene de segurança.
- Informativo: Problemas não exploráveis (por exemplo, erros detalhados) que são de baixa prioridade.
Precisão de priorização
Uma pontuação de 100% não significa que todas as vulnerabilidades foram detectadas. Isso indica que, entre as vulnerabilidades detectadas, todas foram priorizadas corretamente.
Metodologia de benchmark
Conjunto de holdout: Criamos 2 sites:
- Um com todas as 10 principais vulnerabilidades da OWASP incluídas deliberadamente, como injeção de SQL.
- O outro não incluía vulnerabilidades importantes.
Os sites não são públicos. Nós os mantemos como um conjunto de holdout para garantir que os fornecedores não os usem para melhorar suas ferramentas DAST, o que invalidaria o objetivo do benchmark: medir o desempenho dessas ferramentas em aplicações do mundo real.
Soluções DAST participantes: Para produzir os resultados do benchmark, nós:
- Obtivemos acesso a 6 das principais soluções DAST.
- Usamos cada ferramenta como um scanner DAST web para executar testes de benchmark com a configuração para detectar o OWASP Top 10.
As soluções DAST usadas no conjunto de holdout estão listadas abaixo:
- Acunetix, versão mais recente da Invicti até junho/2024
- HCL AppScan Standard 10.5.0
- Versão mais recente do Qualys WAS até outubro/2024
- Netsparker, versão mais recente da Invicti até junho/2024
- Tenable Nessus 10.7.4
- ZAP 2.15.0
DVWA e Broken Crystals:
Os resultados foram obtidos do benchmark do Pentest-Tools.com.3
Próximos passos
Planejamos adicionar resultados de benchmark de código aberto, incluindo o OWASP Benchmark Project (uma suíte de testes Java para avaliar precisão, cobertura e velocidade). Estamos buscando ativamente incluir as seguintes ferramentas em futuras execuções de benchmark:
- Checkmarx DAST
- Contrast Assess
- Indusface WAS
- PortSwigger Burp Suite
Por que estamos executando benchmarks de DAST?
As empresas dependem de DAST para manter seus dados e aplicações seguros como parte de sua estratégia de cibersegurança. No entanto, as métricas mais importantes sobre uma ferramenta DAST, como a taxa de falsos positivos, não estão disponíveis.
As empresas devem executar uma Prova de Conceito (PoC) antes de adotar ferramentas DAST; no entanto, as PoCs não são perfeitas:
As aplicações testadas durante a PoC podem não ter certas vulnerabilidades e, como resultado, as empresas podem não entender todas as capacidades das ferramentas em sua PoC.
As PoCs são caras; as empresas podem não cobrir todas as ferramentas DAST em sua PoC e podem perder a solução mais adequada para seus negócios.
Revisar os resultados de benchmark e selecionar uma lista restrita de fornecedores para a PoC pode ajudar as empresas a identificar a solução ideal para suas aplicações.
Critérios padronizados para avaliar scanners de vulnerabilidades web
Veja abaixo alguns dos critérios que usamos e a justificativa para selecioná-los:
Taxa de verdadeiros positivos: A detecção automatizada de vulnerabilidades é a principal função de uma ferramenta DAST. É fundamental que os scanners automatizados de segurança de aplicações web identifiquem vulnerabilidades nas aplicações.
Taxa de falsos positivos: Falsos positivos reduzem a confiança nas soluções DAST e atrasam as equipes de segurança. No gráfico, queríamos colocar as soluções de melhor desempenho no canto superior direito, por isso invertemos a taxa de falsos positivos.
Precisão de priorização é fundamental para a priorização. Sem isso, as equipes de segurança podem se perder em uma grande lista de vulnerabilidades.
Como as empresas devem executar PoCs de DAST?
Recomendamos:
Usar uma ampla variedade de aplicações para ver como diferentes ferramentas se comportam em diferentes cenários.
Incluir alvos de benchmarking que se assemelhem o máximo possível às aplicações finais da organização.
Top 10 ferramentas DAST comparadas
Os insights das avaliações vêm de 5 e 6
Aqui listamos soluções DAST pagas e gratuito. Se você tem interesse em soluções gratuito, confira as gratuito ferramentas DAST.
Cobertura de varredura
- Detecta XSS: Identifica vulnerabilidades em que invasores injetam scripts maliciosos que podem roubar dados ou sequestrar sessões de usuários.
- Detecta injeção de SQL: Detecta falhas em que invasores manipulam consultas SQL para acessar ou modificar um banco de dados.
- OAuth 2.0: Avalia a segurança dos fluxos de autorização OAuth 2.0, para garantir controle de acesso adequado .
- Detecta injeção de comando: Detecta vulnerabilidades em que invasores injetam e executam comandos arbitrários no servidor ou no sistema.
Invicti
Invicti é uma ferramenta de teste dinâmico de segurança de aplicações (DAST) e teste interativo de segurança de aplicações (IAST) projetada para identificar vulnerabilidades em aplicações web e APIs.
Essa abordagem dupla permite que a Invicti realize varreduras precisas em tempo real tanto das aplicações em execução quanto de seu código, fornecendo insights mais profundos sobre possíveis vulnerabilidades.
Ela suporta uma ampla variedade de testes de segurança, incluindo verificações para:
- Injeção de SQL
- XSS (cross-site scripting, uma vulnerabilidade da web)
- Vulnerabilidades relacionadas a API
Pontos fortes
- Varredura de linha de base e incremental: Uma das capacidades diferenciadoras da Invicti é sua varredura de linha de base para avaliações iniciais de vulnerabilidade e varredura incremental para focar em novas mudanças. Essa abordagem otimiza o monitoramento contínuo em comparação com outras ferramentas que dependem exclusivamente de varreduras completas e estáticas.
- Integração de CI/CD: Integra-se perfeitamente aos pipelines de CI/CD, permitindo varredura de segurança automatizada durante o processo de desenvolvimento.
Pontos fracos
- Falsos positivos e análise de vulnerabilidades: Embora a Invicti tenha bom desempenho na detecção de vulnerabilidades, há espaço para melhorias em sua análise de falsos positivos e nas bibliotecas gerais de análise de vulnerabilidades. A taxa atual de falsos positivos de 23% significa que as equipes de segurança ainda podem precisar gastar tempo validando resultados.
- Cobertura limitada para API GraphQL: Embora a Invicti seja uma ferramenta forte para escanear vários tipos de vulnerabilidades, sua cobertura de segurança de API GraphQL é menos abrangente em comparação com outras soluções especializadas de testes de API. Ela é eficaz no teste de APIs, incluindo REST, SOAP e GraphQL, sem exigir configuração adicional. No entanto, é menos eficaz no teste de lógica de negócios complexa ou no fornecimento de análises aprofundadas para APIs GraphQL em comparação com outras ferramentas projetadas especificamente para esses casos de uso.
- Especificidade dos relatórios: A especificidade dos relatórios gerados pela Invicti pode ser melhorada com o fornecimento de informações contextuais mais detalhadas, orientações de remediação mais claras e melhor clareza de priorização.
PortSwigger Burp Suite
O Burp Suite suporta tanto testes dinâmicos de segurança de aplicações (DAST) automatizados quanto manuais. Em nosso benchmark, ele alcançou 29% de cobertura de vulnerabilidades críticas, tornando-o eficaz para testes de vulnerabilidade automatizados e manuais.
Disponível em diferentes edições, incluindo as edições Professional, Enterprise e Community.
A edição community pode escanear ou rastrear aplicações web interna ou externamente, enquanto a versão paga oferece recursos adicionais para empresas que buscam uma ferramenta mais complexa.
Pontos fortes
- Precisão: Em nosso benchmark, o Burp Suite apresentou uma taxa de falsos positivos de 15%, menor em comparação com outras ferramentas como Invicti, que teve uma taxa de falsos positivos de 23%.
- Configuração simples: O processo de configuração é simples e fácil de usar.
Pontos fracos
- Alto uso de memória: Durante as varreduras, especialmente em aplicações maiores, o Burp Suite usa memória significativa, o que impacta o desempenho.
- Integrações limitadas: O Burp Suite carece de integrações mais amplas com ferramentas como o Jenkins para automatizar varreduras DAST, limitando sua utilidade em fluxos de trabalho de integração contínua/implantação contínua (CI/CD).
- Qualidade de relatórios: O Burp Suite teve baixa qualidade de relatório. E a orientação de remediação fornecida era frequentemente muito genérica.
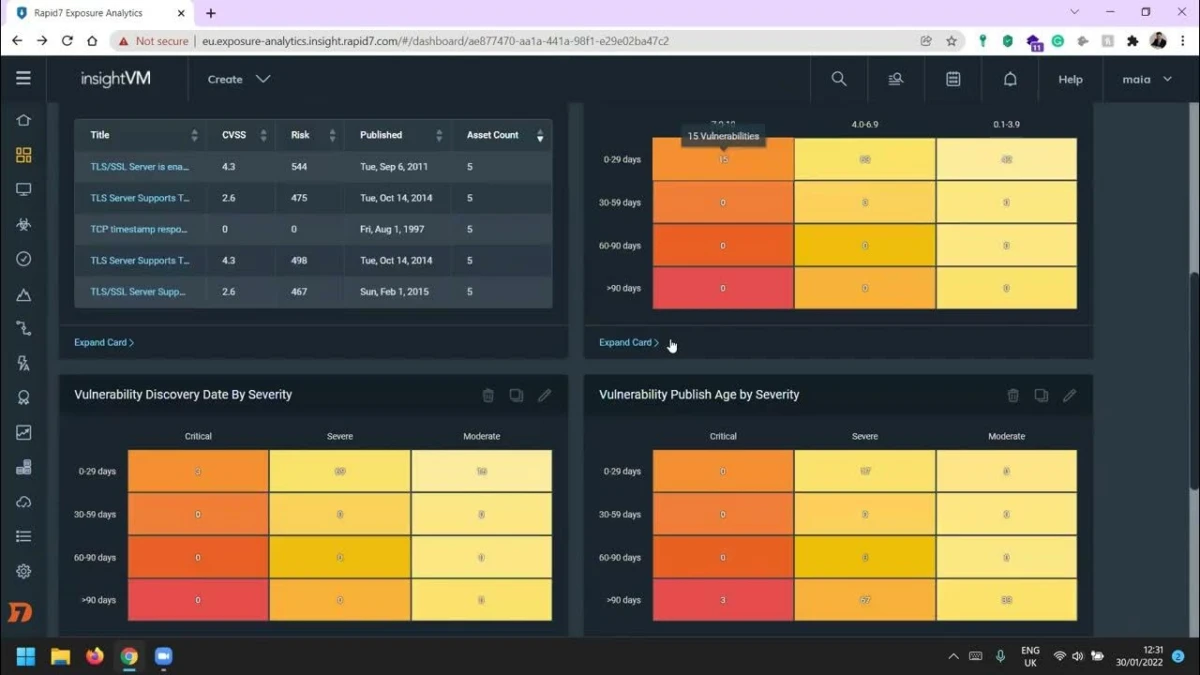
InsightVM Rapid7
Melhor para: Identificar e rastrear vulnerabilidades
O InsightVM não é uma ferramenta DAST. É uma plataforma de gerenciamento de vulnerabilidades que avalia riscos em ambientes de TI usando a pesquisa de vulnerabilidades da Rapid7, dados globais de atacantes e varredura de internet. Integra-se ao Metasploit para confirmação de exploração e fornece monitoramento em tempo real de ativos em nuvem, virtuais e de contêineres.
Pontos fortes
- Gerenciamento e rastreamento de vulnerabilidades: Fornece avaliações de ativos em tempo real para ambientes de nuvem, virtuais e de contêineres, integrando-se ao Metasploit para confirmação de exploits.
- Avaliação e priorização de riscos: A plataforma usa pontuações de risco do mundo real para priorizar vulnerabilidades e suporta gerenciamento baseado em agentes para correções eficientes.
Pontos fracos
- Alto consumo de memória: Durante as varreduras, especialmente em ambientes grandes, o InsightVM pode consumir muita memória, o que pode impactar o desempenho do sistema e levar a problemas de estabilidade.
- Interface gráfica do usuário (GUI) imatura: A GUI é inconsistente e carece de maturidade, dificultando a navegação e a configuração para os usuários, especialmente aqueles sem conhecimento técnico.
- Construtor de consultas limitado: O construtor de consultas é limitado, impedindo a personalização de consultas ou relatórios complexos, tornando a extração de dados e a configuração de relatórios mais desafiadoras.
- Correções de bugs atrasadas: Bugs em verificações complexas de vulnerabilidades podem levar muito tempo para serem resolvidos, atrasando as avaliações de vulnerabilidades e os esforços de remediação.
A versão da plataforma de fevereiro de 2026 reduziu o uso de memória do Security Console e otimizou o tratamento de conteúdo de vulnerabilidades e o gerenciamento de varreduras, abordando a fraqueza histórica de consumo de memória da plataforma. Uma vulnerabilidade de validação de assinatura que afetava o componente baseado em nuvem Exposure Analytics foi corrigida sem necessidade de ação do cliente.7
 Adicionar como fonte preferencial
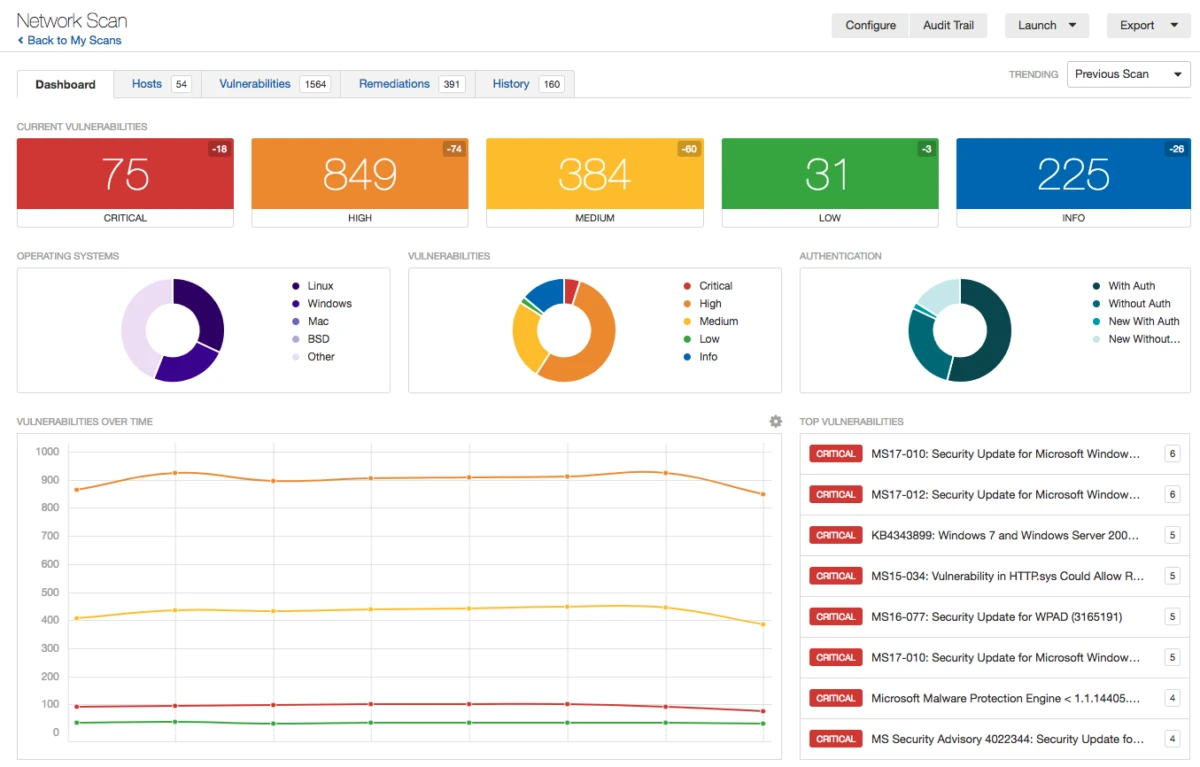
Tenable Nessus Professional
Melhor para: Varredura de rede
Tenable Nessus Professional foca principalmente em varredura de vulnerabilidades de rede em vez de testes tradicionais de segurança de aplicações web.
Ele realiza varreduras sem agente e avaliativas para avaliar vulnerabilidades em ativos de rede, tornando-o adequado para organizações que precisam de avaliações de segurança abrangentes de seus ambientes de TI.
Ele não é especializado em segurança de aplicações web, mas fornece atualizações frequentes para identificar as vulnerabilidades mais recentes e inclui recomendações de remediação.
Para aqueles que precisam de recursos de varredura de nível empresarial, como varredura de aplicações web e varredura de superfície de ataque externa, a Tenable oferece o Nessus Expert como opção de nível superior.
Discutimos os preços das ferramentas DAST e mais em Preços de DAST: Comparação de taxas de fornecedores.
Pontos fortes
- Varredura de rede: Oferece varreduras sem agente e avaliativas para avaliações completas em uma variedade de ativos.
- Abordagem de implementação dupla: O Nessus suporta soluções de varredura baseadas em agentes e baseadas em credenciais, oferecendo flexibilidade conforme as necessidades da organização.
Pontos fracos
- Duração e resultados de varredura inconsistentes: Variabilidade na duração da varredura e inconsistência nos resultados, o que pode afetar a confiabilidade da ferramenta em ambientes grandes ou complexos.
Se você usa o Tenable Nessus e procura alternativas, pode ler Alternativas ao Tenable Nessus.
HCL AppScan
Melhor para: Gerenciamento de vulnerabilidades de aplicações de nível empresarial
A suíte AppScan inclui vários produtos (AppScan on Cloud, AppScan 360, AppScan Standard, AppScan Source e AppScan Enterprise).
O HCL AppScan inclui recursos de integração com vários ambientes de desenvolvimento e implantação, relatórios de conformidade regulatória e personalização por meio do AppScan Extension Framework.
Pontos fortes
- Precisão: Entre os 2 principais desempenhos em nosso benchmark DAST, o HCL AppScan demonstrou:
- Alta taxa de verdadeiros positivos: 66% para vulnerabilidades críticas.
- Baixa taxa de falsos positivos: 2% de taxa de falsos positivos.
- Alta precisão na atribuição de gravidade a problemas: Demonstrou 60% de precisão na atribuição do nível correto de gravidade às vulnerabilidades.
Pontos fracos
- Painel e relatórios: As seções de painel e visão geral nos relatórios ficam atrás das de outras ferramentas DAST comerciais.
- Integração limitada com contêineres: Não é adequado para aplicações em contêineres em determinados ambientes.
- Integração de CI/CD: Não é uma ferramenta eficaz para integração contínua de CI/CD devido a restrições de licenciamento.
- Duração de varredura lenta: O HCL AppScan teve o maior tempo de varredura em nosso benchmark.
NowSecure
Melhor para: Varredura de aplicativos móveis
NowSecure DAST é focado em testes de aplicativos móveis; não oferece testes de aplicações web.
Como o mercado de varredura de aplicativos móveis é limitado, poucas ferramentas são focadas somente em varredura de aplicativos móveis. O NowSecure pode ser uma opção adequada para empresas que
- Testam aplicativos móveis.
- Podem pagar por uma ferramenta dedicada para varredura de aplicativos móveis.
Pontos fortes
- Varredura de aplicativos móveis: Suporta varredura automatizada para aplicativos móveis.
Pontos fracos
- Testes complexos e intervenção manual: Alguns cenários de teste exigem intervenção manual, especialmente para fluxos de login personalizados ou configurações complexas de aplicativos móveis.
- Limitações de personalização: As opções de personalização para relatórios e configurações de teste específicas são limitadas.
- Duração da varredura: As durações de varredura podem ser longas.
Checkmarx DAST
Melhor para: Segurança de aplicações em ambientes de CI/CD acelerados
O Checkmarx DAST pode ser implantado on-prem, híbrido ou em nuvem. Ele oferece detecção de injeção de SQL e detecção de XSS.
O Checkmarx DAST faz parte da plataforma Checkmarx One, que consolida várias ferramentas de segurança de aplicações (como SAST, Segurança de API, Segurança de Contêineres, etc.) em uma única plataforma.
Pontos fortes
- Rastreamento de vulnerabilidades: Categoriza as vulnerabilidades por risco associado e suporta delta-scanning para reescanear o código alterado.
- Amplitude da plataforma: Plataforma única para SAST, DAST, varredura de API, SCA e segurança de contêineres.
Pontos fracos
- Falsos positivos: Alto número de falsos positivos, especialmente em grandes bases de código de aplicações.
- Limitações de personalização: As opções de personalização são limitadas, principalmente em termos de relatórios personalizados e criação de novos widgets para o painel.
- Integração complexa com o Jenkins: Embora o Checkmarx se integre aos pipelines de CI/CD, o trecho de código do Jenkins é difícil de implementar.
Indusface WAS
Melhor para: Testes de segurança de aplicações web
O DAST da Indusface oferece recursos de Firewall de Aplicações Web (WAF) baseado em nuvem. O Indusface WAS não pode ser implantado on-prem, o que pode ser visto como um ponto negativo se os usuários desejarem evitar o uso de serviços em nuvem.
Pontos fortes
- Cobertura de varredura: Combina varredura de segurança de aplicações web com vulnerabilidades em nível de sistema operacional e varredura de malware.
- Varredura automatizada e manual: A plataforma suporta varreduras automatizadas e VAPT manual (Avaliação de Vulnerabilidades e Teste de Invasão).
Pontos fracos
- Melhorias necessárias na Interface do Usuário (UI): O layout e a navegação da UI podem ser aprimorados para facilitar o acesso a relatórios de segurança e recursos de varredura.
- Personalização limitada: Faltam opções de personalização para testes de segurança mais específicos.
- Duração da varredura: O processo de varredura é mais lento para aplicações em grande escala.
Contrast Assess
Melhor para: Analisar vulnerabilidades diretamente em aplicações em execução
A ferramenta da Contrast Security, Contrast Assess, usa principalmente uma abordagem de Teste Interativo de Segurança de Aplicações (IAST).
Pontos fortes
- Abordagem IAST: Correlaciona descobertas entre os métodos SAST e DAST, reduzindo falsos positivos e identificando vulnerabilidades tanto em código personalizado quanto em bibliotecas de código aberto.
- Explicações de vulnerabilidades: Cada descoberta inclui risco, causa raiz e detalhes de remediação.
- Integração de CI/CD: Integra-se perfeitamente aos pipelines existentes.
Pontos fracos
- Suporte limitado a linguagens: O suporte a testes IAST para aplicações legadas ou linguagens de programação mais antigas é um tanto limitado.
- Falsos positivos/negativos: Falsos positivos e falsos negativos são relatados, exigindo verificação manual e ajustes.
OWASP ZAP
Melhor para: Segurança de aplicações web de código aberto
Uma ferramenta gratuito e de código aberto, o ZAP é altamente personalizável e suporta aplicações web e APIs. É amplamente usado em pipelines de DevSecOps e CI/CD. Embora não tenha o mesmo nível de teste de lógica de negócios que outras, ainda é uma ferramenta sólida que pode ser aprimorada com plugins e integrações.
Ele atua como um proxy intermediário, permitindo interceptar e inspecionar mensagens enviadas entre um navegador e um servidor web para encontrar falhas de segurança em tempo real.
Pontos fortes
- Facilidade de uso: Possui uma interface de usuário básica bem estruturada.
- Integrações: Integra-se facilmente com ferramentas de CI/CD como o Jenkins. Também se integra com ferramentas de DevSecOps como o DefectDojo.8
- Eficiência em pentesting: Eficaz para testes de intrusão, combinando recursos de teste manuais e automatizados para identificar vulnerabilidades.
Pontos fracos
- Falsos positivos: Sinaliza problemas não exploráveis como vulnerabilidades durante testes automatizados.
- Documentação insatisfatória: A documentação é insuficiente.
- Escopo limitado: carece de recursos de automação, como varredura dinâmica de API. Também não suporta totalmente aplicações em contêineres.
O roadmap do ZAP inclui integração de IA, integrações ampliadas com ferramentas de terceiros e recursos aprimorados de exploração. O ZAP também adicionou detecção de ciclos GraphQL (risco de negação de serviço) em versões recentes.9
Perguntas frequentes
As ferramentas DAST são soluções de segurança de aplicações que detectam vulnerabilidades em aplicações web enquanto estão em execução em um ambiente ativo. Elas simulam ataques da perspectiva de um usuário mal-intencionado para identificar possíveis problemas de segurança. Também podem ser consideradas parte das ferramentas de varredura de vulnerabilidades.
As ferramentas DAST normalmente interagem com uma aplicação por meio de seu front-end, testando vulnerabilidades como injeção de SQL, cross-site scripting (XSS) e outras ameaças de segurança padrão. Elas não exigem acesso ao código-fonte.
As ferramentas DAST são essenciais para equipes de segurança, desenvolvedores e profissionais de TI envolvidos na manutenção da segurança de aplicações web. Elas são particularmente úteis para organizações com aplicações web dinâmicas e atualizadas com frequência.
Os principais benefícios incluem a capacidade de identificar vetores de ataque do mundo real, facilidade de uso sem necessidade de acesso ao código-fonte e a capacidade de testar aplicações em seu estado final de execução.
Não, o DAST complementa outros métodos de teste, como teste estático de segurança de aplicações (SAST) e teste interativo de segurança de aplicações (IAST). Uma estratégia de segurança abrangente exige uma combinação de diferentes abordagens de teste.
Sim, as ferramentas DAST podem não detectar vulnerabilidades que não são expostas pela interface web e podem gerar falsos positivos. Elas também normalmente não conseguem avaliar o código-fonte em busca de problemas subjacentes.
Recomenda-se usar ferramentas DAST regularmente, especialmente após mudanças significativas na aplicação ou em seu ambiente. Ambientes de integração contínua podem se beneficiar de testes mais frequentes.
Algumas ferramentas DAST são capazes de testar aplicações móveis, mas sua eficácia pode variar dependendo da ferramenta e da arquitetura específica da aplicação.
As ferramentas DAST são versáteis, mas sua eficácia pode variar dependendo da complexidade e da tecnologia da aplicação web. Elas são mais eficazes para aplicações web tradicionais do que para aplicações de página única ou serviços que usam scripts extensos no lado do cliente.
Cite este benchmark
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{hafa2026,
  author = {Hafa, Adil and PhD., Ezgi Arslan,},
  title  = {{Top 10 Ferramentas DAST: Resultados de Benchmarking e Comparação}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/dast-tools}},
  note   = {AIMultiple. Acessado em 21 agosto 2026}
}Resultados e carimbos de data/hora de 42 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo 6 arquivos CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
22 atualizaçõesDados atualizados sobre a precisão de detecção e a taxa de falsos positivos do Invicti.
Links de referência



Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.