


Zona Desmilitarizada (DMZ): Exemplos e Arquitetura
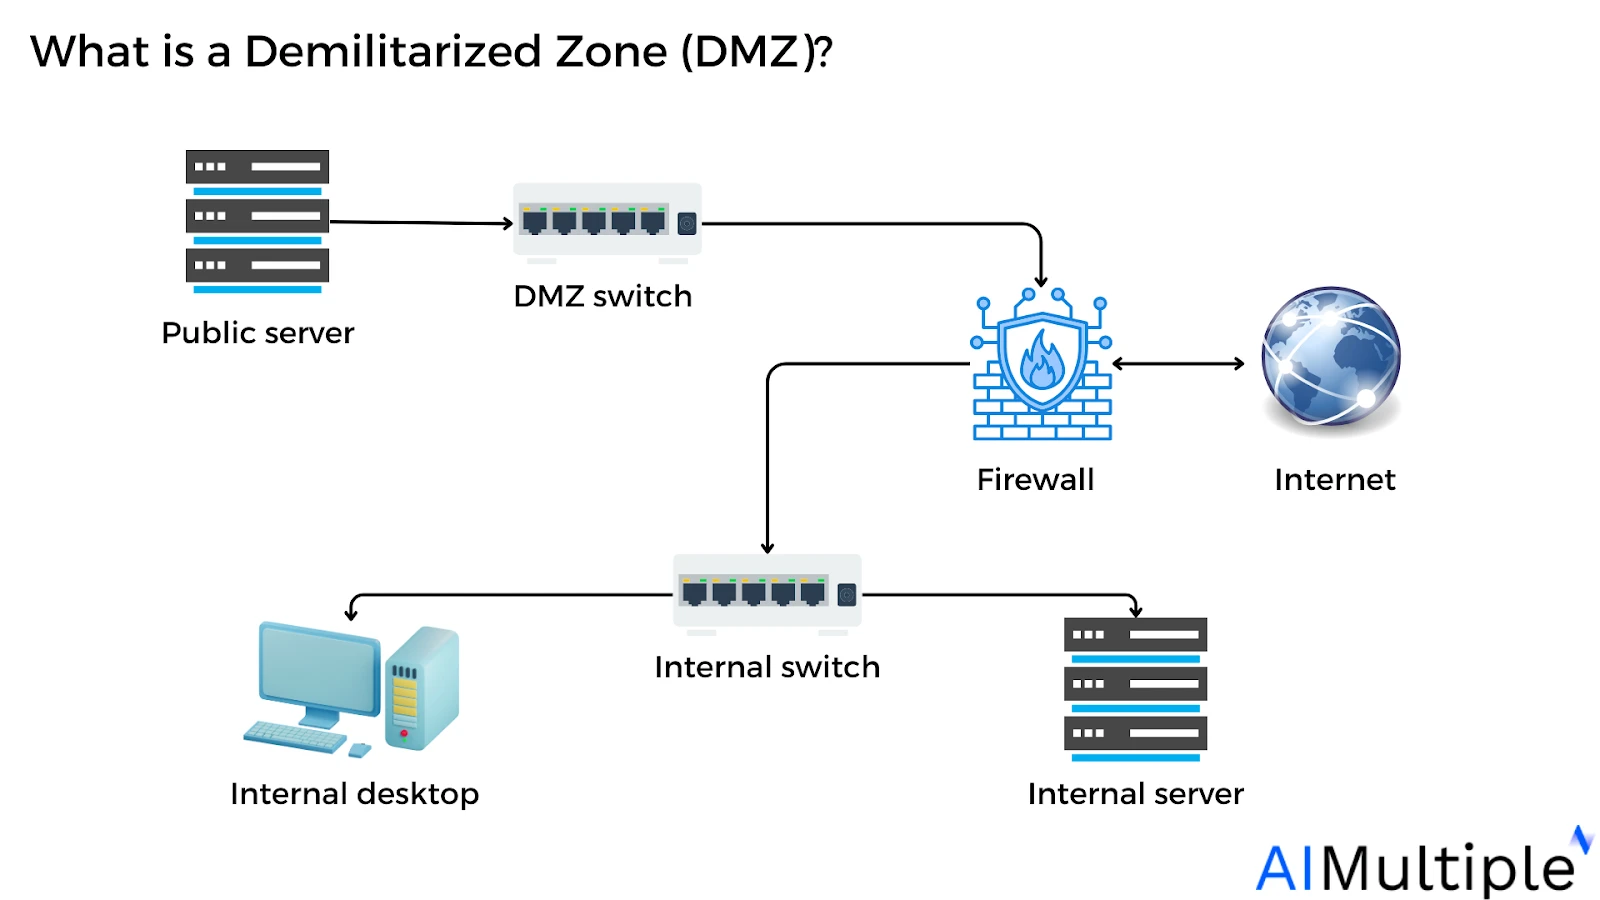
Uma rede de Zona Desmilitarizada (DMZ) é uma sub-rede que contém os serviços publicamente acessíveis de uma organização. Ela serve como um ponto exposto a uma rede não confiável, geralmente a Internet.
As DMZs são usadas em vários ambientes, de roteadores domésticos a redes corporativas, para isolar serviços voltados ao público e proteger os sistemas internos. As DMZs (zonas desmilitarizadas) hospedam serviços voltados ao público enquanto os isolam da LAN interna de uma organização. As organizações combinam perímetros de DMZ com microssegmentação de Zero Trust e controles de acesso rígidos.1
Explore exemplos de DMZ do mundo real e diferentes arquiteturas de DMZ (firewall único vs. duplo):
Por que a DMZ é importante na segurança de redes?
As DMZs adicionam uma camada de segmentação de rede para defender a rede privada interna. Elas criam uma zona de amortecimento entre a Internet pública e as redes privadas da organização.
Essas sub-redes limitam o acesso externo a servidores e ativos internos, tornando mais difícil para os invasores penetrarem na rede interna.
Em configurações típicas (veja a figura acima), a sub-rede DMZ é colocada entre dois firewalls ou em um segmento dedicado de um único firewall com várias interfaces. Isso garante que:
- O acesso não autorizado à rede interna é bloqueado, mesmo que um serviço hospedado na DMZ seja comprometido.
- Todo o tráfego de entrada vindo da Internet é primeiro filtrado e inspecionado antes de chegar aos servidores da DMZ.
- O tráfego da rede interna de e para a DMZ é rigorosamente controlado e monitorado.
Exemplos de DMZ
Exemplo de DMZ 1: implementação de DMZ com um firewall
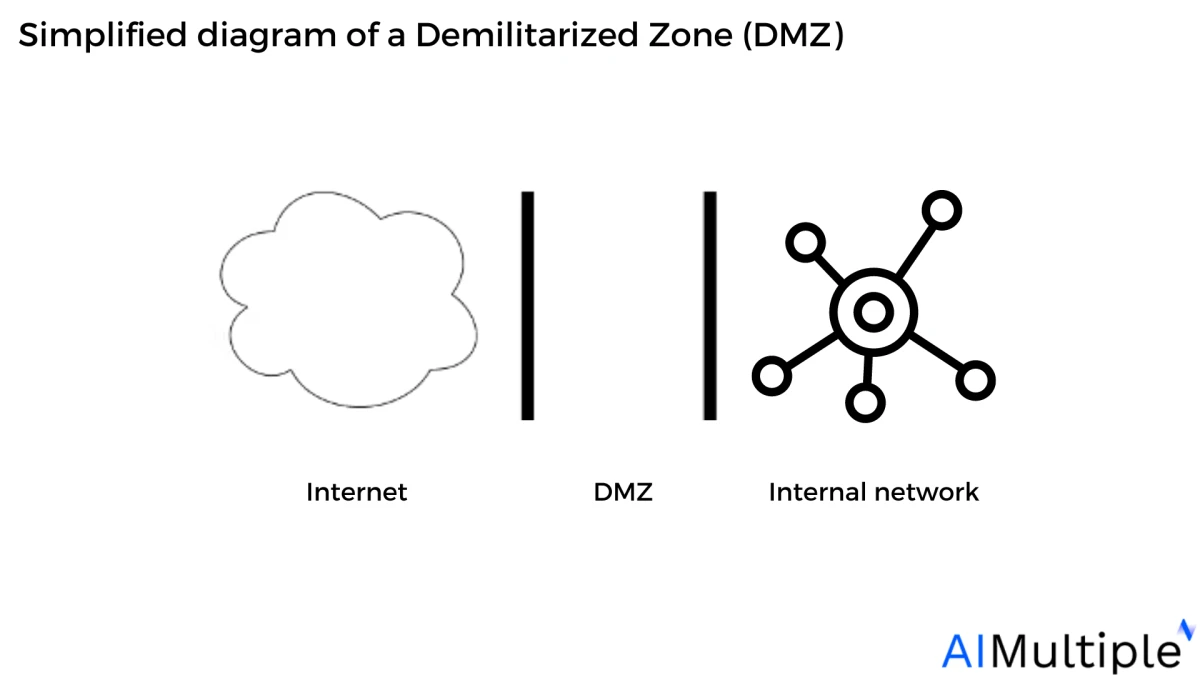
Como visto na Figura 1, a rede DMZ não está nem dentro nem fora do firewall. Ela é acessível tanto pelas redes internas quanto pelas externas.
Uma das principais vantagens desse diagrama de rede é o isolamento. Por exemplo, se o servidor de e-mail for invadido, o invasor não conseguirá acessar a rede interna. Nesse cenário, o invasor pode acessar vários servidores na DMZ, pois eles compartilham a mesma rede física.
Figura 1. Diagrama simples de DMZ
Fonte: International Journal of Wireless and Microwave Technologies2
Nesta configuração, a DMZ impõe os seguintes controles de acesso:
- Rede externa: A rede externa não pode estabelecer conexões com a rede interna; no entanto, a rede externa pode iniciar conexões com a DMZ.
- Rede interna: A rede interna pode iniciar conexões com redes externas. As redes externas não podem iniciar conexões com a rede interna
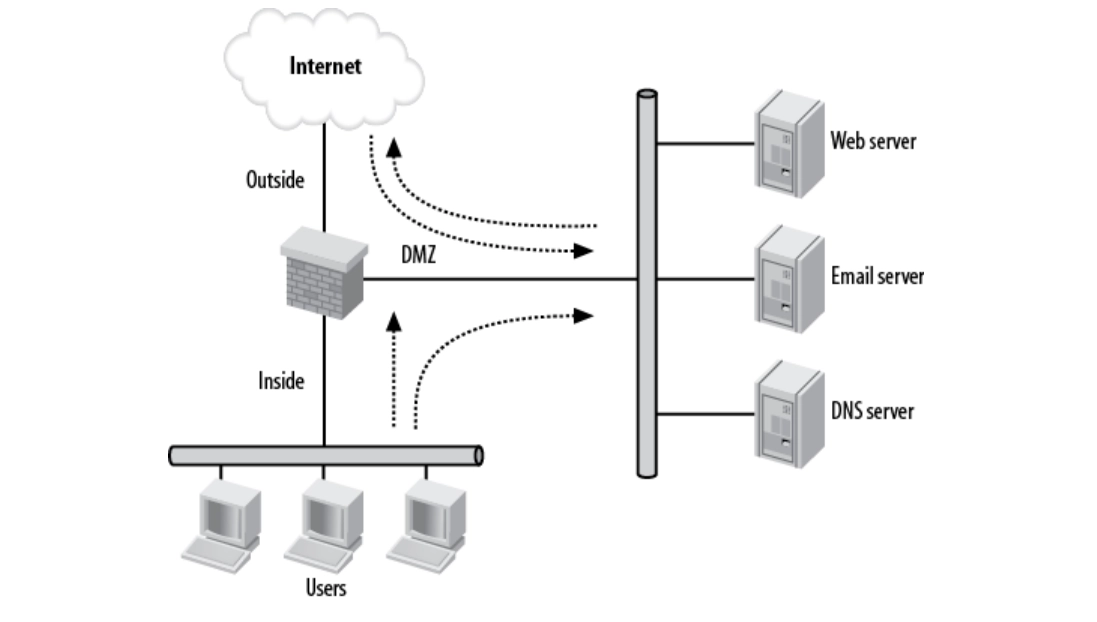
Exemplo de DMZ 2: uma DMZ conectada a um dispositivo de terceiros
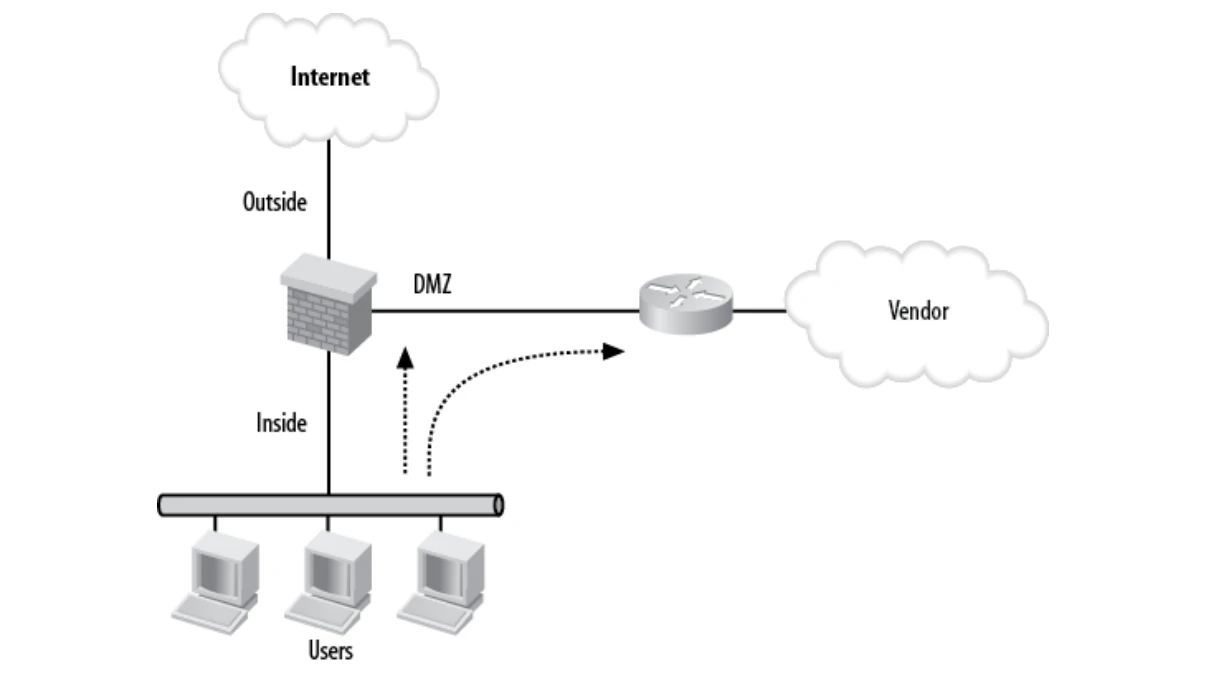
Outra abordagem típica de DMZ é a conexão com um dispositivo de terceiros, como um fornecedor. A Figura 2 ilustra uma rede com um fornecedor conectado por meio de um link T1 a um roteador na DMZ.
Esse exemplo de DMZ pode ser usado quando as empresas terceirizam seus sistemas para uma parte externa, permitindo acesso direto ao servidor do fornecedor por meio dessa configuração.
Figura 2. DMZ conectada a um fornecedor
Fonte: Network Warrior3
Exemplo de DMZ 3: múltiplas DMZs conectadas a um dispositivo de terceiros
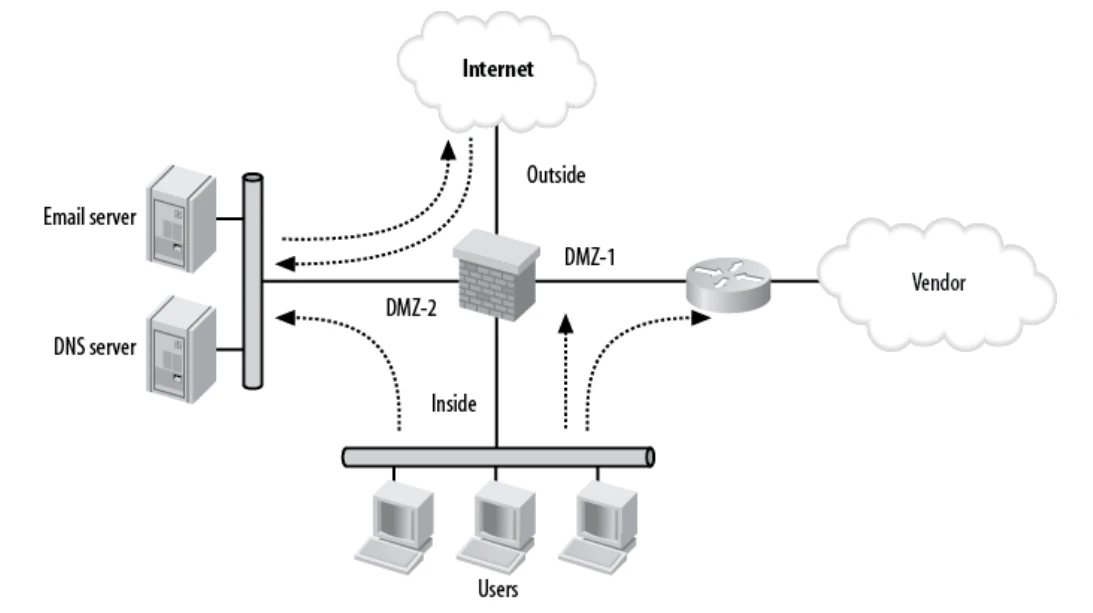
Às vezes, uma única DMZ é insuficiente para organizações que operam redes complexas. A Figura 3 ilustra uma rede com múltiplas DMZs. O design combina os dois primeiros exemplos: a Internet fica do lado de fora e os usuários ficam dentro da rede.
Figura 3. Múltiplas DMZs
Fonte: Network Warrior3
- A DMZ-1 é um ponto de acesso a um fornecedor.
- A DMZ-2 é onde os servidores de Internet estão localizados.
Os requisitos de segurança são consistentes com o exemplo anterior (Exemplo 2), mas é necessária uma consideração adicional: se a DMZ-1 pode iniciar conexões com a DMZ-2, e vice-versa.
Avaliar esse acesso bidirecional ajuda a impor controles de segurança granulares em ambientes de rede complexos.
Arquiteturas de DMZ
Uma DMZ pode ser configurada de várias maneiras, desde um único firewall até firewalls duplos ou múltiplos. A maioria das arquiteturas de DMZ atuais usa dois firewalls, que podem ser dimensionados para suportar redes complexas.
1. Firewall único
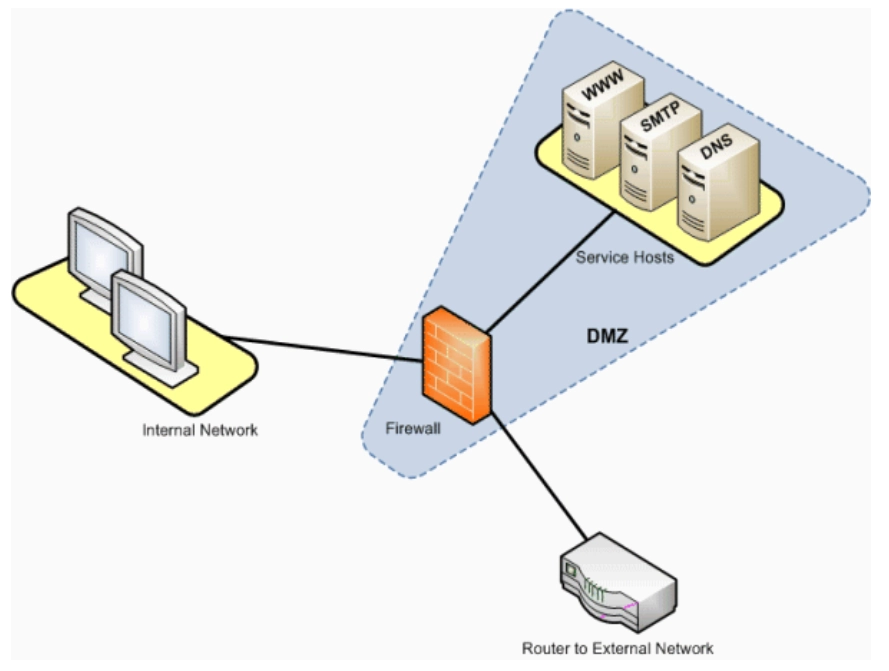
É necessário um único firewall com pelo menos três interfaces de rede para construir uma arquitetura de rede que inclua uma DMZ.
Figura 4. Ilustração de uma arquitetura de firewall único
Fonte: SAP4
Por que usar um único firewall: Um único firewall simplifica a arquitetura de rede ao consolidar o controle de tráfego, a aplicação de políticas e o registro em um único dispositivo. Isso reduz a complexidade administrativa e diminui os custos de capital e operacionais. É mais adequado para ambientes menores, onde não há necessidade de defesas de perímetro em várias camadas.
2. Firewall duplo
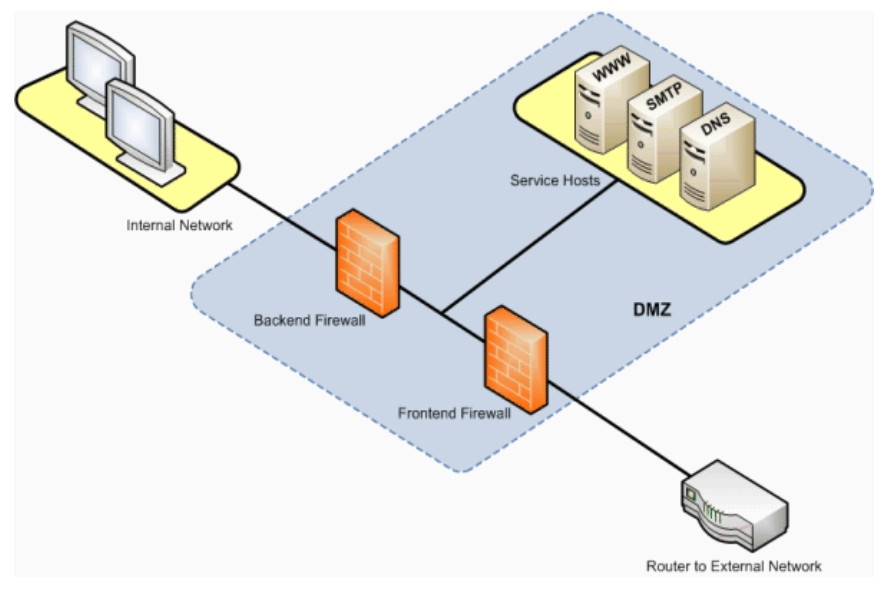
Essa implementação cria uma DMZ usando dois firewalls.
Figura 5. Ilustração da arquitetura de firewall duplo
Fonte: SAP4
Por que usar firewalls duplos: Firewalls duplos oferecem um sistema mais seguro. Em algumas empresas, os dois firewalls são fornecidos por fornecedores diferentes. Se um ataque externo conseguir violar o primeiro firewall, pode levar mais tempo para violar o segundo firewall se ele for construído por um fabricante diferente, tornando-o menos propenso a ser vítima das mesmas vulnerabilidades de segurança.
Lançamentos recentes de hardware introduziram novas opções para implantações de firewall de DMZ, incluindo o Firebox M695 da WatchGuard (lançado em dezembro de 2025), que possui um processador Intel Core i7-14701E e oferece alta taxa de transferência (45 Gbps brutos) para grandes ambientes.5
Para implantações em pequenas e médias empresas, o WatchGuard Firebox T185 (lançado em janeiro de 2026) oferece desempenho multi-gigabit com aproximadamente 5.7 Gbps de taxa de transferência bruta de firewall e recursos de segurança de classe empresarial para redes de filiais.6
Benefícios da Zona Desmilitarizada (DMZ)
O principal valor de uma DMZ está em sua capacidade de fornecer aos usuários públicos da Internet acesso a serviços específicos voltados para o exterior, servindo como uma barreira de proteção que protege a rede interna da organização.
Essa camada adicional traz vários benefícios:
1. Fornece controles de acesso
Uma rede DMZ controla o acesso a serviços acessíveis pela Internet que não estão dentro da rede de perímetro de uma empresa. Ela também adiciona uma camada de segmentação de rede, aumentando o número de barreiras que um usuário deve superar antes de obter acesso à rede privada da empresa.
2. Impede o reconhecimento de rede
Uma DMZ limita a capacidade de um invasor de avaliar possíveis alvos na rede. Mesmo que uma máquina na DMZ seja invadida, o firewall interno defende a rede privada isolando-a da DMZ. Essa configuração torna as explorações de rede externa mais difíceis.
3. Limita a falsificação de IP (Internet Protocol)
A falsificação de IP envolve forjar o endereço IP de origem dos pacotes para obter acesso não autorizado. Uma DMZ ajuda a detectar e bloquear o tráfego falsificado, especialmente quando combinada com medidas de segurança adicionais que validam a autenticidade do IP, protegendo ainda mais a rede interna contra ataques de falsificação de identidade.
As 5 principais vulnerabilidades das DMZs na segurança de redes
Uma DMZ é útil, mas tem fraquezas. Essas fraquezas podem facilitar que os invasores encontrem problemas.
1. As partes públicas são fáceis de ver a partir da Internet
Os servidores em uma DMZ devem estar abertos para que as pessoas possam usá-los. Os hackers podem encontrar e escanear esses sistemas voltados ao público para procurar fraquezas.
2. A configuração incorreta cria riscos
A configuração e o gerenciamento da DMZ podem ser complexos. Se as regras de firewall ou os controles de acesso estiverem errados, os invasores podem entrar.
3. A complexidade aumenta os erros
Uma DMZ adiciona mais dispositivos, regras e configurações para gerenciar. Mais complexidade significa mais chances de erro humano.
4. Uma falsa sensação de segurança
Algumas pessoas pensam que uma DMZ torna a rede totalmente segura. Não é assim. Uma DMZ reduz o risco, mas não consegue impedir todos os ataques sozinha.
5. As DMZs podem ter dificuldades com tecnologias mais novas
Uma DMZ pressupõe um limite: o exterior não é confiável, o interior é confiável. Três mudanças enfraqueceram essa premissa.
- Os aplicativos migraram para plataformas de nuvem, então menos servidores web ficam em uma DMZ administrada pela empresa.
- Os funcionários trabalham fora do escritório, então o limite não corresponde mais aonde as pessoas estão.
- Os dispositivos conectados se multiplicaram, ampliando o que um perímetro precisa cobrir.
O Zero Trust responde a isso abandonando a premissa. Ele verifica cada solicitação em relação à identidade e ao estado do dispositivo, independentemente de onde a solicitação venha. Uma DMZ filtra principalmente com base em endereços IP e portas; o Zero Trust Network Access (ZTNA) verifica o usuário e o dispositivo e, em seguida, concede acesso a um único recurso e a nada mais.
Os dois funcionam juntos na prática. Uma DMZ isola os serviços voltados ao público, e o Zero Trust verifica cada solicitação internamente.
Leia mais sobre Zero Trust: Soluções de ZTNA, Componentes de Código Aberto de ZTNA.
Em fevereiro de 2026, a Agência de Segurança Cibernética e de Infraestrutura dos EUA (CISA) emitiu novas orientações para operadores de infraestrutura crítica após um ciberataque à rede elétrica da Polônia.7 O comunicado enfatiza a segmentação rígida de rede e outros controles para ajudar a conter ameaças em redes de tecnologia operacional (OT).
 Adicionar como fonte preferencial
Aplicações das DMZs
1. Serviços de nuvem
As plataformas de nuvem usam a ideia de DMZ de duas maneiras.
Entre o ambiente local e a nuvem. Algumas empresas executam serviços parcialmente no local e parcialmente em uma rede na nuvem. Uma DMZ posicionada entre os dois controla o que atravessa.
Dentro da nuvem. Uma nuvem privada virtual se divide em sub-redes públicas e privadas. As sub-redes públicas contêm balanceadores de carga e gateways acessíveis pela Internet. As sub-redes privadas contêm servidores de aplicativos e bancos de dados, sem rota direta de entrada. Os grupos de segurança e as listas de controle de acesso à rede substituem as regras de firewall entre as duas.
O objetivo permanece o mesmo em ambos: um invasor que alcança um componente voltado ao público não encontra um caminho direto para os dados por trás dele.
Os provedores de nuvem também oferecem firewalls gerenciados para esses limites. O AWS Network Firewall é um serviço de firewall com estado gerenciado para VPCs. O Google Cloud Next-Generation Firewall adiciona filtragem de URL para controle de tráfego baseado em domínio e políticas hierárquicas para segmentação granular.
2. Redes domésticas
Uma DMZ também pode ser útil para redes domésticas que usam configurações de LAN e roteadores de banda larga. Vários roteadores residenciais incluem opções de DMZ ou configurações de host de DMZ. Essas opções permitem que os usuários conectem um dispositivo à Internet.
3. A DMZ industrial (IDMZ)
As redes industriais dão à DMZ um endereço fixo. O modelo Purdue divide os sistemas industriais em níveis:8
- Níveis 0–3: tecnologia operacional, como sensores, controladores e SCADA
- Níveis 4–5: TI corporativa
- Nível 3.5: a DMZ industrial, ou IDMZ
O tráfego entre OT e TI passa pelo Nível 3.5. A NIST SP 800-82, a IEC 62443 e a NERC CIP codificaram essa camada.9
O que fica dentro
Uma IDMZ usa o design de firewall duplo: um firewall fica voltado para a TI e o segundo fica voltado para a OT. A zona entre eles contém serviços compartilhados, como servidores de salto, servidores de patch e historiadores de réplica.
O historiador mostra o padrão. Um historiador da planta envia dados para fora, para uma réplica na IDMZ. Os sistemas de TI consultam a réplica. Nada chega à rede de controle.
Como a IEC 62443 o estrutura
O padrão usa dois termos:
- Zona: um grupo de ativos que compartilham os mesmos requisitos de segurança
- Conduíte: o caminho controlado entre as zonas, imposto pelos firewalls
Cada zona possui um Nível de Segurança alvo, de SL 1 a SL 4, que define o quão fortes devem ser seus controles.
Alguns locais adicionam um diodo de dados. O hardware permite o tráfego em um único sentido e bloqueia fisicamente o caminho de retorno. A NERC CIP-005 e a IEC 62443-3-3 aceitam diodos como controle nos níveis de segurança mais altos.
Por que o limite é importante
Os ataques o atravessam. Relatórios indicam que cerca de 75% dos incidentes de OT começam no lado da TI.10 A manufatura atraiu 27,7% de todos os ciberataques em 2025, a maior participação de qualquer setor pelo quinto ano, segundo o IBM X-Force 2026 Index.11
4. Hospedagem de web e e-mail
Serviços voltados ao público, como servidores web, normalmente são implantados dentro de uma DMZ para fornecer aos usuários externos acesso a recursos essenciais, mantendo a segurança da rede interna.
5. Sistemas de detecção e prevenção de intrusões (IDS/IPS)
Algumas arquiteturas de segurança colocam sensores de IDS/IPS na DMZ para inspecionar o tráfego de entrada e saída em busca de comportamento malicioso antes que ele chegue à rede interna.
6. Acesso de parceiros e fornecedores
As organizações que fornecem acesso à rede a parceiros ou fornecedores terceirizados geralmente usam uma DMZ para hospedar serviços compartilhados (por exemplo, APIs, portais SFTP). Isso limita a exposição da rede interna caso o acesso da parte externa seja comprometido.
7. Gateways de acesso remoto
Concentradores de VPN, gateways de área de trabalho remota ou corretores de infraestrutura de desktops virtuais (VDI) geralmente são implantados em uma DMZ para permitir acesso remoto seguro a sistemas internos sem expô-los diretamente à Internet.
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Zona Desmilitarizada (DMZ): Exemplos e Arquitetura}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/dmz}},
  note   = {AIMultiple. Acessado em 6 agosto 2026}
}
Registro de alterações
6 atualizaçõesSeção sobre sistemas de controle industrial substituída por uma nova seção sobre DMZ industrial (IDMZ).
A introdução foi expandida com duas frases sobre o propósito da DMZ e conceitos de segurança relacionados.
Links de referência
O trabalho de Cem na AIMultiple foi citado por publicações globais líderes, incluindo Business Insider, Forbes, Morning Brew e Washington Post, por empresas globais como Deloitte e HPE, ONGs como o World Economic Forum e organizações supranacionais como a European Commission. [1], [2], [3], [4], [5]
Ao longo de sua carreira, Cem atuou como consultor de tecnologia, comprador de tecnologia e empreendedor de tecnologia. Ele aconselhou empresas sobre suas decisões de tecnologia na McKinsey & Company e na Altman Solon por mais de uma década. Ele também publicou um relatório da McKinsey sobre digitalização.
Ele liderou a estratégia de tecnologia e as compras de uma operadora de telecomunicações, reportando-se ao CEO. Ele também liderou o crescimento comercial da empresa de deep tech Hypatos, que atingiu uma receita recorrente anual de 7 dígitos e uma avaliação de 9 dígitos partindo do zero em 2 anos. O trabalho de Cem na Hypatos foi coberto por publicações de tecnologia líderes como TechCrunch e Business Insider.
Cem fala regularmente em conferências internacionais de tecnologia. Ele se formou como engenheiro da computação pela Bogazici University e possui um MBA pela Columbia Business School.




Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.