


As 5 Melhores Ferramentas SOAR de Código Aberto
Passei quase duas décadas como CISO em setores fortemente regulamentados, tempo suficiente para ter testado, implantado e removido mais ferramentas SOAR do que gostaria de admitir. A maioria das opções de código aberto parece promissora na documentação, mas se desfaz quando você as executa de fato em produção.
Recursos das ferramentas SOAR
As ferramentas SOAR dependem de dados precisos de endpoint e de controle acionável de dispositivos. Saiba como o software de gerenciamento de endpoints fortalece a resposta de segurança automatizada.
Estrelas no GitHub das melhores ferramentas SOAR de código aberto
O gráfico acompanha as estrelas no GitHub das principais ferramentas SOAR de código aberto nos últimos 2 anos. O n8n domina, com uma contagem de estrelas maior de aproximadamente 160k. Isso se deve em grande parte ao fato de o n8n ter um foco muito mais amplo como plataforma geral de automação de fluxos de trabalho, atraindo usuários além do espaço de operações de segurança.
As outras ferramentas, StackStorm, Shuffle, TheHive Project e Tracecat, permanecem agrupadas na faixa inferior (abaixo de 20k estrelas), refletindo seu foco mais especializado em casos de uso de SOAR específicos de segurança.
Análise das principais ferramentas
n8n
n8n é uma plataforma de automação de fluxos de trabalho auto-hospedada com uma interface visual de baixo código. As equipes de segurança a utilizam em contextos de SecOps para automatizar tarefas de detecção, resposta e enriquecimento em SIEMs e plataformas de inteligência de ameaças.
Modelo de licenciamento: Disponível com código-fonte, mas não totalmente de código aberto. A Community Edition gratuito do n8n é fornecida com o código-fonte, mas sua Sustainable Use License a coloca fora da definição de código aberto da Open Source Initiative.1
O que a n8n Community Edition inclui:
A camada gratuito cobre o mecanismo central de fluxos de trabalho: depuração no editor com fixação de dados de execução, 24 horas de histórico de fluxos de trabalho e metadados de execução personalizados (salvar, pesquisar, comentar).
O que exige um plano pago:
O compartilhamento de fluxos de trabalho é restrito ao proprietário e criador da instância; o acesso mais amplo da equipe exige um plano Pro ou Enterprise.
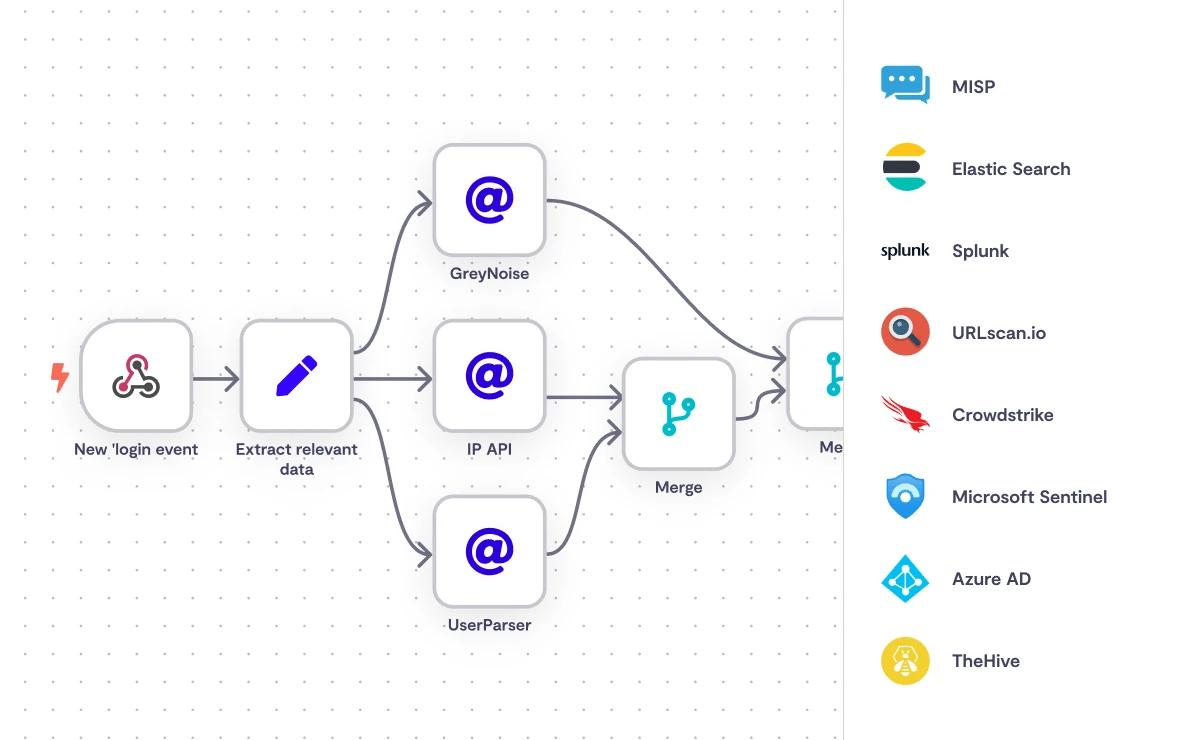
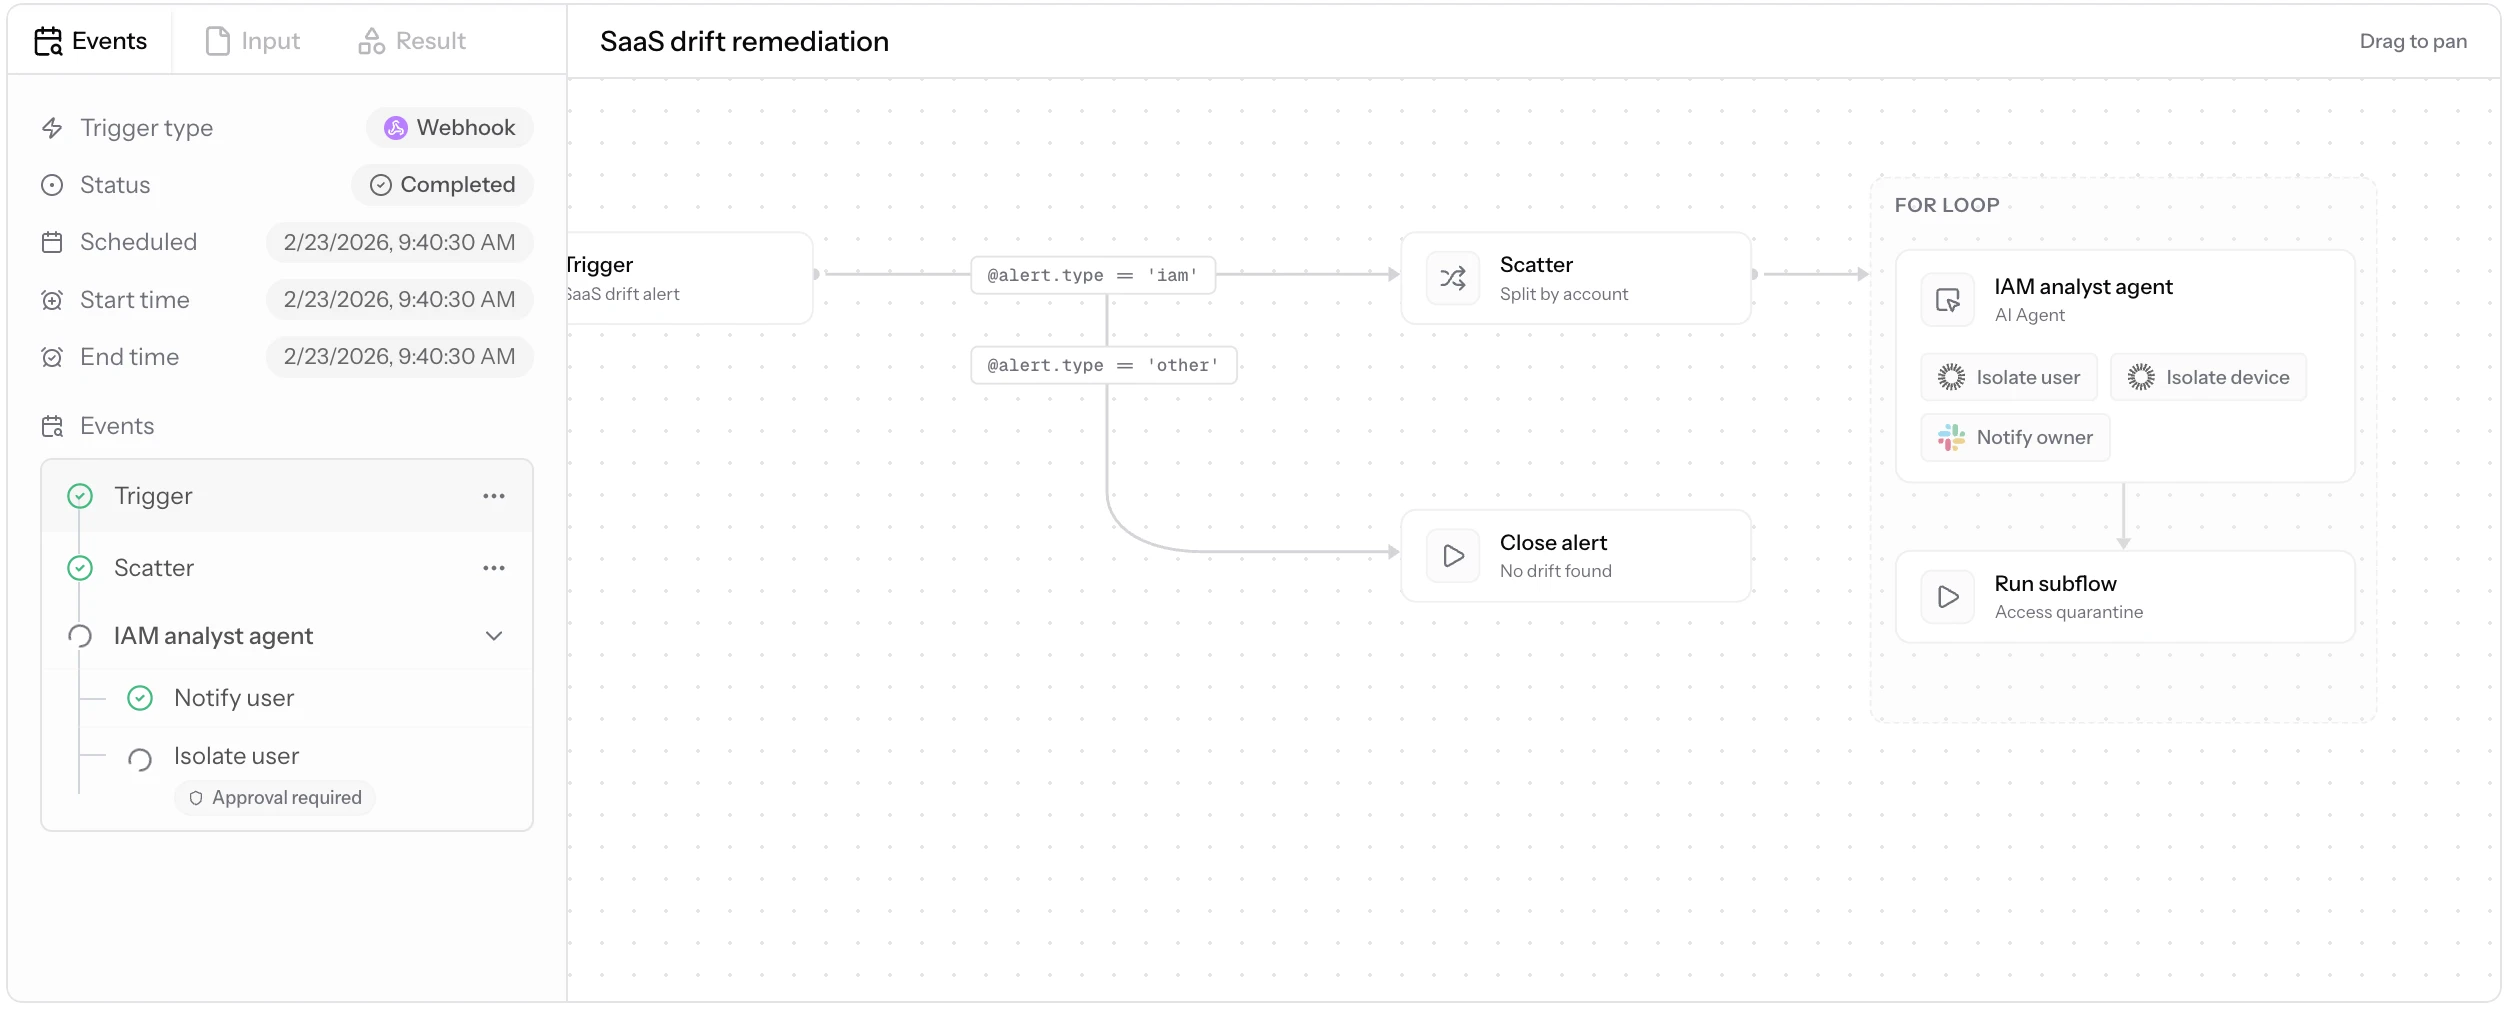
Casos de uso de SOAR com o n8n:
Fonte: n8n2
Conexões em nível de instância do MCP
O n8n adicionou suporte a MCP (Model Context Protocol) em nível de instância, permitindo que plataformas de IA compatíveis com MCP acessem fluxos de trabalho aceitos por meio de um único endpoint protegido por OAuth. Fluxos de trabalho recém-adicionados ficam disponíveis pela mesma conexão sem configuração adicional.3
Aviso de segurança
Duas falhas adicionais corrigidas na versão 2.4.0 têm como alvo implantações usadas para orquestração de IA, expondo credenciais armazenadas de serviços como OpenAI, Anthropic, Azure OpenAI e bancos de dados vetoriais como Pinecone e Weaviate.4
O conjunto de CVEs continuou crescendo no primeiro semestre de 2026. O CVE-2026-25049 (CVSS 9.4) revelou ser um desvio da correção anterior do sandbox CVE-2025-68613, permitindo que um invasor acionasse a execução remota de código por meio de um webhook público não autenticado usando sintaxe de desestruturação JavaScript.5
A CISA adicionou o CVE-2025-68613 anterior ao seu catálogo de Vulnerabilidades Exploradas Conhecidas em 11 de março de 2026, após confirmar exploração ativa, e exigiu que as agências federais dos EUA remediassem até 25 de março.6
Para uma ferramenta de SecOps que armazena credenciais por design, esse padrão de vulnerabilidades de alta gravidade é um risco operacional material. As varreduras da Shadowserver Foundation encontraram mais de 24.700 instâncias do n8n sem correção e expostas à internet no início de fevereiro de 2026, mais de 7.800 delas na Europa.7 Qualquer instância auto-hospedada deve estar na versão corrigida mais recente, e as equipes devem acompanhar os avisos de segurança do n8n de forma contínua, em vez de tratar qualquer correção isolada como definitiva.
Casos de uso de SOAR com o n8n:
Fonte: N8n2
Prós
- JavaScript e Python são ambos suportados para lógica de fluxo de trabalho personalizada, e instâncias auto-hospedadas podem incorporar bibliotecas npm externas por meio do Code Node.
- A camada de integração de API lida bem com importações de cURL, acelerando as conexões com ferramentas internas não padronizadas.
- A implantação do Docker é bem documentada e escala sem atrito significativo.
- O preço na nuvem é baseado na contagem de fluxos de trabalho, e não na complexidade, o que evita a imprevisibilidade de custos comum em plataformas concorrentes.
Contras
- O n8n não é um SOAR no sentido tradicional; ele carece de gerenciamento de casos nativo, correlação integrada de alertas e criação de perfis de comportamento de entidades.
- A configuração de OAuth para serviços de terceiros, como o Google Workspace, é visivelmente mais trabalhosa do que em ferramentas de automação SaaS comparáveis.
- A versão em nuvem também carece de alguns recursos disponíveis em implantações auto-hospedadas, incluindo acesso a pacotes npm. E, como o conjunto de CVEs de 2026 deixa claro, o modelo auto-hospedado coloca o ônus da correção diretamente sobre o operador.
- Com dezenas de milhares de instâncias sem correção ainda expostas publicamente até este ano, esse ônus não é teórico.
StackStorm – st2
Fonte: StockStorm8
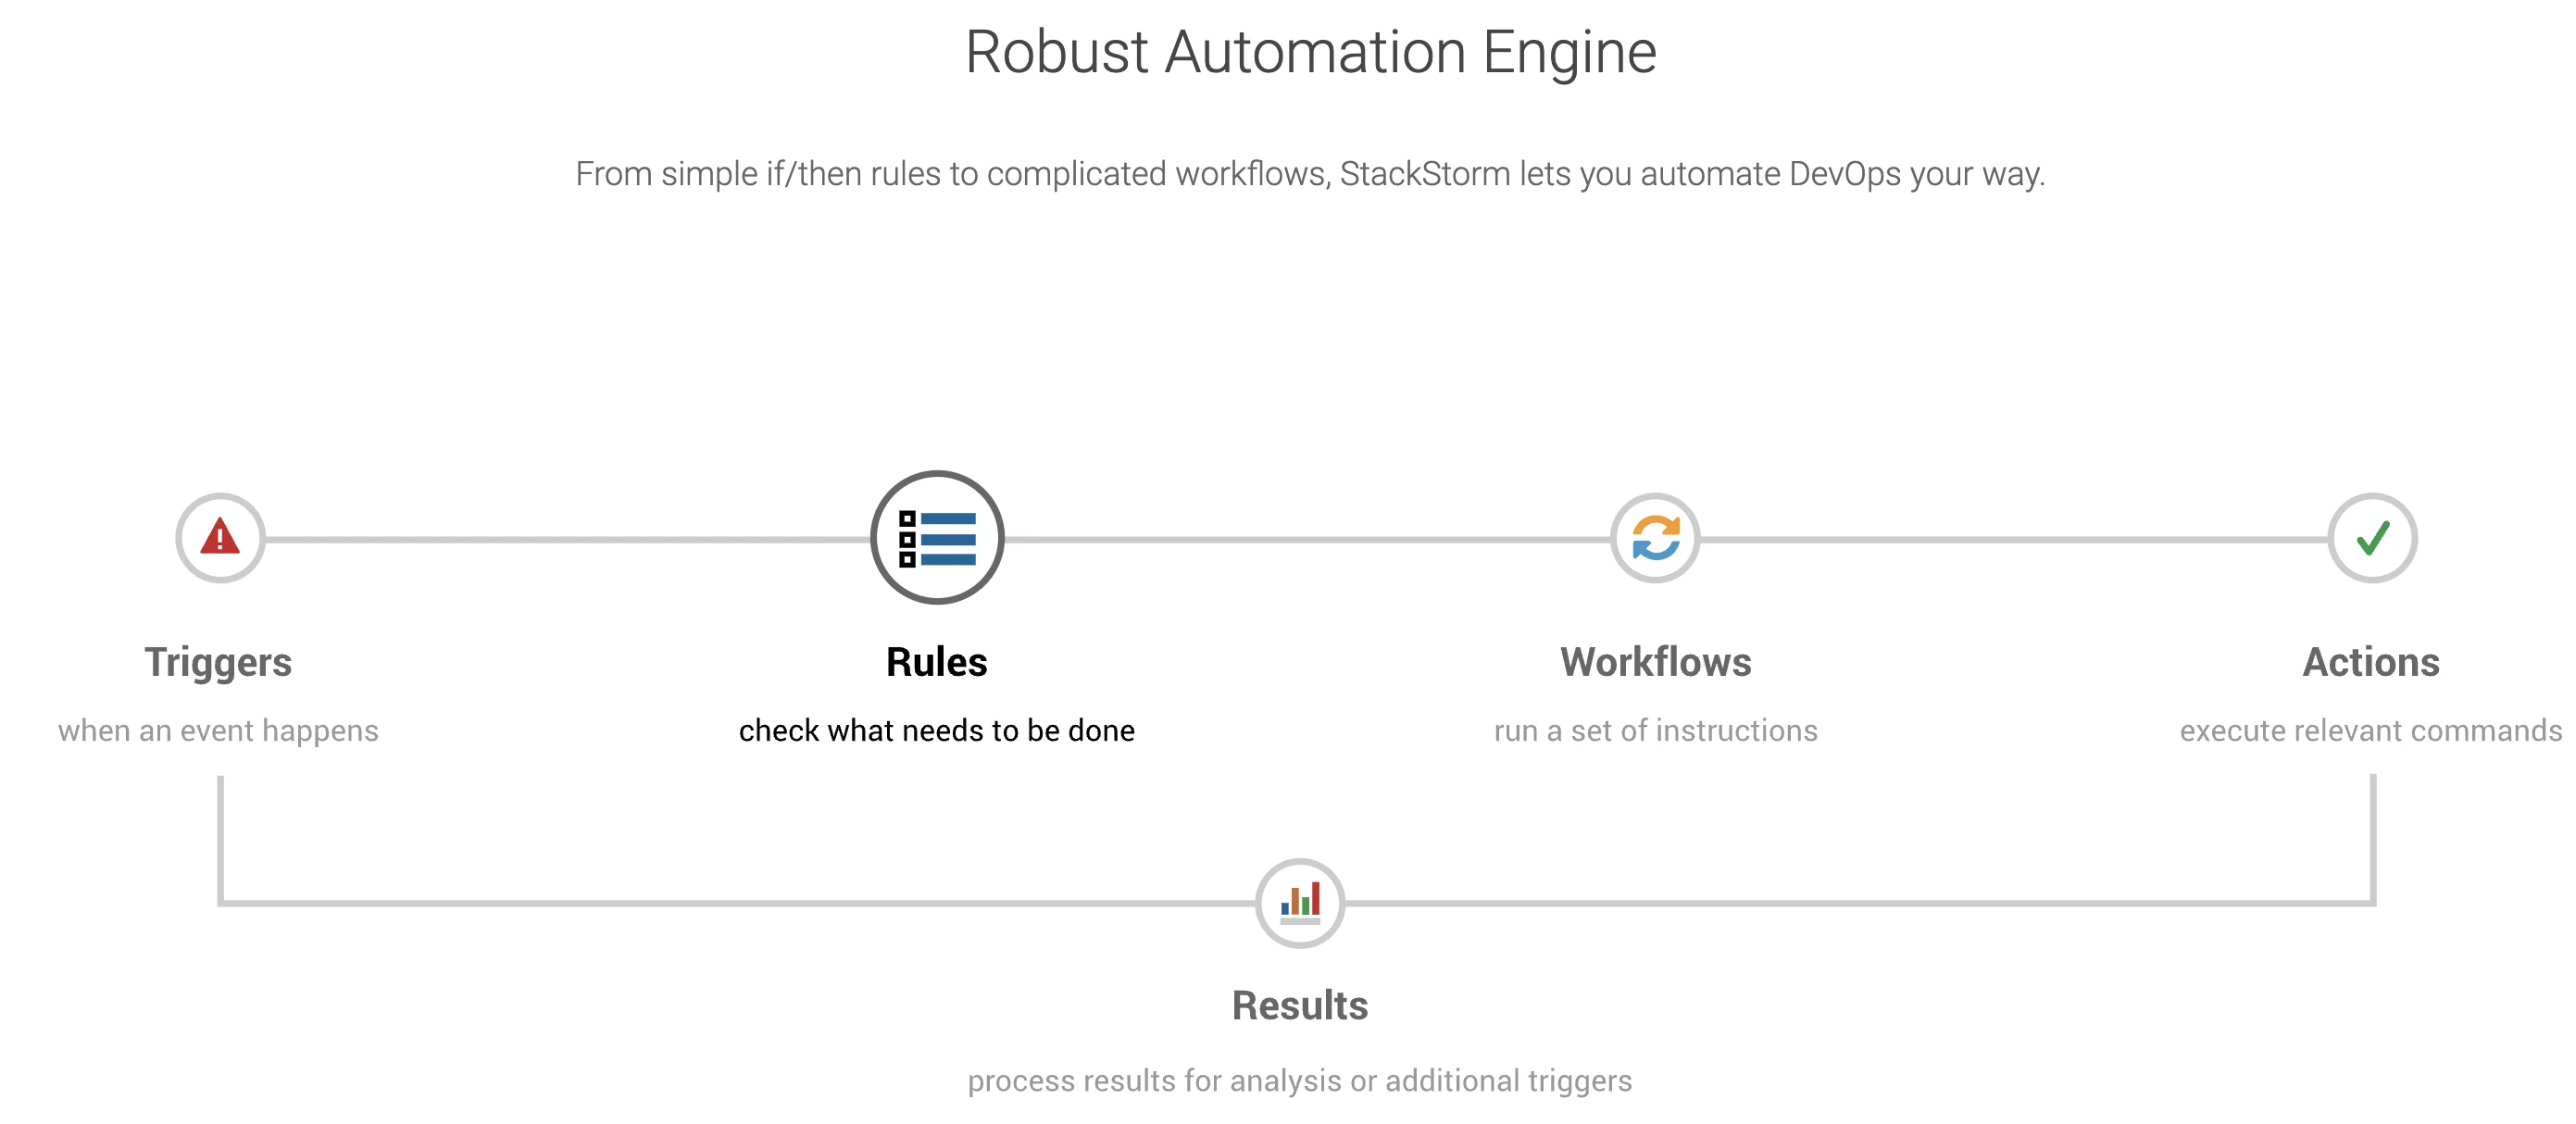
O StackStorm automatiza remediação, resposta a incidentes, solução de problemas e implantações. Ele oferece um mecanismo de automação baseado em regras, gerenciamento de fluxos de trabalho e cerca de 160 pacotes de integração. Empresas como Cisco, Target e Netflix o implantaram em produção; a Netflix o usou para hospedar e executar runbooks operacionais.9
A versão de código aberto inclui integração com o Slack. A integração com AWS, um designer de fluxos de trabalho, suporte profissional e suítes de automação de rede estão disponíveis apenas na camada enterprise.
Os custos de infraestrutura de terceiros para uma implantação auto-hospedada giram em torno de US$ 28 por mês, cobrindo AWS, PackageCloud, hospedagem de fórum, certificados de domínio e uma licença do OpenVPN.10
Prós
- Fluxos de trabalho personalizados: A plataforma aceita scripts personalizados dentro dos fluxos de trabalho, permitindo que as equipes envolvam a automação existente sem reescrevê-la.
- Ecossistema de plugins: Os pacotes de integração abrangem ferramentas como NetBox, Splunk e AWS, com pacotes adicionais disponíveis no StackStorm Exchange.
Contras
- Suporte a Kubernetes: Nenhum suporte nativo a Kubernetes está disponível.
- Curva de aprendizado: Criar e gerenciar fluxos de trabalho exige conhecimento prático de Python e YAML, o que aumenta o tempo de integração para equipes sem essa experiência.
- Ritmo de manutenção: A frequência de lançamentos diminuiu nos últimos anos. As equipes que o avaliam devem ponderar a amplitude da integração em relação à sobrecarga operacional de um projeto com atividade comunitária em desaceleração.
Shuffle
Fonte: Arquitetura11
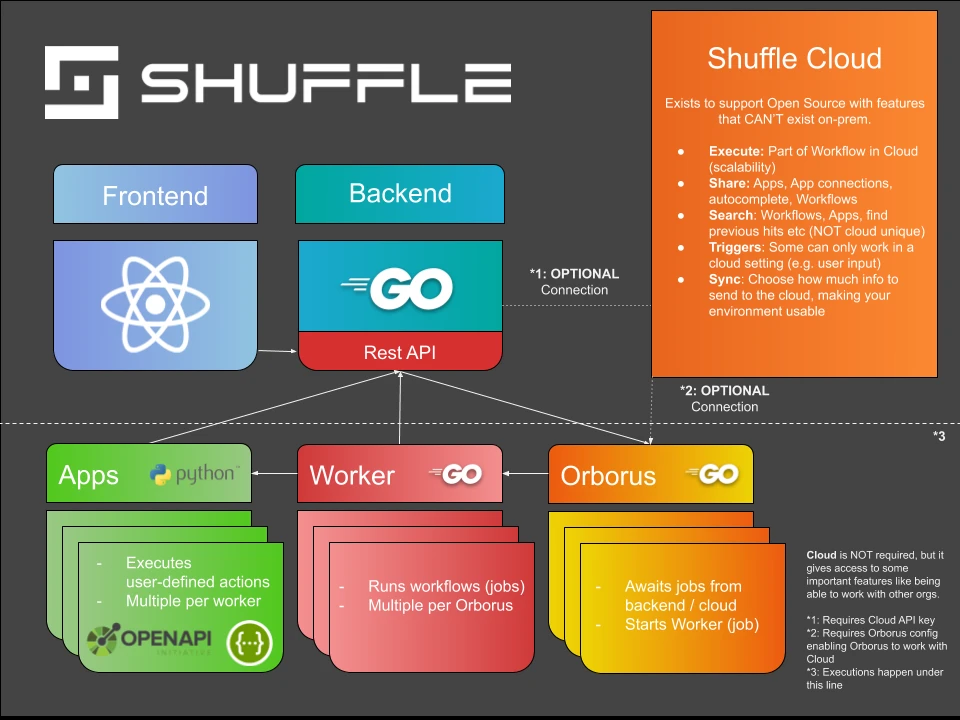
O Shuffle é uma plataforma SOAR de código aberto construída em torno do OpenAPI, o que lhe dá acesso a mais de 11.000 endpoints em mais de 200 integrações de aplicativos pré-criadas.
Seu modelo de automação principal abrange dois padrões comuns em ambientes SOC: encaminhamento de alertas SIEM para um sistema de gerenciamento de casos e sincronização bidirecional de tickets entre plataformas com controles de acesso por parte interessada.12
A precificação do Shuffle é baseada no volume de execuções de aplicativos, e não em núcleos de CPU. O plano gratuito Starter cobre 2.000 execuções de aplicativos por mês e inclui todos os 2.500+ aplicativos. O plano Scale começa em US$ 29 por mês para 10.000 execuções de aplicativos e aumenta os limites para 15 usuários, 25 fluxos de trabalho e 3 tenants. O preço Enterprise é personalizado e inclui usuários, fluxos de trabalho, tenants e ambientes ilimitados, juntamente com integração dedicada, suporte de plantão e um sistema de gerenciamento de chaves.13
Limitações
A implantação via Docker é simples, e conectar ferramentas como Wazuh e Jira exige configuração mínima. Por outro lado, gerenciar procedimentos de backend em um ambiente Docker adiciona complexidade; integrações em configurações conteinerizadas tiveram relatos de problemas de confiabilidade; e a velocidade de execução do fluxo de trabalho é limitada pela capacidade do servidor host, e não pelo agendador do próprio Shuffle. As equipes que executam infraestrutura com recursos limitados devem levar isso em consideração antes de se comprometer em escala.14
TheHive Project – Cortex
Fonte: GitHub15
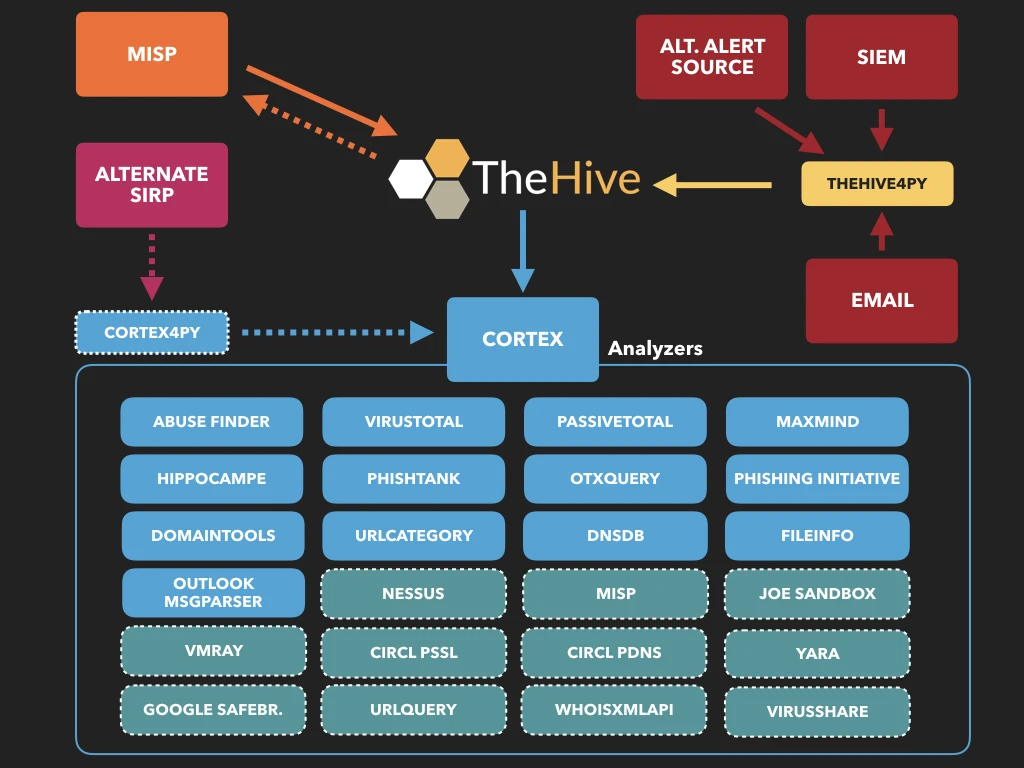
O Cortex analisa observáveis, como endereços IP, domínios e hashes de arquivos, individualmente ou em massa, por meio de uma API RESTful e de uma interface web.
O Cortex permanece totalmente de código aberto sob a licença AGPL. O TheHive, no entanto, mudou para um modelo comercial na versão 5. Após um período de teste de 14 dias, novas instalações exigem uma licença StrangeBee válida; sem ela, a plataforma entra em modo somente leitura. Uma licença Community gratuito está disponível mediante solicitação.16
Edição gratuita vs edição paga:
Prós
- Análise de observáveis em escala: O Cortex suporta análise em massa de observáveis por meio de uma única interface, eliminando a necessidade de consultar várias ferramentas separadamente.
- Integração com MISP: O Cortex se conecta ao MISP (Malware Information Sharing Platform) para permitir o compartilhamento de inteligência de ameaças entre plataformas.
Contras
- Mudança de licenciamento do TheHive: O TheHive 5 não é mais de código aberto. As equipes que dependiam das versões auto-hospedadas TheHive 3 ou 4 não têm um caminho de upgrade mantido sem aceitar termos comerciais.17
- Complexidade de configuração: A configuração inicial exige coordenar o Cortex, o Elasticsearch e o TheHive, o que adiciona sobrecarga operacional para equipes menores.
- Limites do suporte da comunidade: Os problemas do Cortex fora dos contratos enterprise são tratados por meio de canais da comunidade, sem tempos de resposta garantidos.
 Adicionar como fonte preferencial
Tracecat
Fonte: 18
O Tracecat é uma plataforma de automação de código aberto para engenheiros de segurança e TI, posicionada como uma alternativa auto-hospedada ao Tines e ao Splunk SOAR.
Os fluxos de trabalho podem ser criados usando uma interface de arrastar e soltar sem código ou configuração como código baseada em YAML, e os dois permanecem sincronizados automaticamente. O mecanismo de fluxo de trabalho é executado no Temporal, o mesmo framework de execução durável usado pelas principais equipes de infraestrutura em nuvem.19
Recursos de código aberto (auto-hospedado):
Fluxos de trabalho ilimitados, gerenciamento de casos, tabelas de consulta integradas, mais de 100 integrações, integrações personalizadas em Python/YAML com sincronização git, SSO SAML, registros de auditoria e implantação via Docker ou AWS Fargate.
Recursos Professional e Enterprise:
Inclui todos os recursos de código aberto, além de hospedagem em nuvem totalmente gerenciada, implantação de Kubernetes via Helm, cluster Temporal próprio, LLMs auto-hospedados, chatbots de IA enterprise no Microsoft Teams, conformidade STIG para casos de uso federais e suporte SLA em camadas 24/7. A precificação exige contato direto com a Tracecat.20
Prós
- Modelo de licenciamento: SSO, registros de auditoria e implantações de infraestrutura como código permanecem gratuito na camada de código aberto, ao contrário da maioria das plataformas SOAR comerciais que restringem esses recursos.
- Autoria dupla: Fluxos de trabalho no-code e em YAML permanecem sincronizados, para que analistas e engenheiros possam trabalhar no mesmo fluxo sem conflitos.
- Flexibilidade de implantação: Docker Compose, AWS Fargate via Terraform e Kubernetes via Helm são todos suportados.
Contras
- Ritmo de desenvolvimento ativo: O projeto está em desenvolvimento ativo, e a equipe aconselha revisar o changelog antes de cada atualização, pois ocorrem mudanças significativas entre as versões.
- Requisitos de auto-hospedagem: Executar uma pilha Tracecat em produção com Temporal, PostgreSQL e LLMs opcionais exige capacidade de infraestrutura que pode ser uma restrição para equipes menores.
- Relativamente novo: O Tracecat tem uma comunidade menor e menos integrações de terceiros em comparação com plataformas mais antigas, como StackStorm ou TheHive.
Perguntas frequentes
As ferramentas de orquestração, automação e resposta de segurança (SOAR) coordenam e automatizam tarefas entre pessoas e software em uma única plataforma. Os engenheiros de segurança as usam para criar automação com conectores de código aberto e configuração como código, enquanto as equipes SOC usam os fluxos de trabalho resultantes para triar alertas, rastrear incidentes e responder a ameaças.
A velocidade da resposta afeta diretamente os custos de violações. De acordo com o relatório Cost of a Data Breach 2025 da IBM, o custo médio global de uma violação de dados caiu para US$ 4.44M, uma queda de 9% em relação ao ano anterior, atribuída em parte à detecção assistida por IA. A média dos EUA, porém, subiu para US$ 10.22M, um recorde histórico.21
A atividade no GitHub é um ponto de partida prático: a contagem de estrelas e o número de contribuidores refletem o quão ativamente um projeto é mantido e quanto suporte da comunidade existe para solução de problemas e trabalho de integração.
Além da saúde da comunidade, avalie se as integrações nativas da plataforma cobrem as ferramentas já em uso. A maioria das plataformas SOAR de código aberto inclui recursos de resposta a incidentes, caça a ameaças e inteligência de ameaças, mas a profundidade varia. As organizações que também precisam de funcionalidade SIEM devem verificar se ela é integrada ou exige uma integração separada.
As soluções de código aberto geralmente envolvem compensações: menos integrações prontas para uso, sem SLAs de suporte garantidos e responsabilidade de manutenção da equipe que implanta. As alternativas pagas normalmente oferecem documentação mais abrangente, suporte dedicado e recursos como microssegmentação e gerenciamento de postura de segurança na nuvem.
Leitura adicional
- 6 Exemplos reais de RBAC
- 10 Casos de uso de SOAR com exemplos reais de fluxos de trabalho
- Principais 10 ferramentas de microssegmentação
- Principais 15+ ferramentas de resposta a incidentes de código aberto
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{hafa2026,
  author = {Hafa, Adil},
  title  = {{As 5 Melhores Ferramentas SOAR de Código Aberto}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/open-source-soar}},
  note   = {AIMultiple. Acessado em 10 Setembro 2026}
}Resultados e carimbos de data/hora de 28 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo 4 arquivos CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
9 atualizaçõesAmpliado o aviso de segurança do n8n com o novo CVE-2026-25049 e dados de exposição.
Atualizada a introdução do artigo.
Adicionado um gráfico à seção n8n.
Links de referência
A seguir, leia
Análise dos 5 principais softwares de gerenciamento de mudanças de firewall


Principais 4 Guardrails de IA: Weights and Biases & NVIDIA NeMo

GPU Marketplace: Vast.ai vs Shadeform vs Prime Intellect

Melhores 10+ Soluções PAM com Alternativas Gratuitas
Melhores 7 Agentes de Teste de IA para QA
Melhores Scrapers do Instagram para Raspar Dados do Instagram


Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.