


As 12 Principais Ferramentas SIEM e Como Escolher a Melhor Solução

Os sistemas SIEM evoluíram para mais do que apenas ferramentas de agregação de logs. Alguns fornecedores desenvolveram suítes de produtos unificadas que incluem recursos de UEBA, SOAR e EDR, alegando serem SIEMs de "próxima geração". Outros oferecem produtos focados no gerenciamento tradicional de eventos e logs.
Abaixo está uma visão geral das principais ferramentas SIEM com base em seus recursos de SIEM de próxima geração e de segurança:
Recursos de SIEM de próxima geração
Fornecedor | UEBA | SOAR | EDR |
|---|---|---|---|
✓ | ✓ | ✕ | |
Exabeam Fusion | ✓ | ✓ | ✓ |
IBM QRadar SIEM | ✓ | ✕ | ✕ |
LogRhythm | ✕ | ✕ | ✕ |
Rapid7 InsightIDR | ✓ | ✓ | ✓ |
Microsoft Sentinel | ✓ | ✓ | ✕ |
FortiSIEM | ✓ | ✓ | ✕ |
Splunk Enterprise Security | ✕ | ✕ | ✕ |
Sumo LogicCloud SIEM | ✓ | ✕ | ✓ |
SolarWinds SEM | ✕ | ✕ | ✕ |
Fornecedores (marcados com "✕") exigem integrações para fornecer o recurso indicado.
- UEBA ajuda a analisar e correlacionar dados em contexto. Ao se concentrar em comportamentos em vez de logs brutos, os SIEMs com UEBA fornecem uma visão mais granular da progressão de um ataque, ajudando as equipes de segurança a ver não apenas dados brutos de eventos, mas também padrões.
- SOAR aprimora os recursos tradicionais do SIEM ao automatizar respostas de segurança, orquestrar ferramentas de segurança para coordenação perfeita e fornecer gerenciamento estruturado de casos por meio de playbooks predefinidos, permitindo uma resolução mais rápida de incidentes.
- EDR permite que os SIEMs obtenham visibilidade abrangente em toda a sua rede para análise aprofundada em nível de endpoint. Correlacionar as descobertas do EDR com os dados do SIEM fortalece o contexto para investigações em toda a rede e caça a ameaças.
Compradores que já usam software UEBA ou software SOAR podem integrar dados de máquinas e logs ao seu SIEM para análise de logs baseada em contexto.
Recursos de segurança
- Detecção de movimento lateral: capacidade do SIEM de detectar e alertar automaticamente sobre o movimento não autorizado de invasores pela rede.
- Não repúdio (princípio): Envolve criptografia e assinaturas digitais, garantindo que os logs e dados de eventos de segurança sejam armazenados de forma inviolável, para que as partes envolvidas em uma transação digital não possam negar posteriormente sua autenticidade ou seu envolvimento. Pode ser implementado em qualquer SIEM por meio de implantação adicional.
- Fontes de ameaças no formato STIX/TAXII: Inteligência de ameaças padronizada para identificação e bloqueio em tempo real de IOCs.
Métricas
- EPS Máx.: Número máximo de eventos por segundo que o SIEM pode processar. Exceder esse limite pode exigir licenciamento adicional do fornecedor.
- Nº de Integrações: Número de sistemas externos (por exemplo, firewalls, servidores, EDRs) com os quais o SIEM pode se integrar.
- Nº de Regras de Detecção Prontas: Número de regras de detecção predefinidas no SIEM que ajudam a identificar ameaças e incidentes de segurança comuns com base em padrões de ataque conhecidos.
- Cobertura MITRE: Número de técnicas MITRE ATT&CK que o SIEM pode detectar ou mapear.
ManageEngine Log360
ManageEngine Log360 é uma plataforma SIEM disponível em implantações locais e na nuvem, combinando gerenciamento de logs, auditoria do Active Directory, UEBA e SOAR em um único produto. O preço é baseado no número de fontes de log em vez do volume de dados, o que torna o custo mais previsível para organizações com um inventário de fontes definido. A plataforma vem com mais de 1.000 modelos de relatórios pré-empacotados cobrindo os requisitos de conformidade do GDPR, HIPAA, PCI-DSS e SOX. A implantação leva menos de 30 minutos, e a descoberta automática de dispositivos adiciona fontes monitoradas sem configuração manual.
O módulo UEBA cria linhas de base comportamentais usando machine learning e aumenta incrementalmente as pontuações de risco para atividades anômalas, padrões de logon anormais, acesso incomum ou escalonamento de privilégios, em vez de acionar alertas binários. Os fluxos de trabalho do SOAR são executados automaticamente na detecção de incidentes e se integram a plataformas de help desk, incluindo ServiceNow e Jira, para que os tickets sejam abertos na detecção e não após revisão manual.
O Log360 Cloud reestruturou sua arquitetura de detecção, adicionando um console central de segurança, atualizações de regras entregues pela nuvem e um catálogo com mais de 2.000 regras de detecção predefinidas cobrindo ameaças internas, malware, ataques externos, comportamentos de APT e riscos baseados em identidade, cada um com mapeamento MITRE ATT&CK e recomendações de ajuste. A disponibilidade de data centers no Reino Unido foi lançada no mesmo mês, atendendo aos requisitos de residência de dados de clientes europeus. Em março de 2026, o módulo de insights Zia IA adicionou suporte para configuração do OpenAI junto com a opção existente do Azure OpenAI, oferecendo aos clientes a escolha do provedor de IA mantendo suas próprias chaves.1
Exabeam New-Scale Fusion
Exabeam New-Scale Fusion é uma plataforma de operações de segurança nativa da nuvem que combina SIEM, UEBA e SOAR em um produto unificado.
A plataforma permite que os analistas adicionem notas de caso e armazenem consultas usadas para monitorar indicadores de comprometimento. Cada membro pode contribuir para uma investigação compartilhada sem navegar por uma linguagem complexa de correlações.
O Exabeam pode criar regras de detecção estáticas, embora o parsing possa não ser totalmente otimizado para todos os ambientes. Ao integrar com SIEMs externos como o ELK, os logs de origem ingeridos podem não se alinhar com os formatos de dados predefinidos, exigindo um parser personalizado.
Em janeiro de 2026, a Exabeam lançou o Agent Behavior Analytics (ABA), estendendo seu mecanismo de UEBA para agentes de IA como um novo tipo de entidade. O ABA detecta desvios comportamentais suspeitos na atividade de agentes de IA, incluindo padrões de acesso a dados pela primeira vez, violações de guardrails e sequências incomuns de chamadas de ferramentas que as regras estáticas de SIEM não conseguem identificar. 2
IBM QRadar
IBM QRadar SIEM (SaaS nativo da nuvem) faz parte do IBM QRadar Suite. Ele usa um design modular para identificação e priorização de ameaças e é adequado para aplicações de commodity, logging de sistema e gerenciamento de dados estruturados.
O QRadar suporta vários protocolos de logging, incluindo syslog, syslog-tcp e SNMP, e pode ler eventos de mais de 300 fontes de log. Inclui uma loja de aplicativos para sincronização de dados como complemento, onde os usuários podem copiar eventos, fluxos e arquivos de configuração.
O QRadar suporta regras Sigma de código aberto, com conversão automática para KQL (Kusto Query Language) para uso dos analistas. A plataforma tem uma limitação documentada em relação à velocidade de busca, e o suporte offshore é uma reclamação recorrente nas avaliações dos usuários.
A atualização mais recente da IBM visa os problemas de velocidade de busca e latência de investigação relatados pelos usuários. A versão inclui parsing modernizado com suporte a propriedades personalizadas de múltiplos valores, opções expandidas de alta disponibilidade e novo hardware.
Integração de 2026: Criminal IP, uma plataforma de inteligência de ameaças baseada em IA, integrou-se ao IBM QRadar SIEM e ao QRadar SOAR em fevereiro de 2026, trazendo contexto de ameaças baseado em IP externo diretamente para os fluxos de trabalho de detecção e investigação do QRadar. 3
LogRhythm SIEM
LogRhythm é uma solução SIEM com recursos integrados de SOAR. Ela suporta monitoramento de ameaças, caça a ameaças, investigação de ameaças e resposta a incidentes, coletando, normalizando e interpretando dados de eventos e logs de mais de 1.000 fontes de terceiros e da nuvem.
O LogRhythm contextualiza os dados de log por meio de seu Machine Data Intelligence (MDI) Fabric, traduzindo informações complexas de eventos em resumos em linguagem simples para revisão dos analistas.
Rapid7 InsightIDR
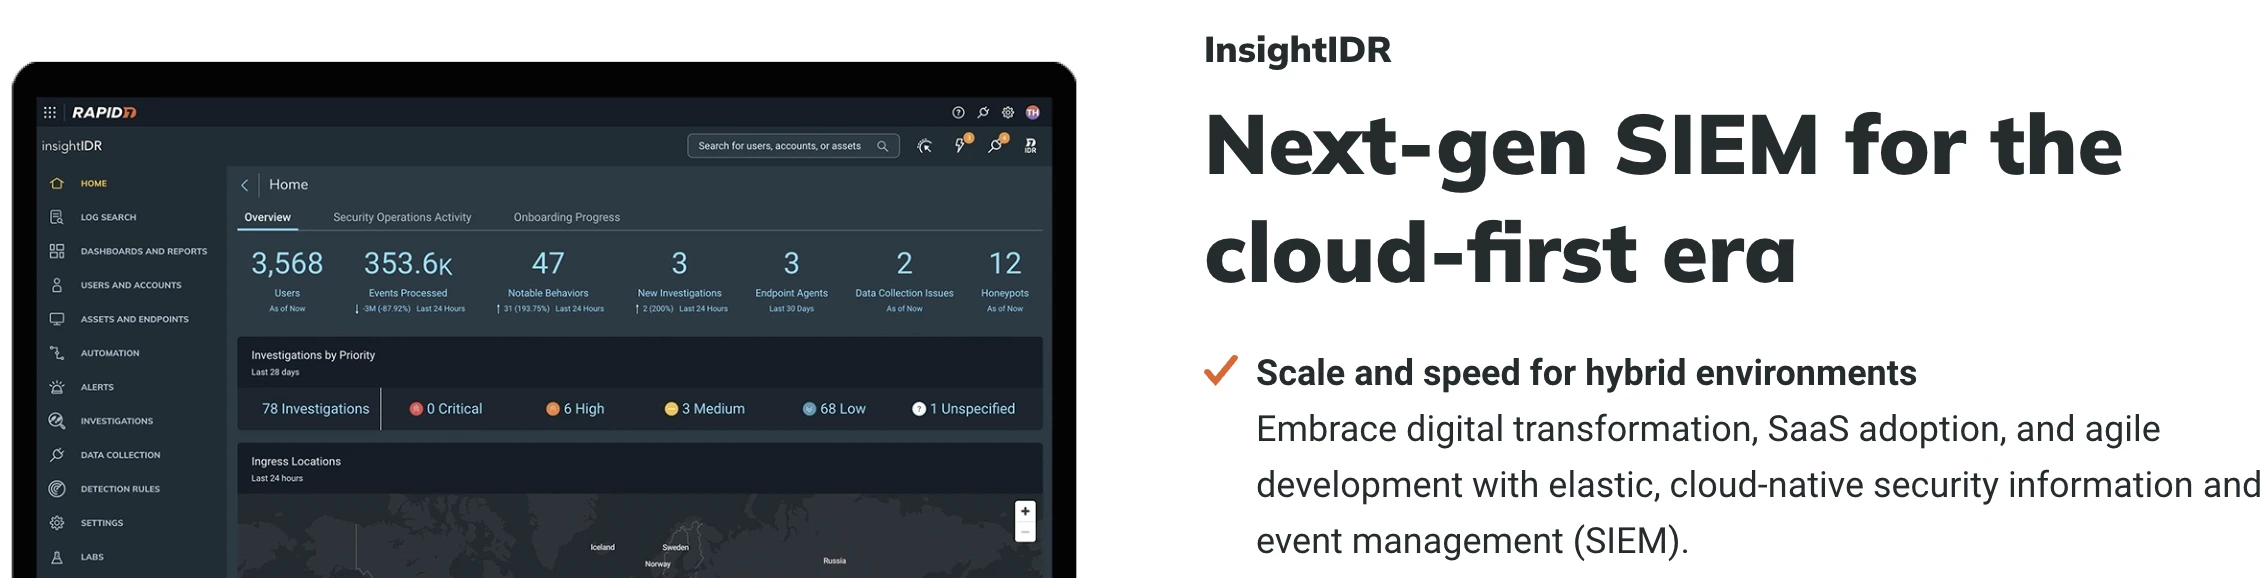
Rapid7 InsightIDR é um SIEM e XDR nativo da nuvem que integra dados de logs, endpoints e serviços em nuvem para caça e resposta a ameaças em tempo real.
Ele oferece 13 meses de armazenamento de dados pesquisáveis por padrão, cobrindo eventos normalizados, incidentes de segurança e indicadores de comprometimento. O InsightIDR se concentra na detecção de ameaças em tempo real e no acompanhamento de incidentes.
Microsoft Sentinel
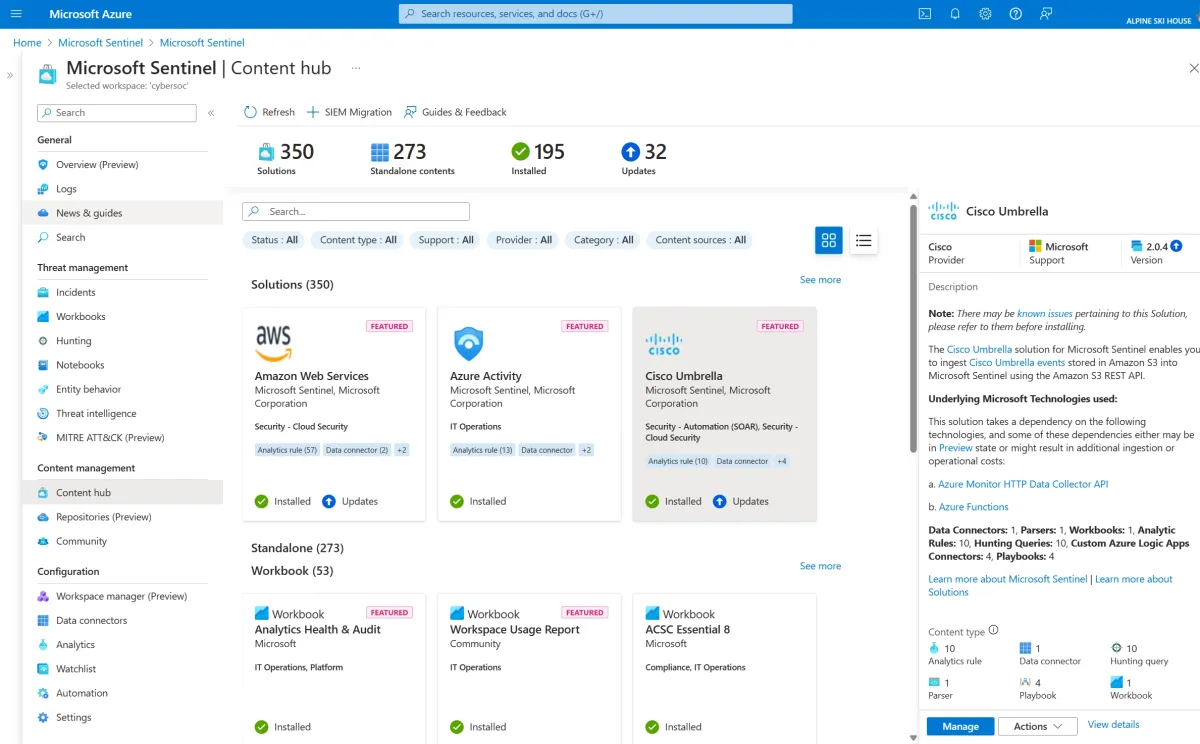
Microsoft Sentinel é uma plataforma SIEM e SOAR nativa da nuvem que coleta e correlaciona logs de segurança em ambientes de nuvem, SaaS e locais.
O Sentinel adicionou suporte à migração do QRadar para o Sentinel por meio de uma experiência de migração SIEM baseada em IA, uma camada de comportamentos UEBA geralmente disponível que agrega telemetria bruta em resumos comportamentais legíveis por humanos e um esquema de normalização ASIM atualizado para parsing consistente de logs em todas as fontes.
O conector de dados do Microsoft 365 Copilot está em visualização pública e expandiu o ecossistema de conectores por meio da transição para um Codeless Connector Framework (CCF), que permite criar e manter conectores sem escrever código do Azure Functions.
O Sentinel será gerenciado exclusivamente no portal Defender. As organizações que ainda usam o portal Azure devem começar a planejar a migração.4
FortiSIEM
FortiSIEM é uma plataforma de operações de segurança com um banco de dados de gerenciamento de configuração (CMDB) integrado que descobre a infraestrutura física e virtual em ambientes locais e em nuvens públicas e privadas.
O FortiSIEM atribui pontuações de risco a usuários e dispositivos, priorizando alertas de segurança com base no nível de risco de um usuário ou dispositivo específico. Isso permite a identificação de entidades de alto risco antes que possíveis violações ocorram.
 Adicionar como fonte preferencial
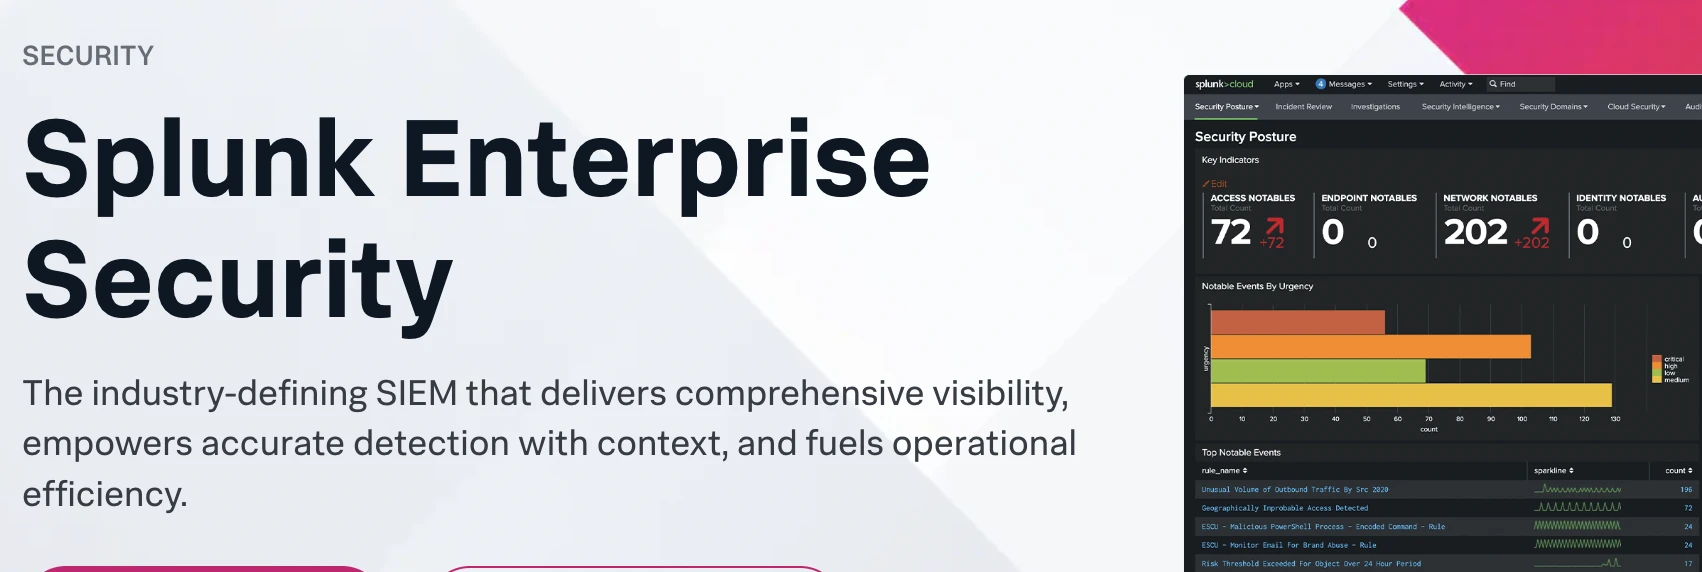
Splunk Enterprise Security
Splunk Enterprise Security é uma plataforma SIEM com recursos de monitoramento de aplicações e redes. Além da detecção de ameaças, ela pode monitorar topologias de rede e de aplicações para identificar gargalos, tornando-se uma ferramenta útil de depuração para operações em toda a empresa.
O Splunk Enterprise Security Premier adiciona detecções baseadas em descobertas que agrupam e correlacionam automaticamente alertas relacionados no nível da entidade para reduzir ruídos, e edição aprimorada de detecção com seções separadas de descobertas e descobertas intermediárias. 56
Sumo Logic
O Sumo Logic oferece recursos de busca para recuperar e analisar logs usando padrões de busca flexíveis. Seu serviço de automação de SIEM na nuvem executa playbooks manualmente ou automaticamente quando um insight é criado ou fechado. O Sumo Logic oferece duas opções de preço para SIEM: Enterprise Suite e Flex.
SolarWinds Security Event Manager
SolarWinds Security Event Manager (SEM) é uma ferramenta SOC on-premises. Ela coleta dados de log e de segurança do sistema de detecção de intrusão de rede (NIDS) e os usa para otimizar os sistemas e protocolos IDS existentes. O SEM não possui opção de implantação baseada em nuvem. O licenciamento está disponível por assinatura ou perpétuo; não há preços públicos detalhados disponíveis.
Elastic Stack
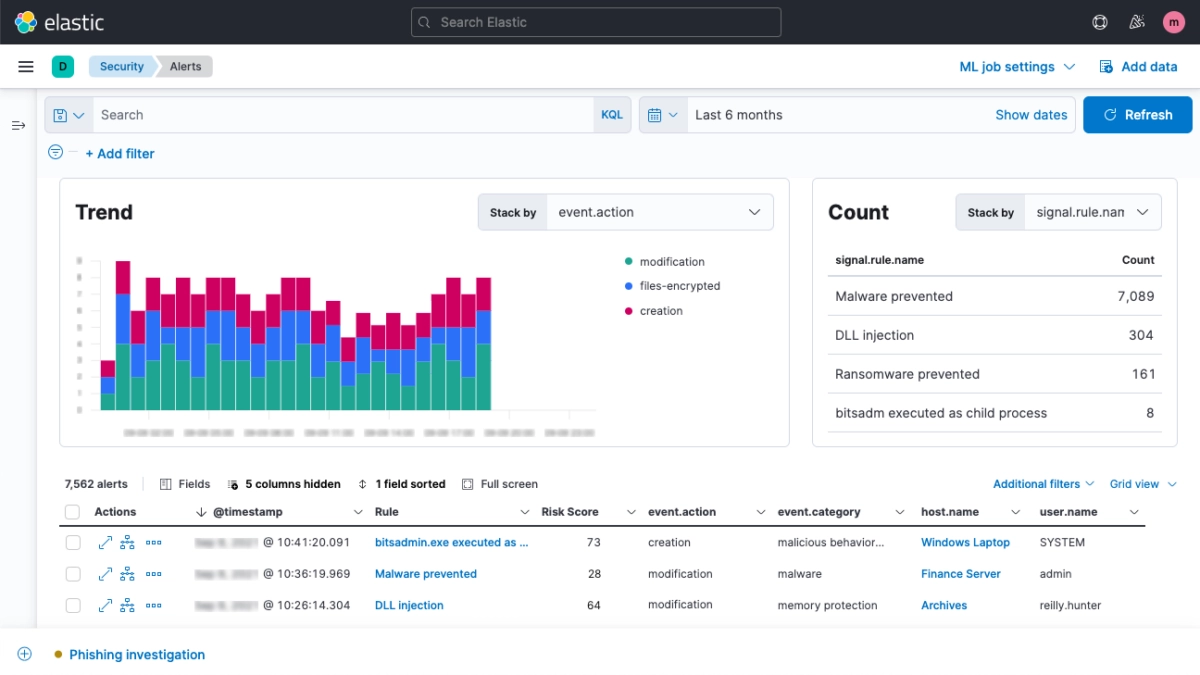
O Elastic Security faz parte do Elastic Stack (ELK). Ele oferece integrações prontas para uso, embora personalizá-las exija conhecimento técnico. Alguns usuários relataram mais de 300 horas para ajustar o sistema ao seu ambiente, embora organizações com experiência interna em Elastic possam achar o processo mais gerenciável.
Componentes do ELK Stack:
- Elasticsearch: Um mecanismo de busca e indexação otimizado para dados de séries temporais.
- Logstash: Uma ferramenta para coletar, processar e refinar dados de várias fontes.
- Kibana: Uma plataforma de visualização que permite a exploração interativa de dados dentro do stack.
- Beats: Agentes leves que coletam e encaminham dados para o stack.
O ELK Stack não é um sistema SIEM totalmente desenvolvido. A versão gratuito não possui um mecanismo de correlação integrado; alternativas de código aberto, como Yelp/Elastalert, podem fornecer essa funcionalidade. Ele também não possui relatórios, alertas e regras de segurança pré-configurados integrados, o que aumenta a sobrecarga operacional ao usar o stack para monitoramento de segurança.
Datadog
Datadog é principalmente uma plataforma de monitoramento de desempenho de aplicações (APM) que também oferece ingestão de logs. O Datadog ingere logs em campos específicos para facilitar a busca, permitindo que os usuários filtrem e analisem logs, por exemplo, identificando qual aplicação está produzindo mais logs de ERRO antes de executar uma consulta detalhada.
Depois que um subconjunto de logs é filtrado, o Datadog não oferece suporte à criação de visualizações ou gráficos diretamente desses dados, o que limita a capacidade de gerar relatórios complexos a partir de logs. Para organizações cuja necessidade principal é o gerenciamento de logs para fins de segurança, o Datadog não oferece substancialmente mais do que uma configuração de ELK Stack.
Perguntas frequentes
A decisão depende do tamanho, da complexidade e dos requisitos regulatórios da sua organização, e dos recursos disponíveis para gerenciar o sistema.
Quando um SIEM faz sentido:
O SIEM é um investimento de estágio posterior. Ele requer uma equipe de segurança interna ou um MSSP para operar de forma eficaz. As organizações que mais se beneficiam têm:
Infraestrutura de TI grande ou complexa que exige monitoramento em tempo real e correlação de eventos entre ambientes diversos
Mandatos de conformidade como PCI-DSS, HIPAA ou GDPR que exigem monitoramento contínuo e trilhas de auditoria detalhadas
Quando um SIEM não é necessário:
Organizações com menos de 100 endpoints ou uma configuração nativa da nuvem/BYOD podem não precisar de um SIEM completo
Empresas sem pessoal ou experiência para configurar e monitorar um SIEM verão valor limitado no investimento.
Uma solução SIEM é composta por três componentes principais. O gerenciamento de logs coleta e analisa logs de servidores, dispositivos de rede, firewalls e aplicações em nuvem; muitas ferramentas complementam isso com fontes de inteligência de ameaças para detectar e bloquear ameaças emergentes. A correlação de eventos combina dados de vários sistemas para identificar padrões: atividades suspeitas de uma conta comprometida combinadas com tráfego de rede incomum podem ser vinculadas e escaladas como um único incidente, revelando ameaças que não seriam visíveis isoladamente. A resposta a incidentes e o monitoramento fornecem cobertura contínua de ambientes digitais e on-premises por meio de um painel central, com alertas enviados aos analistas com base em regras predefinidas; algumas plataformas também incluem recursos de resposta automatizada, como isolar um sistema infectado ao detectar malware, liberando os analistas para investigações mais complexas.
Os quatro casos de uso principais são detecção e resposta a ameaças, análise forense, visualização de dados de segurança em tempo real e gerenciamento de conformidade. A detecção de ameaças cobre toda a gama, desde ameaças internas até ataques multidomínio que abrangem várias partes da infraestrutura de uma organização. A análise forense usa os dados de log do SIEM após uma violação para reconstruir o escopo, a linha do tempo e o movimento do ataque pelo ambiente. A visualização em tempo real apresenta eventos de segurança por meio de painéis e gráficos, permitindo que os analistas monitorem as atividades sem revisar manualmente os logs brutos. O gerenciamento de conformidade automatiza a coleta de logs e gera relatórios de auditoria para GDPR, HIPAA e PCI-DSS.
Não. SIEM, SOAR e UEBA resolvem problemas diferentes. O SIEM coleta e correlaciona dados de log em todo o ambiente. O SOAR automatiza ações de resposta por meio de playbooks quando uma ameaça é identificada. A UEBA adiciona linhas de base comportamentais para usuários e entidades, detectando anomalias que os SIEMs baseados em regras não detectam. Vários fornecedores agora oferecem os três em uma única plataforma: Splunk ES Premier, Microsoft Sentinel e Exabeam New-Scale Fusion são exemplos atuais, mas compradores que executam ferramentas independentes também podem integrá-las a um SIEM existente.
O SIEM tradicional se concentra na coleta de logs, correlação de eventos e relatórios de conformidade. O SIEM de próxima geração adiciona UEBA para detecção comportamental, SOAR para resposta automatizada e, cada vez mais, recursos de IA agêntica que podem conduzir investigações de várias etapas de forma autônoma. A diferença prática para os compradores é a qualidade dos alertas e a carga de trabalho dos analistas: as plataformas de próxima geração reduzem o ruído por meio de pontuação de risco comportamental e triagem automatizada, enquanto as plataformas tradicionais exigem mais ajuste manual de regras e esforço de investigação.
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Sezer, Sena},
  title  = {{As 12 Principais Ferramentas SIEM e Como Escolher a Melhor Solução}},
  year   = {2026},
  month  = may,
  howpublished    = {\url{https://aimultiple.com/siem-tools}},
  note   = {AIMultiple. Acessado em 26 maio 2026}
}Resultados e carimbos de data/hora de 37 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo 3 arquivos CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
5 atualizaçõesAdicionada uma seção do fornecedor ManageEngine Log360 nas análises de produtos SIEM.
Substituído o produto "Exabeam Fusion" por "Exabeam New-Scale Fusion" na lista de produtos.
Links de referência
O trabalho de Cem na AIMultiple foi citado por publicações globais líderes, incluindo Business Insider, Forbes, Morning Brew e Washington Post, por empresas globais como Deloitte e HPE, ONGs como o World Economic Forum e organizações supranacionais como a European Commission. [1], [2], [3], [4], [5]
Ao longo de sua carreira, Cem atuou como consultor de tecnologia, comprador de tecnologia e empreendedor de tecnologia. Ele aconselhou empresas sobre suas decisões de tecnologia na McKinsey & Company e na Altman Solon por mais de uma década. Ele também publicou um relatório da McKinsey sobre digitalização.
Ele liderou a estratégia de tecnologia e as compras de uma operadora de telecomunicações, reportando-se ao CEO. Ele também liderou o crescimento comercial da empresa de deep tech Hypatos, que atingiu uma receita recorrente anual de 7 dígitos e uma avaliação de 9 dígitos partindo do zero em 2 anos. O trabalho de Cem na Hypatos foi coberto por publicações de tecnologia líderes como TechCrunch e Business Insider.
Cem fala regularmente em conferências internacionais de tecnologia. Ele se formou como engenheiro da computação pela Bogazici University e possui um MBA pela Columbia Business School.

A seguir, leia
Principais alternativas ao Firecrawl: recursos e preços
Top 20 Ferramentas de IA para Cadeia de Suprimentos com Exemplos

Comparação de Datasets da Amazon

Melhores Proxies de Vídeo: Resultados do Benchmark
Como criar agentes pessoais de IA + 18 plataformas e ferramentas de agentes


Os 8 melhores agentes de codificação com IA de código aberto

Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.