


As 13 melhores ferramentas SIEM de código aberto

Não existe uma única ferramenta de código aberto que ofereça um SIEM completo e pronto para produção imediatamente. Todas as opções envolvem uma compensação: ou você obtém um SIEM criado especificamente com lacunas na análise, ou uma poderosa pilha de registro e análise que exige que você mesmo configure a detecção de segurança.
Aqui estão ferramentas de código aberto gratuito adjacentes à categoria SIEM para construir sua própria solução do zero:
Ferramentas SIEM de código aberto
Ferramenta | GitHub estrelas | Caso de uso principal | Preços |
|---|---|---|---|
Wazuh | 15.000+ | SIEM | ✓ Gratuito (versão local) |
Graylog | 7.600+ | SIEM | ➕ Freemium |
OSSEC | 4.600+ | SIEM | ➕ Freemium |
SecurityOnion | 3.600+ | SIEM | ✓ Gratuito |
AlienVault OSSIM | 120+ | SIEM | ✓ Gratuito |
The ELK Stack | 17.000+ | Repositório de logs e análise | ➕ Freemium |
Fluentd | 13.000+ | Repositório de logs e análise | ➕ Freemium |
OpenSearch | 10.000+ | Repositório de logs e análise | ➕ Freemium |
Suricata | 5.000+ | Detecção de intrusão | ➕ Freemium |
Snort3 | 2.800+ | Detecção de intrusão | ➕ Freemium |
Essas ferramentas normalmente armazenam logs em índices do Elasticsearch por um período de retenção configurável, com base em políticas de armazenamento e dados. Para armazenamento de longo prazo, podem ser necessários procedimentos adicionais de arquivamento ou integrações.
Capacidades do SIEM
*✕: Requer integrações de agentes de terceiros (por exemplo, Elastic Agent).
As plataformas SIEM dependem de dados precisos dos endpoints. Descubra como o software de gerenciamento de endpoints melhora a detecção e a resposta, garantindo que os dispositivos sejam bem gerenciados e seguros.
Dois tipos de ferramentas de código aberto
As ferramentas focadas em SIEM fornecem a maioria das capacidades essenciais nativamente: correlação de logs, alertas, visualização e alguns relatórios de conformidade. Elas são mais opinativas e mais fáceis de colocar em funcionamento. Wazuh e SecurityOnion se enquadram aqui.
Plataformas de log e análise são poderosas ferramentas de infraestrutura de dados, excelentes em coletar, armazenar e visualizar logs, mas não vêm com lógica de detecção de segurança. Pense nelas como a base sobre a qual você constrói um SIEM. O ELK Stack, o OpenSearch e o Graylog Open se enquadram aqui.
Alternativas comerciais
As ferramentas SIEM de código aberto geralmente não têm as interfaces intuitivas de criação de regras encontradas em ferramentas comerciais. Além disso, suas funcionalidades de correlação são mais básicas e, na maioria das vezes, não oferecem recursos prontos para uso, como:
- painéis prontos para gerenciamento de logs
- relatórios de conformidade (por exemplo, PCI-DSS, HIPAA)
- integrações com outras ferramentas corporativas, como firewalls e sistemas de proteção de endpoints,
Ferramentas SIEM comerciais fornecem capacidades essenciais de SIEM, incluindo:
- correlação de eventos, análise de logs
- capacidade de fazer pontuação de risco
- fornecer ações recomendadas com base nas pontuações de risco
- retenção de longo prazo de até 12 meses
- análise de comportamento de usuários e entidades com modelos de machine learning pré-construídos
As ferramentas SIEM comerciais também oferecem várias funções de orquestração e resposta, além de maneiras de automatizar tarefas do SOC. Alguns fornecedores de SIEM incorporaram recursos SOAR para serem mais responsivos. Isso é comum à medida que mais ferramentas de segurança adicionam mais funcionalidades de automação para torná-las mais fáceis de usar e mais produtivas. Em alguns casos, isso move esses produtos para a categoria SOAR.
Ferramentas SIEM de código aberto explicadas
Wazuh
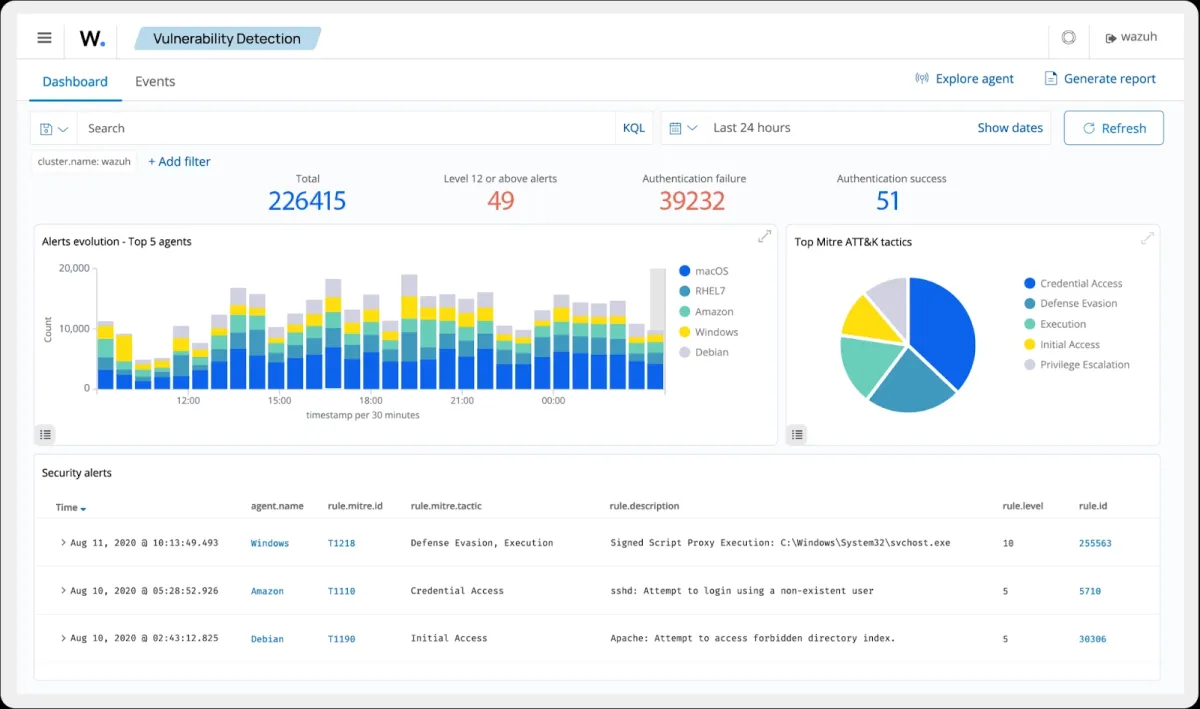
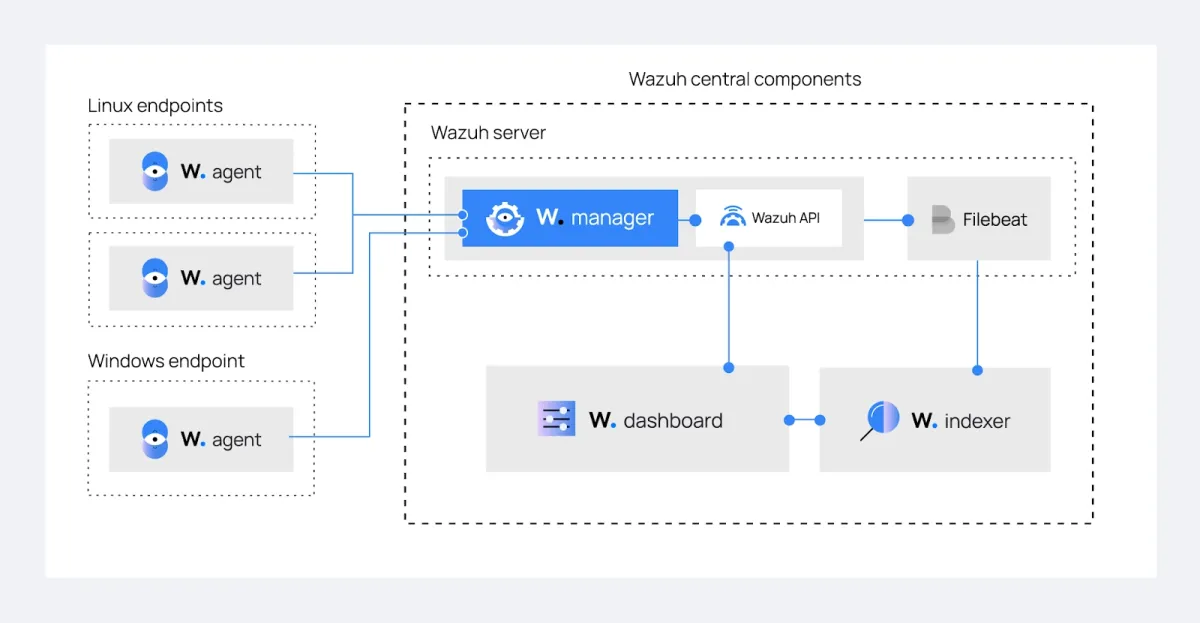
O Wazuh é o SIEM de código aberto mais completo disponível atualmente. Ele é fornecido como uma plataforma completa com quatro componentes: um Indexer (baseado no OpenSearch, armazena e indexa alertas), um Server (o mecanismo central coleta logs de agentes, analisa eventos e identifica indicadores de comprometimento), um Dashboard (interface web para visualizar eventos e ameaças) e um Agent (executado em endpoints e encaminha eventos ao servidor).
Ele oferece análise de logs de segurança, detecção de vulnerabilidades, avaliação de configuração de segurança e relatórios de conformidade regulatória nativamente, juntamente com alertas e relatórios baseados em eventos sem integração significativa de terceiros.
Veja o conceito do Wazuh:
As atualizações recentes expandiram significativamente a visibilidade dos endpoints. O Wazuh 4.14.0 adicionou painéis de inventário unificados para extensões de navegador, serviços de endpoint, usuários e grupos, todos acessíveis na seção IT Hygiene do painel. A mesma versão introduziu um painel do Microsoft Graph API para monitorar a atividade e os eventos de auditoria do Microsoft 365 e adicionou suporte à recarga a quente da configuração do agente sem reiniciar o agente.
Anteriormente, a versão 4.10.0 trouxe a integração com o Microsoft Intune, puxando logs de auditoria de todos os dispositivos gerenciados pelo Intune diretamente para os alertas do Wazuh e introduziu uma vulnerabilidade. O campo under_evaluation, que sinaliza CVEs ainda em análise no National Vulnerability Database, é útil para filtrar ruídos de vulnerabilidades contestadas ou sem pontuação. A versão atual é 4.14.5.1
Graylog
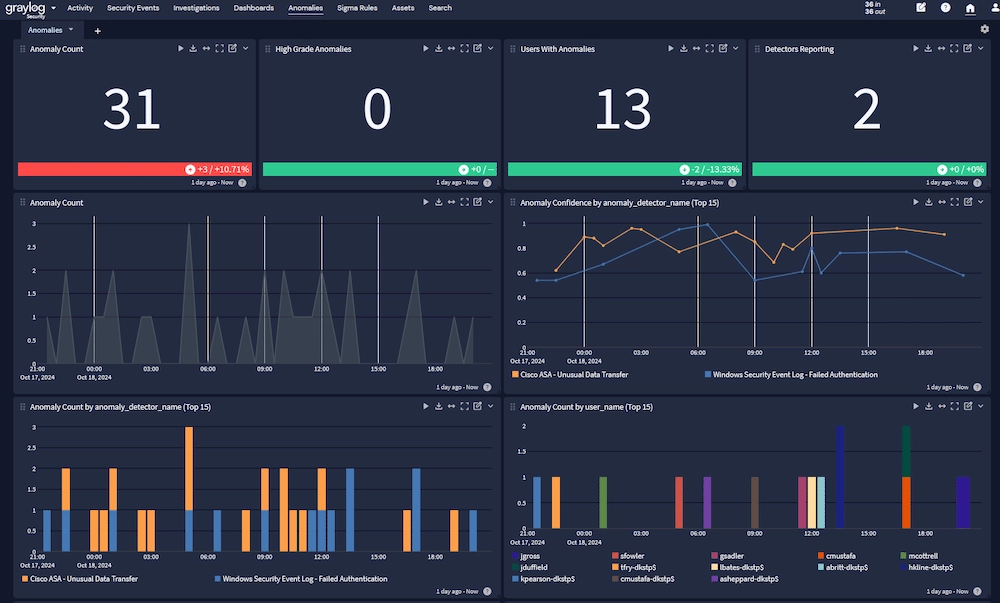
O Graylog centraliza logs e oferece alertas e painéis por meio de uma interface refinada. Vale saber que o Graylog é licenciado sob a Server Side Public License (SSPL), que não é uma licença de código aberto aprovada pela OSI; é mais precisamente descrito como open-core ou source-available.
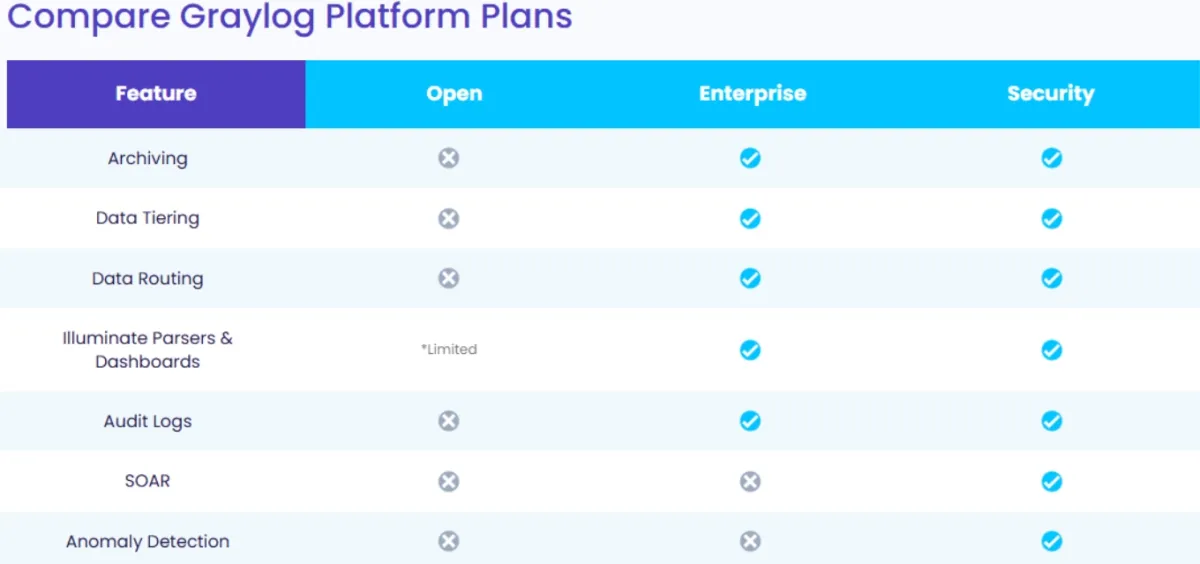
2O nível gratuito cobre a agregação básica de logs e alertas. Recursos mais relevantes para uso de SIEM, como filtragem de pesquisa de logs, arquivamento de logs, detecção de anomalias, visualizações pré-construídas e relatórios de conformidade, estão no nível pago Graylog Security. O Graylog 7.0 introduziu um Model Context Protocol (MCP) endpoint experimental que permite que clientes LLM se conectem diretamente a uma instância do Graylog para consultas ao vivo usando prompts em inglês simples.
O Graylog oferece quatro produtos: Graylog Open (SSPL, gratuito), Graylog Enterprise (gerenciamento de logs em escala), Graylog Security (o nível SIEM) e Graylog API Security (detecção de ameaças de API criada especificamente). A versão Open é a que a maioria das implantações auto-hospedadas executa. A comparação do artigo se aplica a essa versão.
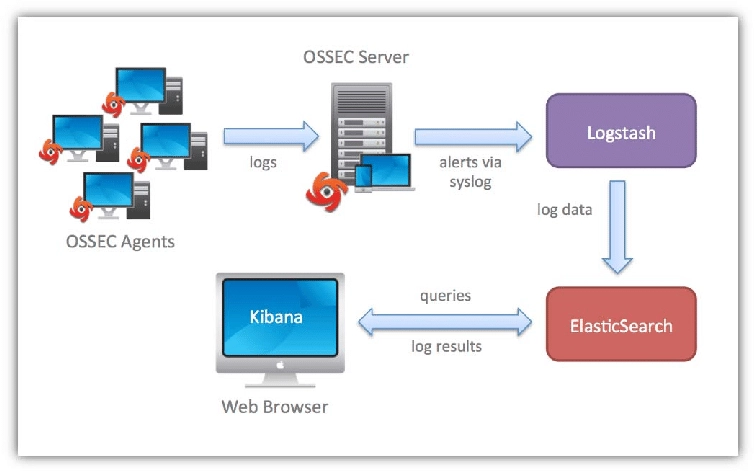
OSSEC
O OSSEC é um sistema de detecção de intrusão de host (HIDS) de código aberto. Ele coleta e analisa dados de logs e oferece algumas capacidades adjacentes ao SIEM, mas carece dos componentes de gerenciamento e análise de logs esperados de um SIEM completo. Ele foi amplamente substituído pelo Wazuh, que foi derivado do OSSEC e continua a receber desenvolvimento ativo.
Componentes:
- Gerenciador: Coleta logs de fontes de dados.
- Agentes: Coletam e processam logs.
OpenSearch como solução SIEM: O OSSEC fornece capacidades essenciais de SIEM: ele coleta e analisa dados; no entanto, carece de alguns dos componentes básicos de gerenciamento e análise de logs necessários.
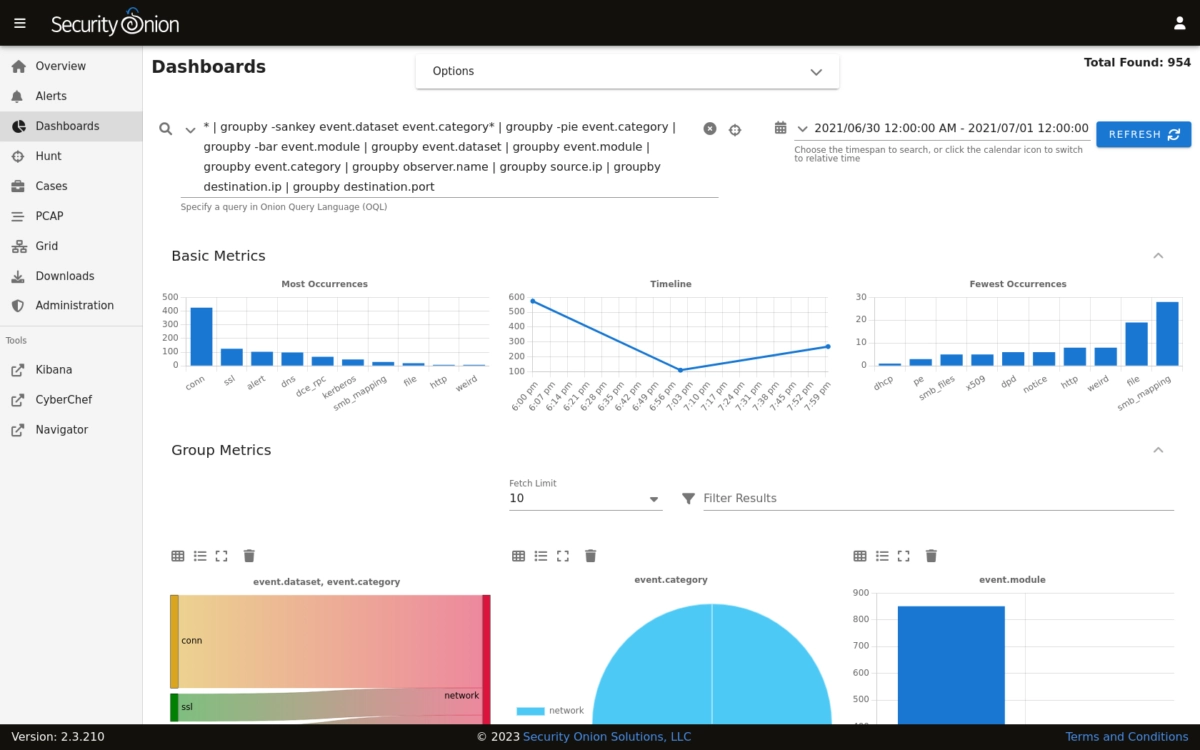
SecurityOnion
O SecurityOnion funciona como um SIEM e sistema de detecção de intrusão (IDS). Ele integra outras ferramentas de código aberto, como Snort, Suricata e Wazuh, para oferecer recursos abrangentes de monitoramento e detecção para intrusão baseada em rede e em host.
O SecurityOnion inclui ferramentas úteis para análise profunda, como Wireshark para análise de tráfego de rede e Network Miner para captura de pacotes e forense de rede.
SecurityOnion como solução SIEM:
- IDS baseado em host e em rede: Monitora e detecta atividades suspeitas em hosts e redes.
- Captura completa de pacotes (FPC): Captura o tráfego de rede com o netsniff-ng para detectar exfiltração de dados, malware, phishing e outros ataques.
- Detecção de ameaças: Usa o SGUIL no SecurityOnion para identificar atividades maliciosas, incluindo logins com falha em firewalls e controladores de domínio, melhorando a visibilidade e os insights.
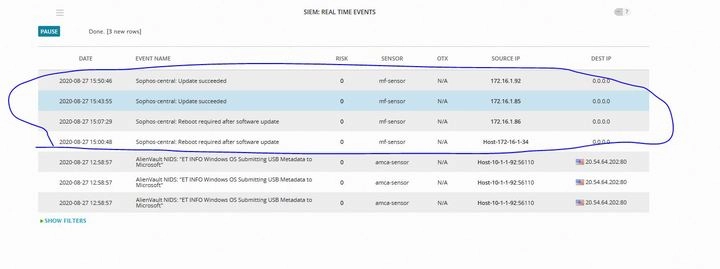
AlienVault OSSIM
O OSSIM é a versão de código aberto da plataforma Unified Security Management da AlienVault. Sua força notável é a inclusão do OpenVAS, um scanner de vulnerabilidades de código aberto, que permite correlacionar alertas de IDS do Snort e do Suricata com os resultados da verificação de vulnerabilidades, uma capacidade genuinamente útil.
AlienVault OSSIM como solução SIEM: Um ponto forte do OSSIM é a inclusão do OpenVAS (um scanner de vulnerabilidades de código aberto). Isso permite que o OSSIM correlacione logs de IDS (de ferramentas como Snort e Suricata) com os resultados do scanner de vulnerabilidades.
O OSSIM oferece:
- Coleta e processamento de eventos.
- Correlação de dados de segurança de várias fontes.
- Avaliação de vulnerabilidades com integração OpenVAS.
- Alertas com base em eventos de segurança.
Principais recursos ausentes:
A versão de código aberto do OSSIM carece de alguns recursos de SIEM disponíveis na versão comercial, como:
- Relatórios
- Console de resposta a eventos em tempo real ou de alertas
- Capacidade de marcar e separar logs
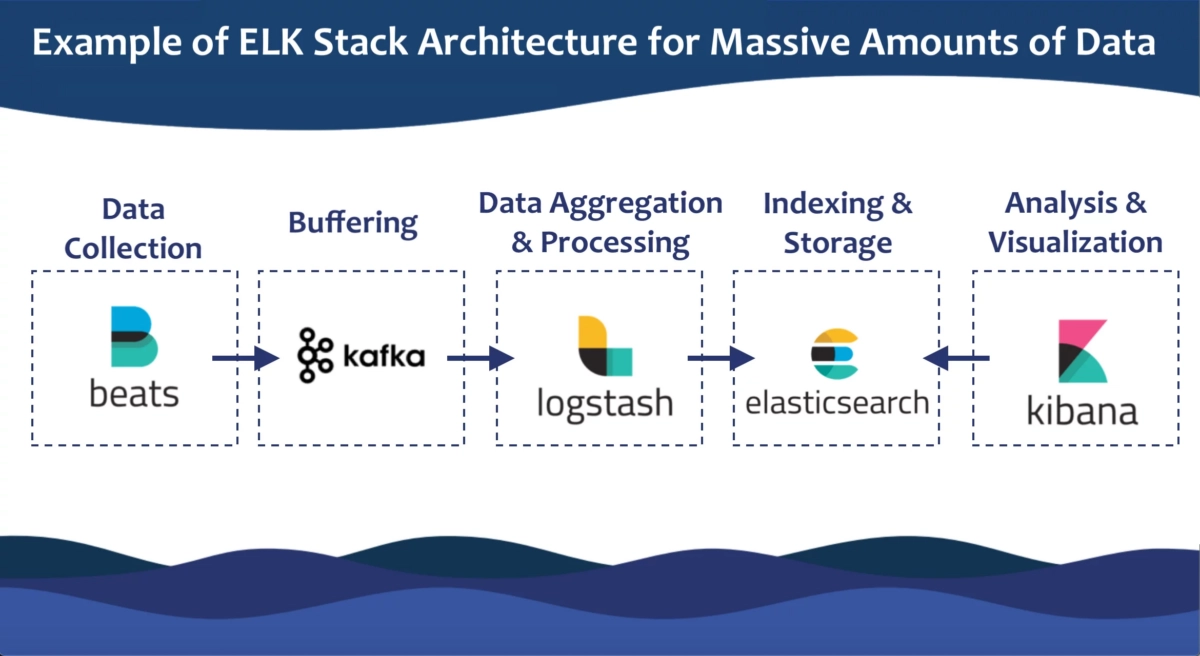
ELK Stack
O ELK Stack é uma infraestrutura para armazenamento, processamento e visualização de logs. Não é um SIEM; é a plataforma sobre a qual você cria funcionalidades semelhantes a SIEM. As regras de detecção, a lógica de correlação e os alertas são seus para criar.
A Elastic relicenciou o Elasticsearch e o Kibana de volta ao código aberto em 2024, sob uma licença dupla: AGPL-3.0 ou Elastic License 2.0. O núcleo da stack agora está disponível gratuitamente sob AGPL. Alguns recursos (os relevantes para SIEM, como machine learning, alertas e Elastic Security) ainda exigem uma assinatura para uso em produção.
Componentes: Elasticsearch (armazenamento e indexação), Logstash (agregação e normalização de logs), Kibana (visualização) e Beats (transportadores leves de logs). O que falta para uso de SIEM: nenhum mecanismo de correlação integrado na versão gratuito (a ferramenta de código aberto Elastalert preenche parcialmente essa lacuna), nenhuma regra de segurança integrada e nenhum alerta ou relatório nativo.
ELK Stack como solução SIEM: O ELK Stack oferece agregação, processamento e visualização de logs; no entanto, não é um sistema SIEM completo.
- Principais recursos ausentes:
- Mecanismo de correlação: A versão gratuito do ELK Stack não inclui um recurso de correlação integrado. No entanto, existem alternativas de código aberto, como o Yelp/Elastalert, que podem ser usadas para correlação.
- Relatórios ou alertas integrados: Essa é uma desvantagem significativa para uso de SIEM e operações gerais de TI.
- Regras de segurança integradas: Isso aumenta os requisitos operacionais e de recursos da stack.
 Adicionar como fonte preferencial
Fluentd
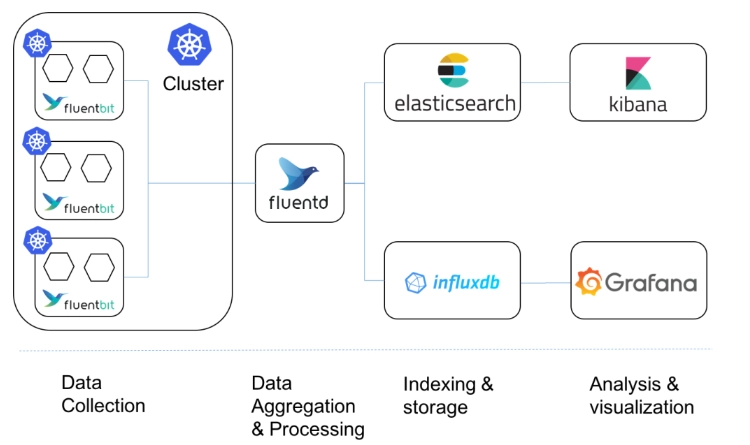
O Fluentd é um coletor e encaminhador de logs, não um SIEM. Ele reúne logs de várias fontes e os encaminha para outros sistemas para processamento. Integra-se perfeitamente com Elasticsearch, OpenSearch, Splunk e Snowflake, mas não realiza detecção de ameaças, correlação ou alertas, e não possui camada de armazenamento.
Fluentd como solução SIEM
- Coleta e encaminhamento de logs: O Fluentd é altamente eficiente em reunir logs de várias fontes e encaminhá-los para plataformas SIEM para análise posterior.
- Integração: O Fluentd integra-se perfeitamente com ferramentas populares como Elasticsearch, Splunk e Snowflake como um componente essencial de ingestão de logs.
- Processamento de dados em tempo real: O Fluentd processa logs em tempo real, permitindo o encaminhamento imediato dos dados de log.
Principais recursos ausentes:
- Detecção de ameaças: O Fluentd não realiza detecção ou análise de ameaças, uma capacidade essencial dos sistemas SIEM.
- Correlação de logs: Ele não consegue correlacionar eventos de várias fontes de dados para identificar incidentes de segurança complexos.
- Alertas e relatórios: O Fluentd não inclui recursos integrados de alertas ou relatórios normalmente encontrados em soluções SIEM.
- Armazenamento de dados de longo prazo: O Fluentd não oferece soluções de armazenamento para logs; ele simplesmente encaminha dados para sistemas externos.
OpenSearch
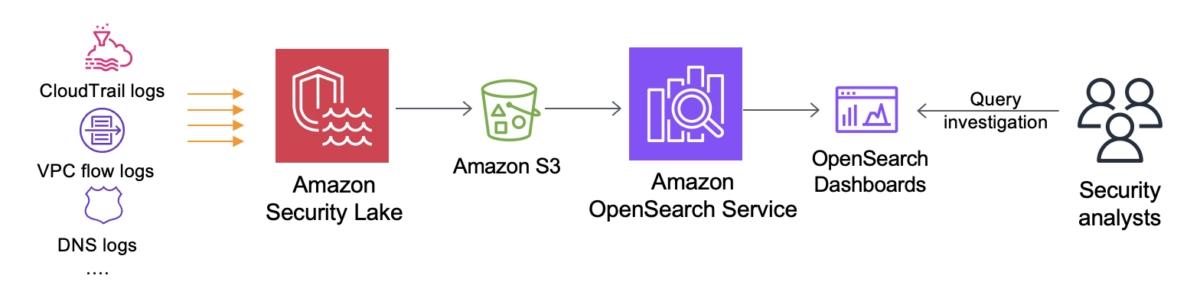
O OpenSearch, lançado em 2021 como um fork do Elasticsearch e do Kibana, é um projeto de software de código aberto liderado pela AWS. Ele inclui o OpenSearch (o banco de dados) e o OpenSearch Dashboards (para visualização e análise).
Suricata
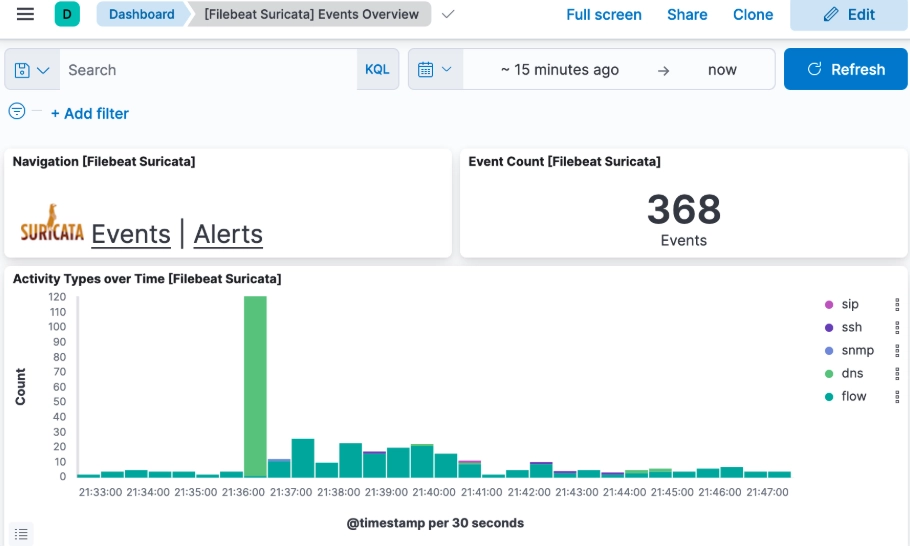
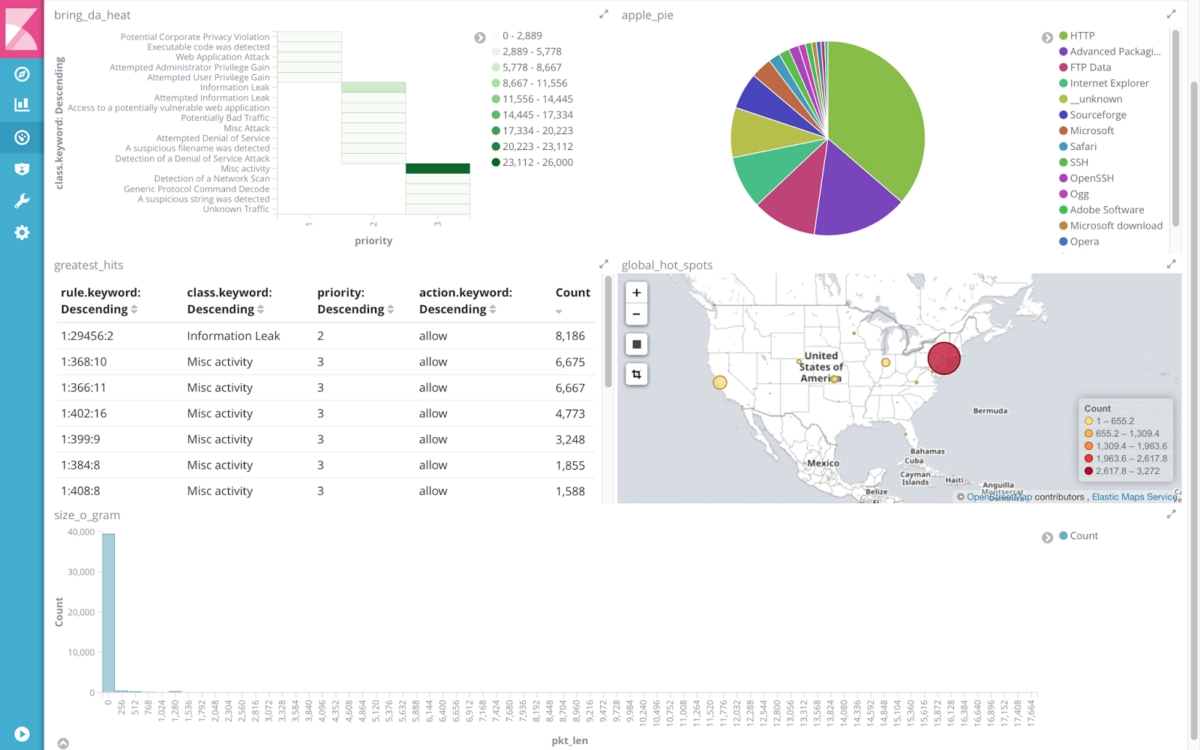
O Suricata é um sistema de detecção e prevenção de intrusão de rede (IDS/IPS) que oferece inspeção profunda de pacotes e monitoramento de rede. O Suricata não é uma solução SIEM completa.
O Suricata integra-se com o Elastic Stack para SIEM, utilizando o Elasticsearch para armazenar e consultar logs, o Filebeat para encaminhar dados e o Kibana para visualizar e analisar eventos de segurança de rede. Essa configuração ajuda as organizações a monitorar e responder proativamente a ameaças de segurança em tempo real.
Suricata como solução SIEM:
- Função principal: O Suricata analisa o tráfego de rede em busca de ataques (semelhante ao Snort), incluindo análise específica de protocolo (por exemplo, HTTP, DNS, SSH) e detecção na camada de aplicação.
- Alertas: O Suricata gera alertas em tempo real com base em anomalias ou ameaças detectadas, que podem ser encaminhados para plataformas SIEM para processamento posterior.
- Pontos fortes: Fornece insights mais detalhados da camada de aplicação, como detecção de tráfego HTTP e SSH.
Snort
O Snort é um sistema de detecção de intrusão de rede amplamente implantado, focado em ataques baseados em rede: DDoS, varreduras furtivas de portas e identificação de sistema operacional (OS fingerprinting). Assim como o Suricata, não é um SIEM completo. Ele gera alertas para processamento downstream e integra-se com Elasticsearch, Logstash e Splunk para correlação. Como ferramenta autônoma, carece de normalização de logs, armazenamento centralizado e resposta a incidentes.
Snort como solução SIEM:
- A função principal: Detectar ataques baseados em rede, como DDoS, varreduras furtivas de portas e OS fingerprinting.
- Alertas: O Snort gera alertas com base em ameaças detectadas e os envia para syslog ou outros sistemas de logs, que podem então ser processados e analisados por uma plataforma SIEM.
- Integração: O Snort pode integrar-se com outras ferramentas SIEM, como Elasticsearch, Logstash ou Splunk, para correlação e análise aprimoradas de eventos de segurança de rede.
- Limitações: Como solução autônoma, o Snort carece de recursos essenciais de SIEM, como normalização de logs, armazenamento centralizado e gerenciamento abrangente de resposta a incidentes. Ele se concentra exclusivamente na detecção de intrusão de rede.
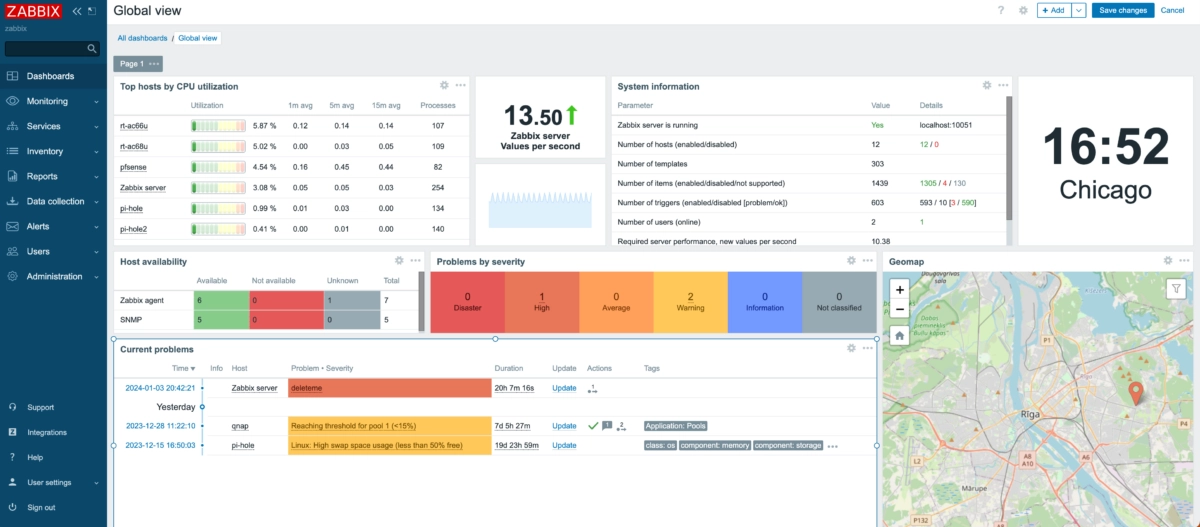
Zabbix
O Zabbix é uma ferramenta de monitoramento de rede e infraestrutura, não um SIEM. Ele pode analisar logs de sistemas Windows e Linux e é útil para coletar dados históricos de desempenho. Algumas organizações o executam junto com um SIEM: o Zabbix cuida do monitoramento da saúde da infraestrutura e dispara alertas via webhooks, enquanto o SIEM cuida da correlação de logs e da análise de segurança.
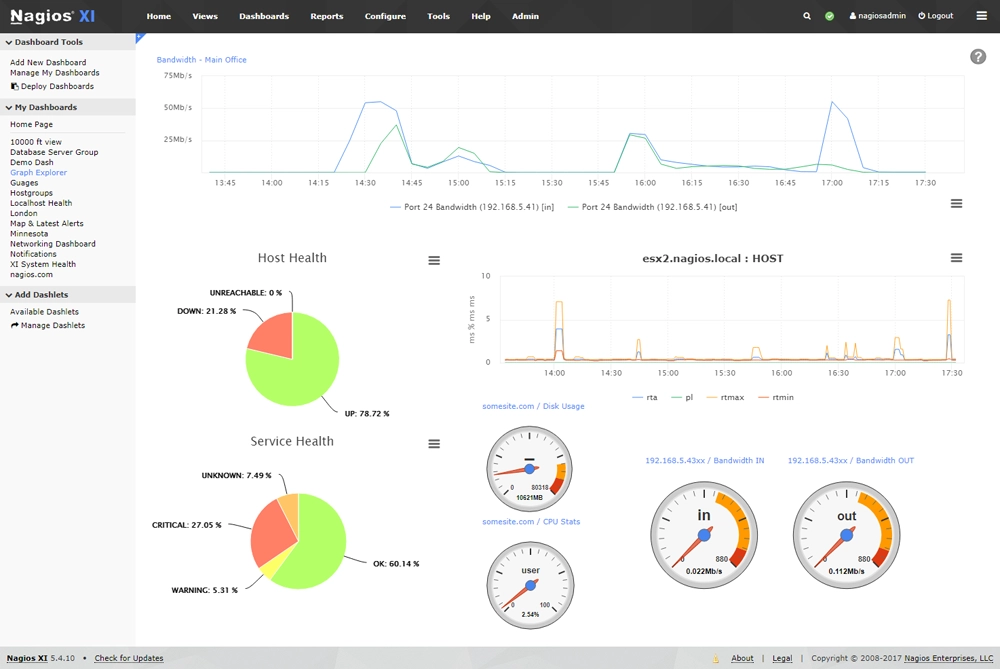
Nagios
O Nagios monitora o status de hosts, serviços e redes, rastreando serviços de rede (SMTP, HTTP, PING) e recursos de host (CPU, disco) com suporte a plugins de monitoramento criados pelo usuário. Seu mecanismo de servidor de logs coleta dados em tempo real, alimenta uma interface de pesquisa e cuida da rotação e arquivamento automatizados de logs. Não foi projetado para correlação de eventos de segurança ou detecção de ameaças.
Principais recursos:
- Monitoramento:
- Monitora serviços de rede (por exemplo, SMTP, HTTP, PING) e recursos de host (por exemplo, CPU, uso de disco).
- Monitoramento de serviços criado pelo usuário via plugins.
- Gerenciamento de logs:
- Rotação e arquivamento automatizados de logs.
- Filtra dados de log por origem geográfica.
- Interface online para status da rede e visualização de logs.
Perguntas frequentes
Você provavelmente não precisa de um SIEM se tiver menos de ~50 endpoints e nenhum requisito regulatório, se sua organização opera principalmente com aplicativos SaaS com infraestrutura local mínima, ou se você não tem ninguém para monitorá-lo e ajustá-lo ativamente. Um SIEM não monitorado cria falsa confiança, não segurança.
Você deve considerar seriamente um se operar sob estruturas regulatórias como PCI-DSS, HIPAA ou GDPR, se tiver uma equipe de segurança dedicada ou SOC, ou se precisar de visibilidade centralizada em um ambiente complexo e multilocal.
Para organizações menores sem esses motivadores, terceirizar para um MSSP costuma ser mais econômico do que executar um SIEM interno.
Existem ferramentas focadas em SIEM e plataformas de log/análise.
Elas fornecem a maioria das capacidades essenciais nativamente: correlação de logs, alertas, visualização e alguns relatórios de conformidade. São mais opinativas e mais fáceis de colocar em funcionamento. Wazuh e SecurityOnion são os principais exemplos.
São ferramentas poderosas de infraestrutura de dados, excelentes em coletar, armazenar e visualizar logs, mas não vêm com lógica de detecção de segurança. Pense nelas como a base sobre a qual você constrói um SIEM, não um SIEM em si.
Para mais detalhes:
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{As 13 melhores ferramentas SIEM de código aberto}},
  year   = {2026},
  month  = jun,
  howpublished    = {\url{https://aimultiple.com/open-source-siem}},
  note   = {AIMultiple. Acessado em 25 Junho 2026}
}Resultados e carimbos de data/hora de 25 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo 2 arquivos CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
3 atualizaçõesRemovida a seção sobre o OpenSearch como solução SIEM.
Adicionada uma seção de FAQ.
O trabalho de Cem na AIMultiple foi citado por publicações globais líderes, incluindo Business Insider, Forbes, Morning Brew e Washington Post, por empresas globais como Deloitte e HPE, ONGs como o World Economic Forum e organizações supranacionais como a European Commission. [1], [2], [3], [4], [5]
Ao longo de sua carreira, Cem atuou como consultor de tecnologia, comprador de tecnologia e empreendedor de tecnologia. Ele aconselhou empresas sobre suas decisões de tecnologia na McKinsey & Company e na Altman Solon por mais de uma década. Ele também publicou um relatório da McKinsey sobre digitalização.
Ele liderou a estratégia de tecnologia e as compras de uma operadora de telecomunicações, reportando-se ao CEO. Ele também liderou o crescimento comercial da empresa de deep tech Hypatos, que atingiu uma receita recorrente anual de 7 dígitos e uma avaliação de 9 dígitos partindo do zero em 2 anos. O trabalho de Cem na Hypatos foi coberto por publicações de tecnologia líderes como TechCrunch e Business Insider.
Cem fala regularmente em conferências internacionais de tecnologia. Ele se formou como engenheiro da computação pela Bogazici University e possui um MBA pela Columbia Business School.
A seguir, leia
LLM Motores de Inferência: vLLM vs LMDeploy vs SGLang


GPU Software for IA: CUDA vs. ROCm
Top 5 ferramentas de monitoramento de banco de dados de código aberto

Melhores Ferramentas de Monitoramento de Desempenho de Banco de Dados: Top 5 Plataformas Comparadas
Benchmark e Análise de Documentação de TI

Múltiplo-GPU Benchmark: B200 vs H200 vs H100 vs MI300X


Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.