


Avaliamos o Acronis DeviceLock DLP e o ManageEngine DLP Plus em VMs idênticas com Windows Server 2022 com 28 cenários: 23 testes de vazamento de dados (incluindo 12 arquivos adversariais de evasão), 3 testes de segurança do agente e 2 testes sob alto consumo de CPU e memória.
Para os outros produtos DLP, Netwrix Endpoint Protector, Sophos Intercept X, Teramind DLP e Trellix DLP, analisamos seus recursos.
Resultados do benchmark de DLP
Implementamos cada produto em infraestrutura idêntica: 3 instâncias Contabo Cloud VPS 10 (4 vCPU, 8 GB de RAM, 150 GB SSD) executando Windows Server 2022 Datacenter com Active Directory.
- O Acronis vence no geral com uma vantagem de 10 pontos, impulsionada por inspeção de conteúdo mais profunda, integração completa com SIEM, preservação de evidências via shadow copy e uma biblioteca de modelos de políticas mais rica.
- Um usuário que copia dados de SSN de uma planilha e os cola em qualquer formulário da web (Pastebin, Google Translate) contorna completamente o ManageEngine. Alterar o formato do SSN de 578-12-3364 para 578 12 3364 também o contorna. O Acronis bloqueia ambos.
- Ambos os produtos passaram em todos os testes de adulteração do agente. O agente DLP não pode ser interrompido, finalizado ou desinstalado por uma conta de usuário padrão.
- Ambos os produtos continuaram bloqueando uploads sob 100% de carga de CPU e durante transferências de arquivos em massa. Esta categoria está documentada, mas não foi pontuada, pois o desempenho sob carga não foi um diferencial.
- Nenhum dos produtos detectou dados de SSN codificados em base64. Ambos bloquearam falsificação de extensão, arquivos criptografados e detecção de um único SSN em documentos grandes.
A pontuação geral é uma soma ponderada de 8 categorias. Consulte nossa metodologia de benchmark de DLP para saber os pesos e a justificativa da pontuação.
Testes de prevenção contra vazamento de dados
✓: o DLP bloqueou a tentativa, ✗: o DLP permitiu a passagem
O ManageEngine bloqueou 16 de 23 cenários (70%). O Acronis bloqueou 19 de 23 cenários (83%). Ambos os produtos bloqueiam os canais padrão de exfiltração (uploads de arquivos, e-mail, transferências web). As diferenças aparecem na colagem da área de transferência, nas variantes de formato de SSN, na exfiltração entre clientes e nos canais de impressão.
Mapeamento para o OWASP Top 10
Nossos cenários de vazamento mapeiam categorias de vulnerabilidade bem documentadas. A referência principal é A02:2021 Cryptographic Failures, anteriormente denominada “Sensitive Data Exposure”. Esta categoria abrange SSN e PII, deixando o endpoint em texto simples sem criptografia ou tokenização, que é o modo de falha alvo de todos os cenários de exfiltração do nosso conjunto de testes. A04:2021 Insecure Design cobre lacunas arquiteturais, como inspeção ausente da área de transferência ou indexação entre clientes, que não podem ser corrigidas apenas por configuração.
Nossos testes adversariais (codificação base64, variantes de formato de SSN, texto oculto em HTML, divisão por fórmula entre células) estão alinhados com as técnicas de injeção codificada e evasão de filtros documentadas no OWASP Web Security Testing Guide e na XSS Filter Evasion Cheat Sheet. As técnicas diferem em propósito (exfiltração de dados versus injeção de payload), mas compartilham o mesmo padrão subjacente: ofuscar conteúdo confidencial para que filtros baseados em assinatura e em regex não consigam reconhecê-lo.
Testes de segurança do agente DLP
Ambos os produtos protegeram contra as três tentativas de adulteração. A parada do serviço pelo PowerShell foi recusada. O processo do agente não pôde ser finalizado pelo Gerenciador de Tarefas. A desinstalação em Programas e Recursos falhou sem privilégios administrativos. Usuários padrão não conseguem desativar o agente DLP em nenhum dos produtos.
Comportamento sob alto consumo de CPU e memória
Ambos os produtos continuaram bloqueando sob 100% de carga de CPU sem degradação. Os uploads em massa também foram bloqueados corretamente. Esta categoria está documentada para referência, mas foi excluída pontuação, pois nenhum dos produtos apresentou degradação e isso não gerou diferenciação entre eles.
Produtos DLP avaliados no benchmark
As duas seções de produtos abaixo documentam o benchmark prático completo. Ambos foram instalados em VMs idênticas com Windows Server 2022 e testados com os mesmos 23 cenários de vazamento, 3 testes de segurança do agente e 2 cenários de alto consumo de CPU e memória.
1. Acronis DeviceLock DLP
Instalação
Acronis DeviceLock exigiu um servidor SQL como pré-requisito para a instalação, e instalamos o SQL Server 2022 Express.
Depois que o banco de dados ficou pronto, a instalação do DeviceLock continuou com um certificado autoassinado e a configuração da conexão com o banco de dados. A implantação do agente usou um arquivo MSI de 164 MB copiado via compartilhamento de rede.
Painel & UI
O DeviceLock é administrado por meio de aplicativos nativos do Windows, e não por um console web. A interface principal é um snap-in do MMC (Microsoft Management Console) com navegação em árvore. A Acronis também fornece um snap-in DeviceLock Group Policy Manager para ambientes gerenciados por AD e um DeviceLock Enterprise Manager separado para redes sem AD, todos compartilhando as mesmas convenções de UI.
O painel esquerdo tem três ramos: DeviceLock Service (configurações do agente), Enterprise Server (gerenciamento centralizado) e Content Security Server (mecanismo de análise de conteúdo). O console do MMC conecta-se a um cliente por vez, mas o módulo DeviceLock Reports fornece relatórios gráficos em toda a frota, incluindo User Activity Charts, Relations Charts, User Dossiers e relatórios de dispositivos plug-and-play.1
A vantagem arquitetural: cada dispositivo e protocolo se divide em perfis Regular (online) e Offline (desconectado). Um laptop pode ter regras rígidas no escritório e regras relaxadas em trânsito. O ManageEngine não oferece essa distinção.
Configuração de políticas
O Content Database do DeviceLock contém mais de 50 grupos de conteúdo prontos, com mais de 90 modelos de regex e mais de 160 dicionários de palavras-chave. A análise morfológica suporta 7 idiomas para correspondência de palavras-chave.
O grupo integrado “Social Security” é do tipo Keywords (pesquisa a frase “social security”), não do tipo Pattern. A abordagem correta: Add Group > Pattern com a validação integrada “US Social Security Number”, que usa verificação no estilo Luhn. Esse padrão validado é a razão pela qual o Acronis detectou todas as 8 variantes de formato de SSN, enquanto o ManageEngine detectou apenas o formato com hífen.
O Acronis suporta dois caminhos de distribuição centralizada: Diretiva de Grupo do Active Directory (o snap-in DeviceLock GPO) e o DeviceLock Enterprise Server, que entrega políticas aos agentes por meio dos modos push (iniciado pelo servidor) ou pull (agendado pelo agente ou sob demanda). Em nosso laboratório, usamos a exportação de arquivo .dls por cliente pelo Management Console, que é o caminho manual; a abordagem de produção é a entrega via GPO ou Enterprise Server.
Testes de vazamento
O Acronis bloqueou 19 de 23 cenários (83% de taxa de bloqueio). Os resultados de destaque:
Colagem da área de transferência bloqueada: Os dados de SSN colados em pastebin.com e enviados por “Create New Paste” retornaram ERR_CONNECTION_RESET. O DeviceLock inspecionou o corpo do HTTP POST, encontrou conteúdo de SSN e encerrou a conexão. O mesmo teste no Google Translate: colar um SSN completo (212-64-6345) gerou “Translation error.” Remover os últimos quatro dígitos permitiu a tradução. A regra é acionada em padrões válidos de SSN, não no site em si.
Variantes de formato de SSN detectadas: o Acronis bloqueou todas as 8 representações: espaçado (578 12 3364), pontuado (612.34.8876), sem separadores (334721198), grupos invertidos e formatos mistos. O mecanismo de validação integrado reconhece o número independentemente da formatação.
Exfiltração entre clientes bloqueada: o arquivo ssn_data.xlsx retirado da pasta compartilhada e enviado via WeTransfer a partir de uma máquina diferente foi bloqueado. O Acronis verifica o conteúdo no momento da exfiltração, não no momento da criação.
Exclusão de arquivos bloqueada: O ManageEngine permitiu que usuários excluíssem arquivos confidenciais da área de trabalho. O Acronis impediu isso. Isso significa que o Acronis protege contra a destruição de dados, não apenas contra a exfiltração de dados.
Desvio de impressão: A impressão não foi bloqueada em nosso teste (limitação de configuração). A impressão do confidential_report.docx no WordPad foi bem-sucedida porque as Content-Aware Rules foram configuradas em Protocols. A arquitetura de duas camadas do DeviceLock exige uma regra separada em Devices > Content-Aware Rules para impressoras; com a regra do lado Devices em vigor, o bloqueio de impressão também seria acionado. Não é uma capacidade ausente, mas é uma etapa extra que os administradores precisam lembrar ao cobrir canais de rede e físicos.
Controle de acesso & AD
O DeviceLock oferece integração nativa com Active Directory baseada em GPO. Ele adiciona seu próprio snap-in (DeviceLock Group Policy Manager) ao Group Policy Management Console, permitindo a distribuição de políticas por meio da infraestrutura padrão de AD. A diferenciação baseada em UO é tecnicamente suportada: UOs diferentes podem receber políticas DeviceLock diferentes.
Em nosso laboratório, usamos a distribuição de arquivos .dls em vez dos caminhos de produção GPO/Enterprise Server. Também vimos o console solicitar reautenticação ao vincular usuários/grupos do AD a Content-Aware Rules em clientes remotos, o que tratamos como um artefato de cache de credenciais do nosso pequeno ambiente de teste. Como alternativa ao GPO de AD, o DeviceLock Enterprise Server entrega políticas por meio de modos push ou pull, adequados para ambientes sem AD e implantações ad hoc.
Integração
A Acronis lidera na integração com três canais de exportação SIEM (Syslog, SNMP, SMTP) com suporte aos formatos de log CEF e JSON. O shadow copy preserva uma cópia completa de cada arquivo bloqueado ou monitorado no servidor para resposta a incidentes. O Content Security Server inclui um módulo Discovery que verifica endpoints, NAS e compartilhamentos de arquivos em busca de dados confidenciais mal posicionados.
O RBAC tem três níveis (Full Access, Change, Read-only) com uma opção separada Shadow Data Access em cada nível. A integração programática é construída em torno do encaminhamento SIEM (Syslog/SNMP/SMTP) e da entrega de logs de sombra a um servidor central, em vez de uma API REST pública.
Segurança do agente
O Acronis protegeu contra os três testes de adulteração como usuário padrão. Stop-Service no DeviceLock Service retornou acesso negado. O Gerenciador de Tarefas recusou encerrar o processo do agente. A desinstalação em Programas e Recursos exigiu elevação administrativa e foi bloqueada sem ela.
Para defesa contra adulteração em nível de administrador, a Acronis oferece a lista DeviceLock Administrators. Quando configurada, as contas da lista podem desinstalar, modificar ou parar o agente. Até mesmo administradores locais fora da lista são bloqueados.
Comportamento sob alto consumo de CPU e memória
Sob 100% de carga de CPU (4 tarefas do PowerShell em loop infinito), o Acronis continuou bloqueando uploads sem degradação. Os 100 arquivos enviados consecutivamente foram todos verificados e bloqueados corretamente. Esta categoria não foi pontuada.
Análise de conteúdo
A análise de conteúdo é o ponto mais forte da Acronis. O padrão validado de SSN com detecção independente de formato é o recurso de maior impacto que testamos. Além de regex, a Acronis documenta várias capacidades2
Registro e alertas
O DeviceLock oferece três visualizadores de log separados: Audit Log (todas as tentativas de acesso e alterações de políticas), Shadow Log (cópias de arquivos bloqueados/monitorados) e UAM Log (monitoramento de atividade do usuário com capturas de tela e uso de aplicativos).
Os canais de alerta incluem SMTP, SNMP Traps e Syslog. Quatro categorias de alerta são configuráveis: acesso a dispositivo/protocolo, violações de Content-Aware Rules, regras de firewall e alterações administrativas. A exportação de relatórios suporta HTML, PDF e RTF.
O shadow copy é o recurso de destaque para resposta a incidentes. Quando uma transferência de arquivo é bloqueada, o conteúdo completo do arquivo é preservado no servidor. O ManageEngine registra o evento, mas descarta o arquivo. Nenhum dos produtos possui um fluxo de trabalho de incidentes completo (atribuição, escalonamento, acompanhamento de status).
Escolha o Acronis DeviceLock DLP para uma solução integrada, incluindo backup, recuperação de desastres e gerenciamento de endpoints.
Visite o site2. ManageEngine DLP Plus
Instalação
O ManageEngine DLP Plus é instalado por um assistente padrão do Windows. Nenhum banco de dados externo é necessário. Todo o processo, servidor mais dois agentes clientes, levou cerca de 15 minutos.
O instalador do agente falhou silenciosamente no Cliente 1 com um conflito na porta 8383 que não produziu nenhuma mensagem de erro visível. O problema foi descoberto verificando manualmente o status do serviço. A instalação da extensão do navegador também é necessária para o bloqueio de uploads e deve ser configurada separadamente para cada navegador (Chrome, Edge, Firefox, Brave).
Painel & UI
O ManageEngine abre em um navegador web. O painel exibe o status das políticas, incidentes recentes e uma visão geral dos dispositivos com quadros e gráficos. A navegação usa uma barra lateral esquerda. A criação de políticas, o gerenciamento de dispositivos e os relatórios estão acessíveis em 2 a 3 cliques.
Todos os clientes ficam visíveis em uma única tela. Em comparação com o console MMC da Acronis, a interface parece moderna e funcional. O ManageEngine não oferece o modo de perfil duplo Offline/Regular.
Configuração de políticas
O ManageEngine fornece um Content Database com regras prontas para PCI-DSS, HIPAA, GDPR e padrões específicos de países. As categorias incluem números de cartão de crédito (Visa, Mastercard, Amex), SSN, identificação fiscal para mais de 20 países, IBAN, números de passaporte e dados de planos de saúde. Regras de regex personalizadas podem ser criadas.
Um problema operacional: toda alteração de política exige a reinicialização do PC cliente antes de entrar em vigor. A primeira tentativa custou 30 minutos de solução de problemas até que o requisito de reinicialização fosse descoberto na documentação. O status da implantação da política permaneceu em 0% até que o cliente fosse reiniciado manualmente. Em um ambiente de produção com centenas de endpoints, isso é um ônus operacional sério.
Testes de vazamento
O ManageEngine bloqueou 16 de 23 cenários (70% de taxa de bloqueio). As principais conclusões:
Impressão bloqueada automaticamente: A impressão do confidential_report.docx no WordPad foi bloqueada. A impressão em PDF também foi bloqueada. Diferentemente da Acronis, o ManageEngine cobre a impressão sob a mesma política dos uploads. Nenhuma regra de dispositivo separada é necessária.
Desvio na colagem da área de transferência: Os dados de SSN copiados de uma planilha e colados em pastebin.com foram enviados com sucesso. O ManageEngine não inspeciona texto colado em formulários web. A colagem no Google Translate também contornou o bloqueio.
Depois de mudar o File Access para o modo “Allow Within Trusted Applications”, o desvio da área de transferência foi fechado porque os usuários não podiam mais abrir arquivos confidenciais com aplicativos não confiáveis. Essa é uma mitigação indireta que limita fluxos de trabalho legítimos, não uma inspeção direcionada da área de transferência.
Desvio nas variantes de formato de SSN: O ManageEngine detectou o formato hifenizado padrão (XXX-XX-XXXX). As variantes com espaços, pontos e sem separadores passaram sem bloqueio.
Captura de tela bloqueada: O ManageEngine detectou e bloqueou a captura de tela enquanto um arquivo confidencial estava aberto.
Upload de imagem com SSN bloqueado: o arquivo ssn_image.png (um arquivo de imagem contendo números de SSN) foi bloqueado durante o upload. Trata-se de detecção baseada em metadados/classificação, não de OCR.
Desvio na exclusão de arquivos: Arquivos confidenciais podiam ser excluídos da área de trabalho do cliente sem qualquer intervenção do DLP. A Acronis bloqueou a exclusão de arquivos.
Desvio na exfiltração entre clientes: Uma captura de tela feita no Cliente 1, copiada para o compartilhamento de rede e enviada a partir do Cliente 2 via WeTransfer passou sem bloqueio. O agente do Cliente 2 nunca havia indexado esse arquivo.
Controle de acesso & AD
A integração com AD funciona: o console descobriu o domínio dlptest.local e sincronizou usuários e UOs automaticamente após inserir as credenciais. As políticas baseadas em grupos foram testadas criando dois grupos manuais de computadores (Finance-Clients e IT-Clients) com regras diferentes. O Cliente 1 (Finance) tinha restrições rígidas de acesso a arquivos, enquanto o Cliente 2 (IT) não tinha bloqueio. A diferenciação funcionou corretamente.
Os grupos de usuários do AD não puderam ser mapeados diretamente para os grupos de computadores. O sistema espera grupos de computadores do AD, não grupos de usuários. Isso significa que a atribuição de políticas baseada em grupos exige agrupamento manual de computadores, em vez de importar os grupos do Active Directory.
Integração
O ManageEngine Endpoint DLP Plus não possui integração SIEM nativa. A documentação oficial de ajuda3, a página de recursos e o guia do usuário não mencionam Syslog, CEF ou encaminhamento SIEM. Outros produtos da ManageEngine (DataSecurity Plus, ADAudit Plus, Endpoint Central) suportam Syslog, mas o DLP Plus como produto independente não suporta.
O RBAC está disponível e é mais granular do que o da Acronis: 4 funções predefinidas (Administrator, Endpoint DLP Manager, Technician, Guest), funções personalizadas com permissões no nível de módulo (Full Control, Write, Read, No Access), atribuição baseada em escopo (restringe administradores a grupos de computadores específicos) e suporte a 2FA (Email OTP ou Google Authenticator). Apesar do RBAC melhor, a pontuação geral de integração é menor porque SIEM e shadow copy estão ausentes.
Segurança do agente
O ManageEngine protegeu contra os três testes de adulteração como usuário padrão. Stop-Service no serviço do agente DLP retornou acesso negado. O Gerenciador de Tarefas não finalizou o processo do agente. A desinstalação em Programas e Recursos exigiu elevação administrativa e foi recusada sem ela.
Diferentemente da Acronis, o ManageEngine não oferece uma lista nomeada de administradores para restringir a desinstalação no nível de administrador. Qualquer conta com direitos de administrador local pode desinstalar o agente em Programas e Recursos. Para implantações de produção, isso significa que os direitos de administrador de endpoints devem ser rigorosamente controlados por meio da associação de grupos do Active Directory e da política de administrador local, já que não há restrição na camada do produto.
Comportamento sob alto consumo de CPU e memória
Sob 100% de carga de CPU, o ManageEngine continuou bloqueando uploads sem degradação. Todos os 100 arquivos em um teste de upload em massa foram verificados e bloqueados corretamente.
Análise de conteúdo
A análise de conteúdo ManageEngine é baseada em regex e palavras-chave. Ela analisa corretamente vários formatos de arquivo (xlsx, docx, csv, json, html, py, log) e inspeciona comentários de código, entradas de log e campos de dados estruturados. A falsificação de extensão não o engana. Arquivos ZIP criptografados são bloqueados com base na análise de metadados/cabeçalhos.
As limitações: o formato hifenizado padrão de SSN (XXX-XX-XXXX) é detectado. Não há decodificação de base64 nem verificação de PDF criptografado. O ManageEngine oferece impressão digital de documentos e OCR via Endpoint Central, mas o mecanismo de regex não inclui validação de SSN independente de formato como a Acronis. A biblioteca de regras é rica (20+ países, várias estruturas de conformidade).
Registro e alertas
A página Sensitive File Audit registra eventos com detalhes úteis: nome do computador, usuário conectado, tipo de evento, nome do arquivo, domínio web, aplicativo corporativo, status do evento e a regra de classificação específica que foi acionada. Esse nível de detalhe é suficiente para investigação.
O ManageEngine possui um recurso útil de relato de falso positivo: quando um arquivo é bloqueado, o usuário vê a opção “Report this block as false positive”. O relato aparece na página Override Audit do console de administração. A Acronis trata exceções por meio de regras do lado do administrador e do escopo de usuários/grupos no Management Console, em vez de um botão voltado ao usuário final.
Os canais de alerta limitam-se a e-mail SMTP. Não há encaminhamento SNMP ou Syslog. A exportação de relatórios suporta apenas CSV e PDF. Relatórios agendados estão disponíveis. Não há shadow copy nem coleta de evidências. Nenhum fluxo de trabalho de incidentes.
Metodologia e ambiente do benchmark de DLP
Provisionamos 3 instâncias Contabo Cloud VPS 10 executando Windows Server 2022 Datacenter.
Active Directory: Domínio dlptest.local com duas UOs (Finance, IT), quatro usuários de teste (user.finance1, user.finance2, user.it1, user.it2) e uma pasta compartilhada em \vmi3184661\share.
Testes sequenciais: O ManageEngine foi instalado primeiro, testado em todas as 8 categorias pontuadas e depois totalmente desinstalado. A Acronis foi instalada nas mesmas VMs e testada com cenários e arquivos idênticos. Ambos os produtos enfrentaram o mesmo ambiente. Todos os testes foram executados pela mesma pessoa.
Conjunto de dados de teste
8 arquivos-base e 12 arquivos adversariais de evasão, todos contendo números de Seguro Social dos EUA (SSN) como o principal tipo de dado confidencial:
Arquivos-base: ssn_data.xlsx (planilha de SSN), credit_cards.csv (números de cartão de crédito), confidential_report.docx (SSN com a palavra-chave “CONFIDENTIAL”), health_records.docx (dados HIPAA), source_code.py (credenciais em código), ssn_image.png (SSN em imagem para OCR), confidential_archive.zip (arquivo criptografado), normal_file.docx (arquivo limpo para controle de falso positivo).
Arquivos adversariais (12): arquivo de log com SSN incorporado, CSV com nome de arquivo inofensivo e coluna SSN oculta, JSON com SSN em campos de dados, comentários em Python com SSN, 8 variantes de formato de SSN (espaçado/pontuado/sem separador), SSN codificado em base64, HTML com SSN em texto oculto, SSN dividido por fórmula em células de planilha, falsificação de extensão (.txt para .jpg, .xlsx para .png), ZIP protegido por senha, agulha no palheiro (1 SSN em 80 linhas de texto limpo).
Exemplos de teste de vazamento
Cada teste segue o mesmo padrão: tentar exfiltrar um arquivo confidencial por um canal específico e registrar se o agente DLP bloqueia ou permite a ação.
Teste básico de vazamento (upload): Abra um navegador no cliente, acesse o WeTransfer, selecione ssn_data.xlsx na área de trabalho e clique em enviar. Se o agente DLP bloquear o upload, o navegador exibirá um erro ou a conexão será reiniciada. Se permitir, o arquivo é enviado com sucesso para o WeTransfer.
Teste de evasão de canal (área de transferência): Abra ssn_data.xlsx no Bloco de Notas, selecione todo o texto, copie (Ctrl+C). Abra um navegador, acesse pastebin.com, cole (Ctrl+V) na área de texto e clique em “Create New Paste”. Um produto DLP com inspeção da área de transferência encerra o HTTP POST antes que ele seja concluído. Um produto sem inspeção da área de transferência permite a colagem porque os dados nunca saíram como um arquivo.
Teste de evasão de conteúdo (variantes de formato): Crie um arquivo de texto contendo 8 representações diferentes de SSN: padrão (578-12-3364), espaçado (578 12 3364), pontuado (578.12.3364), sem separador (578123364), invertido (3364-12-578) e formatos mistos. Envie o arquivo para o WeTransfer. Um produto DLP com padrões validados de SSN reconhece todos os formatos. Um produto que usa apenas regex detecta os formatos que sua regex cobre.
Teste de vazamento indireto (entre clientes): No Cliente 1, tire uma captura de tela dos dados confidenciais exibidos na tela. Salve a captura. Copie-a para o compartilhamento de rede (\server\share). No Cliente 2, puxe o arquivo do compartilhamento e envie-o para o WeTransfer. Um produto que verifica no momento do upload bloqueia independentemente da origem do arquivo. Um produto que depende de indexação prévia não percebe arquivos que nunca viu.
Teste de carga de CPU: Execute 4 tarefas do PowerShell em loop infinito para saturar as 4 vCPUs: 1..4 | ForEach-Object { Start-Job { while($true){} } }. Confirme no Gerenciador de Tarefas que a CPU está em 99-100%. Enquanto a CPU está em carga máxima, tente enviar ssn_data.xlsx para o WeTransfer. Se o agente DLP ainda bloquear o upload sob carga total, o comportamento sob carga é aceitável. Limpe com Get-Job | Stop-Job; Get-Job | Remove-Job.
Pontuações das categorias do benchmark de DLP
Cada categoria tem uma pontuação máxima igual ao seu peso atribuído. Os pesos somam 50 e o total bruto é dimensionado para 100 na pontuação final. As pontuações são números inteiros vinculados diretamente a resultados medidos ou recursos documentados, não avaliações subjetivas.
Registro e alertas contribuem com a maior diferença individual (+6). A Acronis exporta para SMTP, SNMP e Syslog, executa três visualizadores de log (Audit, Shadow, UAM) e preserva o conteúdo completo dos arquivos via shadow copy. O ManageEngine tem SMTP, um único log de auditoria e nenhum shadow copy. A integração adiciona outros +3 por meio do suporte SIEM da Acronis, do módulo de descoberta e do perfil duplo offline, nenhum dos quais existe no ManageEngine DLP Plus independente. A configuração de políticas adiciona +2 por meio dos mais de 90 modelos prontos da Acronis e da análise morfológica de palavras-chave em 9 idiomas. Os testes de vazamento adicionam +1, refletindo diretamente a taxa de bloqueio de 83% versus 70%.
O ManageEngine recupera +2 na instalação, +4 no painel (UI web moderna com gráficos versus snap-in MMC sem painel) e +1 no controle de acesso (2FA, funções personalizadas, administração baseada em escopo). A segurança do agente empatou em 6 para cada um depois que os três testes de adulteração passaram.
Metodologia de pontuação (justificativa dos pesos)
As 8 categorias foram pontuadas em escalas inteiras proporcionais ao seu peso. A pontuação máxima possível de cada categoria é igual ao seu valor de peso. Os pesos somam 50 e o total bruto é dimensionado para 100 na pontuação final. Os pesos foram atribuídos pelo revisor sênior com base em quais categorias geram diferenciação significativa e quais se correlacionam diretamente com as operações diárias de DLP.
Cada pontuação é derivada de resultados medidos (taxas de bloqueio nos testes de vazamento) ou da matriz de recursos documentada na seção Comparação de recursos, não de avaliação subjetiva. O comportamento sob alto consumo de CPU e memória foi testado separadamente, mas excluído da pontuação, pois ambos os produtos tiveram desempenho idêntico sob carga.
Comparação de recursos
Configuração e implantação
O ManageEngine implanta 6x mais rápido e não exige dependências externas. A Acronis exige SQL Server e um certificado, mas oferece um conjunto mais amplo de ferramentas de implantação (snap-in de Diretiva de Grupo, Enterprise Server com push/pull, exportação manual .dls).
Registro e evidências
O shadow copy é a maior lacuna. Quando a Acronis bloqueia uma transferência de arquivo, o conteúdo completo do arquivo é preservado no servidor para análise forense. O ManageEngine registra os metadados do evento, mas descarta o arquivo real. Nenhum dos produtos possui um fluxo de trabalho de incidentes completo (atribuição, escalonamento, acompanhamento de status).
Recursos de análise de conteúdo
A Acronis tem uma análise de conteúdo mais profunda em todos os métodos. Os mais de 90 modelos de regex e os mais de 160 dicionários de palavras-chave com análise morfológica em 9 idiomas proporcionam uma superfície de detecção mais ampla. O ManageEngine oferece OCR por meio da plataforma Endpoint Central e impressão digital de documentos por meio de seu módulo de classificação, mas a Acronis publica números específicos (33 idiomas de OCR, mais de 5.300 tipos de arquivo), enquanto o ManageEngine não publica. Nenhum dos produtos usa machine learning ou NLP para classificação.2456
Limitações
Dois produtos avaliados na prática: O benchmark cobre o ManageEngine DLP Plus e o Acronis DeviceLock DLP. Os outros quatro produtos cobertos (Netwrix, Sophos, Teramind, Trellix) não foram testados novamente sob a mesma metodologia de 28 cenários; suas seções refletem análises de recursos anteriores. As pontuações comparativas (76/100 e 66/100) são, portanto, entre os dois produtos testados na prática, não entre todos os seis.
Sem testes de USB ou mídia removível: O controle de dispositivos USB é um dos casos de uso mais comuns de DLP. Ambos os produtos suportam isso, mas nossa infraestrutura (instâncias VPS em nuvem) não tem portas USB físicas. Bloqueio de USB, aplicação de criptografia e listas de permissão de dispositivos não foram testados.
Apenas padrões de SSN testados: Todos os testes de vazamento usaram o Número de Seguro Social dos EUA como o tipo de dado confidencial. A detecção de cartão de crédito (validação de Luhn), padrões HIPAA e regras específicas do GDPR não foram testados separadamente, embora ambos os produtos incluam modelos prontos para esses casos.
Produtos DLP analisados anteriormente
Tivemos acesso de avaliação aos quatro produtos abaixo em um ciclo de pesquisa anterior. As descobertas refletem a cobertura de recursos e os testes daquela época, não um novo teste de 2026. As capturas de tela são do ambiente de análise original. Quando os fornecedores lançaram atualizações após a análise original, isso é indicado no texto.
Netwrix Endpoint Protector
Netwrix Endpoint Protector é uma solução DLP focada em canais, construída em torno de controle de dispositivos, Deep Packet Inspection e eDiscovery. A análise cobriu seu fluxo de trabalho de criação de políticas, cobertura de periféricos e recursos administrativos.
Recursos eficazes: Controle granular sobre mais de 30 tipos de dispositivos, Deep Packet Inspection para transferências de arquivos em rede, políticas predefinidas e personalizadas, direitos efetivos para criação de políticas, eDiscovery para dados em repouso, criptografia de USB, notificações e alertas para ações bloqueadas, notificações de cliente personalizáveis, trilha de auditoria e proteção contra adulteração.
Recursos ineficazes: Sem gerenciamento de dispositivos (MDM é oferecido como complemento, não incluído na avaliação base).
Cobertura de canais: O Endpoint Protector permite controle granular sobre mais de 30 tipos de dispositivos, incluindo dispositivos USB, dispositivos Bluetooth, smartphones e mais. Os administradores podem configurar controle de acesso para dispositivos específicos, permitindo ou bloqueando sua conexão aos computadores clientes. O Deep Packet Inspection permite ao administrador gerenciar transferências de arquivos em rede via webmail, unidades e aplicativos de terceiros. Quando ativadas, as configurações de Content Aware Protection (CAP) e controle de dispositivos funcionam em conformidade com as verificações de DPI.
Classificação de dados: O Content Aware Protection inclui políticas predefinidas em três grupos baseados no sistema operacional do cliente (Windows, Mac, Linux). Há 86 políticas predefinidas para Windows que cobrem transferências de arquivos por tipo de conteúdo (gráficos, arquivos compactados, programação), conformidade com HIPAA e conformidade com GDPR. Políticas personalizadas podem ser definidas com base em pontos de saída política, usuários e ação de política escolhida. O eDiscovery detecta dados confidenciais em repouso e permite criptografia, descriptografia e exclusão no destino.
Administração: Os direitos efetivos permitem a criação de políticas com base em um usuário, dispositivo ou tipo de arquivo específico. Os direitos globais são direitos de controle de dispositivos que se aplicam de modo geral, e os administradores podem definir diferentes direitos de acesso para diferentes dispositivos. Para criar uma política, o administrador seleciona opções predefinidas ou personalizadas, e as políticas podem ser ordenadas por prioridade. Classes personalizadas permitem atribuir um “Trusted Device (TD)” com base em informações do dispositivo, como número de série e tipo.
Notificações e alertas: Quando um administrador tenta anexar um arquivo .xlsx com o nome “Confidential” contendo informações de número de seguro social no WhatsApp, o Endpoint Protector bloqueia a ação e notifica o administrador. Os logs de eventos ficam visíveis na janela Content-Aware Report com detalhes que incluem evento, hora, usuário, dispositivo, destino e arquivo.
Outros recursos: A sincronização com Microsoft AD e Microsoft Entra ID é suportada. As notificações do cliente podem ser personalizadas. Listas de negação e permissão ajudam a definir conteúdo confidencial por tipos de arquivo, conteúdo personalizado, locais de arquivo, locais de verificação, padrões regex, domínios, URLs e domínios de e-mail. A criptografia de dispositivos USB pode ser automatizada.
Escolha o Netwrix Endpoint Protector para uma solução DLP abrangente com recursos robustos de controle de dispositivos
Visite o siteSophos Intercept X
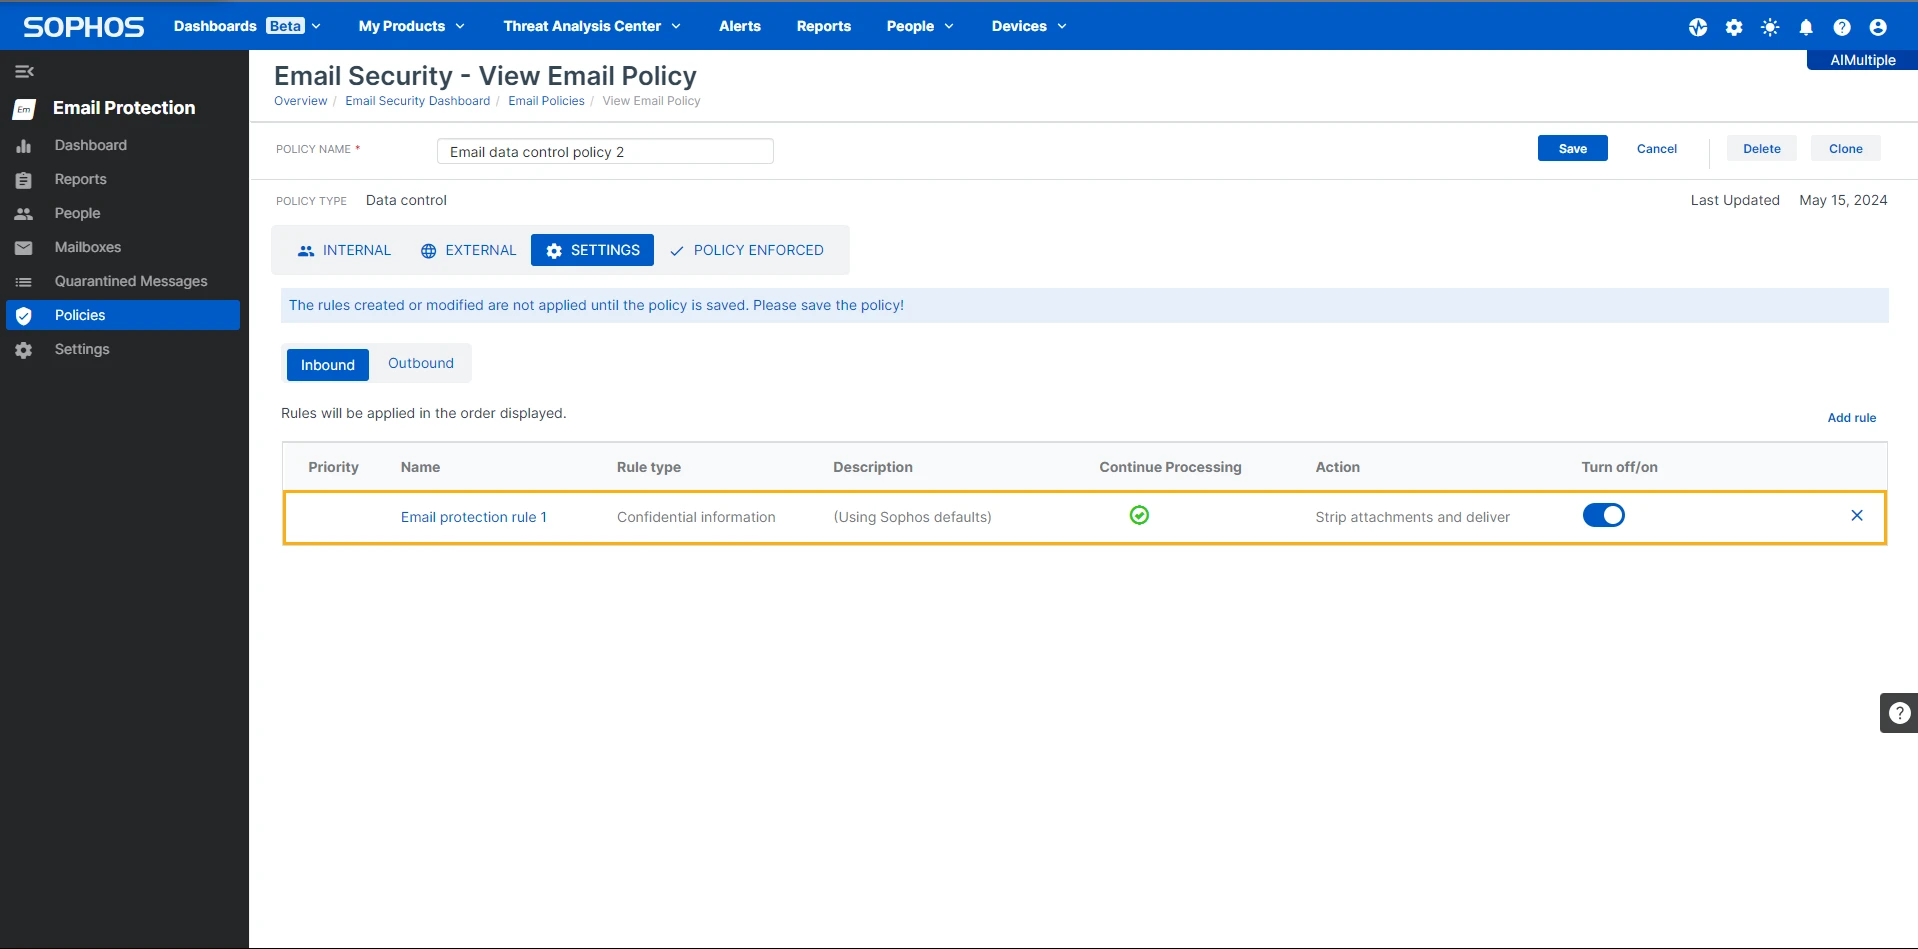
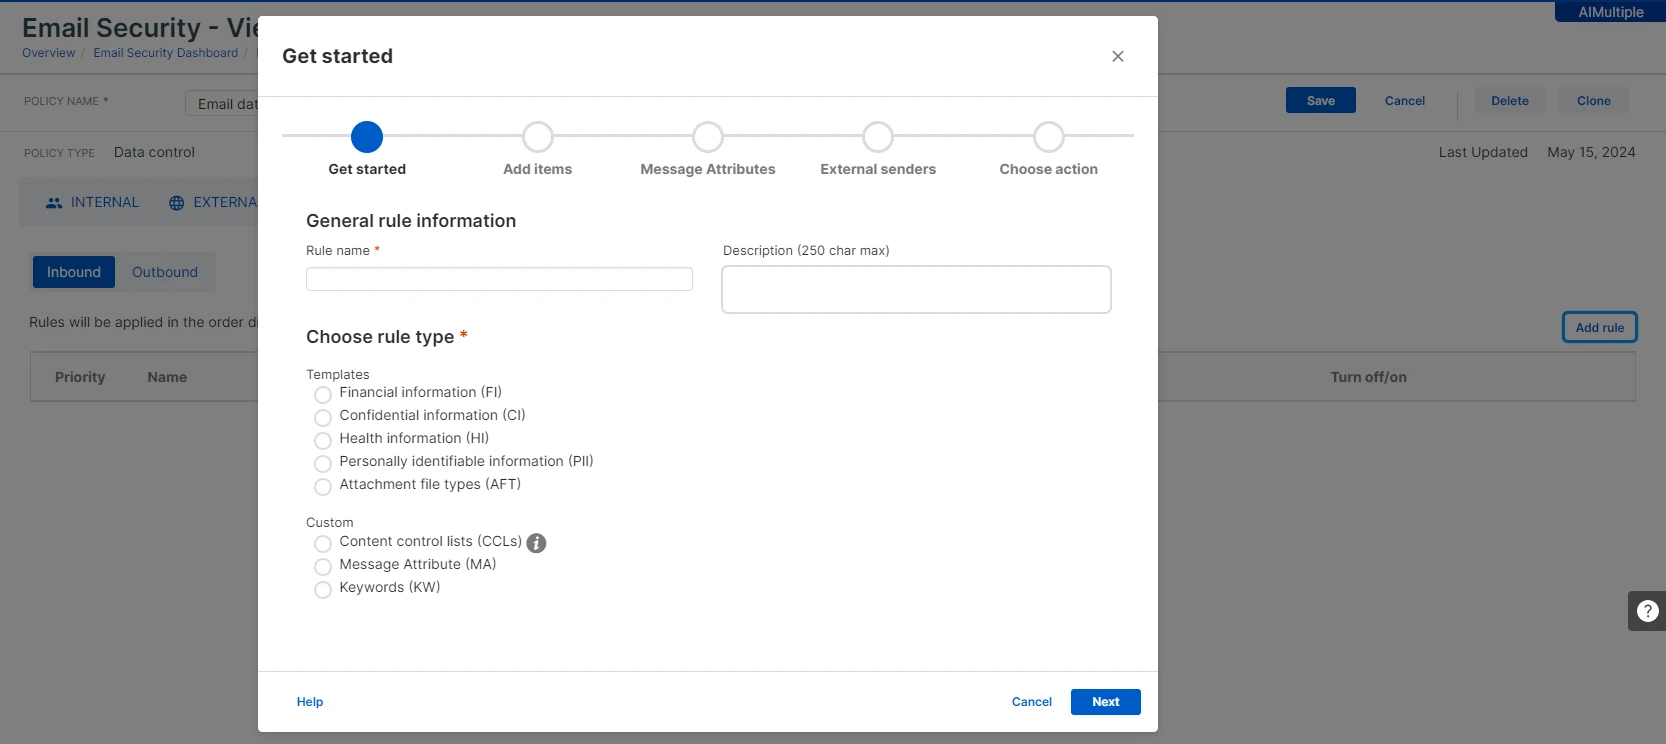
O Sophos Intercept X oferece recursos de DLP como parte de uma suíte mais ampla de segurança de endpoints. A análise se concentrou na configuração de políticas personalizadas, na proteção contra adulteração e na experiência administrativa por meio do Sophos Central.
Recursos eficazes: Proteção eficaz de e-mail, periféricos e aplicativos, proteção contra adulteração funcional, integração com Active Directory, classificação de dados personalizável, busca de arquivos e tags com hashes, trilha de auditoria abrangente.

Recursos ineficazes: Alguns recursos, como a proteção de periféricos, exigem políticas personalizadas em vez de funcionar imediatamente. Não há análise de comportamento do usuário nem gerenciamento de dispositivos.
Cobertura de canais: Tanto em periféricos quanto em e-mail, as políticas básicas padrão não interromperam as transferências de arquivos. A equipe de análise conseguiu bloqueá-las usando políticas personalizadas. O recurso de controle de aplicativos restringiu a transferência de arquivos para outras plataformas, como o Google Drive. Os usuários podem ser incluídos ou excluídos diretamente das políticas por meio de exceções baseadas em e-mail ou IP. Nove tipos de dispositivos removíveis podem ser monitorados e controlados, menos do que concorrentes como o Endpoint Protector.
Classificação de dados: A classificação automatizada de dados foi ineficaz, classificando e-mails arriscados como de baixa gravidade. Os parâmetros de personalização estão disponíveis e são detalhados. Os dados classificados são verificáveis por meio de uma lista abrangente de arquivos com status de classificação.
Administração: A proteção contra adulteração impediu que dispositivos adulterassem o software do agente e exigiu uma senha para desinstalar o arquivo do agente. Esse recurso funcionou durante os testes da análise. O Sophos Central registrou com sucesso logs de auditoria das atividades dos usuários. Hashes de arquivos são oferecidos pelo recurso de descoberta para identificar arquivos arriscados.
Nota sobre Shadow IA: Desde janeiro de 2026, a Sophos adicionou o Workspace Protection para governança de Shadow IT e Shadow IA. O Workspace Protection é adjacente aos recursos de DLP de endpoints abordados aqui, não um substituto para eles.7
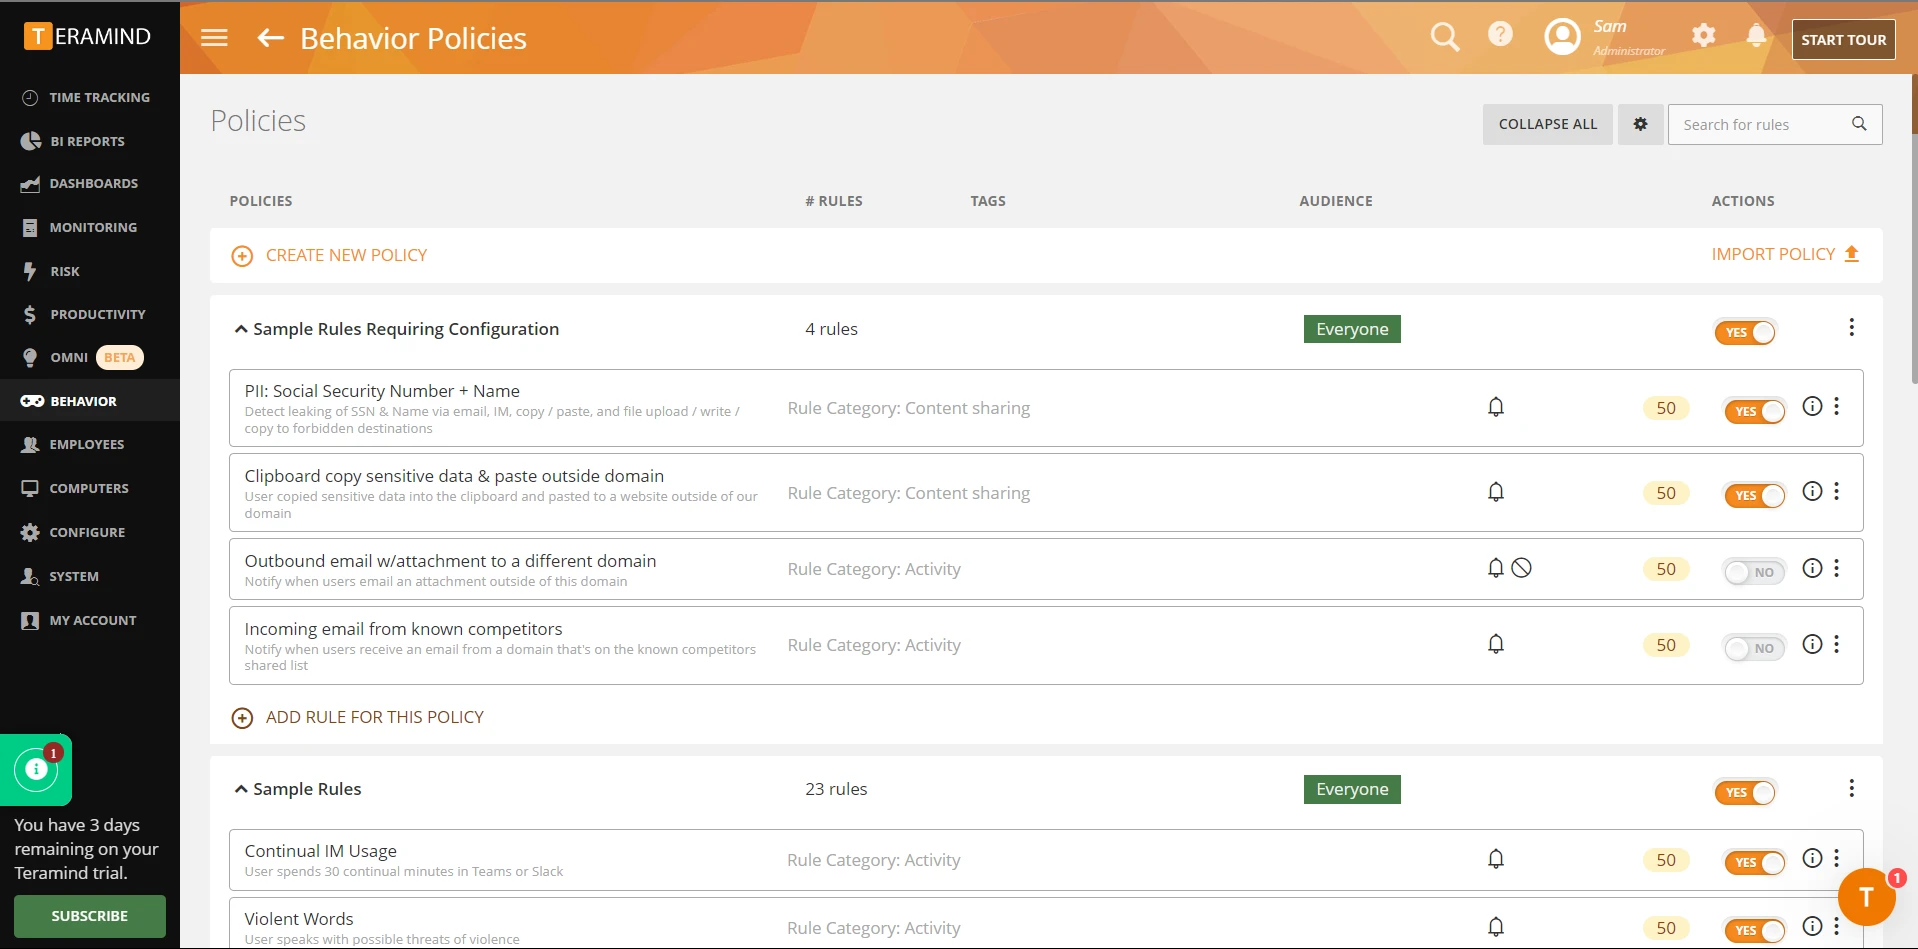
Teramind DLP
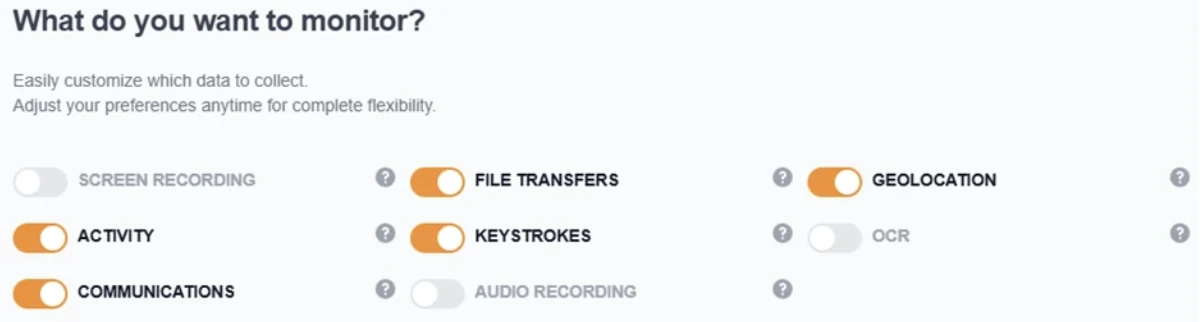
O Teramind DLP é uma solução DLP orientada por políticas, com forte posicionamento em análise comportamental. A análise se concentrou na cobertura de canais, na profundidade de personalização e na sobrecarga administrativa.
Recursos eficazes: Proteção eficaz para periféricos, e-mail e aplicativos, personalização detalhada da classificação de dados, trilha de auditoria abrangente, integração com Active Directory, busca de arquivos.
Recursos ineficazes: A classificação de dados teve dificuldade para distinguir dados confidenciais de dados não confidenciais. As políticas personalizadas são difíceis de gerenciar. Não há proteção contra adulteração nem OCR na avaliação gratuito.
Cobertura de canais: As políticas de bloqueio de USB foram eficazes, mas também bloquearam a cópia de arquivos não confidenciais para dispositivos periféricos. Os tipos de dispositivos não foram mencionados nas políticas de dispositivos removíveis. As políticas de e-mail são eficazes, mas impedem que usuários internos enviem e-mails como efeito colateral. A política de proteção de aplicativos restringe todas as transferências de dados para aplicativos como o Google Drive. E-mails ou domínios específicos podem ser excluídos das políticas.
Classificação de dados: A classificação de dados foi ineficaz porque não conseguiu distinguir entre dados confidenciais e não confidenciais nos testes da avaliação. As opções de personalização são detalhadas, mas exigem familiaridade com a plataforma. Os dados classificados são verificáveis.
Administração: A proteção contra adulteração foi ineficaz, pois os usuários puderam adulterar o arquivo do agente. A atividade de cada usuário foi monitorada com alertas enviados ao e-mail do administrador. A identificação de dados por OCR não está incluída na avaliação gratuito.
Atualização do agente para Mac. Desde janeiro de 2026, o agente Teramind para Mac suporta gravação de tela somente quando uma regra de comportamento é violada, reduzindo o uso de armazenamento e melhorando a privacidade, enquanto captura evidências relevantes.8
Trellix DLP
O Trellix DLP (anteriormente McAfee Total Protection for DLP) cobre uma ampla variedade de canais de endpoint e rede, mas mostra inconsistência em certas áreas. A análise se concentrou na cobertura de canais, em políticas predefinidas versus personalizadas e nos recursos administrativos.
Recursos eficazes: Ampla cobertura de canais, proteção abrangente de e-mail e aplicativos, regras de dados personalizáveis, trilha de auditoria, proteção contra adulteração, filtragem web.
Recursos ineficazes: Não há integração com Active Directory na avaliação, não há busca de arquivos, não há análise de comportamento do usuário, não há suporte completo a OCR para detecção e prevenção na web.
Cobertura de canais: O Trellix pode detectar quando um usuário configura o Outlook para enviar arquivos confidenciais por contas de e-mail pessoais e pode colocar em quarentena e-mails que contenham informações confidenciais. A liberação de e-mails em quarentena pode ser trabalhosa, exigindo aprovação manual do remetente, do gerente do remetente ou do proprietário dos dados por meio de notificações por e-mail, em vez de um fluxo de trabalho automatizado. O Trellix não suporta totalmente a filtragem de dados confidenciais sincronizados com dispositivos móveis via ActiveSync para determinados grupos de usuários.
O monitoramento e o controle de dispositivos periféricos são possíveis, mas o Trellix não suporta uma política unificada em todos os canais, o que limita a flexibilidade em ambientes com vários tipos de dispositivos periféricos. Os administradores podem configurar controles de acesso para dispositivos USB e outros periféricos, mas a implementação da política pode ser inconsistente em canais mais novos, como dispositivos móveis.
Recursos avançados, como criptografia de dispositivos USB, exigem assinaturas adicionais. Para aplicativos, o Chrome não é totalmente suportado e os usuários podem contornar as políticas DLP em certos cenários, como ao enviar arquivos de uma rede Wi-Fi pública.
Classificação de dados: As políticas predefinidas do Trellix cobrem estruturas regulatórias comuns, incluindo PCI DSS e GDPR, embora os modelos de política sejam menos abrangentes e precisos do que os dos concorrentes, criando possíveis lacunas de detecção.
O administrador pode criar políticas personalizadas usando palavras-chave, expressões regulares e impressão digital de arquivos. O Trellix não suporta recursos avançados como machine learning ou proteção baseada em risco comportamental. O OCR está limitado a documentos gráficos para descoberta, não para prevenção.
Administração: Os administradores podem atribuir direitos com base em usuários ou grupos, mas o Trellix não tem administração delegada baseada em funções, limitando a capacidade de atribuir funções específicas para gerenciamento de políticas e tratamento de incidentes. A criptografia de USB e a aplicação de políticas DLP de endpoints são padrão, mas opções avançadas, como proteção adaptativa a riscos e análise comportamental nativa, são limitadas ou exigem integração de terceiros.
Alertas são gerados para transferências de dados confidenciais por e-mail, mas a personalização limitada de relatórios e os recursos de gerenciamento de incidentes podem exigir supervisão manual adicional.
 Adicionar como fonte preferencial
O que o software DLP faz?
O software DLP monitora e controla o fluxo de dados confidenciais entre endpoints, rede e serviços em nuvem de uma organização. Ele impede transferências de dados não autorizadas por canais como uploads de arquivos, anexos de e-mail, copiar e colar da área de transferência, impressão, unidades USB e captura de tela.
Os produtos DLP normalmente combinam três métodos de detecção: inspeção de conteúdo (verificação do conteúdo dos arquivos em busca de padrões como SSN ou números de cartão de crédito), análise de contexto (avaliação do canal, usuário e destino) e aplicação de políticas (bloqueio, alerta ou registro com base em regras).
Recursos comuns de DLP
Conclusão
Para equipes que precisam de integração SIEM, evidências de shadow copy ou detecção de SSN em vários formatos, a Acronis é o produto mais forte. Ela bloqueou 83% dos cenários de vazamento, impede a exclusão de arquivos, encaminha eventos para Syslog/CEF e preserva o conteúdo completo dos arquivos para análise forense por meio de shadow copy.
Para equipes que priorizam implantação rápida e UI utilizável, o ManageEngine instala em 15 minutos sem dependências. O custo: sem integração SIEM, sem shadow copy, sem inspeção da área de transferência e taxa de bloqueio 13 pontos percentuais menor.
Perguntas frequentes
O Acronis DeviceLock detectou dados de SSN colados no Pastebin e no Google Translate inspecionando os corpos das requisições HTTP POST. O ManageEngine DLP Plus não inspeciona a colagem da área de transferência. Ativar o modo “Allow Within Trusted Applications” fecha indiretamente essa lacuna, restringindo quais aplicativos podem abrir arquivos confidenciais.
Não. Ambos os produtos protegem contra tentativas de parada de serviço, finalização de processo e desinstalação por usuários padrão. Os três testes de adulteração passaram em ambos. Para defesa contra contas de administrador local, a Acronis oferece a lista DeviceLock Administrators para restringir quem pode desinstalar, parar ou modificar o agente. O ManageEngine não possui mecanismo equivalente no nível do produto, portanto os direitos de administrador devem ser controlados pelo Active Directory.
A Acronis detectou SSNs com espaços, pontos e sem separadores. O ManageEngine detectou apenas o formato hifenizado padrão (XXX-XX-XXXX).
Disponibilidade de avaliação dos fornecedores. O ManageEngine e o Acronis DeviceLock DLP forneceram avaliações funcionais no Windows Server 2022 dentro da nossa janela de pesquisa. Os outros quatro produtos (Netwrix, Sophos, Teramind, Trellix) exigiam aprovações de demonstração conduzidas pela equipe de vendas que não foram concluídas a tempo, portanto dependemos das análises de recursos anteriores para eles. Quando novas avaliações estiverem disponíveis, executaremos novamente o benchmark completo de 28 cenários nesses produtos e atualizaremos as descobertas abaixo.
Cite este benchmark
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{sari2026,
  author = {Sarı, Ekrem},
  title  = {{Benchmark de Software DLP}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/dlp-review}},
  note   = {AIMultiple. Acessado em 10 Setembro 2026}
}
Registro de alterações
12 atualizaçõesRemovida a tabela comparativa de pontuação geral da seção de resultados do benchmark DLP.
Adicionado um benchmark prático de 28 cenários do Acronis DeviceLock DLP e ManageEngine DLP Plus com tabelas de testes de vazamento e pontuações por categoria.
Adicionadas notas de atualização do fornecedor sobre o Sophos Workspace Protection e a gravação de tela do agente Mac da Teramind.
Links de referência







Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.