


7 Casos de Uso de Segurança de Rede
A segurança de rede protege os sistemas, o tráfego e as contas que mantêm uma organização em funcionamento. Examinamos sete casos de uso de segurança de rede, cada um exemplo do mundo real, que vão desde a detecção de ameaças internas até o gerenciamento de acesso privilegiado.
# | Caso de uso | Estudo de caso |
|---|---|---|
1 | Netskope – Fluxo de trabalho diário automatizado de 200+ | |
2 | LaBella Associates – Obteve melhor visibilidade dos servidores de arquivos críticos | |
3 | Leading Media Company – Detectou acesso externo de usuários | |
4 | B. Braun – Gerenciou o acesso a aplicativos em nuvem | |
5 | Micron21 – Monitorou e analisou o tráfego de rede | |
6 | Regional Healthcare Business – Otimizou o controle de acesso privilegiado | |
7 | A violação do Salesloft Drift – Protegeu o agente de chat |
1. Detecção e prevenção automatizadas de ameaças internas
55% dos entrevistados apontaram um funcionário negligente ou equivocado como a causa mais provável de risco interno. Outros 20% apontaram um insider enganado por um invasor externo.1 Os insiders já possuem acesso interno, por isso é difícil distinguir atividades prejudiciais do trabalho normal.
Desafios de negócios
- Diferenciar erros de ataques: A maioria dos incidentes internos vem de funcionários descuidados ou enganados, não mal-intencionados. Ambos os grupos usam acesso legítimo, por isso as ferramentas de segurança têm dificuldade para separar atividades normais de atividades arriscadas.
- Comportamento dinâmico do usuário: O comportamento do usuário pode mudar com frequência com base em atribuições de trabalho, projetos ou fatores pessoais, dificultando a detecção de anomalias. Organizações com centenas de fluxos de trabalho podem não exibir as atividades dos usuários ao responder a incidentes de segurança.
Como a detecção e a prevenção automatizadas de ameaças internas ajudam
Os sistemas de detecção de ameaças internas (por exemplo, ferramentas IPS) podem identificar mudanças nos dados dos usuários e enviar alertas ou exibir insights gráficos às equipes de segurança; assim, as organizações podem ter ciência da atividade em sua rede.
Estudo de caso: Netskope
A Netskope é uma empresa global de segurança cibernética que atende mais de 2.000 clientes. Em 2023, a Netskope usava um processo manual que exigia pelo menos 5 funcionários, 10 ferramentas e 90 minutos para responder a cada consulta de segurança.
Desafios
A Netskope pretendia obter percepções precisas sobre as atividades dos usuários que pudessem indicar ameaças internas de alto risco.
- Falta de automação ao responder a ameaças internas: A Netskope usava uma técnica manual que exigia pelo menos cinco funcionários, 10 ferramentas e 90 minutos de tempo de trabalho para responder a cada consulta de segurança.
- Falta de percepções sobre o comportamento do usuário: A Netskope precisava de percepções precisas e em tempo real sobre as ações dos usuários (por exemplo, clicar em um link, criar uma conta) que pudessem indicar ameaças internas.
Soluções e resultado
A Netskope implantou um gerenciamento de informações e eventos de segurança (SIEM) para análise de dados em tempo real, proporcionando visibilidade do comportamento de ameaças internas.
- Detecção de ameaças internas: A Netskope detectou vazamentos de dados internos precocemente ao automatizar 200+ operações diárias de fluxo de trabalho.
- Maior visibilidade da rede: A implementação do SIEM ajudou a Netskope a avaliar dados históricos internos e rastrear a atividade dos usuários durante investigações de ameaças internas.
- Monitoramento de dados: A Netskope aproveitou o recurso de gerenciamento de conteúdo SIEM em nuvem para identificar downloads de dados. Isso permite à Netskope visualizar tentativas maliciosas de trocar dados com funcionários ou concorrentes.2
2. Gerenciamento centralizado de logs
O gerenciamento de logs é crucial em várias funções de TI e de negócios, fornecendo insights valiosos e permitindo vários casos de uso, incluindo detecção de ameaças, inteligência de negócios e monitoramento de rede.
Desafios de negócios
- Volume: Grandes sistemas de TI criam uma grande quantidade de dados de log, dificultando a manutenção e a avaliação manual.
- Complexidade: Os logs são criados a partir de muitas fontes e formatos, o que torna desafiador agregá-los e analisá-los.
- Segurança: Os logs incluem informações importantes, como senhas de usuários e arquitetura de rede e, portanto, precisam ser protegidos contra uso não autorizado.
Como o gerenciamento centralizado de logs ajuda
O gerenciamento de logs permite análise simples e correlação de segurança. Centralizar os logs melhora o tempo médio de detecção (MTTD) e o tempo médio de resolução (MTTR) de falhas e violações em aplicações
Estudo de caso: LaBella Associates
LaBella Associates é uma empresa de engenharia de serviço completo com sede em Nova York, com mais de 1.500 arquitetos e funcionários atuando em 30 localizações.
Desafios
- Falta de visibilidade dos dados: A LaBella precisava de um sistema de gerenciamento de logs para monitorar seus servidores de arquivos confidenciais, gerar relatórios de histórico de acesso e apoiar investigações forenses em violações de dados.
- Falta de visibilidade dos logs: O gerente da LaBella Associates afirmou que eles precisavam de uma solução que mantivesse registros da atividade do sistema de arquivos e monitorasse as atividades de logon e logoff dos usuários para detectar anomalias.
- Buscas manuais de atividade de login: O gerente da LaBella Associates afirmou que, para monitorar o sistema de arquivos ou as atividades de login, eles precisavam visitar cada servidor de arquivos e verificar manualmente os logs, o que era demorado.
Soluções e resultado
A LaBella Associates implantou uma solução de gerenciamento de eventos e informações de segurança (SIEM) com recursos de gerenciamento de logs para controlar logs entre domínios.
- Gerenciamento robusto de logs: A equipe de segurança de TI da LaBella Associates pôde obter informações sobre quem acessou servidores de arquivos críticos para fazer a análise forense de logs quando ocorreu uma violação.
- Gerenciamento de acesso eficaz: A LaBella Associates pôde exibir modificações ilícitas de políticas de grupo feitas por funcionários e contratados com acesso à rede interna. Leia mais: Gerenciamento de políticas de segurança de rede.
- Segurança de domínio reforçada: A empresa identificou logs adicionados ou editados no controlador de domínio.
- Otimização das investigações de logs: A LaBella Associates eliminou o processo trabalhoso de identificar e determinar quem realizou alterações de associação a grupos. 3
3. Detecção de acesso anormal de usuários
A detecção de acesso anormal de usuários encontra padrões de login ou acesso que não correspondem ao comportamento normal do usuário. Cerca de 70% dos ataques cibernéticos a empresas começam com credenciais roubadas, por isso monitorar acessos incomuns é importante.4
Desafios de negócios
- Alto volume e variedade de dados: Grandes volumes de dados de várias fontes (weblogs, logs de aplicações, tráfego de rede etc.) precisam ser processados e analisados.
- Fluxos de dados em tempo real: Detectar anomalias ou padrões em tempo real exige alto poder de processamento e algoritmos eficientes. Organizações sem automação podem deixar passar pontos de dados de acesso atípicos em seus fluxos de trabalho.
- Interações complexas dos usuários: Os usuários interagem com os sistemas de maneiras complexas, difíceis de modelar e prever. Isso torna as anomalias incomuns e difíceis de detectar.
Como a detecção de acesso anormal de usuários ajuda
As ferramentas de resposta a incidentes podem identificar possíveis violações de usuários analisando tentativas de login malsucedidas.
Detecção e resposta autônomas
Um centro de operações de segurança (SOC) é a equipe e o conjunto de ferramentas que monitora e responde a ameaças. Os analistas recebem mais alertas do que conseguem ler. Muitos alertas são falsos, então os reais podem passar despercebidos.
Agentes de IA agora fazem a primeira triagem. Um agente agrupa alertas relacionados, reúne contexto e propõe ou executa uma resposta de acordo com regras definidas. Uma pessoa mantém o controle das ações de maior risco.
A direção é clara em relatórios de fornecedores e analistas, que esperam que uma grande parte do trabalho rotineiro de SOC migre para a IA em poucos anos.
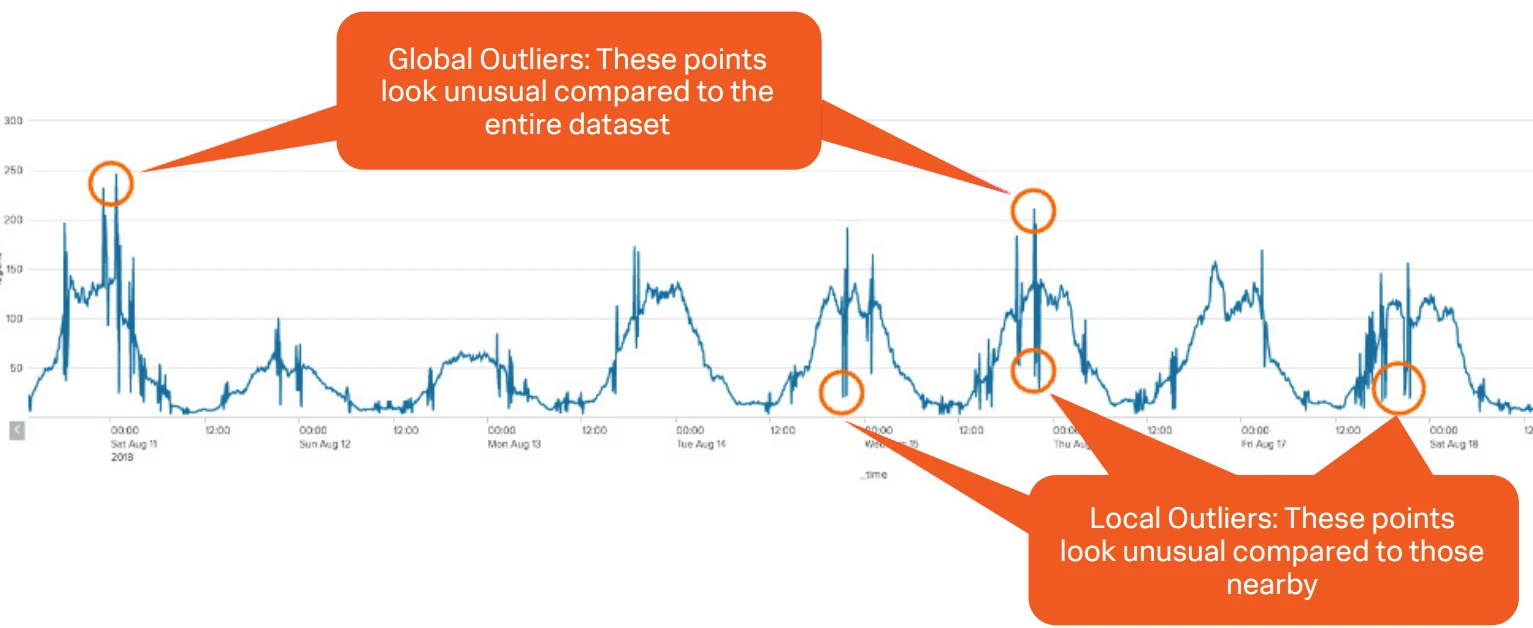
Figura 1: Detecção de acesso anormal de usuários em um dataset
Fonte: Splunk5
Estudo de caso: uma empresa líder de mídia
Uma empresa líder de mídia tem como objetivo detectar anomalias para proteger informações confidenciais dos vetores de ataque cibernético mais comuns em conjuntos de dados de várias empresas.
Desafios
- Alto risco de terceiros: A empresa que depende de fornecedores terceirizados para serviços aumenta as vulnerabilidades de segurança.
- Ameaças internas: A empresa enfrentou desafios únicos com ameaças internas porque os funcionários de mídia precisavam acessar informações e tecnologias confidenciais.
Soluções e resultado
A empresa de mídia implantou software de análise de comportamento de usuários e entidades (UEBA) para detectar anomalias comparando o comportamento atual com as linhas de base estabelecidas.
- Análise de comportamento de usuários e entidades (UEBA): A empresa aproveitou o UEBA para detectar atividades suspeitas em tempo real e identificar anomalias de comportamento do usuário que possam indicar riscos de segurança.
- Visibilidade de rede aprimorada: A empresa obteve uma visão melhor de sua postura de segurança ao monitorar e analisar o comportamento do usuário, o tráfego de rede e as atividades do sistema.
- Prevenção avançada de ameaças: A equipe de segurança da empresa monitorou comportamentos e anomalias incomuns, detectando e alertando sobre ataques direcionados e identificando ameaças sofisticadas, como malware.
4. Gerenciamento de identidade baseado em nuvem
O gerenciamento de identidade baseado em nuvem controla quem pode acessar aplicações e dados hospedados na nuvem. Ele define e verifica o acesso entre serviços que ficam fora da rede corporativa.
Desafios de negócios
- Falta de visibilidade: Organizações com vários serviços em nuvem, que são acessíveis fora das redes corporativas e por meio de terceiros, podem perder o controle de quem tem acesso aos seus dados.
- Multilocação: Empresas com várias infraestruturas de clientes armazenadas em ambientes de nuvem pública são mais vulneráveis a invasores mal-intencionados, pois as infraestruturas de clientes podem infectar seus serviços hospedados como dano secundário.
- Gerenciamento de acesso e shadow IT: Organizações que permitem acesso sem filtros a serviços em nuvem de qualquer dispositivo ou local podem perder o controle sobre os pontos de acesso nos ambientes de nuvem. Por exemplo, organizações com sistemas de TI implantados por terceiros terão pouco controle sobre o gerenciamento de acesso a dispositivos. Isso aumentará a shadow IT e pode permitir que invasores contornem as limitações da rede.
- Conformidade: Organizações que não monitoram e registram ativamente a segurança na nuvem enfrentam riscos consideráveis de governança e conformidade ao lidar com dados de clientes.
Como o gerenciamento de identidade baseado em nuvem ajuda
- Configurações de segurança flexíveis: As plataformas em nuvem permitem ajustes rápidos conforme os requisitos mudam. Por exemplo, as equipes de segurança podem ajustar dinamicamente as regras de firewall com base na inteligência de ameaças em tempo real.
- Atualizações de segurança regulares: Os provedores de segurança em nuvem (CSPs) atualizam regularmente a infraestrutura organizacional para proteger contra as ameaças mais recentes. Por exemplo, os CSPs podem executar a aplicação automática de patches na infraestrutura em nuvem para mitigar vulnerabilidades conhecidas.
- Recursos avançados de segurança: Os provedores de serviços em nuvem (CSPs) oferecem recursos avançados de segurança, como criptografia, gerenciamento de identidade e acesso (IAM) e detecção de ameaças, que podem ser difíceis de implementar localmente. Isso pode ajudar as organizações a usar serviços de criptografia integrados para proteger dados em repouso e em trânsito. Por exemplo, as equipes de segurança podem usar o IAM para simplificar o acesso dos usuários, permitindo um único conjunto de credenciais para acessar vários aplicativos (funcionários usando suas credenciais de login corporativo para acessar e-mail, sistemas de RH e ferramentas de gerenciamento de projetos etc.).
- Redução de despesas de capital: Ao aproveitar os serviços em nuvem, as organizações podem reduzir as despesas de capital associadas à compra e à manutenção de hardware de segurança local. Por exemplo, as organizações podem usar firewalls e gateways de segurança baseados em nuvem em vez de investir em hardware físico caro.
Estudo de caso: B. Braun
A B. Braun é uma empresa de saúde localizada na Alemanha com mais de 60.000 funcionários. A B. Braun pretendia melhorar a segurança, garantir a conformidade e gerenciar o acesso a dados sólidos em um ambiente de TI híbrido.
Desafios
- A alta rotatividade de funcionários causa gerenciamento de acesso complexo: O cenário de funcionários da B. Braun está em constante mudança devido a mudanças de cargo, rotatividade e novas contratações.
- Tratamento manual de dados: Os processos manuais da B. Braun atrasaram a criação e a exclusão de contas de usuário. Isso aumentou o risco de acesso não autorizado a dados e de não cumprir as regulamentações de segurança de dados.
- Transformação digital: A B. Braun buscou um sistema de gerenciamento de identidade para promover a transformação digital. Assim, a empresa precisava de uma solução que se comunicasse com a infraestrutura local e os serviços em nuvem, como o Office 365.
Soluções e resultado
A B. Braun, na Alemanha, automatizou o gerenciamento de identificação e acesso para melhorar a segurança.
- Garantia de acesso apropriado para as pessoas certas: A B. Braun aproveitou a criação e o encerramento automatizados de contas. Por exemplo, considere o departamento de RH inserindo as informações de novos contratados (nome, cargo, departamento, data de início). A solução IAM ajudou a empresa a criar automaticamente contas de usuário para os novos contratados em vários sistemas, como Active Directory (AD), sistema de e-mail e armazenamento de arquivos.
- Controle de acesso aprimorado: A implantação melhorou a conformidade com as regras de segurança de dados, reduzindo o risco de uso não autorizado. Por exemplo, o sistema IAM atribuiu ao usuário um papel com base em sua função no departamento financeiro:
- Gerente financeiro: Acesso total a todos os relatórios financeiros, transações e funções administrativas.
- Contador: Acesso aos registros diários de transações, mas não às configurações administrativas.
- Notificações digitais de acesso do usuário: A B. Braun conectou sua infraestrutura local a serviços em nuvem como o Office 365. Os funcionários compreenderam o status de acesso de suas solicitações.6
5. Monitoramento e análise de tráfego de rede malicioso
A análise de tráfego de rede malicioso observa a atividade da rede em busca de comportamentos incomuns ou suspeitos que possam indicar um ataque.
Desafios de negócios
- Complexidade e volume de dados: Os dados de tráfego de rede podem ser enormes, compreendendo milhões de pacotes e conexões por minuto. Analisar essa vasta quantidade de dados em tempo real ou quase em tempo real exige algoritmos e infraestrutura de detecção escaláveis e eficientes.
- Variabilidade nos padrões de tráfego: Os padrões legítimos de tráfego de rede podem variar bastante com base no horário do dia, no comportamento do usuário e no uso das aplicações. Distinguir entre variações normais e padrões genuinamente maliciosos exige técnicas sofisticadas de detecção de anomalias.
- Preocupações com criptografia e privacidade: O uso crescente de criptografia (por exemplo, HTTPS, TLS) nas comunicações de rede oculta o conteúdo dos pacotes, dificultando a inspeção do tráfego em busca de cargas maliciosas ou padrões.
Como o monitoramento e a análise de tráfego de rede malicioso ajudam
Os recursos de monitoramento e análise de tráfego de rede malicioso podem identificar rapidamente comportamentos anormais ou suspeitos no tráfego de rede. As organizações podem usar segurança de rede para monitorar o tráfego de rede ou de portas. Esses sistemas podem:
- Monitorar a segurança da rede em busca de possível exfiltração de dados.
- Analisar as comunicações de proxy para identificar valores atípicos.
- Detectar vetores de ataque incluindo ataques distribuídos de negação de serviço (DDoS), atividade de botnets e malware.
Estudo de caso: Micron21
A Micron21 é uma distribuidora de data center localizada em Melbourne. Ela começou a analisar históricos de eventos, logs de tráfego e dados analíticos disponíveis.
Desafios
- Rede e largura de banda massivas: À medida que a rede da Micron21 crescia e a quantidade de largura de banda usada aumentava, tornou-se cada vez mais difícil avaliar e categorizar os padrões de tráfego.
- Fontes de dados fragmentadas: Os dados da Micron21 estão dispersos em vários sistemas, departamentos e plataformas, dificultando a obtenção de uma visão unificada.
Soluções e resultado
A Micron21 implantou uma solução de segurança de rede para monitorar sua rede.
- Análise de tráfego de rede: A Micron21 começou a analisar históricos de eventos, logs de tráfego e dados analíticos acessíveis.
- Monitoramento de rede baseado em grupos de IP: A Micron21 permite que os clientes façam login e examinem seu tráfego dentro de seu grupo de IP, fornecendo métricas de rede para o tráfego que passa pela faixa de IP do cliente.7
6. Gerenciamento de acesso privilegiado
O gerenciamento de acesso privilegiado (PAM) controla o acesso a contas privilegiadas. Essas contas têm permissões elevadas nos sistemas de TI, por isso exigem controles mais rígidos do que as contas de usuário comuns.
Desafios de negócios
- Alto volume de contas: As organizações podem manter dezenas ou até centenas de contas privilegiadas para permitir que os administradores realizem tarefas críticas. Essas credenciais privilegiadas representam um risco de segurança significativo, pois podem ser exploradas por seus proprietários ou sequestradas por invasores devido à falta de controle de acesso e visibilidade.
- Controle de acesso: Garantir que os usuários autorizados tenham acesso às contas privilegiadas e que esses usuários tenham o nível mínimo de acesso necessário para suas funções.
- Visibilidade: Manter o controle de todas as contas privilegiadas, incluindo aquelas criadas por padrão, manualmente ou por aplicações.
- Provisionamento e desprovisionamento de acesso: Sem fluxos de trabalho automatizados ou uma solução de gerenciamento de acesso privilegiado (PAM), as organizações terão dificuldades para garantir o provisionamento e o desprovisionamento oportunos de contas privilegiadas para evitar acesso não autorizado.
Como o gerenciamento de acesso privilegiado ajuda
Atribuir permissões privilegiadas para usuários, processos de negócios e sistemas pode dimensionar corretamente os controles de acesso. Isso aplicará o privilégio mínimo e limitará os direitos de acesso dos usuários ao mínimo absoluto, mitigando os danos causados por ameaças externas e internas.
Leia mais: Exemplos de RBAC.
Estudo de caso: uma empresa regional de saúde
Uma empresa regional de saúde com mais de 8.000 funcionários na Califórnia.
Desafios
- Acúmulo e excesso de provisionamento de privilégios: À medida que os funcionários das empresas expandem suas funções, eles assumem novos deveres e privilégios, mantendo o acesso aos anteriores. Isso causa privilégios herdados em excesso.
- Informações inconsistentes e desatualizadas sobre usuários, contas, ativos e credenciais: A empresa tinha várias portas dos fundos para invasores, incluindo ex-funcionários que ainda tinham acesso a contas corporativas.
Soluções e resultado
A organização implantou uma ferramenta de gerenciamento de acesso privilegiado (PAM) e auditou as conexões Secure Shell (SSH) entre os ambientes UNIX e Linux para aprimorar os controles de acesso dos usuários.
- Controles robustos de acesso privilegiado: A implantação simplificou a implementação de mudanças complexas de função, como desativar o acesso quando indivíduos privilegiados deixam a empresa.
- Regras baseadas em políticas: A empresa criou regras que permitiram o acesso baseado em políticas a contas privilegiadas.
- Gerenciamento de sessões privilegiadas (PSM): A empresa fazia automaticamente o check-out de credenciais privilegiadas de um cofre e auditava todas as sessões.8
 Adicionar como fonte preferencial
7. Proteção de agentes de IA e identidades não humanas
As organizações gerenciam muito mais do que contas de funcionários. Contas de serviço, chaves de API, certificados, cargas de trabalho e agentes de IA atuam como identidades nos ambientes modernos.
As identidades não humanas agora superam em muito as pessoas na maioria dos ambientes, por um fator de aproximadamente 25 para 50 em muitas estimativas.9 Elas também ignoram as proteções usuais: uma conta de serviço ou token não usa login multifator, funciona dia e noite e pode persistir por anos sem revisão.
Foi isso que fez a violação do Salesloft Drift se espalhar. Um token confiável, não uma senha roubada, abriu a porta para centenas de ambientes.
Desafios de negócios
- Expansão descontrolada de agentes de IA: As identidades de máquina muitas vezes superam em muito os usuários humanos, dificultando seu inventário e monitoramento.
- Privilégios excessivos: Contas de serviço e agentes podem acumular permissões amplas, aumentando o impacto de uma credencial comprometida.
- Propriedade pouco clara: Os agentes de IA podem interagir com vários sistemas e ferramentas. Se um agente tiver permissões excessivas, um invasor poderá usá-lo indevidamente para acessar recursos ou realizar ações não intencionais.
Como a segurança de identidade ajuda
As organizações aplicam cada vez mais princípios de confiança zero a identidades humanas e não humanas. Limitar permissões, usar credenciais de curta duração, monitorar atividades e manter registros claros de propriedade pode reduzir o impacto de contas comprometidas ou agentes mal configurados.
Estudo de caso: a violação do Salesloft Drift
A Salesloft é uma empresa de engajamento de vendas. Seu agente de chat Drift AI está conectado a sistemas de clientes como Salesforce e Google Workspace por meio de tokens OAuth, um tipo de identidade não humana que permite que um aplicativo aja em nome de outro.10
Desafios
- Uma integração confiável com acesso amplo: Os tokens do Drift tinham acesso permanente e persistente aos dados de Salesforce de muitos clientes. Essa confiança raramente era auditada em relação à necessidade real.
- Roubo de tokens ao longo de seis meses: Os invasores (rastreados como UNC6395) primeiro comprometeram os repositórios de código da Salesloft entre março e junho de 2025 e depois roubaram tokens OAuth e tokens de atualização.
- Difícil de detectar: Como os tokens roubados eram legítimos, as consultas de dados dos invasores pareciam tráfego normal de API e contornavam a autenticação multifator.
Soluções e resultado
- Amplo raio de impacto: Entre 8 e 18 de agosto de 2025, os invasores usaram os tokens para consultar dados do Salesforce em mais de 700 organizações, incluindo Cloudflare, Zscaler e Palo Alto Networks. Eles procuraram nos registros roubados outros segredos incorporados, como chaves AWS e tokens do Snowflake.
- Contenção por revogação: A Salesloft e a Salesforce revogaram os tokens do Drift, removeram o aplicativo da AppExchange e tiraram o Drift do ar para reforço. A Salesforce também desativou temporariamente todas as integrações da Salesloft.
- A lição: Uma única identidade não humana com acesso permanente se tornou um caminho para centenas de ambientes. Tokens com escopo definido e de curta duração, revisão regular das permissões de integração e monitoramento da atividade automatizada de API limitam esse tipo de propagação.
Como a segurança de rede mudou
O perímetro da rede não é mais a principal linha de defesa. O trabalho agora ocorre em aplicativos em nuvem, dispositivos remotos e serviços de terceiros, portanto a antiga divisão entre um interior confiável e um exterior não confiável não se sustenta mais. A segurança passou a adotar verificações contínuas baseadas em identidade, muitas vezes chamadas de confiança zero. Cada solicitação é verificada pelo solicitante, pelo dispositivo e pelo contexto, não pela localização na rede.
A criptografia também está mudando. Um futuro computador quântico poderá quebrar parte da criptografia usada atualmente. Os invasores podem roubar dados criptografados agora e decifrá-los depois, portanto o risco começa antes da chegada do hardware. O NIST publicou seus primeiros padrões pós-quânticos (FIPS 203, 204 e 205) em agosto de 2024.11 Desde então, os fornecedores os adicionaram aos produtos. Em fevereiro de 2026, por exemplo, a Cloudflare estendeu a criptografia híbrida ML-KEM em toda a sua plataforma SASE.12 Planejar um caminho de migração agora faz parte do roteiro de segurança.
Principais softwares de segurança cibernética para manter processos de negócios seguros
- Ferramentas de microssegmentação: Segmentam uma rede em formas granulares e aplicam políticas de segurança com base em cada zona de rede.
- Ferramentas de auditoria de segurança de rede: Identificam vulnerabilidades e comportamentos maliciosos para ajudar as empresas a mitigar ataques cibernéticos.
- Fornecedores de DSPM: Permitem visibilidade da rede sobre locais de dados confidenciais, níveis de acesso e uso em toda a nuvem.
- Soluções de gerenciamento de políticas de segurança de rede (NSPM): Desenvolvem políticas e procedimentos para proteger a rede e os dados de uma organização contra acesso, uso, divulgação e interrupção ilegais.
- Software de auditoria de firewall: Fornece visibilidade sobre o acesso e as conexões atuais de um firewall.
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{7 Casos de Uso de Segurança de Rede}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/network-security-use-cases}},
  note   = {AIMultiple. Acessado em 23 outubro 2026}
}Resultados e carimbos de data/hora de 7 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo um arquivo CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
2 atualizaçõesAdicionada uma seção de caso de uso sobre a proteção de agentes de IA e identidades não humanas
Adicionada uma seção sobre a proteção de agentes de IA e identidades não humanas com o estudo de caso da violação da Salesloft Drift.
Links de referência
O trabalho de Cem na AIMultiple foi citado por publicações globais líderes, incluindo Business Insider, Forbes, Morning Brew e Washington Post, por empresas globais como Deloitte e HPE, ONGs como o World Economic Forum e organizações supranacionais como a European Commission. [1], [2], [3], [4], [5]
Ao longo de sua carreira, Cem atuou como consultor de tecnologia, comprador de tecnologia e empreendedor de tecnologia. Ele aconselhou empresas sobre suas decisões de tecnologia na McKinsey & Company e na Altman Solon por mais de uma década. Ele também publicou um relatório da McKinsey sobre digitalização.
Ele liderou a estratégia de tecnologia e as compras de uma operadora de telecomunicações, reportando-se ao CEO. Ele também liderou o crescimento comercial da empresa de deep tech Hypatos, que atingiu uma receita recorrente anual de 7 dígitos e uma avaliação de 9 dígitos partindo do zero em 2 anos. O trabalho de Cem na Hypatos foi coberto por publicações de tecnologia líderes como TechCrunch e Business Insider.
Cem fala regularmente em conferências internacionais de tecnologia. Ele se formou como engenheiro da computação pela Bogazici University e possui um MBA pela Columbia Business School.

A seguir, leia
8 Casos de Uso de Monitoramento de Rede com Exemplos Reais


Top 40+ Ferramentas de Auditoria de Segurança de Rede
Top 5 Soluções de Gerenciamento de Políticas de Segurança de Rede

Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.