


Melhores 12 softwares de gerenciamento de patches, incluindo NinjaOne
Sistemas sem patches, como servidores desatualizados ou estações de trabalho esquecidas, são alvos fáceis para invasores. O software de gerenciamento de patches automatiza o processo de localizar, testar e implantar atualizações antes que as vulnerabilidades se transformem em violações.
- Analisamos as principais soluções de gerenciamento de patches com base em recursos, avaliações de usuários e preços.
- Além disso, comparamos três plataformas: NinjaOne, Acronis e ManageEngine Desktop Central, implantando-as em servidores de teste idênticos.
Os 12 melhores softwares analisados
*Com base no número total de avaliações e nas classificações médias (em uma escala de 5 pontos) das principais plataformas de avaliação de software.
Veja os critérios de seleção de fornecedores.
1. Gerenciamento de patches do NinjaOne
O NinjaOne aplica patches em Windows, macOS e Linux a partir de um único console. O sistema verifica endpoints, identifica patches ausentes e os implanta automaticamente ou em uma programação definida por você.
Cobertura multiplataforma sem ferramentas separadas. A maioria dos gerenciadores de patches lida bem com Windows, mas enfrenta dificuldades com Linux e macOS. O NinjaOne trata os três igualmente.
Detalhes da automação: Defina regras de aprovação uma vez. Patches de segurança críticos são implantados automaticamente. As atualizações de recursos aguardam aprovação manual. O sistema gera logs de implantação para auditorias de conformidade, úteis quando os reguladores perguntam: “Mostre-me a prova de que você aplicou o patch CVE-2024-XXXX.”
Preços: Modelo de pagamento por endpoint:
- 10.000+ endpoints: $1,50/mês por dispositivo
- 50 ou menos endpoints: $3,75/mês por dispositivo
- Preços baseados em volume para quantidades intermediárias
Veja a demonstração interativa do NinjaOne de gerenciamento autônomo de patches.
O NinjaOne incorporou seu fluxo de aprovação de patches em uma camada de IA chamada Patch Intelligence, que analisa avisos de fornecedores e a telemetria de implantações no mundo real para sinalizar patches com probabilidade de causar instabilidade antes de serem lançados, e pausa automaticamente atualizações de sistema operacional arriscadas em vez de enviá-las no cronograma padrão.1
A empresa também fechou uma extensão da Série C de mais de US$ 400 milhões em junho de 2026, elevando sua avaliação para US$ 12.3 bilhões e seu financiamento total para mais de US$ 1 bilhão, dinheiro que, segundo a empresa, será destinado à incorporação de IA nas camadas de patching, endpoint e monitoramento da plataforma existente, e não a uma nova linha de produtos.2 Para as equipes que avaliam ferramentas de patch pelos critérios deste artigo, o efeito prático é menos decisões manuais de aprovar/rejeitar em atualizações de rotina, com a revisão reservada para os patches que o próprio modelo sinaliza como arriscados.
2. Acronis RMM
O Acronis RMM faz parte do Acronis Cyber Protect Cloud. Ele aplica patches em produtos Microsoft e em mais de 300 aplicativos Windows de terceiros. Com aplicação de patches à prova de falhas, ele faz um backup de imagem completa antes de aplicar um patch, para que o sistema possa ser restaurado se uma atualização o quebrar.
Detecção de patches: No mesmo Windows Server, verificado no mesmo dia, o Acronis listou dezenas de patches disponíveis, enquanto o NinjaOne listou um ou dois. Não determinamos a causa; o momento da verificação, as configurações de patch do NinjaOne (a aplicação de patches do sistema operacional estava desativada por padrão) e a cobertura de aplicativos de terceiros do Acronis podem ter contribuído.
Classificações de gravidade e estabilidade: Cada patch mostra a classificação de gravidade da Microsoft e uma pontuação de estabilidade baseada em IA para ajudar a decidir quais atualizações reter. Não vimos essas colunas na lista de patches do NinjaOne durante nosso teste; o NinjaOne adicionou desde então verificações de estabilidade de patches baseadas em IA.
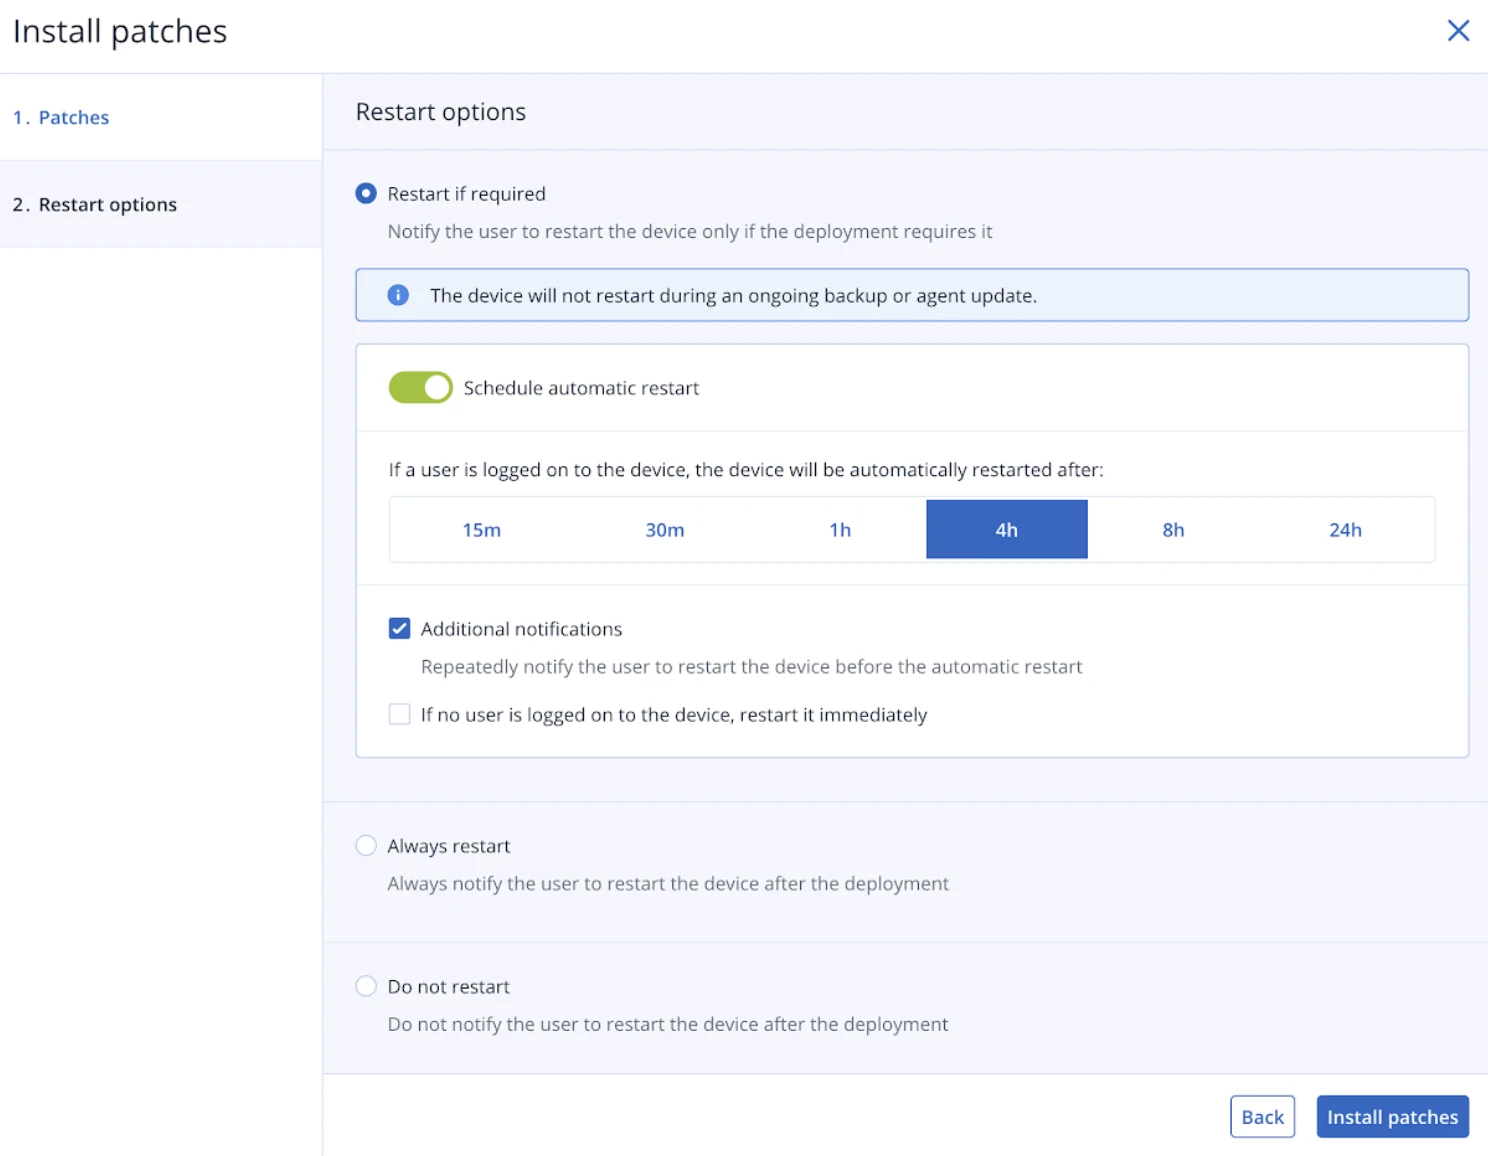
Agendamento de reinicialização: O Acronis oferece quatro políticas de reinicialização: imediata, horário agendado, somente se necessário ou nunca. Este é o controle de reinicialização mais granular das três plataformas que testamos, e é importante para servidores de produção, onde reinicializações desnecessárias causam tempo de inatividade.
Cliente web: O Acronis é acessível por meio de um cliente web, uma vantagem significativa para o gerenciamento entre dispositivos sem instalar um aplicativo de desktop. No entanto, a experiência do cliente web fica ligeiramente atrás da dos clientes RMM de desktop dedicados em termos de capacidade de resposta e profundidade de recursos.
Observação sobre o instalador: O agente do Acronis é grande (cerca de 1.1 GB no Linux e 588 MB no macOS). Em nossa instância macOS em Mumbai, com o locatário em um data center europeu, o download levou 45 minutos. As instalações nas outras cinco regiões não tiveram atrasos de download.
As organizações que implantam na Índia devem validar a seleção da região do locatário e o desempenho de download esperado com a Acronis ou seu revendedor antes da implementação.
3. SolarWinds Patch Manager
O SolarWinds Patch Manager integra-se ao ecossistema SolarWinds mais amplo (Network Performance Monitor, Server & Application Monitor etc.).
Recursos de patch: Aplicação automatizada de patches para servidores e estações de trabalho Windows. A integração com WSUS amplia a aplicação de patches nativa da Microsoft com melhores relatórios e controle.
Foco empresarial: Lida com milhares de endpoints em vários sites. Relatórios detalhados mostram a conformidade de patches por departamento, localização ou tipo de dispositivo, úteis para equipes de TI empresarial e de conformidade.
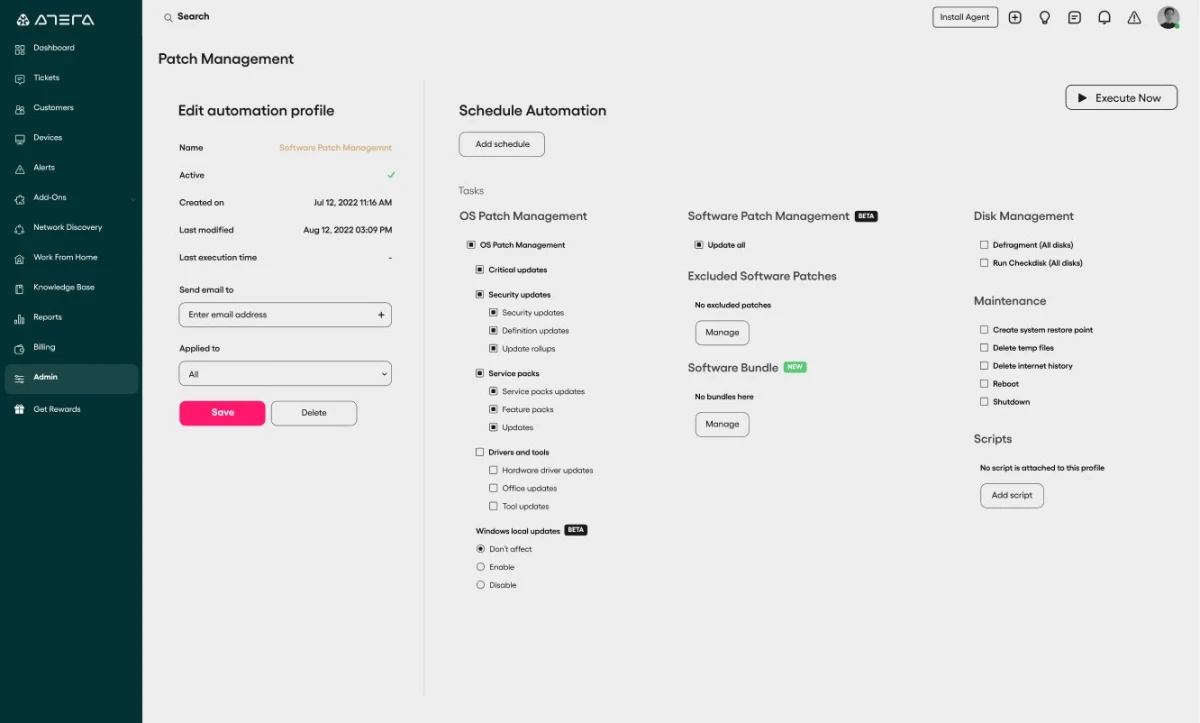
3. Atera
O Atera reúne gerenciamento de patches com RMM, área de trabalho remota, gestão de tickets e descoberta de rede. As equipes de TI obtêm tudo em uma única plataforma, eliminando a necessidade de alternar entre várias ferramentas.
Abordagem de gerenciamento de patches: A verificação automatizada identifica patches ausentes em Windows e aplicativos de terceiros. Implante patches individualmente ou em lotes. Agende implantações durante janelas de manutenção para não interromper os usuários.
4. Datto RMM
O Datto combina RMM, gerenciamento de patches, PSA e backup em uma única plataforma. Adquirido pela Kaseya em 2022, continua operando como um produto independente.
Recursos de patch: Implantação automatizada de patches para o sistema operacional Windows e aplicativos. A integração com backup permite criar snapshots dos sistemas antes de grandes atualizações, para que você possa reverter se um patch quebrar algo.
Foco em MSP: Feito para provedores de serviços gerenciados. A arquitetura multilocatário permite gerenciar vários clientes a partir de um único console, mantendo os dados separados.
5. Patch My PC
O Patch My PC é especializado em atualizações de aplicativos de terceiros para ambientes Microsoft (Configuration Manager e Intune). Ele não substitui a aplicação de patches do sistema operacional; ele a complementa.
O que ele corrige: Mais de 300 aplicativos de terceiros: Adobe Reader, Chrome, Firefox, Zoom, Slack, 7-Zip, VLC e muito mais. Esses aplicativos não recebem patches pelo Windows Update, criando lacunas na sua postura de segurança.
Como funciona: Integra-se diretamente ao ConfigMgr ou Intune. Novas versões de aplicativos são implantadas automaticamente como pacotes implantáveis. Não é necessário download, empacotamento ou teste manual.
6. N-able N-central
O N-central oferece RMM com gerenciamento de patches integrado, backup e automação. A plataforma atende MSPs e equipes internas de TI que gerenciam infraestrutura distribuída.
Recursos de gerenciamento de patches: Verificação e implantação automatizadas para Windows, macOS e mais de 200 aplicativos de terceiros. As aprovações de patches podem ser delegadas a equipes diferentes: deixe a central de ajuda aprovar atualizações do Chrome enquanto a segurança analisa os patches do sistema operacional.
Mecanismo de automação: Crie scripts que são executados antes ou depois dos patches. Por exemplo: parar um serviço, aplicar um patch, reiniciar o serviço, verificar se o serviço está em execução e enviar uma notificação.
7. LogMeIn Resolve
Anteriormente chamado GoTo Resolve, esta plataforma combina gerenciamento de patches com suporte remoto, gestão de tickets e acesso remoto.
Abordagem de patch: Implantação automatizada de patches para Windows e aplicativos principais. O sistema prioriza atualizações de segurança críticas e permite adiar atualizações de recursos.
8. Kaseya VSA
O Virtual System Administrator (VSA) da Kaseya oferece RMM baseado em nuvem com recursos de gerenciamento de patches, segurança e automação.
Recursos de patch: Patches do sistema operacional Windows, aplicativos de terceiros e atualizações de drivers. O sistema pode aplicar patches em dispositivos offline quando eles se reconectarem, útil para laptops que nem sempre estão na rede.
Integração de segurança: O VSA inclui detecção e resposta de endpoint (EDR) junto com o gerenciamento de patches. Detecte ameaças e corrija vulnerabilidades no mesmo console.
9. Automox
O Automox opera totalmente na nuvem, sem necessidade de servidores locais. Os agentes se conectam diretamente à plataforma em nuvem do Automox, o que o torna ideal para forças de trabalho distribuídas.
Aplicação de patches multiplataforma: Windows, macOS, Linux e mais de 100 aplicativos de terceiros. Escreva scripts personalizados em PowerShell, Bash ou Python para lidar com casos extremos que as políticas integradas não cobrem.
Gerenciamento baseado em políticas: Crie políticas de patch uma vez e aplique-as a grupos de dispositivos. Laptops podem receber patches semanalmente, enquanto servidores são corrigidos mensalmente durante janelas de manutenção. O sistema aplica as políticas automaticamente.
10. Microsoft Intune
O Intune oferece gerenciamento de endpoints baseado em nuvem com gerenciamento de patches integrado. As organizações que já usam Microsoft 365 obtêm a integração com o Intune sem infraestrutura adicional.
O que o Intune corrige: Atualizações do Windows 10/11, incluindo atualizações de recursos, qualidade e drivers. Funciona com o Windows Update for Business para controlar o momento das atualizações e os anéis de implantação.
Limitações: Forte para Windows, fraco para aplicativos de terceiros. Você precisará de ferramentas adicionais (como o Patch My PC) para lidar com Adobe, Chrome, Zoom e outros softwares que não são da Microsoft.
11. Acronis Cyber Protect Cloud
A Acronis combina gerenciamento de patches com backup, recuperação de desastres e segurança cibernética em uma única plataforma. A abordagem integrada permite criar snapshots dos sistemas antes da aplicação de patches e reverter se as atualizações quebrarem algo.
Detecção de patches: Nossos testes de benchmark revelaram que a Acronis detectou patches que o NinjaOne não detectou em servidores idênticos. Quando verificamos o mesmo Windows Server pelas duas plataformas no mesmo dia, o NinjaOne mostrou zero patches pendentes, enquanto a Acronis encontrou dezenas.
Essa detecção abrangente é importante para a conformidade. Se sua ferramenta não enxerga os patches disponíveis, você não pode implantá-los, deixando os sistemas vulneráveis mesmo com correções disponíveis.
12. ManageEngine Desktop Central (Endpoint Central MSP)
O ManageEngine oferece gerenciamento de patches como parte de sua plataforma unificada de gerenciamento de endpoints. A solução lida com Windows, macOS, Linux e mais de 850 aplicativos de terceiros.
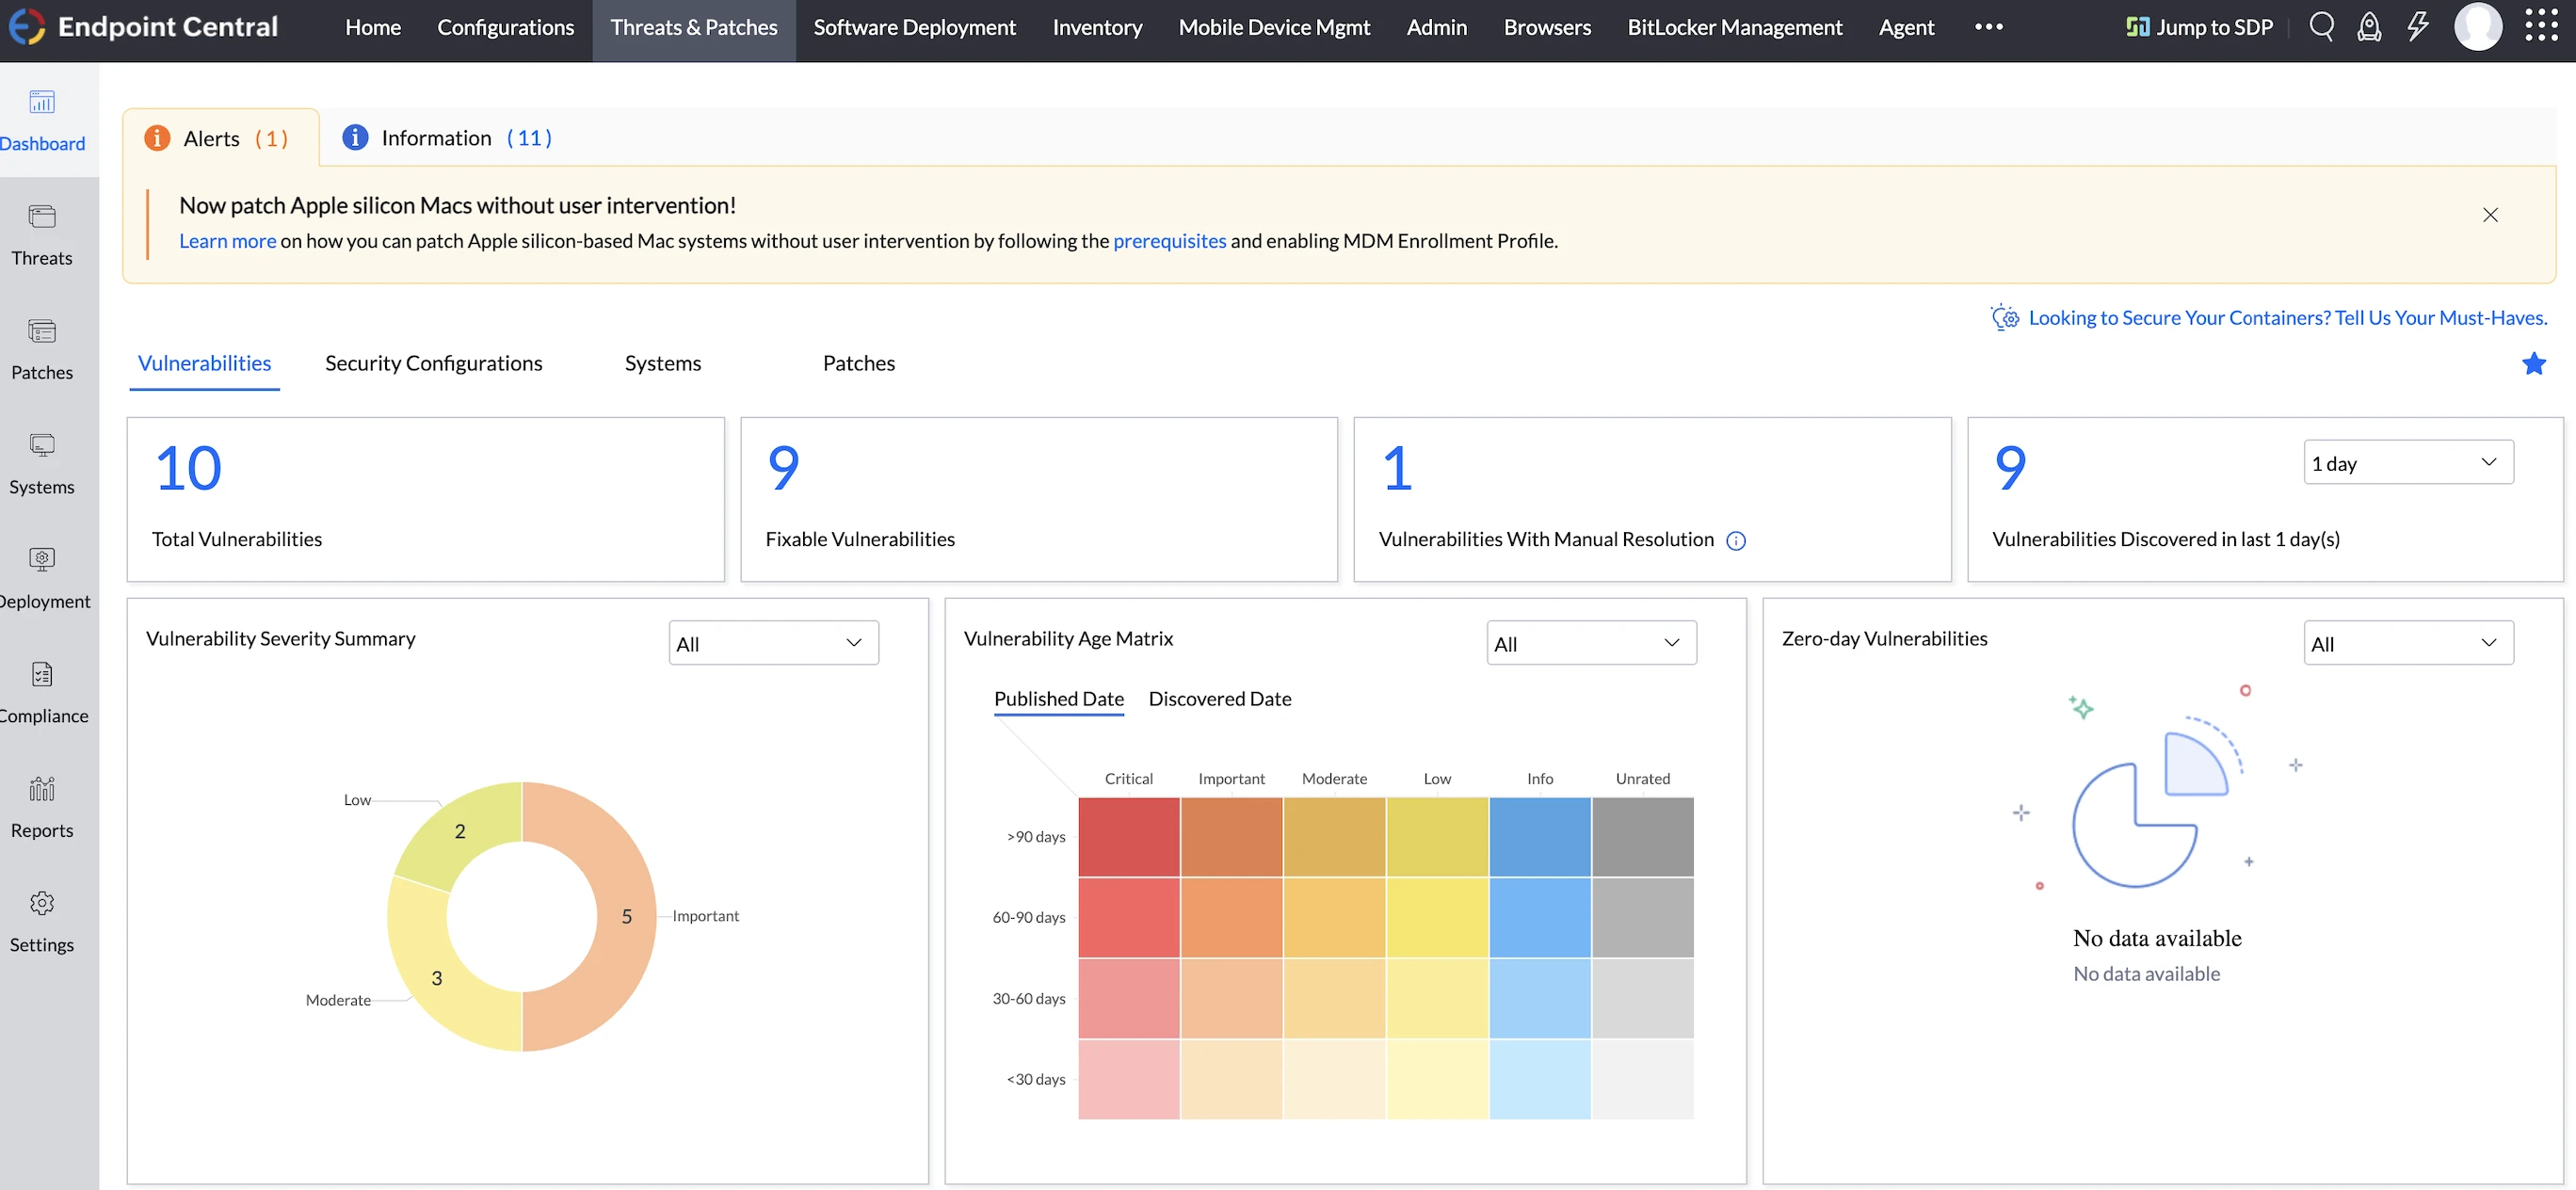
Painel centralizado de patches: A seção “Threats & Patches” no menu principal exibe estatísticas de patches em todos os servidores gerenciados. Veja o status geral de conformidade de patches de toda a sua infraestrutura rapidamente: quais servidores estão atualizados, quais estão com atualizações críticas ausentes e quais têm implantações pendentes.
Resultados do benchmark de gerenciamento de patches
Testamos o NinjaOne, o Acronis Cyber Protect Cloud e o ManageEngine Desktop Central em servidores idênticos, comparando detecção, implantação e fluxo de trabalho de patches.
- Detecção de patches: A Acronis detectou o maior número de patches no mesmo Windows Server, verificado no mesmo dia, enquanto o NinjaOne mostrou zero patches pendentes, embora a Acronis tenha identificado dezenas. O ManageEngine também encontrou patches. Deixar de detectar patches disponíveis é um risco de conformidade, independentemente da rapidez de implantação da ferramenta.
- Implantação do agente: O NinjaOne foi o mais rápido por uma ampla margem, menos de 2 segundos no Windows e no Linux, sem etapas manuais. A Acronis levou de 3 a 5 minutos por servidor Windows e de 15 a 20 minutos por servidor Linux devido a um instalador de 1GB e a falhas de dependência. O ManageEngine ficou entre os dois.
- Agendamento de reinicialização: A Acronis ofereceu o maior controle: imediata, horário específico, somente se necessário ou nunca automática. NinjaOne e ManageEngine forneceram menos granularidade pronta para uso, o que é importante para o gerenciamento do tempo de atividade em produção.
- Velocidade de verificação de patches: O ManageEngine foi o mais rápido para acionar uma verificação, imediatamente com um único clique na página de detalhes do dispositivo. A instalação do patch exige uma etapa de configuração separada, o que adiciona tempo, mas impõe um agendamento explícito antes da implantação.
Implantação do agente
Antes de testar o gerenciamento de patches, tivemos que instalar agentes em todos os 7 servidores. A experiência de implantação variou substancialmente.
- O NinjaOne é instalado em menos de 2 segundos no Windows e no Linux. Os instaladores usaram tokens pré-autorizados que registraram os dispositivos automaticamente, sem etapas manuais. Um problema de registro no macOS na primeira tentativa foi resolvido na segunda.
- O ManageEngine levou 20 segundos no Windows, com uma etapa de CAPTCHA e cliques no assistente. A instalação no Linux foi concluída em 5 segundos, mas as URLs de download bloqueadas por sessão exigiram transferências manuais via SCP, adicionando de 5 a 10 minutos por servidor. A instalação no macOS foi tranquila. As instruções de instalação estavam enterradas no README, em vez de exibidas na página de download.
- Acronis: o Windows exigiu de 3 a 5 minutos por servidor, com registro web obrigatório por dispositivo. O Linux foi concluído em aproximadamente 4 minutos, incluindo um prompt de confirmação de dependência e registro baseado em navegador. O instalador tem aproximadamente 1.1GB.
1. Gerenciamento de patches do NinjaOne
A aplicação de patches do sistema operacional fica desativada por padrão, o que é razoável: a aplicação automática de patches em sistemas de produção sem ativação explícita é arriscada. Ativá-la adicionou uma guia Patching à interface do dispositivo.
Aplicação de patches do sistema operacional
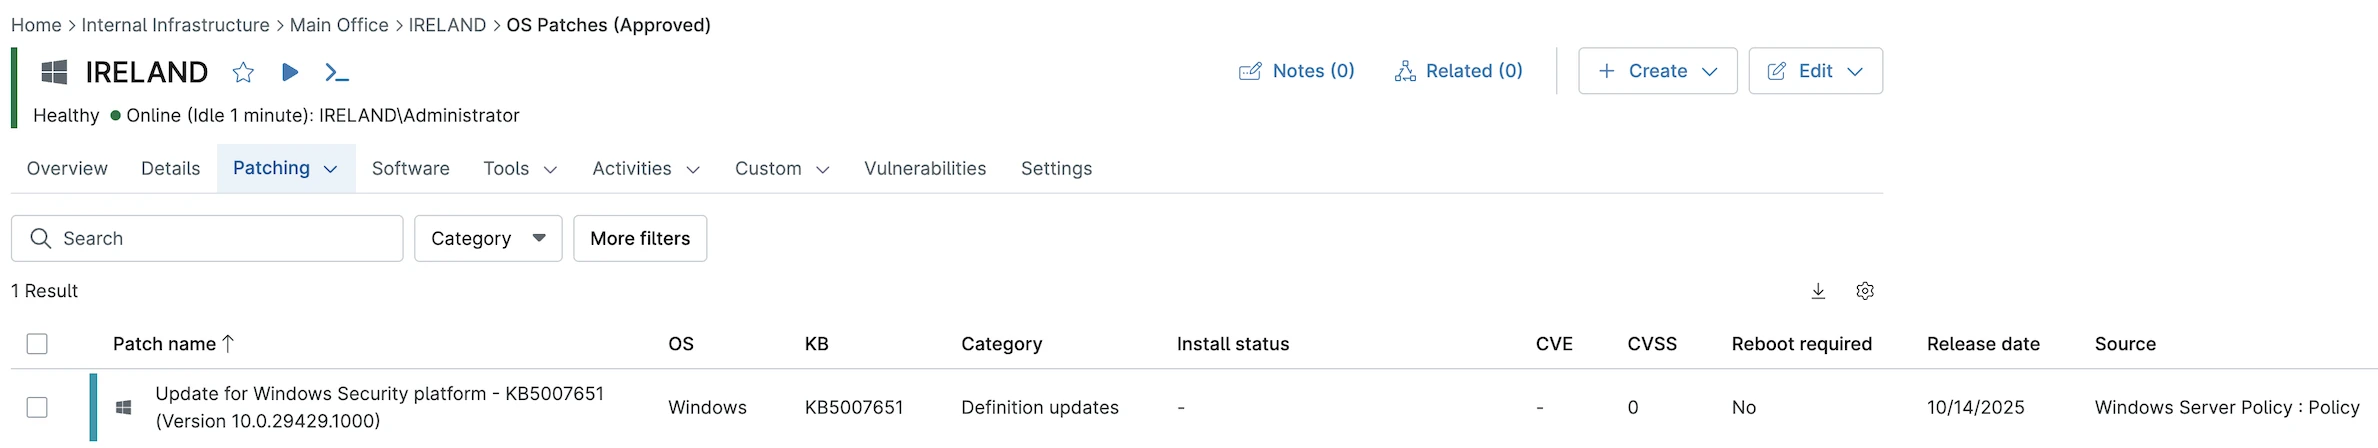
Ao clicar na guia Patching, tivemos uma surpresa imediata: um patch pendente do sistema operacional já estava aguardando.
Os detalhes do patch mostraram:
- Nome da atualização: Atualização para a plataforma de segurança do Windows – KB5007651 (Versão 10.0.29429.1000)
- Categoria: Atualizações de definição
- Data de lançamento: 10/14/2025
- Reinicialização necessária: Não
- Fonte: Política do Windows Server
Aplicação de patches de software
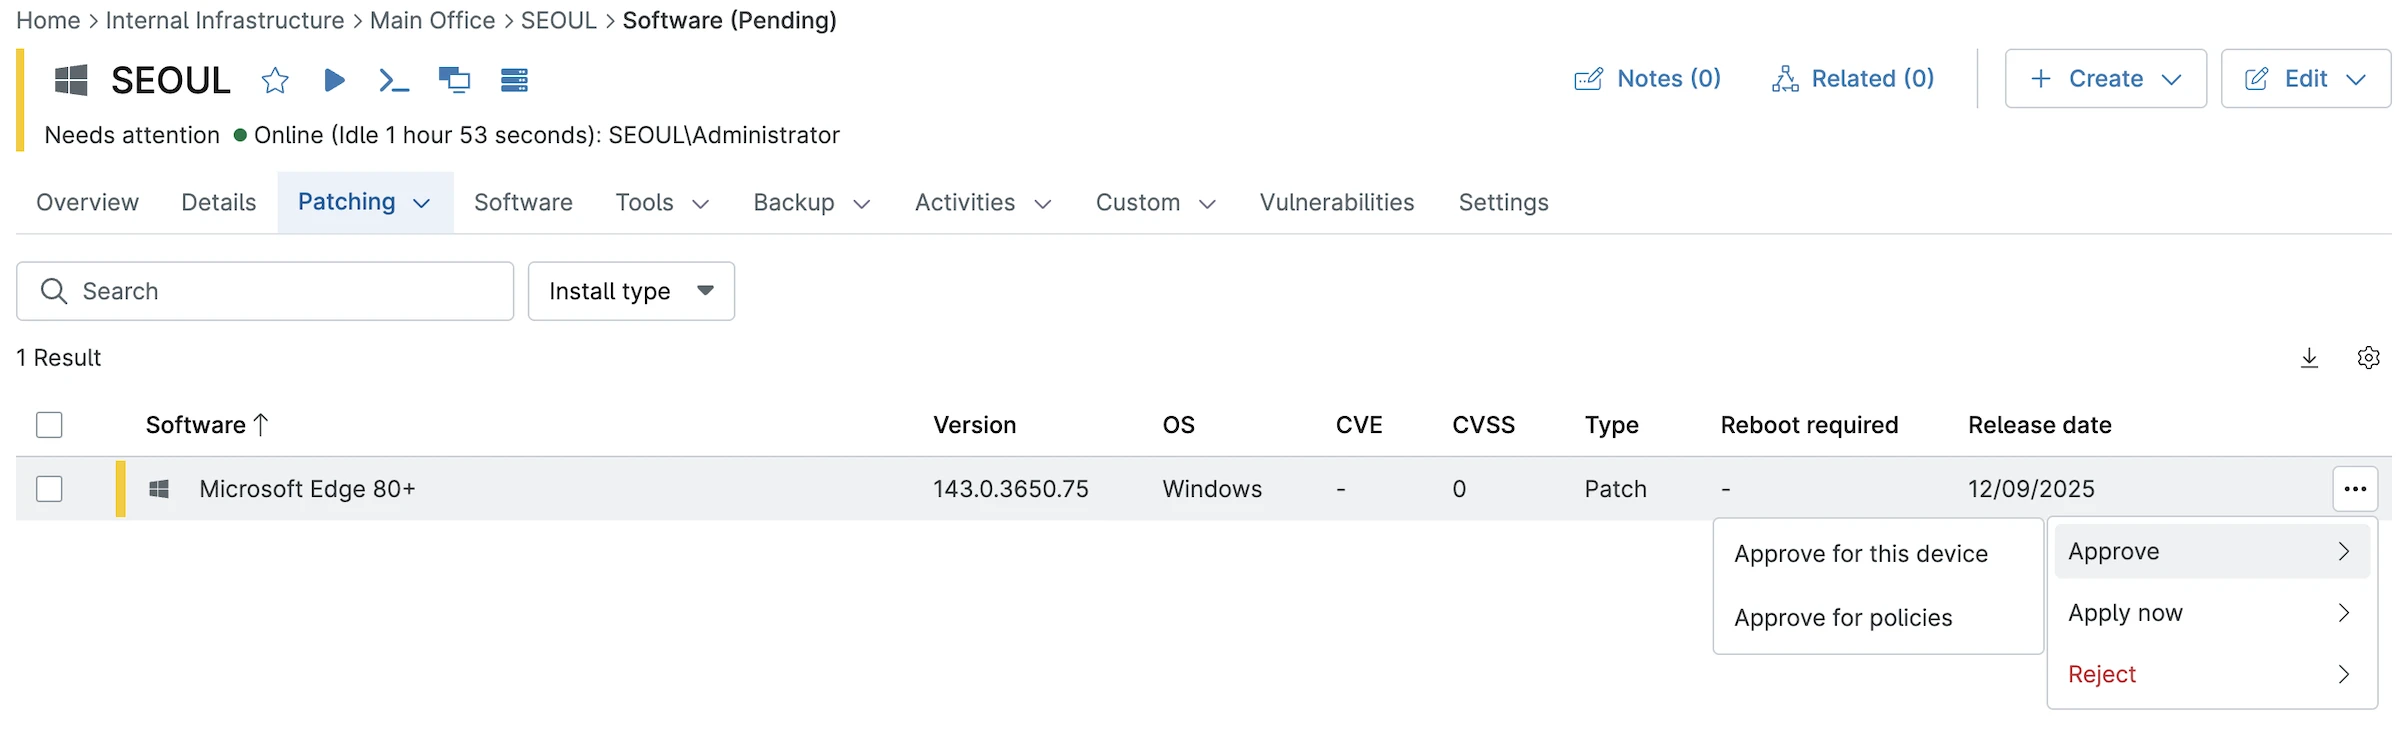
Pouco depois de lidar com o patch do sistema operacional, uma atualização de software apareceu. A notificação surgiu em dois lugares simultaneamente: um selo no painel e uma nova entrada na seção Patching.
Quando clicamos no menu de opções, três escolhas apareceram:
1. Aprovar para este dispositivo: Instalar somente nesta máquina
2. Aprovar para políticas: Implantar em todos os dispositivos que usam esta política
3. Rejeitar: Recusar o patch
Quando clicamos no menu de opções, três escolhas apareceram:
- Aprovar para este dispositivo – Instalar somente nesta máquina
- Aprovar para políticas – Implantar em todos os dispositivos que usam esta política
- Rejeitar – Recusar o patch
Sistema de aprovação de caminho duplo
Essa abordagem de caminho duplo lida com cenários diferentes. Testar um patch em um sistema primeiro? Use a aprovação específica do dispositivo. Implementar um patch verificado em todo o ambiente? Use a aprovação baseada em políticas para atingir todas as máquinas de uma só vez.
Aprovamos a atualização do Edge apenas para o dispositivo SEOUL. O patch foi aplicado lá, mas não afetou CALIFORNIA, MUMBAI nem outros sistemas. As aprovações específicas de dispositivo permanecem isoladas como pretendido, sem implantações inesperadas em outras máquinas.
Guia Vulnerabilidades
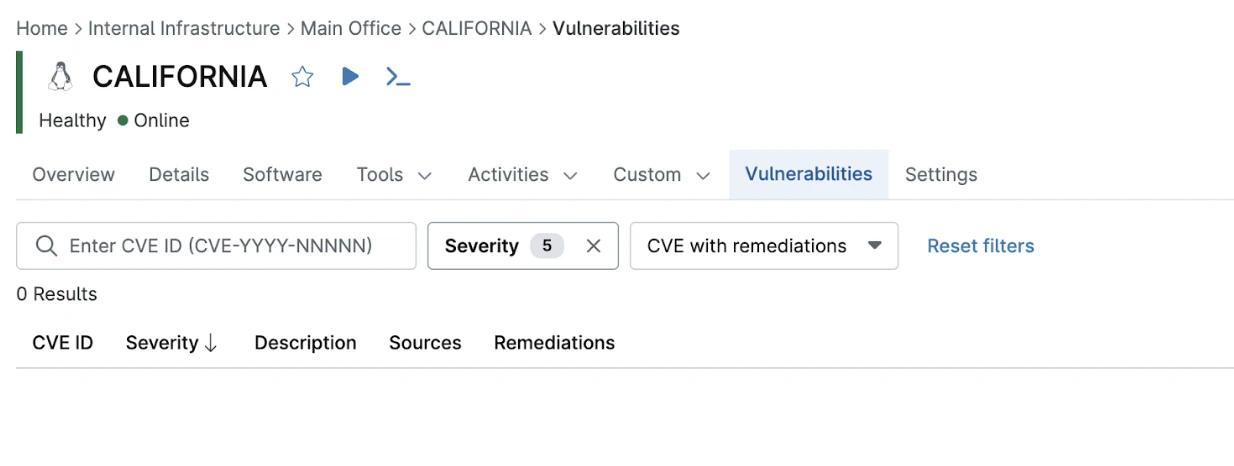
A guia Vulnerabilidades exibe problemas de segurança conhecidos no sistema operacional e nos pacotes de software instalados. A interface mostra identificadores CVE, classificações de gravidade, componentes afetados e patches ou correções disponíveis.
Durante os testes, esta guia mostrou “Nenhuma vulnerabilidade” porque os dispositivos de teste tinham acabado de receber patches. Em ambientes de produção, vemos:
- Pacotes desatualizados com explorações conhecidas
- Atualizações de segurança ausentes
- Versões de software com CVEs publicados
- Ações de correção recomendadas
Podemos filtrar vulnerabilidades por:
- Nível de gravidade (mostrar somente problemas críticos e de alto risco)
- ID da CVE (pesquisar vulnerabilidades específicas)
- Software afetado (ver todos os problemas em um aplicativo específico)
- Status de correção (corrigido vs. ainda vulnerável)
Essa visão centralizada de vulnerabilidades elimina a necessidade de ferramentas separadas de verificação de segurança. Em vez de executar varreduras com Nessus ou OpenVAS, verificamos a guia Vulnerabilidades para ver o que precisa de atenção. As informações vêm do banco de dados de vulnerabilidades do NinjaOne, que rastreia CVEs e as mapeia para as versões de software instaladas.
2. Gerenciamento de patches da Acronis
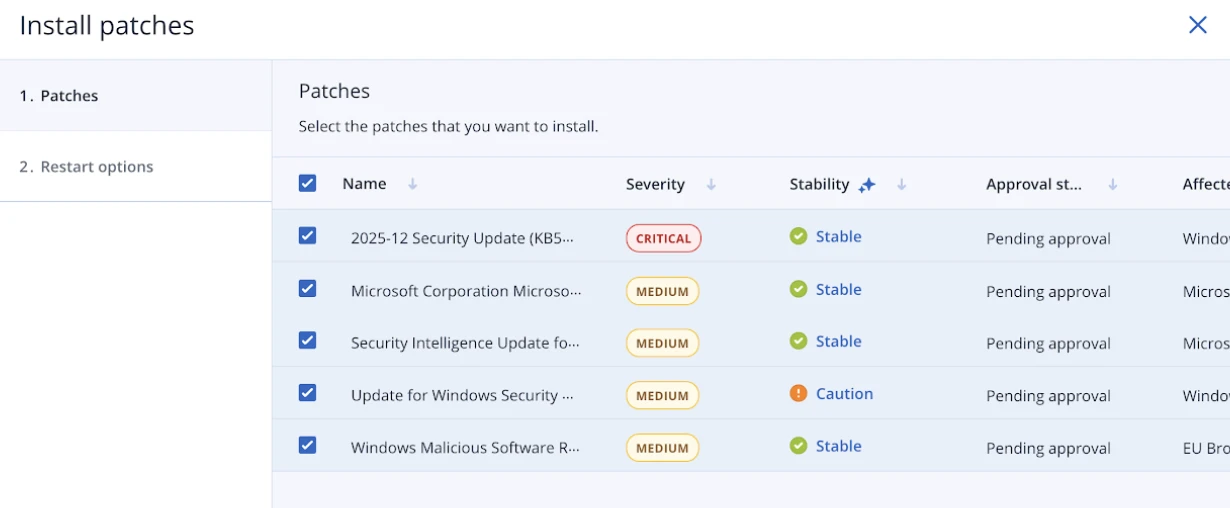
Ao clicar na guia Patches, imediatamente percebemos uma diferença significativa em relação ao NinjaOne: dezenas de patches disponíveis apareceram na lista.
Não é uma discrepância pequena. Estamos observando a mesma instalação do Windows Server, verificada no mesmo dia, por meio de duas plataformas RMM diferentes. Uma plataforma não vê trabalho a fazer. A outra identifica necessidades significativas de aplicação de patches.
Para conformidade de segurança e gerenciamento de vulnerabilidades, essa lacuna é importante. Se sua ferramenta RMM não detecta patches disponíveis, você não pode implantá-los. Você fica com sistemas sem patches, mesmo com correções disponíveis no Windows Update.
A lista de patches inclui colunas que não vimos no NinjaOne:
Classificação de gravidade: Cada patch mostra sua classificação de segurança – Crítica, Importante, Moderada ou Baixa. Isso se baseia nas classificações de gravidade da Microsoft e ajuda a priorizar a implantação. Atualizações de segurança críticas são tratadas antes de adições de recursos de baixa prioridade.
Indicador de estabilidade: Esta coluna mostra se um patch tem problemas conhecidos ou se é considerado estável. Alguns patches são lançados com bugs que quebram funcionalidades ou causam problemas de compatibilidade. A classificação de estabilidade ajuda a evitar a implantação de atualizações problemáticas até que a Microsoft lance correções.
Durante nossa análise, a maioria dos patches mostrou o status “Estável”. Alguns exibiram indicadores diferentes, sugerindo que a Acronis acompanha a qualidade dos patches por telemetria ou pelos metadados de patch da Microsoft.
Detalhes do patch: Cada entrada mostra o número KB, a data de lançamento, se é necessária reinicialização, os componentes afetados e o status da instalação.
Configuração de reinicialização – controle granular
Ao clicar nas opções de reinicialização, abriram-se controles de implantação que superaram o que vimos no NinjaOne.
As políticas de reinicialização disponíveis:
- Reiniciar imediatamente após a instalação: Aplique os patches e reinicie imediatamente
- Reiniciar em um horário específico: Agende a reinicialização para janelas de manutenção
- Reiniciar somente se necessário: Ignore reinicializações para patches que não precisam delas
- Nunca reiniciar automaticamente: Aplique patches, mas deixe o momento da reinicialização sob controle manual
Selecionamos “Reiniciar somente se necessário” e clicamos em “Instalar todos os patches”.
Isso diz à Acronis: instale todos os patches pendentes e reinicie o servidor somente se um ou mais patches exigirem. Atualizações de definição e patches menores que funcionam sem reinicializações não causarão tempo de inatividade desnecessário.
3. Gerenciamento de patches do ManageEngine Desktop Central
O ManageEngine Desktop Central oferece uma seção dedicada “Threats & Patches” acessível no menu principal. Essa visão centralizada exibe estatísticas de patches em todos os servidores gerenciados, permitindo que os administradores vejam rapidamente o status geral de conformidade de patches de toda a infraestrutura.
Gerenciamento de patches no nível do dispositivo
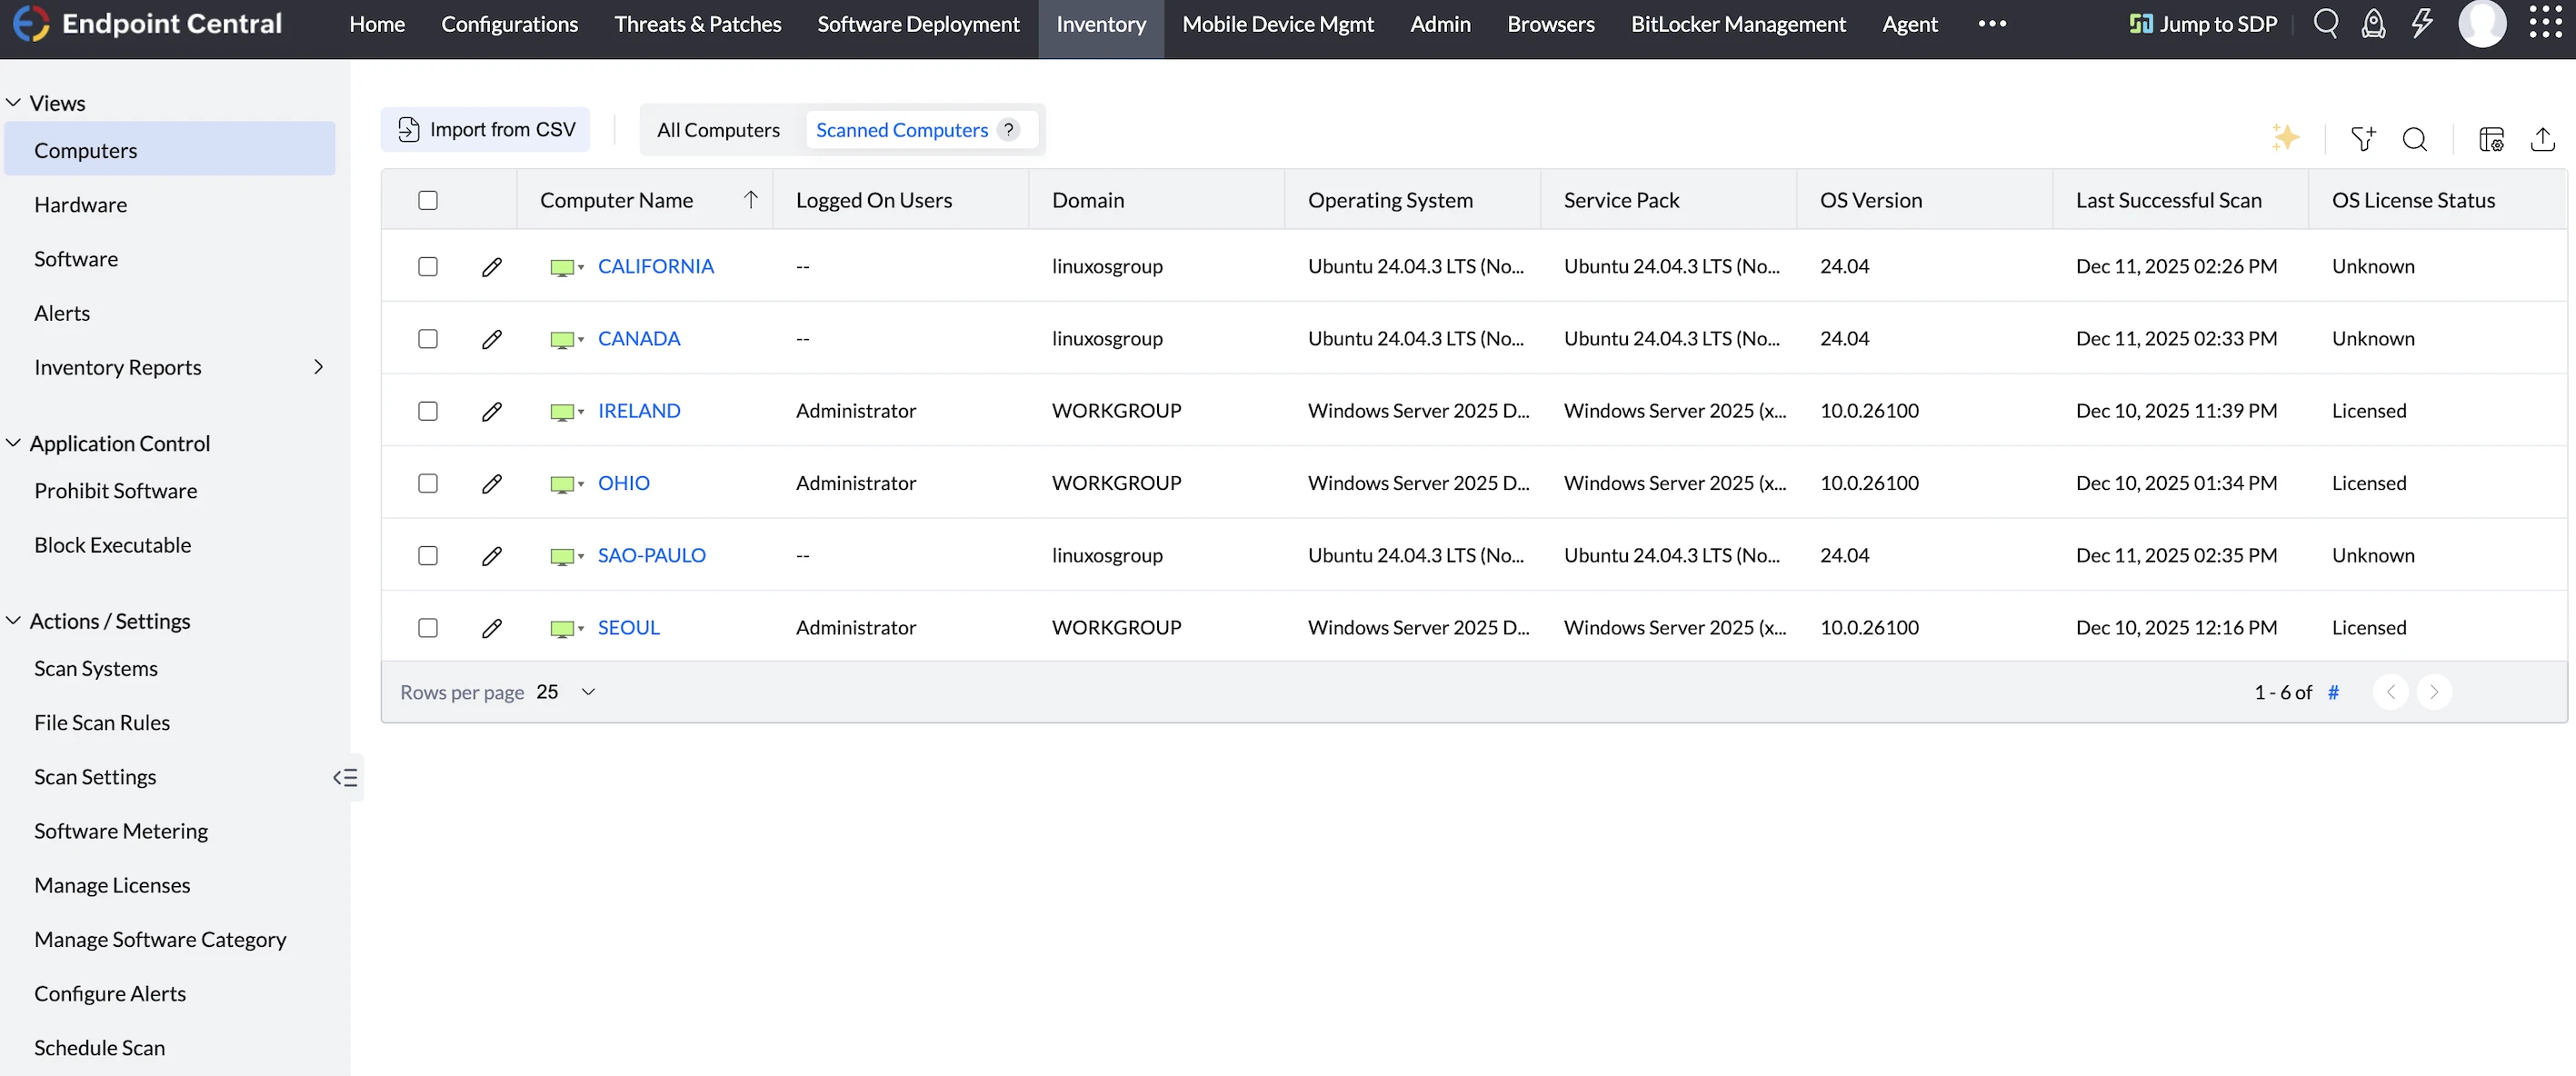
Ao acessar um servidor individual (como o servidor IRELAND em nossos testes), a funcionalidade de gerenciamento de patches está disponível por vários pontos de acesso:
Guia Segurança – visibilidade de patches
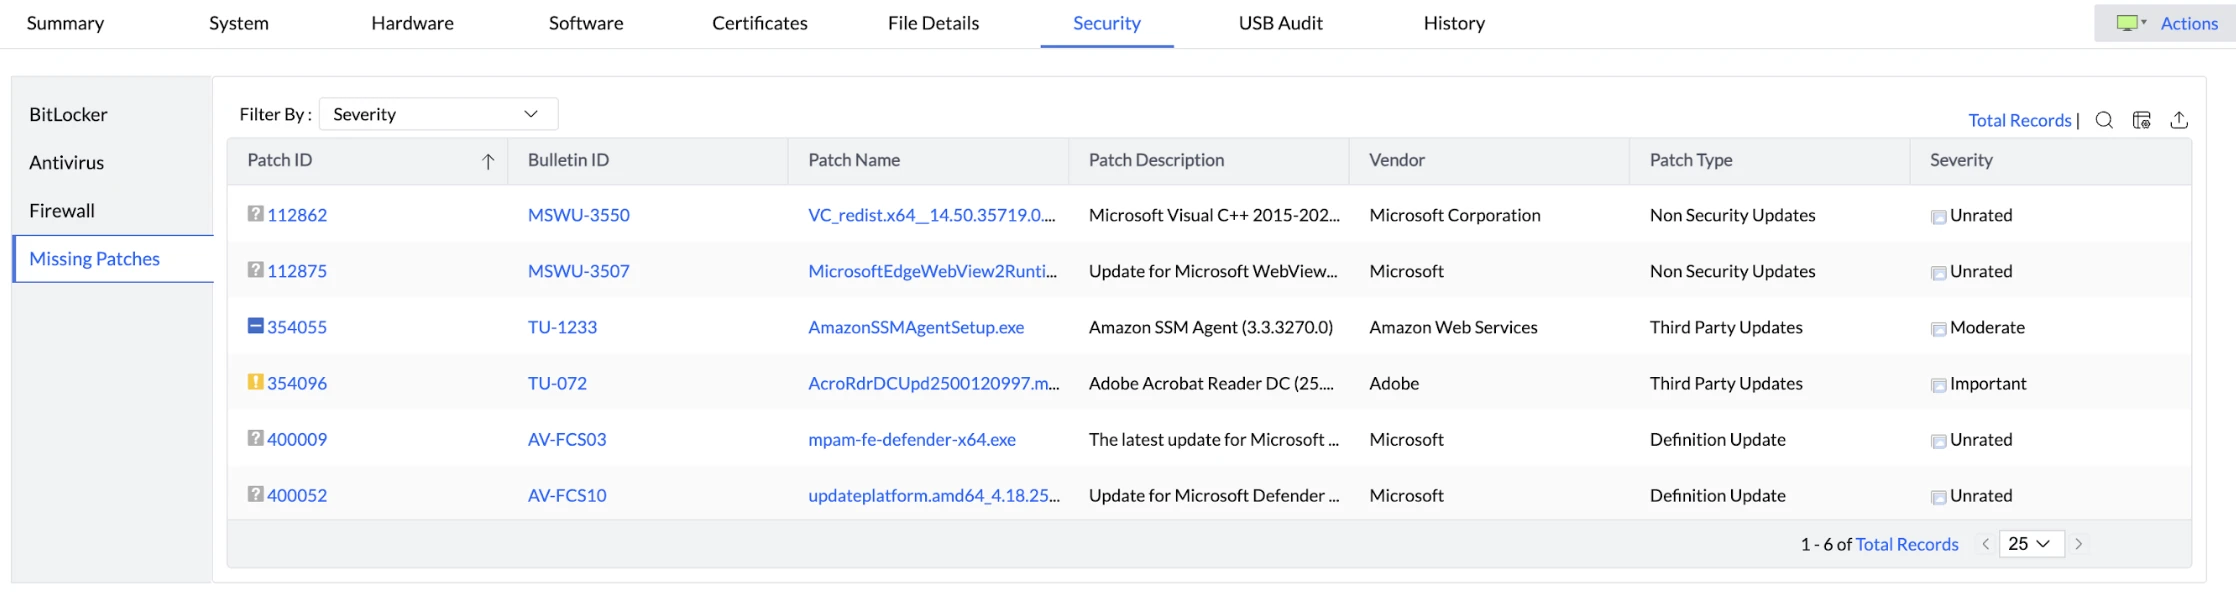
A guia Segurança oferece visibilidade imediata dos patches ausentes. Esse recurso está disponível no ManageEngine Desktop Central, mas estava ausente no NinjaOne durante nossos testes. A interface exibe:
- Lista de atualizações de segurança ausentes
- Níveis de gravidade dos patches
- Patches disponíveis prontos para implantação
No entanto, descobrimos que os patches não podiam ser instalados diretamente na guia Segurança. A funcionalidade de instalação está localizada em outro lugar da interface.
Na página de detalhes do servidor, o botão Ações no canto superior direito oferece acesso rápido às operações de patch:
As ações disponíveis relacionadas a patches incluem:
- Verificação de patches: Inicia uma verificação imediata de patches ausentes
- Verificação de ativos: Realiza uma varredura abrangente do inventário
Testamos a função Verificação de patches, que iniciou imediatamente uma verificação no servidor para identificar atualizações ausentes.
Gerenciador do sistema – detalhes do patch
A interface principal de instalação de patches é acessada pelo menu Gerenciador do Sistema, em “Detalhes do patch”.
Interface de instalação de patches
Após executar uma verificação de patches, o menu Detalhes do patch exibe todos os patches ausentes com os seguintes recursos:
- Lista completa de patches disponíveis
- Seleção de patches (individual ou em lote)
- Opções de instalação
Configuração de instalação
Ao selecionar patches para instalação, o ManageEngine Desktop Central não os aplica imediatamente. Em vez disso, apresenta uma tela de configuração com opções de implantação:
As opções de configuração incluem:
- Agendamento: Quando instalar os patches (imediato ou agendado)
- Comportamento de reinicialização: Como lidar com reinicializações necessárias
- Seleção de alvo: Implantar em dispositivos individuais ou em vários servidores simultaneamente
Essa abordagem de configuração primeiro oferece controle granular sobre a implantação de patches, semelhante à implantação baseada em políticas que vimos no NinjaOne.
Implantação em vários dispositivos
O ManageEngine Desktop Central permite direcionar vários servidores em uma única tarefa de implantação de patches. Em vez de implantar patches dispositivo por dispositivo, os administradores podem:
- Selecionar vários servidores de destino
- Definir cronogramas de implantação
- Configurar políticas de reinicialização
- Implantar patches em toda a frota em uma única operação
Essa capacidade de implantação em lote é essencial para gerenciar com eficiência grandes infraestruturas de servidores.
Comparação de gerenciamento de patches
Considere o NinjaOne se você prefere uma interface mínima e deseja testar patches em dispositivos individuais antes da implantação na frota. O fluxo de trabalho de aprovação foi criado para priorizar o controle sobre a velocidade.
Considere a Acronis se a detecção abrangente de patches é importante para a conformidade, você precisa de classificações de gravidade e indicadores de estabilidade para priorização ou gerencia centenas de servidores e precisa de agendamento granular de reinicialização.
Considere o ManageEngine se você deseja visibilidade de patches integrada às análises de segurança, prefere fluxos de trabalho de implantação com configuração primeiro ou precisa de direcionamento a vários dispositivos em toda a frota a partir de um painel centralizado de conformidade.
Comparação de recursos
Veja as definições dos recursos comuns e diferenciadores.
Recursos comuns
Implantação automatizada de patches
Toda solução verifica endpoints em busca de patches ausentes, baixa atualizações e as instala automática ou programadamente. Isso elimina o processo manual de verificar cada dispositivo individualmente.
Suporte a vários sistemas operacionais
Os ambientes de TI modernos executam servidores Windows, laptops macOS e estações de trabalho Linux simultaneamente. A maioria das ferramentas suporta os três, embora a qualidade da cobertura varie. Windows recebe o melhor suporte entre todos os fornecedores. O suporte a macOS e Linux é mais forte em soluções baseadas em nuvem mais recentes (Automox, NinjaOne) do que em ferramentas legadas.
Console centralizado
Veja o status dos patches em toda a sua infraestrutura a partir de um único painel. Veja quais dispositivos estão atualizados, quais estão com patches críticos ausentes e quais falharam ao instalar atualizações.
Agendamento e janelas de manutenção
Implante patches fora do horário comercial para minimizar a interrupção dos usuários. Agende patches para o sábado à noite, quando ninguém está trabalhando, ou durante janelas de manutenção designadas, quando os sistemas podem reiniciar com segurança.
Relatórios e conformidade
Gere relatórios que mostram o status de conformidade de patches, as taxas de sucesso da implantação e trilhas de auditoria. Os órgãos reguladores querem provas de que você corrigiu vulnerabilidades dentro dos prazos exigidos; esses relatórios fornecem essa evidência.
Ambiente de teste
Provisionamos 7 instâncias EC2 em 6 regiões AWS para representar um ambiente corporativo distribuído:
Servidores Windows (3 instâncias):
- Tipo de instância: c5.xlarge (4 vCPU, 8GB de RAM)
- Armazenamento: 100GB gp3 (3.000 IOPS, 125MB/s de throughput)
- Sistema operacional: Windows Server 2025 Base
- Regiões: Irlanda (eu-west-1), Ohio (us-east-2), Seul (ap-northeast-2)
Servidores Linux (3 instâncias):
- Tipo de instância: c5.xlarge (4 vCPU, 8GB de RAM)
- Armazenamento: 100GB gp3 (3.000 IOPS, 125MB/s de throughput)
- Sistema operacional: Ubuntu Server 24.04 LTS (HVM)
- Regiões: São Paulo (sa-east-1), Norte da Califórnia (us-west-1), Canadá (ca-central-1)
Servidor macOS (1 instância):
- Tipo de instância: mac1.metal (12 núcleos Intel Xeon, 32GB de RAM)
- Armazenamento: 100GB gp3 (3.000 IOPS, 125MB/s de throughput)
- Sistema operacional: macOS Sequoia
- Região: Mumbai (ap-south-1)
Fizemos a implantação em 6 regiões AWS para testar como a distância geográfica entre os servidores de gerenciamento do fornecedor e os endpoints afeta o desempenho. A comunicação do agente, os downloads de patches e a velocidade de implantação dependem da latência da rede.
Recursos diferenciadores
Implantação de scripts personalizados
Execute scripts PowerShell, Bash ou Python antes ou depois da aplicação de patches. Útil para parar serviços, fazer backup de configurações, verificar o sucesso do patch ou realizar limpeza personalizada pós-patch.
Ferramentas com esse recurso: Automox, N-able N-central, Kaseya VSA, NinjaOne
Aplicação de patches de BIOS/drivers
Atualize firmware e drivers de hardware junto com patches de software. Vulnerabilidades de BIOS (como Spectre/Meltdown) exigem atualizações de firmware, não apenas patches do sistema operacional. Atualizações de drivers corrigem problemas de segurança em nível de hardware e melhoram a estabilidade.
Ferramentas com esse recurso: NinjaOne, Dell KACE (menção honrosa)
Aplicação de patches offline
Aplique patches em dispositivos mesmo quando estiverem desconectados da internet. Útil para:
- Ambientes seguros isolados (air-gapped)
- Dispositivos de campo com conectividade intermitente
- Laptops que raramente se conectam a redes corporativas
O sistema armazena patches em cache localmente ou em um servidor local. Os dispositivos obtêm atualizações do cache local em vez da internet.
Ferramentas com esse recurso: Kaseya VSA, N-able N-central
Aplicativo móvel
Gerencie a aplicação de patches pelo seu telefone. Implante patches de emergência, aprove atualizações pendentes ou verifique o status dos patches sem abrir um laptop.
Ferramentas com esse recurso: Atera, NinjaOne, Datto
 Adicionar como fonte preferencial
Critérios de seleção de fornecedores
Para fornecer uma avaliação objetiva dos fornecedores, consideramos dados publicamente verificáveis, como o número de avaliações e as classificações dos usuários em plataformas de avaliação de software.
- Número de avaliações: Incluímos os fornecedores com mais de 100 avaliações de usuários no total.
- Avaliação média: Acima de 4/5 em média em todas as plataformas de avaliação de software.
- Preço: Os produtos de software de gerenciamento de patches variam de preço, e os preços publicamente disponíveis dos produtos são adicionados à tabela. Os usuários em potencial podem comparar os produtos de acordo com o preço.
Perguntas frequentes
O software de gerenciamento de patches é um tipo de software de gerenciamento que ajuda equipes de TI e equipes de segurança a identificar, adquirir, testar e implantar patches e atualizações de software em vários sistemas operacionais, como Windows Server, dispositivos Linux e macOS.
Uma solução eficaz de gerenciamento de patches oferece um painel centralizado, visibilidade em tempo real e aplicação automatizada de patches para fechar lacunas de segurança e tratar vulnerabilidades conhecidas antes que possam ser exploradas. Ao automatizar o processo de aplicação de patches, as organizações reduzem o erro humano, garantem atualizações oportunas de patches críticos e patches de segurança e mantêm o status de conformidade.
O software de gerenciamento de patches é essencial porque protege informações confidenciais, apoia a segurança da rede e melhora a funcionalidade do software em todos os dispositivos. Seja para gerenciar alguns aplicativos Windows em uma pequena empresa ou atualizações críticas em grandes redes e servidores em nuvem, usar o melhor software de gerenciamento de patches permite implantar patches com eficiência, evitar patches ausentes e manter o valor do negócio.
Ao comparar ferramentas de gerenciamento de patches, as empresas devem se concentrar em como cada solução simplifica o processo de gerenciamento de patches e suporta vários sistemas operacionais. Uma solução forte oferecerá visibilidade em tempo real do status dos patches, do status das atualizações e do status de conformidade, dando às equipes de segurança uma visão abrangente das vulnerabilidades de software nos dispositivos.
Procure um software de gerenciamento que combine a aplicação automatizada de patches com agendamento flexível, permitindo implantar patches e atualizações de software sem interromper os usuários. O melhor software de gerenciamento de patches também facilita o monitoramento de aplicativos de terceiros, a geração de relatórios de conformidade e a manutenção de um único console para monitoramento remoto. Ferramentas como ManageEngine Patch Manager Plus ou SolarWinds Patch Manager demonstram como a automação de patches pode melhorar a segurança da rede e evitar patches ausentes em aplicativos Windows, dispositivos Linux e servidores em nuvem.
A escolha do melhor software de gerenciamento de patches começa com o entendimento dos sistemas operacionais, dos requisitos de segurança e das operações de gerenciamento de patches da organização. Para pequenas empresas, uma ferramenta simples ou uma versão gratuito que consiga lidar com atualizações de software e patches críticos pode ser suficiente. Empresas maiores ou MSPs que gerenciam grandes redes geralmente precisam de uma plataforma única com automação avançada de patches, painéis centralizados e recursos de implantação automatizada para manter controle total sobre os dispositivos.
Um bom gerenciador de patches deve tornar o processo de aplicação de patches contínuo, reduzindo o erro humano e fechando lacunas de segurança com atualizações oportunas. As empresas também devem avaliar se a solução oferece relatórios detalhados, relatórios de conformidade e suporte multiplataforma, para que as equipes de segurança possam demonstrar facilmente a conformidade e responder rapidamente a novos patches. Comparar opções como Automox, SolarWinds Patch Manager ou ManageEngine Patch Manager Plus ajuda as equipes de TI a selecionar um software que gera valor comercial, protege informações confidenciais e melhora a funcionalidade do software em vários sistemas operacionais.
Leitura adicional
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Melhores 12 softwares de gerenciamento de patches, incluindo NinjaOne}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/patch-management-software}},
  note   = {AIMultiple. Acessado em 8 outubro 2026}
}Resultados e carimbos de data/hora de 30 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo 3 arquivos CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
4 atualizaçõesAdicionada a camada de IA Patch Intelligence da NinjaOne para avaliação de risco de patches.
Adicionada uma seção sobre Acronis Cyber Protect Cloud com detecção de patches, classificações de gravidade, agendamento de reinicializações e tamanho do instalador.
Adicionados resultados à seção Patch Management Benchmark.
Adicionada uma seção de Benchmark de Gerenciamento de Patches à introdução.
Links de referência
O trabalho de Cem na AIMultiple foi citado por publicações globais líderes, incluindo Business Insider, Forbes, Morning Brew e Washington Post, por empresas globais como Deloitte e HPE, ONGs como o World Economic Forum e organizações supranacionais como a European Commission. [1], [2], [3], [4], [5]
Ao longo de sua carreira, Cem atuou como consultor de tecnologia, comprador de tecnologia e empreendedor de tecnologia. Ele aconselhou empresas sobre suas decisões de tecnologia na McKinsey & Company e na Altman Solon por mais de uma década. Ele também publicou um relatório da McKinsey sobre digitalização.
Ele liderou a estratégia de tecnologia e as compras de uma operadora de telecomunicações, reportando-se ao CEO. Ele também liderou o crescimento comercial da empresa de deep tech Hypatos, que atingiu uma receita recorrente anual de 7 dígitos e uma avaliação de 9 dígitos partindo do zero em 2 anos. O trabalho de Cem na Hypatos foi coberto por publicações de tecnologia líderes como TechCrunch e Business Insider.
Cem fala regularmente em conferências internacionais de tecnologia. Ele se formou como engenheiro da computação pela Bogazici University e possui um MBA pela Columbia Business School.
A seguir, leia
Top 12 Softwares de Gerenciamento de Privilégios de Endpoint (EPM)

Melhores 25+ Softwares de Gestão de Privacidade: Recursos e Preço
Análise dos 5 principais softwares de gerenciamento de mudanças de firewall
Top 12 Softwares de Gerenciamento de Dispositivos Móveis
Preços dos 6 principais softwares de Gerenciamento de Serviços de TI (ITSM)

Top 6 Softwares de Gerenciamento de Endpoints com Preços


Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.