


Soluções de IGA comparadas: 12 fornecedores com recursos

Governança e Administração de Identidades (IGA) permite que administradores de segurança gerenciem identidades de usuários e acesso em toda a empresa.
Pesquisamos 12 plataformas de IGA, verificando as alegações dos fornecedores na documentação oficial do produto, testando fluxos de trabalho de certificação de acesso e cruzando dados de implantações de clientes da One Identity, Omada, Oracle, IBM, Lumos e outras. Veja nossa análise sobre comparação de valor e desempenho.
Comparação das 12 principais soluções de IGA
* Com base em dados de B2B plataformas de avaliação
** Com base em dados do LinkedIn
IGA vs IAM vs PAM
Essas três categorias se sobrepõem escopo, mas cobrem funções diferentes.
IAM (Gerenciamento de Identidades e Acessos) trata da autenticação e do controle de acesso: verificar a identidade de um usuário e decidir se o usuário pode entrar em um sistema. Logon único, autenticação multifator e políticas de acesso condicional são funções do IAM.
IGA (Governança e Administração de Identidades) governa o acesso que o IAM aplica. Ele registra quem possui qual acesso, quem o aprovou e se ainda é necessário. Análises de acesso, modelagem de funções, aplicação de SoD e relatórios de conformidade são funções de IGA.
PAM (Gerenciamento de Acessos Privilegiados) trata de identidades com permissões elevadas, como administradores de sistema, proprietários de banco de dados e contas root. Ele controla quando o acesso elevado pode ser usado, registra sessões privilegiadas e concede privilégios just-in-time.
Como o IGA funciona?
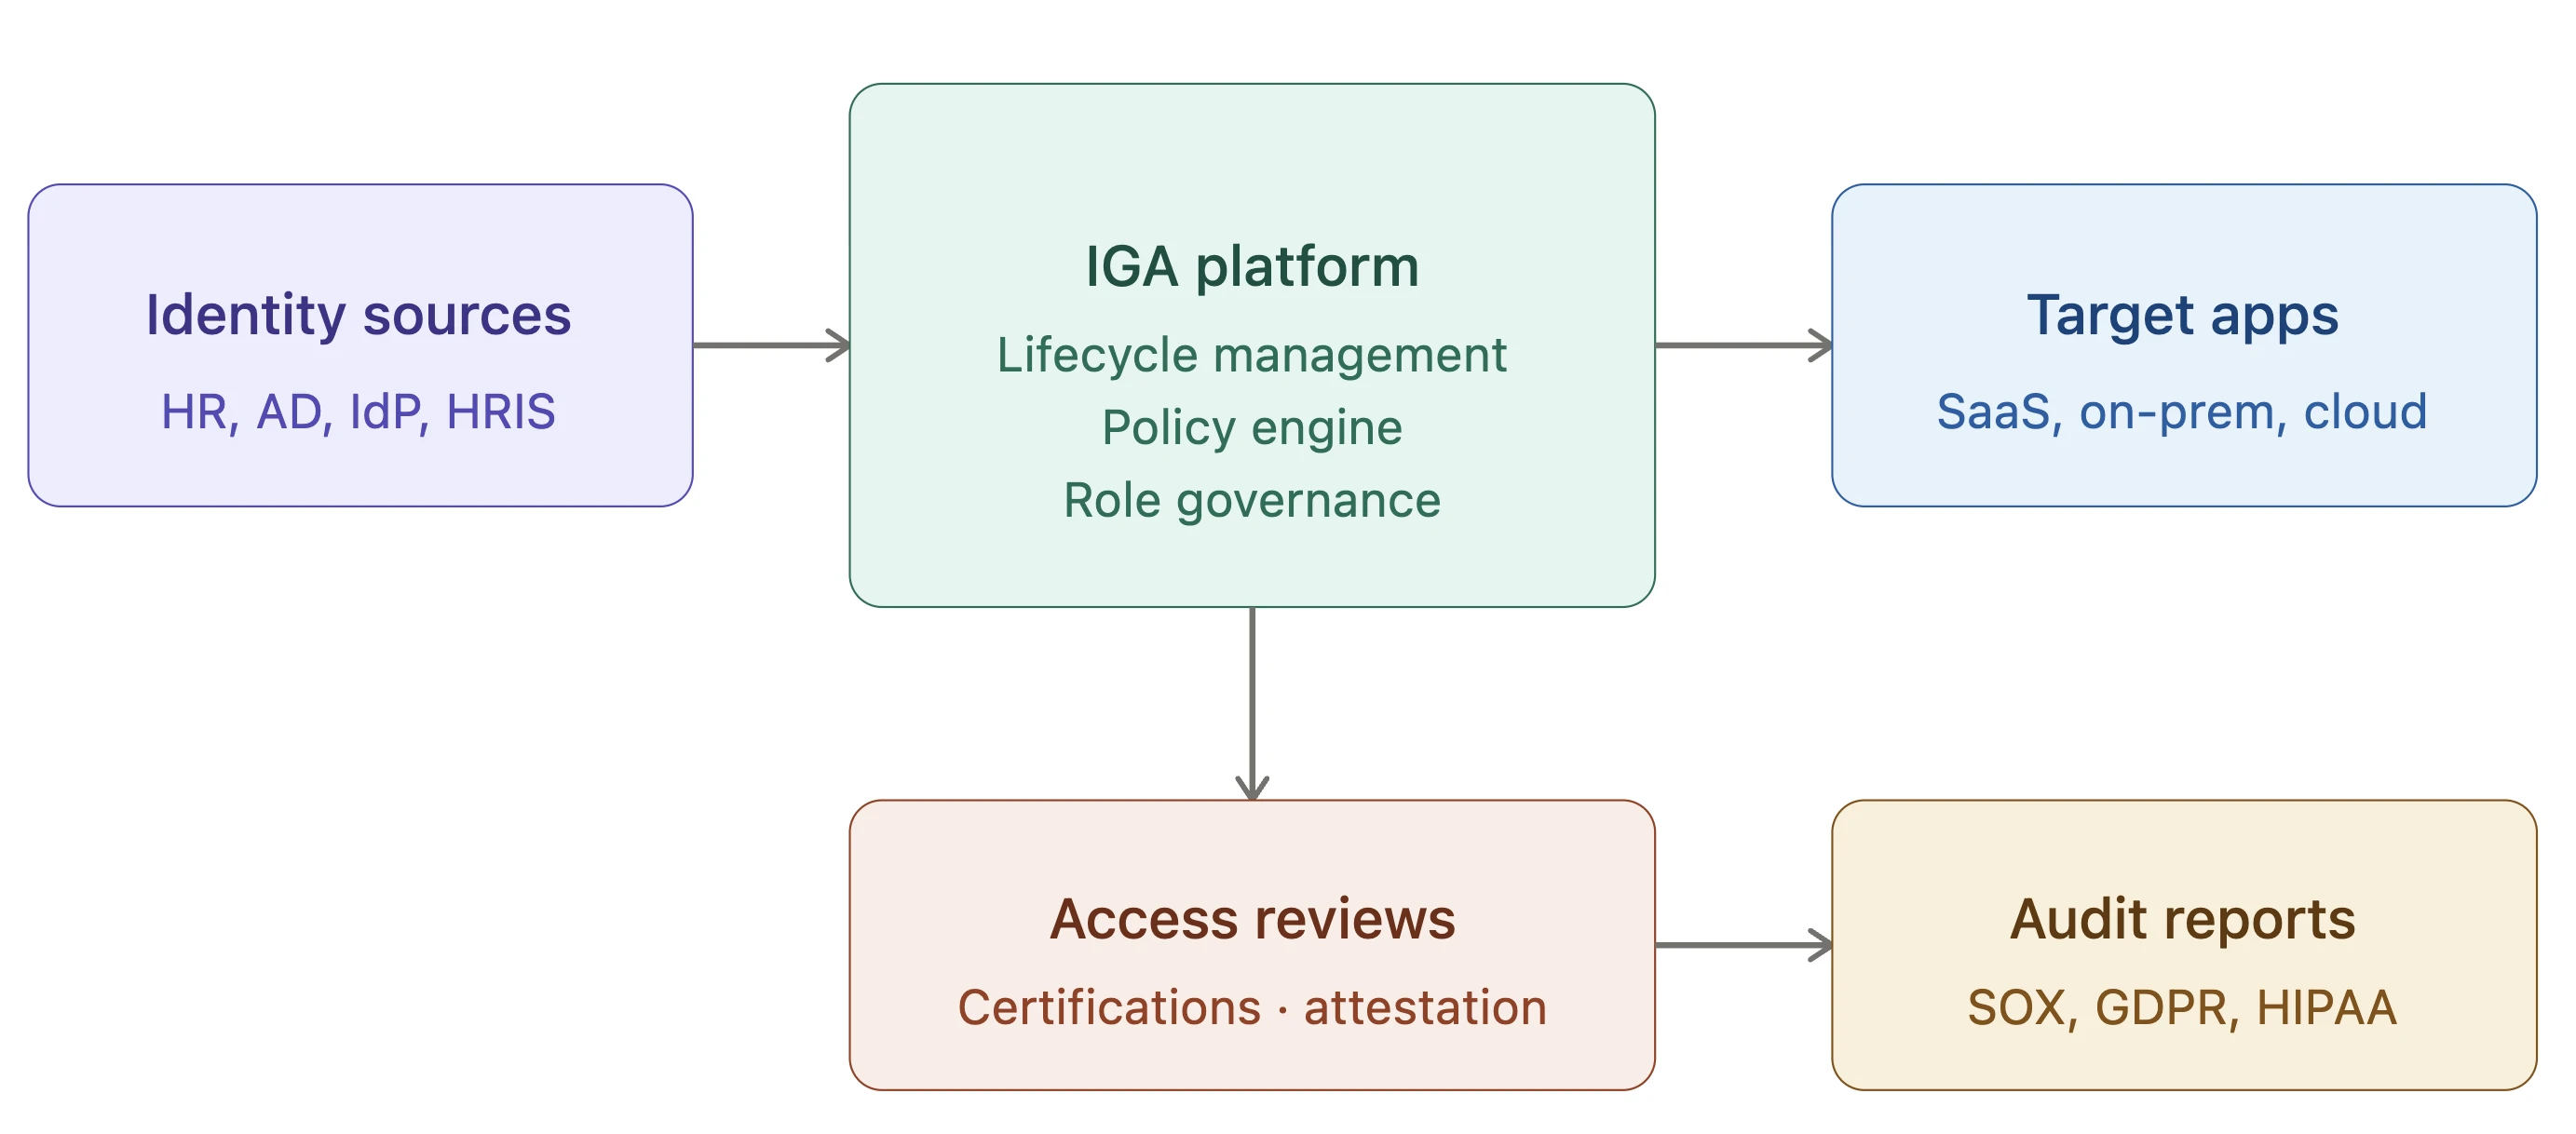
Os dados de identidade entram na plataforma de IGA a partir de fontes autoritativas, como sistemas de RH, Active Directory e provedores de identidade. A plataforma mantém um repositório central de identidades que registra quem existe na organização, quais funções ocupam e quais acessos possuem.
O mecanismo de políticas transforma regras de negócio em decisões de provisionamento. Quando um funcionário ingressa, muda de função ou sai, a plataforma concede, ajusta ou revoga acesso em aplicações conectadas. Solicitações para sistemas sensíveis podem ser encaminhadas por fluxos de trabalho de aprovação.
Campanhas de certificação de acesso são executadas conforme cronograma ou sob demanda. Gerentes e proprietários de recursos confirmam se o acesso de cada usuário ainda é necessário. Algumas plataformas adicionam análise de grupo de pares, que sinaliza acessos diferentes dos colegas em funções semelhantes.
O provisionamento chega às aplicações de destino por meio de conectores, SCIM 2.0 ou APIs. Cada ação é registrada, e esses logs alimentam os relatórios usados nas auditorias de SOX, GDPR e HIPAA.
Soluções de IGA explicadas
1. One Identity Manager
One Identity Manager é uma plataforma de IGA com opções de implantação para ambientes locais, em nuvem e híbridos, e foco em governança de Active Directory, Microsoft Entra ID e SAP.
Versão 9.3 migrou a plataforma para .NET 8 e substituiu o portal Web Designer por um Portal Web baseado em Angular. No Portal Web, ações como aprovar ou negar solicitações são executadas como processos em segundo plano, para que os usuários possam continuar trabalhando enquanto o sistema as processa. O Portal Web também pode recomendar produtos durante uma solicitação de acesso com base no grupo de pares do destinatário.
Versão 10.0 adiciona uma interface de administração baseada em navegador que funciona sem instalação no desktop.1 Outras adições na 10.0:
- Ingestão de pontuações de risco: Importa pontuações de risco do usuário de ferramentas analíticas e de UEBA de terceiros e as combina com pontuações de risco internas.
- Playbooks de ITDR: Playbooks personalizados respondem a violações de políticas desativando contas, sinalizando incidentes de segurança ou iniciando atestado direcionado.
- Governança orientada por comportamento do Entra ID (BDG): Rastreia o uso no nível da aplicação, identifica direitos não utilizados ou raramente usados e recomenda ou automatiza sua remoção.
- Importação de uso de transações SAP: Dados agregados de transações SAP apoiam a análise de SoD e identificam perfis SAP não utilizados.
- Relatórios em linguagem natural: Usuários autorizados consultam dados de identidade em linguagem natural por meio de um LLM controlado pelo cliente.
- Saída de SIEM: Mensagens de syslog no formato CEF.
Limitações:
- A atualização para a 9.3 não pode usar atualizações automáticas de software para servidores de Job e aplicações web; estes precisam ser atualizados manualmente.
- Scripts e extensões personalizadas devem ser compatíveis com .NET 8, e personalizações criadas no Web Designer devem ser reconstruídas no portal Angular.
2. ConductorOne
ConductorOne é uma plataforma de governança de identidades SaaS criada sobre seu framework de conectores Baton. Cada conector sincroniza contas e direitos de uma aplicação para análises de acesso de usuários e solicitações de acesso just-in-time.
Os conectores operam em dois modos: hospedados pela ConductorOne ou auto-hospedados no ambiente do cliente. Um conector auto-hospedado executado em modo de serviço no Kubernetes mantém uma conexão com a ConductorOne e carrega dados de acesso em intervalos regulares.
Quando um administrador adiciona um conector, a ConductorOne lista as aplicações descobertas no provedor de identidade, SSO ou federação da organização que ainda não são gerenciadas, e o conector pode ser anexado a uma delas.
Limitações:
- O suporte a provisionamento varia de acordo com o conector. O conector do Concur, por exemplo, cria contas, mas não as desprovisiona; o desprovisionamento deve ser feito no Concur.
- Vários conectores estão em beta; a ConductorOne afirma que conectores beta podem ter suporte limitado a recursos ou tratamento de erros incompleto.
3. Idira (anteriormente CyberArk Identity Governance)
CyberArk entrou no mercado de IGA por meio da aquisição da Zilla Security em fevereiro de 2025.2 Palo Alto Networks concluiu a aquisição da CyberArk em fevereiro de 2026 e renomeou a plataforma CyberArk para Idira em maio de 2026. Os clientes existentes da CyberArk continuam na mesma plataforma sob o novo nome.
Os Perfis de IA são modelos de aprendizado de máquina que analisam permissões existentes e sugerem acesso de menor privilégio para cada função. A CyberArk afirma que os clientes da Zilla gastaram 80% menos esforço em análises de acesso e abriram 60% menos tickets de provisionamento do que com IGA legado; esses são números dos fornecedores.3
O Identity Map mostra os direitos de identidades humanas e não humanas nas aplicações conectadas. O Universal Sync usa automação de processos robóticos para conectar aplicações que não possuem APIs padrão.
A plataforma lista 1.000+ integrações pré-construídas e opera junto aos produtos PAM da CyberArk.
Limitações:
- O IGA chegou à plataforma por meio da aquisição da Zilla em 2025, e a plataforma foi renomeada para Idira em 2026; os nomes dos produtos diferem entre a documentação mais antiga da CyberArk e a mais recente da Palo Alto Networks.
- O preço combina licenciamento de PAM e IGA, o que adiciona complexidade para organizações que precisam de governança sem PAM.
4. Lumos
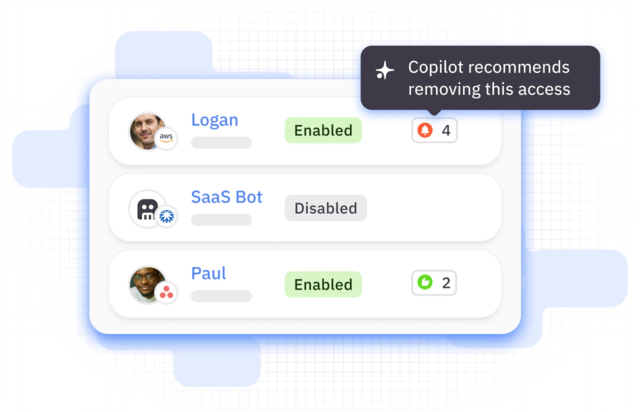
Lumos usa um agente de IA, Albus, para gerar recomendações de políticas de RBAC e ABAC a partir de padrões de acesso, atribuições de funções, dados de HRIS e logs de uso.
Em dezembro de 2025, a Lumos lançou o Agentic User Access Reviews. O Albus executa a primeira passada de uma campanha de análise e separa acessos comuns e de baixo risco de anomalias antes que os revisores humanos vejam os resultados. 4
O Autonomous Policy Management, lançado em abril de 2025, cria, atualiza e aplica políticas de RBAC e ABAC usando aprendizado de máquina e agentes de IA.
Lumos também cobre o gerenciamento de licenças SaaS: identifica licenças não utilizadas e aplicações de TI sombra, que as equipes de TI podem recuperar ou colocar sob governança.
Limitações:
- Governança de direitos de SAP, integração com mainframe e SoD no nível de transações não são abordados na documentação da Lumos.
5. Microsoft Entra ID Governance
Microsoft Entra ID Governance é uma licença complementar de governança para Entra ID P1 ou P2.
Os principais recursos incluem o Entitlement Management, que agrupa funções de aplicativos, associações a grupos e permissões do SharePoint em pacotes de acesso com fluxos de trabalho de aprovação definidos, políticas de expiração e análises de acesso.5 Lifecycle Workflows automatizam eventos de integração, movimentação e desligamento usando gatilhos de RH do Workday e SuccessFactors. O Privileged Identity Management (PIM) fornece ativação just-in-time de funções elevadas no Entra ID e no Azure.6
O Access Review Agent (versão prévia) conduz análises pelo Microsoft Teams em linguagem natural, apresentando recomendações geradas por IA e orientando os revisores até uma decisão sem exigir que naveguem em um portal separado.6
O gerenciamento de direitos agora suporta pacotes de acesso com escopo em permissões de API para IDs de agentes, cobrindo a governança de agentes de IA dentro do ecossistema da Microsoft.5
Limitações:
- Aplicações fora da Microsoft precisam ser conectadas ao Entra ID, por exemplo por meio de provisionamento SCIM, antes de poderem ser governadas.
- As verificações de SoD no gerenciamento de direitos funcionam no nível de pacotes de acesso e grupos incompatíveis; elas não analisam permissões dentro de aplicações como o SAP.
- Os recursos de governança estão distribuídos entre as licenças do Entra ID P1, P2, ID Governance e Entra Suite.
6. SailPoint Identity Security Cloud
A SailPoint oferece dois produtos de IGA: Identity Security Cloud (SaaS) e IdentityIQ (local).
SoD e governança de identidades não humanas são vendidos como módulos separados. O SoD é executado por meio do Access Risk Management (ARM). Contas de serviço, bots e identidades de RPA exigem o Machine Identity Security, e agentes de IA exigem o Agent Identity Security.
Em 2026, a SailPoint adicionou conectores do Agent Identity Security para as versões SaaS de Salesforce, ServiceNow e Snowflake, que descobrem agentes de IA em execução nessas plataformas.7
Limitações:
- Os módulos de SoD e de identidades não humanas são complementos pagos; a licença base não reflete o custo total de implantação.
- IdentityIQ (local) e Identity Security Cloud (SaaS) são produtos separados com conjuntos de recursos diferentes.
7. Okta Identity Governance
Okta Identity Governance (OIG) é um complemento de governança para a plataforma de identidade da força de trabalho da Okta. Ele combina Lifecycle Management para provisionamento, Okta Workflows para automação no-code e Access Governance para certificações e solicitações de acesso. Aplicações conectadas por meio da Okta Integration Network (600+ integrações) podem ser governadas sem criar conectores separados.8
O Governance Analyzer adiciona recomendações às campanhas de certificação com base na frequência de login, na data do último acesso e na participação em grupos de pares.9
Limitações:
- O OIG exige a Okta como plataforma de identidade; não é vendido como produto de IGA autônomo.
- Cenários de ciclo de vida fora das opções integradas exigem fluxos personalizados no Okta Workflows.
8. Ping Identity (PingOne Identity Governance)
PingOne Identity Governance é um complemento do PingOne Advanced Identity Cloud, a plataforma de identidade hospedada da Ping. Ele cobre solicitações de acesso, certificações de acesso, políticas de SoD e agregação de direitos de aplicações integradas.10
As certificações podem ser executadas conforme um cronograma ou acionadas por eventos. Uma regra de evento combina uma condição com uma ação; por exemplo, criar um usuário no sistema pode iniciar automaticamente uma certificação para esse usuário.
Os atributos do glossário de governança anexam metadados personalizados, como nível de risco ou classificação de dados, a aplicações, direitos e funções. Os revisores veem esses metadados durante as certificações, e regras de escopo limitam quais usuários podem visualizar ou agir sobre aplicações, direitos ou funções específicos.
As políticas de SoD são verificadas durante as solicitações de acesso, e varreduras programadas de políticas identificam violações no acesso existente. Nós de fluxo de trabalho tratam cada violação concedendo uma exceção, rejeitando-a ou removendo os direitos conflitantes.
Limitações:
- O Identity Governance é executado somente no PingOne Advanced Identity Cloud; organizações que usam outros produtos da Ping precisam de um tenant do Advanced Identity Cloud.
- Relatórios personalizados, dados de relatórios quase em tempo real e retenção de 90 dias para dados de governança exigem um nível pago de relatórios e análises além dos relatórios padrão de IGA.
 Adicionar como fonte preferencial
9. Saviynt Identity Cloud
Saviynt Identity Cloud é uma plataforma SaaS que combina IGA, PAM e Application Access Governance em um único produto. Não há versão local.
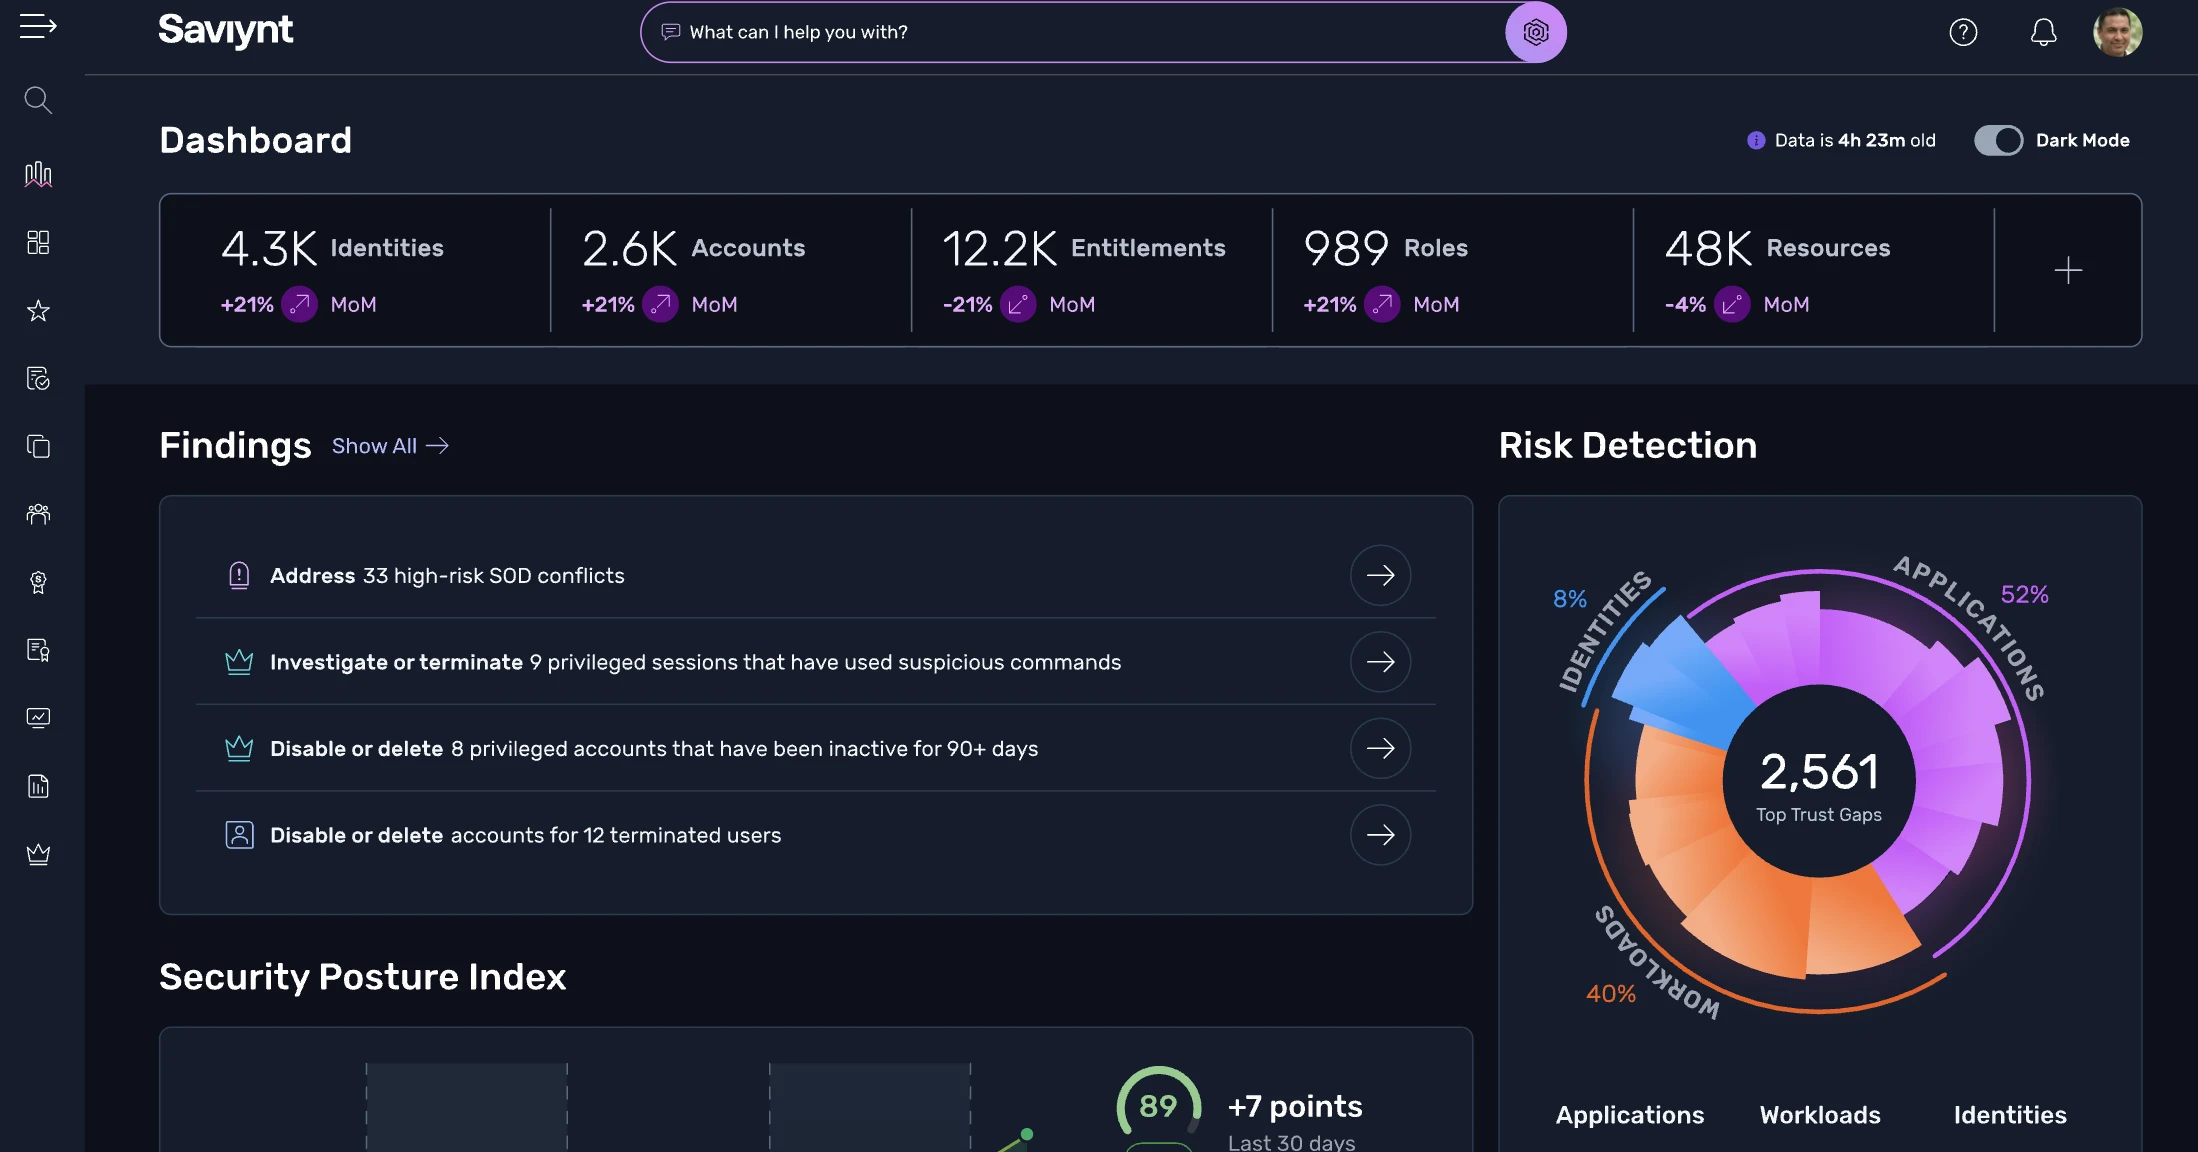
O SoD está incluído na plataforma principal, e não é um complemento pago como na SailPoint. A versão de 2025 redesenhou o painel de SoD e adicionou conjuntos de regras prontos para SAP, Oracle, Salesforce e NetSuite.11
Identidades humanas, de máquinas e de agentes de IA são governadas na mesma plataforma. Em 2025, a Saviynt expandiu a cobertura não humana para cargas de trabalho e credenciais. Identidades de terceiros e de contratados são tratadas por meio de um módulo dedicado de External Identity Management.
A Saviynt adicionou suporte a servidor SCIM em 2025, reduzindo a necessidade de desenvolvimento personalizado para integrações de aplicações em nuvem.
A Saviynt afirma automatizar 75% das decisões de análise de acesso e reduzir o tempo de decisão em 70%. Ambos são números declarados pelo fornecedor; verificação independente não está disponível.12
Referência de cliente: A VF Corporation substituiu sua plataforma manual legada pela Saviynt para criar uma única plataforma de identidade em 12 marcas. O CISO da Ingredion relatou que as revogações de acesso tornaram-se quase imediatas e os novos contratados receberam acesso no primeiro dia.12
Limitações:
- Sem opção local; organizações com requisitos de residência de dados precisam confirmar as regiões de hospedagem disponíveis.
10. IBM Verify Identity Governance
IBM Verify Identity Governance modela o SoD em torno de atividades de negócio, como criar um pedido de compra ou aprovar uma fatura, em vez de funções. A IBM posiciona esse modelo como mais próximo de como os auditores descrevem o risco de acesso, porque as atividades de negócio mudam com menos frequência do que as funções.13
A plataforma Verify mais ampla da IBM inclui Identity Threat Detection and Response (ITDR) e Identity Security Posture Management (ISPM) para identidades humanas e não humanas.13
Limitações:
- A cobertura de identidades não humanas está documentada para a plataforma Verify mais ampla (ITDR, ISPM), e não especificamente para o Verify Identity Governance.
- O produto foi vendido anteriormente como IBM Security Identity Governance and Intelligence e IBM Security Verify Governance; a documentação mais antiga usa esses nomes.
11. Omada Identity
Omada Identity Cloud é uma plataforma de IGA SaaS. A Omada vende um Accelerator Package de preço fixo com um cronograma de implementação de 12 semanas; este é um compromisso do fornecedor, não um resultado medido de forma independente.
O Cloud Application Gateway (CAG) conecta o Omada Identity Cloud a sistemas hospedados localmente ou em outras nuvens por meio de conexões somente de saída, de modo que as regras de firewall de entrada não precisam ser alteradas. Ele executa importações de dados, tarefas de provisionamento, descoberta de esquema e testes de conexão, usa autenticação mútua e recebe atualizações over-the-air. A Omada também oferece suporte a VPN site a site; as capacidades dos conectores são as mesmas nos dois modelos.
A Omada documenta gerenciamento do ciclo de vida, certificação de acesso e análise de risco para identidades humanas, identidades não humanas e agentes de IA na mesma plataforma.
Limitações:
- O Accelerator Package de 12 semanas cobre um escopo definido (integração de RH e Active Directory mais um número limitado de sistemas de negócio); sistemas adicionais ficam fora do cronograma fixo.
12. Oracle Identity Governance
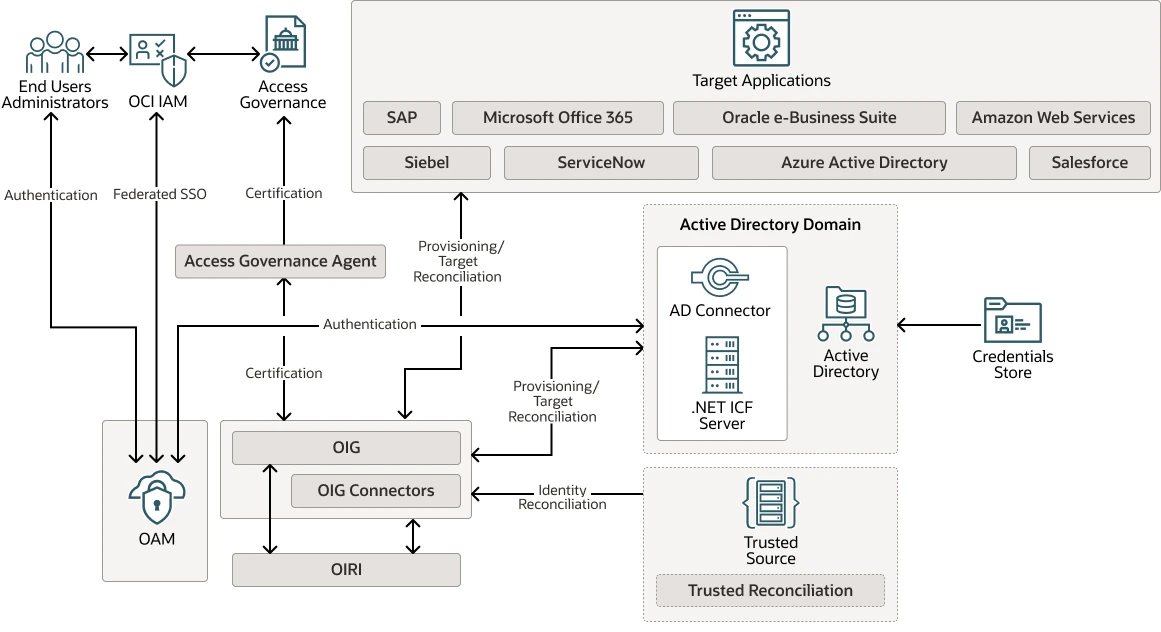
A Oracle oferece dois produtos de IGA: Oracle Identity Governance (OIG) para implantação local e Oracle Access Governance (OAG) como SaaS.
Em uma configuração híbrida, as análises de acesso são executadas no OAG enquanto o provisionamento continua por meio do OIG 12c. A Oracle afirma que o OAG reduz os tickets de TI de governança de acesso em 70%.14
Oracle Identity Role Intelligence usa aprendizado de máquina para minerar funções a partir da estrutura organizacional, atributos de usuários e padrões de atividade, e as publica no OIG.
Fonte: Oracle Identity Governance (OIG)
Access Guardrails no Oracle Access Governance aplicam regras de SoD durante solicitações de acesso, bloqueando a solicitação ou permitindo-a por um período definido com aprovação condicional. Para Oracle Fusion Cloud Applications, o Access Governance encaminha decisões de aprovação para solicitações sinalizadas por SoD ao Risk Management Cloud, para que o direito não precise ser aprovado novamente lá.
O framework de conectores do OIG cobre mainframe, LDAP, bancos de dados, Office 365, ServiceNow, Dropbox, Google Workspace e WebEx. O IGA Integrations Exchange lista conectores pré-construídos para ambos os produtos.15
Referência de cliente: A Cummins avaliou o OAG para governança nativa em nuvem, citando migração zero do OIG 12c e análises orientadas por insights como fatores-chave.14
Limitações:
- OIG (local) e Oracle Access Governance (SaaS) são produtos separados; implantações híbridas executam análises de acesso no Access Governance e provisionamento no OIG.
- Fora do ecossistema Oracle (Fusion, E-Business Suite), a integração exige trabalho adicional de conectores.
Recursos comuns
As 12 plataformas nesta lista documentam as seguintes capacidades principais:
- Ciclo de vida de identidade (JML): Automação de integração-movimentação-desligamento orientada por dados de RH ou atribuições de função, com provisionamento e desprovisionamento automatizados em sistemas conectados.
- Certificação de acesso: Campanhas periódicas de análise de acesso com fluxos de trabalho de aprovação para gerentes de linhas de negócio ou equipes de TI.
- Controles de SoD: Aplicação de segregação de funções por meio de detecção de conflitos baseada em políticas. A SailPoint vende SoD como complemento pago (Access Risk Management); a Saviynt o inclui na plataforma principal.
- Controle de acesso baseado em funções: Mineração de funções, modelagem de funções e gerenciamento de políticas de RBAC.
- Solicitações de acesso de autoatendimento: Portais de usuário final para solicitações de acesso com fluxos de trabalho de aprovação configuráveis.
- Trilhas de auditoria: Logs e relatórios prontos para auditoria estão incluídos em todas as plataformas.
IGA orientado por IA
Vários fornecedores de IGA agora aplicam IA em quatro áreas: recomendações de acesso, análises de acesso de primeira passada, resposta baseada em risco e consultas em linguagem natural.
Recomendações de acesso: A análise de grupo de pares compara o acesso de um usuário com o de colegas na mesma função, local e departamento. Acessos fora desse padrão são sinalizados para análise. A SailPoint e a Saviynt usam essa abordagem nas recomendações de certificação.
Análises de acesso agênticas: O agente Albus da Lumos e o Harbor Pilot da SailPoint executam a primeira passada de uma campanha de análise, separam acessos comuns de anomalias e fornecem aos revisores uma lista filtrada. A Lumos relata conclusão de campanha até 6x mais rápida.
Resposta baseada em risco: O One Identity Manager 10.0 importa pontuações de risco de usuários de ferramentas de UEBA de terceiros. Seus playbooks de ITDR desativam contas, sinalizam incidentes ou iniciam atestado direcionado quando uma violação de política é detectada.
Consultas em linguagem natural: O SailPoint Harbor Pilot, os relatórios baseados em LLM do One Identity Manager e o MCP Server da Saviynt permitem que administradores consultem dados de identidade em linguagem natural, por exemplo: “Quais usuários com acesso a sistemas financeiros não fazem login há 90 dias?”
A ConductorOne e a Lumos se descrevem como plataformas “nativas em IA” ou “autônomas”, onde a IA executa ações em vez de recomendá-las. Nessas plataformas, os logs de auditoria das decisões de IA e a aprovação humana das decisões finais de acesso são os pontos a verificar.
Principais 8 casos de uso de IGA
Integração de funcionários: Quando um novo contratado aparece no sistema de RH, o IGA provisiona o acesso inato (e-mail, ferramentas de colaboração e aplicações do departamento) no primeiro dia ou antes, sem um ticket de TI.
Mudança de função: Quando um funcionário é transferido de Finanças para Engenharia, o IGA remove o acesso vinculado à função antiga e concede o acesso necessário para a nova. O acesso que não é removido na mudança de função se acumula, um padrão conhecido como acúmulo de privilégios.
Desligamento: Quando um funcionário sai, o IGA revoga o acesso em sistemas conectados imediatamente ou em um cronograma definido. O cliente da Saviynt, Ingredion, relatou que as revogações de acesso se tornaram quase imediatas após a implantação.
Governança da força de trabalho externa: Contratados, parceiros e fornecedores precisam de acesso com prazo limitado e fluxos de trabalho de renovação. O IGA aplica datas de expiração e aciona a reaprovação antes que o acesso seja estendido, em vez de deixar contas ativas após o término de um projeto.
Certificações de acesso: Gerentes de linhas de negócio revisam periodicamente o acesso da sua equipe às aplicações e confirmam se ele ainda é necessário. Algumas plataformas mostram a data do último login, comparações com grupos de pares e pontuações de risco ao lado de cada item.
Aplicação de segregação de funções: O IGA detecta combinações tóxicas de acesso, como o mesmo usuário poder criar e aprovar um pedido de compra, e bloqueia a concessão ou a sinaliza para análise.
Governança de identidades não humanas: Contas de serviço, bots de RPA, chaves de API e agentes de IA precisam de proprietários, análises de acesso e desprovisionamento, assim como identidades humanas. A cobertura varia de acordo com o fornecedor: a SailPoint vende como módulos separados, enquanto a Saviynt e a Omada incluem identidades não humanas na mesma plataforma.
Relatórios de conformidade: Os auditores exigem evidências de que o acesso a sistemas regulamentados foi limitado a usuários autorizados durante um período definido. O IGA produz relatórios de histórico de acesso, registros de certificação e logs de violações de SoD para auditorias de SOX, GDPR e HIPAA.
Perguntas frequentes
Governança e Administração de Identidades (IGA) é uma categoria de software que gerencia o ciclo de vida completo do acesso de usuários a aplicações, sistemas e dados. Ela automatiza provisionamento e desprovisionamento, aplica políticas de acesso, executa campanhas de certificação de acesso e mantém os registros de auditoria necessários para conformidade com regulamentações como SOX, GDPR e HIPAA.
IAM (Gerenciamento de Identidades e Acessos) cobre autenticação e controle de acesso, confirmando quem é o usuário e concedendo ou negando acesso. O IGA adiciona uma camada de governança: visibilidade de todos os direitos de acesso no ambiente, aplicação de políticas, fluxos de trabalho de análise de acesso e relatórios de conformidade. Os sistemas de IGA operam junto com as ferramentas de IAM e resolvem problemas de acúmulo de acesso e de auditabilidade que somente o IAM não consegue resolver.
IGA significa Governança e Administração de Identidades. Em um contexto governamental, refere-se à mesma categoria de ferramentas descrita acima, aplicada ao gerenciamento de acesso a sistemas governamentais, aplicações e dados sensíveis em conformidade com regulamentações e frameworks do setor público.
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Soluções de IGA comparadas: 12 fornecedores com recursos}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/iga-solutions}},
  note   = {AIMultiple. Acessado em 29 setembro 2026}
}Resultados e carimbos de data/hora de 12 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo um arquivo CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
2 atualizaçõesExpandida a introdução com uma seção sobre IGA vs IAM vs PAM.
Adicionado One Identity Manager à lista de soluções IGA.
Links de referência
O trabalho de Cem na AIMultiple foi citado por publicações globais líderes, incluindo Business Insider, Forbes, Morning Brew e Washington Post, por empresas globais como Deloitte e HPE, ONGs como o World Economic Forum e organizações supranacionais como a European Commission. [1], [2], [3], [4], [5]
Ao longo de sua carreira, Cem atuou como consultor de tecnologia, comprador de tecnologia e empreendedor de tecnologia. Ele aconselhou empresas sobre suas decisões de tecnologia na McKinsey & Company e na Altman Solon por mais de uma década. Ele também publicou um relatório da McKinsey sobre digitalização.
Ele liderou a estratégia de tecnologia e as compras de uma operadora de telecomunicações, reportando-se ao CEO. Ele também liderou o crescimento comercial da empresa de deep tech Hypatos, que atingiu uma receita recorrente anual de 7 dígitos e uma avaliação de 9 dígitos partindo do zero em 2 anos. O trabalho de Cem na Hypatos foi coberto por publicações de tecnologia líderes como TechCrunch e Business Insider.
Cem fala regularmente em conferências internacionais de tecnologia. Ele se formou como engenheiro da computação pela Bogazici University e possui um MBA pela Columbia Business School.
A seguir, leia
Melhores Proxies do Discord: Planos Gratuitos, Recursos e Configuração

Melhores Proxies para Mecanismos de Busca: Benchmark
Provedores de Proxy IPv6: Preços e Desempenho
MFT Benchmark: Files.com, Diplomat MFT, Cerberus e Serv-U Testados


Comparação e recursos das 11 principais soluções XDR
Melhores Fornecedores de Datasets do Indeed

Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.