


Top 10+ Soluções de PAM com Alternativas Gratuitas

Passamos três dias testando e analisando soluções populares de Gerenciamento de Acesso Privilegiado (PAM). Usamos os testes gratuito e os consoles de administração do BeyondTrust e do Keeper PAM. Para soluções que exigiam registro, nos baseamos na documentação oficial do produto.
Com base em nossa experiência prática e informações dos sites dos fornecedores, listamos as 11 principais soluções de PAM com os principais recursos e detalhes de preços.
Top 11 fornecedores comerciais de PAM
Fornecedor | Mais adequado para | Preço inicial | Prazo do contrato |
|---|---|---|---|
Organizações que precisam de uma pilha PAM completa | Sem informações públicas | – | |
Equipes que começam com cofre de credenciais gratuito e escalam para PAM completo na mesma plataforma. | Sem informações públicas | 12 meses | |
Equipes de médio porte que precisam de PAM sem agentes com cobertura de NHI e agentes de IA | Sem informações públicas | 30 dias de teste gratuito | |
Acesso remoto de fornecedores e administradores baseado em aprovação | $98,690 | 36 meses | |
Grandes implantações de PAM SaaS ou auto-hospedadas sob a plataforma Idira | $44,712 | 12 meses | |
Pequenas e médias empresas que buscam um PAM econômico | $7,995 / ano + manutenção | Licença anual | |
Equipes de DevOps e nativas da nuvem que precisam de acesso rápido e dinâmico | $840–1.200 / usuário por ano | 12 meses | |
Gerenciamento de acesso remoto | Sem informações públicas | 12 meses | |
Organizações que priorizam a nuvem e usam Okta para identidade | Organizações pequenas: US$ 2–15 / usuário / mês Organizações grandes: US$ 72.000 / ano (+ US$ 8.000 para MFA/API, US$ 2.000 para complemento de PAM) | – | |
PMEs e equipes distribuídas que precisam de um PAM simples na nuvem | $490 / ano (~US$ 2–85 / usuário / mês) | Anual |
Os insights de preços vêm do AWS Marketplace e dos sites oficiais dos fornecedores.1
Comparação de maturidade de PAM
Todas as soluções de PAM analisadas incluem um conjunto comum de recursos principais, explicados abaixo. Onde começam a divergir é na profundidade da automação, do controle de acesso sensível ao contexto e das capacidades de integração full-stack que permitem:
- Acesso Just-in-Time (JIT), que concede acesso privilegiado temporário e limitado por tempo apenas quando necessário e o revoga automaticamente em seguida.
- Acesso dinâmico, que estende os princípios de JIT ao permitir acesso adaptativo e orientado por contexto entre usuários, máquinas, APIs e aplicativos.
Integrações de DevOps e infraestrutura
* Suporta gerenciamento de segredos utilizável com Kubernetes (sem suporte explícito a orquestração completa.
**Suporta gerenciamento de segredos utilizável com Kubernetes (sem suporte explícito a orquestração completa).
Soluções de PAM gratuitas
Alguns fornecedores oferecem soluções compatíveis com PAM gratuito bem adequadas para implantações de pequena escala. Alguns, como o Devolutions Password Hub, também oferecem planos empresariais pagos que incluem recursos corporativos, como fluxos de trabalho de aprovação e relatórios de conformidade.
Analisamos essas ferramentas com base em seu nível de funcionalidade de PAM. Abaixo, apresentamos algumas soluções principais. Para mais detalhes, consulte nosso artigo sobre Soluções de PAM gratuito.
PAM para armazenamento seguro de credenciais (ferramentas baseadas em cofre):
- Devolutions Password Hub Free: Para aproveitar um cofre em nuvem com rastreamento de acesso, mas sem controle de sessão.
- KeePassXC (com KeeAgent): Para gerenciar senhas somente locais e chaves SSH.
PAM para ferramentas de gerenciamento de segredos dinâmicos:
- Vault by HashiCorp (Community Edition): Para equipes de DevOps que gerenciam segredos máquina a máquina, credenciais dinâmicas e fluxos de trabalho de automação. Gratuito para auto-hospedar, mas com código-fonte disponível sob a Business Source License, não open source.4
One Identity
One Identity vende seus produtos de PAM sob o nome Safeguard. O Safeguard for Privileged Passwords (SPP) armazena e rotaciona credenciais e gerencia solicitações de acesso. O Safeguard for Privileged Sessions (SPS) atua como proxy, grava e indexa sessões privilegiadas. O Safeguard for Privileged Analytics sinaliza comportamentos incomuns do usuário.
Safeguard é executado localmente como um appliance de hardware ou virtual. O Safeguard On Demand é a versão SaaS, com opções de locatário único e multilocatário.
O que a plataforma cobre
O SPP e o SPS são executados como appliances separados que são vinculados. Uma versão principal LTS do SPP funciona apenas com a mesma versão principal LTS do SPS.5
O SPS indexa gravações de sessão, incluindo texto na tela capturado por OCR, para que as gravações possam ser pesquisadas por comandos ou conteúdo exibido.
Em solicitações de sessão, o SPS injeta a credencial na conexão e o usuário não vê a senha. Em solicitações de liberação de senha, o usuário aprovado vê a senha.
A versão 9.0 altera a base do appliance:
- O SPP é executado no Windows 11 LTSC e o SPS no Ubuntu 24.04 LTS.
- O licenciamento é incorporado ao appliance. Em versões anteriores, o appliance virtual do SPP precisava de uma licença separada do Microsoft Windows (MAK ou KMS).
- A descoberta de contas abrange hosts VMware ESXi.
Para ambientes Active Directory, as ferramentas de ponte AD do One Identity estendem a autenticação AD para Unix, Linux e macOS.
Limitações
- A cobertura de DevOps é documentada por meio do Secrets Broker for DevOps; o gerenciamento de acesso a clusters Kubernetes não está documentado.
- O SPP e o SPS devem executar a mesma versão principal LTS, portanto ambos os appliances são atualizados juntos.
Securden
Securden vende seu cofre de senhas e o Unified PAM como produtos separados. Ambos podem ser auto-hospedados ou hospedados na nuvem. O Unified PAM é licenciado por usuário, sem módulos adicionais e sem limite no número de identidades gerenciadas.6
O que a plataforma cobre
O cofre de senhas armazena, compartilha e rotaciona credenciais. O Unified PAM adiciona inicialização e gravação de sessões, acesso JIT, gerenciamento de senhas de aplicativos e gerenciamento de privilégios de endpoints.
Por padrão, toda sessão remota passa pelo servidor Securden, de modo que os usuários nunca se conectam diretamente aos sistemas de destino. Um gateway opcional, que executa o componente Securden Session Manager, pode rotear essas conexões. As sessões abrem no navegador via HTTPS ou por meio de clientes RDP e SSH nativos, e o usuário não vê a senha ou a chave subjacente.
Organizações com redes distribuídas podem implantar vários servidores de aplicativos e gerenciá-los a partir de uma instalação central.
Na RSA Conference 2026, a Securden anunciou uma plataforma que adiciona IGA, CIEM, gerenciamento de identidades não humanas e segurança de agentes de IA aos seus produtos de PAM e gerenciamento de privilégios de endpoints.7
Pontos fortes
- O nível Starter gratuito inclui controles de acesso granulares, 2FA e backups agendados.
- O licenciamento é por usuário tanto para o cofre de senhas quanto para a plataforma PAM.
- Securden posiciona o produto como autoinstalável, sem serviços profissionais obrigatórios.
Pontos fracos
- O preço é baseado em cotação acima do nível Starter gratuito, sem taxas publicadas por usuário para as edições Teams, Enterprise ou PAM.
miniOrange
miniOrange PAM abrange administradores humanos, contas de serviço, chaves de API e agentes de IA. Ele descobre contas de serviço e identidades de máquina e gerencia segredos efêmeros para fluxos de trabalho automatizados
Uma avaliação de 30 dias inclui todos os recursos; o preço acima disso é baseado em cotação.
O que a plataforma cobre
O produto principal lida com armazenamento de credenciais com criptografia AES-256 e rotação automatizada para contas SSH, RDP, VNC, Active Directory e banco de dados. 8 O monitoramento de sessões grava sessões ao vivo com reprodução completa; os administradores podem encerrar sessões em tempo real. O provisionamento de acesso JIT concede elevação limitada por tempo mediante solicitação e o revoga automaticamente após a conclusão, sem privilégios permanentes. 9
A camada de gerenciamento de identidades não humanas e agentes de IA é a parte mais diferenciada da oferta. O miniOrange oferece descoberta de contas de serviço, chaves de API e identidades de máquina, juntamente com gerenciamento de segredos efêmeros para fluxos de trabalho automatizados. 8
Para aplicativos web, o miniOrange fornece uma extensão de navegador PAM que detecta campos de login automaticamente e injeta credenciais sem expô-las aos usuários, incluindo logins em várias etapas, campos de domínio e fluxos de autenticação personalizados. 10
Os relatórios de conformidade cobrem PCI DSS, HIPAA, GDPR, ISO 27001, SOX e SOC 2 prontos para uso. 8
Pontos fortes
- Nenhum agente de endpoint é necessário; funciona em infraestrutura de nuvem, local e híbrida sem instalação por dispositivo. 8
- Descoberta e gerenciamento de contas de serviço, chaves de API e credenciais máquina a máquina juntamente com contas privilegiadas humanas.
- A página de Kubernetes do miniOrange descreve o acesso JIT para administradores de Kubernetes. 11
Pontos fracos
- Ecossistema menor do que CyberArk ou BeyondTrust. As integrações de terceiros e conectores prontos são menos numerosos, o que importa em grandes empresas com sistemas de nicho ou legados.
- O preço acima do nível de avaliação não é publicado. As equipes que avaliam o custo total de propriedade não conseguem dimensioná-lo sem uma conversa com o fornecedor.
BeyondTrust
Usamos o console de administração do BeyondTrust12 para testar como as aprovações de acesso e as solicitações de sessão funcionam na prática.
O Password Safe gerencia credenciais para contas de serviço, logins de aplicativos locais e senhas de administrador, e inicia sessões privilegiadas com credenciais injetadas. O Privileged Remote Access, um produto separado da BeyondTrust, oferece a fornecedores externos acesso baseado em aprovação com gravação e reprodução de sessão. O suporte a REST API e ao GitHub Action conecta o Password Safe aos pipelines de DevOps.
Abaixo, destacaremos nossa experiência:
Visão geral do sistema e da interface:
Você pode iniciar uma sessão nesses sistemas de destino usando suas ferramentas existentes via Direct Connect ou diretamente do Password Safe Web Console.
- Os usuários podem iniciar sessões diretamente do cofre, com credenciais injetadas automaticamente.
- Suporta acesso multiplataforma (Windows via RDP, Linux via SSH) a partir de uma interface unificada.
- Essas sessões podem ser gravadas, monitoradas e encerradas de acordo com a política.
Com base em nossa experiência, dois casos de uso se destacaram para o BeyondTrust: acesso remoto e armazenamento e gerenciamento de credenciais.
Acesso remoto (acesso remoto privilegiado):
O acesso remoto privilegiado do BeyondTrust foi criado para oferecer a administradores e fornecedores acesso controlado a partes restritas da sua rede. Pense nele como um jumpbox remoto seguro onde você pode conceder acesso sob demanda ou exigir aprovação primeiro, conveniente para contratados externos. Ele também inclui ferramentas de gravação e reprodução de sessão para auditoria e conformidade.
Solicitando acesso ao sistema WS20:
Ao solicitar acesso ao sistema WS20, o console permite definir a data de início, a janela de acesso e a duração, bem como escolher entre recuperar uma senha ou iniciar uma sessão RDP diretamente. Essa flexibilidade faz parte do controle de acesso granular do BeyondTrust, que permite definir quem obtém acesso, quando e por quanto tempo.
Nesse caso, o sistema exigiu aprovação manual antes de iniciar a sessão RDP. Sessões anteriores em outros sistemas foram aprovadas automaticamente porque o usuário estava marcado como confiável. Isso demonstra a capacidade do BeyondTrust de aplicar políticas de acesso dinâmicas com base no tipo de sistema, nível de confiança ou condições de risco.
Você também pode vincular solicitações de acesso a um sistema de tickets (como o ServiceNow) e especificar um número de ticket para rastreamento. O console permite definir durações de acesso just-in-time (JIT), como 2 horas, garantindo que as credenciais privilegiadas não fiquem ativas por mais tempo do que o necessário. Após a aprovação, a sessão pode ser iniciada imediatamente, junto com todas as ações relacionadas.13
No geral, o console de administração oferece visibilidade clara e forte aplicação de políticas, embora a configuração inicial possa ser complexa. Uma vez configurado, no entanto, o fluxo de trabalho oferece um processo controlado, auditável para gerenciar sessões privilegiadas e recuperação de credenciais.
Armazenamento e gerenciamento de credenciais (Password Safe):
O Password Safe do BeyondTrust gerencia credenciais para contas de serviço, logins de aplicativos locais e senhas de administrador. A opção Team Passwords ajuda quando você precisa compartilhar credenciais sem automação completa.
Integração e integração de novos usuários:
Você pode integrar o BeyondTrust a sistemas de tickets e ITSM como o ServiceNow, mas a maioria das equipes começa fazendo as coisas manualmente antes de automatizar as aprovações. A integração é poderosa, mas exige esforço para acertar. A BeyondTrust depende da assistência do fornecedor para configuração e expansão.
Desafios de automação e rotação de senhas:
A automação de senhas do BeyondTrust é poderosa, mas requer cautela no início. Os serviços podem ficar bloqueados se as credenciais em cache não forem atualizadas antes da rotação. Comece integrando contas de administrador integradas e implementando a automação lentamente. Além disso, se o seu Active Directory tiver regras especiais de idade ou complexidade de senha, certifique-se de que as políticas do BeyondTrust correspondam para evitar falhas de rotação.
Pontos fortes
- Fluxos de trabalho de aprovação detalhados para administradores internos e terceiros.
- Gravação, monitoramento e reprodução de sessão confiáveis.
- A integração profunda com o ServiceNow e outros sistemas de tickets permite que solicitações de acesso sejam feitas diretamente a partir de tickets de incidentes ou mudanças.
- Simplifica a retirada de senhas e o início de sessões sem repetir fluxos de trabalho de aprovação completos.
- Permite iniciar sessões simultâneas e executar comandos pós-login em sistemas vinculados.
- O suporte a REST API e ao GitHub Action estende as capacidades de PAM aos pipelines de DevOps.
Pontos fracos
- A inicialização da sessão e a autenticação adicionaram um atraso perceptível antes que a sessão se tornasse utilizável.
- Os tempos limite padrão provocaram reautenticação frequente.
- O design focado em automação tornou a configuração manual de ativos e contas trabalhosa.
- A configuração do ServiceNow e integrações semelhantes exigiu orientação do fornecedor.
- Os serviços podem ser bloqueados se as credenciais em cache não forem atualizadas antes da rotação, e as regras de idade ou complexidade de senha do Active Directory devem ser espelhadas na política do BeyondTrust para evitar falhas de rotação.
CyberArk
O CyberArk faz parte da Palo Alto Networks e está migrando para a marca Idira.14
Ele visa grandes empresas com ambientes híbridos, equipe técnica interna e requisitos de conformidade de ciclo de vida completo. Para equipes menores ou menos regulamentadas, é mais pesado do que ferramentas leves de PAM ou de gerenciamento de segredos.
Pontos fortes
- Opções de implantação auto-hospedada e SaaS para o mesmo conjunto de capacidades de PAM.
- A arquitetura auto-hospedada separa o Vault, o Central Policy Manager (CPM), o Privileged Session Manager (PSM) e o acesso web (PVWA), de modo que cada componente pode ser posicionado e dimensionado de forma independente.
Pontos fracos
- Cada componente auto-hospedado (Vault, CPM, PSM, PVWA) é dimensionado e protegido separadamente, o que exige conhecimento especializado para uma implantação completa.15
- Organizações menores podem achar a plataforma pesada e cara demais para sua escala.
ManageEngine PAM360
O ManageEngine PAM360 é um software auto-hospedado. O servidor é instalado no Windows Server ou Linux (Ubuntu, CentOS, Red Hat Enterprise Linux, AlmaLinux), e a ManageEngine também documenta a implantação como uma instância AWS.16
O licenciamento conta administradores e chaves SSH; o número de usuários finais e recursos gerenciados não é limitado.
Recursos básicos incluídos:
- Armazenamento e rotação de senhas: Protege senhas e integra-se ao Active Directory e LDAP para gerenciamento de credenciais.
- Monitoramento e gravação de sessões: Acompanhamento de sessões ao vivo com controle duplo, gravação de sessões com reprodução de vídeo e captura de teclas e comandos.
- Fluxos de trabalho de aprovação: Use sistemas de tickets e aprovação para controlar o acesso a contas privilegiadas.
- Relatórios de conformidade automatizados: Fornece relatórios prontos para auxiliar na conformidade regulatória (por exemplo, PCI DSS, HIPAA).
- Integração com ITSM/DevOps: Funciona com ServiceNow, Ansible e Jenkins. A integração com Kubernetes busca segredos dos clusters, armazena-os no PAM360 e os rotaciona.17
Pontos fortes
- Oferece recursos essenciais de PAM a um custo menor do que concorrentes de ponta.
- Inclui armazenamento de credenciais, gravação de sessões e fluxos de trabalho de aprovação.
- Integra-se bem ao Active Directory e LDAP para gerenciamento de contas sem interrupções.
- Funciona com Ansible, Jenkins e ServiceNow para integração em fluxos de trabalho de automação e gerenciamento de incidentes.
- O licenciamento conta administradores e chaves SSH, não usuários finais ou recursos gerenciados.
Pontos fracos
- O licenciamento mede a contagem de administradores e a contagem de chaves SSH separadamente, de modo que o custo pode aumentar em qualquer um dos eixos independentemente do tamanho da infraestrutura.
- Autodescoberta de contas privilegiadas, integração de tickets e SIEM, configuração de jump server e gerenciamento de senhas aplicativo a aplicativo estão todos excluídos do nível gratuito.18
- O PAM360 concede acesso limitado por tempo por meio de fluxos de trabalho de tickets e aprovação. Ele não provisiona contas efêmeras nem emite credenciais de curta duração, que é como os produtos de privilégio zero permanente nesta comparação implementam JIT.
StrongDM
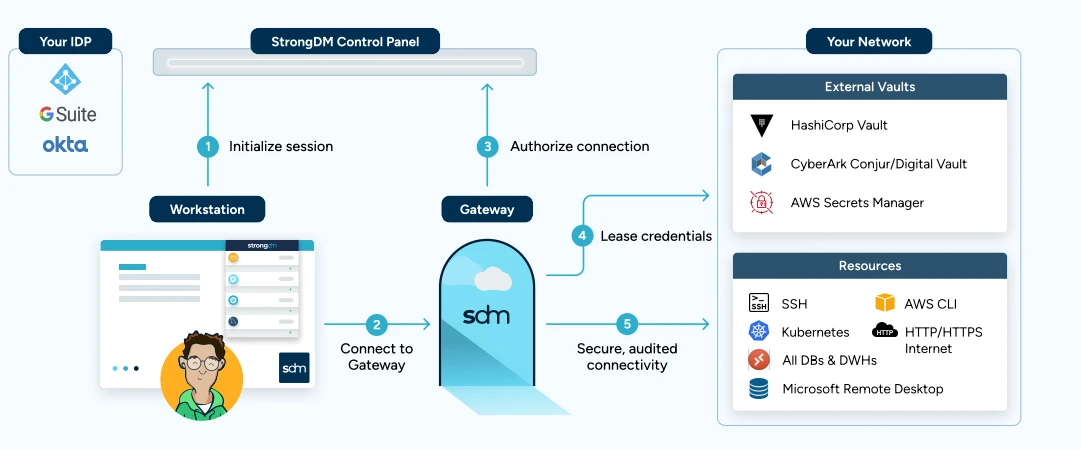
Arquitetura do Strong DM19
A plataforma fornece credenciais efêmeras e acesso just-in-time em bancos de dados, servidores, clusters, aplicativos web e serviços de nuvem sem medição ou limites de dados por protocolo ou tipo de recurso.20 O StrongDM oferece gerenciamento de acesso de confiança zero para cargas de trabalho reguladas em execução no AWS GovCloud.
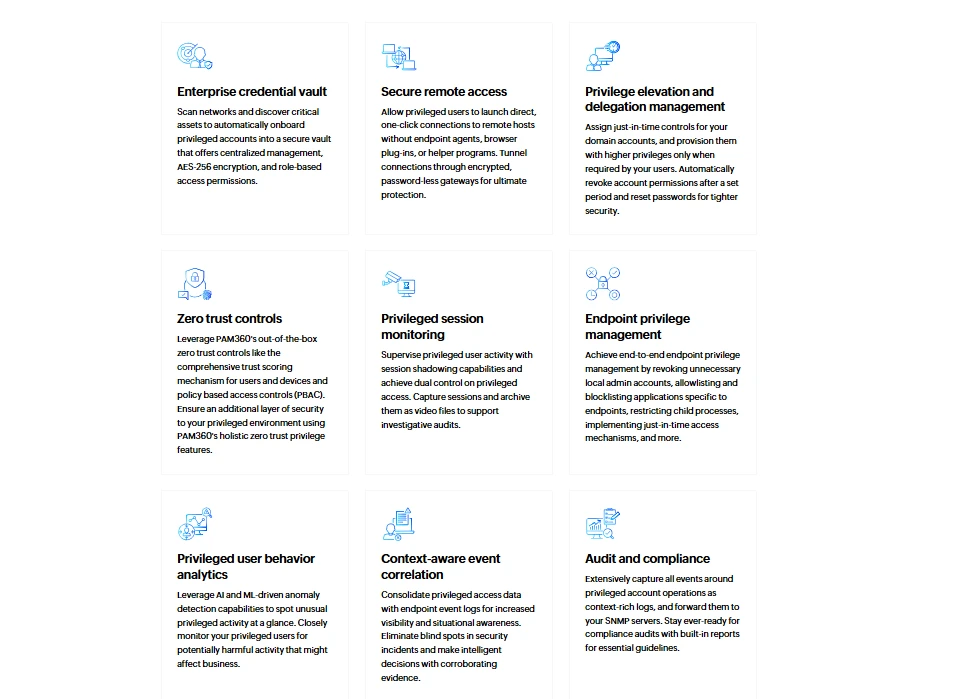
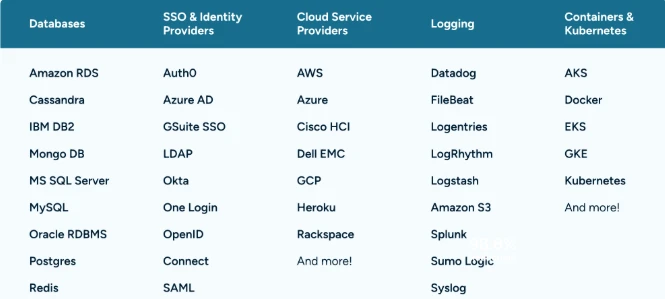
Abaixo estão algumas tecnologias em destaque que o StrongDM suporta:
Fonte: StrongDM19
Pontos fortes
- O StrongDM usa um modelo de proxy: os usuários se conectam por meio de suas ferramentas existentes (CLI, RDP, SSH) sem agentes nos sistemas de destino, e todas as sessões são registradas.
- APIs, ferramentas de CLI e SDKs permitem que as políticas de acesso sejam gerenciadas a partir de pipelines de CI/CD.
Pontos fracos
- Gateways e relays são executados na infraestrutura do cliente, e a conectividade contínua com a API do StrongDM é necessária para alcançar os recursos gerenciados. Ambientes restritos ou isolados (air-gapped) não são suportados.
 Adicionar como fonte preferencial
WALLIX
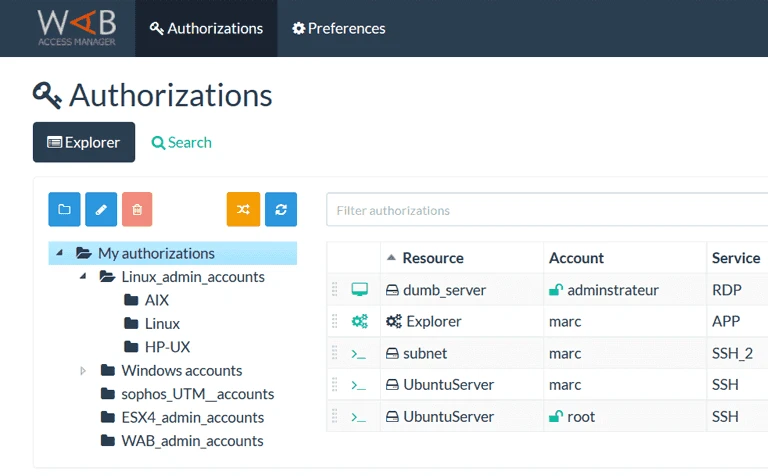
O WALLIX Bastion é composto por cinco módulos que podem ser licenciados separadamente: Session Manager, Password Manager, Access Manager, Privilege Elevation and Delegation Manager e Application to Application Password Manager. As gravações de sessão incluem vídeo, transcrição de texto e metadados.
O WALLIX Bastion pode ser implantado localmente ou na nuvem (AWS, Azure, GCP), mas não possui suporte nativo para plataformas de orquestração de contêineres como Kubernetes ou pipelines modernos de gerenciamento de segredos.
Pontos fortes
- O WALLIX usa uma abordagem sem agentes, reduzindo a complexidade de implantação e minimizando a sobrecarga de manutenção em comparação com sistemas PAM baseados em agentes.
- Oferece gravação de sessão, monitoramento ao vivo e recursos de reprodução. Os administradores podem supervisionar ou encerrar sessões em tempo real para garantir a conformidade com políticas.
- Projetado com padrões de conformidade em mente, incluindo GDPR, ISO 27001 e NIS2.
Pontos fracos
- Plataformas de orquestração de contêineres, como Kubernetes, não são abordadas na documentação do WALLIX.
Okta Privileged Access
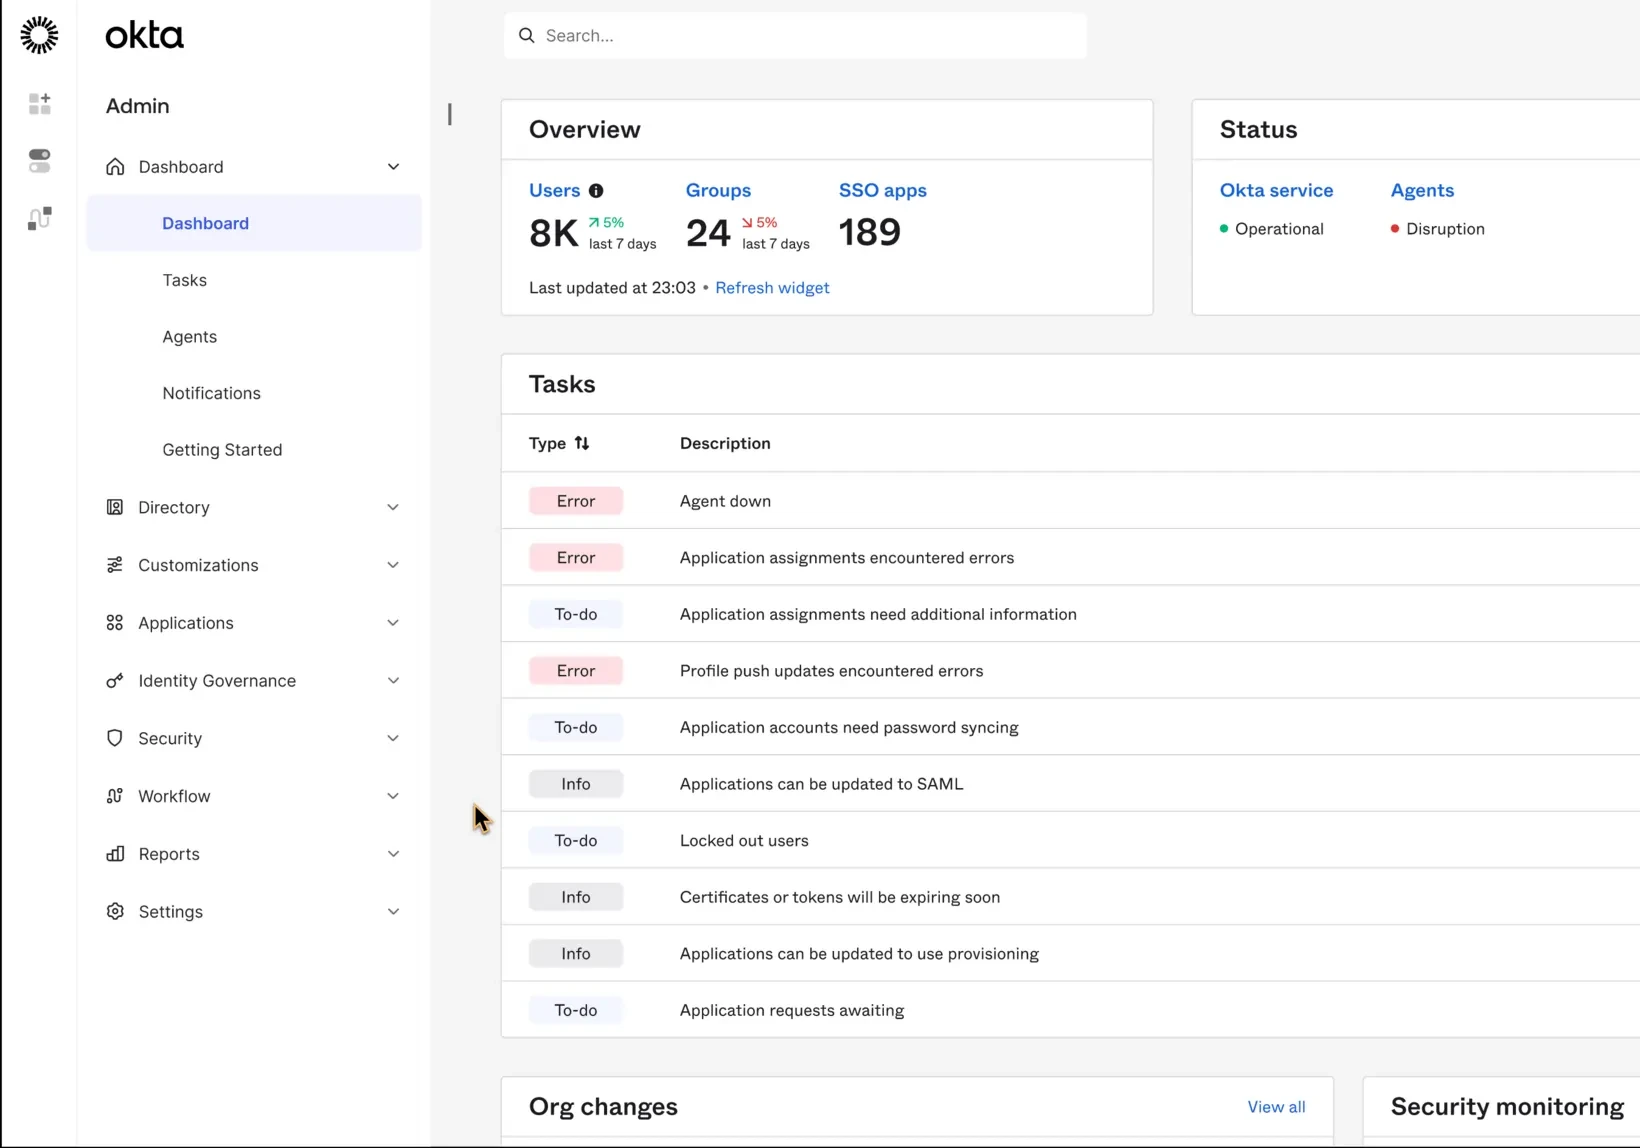
O Okta Privileged Access integra-se à plataforma de identidade da Okta. Sua documentação cobre acesso a servidores SSH e RDP, um cofre de segredos organizado em pastas, Active Directory, aplicativo SaaS, serviço Okta e contas de banco de dados, além de gerenciamento de acesso Kubernetes.21 A Okta parou de vender e renovar o Advanced Server Access (ASA), o produto anterior, em 1º de maio de 2026; os clientes do ASA devem migrar para o Okta Privileged Access dentro de um ano a partir da próxima data de renovação.
Pontos fortes
- Melhor para infraestrutura multinuvem e híbrida, com suporte a AWS, Azure, GCP e ambientes locais sem exigir agentes ou túneis de rede complexos.
- Integra-se nativamente ao Okta Identity Cloud, herdando MFA, SSO e políticas.
Pontos fracos
- O Okta Privileged Access não armazena nem criptografa gravações de sessão. As gravações permanecem no gateway ou vão para um bucket do cliente, como AWS S3 ou Google Cloud Storage, portanto a criptografia depende da configuração desse bucket.
Keeper PAM (Keeper Security)
O KeeperPAM usa uma arquitetura de criptografia de conhecimento zero: a Keeper não pode ler segredos armazenados pelo cliente. Os planos incluem até 24 identidades não humanas ativas anuais e 5.000 cargas de trabalho mensais de endpoint sem custo adicional.22 O produto possui validação FIPS 140-3, Autorização FedRAMP e Autorização GovRAMP.23 O FedRAMP High cobre o Keeper Security Government Cloud, a instância AWS GovCloud, não a plataforma comercial.
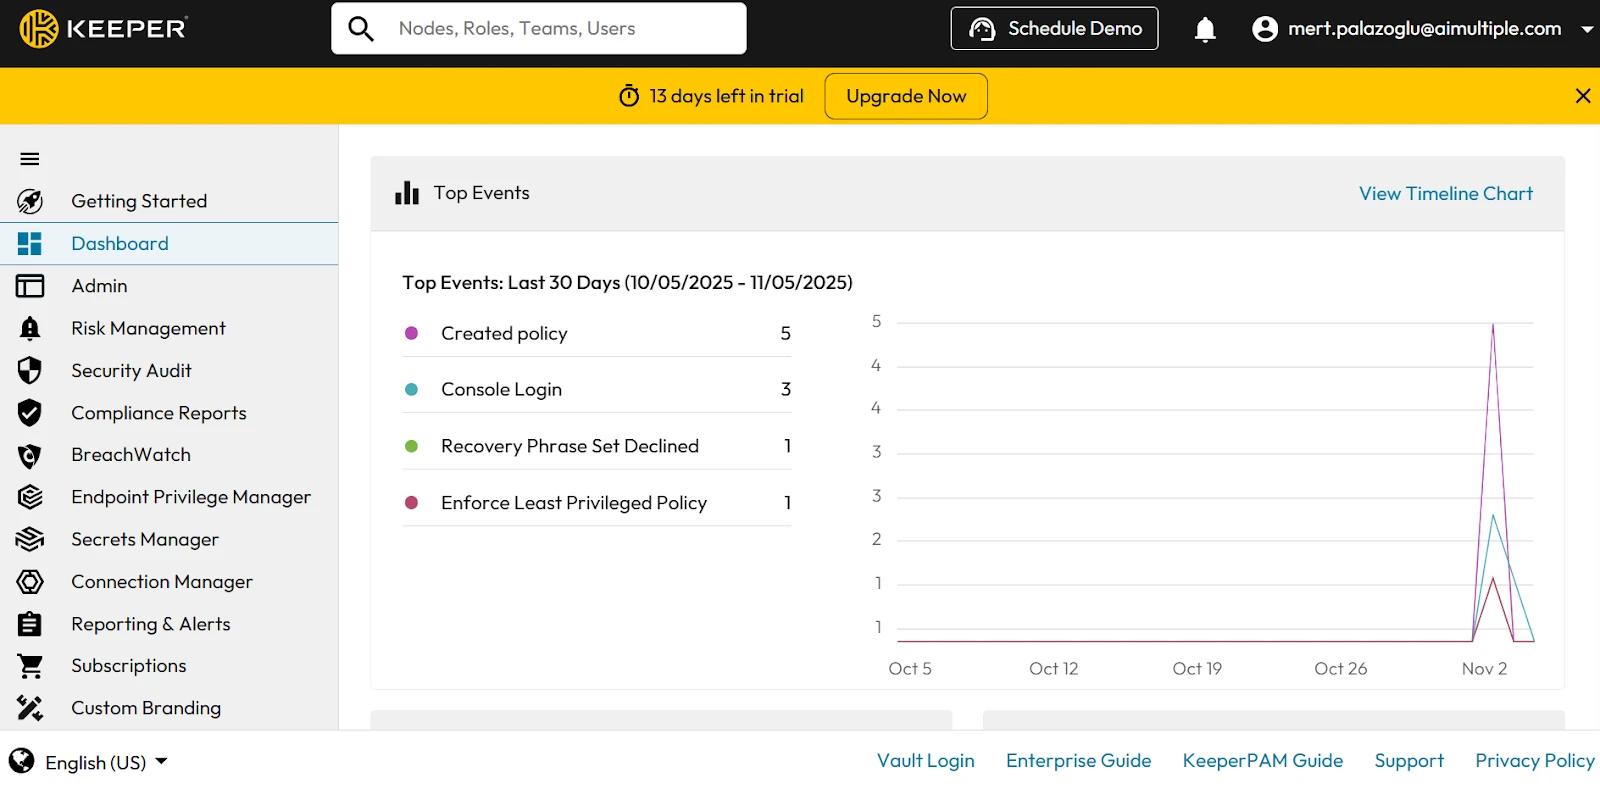
Testamos o console de administração, as políticas de função e os controles de compartilhamento de equipes do KeeperPAM.
Visão geral do console de administração:
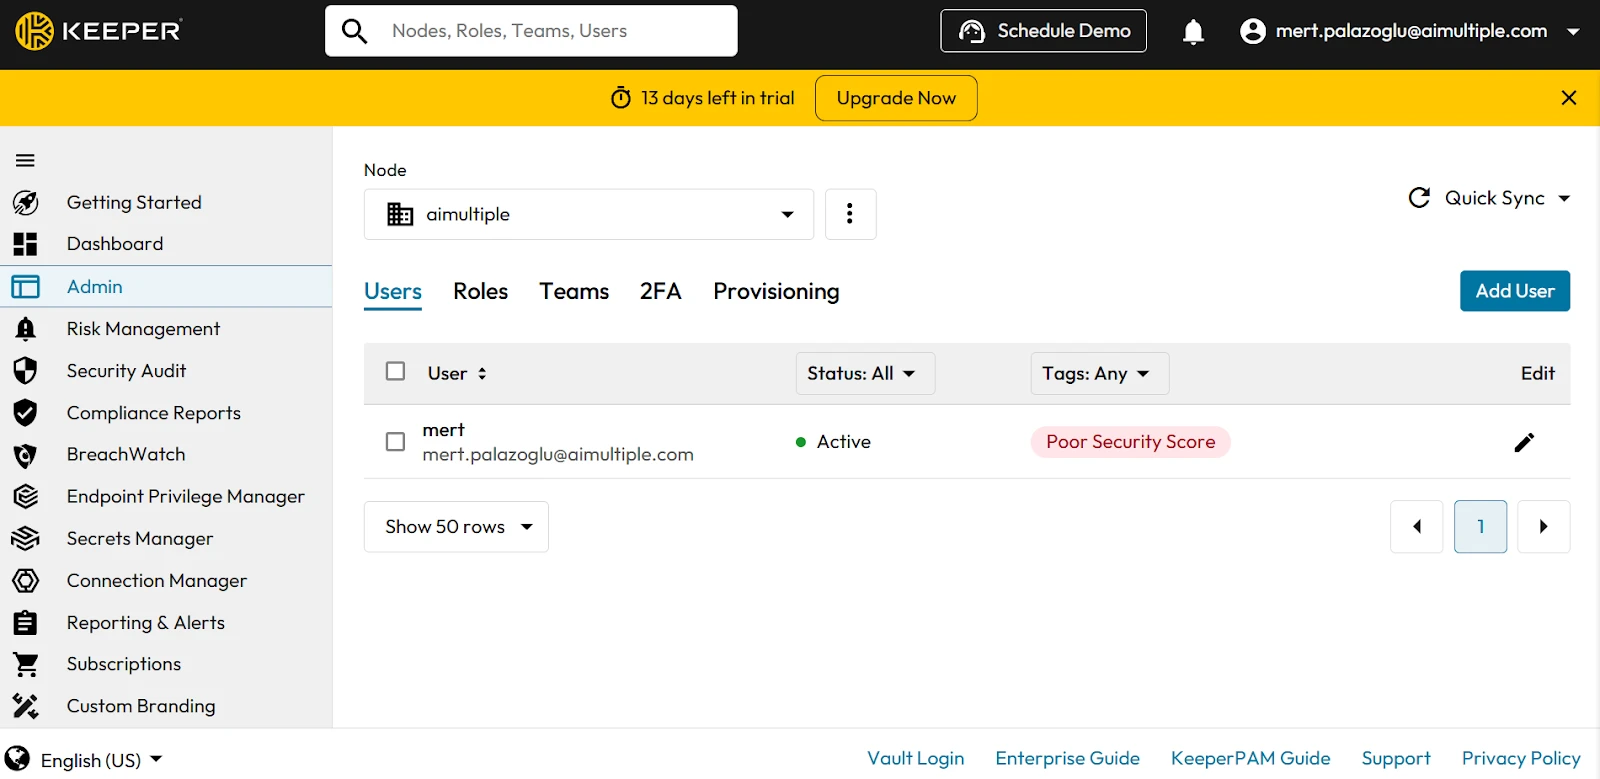
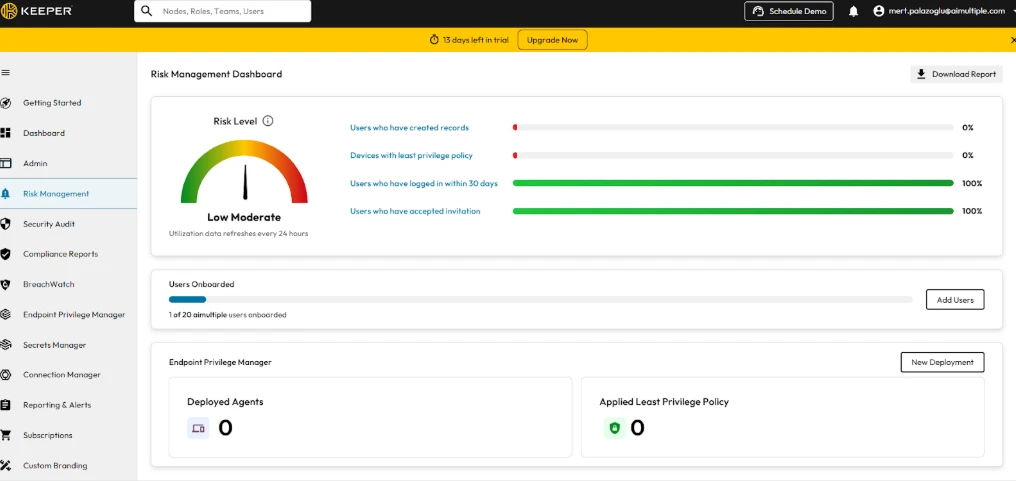
O painel combina principais eventos, a pontuação de Auditoria de Segurança, a pontuação do BreachWatch e o status do usuário em uma única visão.
Nós, usuários, funções, equipes e configurações de 2FA são gerenciados na guia Admin.
Controles de acesso baseados em funções:
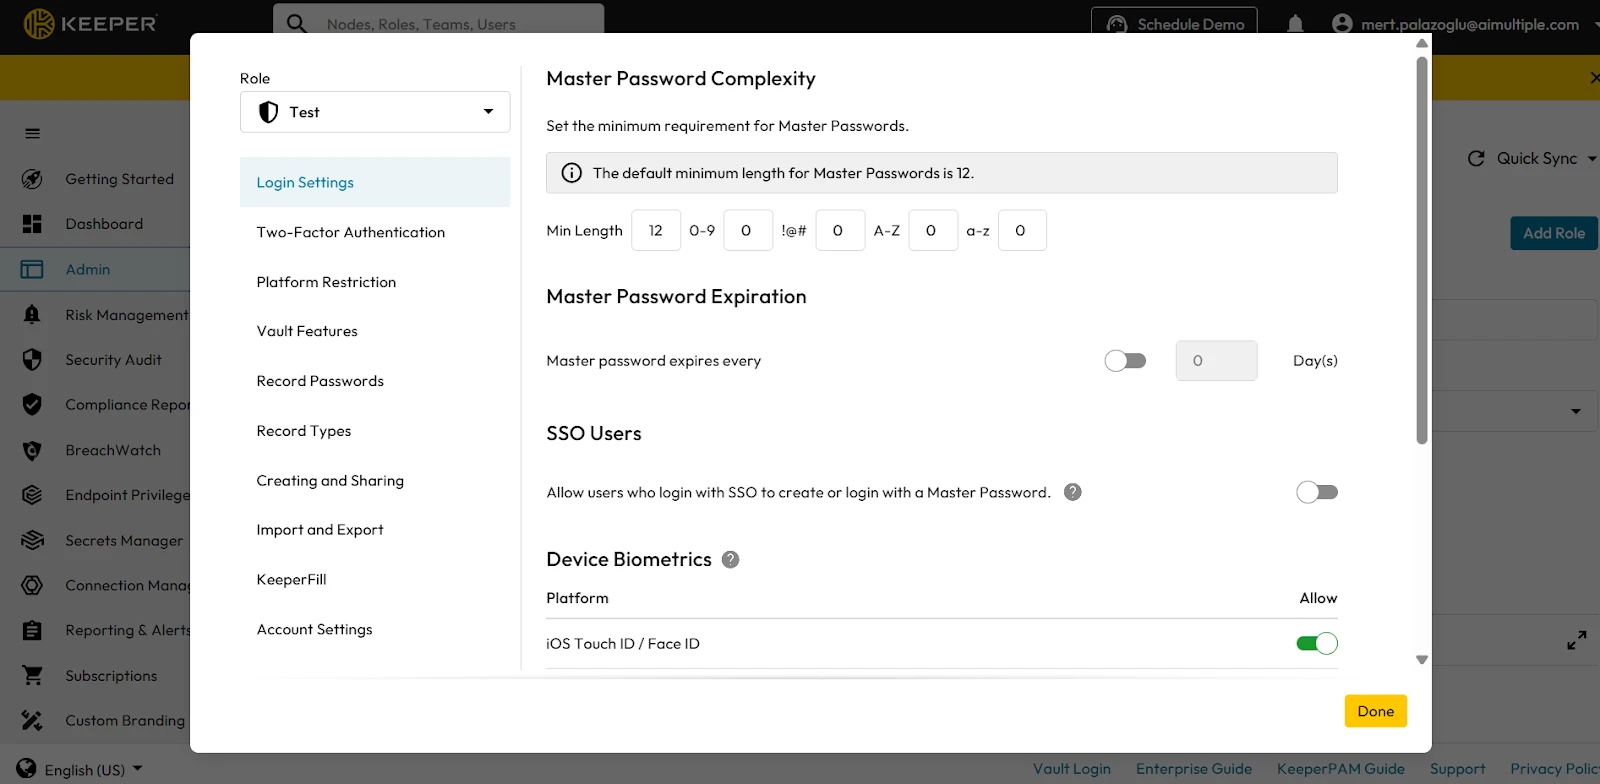
As políticas de aplicação são definidas por função e cobrem mais do que regras de login e 2FA; elas também controlam KeeperFill, Keeper Secrets Manager, tipos de registro, compartilhamento, listas de permissões de IP e transferência de contas. Quando um usuário pertence a várias funções ou equipes, a Keeper aplica a combinação mais restritiva de suas políticas.
Configurando políticas de aplicação para funções:
Para configurar políticas de aplicação, navegue até Admin, Roles, selecione uma função e clique em Enforcement Policies. Uma caixa de diálogo de configuração aparecerá, permitindo que regras específicas sejam aplicadas. Depois que as políticas forem definidas, clique em Done para finalizar e aplicá-las a todos os usuários atribuídos a essa função.:
Integração de usuários:
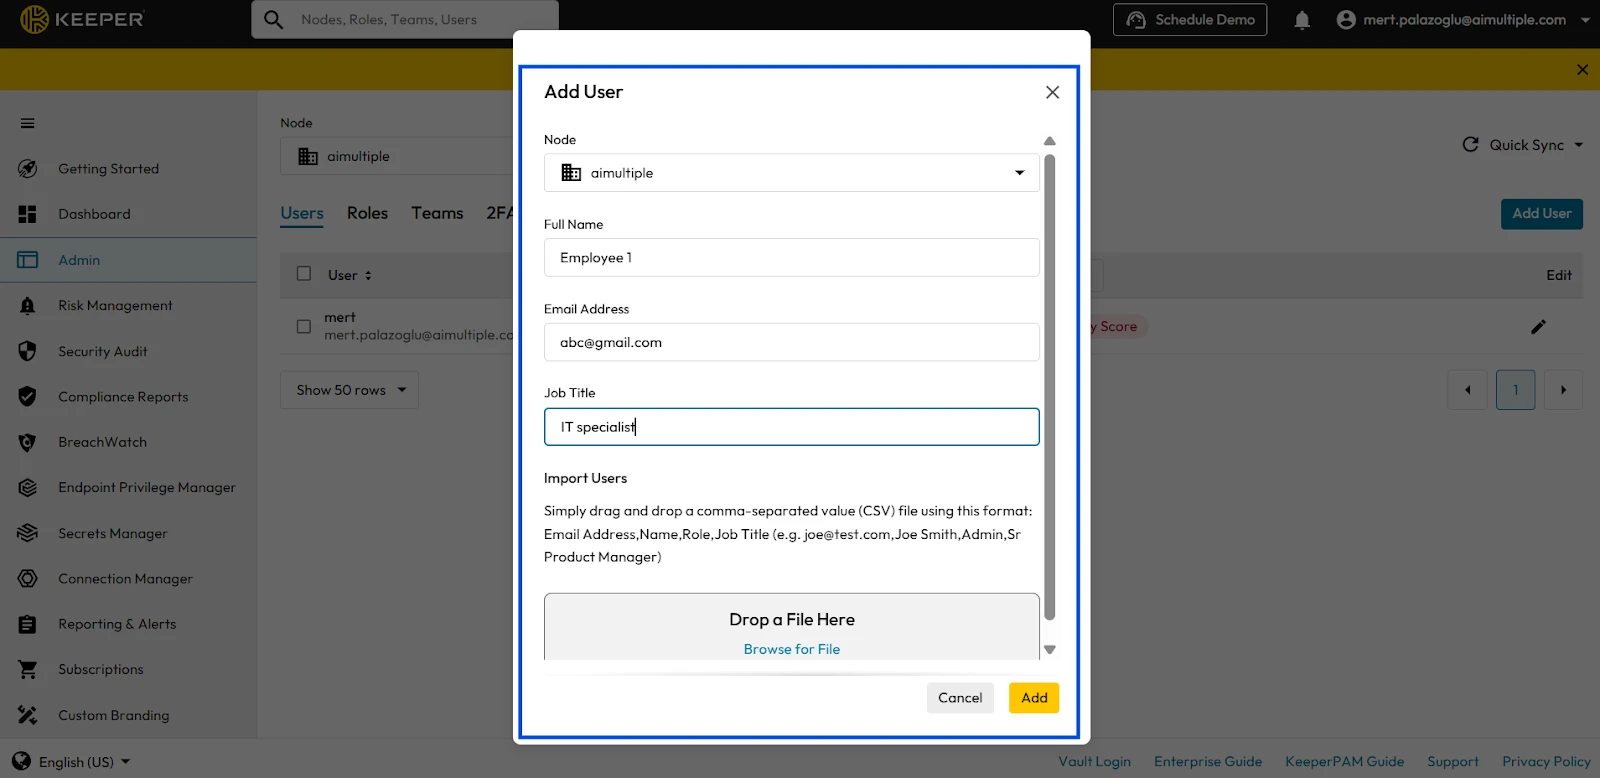
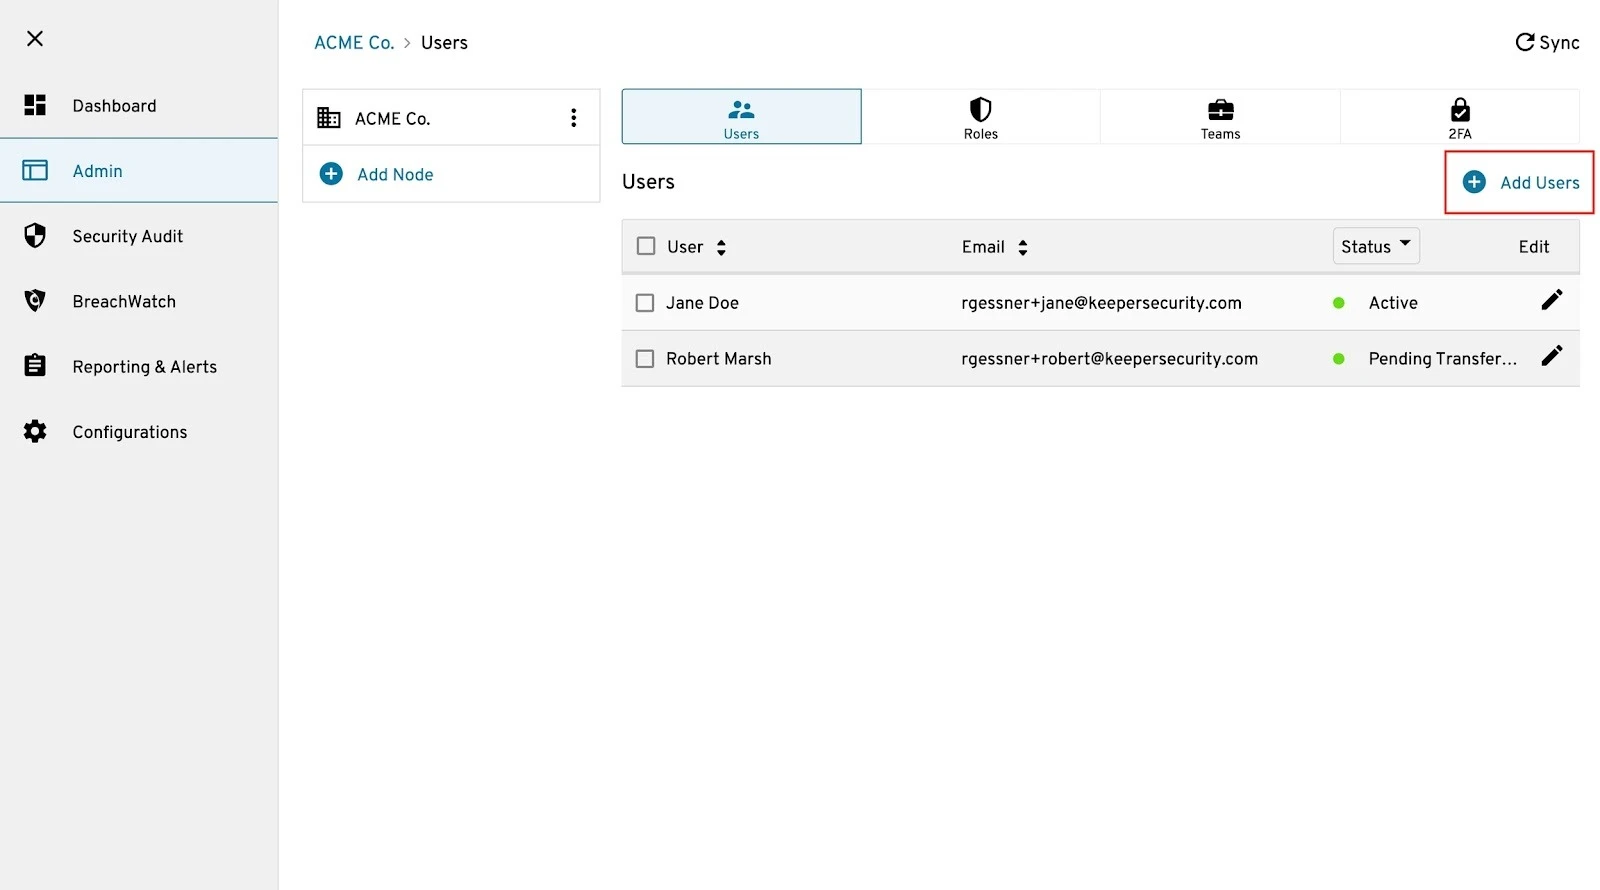
Os usuários podem ser adicionados por convite individual, importação de CSV ou provisionamento de diretório; cada usuário recebe um convite por e-mail para configurar seu cofre.
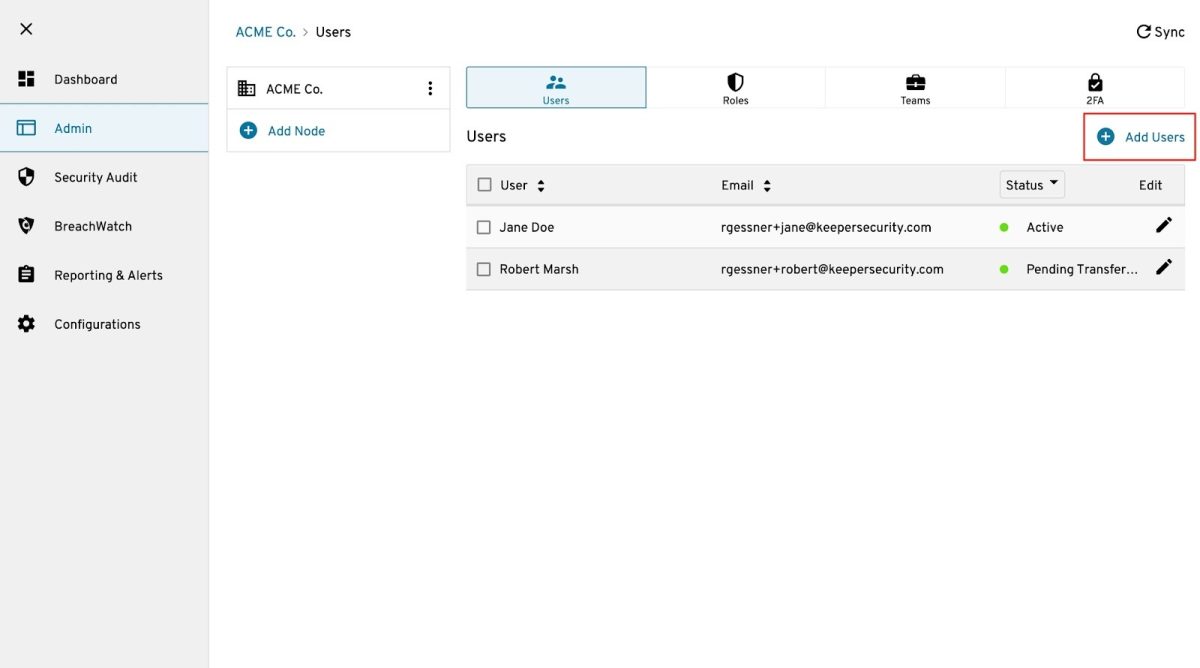
Para provisionamento manual de usuários, você pode convidar usuários individualmente navegando até Add Users, selecionando o nó desejado e inserindo o nome completo e o endereço de e-mail do usuário.
Além disso, para importação em massa de usuários: em implantações maiores, os administradores podem importar usuários de um arquivo CSV, enviando automaticamente convites de configuração para cada usuário. Depois que os usuários são adicionados, a Keeper envia automaticamente um convite por e-mail solicitando que configurem sua conta e concluam a integração.
Keeper Teams plano
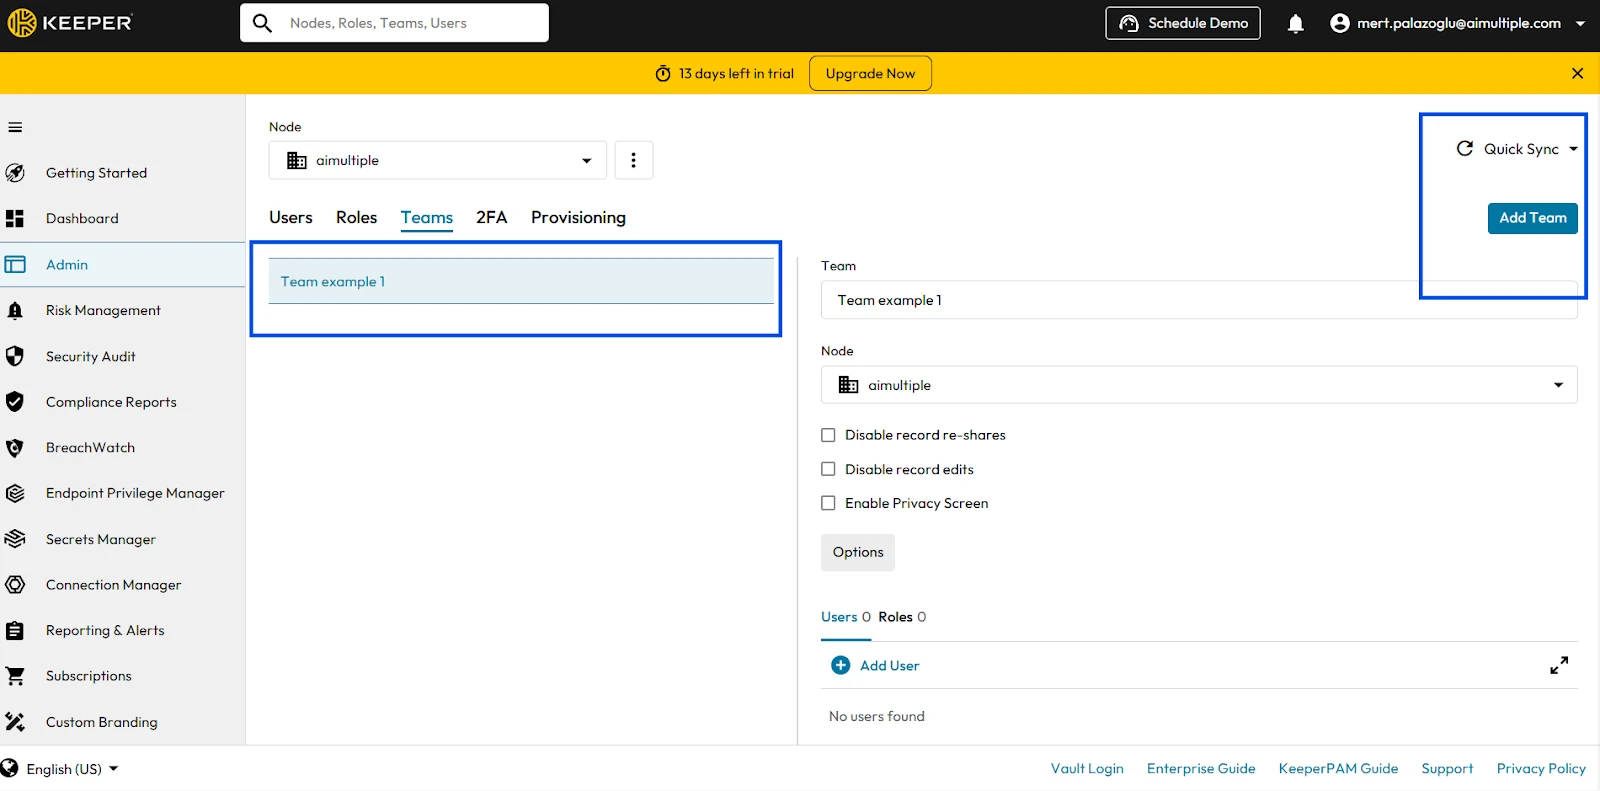
Para equipes, oferece um módulo de equipe que permite aos usuários compartilhar registros e pastas dentro de seus cofres com agrupamentos lógicos de indivíduos. Para isso, é necessário definir Restrições de Equipe (edição/visualização/compartilhamento de senhas) e adicionar usuários individuais à equipe:
Para criar uma equipe, selecione o nó ao qual deseja associá-la, insira o nome da equipe e clique em Add Team:
Depois de criada, você pode configurar restrições no nível da equipe, como:
- Desativar o recompartilhamento de registros
- Impedir edições de registros
- Aplicar uma tela de privacidade para dados sensíveis
É importante observar que a Keeper implementa políticas de privilégio mínimo, portanto, quando um usuário é membro de várias funções ou equipes, sua política resultante é a mais restritiva ou de menor privilégio.
Keeper Enterprise
Embora nossos testes tenham se concentrado no Keeper para equipes menores, a edição Keeper Enterprise aproveita essas capacidades com conformidade adicional e suporte multiplataforma.
Ela oferece análises de risco de nível empresarial:
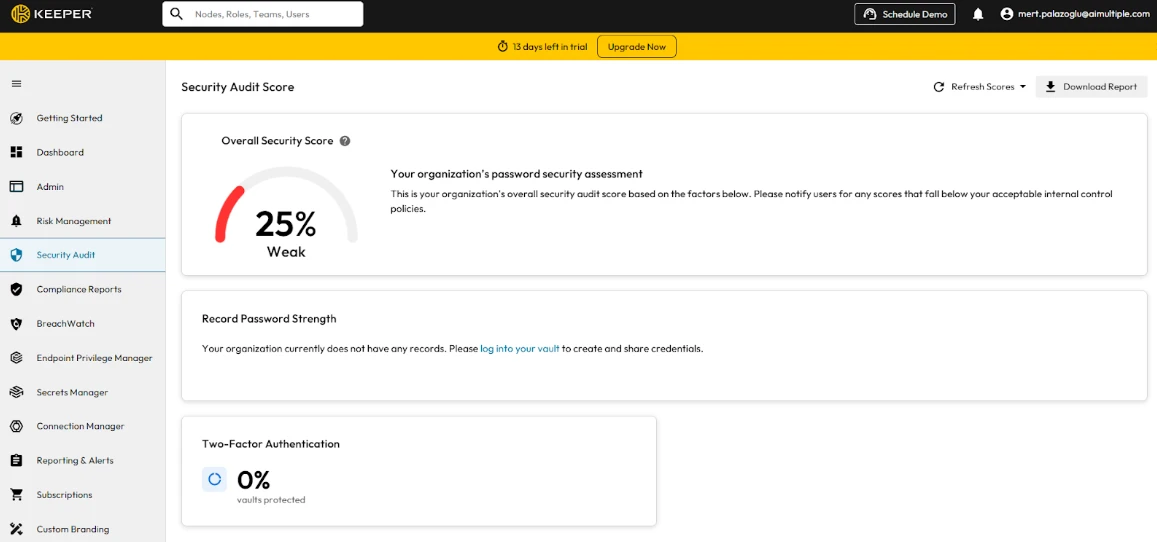
O Keeper Security Government Cloud, a instância AWS GovCloud do KeeperPAM, possui autorização FedRAMP High. A autorização abrange a instância de nuvem governamental, não a plataforma comercial. Veja o painel de pontuação de auditoria de segurança:
O Keeper Enterprise também oferece acesso multiplataforma, com funcionalidade completa em Windows, Mac, Linux, iOS, Android e todos os principais navegadores da web (Chrome, Edge, Firefox, Safari). Você pode aplicar restrições de plataforma, por exemplo, limitando o acesso a ambientes de sistema operacional específicos ou desativando logins baseados em navegador para usuários de alta segurança.
Pontos fortes
- O KeeperPAM é executado como um serviço em nuvem; ele entrega atualizações de cofre e cliente automaticamente.
- A Keeper fornece plugins e APIs que permitem integração com ferramentas de CI/CD, pipelines de DevOps e plataformas de identidade.
Pontos fracos
- O plano de controle do KeeperPAM é executado na Keeper Cloud e requer uma conexão de saída com ela. O Keeper Connection Manager pode ser auto-hospedado e cobre a intermediação de sessões em redes isoladas, mas não entrega a plataforma completa por si só.24
- A cobertura inclui 24 NHIs ativas anuais e 5.000 cargas de trabalho mensais de endpoint; além disso, aplica-se preço baseado em volume.22
SailPoint (PAM Module)
O módulo Privileged Account Management do SailPoint não armazena credenciais nem grava sessões. Ele importa dados de contas privilegiadas de produtos PAM, como o CyberArk, para o IdentityIQ, onde o acesso privilegiado passa pelas mesmas revisões de acesso e relatórios de conformidade que outros acessos.
Pontos fortes
- Conecta dados de PAM nativamente à governança de identidade, permitindo visibilidade total das contas privilegiadas em todos os sistemas.
- Automatiza revisões de acesso e relatórios de conformidade para contas privilegiadas.
Pontos fracos
- Exige um produto PAM separado para armazenamento, gravação de sessão e acesso JIT.
Capacidades principais dos fornecedores de PAM
Todos os fornecedores desta lista, exceto SailPoint, armazenam credenciais, gravam sessões e encaminham o acesso por meio de fluxos de trabalho de aprovação. O módulo do SailPoint governa contas privilegiadas gerenciadas por um produto PAM separado. Eles diferem na forma como concedem acesso temporário:
- Acesso Just-in-time (JIT): concede acesso privilegiado limitado por tempo mediante solicitação e o revoga automaticamente quando a janela termina.
- Acesso dinâmico: ajusta as decisões de acesso ao contexto, como usuário, dispositivo, recurso e nível de risco, entre usuários, máquinas, APIs e aplicativos.
Atualizações-chave do mercado
Duas mudanças de propriedade remodelaram esse conjunto de fornecedores no primeiro semestre de 2026.
- A Palo Alto Networks concluiu sua aquisição de US$ 25 bilhões do CyberArk em 11 de fevereiro de 2026.25 Em 12 de maio de 2026, apresentou o Idira, uma plataforma de segurança de identidade construída sobre a tecnologia PAM do CyberArk e estendida para identidades de máquina e de agentes de IA. O Idira é posicionado como um caminho de atualização para clientes existentes do CyberArk, em vez de um substituto, e os produtos com a marca CyberArk permanecem disponíveis.14
- A Delinea concluiu a aquisição do StrongDM em 5 de março de 2026, combinando o PAM empresarial da Delinea com a autorização em tempo de execução do StrongDM. Os dois produtos ainda são vendidos separadamente, portanto, organizações que avaliam uma estratégia de acesso unificada atualmente navegam por duas linhas de produtos.26
Os termos do nível gratuito também mudaram.
- O HashiCorp Vault, listado em nossa seção de PAM gratuito, é de código-fonte disponível sob a Business Source License 1.1, não open source: a licença permite uso interno e comercial, mas proíbe organizações que oferecem uma oferta concorrente.4
- O Teleport Community Edition, outra opção gratuito comum, é limitado a empresas com menos de 100 funcionários e receita anual inferior a US$ 10 milhões.27
Perguntas frequentes
Gerenciadores de senhas armazenam e gerenciam as senhas de usuários individuais, enquanto as soluções de PAM oferecem controle de nível empresarial sobre contas privilegiadas, incluindo monitoramento de sessões, aprovações de acesso, rotação automatizada de credenciais e relatórios de conformidade. As ferramentas de PAM gerenciam não apenas senhas, mas também contas de serviço, chaves de API, chaves SSH e identidades de máquina em toda a sua infraestrutura.
Sim, eles servem a propósitos diferentes. Os usuários finais podem continuar usando gerenciadores de senhas para credenciais pessoais de trabalho, enquanto as soluções de PAM gerenciam contas privilegiadas usadas por administradores, contas de serviço e processos automatizados. Muitas organizações executam ambos simultaneamente: PAM para acesso à infraestrutura e gerenciadores de senhas para credenciais de aplicativos do dia a dia.
Os prazos dependem do número de sistemas, contas e integrações no escopo. Produtos entregues na nuvem com implantações que priorizam o cofre podem começar com um pequeno conjunto de contas, enquanto plataformas auto-hospedadas com vários componentes exigem dimensionamento de infraestrutura, configuração de políticas e integração de sistemas antes da implantação completa.
O StrongDM e o Okta Privileged Access emitem credenciais efêmeras por sessão. O ManageEngine PAM360 concede acesso limitado por tempo por meio de fluxos de trabalho de aprovação, mas não emite credenciais de curta duração.
O StrongDM exige conectividade contínua com sua API e não oferece suporte a ambientes isolados (air-gapped). O plano de controle do KeeperPAM é executado na Keeper Cloud; o Keeper Connection Manager pode ser auto-hospedado para intermediação de sessões, mas não entrega a plataforma completa. O One Identity Safeguard e o WALLIX Bastion podem ser executados localmente.
Securden oferece um nível Starter gratuito para seu cofre de senhas, e o miniOrange oferece uma avaliação de 30 dias com todos os recursos. O nível gratuito do ManageEngine PAM360 exclui descoberta automática, integração de tickets e SIEM, configuração de jump server e gerenciamento de senhas aplicativo a aplicativo. Testamos o BeyondTrust, o Keeper PAM e o ManageEngine PAM360 por meio de suas avaliações gratuito. Para ferramentas auto-hospedadas gratuito, consulte nosso artigo sobre gratuito Soluções de PAM.
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 10+ Soluções de PAM com Alternativas Gratuitas}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/pam-solutions}},
  note   = {AIMultiple. Acessado em 29 setembro 2026}
}Resultados e carimbos de data/hora de 33 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo 3 arquivos CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
6 atualizaçõesAtualizados os detalhes de aquisição da CyberArk e da StrongDM, incluindo a nova plataforma Idira da Palo Alto.
Adicionado miniOrange como novo perfil de fornecedor PAM
Adicionado o Securden como décimo fornecedor comercial de PAM, com cobertura da plataforma, pontos fortes e fracos.
Removida a seção "Recomendações para compradores" sobre preços de PAM, modelos de licenciamento e custos de manutenção.
Adicionado One Identity à lista de fornecedores comerciais de PAM.
Removida a seção "Capacidades de acesso e automação".
Links de referência
O trabalho de Cem na AIMultiple foi citado por publicações globais líderes, incluindo Business Insider, Forbes, Morning Brew e Washington Post, por empresas globais como Deloitte e HPE, ONGs como o World Economic Forum e organizações supranacionais como a European Commission. [1], [2], [3], [4], [5]
Ao longo de sua carreira, Cem atuou como consultor de tecnologia, comprador de tecnologia e empreendedor de tecnologia. Ele aconselhou empresas sobre suas decisões de tecnologia na McKinsey & Company e na Altman Solon por mais de uma década. Ele também publicou um relatório da McKinsey sobre digitalização.
Ele liderou a estratégia de tecnologia e as compras de uma operadora de telecomunicações, reportando-se ao CEO. Ele também liderou o crescimento comercial da empresa de deep tech Hypatos, que atingiu uma receita recorrente anual de 7 dígitos e uma avaliação de 9 dígitos partindo do zero em 2 anos. O trabalho de Cem na Hypatos foi coberto por publicações de tecnologia líderes como TechCrunch e Business Insider.
Cem fala regularmente em conferências internacionais de tecnologia. Ele se formou como engenheiro da computação pela Bogazici University e possui um MBA pela Columbia Business School.

A seguir, leia
Melhores conjuntos de dados do YouTube: Bright Data & Oxylabs

Top 5 ferramentas de monitoramento de banco de dados de código aberto


Top 15 Plataformas e Bibliotecas de IA de Código Aberto


Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.