


As 8 Melhores Ferramentas de Segmentação de Rede
As abordagens tradicionais de segmentação de rede geralmente dependem da configuração manual e da supervisão de políticas de firewall. Para superar esses obstáculos, as organizações também podem adotar estratégias de segmentação mais sofisticadas usando ferramentas de microssegmentação e o framework Zero Trust.
Analisamos plataformas de segmentação de rede com base em recursos, flexibilidade de implantação e avaliações verificadas de usuários. As ferramentas abaixo representam as principais opções entre abordagens de segmentação baseadas em hardware, definidas por software e nativas da nuvem.
As melhores ferramentas de segmentação de rede
FireMon
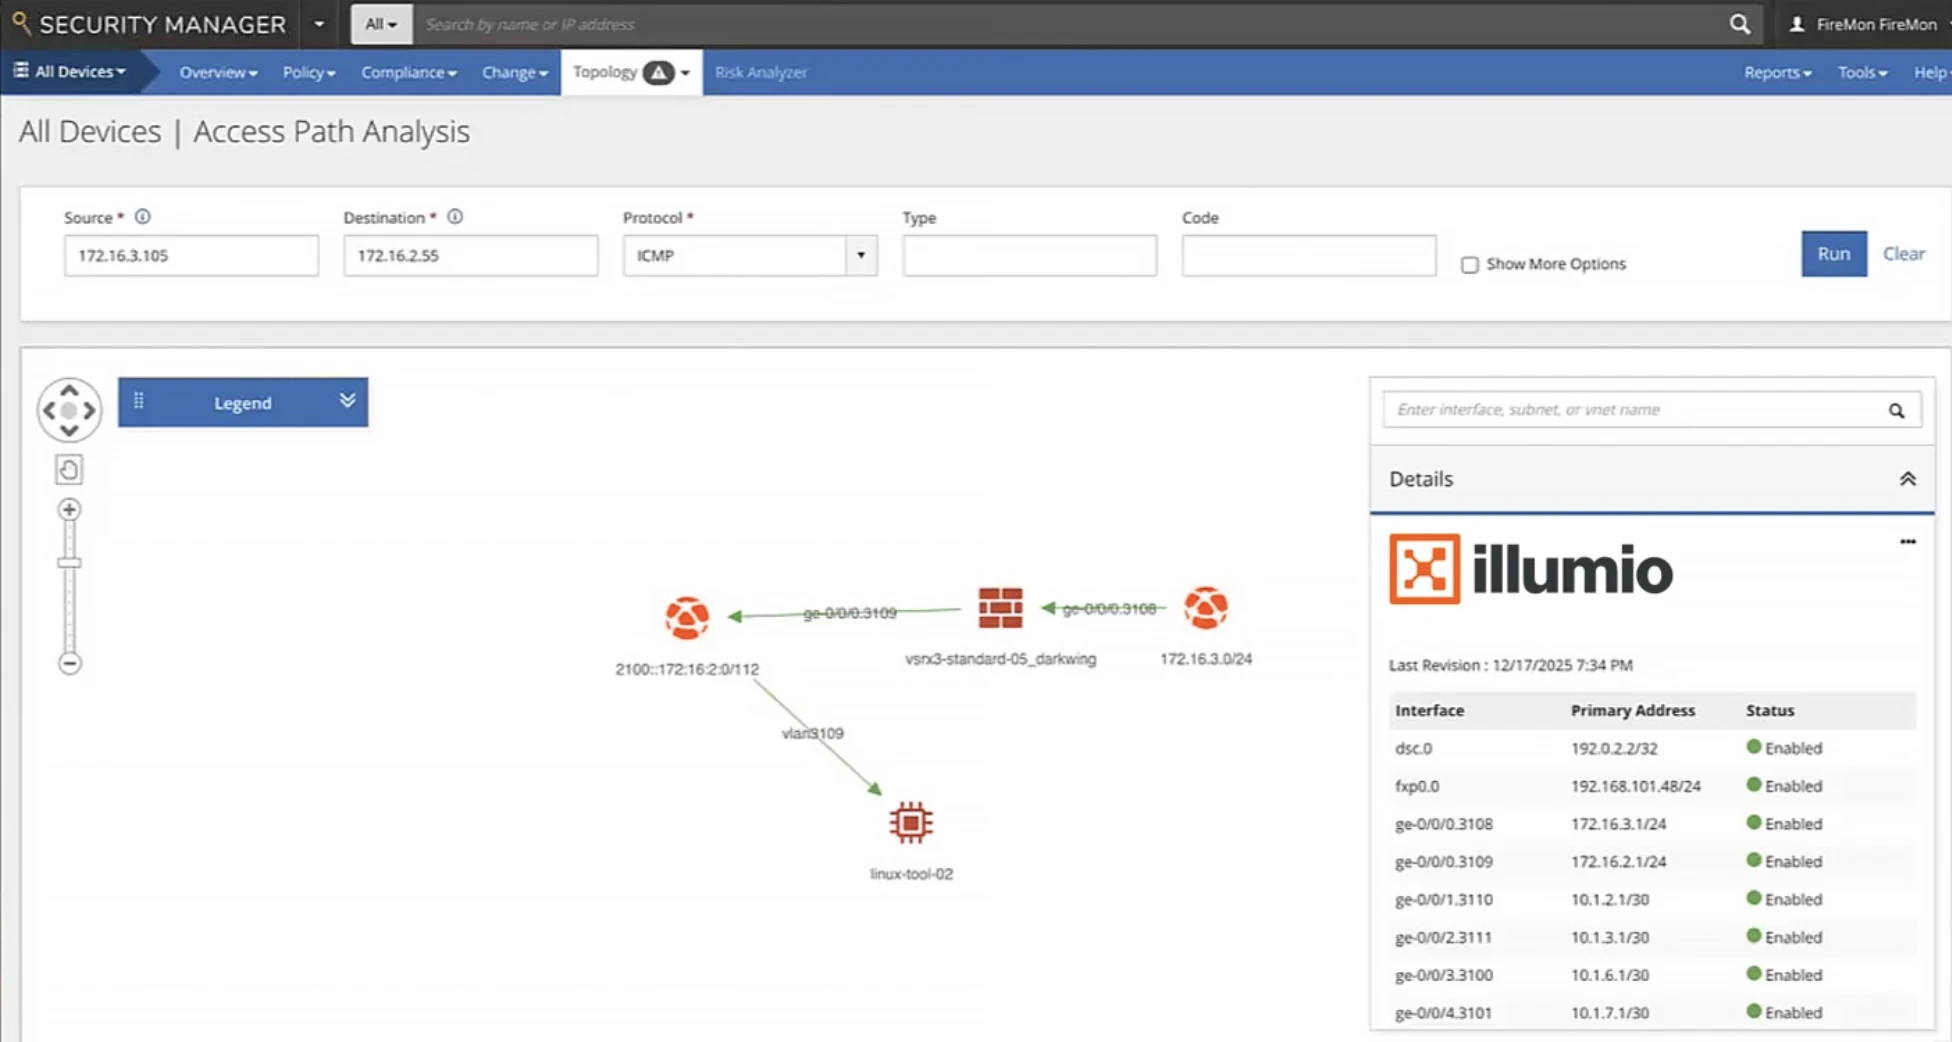
FireMon é uma plataforma de gerenciamento de políticas de segurança de rede que oferece governança e validação contínua das políticas de segmentação em ambientes de firewall de vários fornecedores, nuvem e plataformas de microssegmentação.
Em vez de atuar como uma camada de imposição propriamente dita, FireMon fica acima das ferramentas de segmentação existentes, incluindo Illumio e VMware NSX, e garante que as políticas que elas aplicam permaneçam precisas, em conformidade e alinhadas com a intenção ao longo do tempo. À medida que os ambientes de segmentação crescem, o desvio de políticas e os erros de configuração se acumulam; o papel do FireMon é detectar e corrigir essas lacunas antes que se tornem caminhos exploráveis.
Principais recursos:
- Governança de microssegmentação Zero Trust: Leva o Zero Trust além da implantação inicial para um controle contínuo e verificado das regras de segmentação nas camadas de rede, nuvem e host.
- Risk Analyzer: Correlaciona dados de vulnerabilidade com caminhos de acesso à rede para identificar quais exposições estão realmente acessíveis, priorizando a remediação pelo risco real em vez de apenas pelas pontuações de gravidade.
- Policy Planner: Automatiza fluxos de trabalho de mudanças com avaliação de risco integrada antes que as alterações de política sejam implantadas em firewalls ou plataformas de segmentação.
- Policy Manager: Gerenciamento de políticas de segurança de rede em tempo real com relatórios automatizados de conformidade e otimização de regras em ambientes de vários fornecedores.
- Cloud Defense: Estende a governança de políticas aos ambientes AWS, Azure e GCP.
- Integrações: Conecta-se a ITSM, SIEM/SOAR, scanners de vulnerabilidades e plataformas de microssegmentação, incluindo Illumio.
Tufin
Tufin é uma plataforma de segurança de rede hospedada na nuvem especializada no gerenciamento de políticas de segurança de rede. Ela permite a integração do gerenciamento de segurança de rede com a proteção de serviços em nuvem em uma rede virtual híbrida.
Tufin pode ser implementado em vários ambientes, incluindo no local, inteiramente na nuvem ou por meio de uma abordagem híbrida que combina elementos locais e de nuvem.
Principais recursos:
- Visibilidade: Tufin oferece insights sobre o tráfego de rede e as configurações de segurança, direcionando todos os pacotes aos destinos pretendidos ou impedindo sua passagem. Esta solução pode ser instalada no local ou utilizada como uma oferta de SaaS baseada em nuvem.
- Recurso R25-2: insights de políticas assistidos por IA e visibilidade unificada mais ampla; as notas do Tufin R25-2 também afirmam que o TOS agora pode monitorar o Akamai Guardicore em ambientes locais e SaaS.
- Descoberta automatizada de rede & mapeamento de fluxo de tráfego: O fornecedor usa ferramentas de gerenciamento de rede para identificar todos os dispositivos de rede e servidores conectados, bem como as conexões entre eles. Após detectar os dispositivos, incluindo roteadores, switches, servidores e estações de trabalho, o software de segmentação de rede cria um mapa de topologia de rede.
Cisco Secure Workload
O Cisco Secure Workload, anteriormente conhecido como Cisco Tetration, é uma solução de microssegmentação zero-trust que protege cargas de trabalho em data centers locais, nuvens públicas e nuvens privadas.
Principais recursos:
- Lançamento do Cisco Secure Workload SaaS: O lançamento adiciona cobertura mais ampla de descoberta e operações do Azure, incluindo balanceadores de carga do Azure, serviços de link privado/endpoint privado, servidores Azure SQL, Azure Functions, filtragem baseada em tags e backup/restauração para grupos de segurança de rede do Azure.
- Opções flexíveis de implantação: O Cisco Secure Workload oferece Software como Serviço (SaaS) e modelos de appliance baseados em hardware. O pacote SaaS permite que as organizações reduzam a necessidade de manutenção de hardware local.
- Segmentação Zero Trust: É uma abordagem de cibersegurança que opera com base na premissa, garantindo que cada solicitação de acesso seja autenticada e autorizada.
- Alertas de segurança de rede: Quando atividades potencialmente maliciosas são detectadas em uma rede, os sistemas de segurança de rede produzem notificações. Esses alertas servem para proteger os recursos da rede, evitar violações de dados, ameaças à segurança, e proteger dados confidenciais.
VMware NSX
VMware NSX é uma plataforma de rede definida por software (SDN) e segurança, oferecendo uma gama de recursos de segurança, incluindo microssegmentação e gerenciamento de acesso à rede. Ela oferece uma camada de rede virtualizada, desacoplada da infraestrutura física subjacente.
O NSX emprega mecanismos sofisticados de prevenção de ameaças, como sistemas de detecção de intrusão (IDS/IPS), sandboxing e análise de tráfego de rede/detecção e resposta de rede (NTA/NDR), para proteger contra ameaças nocivas e ataques de ransomware.
Principais recursos:
- Pilha de rede L2-L7: Refere-se às camadas 2 a 7 no modelo OSI (Open Systems Interconnection), onde cada camada tem uma função distinta no gerenciamento das comunicações de rede.
- Firewall distribuído: Implementa recursos e regras de firewall com precisão em vários segmentos de rede. Em contraste com os firewalls convencionais e centralizados que protegem principalmente a borda externa da rede, os firewalls distribuídos são integrados em toda a infraestrutura da rede. Este método possibilita uma abordagem mais adaptável e completa à segurança da rede.
- Rede e segurança multissite: Este método abrange o planejamento, a implantação e a supervisão da infraestrutura de rede e dos protocolos de segurança em várias localizações geográficas.
Illumio
Illumio oferece uma plataforma baseada em nuvem especializada em Segmentação Zero Trust, permitindo um modelo de segurança adaptável a diversos ambientes, incluindo data centers locais e nuvens privadas e públicas.
A Segmentação da Illumio aproveita o contexto da carga de trabalho para aplicar políticas de segurança consistentes em todos os ambientes de computação.
Illumio adicionou um recurso de externalização de perspectiva de política, permitindo que os dados de perspectiva de política sejam armazenados no Azure Blob Storage ou no AWS S3 para acesso compartilhado entre nós; as notas 26.1 da Illumio também documentam melhorias de desempenho, incluindo verificações mais rápidas de sobreposição de regras.
Principais recursos:
- Microssegmentação zero-trust: Esta abordagem combina os princípios do Zero Trust (nunca confiar, sempre verificar) com a prática de microssegmentação (dividir a rede em segmentos menores).
- Visualização de comunicação: A solução de segmentação de rede da Illumio permite que as organizações visualizem todo o tráfego de comunicação e de rede entre cargas de trabalho e dispositivos de rede.
- Monitoramento contínuo: O monitoramento constante das infraestruturas e redes de TI é crucial para identificar possíveis riscos de segurança, ineficiências operacionais ou não conformidade regulatória.
AlgoSec
A plataforma AlgoSec facilita a implementação de políticas de segurança em redes híbridas, incluindo serviços em nuvem, rede definida por software (SDN) e infraestrutura local tradicional.
AlgoSec lançou sua Solução de Gerenciamento de Segurança, que apresenta o bot Algo IA, suporte mais amplo a AWS/Azure/GCP, recomendações de ordem de serviço do Google Cloud Network Firewall Policy, visibilidade do Strata Cloud Manager e novos mapeamentos de conformidade, incluindo NIS2 e SOC 2.
Principais recursos:
- Plataforma de Proteção de Aplicações Nativas da Nuvem (CNAPP): AlgoSec implementa a estratégia CNAPP para identificar riscos de configuração e de rede de infraestrutura como serviço (IaaS).
- Múltiplos modelos de implantação: A plataforma oferece uma variedade de opções de implantação, incluindo ambientes locais, baseados em nuvem e híbridos, para atender a diferentes necessidades de infraestrutura de TI.
 Adicionar como fonte preferencial
Faddom
Faddom é uma plataforma de documentação de ativos de TI que oferece recursos de descoberta de rede. Ela se concentra no Mapeamento de Dependência de Aplicações (ADM), fornecendo insights para garantir a conformidade e auxiliar na transição de data centers e nas migrações para a nuvem por meio do mapeamento detalhado das estruturas de aplicações.
A ferramenta de Mapeamento de Infraestrutura de TI da Faddom identifica e representa visualmente os componentes da infraestrutura de TI de uma organização, incluindo servidores e dispositivos de armazenamento, permitindo uma compreensão e um gerenciamento completos dos ativos de TI.
Principais recursos:
- Planejamento de microssegmentação: A microssegmentação é uma estratégia de segurança de rede que divide uma rede em zonas menores e distintas para melhorar o controle sobre o fluxo de dados. Essa abordagem é fundamental para proteger contra a disseminação não autorizada de ameaças dentro de uma rede, limitando os caminhos disponíveis para o movimento lateral de ameaças.
- Mapeamento de rede: O mapeamento de rede, ou virtualização de rede, envolve identificar e ilustrar os vários componentes e conexões dentro de uma rede. Esse processo ajuda a visualizar os aspectos físicos e virtuais das redes, destacando como diferentes dispositivos e serviços estão interconectados. Ele fornece uma visão abrangente da estrutura da rede, incluindo dispositivos, conexões e como cada elemento se relaciona com os outros.
- Descoberta de rede: O processo de descoberta de rede desempenha um papel crucial para os administradores de rede, permitindo a identificação e a conexão de dispositivos dentro de uma rede. Esse primeiro passo é essencial para mapear e acompanhar a infraestrutura da rede, melhorando assim o gerenciamento de todo o sistema de rede.
- Detecção de vulnerabilidades (CVEs): A detecção de CVEs envolve reconhecer e catalogar vulnerabilidades de cibersegurança e exposições que foram divulgadas publicamente. Esse processo implica manter uma lista de vulnerabilidades de segurança conhecidas que afetam software ou hardware. Cada vulnerabilidade listada recebe um ID CVE distinto, facilitando o monitoramento e a discussão uniformes em diferentes plataformas e sistemas de segurança.
Akamai Guardicore Segmentation
Akamai Guardicore Segmentation é uma plataforma de segmentação de rede projetada para melhorar a segurança da rede por meio de segmentação avançada. Está disponível tanto como oferta SaaS quanto como appliance de rede, atendendo a diversos ambientes, como data centers, multinuvens e endpoints.
As soluções de segmentação de rede da Akamai usam rede definida por software e microssegmentação para bloquear com eficácia movimentos laterais não autorizados dentro das redes, garantindo controle granular sobre processos individuais.
Principais recursos:
- Métodos de coleta de dados: O Guardicore Centra emprega um método diversificado para coletar dados de provedores de serviços em nuvem, incluindo sensores baseados em agentes, coletores de dados baseados em rede e logs de fluxo de nuvem privada virtual (VPC). Esses dados coletados passam por processamento e contextualização por meio de um processo automatizado de rotulagem. O procedimento de rotulagem do Guardicore Centra integra-se às fontes de dados existentes da organização, como bancos de dados de gerenciamento de configuração.
- Mapa visual dinâmico: Oferece uma representação gráfica em tempo real da infraestrutura de rede, constantemente atualizada para refletir quaisquer mudanças. Esse mapa visual dinâmico oferece aos administradores uma maneira intuitiva de detectar rapidamente novos dispositivos ou riscos de segurança à medida que surgem.
- Segmentação baseada em políticas: Envolve dividir uma rede em segmentos separados de acordo com regras e políticas predeterminadas. Essa abordagem monitora o desempenho da política de segmentação de rede e permite que as organizações personalizem seus protocolos de segurança de rede para aderir a padrões específicos de conformidade.
Check Point CloudGuard Network Security
CloudGuard Network Security é uma plataforma de segurança nativa da nuvem, fornecendo proteção contra ameaças e segurança automatizada para redes em nuvem. Ela permite que os administradores apliquem políticas de segmentação de rede, incluindo firewalls de rede e outras medidas de segurança.
Principais recursos:
- Suporte automatizado à segurança de rede: Suporta práticas de IaC, CI/CD e automação de processos de segurança de rede usando APIs em diferentes segmentos de uma rede para garantir conformidade contínua.
- Gerenciamento unificado de segurança: O Gerenciamento Unificado de Segurança (USM) oferece uma visão abrangente da postura de segurança de uma organização, integrando tecnologias de segurança, como sistemas de prevenção de intrusão (IPS), firewalls legados e scanners de vulnerabilidades.
- Controles de segurança em múltiplas camadas: A segurança em múltiplas camadas envolve a implantação de várias medidas de segurança em diferentes pontos da infraestrutura de TI, especificamente adaptadas para data centers virtuais e Virtualização de Funções de Rede (NFV).
Os firewalls Quantum locais da Check Point suportam segmentação de rede por meio de Zonas de Segurança. As Zonas de Segurança são agrupamentos lógicos de interfaces de rede, permitindo que os administradores controlem o tráfego entre diferentes segmentos.1
Em implantações grandes, esses gateways podem ser agrupados para alta disponibilidade e taxa de transferência, aplicando múltiplas camadas de inspeção em cada fluxo de tráfego. Esses firewalls de hardware complementam o CloudGuard Network Security da Check Point, impondo isolamento baseado em zonas e políticas de segurança em ambientes tradicionais de data center.
O que é uma ferramenta de segmentação de rede?
Uma ferramenta de segmentação de rede é um software ou hardware de segurança de rede que divide uma rede em segmentos ou sub-redes menores e distintos. Isso permite que as equipes melhorem a segurança, o desempenho e o gerenciamento da rede, segmentando o tráfego de rede e restringindo o acesso a segmentos de rede designados.
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{karatas2026,
  author = {Karatas, Gulbahar and Sezer, Sena},
  title  = {{As 8 Melhores Ferramentas de Segmentação de Rede}},
  year   = {2026},
  month  = jul,
  howpublished    = {\url{https://aimultiple.com/network-segmentation-tools}},
  note   = {AIMultiple. Acessado em 27 julho 2026}
}
Registro de alterações
4 atualizaçõesAdicionado o recurso Security Zones do firewall Quantum da Check Point à seção de controles de segurança em camadas.
Adicionado FireMon como nova entrada de fornecedor na seção das melhores ferramentas de segmentação de rede.
Removida a seção 'Software de segurança importante para combinar com ferramentas de segmentação de rede'.
Links de referência

A seguir, leia
Sistemas SCADA: Comparação dos 10 Melhores Softwares SCADA


Melhores Proxies de Alta Velocidade Baseados no Nosso Benchmark

MFT Benchmark: Files.com, Diplomat MFT, Cerberus e Serv-U Testados



Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.