


Melhores 10+ ferramentas de microssegmentação

A microssegmentação divide as redes em segmentos controlados, limitando a propagação de violações.
Pesquisamos 11 plataformas de microssegmentação, examinando documentação oficial de produtos, referências cruzadas de notas de versão e avisos de campo. Com base nos principais recursos e na presença de mercado, veja as 11 principais ferramentas de microssegmentação:
Recursos
Todos os fornecedores oferecem recursos comuns e, portanto, podem suportar casos de uso típicos de microssegmentação.
Fornecedores com:
- Defesa contra APT (ameaça persistente avançada): Identifica ameaças direcionadas analisando padrões de tráfego incomuns
- Mapeamento de topologia de rede: Descobre os componentes e a topologia de uma rede, criando um mapa visual da arquitetura de rede.
Veja os critérios de seleção de fornecedores.
FireMon
FireMon é o fundador do Gerenciamento de Políticas de Segurança de Rede (NSPM) e atua como o plano de controle para políticas de segurança em redes empresariais modernas. A plataforma combina gerenciamento de políticas de firewall, um plano de controle Zero Trust, controle de políticas com tecnologia de IA e gerenciamento de mudanças de políticas com ciência de risco para detectar desvios, quantificar exposição e direcionar ações corretivas priorizadas.
FireMon também se integra a plataformas de microssegmentação, incluindo Illumio, VMware NSX e Akamai Guardicore Segmentation, estendendo a governança entre as camadas de aplicação para manter as políticas de segmentação alinhadas ao longo do tempo.1
Principais recursos:
- Controle de política de microssegmentação: Governa a política de segmentação no mesmo modelo normalizado de regras de firewall e de nuvem e valida as mudanças antes da aplicação.
- Security Manager: O núcleo obrigatório da plataforma, com detecção de mudanças em tempo real, relatórios de conformidade e um único banco de dados de políticas em firewalls, grupos de segurança de nuvem e plataformas de microssegmentação.
- Risk Analyzer: Correlaciona dados de vulnerabilidade com caminhos de acesso à rede para priorizar qual exposição é mais importante, considerando a acessibilidade real.
- Policy Planner: Automatiza fluxos de trabalho de mudanças com avaliação de risco integrada antes da implantação das mudanças de política.
- Agentic IA: Insights responde a perguntas sobre políticas em linguagem simples, e a Agentic IA do FireMon prepara recomendações de mudanças para revisão dos profissionais.
- Governança de políticas de nuvem: Revisa grupos de segurança da AWS, Azure e Google Cloud no mesmo modelo de políticas de firewalls locais.
- Integrações: Conecta-se com ITSM, SIEM/SOAR e scanners de vulnerabilidades,2 e com plataformas de microssegmentação, incluindo Illumio, VMware NSX e Akamai Guardicore.3
Prós
- Limpeza de políticas: O Policy Optimizer sinaliza regras excessivamente permissivas, expiradas e não utilizadas e encaminha cada revisão ao proprietário da regra.4
- Visibilidade centralizada: O Security Manager mantém um único banco de dados de políticas em firewalls locais, grupos de segurança de nuvem e plataformas de microssegmentação.5
- Pesquisa de regras: A linguagem de consulta SIQL do FireMon pesquisa regras, dispositivos e grupos de segurança de nuvem em tempo real.2
- Redução de regras: O FireMon relata uma redução média de regras de 37% e afirma que a maioria dos clientes recupera 30-40% de sua base de regras no primeiro mês.6
Contras
- Aplicação: O FireMon governa a política de segmentação e não substitui uma plataforma de microssegmentação, portanto precisa de uma ferramenta de aplicação como Illumio, VMware NSX ou Akamai Guardicore.7
- Profundidade de integração: Os níveis de suporte variam de acordo com a plataforma. O FireMon lista o VMware NSX-T em todos os cinco níveis, o Illumio PCE em três e o Akamai Guardicore em dois.3
- Licenciamento modular: Cada implantação requer o Security Manager, e Policy Planner, Policy Optimizer e Risk Analyzer são módulos adicionais.8
Tufin
O Tufin funciona em dispositivos e plataformas de diferentes fornecedores, o que é útil quando você gerencia equipamentos de vários fabricantes. Essa abordagem independente de fornecedor oferece visibilidade entre diversos componentes de rede.
O SecureTrack+ mede o comportamento da rede ao vivo em relação às zonas de segmentação definidas, sinaliza violações e gerencia exceções.9
Principais recursos:
- Gerenciamento de mudanças de rede: Monitore informações sobre os dispositivos de rede da sua organização documentando as configurações.
- Gerenciamento de políticas de segurança de rede: Gerencie políticas para proteger firewalls, redes e ativos contra acesso não aprovado.
- Orquestração de firewall: Execute uma camada centralizada de gerenciamento de segurança para implementar políticas de segurança em firewalls.
- Integração com o Akamai Guardicore: A solução conjunta unifica a aplicação no nível da carga de trabalho do Akamai Guardicore Segmentation com o plano de controle centralizado de políticas do Tufin, oferecendo governança em firewalls, nuvem, SASE e microssegmentação em uma visão única.10
Melhores práticas:
Implementar e monitorar microssegmentos de rede: Os usuários podem identificar violações de acesso entre microssegmentos usando uma matriz corporativa e optar por excluí-las ou marcá-las como desvios temporários.
Definir zonas de confiança zero: Os usuários podem ativar o acesso de rede de nuvem de confiança zero com o Tufin.
Criar uma política com o Tufin:
Os usuários podem digitar um “nome da política” e selecionar o seguinte:
- Tipo de política de conformidade
- Dispositivos aos quais a política de conformidade se aplicará
- Destinatários que receberão alertas quando a política instalada entrar em conflito com esta política de conformidade
Prós
- Política de segmentação: O SecureTrack+ define zonas de segmentação entre dispositivos e gerencia o tráfego entre elas por meio de uma matriz central de políticas.9
- Cobertura de dispositivos: O SecureTrack+ centraliza o gerenciamento de políticas em firewalls, NGFWs, roteadores, switches, SDN e nuvem híbrida.9
- Monitoramento de microssegmentação: O TOS suporta cargas de trabalho de microssegmentação do Guardicore e do Illumio.11
- Automação de mudanças: O SecureChange, o sistema de tickets integrado do TOS, oferece fluxos de trabalho de mudanças personalizáveis com níveis variados de automação.12
Contras
- Firewalls transparentes: Os firewalls em modo transparente não têm informações de roteamento, portanto permanecem fora do Mapa até que um administrador os adicione.13
- Dispositivos não monitorados: Os dispositivos que o SecureTrack não monitora ficam fora dos cálculos de topologia, a menos que um administrador os adicione como dispositivos genéricos com dados de interface e roteamento.14
- Licenciamento: Unidades de firewall, VMs de nuvem e cargas de trabalho de microssegmentação são licenciadas separadamente. Uma licença de microssegmentação cobre um servidor ou até cinco endpoints, vendida em blocos de 100.
Cisco Identity Services Engine
O Cisco ISE combina microssegmentação com controle de acesso à rede (NAC).
Prós
- Controle de acesso à rede: O nível Essentials inclui autenticação AAA e 802.1X.15
- Segmentação baseada em grupos: O nível Advantage adiciona política baseada em grupos TrustSec, criação de perfis e compartilhamento de contexto pxGrid.
- Postura: O nível Premier adiciona postura, conformidade de MDM e controle de acesso à rede centrado em ameaças.15
Contras
- Licenciamento: A segmentação com TrustSec requer o nível Advantage, e cada nó virtual ou implantado na nuvem precisa de sua própria licença de VM.
- Atualizações na nuvem: As implantações nativas na nuvem devem ser atualizadas por meio de backup e restauração.16
AlgoSec
O AlgoSec monitora redes, conecta regras de firewall a aplicações de negócios e detecta anomalias de conformidade usando seu mecanismo de IP.
Prós
- Regras de firewall: O Horizon Security Analyzer identifica regras arriscadas, os ativos que elas expõem e se essas regras estão em uso.17
- Automação: Ele encontra regras não utilizadas, duplicadas, sobrepostas e expiradas, e o Horizon FireFlow automatiza o processo de mudança de políticas de segurança.
- Mapeamento de aplicações: O AppViz associa cada regra de firewall às aplicações de negócios que ela suporta.
Contras
- Análise de regras não utilizadas: A detecção depende de dados de log de dispositivos como Check Point e Juniper, e o AFA mantém 60 dias de logs por padrão.18
- Console centralizado: O Unified Security Management oferece visibilidade, gerenciamento de políticas, registro e relatórios em nuvens híbridas e locais a partir de um único console.
Contras
- Dependência de gerenciamento: Os gateways precisam de um Security Management Server e a Check Point recomenda o Smart-1 Cloud para implantações com escalonamento automático no Google Cloud.19
VMware NSX
Lida com microssegmentação, segurança de rede, rede definida por software e implantação de nuvem privada. Ajuda na transição da infraestrutura física para a virtual por meio da virtualização de rede.
Prós
- Política de camada 7: As políticas suportam identidade de aplicativo, identidade de usuário e filtragem de FQDN.20
- Illumio Insights Network Posture: Aprimoramento do grafo de segurança de IA que oferece visibilidade em tempo real e em todo o sistema do risco de movimento lateral em ambientes híbridos, multi-nuvem e de TO, revelando caminhos de ataque de ponta a ponta para contenção priorizada.21
Prós
- Implantação em fases: As cargas de trabalho passam de Idle para Visibility Only, Selective e Full enforcement. O modo Visibility Only relata os fluxos de tráfego sem bloqueá-los.22
- Visualização de tráfego: O mapa Illumination mostra o tráfego como permitido, potencialmente bloqueado ou bloqueado.23
- Política baseada em rótulos: As regras alcançam uma carga de trabalho quando a política e a carga de trabalho compartilham os mesmos rótulos.
Contras
- Dependência de agente: O VEN aplica a política gerenciando o firewall do host nativo de cada carga de trabalho. Onde um VEN não pode ser instalado, a carga de trabalho existe apenas como uma carga de trabalho não gerenciada, sem VEN.23
- Controle do firewall do host: No modo Exclusive, o Illumio desativa a política do Windows Advanced Firewall e exclui todos os filtros não Illumio no nftables do Linux.24
Zscaler Private Access (ZPA)
Fundada em 2007. 11K+ clientes, incluindo 40%+ da Forbes Global 2000.25
Contras
- Conflitos com o firewall do Windows: No modo Windows Firewall (WAF), os agentes não conseguem aplicar a política de forma confiável quando um firewall de terceiros está presente.26
- Lacunas de plataforma: A aplicação no AIX não tem suporte a IPv6, e os pods do Kubernetes no Windows não suportam políticas baseadas em aplicação, usuário ou serviço.
- Capacidade local: Os appliances de hardware atingem no máximo 10.000 cargas de trabalho (médio) e 37.500 (grande) no modo detalhado.
Nutanix Flow Network Security
O Nutanix Flow Network Security (FNS) é o produto de microssegmentação da Nutanix. Ele é integrado ao hipervisor AHV e está incluído no NCI Pro e no Ultimate. O Flow Virtual Networking, também chamado de Advanced Networking, é o serviço de rede overlay que deve ser ativado quando a microssegmentação é ativada pela primeira vez.
Prós
- Política baseada em categorias: As políticas usam categorias dinâmicas em vez de endereços IP estáticos.
- Teste de políticas: O FNS mapeia fluxos de trabalho de aplicações no nível de porta e monitora o impacto da política antes da aplicação.
Contras
- Escopo do hipervisor: O FNS Next-Gen 7.5 é executado somente em clusters AHV.27
- Sobrecarga de memória: A ativação do FNS adiciona 2 GB a cada VM do Prism Central, além de 3 GB de espaço de usuário e 1 GB de memória de kernel em cada host AHV.27
O que é microssegmentação?
A microssegmentação é uma abordagem de segurança que divide os dados com base na carga de trabalho dentro da rede de uma organização. Os arquitetos de segurança podem criar protocolos que definem como todo o tráfego flui no sentido norte-sul e leste-oeste.
Benefícios das ferramentas de microssegmentação
1. Superfície de ataque reduzida
Ao isolar ativos individuais, a microssegmentação minimiza o risco de um invasor acessar vários recursos. A Illumio ajudou a Hi-Temp Insulation a reduzir sua superfície de ataque aplicando políticas de segmentação que protegiam dados confidenciais de clientes.
2. Conformidade com normas regulatórias
A microssegmentação ajuda as empresas a cumprir requisitos regulatórios, como o GDPR, garantindo que dados confidenciais não sejam violados. A Cisco permitiu que o Frankfurter Bankgesellschaft, um banco privado suíço com sede em Zurique, mantivesse a conformidade com as leis de proteção de dados protegendo seu ambiente de nuvem com regras detalhadas de segmentação.
3. Controle granular de políticas
A microssegmentação oferece controle detalhado sobre as políticas de rede, permitindo que as empresas definam políticas de segurança com base em usuários, aplicações ou cargas de trabalho. A VMware permitiu que o Departamento de Recursos Hídricos da Califórnia implementasse controles granulares para aplicações de saúde, reduzindo o risco de violações de dados.
4. Segurança de nuvem aprimorada
Em ambientes de nuvem, a microssegmentação garante que cargas de trabalho em diferentes máquinas virtuais ou contêineres sejam isoladas. A Illumio usou a microssegmentação para ajudar uma importante rede hospitalar no Brasil a proteger sua infraestrutura de nuvem, impedindo o acesso não autorizado a dados confidenciais.
 Adicionar como fonte preferencial
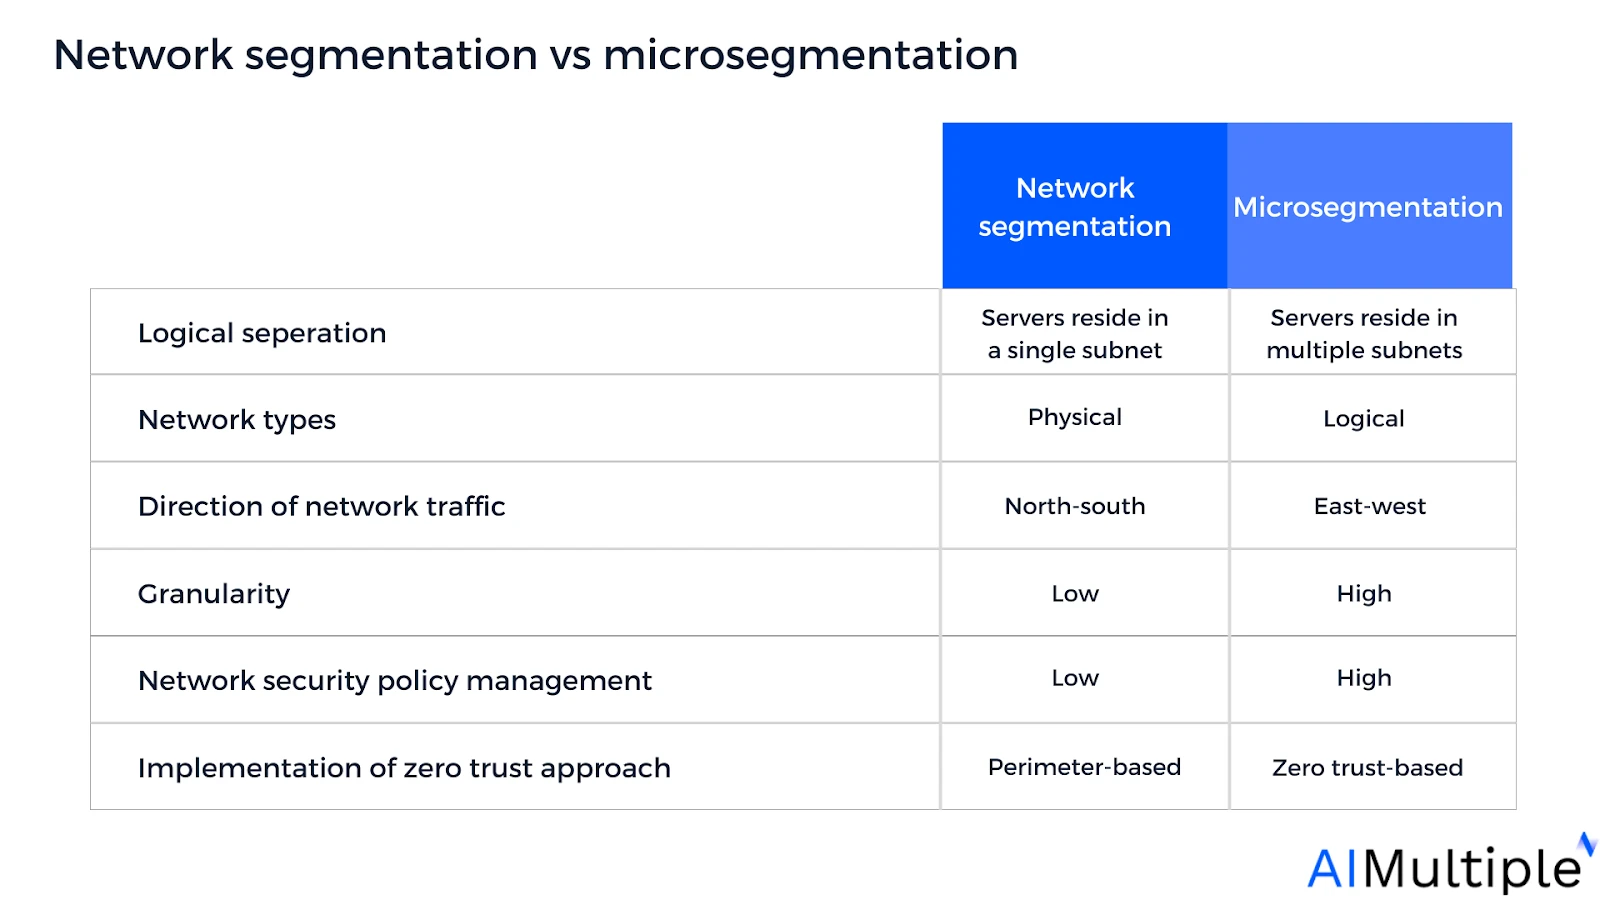
Segmentação de rede versus microssegmentação
- Segmentação de rede aplica políticas tradicionais de castelo e fosso que aproveitam regras de firewall nos limites da rede
- Microssegmentação cria zonas de segurança que podem ser configuradas até o nível de host (computador) em sub-redes individuais.
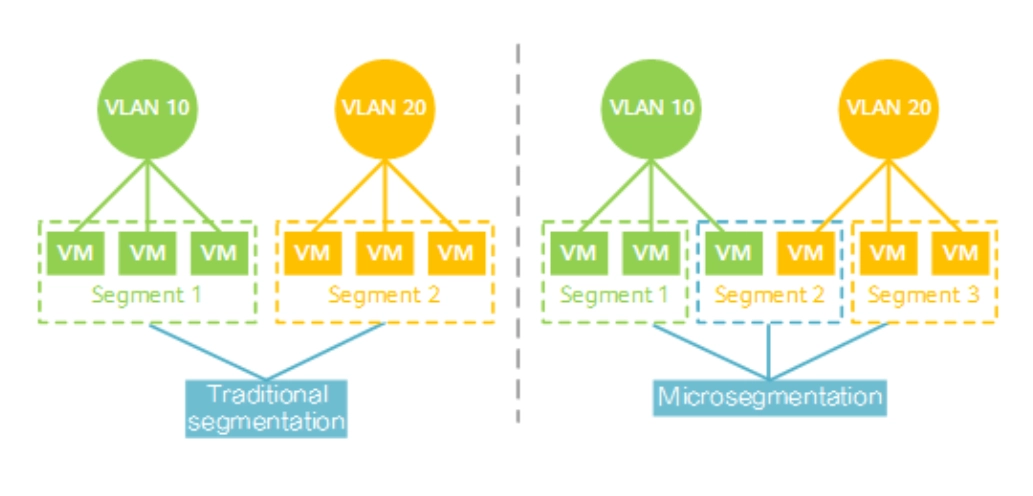
Comparação entre segmentação de rede e microssegmentação – usando VLANs –
Fonte: Huawei28
Quem deve usar a segmentação de rede tradicional?
PMEs que precisam de opções econômicas, segurança abrangente da infraestrutura sem configurações detalhadas no nível de aplicação, redes simples com necessidades básicas de segurança ou soluções compatíveis com equipe técnica limitada.
Principais parâmetros para escolher entre segmentação de rede e microssegmentação:
- Escopo de negócios: A implementação da microssegmentação nas principais áreas de negócios pode reduzir significativamente a propagação lateral de um ataque de ransomware. Empresas com muitas filiais podem optar pela microssegmentação para controlar o tráfego dentro da rede.
- Nível de segurança necessário: Organizações com altas necessidades de segurança de rede, como empresas da Fortune 1000, bancos globais ou multinacionais, podem escolher a microssegmentação para gerenciamento mais refinado e segurança no nível de aplicação.
- Complexidade da rede: 35% dos especialistas de TI dizem que a complexidade da rede é um obstáculo ao segmentar sua rede. Organizações com redes menos complexas podem usar a segmentação tradicional.
- Orçamento financeiro: Espera-se que a integração da microssegmentação com uma pilha de segurança custe entre $40K e $100K em média. Empresas com orçamentos limitados e infraestrutura mais antiga podem optar pela segmentação de rede.
- Disponibilidade de mão de obra qualificada: ~40% dos especialistas de TI relatam a falta de habilidades e conhecimentos como seu principal problema ao implementar a microssegmentação. Empresas com equipe técnica limitada podem escolher a segmentação de rede tradicional.
Critérios de seleção de fornecedores
- Número de avaliações: 10+ avaliações totais no Gartner, G2, PeerSpot e TrustRadius.
- Avaliação média: Acima de 4.0/5 no Gartner, G2, PeerSpot e TrustRadius.
- Classificação: Os fornecedores são classificados pelo número total de avaliações em ordem decrescente, exceto para assinantes de nossos serviços de benchmarking.
Recursos do software de microssegmentação
Recursos exclusivos
Oferecidos por um ou poucos fornecedores:
- Orquestração de firewall: Gerenciamento e configuração centralizados de firewall
- Operações de rede do dia 2: Autentica tráfego/rotas com foco em aplicações, firewalls e integridade de ACLs
- Gerenciamento de nuvem híbrida: Gerencia a segmentação entre nuvem e local
- Controle de acesso à rede médica: Protege dispositivos médicos e registros de pacientes
- Proteção em tempo de execução: Segurança instantânea para tarefas baseadas na nuvem, aplicativos web e APIs
- Multi-inquilinação: Isolamento seguro de múltiplos inquilinos com provisionamento de autoatendimento e preservação de IP
Transparência: A AIMultiple trabalha com fornecedores de tecnologia emergente, incluindo Tufin.
Recursos comuns
Todos os fornecedores oferecem:
- Visibilidade e descoberta de rede: Informação instantânea sobre mudanças de segurança e violações
- Confiança zero: Nenhuma confiança por padrão, inclusive para quem está dentro do perímetro
- Detecção e resposta a ameaças: Monitora dados usando aprendizado de máquina e análise comportamental
- Suporte à conformidade: Mantém políticas que regem a integridade dos sistemas de TI
Leitura adicional
- Principais ferramentas de gerenciamento de firewall: análise e comparação
- As 5 principais soluções de gerenciamento de políticas de segurança de rede
- As 10+ principais plataformas SOAR
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Melhores 10+ ferramentas de microssegmentação}},
  year   = {2026},
  month  = nov,
  howpublished    = {\url{https://aimultiple.com/microsegmentation-tools}},
  note   = {AIMultiple. Acessado em 3 novembro 2026}
}Resultados e carimbos de data/hora de 11 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo um arquivo CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
12 atualizaçõesAdicionado o FireMon como décimo primeiro fornecedor à lista de ferramentas de microssegmentação e removidas as estatísticas de adoção da AlgoSec.
Adicionada a integração Akamai Guardicore aos recursos do Tufin.
Links de referência
O trabalho de Cem na AIMultiple foi citado por publicações globais líderes, incluindo Business Insider, Forbes, Morning Brew e Washington Post, por empresas globais como Deloitte e HPE, ONGs como o World Economic Forum e organizações supranacionais como a European Commission. [1], [2], [3], [4], [5]
Ao longo de sua carreira, Cem atuou como consultor de tecnologia, comprador de tecnologia e empreendedor de tecnologia. Ele aconselhou empresas sobre suas decisões de tecnologia na McKinsey & Company e na Altman Solon por mais de uma década. Ele também publicou um relatório da McKinsey sobre digitalização.
Ele liderou a estratégia de tecnologia e as compras de uma operadora de telecomunicações, reportando-se ao CEO. Ele também liderou o crescimento comercial da empresa de deep tech Hypatos, que atingiu uma receita recorrente anual de 7 dígitos e uma avaliação de 9 dígitos partindo do zero em 2 anos. O trabalho de Cem na Hypatos foi coberto por publicações de tecnologia líderes como TechCrunch e Business Insider.
Cem fala regularmente em conferências internacionais de tecnologia. Ele se formou como engenheiro da computação pela Bogazici University e possui um MBA pela Columbia Business School.

A seguir, leia
Melhores Ferramentas de Gerenciamento de Vulnerabilidades


Principais Ferramentas de IA Emocional Testadas
Principais ferramentas de reconhecimento de imagem comparadas

Os 25 Melhores Ferramentas de Controle de Versão
Compare as 20 melhores ferramentas de orquestração de contêineres

Top 6 Ferramentas de Varredura de Vulnerabilidades



Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.