


Explore as 11 Principais Tecnologias de Melhoria da Privacidade
Mesmo com regulamentações como o GDPR e a CCPA, os dados dos consumidores são frequentemente expostos a hackers, empresas e governos. À medida que as empresas compartilham dados com terceiros para melhorar a visibilidade da rede, o risco de vazamentos aumenta.
As Tecnologias de Melhoria da Privacidade (PETs) ajudam as empresas a usar esses dados mantendo as informações pessoais ou sensíveis privadas.
Explore as 10 principais ferramentas de PET e seus casos de uso para ver como elas podem proteger dados e melhorar as operações de negócios:
O que são tecnologias de melhoria da privacidade (PETs)?
As tecnologias de melhoria da privacidade (PETs) são uma ampla gama de tecnologias (soluções de hardware ou software) para garantir a privacidade e a proteção de dados, permitindo que as organizações extract valor dos dados e liberem todo o seu potencial comercial, científico e social. Essas tecnologias utilizam vários métodos, incluindo criptografia, anonimização e ofuscação, para proteger os dados durante o processamento de dados.
Ao implementar PETs, as organizações podem ajudar as empresas a:
- Maximizar a segurança dos dados ao reduzir o risco de violações ou vazamentos de dados
- Impedir agentes mal-intencionados ao tornar os dados inúteis para fins maliciosos
- Facilitar a colaboração segura de dados entre departamentos e até mesmo organizações.
Para aproveitar uma ferramenta automatizada, aqui está uma lista dos principais softwares de prevenção contra perda de dados.
Por que as tecnologias de melhoria da privacidade (PETs) são importantes agora?
As PETs atendem a três requisitos de negócio específicos:
- Conformidade regulatória: Leis de proteção de dados, como o GDPR e a CCPA, estão forçando as organizações a preservar os dados dos consumidores. As empresas podem pagar multas graves por não conformidade.
- Um exemplo real: As autoridades europeias de proteção de dados aplicaram €1.2 bilhão (~US$1,4 bilhão) em multas do GDPR, com notificações diárias de violação em média 400+ por dia, destacando os crescentes riscos de conformidade. 1 As PETs podem fornecer uma maneira confiável de cumprir essas regulamentações, evitando penalidades legais e financeiras.
- No ano passado, o TJUE decidiu no caso EDPS v SRB (C-413/23 P) que dados pseudonimizados não são automaticamente dados pessoais para todos que os detêm.2O mesmo dataset pode ser pessoal para o remetente, mas anônimo para um destinatário que não consegue razoavelmente reidentificar ninguém. Assim, uma PET pode alterar quais regras se aplicam.
- Compartilhamento seguro de dados: Os dados podem precisar ser testados por organizações terceirizadas devido à falta de autossuficiência da sua empresa em análises e testes de aplicativos. As PETs permitem a proteção da privacidade durante o compartilhamento de dados.
- Recentemente, isso se tornou um problema de IA. O Private Cloud Compute da Apple e o WhatsApp Private Processing da Meta executam inference sobre dados do usuário dentro de TEEs, para que o provedor não possa ler o que processa.
- Prevenção de violações de dados: As violações de privacidade podem prejudicar a reputação da sua empresa; empresas ou clientes (dependendo do seu business model) podem querer parar de interagir com sua marca. As PETs ajudam a proteger informações sensíveis, reduzindo o risco de violações que expõem dados pessoais, como detalhes do cartão de crédito.
- Um exemplo real é a perda de valor das ações do Facebook após o escândalo Cambridge Analytica.3
Os 10 principais exemplos de tecnologias de melhoria da privacidade
Algoritmos criptográficos
1. Criptografia homomórfica
A criptografia homomórfica (HE) permite que um terceiro, como um provedor de nuvem, execute computações sobre dados criptografados sem descriptografá-los (ou seja, texto simples4). O proprietário dos dados mantém a chave, recebe os resultados criptografados e os descriptografa localmente. Isso torna a HE perfeita para terceirizar a análise de dados com segurança. Ela também é resistente a ataques quânticos.
No entanto, a HE se adapta mal quando várias partes desejam computar dados compartilhados usando diferentes entradas privadas. Como a HE depende de uma única chave de descriptografia, quem detém essa chave pode ver todos os dados brutos. Resolver esse cenário multipartidário exige, em vez disso, a computação multipartidária segura (MPC).
Alguns tipos comuns de criptografia homomórfica são:
- Criptografia homomórfica parcial: pode realizar um tipo de operação em dados criptografados, como adições ou multiplicações, mas não ambos.
- Criptografia homomórfica um tanto homomórfica: pode realizar mais de um tipo de operação (por exemplo, adição, multiplicação), mas permite um número limitado de operações.
- Criptografia totalmente homomórfica: pode realizar mais de um tipo de operação e não há restrição quanto ao número de operações realizadas.
2. Computação multipartidária segura (SMPC)
Assim como a criptografia homomórfica (HE), a computação multipartidária segura (SMPC) permite a computação sobre dados criptografados. No entanto, a SMPC permite que várias partes independentes computem conjuntamente uma função sobre suas entradas coletivas. A SMPC permite que as organizações treinem models em datasets combinados sem expor seus dados brutos privados uns aos outros.
Estudo de caso de SMPC
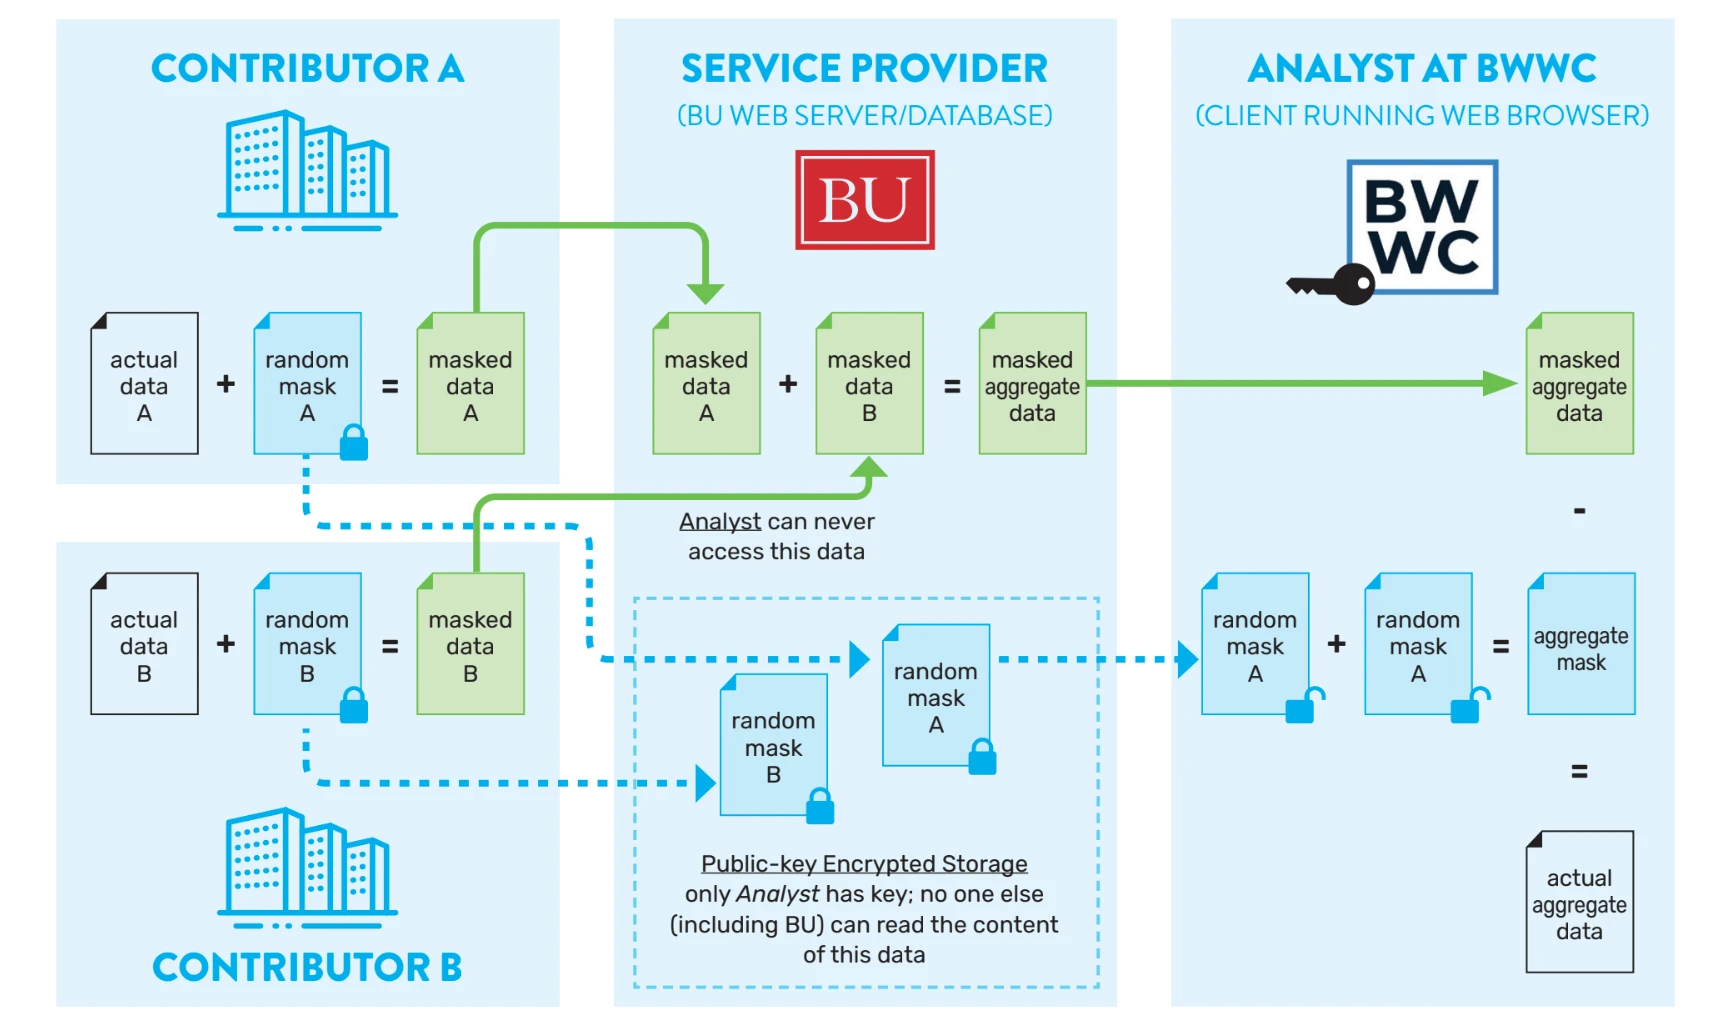
O Boston Women’s Workforce Council (BWWC) busca eliminar as disparidades salariais de gênero e raça em Boston por meio de uma parceria público-privada, com mais de 250 empregadores se comprometendo a enfrentar essas disparidades assinando o “100% Talent Compact.”
Para medir a disparidade salarial em toda a cidade, o BWWC utilizou SMPC de 2015 a 2023, analisando dados salariais de um sexto dos funcionários locais sem revelar salários individuais. Os empregadores compartilharam dados de folha de pagamento com o BWWC e pesquisadores da Boston University, que acessaram estatísticas agregadas. Um aplicativo web fácil de usar foi desenvolvido para facilitar a entrada de dados pelas organizações participantes.
Com base nessas aplicações, o BWWC constatou que:
- A colaboração com especialistas em usabilidade é essencial, pois os recursos de privacidade do sMPC podem complicar os processos de entrada de dados e a recuperação de erros.
- O sMPC é uma alternativa mais rápida e segura para estabelecer relações de confiança com dados sensíveis.5
3. Privacidade diferencial
A privacidade diferencial protege contra o compartilhamento de informações sobre indivíduos. O algoritmo criptográfico adiciona uma camada de ruído estatístico6 ao dataset, o que permite descrever padrões de grupos dentro do dataset, mantendo a privacidade dos indivíduos.
4. Provas de conhecimento zero (ZKP)
As provas de conhecimento zero usam um conjunto de algoritmos criptográficos que permitem que as informações sejam validadas sem revelar dados que as comprovem.
Google adicionou verificação de idade por ZKP ao Google Wallet com a Bumble como parceira de lançamento e abriu o código das bibliotecas.7 A UE seguiu em abril de 2026 com um aplicativo de verificação de idade baseado em ZKP em fase piloto em sete Estados-membros, e o eIDAS 2.0 exige que cada Estado-membro ofereça uma carteira de identidade digital até o final de 2026.8
5. Ambiente de execução confiável (TEE)
Um Ambiente de Execução Confiável (TEE) é um cofre seguro construído diretamente no processador principal de um computador. Ele mantém os programas e dados internos completamente isolados, o que significa que, mesmo que o sistema operacional principal seja invadido, o cofre permanece bloqueado. Provar que esse cofre é genuíno para usuários externos depende de um processo de verificação chamado “atestação”, que é exatamente onde esses sistemas seguros têm falhado ultimamente.
Recentemente, pesquisadores contornaram essas conexões seguras usando “ataques de retransmissão”, nos quais mensagens de verificação são interceptadas e encaminhadas. Essa vulnerabilidade, rastreada como CVE-2026-33697, afetou o framework Cocos IA, com falhas semelhantes encontradas no WhatsApp Private Processing da Meta e no Contrast da Edgeless Systems.9 Os chips e a matemática subjacentes resistiram; a falha estava na lógica de design do protocolo. Como as auditorias de segurança padrão não detectaram essa falha, as organizações devem garantir que os fornecedores usem protocolos “formalmente verificados” (comprovados matematicamente).
Como ele opera:
- O TEE fornece um ambiente de execução protegido onde dados e operações sensíveis, como processos criptográficos ou autenticação segura, podem ser realizados sem interferência do sistema principal ou de possíveis atacantes.
- Ele mantém dados sensíveis isolados e computa operações em um ambiente seguro, protegendo contra ameaças como malware ou acesso não autorizado.
- Os TEEs são amplamente utilizados em dispositivos móveis, sistemas de IoT e ambientes de nuvem para realizar tarefas como criptografia, gestão de direitos digitais (DRM) e proteção de sistemas de pagamento.
- Recentemente, os TEEs foram além das CPUs para as GPUs. Por exemplo, a NVIDIA introduziu a computação confidencial em GPU no H100 e a aprimorou por meio do Hopper e do Blackwell.10
Estudo de caso de TEE
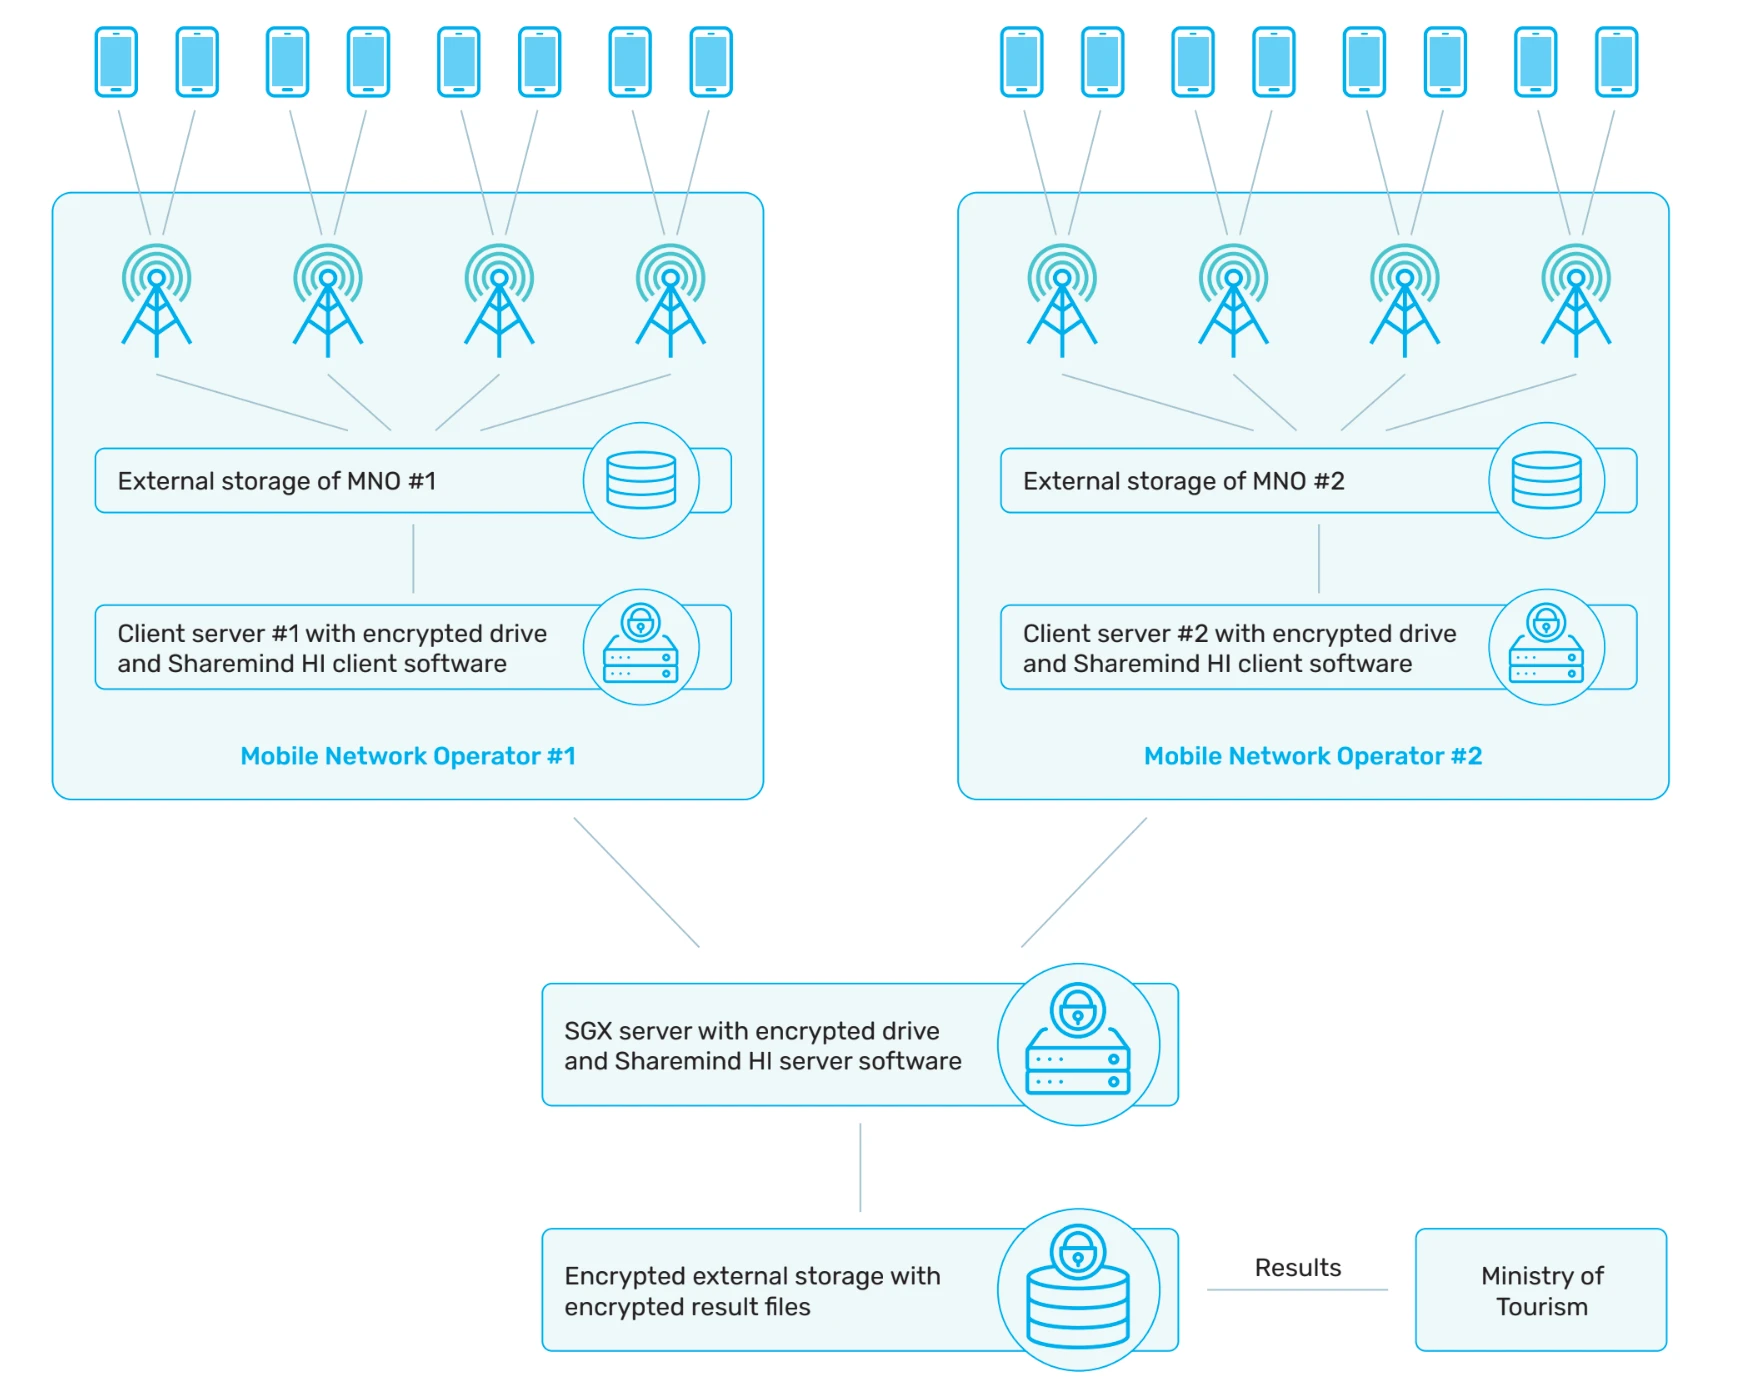
O Ministério do Turismo da Indonésia pretendia gerar estatísticas de turismo precisas a partir de dados de roaming móvel, ao mesmo tempo em que abordava preocupações de privacidade ao compartilhar datasets de duas operadoras de redes móveis (MNOs). A tecnologia utilizada foi um Ambiente de Execução Confiável (TEE), especificamente o Intel SGX, para processar com segurança IMSIs com hash uniforme por meio da plataforma Sharemind HI.
Como resultado, o ministério:
- Permitiu o cálculo preciso da participação no mercado de roaming.
- Forneceu estatísticas mensais de turismo baseadas em dados de telefonia móvel.
- Estabeleceu um framework para o compartilhamento confidencial de dados entre as partes interessadas.
- Continua sendo a única solução conhecida para analisar a sobreposição de assinantes entre redes de roaming.
- O desempenho é eficiente mesmo em hardware comercial.11
Técnicas de mascaramento de dados
Algumas tecnologias de melhoria da privacidade também são técnicas de mascaramento de dados usadas pelas empresas para proteger informações sensíveis em seus conjuntos de dados.
6. Ofuscação
A ofuscação é uma técnica de mascaramento de dados que complica os dados para impedir a engenharia reversa, preservando a funcionalidade para usuários autorizados.
7. Pseudonimização
Os campos de identificadores (campos que contêm informações específicas de um indivíduo) são substituídos por dados fictícios, como caracteres ou outros dados. A pseudonimização é frequentemente usada pelas empresas para cumprir o GDPR.
8. Minimização de dados
Coletar a quantidade mínima de dados pessoais que permite à empresa fornecer os elementos de um serviço.
9. Anonimizadores de comunicação
Os anonimizadores substituem a identidade online (endereço IP, endereço de e-mail) por uma identidade descartável/de uso único e não rastreável.
Métodos de privacidade baseados em IA
10. Geração de dados sintéticos
Dados sintéticos são dados criados artificialmente por meio de diferentes algoritmos, incluindo algoritmos de ML. Se você está interessado em tecnologias de melhoria da privacidade porque precisa transformar seus dados em um ambiente de teste onde usuários terceirizados têm acesso, gerar dados sintéticos com as mesmas características estatísticas é uma opção melhor.
11. Aprendizado federado
O aprendizado federado é uma técnica de aprendizado de máquina que treina um algoritmo em vários dispositivos de borda descentralizados ou servidores que mantêm amostras de dados locais, sem trocá-los. Com a descentralização dos servidores, os usuários também podem alcançar a minimização de dados ao reduzir a quantidade de dados que deve ser mantida em um servidor centralizado ou em armazenamento em nuvem.
Estudo de caso de aprendizado federado
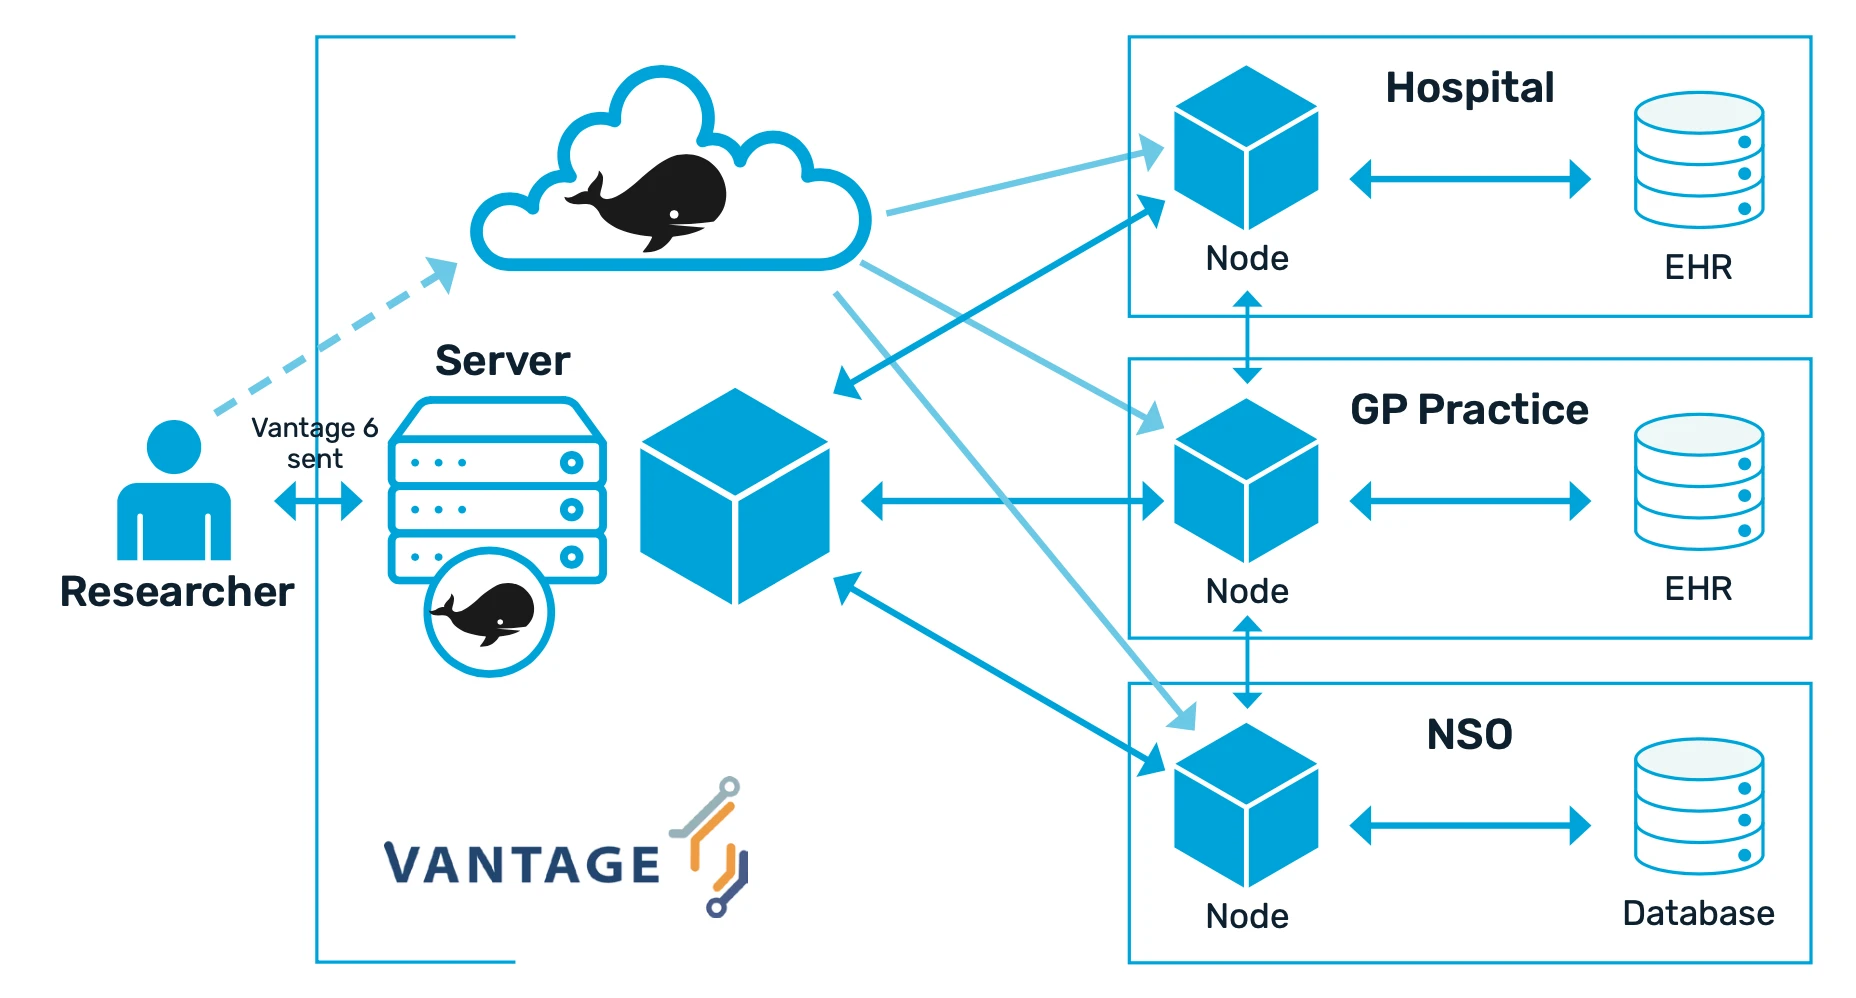
O projeto CARRIER utiliza o processamento secundário de dados médicos, de estilo de vida e pessoais para estimar riscos e permitir a detecção e a intervenção precoces da doença arterial coronariana. No entanto, ele deve garantir a conformidade com as normas legais e proteger contra riscos de reidentificação ao vincular datasets de diferentes organizações, aderindo às leis nacionais e ao GDPR europeu.
Para superar esse desafio, o projeto empregou aprendizado federado que controla a execução de imagens Docker aprovadas, permitindo o processamento seguro de dados sem compartilhamento direto de dados.
Como resultado, o projeto pôde:
- Desenvolver um framework robusto de governança legal de dados para apoiar procedimentos de aprendizado federado.
- Garantiu a privacidade e a segurança dos dados durante o desenvolvimento do model prognóstico, facilitando a pesquisa contínua.
- Identificou a necessidade de governança contínua para manter a conformidade ética e legal durante as fases do projeto.12
Visão geral do mercado de PETs
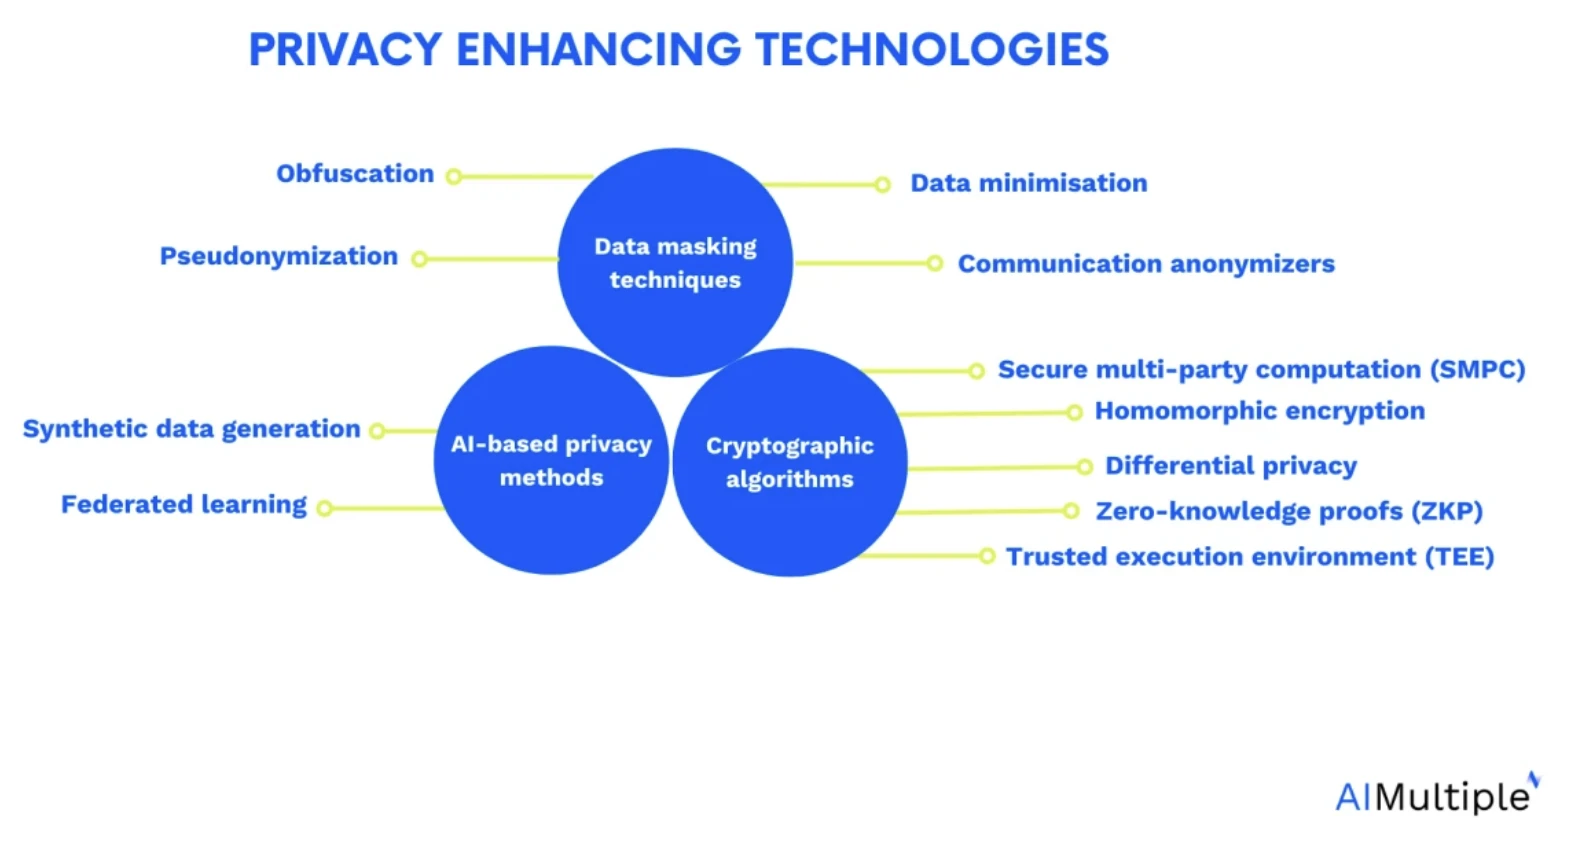
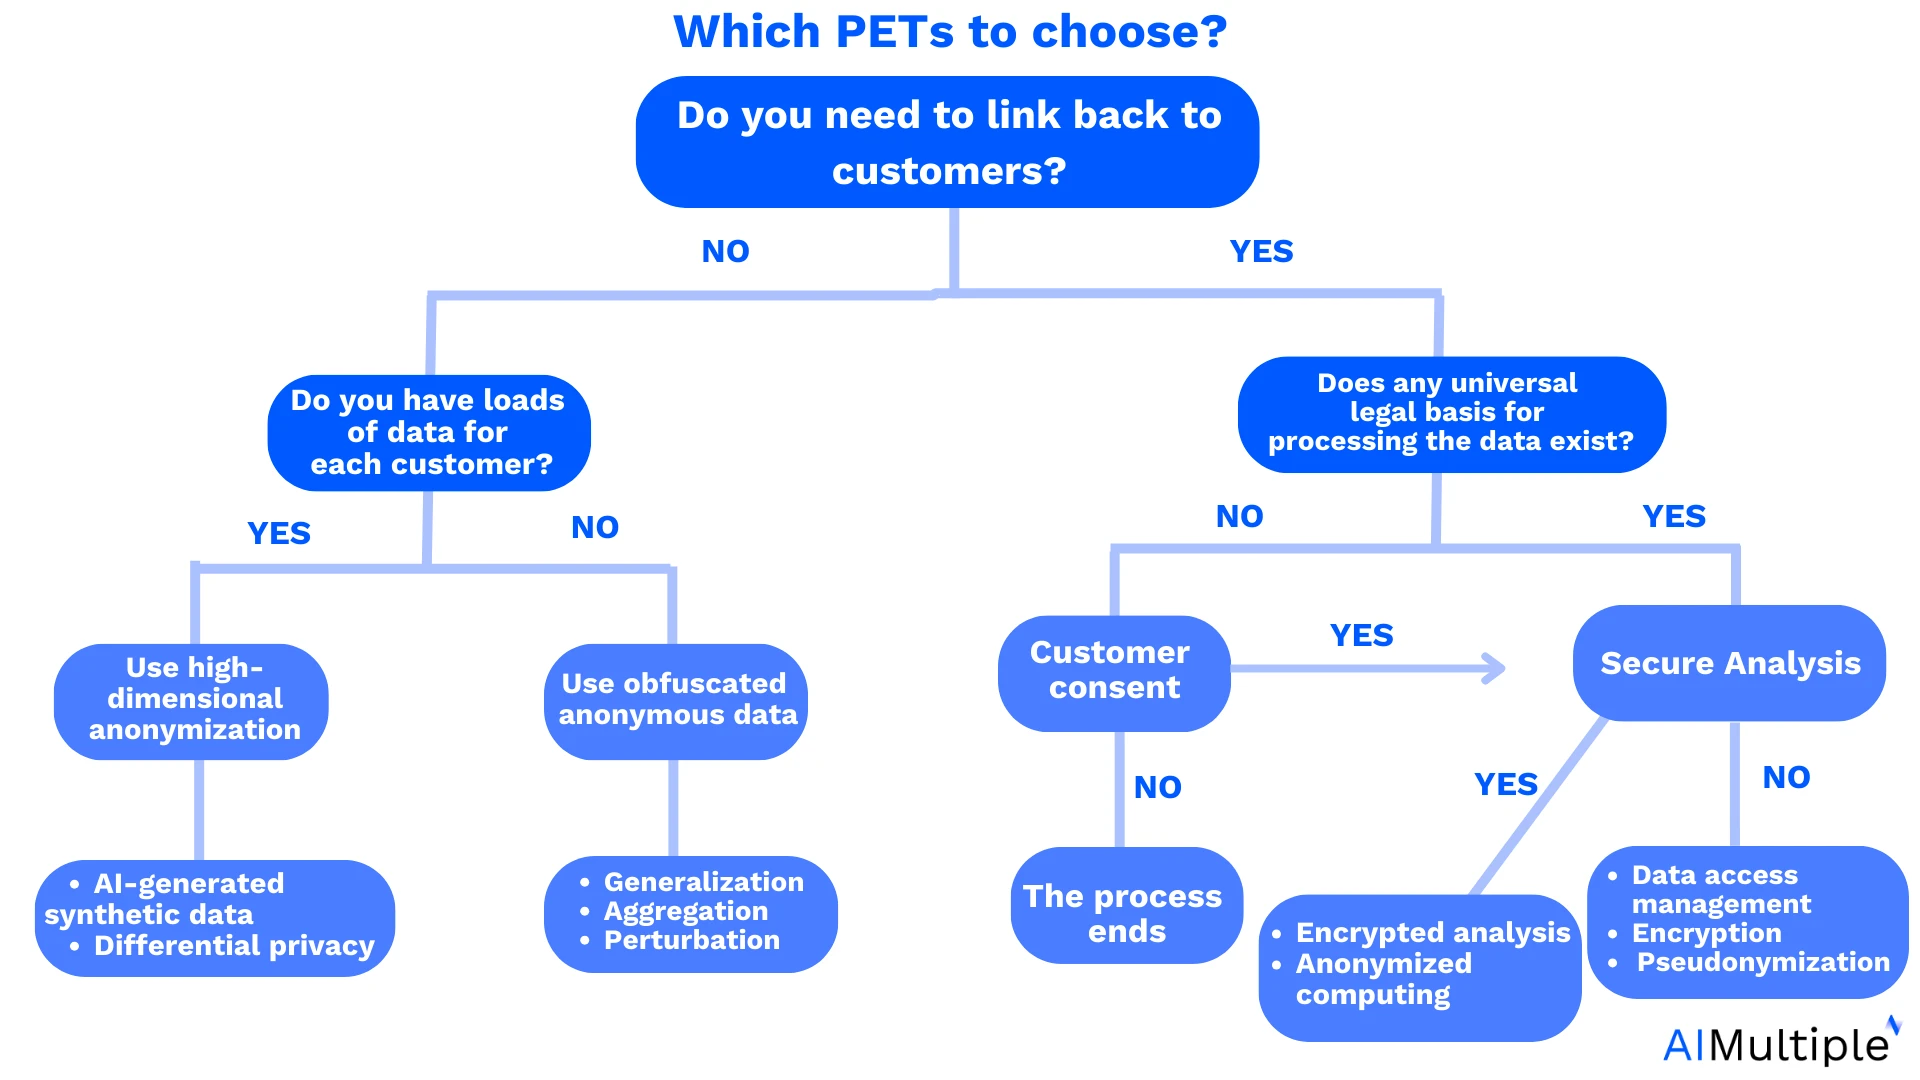
O mercado de PETs abrange uma gama diversificada de ferramentas, models e bibliotecas projetadas para proteger a privacidade dos dados. Por exemplo, cada categoria, como geradores de dados sintéticos ou ferramentas de mascaramento de dados, possui mais de 20 ferramentas distintas.
Essas ferramentas são difíceis de selecionar individualmente devido à sua vasta diversidade. Para melhorar a clareza, nós as agrupamos, fornecendo uma visão geral abrangente na imagem de capa acima.
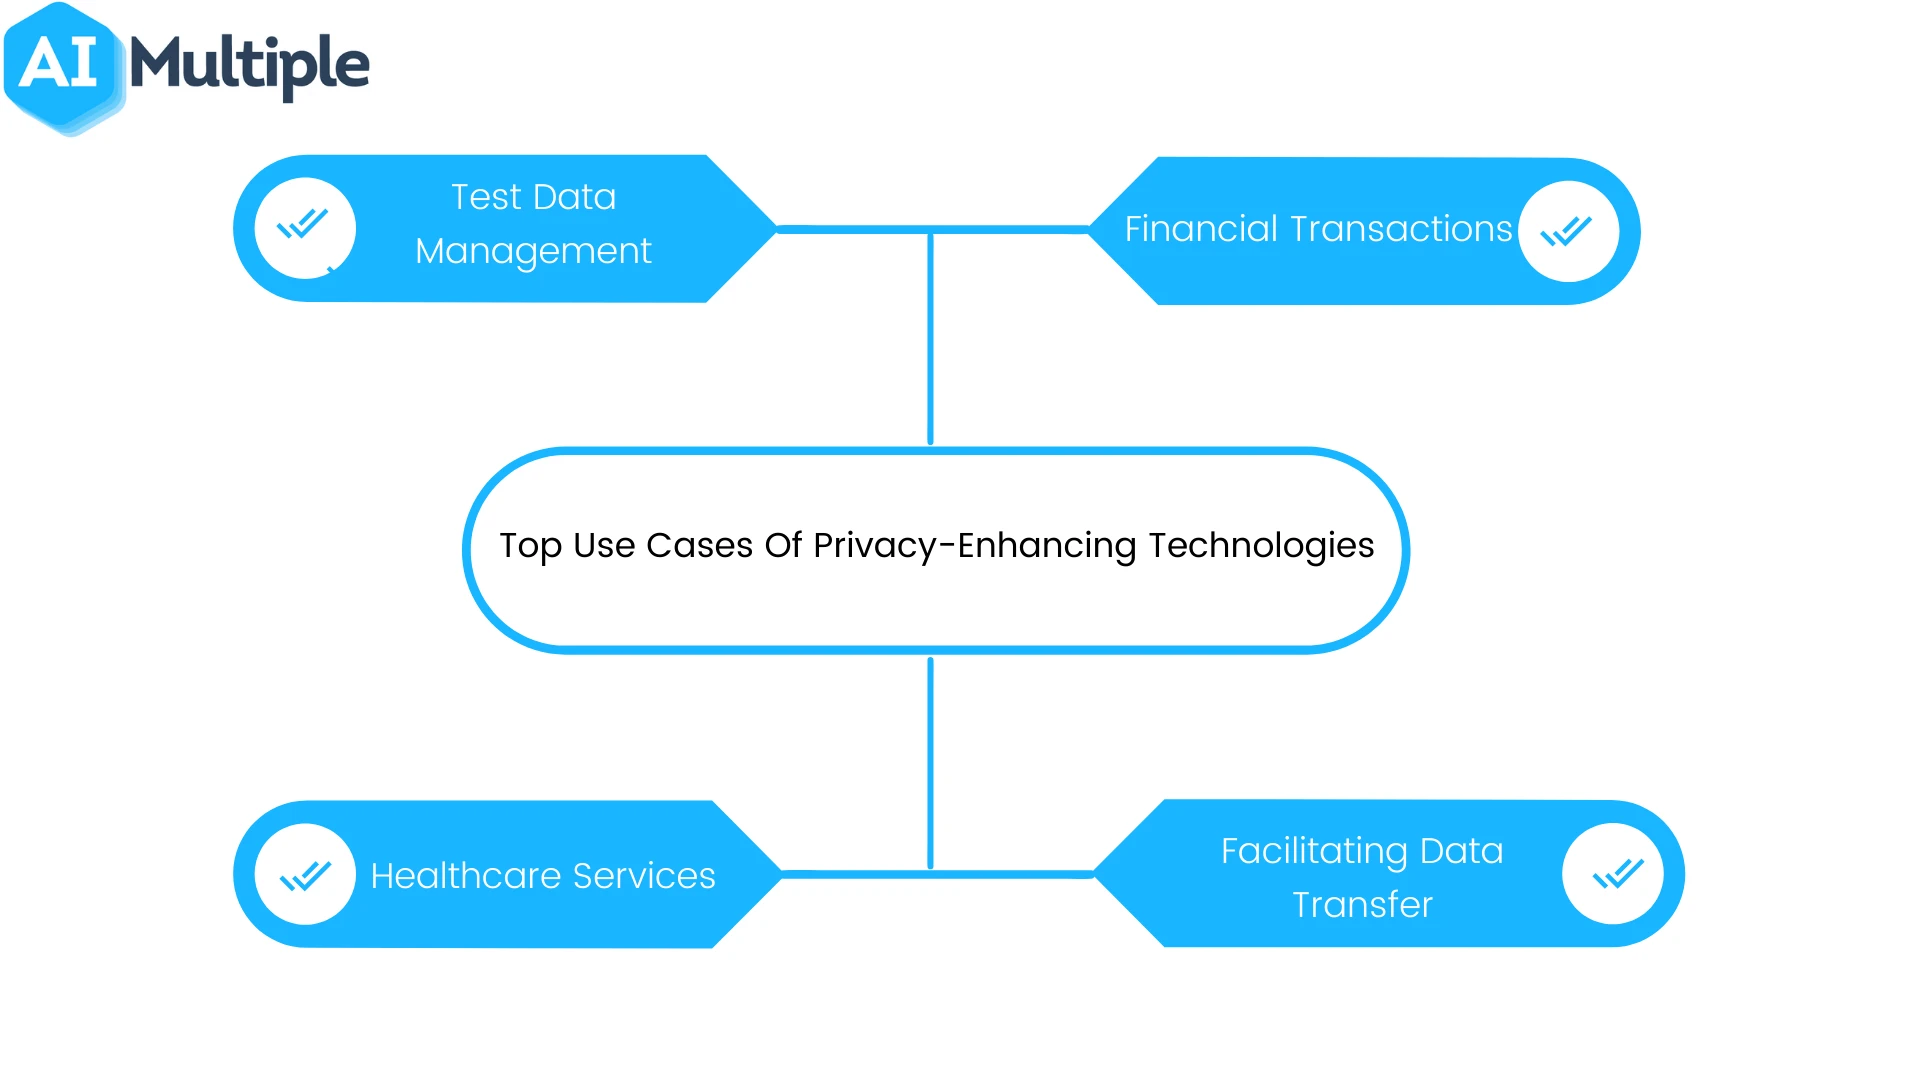
Quais são os principais casos de uso das PETs?
- Gerenciamento de dados de teste: Os testes de aplicativos e a análise de dados às vezes são realizados por fornecedores terceirizados. Mesmo quando são realizados internamente, as empresas devem minimizar o acesso interno aos dados dos clientes. Usar uma PET adequada que não afete significativamente os resultados dos testes é importante para as organizações.
- Transações financeiras: As instituições financeiras são responsáveis por proteger a privacidade dos clientes devido à liberdade dos cidadãos de realizar negócios e transações privadas com outras partes.
- Serviços de saúde: O setor de saúde coleta e compartilha (quando necessário) registros eletrônicos de saúde (EHR) dos pacientes. Por exemplo, dados clínicos podem ser usados para pesquisar efeitos adversos de várias combinações de medicamentos. As empresas de saúde garantem a privacidade dos dados dos pacientes nesses casos usando PETs.
- Facilitação da transferência de dados entre várias partes, incluindo intermediários: Para empresas que atuam como intermediárias entre duas partes, o uso de PETs é crucial, pois essas empresas são responsáveis por proteger a privacidade das informações de ambas as partes.
 Adicionar como fonte preferencial
Perguntas frequentes
Navegar pela variedade de ferramentas de melhoria da privacidade (PETs) no mercado exige uma abordagem estratégica adaptada às necessidades exclusivas do seu negócio. Para garantir a integração ideal e o alinhamento com sua pilha de software e infraestrutura de TI, considere as seguintes etapas:
1. Identifique suas necessidades e objetivos
Você deve identificar os problemas que pretende resolver ao implantar uma PET. Para fazer isso, você pode:
a.) Avalie seu cenário de dados: Identifique o volume e a natureza dos dados que sua empresa gerencia. Determine se eles são predominantemente estruturados ou não estruturados, pois isso influencia a escolha das PETs que melhor atendem aos seus requisitos.
b.) Mapeie o compartilhamento de dados com terceiros: Compreenda as complexidades do compartilhamento de dados com terceiros. Se seus dados transitam por canais externos, priorize soluções como a criptografia homomórfica para manter a segurança e a confidencialidade durante o trânsito.
c.) Defina as necessidades de acesso aos dados:
Distinga claramente o nível de acesso necessário ao dataset, avaliando se o acesso total é essencial ou se acessar o resultado/saída é suficiente. Além disso, considere a capacidade de ofuscar informações de identificação pessoal para maior privacidade.
d.)Determine a utilização dos dados: Verifique se você pretende usar os dados para análise estatística, insights de mercado, treinamento de model de aprendizado de máquina ou fins semelhantes.
2. Avalie diferentes tipos de PETs:
Considere as três principais categorias de PETs, que são ferramentas criptográficas, técnicas de mascaramento de dados e soluções baseadas em IA, como geradores de dados sintéticos. Identifique qual tipo se alinha melhor com seus objetivos de privacidade e necessidades de proteção de dados.
3. Pré-selecione ferramentas com base nas categorias:
Depois de identificar as categorias de PET relevantes para suas necessidades, faça uma lista restrita de ferramentas específicas dentro de cada categoria. Considere aspectos como funcionalidade, escalabilidade e compatibilidade com sua infraestrutura existente.
4. Avalie a infraestrutura de TI:
Realize uma avaliação completa de sua infraestrutura de TI, levando em conta os recursos de rede e computacionais. Essa avaliação o guiará na seleção de PETs que se integram perfeitamente aos recursos da sua empresa. Identifique áreas que podem exigir atualizações para compatibilidade.
5. Considere as alocações orçamentárias:
Seja proativo no planejamento orçamentário, reconhecendo que as PETs podem variar de custo. Aloque recursos com base em seus requisitos específicos de privacidade e capacidade financeira. Considere fatores como escalabilidade, manutenção e possíveis custos adicionais associados à solução de PET escolhida.
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Explore as 11 Principais Tecnologias de Melhoria da Privacidade}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/privacy-enhancing-technologies}},
  note   = {AIMultiple. Acessado em 20 agosto 2026}
}Resultados e carimbos de data/hora de 31 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo 2 arquivos CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
6 atualizaçõesAdicionada a verificação de idade por prova de conhecimento zero do Google Wallet com a Bumble na seção Provas de conhecimento zero.
Removido um link da seção "Escolhendo a ferramenta de aprimoramento de privacidade certa para o seu negócio".
Links de referência
O trabalho de Cem na AIMultiple foi citado por publicações globais líderes, incluindo Business Insider, Forbes, Morning Brew e Washington Post, por empresas globais como Deloitte e HPE, ONGs como o World Economic Forum e organizações supranacionais como a European Commission. [1], [2], [3], [4], [5]
Ao longo de sua carreira, Cem atuou como consultor de tecnologia, comprador de tecnologia e empreendedor de tecnologia. Ele aconselhou empresas sobre suas decisões de tecnologia na McKinsey & Company e na Altman Solon por mais de uma década. Ele também publicou um relatório da McKinsey sobre digitalização.
Ele liderou a estratégia de tecnologia e as compras de uma operadora de telecomunicações, reportando-se ao CEO. Ele também liderou o crescimento comercial da empresa de deep tech Hypatos, que atingiu uma receita recorrente anual de 7 dígitos e uma avaliação de 9 dígitos partindo do zero em 2 anos. O trabalho de Cem na Hypatos foi coberto por publicações de tecnologia líderes como TechCrunch e Business Insider.
Cem fala regularmente em conferências internacionais de tecnologia. Ele se formou como engenheiro da computação pela Bogazici University e possui um MBA pela Columbia Business School.


Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.