


I 14 migliori strumenti di rilevamento e prevenzione delle intrusioni (IDPS/IPS)

Alla base, i sistemi di rilevamento e prevenzione delle intrusioni (IDPS) monitorano le reti per individuare le minacce, avvisano gli amministratori e prevengono potenziali attacchi.
Abbiamo elencato i migliori strumenti IDS/IPS commerciali e le alternative open source in base alle categorie, ai tipi di rilevamento e ai prezzi.
IDS/IPS commerciali
Questi fornitori offrono un pacchetto di sicurezza con automazione di livello enterprise, dashboard pronte all'uso e integrazione immediata, insieme a un abbonamento annuale.
Sistema | Tipi di IDS/IPS* | Tipo di rilevamento | Versione gratuita |
|---|---|---|---|
IPS, basato su rete | Rilevamento ampio delle minacce | ✕ | |
IDS, IPS, basati su rete | Rilevamento ampio delle minacce | ✕ $1,500+/anno | |
IDS, IPS, basati su rete | Rilevamento ampio delle minacce | ✕ $9,500+/anno | |
IPS, basato su rete | Rilevamento ampio delle minacce | ✕ | |
IDS, IPS, basati su rete | Rilevamento ampio delle minacce | Gratuito: Anomaly-based HIDS A pagamento: NIDS | |
IDS, IPS, basati su rete, basati su cloud | Rilevamento ampio delle minacce | ✕ |
Alternative open source IDS/IPS
I tipi di rilevamento contrassegnati come «rilevamento ampio delle minacce» offrono una combinazione di rilevamento basato su firme, su anomalie, sul comportamento e sull'intelligence sulle minacce.
Tipi di IDS/IPS
Gli IDPS possono essere classificati in 2 tipi principali:
- Sistemi di rilevamento delle intrusioni (IDS): Un sistema di rilevamento delle intrusioni monitora l'attività di rete e analizza lo stato dei sistemi e degli host per individuare traffico sospetto.
- Sistemi di prevenzione delle intrusioni (IPS): Un sistema di prevenzione delle intrusioni monitora il traffico di rete e lo previene intervenendo immediatamente, ad esempio bloccando il traffico anomalo prima che l'attacco raggiunga il suo obiettivo.
Inoltre, gli IDPS possono offrire protezione «basata sulla rete» e «basata sull'host»:
- Uno strumento basato sulla rete monitora l'intero traffico di rete e interviene automaticamente, ad esempio bloccando il traffico per prevenire gli attacchi.
- Uno strumento basato su host opera sui singoli host o dispositivi per proteggerli dagli attacchi.
>IDS/IPS commerciali spiegati
Cisco Secure IPS
Cisco Secure IPS rileva e blocca malware e attività di rete dannose. La piattaforma si è evoluta notevolmente dall'acquisizione di SourceFire (Snort), e Cisco ora integra l'apprendimento automatico direttamente nel motore Firepower NGIPS per rilevare e classificare le minacce nel traffico crittografato senza richiedere decrittazione.
Perché ci piace:
I firewall di Cisco fanno parte di un ampio ecosistema, il che rende Cisco Secure IPS adatto alle organizzazioni che hanno investito nell'infrastruttura Cisco.
Il motore Encrypted Visibility Engine (EVE) utilizza l'apprendimento automatico per identificare applicazioni e processi client nel traffico crittografato TLS e QUIC, rilevando il messaggio ClientHello senza decrittare la connessione. Il motore si basa su un database di oltre 10.000 impronte note di processi client addestrate su 35 miliardi di connessioni.1
L'integrazione dell'intelligence sulle minacce di Cisco Talos fornisce aggiornamenti continui delle firme in tempo reale; i feed di intelligence sulla sicurezza si aggiornano per impostazione predefinita ogni due ore, garantendo protezione contro le CVE appena divulgate senza intervento manuale.
Cosa può essere migliorato:
CISA ha emesso una direttiva di emergenza alla fine del 2025 che richiede l'applicazione immediata di patch ai dispositivi Cisco ASA e Firepower dopo aver identificato lo sfruttamento attivo di CVE-2025-20333 (esecuzione di codice remoto) e CVE-2025-20362 (privilege escalation), entrambe persistenti anche dopo riavvii e aggiornamenti. Le organizzazioni che eseguono dispositivi Firepower senza patch devono considerare la questione urgente. 2
Check Point Quantum IPS
Check Point Software Technologies è specializzata in sicurezza informatica per governi e imprese. Il suo Quantum IPS offre protezioni basate su firme e comportamenti integrate direttamente nella piattaforma Next-Generation Firewall di Check Point, con throughput multi-gigabit e un basso tasso di falsi positivi.
Perché ci piace:
- La personalizzazione e la prevenzione integrata delle minacce sono punti di forza chiave del sistema di prevenzione delle intrusioni Check Point Quantum:
- Gli amministratori di rete possono eseguire policy IPS dettagliate per controllare la profondità con cui vengono ispezionati i pacchetti, incluso escludere la deep packet inspection per i flussi attendibili al fine di preservare le prestazioni.
- L'integrazione con l'intelligence più ampia ThreatCloud di Check Point, aggiornata continuamente da milioni di sensori in tutto il mondo, consente una rapida identificazione delle minacce zero-day ed emergenti.
- La soluzione fornisce descrizioni e controlli chiari per configurare policy di prevenzione delle minacce granulari tra diversi profili, segmenti di rete e interazioni con gli host.
Cosa può essere migliorato:
- L'abilitazione della prevenzione delle minacce, in particolare IPS, può ridurre le prestazioni. La copia di file tra host è stata misurabilmente rallentata finché IPS non è stato disabilitato in alcune configurazioni testate.
- Alcune funzionalità di sicurezza, come l'ambito di origine e destinazione, sono nascoste per impostazione predefinita, richiedendo agli amministratori di configurare esplicitamente la visibilità su quale traffico specifico viene ispezionato.
Palo Alto Networks
I sistemi di prevenzione delle intrusioni (IPS) di Palo Alto Networks sfruttano metodi basati su firme, su anomalie e su policy, forniti come parte del servizio Advanced Threat Protection all'interno della piattaforma Next-Generation Firewall. Palo Alto ha inquadrato l'IPS come parte di una strategia di piattaforma più ampia con difese basate sull'IA posizionate come risposta principale a un ambiente in cui gli agenti IA autonomi superano i dipendenti umani di 82 a 1 all'interno delle reti aziendali. 3
Perché ci piace:
- L'IPS di Palo Alto Networks beneficia dell'architettura Next-Generation Firewall, che classifica tutto il traffico, incluso quello crittografato, per applicazione, funzione, utente e contenuto prima di applicare le policy di prevenzione delle minacce. Questo lo rende una scelta solida per bloccare attivamente le minacce con un contesto completo.
- Rispetto a prodotti come Cisco Secure IPS e Fortinet FortiGuard IPS, Palo Alto è notevolmente più personalizzabile. Gli amministratori possono esplorare dashboard di analisi approfondita delle intrusioni e rispondere alle minacce a livello granulare.
- L'integrazione della ricerca sulle minacce di Unit 42 significa che le firme IPS beneficiano di uno dei più grandi team dedicati all'intelligence sulle minacce del settore.
Cosa può essere migliorato:
- Palo Alto Networks è più complesso da apprendere e amministrare rispetto alle alternative, e il costo totale di proprietà è elevato, in particolare per le organizzazioni che richiedono più servizi aggiuntivi per ottenere una copertura di protezione completa.
Fortinet FortiGuard IPS
Il servizio FortiGuard IPS di Fortinet integra deep packet inspection e patch virtuali all'interno del proprio framework IPS. Il database delle firme viene aggiornato frequentemente da FortiGuard Labs a partire da marzo 2026. FortiGuard Labs pubblica settimanalmente numerose firme IPS nuove e modificate, coprendo le CVE appena divulgate in software commerciali, dispositivi di rete e applicazioni web.4
Perché ci piace:
- FortiGate IPS si integra perfettamente con le altre funzionalità di sicurezza Fortinet: firewall, antivirus, anti-malware e SIEM attraverso il Fortinet Security Fabric, offrendo agli amministratori un unico piano di gestione.
- La soluzione offre protezione basata su firme con aggiornamenti frequenti e un tasso di falsi positivi dimostrabilmente inferiore rispetto ai concorrenti basati su anomalie. Report intuitivi e una stretta integrazione SIEM la rendono pratica per le operazioni quotidiane.
- Il patching virtuale consente alle organizzazioni di proteggere i sistemi vulnerabili dagli exploit noti, anche prima che vengano applicate le patch del fornitore, ed è particolarmente prezioso in ambienti con finestre di manutenzione estese.
Cosa può essere migliorato:
- La deep packet inspection può ridurre il throughput in ambienti ad alto traffico o in configurazioni specifiche. Le organizzazioni che eseguono l'ispezione a 10 Gbps+ dovrebbero dimensionare l'hardware FortiGate tenendo conto di un margine per l'IPS.
- Alcuni modelli di firewall entrano in una modalità di risparmio energetico che può compromettere le prestazioni. La personalizzazione della dashboard è limitata; la rimozione di alcuni elementi dell'interfaccia non è possibile senza modifiche a livello di firmware.
Splunk
Splunk è un rilevatore di intrusioni di rete e un analizzatore di traffico IPS che impiega regole di rilevamento delle anomalie basate sull'IA. Splunk offre inoltre comportamenti automatizzati per la correzione delle intrusioni al fine di proteggere e monitorare gli ambienti IT. Nel 2026, l'acquisizione di Splunk da parte di Cisco ha approfondito l'integrazione tra Splunk Enterprise Security e il più ampio portafoglio di sicurezza di Cisco, tra cui ThousandEyes per il contesto dei percorsi di rete e Cisco IA Defense per il rilevamento delle minacce dell'IA agente, rendendolo una piattaforma SOC più completa rispetto a quando era un prodotto autonomo.
Perché ci piace:
Splunk è efficace nell'aggregare i dati di log e offre tre funzionalità uniche per l'analisi dei log:
- La capacità di caricare file CSV contenenti dati master (ad es. account) e di utilizzarli come lookup per fornire contesto ai propri dati.
- Le ricerche senza schema consentono di combinare e incrociare dati provenienti da diverse sorgenti per esplorare i trend senza definire gli schemi in anticipo.
- Una procedura guidata per le Regex consente agli analisti di impostare pattern di estrazione del testo tramite un'interfaccia point-and-click, riducendo la dipendenza dalle competenze di scripting.
Cosa può essere migliorato:
- Gli amministratori richiedono accessi elevati al file system che possono creare problemi di sicurezza in ambienti rigorosamente controllati.
- La personalizzazione dell'interfaccia dell'app Splunk, in particolare CSS e JavaScript, è difficile, limitando la capacità di adattare dashboard e layout dell'app ai requisiti organizzativi.
Zscaler Cloud IPS
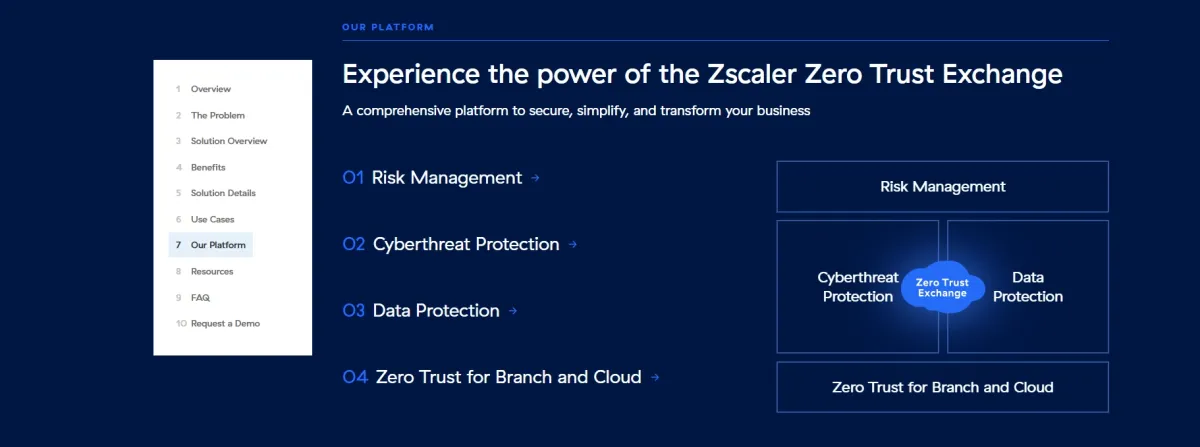
Zscaler Cloud IPS è una scelta solida per le organizzazioni cloud-first, offrendo un ampio rilevamento delle minacce e un'integrazione perfetta con altri strumenti di sicurezza cloud. Opera come parte dello Zero Trust Exchange di Zscaler, ispezionando tutto il traffico, incluso SSL/TLS, senza richiedere appliance hardware nelle filiali.
Perché ci piace:
- Il rilevamento ampio delle minacce comprende malware, phishing, comunicazione di command-and-control e minacce persistenti avanzate (APT), il tutto ispezionato in linea su tutte le porte e i protocolli.
- Zscaler Cloud IPS è progettato appositamente per ambienti che utilizzano Zscaler Private Access (ZPA) e Zscaler Internet Access (ZIA), risultando una scelta naturale per le organizzazioni che hanno adottato la piattaforma di sicurezza Zscaler.
- Gli aggiornamenti delle firme vengono applicati centralmente al cloud fabric, il che significa che tutti gli utenti ricevono la protezione aggiornata simultaneamente, a differenza delle appliance on-premise che dipendono da processi di aggiornamento pianificati.
Cosa può essere migliorato:
- Le opzioni di personalizzazione sono limitate rispetto ai sistemi IDS/IPS tradizionali come Snort o Suricata. Le organizzazioni con requisiti specifici di detection engineering potrebbero trovare troppo limitata la superficie di personalizzazione delle regole.
- Per le organizzazioni non ancora completamente cloud-native, la migrazione a un modello IPS basato su cloud richiede la riprogettazione dei flussi di traffico e può introdurre complessità durante la transizione per i siti con accesso diretto a Internet.
>Alternative open source IDS/IPS spiegate
OSSEC
OSSEC è una piattaforma IPS basata su host che offre rilevamento delle intrusioni, monitoraggio dei log e gestione delle informazioni e degli eventi di sicurezza (SIEM) come pacchetto open source.
La soluzione offre tre versioni:
- Gratuita: La versione gratuito include centinaia di regole di sicurezza open source che coprono modelli di attacco comuni e anomalie basate sui log.
- OSSEC+: Questa versione costa $55 per endpoint all'anno e include regole aggiuntive, integrazione dell'intelligence sulle minacce e componenti aggiuntivi.
- Atomic OSSEC: Questa versione combina le regole avanzate di OSSEC con le regole del web application firewall ModSecurity in un'unica soluzione di rilevamento e risposta estesi (XDR), adatta alle organizzazioni che necessitano di copertura a livello applicativo insieme al monitoraggio degli host.
Perché ci piace:
OSSEC monitora ed elabora efficacemente i dati di log su larga scala, rendendolo una delle soluzioni open source più capaci per il rilevamento delle minacce basato su host.
Gli utenti possono attingere alla libreria di regole open source di OSSEC per accedere a set di regole predefiniti di intelligence sulle minacce gratuito. La comunità tecnica di OSSEC rimane attiva su GitHub, consentendo l'accesso a regole aggiornate costantemente mantenute dalla comunità e a indicazioni di configurazione.
Cosa va migliorato:
Sebbene tecnicamente sia un HIDS, OSSEC offre diverse funzionalità di monitoraggio del sistema tipicamente associate ai NIDS, ma non è una soluzione completa per rilevare malware o ransomware a livello di rete.
L'implementazione di OSSEC in un ambiente aziendale può essere impegnativa con il suo modello client/server integrato. Un approccio più efficace consiste nell'eseguire ogni installazione come istanza autonoma gestita da strumenti di configurazione (Ansible, Puppet) e poi centralizzare i log tramite ELK o Splunk.
Quadrant Information Security Sagan
Sagan è un motore di analisi dei log che colma il divario tra SIEM e IDS. Alla base, Sagan è concettualmente simile a Suricata e Snort, ma opera sui dati di log anziché sul traffico di rete in tempo reale.
Perché ci piace:
- La sintassi delle regole di Sagan è identica a quella di Snort e Suricata, il che significa che i team che conoscono questi strumenti possono scrivere e mantenere le regole di Sagan senza imparare un nuovo linguaggio e possono correlare gli avvisi basati sui log con i rilevamenti IDS/IPS basati sulla rete all'interno dello stesso framework di regole.
- La funzione di tracciamento dei client di Sagan avvisa gli analisti quando gli host iniziano o interrompono l'invio dei log, confermando che le origini dati previste sono attive, utile per rilevare guasti silenziosi o manomissioni.
- Sagan supporta avvisi basati su soglie che scattano dopo il verificarsi di condizioni specifiche, riducendo l'affaticamento da avvisi in ambienti con origini di log rumorose.
Cosa va migliorato:
La sintassi per le regole di scansione dei log ha una curva di apprendimento ripida, in particolare per gli analisti che provengono da piattaforme SIEM tradizionali.
Hillstone S-Series
Il Network Intrusion Prevention System (NIPS) di Hillstone è progettato per ambienti di data center e reti aziendali per identificare, analizzare e mitigare minacce sofisticate. Offre un ampio database di firme di attacco, una sandbox basata su cloud per l'analisi dinamica delle minacce e supporta sia modalità di distribuzione passive (IDS) che attive (IPS).
Perché ci piace:
- I firewall di Hillstone si integrano perfettamente con i prodotti leader di Juniper, Check Point e Palo Alto in termini di funzionalità di sicurezza.
- I firewall e i dispositivi UTM Hillstone offrono opzioni di blocco a Layer 2 (livello di collegamento dati) e Layer 3 (livello di rete), che garantiscono flessibilità e un controllo avanzato sul traffico di rete.
- La perfetta integrazione con Active Directory (AD) per il filtraggio web basato sugli utenti è una funzionalità utile, che consente alle aziende di impostare policy basate sui gruppi di utenti su più dispositivi.
Cosa va migliorato:
- Sebbene il filtraggio web di base e l'integrazione con gruppi AD siano possibili, la configurazione e la gestione di regole complesse possono essere macchinose su alcuni dispositivi UTM, portando potenzialmente a un processo di configurazione più difficile rispetto ad altre soluzioni.
- Hillstone è relativamente poco conosciuto rispetto ai principali attori come Palo Alto o Fortinet, e vi è una mancanza di contenuti generati dagli utenti online.
Snort
Snort 3 è un sistema di rilevamento e prevenzione delle intrusioni basato sulla rete (IDS/IPS) che analizza il traffico di rete in tempo reale e registra i pacchetti di dati. Rileva comportamenti potenzialmente dannosi utilizzando un linguaggio basato su regole che combina ispezione di anomalie, protocolli e firme. Snort è mantenuto da Cisco e il suo formato di regole è diventato lo standard de facto per gli IDS/IPS di rete, il che significa che le regole scritte per Snort sono compatibili con Suricata e molte piattaforme commerciali.
Modalità operative:
Modalità sniffer: Cattura e visualizza i pacchetti di rete in tempo reale.
Modalità packet logger: Registra i pacchetti su disco per l'analisi offline e l'attività forense.
Modalità network intrusion detection system (NIDS): Analizza il traffico di rete in tempo reale e genera avvisi utilizzando regole predefinite.
Perché ci piace:
- Snort rileva efficacemente scansioni di rete, buffer overflow e attacchi denial-of-service (DoS) analizzando i dati dei pacchetti rispetto a un insieme di regole predefinite.
- Oltre al rilevamento, Snort può anche essere configurato per intraprendere azioni contro le minacce rilevate, come il blocco del traffico dannoso.
- Snort monitora diverse forme di traffico utilizzando un linguaggio basato su regole versatile. Queste regole possono essere personalizzate per includere determinati protocolli, indirizzi IP e modelli che indicano comportamenti rischiosi.
Cosa va migliorato:
- L'esecuzione di Snort in una configurazione inline (come IPS) può introdurre latenza o interrompere il traffico di rete se non configurata correttamente.
Suricata
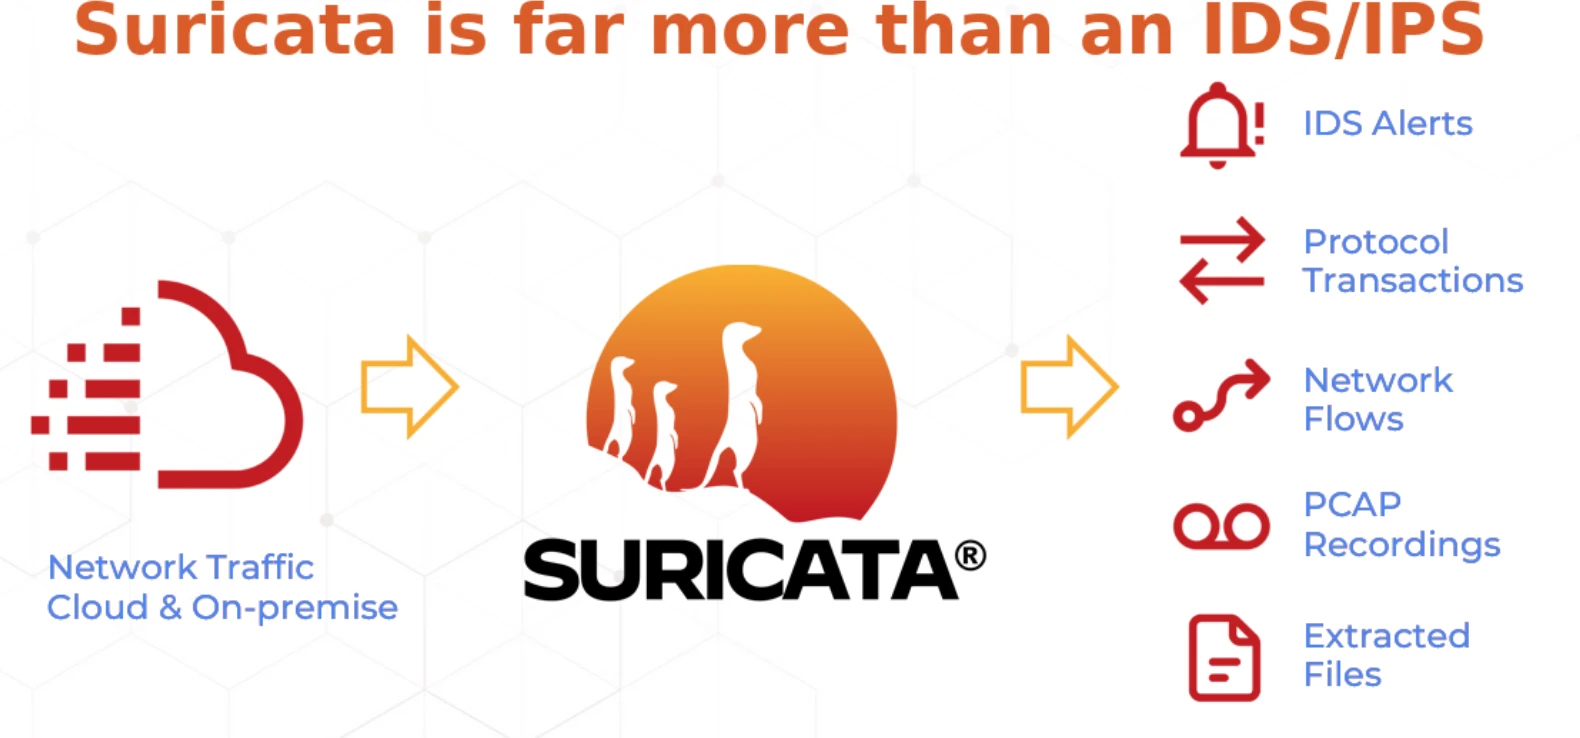
Suricata è un motore open source di rilevamento IDS e IPS. È stato creato dalla Open Information Security Foundation (OSIF) ed è uno strumento gratuito utilizzato sia da piccole che da grandi aziende.
Il sistema rileva e previene i rischi attraverso l'uso di un set di regole e di un linguaggio di firme. Suricata funziona su Windows, Mac, Unix e Linux.
Supporta inoltre funzionalità aggiuntive come il monitoraggio della sicurezza di rete (NSM).
Perché ci piace:
- Suricata può ispezionare il traffico di rete a Layer 7 (livello applicativo), il che aiuta a rilevare attacchi complessi, come l'iniezione SQL o il malware, anche nel traffico crittografato (se è configurata la decrittazione).
- Può essere utilizzato sia come un IDS (rilevamento delle minacce) sia come un IPS (blocco attivo delle minacce).
- Suricata supporta diversi protocolli (HTTP, DNS, SMTP, FTP, ecc.).
Cosa va migliorato:
- Suricata è avido di risorse, soprattutto quando viene distribuito in ambienti ad alto traffico. Richiede una notevole quantità di CPU, memoria e larghezza di banda di rete.
- Suricata fornisce un livello di protezione di base, ma per ottenere il rilevamento delle minacce (come il rilevamento di exploit zero-day o malware avanzati) potrebbero essere necessari regole aggiuntive o set di regole a pagamento.
Fail2Ban
Fail2Ban è adatto per una protezione di base basata sui file di log, con funzionalità freemium.
Perché ci piace:
- Semplice ed efficace per difendersi dagli attacchi di forza bruta, in particolare per SSH, FTP e applicazioni web.
- Leggero e facile da implementare, il che lo rende ideale per ambienti più piccoli o per uso personale.
Cosa va migliorato:
- Si basa esclusivamente sugli indirizzi IP e non esegue la risoluzione dei nomi host, a meno che non sia configurato per farlo.
- Fail2Ban deve utilizzare le impostazioni più restrittive per fornire una qualsiasi protezione dagli attacchi di forza bruta distribuiti, poiché identifica gli intrusi in base al loro indirizzo IP.
AIDE
Ideale per il monitoraggio dell'integrità dei file in ambienti basati su host, ma non dispone di rilevamento di rete e di avvisi in tempo reale.
Perché ci piace:
- Può essere facilmente configurato per monitorare file, directory o attributi dei file specifici (come permessi o proprietà), consentendo un monitoraggio della sicurezza accurato.
- Può essere utilizzato su diverse distribuzioni Linux.
Cosa va migliorato:
- Si basa su file e database locali per il controllo dell'integrità, il che lo rende vulnerabile se tali file vengono compromessi.
- Nessuna dashboard integrata.
Kismet
Kismet è un packet sniffer wireless e un IDS utile per rilevare accessi wireless non autorizzati. È compatibile con un'ampia gamma di interfacce wireless e supporta Linux, macOS e Raspberry Pi.
Perché ci piace:
- Efficace nel rilevare punti di accesso, connessioni non autorizzate e sniffing wireless.
- Può operare in modalità passiva, ovvero monitorare le reti senza interagire attivamente con esse, riducendo il rischio di essere rilevato da potenziali aggressori.
Cosa va migliorato:
- Kismet è uno strumento IDS/IPS wireless e non è adatto al monitoraggio delle reti cablate.
- Manca di funzionalità come meccanismi di risposta automatizzati o la capacità di eseguire deep packet inspection (DPI), presenti in soluzioni IDS/IPS più complete come Snort.
In che modo l'IPS differisce dall'IDS nella protezione delle reti
I sistemi di prevenzione delle intrusioni (IPS) e i sistemi di rilevamento delle intrusioni (IDS) svolgono entrambi ruoli cruciali nella sicurezza di rete, ma funzionano in modo diverso.
I sistemi di prevenzione delle intrusioni identificano attivamente le minacce e rispondono consentendo, bloccando o regolando il traffico di rete in base alle minacce rilevate. Al contrario, i sistemi di rilevamento delle intrusioni monitorano l'attività di rete e il traffico in entrata e in uscita per individuare violazioni delle policy, generando avvisi e registrando dati sulle potenziali minacce, ma gli strumenti IDS non intervengono per contrastare tali minacce.
L'IPS opera direttamente all'interno del flusso di traffico della rete, consentendogli di esaminare e modificare i dati in transito. L'IDS non è posizionato nel percorso immediato del traffico di rete; analizza invece copie dei pacchetti di rete, risultando più veloce e meno invasivo ma anche passivo.
Un sistema di prevenzione delle intrusioni applica attivamente le policy di sicurezza implementando autonomamente regole che determinano quale traffico di rete è consentito e quale bloccato. Un sistema di rilevamento delle intrusioni non applica direttamente queste policy, ma avvisa gli amministratori delle violazioni delle policy, lasciando la decisione di risposta a un essere umano o a uno strumento SOAR a valle.
La tecnologia IDS può essere più veloce e facile da implementare proprio perché non intercetta i pacchetti. L'IDS può essere collegato ovunque sia disponibile una copia dei pacchetti, rendendolo adatto al monitoraggio di sistemi critici che devono funzionare ininterrottamente, come i sistemi di controllo industriale o i database ad alta disponibilità.
IDPS e IA
Il rilevamento tradizionale basato sulle firme non è più sufficiente come livello di difesa primario contro le minacce generate dall'IA, gli attacchi all'identità basati sui deepfake e l'avvelenamento dei dati dei modelli di IA, che rappresentano classi di attacco che i database di firme non possono coprire. Palo Alto Networks ha esplicitamente indicato il 2026 come l'anno in cui le difese basate sull'IA «faranno pendere la bilancia» a favore dei difensori, con agenti autonomi che gestiscono il triage iniziale degli avvisi e il blocco delle minacce alla velocità della macchina.3
La conseguenza pratica per gli acquirenti: i prodotti IDPS autonomi vengono sempre più assorbiti in piattaforme più ampie: NGFW, XDR, NDR e SASE, dove l'IPS è uno strato funzionale tra i tanti piuttosto che una categoria di appliance dedicata. Le organizzazioni che valutano IDS/IPS nel 2026 dovrebbero valutare la piattaforma in cui è incorporato il rilevamento IPS, non la capacità IPS in modo isolato.
Gli IDPS possono essere classificati in quattro tipi principali:
- Sistema di prevenzione delle intrusioni basato sulla rete (NIPS): Monitora e protegge tutto il traffico di rete dalle attività dannose, intervenendo automaticamente contro il traffico sospetto in linea.
- Analisi del comportamento di rete (NBA): Si concentra sull'analisi dei modelli di traffico per individuare comportamenti insoliti, in particolare segnali di attacchi DDoS, movimento laterale o violazioni delle policy che non corrispondono a firme note.
- Sistema di prevenzione delle intrusioni host (HIPS): Si basa su agenti software in esecuzione sui singoli endpoint per identificare e bloccare le attività dannose a livello di host.
- Sistema di prevenzione delle intrusioni wireless (WIPS): Monitora, rileva e previene gli accessi non autorizzati sulle reti wireless, identificando punti di accesso non autorizzati e connessioni client non consentite.
Tipi di rilevamento IDPS
Il rilevamento basato su firme crea impronte per i modelli riscontrati nel traffico e nei file dannosi noti, consentendo un rilevamento rapido e con pochi falsi positivi delle minacce note.
Il rilevamento basato su Anomaly valuta il traffico rispetto a baseline consolidate per identificare i punti dati che si discostano dal comportamento normale, consentendo il rilevamento di minacce nuove ma portando anche a tassi di falsi positivi più elevati.
Il rilevamento basato sul comportamento identifica attività sospette tramite l'analisi comportamentale, ad esempio rilevando quando un utente tenta di accedere a sistemi al di fuori del proprio ambito normale, indipendentemente dalla corrispondenza con firme specifiche.
Il rilevamento basato sull'intelligence sulle minacce integra feed di dati esterni contenenti indicatori di compromissione (IoC), consentendo ai team di bloccare proattivamente IP, domini e hash di file dannosi noti prima che gli attacchi vengano eseguiti.
Software di sicurezza chiave da utilizzare con gli strumenti IPS
Strumenti di audit della sicurezza di rete: Identificano minacce, vulnerabilità e attività dannose per aiutare le organizzazioni a mitigare gli attacchi informatici e mantenere la conformità.
Software NCCM: Monitora e documenta le configurazioni dei dispositivi di rete per rilevare modifiche non autorizzate che potrebbero indicare una compromissione.
Soluzioni di gestione delle policy di sicurezza di rete (NSPM): Proteggono l'infrastruttura di rete utilizzando firewall e policy di sicurezza contro un'ampia superficie di minaccia.
 Aggiungi come fonte preferita
Ulteriori letture
- Le 5 migliori soluzioni per la gestione delle policy di sicurezza di rete
- Soluzioni PAM con alternative gratuite
- Software per la gestione dei privilegi degli endpoint (EPM)
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{I 14 migliori strumenti di rilevamento e prevenzione delle intrusioni (IDPS/IPS)}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/ips-tools}},
  note   = {AIMultiple. Consultato il 21 agosto 2026}
}Risultati e timestamp di 14 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 2 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
7 aggiornamentiAggiornata la sezione "Cisco Secure IPS" con nuovi dettagli sull'integrazione del machine learning e l'analisi del traffico crittografato.
Collegamenti di riferimento
Il lavoro di Cem presso AIMultiple è stato citato da importanti testate internazionali tra cui Business Insider, Forbes, Morning Brew e Washington Post, da aziende globali come Deloitte e HPE, da ONG come il World Economic Forum e da organizzazioni sovranazionali come la Commissione europea. [1], [2], [3], [4], [5]
Nel corso della sua carriera, Cem ha lavorato come consulente tecnologico, acquirente tecnologico e imprenditore tecnologico. Ha consigliato le aziende sulle loro decisioni tecnologiche presso McKinsey & Company e Altman Solon per più di un decennio. Ha inoltre pubblicato un report McKinsey sulla digitalizzazione.
Ha guidato la strategia tecnologica e gli approvvigionamenti di una società di telecomunicazioni rispondendo direttamente al CEO. Ha inoltre guidato la crescita commerciale dell'azienda deep tech Hypatos, che ha raggiunto ricavi ricorrenti annuali a 7 cifre e una valutazione a 9 cifre partendo da zero in 2 anni. Il lavoro di Cem in Hypatos è stato ripreso da importanti testate tecnologiche come TechCrunch e Business Insider.
Cem interviene regolarmente a conferenze tecnologiche internazionali. Si è laureato come ingegnere informatico presso l'Università di Bogazici e possiede un MBA della Columbia Business School.





Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.