


Esplora le principali 11 tecnologie per il miglioramento della privacy

Anche con normative come GDPR e CCPA, i dati dei consumatori sono spesso esposti a hacker, aziende e governi. Man mano che le aziende condividono dati con terze parti per migliorare la visibilità di rete, il rischio di fughe di dati cresce.
Le tecnologie per il miglioramento della privacy (PET) aiutano le aziende a usare questi dati mantenendo private le informazioni personali o sensibili.
Esplora i principali 10 strumenti PET e i loro casi d'uso per vedere come possono proteggere i dati e migliorare le operazioni aziendali:
Cosa sono le tecnologie per il miglioramento della privacy (PET)?
Le tecnologie per il miglioramento della privacy (PET) sono un'ampia gamma di tecnologie (soluzioni hardware o software) per garantire privacy e protezione dei dati consentendo al contempo alle organizzazioni di extract valore dai dati e sprigionare appieno il loro potenziale commerciale, scientifico e sociale. Queste tecnologie utilizzano vari metodi, tra cui crittografia, anonimizzazione e offuscamento, per proteggere i dati durante l'elaborazione.
Implementando le PET, le organizzazioni possono aiutare le aziende a:
- Massimizzare la sicurezza dei dati riducendo il rischio di violazioni o fughe di dati
- Prevenire i malintenzionati rendendo i dati inutili per scopi dannosi
- Facilitare la collaborazione sicura sui dati tra reparti e persino organizzazioni.
Per sfruttare uno strumento automatizzato, ecco un elenco dei migliori software per la prevenzione della perdita di dati.
Perché le tecnologie per il miglioramento della privacy (PET) sono importanti oggi?
Le PET rispondono a tre esigenze aziendali specifiche:
- Conformità normativa: Le leggi sulla protezione dei dati come GDPR e CCPA stanno costringendo le organizzazioni a preservare i dati dei consumatori. Le aziende possono pagare multe ingenti in caso di non conformità.
- Un esempio reale: Le autorità europee per la protezione dei dati hanno emesso €1.2 miliardi (~$1,4 miliardi) di multe GDPR, con notifiche giornaliere di violazione in media di 400+ al giorno, evidenziando crescenti rischi di conformità. 1 Le PET possono fornire un modo affidabile per conformarsi a queste normative, evitando sanzioni legali e finanziarie.
- L'anno scorso, la CGUE ha stabilito in EDPS contro SRB (C-413/23 P) che i dati pseudonimizzati non sono automaticamente dati personali per chiunque li detenga.2Lo stesso dataset può essere personale per il mittente ma anonimo per un destinatario che non può ragionevolmente re-identificare nessuno. Quindi una PET può cambiare quali norme si applicano.
- Condivisione sicura dei dati: I dati potrebbero dover essere testati da organizzazioni terze a causa della mancanza di autosufficienza della tua azienda nell'analisi e nel test delle applicazioni. Le PET consentono la protezione della privacy durante la condivisione dei dati.
- Recentemente questo è diventato un problema di IA. Private Cloud Compute di Apple e WhatsApp Private Processing di Meta eseguono inferenza sui dati degli utenti all'interno di TEE, così il fornitore non può leggere ciò che elabora.
- Prevenire le violazioni dei dati: Le violazioni della privacy possono danneggiare la reputazione della tua azienda; aziende o clienti (a seconda del tuo modello di business) potrebbero smettere di interagire con il tuo marchio. Le PET aiutano a salvaguardare le informazioni sensibili, riducendo il rischio di violazioni che espongono dati personali, come i dati delle carte di credito.
- Un esempio reale è la perdita di valore delle azioni di Facebook dopo lo scandalo Cambridge Analytica.3
Le principali 10 esempi di tecnologie per il miglioramento della privacy
Algoritmi crittografici
1. Crittografia omomorfica
La crittografia omomorfica (HE) consente a una terza parte, come un provider cloud, di eseguire calcoli su dati crittografati senza decrittografarli (ovvero testo in chiaro4). Il proprietario dei dati conserva la chiave, riceve i risultati crittografati e li decrittografa localmente. Questo rende la HE perfetta per esternalizzare l'analisi dei dati in modo sicuro. È anche resistente ai computer quantistici.
Tuttavia, la HE si adatta male quando più parti vogliono elaborare dati condivisi usando input privati differenti. Poiché la HE si basa su un'unica chiave di decrittazione, chiunque detenga quella chiave può vedere tutti i dati grezzi. Per risolvere quello scenario multipartitico è invece necessario il calcolo multipartitico sicuro (MPC).
Alcuni tipi comuni di crittografia omomorfica sono:
- Crittografia omomorfica parziale: può eseguire un solo tipo di operazione sui dati crittografati, come addizioni o moltiplicazioni ma non entrambe.
- Crittografia omomorfica limitata: può eseguire più di un tipo di operazione (ad es. addizione, moltiplicazione) ma consente un numero limitato di operazioni.
- Crittografia completamente omomorfica: può eseguire più di un tipo di operazione e non vi è alcuna restrizione sul numero di operazioni eseguite.
2. Calcolo multipartitico sicuro (SMPC)
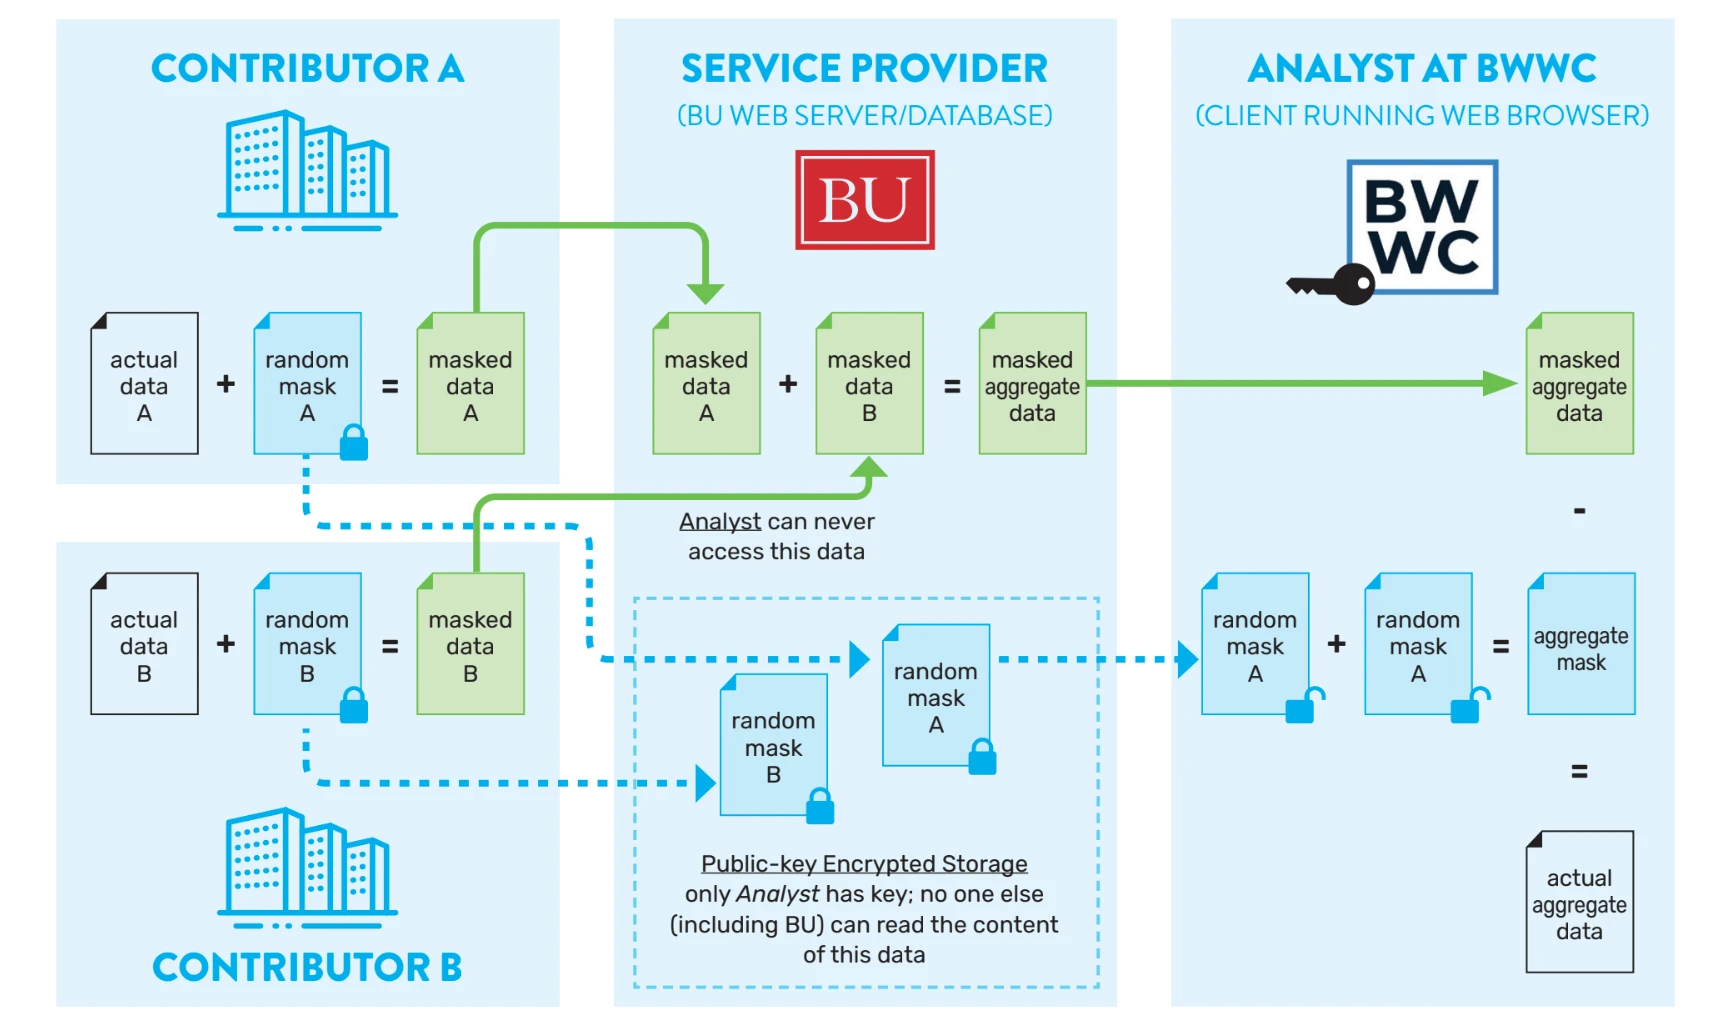
Come la crittografia omomorfica (HE), il calcolo multipartitico sicuro (SMPC) consente di eseguire calcoli su dati crittografati. Tuttavia, lo SMPC consente a più parti indipendenti di calcolare congiuntamente una funzione sui loro input collettivi. Lo SMPC consente alle organizzazioni di addestrare modelli su dataset combinati senza esporre reciprocamente i propri dati grezzi privati.
Caso di studio SMPC
Il Boston Women’s Workforce Council (BWWC) mira a eliminare i divari salariali di genere e razza a Boston attraverso una partnership pubblico-privata, con oltre 250 datori di lavoro che si impegnano ad affrontare queste disparità firmando il “100% Talent Compact.”
Per misurare il divario salariale a livello cittadino, il BWWC ha utilizzato SMPC dal 2015 al 2023, analizzando i dati salariali di un sesto dei dipendenti locali senza rivelare i singoli stipendi. I datori di lavoro hanno condiviso i dati sulle buste paga con il BWWC e i ricercatori della Boston University, che hanno avuto accesso a statistiche aggregate. È stata sviluppata un'applicazione web facile da usare per l'inserimento agevole dei dati da parte delle organizzazioni partecipanti.
Sulla base di queste applicazioni, il BWWC ha rilevato che:
- La collaborazione con esperti di usabilità è essenziale, poiché le funzionalità di privacy dello sMPC possono complicare i processi di inserimento dei dati e il recupero dagli errori.
- Lo sMPC è un'alternativa più rapida e sicura alla creazione di relazioni di fiducia con dati sensibili.5
3. Privacy differenziale
La privacy differenziale protegge dalla condivisione di informazioni sugli individui. L'algoritmo crittografico aggiunge un livello di rumore statistico6 al dataset che consente di descrivere i modelli dei gruppi all'interno del dataset mantenendo la privacy degli individui.
4. Prove a conoscenza zero (ZKP)
Le prove a conoscenza zero utilizzano un insieme di algoritmi crittografici che consentono di convalidare le informazioni senza rivelare i dati che le dimostrano.
Google ha aggiunto la verifica dell'età basata su ZKP a Google Wallet con Bumble come partner di lancio e ha reso open source le librerie.7 L'UE ha seguito nell'aprile 2026 con un'app di verifica dell'età basata su ZKP in fase pilota in sette Stati membri, e eIDAS 2.0 richiede che ogni Stato membro offra un portafoglio di identità digitale entro la fine del 2026.8
5. Ambiente di esecuzione affidabile (TEE)
Un ambiente di esecuzione affidabile (TEE) è un caveau sicuro integrato direttamente nel processore principale di un computer. Mantiene i programmi e i dati al suo interno completamente isolati, il che significa che anche se il sistema operativo principale viene violato, il caveau rimane bloccato. Dimostrare che questo caveau è autentico agli utenti esterni si basa su un processo di verifica chiamato “attestazione”, ed è esattamente il punto in cui questi sistemi sicuri hanno iniziato a cedere di recente.
Di recente, i ricercatori hanno aggirato queste connessioni sicure utilizzando “attacchi relay”, in cui i messaggi di verifica vengono intercettati e inoltrati. Questa vulnerabilità, tracciata come CVE-2026-33697, ha colpito il framework Cocos IA, con difetti simili riscontrati in WhatsApp Private Processing di Meta e in Contrast di Edgeless Systems.9 I chip e la matematica sottostanti hanno retto; il guasto era nella logica di progettazione del protocollo. Poiché gli audit di sicurezza standard non hanno rilevato questo difetto, le organizzazioni dovrebbero assicurarsi che i fornitori utilizzino protocolli “verificati formalmente” (dimostrati matematicamente).
Il suo funzionamento:
- Il TEE fornisce un ambiente di esecuzione protetto in cui dati sensibili e operazioni, come processi crittografici o autenticazione sicura, possono essere eseguiti senza interferenze dal sistema principale o da potenziali aggressori.
- Mantiene i dati sensibili isolati ed esegue le operazioni in un ambiente sicuro, proteggendo da minacce come malware o accessi non autorizzati.
- I TEE sono ampiamente utilizzati in dispositivi mobili, sistemi IoT e ambienti cloud per eseguire attività come crittografia, gestione dei diritti digitali (DRM) e protezione dei sistemi di pagamento.
- Di recente i TEE si sono estesi oltre le CPU alle GPU. Ad esempio, NVIDIA ha introdotto il confidential computing su GPU su H100 e lo ha fatto progredire attraverso Hopper e Blackwell.10
Caso di studio TEE
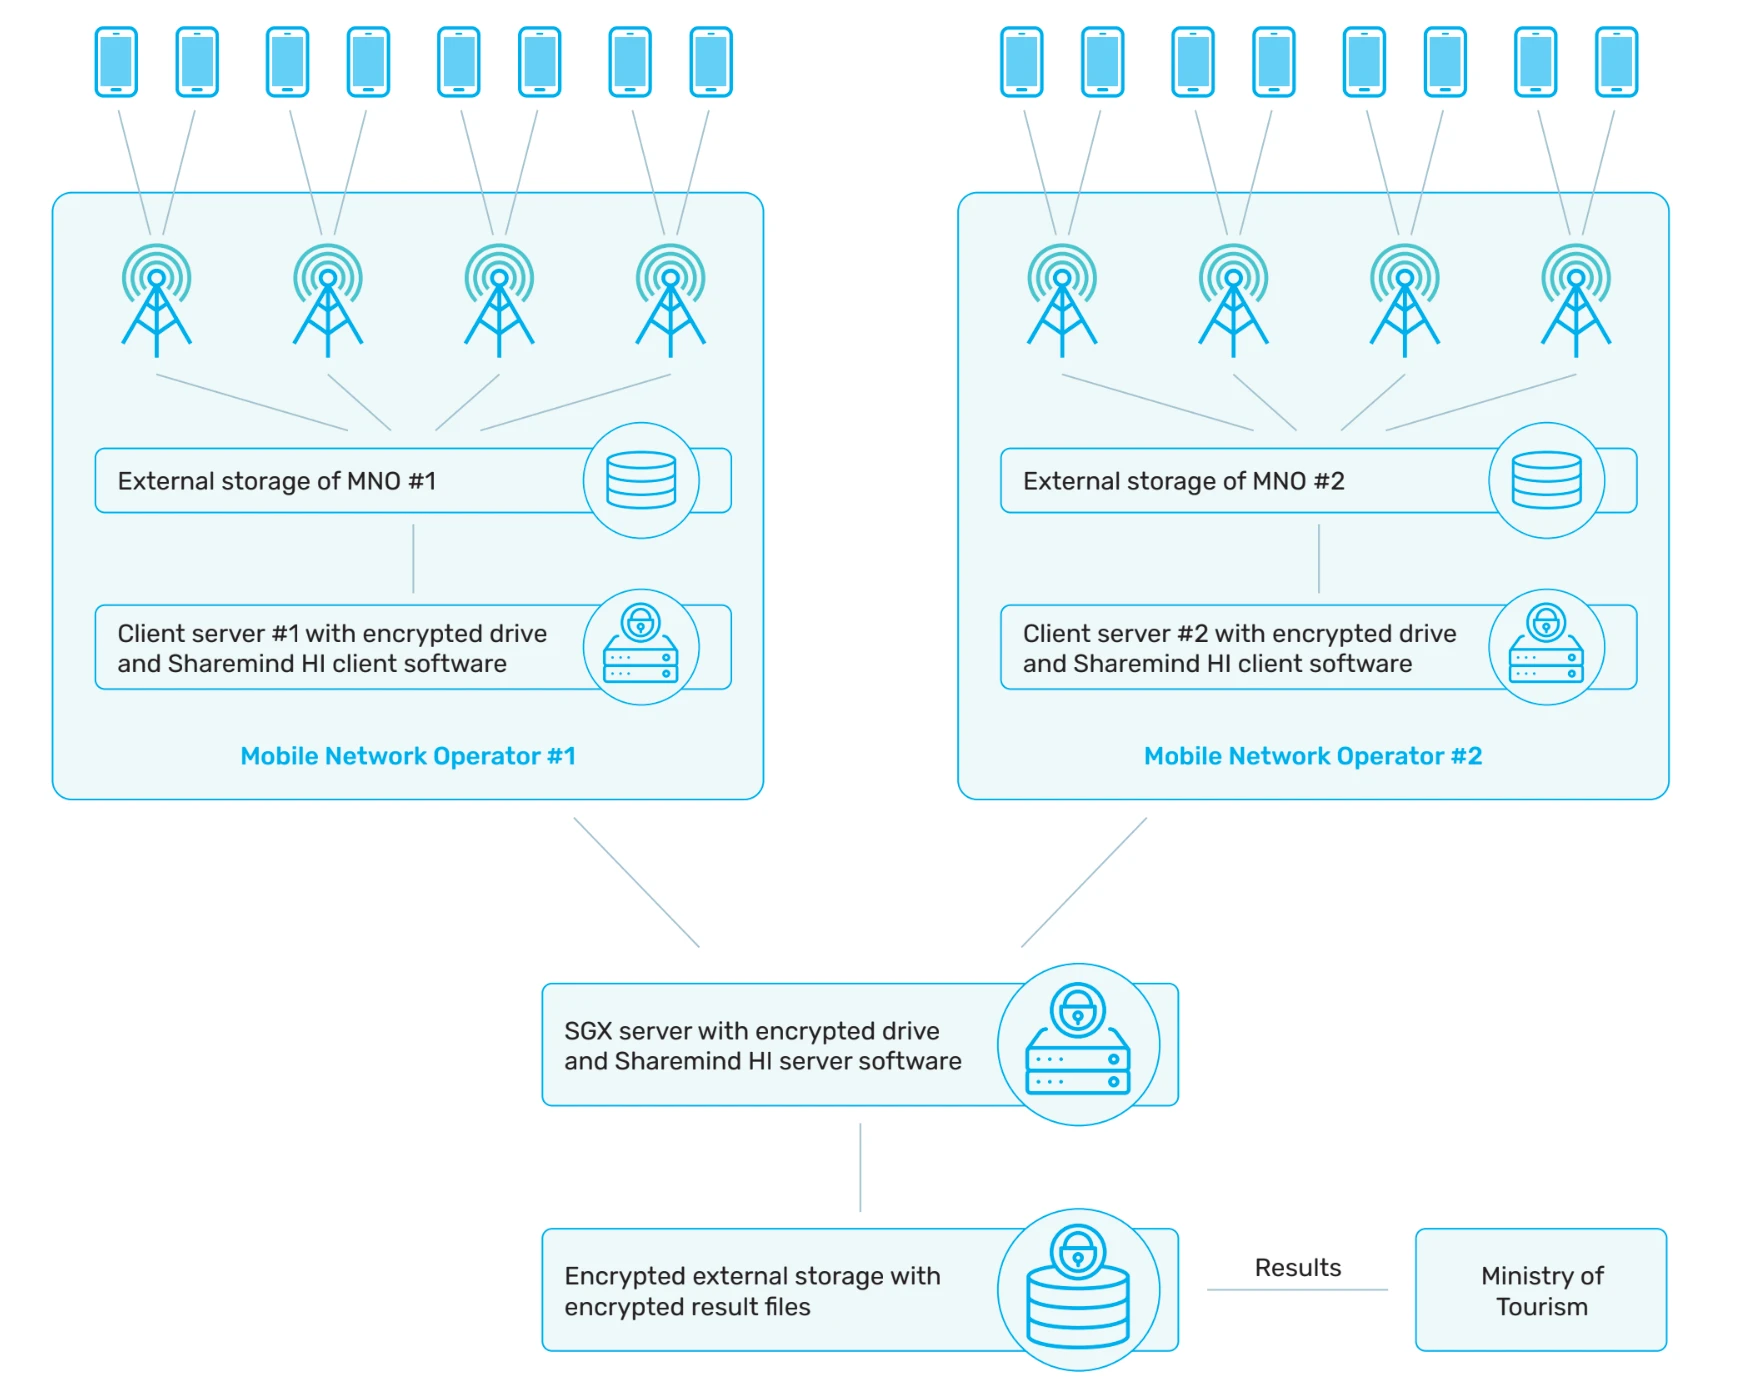
Il Ministero del Turismo indonesiano mirava a generare statistiche turistiche accurate dai dati di roaming mobile, affrontando al contempo le preoccupazioni sulla privacy nella condivisione dei dataset di due operatori di rete mobile (MNO). La tecnologia utilizzata era un ambiente di esecuzione affidabile (TEE), in particolare Intel SGX, per elaborare in modo sicuro IMSI con hash uniforme tramite la piattaforma Sharemind HI.
Di conseguenza, il ministero:
- Ha consentito il calcolo accurato della quota di mercato del roaming.
- Ha fornito statistiche turistiche mensili basate sui dati dei telefoni cellulari.
- Ha istituito un quadro per la condivisione riservata dei dati tra le parti interessate.
- Rimane l'unica soluzione nota per analizzare la sovrapposizione degli abbonati nel roaming incrociato.
- Le prestazioni sono efficienti anche su hardware commerciale.11
Tecniche di mascheramento dei dati
Alcune tecnologie per il miglioramento della privacy sono anche tecniche di mascheramento dei dati utilizzate dalle aziende per proteggere le informazioni sensibili nei loro set di dati.
6. Offuscamento
L'offuscamento è una tecnica di mascheramento dei dati che complica i dati per ostacolare il reverse engineering preservando la funzionalità per gli utenti autorizzati.
7. Pseudonimizzazione
I campi identificativi (campi che contengono informazioni specifiche di un individuo) vengono sostituiti con dati fittizi come caratteri o altri dati. La pseudonimizzazione è spesso utilizzata dalle aziende per conformarsi al GDPR.
8. Minimizzazione dei dati
Raccogliere la quantità minima di dati personali che consente all'azienda di fornire gli elementi di un servizio.
9. Anonimizzatori di comunicazione
Gli anonimizzatori sostituiscono l'identità online (indirizzo IP, indirizzo e-mail) con un'identità usa e getta/monouso non rintracciabile.
Metodi di privacy basati su IA
10. Generazione di dati sintetici
I dati sintetici sono dati creati artificialmente utilizzando diversi algoritmi, inclusi algoritmi di ML. Se sei interessato alle tecnologie per il miglioramento della privacy perché devi trasformare i tuoi dati in un ambiente di test a cui hanno accesso utenti terzi, generare dati sintetici con le stesse caratteristiche statistiche è un'opzione migliore.
11. Apprendimento federato
L'apprendimento federato è una tecnica di apprendimento automatico che addestra un algoritmo su più dispositivi edge decentralizzati o server che conservano campioni di dati locali, senza scambiarli. Con la decentralizzazione dei server, gli utenti possono anche ottenere la minimizzazione dei dati riducendo la quantità di dati che deve essere conservata su un server centralizzato o nell'archiviazione cloud.
Caso di studio sull'apprendimento federato
Il progetto CARRIER utilizza l'elaborazione secondaria di dati medici, stile di vita e personali per stimare i rischi e consentire la diagnosi precoce e l'intervento sulla malattia coronarica. Tuttavia, deve garantire la conformità agli standard legali e proteggere dai rischi di re-identificazione quando collega dataset di organizzazioni diverse, rispettando le leggi nazionali e il GDPR europeo.
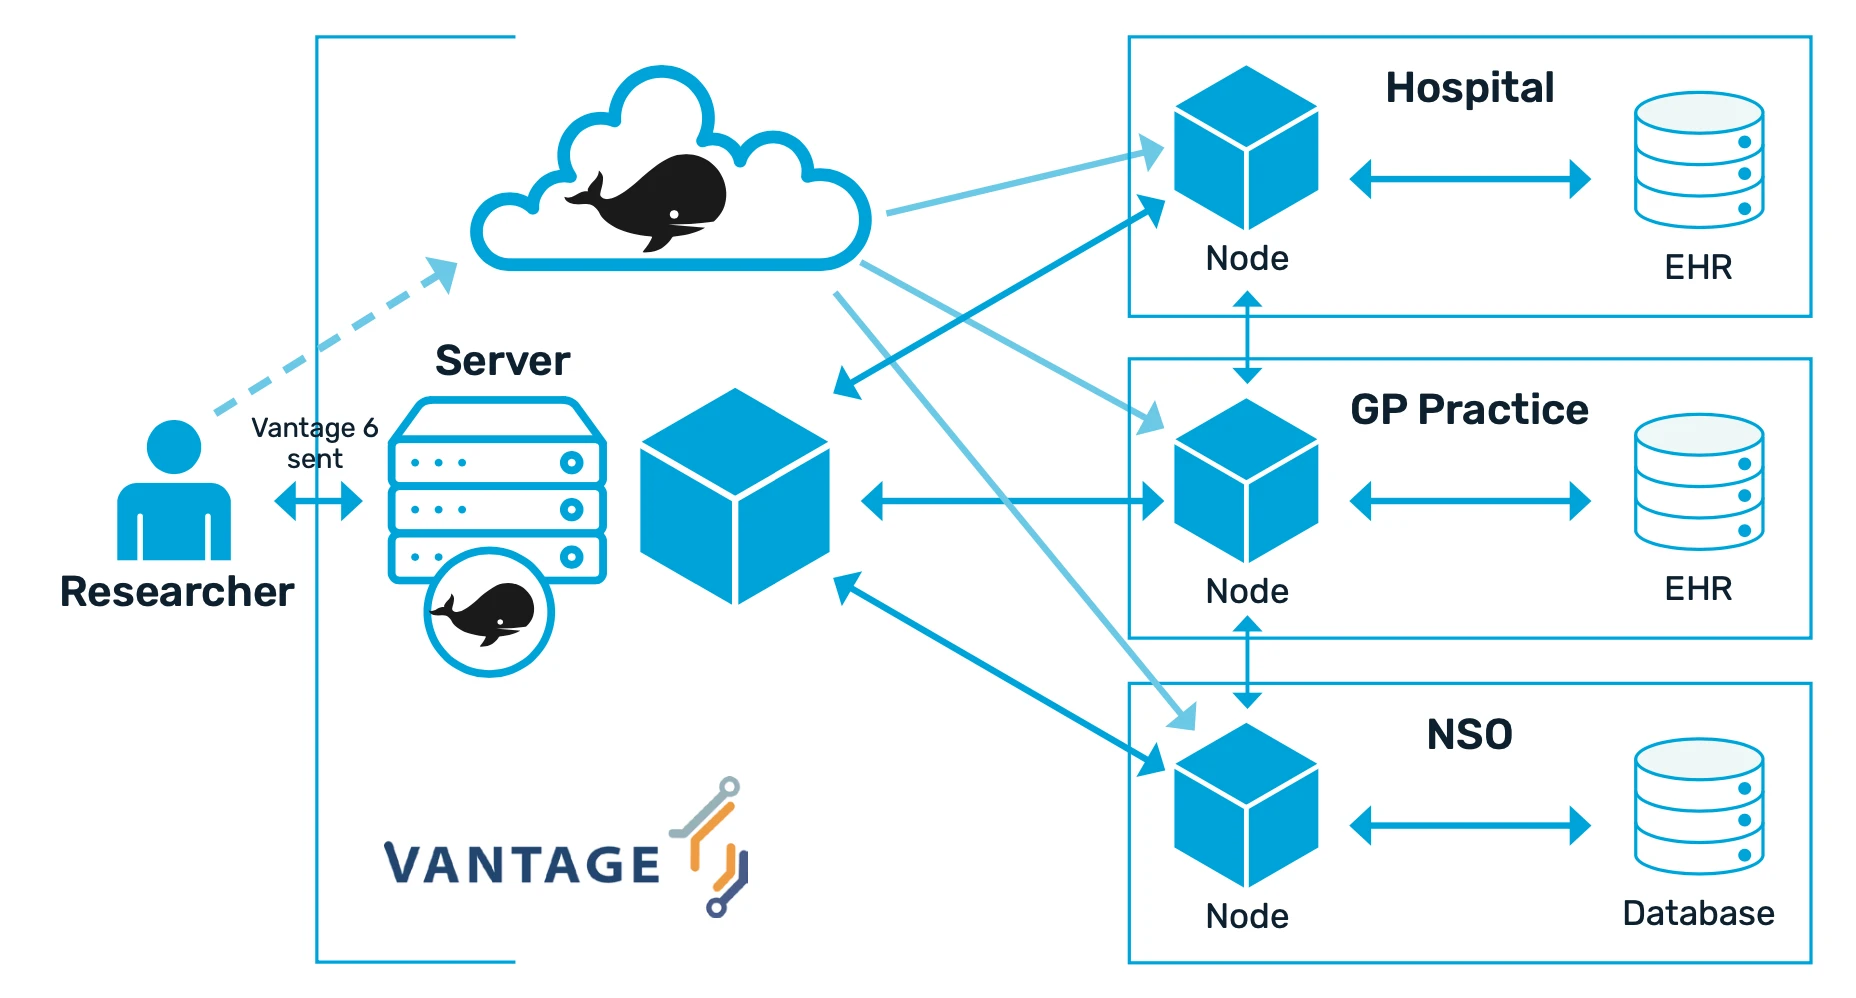
Per superare questa sfida, il progetto ha impiegato apprendimento federato che controlla l'esecuzione di immagini Docker approvate, consentendo un'elaborazione sicura dei dati senza condivisione diretta dei dati.
Di conseguenza, il progetto ha potuto:
- Sviluppare un solido quadro di governance legale dei dati per supportare le procedure di apprendimento federato.
- Garantire privacy e sicurezza dei dati durante lo sviluppo del modello prognostico, facilitando la ricerca continua.
- Identificare la necessità di una governance continua per mantenere la conformità etica e legale durante le fasi del progetto.12
Panoramica del mercato delle PET
Il mercato delle PET comprende una vasta gamma di strumenti, modelli e librerie progettati per salvaguardare la privacy dei dati. Ad esempio, ogni categoria, come i generatori di dati sintetici o gli strumenti di mascheramento dei dati, vanta oltre 20 strumenti distinti.
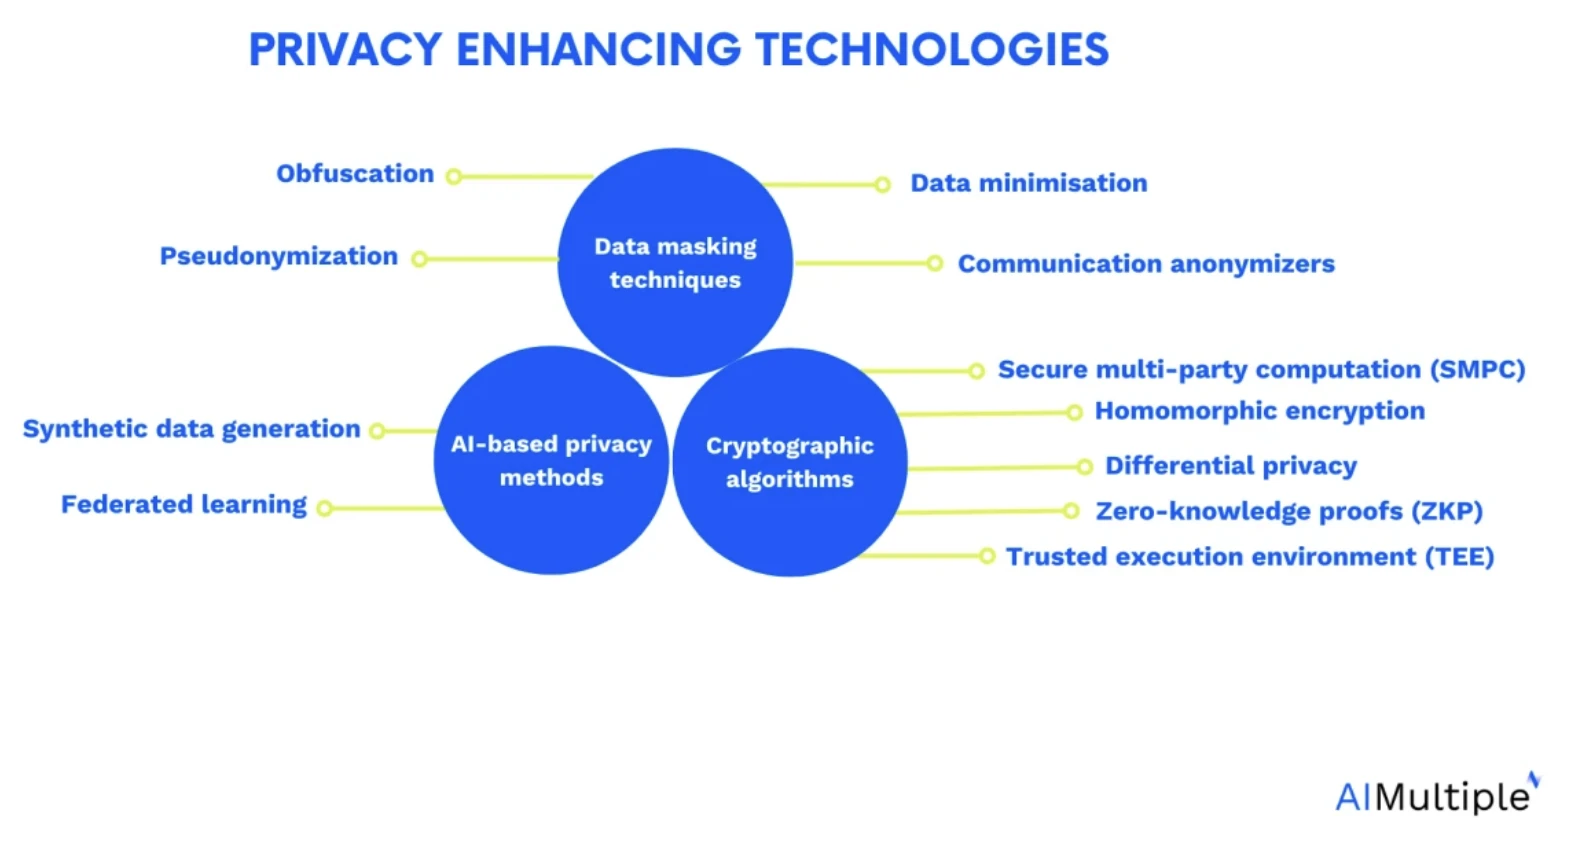
Questi strumenti sono difficili da selezionare singolarmente a causa della loro ampia diversità. Per migliorare la chiarezza, li abbiamo raggruppati, fornendo una panoramica completa nell'immagine di copertina sopra.
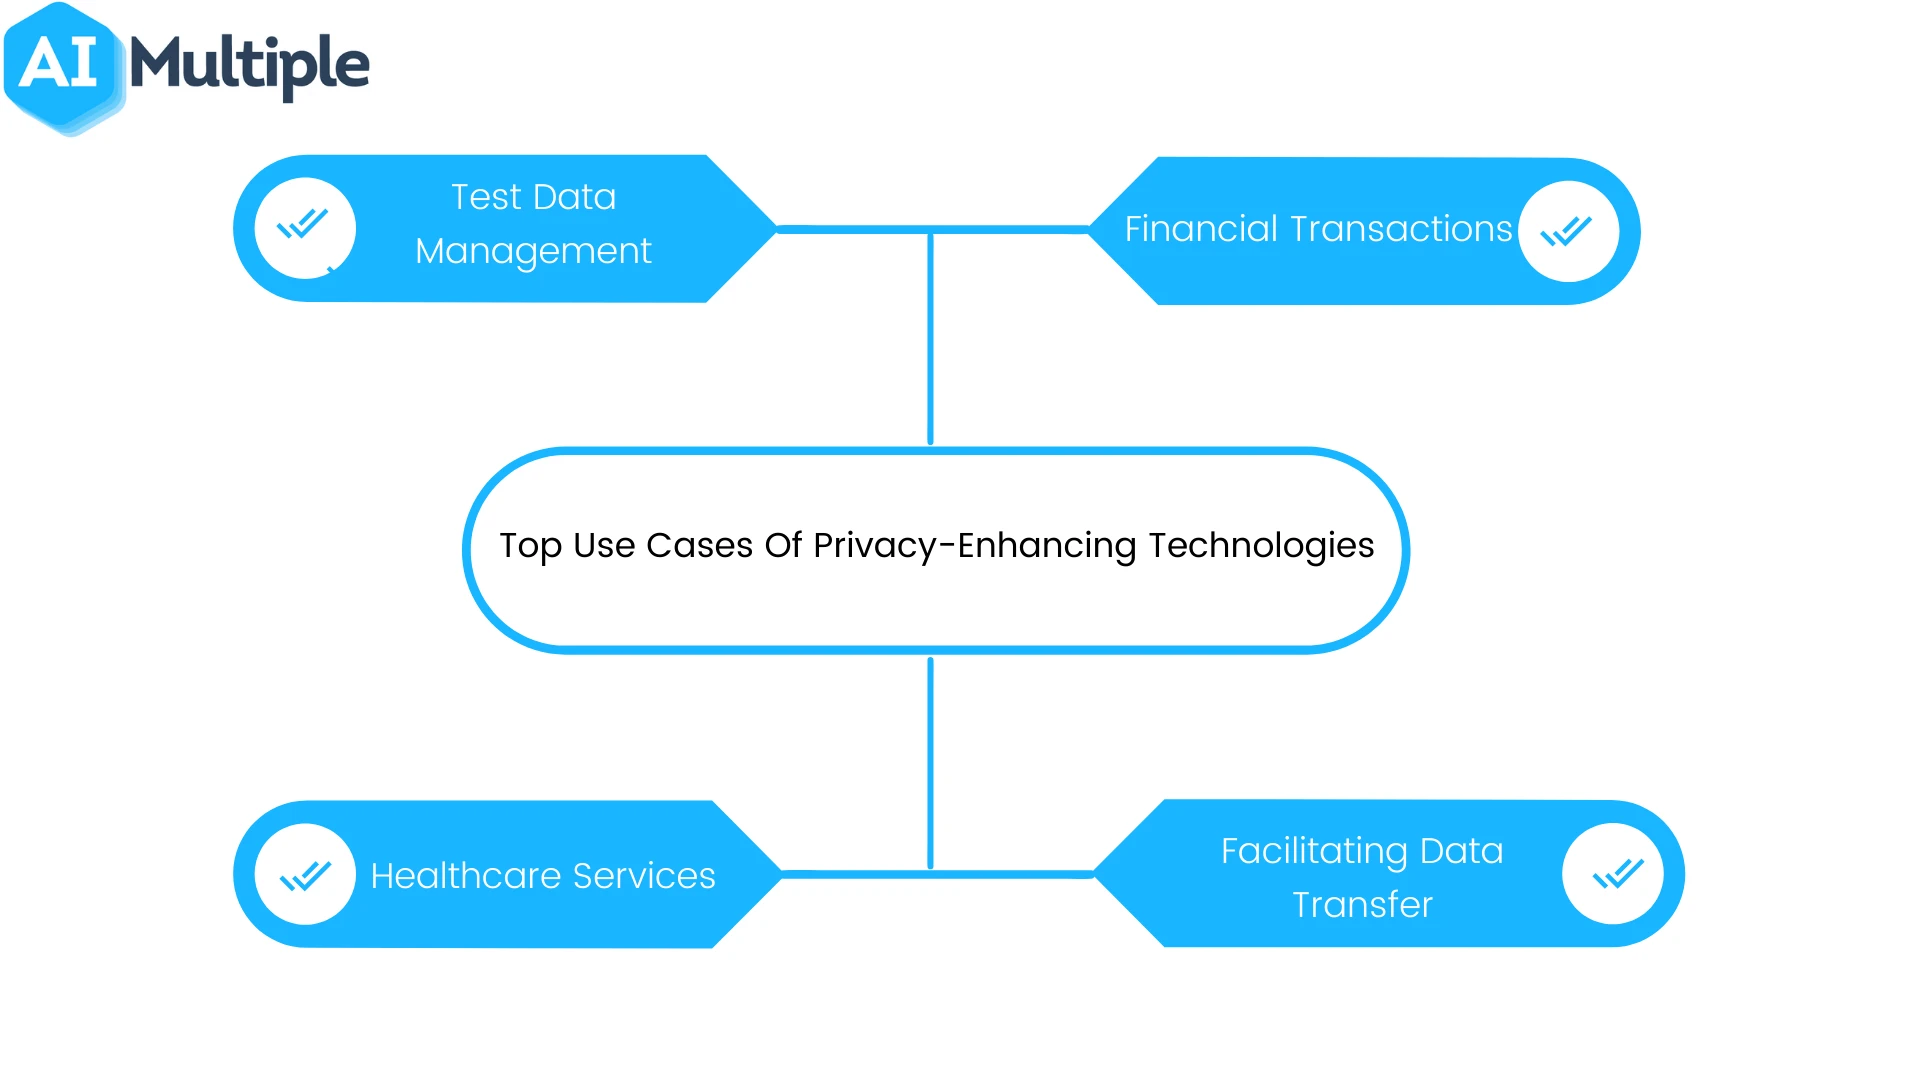
Quali sono i principali casi d'uso delle PET?
- Gestione dei dati di test: I test delle applicazioni e l'analisi dei dati sono talvolta gestiti da fornitori terzi. Anche quando vengono gestiti internamente, le aziende dovrebbero ridurre al minimo l'accesso interno ai dati dei clienti. È importante per le organizzazioni utilizzare una PET adatta che non influisca significativamente sui risultati dei test.
- Transazioni finanziarie: Le istituzioni finanziarie sono responsabili della protezione della privacy dei clienti a causa della libertà dei cittadini di condurre affari e transazioni private con altre parti.
- Servizi sanitari: Il settore sanitario raccoglie e condivide (quando necessario) le cartelle cliniche elettroniche (EHR) dei pazienti. Ad esempio, i dati clinici possono essere utilizzati per cercare gli effetti avversi di varie combinazioni di farmaci. Le aziende sanitarie garantiscono la privacy dei dati dei pazienti in questi casi utilizzando le PET.
- Facilitare il trasferimento di dati tra più parti, inclusi gli intermediari: Per le aziende che operano come intermediari tra due parti, l'uso delle PET è cruciale poiché queste aziende sono responsabili della protezione della privacy delle informazioni di entrambe le parti.
 Aggiungi come fonte preferita
FAQ
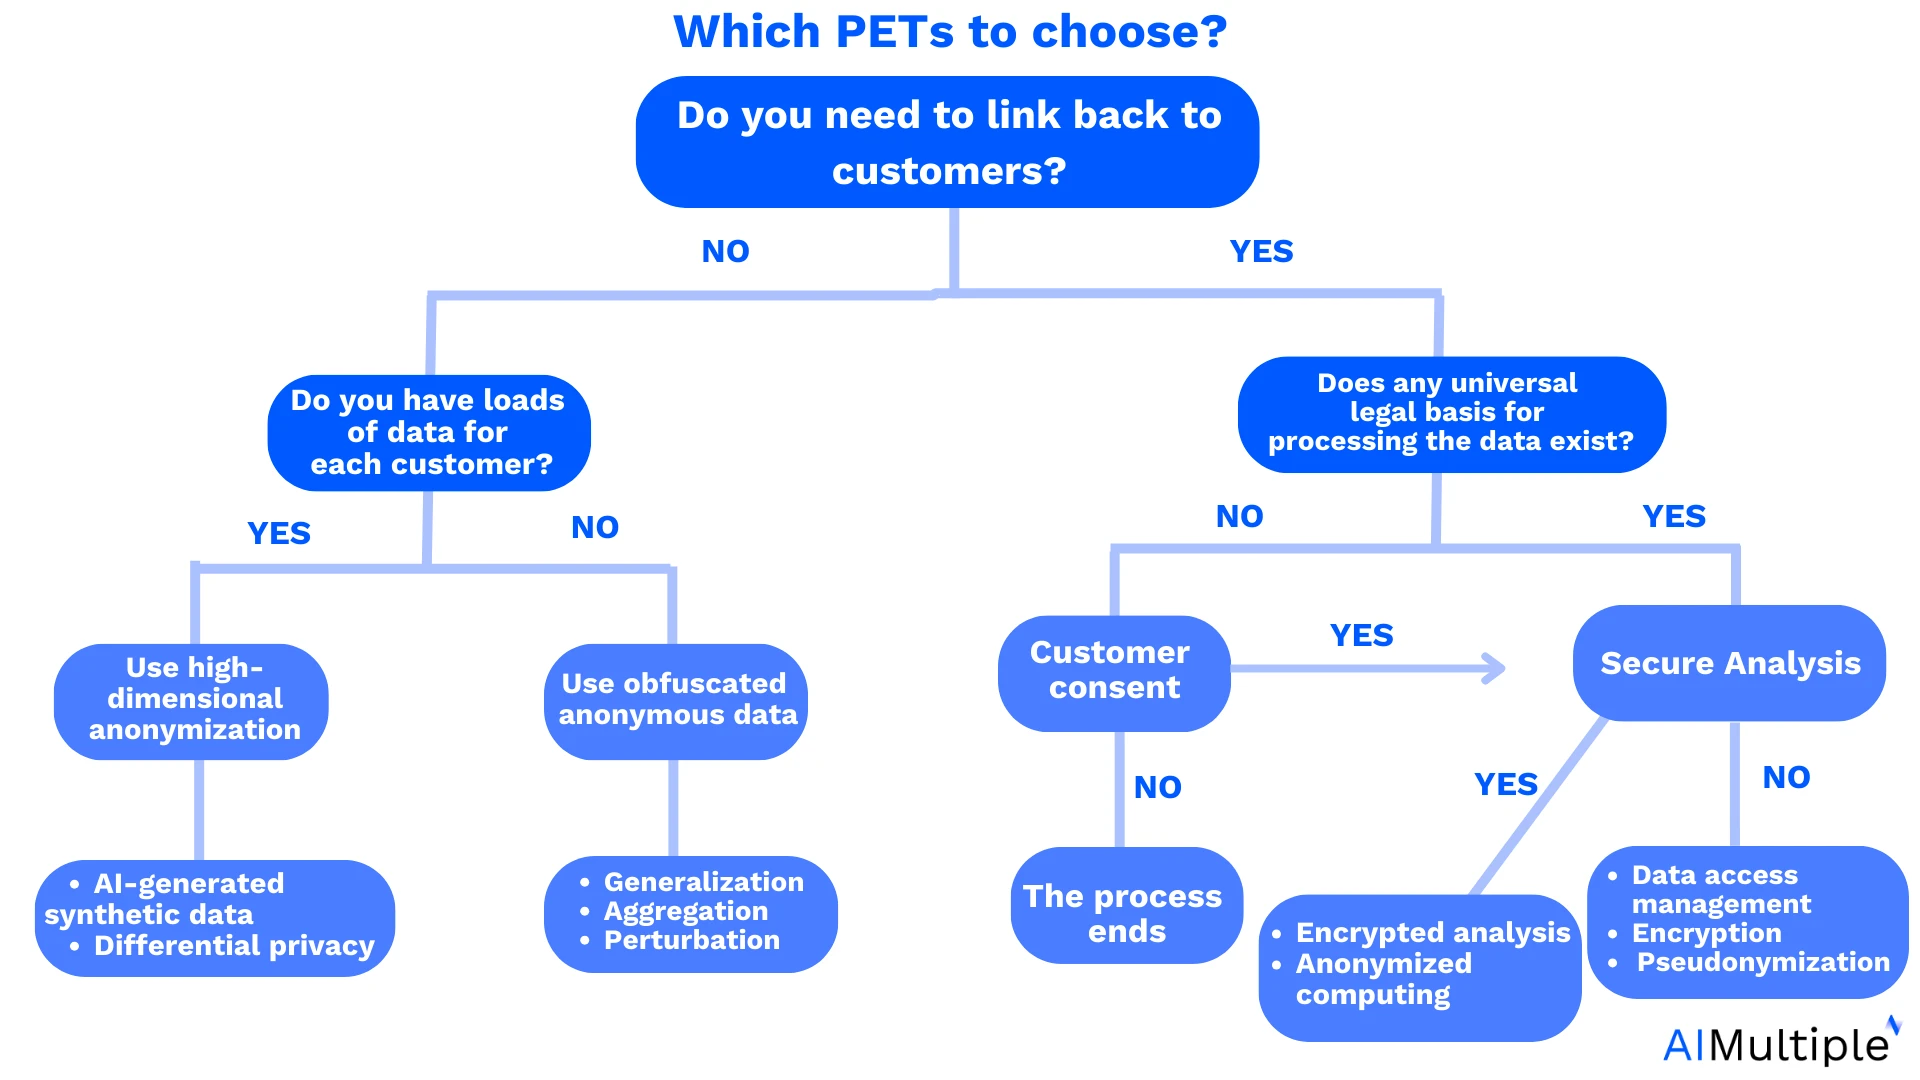
Destreggiarsi tra la gamma di strumenti per il miglioramento della privacy (PET) presenti sul mercato richiede un approccio strategico su misura per le esigenze specifiche della tua azienda. Per garantire un'integrazione e un allineamento ottimali con il tuo stack software e l'infrastruttura IT, considera i seguenti passaggi:
1. Identifica le tue esigenze e i tuoi obiettivi
Devi identificare i problemi che intendi risolvere implementando una PET. Per farlo puoi:
a.) Valuta il tuo panorama dei dati: Identifica il volume e la natura dei dati gestiti dalla tua azienda. Determina se sono prevalentemente strutturati o non strutturati, poiché questo influenza la scelta delle PET più adatte alle tue esigenze.
b.) Mappa la condivisione dei dati con terze parti: Comprendi le complessità della condivisione dei dati con terze parti. Se i tuoi dati attraversano canali esterni, dai priorità a soluzioni come la crittografia omomorfica per mantenere sicurezza e riservatezza durante il transito.
c.) Definisci le esigenze di accesso ai dati:
Distingui chiaramente il livello di accesso richiesto al dataset, valutando se sia essenziale l'accesso completo o se sia sufficiente accedere al risultato/output. Inoltre, considera la possibilità di offuscare le informazioni di identificazione personale per una maggiore privacy.
d.)Determina l'utilizzo dei dati: Verifica se intendi usare i dati per analisi statistiche, approfondimenti di mercato, addestramento di modelli di machine learning o scopi simili.
2. Valuta i diversi tipi di PET:
Considera le tre principali categorie di PET, ovvero strumenti crittografici, tecniche di mascheramento dei dati e soluzioni basate su IA come i generatori di dati sintetici. Individua quale tipo si allinea meglio ai tuoi obiettivi di privacy e alle tue esigenze di protezione dei dati.
3. Seleziona gli strumenti in base alle categorie:
Una volta identificate le categorie di PET pertinenti alle tue esigenze, seleziona strumenti specifici all'interno di ciascuna categoria. Considera aspetti come funzionalità, scalabilità e compatibilità con la tua infrastruttura esistente.
4. Valuta l'infrastruttura IT:
Conduci una valutazione approfondita della tua infrastruttura IT, tenendo conto delle capacità di rete e di calcolo. Questa valutazione ti guiderà nella scelta di PET che si integrano perfettamente con le risorse aziendali. Individua le aree che potrebbero richiedere aggiornamenti per la compatibilità.
5. Considera gli stanziamenti di budget:
Sii proattivo nella pianificazione del budget, riconoscendo che le PET possono variare di costo. Assegna le risorse in base ai tuoi specifici requisiti di privacy e alla tua capacità finanziaria. Considera fattori come scalabilità, manutenzione e potenziali costi aggiuntivi associati alla soluzione PET scelta.
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Esplora le principali 11 tecnologie per il miglioramento della privacy}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/privacy-enhancing-technologies}},
  note   = {AIMultiple. Consultato il 20 agosto 2026}
}Risultati e timestamp di 31 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 2 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
6 aggiornamentiAggiunta la verifica dell'età a prova di conoscenza zero di Google Wallet con Bumble nella sezione Prove a conoscenza zero.
Rimosso un link dalla sezione "Scegliere lo strumento di miglioramento della privacy giusto per la tua attività".
Collegamenti di riferimento
Il lavoro di Cem presso AIMultiple è stato citato da importanti testate internazionali tra cui Business Insider, Forbes, Morning Brew e Washington Post, da aziende globali come Deloitte e HPE, da ONG come il World Economic Forum e da organizzazioni sovranazionali come la Commissione europea. [1], [2], [3], [4], [5]
Nel corso della sua carriera, Cem ha lavorato come consulente tecnologico, acquirente tecnologico e imprenditore tecnologico. Ha consigliato le aziende sulle loro decisioni tecnologiche presso McKinsey & Company e Altman Solon per più di un decennio. Ha inoltre pubblicato un report McKinsey sulla digitalizzazione.
Ha guidato la strategia tecnologica e gli approvvigionamenti di una società di telecomunicazioni rispondendo direttamente al CEO. Ha inoltre guidato la crescita commerciale dell'azienda deep tech Hypatos, che ha raggiunto ricavi ricorrenti annuali a 7 cifre e una valutazione a 9 cifre partendo da zero in 2 anni. Il lavoro di Cem in Hypatos è stato ripreso da importanti testate tecnologiche come TechCrunch e Business Insider.
Cem interviene regolarmente a conferenze tecnologiche internazionali. Si è laureato come ingegnere informatico presso l'Università di Bogazici e possiede un MBA della Columbia Business School.



Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.