


Top 6 softwares de gerenciamento de endpoints com preços

O caso mais comum de crime cibernético é o acesso não autorizado a dispositivos não gerenciados.1 À medida que os modelos de trabalho híbrido e as políticas de traga seu próprio dispositivo (BYOD) se tornam prática padrão, os softwares de gerenciamento de endpoints, como o NinjaOne Endpoint Management e o Acronis Cyber Protect, evoluíram de uma conveniência para uma necessidade.
Analisamos as principais plataformas de gerenciamento de endpoints com base em seus recursos diferenciadores e preços:
Recursos de gerenciamento de endpoints
Produto | Suporte a SO | Suporte remoto | Compartilhamento de arquivos | Gerenciamento automatizado de patches | Capacidades de zero trust/VPN |
|---|---|---|---|---|---|
Windows, macOS, Linux | ✓ | ✓ | ✓ | ✕ | |
Windows, macOS, iOS, Android, Linux | ✓ | ✓ | ✓ | ✓* | |
Microsoft Intune | Windows, macOS, iOS, Android, Linux | ✕(complemento) | ✓ | ✕ | ✓ |
Omnissa Workspace One | Windows, macOS, iOS, Android, Chrome OS, Linux | ✓ | ✓ | ✓ | ✓ |
Cisco Meraki | Windows, macOS, iOS, Android | ✓ | ✓ | ✓ | ✕ |
Citrix Endpoint Management | Windows, macOS, iOS, Android, Chrome OS | ✓ | ✓ | ✓ | ✓ |
*O Acronis Cyber Protect oferece capacidades de zero trust/VPN com integrações de terceiros.
Veja as definições dos recursos comuns e diferenciadores.
Preços dos softwares de gerenciamento de endpoints
Observação: o Microsoft Intune Remote Help agora está incluído nas assinaturas Microsoft 365 E3 e E5 a partir de 2026, mas exige licenciamento adicional para implantações autônomas do Intune.
Avaliações e classificações dos softwares de gerenciamento de endpoints
*Baseado no número total de avaliações e nas classificações médias (em uma escala de 5 pontos) das plataformas B2B.
O número de funcionários é obtido de fontes publicamente disponíveis (por exemplo, LinkedIn).
Análise de fornecedores de gerenciamento de endpoints
NinjaOne Endpoint Management
O NinjaOne fornece ferramentas para equipes de TI e MSPs, incluindo gerenciamento automatizado de patches, monitoramento e gerenciamento remotos, gerenciamento de endpoints e gerenciamento de dispositivos móveis (MDM).

Avaliamos as capacidades de RMM do NinjaOne e apresentamos os resultados em Remote Control Software. Em nosso benchmark, o NinjaOne exigiu a ativação de um módulo separado de controle remoto, a instalação de um cliente de desktop e a entrega de sessões baseadas em RDP com opções detalhadas de configuração. O acesso em segundo plano com MFA funcionou sem interromper o usuário ativo. As velocidades de transferência de arquivos foram inconsistentes entre regiões, e o compartilhamento de tela no macOS funcionou depois que ajustamos manualmente as permissões do sistema.
Escolha o NinjaOne para um gerenciamento completo de endpoints e reduza a complexidade.
Obtenha acesso gratuitoPreço: A estrutura básica de pagamento por endpoint do NinjaOne começa em $1,50 USD por mês para clientes com 10.000 endpoints e aumenta para $3,75 USD para 50 ou menos endpoints, com preços variando conforme o volume.
Principais recursos
- Console único para três famílias de SO: inventário de dispositivos, scripts remotos, implantação de patches e status de integridade para Windows, macOS e Linux.
- Indicadores de status de integridade: falhas em discos, problemas de driver e serviços interrompidos aparecem sem abrir cada dispositivo.
- Políticas de grupo: as políticas de configuração se aplicam a grupos de dispositivos, e não máquina por máquina.
O NinjaOne gerencia endpoints Windows, macOS e Linux a partir de um único console, combinando inventário de dispositivos, scripts remotos, implantação de patches e status de integridade automatizado em um só lugar, em vez de exigir ferramentas separadas por sistema operacional.
Um indicador dedicado de status de integridade mostra falhas em discos, problemas de driver e serviços interrompidos sem que um administrador precise abrir cada dispositivo individualmente, e as políticas de configuração podem ser enviadas a grupos de dispositivos, em vez de máquina por máquina.2
O NinjaOne relatou atender cerca de 40.000 organizações clientes em mais de 140 países em sua rodada de financiamento de junho de 2026, que avaliou a empresa em $12,3 bilhões após mais de $400 milhões em extensões da Série C.3
Acronis Cyber Protect
O Acronis Cyber Protect inclui recursos de proteção de endpoints e detecção e resposta de endpoints (EDR). Ele se concentra em prevenir ameaças, detectar atividades suspeitas e recuperar endpoints afetados. A plataforma é compatível com Windows, macOS e outras cargas de trabalho comuns.
O Acronis combina recursos de RMM e EDR. Em nosso benchmark de RMM, o Acronis Cyber Protect ofereceu acesso remoto que exige uma instalação inicial do cliente e depois simplifica conexões repetidas com credenciais reutilizadas. Ele suportou NEAR e RDP (incluindo a entrada em sessões ativas), impôs a seleção de credenciais por usuário, expôs métricas detalhadas de desempenho em tempo real e ofereceu uma opção baseada em navegador.
Escolha o Acronis Cyber Protect para uma solução integrada de gerenciamento de endpoints.
Obtenha acesso gratuitoPrincipais recursos
- Agente único: antimalware, EDR, gerenciamento de patches e backup são executados a partir de um único agente e um único console.
- Detecção baseada em comportamento: o monitoramento de atividades de endpoints sinaliza comportamentos do tipo ransomware que a correspondência de assinaturas não detecta.
- Rollback a partir do backup: os Files afetados por ransomware são restaurados a partir dos dados de backup depois que o processo é bloqueado.
- Ferramentas de investigação: as visualizações de EDR rastreiam os caminhos de ataque entre os endpoints afetados.
Microsoft Intune
O Microsoft Intune é uma solução unificada de gerenciamento de endpoints baseada em nuvem, profundamente integrada ao ecossistema Microsoft, oferecendo gerenciamento de dispositivos e aplicativos nas plataformas Windows, macOS, iOS e Android.
Preço: o Microsoft Intune Plan 1 custa $8,00 por usuário por mês como assinatura autônoma. Ele também está incluído nas assinaturas Microsoft 365 E3, E5, F1 e F3, bem como nos planos Enterprise Mobility + Security E3 e E5. O Intune Plan 2 (gerenciamento avançado de endpoints) adiciona $4,00 por usuário por mês, enquanto o Intune Suite adiciona $10,00 por usuário por mês.
Principais recursos
- Gerenciamento multiplataforma: Windows, macOS, iOS, iPadOS, Android e Linux a partir do centro de administração do Intune.
- Acesso condicional: o estado de conformidade do dispositivo alimenta as decisões de acesso do Microsoft Entra ID.
- Licenciamento: incluído com Microsoft 365 E3, E5, F1 e F3 e com Enterprise Mobility + Security E3 e E5. O Plano 1 custa $8,00 por usuário por mês como autônomo.
- Recursos avançados: Remote Help, Endpoint Privilege Management e Advanced Analytics passaram a fazer parte do E3 e do E5 em 2026; outros recursos do Intune Suite permanecem como complementos.
Para uma solução da Microsoft em uma categoria adjacente, consulte Microsoft Purview DLP e suas alternativas.
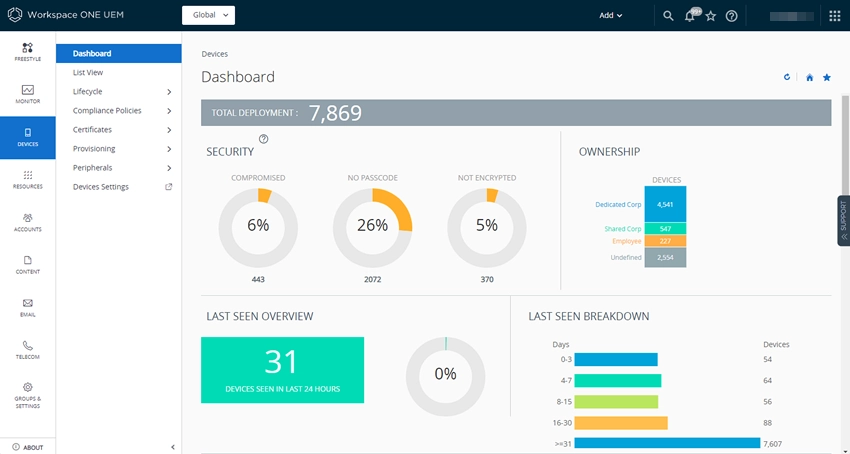
Omnissa Workspace One
O Omnissa Workspace ONE combina gerenciamento unificado de endpoints, entrega de aplicativos e identidade para dispositivos Windows, macOS, iOS, Android, ChromeOS e Linux. A linha de produtos passou para a Omnissa quando o negócio de computação de usuário final da VMware se tornou uma empresa independente.
Principais recursos
- Sensores e scripts: os sensores coletam dados do dispositivo para lógica condicional, e os scripts lidam com a configuração e a correção dentro dos fluxos de trabalho.4
- Freestyle Orchestrator: um construtor de fluxos de trabalho de arrastar e soltar para integração, sequenciamento de aplicativos, aplicação de conformidade e tarefas de ciclo de vida em Windows, macOS, iOS, Android e desktops virtuais Horizon.
Cisco Meraki
O Meraki Systems Manager é o produto de gerenciamento de endpoints em nuvem da Cisco, gerenciado a partir do mesmo painel do hardware de rede da Meraki.
Principais recursos
- Opções de inscrição: os perfis de MDM cobrem todas as plataformas compatíveis, e Windows e macOS também podem executar o agente Meraki, que adiciona implantação de software personalizado e área de trabalho remota. Ambos os métodos podem ser executados no mesmo dispositivo.
- Políticas com reconhecimento de rede: os recursos do Sentry vinculam o Systems Manager aos dispositivos sem fio, de switching e de segurança da Meraki, de modo que a postura do dispositivo afeta o acesso à rede.
- Limitação da plataforma: o Systems Manager não oferece suporte ao Declarative Device Management da Apple.5
Citrix Endpoint Management
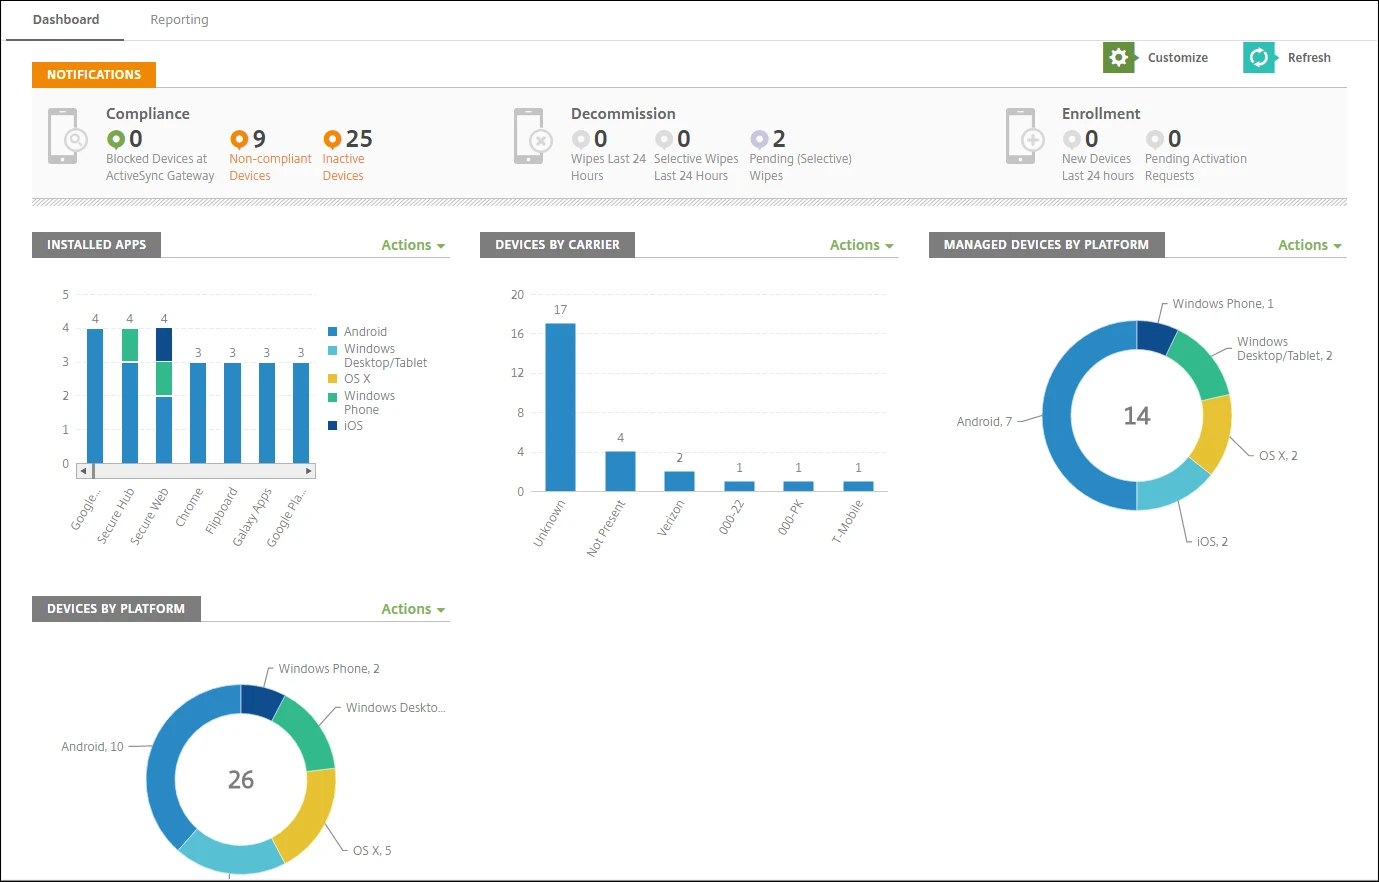
A Citrix oferece soluções de TI para ambientes de trabalho híbrido e remoto, incluindo análise de desempenho de funcionários, serviços de conexão remota, soluções de acesso à rede e gerenciamento de endpoints.
O Citrix Endpoint Management, anteriormente XenMobile, oferece MDM e gerenciamento de aplicativos móveis como parte da plataforma Citrix Workspace. Ele é executado como um serviço Citrix Cloud, e a variante local continua como XenMobile Server.6
Recursos comuns dos softwares de gerenciamento de endpoints
Os softwares de gerenciamento de endpoints normalmente oferecem uma ampla variedade de recursos para ajudar as organizações a gerenciar seus dispositivos de endpoint com eficiência. Aqui estão alguns recursos comuns:
1. Inventário: os agentes informam especificações de hardware, software instalado, compilação do SO e configuração de rede, para que máquinas não gerenciadas ou desatualizadas apareçam sem uma auditoria manual.
2. Configuração e aplicação de políticas: as configurações chegam aos dispositivos como políticas aplicadas a grupos, em vez de máquina por máquina. Os alvos típicos são criptografia de disco, direitos de administrador local, bloqueio de tela e configurações de navegador ou firewall.
3. Gerenciamento de patches: a plataforma detecta atualizações ausentes do sistema operacional e de aplicativos de terceiros e as implanta em uma programação com janelas de manutenção e etapas de aprovação. A cobertura de aplicativos de terceiros varia muito entre os fornecedores.
4. Implantação de software: os aplicativos são instalados, atualizados ou desinstalados remotamente, por meio de uma biblioteca de pacotes ou scripts personalizados, sem acesso físico ao dispositivo.
5. Monitoramento remoto e solução de problemas: os dados de integridade e desempenho chegam continuamente, e os técnicos abrem sessões remotas, executam scripts, reiniciam serviços ou leem logs no console. O registro de sessões e os avisos de consentimento variam conforme o produto.
6. Gerenciamento de dispositivos móveis: a inscrição por meio do Apple Business Manager, Android Enterprise ou provisionamento do Windows traz telefones e tablets sob as mesmas políticas, incluindo bloqueio remoto e limpeza seletiva para dispositivos BYOD.
7. Relatórios e conformidade: o status dos patches, o estado da criptografia e os desvios de política alimentam relatórios de auditoria para estruturas como ISO 27001, SOC 2 e HIPAA.
Onde as implantações de gerenciamento de endpoints enfrentam problemas
Paridade de recursos entre sistemas operacionais. A maioria das plataformas gerencia o Windows profundamente e outros sistemas de forma mais superficial. As diferenças no console da Trend Micro e da Meraki são um exemplo: o Meraki Systems Manager não oferece suporte ao Declarative Device Management da Apple, portanto, alguns recursos param de funcionar no iOS 26 e no macOS 26. Verifique a matriz de recursos por SO do fornecedor antes de presumir que as marcas de seleção em qualquer tabela comparativa significam a mesma coisa em todas as plataformas.
Cobertura de patches de terceiros. A aplicação de patches no sistema operacional é o requisito básico. A diferença entre os produtos está no catálogo de aplicativos de terceiros: quantos aplicativos ele cobre, a rapidez com que novas versões chegam e se atualizações arriscadas podem ser pausadas.
Incompatibilidade do modelo de licenciamento. O preço por endpoint (NinjaOne, Acronis, Meraki) e o preço por usuário (Intune) produzem totais diferentes, dependendo de quantos dispositivos cada funcionário usa. Uma força de trabalho com um laptop e um telefone por pessoa dobra o custo sob o licenciamento por endpoint.
 Adicionar como fonte preferencial
Recursos diferenciadores das soluções de gerenciamento de endpoints
- Suporte a SO: a gama de sistemas operacionais que a plataforma de gerenciamento de endpoints pode gerenciar e proteger. Isso inclui sistemas operacionais de desktop (Windows, macOS, Linux), sistemas operacionais móveis (iOS, Android) e sistemas especializados (Chrome OS).
- Modelo de preço: o licenciamento por endpoint cobra por cada dispositivo gerenciado; o licenciamento por usuário cobra por cada pessoa, independentemente do número de dispositivos. Os dois produzem totais diferentes em frotas onde os funcionários usam mais de um dispositivo.
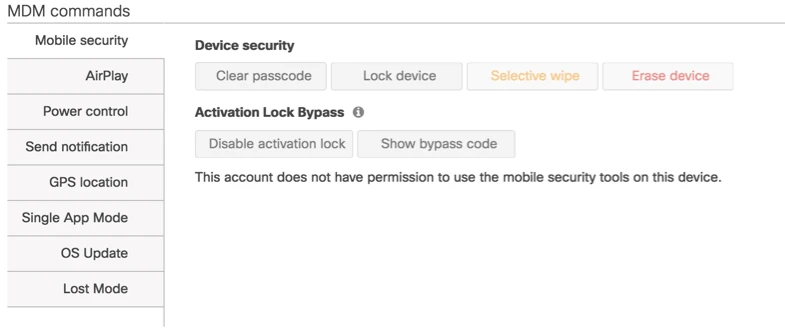
- Suporte remoto: fornece assistência e solução de problemas de TI remotamente. Permite controles remotos de bloqueio, limpeza e bloqueio para administradores.
- Gerenciamento automatizado de patches: a capacidade do sistema de descobrir, aprovar, baixar e implantar patches de software e segurança em endpoints automaticamente, sem intervenção manual da TI, normalmente para aplicativos de terceiros e sistemas operacionais.
- Capacidades de zero trust/VPN: a inclusão de tecnologia para permitir acesso seguro a recursos corporativos com base em um modelo de “nunca confiar, sempre verificar”, muitas vezes substituindo ou aprimorando a tecnologia tradicional de Virtual Private Network (VPN) para usuários remotos.
- Transferência de arquivos: os técnicos enviam ou recebem arquivos de um dispositivo gerenciado, geralmente dentro de uma sessão remota. A velocidade de transferência e os limites de tamanho de arquivo variam de acordo com o produto e a região.
Perguntas frequentes
O gerenciamento de endpoints é uma solução de TI compacta que dá aos usuários controle sobre os dispositivos ao administrar políticas que definem regras de acesso e autorização para manter os endpoints gerenciados. Ele também automatiza tarefas de TI, ajudando os administradores de TI a obter controle sobre atualizações, falhas do sistema e alterações de configuração.
A segurança de endpoints visa manter os endpoints seguros usando ferramentas como VPNs, firewalls, software antivírus (AV) e criptografia. Para manter os endpoints seguros, as soluções de segurança de endpoints trabalham em conjunto com as ferramentas de gerenciamento de endpoints, incluindo monitoramento e gerenciamento de políticas. As duas soluções de segurança se concentram nos endpoints para manter uma rede segura usando ferramentas de detecção e resposta de endpoints, ferramentas de automação e ferramentas de conexão.
As ferramentas de controle de dispositivos ajudam a manter a segurança da rede gerenciando o acesso a uma variedade de dispositivos, incluindo impressoras, unidades USB, discos rígidos, CDs, dispositivos Bluetooth, modems USB, leitores de cartão, cartões de memória, webcams e unidades removíveis. O controle de dispositivos visa impedir o acesso não autorizado a dados em repouso e em trânsito por meio de criptografia e autenticação.
Embora os dispositivos em rede possam ser rastreados dentro da rede, os dispositivos móveis, quando não estão conectados à rede, ainda podem transferir dados confidenciais. O uso de dispositivos móveis fora do alcance da rede aumenta o risco de ataques de malware e violações de dados em cenários de traga seu próprio dispositivo (BYOD). O gerenciamento de endpoints, ao utilizar funcionalidades de gerenciamento de dispositivos móveis, pode limitar o acesso a dados confidenciais e a aplicativos específicos.
Leitura adicional
- Principais softwares de bloqueio de USB
- Principais softwares de controle de dispositivos
- Principais softwares de RMM
- Avaliação do NinjaOne
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and PhD., Ezgi Arslan,},
  title  = {{Top 6 softwares de gerenciamento de endpoints com preços}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/endpoint-management-software}},
  note   = {AIMultiple. Acessado em 23 setembro 2026}
}Resultados e carimbos de data/hora de 18 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo 3 arquivos CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
9 atualizaçõesAdicionada uma seção sobre a gestão multiplataforma da NinjaOne e os dados de escala da sua rodada de financiamento.
Adicionada uma nota de rodapé sobre o suporte a zero trust e VPN do Acronis Cyber Protect via integrações de terceiros.
Adicionados resultados do benchmark de RMM aos perfis dos fornecedores NinjaOne e Acronis Cyber Protect.
Adicionada uma seção do fornecedor Acronis Cyber Protect com prós e contras à análise de fornecedores.
Atualizada a introdução do artigo.
Links de referência
O trabalho de Cem na AIMultiple foi citado por publicações globais líderes, incluindo Business Insider, Forbes, Morning Brew e Washington Post, por empresas globais como Deloitte e HPE, ONGs como o World Economic Forum e organizações supranacionais como a European Commission. [1], [2], [3], [4], [5]
Ao longo de sua carreira, Cem atuou como consultor de tecnologia, comprador de tecnologia e empreendedor de tecnologia. Ele aconselhou empresas sobre suas decisões de tecnologia na McKinsey & Company e na Altman Solon por mais de uma década. Ele também publicou um relatório da McKinsey sobre digitalização.
Ele liderou a estratégia de tecnologia e as compras de uma operadora de telecomunicações, reportando-se ao CEO. Ele também liderou o crescimento comercial da empresa de deep tech Hypatos, que atingiu uma receita recorrente anual de 7 dígitos e uma avaliação de 9 dígitos partindo do zero em 2 anos. O trabalho de Cem na Hypatos foi coberto por publicações de tecnologia líderes como TechCrunch e Business Insider.
Cem fala regularmente em conferências internacionais de tecnologia. Ele se formou como engenheiro da computação pela Bogazici University e possui um MBA pela Columbia Business School.

A seguir, leia
Melhores provedores com tarifa fixa de LLM API

Top 20 ferramentas de IA para cadeia de suprimentos com exemplos

Comparação e recursos das 11 principais soluções XDR



Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.