


Confronto e funzionalità delle 11 migliori soluzioni XDR

Abbiamo esaminato 11 soluzioni XDR (rilevamento e risposta estesi) e ne abbiamo installate cinque su Windows Server 2022, quattro anche su Ubuntu 24.04. Abbiamo eseguito simulazioni di attacco su tutte e cinque, test di cifratura dei file su due e verificato 29 criteri e 22 sotto-metriche.
Tutte e cinque offrono tutte le funzionalità della nostra lista di 23 voci, come l'isolamento degli host e l'esportazione SIEM. Differivano per memoria dell'agente Windows (da 138 MB a 1.174 MB), opzioni di console on-premises, conservazione degli avvisi, termini di licenza e impostazioni predefinite.
Le migliori 11 soluzioni XDR
Riepilogo benchmark XDR
La tabella elenca solo i risultati che differiscono.
- Canali di distribuzione: manuale, CLI/script, GPO, MDM/Intune, SCCM/MECM, gestione della configurazione, push dalla console.
- Opzioni dashboard: aggiungere, rimuovere e spostare i widget, filtrare per tempo o host, salvare una vista personale, riaprirla. Tipi di IoC: hash, IP, dominio, URL.
- Tempo di installazione Windows va dall'avvio al messaggio di completamento ed esclude la registrazione, le installazioni successive dei componenti e, per Trend Micro, il pacchetto sensore separato.
- Agente Windows RAM è un'istantanea per fornitore con la propria policy e carico di lavoro. La conservazione copre un tipo di record diverso per ciascun fornitore.
Dei cinque fornitori testati, solo Trend Micro documenta un XDR completo senza connessione internet, tramite una Sovereign Private Cloud con licenza separata. Acronis e Bitdefender offrono console on-premises, ma le loro analisi XDR vengono eseguite nel cloud.
- Tutte e cinque le piattaforme forniscono agenti Windows e Linux e supportano il rilevamento comportamentale delle minacce, la mappatura MITRE ATT&CK, l'isolamento degli host, il ripristino dei file cifrati, i playbook di risposta automatizzati, la ricerca delle minacce, la protezione degli endpoint offline e visualizzazioni degli avvisi con albero dei processi, riga di comando, host e timestamp.
- Tutte e cinque acquisiscono inoltre dati di posta e identità e offrono esportazione SIEM, un'API, importazione di indicatori di compromissione (IoC) personalizzati, ticketing di IT service management (ITSM), feed di threat intelligence con arricchimento degli avvisi e report pianificati.
Utilizzo delle risorse dell'agente
Ogni valore è una singola istantanea della memoria del processo dell'agente su Windows Server 2022, rilevata durante il rispettivo ciclo di test del fornitore, quindi criteri e carichi di lavoro differivano. La tabella mostra cosa include ciascun valore Windows, oltre ai risultati Linux:
Tempo di installazione
Le barre mostrano il tempo dall'avvio del programma di installazione di Windows al relativo messaggio di completamento. Abbiamo usato il programma di installazione manuale di ciascun fornitore.
- CrowdStrike e Bitdefender hanno terminato senza riavvio, mentre Sophos ha proseguito oltre un riavvio consigliato. Il programma di installazione di Apex One di Trend Micro ne richiedeva uno.
- Acronis e Sophos scaricano i componenti durante l'installazione. Il programma di installazione di Acronis è terminato in circa 50 secondi, ma dopo la registrazione il registro attività della console mostra l'installazione dei componenti dell'agente per circa altri quattro minuti.
- Il primo pacchetto di Trend Micro ha registrato il server come “Solo sensore” e il sensore risultava “In esecuzione” 25 minuti dopo l'installazione. L'antimalware richiedeva un secondo pacchetto Apex One da 890 MB.
- Su Ubuntu 24.04, CrowdStrike si è installato in 7 secondi una volta copiato il pacchetto, Bitdefender in 52 secondi e Sophos in 53 secondi.
Canali di distribuzione dell'agente
Tutti e cinque documentano l'installazione manuale, l'installazione tramite CLI/script e MDM/Intune. Lo script documentato di Trend Micro non copre il suo agente Standard Endpoint Protection. Gli altri quattro canali si suddividono come segue:
Rilevamento e blocco delle minacce
Tutte e cinque le piattaforme documentano il rilevamento comportamentale con blocco. Ogni console ha etichettato gli avvisi con gli ID delle tecniche ATT&CK, le etichette che il catalogo pubblico MITRE ATT&CK assegna alle tecniche degli attaccanti. Il blocco e la correzione automatica dipendevano da impostazioni che diversi prodotti forniscono disattivate:
- La policy predefinita di CrowdStrike registrava il file di test antivirus EICAR come rilevamento informativo senza bloccarlo. Il blocco è iniziato dopo aver assegnato una policy di prevenzione più restrittiva (machine learning impostato su rilevamento Aggressive e prevenzione Moderate).
- Gli incidenti del set di test principale di Acronis restavano “Non mitigati”. I suoi playbook EDR sono disattivati per impostazione predefinita; dopo averli abilitati, i nuovi incidenti si chiudevano come “Mitigati automaticamente”.
- Il Behavior Monitoring di Trend Micro è disattivato per impostazione predefinita su Windows Server e la sua azione “Valuta” registra l'attività senza bloccarla.
Cosa ha bloccato o messo in quarantena ciascun prodotto nei nostri test Windows:
- Acronis: Active Protection ha mitigato l'esecuzione di RanSim e ripristinato i 17 file cifrati; la scansione antivirus ha messo in quarantena nbtscan e un file di test EICAR.
- CrowdStrike: Con la policy più restrittiva: tentativi di rundll32 e certutil (“Accesso negato”); script mimikatz e di bypass AMSI, che tentano di disattivare la scansione degli script di Windows; 12 file rilasciati da APTSimulator
- Bitdefender: PowerShell avviato tramite Windows Management Instrumentation (WMI); un file EICAR scritto tramite SMB
- Trend Micro: Un file EICAR, scomparso dal disco 3 secondi dopo essere stato scritto; mimikatz.exe, messo in quarantena dopo essere stato copiato, e un successivo tentativo di eseguirlo è fallito con “Accesso negato”
- Sophos: Un dump della memoria LSASS tramite comsvcs.dll (una tecnica di furto di credenziali) e un bypass AMSI (AMSI/Bypass-J); mimikatz è stato contrassegnato come grafico delle minacce ad alta priorità
Mappatura MITRE ATT&CK
Ogni console ha etichettato gli avvisi con gli ID delle tecniche ATT&CK, le etichette che il catalogo pubblico MITRE ATT&CK assegna alle tecniche degli attaccanti:
- Acronis: ID delle tecniche elencati nell'incidente (ad esempio T1047 e T1059.001), con esportazione STIX
- CrowdStrike: Tattica e tecnica su ogni rilevamento, come Accesso alle credenziali tramite OS Credential Dumping
- Bitdefender: Tecniche elencate per incidente, con la tattica di ciascun avviso nella scheda Eventi
- Trend Micro: Evento Mimikatz etichettato T1003, T1204.002 e ID software ATT&CK S0002
- Sophos: ID delle tecniche nei nomi dei grafici delle minacce, come Creds_4b (T1003.001) e Lateral_1b (T1105)
Correlazione degli avvisi
Tutte e cinque documentano il raggruppamento di eventi di sicurezza correlati in incidenti. I nostri test di attacco sono stati eseguiti sugli endpoint, quindi l'elenco mostra come ciascuna console presentava gli avvisi degli endpoint:
- Acronis: La sintesi IA dell'attacco ha unito l'esecuzione remota tramite WMI e la persistenza dell'accesso in un'unica catena di attacco
- CrowdStrike: Un unico pannello di rilevamento combinava albero dei processi, cronologia eventi, dettagli hash e threat intelligence
- Bitdefender: Avvisi e artefatti correlati raccolti in un unico incidente, con un grafico dei processi
- Trend Micro: Nuovi avvisi si univano allo stesso insight di Workbench nell'arco di tre giorni e il relativo punteggio aumentava di conseguenza
- Sophos: Grafici delle minacce e casi creati automaticamente; Sophos IA ha unito due rilevamenti di mimikatz in un'unica sintesi del caso
Automazione della risposta agli incidenti
Acronis è stato l'unico prodotto di cui abbiamo eseguito i playbook. Una volta abilitati, chiudevano i nuovi incidenti come “Mitigati automaticamente”. Per gli altri quattro, i nostri dati coprono i builder di playbook e la documentazione.
Ripristino da ransomware
Tutte e cinque documentano un modo per recuperare i file che il ransomware ha cifrato. I meccanismi differiscono:
Abbiamo eseguito test reali di cifratura dei file solo su Acronis e Bitdefender. Per CrowdStrike, Trend Micro e Sophos, la tabella di ripristino sopra riflette la documentazione. Ogni prodotto compare due volte perché è stato testato con due configurazioni:
- Solo l'esecuzione di RanSim su Acronis ha ripristinato i file. Le due configurazioni di Acronis differiscono per due aspetti, il pacchetto EDR e lo strumento di test, quindi il risultato non isola l'effetto del pacchetto.
- Bitdefender ha messo in quarantena lo script come CMD:Heur.BZC.PZQ.Boxter alla scrittura, prima che iniziasse la cifratura. Dopo aver aggiunto un'esclusione di scansione, lo script ha cifrato 20 e poi 200 file; nessuno è stato ripristinato e il report Attività ransomware è rimasto vuoto.
- Due dei cinque meccanismi documentati richiedono l'intervento di una persona: lo script RTR di CrowdStrike e la richiesta di approvazione di Trend Micro.
Ricerca delle minacce e conservazione dei dati
La conservazione documentata di ciascun fornitore copre un tipo di record diverso:
Ogni fornitore ha il proprio strumento di query: Acronis XQL, CrowdStrike Next-Gen SIEM Event Search, Bitdefender Historical Search con scansioni IOC degli endpoint, Trend Micro Search e XDR Data Explorer e Sophos Live Discover con query simili a SQL. Una ricerca di “mimikatz” in CrowdStrike ha restituito 18 eventi in un giorno.
Integrazione con gli strumenti di sicurezza esistenti
Tutti e cinque inoltrano gli incidenti di sicurezza a un SIEM e aprono ticket negli strumenti di gestione dei servizi IT. I percorsi differiscono:
Tutti e cinque importano indicatori hash e IP personalizzati. Il supporto di domini e URL varia:
Per Acronis, Bitdefender e Sophos, parte di questa copertura deriva dall'integrazione con Lumu, che richiede una propria licenza. La console di Trend Micro elencava anche i feed di condivisione delle minacce TAXII e MISP come fonti di intelligence di terze parti.
Integrazione della threat intelligence
Tutti e cinque i fornitori pubblicano ricerche sulle campagne di Lazarus legate alla Corea del Nord. In CrowdStrike, un rilevamento di driver vulnerabile sul nostro server mostrava ETHEREAL PANDA sotto “Avversari correlati”, un gruppo sponsorizzato da uno Stato con 10 report di intelligence.
Reportistica e conformità
Tutti e cinque conservano una cronologia delle azioni di risposta, a cui gli audit possono attingere: Acronis Incident Activities, log di audit di CrowdStrike Real Time Response, vista Response di Bitdefender, Trend Micro Response Management e audit delle sessioni di Sophos Live Response.
Risultati precedenti delle simulazioni di attacco
Il nostro primo ciclo pratico ha eseguito simulazioni di attacco su Windows riguardanti rilevamento delle firme, binari living-off-the-land, movimento laterale e persistenza. Il numero di test e le policy differivano per fornitore, quindi ogni riga va letta singolarmente e non come una classifica.
- CrowdStrike ha rilevato chiavi Run del registro, attività pianificate e cancellazione dei registri eventi ma non li ha bloccati, nemmeno con la policy più restrittiva.
- Sophos ha rilevato PowerShell codificato, rundll32 e cancellazione dei registri eventi senza bloccarli, ma non ha rilevato la disattivazione di Defender e la persistenza tramite registro e attività pianificate.
- Trend Micro non ha rilevato PowerShell codificato, un download con certutil, un bypass AMSI, la cancellazione dei registri eventi, la disattivazione di Defender e la persistenza tramite chiavi Run del registro e attività pianificate.
- I tentativi di arrestare il servizio dell'agente sono stati respinti su CrowdStrike, Sophos e Trend Micro.
1. Acronis Cyber Protect
Acronis Cyber Protect esegue backup, antimalware ed EDR con un unico agente. La sua console contiene storage dei backup, piani di protezione, playbook EDR, piani di inoltro SIEM e incidenti.
La protezione Linux dipende dalla compatibilità del kernel. Acronis documenta Ubuntu 24.04 per EDR e antimalware, ma sul nostro server Ubuntu 24.04 (kernel 6.8) la console indicava entrambi i moduli come “Non applicabile”, e su AlmaLinux 9.8 il modulo del kernel non veniva compilato. Su CentOS 7.9 (kernel 3.10), l'agente ha messo in quarantena un file EICAR.
Advanced Email Security gira in una console separata basata su Perception Point. Una volta connessa, gli eventi di posta e identità compaiono nella stessa vista degli incidenti e le risposte includono la sospensione di un utente e il blocco di un account Entra ID.
Gli incidenti mostrano un albero dei processi della kill chain, una sintesi IA dell'attacco e un pulsante che invia l'incidente a Microsoft Security Copilot. Dopo l'isolamento, gli analisti possono aprire una riga di comando, trasferire file o acquisire uno screenshot; gli screenshot richiedono l'autenticazione a due fattori.
Un widget CyberFit Score ha valutato il nostro server 450 su 850, suddiviso tra antimalware, backup, firewall, VPN, cifratura del disco e NTLM. Il repository degli script conteneva 109 script più un generatore di script basato su IA.
Le opzioni di distribuzione includono programmi di installazione offline per 32 bit, 64 bit e ARM, installazione remota tramite individuazione dei dispositivi e token di registrazione che associano un piano di protezione. I programmi di installazione coprono workstation, server, macchine virtuali e dispositivi mobili.
L'XDR dipende dal servizio EDR cloud di Acronis. Cyber Protect Local e Cyber Protect for OT mantengono la gestione in sede ma forniscono solo protezione locale.
2. CrowdStrike Falcon Insight XDR
Falcon è solo cloud. Il cliente sceglie una regione (EU-1, US-1, US-2 o GovCloud) ed esegue i moduli endpoint, identità, SIEM e SOAR (orchestrazione, automazione e risposta della sicurezza) da un'unica console web.
- Il sensore Linux si basa su eBPF, quindi Ubuntu 24.04 non ha richiesto la compilazione di moduli del kernel. Richiede però il sensore Falcon 7.19.17219 o successivo.
- La gestione degli host elencava i server Windows e Ubuntu in un'unica tabella, sotto lo stesso gruppo di host e la stessa policy.
- I rilevamenti erano etichettati con categorie CrowdStrike come IA Powered IOA e Machine Learning via Cloud-based ML. Un rilevamento bloccato di mimikatz riportava prevalenza globale e locale, 43 comportamenti contestuali, un pannello hash SHA256 e una scheda Google Threat Intelligence.
- La gestione degli IOC accetta caricamenti CSV o JSON e ogni indicatore richiede piattaforma, gruppo di host, gravità, data di scadenza e nota di audit.
- Il contenimento di rete isola un host mantenendo aperta la sessione Real Time Response per l'indagine. La policy di prevenzione può impedire al ransomware di eliminare le copie shadow, da cui dipende il ripristino dei file basato su RTR.
3. Sophos Intercept X
Sophos Central è disponibile solo come SaaS. La precedente Sophos Enterprise Console è un prodotto separato senza le funzionalità XDR di Central.
- Il programma di installazione Windows era uno stub da 2.66 MB che avvisava che avrebbe rimosso software di sicurezza di terze parti. Ha terminato in 4 minuti e 23 secondi, contro una stima a schermo di 10 minuti.
- My Products elencava Endpoint, Server, Email Security, NDR, Identity, ZTNA e Firewall Management, e il Threat Analysis Center contiene Cases, Detections, IA Search, Threat Graphs e Live Discover.
- L'endpoint ha registrato 9 rilevamenti di comportamento dannoso e 3 di malware o PUA. La console contava 42 rilevamenti per il server in 24 ore e il relativo grafico MITRE mostrava Elusione della difesa 17, Accesso alle credenziali 13 ed Esecuzione 12.
- Sophos IA ha riassunto un caso mimikatz in sei fasi ATT&CK e ha suggerito tre query di approfondimento. I tentativi di arrestare cinque servizi Sophos restituivano il codice di errore 5 e i servizi continuavano a essere eseguiti.
- Su Ubuntu, l'agente girava in modalità XDR Sensor, che non include antivirus, e la protezione anti-manomissione risultava “Non applicabile”. Ha comunque segnalato una reverse shell e un trasferimento di strumenti in ingresso con gravità Media.
- L'analisi del comportamento, CryptoGuard e la protezione dagli exploit vengono eseguiti sul dispositivo; senza internet, la telemetria viene archiviata localmente e inviata a Central quando torna la connessione.
4. Bitdefender GravityZone
GravityZone funziona come console cloud (versione 6.73 nel nostro test) o on-premises, con le funzionalità XDR nella versione cloud.
- La procedura guidata Install Protection offre quattro metodi: installazione locale, un collegamento e-mail all'utente, un pacchetto relay e push dalla console tramite un relay.
- La console elencava connettori Office 365, Active Directory, Azure AD, Intune, Google Workspace, Atlassian Cloud e Okta.
- Le pagine Incidents, Response, Threats Xplorer e Network presentavano in totale 34 viste preimpostate, ciascun elenco con una sezione Personalizzata per le viste salvate.
- La pagina dei dettagli dell'endpoint indicava Advanced Threat Control come attivo e la sensibilità di HyperDetect può essere impostata su Permissiva, Normale o Aggressiva. Le azioni automatiche delle regole personalizzate vengono tracciate come Azione necessaria, In corso, Completata o Ignorata.
- Il motore di scansione principale era Central Scan, con Hybrid Scan come backup; Local Scan (Full Engines) mantiene i motori e i contenuti di sicurezza sul dispositivo per l'uso offline.
- L'elenco degli incidenti ha una colonna Autori, rimasta vuota per i nostri incidenti; i profili degli attori sono disponibili con il componente aggiuntivo IntelliZone.
5.Trend Micro Vision One
Vision One è una piattaforma SaaS con 10 moduli di sicurezza in un unico menu, tra cui sicurezza di identità, e-mail, rete, cloud e mobile. Le distribuzioni on-premises di Apex Central e Deep Security Manager possono connettersi ad essa.
- La protezione richiede due agenti. Il primo pacchetto registrava il server come “Solo sensore” e avvisava “Funzionalità di protezione non installate”; il pacchetto Apex One da 890 MB richiedeva circa cinque minuti per l'installazione e un riavvio.
- Nella prima esecuzione di test, i tentativi di mshta e rundll32 non aprivano calc.exe, eppure la console non mostrava alcun avviso corrispondente. In una nuova esecuzione successiva, entrambi i processi venivano avviati.
- Un insight di Workbench mostrava solo la fase Execution il primo giorno; entro il terzo giorno copriva sette tattiche ATT&CK, tra cui Accesso alle credenziali e Escalation dei privilegi. Lo stesso insight indicava “Security Playbooks: Nessuno”, con un collegamento per eseguirne uno manualmente.
- Senza connessione al proprio server, la scansione in tempo reale di Apex One continua a funzionare con le firme locali e la correlazione di Vision One riprende una volta ripristinata la connessione.
- Attack Surface Discovery ha assegnato al nostro server un punteggio di rischio di 72 e ha segnalato due CVE ad alto rischio (CVE-2024-9680, CVE-2025-33053). L'assistente Companion ha risposto alle nostre domande in turco.
6. Stellar Cyber Open XDR
La piattaforma Open XDR di Stellar Cyber raccoglie dati dagli strumenti di sicurezza già in uso in un'organizzazione, tramite più di 400 integrazioni predefinite, secondo il fornitore.1 Stellar Cyber la posiziona per operare sopra gli strumenti EDR, firewall e di identità esistenti invece di sostituirli.
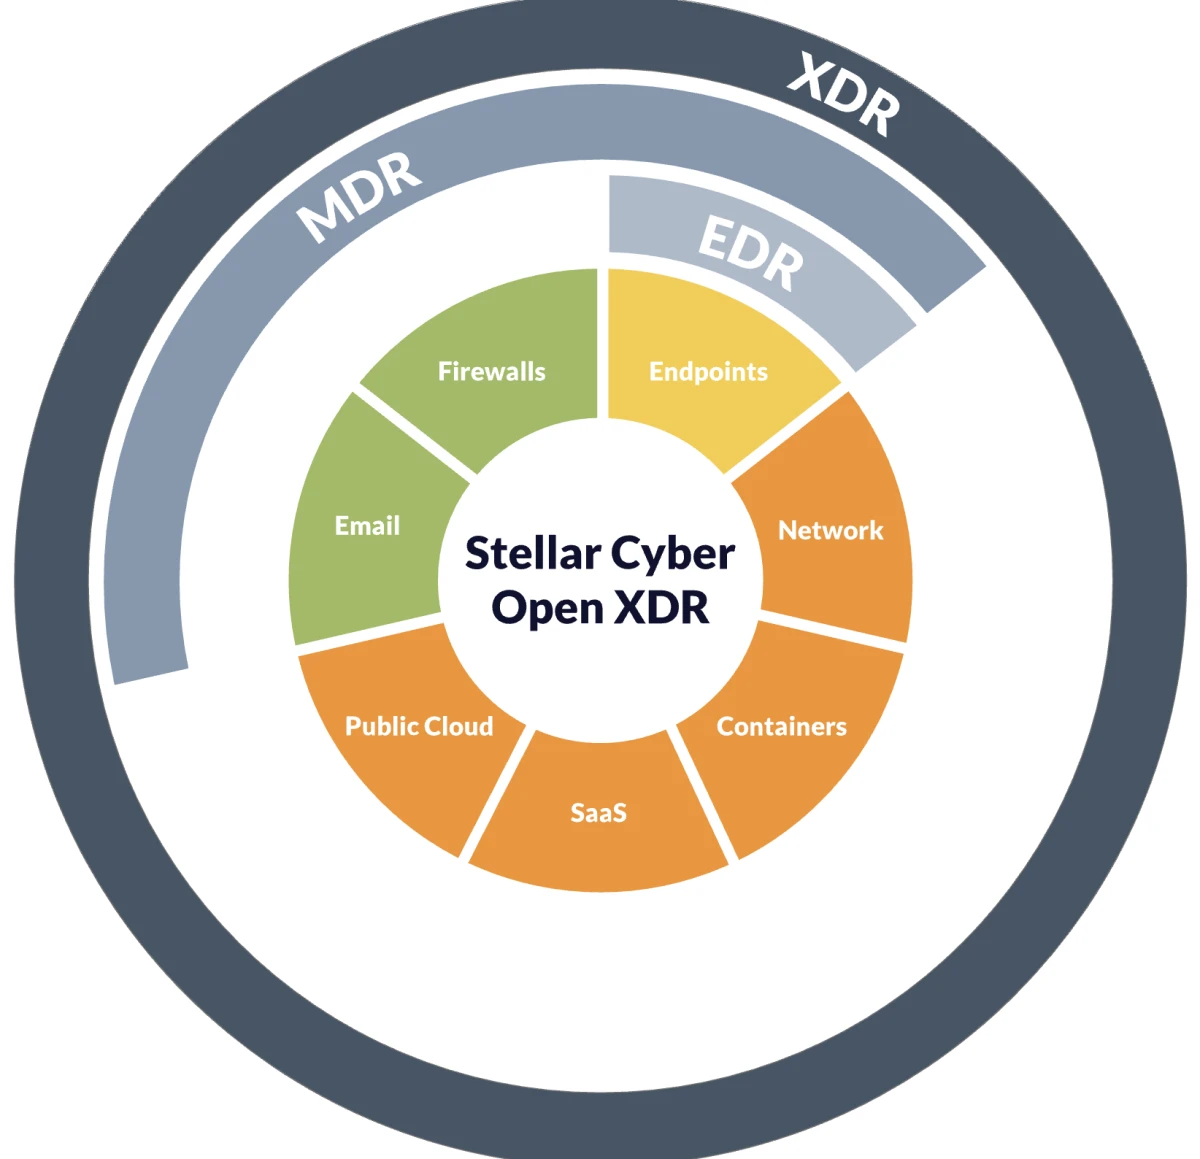
Fonte: Stellar Cyber
Funzionalità principali:
- Correlazione con machine learning: i dati provenienti da qualsiasi fonte vengono normalizzati e arricchiti con il contesto, e gli incidenti correlati includono i dati sottostanti
- SIEM di nuova generazione, una piattaforma di threat intelligence (TIP), UEBA, monitoraggio dell'integrità dei file, IDS, NDR e SOAR in un'unica piattaforma
7. SentinelOne Singularity XDR
La piattaforma Singularity di SentinelOne estende il rilevamento e la risposta degli endpoint con il proprio IA-SIEM. Il suo assistente Purple IA lavora sui dati di SentinelOne e di fonti di terze parti.2
Funzionalità principali:
- Purple IA risponde alle domande degli analisti senza una query scritta, produce riepiloghi generati dall'IA ed esegue indagini agentiche che suggeriscono i passaggi successivi
- Il rollback con 1 clic ripristina file e configurazioni modificati da un aggressore; secondo SentinelOne, la maggior parte delle funzionalità di rollback funziona su Windows e usa Windows Volume Shadow Copy, che l'agente protegge dalle manomissioni3
- La vista Storyline organizza gli eventi degli endpoint in un'unica narrazione per l'indagine
8. Cisco XDR
Cisco XDR ha sostituito Cisco SecureX, il cui supporto è terminato il 31 luglio 2024. I clienti SecureX non ereditano Cisco XDR; si tratta di un abbonamento a pagamento separato.4 La piattaforma riunisce le soluzioni di sicurezza Cisco e di terze parti.5
Funzionalità principali:
- Ha rilevato orchestrazione, dashboard, risposta alle minacce, integrazioni e approfondimenti sui dispositivi di SecureX
- Arricchisce i dati degli incidenti con la threat intelligence di Cisco Talos e il contesto degli asset
9. Exabeam New-Scale Security Operations Platform
Exabeam vende New-Scale Fusion come New-Scale Security Operations Platform, combinando SIEM, analisi del comportamento di utenti ed entità (UEBA) e automazione.6
Funzionalità principali:
- Agent Behavior Analytics (ABA), aggiunto nel lancio di New-Scale di gennaio 2026, estende il monitoraggio comportamentale agli agenti IA7
- Acquisisce attività da strumenti di IA come ChatGPT, Gemini e Microsoft Copilot
- Outcomes Navigator mappa la copertura di rilevamento ai framework di sicurezza
 Aggiungi come fonte preferita
10. Microsoft Defender XDR
Microsoft Defender XDR correla avvisi ed eventi dai prodotti di sicurezza Microsoft, tra cui Defender for Endpoint, Defender for Office 365, Defender for Identity e Defender for Cloud Apps, in incidenti nel portale Microsoft Defender.8
Funzionalità principali:
- Gli incidenti riuniscono avvisi di e-mail, identità ed endpoint per un attacco in un'unica storia dell'attacco
- L'indagine e la risposta automatizzate e l'interruzione degli attacchi agiscono automaticamente su avvisi e incidenti
- Microsoft Sentinel viene eseguito nello stesso portale; dopo il 31 marzo 2027, Sentinel non sarà più supportato nel portale di Azure
- Security Copilot è integrato nel portale Defender
11. Palo Alto Cortex XDR
Palo Alto Networks afferma che Cortex XDR collega dati provenienti da fonti endpoint, rete, cloud, identità ed e-mail.9
Funzionalità principali:
- Palo Alto segnala un rilevamento a livello di tecnica del 100% senza ritardi o modifiche alla configurazione nella valutazione MITRE ATT&CK Enterprise 2024 e 8 fasi di attacco su 10 prevenute con zero falsi positivi10
- Visibilità sul traffico di rete, sul comportamento degli utenti e sull'attività degli endpoint, secondo il fornitore
Come valutare le soluzioni XDR
- Fai una prova pilota sulla tua combinazione di sistema operativo e kernel. Acronis documenta il supporto per Ubuntu 24.04, ma il nostro server eseguiva solo il backup; CrowdStrike richiede il sensore 7.19.17219 o successivo su Ubuntu 24.04; la nostra prova di Trend Micro non aveva una licenza Linux.
- Verifica quale licenza richiede ogni funzionalità. Le funzionalità EDR di Acronis richiedono l'EDR pack, il blocco di CrowdStrike richiede Falcon Prevent, le azioni automatiche di Bitdefender richiedono una licenza Protection, la modalità XDR Sensor di Sophos non include antivirus e l'XDR offline di Trend Micro è un prodotto separato.
- Distribuisci per fasi, iniziando in modalità di rilevamento e analizzando gli avvisi rispetto ai tuoi script di amministrazione prima di abilitare prevenzione e playbook. I playbook di Acronis e il Behavior Monitoring di Trend Micro su Windows Server sono disattivati per impostazione predefinita e la policy predefinita di CrowdStrike non ha bloccato EICAR.
- Per la conformità, verifica cosa copre ciascun periodo di conservazione. La conservazione degli incidenti e degli avvisi era da 90 a 180 giorni presso quattro fornitori, CrowdStrike documenta fino a 365 giorni per i rilevamenti Threat Graph e Sophos elimina i casi auto-gestiti risolti dopo 30 giorni.
- Pianifica la memoria dell'endpoint per l'agente. Le istantanee Windows variavano da 138 MB a 1.174 MB.
- Mappa le integrazioni con la tua infrastruttura di sicurezza esistente: connettore SIEM, strumento ITSM e limiti di velocità dell'API.
XDR vs EDR vs SIEM
CrowdStrike (Next-Gen SIEM) e Trend Micro (Agentic SIEM e XDR) includono la ricerca nei log nella stessa console dell'XDR. I team che gestiscono EDR, sicurezza e-mail e un SIEM come silos di sicurezza separati classificano un singolo attacco in più console; l'XDR collega quei segnali in un unico incidente.
XDR nativo, aperto e ibrido
I prodotti XDR vengono solitamente descritti come nativi, aperti o ibridi, a seconda della provenienza dei loro dati:
- XDR nativo si basa sugli agenti e sui sensori propri di un fornitore. Tutte e cinque le piattaforme testate partono da questo modello.
- XDR aperto acquisisce dati dagli strumenti di sicurezza di altri fornitori. Stellar Cyber si basa su questo modello.
- XDR ibrido è una piattaforma nativa che acquisisce anche dati di terze parti. Tutte e cinque le piattaforme testate documentano tali connettori, ad esempio Okta in Bitdefender e Proofpoint in CrowdStrike.
Metodologia del benchmark XDR
Un criterio sì/no si considera soddisfatto quando la documentazione del fornitore descrive la funzionalità e indica la licenza, il modulo e le impostazioni necessarie. Gli screenshot del nostro laboratorio lo confermano dove la prova lo consentiva. Le sotto-metriche con punteggio contano le voci di una checklist fissa applicata a ogni fornitore. Non assegniamo pesi né un punteggio totale.
Limitazioni:
- La memoria è un'unica istantanea per fornitore, rilevata con la policy e il carico di lavoro propri di quel fornitore.
- Il tempo di installazione esclude la registrazione della console e il download delle policy.
- Trend Micro non è stato testato su Linux perché il tenant di prova non disponeva di una licenza Linux.
- Abbiamo verificato solo nella documentazione le funzionalità soggette a licenze separate, come Sovereign Private Cloud.
FAQ
Una soluzione XDR (rilevamento e risposta estesi) raccoglie dati di sicurezza da endpoint, e-mail, sistemi di identità, sensori di rete e carichi di lavoro cloud, li correla in incidenti ed esegue azioni di risposta da un'unica console. Estende il rilevamento e la risposta degli endpoint (EDR) oltre il singolo host, così i team di sicurezza ottengono rilevamento e risposta alle minacce in un unico luogo.
Collegare gli eventi tra le fonti aiuta a far emergere attacchi multi-fase, come quelli dei gruppi di minacce persistenti avanzate.
Raccogliere: agenti e connettori inviano dati da più livelli di sicurezza (endpoint, e-mail, identità, rete e cloud) a un'unica piattaforma. Tutte e cinque le piattaforme testate acquisiscono dati di endpoint, e-mail e identità.
Correlare: l'analisi raggruppa gli eventi di sicurezza correlati in incidenti. Un insight di Trend Micro Workbench ha raggruppato 69 avvisi e tracciato le fasi di attacco coperte.
Rispondere: i playbook isolano gli host, mettono in quarantena i file o bloccano gli account. Acronis documenta il blocco di un account Entra ID e i suoi playbook chiudevano i nuovi incidenti come “Mitigati automaticamente” una volta abilitati.
La correlazione ha lo scopo di ridurre i falsi positivi e il numero di avvisi che gli analisti di sicurezza devono esaminare, verificando un avviso rispetto ai segnali di altre fonti. Il nostro test non ha misurato i tassi di falsi positivi.
Tutti e cinque i fornitori testati documentano una protezione degli endpoint che continua a funzionare offline con i moduli e le impostazioni necessarie; non abbiamo testato endpoint disconnessi. Tra i cinque, solo Trend Micro documenta analisi XDR complete senza connessione internet, tramite Sovereign Private Cloud.
Tutti e cinque i fornitori testati documentano un percorso di ripristino, ma solo Acronis, Bitdefender e Sophos ripristinano automaticamente. Nei nostri test reali, Acronis ha ripristinato tutti i 17 file di test in un'esecuzione di RanSim con il pacchetto EDR abilitato; le esecuzioni con il pacchetto disattivato e uno script di cifratura diverso non ne hanno ripristinato nessuno. Bitdefender ha messo in quarantena lo script di test prima che potesse cifrare qualsiasi cosa; con un'esclusione di scansione, non ha ripristinato nessuno dei file cifrati.
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{Confronto e funzionalità delle 11 migliori soluzioni XDR}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/xdr-solutions}},
  note   = {AIMultiple. Consultato il 30 ottobre 2026}
}Risultati e timestamp di 75 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 15 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
2 aggiornamentiAggiunta una sezione di sintesi del benchmark XDR con risultati per fornitore su Acronis, Sophos, CrowdStrike, Bitdefender e Trend Micro.
Aggiunta una sezione di benchmark pratici su Acronis, CrowdStrike, Sophos, Bitdefender e Trend Micro, con analisi complete dei fornitori.
Collegamenti di riferimento
- Ha 20 anni di esperienza come hacker white-hat e guru dello sviluppo, con una vasta competenza nei linguaggi di programmazione e nelle architetture dei server.
- È consulente del consiglio di amministrazione presso una società di venture capital che investe in aziende tecnologiche in fase iniziale e presso Ödeal, una piattaforma di pagamento digitale regionale che serve 125.000 commercianti.
- Ha guidato l'infrastruttura tecnologica e la cybersecurity di sette elezioni nazionali ed è stato riconosciuto nella Hall of Fame della cybersecurity da leader tecnologici globali tra cui Twitter.

Prossimo da leggere
Soluzioni IGA a confronto: 12 fornitori con funzionalità

Le migliori 10+ soluzioni PAM con alternative gratuite
Le migliori 10 SaaS soluzioni di backup

Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.