


Le migliori 10+ soluzioni PAM con alternative gratuite

Abbiamo trascorso tre giorni a testare e recensire le soluzioni più diffuse di Privileged Access Management (PAM). Abbiamo utilizzato le prove gratuito e le console di amministrazione di BeyondTrust e Keeper PAM. Per le soluzioni che richiedevano registrazione, ci siamo affidati alla documentazione ufficiale del prodotto.
Sulla base della nostra esperienza pratica e delle informazioni dai siti dei fornitori, elenchiamo le principali 11 soluzioni PAM con caratteristiche chiave e dettagli sui prezzi.
I principali 11 fornitori commerciali di PAM
Venditore | Ideale per | Prezzo iniziale | Durata contrattuale |
|---|---|---|---|
Organizzazioni che necessitano di uno stack PAM completo | Nessuna informazione pubblica | – | |
Team che iniziano con il vaulting delle credenziali gratuito e scalano fino al PAM completo sulla stessa piattaforma. | Nessuna informazione pubblica | 12 mesi | |
Team del mercato medio che necessitano di PAM senza agenti con copertura NHI e agenti IA | Nessuna informazione pubblica | 30 giorni di prova gratuito | |
Accesso remoto per fornitori e amministratori basato su approvazione | $98,690 | 36 mesi | |
Grandi implementazioni PAM self-hosted o SaaS sulla piattaforma Idira | $44,712 | 12 mesi | |
Piccole e medie imprese che cercano un PAM conveniente | $7,995 / anno + manutenzione | Licenza annuale | |
Team DevOps e cloud-native che necessitano di accesso rapido e dinamico | $840–1.200 / utente all'anno | 12 mesi | |
Gestione dell'accesso remoto | Nessuna informazione pubblica | 12 mesi | |
Organizzazioni cloud-first che utilizzano Okta per l'identità | Piccole organizzazioni: $2–15 / utente / mese Grandi organizzazioni: $72,000 / anno (+ $8,000 per MFA/API, $2,000 per l'add-on PAM) | – | |
PMI e team distribuiti che necessitano di un PAM cloud semplice | $490 / anno (~$2–85 / utente / mese) | Annuale |
Le informazioni sui prezzi provengono da AWS Marketplace e dai siti ufficiali dei fornitori.1
Confronto della maturità PAM
Tutte le soluzioni PAM esaminate includono un insieme comune di funzionalità di base, spiegate di seguito. Dove iniziano a divergere è nella profondità delle capacità di automazione, controllo degli accessi basato sul contesto e integrazione full-stack che consentono:
- Accesso just-in-time (JIT), che concede un accesso privilegiato temporaneo e limitato nel tempo solo quando necessario e lo revoca automaticamente in seguito.
- Accesso dinamico, che estende i principi JIT consentendo un accesso adattivo e basato sul contesto tra utenti, macchine, APIs e applicazioni.
Integrazioni DevOps e infrastrutturali
* Supporta la gestione dei segreti utilizzabile con Kubernetes (nessun supporto esplicito per l'orchestrazione completa.
**Supporta la gestione dei segreti utilizzabile con Kubernetes (nessun supporto esplicito per l'orchestrazione completa).
Soluzioni PAM gratuite
Alcuni fornitori offrono soluzioni con funzionalità PAM gratuito adatte a implementazioni su piccola scala. Alcuni, come Devolutions Password Hub, offrono anche piani aziendali a pagamento che includono funzionalità enterprise come flussi di lavoro di approvazione e reportistica di conformità.
Abbiamo esaminato questi strumenti in base al loro livello di funzionalità PAM. Di seguito presentiamo alcune soluzioni chiave. Per maggiori dettagli, consulta il nostro articolo sulle gratuito soluzioni PAM.
PAM per l'archiviazione sicura delle credenziali (strumenti basati su vault):
- Devolutions Password Hub Free: Per sfruttare un vault cloud con tracciamento degli accessi, ma senza controllo delle sessioni.
- KeePassXC (con KeeAgent): Per gestire password solo locali e chiavi SSH.
PAM per gli strumenti di gestione dei segreti dinamici:
- Vault di HashiCorp (Community Edition): Per i team DevOps che gestiscono segreti machine-to-machine, credenziali dinamiche e flussi di lavoro di automazione. Gratuito da self-hostare, ma con sorgente disponibile sotto Business Source License, non open source.4
One Identity
One Identity vende i suoi prodotti PAM sotto il nome Safeguard. Safeguard for Privileged Passwords (SPP) archivia e ruota le credenziali e gestisce le richieste di accesso. Safeguard for Privileged Sessions (SPS) funge da proxy, registra e indicizza le sessioni privilegiate. Safeguard for Privileged Analytics segnala comportamenti insoliti degli utenti.
Safeguard viene eseguito on-premise come appliance hardware o virtuale. Safeguard On Demand è la versione SaaS, con opzioni single-tenant e multi-tenant.
Cosa copre la piattaforma
SPP e SPS vengono eseguiti come appliance separate collegate tra loro. Una versione principale LTS di SPP funziona solo con la stessa versione principale LTS di SPS.5
SPS indicizza le registrazioni delle sessioni, incluso il testo visualizzato catturato tramite OCR, in modo che le registrazioni possano essere cercate per comandi o contenuti visualizzati.
Nelle richieste di sessione, SPS inietta la credenziale nella connessione e l'utente non vede la password. Nelle richieste di rilascio della password, l'utente approvato vede la password.
La versione 9.0 cambia la base dell'appliance:
- SPP gira su Windows 11 LTSC e SPS su Ubuntu 24.04 LTS.
- La licenza è integrata nell'appliance. Nelle versioni precedenti, l'appliance virtuale SPP richiedeva una licenza Windows Microsoft separata (MAK o KMS).
- Il rilevamento degli account copre gli host VMware ESXi.
Per ambienti Active Directory, One Identity dispone di strumenti AD bridge che estendono l'autenticazione AD a Unix, Linux e macOS.
Limitazioni
- La copertura DevOps è documentata tramite Secrets Broker per DevOps; la gestione degli accessi ai cluster Kubernetes non è documentata.
- SPP e SPS devono eseguire la stessa versione principale LTS, quindi entrambe le appliance vengono aggiornate insieme.
Securden
Securden vende il proprio vault delle password e Unified PAM come prodotti separati. Entrambi possono essere distribuiti self-hosted o in cloud. Unified PAM è concesso in licenza per utente, senza moduli aggiuntivi e senza limiti al numero di identità gestite.6
Cosa copre la piattaforma
Il vault delle password archivia, condivide e ruota le credenziali. Unified PAM aggiunge l'avvio e la registrazione delle sessioni, l'accesso JIT, la gestione delle password delle applicazioni e la gestione dei privilegi degli endpoint.
Per impostazione predefinita, ogni sessione remota passa attraverso il server Securden, quindi gli utenti non si connettono mai direttamente ai sistemi target. Un gateway opzionale, che esegue il componente Securden Session Manager, può instradare queste connessioni in alternativa. Le sessioni si aprono nel browser tramite HTTPS o attraverso client RDP e SSH nativi, e l'utente non vede la password o la chiave sottostante.
Le organizzazioni con reti distribuite possono implementare più server applicativi e gestirli da un'installazione centrale.
Alla RSA Conference 2026, Securden ha annunciato una piattaforma che aggiunge IGA, CIEM, gestione delle identità non umane e sicurezza degli agenti IA ai propri prodotti PAM e di gestione dei privilegi degli endpoint.7
Punti di forza
- Il livello Starter gratuito include controlli di accesso granulari, 2FA e backup pianificati.
- La licenza è per utente sia per il vault delle password sia per la piattaforma PAM.
- Securden posiziona il prodotto come auto-installabile, senza servizi professionali obbligatori.
Punti deboli
- Il prezzo è basato su preventivo oltre il livello Starter gratuito, senza tariffe per utente pubblicate per le edizioni Teams, Enterprise o PAM.
miniOrange
miniOrange PAM copre amministratori umani, account di servizio, chiavi API e agenti IA. Rileva account di servizio e identità macchina e gestisce segreti effimeri per flussi di lavoro automatizzati
Una prova di 30 giorni include tutte le funzionalità; oltre a ciò, il prezzo è basato su preventivo.
Cosa copre la piattaforma
Il prodotto principale gestisce il vaulting delle credenziali con crittografia AES-256 e rotazione automatizzata per account SSH, RDP, VNC, Active Directory e database. 8 Il monitoraggio delle sessioni registra sessioni live con riproduzione completa; gli amministratori possono terminare le sessioni in tempo reale. Il provisioning dell'accesso JIT concede elevazioni limitate nel tempo su richiesta e le revoca automaticamente al completamento, senza privilegi permanenti. 9
Il livello di gestione delle identità non umane e degli agenti IA è la parte più differenziata dell'offerta. miniOrange fornisce il rilevamento di account di servizio, chiavi API e identità macchina insieme alla gestione dei segreti effimeri per flussi di lavoro automatizzati. 8
Per le applicazioni web, miniOrange fornisce un'estensione browser PAM che rileva automaticamente i campi di accesso e inietta le credenziali senza esporle agli utenti, inclusi accessi multi-step, campi di dominio e flussi di autenticazione personalizzati. 10
Il reporting di conformità copre PCI DSS, HIPAA, GDPR, ISO 27001, SOX e SOC 2 out of the box. 8
Punti di forza
- Nessun agente endpoint richiesto; funziona su infrastrutture cloud, on-premise e ibride senza installazione per singolo dispositivo. 8
- Rilevamento e gestione di account di servizio, chiavi API e credenziali machine-to-machine insieme agli account privilegiati umani.
- La pagina Kubernetes di miniOrange descrive l'accesso JIT per gli amministratori Kubernetes. 11
Punti deboli
- Ecosistema più ridotto rispetto a CyberArk o BeyondTrust. Le integrazioni di terze parti e i connettori predefiniti sono meno numerosi, il che è importante nelle grandi imprese con sistemi di nicchia o legacy.
- Il prezzo oltre il livello di prova non è pubblicato. I team che valutano il costo totale di proprietà non possono stimarlo senza una conversazione con il fornitore.
BeyondTrust
Abbiamo utilizzato la BeyondTrust console di amministrazione12 per testare come funzionano in pratica le approvazioni degli accessi e le richieste di sessione.
Password Safe gestisce le credenziali per account di servizio, accessi alle applicazioni locali e password di amministrazione e avvia sessioni privilegiate con credenziali iniettate. Privileged Remote Access, un prodotto separato di BeyondTrust, offre a fornitori esterni accesso basato su approvazione con registrazione e riproduzione delle sessioni. Il supporto per REST API e GitHub Action collega Password Safe alle pipeline DevOps.
Di seguito metteremo in evidenza la nostra esperienza:
Panoramica di sistema e interfaccia:
È possibile avviare una sessione verso questi sistemi target utilizzando gli strumenti esistenti tramite Direct Connect, oppure direttamente dalla Web Console di Password Safe.
- Gli utenti possono avviare sessioni direttamente dal vault, con credenziali iniettate automaticamente.
- Supporta l'accesso multipiattaforma (Windows tramite RDP, Linux tramite SSH) da un'interfaccia unificata.
- Queste sessioni possono essere registrate, monitorate e terminate in conformità con le policy.
In base alla nostra esperienza, per BeyondTrust si sono distinti due casi d'uso: accesso remoto e archiviazione e gestione delle credenziali.
Accesso remoto (privileged remote access):
La funzione privileged remote access di BeyondTrust è pensata per dare ad amministratori e fornitori un accesso controllato a parti ristrette della rete. Consideralo come un jumpbox remoto sicuro in cui puoi concedere l'accesso su richiesta o richiedere prima un'approvazione, comodo per i contractor esterni. Include anche strumenti di registrazione e riproduzione delle sessioni per audit e conformità.
Richiesta di accesso al sistema WS20:
Quando si richiede l'accesso al sistema WS20, la console consente di impostare data di inizio, finestra di accesso e durata, nonché di scegliere se recuperare una password o avviare direttamente una sessione RDP. Questa flessibilità fa parte del controllo granulare degli accessi di BeyondTrust, che consente di definire chi ottiene l'accesso, quando e per quanto tempo.
In questo caso, il sistema ha richiesto approvazione manuale prima di avviare la sessione RDP. Le sessioni precedenti su altri sistemi venivano approvate automaticamente perché l'utente era contrassegnato come attendibile. Ciò dimostra la capacità di BeyondTrust di applicare policy di accesso dinamiche in base al tipo di sistema, al livello di attendibilità o alle condizioni di rischio.
È anche possibile collegare le richieste di accesso a un sistema di ticketing (come ServiceNow) e specificare un numero di ticket per il tracciamento. La console consente di impostare durate di accesso just-in-time (JIT), ad esempio 2 ore, garantendo che le credenziali privilegiate non rimangano attive più a lungo del necessario. Una volta approvata, la sessione può essere avviata immediatamente, insieme a tutte le azioni correlate.13
Nel complesso, la console di amministrazione offre chiara visibilità e una forte applicazione delle policy, anche se la configurazione iniziale può essere complessa. Una volta configurato, tuttavia, il flusso di lavoro fornisce un processo controllato, verificabile per la gestione delle sessioni privilegiate e il recupero delle credenziali.
Archiviazione e gestione delle credenziali (Password Safe):
Password Safe di BeyondTrust gestisce credenziali per account di servizio, accessi alle applicazioni locali e password di amministrazione. L'opzione Team Passwords è utile quando è necessario condividere credenziali senza automazione completa.
Integrazione e onboarding:
È possibile integrare BeyondTrust con sistemi di ticketing e ITSM come ServiceNow, ma la maggior parte dei team inizia svolgendo le attività manualmente prima di automatizzare le approvazioni. L'integrazione è potente ma richiede impegno per essere configurata correttamente. BeyondTrust si affida all'assistenza del fornitore per la configurazione e l'espansione.
Sfide di automazione e rotazione delle password:
L'automazione delle password di BeyondTrust è potente ma richiede cautela all'inizio. I servizi possono venire bloccati fuori se le credenziali nella cache non vengono aggiornate prima della rotazione. Inizia con l'onboarding degli account amministratore integrati e introduci l'automazione gradualmente. Inoltre, se il tuo Active Directory ha regole speciali di età o complessità delle password, assicurati che le policy di BeyondTrust corrispondano per evitare errori di rotazione.
Punti di forza
- Flussi di lavoro di approvazione dettagliati per amministratori interni e terze parti.
- Registrazione, monitoraggio e riproduzione affidabili delle sessioni.
- La profonda integrazione con ServiceNow e altri sistemi di ticketing consente di effettuare richieste di accesso direttamente da ticket di incidente o modifica.
- Razionalizza il checkout delle password e l'avvio delle sessioni senza ripetere interi flussi di lavoro di approvazione.
- Consente l'avvio simultaneo di sessioni e comandi post-login su sistemi collegati.
- Il supporto per REST API e GitHub Action estende le funzionalità PAM alle pipeline DevOps.
Punti deboli
- L'avvio della sessione e l'autenticazione aggiungevano un notevole ritardo prima che la sessione diventasse utilizzabile.
- I timeout predefiniti causavano frequenti riautenticazioni.
- Il design orientato all'automazione rendeva complicata la configurazione manuale di asset e account.
- La configurazione di ServiceNow e integrazioni simili richiedeva la guida del fornitore.
- I servizi possono essere bloccati fuori se le credenziali nella cache non vengono aggiornate prima della rotazione e le regole di età o complessità delle password di Active Directory devono essere rispecchiate nella policy di BeyondTrust per evitare errori di rotazione.
CyberArk
CyberArk fa parte di Palo Alto Networks e sta passando al marchio Idira.14
Si rivolge alle grandi imprese con ambienti ibridi, personale tecnico interno e requisiti di conformità sull'intero ciclo di vita. Per team più piccoli o meno regolamentati, è più pesante di un PAM leggero o degli strumenti di gestione dei segreti.
Punti di forza
- Opzioni di implementazione self-hosted e SaaS per lo stesso set di funzionalità PAM.
- L'architettura self-hosted separa Vault, Central Policy Manager (CPM), Privileged Session Manager (PSM) e accesso web (PVWA), così ogni componente può essere collocato e scalato autonomamente.
Punti deboli
- Ogni componente self-hosted (Vault, CPM, PSM, PVWA) viene dimensionato e rafforzato separatamente, il che richiede competenze dedicate per un'implementazione completa.15
- Le organizzazioni più piccole potrebbero trovare la piattaforma troppo pesante e costosa per la loro scala.
ManageEngine PAM360
ManageEngine PAM360 è un software self-hosted. Il server si installa su Windows Server o Linux (Ubuntu, CentOS, Red Hat Enterprise Linux, AlmaLinux) e ManageEngine documenta anche l'implementazione come istanza AWS.16
La licenza conta amministratori e chiavi SSH; il numero di utenti finali e risorse gestite non è limitato.
Funzionalità di base incluse:
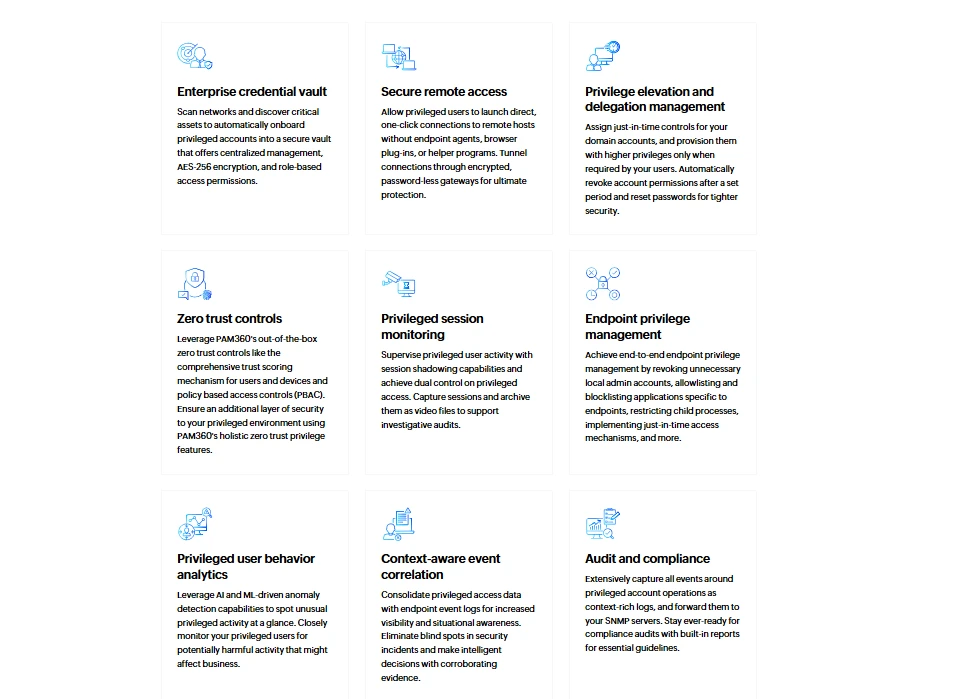
- Vaulting e rotazione delle password: protegge le password e si integra con Active Directory e LDAP per la gestione delle credenziali.
- Monitoraggio e registrazione delle sessioni: shadowing live delle sessioni con doppio controllo, registrazione delle sessioni con riproduzione video e acquisizione di tasti e comandi.
- Flussi di lavoro di approvazione: utilizza sistemi di ticketing e approvazione per controllare l'accesso agli account privilegiati.
- Reportistica di conformità automatizzata: fornisce report predefiniti per supportare la conformità normativa (ad es. PCI DSS, HIPAA).
- Integrazione con ITSM/DevOps: funziona con ServiceNow, Ansible e Jenkins. L'integrazione Kubernetes recupera i segreti dai cluster, li archivia in PAM360 e li ruota.17
Punti di forza
- Fornisce funzionalità PAM essenziali a un costo inferiore rispetto ai concorrenti di fascia alta.
- Include vaulting delle credenziali, registrazione delle sessioni e flussi di lavoro di approvazione.
- Si integra bene con Active Directory e LDAP per una gestione fluida degli account.
- Funziona con Ansible, Jenkins e ServiceNow per l'integrazione nei flussi di lavoro di automazione e gestione degli incidenti.
- La licenza conta amministratori e chiavi SSH, non utenti finali o risorse gestite.
Punti deboli
- La licenza misura separatamente il numero di amministratori e il numero di chiavi SSH, quindi il costo può aumentare su entrambi gli assi indipendentemente dalla dimensione dell'infrastruttura.
- Il rilevamento automatico degli account privilegiati, l'integrazione con ticketing e SIEM, la configurazione del jump server e la gestione delle password application-to-application sono tutti esclusi dal livello gratuito.18
- PAM360 concede accessi limitati nel tempo tramite flussi di lavoro di ticketing e approvazione. Non provisioning account effimeri né emette credenziali a breve durata, che è il modo in cui i prodotti zero-standing-privilege di questo confronto implementano il JIT.
StrongDM
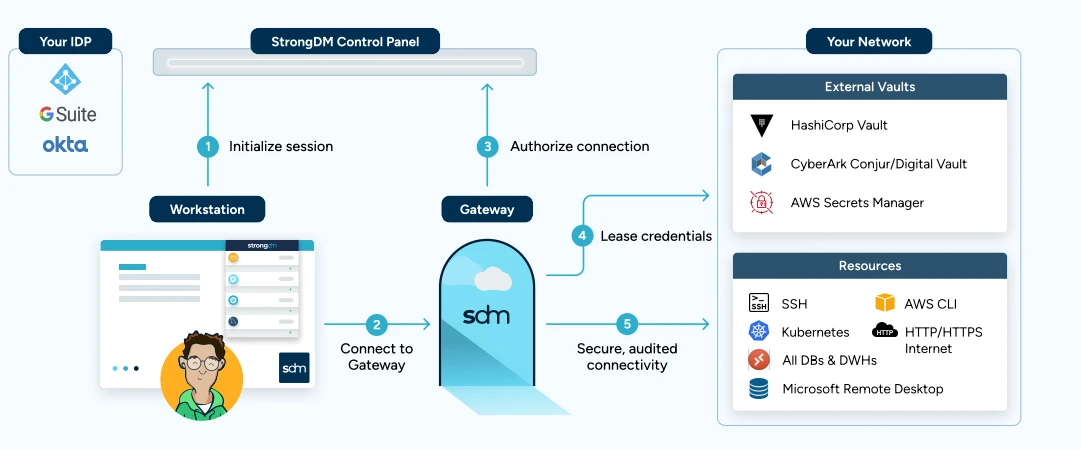
Architettura Strong DM19
La piattaforma fornisce credenziali effimere e accesso just-in-time a database, server, cluster, applicazioni web e servizi cloud senza limiti di misurazione o dati per protocollo o tipo di risorsa.20 StrongDM offre gestione degli accessi zero trust per carichi di lavoro regolamentati eseguiti in AWS GovCloud.
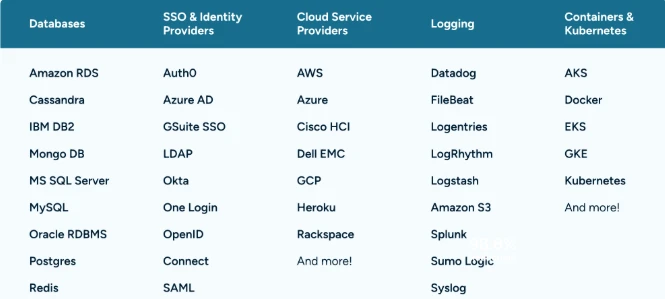
Di seguito sono elencate alcune tecnologie supportate da StrongDM:
Fonte: StongDM19
Punti di forza
- StrongDM utilizza un modello proxy: gli utenti si connettono tramite i loro strumenti esistenti (CLI, RDP, SSH) senza agenti sui sistemi target e ogni sessione viene registrata.
- Le APIs, gli strumenti CLI e gli SDK consentono di gestire le policy di accesso dalle pipeline CI/CD.
Punti deboli
- I gateway e i relay vengono eseguiti nell'infrastruttura del cliente e per raggiungere le risorse gestite è richiesta connettività continua all'API di StrongDM. Gli ambienti ristretti o air-gapped non sono supportati.
 Aggiungi come fonte preferita
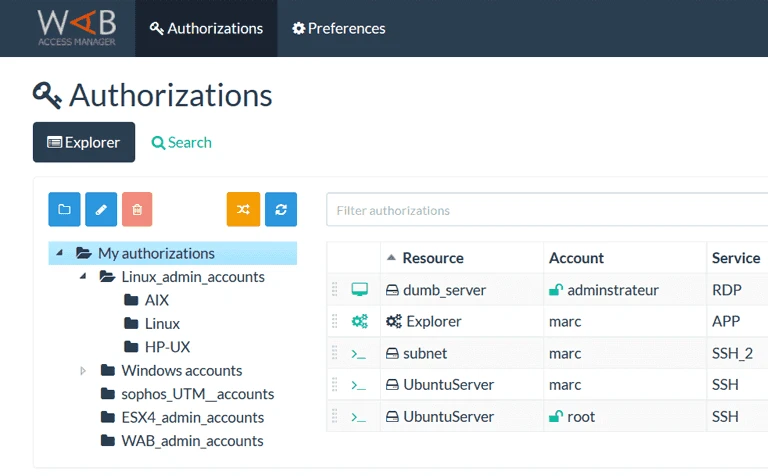
WALLIX
WALLIX Bastion è composto da cinque moduli che possono essere concessi in licenza separatamente: Session Manager, Password Manager, Access Manager, Privilege Elevation and Delegation Manager e Application to Application Password Manager. Le registrazioni delle sessioni includono video, trascrizione testuale e metadati.
WALLIX Bastion può essere implementato on-premise o nel cloud (AWS, Azure, GCP), ma manca del supporto nativo per piattaforme di orchestrazione di container come Kubernetes o per pipeline moderne di gestione dei segreti.
Punti di forza
- WALLIX utilizza un approccio senza agenti, riducendo la complessità di implementazione e minimizzando i costi di manutenzione rispetto ai sistemi PAM basati su agenti.
- Fornisce funzionalità di registrazione delle sessioni, monitoraggio live e riproduzione. Gli amministratori possono supervisionare o terminare le sessioni in tempo reale per garantire la conformità alle policy.
- Progettato tenendo presenti gli standard di conformità, tra cui GDPR, ISO 27001 e NIS2.
Punti deboli
- Le piattaforme di orchestrazione di container come Kubernetes non sono coperte nella documentazione di WALLIX.
Okta Privileged Access
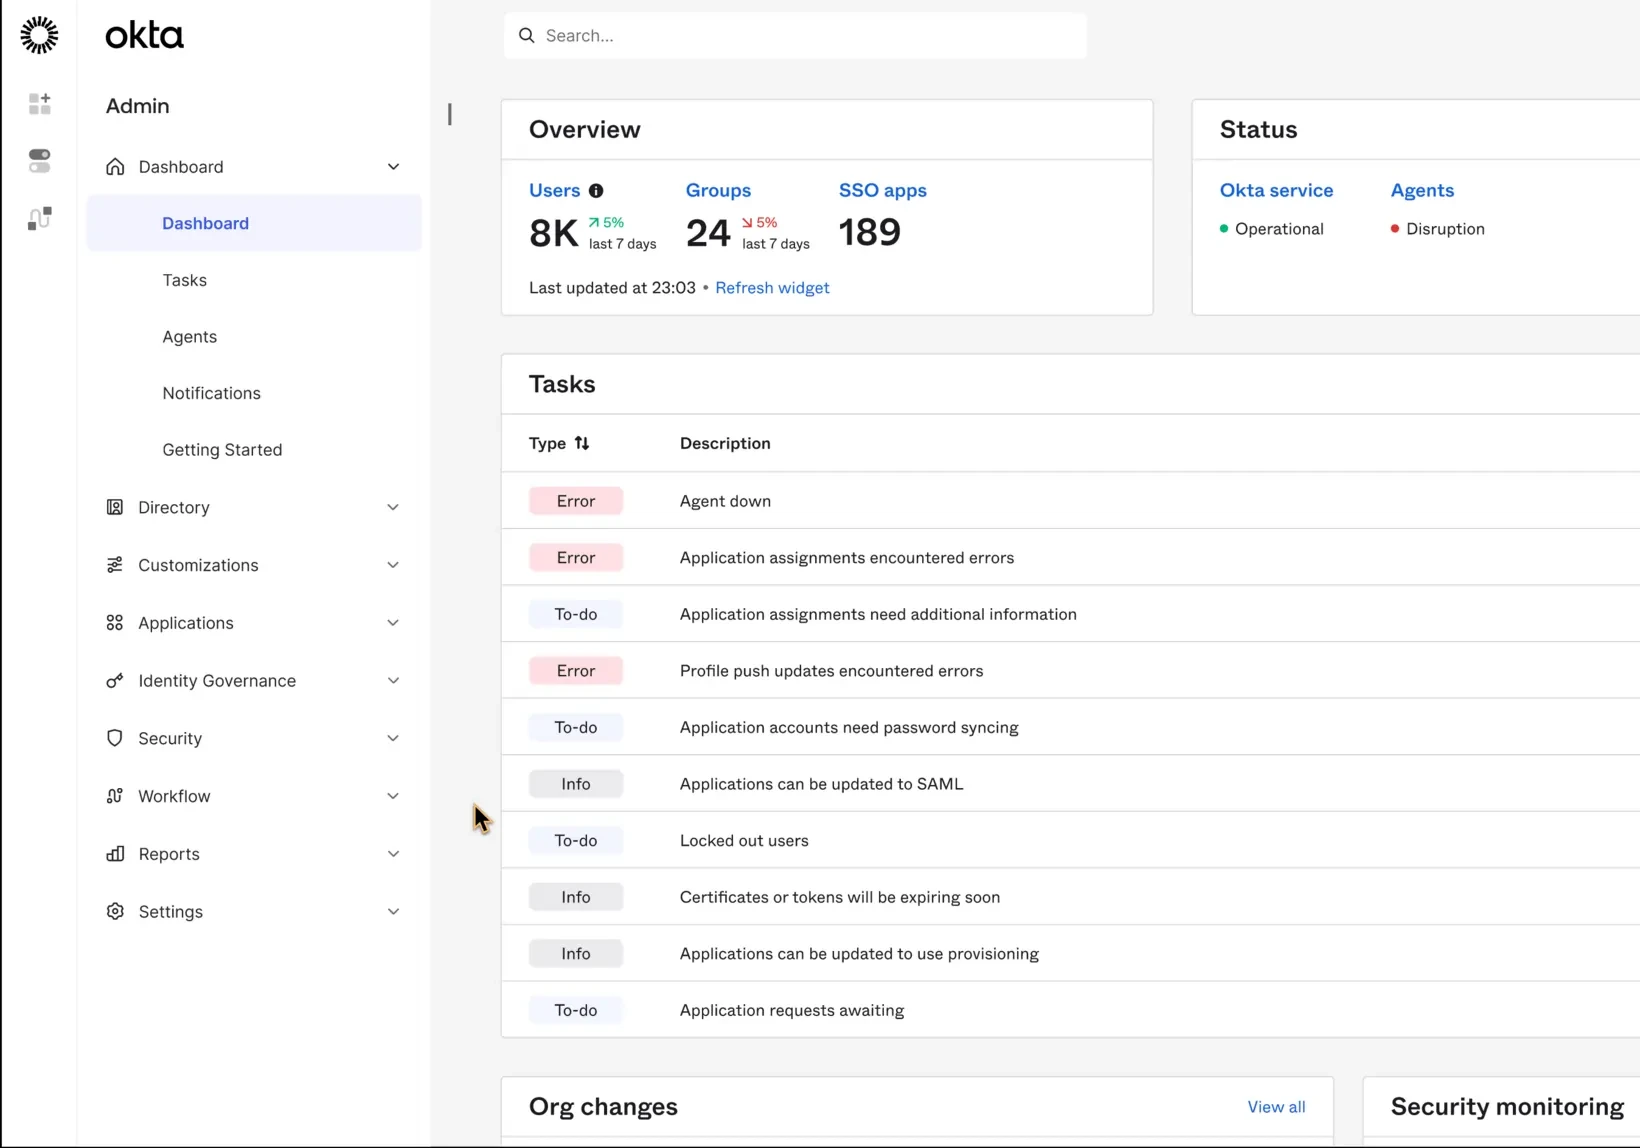
Okta Privileged Access si integra con la piattaforma di identità di Okta. La sua documentazione copre accesso a server SSH e RDP, un vault dei segreti organizzato in cartelle, account Active Directory, app SaaS, servizio Okta e database, nonché la gestione degli accessi Kubernetes.21 Okta ha interrotto la vendita e il rinnovo di Advanced Server Access (ASA), il prodotto precedente, il 1° maggio 2026; i clienti ASA devono passare a Okta Privileged Access entro un anno dalla loro prossima data di rinnovo.
Punti di forza
- Ideale per infrastrutture multi-cloud e ibride, supporta AWS, Azure, GCP e ambienti on-premise senza richiedere agenti o tunnel di rete complessi.
- Si integra nativamente con Okta Identity Cloud, ereditandone MFA, SSO e policy.
Punti deboli
- Okta Privileged Access non archivia né crittografa le registrazioni delle sessioni. Le registrazioni restano sul gateway o vengono inviate a un bucket del cliente come AWS S3 o Google Cloud Storage, quindi la crittografia dipende dalla configurazione di quel bucket.
Keeper PAM (Keeper Security)
KeeperPAM utilizza un'architettura di crittografia zero-knowledge: Keeper non può leggere i segreti archiviati dai clienti. I piani includono fino a 24 identità non umane attive annuali e 5.000 carichi di lavoro mensili sugli endpoint senza costi aggiuntivi.22 Il prodotto possiede la validazione FIPS 140-3, l'autorizzazione FedRAMP e l'autorizzazione GovRAMP.23 FedRAMP High copre Keeper Security Government Cloud, l'istanza AWS GovCloud, non la piattaforma commerciale.
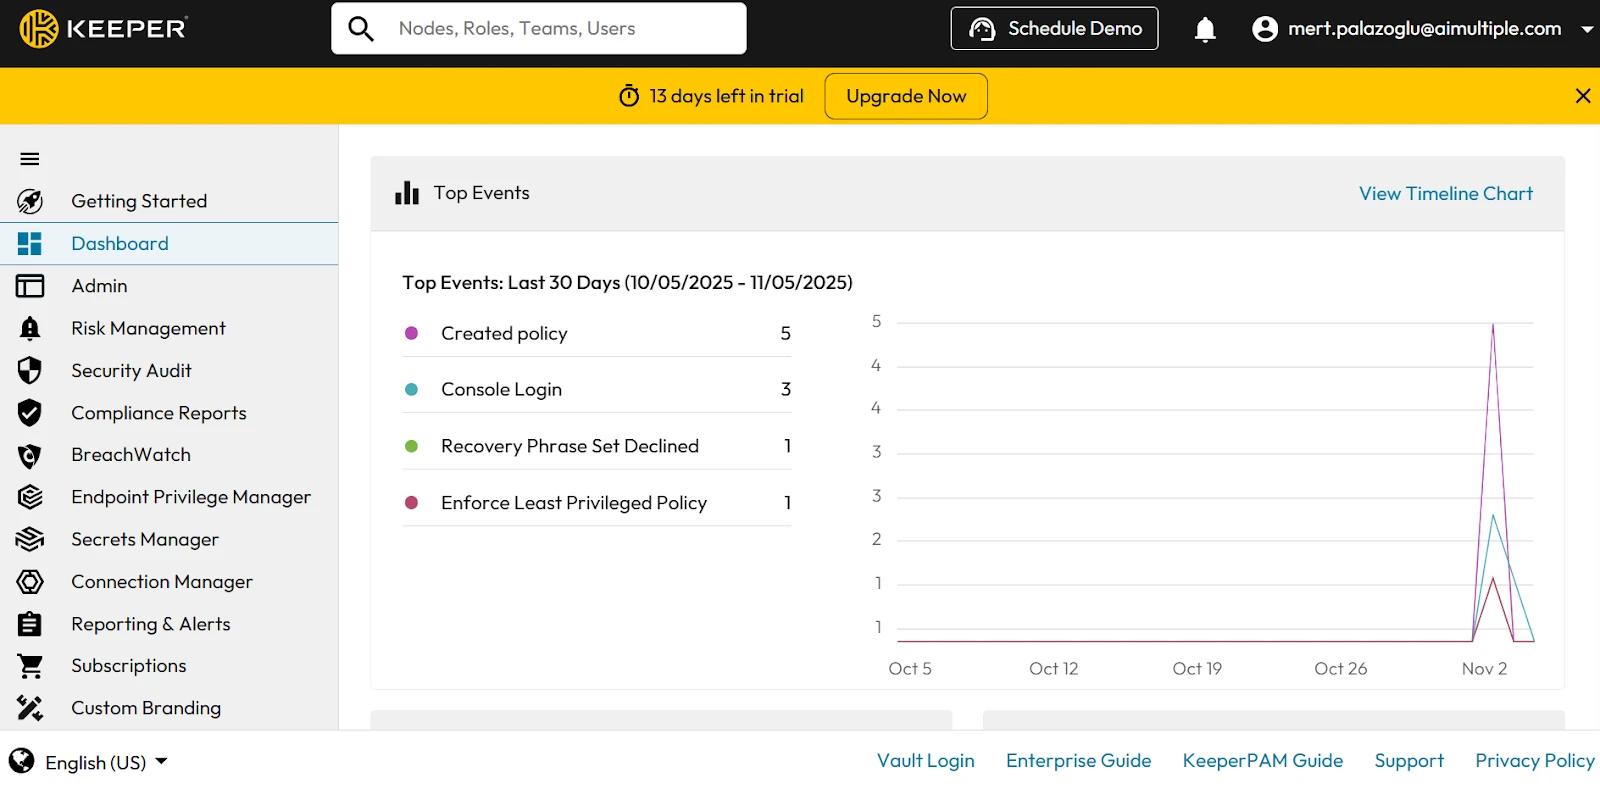
Abbiamo testato la console di amministrazione di KeeperPAM, le policy dei ruoli e i controlli di condivisione dei team.
Panoramica della console di amministrazione:
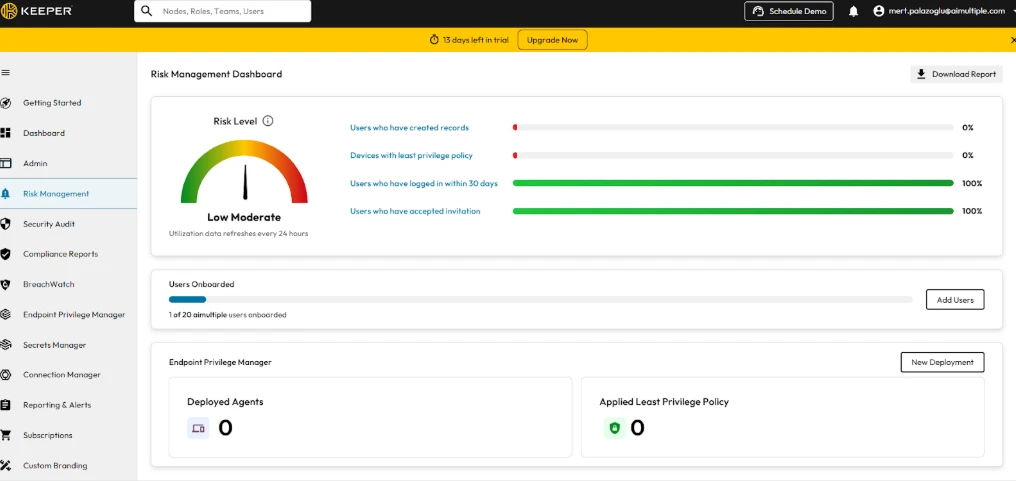
La dashboard combina eventi principali, punteggio Security Audit, punteggio BreachWatch e stato degli utenti in un'unica vista.
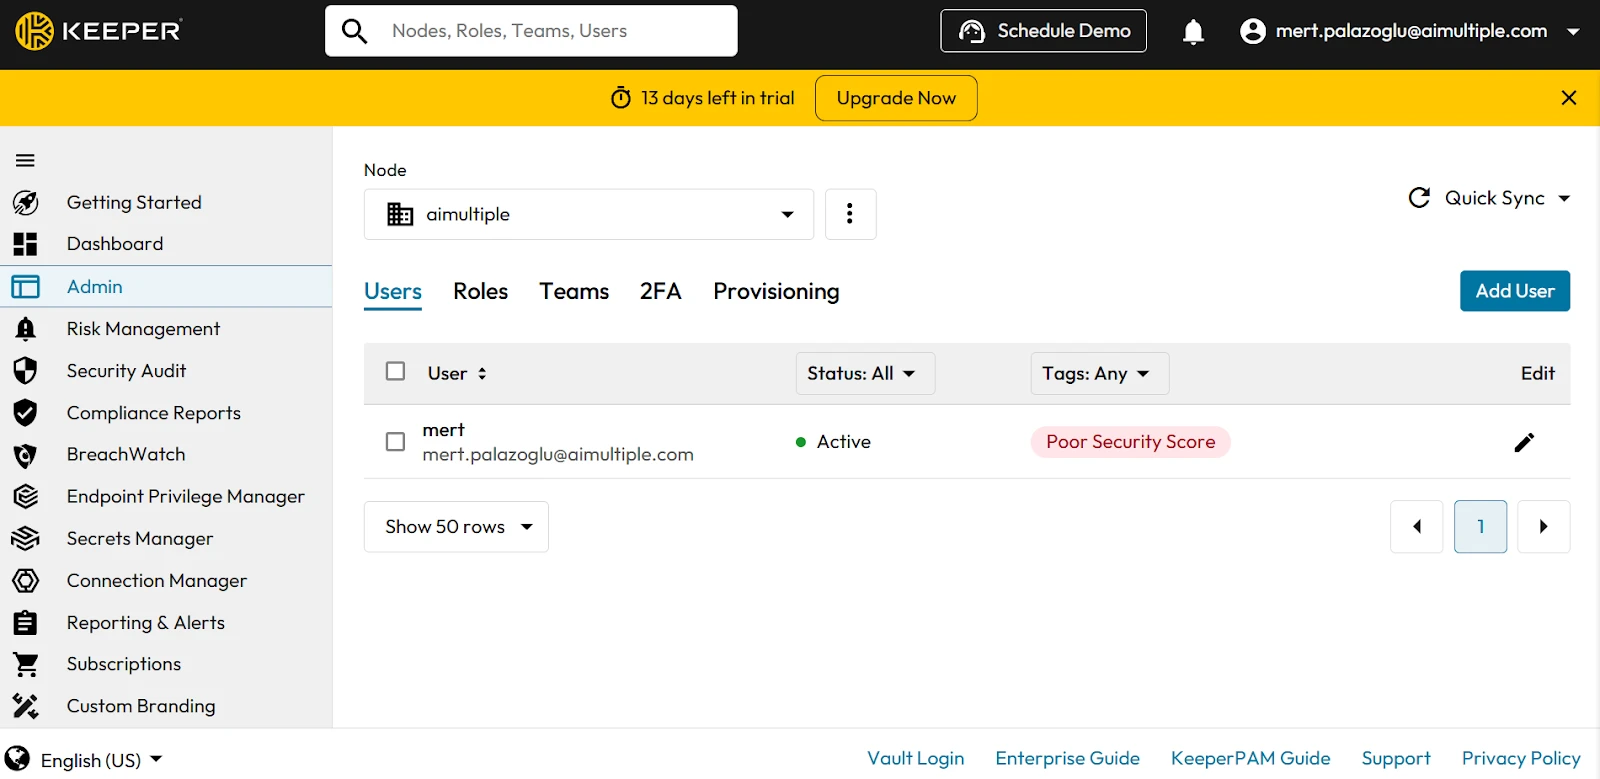
Nodi, utenti, ruoli, team e impostazioni 2FA vengono gestiti dalla scheda Admin.
Controlli di accesso basati sui ruoli:
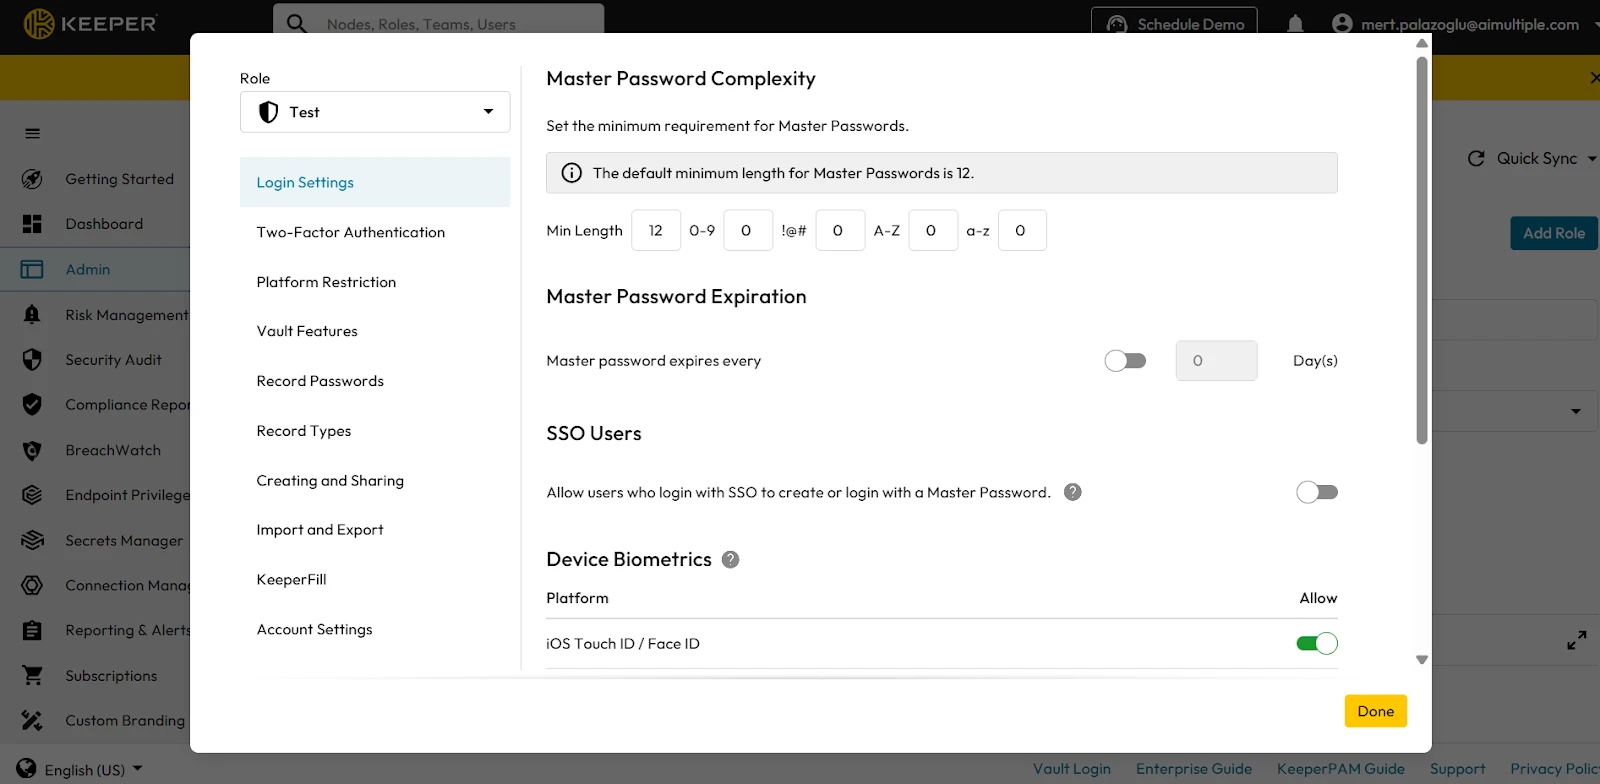
Le policy di enforcement vengono impostate per ruolo e coprono più delle regole di accesso e 2FA; controllano anche KeeperFill, Keeper Secrets Manager, i tipi di record, la condivisione, le allowlist IP e il trasferimento degli account. Quando un utente appartiene a più ruoli o team, Keeper applica la combinazione più restrittiva delle relative policy.
Configurazione delle policy di enforcement per i ruoli:
Per configurare le policy di enforcement, vai su Admin, Ruoli, seleziona un ruolo e fai clic su Policy di enforcement. Verrà visualizzata una finestra di dialogo di configurazione che consente di applicare regole specifiche. Una volta definite le policy, fai clic su Fine per finalizzarle e applicarle a tutti gli utenti assegnati a quel ruolo.:
Onboarding degli utenti:
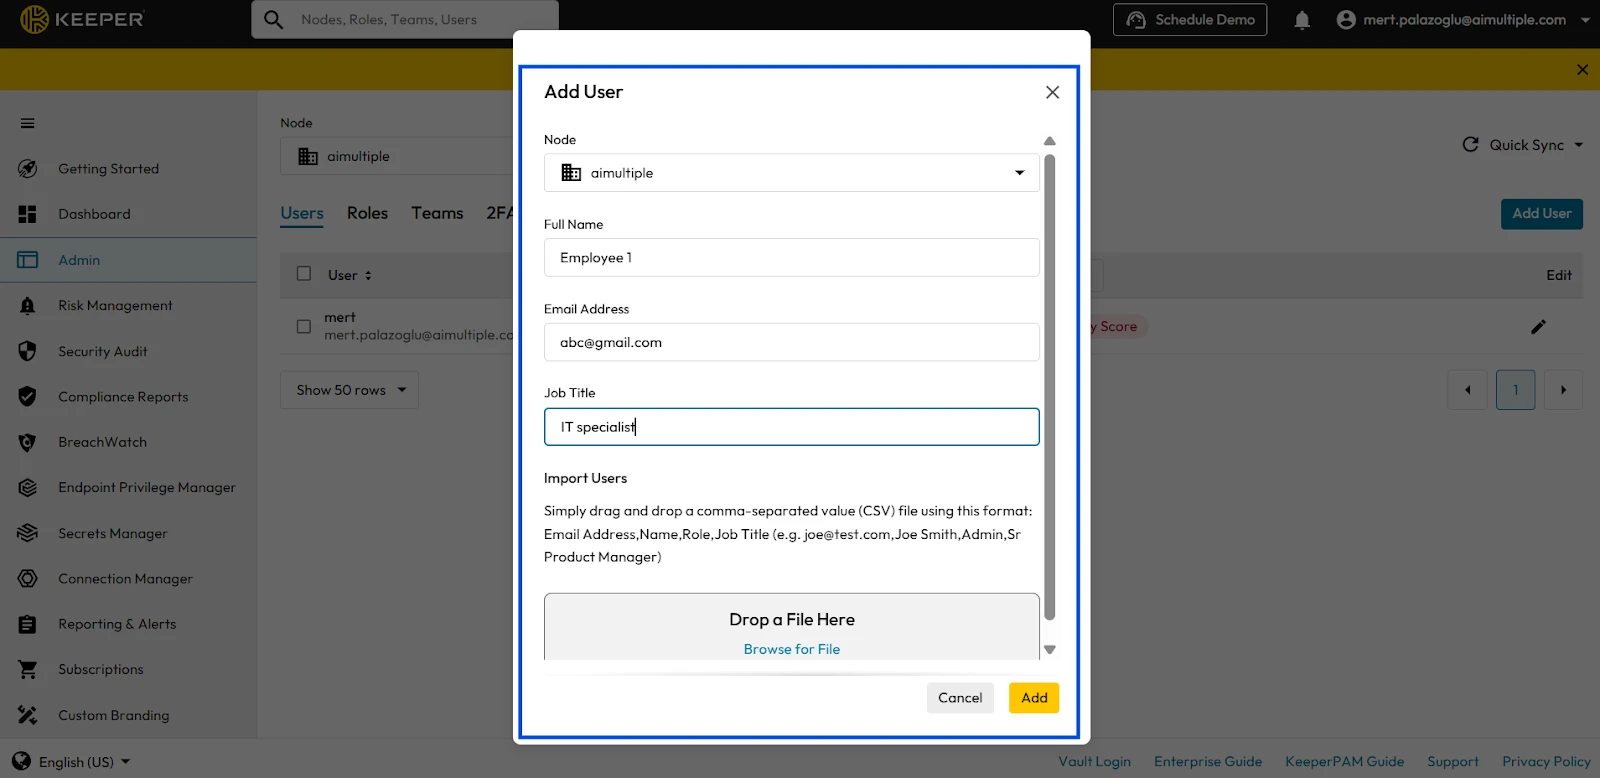
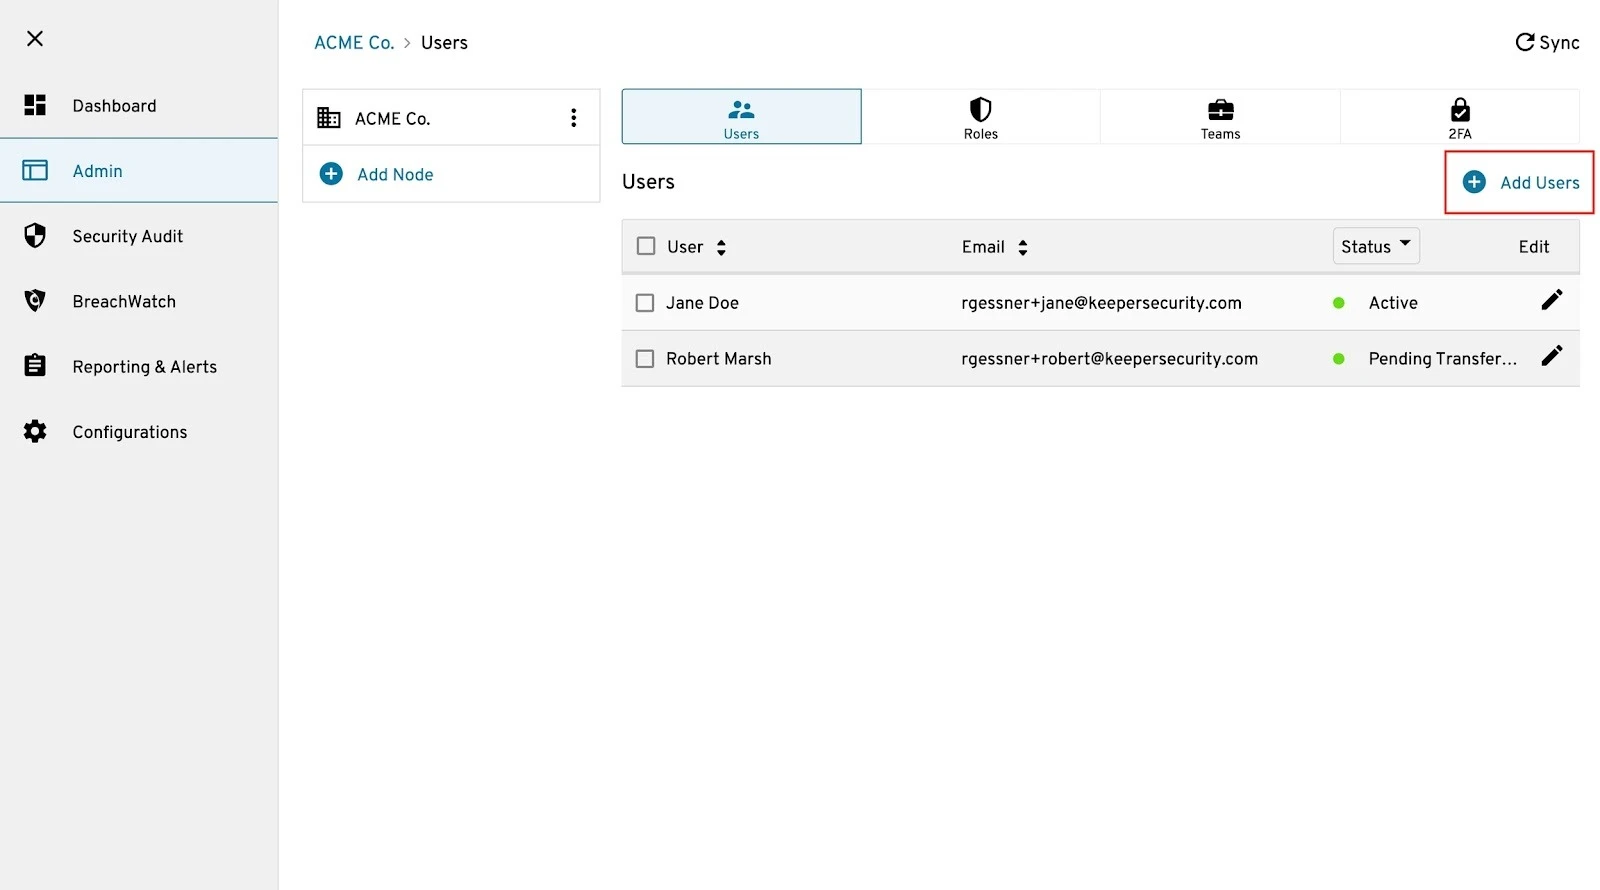
Gli utenti possono essere aggiunti tramite invito individuale, importazione CSV o provisioning da directory; ogni utente riceve un invito via email per configurare il proprio vault.
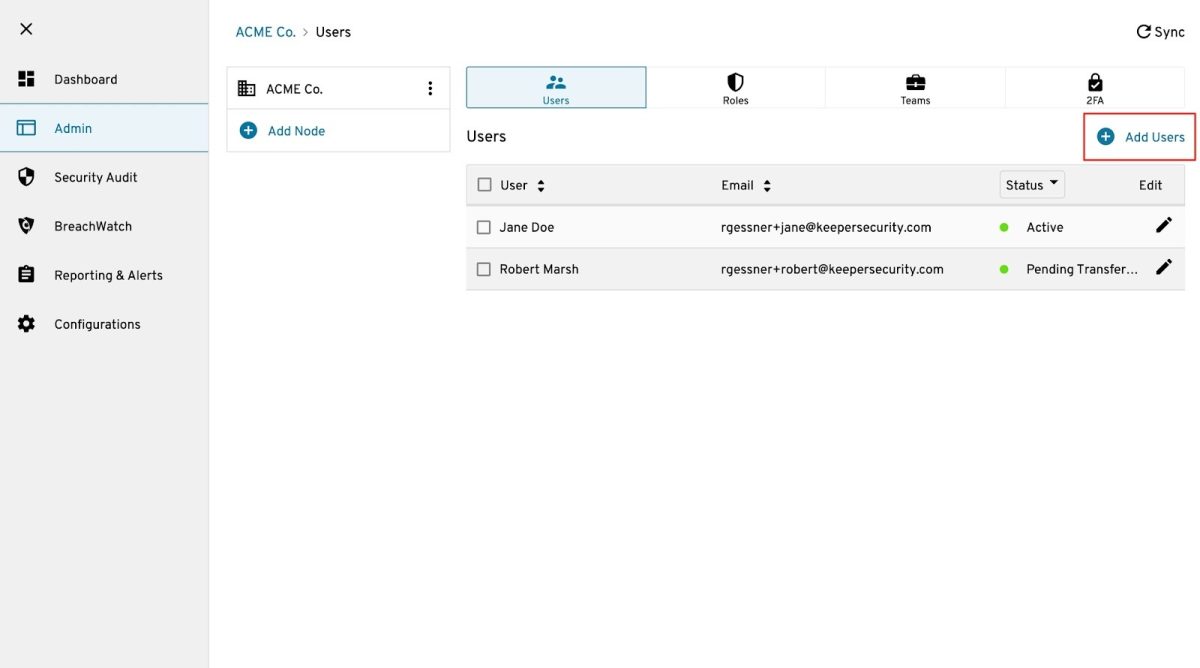
Per il provisioning manuale degli utenti, puoi invitare gli utenti singolarmente navigando su Aggiungi utenti, selezionando il nodo desiderato e inserendo nome completo e indirizzo email dell'utente.
Inoltre, per l'importazione in blocco degli utenti: nelle implementazioni più grandi, gli amministratori possono importare utenti da un file CSV, inviando automaticamente inviti di configurazione a ciascun utente. Una volta aggiunti gli utenti, Keeper invia automaticamente un invito via email che li invita a configurare il proprio account e completare l'onboarding.
Keeper Teams piano
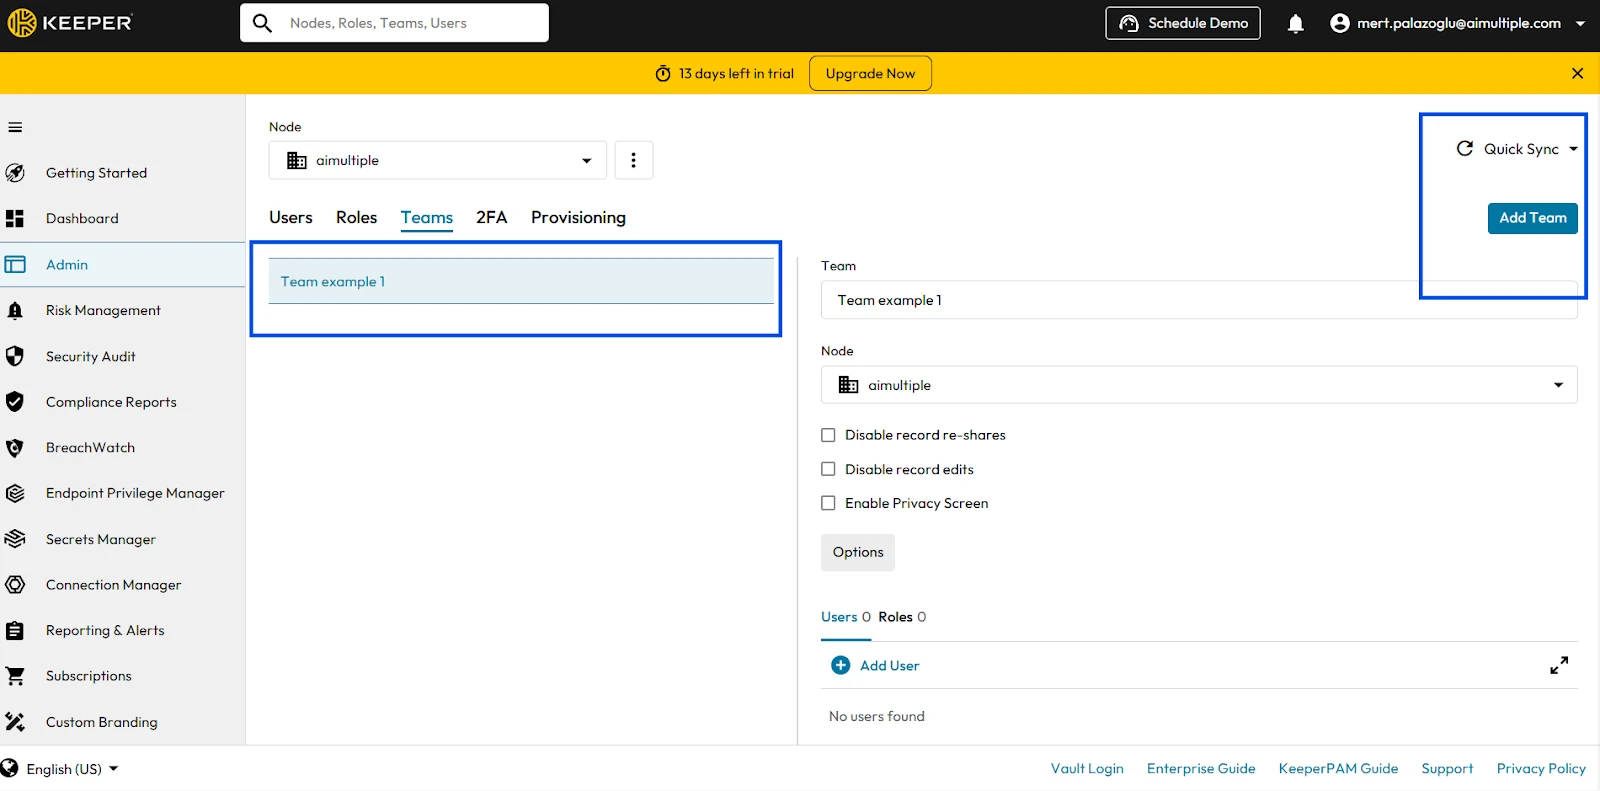
Per i team, offre un modulo Team che consente agli utenti di condividere record e cartelle all'interno dei propri vault con raggruppamenti logici di individui. Per farlo, è necessario impostare le Restrizioni del team (modifica/visualizzazione/condivisione delle password) e aggiungere singoli utenti al team:
Per creare un team, seleziona il nodo a cui vuoi associarlo, inserisci il nome del team e fai clic su Aggiungi team:
Una volta creato, puoi configurare restrizioni a livello di team, come ad esempio:
- Disattivazione della ricondivisione dei record
- Impedimento delle modifiche ai record
- Applicazione di una schermata privacy per i dati sensibili
È importante notare che Keeper implementa policy di privilegio minimo (Least-Privilege), quindi quando un utente appartiene a più ruoli o team, la policy effettiva è quella più restrittiva o con minori privilegi.
Keeper Enterprise
Mentre i nostri test si sono concentrati su Keeper per team più piccoli, l'edizione Keeper Enterprise amplia queste funzionalità con supporto aggiuntivo per conformità e multipiattaforma.
Fornisce analisi del rischio di livello enterprise:
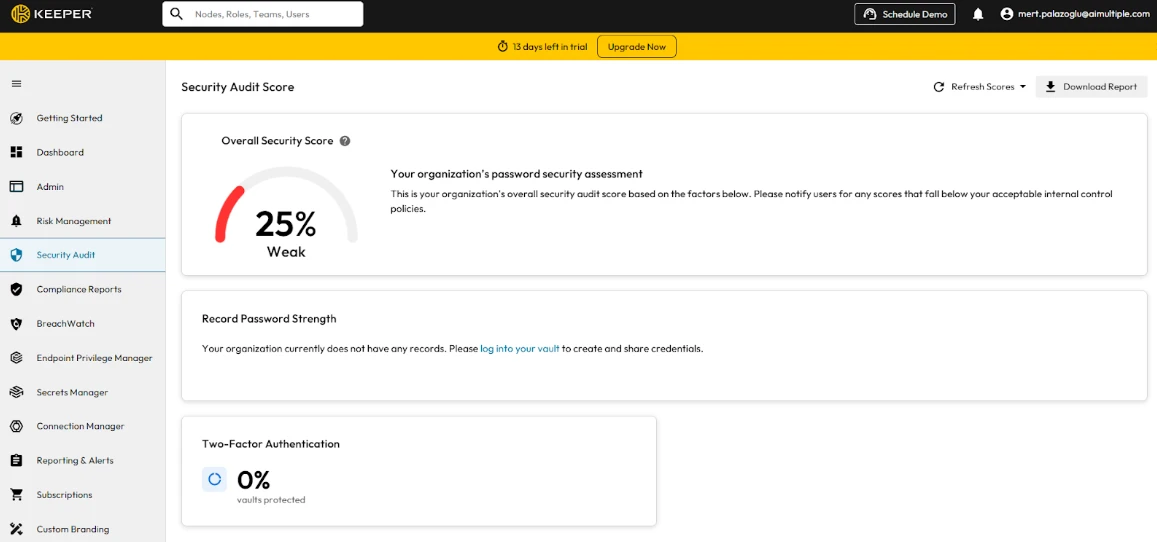
Keeper Security Government Cloud, l'istanza AWS GovCloud di KeeperPAM, possiede l'autorizzazione FedRAMP High. L'autorizzazione copre l'istanza cloud governativa anziché la piattaforma commerciale. Vedi la dashboard del punteggio di security audit:
Keeper Enterprise fornisce inoltre accesso multipiattaforma, offrendo piena funzionalità su Windows, Mac, Linux, iOS, Android e tutti i principali browser web (Chrome, Edge, Firefox, Safari). Puoi applicare restrizioni di piattaforma, ad esempio limitando l'accesso a specifici ambienti di sistema operativo o disattivando gli accessi basati su browser per gli utenti ad alta sicurezza.
Punti di forza
- KeeperPAM viene eseguito come servizio cloud; distribuisce automaticamente gli aggiornamenti del vault e del client.
- Keeper fornisce plugin e APIs che consentono l'integrazione con strumenti CI/CD, pipeline DevOps e piattaforme di identità.
Punti deboli
- Il piano di controllo di KeeperPAM viene eseguito in Keeper Cloud e richiede una connessione in uscita verso di esso. Keeper Connection Manager è self-hostable e copre il brokering delle sessioni all'interno di reti isolate, ma non fornisce da solo l'intera piattaforma.24
- La copertura include 24 NHI attive annuali e 5.000 carichi di lavoro mensili sugli endpoint; oltre a ciò, si applicano prezzi basati sul volume.22
SailPoint (modulo PAM)
Il Privileged Account Management Module di SailPoint non archivia credenziali né registra sessioni. Importa i dati degli account privilegiati da prodotti PAM come CyberArk in IdentityIQ, dove l'accesso privilegiato passa attraverso le stesse revisioni degli accessi e gli stessi report di conformità degli altri accessi.
Punti di forza
- Collega nativamente i dati PAM alla governance delle identità, consentendo la piena visibilità degli account privilegiati su tutti i sistemi.
- Automatizza le revisioni degli accessi e il reporting di conformità per gli account privilegiati.
Punti deboli
- Richiede un prodotto PAM separato per vaulting, registrazione delle sessioni e accesso JIT.
Funzionalità principali dei fornitori PAM
Tutti i fornitori di questo elenco, ad eccezione di SailPoint, archiviano credenziali, registrano sessioni e instradano gli accessi attraverso flussi di lavoro di approvazione. Il modulo di SailPoint governa gli account privilegiati gestiti da un prodotto PAM separato. Differiscono nel modo in cui concedono l'accesso temporaneo:
- Accesso just-in-time (JIT): concede un accesso privilegiato limitato nel tempo su richiesta e lo revoca automaticamente alla fine della finestra.
- Accesso dinamico: adatta le decisioni di accesso al contesto, come utente, dispositivo, risorsa e livello di rischio, tra utenti, macchine, APIs e applicazioni.
Principali aggiornamenti di mercato
Due cambi di proprietà hanno ridisegnato questo insieme di fornitori nella prima metà del 2026.
- Palo Alto Networks ha completato l'acquisizione di CyberArk per 25 miliardi di dollari l'11 febbraio 2026.25 Il 12 maggio 2026 ha introdotto Idira, una piattaforma di sicurezza delle identità basata sulla tecnologia PAM di CyberArk ed estesa alle identità delle macchine e degli agenti IA. Idira è posizionata come percorso di aggiornamento per i clienti CyberArk esistenti piuttosto che come sostituto, e i prodotti a marchio CyberArk rimangono disponibili.14
- Delinea ha completato l'acquisizione di StrongDM il 5 marzo 2026, combinando il PAM enterprise di Delinea con l'autorizzazione runtime di StrongDM. I due prodotti sono ancora venduti separatamente, quindi le organizzazioni che valutano una strategia di accesso unificata attualmente navigano tra due linee di prodotto.26
Sono cambiati anche i termini dei livelli gratuiti.
- HashiCorp Vault, elencato nella nostra sezione PAM gratuito, è source-available sotto Business Source License 1.1, non open source: la licenza consente l'uso interno e commerciale ma vieta alle organizzazioni che offrono un prodotto concorrente.4
- Teleport Community Edition, un'altra opzione gratuito comune, è limitato alle aziende con meno di 100 dipendenti e fatturato annuo inferiore a $10 milioni.27
FAQ
I password manager archiviano e gestiscono le password dei singoli utenti, mentre le soluzioni PAM forniscono un controllo a livello enterprise sugli account privilegiati, inclusi monitoraggio delle sessioni, approvazioni degli accessi, rotazione automatizzata delle credenziali e reporting di conformità. Gli strumenti PAM gestiscono non solo le password, ma anche account di servizio, chiavi API, chiavi SSH e identità macchina in tutta l'infrastruttura.
Sì, hanno scopi diversi. Gli utenti finali possono continuare a utilizzare i password manager per le credenziali di lavoro personali, mentre le soluzioni PAM gestiscono gli account privilegiati utilizzati da amministratori, account di servizio e processi automatizzati. Molte organizzazioni li usano entrambi contemporaneamente: PAM per l'accesso all'infrastruttura e password manager per le credenziali applicative quotidiane.
Le tempistiche dipendono dal numero di sistemi, account e integrazioni in ambito. I prodotti cloud con implementazioni vault-first possono iniziare con un piccolo insieme di account, mentre le piattaforme self-hosted con più componenti richiedono dimensionamento dell'infrastruttura, configurazione delle policy e onboarding dei sistemi prima della distribuzione completa.
StrongDM e Okta Privileged Access emettono credenziali effimere per sessione. ManageEngine PAM360 concede accessi limitati nel tempo tramite flussi di lavoro di approvazione ma non emette credenziali a breve durata.
StrongDM richiede connettività continua alla propria API e non supporta ambienti air-gapped. Il piano di controllo di KeeperPAM viene eseguito in Keeper Cloud; Keeper Connection Manager può essere self-hosted per il brokering delle sessioni ma non fornisce l'intera piattaforma. One Identity Safeguard e WALLIX Bastion possono essere eseguiti on-premise.
Securden offre un livello Starter gratuito per il proprio vault delle password, mentre miniOrange offre una prova di 30 giorni con tutte le funzionalità. Il livello gratuito di ManageEngine PAM360 esclude il rilevamento automatico, l'integrazione con ticketing e SIEM, la configurazione del jump server e la gestione delle password application-to-application. Abbiamo testato BeyondTrust, Keeper PAM e ManageEngine PAM360 tramite le loro prove gratuito. Per gli strumenti self-hosted gratuito, consulta il nostro articolo sulle gratuito soluzioni PAM.
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Le migliori 10+ soluzioni PAM con alternative gratuite}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/pam-solutions}},
  note   = {AIMultiple. Consultato il 29 settembre 2026}
}Risultati e timestamp di 33 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 3 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
6 aggiornamentiAggiornati i dettagli di acquisizione di CyberArk e StrongDM, inclusa la nuova piattaforma Idira di Palo Alto.
Aggiunto miniOrange come nuovo profilo di fornitore PAM
Aggiunto Securden come decimo fornitore PAM commerciale, con copertura della piattaforma, punti di forza e debolezze.
Rimossa la sezione "Raccomandazioni per gli acquirenti" su prezzi PAM, modelli di licenza e costi di manutenzione.
Aggiunto One Identity all'elenco dei fornitori PAM commerciali.
Rimossa la sezione "Funzionalità di accesso e automazione".
Collegamenti di riferimento
Il lavoro di Cem presso AIMultiple è stato citato da importanti testate internazionali tra cui Business Insider, Forbes, Morning Brew e Washington Post, da aziende globali come Deloitte e HPE, da ONG come il World Economic Forum e da organizzazioni sovranazionali come la Commissione europea. [1], [2], [3], [4], [5]
Nel corso della sua carriera, Cem ha lavorato come consulente tecnologico, acquirente tecnologico e imprenditore tecnologico. Ha consigliato le aziende sulle loro decisioni tecnologiche presso McKinsey & Company e Altman Solon per più di un decennio. Ha inoltre pubblicato un report McKinsey sulla digitalizzazione.
Ha guidato la strategia tecnologica e gli approvvigionamenti di una società di telecomunicazioni rispondendo direttamente al CEO. Ha inoltre guidato la crescita commerciale dell'azienda deep tech Hypatos, che ha raggiunto ricavi ricorrenti annuali a 7 cifre e una valutazione a 9 cifre partendo da zero in 2 anni. Il lavoro di Cem in Hypatos è stato ripreso da importanti testate tecnologiche come TechCrunch e Business Insider.
Cem interviene regolarmente a conferenze tecnologiche internazionali. Si è laureato come ingegnere informatico presso l'Università di Bogazici e possiede un MBA della Columbia Business School.





Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.