


Soluzioni IGA a confronto: 12 fornitori con funzionalità

Identity Governance and Administration (IGA) consente agli amministratori della sicurezza di gestire le identità e gli accessi degli utenti in tutta l'azienda.
Abbiamo analizzato 12 piattaforme IGA, verificando le affermazioni dei fornitori rispetto alla documentazione ufficiale dei prodotti, testando i flussi di lavoro di certificazione degli accessi e incrociando le implementazioni dei clienti di One Identity, Omada, Oracle, IBM, Lumos e altri. Consulta la nostra analisi sul confronto tra valore e prestazioni.
Confronto delle prime 12 soluzioni IGA
* Basato su dati provenienti da piattaforme di recensioni B2B
** Basato su dati provenienti da LinkedIn
IGA vs IAM vs PAM
Queste tre categorie si sovrappongono per ambito, ma coprono funzioni diverse.
IAM (Identity and Access Management) gestisce l'autenticazione e il controllo degli accessi: verifica l'identità di un utente e decide se l'utente può entrare in un sistema. Single sign-on, autenticazione a più fattori e policy di accesso condizionale sono funzioni IAM.
IGA (Identity Governance and Administration) governa gli accessi che IAM applica. Registra chi possiede quali accessi, chi li ha approvati e se sono ancora necessari. Le revisioni degli accessi, la modellazione dei ruoli, l'applicazione della SoD e il reporting di conformità sono funzioni IGA.
PAM (Privileged Access Management) copre le identità con autorizzazioni elevate, come gli amministratori di sistema, i proprietari di database e gli account root. Controlla quando è possibile usare gli accessi elevati, registra le sessioni privilegiate e concede i privilegi just-in-time.
Come funziona IGA?
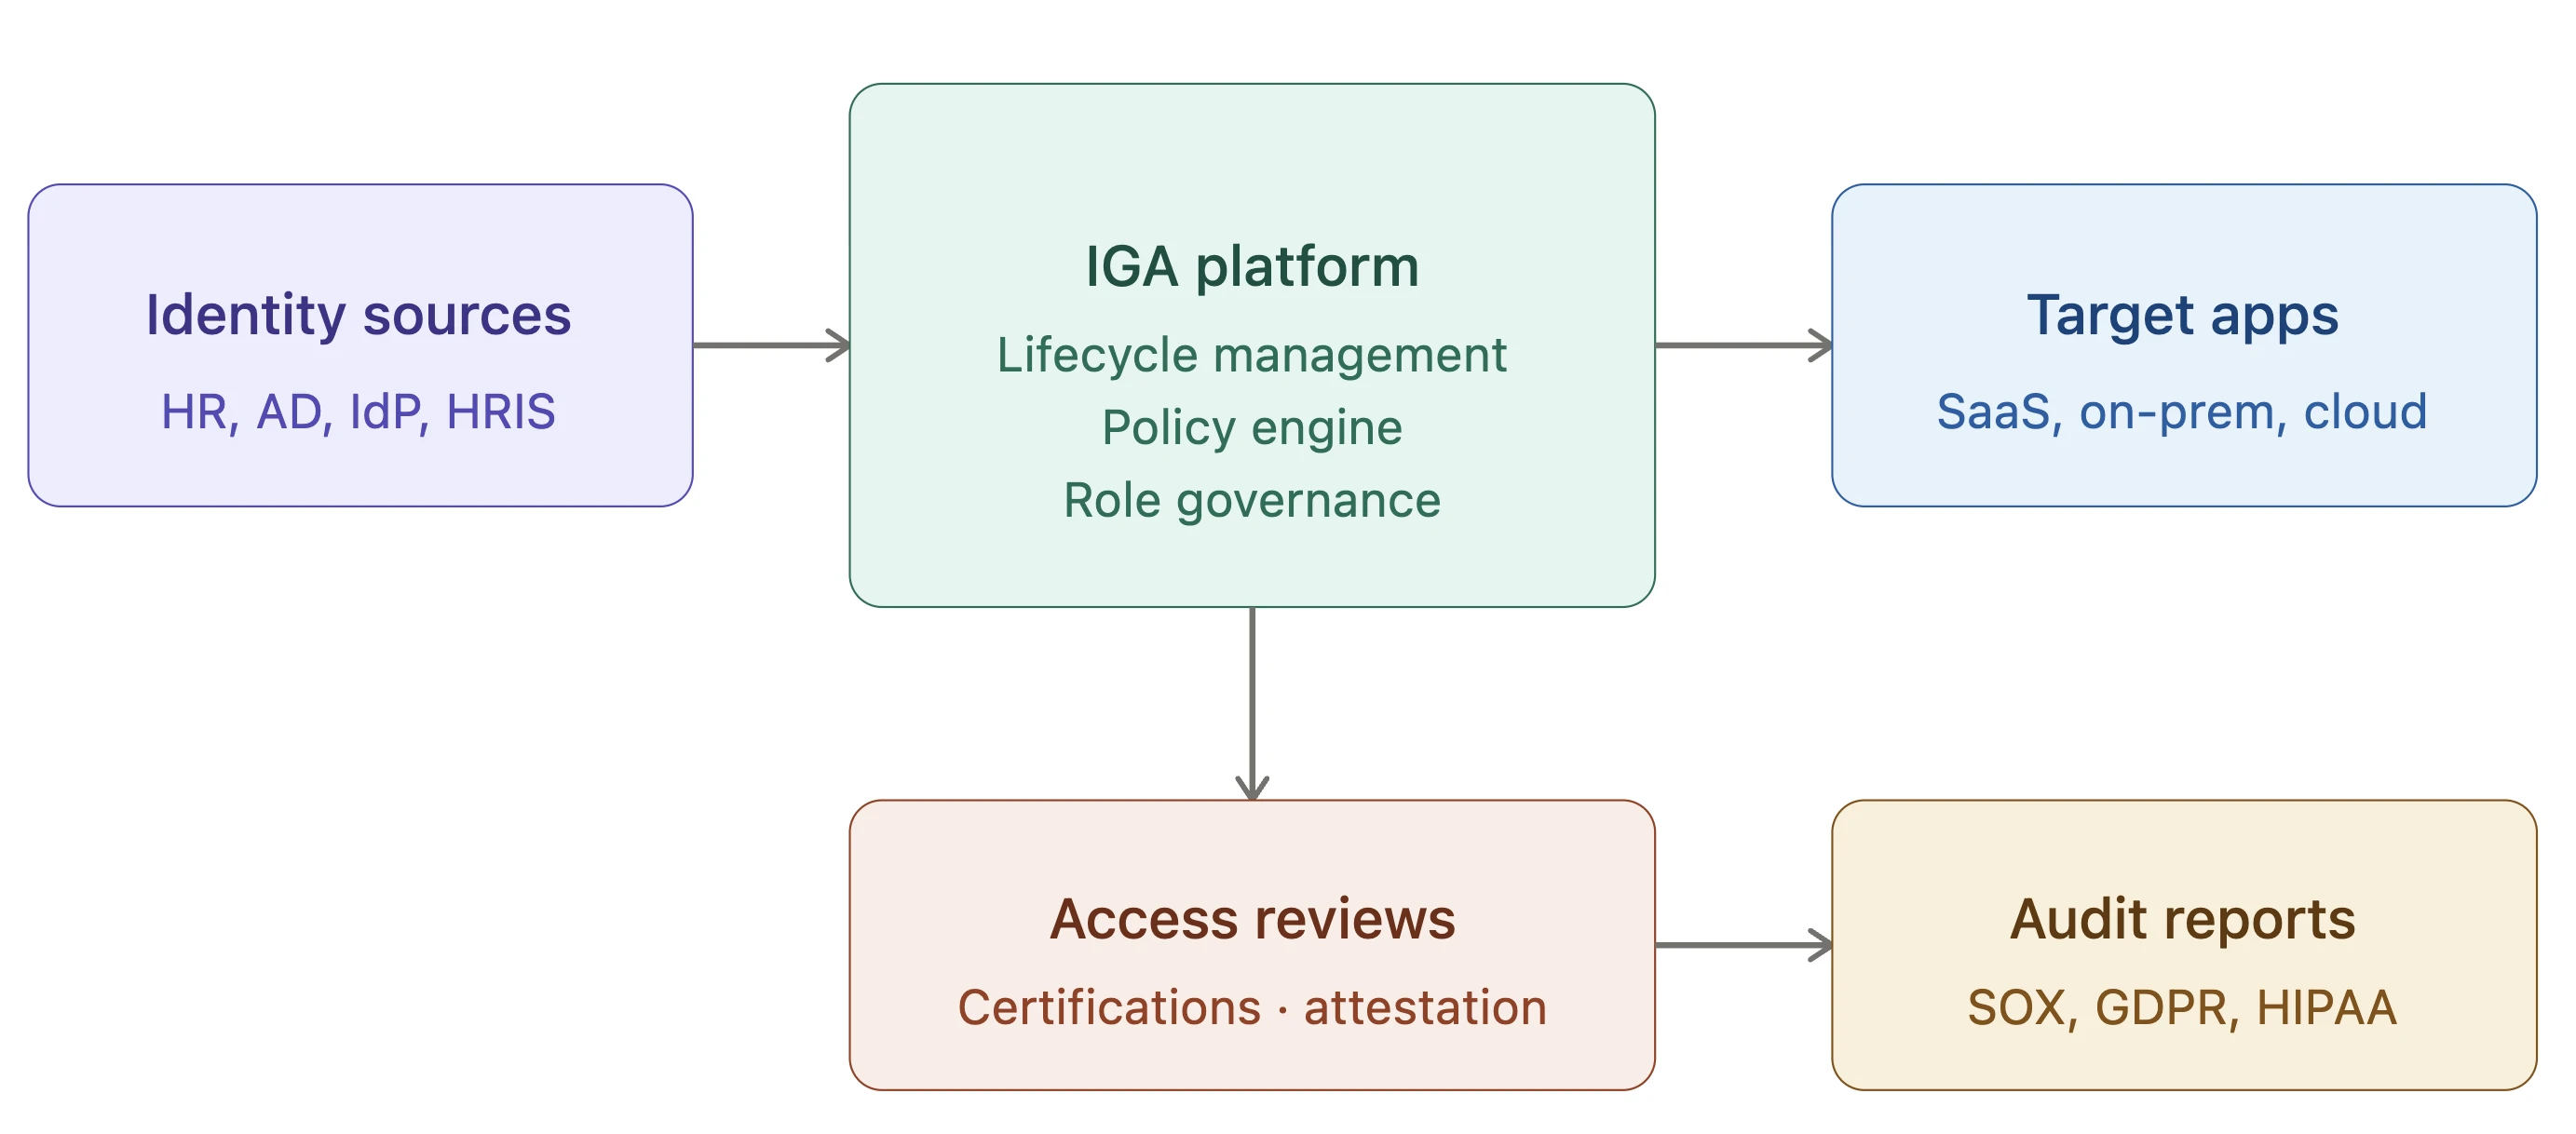
I dati di identità entrano nella piattaforma IGA da fonti autorevoli come i sistemi HR, Active Directory e i provider di identità. La piattaforma mantiene un repository centrale delle identità che registra chi esiste nell'organizzazione, quali ruoli ricopre e quali accessi possiede.
Il motore delle policy trasforma le regole aziendali in decisioni di provisioning. Quando un dipendente viene assunto, cambia ruolo o lascia l'azienda, la piattaforma concede, modifica o revoca gli accessi nelle applicazioni collegate. Le richieste per i sistemi sensibili possono essere instradate attraverso flussi di lavoro di approvazione.
Le campagne di certificazione degli accessi vengono eseguite secondo una pianificazione o su richiesta. I manager e i proprietari delle risorse confermano se l'accesso di ciascun utente è ancora necessario. Alcune piattaforme aggiungono l'analisi del gruppo dei pari, che segnala gli accessi diversi da quelli dei colleghi con ruoli simili.
Il provisioning raggiunge le applicazioni di destinazione tramite connettori, SCIM 2.0 o API. Ogni azione viene registrata e questi registri alimentano i report usati negli audit SOX, GDPR e HIPAA.
Soluzioni IGA spiegate
1. One Identity Manager
One Identity Manager è una piattaforma IGA con opzioni di implementazione per ambienti on-premise, cloud e ibridi, focalizzata sulla governance di Active Directory, Microsoft Entra ID e SAP.
La versione 9.3 ha portato la piattaforma a .NET 8 e ha sostituito il portale Web Designer con un Web Portal basato su Angular. Nel Web Portal, azioni come approvare o negare le richieste vengono eseguite come processi in background, così gli utenti possono continuare a lavorare mentre il sistema le gestisce. Il Web Portal può anche consigliare prodotti durante una richiesta di accesso in base al gruppo dei pari del destinatario.
La versione 10.0 aggiunge un'interfaccia di amministrazione basata su browser che funziona senza installazione desktop.1 Altre novità nella 10.0:
- Acquisizione dei punteggi di rischio: Importa i punteggi di rischio degli utenti da strumenti di analisi di terze parti e UEBA e li combina con i punteggi di rischio interni.
- Playbook ITDR: Playbook personalizzati rispondono alle violazioni delle policy disabilitando account, segnalando incidenti di sicurezza o avviando attestazioni mirate.
- Entra ID Behavior-Driven Governance (BDG): Tiene traccia dell'uso a livello applicativo, identifica entitlement inutilizzati o usati raramente e ne consiglia o automatizza la rimozione.
- Importazione dell'uso delle transazioni SAP: I dati aggregati delle transazioni SAP supportano l'analisi della SoD e identificano i profili SAP inutilizzati.
- Reportistica in linguaggio naturale: Gli utenti autorizzati interrogano i dati di identità in linguaggio naturale tramite un LLM controllato dal cliente.
- Output SIEM: Messaggi Syslog in formato CEF.
Limitazioni:
- L'aggiornamento alla 9.3 non può usare gli aggiornamenti software automatici per i server Job e le applicazioni web; questi devono essere aggiornati manualmente.
- Gli script e le estensioni personalizzate devono essere compatibili con .NET 8 e le personalizzazioni create in Web Designer devono essere ricostruite nel portale Angular.
2. ConductorOne
ConductorOne è una piattaforma di governance delle identità SaaS basata sul framework di connettori Baton. Ogni connettore sincronizza account ed entitlement da un'applicazione per le revisioni degli accessi degli utenti e le richieste di accesso just-in-time.
I connettori funzionano in due modalità: ospitati da ConductorOne o self-hosted nell'ambiente del cliente. Un connettore self-hosted in esecuzione in modalità servizio su Kubernetes mantiene una connessione a ConductorOne e carica i dati di accesso a intervalli regolari.
Quando un amministratore aggiunge un connettore, ConductorOne elenca le applicazioni scoperte nel provider di identità, SSO o federazione dell'organizzazione che non sono ancora gestite e il connettore può essere collegato a una di esse.
Limitazioni:
- Il supporto al provisioning varia in base al connettore. Il connettore Concur, ad esempio, crea gli account ma non li deprovisiona; il deprovisioning deve essere effettuato in Concur.
- Diversi connettori sono in beta; ConductorOne dichiara che i connettori beta possono avere un supporto limitato delle funzionalità o una gestione degli errori incompleta.
3. Idira (precedentemente CyberArk Identity Governance)
CyberArk è entrata nel mercato IGA con l'acquisizione di Zilla Security a febbraio 2025.2 Palo Alto Networks ha completato l'acquisizione di CyberArk a febbraio 2026 e ha rinominato la piattaforma CyberArk in Idira a maggio 2026. I clienti CyberArk esistenti continuano sulla stessa piattaforma con il nuovo nome.
Gli IA Profile sono modelli di machine learning che analizzano le autorizzazioni esistenti e suggeriscono l'accesso con il minor privilegio per ciascun ruolo. CyberArk dichiara che i clienti Zilla hanno impiegato il 80% di sforzo in meno nelle revisioni degli accessi e aperto il 60% di ticket di provisioning in meno rispetto alle IGA legacy; si tratta di dati dichiarati dal fornitore.3
La Identity Map mostra gli entitlement delle identità umane e non umane nelle applicazioni collegate. Universal Sync utilizza l'automazione robotica dei processi per collegare applicazioni prive di API standard.
La piattaforma elenca oltre 1.000 integrazioni predefinite e funziona accanto ai prodotti PAM di CyberArk.
Limitazioni:
- La IGA è arrivata sulla piattaforma con l'acquisizione di Zilla nel 2025 e la piattaforma è stata rinominata Idira nel 2026; i nomi dei prodotti differiscono tra la documentazione più vecchia di CyberArk e quella più recente di Palo Alto Networks.
- Il pricing combina licenze PAM e IGA, il che aggiunge complessità per le organizzazioni che necessitano di governance senza PAM.
4. Lumos
Lumos usa un agente IA, Albus, per generare raccomandazioni di policy RBAC e ABAC a partire da modelli di accesso, assegnazioni di ruoli, dati HRIS e log di utilizzo.
A dicembre 2025, Lumos ha lanciato le revisioni degli accessi utente agentiche. Albus esegue la prima fase di una campagna di revisione e separa l'accesso comunemente detenuto e a basso rischio dalle anomalie prima che i revisori umani vedano i risultati. 4
La gestione autonoma delle policy, lanciata ad aprile 2025, crea, aggiorna e applica policy RBAC e ABAC usando machine learning e agenti IA.
Lumos copre anche la gestione delle licenze SaaS: identifica licenze inutilizzate e applicazioni shadow IT, che i team IT possono recuperare o portare sotto governance.
Limitazioni:
- La governance degli entitlement SAP, l'integrazione con i mainframe e la SoD a livello transazionale non sono coperte nella documentazione di Lumos.
5. Microsoft Entra ID Governance
Microsoft Entra ID Governance è una licenza aggiuntiva di governance per Entra ID P1 o P2.
Le funzionalità principali includono Entitlement Management, che raggruppa ruoli applicativi, appartenenze a gruppi e autorizzazioni SharePoint in pacchetti di accesso con flussi di lavoro di approvazione definiti, policy di scadenza e revisioni degli accessi.5 Lifecycle Workflows automatizza gli eventi di assunzione, trasferimento e cessazione usando trigger HR da Workday e SuccessFactors. Privileged Identity Management (PIM) fornisce l'attivazione just-in-time dei ruoli elevati in Entra ID e Azure.6
Access Review Agent (anteprima) conduce le revisioni tramite Microsoft Teams in linguaggio naturale, mostrando raccomandazioni generate dall'IA e guidando i revisori a una decisione senza richiedere la navigazione in un portale separato.6
La gestione degli entitlement ora supporta pacchetti di accesso limitati alle autorizzazioni API per gli ID agente, coprendo la governance degli agenti IA nell'ecosistema Microsoft.5
Limitazioni:
- Le applicazioni esterne a Microsoft devono essere collegate a Entra ID, ad esempio tramite provisioning SCIM, prima di poter essere governate.
- I controlli SoD nella gestione degli entitlement operano a livello di pacchetti di accesso e gruppi incompatibili; non analizzano le autorizzazioni all'interno di applicazioni come SAP.
- Le funzionalità di governance sono distribuite tra le licenze Entra ID P1, P2, ID Governance ed Entra Suite.
6. SailPoint Identity Security Cloud
SailPoint offre due prodotti IGA: Identity Security Cloud (SaaS) e IdentityIQ (on-premise).
La SoD e la governance delle identità non umane sono vendute come moduli separati. La SoD viene eseguita tramite Access Risk Management (ARM). Gli account di servizio, i bot e le identità RPA richiedono Machine Identity Security e gli agenti IA richiedono Agent Identity Security.
Nel 2026, SailPoint ha aggiunto connettori Agent Identity Security per le versioni SaaS di Salesforce, ServiceNow e Snowflake, che rilevano gli agenti IA in esecuzione su tali piattaforme.7
Limitazioni:
- I moduli SoD e non-human sono componenti aggiuntivi a pagamento; la licenza base non riflette il costo di implementazione completo.
- IdentityIQ (on-premise) e Identity Security Cloud (SaaS) sono prodotti separati con set di funzionalità differenti.
7. Okta Identity Governance
Okta Identity Governance (OIG) è un componente aggiuntivo di governance per la piattaforma di identità workforce di Okta. Combina Lifecycle Management per il provisioning, Okta Workflows per l'automazione no-code e Access Governance per certificazioni e richieste di accesso. Le applicazioni connesse tramite Okta Integration Network (oltre 600 integrazioni) possono essere governate senza creare connettori separati.8
Governance Analyzer aggiunge raccomandazioni alle campagne di certificazione in base alla frequenza di accesso, all'ultima data di accesso e all'appartenenza al gruppo dei pari.9
Limitazioni:
- OIG richiede Okta come piattaforma di identità; non è venduto come prodotto IGA autonomo.
- Gli scenari del ciclo di vita al di fuori delle opzioni integrate richiedono flussi personalizzati in Okta Workflows.
8. Ping Identity (PingOne Identity Governance)
PingOne Identity Governance è un componente aggiuntivo per PingOne Advanced Identity Cloud, la piattaforma di identità hosted di Ping. Copre richieste di accesso, certificazioni di accesso, policy SoD e aggregazione degli entitlement dalle applicazioni onboarded.10
Le certificazioni possono essere eseguite secondo una pianificazione o essere attivate da eventi. Una regola evento abbina una condizione a un'azione; ad esempio, la creazione di un utente nel sistema può avviare automaticamente una certificazione per quell'utente.
Gli attributi del glossario di governance collegano metadati personalizzati, come il livello di rischio o la classificazione dei dati, ad applicazioni, entitlement e ruoli. I revisori vedono questi metadati durante le certificazioni e le regole di ambito limitano quali utenti possono visualizzare o agire su applicazioni, entitlement o ruoli specifici.
Le policy SoD vengono controllate durante le richieste di accesso e le scansioni pianificate delle policy rilevano le violazioni negli accessi esistenti. I nodi del flusso di lavoro gestiscono ogni violazione concedendo un'eccezione, rifiutandola o rimuovendo gli entitlement in conflitto.
Limitazioni:
- Identity Governance è eseguita solo su PingOne Advanced Identity Cloud; le organizzazioni che usano altri prodotti Ping necessitano di un tenant Advanced Identity Cloud.
- Report personalizzati, dati di reporting quasi in tempo reale e conservazione per 90 giorni dei dati di governance richiedono un livello di reporting e analisi a pagamento oltre ai report IGA standard.
 Aggiungi come fonte preferita
9. Saviynt Identity Cloud
Saviynt Identity Cloud è una piattaforma SaaS che combina IGA, PAM e Application Access Governance in un unico prodotto. Non esiste una versione on-premise.
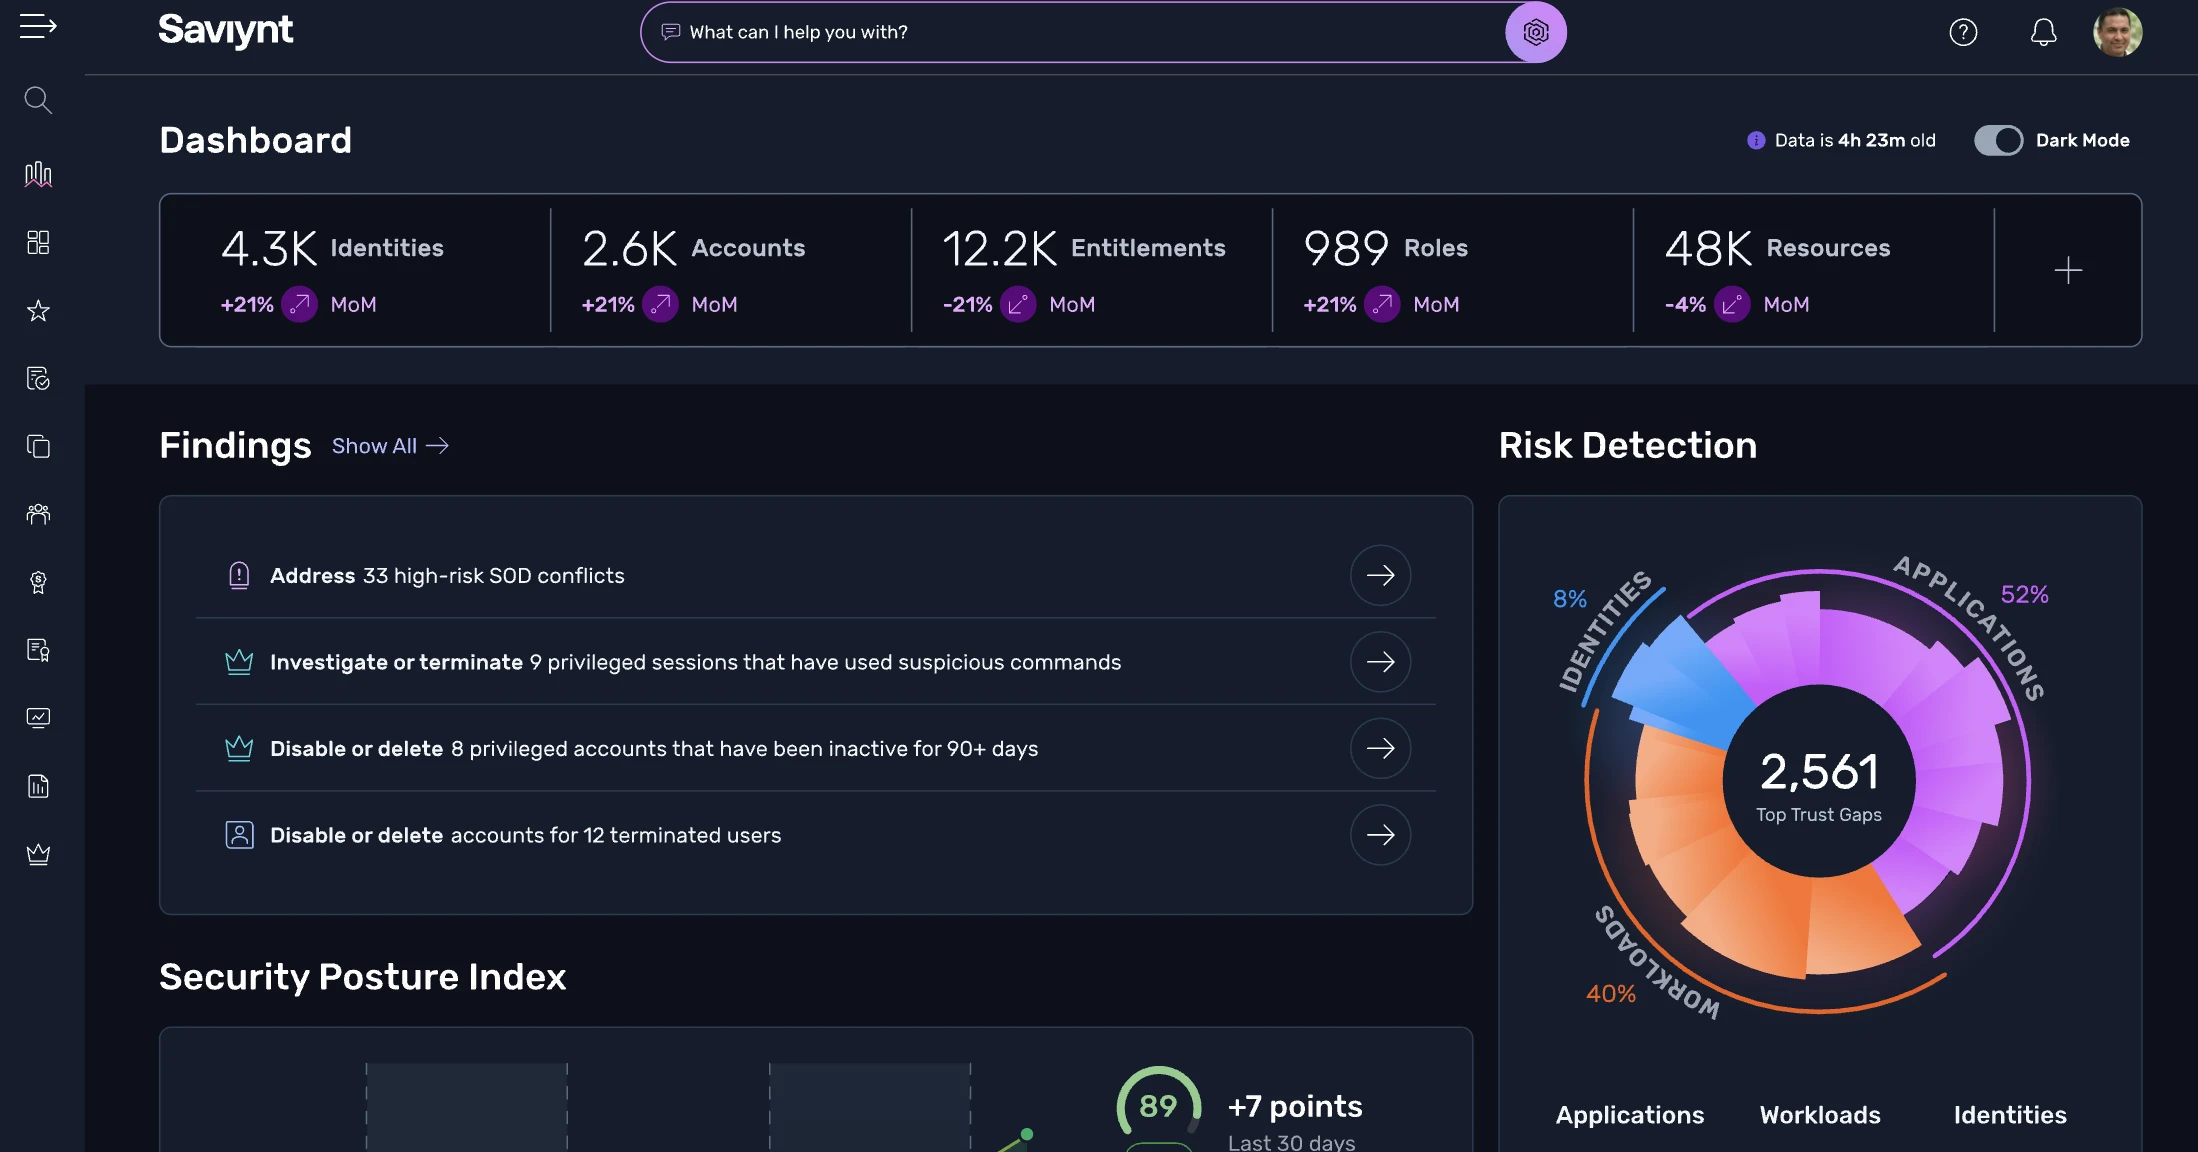
La SoD è inclusa nella piattaforma principale, non è un componente aggiuntivo a pagamento come avviene con SailPoint. La release 2025 ha ridisegnato la dashboard SoD e ha aggiunto set di regole pronti all'uso per SAP, Oracle, Salesforce e NetSuite.11
Le identità umane, macchina e degli agenti IA vengono governate all'interno della stessa piattaforma. Nel 2025, Saviynt ha esteso la copertura non umana a workload e credenziali. Le identità di terze parti e dei contractor sono gestite tramite un modulo dedicato di gestione esterna delle identità.
Saviynt ha aggiunto il supporto al server SCIM nel 2025, riducendo la necessità di sviluppo personalizzato per le integrazioni con applicazioni cloud.
Saviynt dichiara il 75% di automazione delle decisioni di revisione degli accessi e una riduzione del 70% dei tempi decisionali. Entrambi sono dati dichiarati dal fornitore; una verifica indipendente non è disponibile.12
Riferimento cliente: VF Corporation ha sostituito la sua piattaforma manuale legacy con Saviynt per creare una piattaforma di identità unica per 12 marchi. Il CISO di Ingredion ha riferito che le revoche degli accessi sono diventate quasi immediate e i nuovi assunti hanno ricevuto l'accesso fin dal primo giorno.12
Limitazioni:
- Nessuna opzione on-premise; le organizzazioni con requisiti di residenza dei dati devono confermare le regioni di hosting disponibili.
10. IBM Verify Identity Governance
IBM Verify Identity Governance modella la SoD attorno alle attività aziendali, come la creazione di un ordine di acquisto o l'approvazione di una fattura, invece che ai ruoli. IBM posiziona questo modello come più vicino al modo in cui gli auditor descrivono il rischio di accesso, perché le attività aziendali cambiano meno spesso dei ruoli.13
La più ampia piattaforma Verify di IBM include Identity Threat Detection and Response (ITDR) e Identity Security Posture Management (ISPM) per identità umane e non umane.13
Limitazioni:
- La copertura delle identità non umane è documentata per la piattaforma Verify più ampia (ITDR, ISPM), non specificamente per Verify Identity Governance.
- Il prodotto era precedentemente venduto come IBM Security Identity Governance and Intelligence e IBM Security Verify Governance; la documentazione più vecchia usa questi nomi.
11. Omada Identity
Omada Identity Cloud è una piattaforma IGA SaaS. Omada vende un Accelerator Package a prezzo fisso con una tempistica di implementazione di 12 settimane; si tratta di un impegno del fornitore, non di un risultato misurato in modo indipendente.
Il Cloud Application Gateway (CAG) collega Omada Identity Cloud a sistemi ospitati on-premise o in altri cloud tramite connessioni solo in uscita, senza modificare le regole firewall in entrata. Esegue importazione dati, processi di provisioning, rilevamento dello schema e test di connessione, usa autenticazione reciproca e riceve aggiornamenti over-the-air. Omada supporta anche VPN site-to-site; le capacità dei connettori sono le stesse in entrambi i modelli.
Omada documenta lifecycle management, certificazione degli accessi e analisi dei rischi per identità umane, identità non umane e agenti IA nella stessa piattaforma.
Limitazioni:
- L'Accelerator Package di 12 settimane copre un ambito definito (integrazione HR e Active Directory più un numero limitato di sistemi aziendali); i sistemi aggiuntivi restano fuori dalla tempistica fissa.
12. Oracle Identity Governance
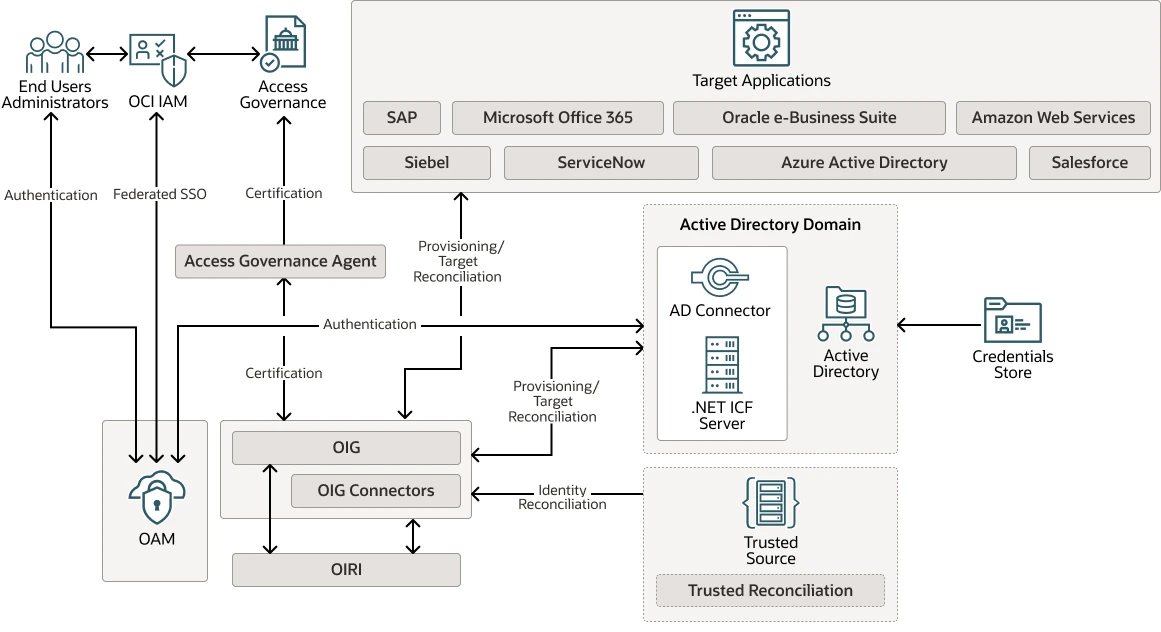
Oracle offre due prodotti IGA: Oracle Identity Governance (OIG) per l'implementazione on-premise e Oracle Access Governance (OAG) come SaaS.
In una configurazione ibrida, le revisioni degli accessi vengono eseguite in OAG mentre il provisioning continua tramite OIG 12c. Oracle dichiara che OAG riduce i ticket IT di governance degli accessi del 70%.14
Oracle Identity Role Intelligence utilizza il machine learning per estrarre ruoli da struttura organizzativa, attributi utente e modelli di attività e li pubblica su OIG.
Fonte: Oracle Identity Governance (OIG)
Access Guardrails in Oracle Access Governance applica le regole SoD durante le richieste di accesso, bloccando la richiesta o consentendola per un periodo definito con approvazione condizionale. Per Oracle Fusion Cloud Applications, Access Governance passa le decisioni di approvazione per le richieste contrassegnate dalla SoD a Risk Management Cloud, così l'entitlement non deve essere approvato nuovamente lì.
Il framework di connettori OIG copre mainframe, LDAP, database, Office 365, ServiceNow, Dropbox, Google Workspace e WebEx. Lo IGA Integrations Exchange elenca connettori predefiniti per entrambi i prodotti.15
Riferimento cliente: Cummins ha valutato OAG per la governance cloud-native, citando il zero-migration da OIG 12c e l'analisi basata sugli insight come fattori chiave.14
Limitazioni:
- OIG (on-premise) e Oracle Access Governance (SaaS) sono prodotti separati; le implementazioni ibride eseguono le revisioni degli accessi in Access Governance e il provisioning in OIG.
- Al di fuori dell'ecosistema Oracle (Fusion, E-Business Suite), l'integrazione richiede lavoro aggiuntivo sui connettori.
Funzionalità comuni
Le 12 piattaforme di questo elenco documentano le seguenti funzionalità principali:
- Ciclo di vita delle identità (JML): Automazione joiner-mover-leaver guidata da dati HR o assegnazioni di ruolo, con provisioning e deprovisioning automatici nei sistemi collegati.
- Certificazione degli accessi: Campagne periodiche di revisione degli accessi con flussi di lavoro di approvazione per manager di business o team IT.
- Controlli SoD: Applicazione della separazione dei compiti tramite rilevamento dei conflitti basato su policy. SailPoint vende la SoD come componente aggiuntivo a pagamento (Access Risk Management); Saviynt la include nella piattaforma principale.
- Controllo degli accessi basato sui ruoli: Role mining, modellazione dei ruoli e gestione delle policy RBAC.
- Richieste di accesso self-service: Portali per gli utenti finali per richiedere accessi con flussi di lavoro di approvazione configurabili.
- Audit trail: Registrazione e reportistica pronte per l'audit sono incluse in tutte le piattaforme.
IGA basata sull'IA
Diversi fornitori IGA applicano oggi l'IA in quattro aree: raccomandazioni per gli accessi, revisioni degli accessi di primo livello, risposta basata sul rischio e query in linguaggio naturale.
Raccomandazioni per gli accessi: L'analisi del gruppo dei pari confronta l'accesso di un utente con quello dei colleghi con la stessa funzione lavorativa, sede e dipartimento. Gli accessi al di fuori di tale modello vengono segnalati per la revisione. SailPoint e Saviynt usano questo approccio nelle raccomandazioni di certificazione.
Revisioni degli accessi agentiche: L'agente Albus di Lumos e Harbor Pilot di SailPoint eseguono la prima fase di una campagna di revisione, separano gli accessi comuni dalle anomalie e forniscono ai revisori un elenco filtrato. Lumos segnala un completamento delle campagne fino a 6x più veloce.
Risposta basata sul rischio: One Identity Manager 10.0 importa i punteggi di rischio degli utenti da strumenti UEBA di terze parti. I suoi playbook ITDR disabilitano account, segnalano incidenti o avviano attestazioni mirate quando viene rilevata una violazione delle policy.
Query in linguaggio naturale: SailPoint Harbor Pilot, la reportistica basata su LLM di One Identity Manager e MCP Server di Saviynt consentono agli amministratori di interrogare i dati di identità in linguaggio naturale, ad esempio: “Quali utenti con accesso ai sistemi finanziari non hanno effettuato l'accesso da 90 giorni?”
ConductorOne e Lumos si descrivono come piattaforme “IA-native” o “autonome”, dove l'IA agisce invece di limitarsi a raccomandare. In queste piattaforme, i log di audit delle decisioni IA e l'approvazione umana delle decisioni finali di accesso sono i punti da verificare.
I principali 8 casi d'uso IGA
Onboarding dei dipendenti: Quando un nuovo assunto compare nel sistema HR, IGA assegna l'accesso di base (email, strumenti di collaborazione e applicazioni di reparto) entro o prima del primo giorno, senza un ticket IT.
Cambio di ruolo: Quando un dipendente passa da Finance a Engineering, IGA rimuove gli accessi legati al vecchio ruolo e concede quelli richiesti per il nuovo. Gli accessi non rimossi al cambio di ruolo si accumulano, un fenomeno noto come privilege creep.
Offboarding: Quando un dipendente lascia l'azienda, IGA revoca gli accessi nei sistemi collegati immediatamente o secondo una pianificazione definita. Il cliente Saviynt Ingredion ha riferito che le revoche degli accessi sono diventate quasi immediate dopo l'implementazione.
Governance della forza lavoro esterna: Contractor, partner e fornitori necessitano di accessi limitati nel tempo con flussi di lavoro di rinnovo. IGA applica le date di scadenza e attiva una nuova approvazione prima dell'estensione dell'accesso, invece di lasciare gli account attivi dopo la fine di un progetto.
Certificazioni degli accessi: I manager di business esaminano periodicamente l'accesso alle applicazioni del proprio team e confermano che sia ancora necessario. Alcune piattaforme mostrano accanto a ciascuna voce la data dell'ultimo accesso, i confronti con il gruppo dei pari e i punteggi di rischio.
Applicazione della separazione dei compiti: IGA rileva combinazioni tossiche di accessi, come la possibilità per lo stesso utente di creare e approvare un ordine di acquisto, e blocca la concessione o la segnala per la revisione.
Governance delle identità non umane: Account di servizio, bot RPA, chiavi API e agenti IA necessitano di proprietari, revisioni degli accessi e deprovisioning, come le identità umane. La copertura varia in base al fornitore: SailPoint la vende come moduli separati, mentre Saviynt e Omada includono le identità non umane nella stessa piattaforma.
Reportistica di conformità: Gli auditor richiedono prove che l'accesso ai sistemi regolamentati fosse limitato agli utenti autorizzati durante un periodo definito. IGA produce report sulla cronologia degli accessi, record di certificazione e log delle violazioni SoD per gli audit SOX, GDPR e HIPAA.
FAQ
Identity Governance and Administration (IGA) è una categoria di software che gestisce l'intero ciclo di vita dell'accesso degli utenti ad applicazioni, sistemi e dati. Automatizza provisioning e deprovisioning, applica le policy di accesso, esegue campagne di certificazione degli accessi e mantiene i record di audit richiesti per la conformità a normative come SOX, GDPR e HIPAA.
IAM (Identity and Access Management) copre autenticazione e controllo degli accessi, confermando chi è un utente e concedendo o negando l'accesso. IGA aggiunge un livello di governance: visibilità su tutti i diritti di accesso nell'ambiente, applicazione delle policy, flussi di lavoro di revisione degli accessi e reportistica di conformità. I sistemi IGA lavorano accanto agli strumenti IAM e affrontano i problemi di accumulo degli accessi e verificabilità che IAM da solo non può risolvere.
IGA sta per Identity Governance and Administration. In un contesto governativo, si riferisce alla stessa categoria di strumenti descritta sopra, applicata alla gestione degli accessi a sistemi, applicazioni e dati sensibili governativi in conformità con normative e framework del settore pubblico.
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Soluzioni IGA a confronto: 12 fornitori con funzionalità}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/iga-solutions}},
  note   = {AIMultiple. Consultato il 29 settembre 2026}
}Risultati e timestamp di 12 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente un file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
2 aggiornamentiEspansa l'introduzione con una sezione su IGA vs IAM vs PAM.
Aggiunto One Identity Manager all'elenco delle soluzioni IGA.
Collegamenti di riferimento
Il lavoro di Cem presso AIMultiple è stato citato da importanti testate internazionali tra cui Business Insider, Forbes, Morning Brew e Washington Post, da aziende globali come Deloitte e HPE, da ONG come il World Economic Forum e da organizzazioni sovranazionali come la Commissione europea. [1], [2], [3], [4], [5]
Nel corso della sua carriera, Cem ha lavorato come consulente tecnologico, acquirente tecnologico e imprenditore tecnologico. Ha consigliato le aziende sulle loro decisioni tecnologiche presso McKinsey & Company e Altman Solon per più di un decennio. Ha inoltre pubblicato un report McKinsey sulla digitalizzazione.
Ha guidato la strategia tecnologica e gli approvvigionamenti di una società di telecomunicazioni rispondendo direttamente al CEO. Ha inoltre guidato la crescita commerciale dell'azienda deep tech Hypatos, che ha raggiunto ricavi ricorrenti annuali a 7 cifre e una valutazione a 9 cifre partendo da zero in 2 anni. Il lavoro di Cem in Hypatos è stato ripreso da importanti testate tecnologiche come TechCrunch e Business Insider.
Cem interviene regolarmente a conferenze tecnologiche internazionali. Si è laureato come ingegnere informatico presso l'Università di Bogazici e possiede un MBA della Columbia Business School.




Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.