


Top 14 Ferramentas de Detecção e Prevenção de Intrusões (IDPS/IPS)

Em sua essência, os sistemas de detecção e prevenção de intrusões (IDPS) monitoram redes em busca de ameaças, alertam administradores e previnem possíveis ataques.
Listamos as melhores ferramentas comerciais de IDS/IPS e alternativas de código aberto com base em suas categorias, tipos de detecção e preços.
IDS/IPS comerciais
Esses fornecedores oferecem um pacote de segurança com automação de nível empresarial, painéis prontos e integração imediata, juntamente com uma assinatura anual.
Sistema | Tipos de IDS/IPS* | Tipo de detecção | Versão gratuita |
|---|---|---|---|
IPS, baseado em rede | Detecção ampla de ameaças | ✕ | |
IDS, IPS, baseado em rede | Detecção ampla de ameaças | ✕ $1,500+/ano | |
IDS, IPS, baseado em rede | Detecção ampla de ameaças | ✕ $9,500+/ano | |
IPS, baseado em rede | Detecção ampla de ameaças | ✕ | |
IDS, IPS, baseado em rede | Detecção ampla de ameaças | Grátis: HIDS baseado em Anomaly Pago: NIDS | |
IDS, IPS, baseado em rede, baseado em nuvem | Detecção ampla de ameaças | ✕ |
Alternativas de IDS/IPS de código aberto
Os tipos de detecção marcados com “detecção ampla de ameaças” oferecem uma combinação de detecção baseada em assinatura, baseada em anomalia, baseada em comportamento e baseada em inteligência de ameaças.
Tipos de IDS/IPS
O IDPS pode ser categorizado em 2 tipos principais:
- Sistemas de detecção de intrusão (IDS): Um sistema de detecção de intrusão monitora a atividade da rede e analisa o estado do sistema e do host em busca de tráfego suspeito.
- Sistemas de prevenção de intrusão (IPS): Um sistema de prevenção de intrusão monitora o tráfego de rede e o previne, tomando medidas imediatas, como bloquear tráfego anômalo antes que o ataque alcance seu alvo.
Além disso, o IDPS pode oferecer proteção “baseada em rede” e “baseada em host”:
- Uma ferramenta baseada em rede monitora todo o tráfego da rede e toma automaticamente medidas como bloquear tráfego para prevenir ataques.
- Uma ferramenta baseada em host opera em hosts ou dispositivos individuais para protegê-los contra ataques.
>IDS/IPS comerciais explicados
Cisco Secure IPS
O Cisco Secure IPS detecta e bloqueia malware e atividades de rede maliciosas. A plataforma evoluiu significativamente desde a aquisição da SourceFire (Snort), com a Cisco agora integrando aprendizado de máquina diretamente em seu mecanismo Firepower NGIPS para detectar e classificar ameaças no tráfego criptografado sem exigir descriptografia.
Por que gostamos:
Os firewalls da Cisco fazem parte de um amplo ecossistema, tornando o Cisco Secure IPS adequado para organizações que já investem na infraestrutura da Cisco.
O Encrypted Visibility Engine (EVE) usa aprendizado de máquina para identificar aplicativos e processos de clientes no tráfego criptografado por TLS e QUIC, por meio da impressão digital da mensagem ClientHello sem descriptografar a conexão. O mecanismo se baseia em um banco de dados com mais de 10.000 impressões digitais de processos de clientes conhecidos, treinado em 35 bilhões de conexões.1
A integração de inteligência de ameaças Cisco Talos fornece atualizações contínuas de assinaturas em tempo real; os feeds de inteligência de segurança são atualizados por padrão a cada duas horas, garantindo proteção contra CVEs recém-divulgados sem intervenção manual.
O que pode ser melhorado:
A CISA emitiu uma diretriz de emergência no final de 2025 exigindo a aplicação imediata de patches em dispositivos Cisco ASA e Firepower após identificar exploração ativa das vulnerabilidades CVE-2025-20333 (execução remota de código) e CVE-2025-20362 (escalonamento de privilégios), ambas persistindo por meio de reinicializações e atualizações. Organizações que executam dispositivos Firepower sem patch devem tratar isso como urgente. 2
Check Point Quantum IPS
A Check Point Software Technologies é especializada em segurança cibernética para governos e empresas. Seu Quantum IPS oferece proteções por assinatura e comportamentais integradas diretamente à plataforma de firewall de próxima geração da Check Point, com throughput de vários gigabits e baixa taxa de falsos positivos.
Por que gostamos:
- A personalização e a prevenção integrada de ameaças são os principais pontos fortes do Check Point Quantum Intrusion Prevention System:
- Os administradores de rede podem executar políticas de IPS detalhadas para controlar a profundidade da inspeção de pacotes, incluindo o desvio da inspeção profunda de pacotes para fluxos confiáveis, a fim de preservar o desempenho.
- A integração com a inteligência ThreatCloud mais ampla da Check Point, continuamente atualizada a partir de milhões de sensores em todo o mundo, permite a rápida identificação de ameaças de dia zero e emergentes.
- A solução oferece descrições e controles claros para configurar políticas granulares de prevenção de ameaças em diferentes perfis, segmentos de rede e interações de host.
O que pode ser melhorado:
- Ativar a prevenção de ameaças, especialmente o IPS, pode reduzir o desempenho. A cópia de arquivos entre hosts ficou mensuravelmente mais lenta até que o IPS fosse desativado em algumas configurações testadas.
- Alguns recursos de segurança, como o escopo de origem e destino, ficam ocultos por padrão, exigindo que os administradores configurem explicitamente a visibilidade sobre qual tráfego específico é inspecionado.
Palo Alto Networks
Os Intrusion Prevention Systems (IPS) da Palo Alto Networks aproveitam métodos baseados em assinatura, baseados em anomalia e baseados em políticas, entregues como parte do serviço Advanced Threat Protection em sua plataforma de firewall de próxima geração. A Palo Alto enquadrou o IPS como parte de uma estratégia de plataforma mais ampla, com defesas orientadas por IA posicionadas como a principal resposta a um ambiente em que agentes autônomos de IA superam em número os funcionários humanos em 82 para 1 dentro das redes corporativas. 3
Por que gostamos:
- O IPS da Palo Alto Networks se beneficia de sua arquitetura de firewall de próxima geração, que classifica todo o tráfego, incluindo tráfego criptografado, por aplicativo, função, usuário e conteúdo antes de aplicar políticas de prevenção de ameaças. Isso o torna uma ótima opção para bloquear ativamente ameaças com contexto completo.
- Em comparação com produtos como Cisco Secure IPS e Fortinet FortiGuard IPS, a Palo Alto é consideravelmente mais personalizável. Os administradores podem explorar painéis de análise profunda de intrusões e responder a ameaças em um nível granular.
- A integração da pesquisa de ameaças da Unit 42 significa que as assinaturas de IPS se beneficiam de uma das maiores equipes dedicadas de inteligência de ameaças do setor.
O que pode ser melhorado:
- A Palo Alto Networks é mais complexa de aprender e administrar em comparação com as alternativas, e o custo total de propriedade é alto, especialmente para organizações que precisam de vários serviços complementares para obter cobertura total de proteção.
Fortinet FortiGuard IPS
O FortiGuard IPS Service da Fortinet integra inspeção profunda de pacotes e aplicação de patches virtuais em sua estrutura de IPS. O banco de dados de assinaturas é atualizado com frequência pelo FortiGuard Labs desde março de 2026. O FortiGuard Labs publica semanalmente várias assinaturas de IPS novas e modificadas, cobrindo CVEs recém-divulgadas em software comercial, dispositivos de rede e aplicações web.4
Por que gostamos:
- O FortiGate IPS integra-se perfeitamente com outros recursos de segurança da Fortinet: firewalls, antivírus, antimalware e SIEM por meio do Fortinet Security Fabric, oferecendo aos administradores um plano de gerenciamento único.
- A solução oferece proteção baseada em assinatura com atualizações frequentes e uma taxa de falsos positivos comprovadamente menor do que os concorrentes baseados em anomalia. Relatórios fáceis de usar e a integração estreita com SIEM tornam-na prática para operações diárias.
- A aplicação de patches virtuais permite que as organizações protejam sistemas vulneráveis contra explorações conhecidas, mesmo antes da aplicação dos patches do fornecedor, e é particularmente valiosa em ambientes com janelas de manutenção estendidas.
O que pode ser melhorado:
- A inspeção profunda de pacotes pode reduzir o throughput em ambientes de alto tráfego ou em configurações específicas. Organizações que executam inspeção a 10 Gbps+ devem dimensionar seu hardware FortiGate levando em conta a folga de IPS.
- Alguns modelos de firewall entram em modo de economia de energia, o que pode prejudicar o desempenho. A personalização do painel é limitada; não é possível remover certos elementos da interface sem alterações no nível do firmware.
Splunk
O Splunk é um detector de intrusões de rede e analisador de tráfego IPS que emprega regras de detecção de anomalias com base em IA. O Splunk também possui comportamentos automatizados para remediação de intrusões para proteger e monitorar ambientes de TI. Em 2026, a aquisição da Splunk pela Cisco aprofundou a integração entre o Splunk Enterprise Security e o portfólio de segurança mais amplo da Cisco, incluindo o ThousandEyes para contexto de caminho de rede e o Cisco IA Defense para detecção de ameaças de IA agêntica, tornando-o uma plataforma SOC mais completa do que quando era um produto autônomo.
Por que gostamos:
O Splunk é eficaz na agregação de dados de log e oferece três recursos exclusivos para análise de log:
- A capacidade de carregar arquivos CSV contendo dados mestres (por exemplo, contas) e usá-los como lookups para fornecer contexto aos seus dados.
- As buscas sem esquema permitem combinar dados de diferentes fontes para explorar tendências sem definir esquemas com antecedência.
- Um assistente de Regex permite que analistas definam padrões de extração de texto usando uma interface de apontar e clicar, reduzindo a dependência de conhecimento em scripts.
O que pode ser melhorado:
- Os administradores exigem acesso elevado ao sistema de arquivos, o que pode gerar preocupações de segurança em ambientes rigidamente controlados.
- Personalizar a interface do aplicativo Splunk, especialmente CSS e JavaScript, é difícil, limitando a capacidade de adaptar painéis e layouts de aplicativos aos requisitos organizacionais.
Zscaler Cloud IPS
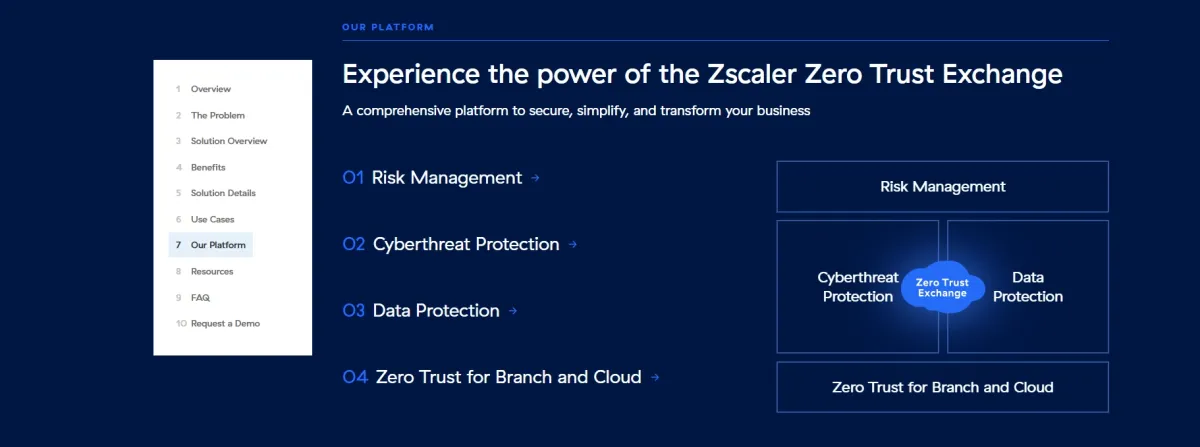
O Zscaler Cloud IPS é uma ótima opção para organizações que priorizam a nuvem, oferecendo ampla detecção de ameaças e integração perfeita com outras ferramentas de segurança em nuvem. Ele opera como parte do Zero Trust Exchange da Zscaler, inspecionando todo o tráfego, incluindo SSL/TLS, sem exigir appliances de hardware nas filiais.
Por que gostamos:
- A ampla detecção de ameaças abrange malware, phishing, comunicação de comando e controle e ameaças persistentes avançadas (APTs), tudo inspecionado em linha em todas as portas e protocolos.
- O Zscaler Cloud IPS foi desenvolvido especificamente para ambientes que usam o Zscaler Private Access (ZPA) e o Zscaler Internet Access (ZIA), tornando-o uma opção natural para organizações que já adotaram a plataforma de segurança Zscaler.
- As atualizações de assinatura são aplicadas centralmente à malha de nuvem, o que significa que todos os usuários recebem proteção atualizada simultaneamente, diferentemente dos appliances locais que dependem de tarefas de atualização agendadas.
O que pode ser melhorado:
- As opções de personalização são limitadas em comparação com sistemas IDS/IPS tradicionais, como Snort ou Suricata. Organizações com requisitos específicos de engenharia de detecção podem achar a superfície de personalização de regras muito restrita.
- Para organizações que ainda não são totalmente nativas da nuvem, migrar para um modelo de IPS baseado em nuvem exige reorganizar os fluxos de tráfego e pode introduzir complexidade durante a transição para sites com saída direta para a internet.
>Alternativas de IDS/IPS de código aberto explicadas
OSSEC
OSSEC é uma plataforma de IPS baseada em host que oferece detecção de intrusão, monitoramento de logs e gerenciamento de informações e eventos de segurança (SIEM) como um pacote de código aberto.
A solução oferece três versões:
- Grátis: A versão gratuito inclui centenas de regras de segurança de código aberto cobrindo padrões de ataque comuns e anomalias baseadas em logs.
- OSSEC+: Esta versão custa $55 por endpoint por ano e inclui regras adicionais, integração de inteligência de ameaças e complementos.
- Atomic OSSEC: Esta versão combina regras avançadas do OSSEC com regras de firewall de aplicação web do ModSecurity em uma única solução de detecção e resposta estendida (XDR), adequada para organizações que precisam de cobertura na camada de aplicação juntamente com monitoramento de host.
Por que gostamos:
O OSSEC monitora e processa dados de log de forma eficaz em escala, tornando-o uma das soluções de código aberto mais capazes para detecção de ameaças baseada em host.
Os usuários podem recorrer à biblioteca de regras de código aberto do OSSEC para acessar conjuntos predefinidos de regras de inteligência de ameaças de forma gratuito. A comunidade técnica do OSSEC permanece ativa no GitHub, permitindo acesso a atualizações contínuas de regras mantidas pela comunidade e orientações de configuração.
O que precisa melhorar:
Embora tecnicamente seja um HIDS, o OSSEC oferece vários recursos de monitoramento de sistema tipicamente associados a NIDS, mas não é uma solução abrangente para detectar malware ou ransomware no nível da rede.
Implementar o OSSEC em um ambiente corporativo pode ser desafiador com seu modelo cliente/servidor embutido. Uma abordagem mais eficaz é executar cada instalação como uma instância autônoma gerenciada por ferramentas de configuração (Ansible, Puppet) e, em seguida, centralizar os logs via ELK ou Splunk.
Quadrant Information Security Sagan
O Sagan é um mecanismo de análise de logs que preenche a lacuna entre SIEM e IDS. Em sua essência, o Sagan é conceitualmente semelhante ao Suricata e ao Snort, mas opera com dados de log em vez de tráfego de rede ao vivo.
Por que gostamos:
- A sintaxe de regras do Sagan é idêntica à do Snort e do Suricata, o que significa que equipes familiarizadas com essas ferramentas podem escrever e manter regras do Sagan sem aprender uma nova linguagem e podem correlacionar alertas baseados em logs com detecções de IDS/IPS baseadas em rede dentro da mesma estrutura de regras.
- O recurso de rastreamento de clientes do Sagan notifica os analistas quando hosts iniciam ou param de registrar logs, confirmando que as fontes de dados esperadas estão ativas, o que é útil para detectar falhas silenciosas ou adulteração.
- O Sagan suporta alertas baseados em limites que disparam após condições específicas serem atendidas, reduzindo a fadiga de alertas em ambientes com fontes de log ruidosas.
O que precisa melhorar:
A sintaxe das regras de varredura de logs tem uma curva de aprendizado íngreme, principalmente para analistas em transição de plataformas SIEM tradicionais.
Hillstone S-Series
O Network Intrusion Prevention System (NIPS) da Hillstone foi projetado para ambientes de data center e redes corporativas para identificar, analisar e mitigar ameaças sofisticadas. Ele oferece um extenso banco de dados de assinaturas de ataque, um sandbox alimentado por nuvem para análise dinâmica de ameaças e suporte aos modos de implantação passivo (IDS) e ativo (IPS).
Por que gostamos:
- Os firewalls da Hillstone integram-se perfeitamente com produtos líderes da Juniper, Checkpoint e Palo Alto em termos de recursos de segurança.
- Os firewalls e dispositivos UTM da Hillstone oferecem opções de bloqueio de Camada 2 (camada de enlace de dados) e Camada 3 (camada de rede), que proporcionam flexibilidade e controle aprimorado sobre o tráfego de rede.
- O Hillstone S-Series integra-se perfeitamente com o Active Directory (AD) para filtragem web baseada em usuário é um recurso útil, permitindo às empresas definir políticas com base em grupos de usuários em vários dispositivos.
O que precisa melhorar:
- Embora a filtragem web básica e a integração de grupos AD sejam possíveis, configurar e gerenciar regras complexas pode ser complicado em alguns dispositivos UTM, levando potencialmente a um processo de configuração mais difícil em comparação com outras soluções.
- A Hillstone é relativamente desconhecida em comparação com grandes players como Palo Alto ou Fortinet, e há falta de conteúdo gerado pelo usuário online.
Snort
O Snort 3 é um sistema de detecção e prevenção de intrusões baseado em rede (IDS/IPS) que analisa o tráfego de rede em tempo real e registra pacotes de dados. Ele detecta comportamentos potencialmente maliciosos usando uma linguagem baseada em regras que combina inspeção de anomalia, protocolo e assinatura. O Snort é mantido pela Cisco, e seu formato de regra tornou-se o padrão de fato para IDS/IPS de rede, o que significa que regras escritas para o Snort são compatíveis com o Suricata e muitas plataformas comerciais.
Modos de operação:
Modo sniffer: Captura e exibe pacotes de rede em tempo real.
Modo packet logger: Grava pacotes em disco para análise offline e perícia forense.
Modo network intrusion detection system (NIDS): Analisa o tráfego de rede ao vivo e dispara alertas usando regras predefinidas.
Por que gostamos:
- O Snort detecta com eficácia varreduras de rede, estouros de buffer e ataques de negação de serviço (DoS) analisando os dados dos pacotes em relação a um conjunto de regras predefinidas.
- Além da detecção, o Snort também pode ser configurado para tomar medidas contra ameaças detectadas, como bloquear tráfego malicioso.
- O Snort monitora várias formas de tráfego usando uma linguagem baseada em regras versátil. Essas regras podem ser adaptadas para incluir determinados protocolos, endereços IP e padrões que indicam comportamento arriscado.
O que precisa melhorar:
- Executar o Snort em uma configuração inline (como IPS) pode introduzir latência ou interromper o tráfego de rede se não for configurado corretamente.
Suricata
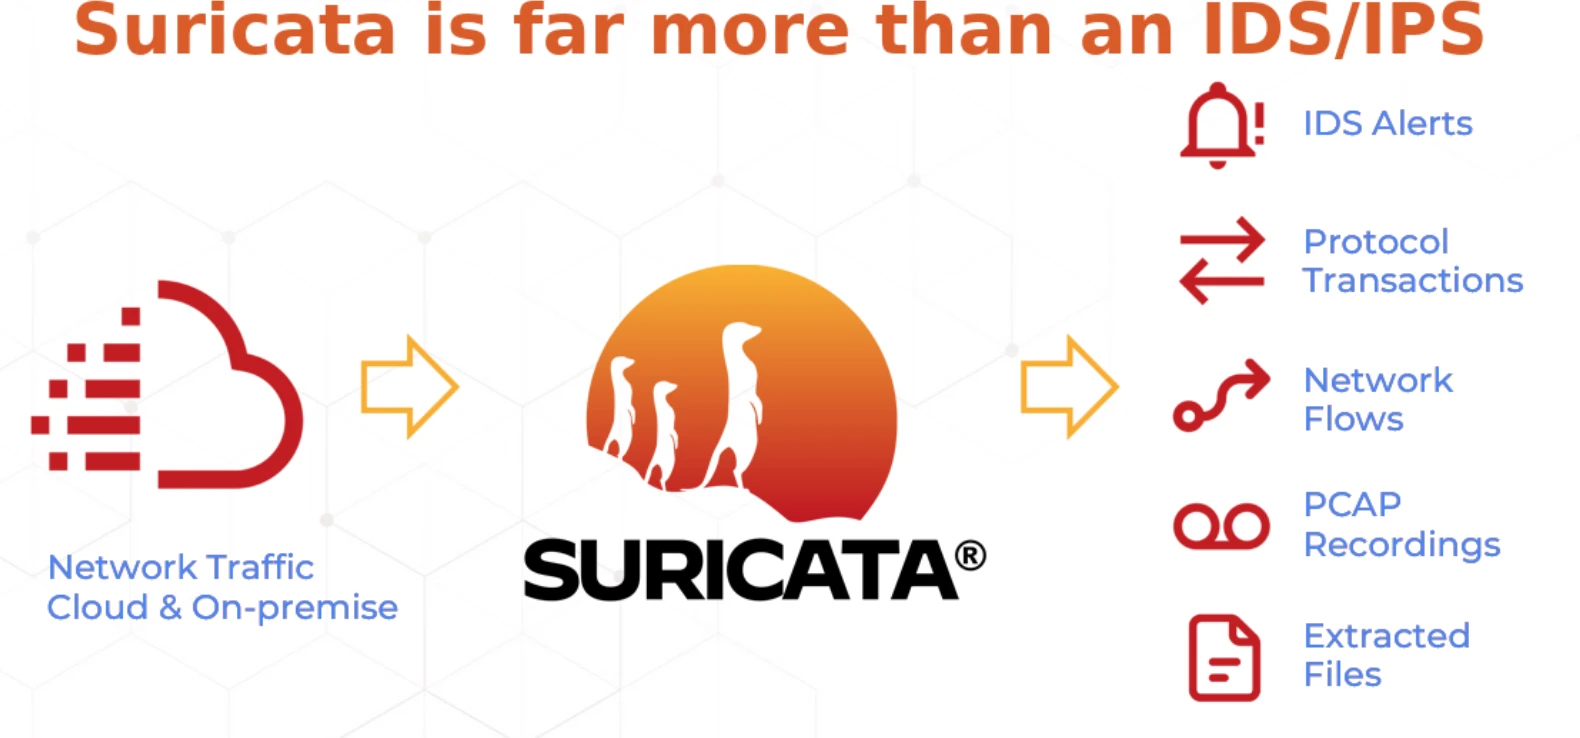
O Suricata é um mecanismo de detecção de IDS e IPS de código aberto. Foi criado pela Open Information Security Foundation (OSIF) e é uma ferramenta gratuito utilizada tanto por pequenas quanto por grandes empresas.
O sistema detecta e previne riscos por meio do uso de um conjunto de regras e linguagem de assinatura. O Suricata funciona em Windows, Mac, Unix e Linux.
Ele também suporta recursos adicionais, como monitoramento de segurança de rede (NSM).
Por que gostamos:
- O Suricata pode inspecionar o tráfego de rede na Camada 7 (camada de aplicação), o que ajuda a detectar ataques complexos, como injeção de SQL ou malware, mesmo dentro do tráfego criptografado (se a descriptografia estiver configurada).
- Ele pode ser usado tanto como IDS (detectando ameaças) quanto como IPS (bloqueando ameaças ativamente).
- O Suricata suporta vários protocolos (HTTP, DNS, SMTP, FTP, etc.).
O que precisa melhorar:
- O Suricata é pesado em recursos, especialmente quando implantado em ambientes de alto tráfego. Requer CPU, memória e largura de banda de rede substanciais.
- O Suricata oferece um nível básico de proteção, mas para obter detecção de ameaças (como detecção de exploits de dia zero ou malware avançado), regras adicionais ou conjuntos de regras pagos podem ser necessários.
Fail2Ban
O Fail2Ban é uma boa opção para proteção básica baseada em arquivos de log, com recursos freemium.
Por que gostamos:
- Simples e eficaz na defesa contra ataques de força bruta, especialmente para SSH, FTP e aplicações web.
- Leve e fácil de implantar, sendo ideal para ambientes menores ou uso pessoal.
O que precisa melhorar:
- Depende exclusivamente de endereços IP e não realiza buscas de nomes de host, a menos que seja configurado para isso.
- O Fail2Ban deve usar suas configurações mais rígidas para fornecer alguma proteção contra ataques distribuídos de força bruta, pois identifica os invasores pelo endereço IP.
AIDE
Melhor para monitoramento de integridade de arquivos em ambientes baseados em host, mas carece de detecção de rede e alertas em tempo real.
Por que gostamos:
- Pode ser facilmente configurado para monitorar arquivos, diretórios ou atributos de arquivo específicos (como permissões ou propriedade), permitindo monitoramento de segurança refinado.
- Pode ser usado em várias distribuições Linux.
O que precisa melhorar:
- Depende de arquivos e bancos de dados locais para verificação de integridade, tornando-o vulnerável se esses arquivos forem comprometidos.
- Sem painel integrado.
Kismet
O Kismet é um sniffer de pacotes sem fio e IDS útil para detectar acessos sem fio não autorizados. É compatível com uma ampla variedade de interfaces sem fio e suporta Linux, macOS e Raspberry Pi.
Por que gostamos:
- Eficaz na detecção de access points, conexões não autorizadas e sniffing sem fio.
- Pode operar em modo passivo, ou seja, pode monitorar redes sem interagir ativamente com elas, reduzindo o risco de detecção por possíveis atacantes.
O que precisa melhorar:
- O Kismet é uma ferramenta de IDS/IPS sem fio e não é adequado para monitorar redes com fio.
- Carece de recursos como mecanismos de resposta automatizada ou a capacidade de realizar inspeção profunda de pacotes (DPI), vistos em soluções IDS/IPS mais completas, como o Snort.
Como o IPS difere do IDS na proteção de redes
Os sistemas de prevenção de intrusão (IPS) e os sistemas de detecção de intrusão (IDS) desempenham papéis cruciais na segurança de rede, mas funcionam de maneiras diferentes.
Os sistemas de prevenção de intrusão identificam ativamente ameaças e respondem permitindo, bloqueando ou ajustando o tráfego de rede com base nas ameaças detectadas. Em contraste, os sistemas de detecção de intrusão monitoram a atividade da rede e o tráfego de entrada e saída em busca de violações de políticas, gerando alertas e registrando dados sobre possíveis ameaças, mas as ferramentas de IDS não intervêm para combater essas ameaças.
O IPS opera diretamente no fluxo de tráfego da rede, permitindo examinar e alterar dados em trânsito. O IDS não fica posicionado no caminho imediato do tráfego de rede; em vez disso, analisa cópias de pacotes de rede, tornando-o mais rápido e menos disruptivo, mas também passivo.
Um sistema de prevenção de intrusão aplica ativamente políticas de segurança implementando de forma autônoma regras que determinam qual tráfego de rede é permitido e qual é bloqueado. Um sistema de detecção de intrusão não aplica diretamente essas políticas, mas notifica os administradores sobre violações de políticas, deixando a decisão de resposta para um humano ou para uma ferramenta SOAR downstream.
A tecnologia IDS pode ser mais rápida e fácil de implantar justamente porque não intercepta pacotes. O IDS pode ser conectado em qualquer lugar onde uma cópia de pacote esteja disponível, tornando-o adequado para monitorar sistemas críticos que precisam funcionar continuamente, como sistemas de controle industrial ou bancos de dados de alta disponibilidade.
IDPS e IA
A detecção tradicional baseada em assinatura não é mais suficiente como camada primária de defesa contra ameaças geradas por IA, ataques de identidade baseados em deepfake e envenenamento de dados de IA models, que representam classes de ataque que os bancos de dados de assinatura não podem cobrir. A Palo Alto Networks enquadrou explicitamente 2026 como o ano em que as defesas orientadas por IA “inclinam a balança” a favor dos defensores, com agentes autônomos cuidando da triagem inicial de alertas e do bloqueio de ameaças em velocidade de máquina.3
A consequência prática para os compradores: os produtos IDPS autônomos estão sendo cada vez mais absorvidos por plataformas mais amplas: NGFW, XDR, NDR e SASE, onde o IPS é uma camada de recurso entre muitas, em vez de uma categoria de appliance dedicada. As organizações que avaliam IDS/IPS em 2026 devem avaliar a plataforma na qual a detecção de IPS está incorporada, e não a capacidade de IPS isoladamente.
O IDPS pode ser categorizado em quatro tipos principais:
- Sistema de prevenção de intrusão baseado em rede (NIPS): Monitora e protege todo o tráfego de rede contra atividades maliciosas, tomando automaticamente medidas contra tráfegos suspeitos em linha.
- Análise de comportamento de rede (NBA): Concentra-se na análise de padrões de tráfego em busca de comportamento incomum, especialmente sinais de ataques DDoS, movimento lateral ou violações de políticas que não correspondem a assinaturas conhecidas.
- Sistema de prevenção de intrusão de host (HIPS): Depende de agentes de software executados em endpoints individuais para identificar e bloquear atividades maliciosas no nível do host.
- Sistema de prevenção de intrusão sem fio (WIPS): Monitora, detecta e previne acessos não autorizados em redes sem fio, identificando access points não autorizados e conexões de clientes não autorizadas.
Tipos de detecção do IDPS
A detecção baseada em assinatura cria impressões digitais para padrões encontrados em tráfego e arquivos maliciosos conhecidos, permitindo a detecção rápida e com baixos falsos positivos de ameaças conhecidas.
A detecção baseada em Anomaly avalia o tráfego em relação a linhas de base estabelecidas para identificar pontos de dados que se desviam do comportamento normal, permitindo a detecção de ameaças novas, mas também levando a taxas mais altas de falsos positivos.
A detecção baseada em comportamento identifica atividades suspeitas por meio de análise comportamental, por exemplo, detectando quando um usuário tenta acessar sistemas fora de seu escopo normal, independentemente de assinaturas específicas corresponderem.
A detecção baseada em inteligência de ameaças integra feeds de dados externos contendo indicadores de comprometimento (IoCs), permitindo que as equipes bloqueiem proativamente IPs, domínios e hashes de arquivos maliciosos conhecidos antes que os ataques sejam executados.
Principais softwares de segurança para usar com ferramentas de IPS
Ferramentas de auditoria de segurança de rede: Identificam ameaças, vulnerabilidades e atividades maliciosas para ajudar as organizações a mitigar ataques cibernéticos e manter a conformidade.
Software NCCM: Monitora e documenta as configurações dos dispositivos de rede para detectar alterações não autorizadas que possam indicar comprometimento.
Soluções de gerenciamento de políticas de segurança de rede (NSPM): Protegem a infraestrutura de rede usando firewalls e políticas de segurança contra uma ampla superfície de ameaças.
 Adicionar como fonte preferencial
Leitura adicional
- Top 5 Soluções de Gerenciamento de Políticas de Segurança de Rede
- Soluções PAM com Alternativas Gratuitas
- Software de Gerenciamento de Privilégios de Endpoint (EPM)
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 14 Ferramentas de Detecção e Prevenção de Intrusões (IDPS/IPS)}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/ips-tools}},
  note   = {AIMultiple. Acessado em 21 agosto 2026}
}Resultados e carimbos de data/hora de 14 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo 2 arquivos CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
7 atualizaçõesAtualizada a seção "Cisco Secure IPS" com novos detalhes sobre a integração de aprendizado de máquina e análise de tráfego criptografado.
Links de referência
O trabalho de Cem na AIMultiple foi citado por publicações globais líderes, incluindo Business Insider, Forbes, Morning Brew e Washington Post, por empresas globais como Deloitte e HPE, ONGs como o World Economic Forum e organizações supranacionais como a European Commission. [1], [2], [3], [4], [5]
Ao longo de sua carreira, Cem atuou como consultor de tecnologia, comprador de tecnologia e empreendedor de tecnologia. Ele aconselhou empresas sobre suas decisões de tecnologia na McKinsey & Company e na Altman Solon por mais de uma década. Ele também publicou um relatório da McKinsey sobre digitalização.
Ele liderou a estratégia de tecnologia e as compras de uma operadora de telecomunicações, reportando-se ao CEO. Ele também liderou o crescimento comercial da empresa de deep tech Hypatos, que atingiu uma receita recorrente anual de 7 dígitos e uma avaliação de 9 dígitos partindo do zero em 2 anos. O trabalho de Cem na Hypatos foi coberto por publicações de tecnologia líderes como TechCrunch e Business Insider.
Cem fala regularmente em conferências internacionais de tecnologia. Ele se formou como engenheiro da computação pela Bogazici University e possui um MBA pela Columbia Business School.





Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.