


Comparativo e recursos das 11 principais soluções XDR

Analisamos 11 soluções XDR (detecção e resposta estendida) e instalamos cinco delas no Windows Server 2022, quatro delas também no Ubuntu 24.04. Realizamos simulações de ataques nas cinco, testes de criptografia de arquivos em duas e verificamos 29 critérios e 22 submétricas.
As cinco oferecem todos os recursos da nossa lista de 23 itens, como isolamento de host e exportação para SIEM. Elas diferiram em memória do agente Windows (138 MB a 1.174 MB), opções de console local, retenção de alertas, termos de licença e configurações padrão.
As 11 principais soluções XDR
Resumo do benchmark de XDR
A tabela lista apenas os resultados que diferem.
- Canais de implantação: manual, CLI/script, GPO, MDM/Intune, SCCM/MECM, gerenciamento de configuração, push via console.
- Opções de painel: adicionar, remover e mover widgets, filtrar por tempo ou host, salvar uma visão pessoal e reabri-la. Tipos de IoC: hash, IP, domínio, URL.
- Tempo do instalador do Windows vai do início até a mensagem de conclusão e exclui o registro, instalações posteriores de componentes e, no caso da Trend Micro, o pacote separado do sensor.
- RAM do agente Windows é um instantâneo por fornecedor sob sua própria política e carga de trabalho. A retenção cobre um tipo de registro diferente em cada fornecedor.
Dos cinco fornecedores testados, apenas a Trend Micro documenta XDR completo sem conexão com a internet, por meio de uma Sovereign Private Cloud licenciada separadamente. Acronis e Bitdefender oferecem consoles locais, mas suas análises de XDR são executadas na nuvem.
- As cinco plataformas fornecem agentes para Windows e Linux e oferecem suporte a detecção comportamental de ameaças, mapeamento MITRE ATT&CK, isolamento de host, recuperação de arquivos criptografados, playbooks de resposta automatizada, busca de ameaças, proteção de endpoints offline e visualizações de alertas com árvore de processos, linha de comando, host e carimbo de data/hora.
- As cinco também recebem dados de e-mail e identidade e oferecem exportação para SIEM, uma API, importação de indicadores de comprometimento (IoCs) personalizados, abertura de chamados de gerenciamento de serviços de TI (ITSM), feeds de inteligência de ameaças com enriquecimento de alertas e relatórios agendados.
Uso de recursos do agente
Cada valor é um instantâneo da memória do processo do agente no Windows Server 2022, obtido durante a rodada de testes do próprio fornecedor, portanto as políticas e cargas de trabalho eram diferentes. A tabela mostra o que cada valor do Windows inclui, além dos resultados no Linux:
Tempo de instalação
As barras mostram o tempo desde o lançamento do instalador do Windows até a mensagem de conclusão. Usamos o instalador manual de cada fornecedor.
- CrowdStrike e Bitdefender concluíram sem reinicialização, e a Sophos continuou após uma reinicialização recomendada. O instalador do Apex One da Trend Micro exigiu uma.
- Acronis e Sophos baixam componentes durante a instalação. O instalador do Acronis terminou em cerca de 50 segundos, mas após o registro o log de atividades do console mostra componentes do agente instalando por cerca de mais quatro minutos.
- O primeiro pacote da Trend Micro registrou o servidor como “Somente sensor”, e o sensor mostrou “Em execução” 25 minutos após a instalação. O antimalware exigiu um segundo pacote Apex One de 890 MB.
- No Ubuntu 24.04, o CrowdStrike foi instalado em 7 segundos após a cópia do pacote, o Bitdefender em 52 segundos e o Sophos em 53 segundos.
Canais de implantação do agente
As cinco documentam instalação manual, instalação via CLI/script e MDM/Intune. O script documentado da Trend Micro não cobre seu agente Standard Endpoint Protection. Os outros quatro canais se dividem da seguinte forma:
Detecção e bloqueio de ameaças
As cinco plataformas documentam detecção comportamental com bloqueio. Todos os consoles marcaram alertas com IDs de técnicas ATT&CK, os rótulos que o catálogo público ATT&CK do MITRE atribui às técnicas dos invasores. O bloqueio e a correção automática dependiam de configurações que vários produtos enviam desativadas:
- Na política padrão do CrowdStrike, o arquivo de teste antivírus EICAR foi registrado como uma detecção informativa sem bloqueá-lo. O bloqueio começou depois que atribuímos uma política de prevenção mais rigorosa (machine learning definido como detecção Aggressive, prevenção Moderate).
- Os incidentes do conjunto de testes principal do Acronis permaneceram “Não mitigados”. Seus playbooks de EDR ficam desativados por padrão; depois que os ativamos, novos incidentes foram fechados como “Mitigados automaticamente”.
- O Monitoramento de comportamento do Trend Micro fica desativado por padrão no Windows Server, e sua ação “Avaliar” registra a atividade sem bloqueá-la.
O que cada produto bloqueou ou colocou em quarentena em nossos testes no Windows:
- Acronis: O Active Protection mitigou a execução do RanSim e restaurou os 17 arquivos criptografados; a verificação antivírus colocou em quarentena o nbtscan e um arquivo de teste EICAR.
- CrowdStrike: Sob a política mais rigorosa: tentativas de rundll32 e certutil (“Acesso negado”); scripts de mimikatz e bypass de AMSI, que tentam desativar a varredura de scripts do Windows; 12 arquivos descartados pelo APTSimulator
- Bitdefender: PowerShell iniciado por meio do Windows Management Instrumentation (WMI); um arquivo EICAR gravado via SMB
- Trend Micro: Um arquivo EICAR, removido do disco 3 segundos após ser gravado; mimikatz.exe, colocado em quarentena após ser copiado, e uma tentativa posterior de executá-lo falhou com “Acesso negado”
- Sophos: Um dump de memória LSASS via comsvcs.dll (uma técnica de roubo de credenciais) e um bypass de AMSI (AMSI/Bypass-J); o mimikatz foi marcado como um gráfico de ameaças de alta prioridade
Mapeamento MITRE ATT&CK
Todos os consoles marcaram alertas com IDs de técnicas ATT&CK, os rótulos que o catálogo público ATT&CK do MITRE atribui às técnicas dos invasores:
- Acronis: IDs de técnicas listados no incidente (por exemplo T1047 e T1059.001), com exportação STIX
- CrowdStrike: Tática e técnica em cada detecção, como Credential Access via OS Credential Dumping
- Bitdefender: Técnicas listadas por incidente, com a tática de cada alerta na aba Eventos
- Trend Micro: Evento Mimikatz marcado como T1003, T1204.002 e ID de software ATT&CK S0002
- Sophos: IDs de técnicas nos nomes dos gráficos de ameaças, como Creds_4b (T1003.001) e Lateral_1b (T1105)
Correlação de alertas
As cinco documentam o agrupamento de eventos de segurança relacionados em incidentes. Nossos testes de ataque foram executados em endpoints, portanto a lista mostra como cada console apresentou os alertas de endpoint:
- Acronis: O resumo de ataque com IA mesclou execução remota via WMI e persistência de logon em uma única cadeia de ataque
- CrowdStrike: Um painel de detecção combinou árvore de processos, linha do tempo de eventos, detalhes de hash e inteligência de ameaças
- Bitdefender: Alertas e artefatos relacionados reunidos em um incidente, com um gráfico de processos
- Trend Micro: Novos alertas entraram no mesmo insight do Workbench ao longo de três dias, e sua pontuação aumentou conforme isso acontecia
- Sophos: Gráficos de ameaças e casos criados automaticamente; o Sophos IA mesclou duas detecções de mimikatz em um resumo de caso
Automação de resposta a incidentes
Acronis foi o único produto cujos playbooks executamos. Uma vez ativados, eles fecharam novos incidentes como “Mitigados automaticamente”. Para os outros quatro, nossos registros cobrem os criadores de playbooks e a documentação.
Recuperação de ransomware
As cinco documentam uma forma de recuperar arquivos criptografados por ransomware. Os mecanismos são diferentes:
Executamos testes reais de criptografia de arquivos apenas no Acronis e no Bitdefender. Para CrowdStrike, Trend Micro e Sophos, a tabela de recuperação acima reflete a documentação. Cada produto aparece duas vezes porque foi testado em duas configurações:
- Apenas a execução do RanSim no Acronis restaurou arquivos. As duas configurações do Acronis diferem em dois aspectos, o pacote EDR e a ferramenta de teste, portanto o resultado não isola o efeito do pacote.
- O Bitdefender colocou o script em quarentena como CMD:Heur.BZC.PZQ.Boxter na gravação, antes de a criptografia começar. Depois que uma exclusão de verificação foi adicionada, o script criptografou 20 e depois 200 arquivos; nenhum foi restaurado e o relatório Atividade de ransomware permaneceu vazio.
- Dois dos cinco mecanismos documentados exigem ação humana: o script RTR do CrowdStrike e o prompt de aprovação da Trend Micro.
Busca de ameaças e retenção de dados
A retenção documentada de cada fornecedor cobre um tipo de registro diferente:
Cada fornecedor tem sua própria ferramenta de consulta: Acronis XQL, CrowdStrike Next-Gen SIEM Event Search, Bitdefender Historical Search com varreduras de IOC em endpoints, Trend Micro Search e XDR Data Explorer, e Sophos Live Discover com consultas semelhantes a SQL. Uma busca por “mimikatz” no CrowdStrike retornou 18 eventos em um dia.
Integração com ferramentas de segurança existentes
As cinco encaminham incidentes de segurança para um SIEM e abrem chamados em ferramentas de gerenciamento de serviços de TI. Os caminhos são diferentes:
As cinco importam indicadores personalizados de hash e IP. O suporte a domínio e URL varia:
Para Acronis, Bitdefender e Sophos, parte dessa cobertura vem da integração com o Lumu, que exige licença própria. O console da Trend Micro também listou feeds de compartilhamento de ameaças TAXII e MISP como fontes de inteligência de terceiros.
Integração de inteligência de ameaças
Todos os cinco fornecedores publicam pesquisas sobre campanhas do Lazarus ligadas à Coreia do Norte. No CrowdStrike, uma detecção de driver vulnerável em nosso servidor mostrou ETHEREAL PANDA em “Adversários relacionados”, um grupo apoiado por estado com 10 relatórios de inteligência.
Relatórios e conformidade
As cinco mantêm um histórico de ações de resposta, que as auditorias podem usar: Atividades de incidentes do Acronis, logs de auditoria Real Time Response da CrowdStrike, visão Response do Bitdefender, Response Management da Trend Micro e auditorias de sessão Live Response da Sophos.
Resultados anteriores de simulações de ataques
Nossa primeira rodada prática executou simulações de ataques no Windows cobrindo detecção por assinatura, binários living-off-the-land, movimentação lateral e persistência. As contagens de testes e as políticas variaram por fornecedor, portanto leia cada linha individualmente, em vez de como uma classificação.
- O CrowdStrike detectou chaves Run do registro, tarefas agendadas e limpeza de logs de eventos, mas não as bloqueou, mesmo sob a política mais rigorosa.
- O Sophos detectou PowerShell codificado, rundll32 e limpeza de logs de eventos sem bloqueá-los, e não detectou a desativação do Defender e a persistência no registro e em tarefas agendadas.
- A Trend Micro não detectou PowerShell codificado, download via certutil, bypass de AMSI, limpeza de logs de eventos, desativação do Defender e persistência em chaves Run do registro e tarefas agendadas.
- As tentativas de interromper o serviço do próprio agente foram rejeitadas no CrowdStrike, Sophos e Trend Micro.
1. Acronis Cyber Protect
Acronis Cyber Protect executa backup, antimalware e EDR a partir de um único agente. Seu console contém armazenamento de backup, planos de proteção, playbooks de EDR, planos de encaminhamento SIEM e incidentes.
A proteção Linux depende da compatibilidade do kernel. O Acronis documenta Ubuntu 24.04 para EDR e antimalware, mas em nosso servidor Ubuntu 24.04 (kernel 6.8) o console marcou ambos os módulos como “Não aplicável”, e no AlmaLinux 9.8 o módulo do kernel não compilou. No CentOS 7.9 (kernel 3.10), o agente colocou em quarentena um arquivo EICAR.
O Advanced Email Security é executado em um console separado baseado no Perception Point. Uma vez conectado, eventos de e-mail e identidade aparecem na mesma visão de incidente, e as respostas incluem suspender um usuário e bloquear uma conta Entra ID.
Os incidentes mostram uma árvore de processos de cadeia de ataque, um resumo de ataque com IA e um botão que envia o incidente ao Microsoft Security Copilot. Após o isolamento, os analistas podem abrir uma linha de comando, transferir arquivos ou tirar uma captura de tela; capturas de tela exigem autenticação de dois fatores.
Um widget de CyberFit Score avaliou nosso servidor em 450 de 850, distribuídos entre antimalware, backup, firewall, VPN, criptografia de disco e NTLM. O repositório de scripts continha 109 scripts, além de um gerador de scripts com IA.
As opções de implantação incluem instaladores offline para 32 bits, 64 bits e ARM, instalação remota por meio de descoberta de dispositivos e tokens de registro que anexam um plano de proteção. Os instaladores abrangem estações de trabalho, servidores, máquinas virtuais e dispositivos móveis.
O XDR depende do serviço de EDR em nuvem do Acronis. O Cyber Protect Local e o Cyber Protect for OT mantêm o gerenciamento no local, mas fornecem apenas proteção local.
2. CrowdStrike Falcon Insight XDR
O Falcon é somente nuvem. O cliente escolhe uma região (EU-1, US-1, US-2 ou GovCloud) e executa módulos de endpoint, identidade, SIEM e SOAR (orquestração, automação e resposta de segurança) a partir de um único console web.
- O sensor Linux é executado em eBPF, portanto o Ubuntu 24.04 não precisou de compilação de módulo do kernel. Ele exige o sensor Falcon 7.19.17219 ou posterior.
- O gerenciamento de hosts listou os servidores Windows e Ubuntu em uma única tabela, sob o mesmo grupo de hosts e a mesma política.
- As detecções foram rotuladas com categorias da CrowdStrike, como IA Powered IOA e Machine Learning via Cloud-based ML. Uma detecção de mimikatz bloqueada apresentava prevalência global e local, 43 comportamentos contextuais, um painel de hash SHA256 e uma aba Google Threat Intelligence.
- O gerenciamento de IOC aceita uploads CSV ou JSON, e cada indicador recebe uma plataforma, grupo de hosts, gravidade, data de expiração e nota de auditoria.
- O contain de rede isola um host mantendo a sessão Real Time Response aberta para investigação. A política de prevenção pode impedir que ransomware exclua cópias de sombra, das quais depende a recuperação de arquivos baseada em RTR.
3. Sophos Intercept X
O Sophos Central é apenas SaaS. O Sophos Enterprise Console mais antigo é um produto separado sem os recursos de XDR do Central.
- O instalador do Windows era um stub de 2.66 MB que avisou que removeria software de segurança de terceiros. Ele terminou em 4 minutos e 23 segundos, contra uma estimativa exibida na tela de 10 minutos.
- A seção My Products listou Endpoint, Server, Email Security, NDR, Identity, ZTNA e Firewall Management, e o Threat Analysis Center contém Cases, Detections, IA Search, Threat Graphs e Live Discover.
- O endpoint registrou 9 detecções de comportamento malicioso e 3 de malware ou PUA. O console contou 42 detecções para o servidor em 24 horas, e seu gráfico MITRE mostrou Defense Evasion 17, Credential Access 13 e Execution 12.
- O Sophos IA resumiu um caso de mimikatz em seis estágios ATT&CK e sugeriu três consultas de acompanhamento. As tentativas de parar cinco serviços da Sophos retornaram o código de erro 5, e os serviços continuaram em execução.
- No Ubuntu, o agente executou no modo XDR Sensor, que não inclui antivírus, e a proteção contra adulteração apareceu como “Não aplicável”. Ainda assim, ele sinalizou um reverse shell e uma transferência de ferramenta de entrada com gravidade Média.
- A análise de comportamento, o CryptoGuard e a proteção contra exploits são executados no dispositivo; sem internet, a telemetria é armazenada localmente e enviada ao Central quando a conexão retorna.
4. Bitdefender GravityZone
O GravityZone é executado como um console em nuvem (versão 6.73 em nosso teste) ou localmente, com recursos de XDR na versão em nuvem.
- O assistente Install Protection oferece quatro métodos: instalação local, um link de e-mail para o usuário, um pacote de retransmissão e push do console por meio de um relay.
- O console listou conectores do Office 365, Active Directory, Azure AD, Intune, Google Workspace, Atlassian Cloud e Okta.
- As páginas Incidents, Response, Threats Xplorer e Network apresentavam 34 visualizações predefinidas no total, cada lista com uma seção Personalizado para visualizações salvas.
- A página de detalhes do endpoint listou o Advanced Threat Control como Ativado, e a sensibilidade do HyperDetect pode ser definida como Permissivo, Normal ou Agressivo. As ações automáticas de regras personalizadas são rastreadas como Ação necessária, Em andamento, Concluído ou Dispensado.
- O mecanismo de varredura principal era o Central Scan, com Hybrid Scan como backup; o Local Scan (Full Engines) mantém mecanismos e conteúdo de segurança no dispositivo para uso offline.
- A lista de incidentes tem uma coluna Actors, que permaneceu vazia em nossos incidentes; os perfis de atores vêm com o complemento IntelliZone.
5.Trend Micro Vision One
O Vision One é uma plataforma SaaS com 10 módulos de segurança em um único menu, incluindo segurança de identidade, e-mail, rede, nuvem e dispositivos móveis. Implantações locais do Apex Central e do Deep Security Manager podem se conectar a ele.
- A proteção exige dois agentes. O primeiro pacote registrou o servidor como “Somente sensor” e avisou “Recursos de proteção não instalados”; o pacote Apex One de 890 MB levou cerca de cinco minutos para instalar e exigiu reinicialização.
- Na primeira execução de teste, as tentativas de mshta e rundll32 não abriram o calc.exe, mas o console não mostrou nenhum alerta correspondente. Em uma nova execução posterior, os dois processos foram iniciados.
- Um insight do Workbench mostrou apenas a etapa Execution no primeiro dia; no terceiro dia, ele cobria sete táticas ATT&CK, incluindo Credential Access e Privilege Escalation. O mesmo insight listou “Security Playbooks: None”, com um link para executar uma manualmente.
- Sem conexão com o servidor, a varredura em tempo real do Apex One continua funcionando com assinaturas locais, e a correlação do Vision One é retomada quando a conexão retorna.
- O Attack Surface Discovery atribuiu ao nosso servidor uma pontuação de risco de 72 e sinalizou duas CVEs de alto risco (CVE-2024-9680, CVE-2025-33053). O assistente Companion respondeu às nossas perguntas em turco.
6. Stellar Cyber Open XDR
A plataforma Open XDR da Stellar Cyber recebe dados das ferramentas de segurança que uma organização já executa, por meio de mais de 400 integrações prontas, segundo o fornecedor.1 A Stellar Cyber a posiciona para ser executada sobre ferramentas existentes de EDR, firewall e identidade, em vez de substituí-las.
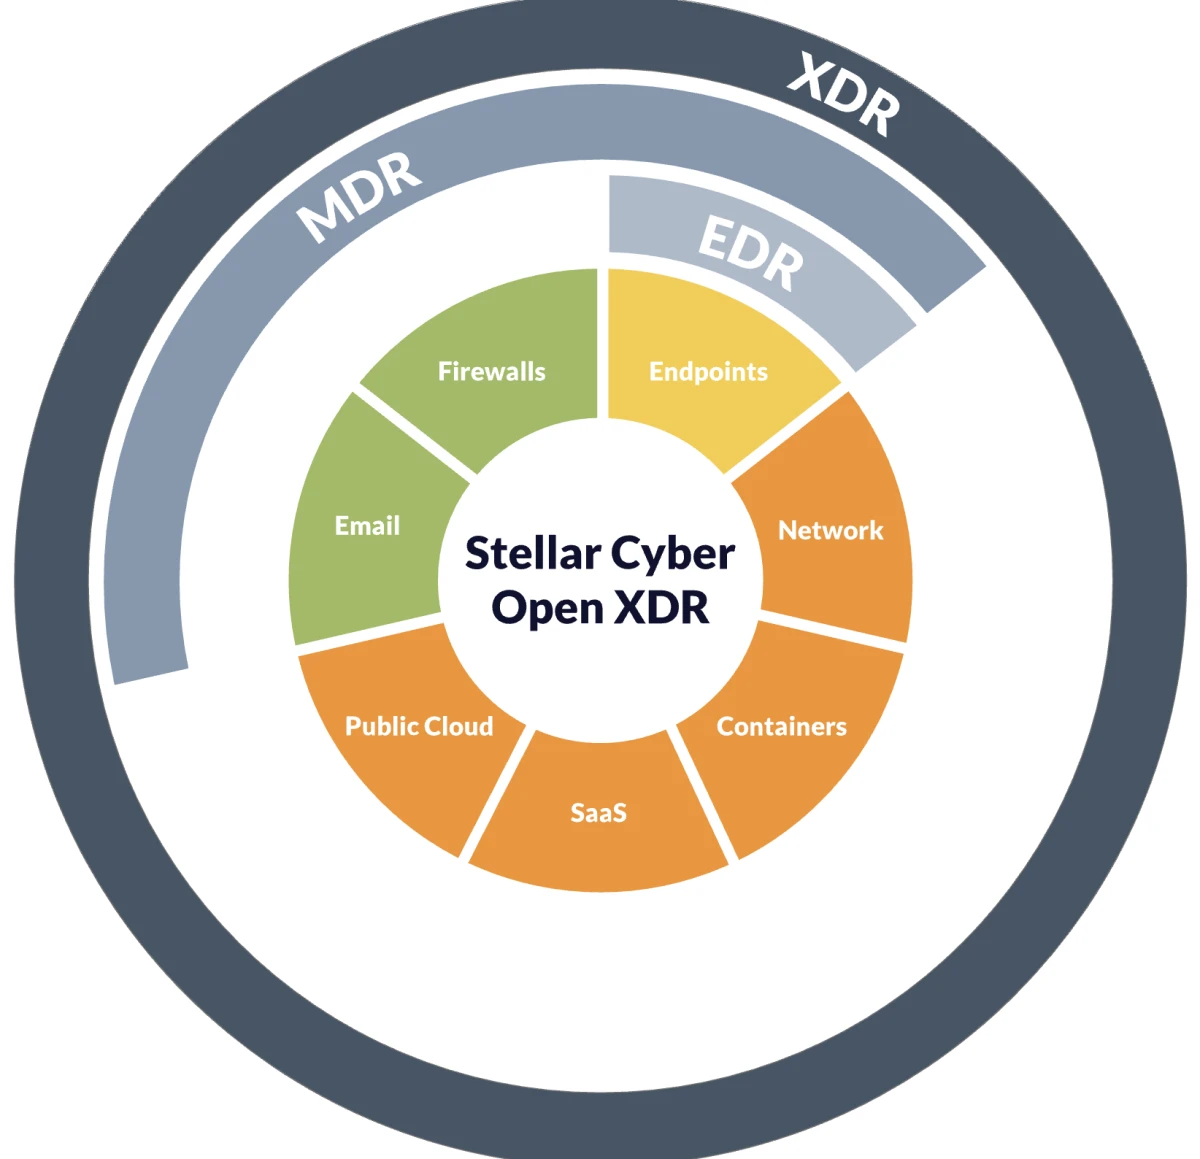
Fonte: Stellar Cyber
Principais recursos:
- Correlação com machine learning: dados de qualquer fonte são normalizados e enriquecidos com contexto, e os incidentes correlacionados incluem os dados subjacentes
- SIEM de nova geração, uma plataforma de inteligência de ameaças (TIP), UEBA, monitoramento de integridade de arquivos, IDS, NDR e SOAR em uma única plataforma
7. SentinelOne Singularity XDR
A plataforma Singularity da SentinelOne amplia a detecção e resposta de endpoints com seu próprio IA-SIEM. Seu assistente Purple IA trabalha com dados da SentinelOne e de fontes de terceiros.2
Principais recursos:
- O Purple IA responde às perguntas dos analistas sem uma consulta escrita, produz resumos gerados por IA e conduz investigações agênticas que sugerem próximas etapas
- O Rollback com 1 clique restaura arquivos e configurações alterados por um invasor; segundo a SentinelOne, a maioria dos recursos de rollback funciona no Windows e usa o Windows Volume Shadow Copy, que o agente protege contra adulteração3
- A visão Storyline organiza os eventos de endpoint em uma única narrativa para investigação
8. Cisco XDR
Cisco XDR substituiu o Cisco SecureX, cujo suporte terminou em 31 de julho de 2024. Os clientes do SecureX não herdam o Cisco XDR; é uma assinatura paga separada.4 A plataforma reúne soluções de segurança da Cisco e de terceiros.5
Principais recursos:
- Assumiu a orquestração, os painéis, a resposta a ameaças, as integrações e as informações de dispositivos do SecureX
- Enriquece dados de incidentes com inteligência de ameaças Cisco Talos e contexto de ativos
9. Exabeam New-Scale Security Operations Platform
A Exabeam vende o New-Scale Fusion como sua New-Scale Security Operations Platform, combinando SIEM, análise de comportamento de usuários e entidades (UEBA) e automação.6
Principais recursos:
- O Agent Behavior Analytics (ABA), adicionado no lançamento do New-Scale em janeiro de 2026, estende o monitoramento comportamental a agentes de IA7
- Ingere atividades de ferramentas de IA como ChatGPT, Gemini e Microsoft Copilot
- O Outcomes Navigator mapeia a cobertura de detecção para frameworks de segurança
 Adicionar como fonte preferencial
10. Microsoft Defender XDR
Microsoft Defender XDR correlaciona alertas e eventos de produtos de segurança da Microsoft, incluindo Defender for Endpoint, Defender for Office 365, Defender for Identity e Defender for Cloud Apps, em incidentes no portal Microsoft Defender.8
Principais recursos:
- Os incidentes reúnem alertas de e-mail, identidade e endpoint de um ataque em uma única história de ataque
- Investigação e resposta automatizadas, e interrupção de ataques, agem sobre alertas e incidentes automaticamente
- O Microsoft Sentinel é executado no mesmo portal; após 31 de março de 2027, o Sentinel não será mais suportado no portal Azure
- O Security Copilot é integrado ao portal Defender
11. Palo Alto Cortex XDR
A Palo Alto Networks afirma que o Cortex XDR conecta dados de fontes de endpoint, rede, nuvem, identidade e e-mail.9
Principais recursos:
- A Palo Alto relata 100% de detecção em nível de técnica, sem atrasos ou alterações de configuração, na avaliação MITRE ATT&CK Enterprise de 2024, e 8 de 10 etapas de ataque evitadas com zero falsos positivos10
- Visibilidade do tráfego de rede, comportamento do usuário e atividade de endpoint, segundo o fornecedor
Como avaliar soluções XDR
- Faça um piloto com sua própria combinação de sistema operacional e kernel. O Acronis documenta suporte ao Ubuntu 24.04, mas nosso servidor executou apenas backup; o CrowdStrike exige o sensor 7.19.17219 ou posterior no Ubuntu 24.04; nosso trial da Trend Micro não tinha licença para Linux.
- Verifique de qual licença cada recurso precisa. Os recursos de EDR do Acronis exigem seu pacote EDR, o bloqueio do CrowdStrike exige o Falcon Prevent, as ações automáticas do Bitdefender exigem uma licença de proteção, o modo sensor XDR da Sophos não inclui antivírus, e o XDR offline da Trend Micro é um produto separado.
- Implemente em fases, começando no modo de detecção e revisando alertas em relação aos seus próprios scripts administrativos antes de ativar prevenção e playbooks. Os playbooks do Acronis e o Monitoramento de comportamento da Trend Micro no Windows Server ficam desativados por padrão, e a política padrão do CrowdStrike não bloqueou o EICAR.
- Para conformidade, verifique o que cada período de retenção cobre. A retenção de incidentes e alertas foi de 90 a 180 dias em quatro fornecedores; o CrowdStrike documenta até 365 dias para detecções do Threat Graph, e a Sophos exclui casos autogerenciados resolvidos após 30 dias.
- Planeje a memória do endpoint para o agente. Os instantâneos do Windows variaram de 138 MB a 1.174 MB.
- Mapeie as integrações para sua infraestrutura de segurança existente: conector SIEM, ferramenta ITSM e limites de taxa da API.
XDR vs EDR vs SIEM
O CrowdStrike (Next-Gen SIEM) e a Trend Micro (Agentic SIEM e XDR) incluem pesquisa de logs no mesmo console que o XDR. Equipes que executam EDR, segurança de e-mail e um SIEM como silos de segurança separados fazem a triagem de um ataque em vários consoles; o XDR vincula esses sinais em um único incidente.
XDR nativo, aberto e híbrido
Os produtos XDR geralmente são descritos como nativos, abertos ou híbridos, dependendo da origem dos dados:
- XDR nativo é construído com os agentes e sensores de um único fornecedor. As cinco plataformas testadas partem desse modelo.
- XDR aberto ingere dados de ferramentas de segurança de outros fornecedores. A Stellar Cyber é construída nesse modelo.
- XDR híbrido é uma plataforma nativa que também ingere dados de terceiros. As cinco plataformas testadas documentam esses conectores, por exemplo, Okta no Bitdefender e Proofpoint no CrowdStrike.
Metodologia do benchmark de XDR
Um critério sim/não é considerado atendido quando a documentação do fornecedor descreve o recurso e indica a licença, o módulo e as configurações necessárias. Capturas de tela do nosso laboratório o confirmam quando o trial permitiu. Submétricas com notas contam itens de uma lista de verificação fixa aplicada a todos os fornecedores. Não atribuímos pesos nem pontuação total.
Limitações:
- A memória é um instantâneo por fornecedor, obtido sob a política e a carga de trabalho do próprio fornecedor.
- O tempo do instalador exclui o registro no console e o download de políticas.
- A Trend Micro não foi testada no Linux porque o tenant de avaliação não tinha licença para Linux.
- Verificamos recursos que exigem licenças separadas, como o Sovereign Private Cloud, apenas na documentação.
Perguntas frequentes
Uma solução XDR (detecção e resposta estendida) coleta dados de segurança de endpoints, e-mail, sistemas de identidade, sensores de rede e cargas de trabalho em nuvem, correlaciona-os em incidentes e executa ações de resposta a partir de um único console. Ela amplia a detecção e resposta de endpoints (EDR) além do host, para que as equipes de segurança tenham detecção e resposta a ameaças em um só lugar.
Vincular eventos de várias fontes ajuda a expor ataques em várias etapas, como os realizados por grupos de ameaças persistentes avançadas.
Coletar: agentes e conectores enviam dados de várias camadas de segurança (endpoint, e-mail, identidade, rede e nuvem) para uma plataforma. As cinco plataformas testadas recebem dados de endpoint, e-mail e identidade.
Correlacionar: a análise agrupa eventos de segurança relacionados em incidentes. Um insight do Workbench da Trend Micro agrupou 69 alertas e rastreou as etapas de ataque que eles cobriram.
Responder: os playbooks isolam hosts, colocam arquivos em quarentena ou bloqueiam contas. O Acronis documenta o bloqueio de uma conta Entra ID, e seus playbooks fecharam novos incidentes como “Mitigados automaticamente” uma vez ativados.
A correlação visa reduzir falsos positivos e o número de alertas que os analistas de segurança revisam, verificando um alerta em relação a sinais de outras fontes. Nosso teste não mediu taxas de falsos positivos.
Todos os cinco fornecedores testados documentam proteção de endpoints que continua funcionando offline com os módulos e configurações necessários; não testamos endpoints desconectados. Entre os cinco, apenas a Trend Micro documenta análise XDR completa sem conexão com a internet, por meio do Sovereign Private Cloud.
Todos os cinco fornecedores testados documentam um caminho de recuperação, mas apenas Acronis, Bitdefender e Sophos restauram automaticamente. Em nossos testes reais, o Acronis restaurou todos os 17 arquivos de teste em uma execução do RanSim com o pacote EDR ativado; execuções com o pacote desativado e um script de criptografia diferente não restauraram nenhum. O Bitdefender colocou o script de teste em quarentena antes que ele pudesse criptografar algo; com uma exclusão de verificação, não restaurou nenhum dos arquivos criptografados.
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{Comparativo e recursos das 11 principais soluções XDR}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/xdr-solutions}},
  note   = {AIMultiple. Acessado em 30 outubro 2026}
}Resultados e carimbos de data/hora de 75 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo 15 arquivos CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
2 atualizaçõesAdicionada uma seção de resumo do benchmark XDR com resultados por fornecedor de Acronis, Sophos, CrowdStrike, Bitdefender e Trend Micro.
Adicionada uma seção de benchmark prático sobre Acronis, CrowdStrike, Sophos, Bitdefender e Trend Micro, com análises completas dos fornecedores.
Links de referência
- Tem 20 anos de experiência como hacker de chapéu branco e guru de desenvolvimento, com ampla experiência em linguagens de programação e arquiteturas de servidores.
- É conselheiro de administração em uma VC que investe em empresas de tecnologia em estágio inicial e na Ödeal, uma plataforma regional de pagamentos digitais que atende 125.000 comerciantes.
- Liderou a infraestrutura tecnológica e a cibersegurança de sete eleições nacionais e foi reconhecido no Hall da Fama da cibersegurança por líderes globais de tecnologia, incluindo o Twitter.



Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.