


Analisi dei 5 migliori software di gestione delle modifiche al firewall

In qualità di Chief Technology Officer (CISO) di un'organizzazione in rapida crescita, supervisiono un'impronta di rete in espansione. Per gestire i rischi associati alle modifiche della configurazione del firewall, ho esaminato i principali software di gestione delle modifiche al firewall:
I 5 migliori strumenti per la gestione delle modifiche al firewall
Confronto delle funzionalità
Software | Rilevamento dei conflitti | Rilevamento dell'inattività | Rilevamento delle modifiche critiche | Orchestrazione delle modifiche | Distribuzione |
|---|---|---|---|---|---|
FireMon Policy Manager | ✓ | ✓ | ✓ | ✓ | ibrido |
SolarWinds Network Configuration Manager | ✕ | ✕ | ✓ | ✕ | ibrido |
Tufin SecureChange | ✓ | ✓ | ✓ | ✓ | ibrido |
ManageEngine Firewall Analyzer | ✕ | ✕ | ✕ | ✕ | cloud |
AlgoSec FireFlow | ✓ | ✓ | ✓ | ✓ | ibrido |
Riepilogo delle funzionalità:
- Rilevamento delle regole in conflitto: Rileva e avvisa gli amministratori quando le regole del firewall sono in conflitto o si sovrascrivono a vicenda, in tempo reale o tramite avvisi pianificati, contribuendo a prevenire accessi non intenzionali o lacune di sicurezza.
- Rilevamento delle regole inattive o inutilizzate: Identifica le regole che non sono state attivate per un periodo definito (ad es., 90 giorni) e genera avvisi in base a soglie definite dall'utente per supportare la pulizia delle regole e l'ottimizzazione delle policy.
- Rilevamento delle modifiche alle regole mission-critical: Monitora le modifiche alle regole altamente sensibili, come le regole estese «any-any allow» o «any-any block», e invia notifiche in tempo reale o pianificate per garantire visibilità immediata e controllo sulle modifiche ad alto rischio.
- Distribuzione: Definisce l'ambiente operativo, ad es. cloud, on-premise o ibrido, in cui il software di gestione è ospitato ed eseguito.
Reportistica personalizzata: Genera visualizzazioni di dati su misura e audit di conformità basati su metriche di sicurezza specifiche ed esigenze organizzative. È una funzionalità fondamentale.
Riepilogo della compatibilità con le piattaforme
La tabella riassume il supporto delle piattaforme da parte dei software di gestione delle modifiche al firewall indicati.
Canali di notifica
La tabella specifica i canali di recapito delle notifiche supportati: API e integrazioni webhook.
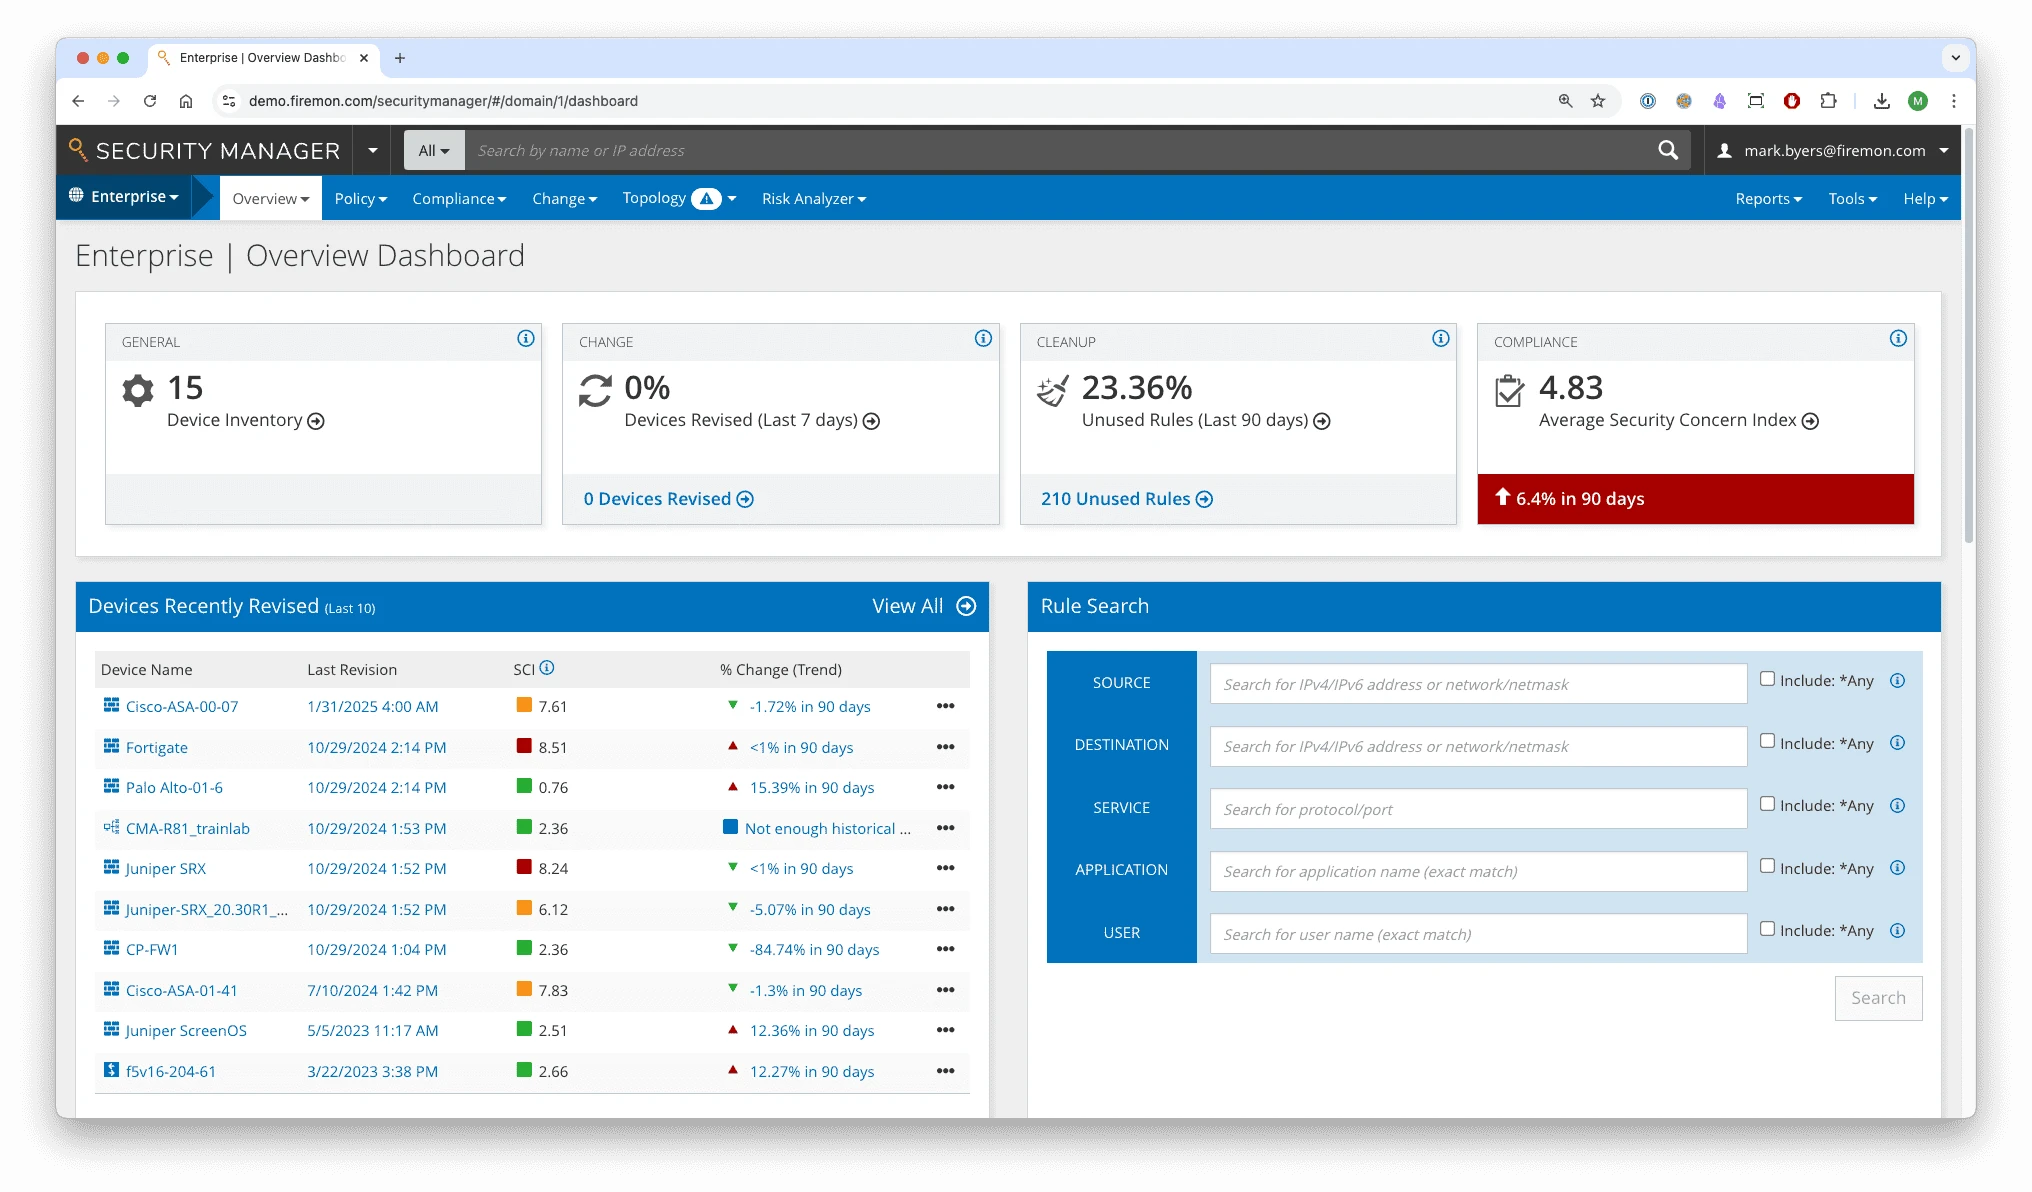
FireMon Policy Manager
FireMon Policy Planner è il componente aggiuntivo per l'automazione delle modifiche per FireMon Security Manager. Security Manager centralizza la visibilità delle policy su oltre 120 piattaforme firewall e cloud, e Policy Planner automatizza l'intero flusso di lavoro delle modifiche, dalla richiesta alla distribuzione. Altre funzionalità distintive includono:
- Controlli di conformità pre-distribuzione: FireMon analizza ogni modifica proposta prima che venga attivata. Verifica la presenza di regole eccessivamente permissive, conflitti e problemi di conformità. Questa analisi proattiva riduce le configurazioni errate, che restano una delle principali cause di incidenti relativi al firewall.
- Analisi dell'impatto per decisioni più sicure: Policy Planner verifica ogni regola proposta per rischi e conformità, e il componente aggiuntivo Risk Analyzer simula l'effetto di una modifica sui percorsi di attacco.
Nel gennaio 2026, FireMon ha aggiunto Policy Workbench a Policy Planner. Fornisce raccomandazioni sulle regole senza una mappatura completa della topologia e convalida le modifiche proposte rispetto a framework come PCI DSS, NIST e DORA prima della distribuzione.1
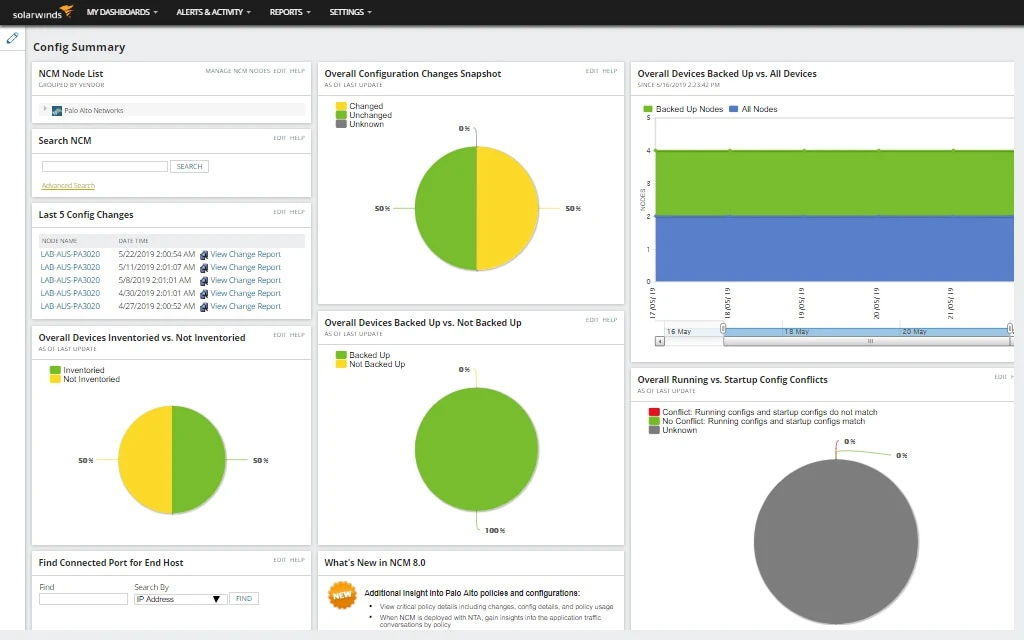
SolarWinds Network Configuration Manager
SolarWinds Network Configuration Manager (NCM) automatizza il monitoraggio e la gestione delle impostazioni dei dispositivi di rete. Aiuta a garantire che le configurazioni rimangano sicure, conformi e coerenti su tutta la rete.
- Controlli di conformità automatizzati: NCM esegue audit automatizzati e genera report dettagliati. Questo monitoraggio continuo consente ai team di identificare e affrontare i problemi di non conformità prima che diventino un rischio.
- Inventario di rete e visibilità: NCM mantiene un inventario in tempo reale di tutti i dispositivi di rete. I team possono tracciare le modifiche e identificare rapidamente quale dispositivo o impostazione ha causato un problema.
Tufin SecureChange
Tufin SecureChange aiuta i team di sicurezza di rete ad automatizzare e gestire le modifiche alle policy di firewall e di rete. Si concentra su flussi di lavoro semplificati, ampia copertura e scalabilità, mantenendo il controllo su rischio e conformità. Principale elemento distintivo:
- Orchestrazione automatizzata delle modifiche: Lo strumento automatizza l'intero ciclo di vita delle modifiche al firewall, dalla richiesta all'approvazione, alla distribuzione e alla dismissione. Ciò riduce lo sforzo manuale, accelera le richieste di modifica e aiuta i team a rispettare SLA rigorosi.
- Gestione degli incidenti: Tufin traccia, assegna priorità e risolve violazioni di sicurezza o violazioni delle policy tramite flussi di lavoro strutturati e avvisi automatizzati.
- Mappa della topologia: SecureChange fornisce una rappresentazione visiva dell'infrastruttura di rete per illustrare il flusso di traffico e le dipendenze tra firewall e dispositivi.
ManageEngine Firewall Analyzer
ManageEngine Firewall Analyzer monitora continuamente le configurazioni del firewall, fornendo ai team di sicurezza un registro chiaro di ogni modifica. Lo strumento può confrontare le configurazioni correnti (in esecuzione) con i valori predefiniti all'avvio, identificare i conflitti e generare report dettagliati per l'audit. I team possono anche pianificare i report e filtrare le modifiche ripetitive o di routine per concentrarsi sugli aggiornamenti importanti. Le funzionalità distintive principali includono:
- Monitoraggio delle modifiche alla configurazione: Lo strumento recupera le configurazioni del firewall tramite CLI o API e tiene traccia di chi ha apportato ogni modifica, cosa è stato modificato e quando. Può confrontare le configurazioni in esecuzione e all'avvio, rilevare conflitti e generare report dettagliati per l'audit.
- Report pianificati e personalizzabili: I team possono pianificare i report, filtrare le modifiche ricorrenti o note ed esportare i dati in più formati. Ciò aiuta a ridurre il disordine e a concentrarsi sulle modifiche critiche.
AlgoSec FireFlow
AlgoSec FireFlow fornisce un'orchestrazione delle modifiche automatizzata e basata sull'intento, allineata alle applicazioni aziendali. Oltre all'analisi del rischio e alla pianificazione delle modifiche, la piattaforma automatizza l'intero ciclo di vita delle modifiche. Fornisce audit automatizzati della conformità del firewall che controllano continuamente le modifiche alle regole rispetto alle normative, identificano le lacune e generano report pronti per l'audit con documentazione completa delle modifiche.
FireFlow integra il contesto aziendale nei processi di modifica del firewall, garantendo che le policy di sicurezza supportino i requisiti di connettività delle applicazioni mantenendo la conformità e riducendo al minimo il rischio.
Funzionalità principali:
- Gestione proattiva del rischio: Analizzando il traffico e le lacune delle policy, AlgoSec rafforza le regole eccessivamente permissive e riduce l'esposizione non necessaria. I team possono gestire le regole su tutti i firewall, garantendo una sicurezza coerente in tutta la rete.
- Consapevolezza della topologia e analisi dell'impatto: AlgoSec identifica tutti i firewall che saranno interessati da una modifica proposta. Valuta l'impatto su sicurezza, conformità e operazioni aziendali prima dell'implementazione. Ciò aiuta a prevenire configurazioni errate e a ridurre il rischio di rete.
- Orchestrazione delle modifiche basata sull'intento: AlgoSec automatizza l'intero ciclo di vita delle modifiche, dalla pianificazione, valutazione del rischio, approvazione, implementazione e convalida, utilizzando un'orchestrazione basata sull'intento che allinea le modifiche al firewall ai requisiti delle applicazioni aziendali.
- Analisi dell'impatto basata sull'intento aziendale: Prima di applicare qualsiasi modifica, AlgoSec identifica quali applicazioni e servizi saranno interessati e valuta l'impatto su sicurezza, conformità e business, così i team possono prevenire configurazioni errate che interrompono le app critiche.
Che cos'è la gestione delle modifiche al firewall?
La gestione delle modifiche al firewall si riferisce al processo sistematico di aggiornamento, applicazione di patch e modifica delle configurazioni del firewall per mantenere sicurezza, conformità e prestazioni di rete. Poiché i firewall rappresentano la prima linea di difesa contro le minacce esterne, devono essere mantenuti aggiornati con le ultime patch e gli aggiornamenti delle regole per affrontare le vulnerabilità note e adattarsi alle esigenze di rete in evoluzione.
Obiettivi principali
- Ridurre i rischi di sicurezza: Aggiornamenti tempestivi e modifiche controllate della configurazione aiutano a chiudere le vulnerabilità prima che possano essere sfruttate.
- Mantenere l'efficacia del firewall: Garantisce che i meccanismi di protezione rimangano allineati alle minacce emergenti e alle topologie di rete in evoluzione.
- Garantire conformità e verificabilità: Fornisce un processo documentato per tutte le modifiche al fine di soddisfare gli standard interni e normativi. Le normative recenti aumentano qui la pressione. La versione PCI DSS 4.0.1, obbligatoria dal 31 marzo 2025, richiede ai team di riesaminare i controlli di sicurezza di rete almeno ogni sei mesi e di registrare un motivo aziendale per ogni regola. Uno strumento di gestione delle modifiche mantiene questa cronologia in un unico posto e la produce per gli auditor.2
Processo di gestione delle modifiche al firewall
Il processo include in genere:
- Richiesta: Invio di una richiesta formale di modifica (ad es., patch, aggiornamento della configurazione o nuova regola).
- Revisione e valutazione del rischio: Valutazione dei potenziali impatti sulla sicurezza e sulle operazioni della modifica.
- Approvazione: Ottenimento dell'autorizzazione tramite flussi di lavoro definiti per garantire la responsabilità.
- Implementazione: Applicazione dell'aggiornamento o della modifica della regola in modo controllato e documentato.
- Verifica e audit: Test e conferma che la modifica sia riuscita e non abbia introdotto nuovi rischi.
Quando automatizzato, questo processo consente aggiornamenti più rapidi e sicuri riducendo al minimo l'errore umano e garantendo che ogni modifica sia tracciata e conforme.
L'IA sta entrando nella gestione delle modifiche al firewall
I fornitori stanno aggiungendo l'IA per accelerare il lavoro di modifica e ridurre gli errori.
- Tufin ha lanciato TufinAI nell'aprile 2025. Include TufinMate, un assistente di chat che risponde a domande su policy e conformità in linguaggio semplice. 3
- Nel marzo 2026, Tufin è andata oltre e ha annunciato agenti autonomi per la gestione di conformità, postura e policy.4
- AlgoSec offre un assistente simile, AlgoBot, che consente ai team di descrivere una modifica con parole semplici invece di scrivere le regole a mano.5
- FireMon ha annunciato FireMon Agentic IA a ottobre 2026, con disponibilità prevista per novembre. Il suo agente Policy Change Designer prepara le modifiche al Policy Plan e si mette in pausa quando un professionista deve scegliere tra opzioni valide. Nulla viene salvato finché il professionista non accetta la proposta e l'accettazione salva il lavoro in Policy Planner senza distribuirlo su un firewall.6
Questo cambiamento solleva una nuova domanda: chi, o cosa, è autorizzato ad apportare una modifica. Gli agenti IA possono richiedere e applicare modifiche al firewall alla velocità della macchina, con meno revisione umana. Gli strumenti di gestione delle modifiche ora tracciano queste richieste guidate dagli agenti insieme a quelle umane.
Un avvertimento: l'IA può gonfiare i set di regole
L'IA accelera la creazione delle regole, ma la velocità comporta un rischio. Alcuni strumenti di IA aggiungono nuove regole sopra quelle vecchie invece di unificarle o rimuoverle. Una base di regole di poche centinaia di voci può crescere fino a migliaia.
Al loro interno si nascondono duplicati, contraddizioni ed eccezioni dimenticate. Questi indeboliscono la sicurezza e rendono gli audit più difficili. Standard come PCI DSS e NIST 800-53 richiedono l'accesso con privilegi minimi e una motivazione chiara per ogni regola. Una base di regole gonfiata e creata dall'IA rende difficile mantenere questa documentazione. La pulizia e la revisione delle regole restano necessarie, anche con l'IA nel processo.
FAQ
Sebbene lavorino a stretto contatto, la gestione delle modifiche al firewall e la gestione della configurazione del firewall affrontano aspetti diversi del controllo e della manutenzione degli ambienti di rete.
La gestione delle modifiche riguarda come e quando le alterazioni vengono introdotte nella rete. Enfatizza la pianificazione strutturata, le fasi di approvazione formale e la distribuzione controllata di aggiornamenti o modifiche.
La gestione della configurazione, d'altra parte, si concentra su ciò che attualmente esiste all'interno della rete. Garantisce che vengano mantenuti registri accurati e aggiornati delle impostazioni dei dispositivi, dei parametri di sistema e delle configurazioni dell'infrastruttura.
Gli strumenti di gestione delle modifiche al firewall si concentrano sul controllo di come vengono introdotte le modifiche, gestendo i flussi di lavoro per richiedere, revisionare, approvare e implementare aggiornamenti alle regole o al software del firewall. Il loro scopo è garantire che le modifiche avvengano in modo sicuro, coerente e con interruzioni minime.
Gli strumenti di gestione della configurazione del firewall si concentrano sul mantenimento di un registro accurato e in tempo reale di le impostazioni correnti del firewall, incluse regole, policy e parametri dei dispositivi. Aiutano a rilevare la deriva di configurazione, convalidare la conformità e garantire che lo stato del firewall corrisponda agli standard di sicurezza definiti.
 Aggiungi come fonte preferita
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{Analisi dei 5 migliori software di gestione delle modifiche al firewall}},
  year   = {2026},
  month  = nov,
  howpublished    = {\url{https://aimultiple.com/firewall-change-management-software}},
  note   = {AIMultiple. Consultato il 2 novembre 2026}
}Risultati e timestamp di 15 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 3 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
4 aggiornamentiAggiunta una sezione sull'IA nella gestione delle modifiche firewall, con TufinAI e AlgoBot.
Espansa la sezione "Fattore chiave di differenziazione" con nuove funzionalità.
Espansa la sezione "Riepilogo delle funzionalità" con nuove capacità di rilevamento.
Sostituito Algosec con Algosec FireFlow nelle descrizioni dei prodotti.
Collegamenti di riferimento
- Ha 20 anni di esperienza come hacker white-hat e guru dello sviluppo, con una vasta competenza nei linguaggi di programmazione e nelle architetture dei server.
- È consulente del consiglio di amministrazione presso una società di venture capital che investe in aziende tecnologiche in fase iniziale e presso Ödeal, una piattaforma di pagamento digitale regionale che serve 125.000 commercianti.
- Ha guidato l'infrastruttura tecnologica e la cybersecurity di sette elezioni nazionali ed è stato riconosciuto nella Hall of Fame della cybersecurity da leader tecnologici globali tra cui Twitter.

Prossimo da leggere
I 12 migliori software di Endpoint Privilege Management (EPM)

I migliori 25+ software di gestione della privacy: funzionalità e prezzo

I 12 migliori software di gestione delle patch, incluso NinjaOne
I migliori 12 software di gestione dei dispositivi mobili
Prezzi dei 6 principali software di IT Service Management (ITSM)

Analisi dei 3 migliori strumenti open source di gestione dei firewall


Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.