


Top 20+ Ferramentas de Gerenciamento do Active Directory
Embora muitos sistemas tenham migrado para a nuvem, o Active Directory (AD) continua sendo a plataforma central de identidade para gerenciar usuários, dispositivos e acesso na maioria das organizações.
Listamos as 21 principais ferramentas que oferecem suporte às principais áreas do gerenciamento do Active Directory com suas capacidades distintas:
Nome da ferramenta | Foco em AD | Função principal de AD |
|---|---|---|
Gerenciamento de permissões e direitos de acesso | Gerenciamento completo de AD | |
Backup e recuperação | Suporte operacional de AD | |
Gerenciamento do ciclo de vida de identidades e usuários | Gerenciamento completo de AD | |
Gerenciamento de permissões e direitos de acesso | Gerenciamento completo de AD | |
Gerenciamento do ciclo de vida de identidades e usuários | Gerenciamento completo de AD | |
Netwrix Directory Manager | Gerenciamento do ciclo de vida de identidades e usuários | Gerenciamento completo de AD |
Microsoft AD Explorer | Administração leve de AD e LDAP | Gerenciamento completo de AD |
Hyena | Administração leve de AD e LDAP | Gerenciamento completo de AD |
Softerra LDAP Administrator | Administração leve de AD e LDAP | Gerenciamento completo de AD |
Dameware Remote Support | Suporte e administração remotos | Suporte operacional de AD |
Gerenciamento completo de AD (Controle administrativo): oferece controle direto sobre objetos do AD (usuários, grupos), incluindo criação, modificação, delegação e automação de tarefas de diretório.
Visibilidade e supervisão de AD (Auditoria, Monitoramento, Segurança): focado em monitorar, registrar, auditar e analisar alterações ou atividades de acesso no AD para fins de segurança e conformidade.
Suporte operacional de AD: aprimora ou complementa ambientes de AD (por exemplo, aplicação de políticas de senha, recuperação de contas, suporte remoto, backups de sistemas), mas não gerencia objetos do AD diretamente.
Comparações detalhadas de ferramentas de gerenciamento de AD e integradas ao AD
Suporte de plataforma
Todas as ferramentas de gerenciamento do Active Directory são compatíveis com Windows.
Interface baseada na web: acessível via navegador; sem aplicativo desktop nativo para esse sistema operacional.
Linux baseado em sensores: monitora o Linux usando agentes ou sensores leves, em vez de um aplicativo completo.
Licenciamento
One Identity Active Roles
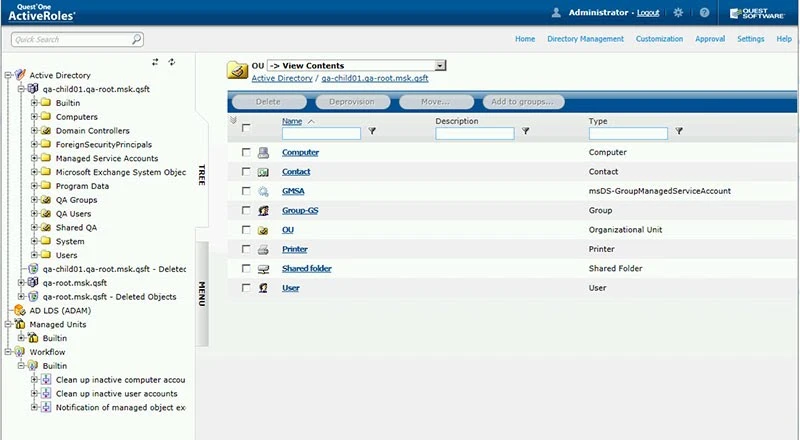
ActiveRoles usa um console baseado em Windows que oferece suporte à delegação, aplicação de políticas e automação de fluxos de trabalho. Inclui funções predefinidas, fluxos de trabalho de aprovação e provisionamento baseado em políticas para padronizar o controle de acesso e reduzir tarefas manuais de administração. O ActiveRoles atua como um firewall virtual em frente ao AD, impondo delegação de privilégios mínimos orientada por políticas em ambientes híbridos de AD/Entra ID/M365.
A interface exige muita configuração. Recursos avançados, como políticas personalizadas e automação, geralmente exigem scripts PowerShell ou integração com REST API. A delegação é granular, mas é necessária uma configuração adequada para evitar sobreposição de privilégios.
Escolha o Active Roles para o gerenciamento do Active Directory.
Obter teste gratuitoPara quem é indicado: grandes organizações com necessidades avançadas de governança de identidades no Active Directory e no Microsoft Entra ID (Azure AD). Ideal para equipes que exigem delegação orientada por políticas, automação de conformidade e controle granular de acesso em escala.
Capacidades distintas
- Associação baseada em regras que se auto-atualiza a partir de atributos do AD
- Acesso com prazo determinado que expira automaticamente
- Provisionamento baseado em políticas com regras em nível de atributos
- Descoberta de objetos obsoletos para usuários inativos e objetos órfãos
- Suporte a PowerShell e REST API para automação e integração
One Identity Active Roles permite delegação baseada em políticas e automação de conformidade, mas a configuração personalizada e os scripts são difíceis de aprender.
Licenciamento
Software comercial licenciado por usuário ou por objeto gerenciado.
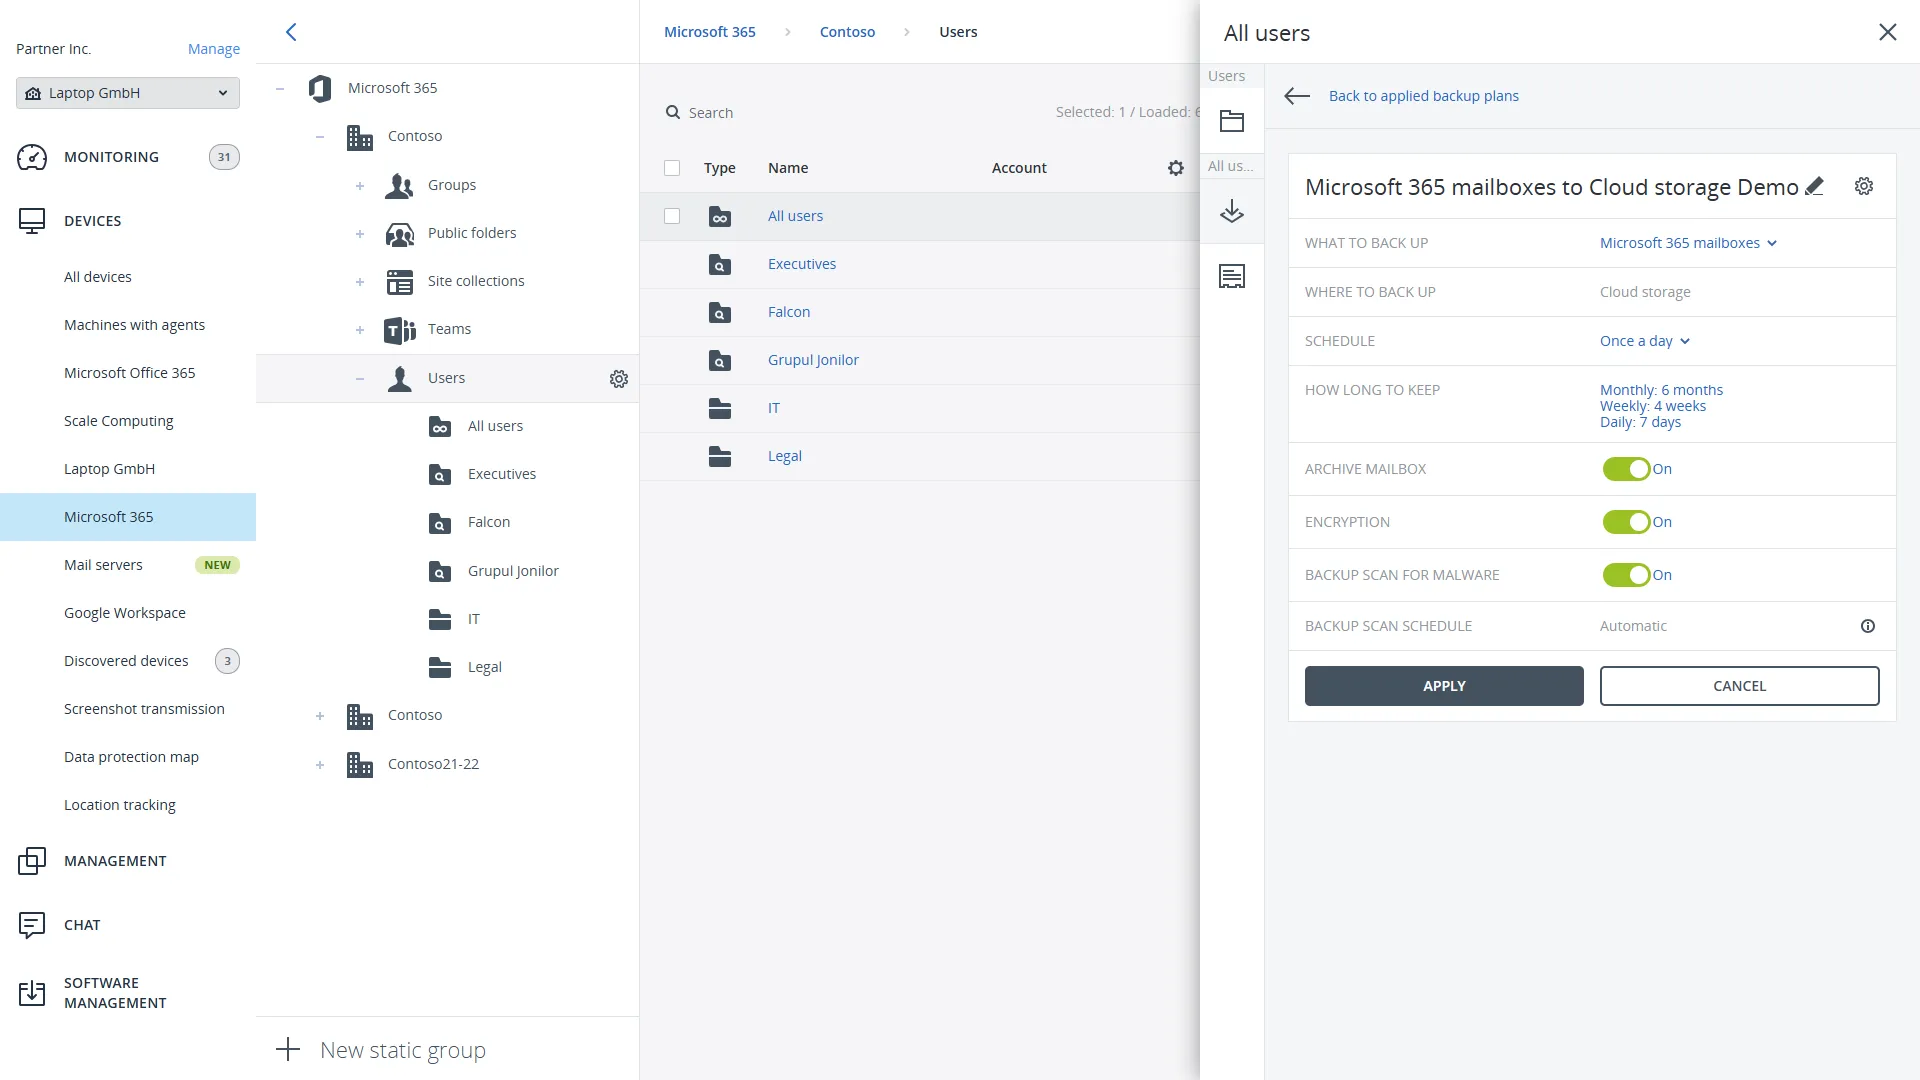
Acronis Cyber Protect Cloud
Acronis Cyber Protect Cloud é uma plataforma de backup e segurança vendida por provedores de serviços gerenciados. Não é uma ferramenta dedicada à administração do AD. Seu papel no AD é de proteção: ela faz backup de controladores de domínio e dados do Microsoft Entra ID e os restaura após falhas, exclusões ou ataques.
Escolha o Acronis Cyber Protect Cloud para o gerenciamento do Active Directory.
Obter teste gratuitoPara quem é indicado: MSPs e equipes de TI que precisam fazer backup e recuperar controladores de domínio e o Entra ID junto com as outras cargas de trabalho que já protegem com o Acronis.
Capacidades distintas
- Plataforma integrada de proteção cibernética. O Acronis é integrado nativamente a recursos de backup, recuperação de desastres, segurança cibernética, gerenciamento de endpoints e RMM, em vez de depender de alegações de provisionamento de contas específicas do AD.
- Backup de AD com reconhecimento de aplicações. Os controladores de domínio são copiados como máquinas inteiras com o backup do aplicativo Active Directory habilitado, usando credenciais de administrador de domínio.
- Recuperação de controlador de domínio. Um controlador de domínio é restaurado como uma máquina inteira a partir do console web ou de mídia inicializável, inclusive para uma máquina virtual ou hardware diferente. Em domínios com mais de um controlador de domínio, a restauração é não autoritativa, o que impede reversão de USN.
Acronis Cyber Protect Cloud protege o AD em vez de gerenciá-lo. Ele não cria, modifica, audita ou delega objetos do AD; portanto, ferramentas nativas como Active Directory Users and Computers continuam sendo necessárias para a administração.
Licenciamento
Comercial; licenciado por meio do Acronis para provedores de serviços. O preço é baseado em cotação e normalmente vinculado à escala da implantação.
ManageEngine ADManager
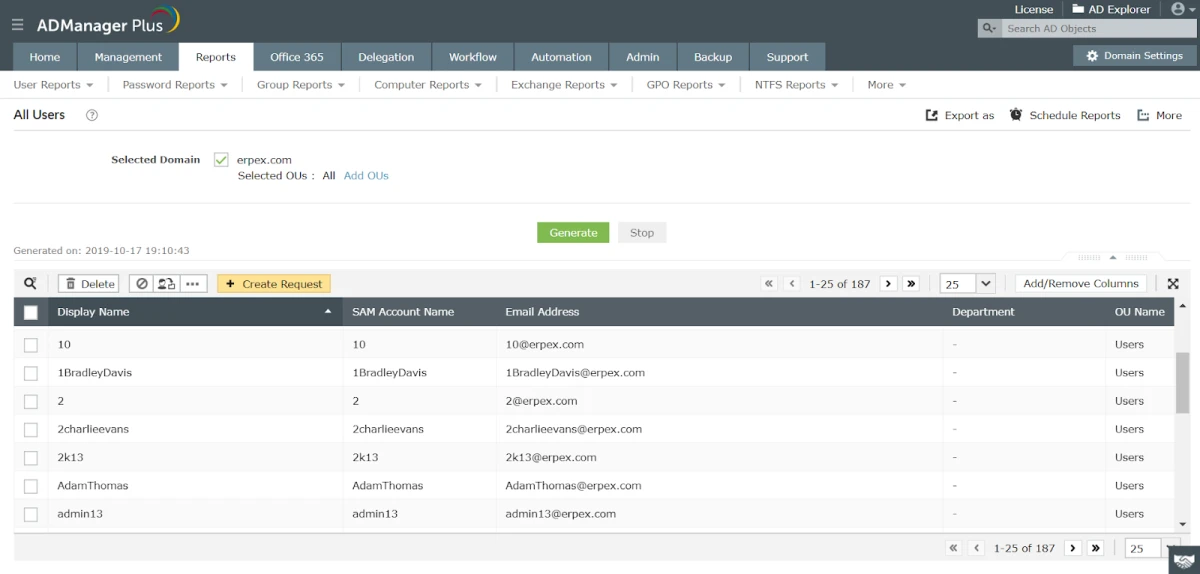
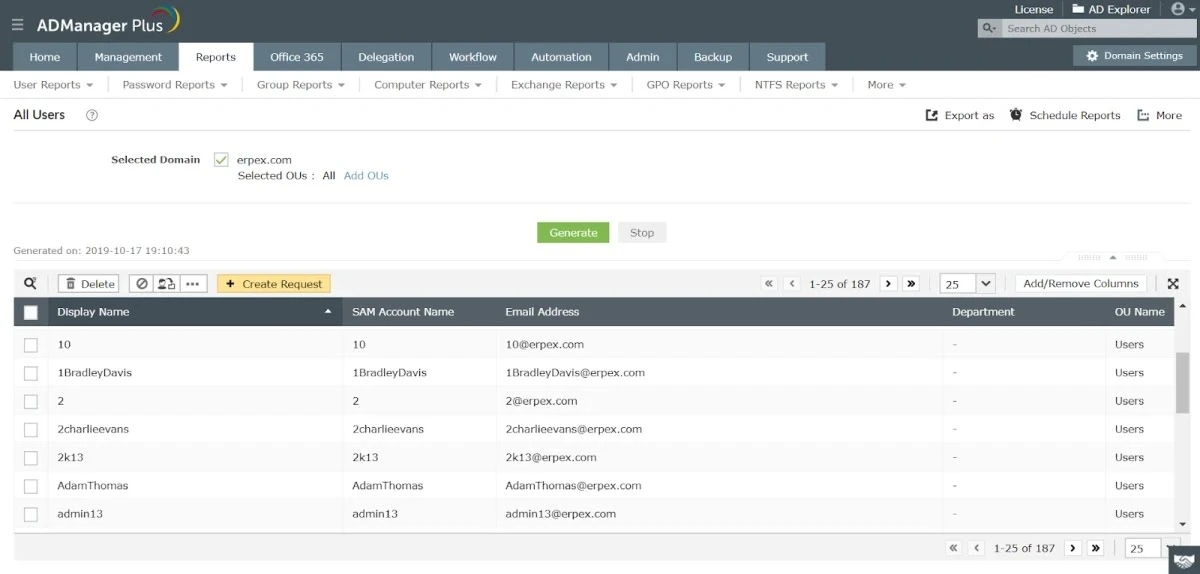
ManageEngine ADManager Plus é um aplicativo baseado na web para gerenciar Active Directory, Exchange, Microsoft 365 e Google Workspace a partir de um único console. Ele é instalado em um servidor Windows (local ou auto-hospedado na nuvem, por exemplo, na AWS) e administrado por meio de um navegador, de modo que nenhum cliente desktop por administrador é necessário.
Escolha o ManageEngine ADManager para o gerenciamento do Active Directory.
Explorar planosPara quem é indicado: administradores que gerenciam usuários em vários domínios e plataformas. Ele permite delegar tarefas a pessoal não administrativo, o que é adequado para ambientes onde o controle de acesso baseado em funções é necessário.
Capacidades distintas
- Executa tarefas de AD e Microsoft 365 por meio do console web sem scripts PowerShell.
- Delega tarefas predefinidas a técnicos de help desk não administradores, com escopo por UO e domínio
- Usa modelos para padronizar a criação e atualização de usuários entre domínios
- Inclui relatórios prontos (contas inativas, último logon, associação a grupos) e permite ações sobre objetos a partir de um relatório
ManageEngine ADManager oferece provisionamento em massa, delegação e relatórios de conformidade. Automação avançada de fluxos de trabalho e gerenciamento do Microsoft 365 exigem a edição Professional.
Licenciamento
Licenciamento anual, dimensionado pelo número de domínios e técnicos de help desk. Os preços abaixo são para um domínio:1
- Edição gratuita: $0, limitada a 100 objetos de domínio
- Standard Edition: $595/ano (gerenciamento e relatórios de AD)
- Professional Edition: $795/ano (adiciona automação de fluxo de trabalho, gerenciamento de Exchange/Microsoft 365 e delegação ao helpdesk)
- Uma avaliação de 30 dias da versão completa está disponível. Após a avaliação, a licença volta para a Edição gratuita, a menos que uma licença paga seja adquirida.
SolarWinds Access Rights Manager
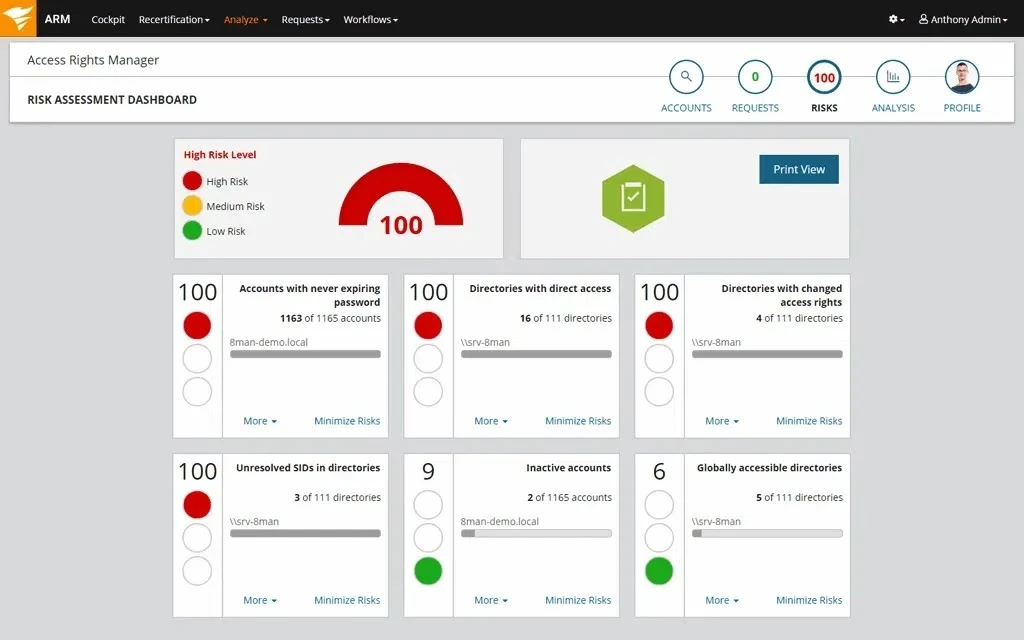
O console de administração baseado em Windows é intuitivo para navegar e editar estruturas de acesso. O portal web permite que os proprietários de dados de negócios aprovem solicitações de acesso ou executem revisões de acesso delegadas.
Algumas tarefas de configuração continuam pouco intuitivas. Por exemplo, criar ou editar modelos de provisionamento de usuários pode exigir o uso de um editor JSON ou uma ferramenta de interface separada, o que os administradores apontaram como menos amigável. Nem toda automação é totalmente orientada por interface gráfica, e há espaço para simplificar fluxos de trabalho avançados.
Escolha o SolarWinds Access Rights Manager para o gerenciamento do Active Directory
Obter teste gratuito de 30 diasPara quem é indicado: organizações de médio e grande porte que gerenciam ambientes complexos de AD e Microsoft 365. É uma boa opção para quem precisa auditar, controlar e delegar o acesso de usuários e aplicar políticas de privilégios mínimos.
Capacidades distintas
- Mapeamento de acesso entre usuários, grupos, compartilhamentos de arquivos, SharePoint, Exchange e Teams
- Provisionamento de AD e Enrta ID usando modelos baseados em funções
- Conceito de proprietário de dados: defina categorias de dados em toda a organização, atribua proprietários funcionais e delegue partes do gerenciamento de permissões aos proprietários de dados.2
- Revisões de acesso automatizadas (campanhas de atestado)
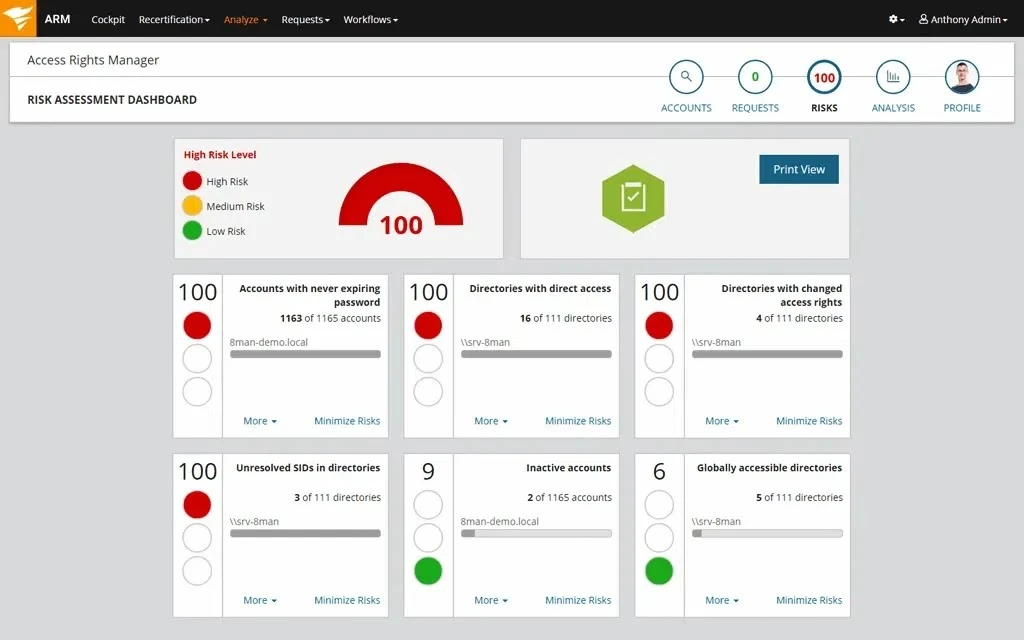
- Painel de análise de riscos que destaca contas com privilégios excessivos e violações de políticas
- Integração com o sistema de arquivos com suporte a NTFS, NetApp e EMC
SolarWinds Access Rights Manager oferece controle de acesso baseado em funções e auditoria, mas a configuração avançada de automação não é totalmente orientada por interface gráfica.
Licenciamento
O teste gratuito está disponível por 30 dias e inclui todos os recursos da edição completa. A Audit Edition oferece acesso somente leitura, visibilidade e relatórios. A Full Edition desbloqueia provisionamento, alterações de permissões, automação de fluxos de trabalho e delegação a partir de $3.448. 3
Cayosoft Administrator
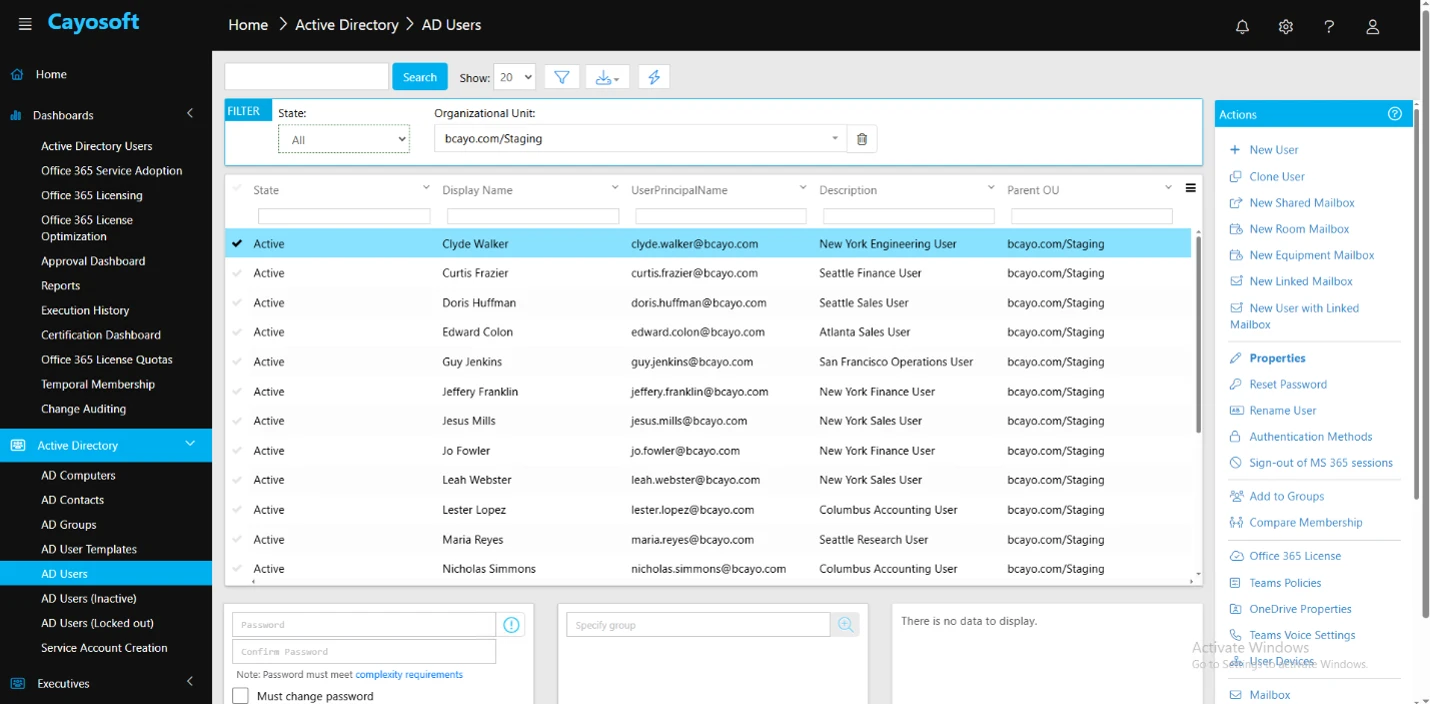
Cayosoft Administrator é uma plataforma híbrida de administração de identidades que gerencia Active Directory, Entra ID, Microsoft 365, Exchange, Teams e Intune a partir de um único console. Abrange automação do ciclo de vida de identidades, administração delegada, governança de grupos e licenças e auditoria de alterações. A administração é executada por meio de políticas e fluxos de trabalho em vez de scripts PowerShell.
Escolha o Cayosoft Administrator para o gerenciamento do Active Directory
Visitar sitePara quem é indicado: equipes de TI que executam ambientes Microsoft híbridos e desejam reduzir a troca de consoles e privilégios administrativos permanentes. A plataforma é adequada para organizações que precisam de autoatendimento delegado, aplicação de privilégios mínimos e trilhas de auditoria no AD local e na identidade na nuvem, sem escrever scripts.
Capacidades distintas
- Console único para AD, Entra ID, Microsoft 365, Exchange, Teams e Intune
- Automação de integração, movimentação e desligamento orientada por dados de RH e regras de negócios
- Delegação baseada em funções e atributos com UOs virtuais e sem privilégios permanentes
- Associação dinâmica a grupos, propriedade e certificação para governança de grupos
- Atribuição, recuperação e controles de cota de licenças do Microsoft 365
- Auditoria de alterações que registra a conta, a alteração, o carimbo de data/hora e os valores antes e depois
Cayosoft Administrator centraliza tarefas de identidade híbridas e elimina a dependência de scripts, mas foi criado para a pilha de identidade da Microsoft.
Licenciamento
Baseado em assinatura, licenciado por usuário ou por objeto gerenciado. A Cayosoft afirma que uma licença cobre todos os administradores, sem custo adicional para CPUs, nós ou servidores. O preço é baseado em cotação. O teste gratuito tem duração de 25 dias.
Netwrix Directory Manager
Netwrix Directory Manager é uma ferramenta de gerenciamento de identidades e grupos que automatiza o provisionamento de usuários, atualizações de grupos e alterações de contas no Active Directory, Microsoft Entra ID e outros diretórios.
É voltado para empresas, não apenas uma ferramenta de scripts. Ele se integra ao AD para oferecer suporte a fluxos de trabalho de aprovação, lógica dinâmica de grupos e administração delegada por meio de um portal web centralizado.
Para quem é indicado: equipes de TI que buscam reduzir a carga de help desk relacionada ao AD, automatizando tarefas de identidade e delegando recursos seguros de autoatendimento a usuários finais e gerentes. É útil em ambientes híbridos com AD, Microsoft Entra ID (antigo Azure AD) e LDAP.
Capacidades distintas
- Provisionamento/desprovisionamento orientado por HRIS sem conectores de terceiros
- Grupos dinâmicos com consultas baseadas em atributos, em que alterações em atributos pai se auto-propagam para grupos filho4
Netwrix Directory Manager automatiza o gerenciamento de usuários e grupos com fluxos de trabalho de aprovação, mas correções e atualizações são complexas.
Licenciamento
Baseado em assinatura, licenciado por usuário habilitado no AD. Teste gratuito disponível. O preço é baseado em cotação e varia conforme o volume de usuários e o tipo de organização.
Edição gratuita vs. paga:
Microsoft AD Explorer
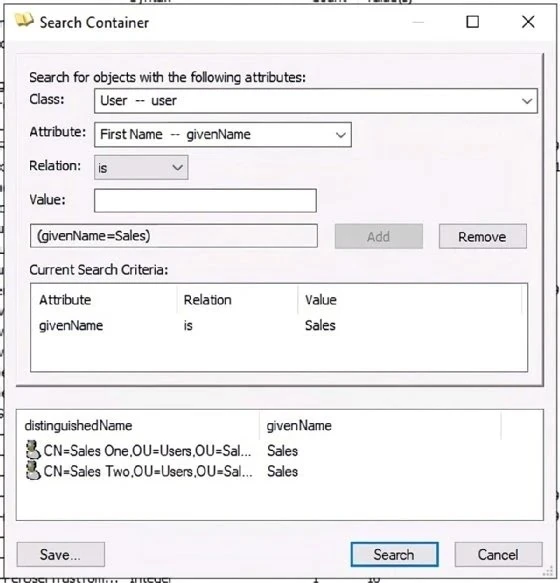
O AD Explorer é um utilitário somente leitura para inspecionar objetos do Active Directory. Ele oferece suporte à pesquisa de atributos, navegação por esquema e comparações de snapshots para rastreamento de alterações. A ferramenta é executada sem instalação e oferece acesso rápido aos dados do diretório.
Não oferece suporte a operações de gravação, provisionamento ou gerenciamento de fluxos de trabalho. Seu uso é limitado à inspeção e auditoria. Não há delegação baseada em funções nem automação de tarefas disponível.
Para quem é indicado: administradores de sistemas e auditores que precisam de acesso rápido para visualizar e comparar dados de objetos do Active Directory. Ideal para inspeção somente leitura, auditoria e solução de problemas, mas não para gerenciamento.
Capacidades distintas
- Comparação de snapshots de estados do AD, como contas de usuários, associações a grupos ou permissões,
- Mostra alterações em nível de atributos
- Não requer instalação; a ferramenta pode ser executada diretamente de um arquivo (como .exe)
Licenciamento
Ferramenta gratuita do pacote Microsoft Sysinternals.
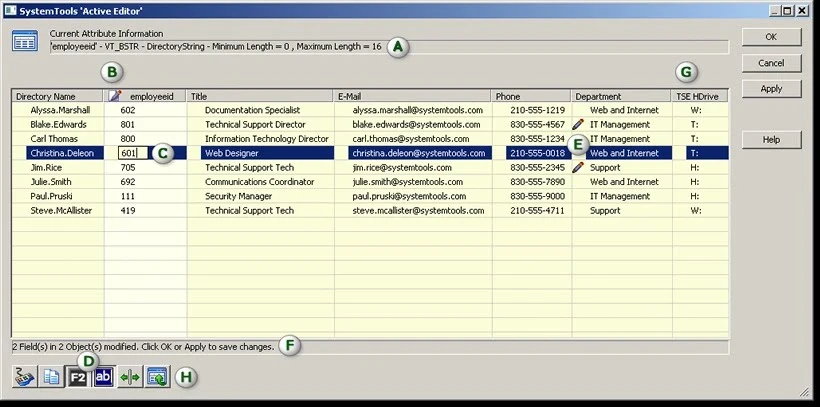
Hyena
O Hyena oferece uma interface central para gerenciar usuários, grupos, compartilhamentos e sessões do AD. Ele permite operações em massa, acesso a logs de eventos e consultas WMI a partir de um único painel.
A interface é rica em funções, mas usa um design antigo. Não possui RBAC, delegação de fluxos de trabalho e ferramentas modernas de relatórios. A configuração e execução de tarefas são manuais e dependem do conhecimento de AD do operador.
Para quem é indicado: administradores de TI que gerenciam servidores Windows, AD e sistemas de arquivos a partir de um console unificado. Útil em ambientes de pequeno e médio porte para eficiência operacional.
Capacidades distintas
- Active Editor: grade semelhante ao Excel para edição em massa de atributos do AD
- Active Task: importação/atualização em massa baseada em CSV script-free para atributos do AD5
Licenciamento
Comercial: preço por usuário. Teste gratuito disponível.
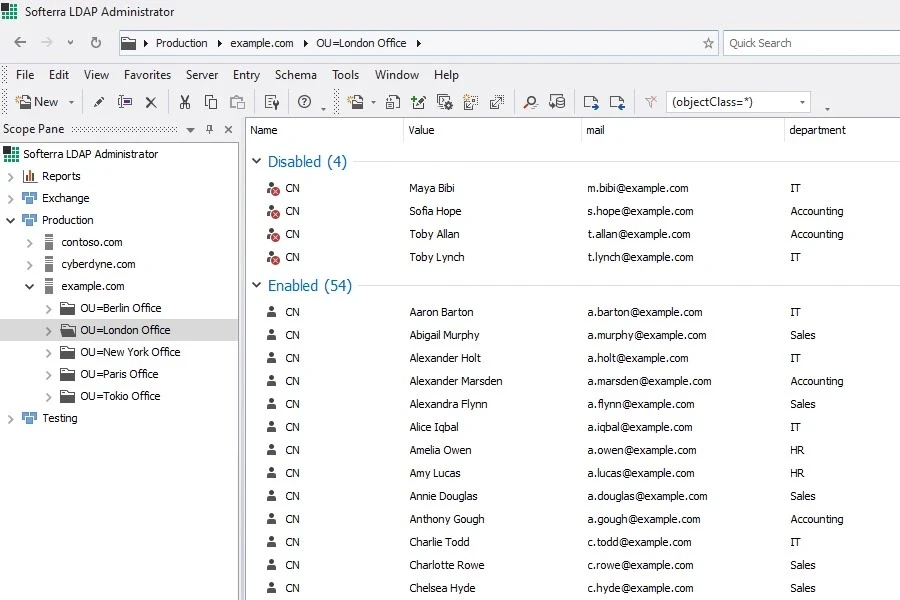
Softerra LDAP Administrator
Softerra LDAP Administrator oferece suporte à edição direta, navegação de esquema e alterações em massa em vários diretórios LDAP, incluindo AD. Ele fornece acesso em nível de atributos, manipulação de sessões de servidor e validação de esquema por meio de uma interface gráfica.
Não inclui delegação de funções, automação de políticas ou fluxos de trabalho de acesso. O foco está no gerenciamento manual de objetos, sem controles integrados de conformidade ou revisão.
Para quem é indicado: administradores de diretórios que trabalham em ambientes LDAP, incluindo Active Directory, OpenLDAP e Novell eDirectory. Ideal para quem gerencia esquemas e entradas diretamente.
Capacidades distintas
- Navegue e gerencie o esquema e as entradas LDAP
- Realize edições e importações em massa
- Suporta visualizações de vários servidores
- Navegação visual e comparação de esquemas
Softerra LDAP Administrator oferece controle detalhado de objetos LDAP e AD, mas não oferece automação, delegação ou suporte à conformidade.
Licenciamento
Comercial; licença por usuário. Teste gratuito disponível.
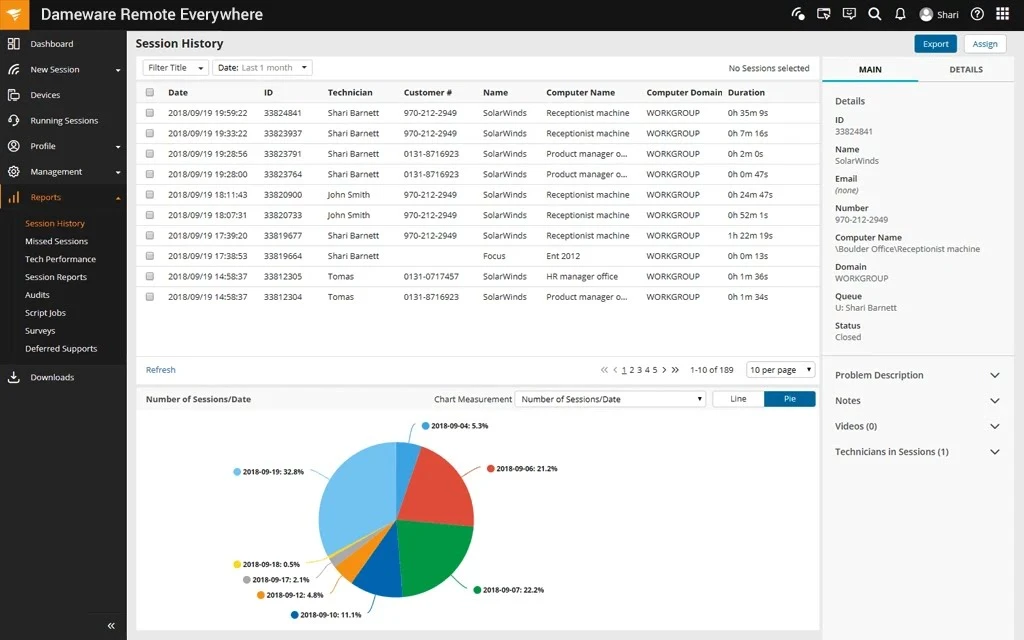
Dameware Remote Support
Dameware Remote Support é um produto local de gerenciamento do AD.
Para quem é indicado: equipes de help desk e suporte de TI que precisam de acesso remoto seguro ao desktop, solução de problemas ao vivo e suporte ao usuário final em várias plataformas.
Capacidades distintas
- Gerenciamento de objetos de AD em vários domínios: crie/exclua/atualize usuários, grupos, UOs e contêineres em um único console sem fazer login em um controlador de domínio
- Exportação em massa de objetos de AD
Dameware Remote Support inclui recursos remotos de gerenciamento do Active Directory (usuários, grupos, UOs, senhas).
Licenciamento
Baseado em assinatura. Teste gratuito disponível via SolarWinds.
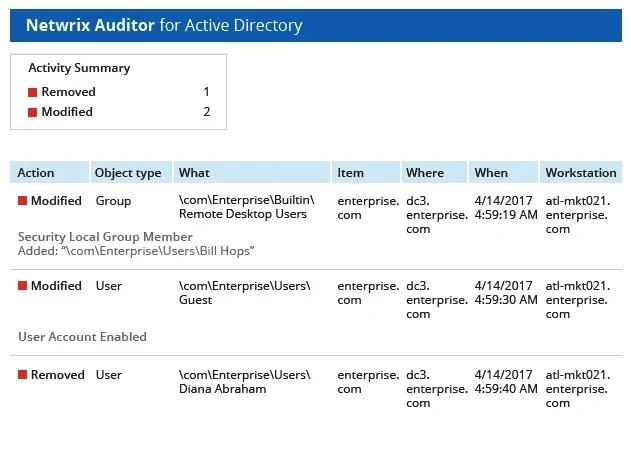
Netwrix Auditor for Active Directory
Netwrix Auditor for Active Directory é uma solução de auditoria projetada para fornecer visibilidade sobre alterações do AD, atividades de logon e configurações de políticas em ambientes de nuvem, locais e híbridos.
Ele apoia organizações com requisitos de conformidade (por exemplo, HIPAA, GDPR, PCI DSS, SOX, ISO/IEC 27001), fornecendo trilhas de auditoria detalhadas, monitoramento de acesso e relatórios prontos alinhados aos requisitos regulatórios.
Para quem é indicado: organizações de médio e grande porte que exigem visibilidade profunda em vários sistemas de TI para conformidade.
Capacidades distintas
- Relatórios de conformidade prontos alinhados a normas como HIPAA, GDPR, PCI DSS, SOX e outras
- Rastreia alterações no Active Directory e na Política de Grupo com detalhes sobre quem fez as alterações, o que foi alterado e quando
- Monitora atividades de logon, incluindo tentativas bem-sucedidas e malsucedidas, para visibilidade e investigação de acesso
- Oferece relatórios de configuração e permissões para suporte à auditoria
- Suporta integração com plataformas ITSM (por exemplo, ServiceNow) para criação automatizada de tickets
Netwrix Auditor for Active Directory rastreia alterações e apoia relatórios de conformidade, mas os alertas são manuais e o licenciamento é caro.
Licenciamento
Netwrix Auditor rastreia todos os logons de usuários e alterações de objetos e envia relatórios diários por e-mail.
Principais diferenças em relação à edição paga:
- Sem alertas em tempo real, mas com resumos diários por e-mail
- Sem painéis interativos
- Sem integrações com SIEMs ou sistemas de tickets
A edição paga inclui trilha de auditoria completa, alertas, relatórios personalizados e relatórios de conformidade prontos.
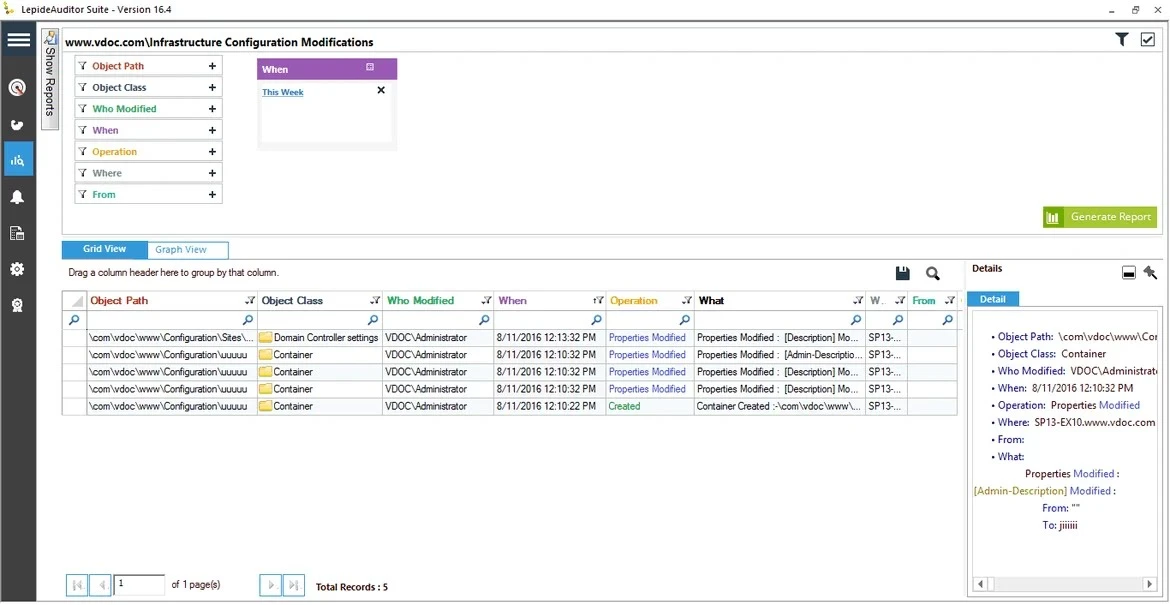
LepideAuditor for AD
Lepide Active Directory Auditor é uma ferramenta centralizada de auditoria e monitoramento projetada para rastrear e relatar alterações de configuração em vários sistemas, incluindo Active Directory, Política de Grupo, Exchange, SQL Server e SharePoint. Oferece visibilidade em tempo real de eventos relacionados à segurança e conformidade e suporta alertas automatizados com base em limites predefinidos.
Para quem é indicado: administradores de TI e equipes de segurança focadas em monitoramento em tempo real, auditoria e aplicação de conformidade em ambientes Active Directory.
Capacidades distintas
- Gera relatórios detalhados sobre atividades de usuários e grupos
- Auditora logons bem-sucedidos e malsucedidos
- Auditora alterações na Política de Grupo, incluindo quem fez as alterações e quando
- Inclui mais de 300 relatórios predefinidos para acompanhamento e monitoramento de conformidade
LepideAuditor for AD monitora e audita o AD em tempo real para conformidade, mas não pode gerenciar usuários ou senhas.
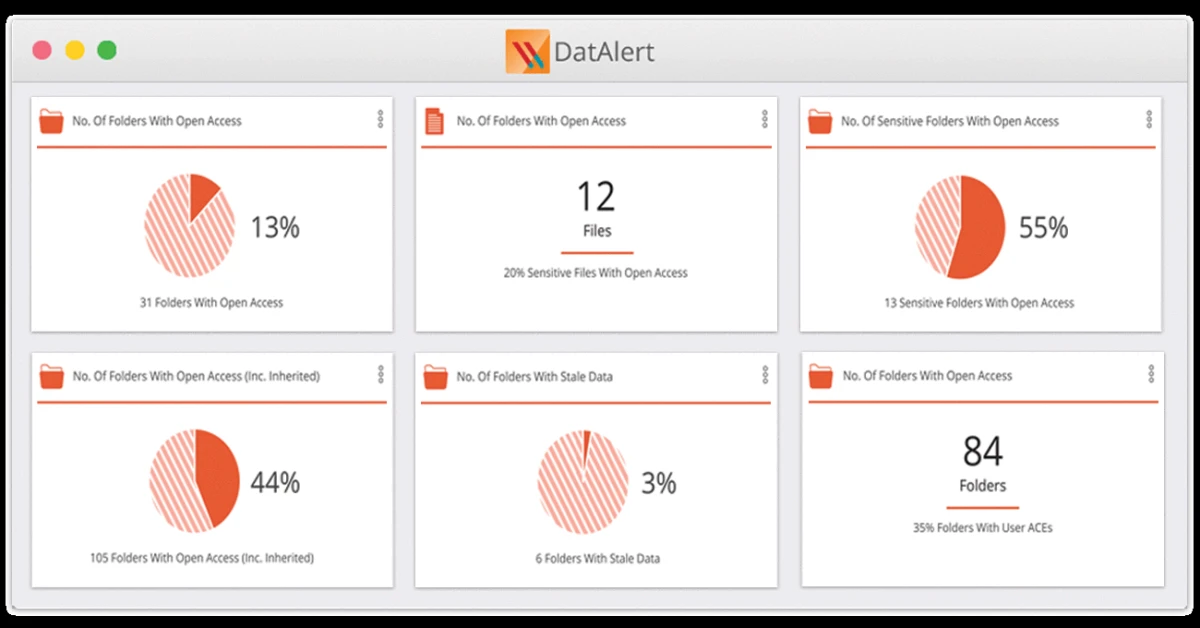
Varonis DatAdvantage for AD
O Varonis oferece uma interface gráfica com análises integradas e ferramentas de investigação. Os administradores podem rastrear o comportamento do usuário, sinalizar anomalias e simular alterações antes de confirmá-las. A configuração pode exigir tempo devido à implantação baseada em agentes e à varredura do ambiente.
Para quem é indicado: organizações que precisam de monitoramento contínuo do acesso ao Active Directory, abuso de privilégios e risco de dados, especialmente em ambientes altamente regulamentados ou híbridos.
Capacidades distintas
- Análise de comportamento de usuários para AD e sistemas de arquivos
- Pontuação automatizada de risco de privilégios
- Simulação hipotética antes de fazer alterações de acesso
- Trilhas de auditoria para perícia e conformidade
Varonis DatAdvantage for AD oferece monitoramento baseado em comportamento e insights de risco de privilégios, mas não provisiona usuários nem gerencia contas.
Licenciamento
Preços em camadas com base em usuários ou volume de dados. Teste gratuito disponível mediante solicitação.
 Adicionar como fonte preferencial
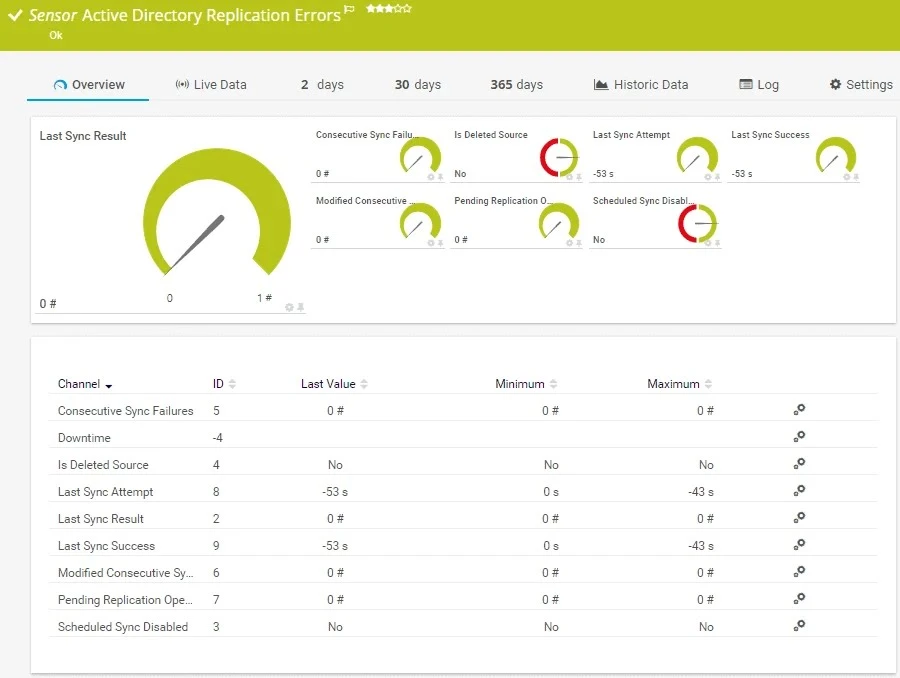
Paessler PRTG Active Directory Monitor
Paessler PRTG Active Directory Monitor faz parte da plataforma mais ampla PRTG Network Monitor, desenvolvida pela Paessler GmbH. Ele fornece monitoramento em tempo real de ambientes Active Directory como parte de uma estrutura baseada em sensores para rastrear a infraestrutura de TI. Suporta implantações locais e baseadas em nuvem.
Para quem é indicado: administradores de TI e engenheiros de rede responsáveis por manter a integridade do Active Directory e o desempenho geral da infraestrutura.
Capacidades distintas
- Sensores personalizáveis para monitorar métricas específicas do AD
- Detecção de erros de replicação e rastreamento de problemas de sincronização de controladores de domínio
- Identificação de usuários desconectados e desativados no Active Directory
- Rastreamento de alterações de associação a grupos e monitoramento do status de objetos do AD
- Sistema de alerta baseado em limites definidos pelo usuário e gatilhos de sensores
- Suporte estendido de monitoramento para sistemas adicionais, incluindo redes, aplicativos e bancos de dados
Paessler PRTG Active Directory Monitor observa a integridade e a replicação do AD, mas não lida com controle de acesso ou gerenciamento do ciclo de vida.
Licenciamento
O PRTG é licenciado com base no número de sensores.
Por exemplo, o PRTG 500 (500 sensores, suficientes para cerca de 50 dispositivos, 1 instalação de servidor) custa $179 por mês, pago anualmente.6
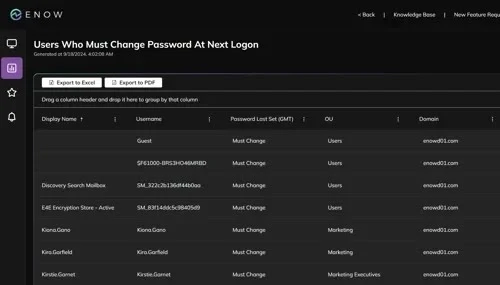
ENow Software’s COMPASS
O COMPASS oferece um painel web com visualizações codificadas por cores, KPIs de desempenho e insights baseados em alertas. É fácil de implantar para equipes operacionais, mas não se estende ao controle de acesso ou à aplicação de políticas.
Para quem é indicado: empresas que exigem monitoramento de integridade em tempo real para Active Directory, DNS, replicação e serviços relacionados.
Capacidades distintas
- Monitoramento da integridade do AD em tempo real
- Validação de DNS, replicação e serviços
- Testes de transações sintéticas
- Limites personalizados e alertas
ENow Software’s COMPASS rastreia a integridade e a replicação do serviço de AD, mas não pode gerenciar usuários nem aplicar políticas.
Licenciamento
Modelo de assinatura anual. O preço é baseado no tamanho da infraestrutura de AD.
ManageEngine ADAudit Plus
ManageEngine ADAudit Plus oferece uma interface baseada na web com relatórios prontos, regras de alerta e painéis ao vivo. Projetado para implantação rápida e baixa curva de aprendizado. A personalização e a retenção de logs a longo prazo podem exigir ajustes adicionais.
Para quem é indicado: organizações que precisam de rastreamento em tempo real de alterações no AD, eventos de logon e modificações de grupos para segurança ou conformidade.
Capacidades distintas
- Rastreia logon/logoff de usuários, alterações de GPO e modificações de grupos
- Suporte a auditoria de servidor de arquivos e DNS
- Integrações de alertas e resposta a incidentes
- Relatórios de conformidade integrados para SOX, HIPAA, GDPR
ManageEngine ADAudit Plus oferece visibilidade e relatórios de alterações do AD em tempo real, mas não pode gerenciar contas ou delegar tarefas.
Licenciamento
Baseado no número de controladores de domínio. Edições gratuitas e pagas disponíveis.
SolarWinds Permission Analyzer
SolarWinds Permission Analyzer é uma ferramenta leve e gratuito, projetada para visualizar e analisar permissões efetivas no Active Directory.
Para quem é indicado: ideal para administradores de sistemas que precisam de insights rápidos sobre permissões de usuários e grupos no Active Directory. Útil para solucionar direitos de acesso sem a complexidade de suítes IAM completas.
Capacidades distintas
Visualiza permissões efetivas, incluindo direitos herdados, sem exigir navegação profunda no AD, facilitando a identificação de configurações incorretas e acessos excessivos. Fornece uma visão em árvore das associações a grupos e permissões aninhadas.
SolarWinds Permission Analyzer exibe claramente as permissões do AD, mas não pode modificar contas nem gerenciar acessos.
Licenciamento
Disponível como ferramenta gratuito da SolarWinds; sem versão ou nível pago.
BeyondTrust AD Bridge
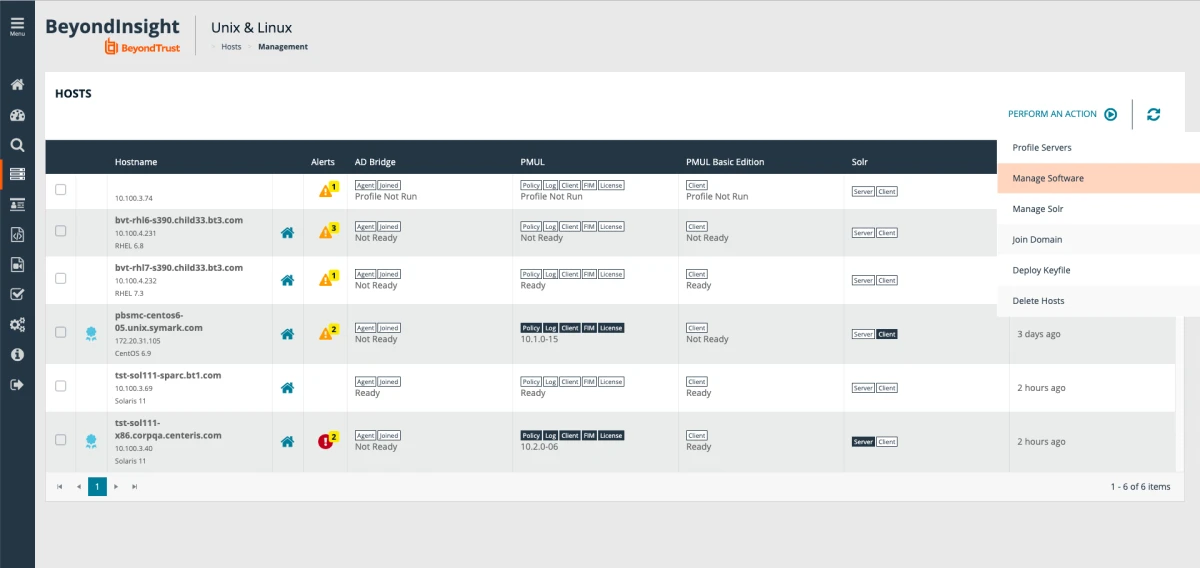
BeyondTrust AD Bridge estende a autenticação AD, a configuração baseada em GPO e o SSO para sistemas Unix, Linux e macOS, tornando hosts não Windows “cidadãos plenos” do domínio AD.
Para quem é indicado: organizações que buscam aplicar acesso de privilégios mínimos em endpoints sem comprometer a produtividade, especialmente entre Windows/macOS.
Capacidades distintas
- Aplicação de Política de Grupo em Linux/Unix/Mac
- Distribuição centralizada de políticas sudoers via Sudo Manager
- Integração com AD, Entra ID e ferramentas ITSM
Licenciamento
Baseado em assinatura. Em camadas por número de endpoints/usuários.
Specops Password Policy
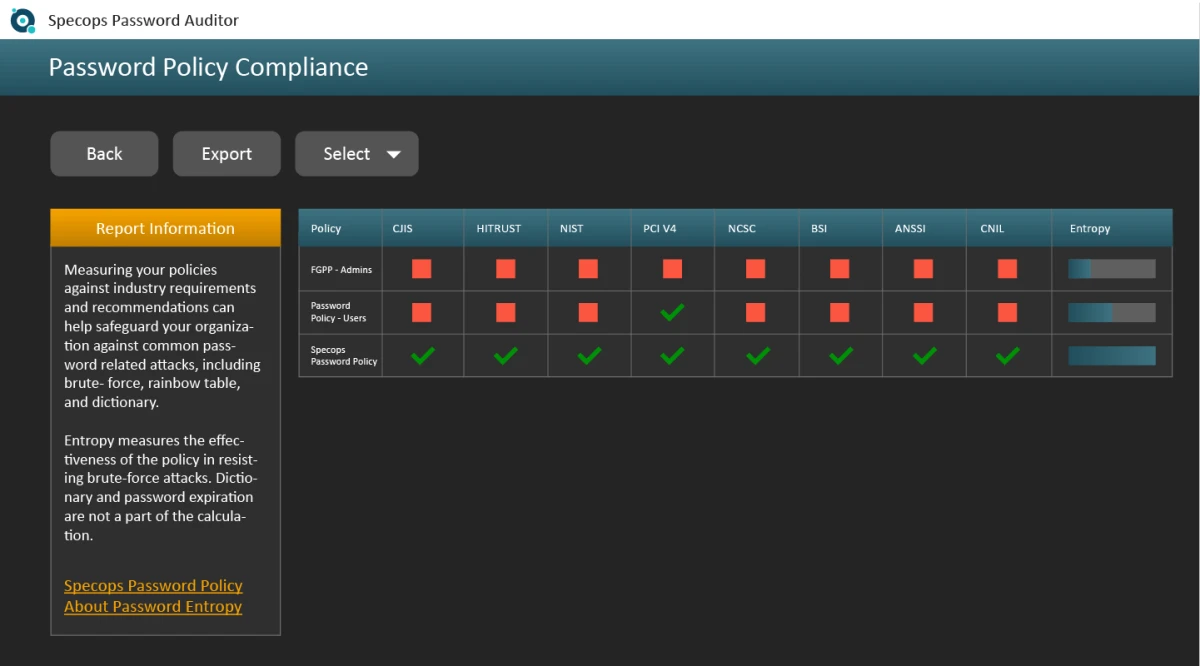
Specops Password Policy integra-se ao Console de Gerenciamento de Política de Grupo (GPMC) com configuração gráfica de regras. É simples de implantar e gerenciar. Inclui feedback em tempo real nas telas de alteração de senha.
Para quem é indicado: equipes de TI que desejam aplicar complexidade de senha mais forte, comprimento e listas de bloqueio além da Política de Grupo nativa do AD.
Capacidades distintas
- Regras personalizadas de complexidade de senha
- Dicionário de senhas proibidas e verificação de senhas violadas
- Feedback do usuário em tempo real na redefinição/alteração
- Relatórios para auditorias de conformidade
Specops Password Policy fortalece as regras de senha do AD, mas não pode gerenciar usuários nem auditar alterações.
Licenciamento
Licenciado por usuário habilitado no AD. Teste gratuito disponível.
Netwrix Account Lockout Examiner
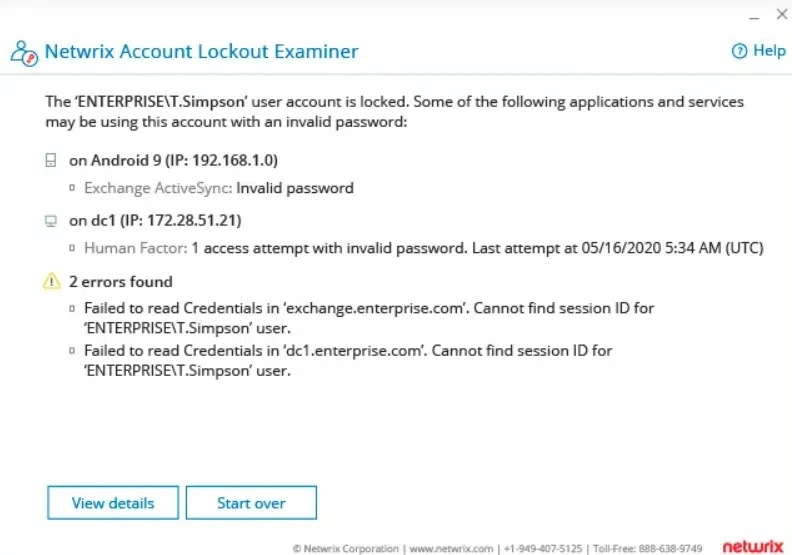
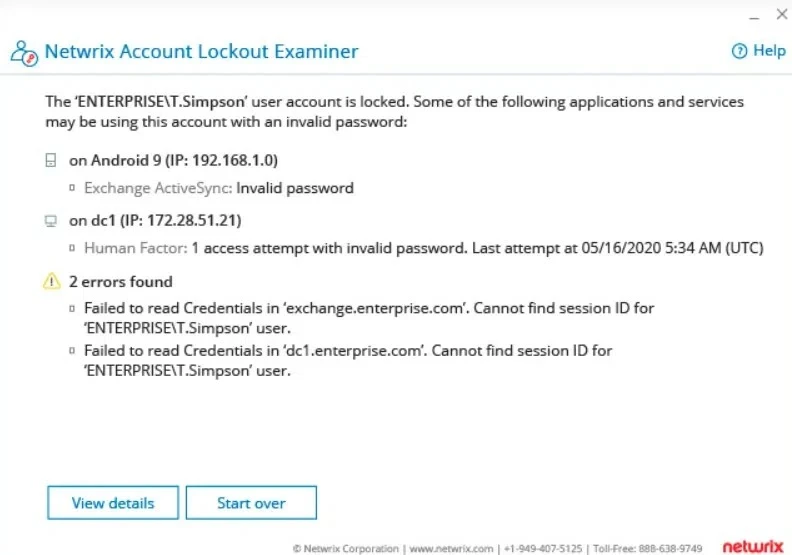
Netwrix Account Lockout Examiner é uma ferramenta gratuito de solução de problemas projetada para ajudar as equipes de TI a identificar rapidamente a causa dos bloqueios de contas do Active Directory. Ela fornece diagnósticos direcionados para rastrear eventos de bloqueio, incluindo aqueles causados por credenciais em cache, tarefas agendadas, unidades mapeadas ou erros de sincronização de dispositivos móveis. A ferramenta é particularmente útil no diagnóstico de problemas com contas de serviço, em que bloqueios podem causar interrupções operacionais.
Para quem é indicado: equipes de help desk e administradores responsáveis por identificar e resolver bloqueios de contas do Active Directory.
Capacidades distintas
- Identificação em tempo real da causa raiz de bloqueios de contas de AD
- Rastreamento de problemas de credenciais e serviços, incluindo credenciais obsoletas, senhas desatualizadas e configurações incorretas
- Diagnóstico rápido com configuração mínima, aceitando um nome de usuário como entrada
- Visibilidade da origem do bloqueio em vários sistemas e serviços
Netwrix Account Lockout Examiner diagnostica rapidamente bloqueios de contas, mas não gerencia objetos ou fluxos de trabalho do AD.
Quest Recovery Manager for AD
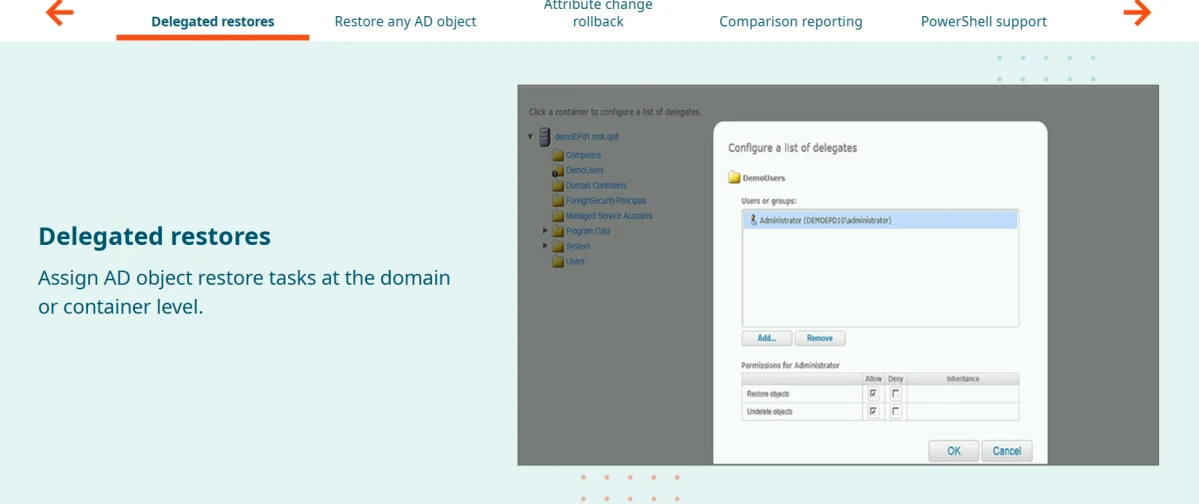
Quest Recovery Manager for AD oferece uma interface baseada em GUI para configuração de backup, restauração em nível de objeto e comparação com o AD ativo.
Para quem é indicado: equipes que precisam de recuperação rápida e granular de objetos, atributos ou até controladores de domínio inteiros do AD após alterações acidentais ou maliciosas.
Capacidades distintas
- Restauração granular de objetos/atributos
- Relatórios de comparação entre AD ativo e backup
- Restauração a partir de controladores de domínio não inicializáveis
- Integração com recuperação de Política de Grupo e DNS
Quest Recovery Manager for AD restaura objetos excluídos do AD, mas não lida com provisionamento ou gerenciamento de acesso.
Licenciamento
Licença comercial baseada no tamanho do domínio/floresta. Teste disponível.
Autenticação de AD para sistemas Linux
Os sistemas Linux podem autenticar-se no Active Directory (AD) usando ferramentas como Samba e SSSD, que permitem autenticação baseada em Kerberos e protocolos de diretório LDAP.
Embora essa configuração funcione bem para login centralizado e resolução de identidade, ela não replica totalmente todas as capacidades do AD (por exemplo, aplicação de Política de Grupo) no Linux. Existem limitações importantes:
- O Linux não suporta a maioria dos Objetos de Política de Grupo (GPOs).
- A configuração do Linux é melhor gerenciada com ferramentas como Ansible, Chef ou Puppet, projetadas para sistemas baseados em Unix.
- A resolução de associação a grupos aninhados pode ser incompleta ou inconsistente.
Por outro lado, o Windows oferece suporte nativo a AD, e a integração baseada em LDAP com o Windows é limitada e pouco confiável.
Assim, o Active Directory continua sendo o sistema mais abrangente e integrado de gerenciamento de identidade e configuração para ambientes Windows.
Para configurações de SO misto, autenticar sistemas Linux no AD oferece o melhor dos dois mundos: controle centralizado sobre o Windows e flexibilidade para o Linux.
Perguntas frequentes
Tecnicamente, não. Mas se você gerencia mais do que alguns sistemas, ele se torna uma ferramenta altamente eficaz e indispensável para administração centralizada e controle de acesso.
Active Directory (AD) é o serviço de diretório da Microsoft, uma implementação do Lightweight Directory Access Protocol (LDAP), um protocolo aberto usado para acessar e gerenciar informações de diretório.
Ele organiza seu ambiente usando objetos (usuários, computadores, impressoras, compartilhamentos) e os armazena em Unidades Organizacionais (UOs) — como pastas em um sistema de arquivos.
Contas locais vs. autenticação centralizada
As organizações normalmente gerenciam o acesso de usuários por meio de contas locais ou autenticação centralizada.
Contas locais podem ser suficientes em ambientes pequenos com poucas máquinas. Scripts podem automatizar parcialmente o gerenciamento de contas locais, mas isso introduz várias limitações:
Sistemas offline podem perder atualizações.
O desprovisionamento imediato, como quando um funcionário é demitido, é difícil de garantir em todos os endpoints.
Além disso, à medida que a infraestrutura cresce para suportar centenas, ou até dezenas de milhares de sistemas, gerenciar a criação, atualização e desativação de usuários no nível de dispositivo individual se torna operacionalmente ineficiente.
Por outro lado, a autenticação centralizada, como a fornecida pelo Active Directory (AD), oferece uma solução mais escalável:
Uma única conta de usuário fornece acesso consistente em todos os sistemas.
A desativação dessa conta revoga imediatamente o acesso em toda a organização.
Portanto, recomendamos uma solução centralizada de gerenciamento de identidade, como o Active Directory ou um serviço de diretório baseado em LDAP, para minimizar o risco de configurações incorretas de acesso, especialmente para equipes que gerenciam unidades organizacionais (UOs), GPOs e modelos de acesso em camadas complexos.
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 20+ Ferramentas de Gerenciamento do Active Directory}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/active-directory-management-tools}},
  note   = {AIMultiple. Acessado em 2 outubro 2026}
}Resultados e carimbos de data/hora de 68 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo 4 arquivos CSV.
Quer os dados granulares por trás disso? Assine o Premium
Registro de alterações
7 atualizaçõesAdicionado um teste gratuito de 25 dias aos detalhes de licenciamento do Cayosoft Administrator.
Adicionado o Cayosoft Administrator à lista de ferramentas de gestão do Active Directory.
Substituído Acronis Cyber Protect por Acronis BackupAgent Server na lista de ferramentas.
Substituídos Acronis Cyber Protect, Dameware Remote Everywhere e BeyondTrust Privileged Management por entradas de produtos focados em AD.
Removido o Acronis Cyber Protect da lista de ferramentas de gestão do Active Directory.
Adicionado One Identity Active Roles à lista de ferramentas de gerenciamento do Active Directory.
Substituídas as seções "Foco" e "Para quem é" por um resumo para o Netwrix Directory Manager.
Links de referência
O trabalho de Cem na AIMultiple foi citado por publicações globais líderes, incluindo Business Insider, Forbes, Morning Brew e Washington Post, por empresas globais como Deloitte e HPE, ONGs como o World Economic Forum e organizações supranacionais como a European Commission. [1], [2], [3], [4], [5]
Ao longo de sua carreira, Cem atuou como consultor de tecnologia, comprador de tecnologia e empreendedor de tecnologia. Ele aconselhou empresas sobre suas decisões de tecnologia na McKinsey & Company e na Altman Solon por mais de uma década. Ele também publicou um relatório da McKinsey sobre digitalização.
Ele liderou a estratégia de tecnologia e as compras de uma operadora de telecomunicações, reportando-se ao CEO. Ele também liderou o crescimento comercial da empresa de deep tech Hypatos, que atingiu uma receita recorrente anual de 7 dígitos e uma avaliação de 9 dígitos partindo do zero em 2 anos. O trabalho de Cem na Hypatos foi coberto por publicações de tecnologia líderes como TechCrunch e Business Insider.
Cem fala regularmente em conferências internacionais de tecnologia. Ele se formou como engenheiro da computação pela Bogazici University e possui um MBA pela Columbia Business School.
A seguir, leia
Compare 10+ ferramentas empresariais de gerenciamento de senhas: recursos, preços

Melhores Ferramentas de Gerenciamento de Vulnerabilidades
Top 17 Ferramentas de Gerenciamento de Serviços de TI

Análise das 3 Principais Ferramentas de Código Aberto para Gerenciamento de Firewall

Principais ferramentas de gerenciamento de firewall: análise e comparação
Sistema de Gerenciamento de Dados de Medição: as 11 principais ferramentas

Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.