


Meilleurs outils UEBA open source et alternatives commerciales

À la base, les solutions UEBA identifient des modèles dans les données, qu'il s'agisse de flux en temps réel ou de datasets historiques.
- Les outils UEBA commerciaux tels que ManageEngine Log360 gardent leurs modèles ML propriétaires fermés. Avoir accès à ces modèles permet aux analystes d'extraire des modèles pertinents des données et d'affiner les processus de détection d'anomalies.
- Les outils UEBA open source donnent aux utilisateurs un accès complet à ces modèles, leur permettant de reproduire l'extraction de modèles pour une détection d'anomalies plus ciblée.
Outils UEBA open source
Après avoir examiné la documentation de chaque framework et outil UEBA open source, j'ai sélectionné les technologies d'analyse comportementale open source de premier plan qui offrent des capacités standard de type SIEM, des alertes, la prise en charge du framework de renseignement sur les menaces MITRE ATT&CK, et une ingestion basée sur API à partir des sources de données.
Selon qu'ils offrent des fonctionnalités UEBA intégrées, je les répartis en :
- Outils UEBA principaux : OpenUBA et Graylog
- Outils UEBA complémentaires : Wazuh
Outils UEBA principaux : OpenUBA et Graylog
Les outils UEBA principaux fournissent un référentiel de modèles prêts à l'emploi, d'apprentissage automatique et de modèles de profilage comportemental pour identifier et analyser les comportements anormaux des utilisateurs et des entités. Ces outils collectent des journaux provenant de diverses sources, les stockent dans des bases de données et s'intègrent à la suite Elastic Stack (Elasticsearch, Kibana, Logstash) pour un traitement et une analyse plus poussés.
Graylog collecte des journaux provenant de divers serveurs à l'aide d'agents tiers (par exemple, Filebeat) et peut configurer ces journaux avec son agent léger Graylog Sidecar depuis un emplacement central. Une fois les journaux ingérés, la détection d'anomalies basée sur le ML est disponible via l'interface Graylog.
OpenUBA ingère des journaux provenant de serveurs et d'agents d'ingestion de journaux tiers. Une fois les journaux ingérés, ils peuvent être analysés pour détecter des comportements anormaux à l'aide de modèles ML ou de profilage comportemental intégrés. Il s'intègre à TensorFlow, Keras, Scikit-Learn et Elasticsearch pour la visualisation et l'analyse. Le projet est en phase de développement précoce (pré-alpha).
Outils UEBA complémentaires : Wazuh
Les outils UEBA complémentaires utilisent la surveillance et l'analyse de données pour détecter les anomalies des utilisateurs et des entités. En intégrant des technologies big data comme Apache Spark à des moteurs tels que Elasticsearch, ils permettent une analyse centralisée des journaux et la détection d'anomalies.
Wazuh surveille les données de télémétrie, y compris les métriques, les journaux et les traces. Vous pouvez surveiller les serveurs directement ou utiliser AWS pour surveiller les services cloud, les résultats étant visualisés dans le tableau de bord Wazuh.
Comparer les outils UEBA gratuit et open source
Ingestion de journaux basée sur des agents
Outil | Ingestion de journaux intégrée basée sur des agents | Idéal pour |
|---|---|---|
OpenUBA | ✕ | Analystes sécurité, data scientists |
Graylog | ✕ | Organisations de petite et moyenne taille ayant besoin d'un SIEM |
wazuh | ✓ | Entreprises ayant besoin de XDR + SIEM |
Apache-Metron | ✓ | Grandes organisations ayant besoin d'un SIEM évolutif |
HELK | ✕ | Organisations de petite et moyenne taille ayant besoin d'une chasse aux menaces personnalisée |
Apache-Spot | ✕ | Entreprises axées sur la sécurité réseau |
✕ : nécessite des intégrations d'agents tiers.
L'ingestion de journaux intégrée basée sur des agents permet à une plateforme de collecter des données de journaux directement depuis les endpoints, serveurs ou appareils à l'aide de ses propres agents, sans outils tiers, pour une analyse et une surveillance centralisées.
Actions de réponse prédéfinies et modèles de playbooks personnalisés
Les outils listés offrent des intégrations SOAR (via des intégrations API/personnalisées) pour déclencher des workflows tels que l'envoi d'alertes, la création de tickets ou la réponse aux incidents en fonction des anomalies détectées. Graylog et Wazuh fournissent des actions de réponse prédéfinies, permettant l'automatisation des workflows sans avoir besoin d'intégrations SOAR.
- Les actions de réponse prédéfinies se déclenchent automatiquement en fonction des données de journaux, permettant une détection proactive des menaces et des actions telles que l'alerte, le blocage d'IP ou la mise en quarantaine de systèmes.
- Les modèles de playbooks personnalisés permettent aux opérateurs de sécurité de déclencher des réponses sur mesure, telles que l'alerte des équipes ou le blocage d'accès, lorsqu'un comportement suspect est détecté.
Maintenance de la sécurité
La maintenance de sécurité d'entreprise facilite la collecte de journaux en garantissant que les mesures de sécurité sont activement appliquées, surveillées et mises à jour par :
- Contrôle centralisé et supervision
- Configurations de journalisation cohérentes
- Des mises à jour et correctifs réguliers des outils de collecte de journaux empêchent l'exploitation des vulnérabilités
Intégrations prêtes à l'emploi
OpenUBA
OpenUBA est un framework UEBA indépendant du SIEM pour l'analyse de sécurité. Il fonctionne indépendamment de votre SIEM et extrait les données directement des entrepôts de données.
OpenUBA utilise Spark et Elasticsearch pour traiter et ingérer des données provenant de sources multiples à grande échelle. Il comprend une bibliothèque/registre de modèles similaire à Docker Hub, permettant aux développeurs et aux analystes de sécurité de rechercher un référentiel de modèles et de partager leurs modèles avec la communauté.
Fonctionnalités clés :
- Générateur de règles visuel : Les analystes connectent des modèles enregistrés entre eux avec des opérateurs logiques sur un canevas interactif pour créer des règles de détection sans code. Les règles sont sérialisées en JSON versionné, ce qui les rend auditables et reproductibles.1
- Hub de modèles communautaire : Un marché de modèles sur openuba.org héberge des modèles de détection d'anomalies prêts à l'emploi fournis par l'équipe principale et la communauté.
- Ingère des journaux provenant de serveurs et d'agents d'ingestion de journaux tiers
- Analyse des données ingérées pour détecter des comportements anormaux à l'aide de modèles ML ou de profilage comportemental intégrés
- S'intègre à TensorFlow, Keras, Scikit-Learn et Elasticsearch pour la visualisation et l'analyse
Graylog
Graylog combine SIEM, UEBA et détection d'anomalies dans sa plateforme. Le serveur Graylog comprend :
- L'application Graylog, qui accepte les journaux de diverses sources et les stocke
- Base de données Elasticsearch
- MongoDB pour les données de configuration (comptes d'utilisateurs, recherches enregistrées, etc.)
La solution comprend plus de 50 scénarios de sécurité prédéfinis basés sur le framework MITRE ATT&CK et des exemples d'adversaires réels.2
Graylog s'intègre à Office 365, Azure, GCP, AWS, Okta, Palo Alto Networks, F5, CrowdStrike et Salesforce.
Wazuh
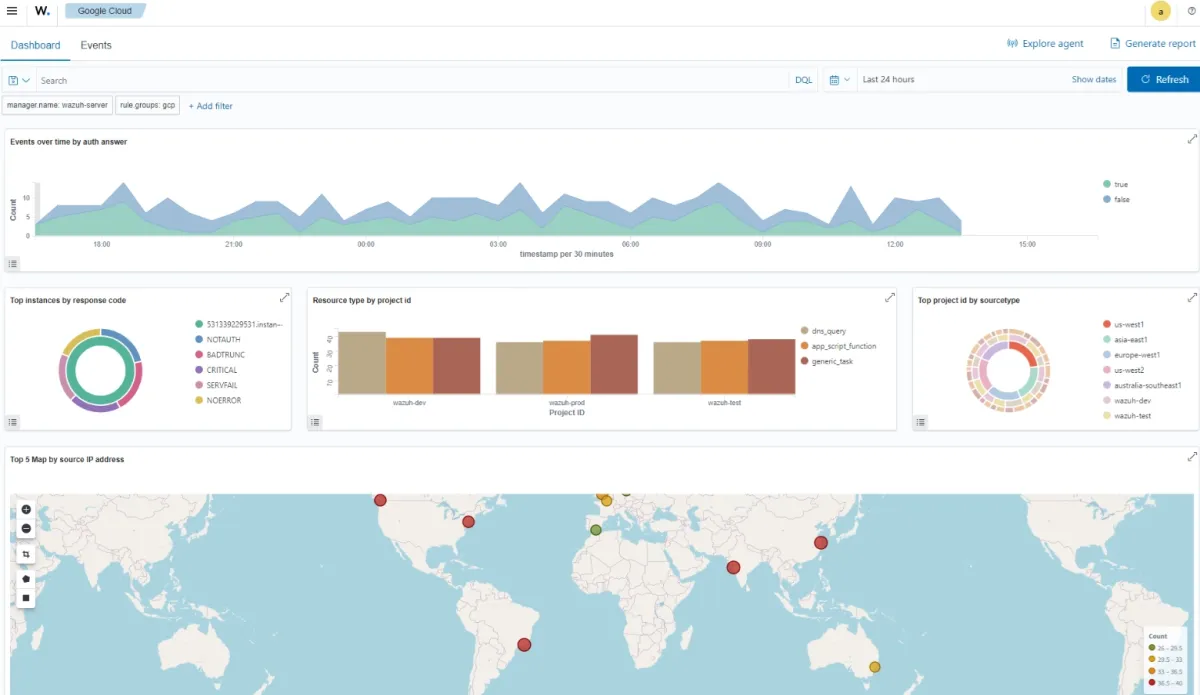
Wazuh est une plateforme unifiée XDR et SIEM pour les environnements sur site, virtualisés, conteneurisés et cloud. Un agent de sécurité endpoint déployé sur les systèmes surveillés collecte et analyse les données, les transmettant à un serveur de gestion central.
Visualisation des événements Google Cloud sur le tableau de bord Wazuh :
Source : Wazuh3
Fonctionnalités clés :
- Détection d'intrusion : Détecte les malwares et les fichiers cachés à l'aide d'une approche basée sur les signatures pour analyser les données de journaux à la recherche d'indicateurs de compromission.
- Analyse des données de journaux : Lit les journaux du système d'exploitation et des applications et les transmet à un gestionnaire central pour une analyse basée sur des règles.
- Surveillance de l'intégrité des fichiers : Surveille les systèmes de fichiers pour détecter les changements de contenu, d'autorisations, de propriété et d'attributs. Suit les actions des utilisateurs et des applications pour la conformité PCI DSS.
- Réponse aux incidents : Bloque les menaces et exécute des requêtes système pour identifier les indicateurs de compromission.
- MCP/IA integration (2026) : De multiples serveurs MCP open source s'intègrent désormais avec Wazuh, Claude, ChatGPT et d'autres assistants IA, permettant des requêtes de sécurité en langage naturel « affichez-moi les vulnérabilités critiques sur mes serveurs web » sans écrire d'appels API. L'implémentation la plus complète prend en charge Wazuh 4.8.0 à 4.14.4.4
 Ajouter comme source préférée
Outils UEBA commerciaux
Les outils UEBA commerciaux offrent des capacités prêtes à l'emploi d'analyse du comportement des utilisateurs qui peuvent être intégrées dans les environnements existants sans personnalisation approfondie.
Principaux fournisseurs commerciaux :
- ManageEngine Log360 : Combine l'ingestion de journaux SIEM avec l'analyse comportementale.
- Exabeam : Une plateforme d'analyse comportementale avec UEBA, couvrant désormais également le comportement des agents IA (janvier 2026). Idéale pour les environnements vastes et complexes.
- IBM Security QRadar : Fournit une analyse comportementale des utilisateurs (UBA) avec profilage des risques, offrant un contexte plus approfondi pour la détection des menaces.
- Teramind : Combine UEBA et DLP, en mettant l'accent sur la prévention des fuites de données et la surveillance des employés.
Outils UEBA open source vs outils UEBA commerciaux
Les fournisseurs commerciaux commencent généralement par une ou plusieurs technologies open source, la reconnaissance de modèles et des mises à jour de bases de données pour de nouveaux modèles d'anomalies, puis ajoutent par-dessus une automatisation propriétaire et des modèles de détection préconfigurés.
1. Modèles de détection d'anomalies préconfigurés : Les outils commerciaux les fournissent prêts à l'emploi. Les outils open source exigent généralement des utilisateurs qu'ils construisent et configurent les leurs, bien que Graylog (niveaux payants) et Wazuh offrent certaines capacités prédéfinies.
2. Workflows de réponse automatisés : Les outils commerciaux déclenchent directement des actions prédéfinies. Les outils open source nécessitent généralement des intégrations SOAR ou des scripts personnalisés, bien que Wazuh et Graylog (payants) incluent certaines actions prédéfinies.
3. Automatisation de la reconnaissance de modèles : Les outils commerciaux l'automatisent avec des modèles ML sophistiqués. Les outils open source nécessitent davantage de configuration manuelle et de construction de modèles personnalisés.
4. Prévention des pertes de données (DLP) : Les outils commerciaux incluent la DLP avec un contexte d'appareil, de localisation et de réseau. Les outils open source ont besoin d'outils ou d'intégrations supplémentaires pour ajouter cette fonctionnalité.
5. Rapports de conformité : Les outils commerciaux incluent des rapports intégrés pour le RGPD, HIPAA, PCI-DSS et SOX. Les outils open source nécessitent un développement personnalisé ou des modules complémentaires tiers.
6. Intégrations tierces : Les outils commerciaux incluent des connecteurs prédéfinis vers les plateformes SIEM, SOAR et antivirus. Les outils open source s'intègrent via des connexions API personnalisées.
FAQ
L'UEBA détecte les comportements inhabituels en analysant les écarts par rapport aux modèles normaux. Par exemple, si un utilisateur qui ne télécharge généralement pas de fichiers se met soudainement à en télécharger de grandes quantités, l'UEBA le signale comme une anomalie. Il peut également surveiller le comportement des machines, par exemple en détectant une augmentation soudaine des demandes d'accès au serveur depuis un appareil de l'entreprise.
Les organisations utilisent les outils UEBA parce que les solutions de sécurité traditionnelles, comme les pare-feu et les systèmes de détection d'intrusion, ne suffisent plus à protéger contre les menaces modernes. Les outils UEBA aident en détectant les comportements anormaux des utilisateurs et des entités qui pourraient indiquer des failles de sécurité, telles que les menaces internes ou les attaques basées sur les identifiants, souvent manquées par les défenses conventionnelles. Ces outils offrent une approche plus proactive de la détection des menaces, en particulier pour les menaces persistantes avancées (APT) et les méthodes d'attaque sophistiquées.
Pour aller plus loin
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Sezer, Sena},
  title  = {{Meilleurs outils UEBA open source et alternatives commerciales}},
  year   = {2026},
  month  = mar,
  howpublished    = {\url{https://aimultiple.com/open-source-ueba}},
  note   = {AIMultiple. Consulté le 26 mars 2026}
}Résultats et horodatages de 24 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 4 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
10 mises à jourApache-Metron, HELK et Apache-Spot ont été supprimés de la section « Outils UEBA open source ».
Liens de référence
Le travail de Cem chez AIMultiple a été cité par des publications mondiales de premier plan, notamment Business Insider, Forbes, Morning Brew et Washington Post, par des entreprises mondiales comme Deloitte et HPE, par des ONG comme World Economic Forum et par des organisations supranationales comme European Commission. [1], [2], [3], [4], [5]
Tout au long de sa carrière, Cem a été consultant en technologies, acheteur de technologies et entrepreneur technologique. Il a conseillé des entreprises sur leurs décisions technologiques chez McKinsey & Company et Altman Solon pendant plus de dix ans. Il a également publié un rapport McKinsey sur la digitalisation.
Il a dirigé la stratégie technologique et les achats d'un opérateur télécom, sous la responsabilité du PDG. Il a également dirigé la croissance commerciale de l'entreprise de technologie profonde Hypatos, qui a atteint un revenu récurrent annuel à 7 chiffres et une valorisation à 9 chiffres, passant de 0 à ce résultat en deux ans. Le travail de Cem chez Hypatos a été couvert par des publications technologiques de premier plan comme TechCrunch et Business Insider.
Cem intervient régulièrement lors de conférences technologiques internationales. Il est diplômé de Bogazici University en tant qu'ingénieur informatique et titulaire d'un MBA de la Columbia Business School.






Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.