


Top 5 des outils SOAR open source
J’ai passé près de deux décennies en tant que RSSI dans des secteurs fortement réglementés, assez longtemps pour avoir testé, déployé et retiré plus d’outils SOAR que je ne voudrais l’admettre. La plupart des options open source semblent prometteuses sur la documentation, mais s’effondrent quand on les exécute réellement en production.
Fonctionnalités des outils SOAR
Les outils SOAR reposent sur des données de terminaux précises et un contrôle actionnable des appareils. Découvrez comment les logiciels de gestion des terminaux renforcent la réponse de sécurité automatisée.
Étoiles GitHub des meilleurs outils SOAR open source
Le graphique suit les étoiles GitHub des principaux outils SOAR open source au cours des 2 dernières années. n8n domine, avec un nombre d’étoiles plus élevé d’environ 160k. Cela s’explique en grande partie par le fait que n8n a une portée beaucoup plus large en tant que plateforme générale d’automatisation des workflows, attirant des utilisateurs au-delà de l’espace des opérations de sécurité.
Les autres outils, StackStorm, Shuffle, TheHive Project et Tracecat, restent regroupés dans la fourchette inférieure (moins de 20k étoiles), ce qui reflète leur focalisation plus spécialisée sur des cas d’utilisation SOAR spécifiques à la sécurité.
Analyse des meilleurs outils
n8n
n8n est une plateforme d’automatisation des workflows auto-hébergée avec une interface visuelle low-code. Les équipes de sécurité l’utilisent dans des contextes SecOps pour automatiser les tâches de détection, de réponse et d’enrichissement sur les SIEM et les plateformes de renseignement sur les menaces.
Modèle de licence : Source disponible, pas entièrement open source. La version Community Edition de n8n gratuit est livrée avec le code source, mais sa Sustainable Use License la place en dehors de la définition de l’open source de l’Open Source Initiative.1
Ce que la n8n Community Edition comprend :
Le niveau gratuit couvre le moteur de workflow de base : débogage dans l’éditeur avec épinglage des données d’exécution, 24 heures d’historique des workflows et métadonnées d’exécution personnalisées (enregistrer, rechercher, commenter).
Ce qui nécessite un plan payant :
Le partage des workflows est limité au propriétaire et au créateur de l’instance ; un accès élargi pour l’équipe nécessite un plan Pro ou Enterprise.
Cas d’utilisation SOAR avec n8n :
Source : n8n2
Connexions au niveau de l’instance MCP
n8n a ajouté la prise en charge du MCP (Model Context Protocol) au niveau de l’instance, permettant aux plateformes d’IA compatibles MCP d’accéder aux workflows activés via un seul point de terminaison sécurisé par OAuth. Les workflows nouvellement ajoutés deviennent disponibles via la même connexion sans configuration supplémentaire.3
Avis de sécurité
Deux failles supplémentaires corrigées dans la version 2.4.0 ciblent les déploiements utilisés pour l’orchestration de l’IA, exposant des informations d’identification stockées pour des services tels que OpenAI, Anthropic, Azure OpenAI et des bases de données vectorielles comme Pinecone et Weaviate.4
Le groupe de CVE a continué de croître au cours du premier semestre 2026. CVE-2026-25049 (CVSS 9.4) s’est avéré être un contournement de la correction antérieure du bac à sable CVE-2025-68613, permettant à un attaquant de déclencher une exécution de code à distance via un webhook public non authentifié en utilisant la syntaxe de déstructuration JavaScript.5
La CISA a ajouté la CVE-2025-68613 antérieure à son catalogue des vulnérabilités connues exploitées le 11 mars 2026, après avoir confirmé une exploitation active, et a exigé que les agences fédérales américaines corrigent la vulnérabilité avant le 25 mars.6
Pour un outil SecOps qui stocke des informations d’identification par conception, ce schéma de vulnérabilités à haute gravité constitue un risque opérationnel important. Les analyses de la Shadowserver Foundation ont trouvé plus de 24 700 instances n8n non corrigées et exposées sur Internet début février 2026, dont plus de 7 800 en Europe.7 Toute instance auto-hébergée doit utiliser la dernière version corrigée, et les équipes doivent suivre les avis de sécurité de n8n de manière continue plutôt que de considérer un correctif isolé comme définitif.
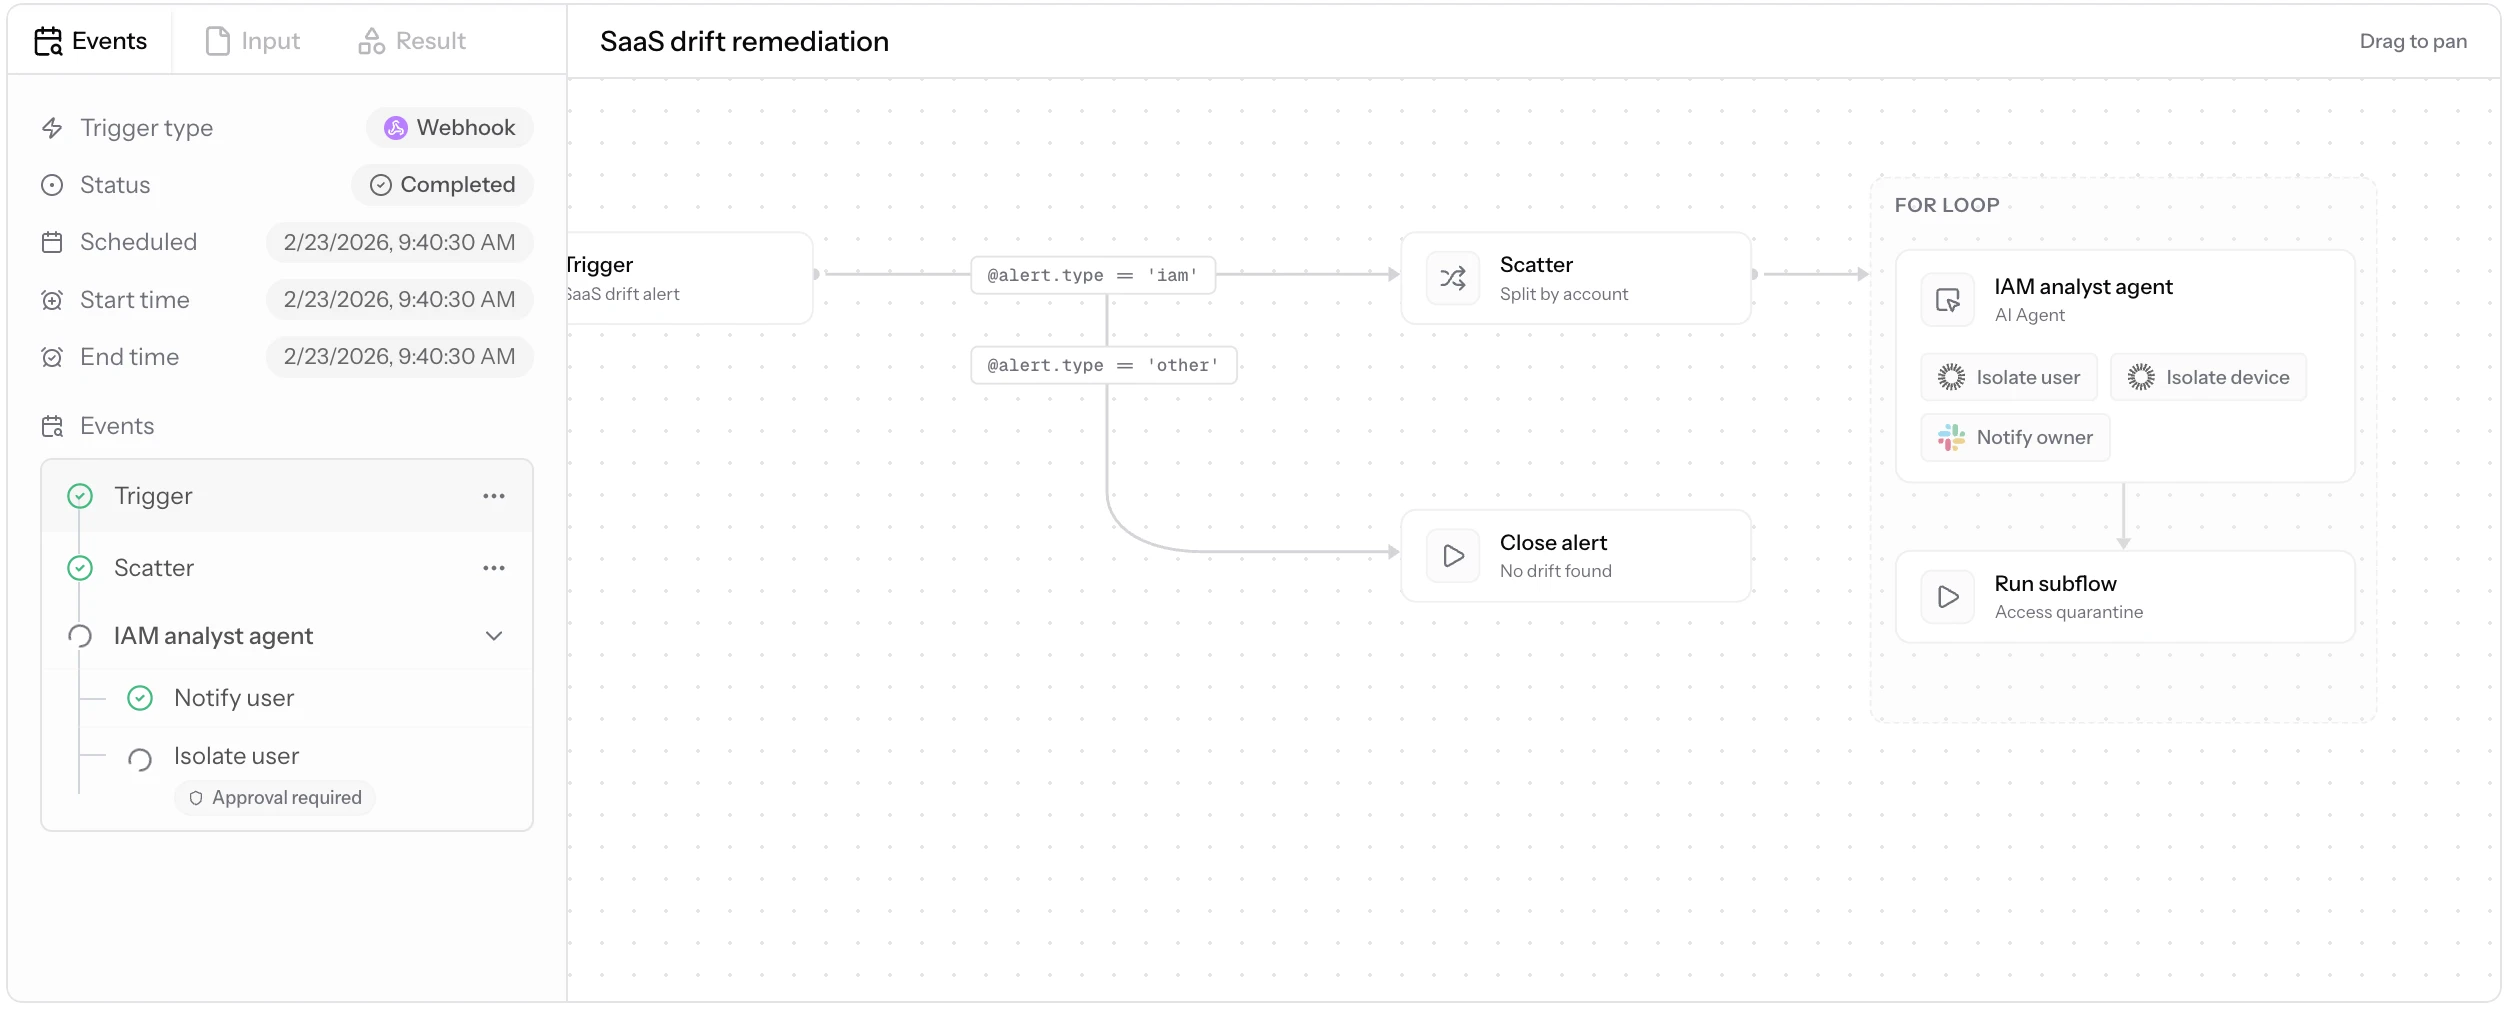
Cas d’utilisation SOAR avec n8n :
Source : N8n2
Avantages
- JavaScript et Python sont tous deux pris en charge pour la logique de workflow personnalisée, et les instances auto-hébergées peuvent importer des bibliothèques npm externes via le nœud Code.
- La couche d’intégration API gère proprement les importations cURL, accélérant les connexions aux outils internes non standard.
- Le déploiement Docker est bien documenté et évolue sans friction significative.
- La tarification cloud est basée sur le nombre de workflows plutôt que sur la complexité, ce qui évite l’imprévisibilité des coûts courante sur les plateformes concurrentes.
Inconvénients
- n8n n’est pas un SOAR au sens traditionnel ; il manque de gestion de cas native, de corrélation d’alertes intégrée et de profilage comportemental des entités.
- La configuration OAuth pour les services tiers comme Google Workspace est nettement plus complexe que celle des outils d’automatisation SaaS comparables.
- La version cloud manque également de certaines capacités disponibles dans les déploiements auto-hébergés, notamment l’accès aux packages npm. Et comme le montre clairement le groupe de CVE de 2026, le modèle auto-hébergé fait peser la charge des correctifs directement sur l’opérateur.
- Avec des dizaines de milliers d’instances non corrigées encore exposées publiquement cette année, cette charge n’est pas théorique.
StackStorm – st2
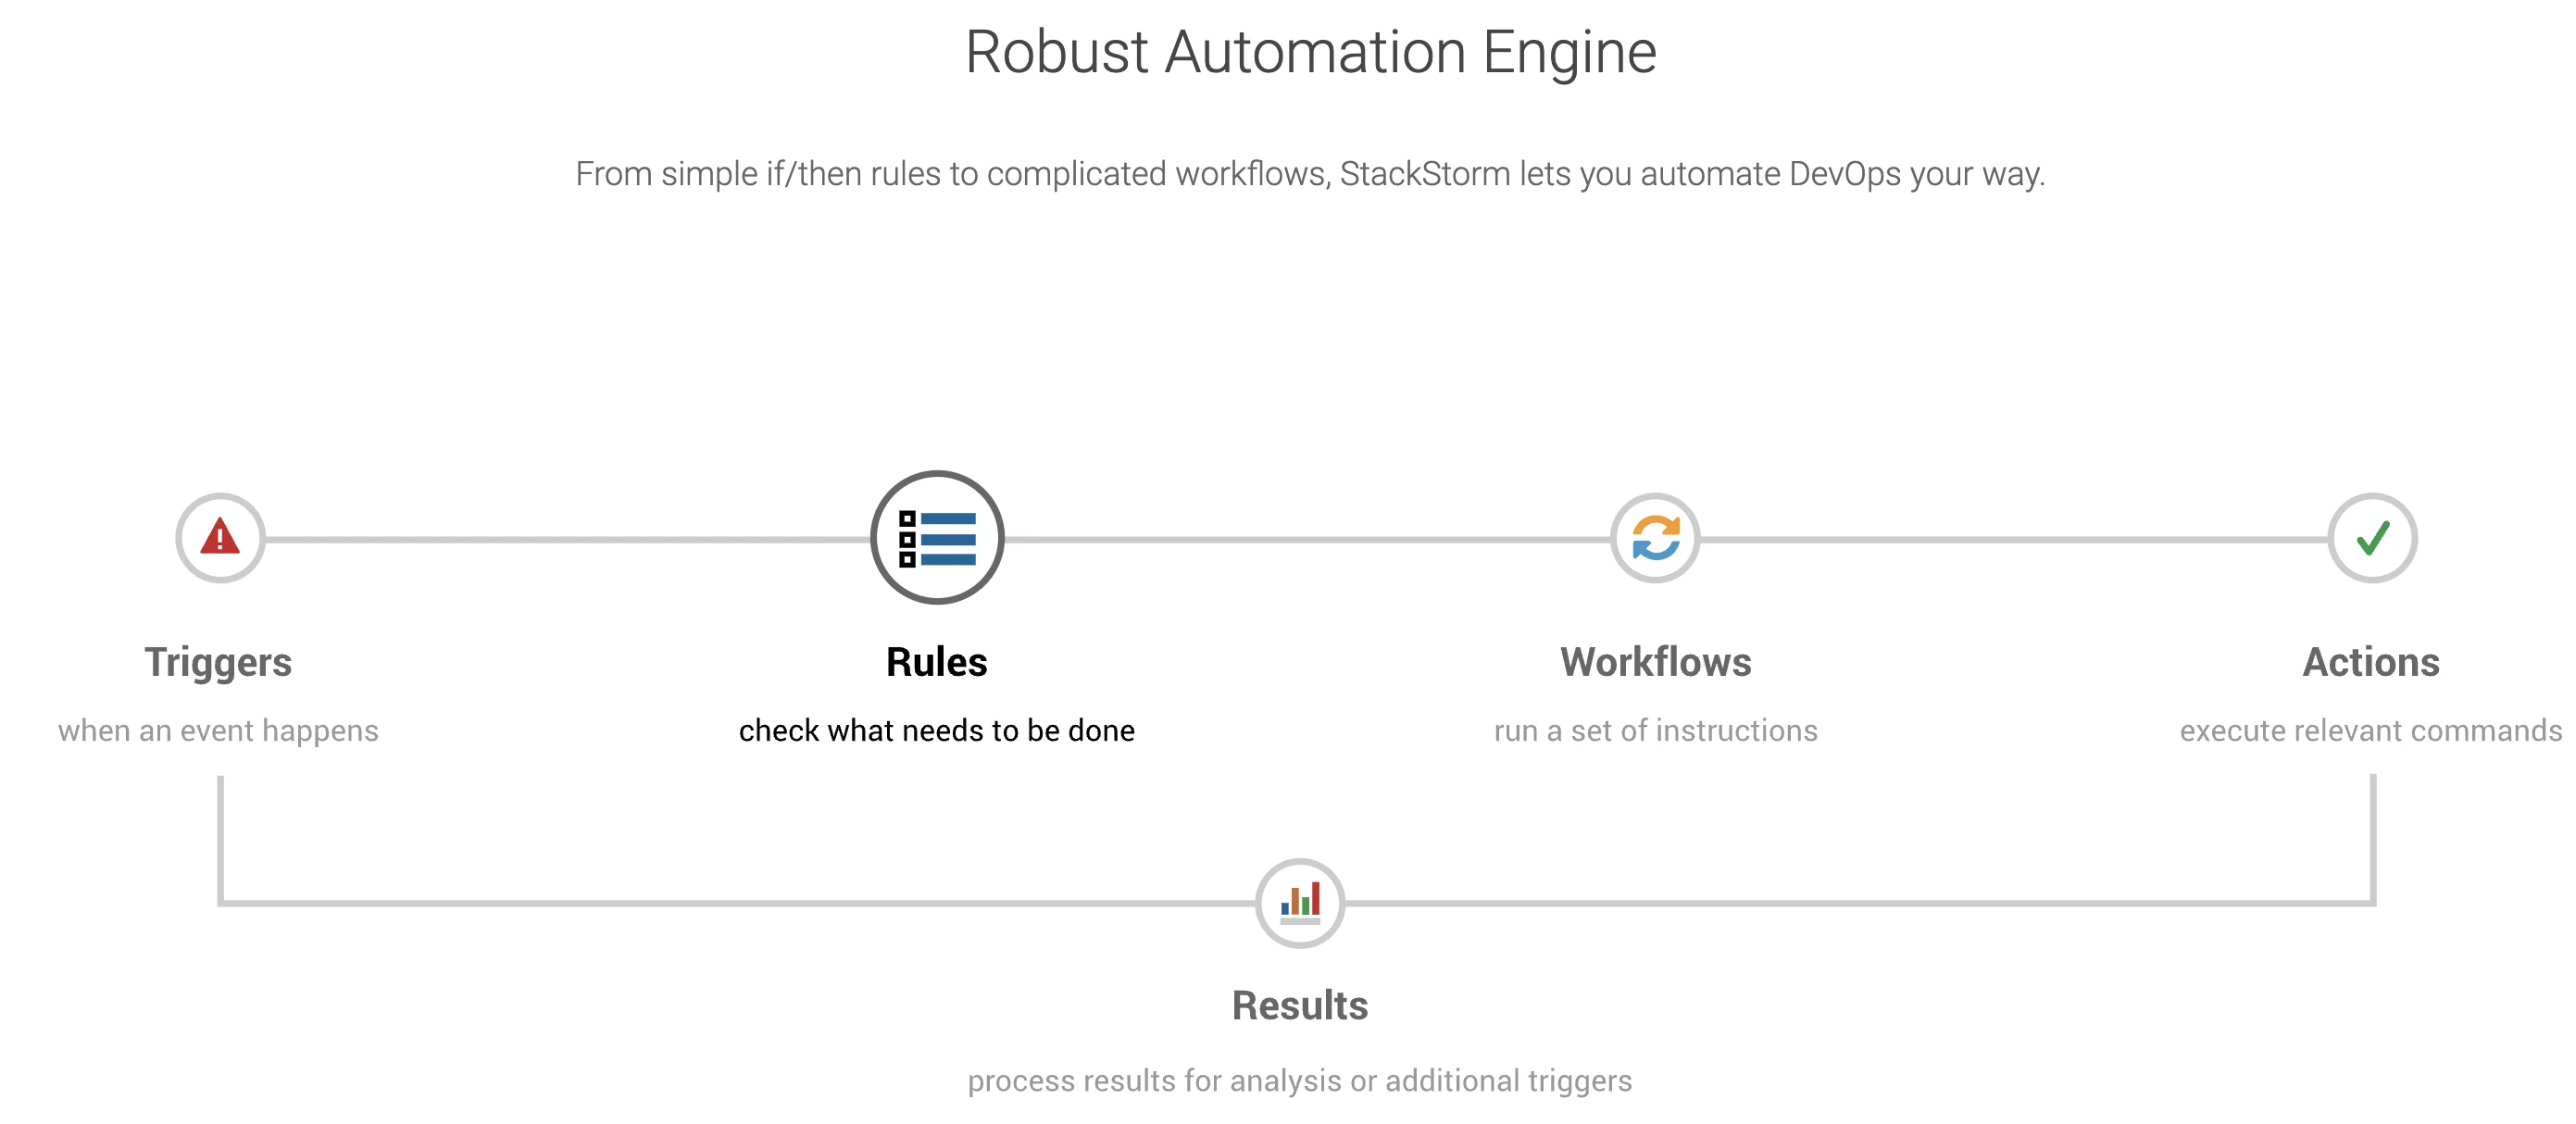
Source : StockStorm8
StackStorm automatise la remédiation, la réponse aux incidents, le dépannage et les déploiements. Il propose un moteur d’automatisation basé sur des règles, la gestion des workflows et environ 160 packs d’intégration. Des entreprises telles que Cisco, Target et Netflix l’ont déployé en production ; Netflix l’a utilisé pour héberger et exécuter des runbooks opérationnels.9
La version open source comprend l’intégration Slack. L’intégration AWS, un concepteur de workflows, le support professionnel et les suites d’automatisation réseau ne sont disponibles que dans la version enterprise.
Les coûts d’infrastructure tiers pour un déploiement auto-hébergé s’élèvent à environ 28 $ par mois, couvrant AWS, PackageCloud, l’hébergement du forum, les certificats de domaine et une licence OpenVPN.10
Avantages
- Workflows personnalisés : La plateforme accepte les scripts personnalisés dans les workflows, permettant aux équipes d’encapsuler l’automatisation existante sans la réécrire.
- Écosystème de plugins : Les packs d’intégration couvrent des outils tels que NetBox, Splunk et AWS, avec des packs supplémentaires disponibles via StackStorm Exchange.
Inconvénients
- Support Kubernetes : Aucun support natif de Kubernetes n’est disponible.
- Courbe d’apprentissage : La création et la gestion des workflows nécessitent une connaissance pratique de Python et de YAML, ce qui allonge l’intégration des équipes ne disposant pas de ce bagage.
- Cadence de maintenance : La fréquence des versions a diminué ces dernières années. Les équipes qui l’évaluent doivent peser l’étendue de l’intégration par rapport aux frais opérationnels d’un projet dont l’activité communautaire ralentit.
Shuffle
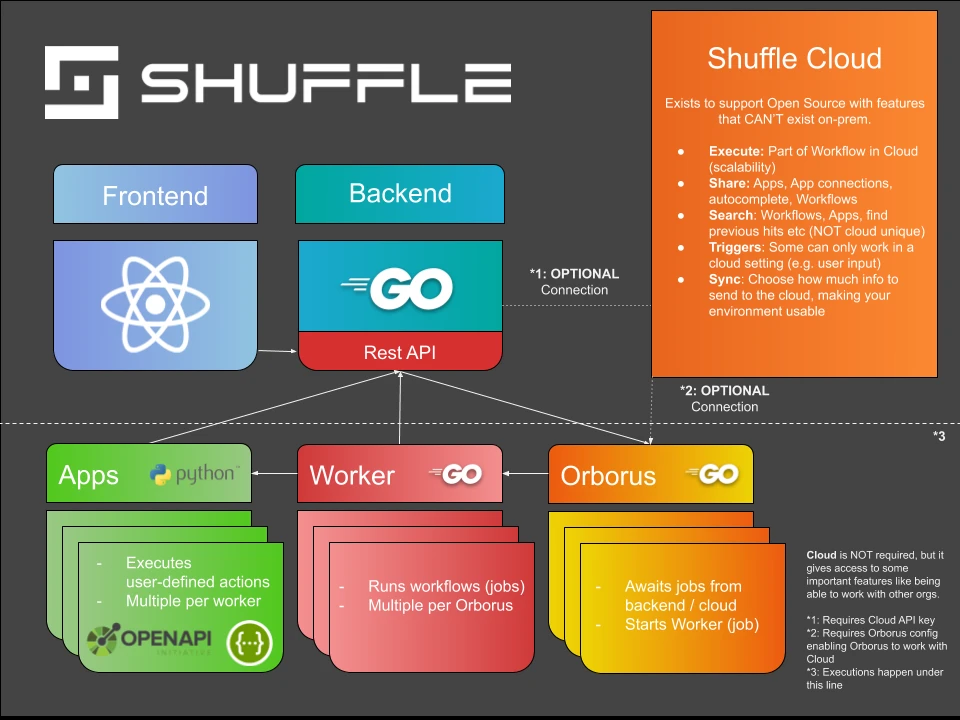
Source : Architecture11
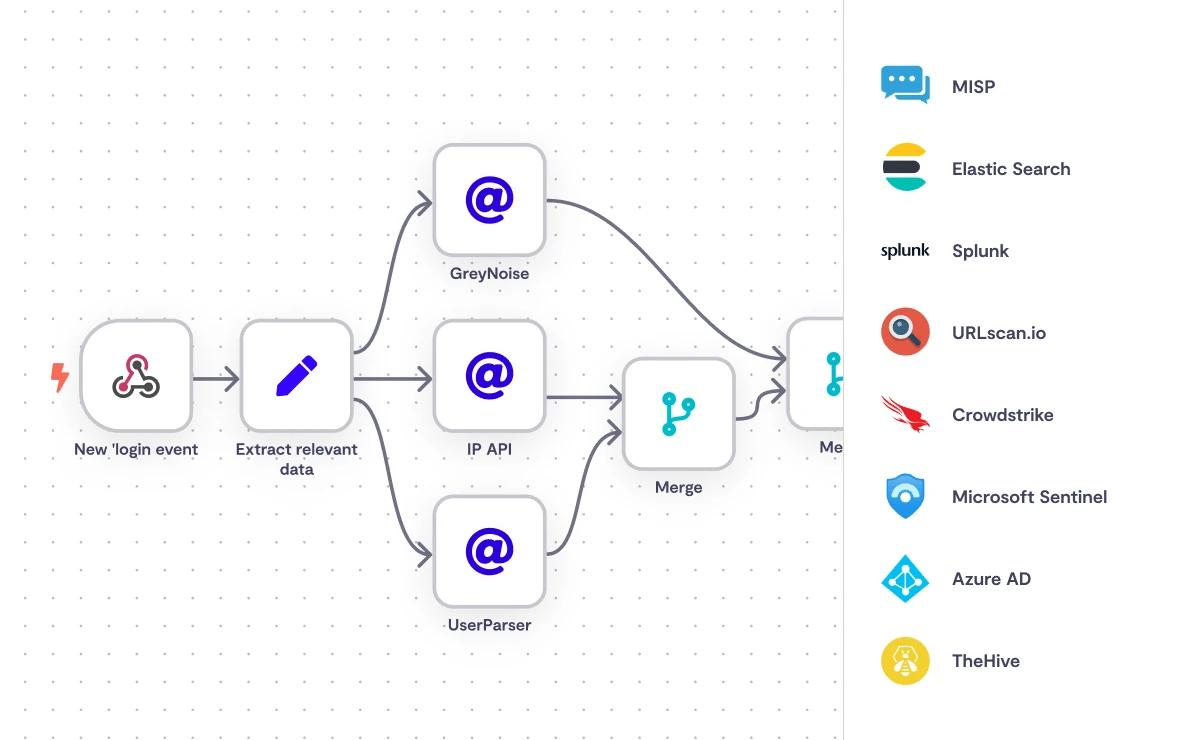
Shuffle est une plateforme SOAR open source construite autour d’OpenAPI, ce qui lui donne accès à plus de 11 000 endpoints répartis sur plus de 200 intégrations d’applications préconstruites.
Son modèle d’automatisation de base couvre deux schémas courants dans les environnements SOC : le transfert des alertes SIEM vers un système de gestion des cas et la synchronisation bidirectionnelle des tickets entre les plateformes avec des contrôles d’accès par partie prenante.12
La tarification de Shuffle est basée sur le volume d’exécutions d’applications plutôt que sur les cœurs de CPU. Le niveau Starter gratuit couvre 2 000 exécutions d’applications par mois et inclut toutes les plus de 2 500 applications. Le niveau Scale commence à 29 $ par mois pour 10 000 exécutions d’applications et augmente les limites à 15 utilisateurs, 25 workflows et 3 tenants. La tarification Enterprise est personnalisée et comprend des utilisateurs, workflows, tenants et environnements illimités, ainsi qu’une intégration dédiée, un support d’astreinte et un système de gestion des clés.13
Limites
Le déploiement via Docker est simple, et la connexion d’outils tels que Wazuh et Jira nécessite une configuration minimale. En revanche, la gestion des procédures backend dans un environnement Docker ajoute de la complexité ; des intégrations dans des configurations conteneurisées ont signalé des problèmes de fiabilité ; et la vitesse d’exécution des workflows est limitée par la capacité du serveur hôte plutôt que par le planificateur de Shuffle. Les équipes qui exploitent une infrastructure aux ressources limitées doivent en tenir compte avant de s’engager à grande échelle.14
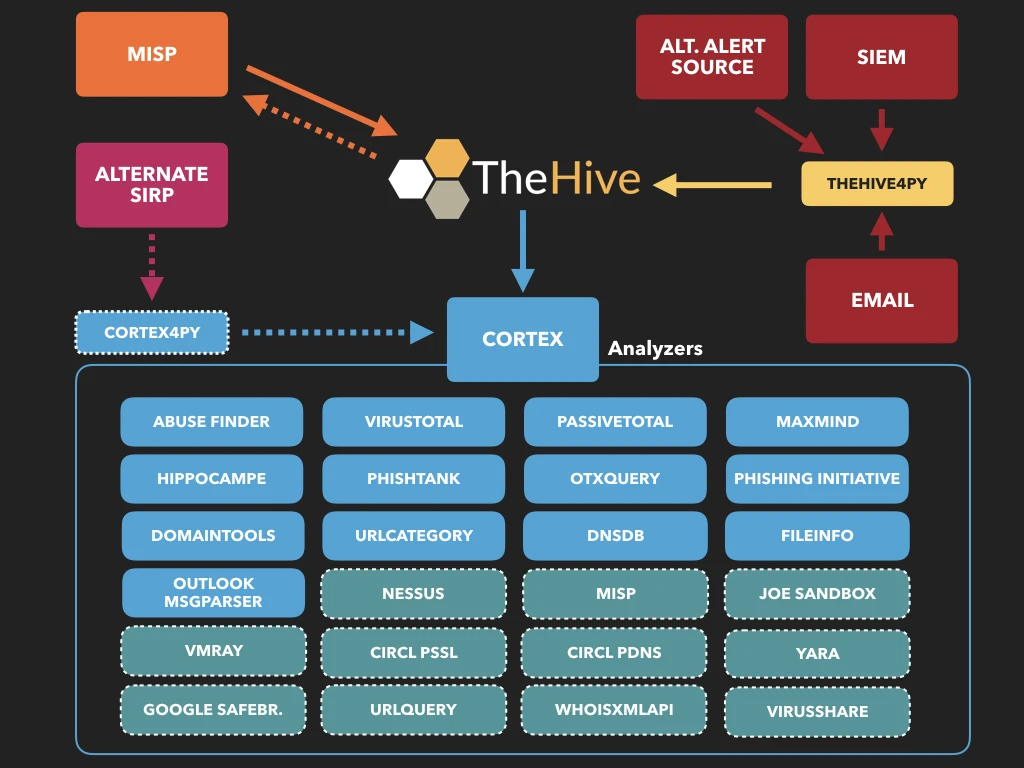
TheHive Project – Cortex
Source : GitHub15
Cortex analyse les observables tels que les adresses IP, les domaines et les empreintes de fichiers, individuellement ou en masse, via une API RESTful et une interface web.
Cortex reste entièrement open source sous licence AGPL. TheHive lui-même est en revanche passé à un modèle commercial avec la version 5. Après une période d’essai de 14 jours, les nouvelles installations nécessitent une licence StrangeBee valide ; sans celle-ci, la plateforme passe en mode lecture seule. Une licence Communauté gratuit est disponible sur demande.16
Édition gratuite vs édition payante :
Avantages
- Analyse des observables à grande échelle : Cortex prend en charge l’analyse en masse des observables via une interface unique, éliminant ainsi la nécessité d’interroger plusieurs outils séparément.
- Intégration MISP : Cortex se connecte à MISP (Malware Information Sharing Platform) pour permettre le partage de renseignements sur les menaces entre plateformes.
Inconvénients
- Changement de licence de TheHive : TheHive 5 n’est plus open source. Les équipes qui dépendaient de TheHive 3 ou 4 auto-hébergé n’ont pas de chemin de mise à niveau maintenu sans accepter les conditions commerciales.17
- Complexité de configuration : La configuration initiale nécessite de coordonner Cortex, Elasticsearch et TheHive, ce qui ajoute une charge opérationnelle pour les petites équipes.
- Limites du support communautaire : Les problèmes de Cortex en dehors des contrats enterprise sont traités via les canaux communautaires, sans délais de réponse garantis.
 Ajouter comme source préférée
Tracecat
Source : 18
Tracecat est une plateforme d’automatisation open source pour les ingénieurs sécurité et informatique, positionnée comme une alternative auto-hébergée à Tines et Splunk SOAR.
Les workflows peuvent être créés à l’aide d’une interface glisser-déposer sans code ou d’une configuration-as-code basée sur YAML, et les deux restent automatiquement synchronisés. Le moteur de workflows s’exécute sur Temporal, le même framework d’exécution durable utilisé par les grandes équipes d’infrastructure cloud.19
Fonctionnalités open source (auto-hébergées) :
Workflows illimités, gestion de cas, tables de correspondance intégrées, plus de 100 intégrations, intégrations Python/YAML personnalisées avec synchronisation git, SSO SAML, journaux d’audit et déploiement Docker ou AWS Fargate.
Fonctionnalités Professional et Enterprise :
Comprend toutes les fonctionnalités open source, plus un hébergement cloud entièrement géré, un déploiement Kubernetes via Helm, un cluster Temporal à apporter, des LLM auto-hébergés, des chatbots d’IA d’entreprise dans Microsoft Teams, la conformité STIG pour les cas d’utilisation fédéraux et un support SLA à plusieurs niveaux 24/7. La tarification nécessite de contacter directement Tracecat.20
Avantages
- Modèle de licence : Le SSO, les journaux d’audit et les déploiements infrastructure-as-code restent gratuit dans la version open source, contrairement à la plupart des plateformes SOAR commerciales qui réservent ces fonctionnalités.
- Double création : Les workflows sans code et YAML restent synchronisés, de sorte que les analystes et les ingénieurs peuvent travailler sur le même workflow sans conflit.
- Flexibilité de déploiement : Docker Compose, AWS Fargate via Terraform et Kubernetes via Helm sont tous pris en charge.
Inconvénients
- Rythme de développement actif : Le projet est en développement actif et l’équipe conseille de consulter le journal des modifications avant chaque mise à jour, car des changements cassants surviennent entre les versions.
- Exigences d’auto-hébergement : L’exécution d’une pile Tracecat de production avec Temporal, PostgreSQL et des LLM en option nécessite une capacité d’infrastructure qui peut constituer une contrainte pour les petites équipes.
- Relativement récent : Tracecat a une communauté plus petite et moins d’intégrations tierces que les plateformes plus anciennes comme StackStorm ou TheHive.
FAQ
Les outils d’orchestration, d’automatisation et de réponse de sécurité (SOAR) coordonnent et automatisent les tâches entre les personnes et les logiciels sur une seule plateforme. Les ingénieurs sécurité les utilisent pour construire l’automatisation avec des connecteurs open source et de la configuration-as-code, tandis que les équipes SOC utilisent les workflows qui en résultent pour trier les alertes, suivre les incidents et répondre aux menaces.
La vitesse de réponse affecte directement les coûts des violations. Selon le rapport 2025 Cost of a Data Breach d’IBM, le coût moyen mondial d’une violation de données a chuté à $4,44M, soit un recul de 9 % par rapport à l’année précédente, attribué en partie à la détection assistée par l’IA. La moyenne américaine a toutefois augmenté à $10,22M, un niveau record.21
L’activité sur GitHub est un point de départ pratique : le nombre d’étoiles et de contributeurs reflète l’activité de maintenance d’un projet et l’importance du soutien communautaire disponible pour le dépannage et le travail d’intégration.
Au-delà de la santé de la communauté, évaluez si les intégrations natives de la plateforme couvrent les outils déjà utilisés. La plupart des plateformes SOAR open source incluent des capacités de réponse aux incidents, de chasse aux menaces et de renseignement sur les menaces, mais la profondeur varie. Les organisations qui ont également besoin d’une fonctionnalité SIEM doivent vérifier si celle-ci est intégrée ou nécessite une intégration séparée.
Les solutions open source impliquent généralement des compromis : moins d’intégrations prêtes à l’emploi, aucun SLA de support garanti et la responsabilité de la maintenance incombe à l’équipe qui déploie. Les alternatives payantes offrent généralement une documentation plus complète, un support dédié et des fonctionnalités telles que la microsegmentation et la gestion de la posture de sécurité du cloud.
Lectures complémentaires
- 6 exemples réels de RBAC
- 10 cas d’utilisation SOAR avec des exemples de workflows réels
- Top 10 outils de microsegmentation
- Top 15+ de la réponse aux incidents open source
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{hafa2026,
  author = {Hafa, Adil},
  title  = {{Top 5 des outils SOAR open source}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/open-source-soar}},
  note   = {AIMultiple. Consulté le 10 septembre 2026}
}Résultats et horodatages de 28 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 4 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
9 mises à jourL'avis de sécurité n8n a été enrichi du nouveau CVE-2026-25049 et de données d'exposition.
La section d'introduction de l'article a été mise à jour.
Un graphique a été ajouté à la section n8n.
Liens de référence
À lire ensuite
Top 5 des scrapers Home Depot évalués et comparés
Les 20 meilleurs outils d'IA pour la chaîne d'approvisionnement avec exemples

Top 10+ solutions PAM avec alternatives gratuites


Top 5 des outils open source de supervision de bases de données

Top 8 des logiciels d'observabilité avec tarification, dont Solarwinds
Les 7 couches de la pile d'IA agentique


Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.