


Découvrez les 11 meilleures technologies de protection de la vie privée
Même avec des réglementations comme le RGPD et le CCPA, les données des consommateurs sont souvent exposées aux pirates, aux entreprises et aux gouvernements. Lorsque les entreprises partagent des données avec des tiers pour améliorer la visibilité du réseau, le risque de fuites augmente.
Les technologies de protection de la vie privée (PETs) aident les entreprises à utiliser ces données tout en préservant la confidentialité des informations personnelles ou sensibles.
Découvrez les 10 principaux outils PET et leurs cas d'usage pour voir comment ils peuvent protéger les données et améliorer les opérations commerciales :
Que sont les technologies de protection de la vie privée (PETs) ?
Les technologies de protection de la vie privée (PETs) sont un large éventail de technologies (solutions matérielles ou logicielles) visant à garantir la confidentialité et la protection des données tout en permettant aux organisations d'extract de la valeur des données et de libérer tout leur potentiel commercial, scientifique et social. Ces technologies utilisent diverses méthodes, notamment la cryptographie, l'anonymisation et l'obscurcissement, pour sécuriser les données pendant le traitement des données.
En mettant en œuvre des PETs, les organisations peuvent aider les entreprises à :
- Maximiser la sécurité des données en réduisant le risque de violations ou de fuites de données
- Empêcher les acteurs malveillants en rendant les données inutiles à des fins malveillantes
- Faciliter une collaboration sécurisée sur les données entre les départements et même entre les organisations.
Pour tirer parti d'un outil automatisé, voici une liste des meilleurs logiciels de prévention des pertes de données.
Pourquoi les technologies de protection de la vie privée (PETs) sont-elles importantes aujourd'hui ?
Les PETs répondent à trois exigences métier spécifiques :
- Conformité réglementaire : Les lois sur la protection des données telles que le RGPD et le CCPA obligent les organisations à préserver les données des consommateurs. Les entreprises peuvent se voir infliger de lourdes amendes en cas de non-conformité.
- Un exemple concret : Les autorités européennes de protection des données ont infligé €1.2 milliard d'euros (~$1,4 milliard de dollars) d'amendes au titre du RGPD, avec une moyenne de plus de 400 notifications de violation par jour, ce qui souligne les risques croissants de conformité. 1 Les PETs peuvent offrir un moyen fiable de se conformer à ces réglementations, en évitant les sanctions juridiques et financières.
- L'année dernière, la CJUE a jugé dans l'affaire EDPS c. SRB (C-413/23 P) que les données pseudonymisées ne sont pas automatiquement des données personnelles pour toute personne qui les détient.2Le même ensemble de données peut être personnel pour l'expéditeur, mais anonyme pour un destinataire qui ne peut pas raisonnablement réidentifier une personne. Ainsi, une PET peut modifier les règles applicables.
- Partage sécurisé des données : Les données peuvent devoir être testées par des organisations tierces en raison du manque d'autonomie de votre entreprise en matière d'analyse et de tests d'applications. Les PETs permettent la protection de la vie privée lors du partage des données.
- Récemment, cela est devenu un problème d'IA. Apple Private Cloud Compute et Meta WhatsApp Private Processing exécutent l'inférence sur les données des utilisateurs dans des TEE, de sorte que le fournisseur ne peut pas lire ce qu'il traite.
- Prévenir les violations de données : Les violations de la vie privée peuvent nuire à la réputation de votre entreprise ; les entreprises ou les clients (selon votre modèle économique) peuvent cesser d'interagir avec votre marque. Les PETs aident à protéger les informations sensibles, réduisant le risque de violations exposant des données personnelles, telles que les informations de carte de crédit.
- Un exemple concret est la perte du cours de l'action de Facebook après le scandale Cambridge Analytica.3
Top 10 des exemples de technologies de protection de la vie privée
Algorithmes cryptographiques
1. Chiffrement homomorphe
Le chiffrement homomorphe (HE) permet à un tiers, comme un fournisseur de cloud, d'exécuter des calculs sur des données chiffrées sans les déchiffrer (c'est-à-dire, le texte en clair4). Le propriétaire des données conserve la clé, reçoit les résultats chiffrés et les déchiffre localement. Cela rend le HE parfait pour externaliser l'analyse des données en toute sécurité. Il est également résistant quantique.
Cependant, le HE est peu adapté lorsque plusieurs parties souhaitent calculer des données partagées à partir d'entrées privées différentes. Comme le HE repose sur une seule clé de déchiffrement, toute personne détenant cette clé peut voir toutes les données brutes. La résolution de ce scénario multipartite nécessite plutôt le calcul multipartite sécurisé (MPC).
Voici quelques types courants de chiffrement homomorphe :
- Chiffrement homomorphe partiel : peut effectuer un type d'opération sur des données chiffrées, comme des additions ou des multiplications, mais pas les deux.
- Chiffrement quelque peu homomorphe : peut effectuer plus d'un type d'opération (par exemple addition, multiplication) mais permet un nombre limité d'opérations.
- Chiffrement entièrement homomorphe : peut effectuer plus d'un type d'opération et il n'y a aucune restriction sur le nombre d'opérations effectuées.
2. Calcul multipartite sécurisé (SMPC)
Comme le chiffrement homomorphe (HE), le calcul multipartite sécurisé (SMPC) permet d'effectuer des calculs sur des données chiffrées. Cependant, le SMPC permet à plusieurs parties indépendantes de calculer conjointement une fonction sur leurs entrées collectives. Le SMPC permet aux organisations d'entraîner des modèles sur des ensembles de données combinés sans exposer leurs données brutes privées les unes aux autres.
Étude de cas SMPC
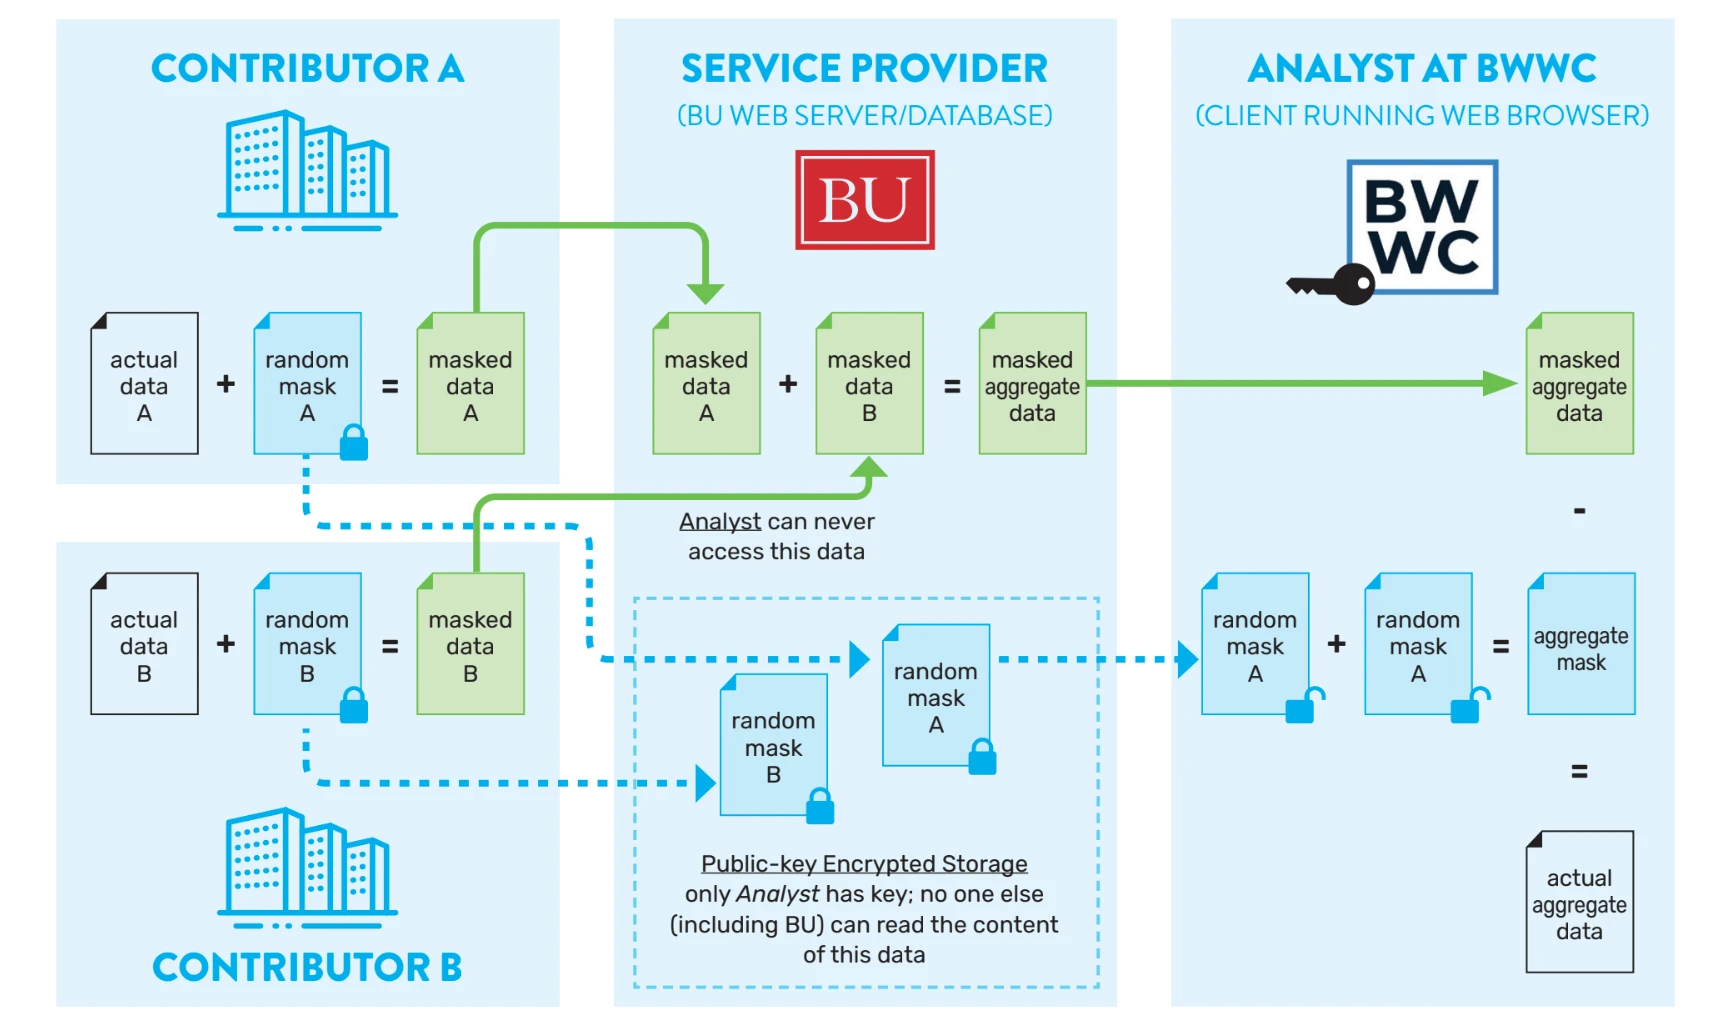
Le Boston Women’s Workforce Council (BWWC) cherche à éliminer les écarts salariaux de genre et de race à Boston grâce à un partenariat public-privé, avec plus de 250 employeurs s'engageant à remédier à ces disparités en signant le « 100 % Talent Compact ».
Pour mesurer l'écart salarial à l'échelle de la ville, le BWWC a utilisé le SMPC de 2015 à 2023, en analysant les données salariales d'un sixième des employés locaux sans révéler les salaires individuels. Les employeurs ont partagé les données de paie avec le BWWC et les chercheurs de l'Université de Boston, qui ont accédé à des statistiques agrégées. Une application web conviviale a été développée pour faciliter la saisie des données par les organisations participantes.
Sur la base de ces applications, le BWWC a constaté que :
- La collaboration avec des experts en utilisabilité est essentielle, car les fonctionnalités de confidentialité du sMPC peuvent compliquer les processus de saisie des données et la récupération après des erreurs.
- Le sMPC est une alternative plus rapide et plus sûre à l'établissement de relations de confiance avec des données sensibles.5
3. Confidentialité différentielle
La confidentialité différentielle protège contre le partage d'informations sur les individus. L'algorithme cryptographique ajoute une couche de bruit statistique6 à l'ensemble de données, ce qui permet de décrire des schémas de groupes au sein de l'ensemble de données tout en préservant la confidentialité des individus.
4. Preuves à divulgation nulle de connaissance (ZKP)
Les preuves à divulgation nulle de connaissance utilisent un ensemble d'algorithmes cryptographiques qui permettent de valider des informations sans révéler les données qui les prouvent.
Google a ajouté la vérification de l'âge par ZKP à Google Wallet avec Bumble comme partenaire de lancement et a publié les bibliothèques en open source.7 L'UE a suivi en avril 2026 avec une application de vérification d'âge basée sur ZKP pilotée dans sept États membres, et eIDAS 2.0 exige que chaque État membre propose un portefeuille d'identité numérique d'ici fin 2026.8
5. Environnement d'exécution de confiance (TEE)
Un environnement d'exécution de confiance (TEE) est un coffre-fort sécurisé intégré directement dans le processeur principal d'un ordinateur. Il maintient les programmes et les données qu'il contient totalement isolés, ce qui signifie que même si le système d'exploitation principal est piraté, le coffre-fort reste verrouillé. Prouver aux utilisateurs externes que ce coffre-fort est authentique repose sur un processus de vérification appelé « attestation », et c'est précisément là que ces systèmes sécurisés ont récemment montré des failles.
Récemment, des chercheurs ont contourné ces connexions sécurisées à l'aide d'« attaques par relais », où les messages de vérification sont interceptés et transférés. Cette vulnérabilité, identifiée comme CVE-2026-33697, a affecté le framework d'IA Cocos, avec des failles similaires trouvées dans WhatsApp Private Processing de Meta et Contrast d'Edgeless Systems.9 Les puces et les mathématiques sous-jacentes ont tenu ; la défaillance se situait dans la logique de conception du protocole. Étant donné que les audits de sécurité standard n'ont pas détecté cette faille, les organisations doivent s'assurer que les fournisseurs utilisent des protocoles « formellement vérifiés » (prouvés mathématiquement).
Son fonctionnement :
- Le TEE fournit un environnement d'exécution protégé où les données et opérations sensibles, telles que les processus cryptographiques ou l'authentification sécurisée, peuvent être effectuées sans interférence du système principal ou d'attaquants potentiels.
- Il maintient les données sensibles isolées et effectue des opérations dans un environnement sécurisé, protégeant contre les menaces telles que les logiciels malveillants ou les accès non autorisés.
- Les TEE sont largement utilisés dans les appareils mobiles, les systèmes IoT et les environnements cloud pour effectuer des tâches telles que le chiffrement, la gestion des droits numériques (DRM) et la sécurisation des systèmes de paiement.
- Récemment, les TEE sont passés des CPU aux GPU. Par exemple, NVIDIA a introduit le calcul confidentiel sur GPU avec le H100 et l'a fait évoluer à travers Hopper et Blackwell.10
Étude de cas TEE
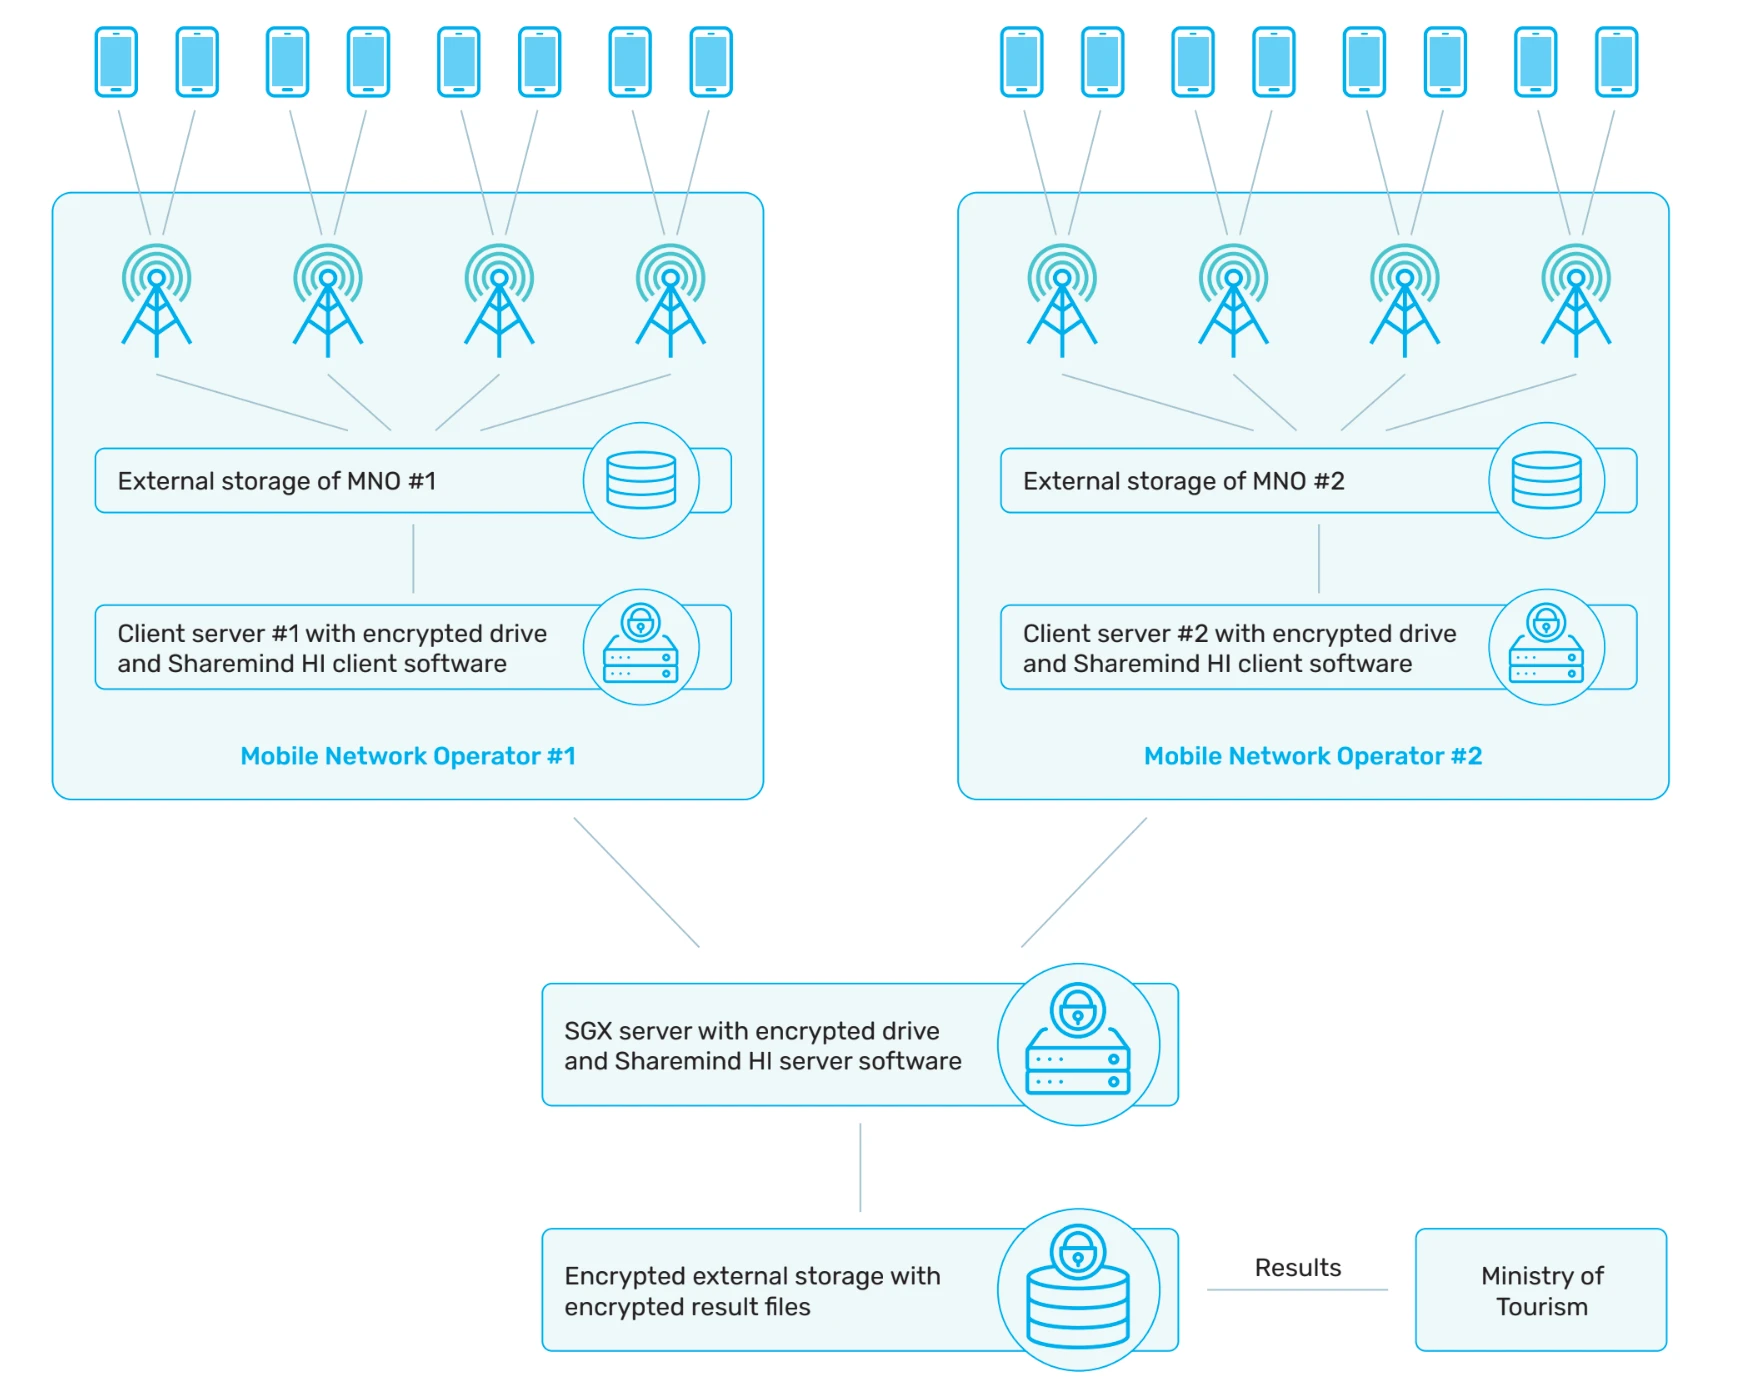
Le ministère indonésien du Tourisme visait à générer des statistiques touristiques précises à partir des données d'itinérance mobile tout en répondant aux préoccupations de confidentialité lors du partage d'ensembles de données de deux opérateurs de réseaux mobiles (MNO). La technologie utilisée était un environnement d'exécution de confiance (TEE), en particulier Intel SGX, pour traiter en toute sécurité des IMSI hachés uniformément via la plateforme Sharemind HI.
En conséquence, le ministère :
- A permis un calcul précis de la part de marché de l'itinérance.
- A fourni des statistiques touristiques mensuelles basées sur les données de téléphonie mobile.
- A établi un cadre pour le partage confidentiel de données entre les parties prenantes.
- Reste la seule solution connue pour analyser le chevauchement des abonnés en itinérance croisée.
- Les performances sont efficaces même sur du matériel commercial.11
Techniques de masquage des données
Certaines technologies de protection de la vie privée sont également des techniques de masquage des données qui sont utilisées par les entreprises pour protéger les informations sensibles dans leurs ensembles de données.
6. Obscurcissement
L'obscurcissement est une technique de masquage des données qui complique les données pour entraver la rétro-ingénierie tout en préservant la fonctionnalité pour les utilisateurs autorisés.
7. Pseudonymisation
Les champs d'identification (champs contenant des informations spécifiques à un individu) sont remplacés par des données fictives telles que des caractères ou d'autres données. La pseudonymisation est fréquemment utilisée par les entreprises pour se conformer au RGPD.
8. Minimisation des données
Collecte d'une quantité minimale de données personnelles permettant à l'entreprise de fournir les éléments d'un service.
9. Anonymiseurs de communication
Les anonymiseurs remplacent l'identité en ligne (adresse IP, adresse e-mail) par une identité jetable/à usage unique intraçable.
Méthodes de confidentialité basées sur l'IA
10. Génération de données synthétiques
Les données synthétiques sont des données créées artificiellement à l'aide de différents algorithmes, y compris des algorithmes de ML. Si vous intéressez aux technologies de protection de la vie privée parce que vous devez transformer vos données dans un environnement de test auquel des utilisateurs tiers ont accès, la génération de données synthétiques présentant les mêmes caractéristiques statistiques est une meilleure option.
11. Apprentissage fédéré
L'apprentissage fédéré est une technique d'apprentissage automatique qui entraîne un algorithme sur plusieurs appareils de périphérie décentralisés ou serveurs détenant des échantillons de données locaux, sans les échanger. Avec la décentralisation des serveurs, les utilisateurs peuvent également parvenir à une minimisation des données en réduisant la quantité de données qui doit être conservée sur un serveur centralisé ou dans un stockage cloud.
Étude de cas sur l'apprentissage fédéré
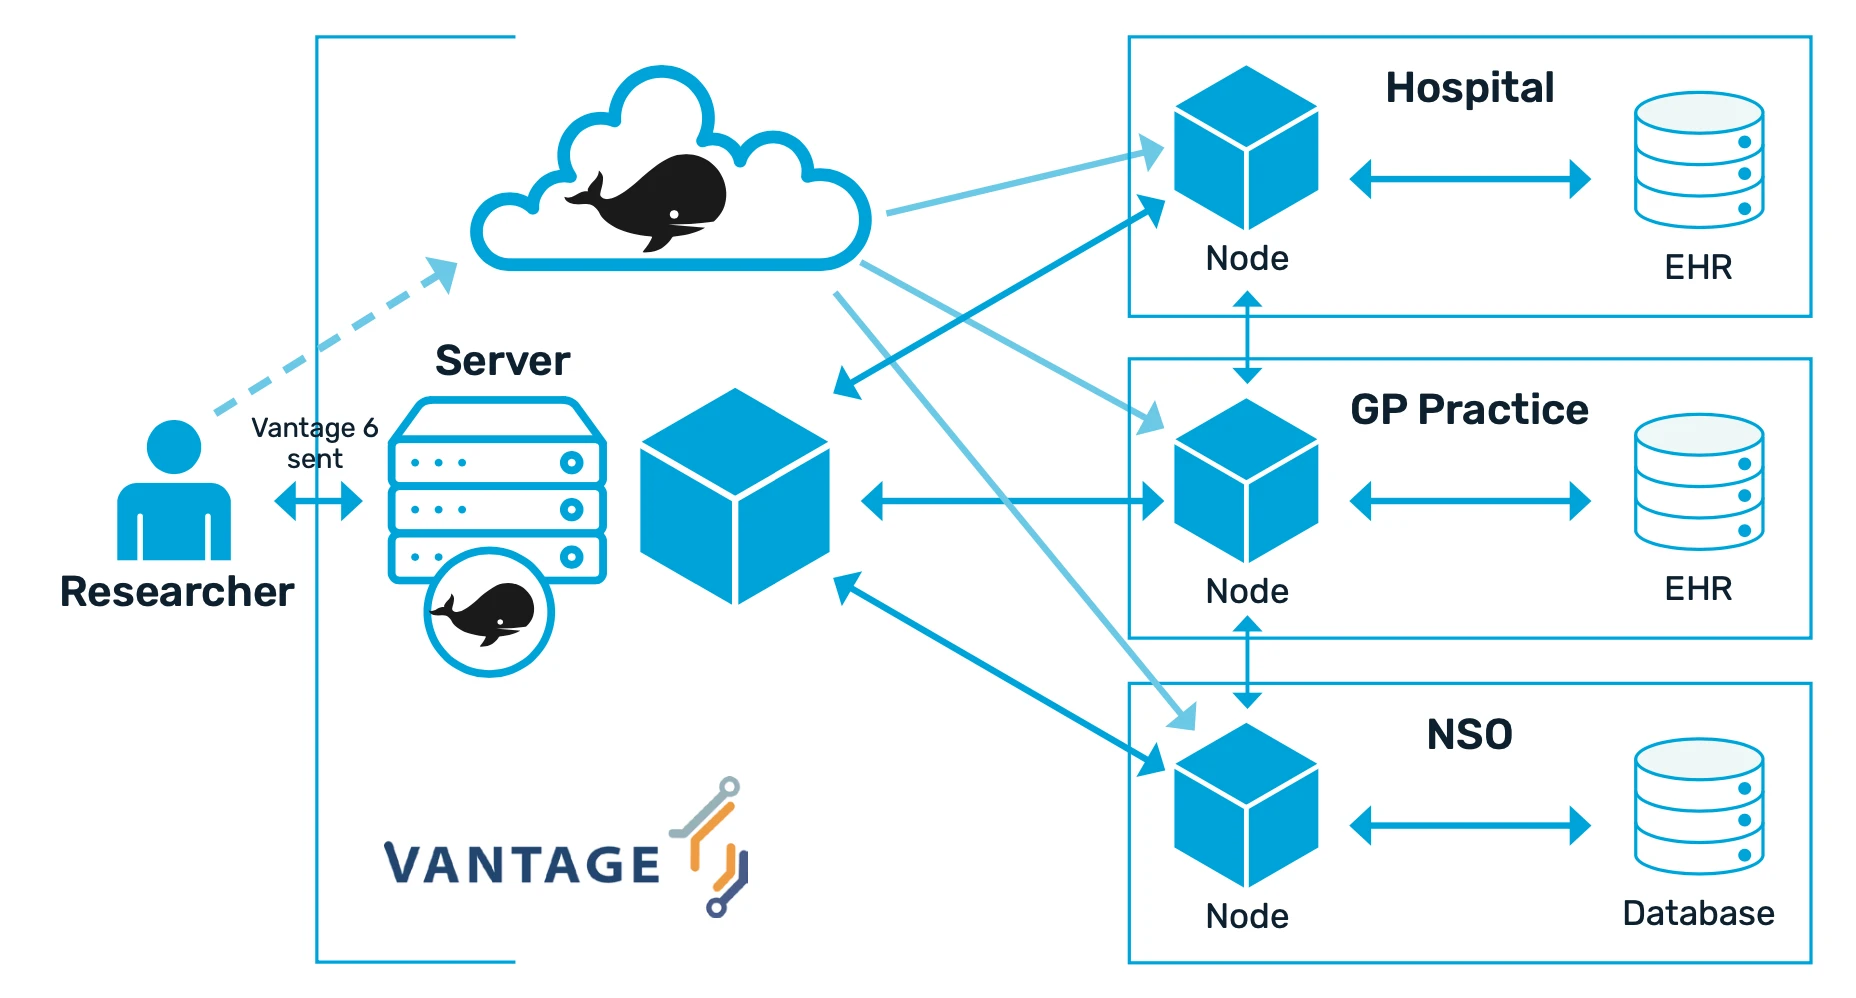
Le projet CARRIER utilise le traitement secondaire de données médicales, de mode de vie et personnelles pour estimer les risques et permettre la détection précoce et l'intervention pour la maladie coronarienne. Cependant, il doit garantir la conformité aux normes juridiques et protéger contre les risques de réidentification lors de la mise en relation d'ensembles de données provenant de différentes organisations, en respectant les lois nationales et le RGPD européen.
Pour relever ce défi, le projet a eu recours à l'apprentissage fédéré qui contrôle l'exécution d'images Docker approuvées, permettant un traitement sécurisé des données sans partage direct des données.
En conséquence, le projet a pu :
- Développer un cadre solide de gouvernance juridique des données pour soutenir les procédures d'apprentissage fédéré.
- Assurer la confidentialité et la sécurité des données lors du développement du modèle pronostique, facilitant ainsi la recherche continue.
- Identifier la nécessité d'une gouvernance continue pour maintenir la conformité éthique et juridique pendant les phases du projet.12
Aperçu du marché des PETs
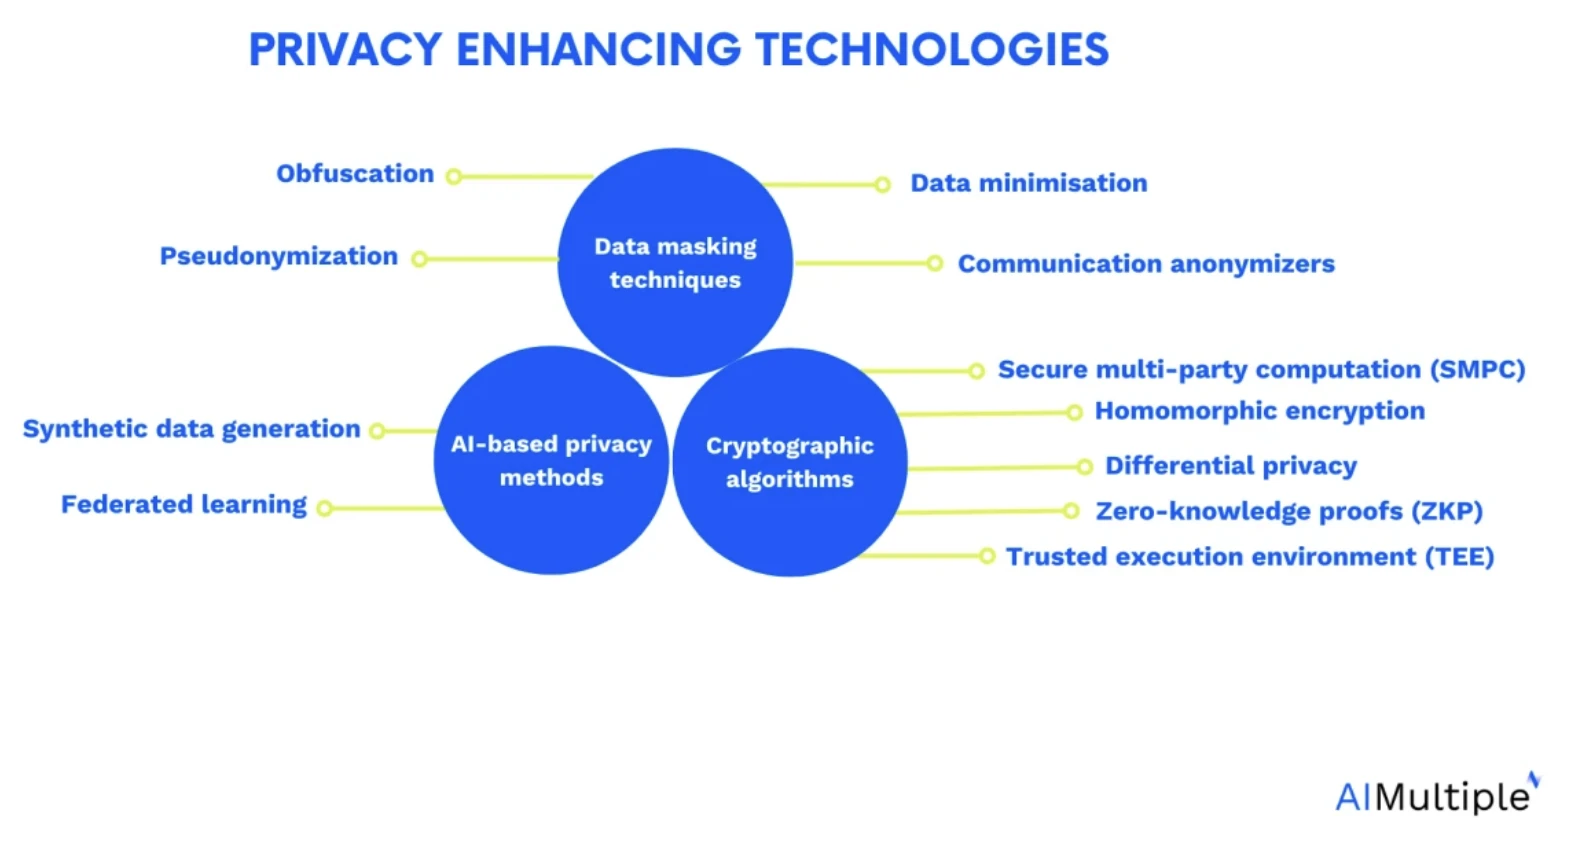
Le marché des PETs englobe un large éventail d'outils, de modèles et de bibliothèques conçus pour protéger la confidentialité des données. Par exemple, chaque catégorie, comme les générateurs de données synthétiques ou les outils de masquage des données, compte plus de 20 outils distincts.
Ces outils sont difficiles à présélectionner individuellement en raison de leur grande diversité. Pour plus de clarté, nous les avons regroupés, offrant un aperçu complet dans l'image de couverture ci-dessus.
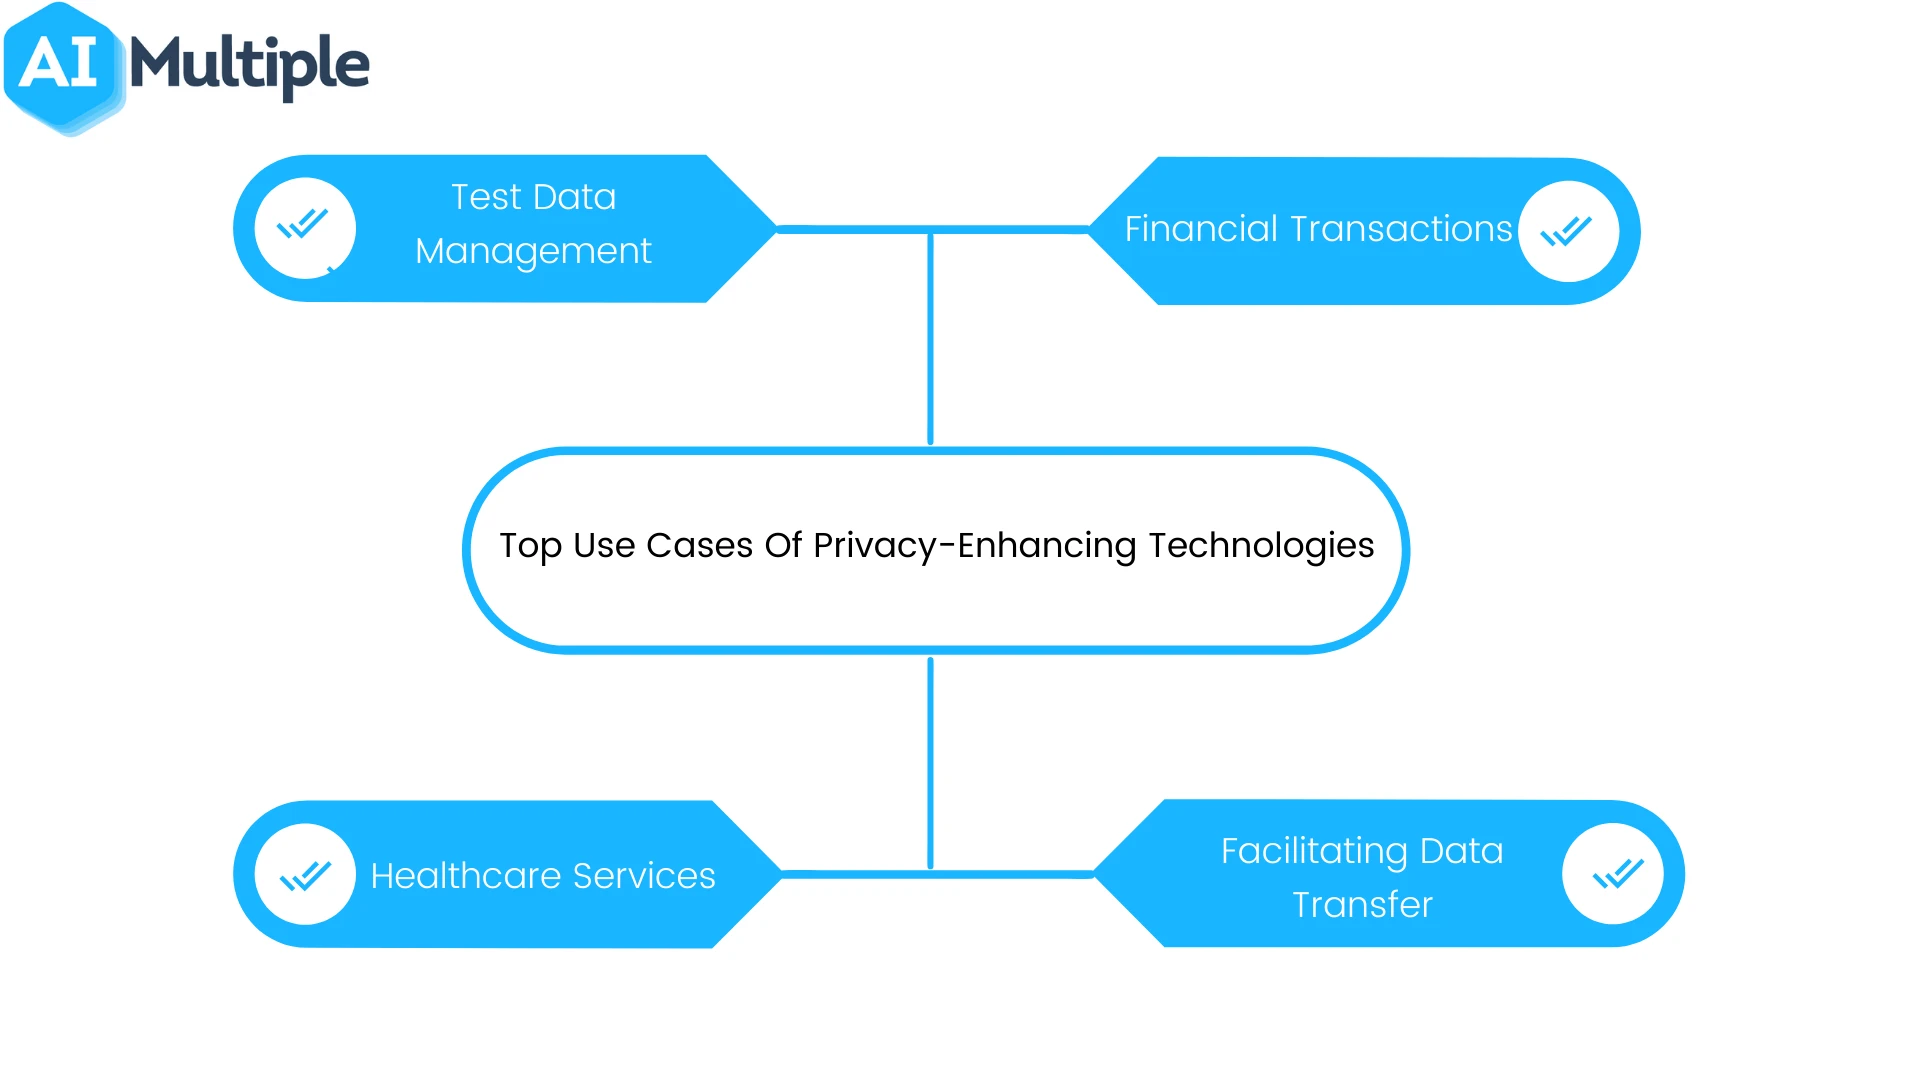
Quels sont les principaux cas d'usage des PETs ?
- Gestion des données de test : Les tests d'applications et l'analyse des données sont parfois gérés par des prestataires tiers. Même lorsqu'ils sont gérés en interne, les entreprises doivent minimiser l'accès interne aux données des clients. L'utilisation d'une PET adaptée qui n'affecte pas significativement les résultats des tests est importante pour les organisations.
- Transactions financières : Les institutions financières sont responsables de la protection de la vie privée des clients en raison de la liberté des citoyens de conclure des accords et des transactions privés avec d'autres parties.
- Services de santé : Le secteur de la santé collecte et partage (si nécessaire) les dossiers de santé électroniques (DSE) des patients. Par exemple, les données cliniques peuvent être utilisées pour rechercher les effets indésirables de diverses combinaisons de médicaments. Les entreprises de santé garantissent la confidentialité des données des patients dans de tels cas en utilisant des PETs.
- Faciliter le transfert de données entre plusieurs parties, y compris les intermédiaires : Pour les entreprises qui agissent comme intermédiaires entre deux parties, l'utilisation des PETs est cruciale, car ces entreprises sont responsables de la protection de la confidentialité des informations des deux parties.
 Ajouter comme source préférée
FAQ
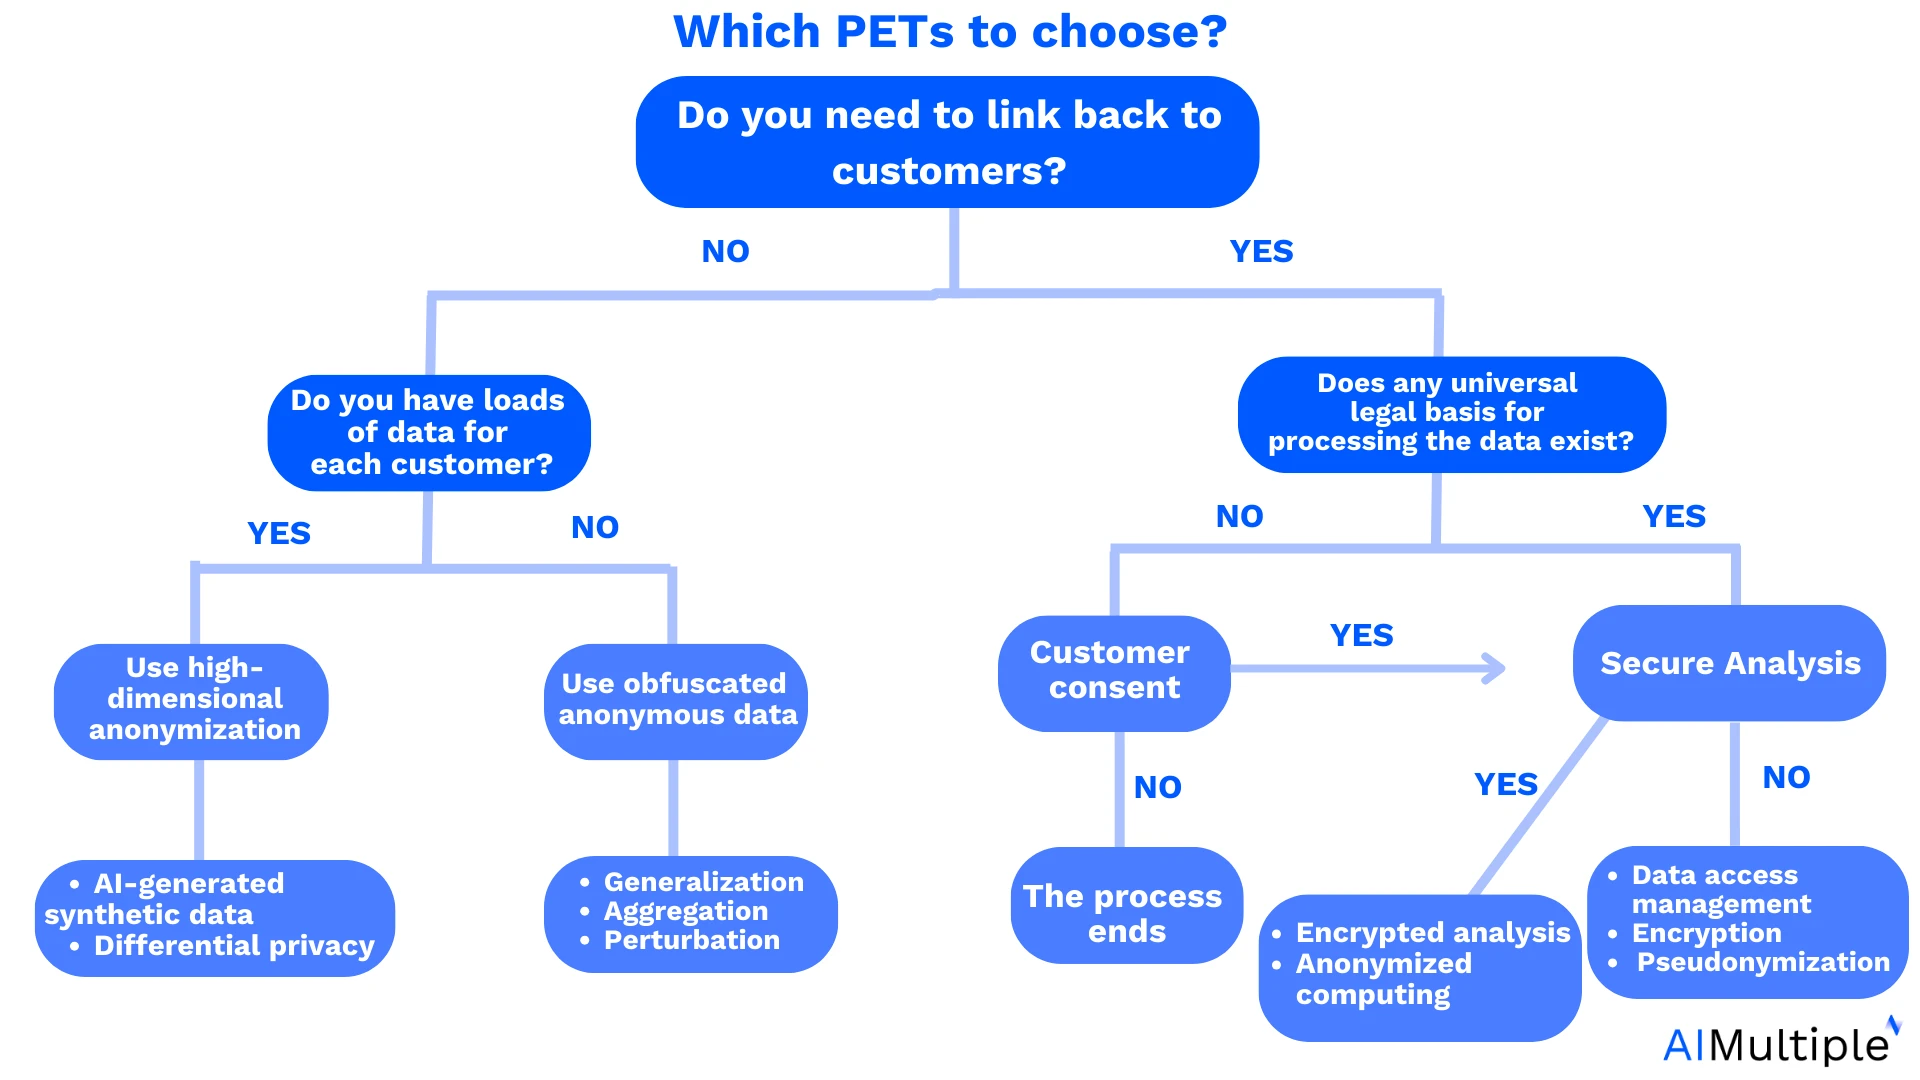
Naviguer parmi l'éventail d'outils de protection de la vie privée (PETs) sur le marché nécessite une approche stratégique adaptée à vos besoins métier uniques. Pour garantir une intégration optimale et un alignement avec votre pile logicielle et votre infrastructure informatique, suivez les étapes suivantes :
1. Identifiez vos besoins et objectifs
Vous devez identifier les problèmes que vous visez à résoudre en déployant une PET. Pour ce faire, vous pouvez :
a.) Évaluez votre paysage de données : Identifiez le volume et la nature des données que votre entreprise gère. Déterminez si elles sont principalement structurées ou non structurées, car cela influence le choix des PETs les mieux adaptées à vos exigences.
b.) Cartographiez le partage de données avec des tiers : Comprenez les subtilités du partage de données avec des tiers. Si vos données transitent par des canaux externes, donnez la priorité à des solutions telles que le chiffrement homomorphe pour maintenir la sécurité et la confidentialité pendant le transit.
c.) Définissez les besoins d'accès aux données :
Distinguez clairement le niveau d'accès requis à l'ensemble de données, en évaluant si l'accès complet est essentiel ou si l'accès au résultat/à la sortie suffit. En outre, tenez compte de la capacité à obscurcir les informations personnellement identifiables pour une confidentialité accrue.
d.)Déterminez l'utilisation des données : Vérifiez que vous souhaitez utiliser les données à des fins d'analyse statistique, d'informations de marché, d'entraînement de modèles d'apprentissage automatique ou à des fins similaires.
2. Évaluez les différents types de PETs :
Tenez compte des trois principales catégories de PETs : les outils cryptographiques, les techniques de masquage des données et les solutions basées sur l'IA comme les générateurs de données synthétiques. Identifiez le type qui correspond le mieux à vos objectifs de confidentialité et à vos besoins en matière de protection des données.
3. Présélectionnez les outils par catégories :
Une fois que vous avez identifié les catégories de PETs pertinentes pour vos besoins, présélectionnez des outils spécifiques dans chaque catégorie. Tenez compte d'aspects tels que la fonctionnalité, l'évolutivité et la compatibilité avec votre infrastructure existante.
4. Évaluez l'infrastructure informatique :
Effectuez une évaluation approfondie de votre infrastructure informatique, en tenant compte des capacités réseau et de calcul. Cette évaluation vous guidera dans la sélection de PETs qui s'intègrent parfaitement à vos ressources d'entreprise. Identifiez les domaines pouvant nécessiter des mises à niveau pour la compatibilité.
5. Tenez compte des allocations budgétaires :
Soyez proactif dans la planification budgétaire, en reconnaissant que les PETs peuvent varier en coût. Allouez les ressources en fonction de vos exigences spécifiques en matière de confidentialité et de votre capacité financière. Tenez compte de facteurs tels que l'évolutivité, la maintenance et les coûts supplémentaires potentiels associés à la solution PET choisie.
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Découvrez les 11 meilleures technologies de protection de la vie privée}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/privacy-enhancing-technologies}},
  note   = {AIMultiple. Consulté le 20 août 2026}
}Résultats et horodatages de 31 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 2 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
6 mises à jourAjout de la vérification d'âge par preuve à divulgation nulle de connaissance de Google Wallet avec Bumble dans la section Preuves à divulgation nulle de connaissance.
Un lien a été supprimé de la section « Choisir le bon outil d'amélioration de la confidentialité pour votre entreprise ».
Liens de référence
Le travail de Cem chez AIMultiple a été cité par des publications mondiales de premier plan, notamment Business Insider, Forbes, Morning Brew et Washington Post, par des entreprises mondiales comme Deloitte et HPE, par des ONG comme World Economic Forum et par des organisations supranationales comme European Commission. [1], [2], [3], [4], [5]
Tout au long de sa carrière, Cem a été consultant en technologies, acheteur de technologies et entrepreneur technologique. Il a conseillé des entreprises sur leurs décisions technologiques chez McKinsey & Company et Altman Solon pendant plus de dix ans. Il a également publié un rapport McKinsey sur la digitalisation.
Il a dirigé la stratégie technologique et les achats d'un opérateur télécom, sous la responsabilité du PDG. Il a également dirigé la croissance commerciale de l'entreprise de technologie profonde Hypatos, qui a atteint un revenu récurrent annuel à 7 chiffres et une valorisation à 9 chiffres, passant de 0 à ce résultat en deux ans. Le travail de Cem chez Hypatos a été couvert par des publications technologiques de premier plan comme TechCrunch et Business Insider.
Cem intervient régulièrement lors de conférences technologiques internationales. Il est diplômé de Bogazici University en tant qu'ingénieur informatique et titulaire d'un MBA de la Columbia Business School.


Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.