


Top 5 des solutions de gestion des politiques de sécurité réseau

J’ai identifié les 5 meilleures solutions NSPM, multi-fournisseurs et outils natifs du fournisseur, en me basant sur mon expérience et celle des autres utilisateurs, ainsi que sur les fonctionnalités des fournisseurs. Suivez les liens pour découvrir le raisonnement derrière ces sélections :
Top 5 des outils NSPM
Les entreprises numériques devraient utiliser des solutions de gestion des politiques de sécurité réseau (NSPM) pour gouverner, surveiller et appliquer des politiques sur l’ensemble de leur réseau.
Solutions multi-fournisseurs
Les solutions de gestion des politiques de sécurité réseau (NSPM) multi-fournisseurs centralisent la gestion des politiques de pare-feu et de sécurité réseau dans des environnements multi-fournisseurs.
Comparaison des fonctionnalités des 3 meilleurs outils NSPM multi-fournisseurs
Les responsables de la sécurité recherchent généralement les fonctionnalités suivantes dans une (solution de gestion des politiques de sécurité réseau (NSPM) :
- Microsegmentation pour diviser un réseau en segments granulaires et appliquer des contrôles de politique basés sur les segments.
- Détection et prévention d’intrusion système (IDPS) pour surveiller le trafic réseau et bloquer les activités suspectes.
Présence sur le marché des meilleurs outils NSPM multi-fournisseurs
*Basé sur le nombre total d’avis et les notes moyennes sur les plateformes d’avis B2B.
Sélection des fournisseurs :
- Nombre d’avis : 20+ avis sur les plateformes d’avis B2B telles que Gartner, G2, PeerSpot et TrustRadius.
- Note moyenne : Supérieure à 3.5/5 sur les plateformes d’avis B2B.
FireMon Security Manager
FireMon, qui se décrit comme le fondateur de la gestion des politiques de sécurité réseau (NSPM), positionne sa plateforme comme un plan de contrôle pour les politiques de pare-feu, de cloud et de microsegmentation. Security Manager est le noyau requis. Policy Planner, Policy Optimizer et Risk Analyzer sont des modules complémentaires, et Insights ajoute des analyses d’IA sans coût supplémentaire.
FireMon propose des intégrations qui permettent aux utilisateurs d’étendre et d’intégrer la gestion des politiques avec des technologies telles que SD-WAN (réseau étendu défini par logiciel), SASE (service d’accès sécurisé en périphérie), XDR (détection et réponse étendues) et SOAR (orchestration, automatisation et réponse de sécurité).
Impact métier : FireMon fait état d’une réduction moyenne des règles de 37 % et indique que la plupart des clients récupèrent 30-40 % de leur base de règles dès le premier mois.1
Fonctionnalités clés
- Visibilité en temps réel : Collecte en continu les configurations des appareils et détecte les règles ajoutées, modifiées ou supprimées dans les environnements hybrides et multi-cloud.
- Conformité automatisée : Exécute des contrôles automatiques par rapport aux principales normes réglementaires et génère des rapports de conformité en temps réel pour simplifier les audits.
- Analyse des risques : Évalue chaque changement réseau pour en mesurer l’impact potentiel, aidant les équipes à identifier et corriger les vulnérabilités avant qu’elles ne deviennent des menaces.
- Automatisation de la gestion des politiques : Réduit le travail manuel en automatisant les modifications et les révisions des règles via Policy Planner et Policy Optimizer. Les pare-feu et les plateformes de segmentation continuent d’appliquer la politique.
- Évolutivité : La plateforme est certifiée pour plus de 15 000 appareils et 25 millions de règles avec des temps de réponse inférieurs à 10 secondes.
- Analyses propulsées par l’IA : Insights explique les tendances des KPI, répond aux questions de politique en langage clair et compare la posture à des déploiements pairs anonymisés.
- IA agentique : FireMon Agentic IA fournit des agents fournis, un générateur d’agents et un serveur MCP pour les applications d’IA externes.
AlgoSec
AlgoSec est une plateforme de gestion des politiques de sécurité réseau (NSPM) qui aide les organisations à mettre en œuvre des règles de sécurité réseau et facilite la connectivité des applications dans l’ensemble de leur réseau (sur site, cloud ou hybride).
AlgoSec tire parti de la visibilité de sécurité en suivant le réseau, en intégrant les règles de pare-feu aux applications de l’entreprise et en identifiant les écarts de conformité.
Fonctionnalités clés
- Visibilité granulaire : La visibilité granulaire d’AlgoSec permet aux utilisateurs d’avoir une vue complète des règles de sécurité sur l’ensemble du réseau.
- Analyseur de pare-feu : L’analyseur de pare-feu de AlgoSec permet aux utilisateurs d’examiner efficacement la connectivité entre deux dispositifs situés à des emplacements distincts (source et destination).
- Gestion de la sécurité réseau : AlgoSec permet efficacement aux utilisateurs d’intégrer des pare-feu, des commutateurs de datacenter, des serveurs proxy web et des équilibreurs de charge.
- Bot propulsé par l’IA : Il simplifie les tâches répétitives et permet aux utilisateurs d’interagir avec le système dans leur propre langue.2
Tufin
Tufin sert 50+% du Forbes Global 2000 en tirant parti de ses technologies de gestion des politiques de sécurité réseau.3
Fonctionnalités clés
- Gestion automatisée des politiques de sécurité : Gérez les points d’application du réseau sur les réseaux internes et dans le cloud.
- Gestion des pare-feu : Simplifiez l’évaluation des règles pour les pare-feu.
- Segmentation du réseau : Exploitez des zones granulaires avec des capacités de microsegmentation et d’accès réseau zero trust (ZTNA).
- Audit réseau : Gardez le contrôle des activités d’audit IA pour garantir la conformité.
- Automatisation des changements basée sur les vulnérabilités : Utilisez l’automatisation des changements basée sur les vulnérabilités (VCA) pour vous intégrer aux scanners de vulnérabilités et tester automatiquement les vulnérabilités.
- Visibilité réseau : Tufin offre une visibilité efficace des modifications de configuration dans des environnements multi-fournisseurs contenant de nombreux pare-feu.
- Configuration des règles de pare-feu : La configuration de règles de pare-feu basées sur la surveillance du trafic est simple et ne nécessite aucune expertise spécialisée pour utiliser les outils de pare-feu.
- Audit de sécurité : La fonctionnalité d’audit de sécurité de Tufin permet aux utilisateurs d’examiner et de définir des règles sur de nombreuses passerelles et pare-feu.
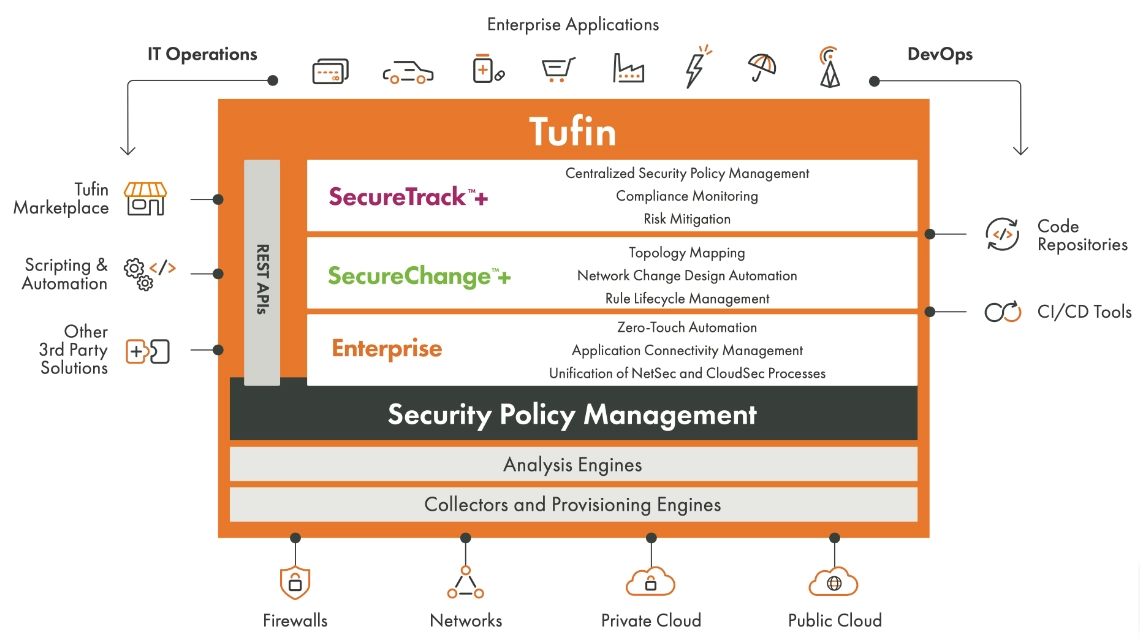
Produits et services de Tufin
Source : Tufin4
En savoir plus : Outils d’audit de sécurité réseau, logiciel d’audit de pare-feu.
Natif du fournisseur
Ces outils offrent une gestion centralisée au sein de l’écosystème de pare-feu d’un seul fournisseur. Il ne s’agit pas de plateformes NSPM indépendantes des fournisseurs.
Comparaison des fonctionnalités des 2 meilleurs outils NSPM natifs du fournisseur
Présence sur le marché des meilleures solutions NSPM natives du fournisseur
Palo Alto Networks Panorama
Panorama est une plateforme de gestion des politiques de sécurité réseau qui permet aux utilisateurs de contrôler les pare-feu sur le périmètre, dans le datacenter et dans le cloud.
Avec les API Panorama, les utilisateurs automatisent les opérations de politique qui répondent aux changements, tels que les modifications, transferts ou suppressions de serveurs. Panorama peut être déployé en tant que technologie logique, physique, ou les deux.
Cisco Secure Network Analytics
Cisco Secure Network Analytics est une plateforme de gestion des politiques de sécurité réseau qui permet aux utilisateurs d’identifier les cyberattaques en analysant, contrôlant et prévenant les données réseau actuelles afin de préserver la confidentialité et l’intégrité des données.
Fonctionnalités clés
- Gestion des politiques : Évaluez l’efficacité des politiques et mettez en œuvre celles adaptées à l’environnement de l’utilisateur pour soutenir les procédures de violation de politique.
- Notifications dynamiques de sécurité réseau : Détecte les attaques en temps réel sur l’ensemble du réseau dynamique à l’aide de notifications haute fidélité remplies de données historiques telles que l’utilisateur, l’appareil, l’emplacement, la date et l’heure, et les informations sur l’application.
- Analyse de la sécurité réseau : Utilisez l’analyse pour découvrir les logiciels malveillants inconnus et les menaces internes telles que l’exfiltration de données et les violations de politique.
Différents types de fonctionnalités de gestion des politiques de sécurité réseau (NSPM)
Les logiciels NSPM offrent diverses fonctionnalités de sécurité réseau :
- Détection et prévention d’intrusion
- Gestion des pare-feu
- Accès Zero Trust
- VPN
- Contrôle d’accès basé sur les rôles (RBAC)
 Ajouter comme source préférée
Lectures complémentaires
- Top 10 des outils de microsegmentation
- Outils de gestion des pare-feu
- Outils open source de microsegmentation
- Meilleurs outils de planification réseau
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 5 des solutions de gestion des politiques de sécurité réseau}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/network-security-policy-management-solutions}},
  note   = {AIMultiple. Consulté le 28 septembre 2026}
}Résultats et horodatages de 10 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 4 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
4 mises à jourLa section « Top 10 des solutions NSPM en détail » a été remplacée par une nouvelle section sur AlgoSec.
Liens de référence
Le travail de Cem chez AIMultiple a été cité par des publications mondiales de premier plan, notamment Business Insider, Forbes, Morning Brew et Washington Post, par des entreprises mondiales comme Deloitte et HPE, par des ONG comme World Economic Forum et par des organisations supranationales comme European Commission. [1], [2], [3], [4], [5]
Tout au long de sa carrière, Cem a été consultant en technologies, acheteur de technologies et entrepreneur technologique. Il a conseillé des entreprises sur leurs décisions technologiques chez McKinsey & Company et Altman Solon pendant plus de dix ans. Il a également publié un rapport McKinsey sur la digitalisation.
Il a dirigé la stratégie technologique et les achats d'un opérateur télécom, sous la responsabilité du PDG. Il a également dirigé la croissance commerciale de l'entreprise de technologie profonde Hypatos, qui a atteint un revenu récurrent annuel à 7 chiffres et une valorisation à 9 chiffres, passant de 0 à ce résultat en deux ans. Le travail de Cem chez Hypatos a été couvert par des publications technologiques de premier plan comme TechCrunch et Business Insider.
Cem intervient régulièrement lors de conférences technologiques internationales. Il est diplômé de Bogazici University en tant qu'ingénieur informatique et titulaire d'un MBA de la Columbia Business School.





Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.