


Benchmark des logiciels DLP

Nous avons évalué Acronis DeviceLock DLP et ManageEngine DLP Plus sur des machines virtuelles Windows Server 2022 identiques avec 28 scénarios : 23 tests de fuite de données (dont 12 fichiers d'évasion adversaire), 3 tests de sécurité de l'agent et 2 tests sous forte consommation de CPU et de mémoire.
Pour les autres produits DLP, Netwrix Endpoint Protector, Sophos Intercept X, Teramind DLP et Trellix DLP, nous avons examiné leurs fonctionnalités.
Résultats du benchmark DLP
Nous avons déployé chaque produit sur une infrastructure identique : 3 instances Contabo Cloud VPS 10 (4 vCPU, 8 Go de RAM, 150 Go SSD) exécutant Windows Server 2022 Datacenter avec Active Directory.
- Acronis l'emporte globalement avec une avance de 10 points grâce à une inspection du contenu plus approfondie, une intégration SIEM complète, la conservation des preuves par copie fantôme et une bibliothèque de modèles de stratégies plus riche.
- Un utilisateur qui copie des données SSN depuis une feuille de calcul et les colle dans n'importe quel formulaire web (Pastebin, Google Translate) contourne complètement ManageEngine. Changer le format SSN de 578-12-3364 à 578 12 3364 le contourne également. Acronis bloque les deux.
- Les deux produits ont réussi tous les tests de falsification de l'agent. L'agent DLP ne peut pas être arrêté, tué ni désinstallé par un compte utilisateur standard.
- Les deux produits ont continué à bloquer les téléversements sous une charge de 100 % du CPU et pendant des transferts de fichiers en masse. Cette catégorie est documentée mais non notée, car les performances sous charge n'ont pas été un facteur de différenciation.
- Aucun produit n'a détecté les données SSN encodées en base64. Les deux ont bloqué l'usurpation d'extension, les archives chiffrées et la détection d'un SSN unique dans de grands documents.
Le score global est une somme pondérée de 8 catégories. Consultez notre méthodologie du benchmark DLP pour les pondérations et la logique de notation.
Tests de prévention des fuites de données
✓ : DLP a bloqué la tentative, ✗ : DLP l'a laissée passer
ManageEngine a bloqué 16 scénarios sur 23 (70 %). Acronis a bloqué 19 scénarios sur 23 (83 %). Les deux produits bloquent les canaux d'exfiltration standard (téléversements de fichiers, e-mails, transferts web). Les différences apparaissent au niveau du collage dans le presse-papiers, des variantes de format SSN, de l'exfiltration inter-clients et des canaux d'impression.
Correspondance avec le top 10 OWASP
Nos scénarios de fuite correspondent à des catégories de vulnérabilités bien documentées. La référence principale est A02:2021 Cryptographic Failures, anciennement nommée « Sensitive Data Exposure ». Cette catégorie couvre les SSN et les PII, en laissant le terminal en texte clair sans chiffrement ni tokénisation, ce qui est le mode de défaillance ciblé par chaque scénario d'exfiltration de notre jeu de tests. A04:2021 Insecure Design couvre les lacunes architecturales telles que l'absence d'inspection du presse-papiers ou l'indexation inter-clients qui ne peuvent pas être corrigées par la seule configuration.
Nos tests adversaires (encodage base64, variantes de format SSN, texte caché HTML, fractionnement par formules entre cellules) s'alignent sur les techniques d'injection encodée et d'évasion de filtres documentées dans le guide OWASP Web Security Testing et l'antisèche XSS Filter Evasion. Les techniques diffèrent par leur objectif (exfiltration de données contre injection de charge utile) mais partagent le même motif sous-jacent : masquer le contenu sensible afin que les filtres basés sur des signatures et des expressions régulières ne le reconnaissent pas.
Tests de sécurité de l'agent DLP
Les deux produits ont protégé contre les trois tentatives de falsification. L'arrêt du service depuis PowerShell a été refusé. Le processus de l'agent n'a pas pu être terminé depuis le Gestionnaire des tâches. La désinstallation depuis Programmes et fonctionnalités a échoué sans privilèges administratifs. Les utilisateurs standard ne peuvent pas désactiver l'agent DLP sur l'un ou l'autre produit.
Comportement sous forte consommation de CPU et de mémoire
Les deux produits ont continué à bloquer sous une charge de 100 % du CPU sans dégradation. Les téléversements en masse ont également été bloqués correctement. Cette catégorie est documentée pour référence mais exclue de la notation, car aucun des deux produits n'a montré de dégradation et elle n'a produit aucune différenciation entre eux.
Produits DLP évalués
Les deux sections produit ci-dessous documentent le benchmark pratique complet. Les deux ont été installés sur des machines virtuelles Windows Server 2022 identiques et testés avec les mêmes 23 scénarios de fuite, 3 tests de sécurité de l'agent et 2 scénarios de forte consommation de CPU et de mémoire.
1. Acronis DeviceLock DLP
Installation
Acronis DeviceLock nécessitait un serveur SQL comme prérequis d'installation, et nous avons installé SQL Server 2022 Express.
Après que la base de données a été prête, l'installation de DeviceLock a repris avec un certificat auto-signé et une configuration de connexion à la base de données. Le déploiement de l'agent utilisait un fichier MSI de 164 Mo copié via un partage réseau.
Tableau de bord et interface
DeviceLock est administré via des applications Windows natives plutôt qu'une console web. L'interface principale est un composant logiciel enfichable MMC (Microsoft Management Console) avec une navigation arborescente. Acronis fournit également un composant enfichable DeviceLock Group Policy Manager pour les environnements gérés par AD et un DeviceLock Enterprise Manager distinct pour les réseaux non AD, partageant tous les mêmes conventions d'interface.
Le panneau de gauche comporte trois branches : DeviceLock Service (paramètres de l'agent), Enterprise Server (gestion centrale) et Content Security Server (moteur d'analyse du contenu). La console MMC se connecte à un client à la fois, mais le module DeviceLock Reports fournit des rapports graphiques sur l'ensemble du parc, notamment des graphiques d'activité des utilisateurs, des graphiques de relations, des dossiers d'utilisateurs et des rapports sur les dispositifs plug-and-play.1
L'avantage architectural : chaque appareil et protocole se divise en profils Regular (en ligne) et Offline (déconnecté). Un ordinateur portable peut avoir des règles strictes au bureau et des règles assouplies en déplacement. ManageEngine n'offre pas cette distinction.
Configuration des stratégies
La base de contenu de DeviceLock contient 50+ groupes de contenu prédéfinis, 90+ modèles regex et 160+ dictionnaires de mots-clés. L'analyse morphologique prend en charge 7 langues pour la correspondance des mots-clés.
Le groupe intégré « Social Security » est de type Mots-clés (recherche l'expression « social security »), pas de type Modèle. L'approche correcte : Add Group > Pattern avec la validation intégrée « US Social Security Number », qui utilise une vérification de type Luhn. Ce modèle validé explique pourquoi Acronis a détecté les 8 variantes de format SSN alors que ManageEngine n'a détecté que le format avec tirets.
Acronis prend en charge deux chemins de distribution centralisés : la stratégie de groupe Active Directory (le composant enfichable DeviceLock GPO) et DeviceLock Enterprise Server, qui distribue les stratégies aux agents par mode push (à l'initiative du serveur) ou pull (planifié par l'agent ou à la demande). Dans notre laboratoire, nous avons utilisé l'export de fichiers .dls par client via la console de gestion, ce qui est le chemin manuel ; l'approche de production est la distribution par GPO ou Enterprise Server.
Tests de fuite
Acronis a bloqué 19 scénarios sur 23 (83 % de taux de blocage). Les résultats marquants :
Collage dans le presse-papiers bloqué : Les données SSN collées dans pastebin.com et soumises via « Create New Paste » ont renvoyé ERR_CONNECTION_RESET. DeviceLock a inspecté le corps de la requête HTTP POST, y a trouvé un contenu SSN et a coupé la connexion. Le même test sur Google Translate : coller un SSN complet (212-64-6345) a déclenché « Translation error ». La suppression des quatre derniers chiffres a permis la traduction. La règle se déclenche sur les motifs SSN valides, pas sur le site lui-même.
Variantes de format SSN détectées : Acronis a bloqué les 8 représentations : espacée (578 12 3364), à points (612.34.8876), sans séparateurs (334721198), groupes inversés et formats mixtes. Le moteur de validation intégré reconnaît le numéro quel que soit le formatage.
Exfiltration inter-clients bloquée : ssn_data.xlsx extrait du dossier partagé puis téléversé via WeTransfer depuis une autre machine a été bloqué. Acronis analyse le contenu au moment de l'exfiltration, pas au moment de la création.
Suppression de fichier bloquée : ManageEngine a autorisé les utilisateurs à supprimer des fichiers sensibles du bureau. Acronis l'a empêchée. Cela signifie qu'Acronis protège contre la destruction des données, pas seulement contre leur exfiltration.
Contournement d'impression : L'impression n'a pas été bloquée lors de notre test (limitation de configuration). L'impression de confidential_report.docx depuis WordPad a réussi parce que les règles Content-Aware Rules étaient configurées sous Protocoles. L'architecture à deux couches de DeviceLock nécessite une règle distincte sous Devices > Content-Aware Rules pour les imprimantes ; avec la règle côté Devices en place, le blocage de l'impression s'activerait également. Ce n'est pas une capacité manquante, mais c'est une étape supplémentaire dont les administrateurs doivent se souvenir lorsqu'ils couvrent à la fois les canaux réseau et physiques.
Contrôle d'accès et AD
DeviceLock offre une intégration Active Directory native basée sur les GPO. Il ajoute son propre composant enfichable (DeviceLock Group Policy Manager) à la console de gestion des stratégies de groupe, ce qui permet la distribution des stratégies via l'infrastructure AD standard. La différenciation par OU est techniquement prise en charge : différentes OU peuvent recevoir différentes stratégies DeviceLock.
Dans notre laboratoire, nous avons utilisé la distribution de fichiers .dls plutôt que les chemins de production GPO/Enterprise Server. Nous avons également constaté que la console demandait une nouvelle authentification lors de la liaison d'utilisateurs/groupes AD aux règles Content-Aware sur des clients distants, ce que nous avons traité comme un artefact de cache d'identifiants propre à notre petit environnement de test. Comme alternative au GPO AD, DeviceLock Enterprise Server distribue les stratégies par modes push ou pull, adaptés aux environnements non AD et aux déploiements ponctuels.
Intégration
Acronis domine l'intégration avec trois canaux d'export SIEM (Syslog, SNMP, SMTP) prenant en charge les formats de journaux CEF et JSON. La copie fantôme conserve une copie complète de chaque fichier bloqué ou surveillé sur le serveur pour la réponse aux incidents. Le Content Security Server comprend un module Discovery qui analyse les terminaux, les NAS et les partages de fichiers à la recherche de données sensibles mal placées.
Le RBAC comporte trois niveaux (Full Access, Change, Read-only) avec une bascule distincte Shadow Data Access sur chaque niveau. L'intégration programmatique repose sur la transmission SIEM (Syslog/SNMP/SMTP) et la livraison de journaux fantômes vers un serveur central plutôt que sur une API REST publique.
Sécurité de l'agent
Acronis a protégé contre les trois tests de falsification en tant qu'utilisateur standard. Stop-Service sur le service DeviceLock a renvoyé un accès refusé. Le Gestionnaire des tâches a refusé de mettre fin au processus de l'agent. La désinstallation depuis Programmes et fonctionnalités a exigé une élévation administrative et a été bloquée sans elle.
Pour la défense contre la falsification au niveau administrateur, Acronis propose la liste DeviceLock Administrators. Lorsqu'elle est configurée, les comptes de la liste peuvent désinstaller, modifier ou arrêter l'agent. Même les administrateurs locaux ne figurant pas sur la liste sont bloqués.
Comportement sous forte consommation de CPU et de mémoire
Sous une charge de 100 % du CPU (4 travaux PowerShell en boucle infinie), Acronis a continué à bloquer les téléversements sans dégradation. 100 fichiers téléversés consécutivement ont tous été analysés et bloqués correctement. Cette catégorie n'a pas été notée.
Analyse du contenu
L'analyse du contenu est le point fort d'Acronis. Le modèle SSN validé avec détection indépendante du format est la fonctionnalité la plus marquante que nous ayons testée. Au-delà des regex, Acronis documente plusieurs capacités2
Journalisation et alertes
DeviceLock fournit trois visionneuses de journaux distinctes : Audit Log (toutes les tentatives d'accès et modifications de stratégie), Shadow Log (copies des fichiers bloqués/surveillés) et UAM Log (surveillance de l'activité des utilisateurs avec captures d'écran et utilisation des applications).
Les canaux d'alerte incluent SMTP, les interruptions SNMP et Syslog. Quatre catégories d'alertes sont configurables : accès aux appareils/protocoles, violations des règles Content-Aware, règles de pare-feu et modifications administratives. L'export des rapports prend en charge HTML, PDF et RTF.
La copie fantôme est la fonctionnalité remarquable pour la réponse aux incidents. Lorsqu'un transfert de fichier est bloqué, le contenu complet du fichier est conservé sur le serveur. ManageEngine journalise l'événement mais supprime le fichier. Aucun des deux produits ne dispose d'un flux de travail d'incident complet (affectation, escalade, suivi du statut).
Choisir Acronis DeviceLock DLP pour une solution intégrée, incluant la sauvegarde, la reprise après sinistre et la gestion des terminaux.
Visitez le site web2. ManageEngine DLP Plus
Installation
ManageEngine DLP Plus s'installe à partir d'un assistant Windows standard. Aucune base de données externe n'est requise. L'ensemble du processus, serveur plus deux agents clients, a pris environ 15 minutes.
Le programme d'installation de l'agent a silencieusement échoué sur le Client 1 avec un conflit de port 8383 qui n'a produit aucun message d'erreur visible. Le problème a été découvert en vérifiant manuellement l'état du service. L'installation de l'extension de navigateur est également requise pour le blocage des téléversements et doit être configurée séparément pour chaque navigateur (Chrome, Edge, Firefox, Brave).
Tableau de bord et interface
ManageEngine s'ouvre dans un navigateur web. Le tableau de bord affiche le statut des stratégies, les incidents récents et une vue d'ensemble des appareils avec des graphiques. La navigation utilise une barre latérale gauche. La création de stratégies, la gestion des appareils et les rapports sont accessibles en 2 à 3 clics.
Tous les clients sont visibles sur un seul écran. Comparée à la console MMC d'Acronis, l'interface semble moderne et fonctionnelle. ManageEngine n'offre pas de mode double profil Hors ligne/Regular.
Configuration des stratégies
ManageEngine fournit une base de contenu avec des règles prédéfinies pour PCI-DSS, HIPAA, GDPR et des modèles spécifiques par pays. Les catégories incluent les numéros de carte de crédit (Visa, Mastercard, Amex), le SSN, le numéro fiscal pour plus de 20 pays, l'IBAN, les numéros de passeport et les données d'assurance maladie. Des règles regex personnalisées peuvent être créées.
Un problème opérationnel : chaque modification de stratégie nécessite un redémarrage du PC client avant de prendre effet. La première tentative a coûté 30 minutes de dépannage avant que l'exigence de redémarrage soit découverte dans la documentation. Le statut de déploiement de la stratégie est resté à 0 % jusqu'à ce que le client soit redémarré manuellement. Dans un environnement de production comptant des centaines de terminaux, il s'agit d'une lourde charge opérationnelle.
Tests de fuite
ManageEngine a bloqué 16 scénarios sur 23 (70 % de taux de blocage). Les principaux constats :
Impression bloquée automatiquement : L'impression de confidential_report.docx depuis WordPad a été bloquée. L'impression vers PDF a également été bloquée. Contrairement à Acronis, ManageEngine couvre l'impression dans la même stratégie que les téléversements. Aucune règle d'appareil distincte n'est requise.
Contournement du collage dans le presse-papiers : Les données SSN copiées depuis une feuille de calcul et collées dans pastebin.com ont été téléversées avec succès. ManageEngine n'inspecte pas le texte collé dans les formulaires web. Le collage dans Google Translate a également contourné la protection.
Après avoir basculé File Access en mode « Allow Within Trusted Applications », le contournement du presse-papiers a été comblé car les utilisateurs ne pouvaient plus ouvrir de fichiers sensibles avec des applications non approuvées. Il s'agit d'une atténuation indirecte qui limite les flux de travail légitimes, pas d'une inspection ciblée du presse-papiers.
Contournement des variantes de format SSN : ManageEngine a détecté le format avec tirets standard (XXX-XX-XXXX). Les variantes espacées, à points et sans séparateur sont passées.
Capture d'écran bloquée : ManageEngine a détecté et bloqué la capture d'écran pendant qu'un fichier sensible était ouvert.
Téléversement d'image SSN bloqué : ssn_image.png (un fichier image contenant des numéros SSN) a été bloqué lors du téléversement. Il s'agit d'une détection basée sur les métadonnées/la classification, pas d'une OCR.
Contournement de la suppression de fichier : Des fichiers sensibles pouvaient être supprimés du bureau du client sans aucune intervention DLP. Acronis a bloqué la suppression de fichier.
Contournement de l'exfiltration inter-clients : Une capture d'écran prise sur le Client 1, copiée vers le partage réseau, puis téléversée depuis le Client 2 via WeTransfer est passée. L'agent du Client 2 n'avait jamais indexé ce fichier.
Contrôle d'accès et AD
L'intégration AD fonctionne : la console a découvert le domaine dlptest.local et a synchronisé automatiquement les utilisateurs et les OU après la saisie des informations d'identification. Les stratégies basées sur des groupes ont été testées en créant deux groupes d'ordinateurs manuels (Finance-Clients et IT-Clients) avec des règles différentes. Le Client 1 (Finance) avait des restrictions strictes d'accès aux fichiers tandis que le Client 2 (IT) n'avait aucun blocage. La différenciation a fonctionné correctement.
Les groupes d'utilisateurs AD n'ont pas pu être mappés directement aux groupes d'ordinateurs. Le système attend des groupes d'ordinateurs AD, pas des groupes d'utilisateurs. Cela signifie que l'affectation de stratégies par groupe nécessite un regroupement manuel des ordinateurs plutôt que de tirer les groupes depuis Active Directory.
Intégration
ManageEngine Endpoint DLP Plus n'a pas d'intégration SIEM native. La documentation d'aide officielle3, la page des fonctionnalités et le guide de l'utilisateur ne mentionnent pas Syslog, CEF ni le transfert SIEM. D'autres produits ManageEngine (DataSecurity Plus, ADAudit Plus, Endpoint Central) prennent en charge Syslog, mais DLP Plus en tant que produit autonome ne le fait pas.
Le RBAC est disponible et plus granulaire que celui d'Acronis : 4 rôles prédéfinis (Administrator, Endpoint DLP Manager, Technician, Guest), des rôles personnalisés avec des autorisations au niveau des modules (Full Control, Write, Read, No Access), une affectation basée sur la portée (restreindre les administrateurs à des groupes d'ordinateurs spécifiques) et la prise en charge de la 2FA (OTP par e-mail ou Google Authenticator). Malgré un meilleur RBAC, le score d'intégration global est plus faible car le SIEM et la copie fantôme sont absents.
Sécurité de l'agent
ManageEngine a protégé contre les trois tests de falsification en tant qu'utilisateur standard. Stop-Service sur le service de l'agent DLP a renvoyé un accès refusé. Le Gestionnaire des tâches n'a pas terminé le processus de l'agent. La désinstallation depuis Programmes et fonctionnalités a exigé une élévation administrative et a été refusée sans elle.
Contrairement à Acronis, ManageEngine n'offre pas de liste d'administrateurs nommés pour restreindre la désinstallation au niveau administrateur. Tout compte disposant de droits d'administrateur local peut désinstaller l'agent depuis Programmes et fonctionnalités. Pour les déploiements en production, cela signifie que les droits d'administrateur des terminaux doivent être étroitement contrôlés par l'appartenance aux groupes Active Directory et la stratégie d'administrateur local, car il n'existe aucune restriction au niveau du produit.
Comportement sous forte consommation de CPU et de mémoire
Sous une charge de 100 % du CPU, ManageEngine a continué à bloquer les téléversements sans dégradation. Les 100 fichiers d'un test de téléversement en masse ont tous été analysés et bloqués correctement.
Analyse du contenu
L'analyse du contenu de ManageEngine est basée sur des regex et des mots-clés. Il analyse correctement plusieurs formats de fichiers (xlsx, docx, csv, json, html, py, log) et analyse l'intérieur des commentaires de code, des entrées de journal et des champs de données structurés. L'usurpation d'extension ne le trompe pas. Les fichiers ZIP chiffrés sont bloqués à partir de l'analyse des métadonnées/de l'en-tête.
Les limites : le format SSN avec tirets standard (XXX-XX-XXXX) est détecté. Pas de décodage base64, pas d'analyse des PDF chiffrés. ManageEngine propose l'empreinte de document et l'OCR via Endpoint Central, mais le moteur regex n'inclut pas de validation SSN indépendante du format comme Acronis. La bibliothèque de règles est riche (plus de 20 pays, plusieurs cadres de conformité).
Journalisation et alertes
La page Sensitive File Audit journalise les événements avec des détails utiles : nom de l'ordinateur, utilisateur connecté, type d'événement, nom du fichier, domaine web, application d'entreprise, statut de l'événement et règle de classification spécifique qui s'est déclenchée. Ce niveau de détail est suffisant pour l'investigation.
ManageEngine dispose d'une fonctionnalité utile de signalement des faux positifs : lorsqu'un fichier est bloqué, l'utilisateur voit une option « Report this block as false positive ». Le rapport apparaît dans la page Override Audit de la console d'administration. Acronis gère les exceptions via des règles côté administrateur et une portée utilisateur/groupe dans la console de gestion, plutôt que via un bouton destiné à l'utilisateur final.
Les canaux d'alerte sont limités à l'e-mail SMTP. Il n'y a pas de transfert SNMP ni Syslog. L'export des rapports prend en charge CSV et PDF uniquement. Des rapports planifiés sont disponibles. Il n'y a pas de copie fantôme ni de collecte de preuves. Aucun flux de travail d'incident.
Méthodologie et environnement du benchmark DLP
Nous avons provisionné 3 instances Contabo Cloud VPS 10 exécutant Windows Server 2022 Datacenter.
Active Directory : Domaine dlptest.local avec deux OU (Finance, IT), quatre utilisateurs de test (user.finance1, user.finance2, user.it1, user.it2) et un dossier partagé à \vmi3184661\share.
Tests séquentiels : ManageEngine a été installé en premier, testé dans les 8 catégories notées, puis entièrement désinstallé. Acronis a été installé sur les mêmes machines virtuelles et testé avec des scénarios et fichiers identiques. Les deux produits ont été confrontés au même environnement. Tous les tests ont été effectués par la même personne.
Jeu de données de test
8 fichiers de base et 12 fichiers d'évasion adversaire, contenant tous des numéros de sécurité sociale américains (SSN) comme principal type de données sensibles :
Fichiers de base : ssn_data.xlsx (feuille de calcul SSN), credit_cards.csv (numéros de carte de crédit), confidential_report.docx (SSN avec le mot-clé « CONFIDENTIAL »), health_records.docx (données HIPAA), source_code.py (identifiants dans le code), ssn_image.png (SSN dans une image pour l'OCR), confidential_archive.zip (archive chiffrée), normal_file.docx (fichier propre pour le contrôle des faux positifs).
Fichiers adverses (12) : Fichier journal avec SSN intégré, CSV au nom de fichier innocent avec colonne SSN cachée, JSON avec SSN dans des champs de données, commentaires Python avec SSN, 8 variantes de format SSN (espacé/à points/sans séparateur), SSN encodé en base64, HTML avec SSN en texte masqué, SSN divisé par formules dans les cellules d'une feuille de calcul, usurpation d'extension (.txt en .jpg, .xlsx en .png), ZIP protégé par mot de passe, aiguille dans une botte de foin (1 SSN dans 80 lignes de texte propre).
Exemples de tests de fuite
Chaque test suit le même modèle : tenter d'exfiltrer un fichier sensible via un canal spécifique et enregistrer si l'agent DLP le bloque ou l'autorise.
Test de fuite de base (téléversement) : Ouvrir un navigateur sur le client, naviguer vers WeTransfer, sélectionner ssn_data.xlsx depuis le bureau, cliquer sur téléverser. Si l'agent DLP bloque le téléversement, le navigateur affiche une erreur ou la connexion est réinitialisée. S'il l'autorise, le fichier est téléversé avec succès vers WeTransfer.
Test d'évasion de canal (presse-papiers) : Ouvrir ssn_data.xlsx dans Notepad, sélectionner tout le texte, copier (Ctrl+C). Ouvrir un navigateur, aller sur pastebin.com, coller (Ctrl+V) dans la zone de texte, cliquer sur « Create New Paste ». Un produit DLP avec inspection du presse-papiers tue la requête HTTP POST avant qu'elle ne se termine. Un produit sans inspection du presse-papiers autorise le collage car les données ne sont jamais parties sous forme de fichier.
Test d'évasion de contenu (variantes de format) : Créer un fichier texte contenant 8 représentations SSN différentes : standard (578-12-3364), espacée (578 12 3364), à points (578.12.3364), sans séparateur (578123364), inversée (3364-12-578) et formats mixtes. Téléverser le fichier vers WeTransfer. Un produit DLP avec des modèles SSN validés reconnaît tous les formats. Un produit uniquement regex détecte les formats que sa regex couvre.
Test de fuite indirecte (inter-clients) : Sur le Client 1, prendre une capture d'écran des données sensibles affichées à l'écran. Enregistrer la capture. La copier vers le partage réseau (\server\share). Sur le Client 2, récupérer le fichier depuis le partage et le téléverser vers WeTransfer. Un produit qui analyse au moment du téléversement bloque, quelle que soit l'origine du fichier. Un produit qui repose sur une pré-indexation manque les fichiers qu'il n'a jamais vus.
Test de charge CPU : Exécuter 4 travaux PowerShell en boucle infinie pour saturer les 4 vCPU : 1..4 | ForEach-Object { Start-Job { while($true){} } }. Confirmer dans le Gestionnaire des tâches que le CPU est à 99-100 %. Pendant que le CPU est saturé, tenter de téléverser ssn_data.xlsx vers WeTransfer. Si l'agent DLP bloque toujours le téléversement sous pleine charge, le comportement sous charge est acceptable. Nettoyer avec Get-Job | Stop-Job; Get-Job | Remove-Job.
Scores des catégories du benchmark DLP
Chaque catégorie a un score maximal égal à son poids attribué. Les poids totalisent 50 et le total brut est mis à l'échelle sur 100 pour le score final. Les scores sont des entiers directement liés aux résultats mesurés ou aux fonctionnalités documentées, pas des évaluations subjectives.
La journalisation et les alertes représentent le plus grand écart (+6). Acronis exporte vers SMTP, SNMP et Syslog, exécute trois visionneuses de journaux (Audit, Shadow, UAM) et conserve l'intégralité du contenu des fichiers via la copie fantôme. ManageEngine dispose de SMTP, d'un journal d'audit unique et d'aucune copie fantôme. L'intégration ajoute un autre +3 grâce au support SIEM d'Acronis, au module de découverte et au double profil hors ligne, qui n'existent pas dans ManageEngine DLP Plus autonome. La configuration des stratégies ajoute +2 grâce aux plus de 90 modèles prédéfinis d'Acronis et à l'analyse morphologique de mots-clés en 9 langues. Les tests de fuite ajoutent +1, reflétant directement le taux de blocage de 83 % contre 70 %.
ManageEngine récupère +2 grâce à l'installation, +4 grâce au tableau de bord (interface web moderne avec graphiques contre un composant MMC sans tableau de bord) et +1 grâce au contrôle d'accès (2FA, rôles personnalisés, administration par portée). La sécurité de l'agent est à égalité à 6 chacun après que les trois tests de falsification ont été réussis.
Méthodologie de notation (justification des pondérations)
8 catégories notées sur des échelles entières proportionnelles à leur poids. Le score maximal possible de chaque catégorie est égal à sa valeur de poids. Les poids totalisent 50, et le total brut est mis à l'échelle sur 100 pour le score final. Les poids ont été attribués par l'évaluateur principal en fonction des catégories qui produisent une différenciation significative et de celles qui sont directement corrélées aux opérations quotidiennes de DLP.
Chaque score est dérivé de résultats mesurés (taux de blocage des tests de fuite) ou de la matrice de fonctionnalités documentée dans la section Comparaison des fonctionnalités, pas d'une évaluation subjective. Le comportement sous forte consommation de CPU et de mémoire a été testé séparément mais exclu de la notation, car les deux produits ont obtenu des performances identiques sous charge.
Comparaison des fonctionnalités
Installation et déploiement
ManageEngine se déploie 6x plus rapidement et ne nécessite aucune dépendance externe. Acronis exige un serveur SQL et un certificat, mais fournit une boîte à outils de déploiement plus large (composant enfichable de stratégie de groupe, Enterprise Server push/pull, export manuel .dls).
Journalisation et preuves
La copie fantôme est le plus grand écart. Lorsqu'Acronis bloque un transfert de fichier, le contenu intégral du fichier est conservé sur le serveur pour une analyse forensique. ManageEngine journalise les métadonnées de l'événement mais supprime le fichier réel. Aucun des deux produits ne dispose d'un flux de travail d'incident complet (affectation, escalade, suivi du statut).
Capacités d'analyse du contenu
Acronis a une analyse du contenu plus approfondie dans toutes les méthodes. Les plus de 90 modèles regex et les plus de 160 dictionnaires de mots-clés avec analyse morphologique en 9 langues lui confèrent une surface de détection plus large. ManageEngine propose l'OCR via la plateforme Endpoint Central et l'empreinte de document via son module de classification, mais Acronis publie des chiffres précis (33 langues OCR, plus de 5 300 types de fichiers) alors que ManageEngine ne le fait pas. Aucun des deux produits n'utilise l'apprentissage automatique ni le NLP pour la classification.2456
Limites
Deux produits évalués en conditions pratiques : Le benchmark couvre ManageEngine DLP Plus et Acronis DeviceLock DLP. Les quatre autres produits couverts (Netwrix, Sophos, Teramind, Trellix) n'ont pas été re-testés selon la même méthodologie de 28 scénarios ; leurs sections reflètent des évaluations de fonctionnalités antérieures. Les scores comparatifs (76/100 et 66/100) concernent donc les deux produits testés en conditions pratiques, pas les six.
Pas de tests USB ni de supports amovibles : Le contrôle des périphériques USB est l'un des cas d'usage DLP les plus courants. Les deux produits le prennent en charge, mais notre infrastructure (instances VPS cloud) ne dispose pas de ports USB physiques. Le blocage USB, l'application du chiffrement et la liste d'autorisation des appareils n'ont pas été testés.
Seuls les modèles SSN testés : Tous les tests de fuite ont utilisé le numéro de sécurité sociale américain comme type de données sensibles. La détection des cartes de crédit (validation de Luhn), les modèles HIPAA et les règles spécifiques au RGPD n'ont pas été testés séparément, bien que les deux produits incluent des modèles prédéfinis pour ceux-ci.
Produits DLP examinés précédemment
Nous avons eu un accès d'essai aux quatre produits ci-dessous lors d'un cycle de recherche antérieur. Les constats reflètent la couverture fonctionnelle et les tests de cette époque, pas un nouveau test de 2026. Les captures d'écran proviennent de l'environnement d'évaluation d'origine. Lorsque les fournisseurs ont publié des mises à jour après l'évaluation initiale, celles-ci sont signalées dans le texte.
Netwrix Endpoint Protector
Netwrix Endpoint Protector est une solution DLP axée sur les canaux, construite autour du contrôle des appareils, de l'inspection approfondie des paquets et de l'eDiscovery. L'évaluation a porté sur son flux de création de stratégies, sa couverture des périphériques et ses fonctionnalités administratives.
Fonctionnalités efficaces : Contrôle granulaire de plus de 30 types d'appareils, inspection approfondie des paquets pour les transferts de fichiers réseau, stratégies prédéfinies et personnalisées, droits effectifs pour la création de stratégies, eDiscovery pour les données au repos, chiffrement USB, notifications et alertes pour les actions bloquées, notifications client personnalisables, piste d'audit et protection contre la falsification.
Fonctionnalités inefficaces : Pas de gestion des appareils (la gestion des appareils mobiles est proposée en option, pas incluse dans l'essai de base).
Couverture des canaux : Endpoint Protector permet un contrôle granulaire de plus de 30 types d'appareils, notamment les périphériques USB, les appareils Bluetooth, les smartphones et plus encore. Les administrateurs peuvent configurer un contrôle d'accès pour des appareils spécifiques afin de les autoriser ou de les bloquer depuis les ordinateurs clients. L'inspection approfondie des paquets permet à l'administrateur de gérer les transferts de fichiers réseau via la messagerie web, les lecteurs et les applications tierces. Lorsqu'elle est activée, la protection Content Aware Protection (CAP) et les paramètres de contrôle des appareils fonctionnent en conformité avec les analyses DPI.
Classification des données : La protection Content Aware Protection comprend des stratégies prédéfinies en trois groupes selon le système d'exploitation du client (Windows, Mac, Linux). Il existe 86 stratégies prédéfinies pour Windows couvrant les transferts de fichiers par type de contenu (graphiques, archives, programmation), la conformité HIPAA et la conformité RGPD. Des stratégies personnalisées peuvent être définies en fonction des points de sortie de stratégie, des utilisateurs et de l'action choisie. eDiscovery détecte les données sensibles au repos et permet le chiffrement, le déchiffrement et la suppression à la cible.
Administration : Les droits effectifs permettent la création de stratégies basées sur un utilisateur, un appareil ou un type de fichier spécifique. Les droits globaux sont des droits de contrôle des appareils qui s'appliquent de manière générale, et les administrateurs peuvent définir des droits d'accès différents pour différents appareils. Pour créer une stratégie, l'administrateur choisit parmi des options prédéfinies ou personnalisées, et les stratégies peuvent être ordonnées par priorité. Les classes personnalisées permettent d'attribuer un « Trusted Device (TD) » à partir d'informations sur l'appareil telles que le numéro de série et le type.
Notifications et alertes : Lorsqu'un administrateur tente de joindre un fichier .xlsx portant le nom « Confidential » contenant des informations de numéro de sécurité sociale dans WhatsApp, Endpoint Protector bloque l'action et en informe l'administrateur. Les journaux d'événements sont visibles dans la fenêtre Content-Aware Report avec des détails incluant l'événement, l'heure, l'utilisateur, l'appareil, la destination et le fichier.
Autres fonctionnalités : La synchronisation Microsoft AD et Microsoft Entra ID est prise en charge. Les notifications client peuvent être personnalisées. Les listes de refus et d'autorisation aident à définir le contenu sensible via les types de fichiers, le contenu personnalisé, les emplacements de fichiers, les emplacements d'analyse, les modèles regex, les domaines, les URL et les domaines de messagerie. Le chiffrement des périphériques USB peut être automatisé.
Choisir Netwrix Endpoint Protector pour une solution DLP complète avec des capacités robustes de contrôle des appareils
Visitez le site webSophos Intercept X
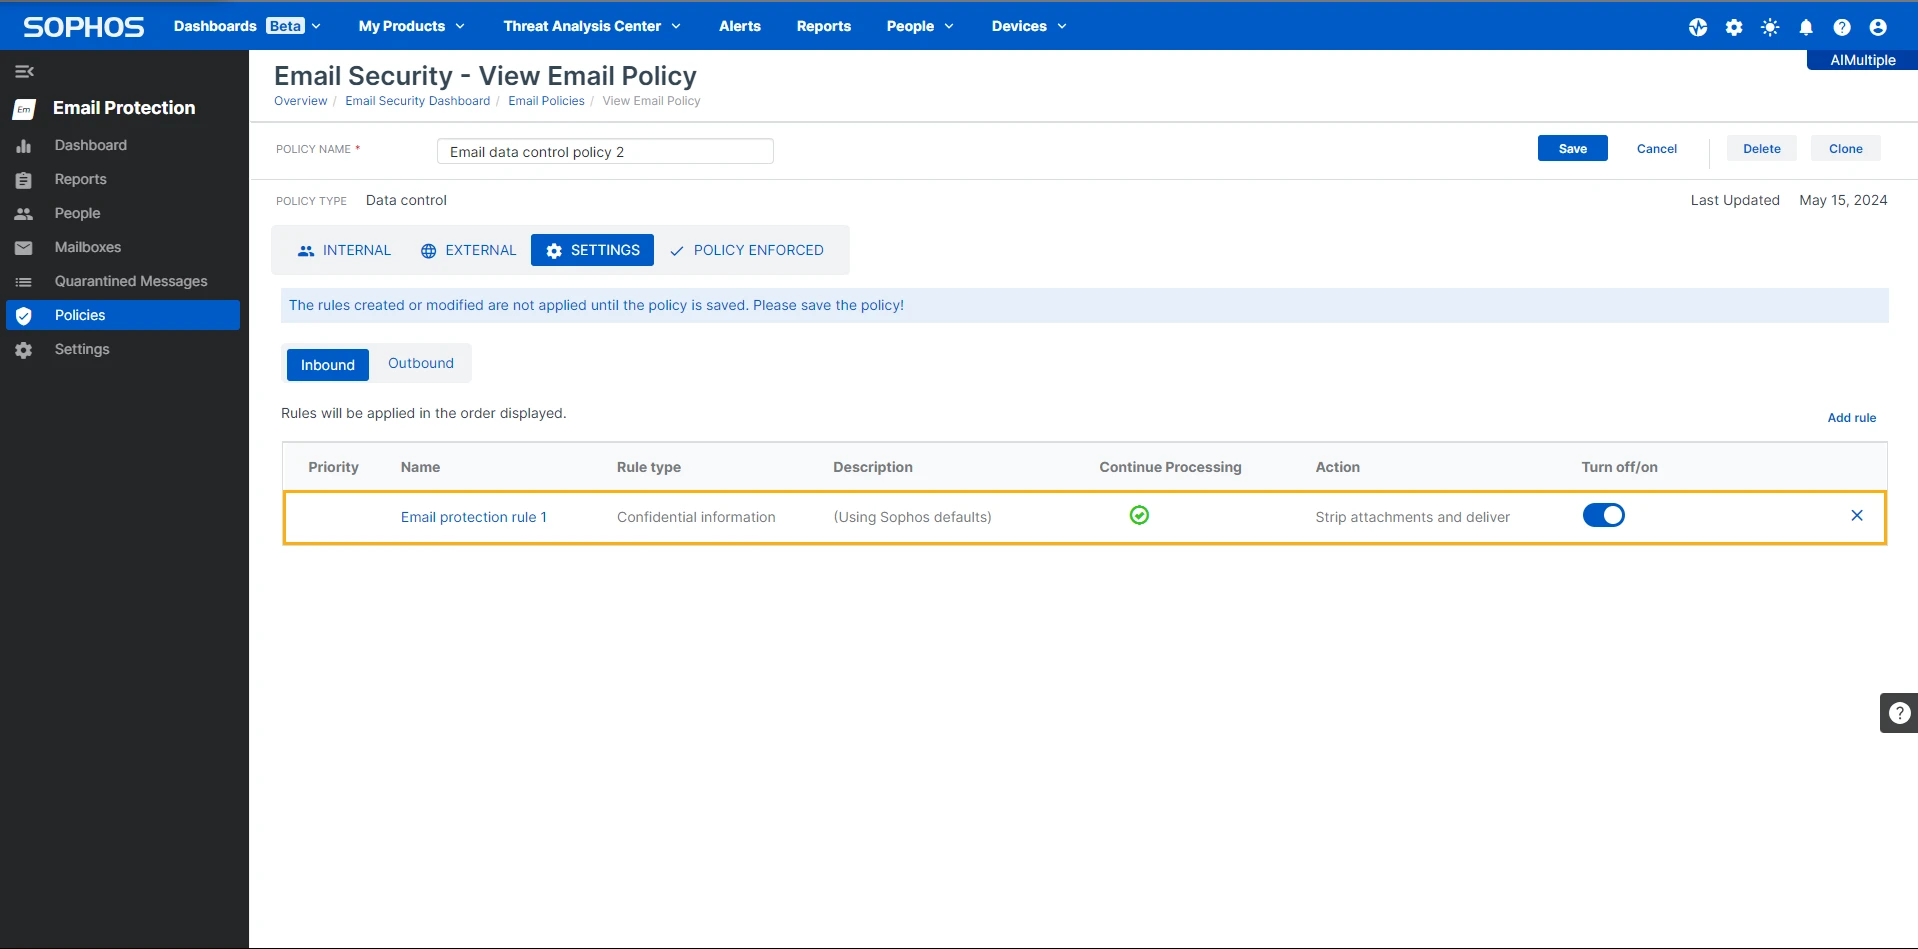
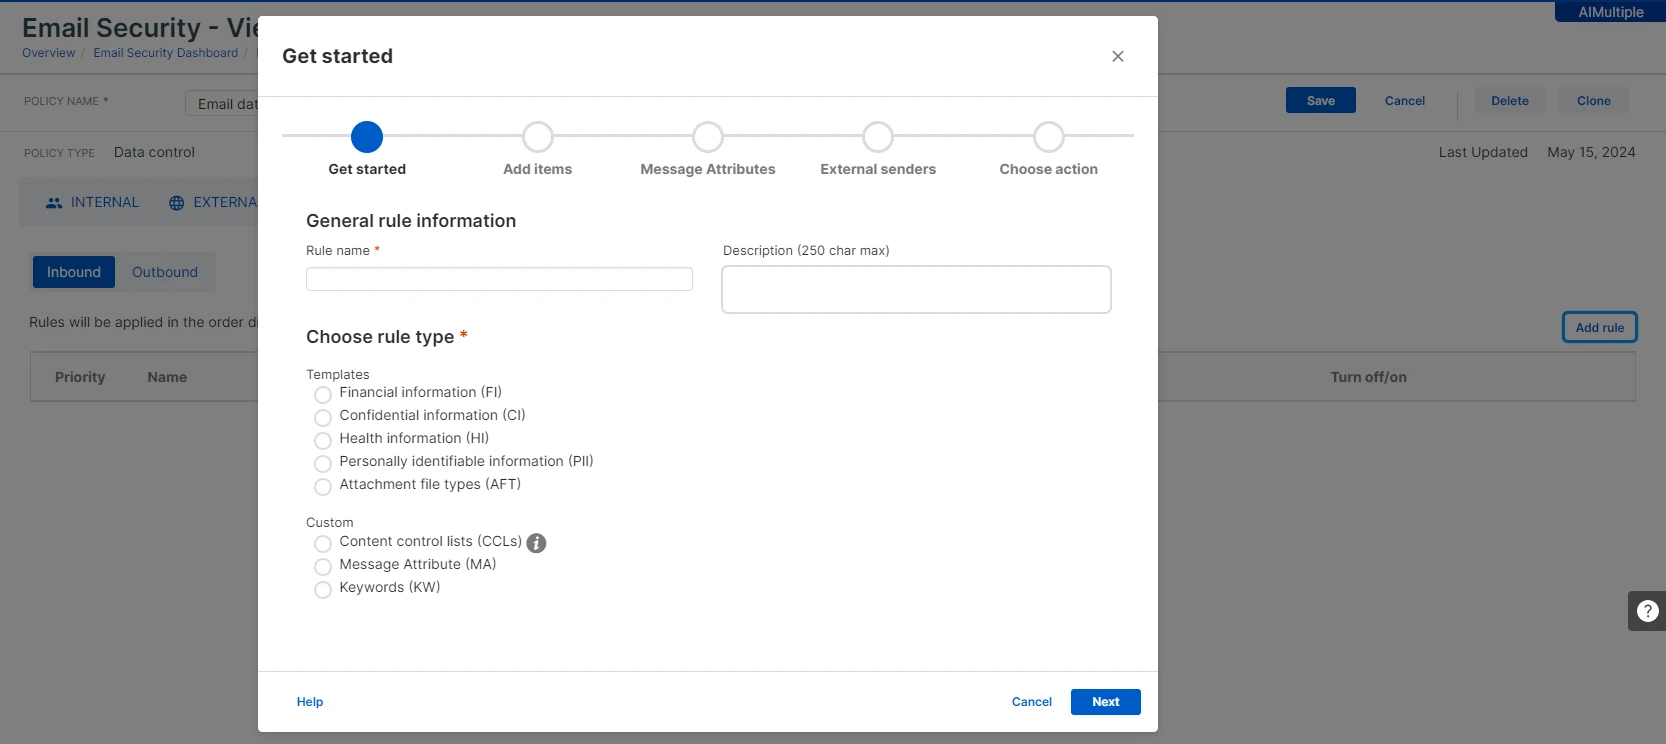
Sophos Intercept X fournit des capacités DLP dans le cadre d'une suite de sécurité des terminaux plus large. L'évaluation s'est concentrée sur la configuration de stratégies personnalisées, la protection contre la falsification et l'expérience administrative via Sophos Central.
Fonctionnalités efficaces : Protection efficace des e-mails, des périphériques et des applications, protection contre la falsification opérationnelle, intégration Active Directory, classification des données personnalisable, recherche de fichiers et balises avec hachages, piste d'audit complète.

Fonctionnalités inefficaces : Certaines fonctionnalités comme la protection des périphériques nécessitent des stratégies personnalisées plutôt que de fonctionner immédiatement. Pas d'analyse du comportement des utilisateurs ni de gestion des appareils.
Couverture des canaux : Dans les périphériques comme dans les e-mails, les stratégies de base par défaut n'ont pas arrêté les transferts de fichiers. L'équipe d'évaluation a pu les bloquer à l'aide de stratégies personnalisées. La fonction de contrôle des applications a limité le transfert de fichiers vers d'autres plateformes telles que Google Drive. Les utilisateurs peuvent être inclus ou exclus directement des stratégies via des exceptions par e-mail ou par IP. Neuf types de périphériques amovibles peuvent être surveillés et contrôlés, moins que des concurrents comme Endpoint Protector.
Classification des données : La classification automatisée des données a été inefficace, classant les e-mails à risque comme de faible gravité. Les paramètres de personnalisation sont disponibles et détaillés. Les données classifiées sont vérifiables via une liste complète de fichiers avec le statut de classification.
Administration : La protection contre la falsification a empêché les appareils de falsifier le logiciel de l'agent et a exigé un mot de passe pour désinstaller le fichier de l'agent. Cette fonctionnalité a fonctionné lors des tests d'évaluation. Sophos Central a correctement enregistré les journaux d'audit des activités des utilisateurs. Des hachages de fichiers sont proposés via la fonction de découverte pour identifier les fichiers à risque.
Note sur le Shadow IA : Depuis janvier 2026, Sophos a ajouté Workspace Protection pour la gouvernance du Shadow IT et du Shadow IA. Workspace Protection est complémentaire aux fonctionnalités DLP des terminaux couvertes ici, pas un remplacement.7
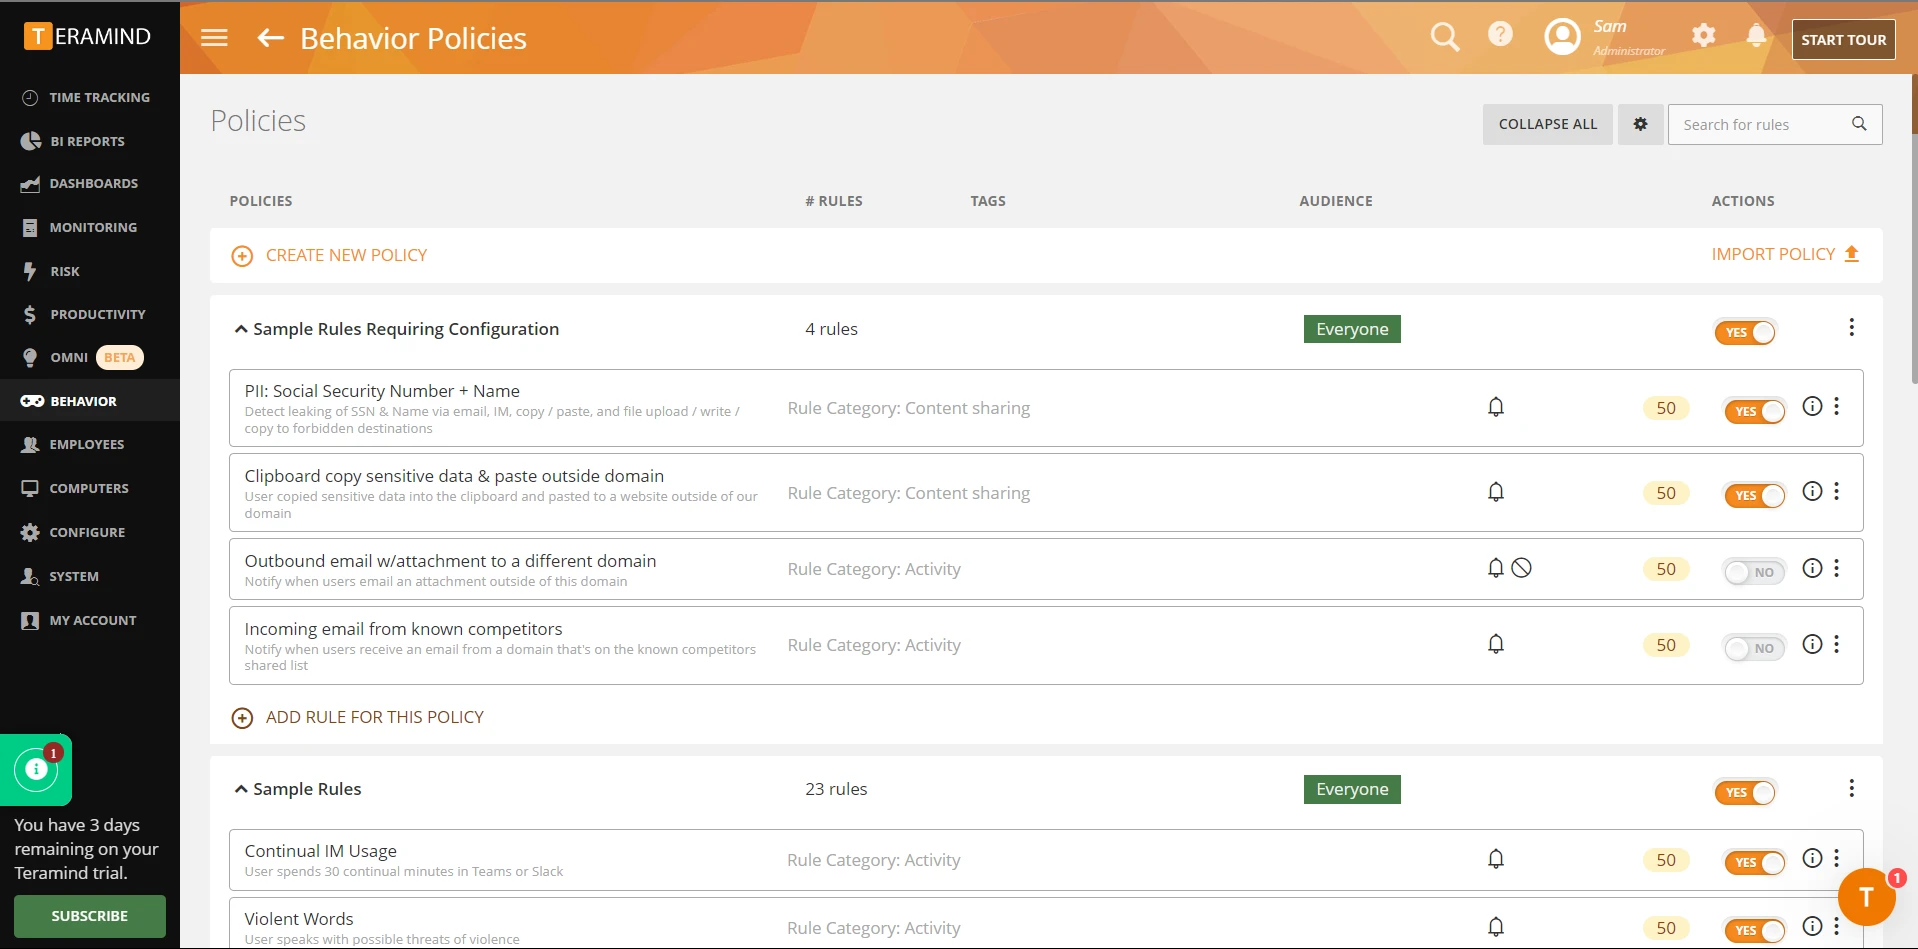
Teramind DLP
Teramind DLP est une solution DLP pilotée par des stratégies, avec un positionnement fort sur l'analyse comportementale. L'évaluation s'est concentrée sur la couverture des canaux, la profondeur de personnalisation et la charge administrative.
Fonctionnalités efficaces : Protection efficace des périphériques, des e-mails et des applications, personnalisation détaillée de la classification des données, piste d'audit complète, intégration Active Directory, recherche de fichiers.
Fonctionnalités inefficaces : La classification des données a peiné à distinguer les données confidentielles des données non confidentielles. Les stratégies personnalisées sont difficiles à gérer. Pas de protection contre la falsification, pas d'OCR dans l'essai gratuit.
Couverture des canaux : Les stratégies de blocage USB étaient efficaces mais bloquaient également la copie de fichiers non confidentiels vers des périphériques. Les types d'appareils n'étaient pas mentionnés dans les stratégies de périphériques amovibles. Les stratégies de messagerie sont efficaces mais empêchent les utilisateurs internes d'envoyer des e-mails en tant qu'effet secondaire. La stratégie de protection des applications restreint tous les transferts de données vers des applications telles que Google Drive. Des e-mails ou des domaines spécifiques peuvent être exclus des stratégies.
Classification des données : La classification des données a été inefficace car elle n'a pas pu distinguer les données confidentielles des données non confidentielles lors des tests d'essai. Les options de personnalisation sont détaillées mais nécessitent une bonne connaissance de la plateforme. Les données classifiées sont vérifiables.
Administration : La protection contre la falsification a été inefficace, car les utilisateurs pouvaient falsifier le fichier de l'agent. L'activité de chaque utilisateur était surveillée avec des alertes envoyées à l'e-mail de l'administrateur. L'identification des données par OCR n'est pas incluse dans l'essai gratuit.
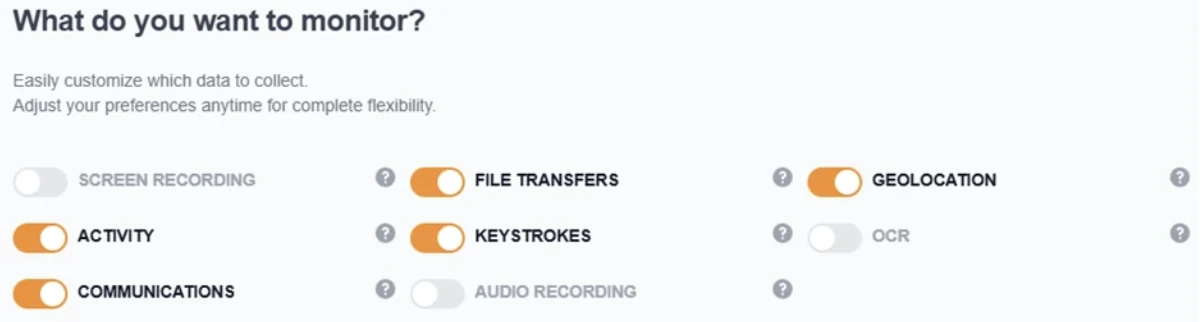
Mise à jour de l'agent Mac. Depuis janvier 2026, l'agent Mac de Teramind prend en charge l'enregistrement d'écran uniquement lorsqu'une règle de comportement est enfreinte, réduisant l'utilisation du stockage et améliorant la confidentialité tout en capturant les preuves pertinentes.8
Trellix DLP
Trellix DLP (anciennement McAfee Total Protection for DLP) couvre une large gamme de canaux d'extrémité et de réseau mais présente des incohérences dans certains domaines. L'évaluation s'est concentrée sur la couverture des canaux, les stratégies prédéfinies par rapport aux stratégies personnalisées et les capacités administratives.
Fonctionnalités efficaces : Large couverture des canaux, protection complète des e-mails et des applications, règles de données personnalisables, piste d'audit, protection contre la falsification, filtrage web.
Fonctionnalités inefficaces : Pas d'intégration Active Directory dans l'essai, pas de recherche de fichiers, pas d'analyse du comportement des utilisateurs, pas de support OCR complet pour la détection et la prévention web.
Couverture des canaux : Trellix peut détecter lorsqu'un utilisateur configure Outlook pour envoyer des fichiers sensibles via des comptes de messagerie personnels et peut mettre en quarantaine les e-mails contenant des informations sensibles. La libération des e-mails en quarantaine peut être fastidieuse, nécessitant l'approbation manuelle de l'expéditeur, du responsable de l'expéditeur ou du propriétaire des données via des notifications par e-mail plutôt qu'un flux de travail automatisé. Trellix ne prend pas entièrement en charge le filtrage des données sensibles synchronisées vers les appareils mobiles via ActiveSync pour certains groupes d'utilisateurs.
La surveillance et le contrôle des périphériques sont possibles, mais Trellix ne prend pas en charge une stratégie unifiée sur tous les canaux, ce qui limite la flexibilité dans les environnements comportant plusieurs types de périphériques. Les administrateurs peuvent configurer des contrôles d'accès pour les périphériques USB et autres périphériques, mais la mise en œuvre des stratégies peut être incohérente sur les canaux plus récents tels que les appareils mobiles.
Les fonctions avancées telles que le chiffrement des périphériques USB nécessitent des abonnements supplémentaires. Pour les applications, Chrome n'est pas entièrement pris en charge et les utilisateurs peuvent contourner les stratégies DLP dans certains scénarios, par exemple lors du téléversement de fichiers depuis un réseau Wi-Fi public.
Classification des données : Les stratégies prédéfinies de Trellix couvrent les cadres réglementaires courants, notamment PCI DSS et GDPR, bien que les modèles de stratégie soient moins complets et précis que ceux des concurrents, ce qui crée des lacunes de détection potentielles.
L'administrateur peut créer des stratégies personnalisées à l'aide de mots-clés, d'expressions régulières et d'empreintes de fichiers. Trellix ne prend pas en charge les fonctionnalités avancées telles que l'apprentissage automatique ou la protection adaptative basée sur le risque. L'OCR est limité aux documents graphiques pour la découverte, pas pour la prévention.
Administration : Les administrateurs peuvent attribuer des droits selon les utilisateurs ou les groupes, mais Trellix ne dispose pas d'une administration déléguée basée sur les rôles, ce qui limite la possibilité d'attribuer des rôles spécifiques pour la gestion des stratégies et le traitement des incidents. Le chiffrement USB et l'application des stratégies DLP des terminaux sont standard, mais les options avancées telles que la protection adaptative au risque et l'analyse comportementale native sont limitées ou nécessitent une intégration tierce.
Des alertes sont générées pour les transferts de données sensibles par e-mail, mais les possibilités limitées de personnalisation des rapports et de gestion des incidents peuvent nécessiter une supervision manuelle supplémentaire.
 Ajouter comme source préférée
Que fait un logiciel DLP ?
Un logiciel DLP surveille et contrôle flux des données sensibles à travers les terminaux, le réseau et les services cloud d'une organisation. Il empêche les transferts de données non autorisés via des canaux tels que les téléversements de fichiers, les pièces jointes aux e-mails, le copier-coller dans le presse-papiers, l'impression, les lecteurs USB et la capture d'écran.
Les produits DLP combinent généralement trois méthodes de détection : l'inspection du contenu (analyse du contenu des fichiers pour y trouver des modèles comme les SSN ou les numéros de carte de crédit), l'analyse du contexte (évaluation du canal, de l'utilisateur et de la destination) et l'application des stratégies (blocage, alerte ou journalisation selon des règles).
Capacités DLP courantes
Conclusion
Pour les équipes qui ont besoin d'une intégration SIEM, de preuves par copie fantôme ou d'une détection SSN multi-formats, Acronis est le produit le plus solide. Il a bloqué 83 % des scénarios de fuite, empêche la suppression de fichiers, transmet les événements à Syslog/CEF et conserve l'intégralité du contenu des fichiers pour une analyse forensique grâce à la copie fantôme.
Pour les équipes qui privilégient un déploiement rapide et une interface utilisable, ManageEngine s'installe en 15 minutes sans dépendances. Le coût : pas d'intégration SIEM, pas de copie fantôme, pas d'inspection du presse-papiers et un taux de blocage inférieur de 13 points de pourcentage.
FAQ
Acronis DeviceLock a détecté les données SSN collées dans Pastebin et Google Translate en inspectant les corps de requêtes HTTP POST. ManageEngine DLP Plus n'inspecte pas le collage dans le presse-papiers. L'activation du mode « Allow Within Trusted Applications » comble indirectement cette lacune en limitant les applications autorisées à ouvrir des fichiers sensibles.
Non. Les deux produits protègent contre l'arrêt de service, l'arrêt de processus et les tentatives de désinstallation par des utilisateurs standard. Les trois tests de falsification ont réussi sur les deux. Pour se défendre contre les comptes administrateurs locaux, Acronis propose la liste DeviceLock Administrators afin de restreindre qui peut désinstaller, arrêter ou modifier l'agent. ManageEngine n'a pas de mécanisme équivalent au niveau du produit, de sorte que les droits d'administrateur doivent être contrôlés via Active Directory.
Acronis a détecté les SSN avec des espaces, des points et sans séparateurs. ManageEngine n'a détecté que le format standard avec tirets (XXX-XX-XXXX).
Disponibilité des versions d'essai des fournisseurs. ManageEngine et Acronis DeviceLock DLP ont fourni des essais fonctionnels sur Windows Server 2022 dans notre fenêtre de recherche. Les quatre autres produits (Netwrix, Sophos, Teramind, Trellix) nécessitaient des approbations de démonstration pilotées par les équipes commerciales qui n'ont pas abouti à temps ; nous appuyons donc sur les évaluations de fonctionnalités antérieures pour ceux-ci. À mesure que de nouveaux essais deviennent disponibles, nous réexécuterons le benchmark complet de 28 scénarios sur ces produits et actualiserons les conclusions ci-dessous.
Citez ce benchmark
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{sari2026,
  author = {Sarı, Ekrem},
  title  = {{Benchmark des logiciels DLP}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/dlp-review}},
  note   = {AIMultiple. Consulté le 10 Septembre 2026}
}
Journal des modifications
12 mises à jourSupprimé le tableau comparatif des scores globaux de la section des résultats du benchmark DLP.
Ajout d'un benchmark pratique de 28 scénarios d'Acronis DeviceLock DLP et ManageEngine DLP Plus avec tableaux de tests de fuite et scores par catégorie.
Ajout de notes de mise à jour fournisseur sur Sophos Workspace Protection et l'enregistrement d'écran de l'agent Mac de Teramind.
Liens de référence






Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.