


Top 7+ options de pare-feu open source: fonctionnalités et types

Les statistiques de sécurité réseau révèlent que le coût moyen d'une violation de données est d'environ 4 millions de dollars et augmente. Les organisations économisent environ 2 millions de dollars par an en s'appuyant sur des solutions de sécurité réseau telles que les pare-feu de nouvelle génération (NGFW), la sécurité réseau par IA et les technologies d'automatisation de la sécurité réseau, par rapport à celles qui reposent uniquement sur des mesures de sécurité traditionnelles.
Les pare-feu open source offrent une solution économique pour la sécurité réseau. Découvrez les fonctionnalités, les types et les défis des meilleurs pare-feu open source, ainsi qu'une comparaison entre pare-feu open source et pare-feu commerciaux :
Comparaison des 9 meilleurs pare-feu open source
Outil | Note | Traduction d'adresses réseau | Filtrage de paquets | Type |
|---|---|---|---|---|
pfSense | 4.6 sur 344 avis | ✓ | ✓ | Pare-feu de nouvelle génération |
OPNsense | N/A | ✓ | ✓ | Pare-feu de nouvelle génération |
Vyos | 4.5 sur 53 avis | ✓ | ✕ | Pare-feu à inspection d'état |
ClearOS | N/A | ✕ | ✕ | Pare-feu à inspection d'état |
IPFire(Netfilter) | N/A | ✓ | ✓ | Pare-feu à inspection d'état |
Arista NG Firewall | 4.7 sur 44 avis | ✕ | ✕ | Pare-feu de nouvelle génération |
Smoothwall | 4.2 sur 4 avis | ✓ | ✕ | Pare-feu de nouvelle génération |
Endian Firewall | 4,4 sur 9 avis | ✓ | ✕ | Pare-feu à inspection d'état |
Vyatta | 5 sur 1 avis | ✓ | ✕ | Pare-feu virtuel |
* D'après les données des plateformes d'avis B2B
** D'après les données de LinkedIn
Critères d'inclusion : Pour être inclus dans le tableau, le fournisseur doit avoir au moins un avis d'utilisateur sur les plateformes d'avis B2B ou au moins une étoile sur GitHub.
Classement : Les entreprises sont classées en fonction du nombre total d'étoiles GitHub.
1. pfSense
pfSense permet aux utilisateurs de modifier le fichier de configuration par défaut pour répondre à leurs besoins. Il évolue bien avec les réseaux en croissance grâce à la prise en charge de plusieurs interfaces et s'adresse aux utilisateurs avancés via une interface en ligne de commande. pfSense est un pare-feu de nouvelle génération qui fournit à la fois la NAT et le filtrage de paquets.
Netgate a fait passer pfSense CE à la version 2.8.0 début 2026, en alignant le système de base sur des noyaux FreeBSD mis à jour pour améliorer la compatibilité matérielle et la sécurité.1
2. Pare-feu OPNsense
Le pare-feu OPNsense est un pare-feu de nouvelle génération open source connu pour son interface de gestion web qui simplifie la configuration et la gestion. Il comprend un système de détection d'intrusion (IDS) et un filtrage web pour bloquer le trafic réseau malveillant et prend en charge le réseau privé virtuel (VPN) pour un accès distant sécurisé à Internet.2
En janvier 2026, la version 26.1, surnommée « Witty Woodpecker », apporte des améliorations majeures, notamment une interface de règles de pare-feu repensée avec le support MVC/API, Suricata 8 avec inspection en ligne et une fiabilité IPv6 améliorée.3 Le projet OPNsense offre à la fois la traduction d'adresses réseau (NAT) et des fonctionnalités de sécurité robustes, ce qui en fait un choix polyvalent pour divers environnements réseau.
3. VyOS
VyOS est un logiciel de pare-feu entièrement open source avec une approche de développement pilotée par la communauté. Il met l'accent sur la disponibilité du réseau et prend en charge la haute disponibilité avec un déploiement sur appareil matériel. VyOS est un pare-feu à inspection d'état avec une fonction de traduction d'adresses réseau, ce qui le rend adapté aux environnements exigeant des performances réseau robustes et continues.
4. ClearOS
ClearOS est un pare-feu à inspection d'état sans capacités de NAT ni de filtrage de paquets. Il offre une solution simple pour les besoins de sécurité réseau de base, ce qui le rend adapté aux utilisateurs recherchant une option de pare-feu simple et gérable.
5. IPFire (Netfilter)
IPFire est un pare-feu à inspection d'état axé sur la sécurité avec des fonctionnalités telles que le filtrage web pour bloquer les sites web et contenus indésirables. Il met l'accent sur la détection d'intrusion ainsi que sur la prévention d'intrusion et prend en charge le basculement matériel pour garantir une haute disponibilité. IPFire combine la traduction d'adresses réseau avec le filtrage de paquets, offrant une solution de sécurité complète pour les réseaux exigeants.
6. Arista NG Firewall
Arista NG Firewall, anciennement Untangle NGFW, dispose d'une interface utilisateur intuitive et de fonctionnalités de sécurité complètes, notamment la détection et la prévention d'intrusion. Bien qu'il ne dispose pas de NAT ni de filtrage de paquets, Arista NG Firewall prend en charge le déploiement dans des environnements de machines virtuelles, offrant une flexibilité pour diverses configurations réseau.
Les coûts de licence ont augmenté après l'acquisition et les options pour usage domestique ou gratuites ont été supprimées, ce qui a conduit de nombreux utilisateurs de longue date de la communauté à migrer vers des alternatives telles qu'OPNsense ou pfSense.
7. Smoothwall
Smoothwall est un pare-feu de nouvelle génération connu pour son interface web conviviale. Le pare-feu inclut la traduction d'adresses réseau mais ne dispose pas de capacités de filtrage de paquets. Smoothwall est conçu comme une solution de pare-feu simple et efficace sans exigences de personnalisation avancées.
8. Endian Firewall
Endian Firewall Community est un pare-feu en édition communautaire à inspection d'état qui prend en charge la traduction d'adresses réseau. Il offre une solution de sécurité fiable axée sur la facilité d'utilisation et le soutien communautaire. Bien qu'il ne dispose pas de filtrage de paquets, ses capacités d'inspection d'état garantissent une gestion du trafic sûre et efficace.
9. Vyatta
Vyatta offre une solution de pare-feu virtuel avec des capacités de traduction d'adresses réseau. Il est conçu pour les environnements virtuels, offrant flexibilité et évolutivité. Bien qu'il n'inclue pas le filtrage de paquets, il est bien adapté aux configurations réseau qui privilégient la virtualisation et la facilité de déploiement.
 Ajouter comme source préférée
Qu'est-ce qu'un pare-feu open source ?
Figure 1. Représentation schématique du fonctionnement des pare-feu

Un pare-feu est un système de sécurité réseau qui surveille et contrôle trafic entrant et sortant sur la base de règles de sécurité prédéfinies, créant une barrière entre un réseau de confiance et un réseau non fiable.4
Les pare-feu open source sont des systèmes de sécurité distribués sous licence open source, ce qui signifie que leur code source est librement accessible à tous pour consultation, modification et distribution. Cette transparence permet aux utilisateurs de vérifier la sécurité du code et de personnaliser le pare-feu pour répondre à leurs besoins spécifiques. Les pare-feu open source établissent un équilibre entre sécurité, rentabilité et flexibilité, offrant une alternative viable aux solutions de pare-feu commerciales.
Fonctionnalités des pare-feu open source
Les fonctionnalités des pare-feu open source incluent, sans s'y limiter, les éléments suivants :
1. Traduction d'adresses réseau (NAT)
Figure 2. Représentation schématique de la NAT
Source : Wikipédia5
La traduction d'adresses réseau (NAT) est une technique utilisée en réseau pour modifier les adresses IP source ou de destination des paquets lorsqu'ils passent par un routeur ou un pare-feu. La NAT permet à plusieurs appareils d'un réseau local de partager une seule adresse IP publique, économisant ainsi le nombre d'adresses IP publiques dont une organisation a besoin. Elle offre un niveau de sécurité en masquant les adresses IP internes aux réseaux externes.
Impact sur les pare-feu :
Sécurité : La NAT fournit une couche de sécurité en masquant les adresses IP internes aux réseaux externes, ce qui rend plus difficile pour les attaquants de cibler des appareils spécifiques au sein d'un réseau.
Évolutivité : Elle permet à plusieurs appareils de partager une seule adresse IP publique, ce qui est particulièrement utile pour économiser l'espace d'adressage IP dans les grands réseaux.
Flexibilité : La NAT peut simplifier la gestion et la reconfiguration du réseau, en particulier lors de l'expansion du réseau ou de changements des adresses IP fournies par le FAI.
2. Filtrage de paquets
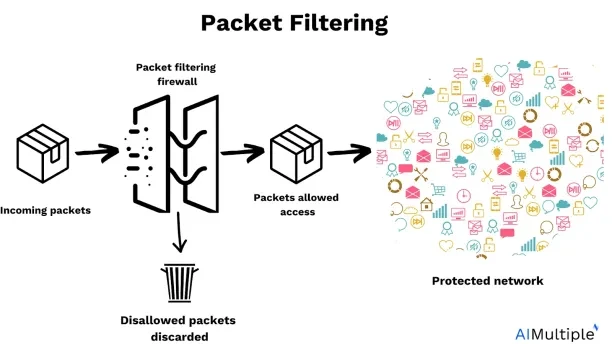
Figure 3. Représentation schématique du filtrage de paquets
Le filtrage de paquets est une technique de pare-feu qui contrôle l'accès au réseau en surveillant les paquets sortants et entrants et en les autorisant ou en les bloquant selon un ensemble de règles de sécurité prédéfinies. Ces règles peuvent être basées sur divers attributs de paquets tels que l'adresse IP, le protocole, le numéro de port, etc.
Impact sur les pare-feu :
Sécurité : En bloquant les accès non autorisés et en autorisant le trafic légitime sur la base de règles établies, le filtrage de paquets renforce la sécurité. Il aide à prévenir divers types d'attaques telles que l'usurpation d'adresse IP et l'analyse de ports.
Contrôle : Les administrateurs peuvent définir des règles détaillées pour contrôler le flux de trafic, garantissant que les connexions nécessaires et sécurisées sont autorisées.
Performance : Le filtrage de paquets sans état est plus rapide mais moins sécurisé, tandis que le filtrage avec état offre une meilleure sécurité au prix d'une surcharge de traitement accrue.
Types de pare-feu open source
Pare-feu de nouvelle génération (NGFW)
Les pare-feu de nouvelle génération (NGFW) vont au-delà des capacités des pare-feu traditionnels en intégrant des fonctionnalités avancées telles que la connaissance des applications, la prévention d'intrusion intégrée et la veille sur les menaces. Ils offrent une inspection approfondie des paquets (DPI), leur permettant d'identifier et de contrôler les applications, quels que soient le port, le protocole ou les tactiques d'évasion.
Avantages :
- Sécurité renforcée grâce aux contrôles au niveau des applications et à la veille sur les menaces.
- Visibilité et contrôle améliorés du réseau.
- Intégration avec d'autres outils de sécurité pour une protection complète.
Défis :
- Les NGFW nécessitent une expertise pour configurer et gérer les fonctionnalités avancées.
Pare-feu à inspection d'état
Les pare-feu à inspection d'état, également appelés pare-feu à filtrage dynamique de paquets, surveillent l'état des connexions actives et prennent des décisions en fonction du contexte du trafic. Ils maintiennent une table d'état pour suivre les sessions actives et autorisent ou bloquent le trafic en fonction de l'état et du contexte de la connexion.
Avantages
- Sécurité renforcée grâce à la surveillance et au maintien de la synchronisation d'état des connexions.
- Utilisation efficace des ressources grâce à la gestion du trafic basée sur les états de session.
- Journalisation et rapports complets pour une meilleure gestion du réseau.
Défis :
- Les pare-feu à inspection d'état nécessitent des connaissances techniques pour être installés et configurés efficacement.
- Ils peuvent impliquer des configurations de règles complexes pour des politiques de sécurité avancées.
Pare-feu virtuels
Les pare-feu virtuels fonctionnent dans des environnements virtualisés, assurant la sécurité des machines virtuelles (VM) et des réseaux virtuels. Ils sont déployés en tant qu'instances logicielles au sein de l'infrastructure virtualisée et offrent des fonctionnalités similaires aux pare-feu physiques, notamment le filtrage de paquets, la NAT et le VPN.
Avantages
- Flexibilité pour sécuriser des environnements virtuels dynamiques et évolutifs.
- Solution économique pour les organisations utilisant une infrastructure virtualisée.
- Intégration facile avec les services cloud et les fonctions de réseau virtuel (VNF).
Défis :
- Les performances peuvent varier selon l'infrastructure virtuelle sous-jacente.
- Elle nécessite une expertise en virtualisation et en sécurité réseau pour être configurée et gérée.
Pare-feu open source vs pare-feu commerciaux
Lorsque l'on opte pour un pare-feu open source, le rapport coût-bénéfice est crucial. Contrairement aux pare-feu commerciaux avec support fournisseur, les solutions open source reposent sur l'expertise interne pour la maintenance et le dépannage. Cela peut être gérable avec une équipe de support qualifiée, mais peut poser des défis dans les petites entreprises où le recours à un seul administrateur pourrait entraîner des coûts importants de diagnostic et de résolution sans l'assistance du fournisseur.4
Avantages des pare-feu open source
- L'ouverture des pare-feu open source offre transparence et personnalisation étendue, donnant aux utilisateurs la possibilité d'adapter le pare-feu à leurs besoins spécifiques.
- Les pare-feu open source offrent un équilibre entre sécurité, prix et personnalisation.
Inconvénients des pare-feu open source
- Les pare-feu open source peuvent manquer de support commercial, obligeant les utilisateurs à s'appuyer sur le support des membres de la communauté.
- Ils peuvent nécessiter davantage d'expertise pour l'installation et la gestion. Les logiciels de configuration de pare-feu et les outils de gestion de pare-feu sont des outils utiles pour relever ce défi.
- Les options de personnalisation peuvent être complexes et chronophages dans les pare-feu open source par rapport aux pare-feu commerciaux.
- Les utilisateurs peuvent devoir résoudre les problèmes par eux-mêmes plutôt qu'avec l'aide du support du fournisseur.
Défis des pare-feu open source
Les pare-feu open source offrent flexibilité, rentabilité et personnalisation, mais ils s'accompagnent également de défis tels que la configuration complexe, la gestion et la surveillance. Pour relever ces défis, divers outils ont été développés pour faciliter la configuration, la gestion, l'audit et la gestion des changements des pare-feu.
1. Configuration
Configurer des pare-feu open source peut être une tâche ardue, en particulier pour ceux qui manquent d'expertise technique approfondie. Les logiciels de configuration de pare-feu simplifient ce processus en offrant des interfaces conviviales et des capacités d'automatisation.
2. Gestion
La gestion des pare-feu open source implique des tâches telles que la surveillance, la mise à jour et la maintenance des règles et politiques de pare-feu.
3. Conformité
Vérifier régulièrement les paramètres du pare-feu permet de détecter les problèmes tôt et d'éviter les failles de sécurité avant qu'elles ne causent des dommages. Les logiciels d'audit de pare-feu, qu'ils soient open source ou à code source fermé, font gagner du temps en repérant rapidement les erreurs de règles et les points faibles. Ils aident les équipes à garder le contrôle, surtout lorsque les paramètres du pare-feu changent souvent.
4. Gestion des changements
La gestion des modifications des règles et politiques de pare-feu est essentielle pour maintenir la sécurité du réseau et garantir la conformité. Les logiciels de gestion des changements réseau aident à suivre, approuver et documenter les modifications, réduisant ainsi le risque de mauvaises configurations.
Les capacités de configuration et de gestion des changements sont généralement regroupées et offertes par le même logiciel de configuration et de gestion des changements.
FAQ
Lors de la sélection d'un pare-feu open source, il est crucial de prendre en compte des facteurs tels que les besoins spécifiques, le budget et les exigences réseau. Évaluer les forces et les faiblesses de chaque option de pare-feu aidera à prendre une décision éclairée. Le pare-feu choisi doit correspondre aux objectifs de sécurité et au budget de l'organisation, offrant une défense robuste contre les cybermenaces potentielles.
Un pare-feu est un système qui filtre les informations provenant d'Internet. Il empêche les accès non autorisés d'entrer dans un réseau privé. Ainsi, le rôle d'un pare-feu est de créer une barrière de sécurité. Il est possible de concevoir des filtres en tenant compte des éléments suivants :
Adresses IP
Noms de domaine
Protocoles
Programmes/services
Ports
La principale différence entre ces types de pare-feu réside dans leurs zones de protection.
Pare-feu basés sur l'hôte : Ces types de pare-feu sont installés sur un seul ordinateur. Ils peuvent constituer une solution de cybersécurité efficace pour les entreprises ayant peu d'employés. De plus, certaines entreprises (disposant de données sensibles) ou des cadres supérieurs peuvent exiger des pare-feu basés sur l'hôte en plus des pare-feu sur site ou basés sur le cloud pour protéger les informations privées des personnes extérieures.
Pare-feu sur site : Il s'agit d'un outil de couche réseau qui utilise une combinaison de technologies logicielles et matérielles (serveurs). Par conséquent, un pare-feu sur site protège tous les appareils d'une zone plus vaste (un bureau, par exemple). Il convient au travail traditionnel où les employés travaillent dans un immeuble de bureaux. De même, les organisations militaires ou les services de renseignement des États peuvent utiliser de tels outils. Cependant, la distance géographique entraîne des problèmes de latence en raison du reflux du trafic utilisateur.
FWaaS : Un pare-feu basé sur le cloud en est un autre nom. Le FWaaS fonctionne indépendamment du réseau qu'il protège. Par conséquent, les systèmes FWaaS filtrent le trafic Internet de leurs utilisateurs depuis n'importe quel emplacement avec une latence de trafic minimale. Ils s'intègrent plus facilement aux plateformes cloud en raison de leurs caractéristiques cloud natives. En général, les produits FWaaS conviennent aux entreprises qui adoptent le travail à distance/hybride ou qui possèdent un grand nombre de succursales ou de bureaux dans différentes zones géographiques.
La plupart des déploiements se résument à trois options : pfSense, OPNsense et IPFire. Voici quand chacun est plus pertinent.
pfSense est le pare-feu open source le plus largement déployé. Il possède la plus grande communauté, la plus grande quantité de documentation tierce et fonctionne bien sur une large gamme de matériel. Il convient aux équipes qui veulent une plateforme établie avec un comportement prévisible et un vaste ensemble de guides existants. Le principal compromis : Netgate, qui développe pfSense, réserve certaines fonctionnalités aux niveaux matériels payants.
OPNsense a été forké à partir de pfSense en 2015 et a depuis considérablement divergé. Il publie des mises à jour selon un cycle régulier de six mois, possède une interface web plus propre et intègre Suricata pour la détection d'intrusion en ligne. Il convient aux équipes qui veulent un calendrier de publication actif et une automatisation basée sur les API. Maintenez la cadence des correctifs à jour — voir la note CVE de mai 2026 ci-dessus.
IPFire cible les déploiements où la simplicité et une surface d'attaque minimale sont primordiales. Il est plus léger que pfSense et OPNsense, plus facile à durcir et maintient un solide historique en matière de livraison de correctifs de sécurité. Il convient aux petites équipes ou aux environnements où le pare-feu doit rester simple et stable.
VyOS mérite une mention distincte pour les ingénieurs réseau qui ont besoin de routage en plus des fonctionnalités de pare-feu. Ce n'est pas un appareil géré par interface web comme les autres ; il utilise un modèle de configuration en ligne de commande similaire à Juniper ou Cisco.
Lectures complémentaires
- Analyse des 4 meilleurs NGFW open source basée sur les fonctionnalités
- Solutions WAF : comparaison basée sur des benchmarks
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 7+ options de pare-feu open source: fonctionnalités et types}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/open-source-firewall}},
  note   = {AIMultiple. Consulté le 27 août 2026}
}Résultats et horodatages de 96 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 2 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
3 mises à jourAjout d'une section comparant pfSense, OPNsense, IPFire et VyOS par cas d'usage avant Further Reading.
Ajout d'informations sur la nouvelle version au produit pfSense.
Liens de référence
Le travail de Cem chez AIMultiple a été cité par des publications mondiales de premier plan, notamment Business Insider, Forbes, Morning Brew et Washington Post, par des entreprises mondiales comme Deloitte et HPE, par des ONG comme World Economic Forum et par des organisations supranationales comme European Commission. [1], [2], [3], [4], [5]
Tout au long de sa carrière, Cem a été consultant en technologies, acheteur de technologies et entrepreneur technologique. Il a conseillé des entreprises sur leurs décisions technologiques chez McKinsey & Company et Altman Solon pendant plus de dix ans. Il a également publié un rapport McKinsey sur la digitalisation.
Il a dirigé la stratégie technologique et les achats d'un opérateur télécom, sous la responsabilité du PDG. Il a également dirigé la croissance commerciale de l'entreprise de technologie profonde Hypatos, qui a atteint un revenu récurrent annuel à 7 chiffres et une valorisation à 9 chiffres, passant de 0 à ce résultat en deux ans. Le travail de Cem chez Hypatos a été couvert par des publications technologiques de premier plan comme TechCrunch et Business Insider.
Cem intervient régulièrement lors de conférences technologiques internationales. Il est diplômé de Bogazici University en tant qu'ingénieur informatique et titulaire d'un MBA de la Columbia Business School.








Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.