


Top 13 des outils SIEM open source

Il n'existe aucun outil open source unique qui fournisse un SIEM complet et prêt pour la production, clé en main. Chaque option implique un compromis : vous obtenez soit un SIEM dédié présentant des lacunes en matière d'analyse, soit une pile de journalisation et d'analyse puissante qui vous oblige à intégrer vous-même la détection de sécurité.
Voici gratuit outils open source adjacents à la catégorie SIEM pour construire votre propre solution à partir de zéro :
Outils SIEM open source
Outil | GitHub étoiles | Cas d'utilisation principal | Tarification |
|---|---|---|---|
Wazuh | 15 000+ | SIEM | ✓ Gratuit (version sur site) |
Graylog | 7 600+ | SIEM | ➕ Freemium |
OSSEC | 4 600+ | SIEM | ➕ Freemium |
SecurityOnion | 3 600+ | SIEM | ✓ Gratuit |
AlienVault OSSIM | 120+ | SIEM | ✓ Gratuit |
The ELK Stack | 17 000+ | Référentiel de journalisation et d'analyse | ➕ Freemium |
Fluentd | 13 000+ | Référentiel de journalisation et d'analyse | ➕ Freemium |
OpenSearch | 10 000+ | Référentiel de journalisation et d'analyse | ➕ Freemium |
Suricata | 5 000+ | Détection d'intrusion | ➕ Freemium |
Snort3 | 2 800+ | Détection d'intrusion | ➕ Freemium |
Ces outils stockent généralement les journaux dans des index Elasticsearch pendant une période de rétention configurable, selon les politiques de stockage et de données. Pour un stockage à long terme, des procédures d'archivage ou des intégrations supplémentaires peuvent être nécessaires.
Capacités SIEM
*✕ : Nécessite des intégrations d'agents tiers (par exemple, Elastic Agent).
Les plateformes SIEM reposent sur des données de terminaux précises. Découvrez comment un logiciel de gestion des terminaux améliore la détection et la réponse en garantissant que les appareils sont bien gérés et sécurisés.
Deux types d'outils open source
Outils axés SIEM fournissent nativement la plupart des capacités de base : corrélation des journaux, alertes, visualisation et certains rapports de conformité. Ils sont plus directifs et plus faciles à mettre en œuvre. Wazuh et SecurityOnion entrent dans cette catégorie.
Plateformes de journalisation et d'analyse sont de puissants outils d'infrastructure de données, excellents pour collecter, stocker et visualiser les journaux, mais elles ne sont pas fournies avec une logique de détection de sécurité. Considérez-les comme la fondation sur laquelle vous construisez un SIEM. The ELK Stack, OpenSearch et Graylog Open entrent dans cette catégorie.
Alternatives commerciales
Outils SIEM open source manquent souvent des interfaces intuitives de création de règles que l'on trouve dans les outils commerciaux. De plus, leurs fonctionnalités de corrélation sont plus basiques et n'offrent pour la plupart pas les capacités prêtes à l'emploi telles que :
- tableaux de bord prêts à l'emploi pour la gestion des journaux
- rapports de conformité (par ex., PCI-DSS, HIPAA)
- intégrations avec d'autres outils d'entreprise, tels que des pare-feu, des systèmes de protection des terminaux,
Outils SIEM commerciaux fournissent les capacités SIEM de base, notamment :
- corrélation des événements, analyse des journaux
- capacité à effectuer une notation des risques
- fourniture d'actions recommandées en fonction des scores de risque
- rétention à long terme jusqu'à 12 mois
- analyse comportementale des utilisateurs et des entités avec des modèles d'apprentissage automatique prédéfinis
Les outils SIEM commerciaux offrent également diverses fonctions d'orchestration et de réponse, ainsi que des moyens d'automatiser les tâches du SOC. Certains fournisseurs de SIEM ont incorporé des capacités SOAR pour être plus réactifs. C'est typique, car de plus en plus d'outils de sécurité ajoutent des fonctionnalités d'automatisation pour les rendre plus faciles à utiliser et plus productifs. Dans certains cas, cela fait entrer ces produits dans la catégorie SOAR.
Outils SIEM open source expliqués
Wazuh
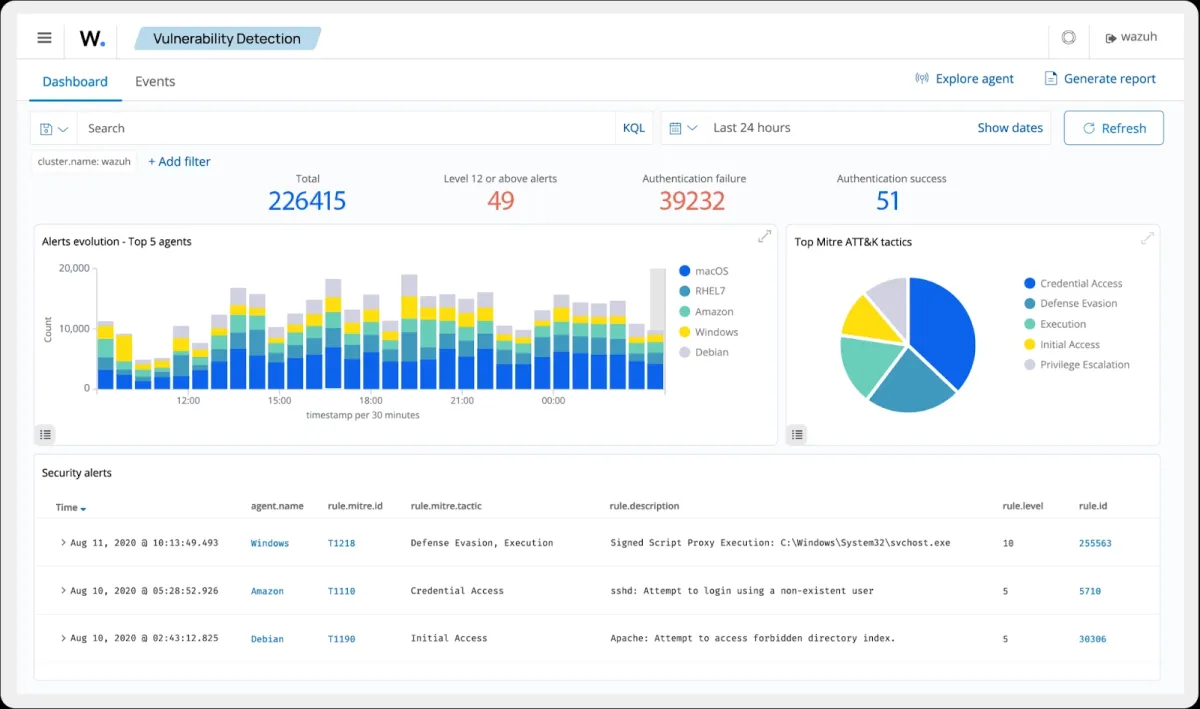
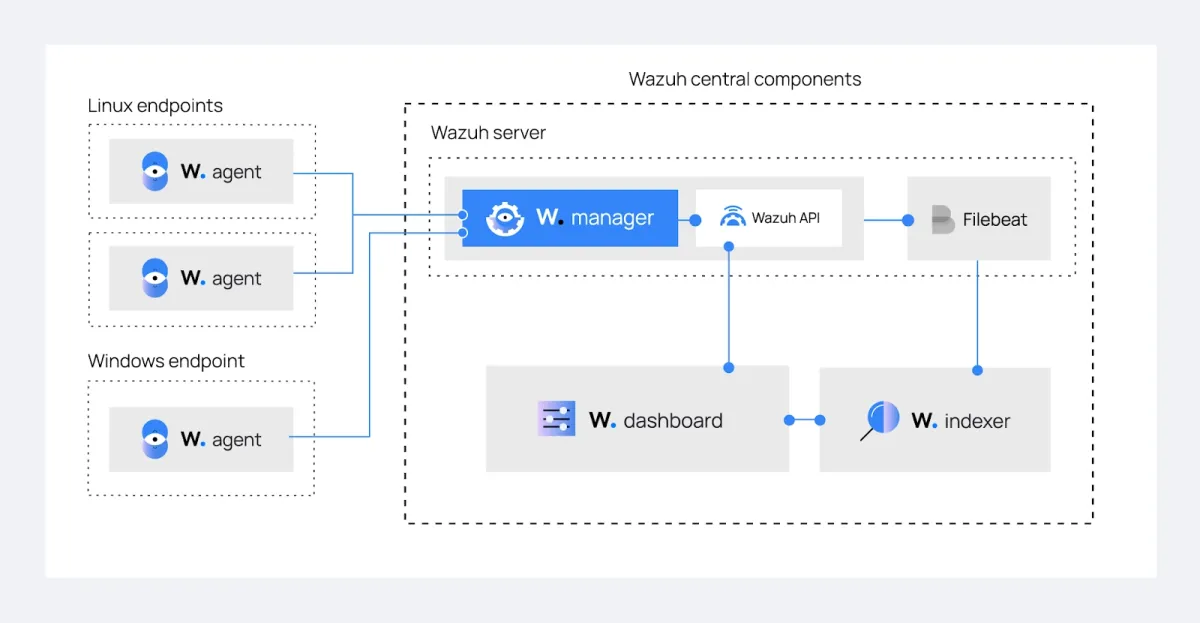
Wazuh est le SIEM open source le plus complet disponible aujourd'hui. Il est livré comme une plateforme complète comprenant quatre composants : un Indexer (basé sur OpenSearch, stocke et indexe les alertes), un Server (le moteur principal collecte les journaux des agents, analyse les événements et identifie les indicateurs de compromission), un Dashboard (interface web pour visualiser les événements et les menaces), et un Agent (s'exécute sur les terminaux et transmet les événements au serveur).
Il fournit nativement l'analyse des journaux de sécurité, la détection des vulnérabilités, l'évaluation de la configuration de sécurité et les rapports de conformité réglementaire, ainsi que des alertes et des rapports basés sur les événements, sans intégration tierce significative.
Voir le concept de Wazuh :
Les mises à jour récentes ont considérablement élargi la visibilité sur les terminaux. Wazuh 4.14.0 a ajouté des tableaux de bord d'inventaire unifiés pour les extensions de navigateur, les services de terminaux, les utilisateurs et les groupes, tous accessibles depuis la section IT Hygiene du tableau de bord. La même version a introduit un tableau de bord Microsoft Graph API pour surveiller l'activité Microsoft 365 et les événements d'audit, et a ajouté la prise en charge du rechargement à chaud de la configuration de l'agent sans redémarrer l'agent.
Plus tôt, 4.10.0 a apporté l'intégration de Microsoft Intune, en extrayant les journaux d'audit de tous les appareils gérés par Intune directement dans les alertes Wazuh, et a introduit une vulnérabilité. Le champ under_evaluation signale les CVE encore en attente d'analyse dans la National Vulnerability Database, utile pour filtrer le bruit des vulnérabilités contestées ou non notées. La version actuelle est 4.14.5.1
Graylog
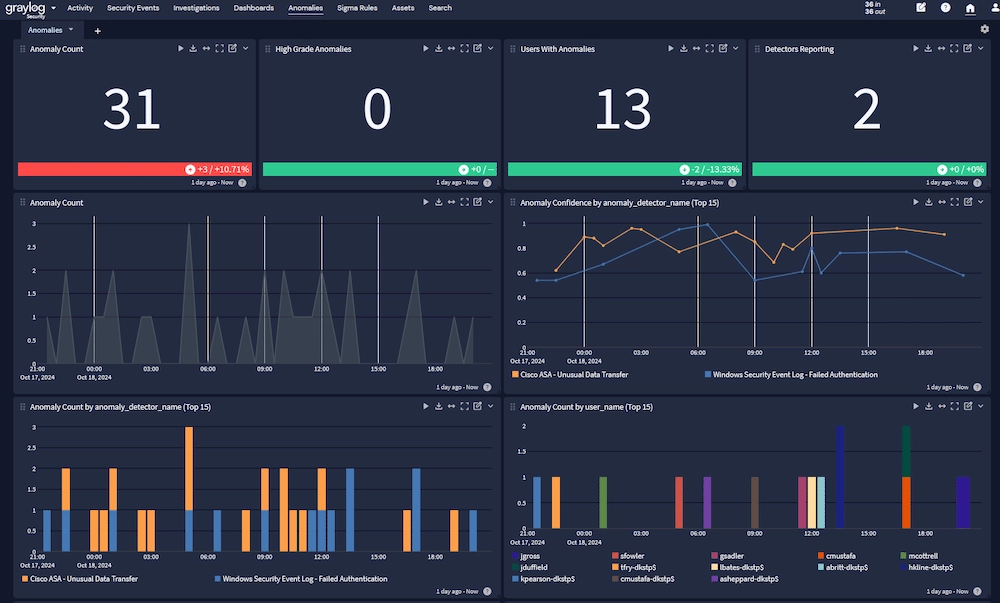
Graylog centralise les journaux et fournit des alertes et des tableaux de bord via une interface soignée. Il est bon de savoir que Graylog est sous licence Server Side Public License (SSPL), qui n'est pas une licence open source approuvée par l'OSI ; on la décrit plus précisément comme open-core ou source-available.
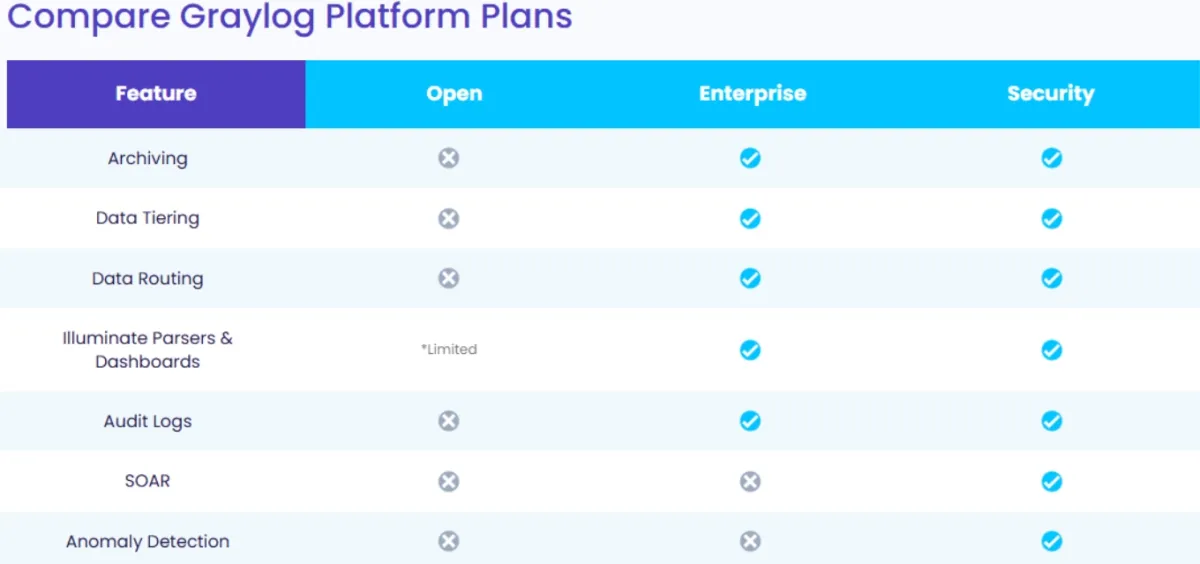
2Le niveau gratuit couvre l'agrégation de journaux de base et les alertes. Les fonctionnalités plus pertinentes pour un usage SIEM, telles que le filtrage de recherche de journaux, l'archivage des journaux, la détection d'anomalies, les visualisations prédéfinies et les rapports de conformité, se trouvent dans le niveau payant Graylog Security. Graylog 7.0 a introduit un endpoint expérimental Model Context Protocol (MCP) qui permet aux clients LLM de se connecter directement à une instance Graylog pour des requêtes en direct à l'aide de prompts en langage naturel.
Graylog propose quatre produits : Graylog Open (SSPL, gratuit), Graylog Enterprise (gestion des journaux à grande échelle), Graylog Security (le niveau SIEM) et Graylog API Security (détection des menaces API spécialement conçue). Le niveau Open est celui que la plupart des déploiements auto-hébergés utilisent. La comparaison de l'article s'applique à ce niveau.
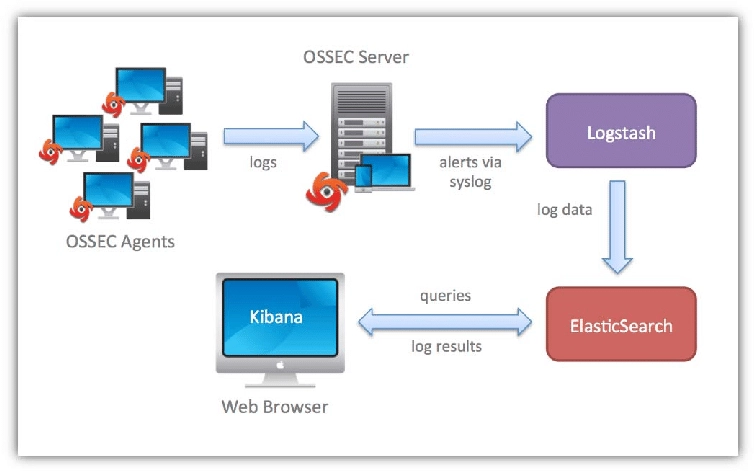
OSSEC
OSSEC est un système open source de détection d'intrusion sur l'hôte (HIDS). Il collecte et analyse les données de journaux et offre certaines capacités proches du SIEM, mais il lui manque les composants de gestion et d'analyse des journaux attendus d'un SIEM complet. Il a été largement supplanté par Wazuh, qui est dérivé d'OSSEC et continue de bénéficier d'un développement actif.
Composants :
- Manager : Collecte les journaux à partir des sources de données.
- Agents : Collectent et traitent les journaux.
OpenSearch en tant que solution SIEM : OSSEC fournit des capacités SIEM de base : il collecte et analyse les données ; il lui manque toutefois certains composants de base de gestion et d'analyse des journaux requis.
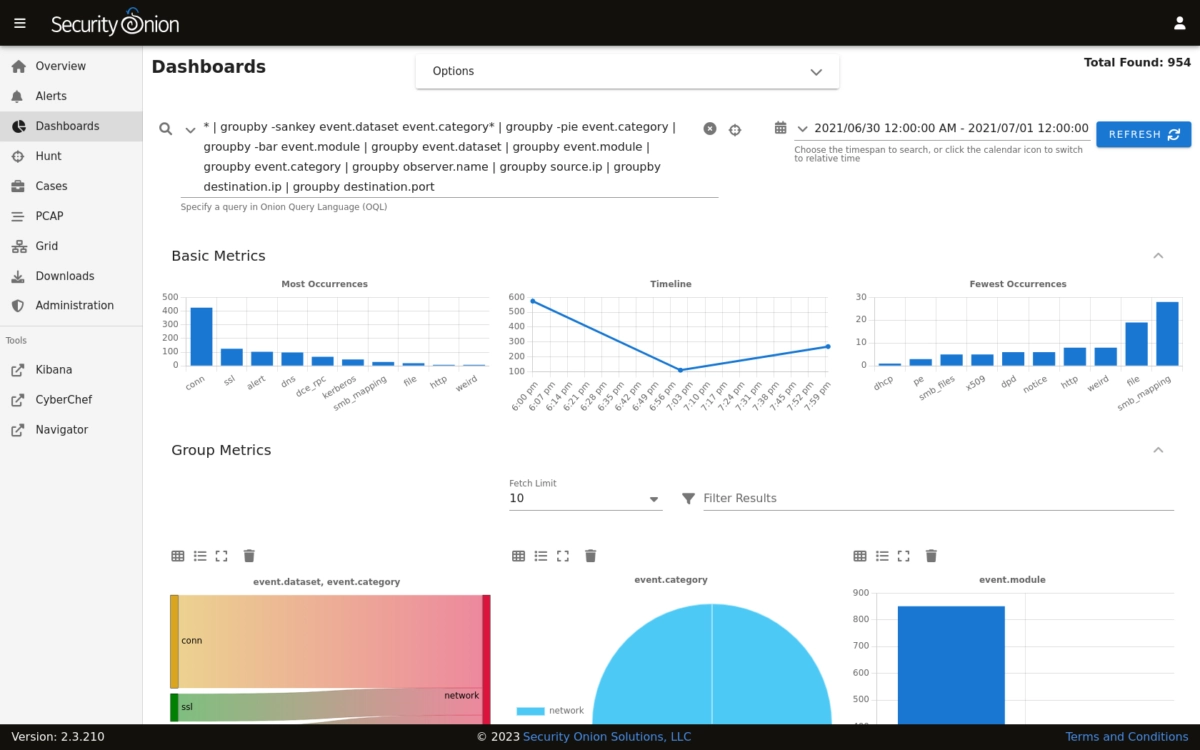
SecurityOnion
SecurityOnion fonctionne comme un SIEM et un système de détection d'intrusion (IDS). Il intègre d'autres outils open source comme Snort, Suricata et Wazuh pour offrir des fonctionnalités complètes de surveillance et de détection des intrusions réseau et sur l'hôte.
SecurityOnion inclut des outils utiles pour l'analyse approfondie, tels que Wireshark pour l'analyse du trafic réseau et Network Miner pour la capture de paquets et l'investigation réseau.
SecurityOnion en tant que solution SIEM :
- IDS basé sur l'hôte et le réseau : surveille et détecte les activités suspectes sur les hôtes et les réseaux.
- Capture complète de paquets (FPC) : capture le trafic réseau avec netsniff-ng pour détecter l'exfiltration de données, les logiciels malveillants, le phishing et d'autres attaques.
- Détection des menaces : utilise SGUIL dans SecurityOnion pour identifier les activités malveillantes, y compris les échecs de connexion aux pare-feu et aux contrôleurs de domaine, améliorant ainsi la visibilité et les informations.
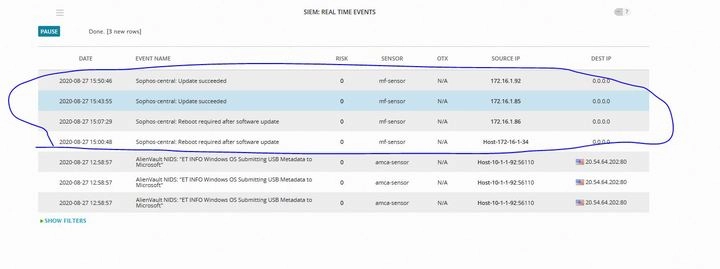
AlienVault OSSIM
OSSIM est la version open source de la plateforme Unified Security Management d'AlienVault. Sa force notable est l'inclusion d'OpenVAS, un scanner de vulnérabilités open source, qui lui permet de corréler les alertes IDS de Snort et de Suricata avec les résultats des scans de vulnérabilités, une capacité réellement utile.
AlienVault OSSIM en tant que solution SIEM : Un atout clé d'OSSIM est l'inclusion d'OpenVAS (un scanner de vulnérabilités open source). Cela permet à OSSIM de corréler les journaux IDS (provenant d'outils comme Snort et Suricata) avec les résultats du scanner de vulnérabilités.
OSSIM offre :
- Collecte et traitement des événements.
- Corrélation des données de sécurité provenant de sources multiples.
- Évaluation des vulnérabilités avec l'intégration d'OpenVAS.
- Alertes basées sur les événements de sécurité.
Fonctionnalités clés manquantes :
La version open source d'OSSIM ne possède pas certaines fonctionnalités SIEM disponibles dans la version commerciale, telles que :
- Rapports
- Réponse aux événements en temps réel ou console d'alertes
- Capacité à étiqueter et à séparer les journaux
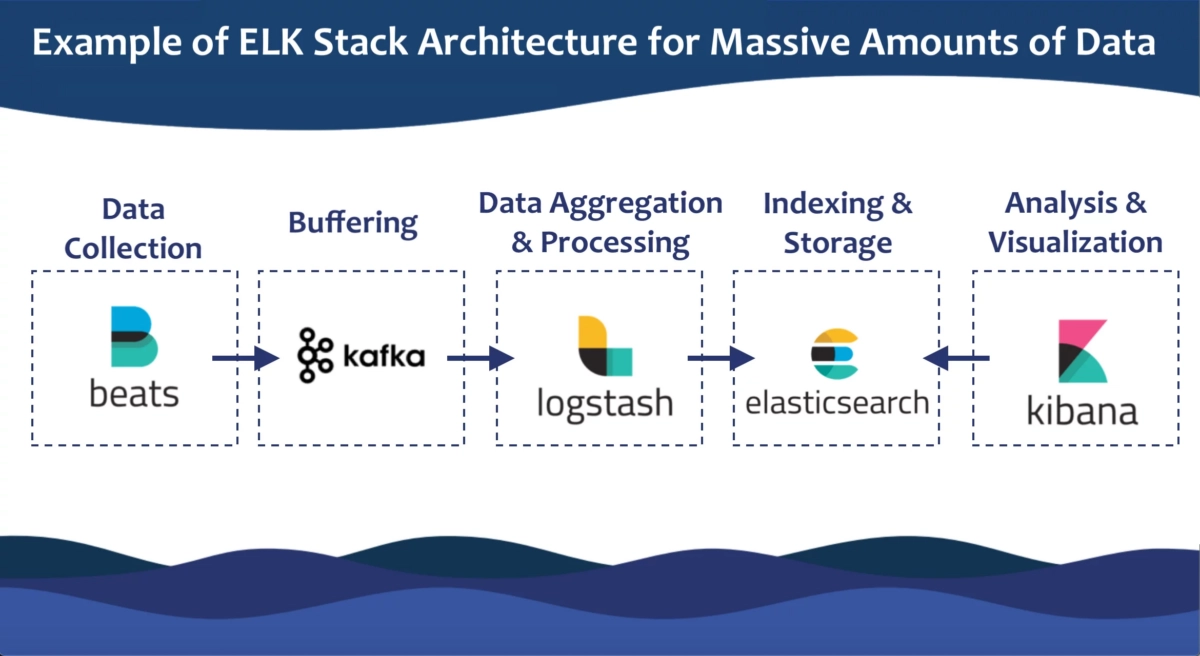
ELK Stack
L'ELK Stack est une infrastructure de stockage, de traitement et de visualisation des journaux. Ce n'est pas un SIEM ; c'est la plateforme sur laquelle vous construisez des fonctionnalités de type SIEM. Les règles de détection, la logique de corrélation et les alertes sont à votre charge.
Elastic a de nouveau placé Elasticsearch et Kibana sous licence open source en 2024, sous une double licence : AGPL-3.0 ou Elastic License 2.0. Le cœur de la pile est désormais disponible gratuitement sous AGPL. Certaines fonctionnalités (celles pertinentes pour le SIEM comme l'apprentissage automatique, les alertes et Elastic Security) nécessitent toujours un abonnement pour une utilisation en production.
Composants : Elasticsearch (stockage et indexation), Logstash (agrégation et normalisation des journaux), Kibana (visualisation) et Beats (expéditeurs de journaux légers). Ce qui manque pour un usage SIEM : pas de moteur de corrélation intégré dans la version gratuit (l'outil open source Elastalert comble partiellement cette lacune), pas de règles de sécurité intégrées, ni d'alertes ou de rapports natifs.
ELK Stack en tant que solution SIEM : la pile ELK fournit l'agrégation, le traitement et la visualisation des journaux ; cependant, ce n'est pas un système SIEM complet.
- Fonctionnalités clés manquantes :
- Moteur de corrélation : la version gratuit d'ELK Stack n'inclut pas de fonctionnalité de corrélation intégrée. Il existe toutefois des alternatives open source, telles que Yelp/Elastalert, qui peuvent être utilisées pour la corrélation.
- Rapports ou alertes intégrés : c'est un inconvénient majeur pour un usage SIEM et pour les opérations informatiques en général.
- Règles de sécurité intégrées : cela augmente les exigences en ressources et opérationnelles de la pile.
 Ajouter comme source préférée
Fluentd
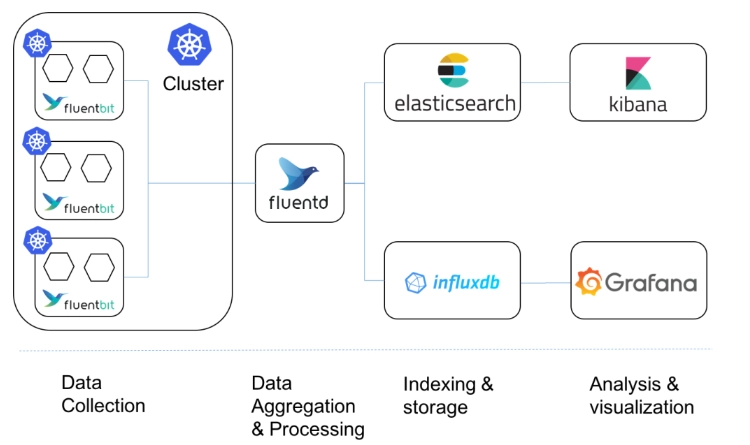
Fluentd est un collecteur et transitaire de journaux, pas un SIEM. Il rassemble les journaux de nombreuses sources et les achemine vers d'autres systèmes pour traitement. Il s'intègre parfaitement avec Elasticsearch, OpenSearch, Splunk et Snowflake, mais n'effectue pas de détection de menaces, de corrélation ni d'alertes, et ne possède pas de couche de stockage.
Fluentd en tant que solution SIEM
- Collecte et transmission des journaux : Fluentd est très efficace pour rassembler les journaux de plusieurs sources et les transmettre aux plateformes SIEM pour une analyse plus approfondie.
- Intégration : Fluentd s'intègre parfaitement avec des outils populaires comme Elasticsearch, Splunk et Snowflake en tant que composant essentiel d'ingestion des journaux.
- Traitement des données en temps réel : Fluentd traite les journaux en temps réel, permettant la transmission immédiate des données de journaux.
Fonctionnalités clés manquantes :
- Détection des menaces : Fluentd n'effectue pas de détection ou d'analyse des menaces, une capacité essentielle des systèmes SIEM.
- Corrélation des journaux : il ne peut pas corréler les événements de plusieurs sources de données pour identifier des incidents de sécurité complexes.
- Alertes et rapports : Fluentd n'inclut pas de fonctionnalités intégrées d'alerte ou de rapport que l'on trouve généralement dans les solutions SIEM.
- Stockage des données à long terme : Fluentd ne propose pas de solutions de stockage pour les journaux ; il transmet simplement les données à des systèmes externes.
OpenSearch
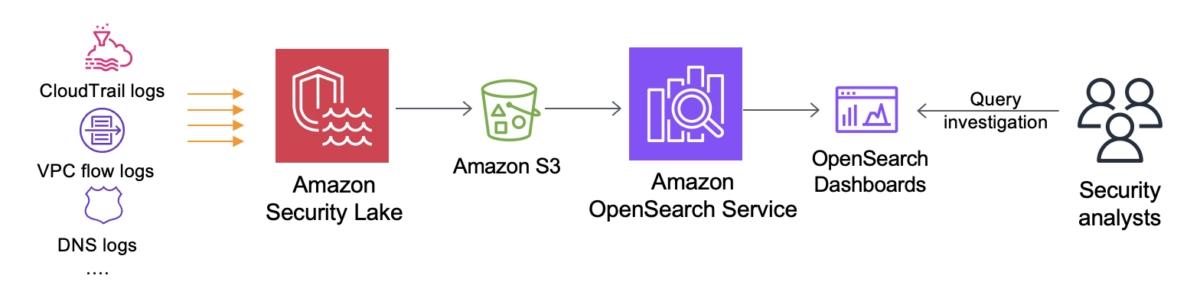
OpenSearch, lancé en 2021 en tant que fork d'Elasticsearch et de Kibana, est un projet de logiciel open source dirigé par AWS. Il comprend OpenSearch (la base de données) et OpenSearch Dashboards (pour la visualisation et l'analyse).
Suricata
Suricata est un système de détection et de prévention des intrusions réseau (IDS/IPS) qui fournit une inspection approfondie des paquets et une surveillance du réseau. Suricata n'est pas une solution SIEM complète.
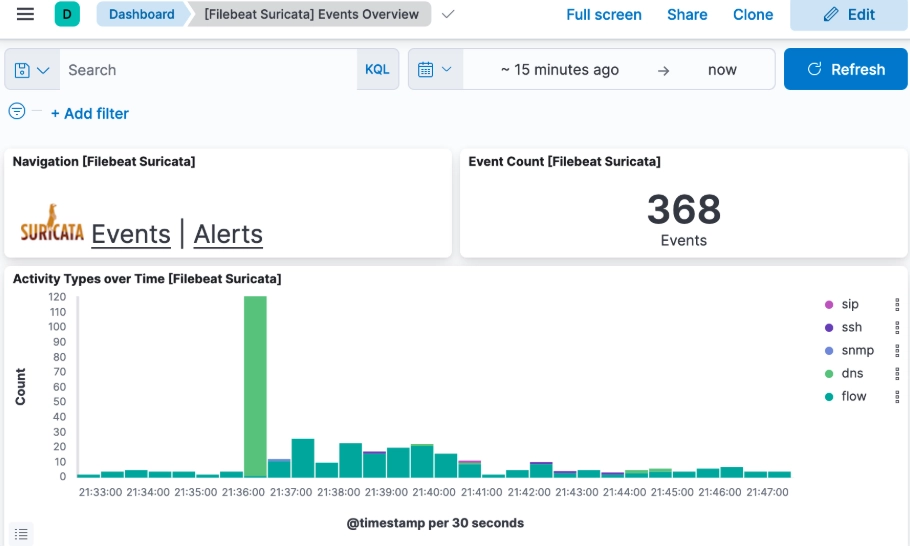
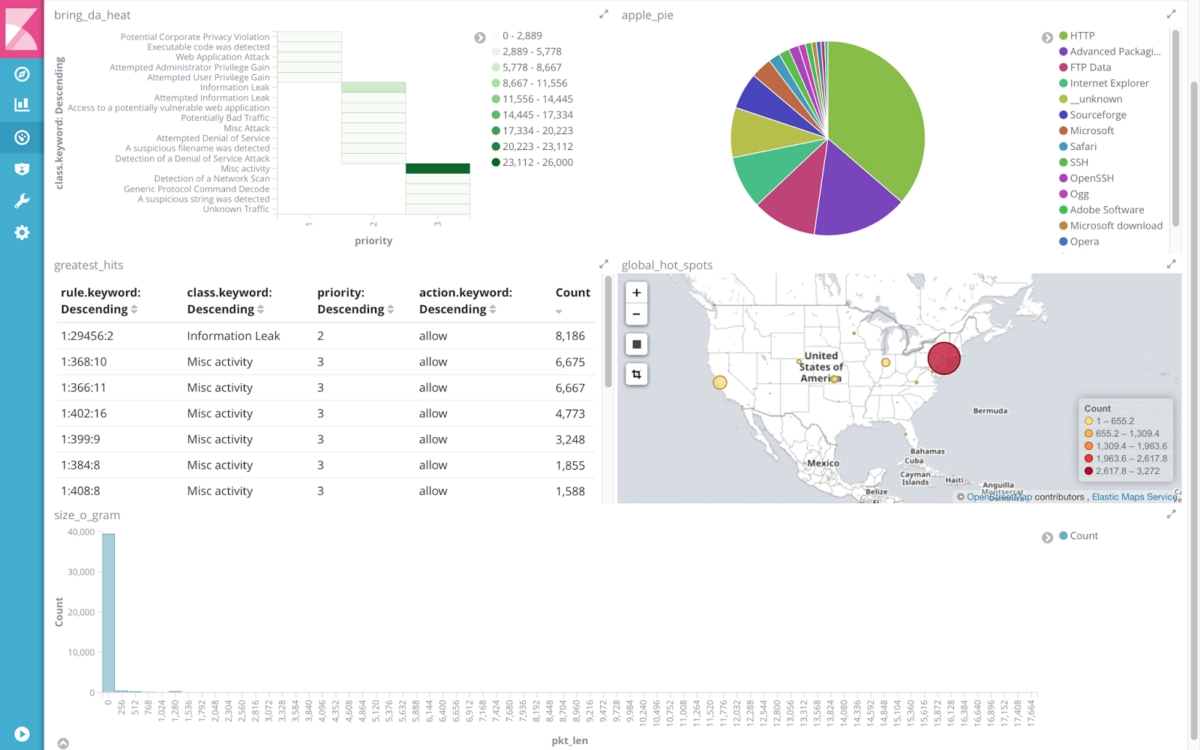
Suricata s'intègre à l'Elastic Stack pour le SIEM en utilisant Elasticsearch pour stocker et interroger les journaux, Filebeat pour transmettre les données et Kibana pour visualiser et analyser les événements de sécurité réseau. Cette configuration aide les organisations à surveiller et à répondre de manière proactive aux menaces de sécurité en temps réel.
Suricata en tant que solution SIEM :
- Fonction principale : Suricata analyse le trafic réseau à la recherche d'attaques (comme Snort), y compris l'analyse spécifique aux protocoles (par ex., HTTP, DNS, SSH) et la détection au niveau de la couche applicative.
- Alertes : Suricata génère des alertes en temps réel en fonction des anomalies ou menaces détectées, qui peuvent être transmises aux plateformes SIEM pour un traitement ultérieur.
- Points forts : fournit des informations plus détaillées sur la couche applicative, telles que la détection du trafic HTTP et SSH.
Snort
Snort est un système de détection d'intrusion réseau largement déployé, axé sur les attaques réseau : DDoS, scans de ports furtifs et empreintes d'OS. Comme Suricata, il ne s'agit pas d'un SIEM complet. Il génère des alertes pour un traitement en aval et s'intègre à Elasticsearch, Logstash et Splunk pour la corrélation. En tant qu'outil autonome, il ne dispose pas de normalisation des journaux, de stockage centralisé ni de réponse aux incidents.
Snort en tant que solution SIEM :
- La fonction principale : détecter les attaques réseau telles que les DDoS, les scans de ports furtifs et les empreintes d'OS.
- Alertes : Snort génère des alertes en fonction des menaces détectées et les envoie à syslog ou à d'autres systèmes de journalisation, qui peuvent ensuite être traitées et analysées par une plateforme SIEM.
- Intégration : Snort peut s'intégrer à d'autres outils SIEM comme Elasticsearch, Logstash ou Splunk pour une corrélation et une analyse améliorées des événements de sécurité réseau.
- Limites : en tant que solution autonome, Snort ne dispose pas de fonctionnalités SIEM essentielles telles que la normalisation des journaux, le stockage centralisé et la gestion complète de la réponse aux incidents. Il se concentre uniquement sur la détection d'intrusion réseau.
Zabbix
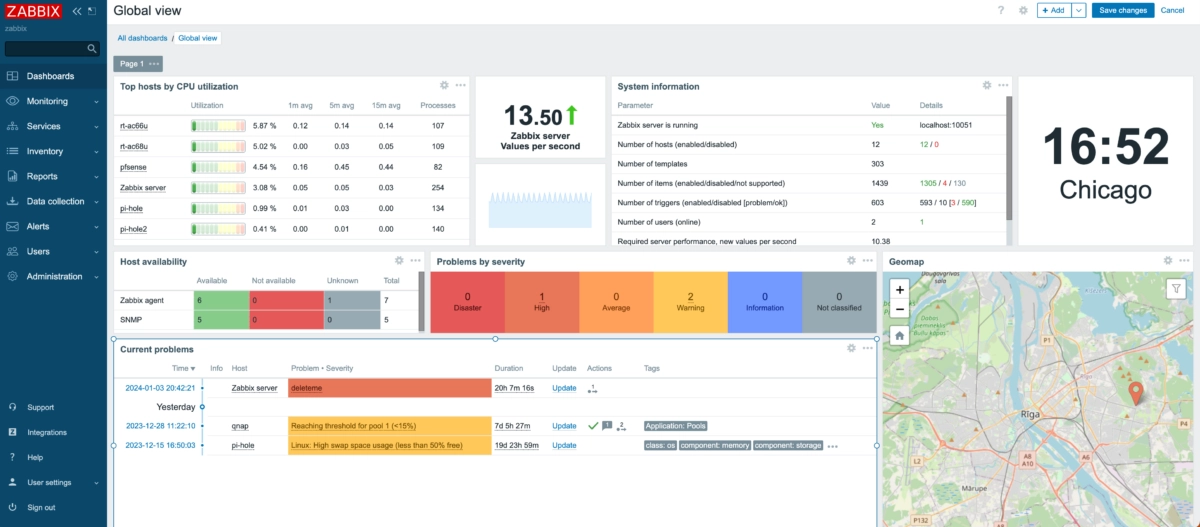
Zabbix est un outil de supervision réseau et d'infrastructure, pas un SIEM. Il peut analyser les journaux des systèmes Windows et Linux et est utile pour collecter des données de performance historiques. Certaines organisations l'utilisent aux côtés d'un SIEM : Zabbix gère la surveillance de l'état de l'infrastructure et déclenche des alertes via des webhooks, tandis que le SIEM gère la corrélation des journaux et l'analyse de sécurité.
Nagios
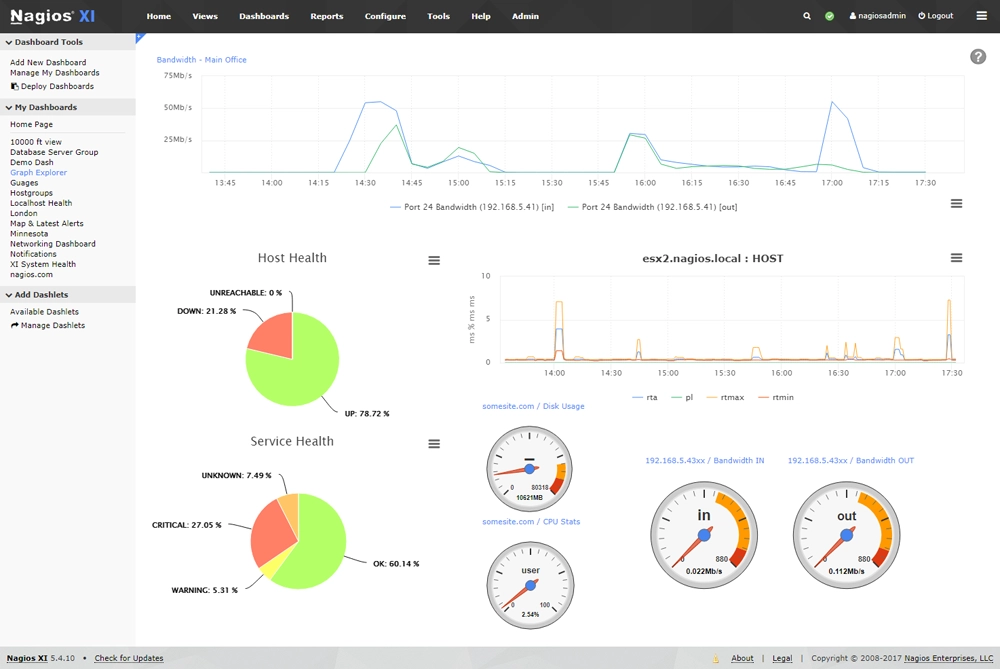
Nagios supervise l'état des hôtes, des services et des réseaux, en suivant les services réseau (SMTP, HTTP, PING) et les ressources des hôtes (CPU, disque) avec la prise en charge de plugins de supervision créés par les utilisateurs. Son moteur de serveur de journaux collecte les données en temps réel, alimente une interface de recherche et gère la rotation et l'archivage automatiques des journaux. Il n'est pas conçu pour la corrélation des événements de sécurité ni pour la détection des menaces.
Fonctionnalités clés :
- Supervision :
- Supervise les services réseau (par ex., SMTP, HTTP, PING) et les ressources des hôtes (par ex., CPU, utilisation du disque).
- Supervision de services créés par les utilisateurs via des plugins.
- Gestion des journaux :
- Rotation et archivage automatiques des journaux.
- Filtrage des données de journaux par origine géographique.
- Interface en ligne pour l'état du réseau et la consultation des journaux.
FAQ
Vous n'avez probablement pas besoin d'un SIEM si vous avez moins de ~50 terminaux et aucune exigence réglementaire, si votre organisation fonctionne principalement avec des applications SaaS et une infrastructure sur site minimale, ou si vous n'avez personne pour le surveiller et l'ajuster activement. Un SIEM non surveillé crée une fausse confiance, pas de la sécurité.
Vous devriez sérieusement en envisager un si vous opérez dans des cadres réglementaires comme PCI-DSS, HIPAA ou le RGPD, si vous disposez d'une équipe de sécurité dédiée ou d'un SOC, ou si vous avez besoin d'une visibilité centralisée dans un environnement complexe et multisite.
Pour les petites organisations qui n'ont pas ces facteurs, l'externalisation vers un MSSP est souvent plus rentable que l'exploitation d'un SIEM en interne.
Il existe des outils axés SIEM et des plateformes de journalisation/analyse.
Les premiers fournissent nativement la plupart des capacités de base : corrélation des journaux, alertes, visualisation et certains rapports de conformité. Ils sont plus directifs et plus faciles à mettre en œuvre. Wazuh et SecurityOnion en sont les principaux exemples.
Les secondes sont de puissants outils d'infrastructure de données, excellents pour collecter, stocker et visualiser les journaux, mais elles ne sont pas fournies avec une logique de détection de sécurité. Considérez-les comme la fondation sur laquelle vous construisez un SIEM, pas comme un SIEM en soi.
Pour plus de détails :
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Top 13 des outils SIEM open source}},
  year   = {2026},
  month  = jun,
  howpublished    = {\url{https://aimultiple.com/open-source-siem}},
  note   = {AIMultiple. Consulté le 25 juin 2026}
}Résultats et horodatages de 25 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 2 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
3 mises à jourSuppression de la section OpenSearch en tant que solution SIEM.
Ajout d'une section FAQ.
Le travail de Cem chez AIMultiple a été cité par des publications mondiales de premier plan, notamment Business Insider, Forbes, Morning Brew et Washington Post, par des entreprises mondiales comme Deloitte et HPE, par des ONG comme World Economic Forum et par des organisations supranationales comme European Commission. [1], [2], [3], [4], [5]
Tout au long de sa carrière, Cem a été consultant en technologies, acheteur de technologies et entrepreneur technologique. Il a conseillé des entreprises sur leurs décisions technologiques chez McKinsey & Company et Altman Solon pendant plus de dix ans. Il a également publié un rapport McKinsey sur la digitalisation.
Il a dirigé la stratégie technologique et les achats d'un opérateur télécom, sous la responsabilité du PDG. Il a également dirigé la croissance commerciale de l'entreprise de technologie profonde Hypatos, qui a atteint un revenu récurrent annuel à 7 chiffres et une valorisation à 9 chiffres, passant de 0 à ce résultat en deux ans. Le travail de Cem chez Hypatos a été couvert par des publications technologiques de premier plan comme TechCrunch et Business Insider.
Cem intervient régulièrement lors de conférences technologiques internationales. Il est diplômé de Bogazici University en tant qu'ingénieur informatique et titulaire d'un MBA de la Columbia Business School.
À lire ensuite
LLM Moteurs d'inférence: vLLM vs LMDeploy vs SGLang


GPU Logiciel pour l'IA: CUDA vs. ROCm
Top 5 des outils open source de supervision de bases de données

Meilleurs outils de surveillance des performances de base de données: Comparaison des 5 meilleures plateformes
Benchmark et évaluation de la documentation informatique

Benchmark multi-GPU: B200 vs H200 vs H100 vs MI300X


Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.