


Top 12 des outils SIEM & comment choisir la meilleure solution

Les systèmes SIEM ont évolué au-delà de simples outils d'agrégation de logs. Certains fournisseurs ont développé des suites de produits unifiées incluant des capacités UEBA, SOAR et EDR, affirmant qu'il s'agit de SIEM « nouvelle génération ». D'autres proposent des produits axés sur la gestion traditionnelle des événements et des logs.
Voici un aperçu des principaux outils SIEM en fonction de leurs capacités SIEM nouvelle génération et de sécurité :
Capacités SIEM nouvelle génération
Fournisseur | UEBA | SOAR | EDR |
|---|---|---|---|
✓ | ✓ | ✕ | |
Exabeam Fusion | ✓ | ✓ | ✓ |
IBM QRadar SIEM | ✓ | ✕ | ✕ |
LogRhythm | ✕ | ✕ | ✕ |
Rapid7 InsightIDR | ✓ | ✓ | ✓ |
Microsoft Sentinel | ✓ | ✓ | ✕ |
FortiSIEM | ✓ | ✓ | ✕ |
Splunk Enterprise Security | ✕ | ✕ | ✕ |
Sumo LogicCloud SIEM | ✓ | ✕ | ✓ |
SolarWinds SEM | ✕ | ✕ | ✕ |
Les fournisseurs (signalés par « ✕ ») nécessitent des intégrations pour fournir la fonctionnalité indiquée.
- UEBA aide à analyser et à corréler les données en contexte. En se concentrant sur les comportements plutôt que sur les logs bruts, les SIEM dotés d'UEBA offrent une vue plus granulaire de la progression d'une attaque, aidant les équipes de sécurité à voir non seulement les données d'événements brutes, mais aussi les schémas.
- SOAR améliore les capacités SIEM traditionnelles en automatisant les réponses de sécurité, en orchestrant les outils de sécurité pour une coordination fluide et en fournissant une gestion structurée des cas via des playbooks prédéfinis, permettant une résolution plus rapide des incidents.
- EDR permet aux SIEM d'obtenir une visibilité complète sur votre réseau pour une analyse approfondie au niveau des terminaux. La corrélation des résultats EDR avec les données SIEM renforce le contexte des enquêtes à l'échelle du réseau et de la chasse aux menaces.
Les acheteurs utilisant déjà un logiciel UEBA ou SOAR peuvent intégrer les données machine et de logs dans leur SIEM pour une analyse des logs basée sur le contexte.
Capacités de sécurité
- Détection de déplacement latéral : capacité du SIEM à détecter et alerter automatiquement sur les déplacements non autorisés des attaquants sur le réseau.
- Non-répudiation (principe) : Implique le chiffrement et les signatures numériques, garantissant que les journaux d'événements de sécurité et les données sont stockés de manière infalsifiable, de sorte que les parties impliquées dans une transaction numérique ne puissent pas nier ultérieurement leur authenticité ou leur implication. Cela peut être mis en œuvre dans n'importe quel SIEM via un déploiement supplémentaire.
- Flux de menaces au format STIX/TAXII : Renseignements sur les menaces standardisés pour l'identification et le blocage en temps réel des IOC.
Métriques
- EPS max : Nombre maximal d'événements par seconde que le SIEM peut traiter. Le dépassement de ce seuil peut nécessiter une licence fournisseur supplémentaire.
- # Intégrations : Nombre de systèmes externes (par exemple pare-feux, serveurs, EDR) que le SIEM peut intégrer.
- # Règles de détection prédéfinies : Nombre de règles de détection prédéfinies dans le SIEM qui aident à identifier les menaces et incidents de sécurité courants en fonction de schémas d'attaque connus.
- # Couverture MITRE : Nombre de techniques MITRE ATT&CK que le SIEM peut détecter ou auxquelles il peut être mappé.
ManageEngine Log360
ManageEngine Log360 est une plateforme SIEM disponible en déploiement sur site et dans le cloud, combinant la gestion des logs, l'audit Active Directory, l'UEBA et le SOAR dans un seul produit. La tarification est basée sur le nombre de sources de logs plutôt que sur le volume de données, ce qui rend les coûts plus prévisibles pour les organisations disposant d'un inventaire de sources défini. La plateforme est livrée avec plus de 1 000 modèles de rapports préemballés couvrant les exigences de conformité GDPR, HIPAA, PCI-DSS et SOX. Le déploiement prend moins de 30 minutes, et la découverte automatique des appareils ajoute des sources surveillées sans configuration manuelle.
Le module UEBA établit des références comportementales à l'aide de l'apprentissage automatique et augmente progressivement les scores de risque en cas d'activité anormale, de schémas de connexion inhabituels, d'accès inhabituel ou d'élévation de privilèges plutôt que de déclencher des alertes binaires. Les workflows SOAR s'exécutent automatiquement dès la détection d'un incident et s'intègrent aux plateformes de help desk, notamment ServiceNow et Jira, de sorte que les tickets sont créés dès la détection plutôt qu'après un examen manuel.
Log360 Cloud a remanié son architecture de détection en ajoutant une console de sécurité centralisée, des mises à jour de règles fournies via le cloud et un catalogue de plus de 2 000 règles de détection prédéfinies couvrant les menaces internes, les logiciels malveillants, les attaques externes, les comportements APT et les risques liés à l'identité, chacune avec un mappage MITRE ATT&CK et des recommandations de réglage. La disponibilité d'un centre de données au Royaume-Uni a été lancée le même mois, répondant aux exigences de résidence des données des clients européens. En mars 2026, le module Zia IA insights a ajouté la prise en charge de la configuration OpenAI aux côtés de son option Azure OpenAI existante, offrant aux clients un choix de fournisseur d'IA tout en conservant leurs propres clés.1
Exabeam New-Scale Fusion
Exabeam New-Scale Fusion est une plateforme d'opérations de sécurité cloud-native qui combine SIEM, UEBA et SOAR dans un produit unifié.
La plateforme permet aux analystes d'ajouter des notes de cas et de stocker les requêtes utilisées pour surveiller les indicateurs de compromission. Chaque membre peut contribuer à une enquête partagée sans naviguer dans un langage complexe de corrélations.
Exabeam peut créer des règles de détection statiques, bien que l'analyse puisse ne pas être entièrement optimisée pour tous les environnements. Lors de l'intégration avec des SIEM externes tels qu'ELK, les journaux sources ingérés peuvent ne pas correspondre aux formats de données prédéfinis, nécessitant un analyseur personnalisé.
En janvier 2026, Exabeam a lancé Agent Behavior Analytics (ABA), étendant son moteur UEBA aux agents IA en tant que nouveau type d'entité. ABA détecte les écarts comportementaux suspects dans l'activité des agents IA, notamment les modèles de premier accès aux données, les violations de garde-fous et les séquences d'appels d'outils inhabituelles que les règles SIEM statiques ne peuvent pas identifier. 2
IBM QRadar
IBM QRadar SIEM (Cloud-Native SaaS) fait partie de la IBM QRadar Suite. Il utilise une conception modulaire pour l'identification et la priorisation des menaces, et convient aux applications courantes, à la journalisation système et à la gestion des données structurées.
QRadar prend en charge plusieurs protocoles de journalisation, notamment syslog, syslog-tcp et SNMP, et peut lire des événements provenant de plus de 300 sources de logs. Il comprend une boutique d'applications pour la synchronisation des données en tant que module complémentaire, où les utilisateurs peuvent copier des événements, des flux et des fichiers de configuration.
QRadar prend en charge les règles Sigma open source, avec conversion automatique en KQL (Kusto Query Language) pour les analystes. La plateforme présente une limitation documentée concernant la vitesse de recherche, et le support offshore est une plainte récurrente dans les avis des utilisateurs.
La dernière mise à jour d'IBM cible les problèmes de vitesse de recherche et de latence d'investigation signalés par les utilisateurs. La version comprend une analyse modernisée avec prise en charge des propriétés personnalisées à valeurs multiples, des options de haute disponibilité étendues et un nouveau matériel.
Intégration 2026 : Criminal IP, une plateforme de renseignement sur les menaces alimentée par l'IA, s'est intégrée à IBM QRadar SIEM et QRadar SOAR en février 2026, apportant un contexte de menaces basé sur les IP externes directement dans les workflows de détection et d'investigation QRadar. 3
LogRhythm SIEM
LogRhythm est une solution SIEM avec des capacités SOAR intégrées. Elle prend en charge la surveillance des menaces, la chasse aux menaces, l'investigation des menaces et la réponse aux incidents, en collectant, normalisant et interprétant les données d'événements et de logs provenant de plus de 1 000 sources tierces et cloud.
LogRhythm contextualise les données de logs via sa Machine Data Intelligence (MDI) Fabric, traduisant les informations d'événements complexes en résumés en langage clair pour l'examen par les analystes.
Rapid7 InsightIDR
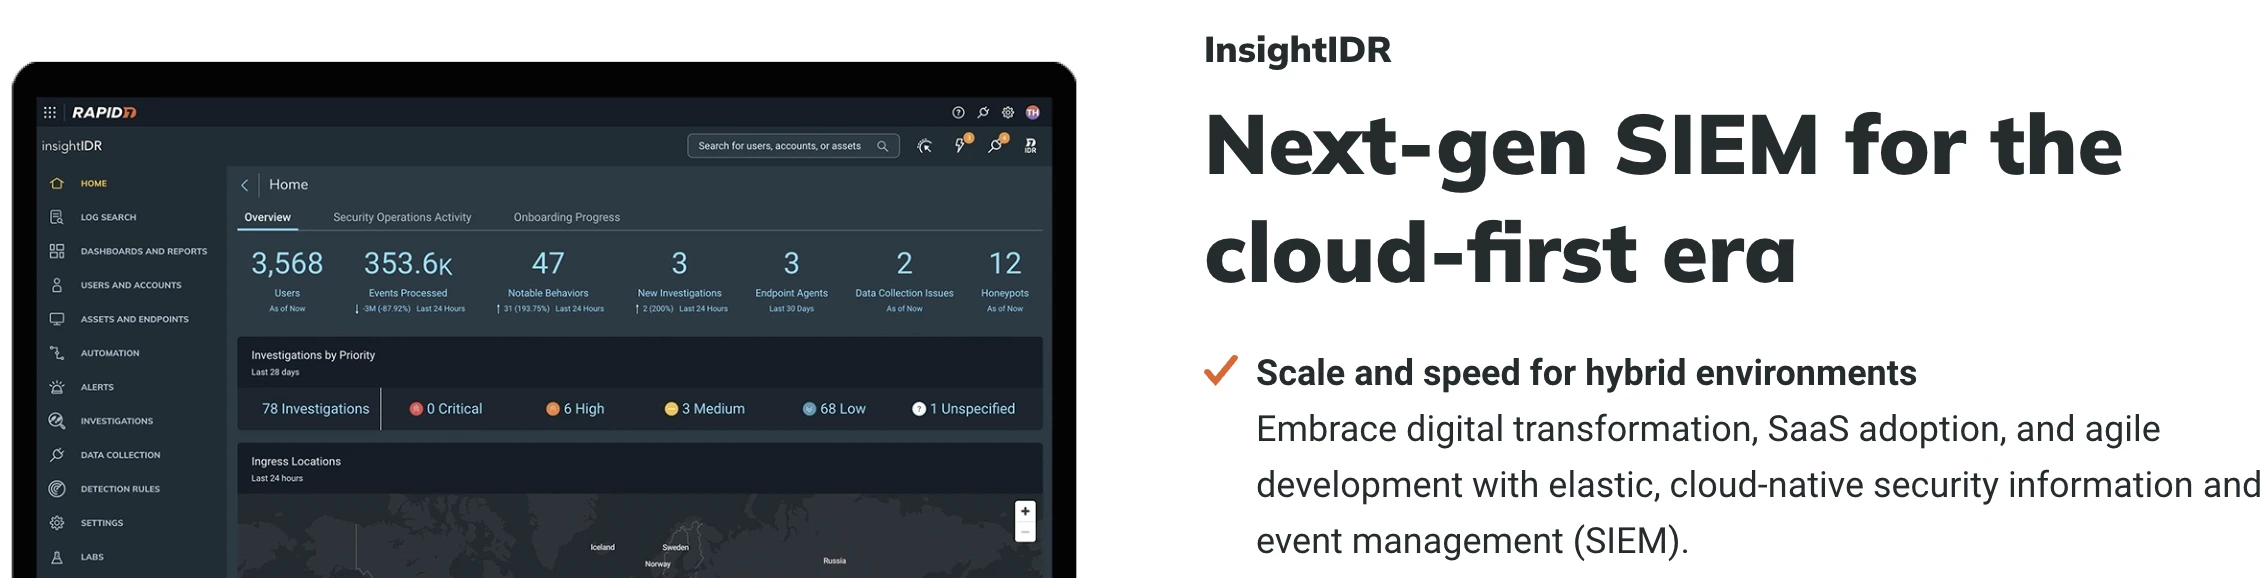
Rapid7 InsightIDR est une solution SIEM et XDR cloud-native qui intègre des données provenant des logs, des terminaux et des services cloud pour la chasse aux menaces et la réponse en temps réel.
Il fournit par défaut 13 mois de stockage de données interrogeables, couvrant les événements normalisés, les incidents de sécurité et les indicateurs de compromission. InsightIDR se concentre sur la détection des menaces en temps réel et le suivi des incidents.
Microsoft Sentinel
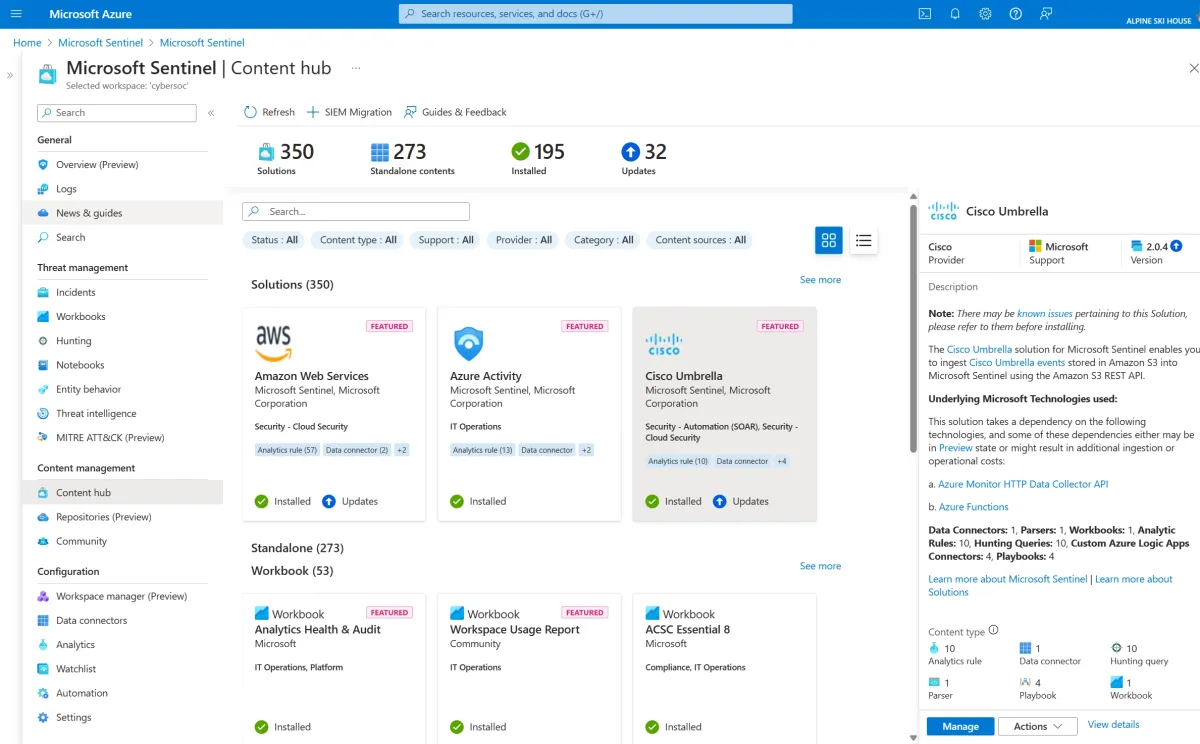
Microsoft Sentinel est une plateforme SIEM et SOAR cloud-native qui collecte et corrèle les logs de sécurité provenant d'environnements cloud, SaaS et sur site.
Sentinel a ajouté la prise en charge de la migration QRadar vers Sentinel via une expérience de migration SIEM alimentée par l'IA, une couche UEBA Behaviors généralement disponible qui agrège la télémétrie brute en résumés comportementaux lisibles par l'homme, ainsi qu'un schéma de normalisation ASIM actualisé pour une analyse cohérente des logs entre les sources.
Le connecteur de données Microsoft 365 Copilot est en préversion publique et a élargi l'écosystème de connecteurs grâce à la transition vers un Codeless Connector Framework (CCF), qui permet de créer et de maintenir des connecteurs sans écrire de code Azure Functions.
Sentinel sera géré exclusivement dans le portail Defender. Les organisations utilisant encore le portail Azure devraient commencer à planifier leur migration.4
FortiSIEM
FortiSIEM est une plateforme d'opérations de sécurité dotée d'une base de données de gestion de configuration (CMDB) intégrée qui découvre l'infrastructure physique et virtuelle dans les environnements sur site et cloud publics et privés.
FortiSIEM attribue des scores de risque aux utilisateurs et aux appareils, en hiérarchisant les alertes de sécurité en fonction du niveau de risque d'un utilisateur ou d'un appareil spécifique. Cela permet d'identifier les entités à haut risque avant que des violations potentielles ne se produisent.
 Ajouter comme source préférée
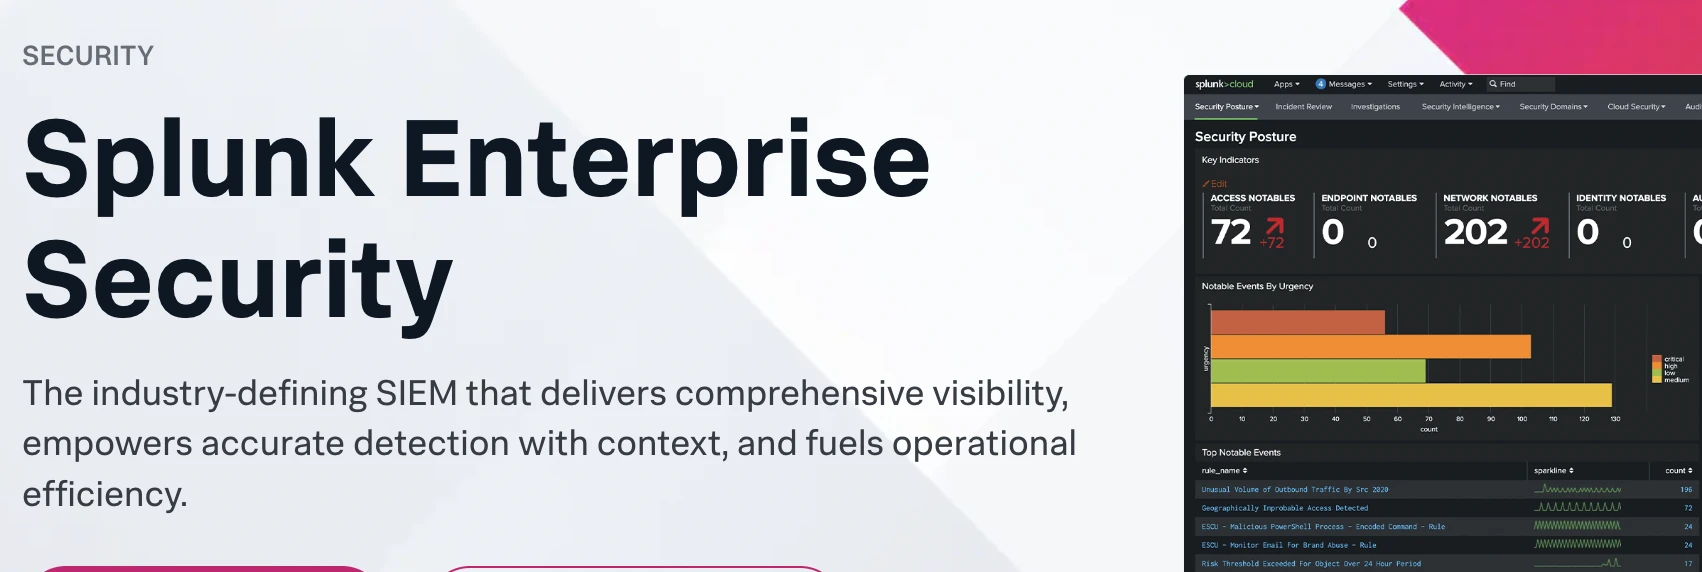
Splunk Enterprise Security
Splunk Enterprise Security est une plateforme SIEM dotée de capacités de surveillance des applications et du réseau. En plus de la détection des menaces, elle peut surveiller les topologies réseau et applicatives pour identifier les goulots d'étranglement, ce qui en fait un outil de débogage utile pour les opérations à l'échelle de l'entreprise.
Splunk Enterprise Security Premier ajoute des détections basées sur les résultats qui regroupent et corrèlent automatiquement les alertes liées au niveau de l'entité pour réduire le bruit, ainsi qu'une édition améliorée des détections avec des sections distinctes pour les résultats et les résultats intermédiaires. 56
Sumo Logic
Sumo Logic offre des capacités de recherche pour récupérer et analyser les logs à l'aide de modèles de recherche flexibles. Son service d'automatisation SIEM cloud exécute des playbooks manuellement ou automatiquement lorsqu'un insight est créé ou clôturé. Sumo Logic propose deux options de tarification SIEM : Enterprise Suite et Flex.
SolarWinds Security Event Manager
SolarWinds Security Event Manager (SEM) est un outil SOC sur site. Il collecte les données de logs et de sécurité du système de détection d'intrusion réseau (NIDS) et les utilise pour optimiser les systèmes et protocoles IDS existants. SEM n'offre pas d'option de déploiement cloud. Les licences sont disponibles par abonnement ou à perpétuité ; aucun tarif public détaillé n'est disponible.
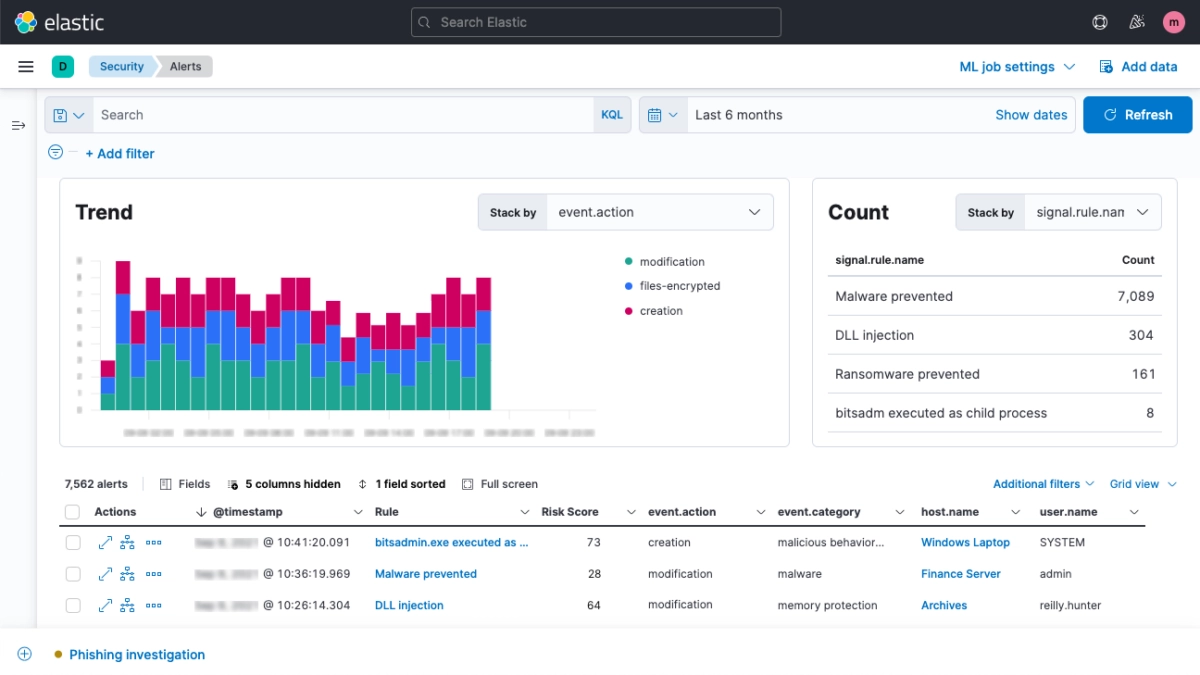
Elastic Stack
Elastic Security fait partie de l'Elastic Stack (ELK). Il fournit des intégrations prêtes à l'emploi, bien que leur personnalisation nécessite une expertise technique. Certains utilisateurs ont signalé plus de 300 heures pour adapter le système à leur environnement, bien que les organisations disposant d'une expertise Elastic en interne puissent trouver le processus plus gérable.
Composants de l'ELK Stack :
- Elasticsearch : un moteur de recherche et d'indexation optimisé pour les données de séries temporelles.
- Logstash : un outil de collecte, de traitement et d'affinage des données provenant de diverses sources.
- Kibana : une plateforme de visualisation permettant l'exploration interactive des données au sein de la stack.
- Beats : des agents légers qui collectent et transmettent les données à la stack.
L'ELK Stack n'est pas un système SIEM à part entière. La version gratuit ne dispose pas d'un moteur de corrélation intégré ; des alternatives open source, telles que Yelp/Elastalert, peuvent fournir cette fonctionnalité. Il lui manque également des fonctions intégrées de reporting, d'alerte et des règles de sécurité préconfigurées, ce qui augmente les frais opérationnels lors de l'utilisation de la stack pour la surveillance de la sécurité
Datadog
Datadog est principalement une plateforme de surveillance des performances des applications (APM) qui offre également l'ingestion de logs. Datadog ingère les logs dans des champs spécifiques pour faciliter la recherche, permettant aux utilisateurs de filtrer et d'analyser les logs, par exemple en identifiant quelle application produit le plus de logs ERROR avant d'exécuter une requête détaillée.
Une fois qu'un sous-ensemble de logs est filtré, Datadog ne permet pas de créer des visualisations ou des graphiques directement à partir de ces données, ce qui limite la capacité à générer des rapports complexes à partir des logs. Pour les organisations dont le besoin principal est la gestion des logs à des fins de sécurité, Datadog n'offre pas beaucoup plus qu'une configuration ELK stack.
FAQ
La décision dépend de la taille, de la complexité et des exigences réglementaires de votre organisation, ainsi que des ressources disponibles pour gérer le système.
Quand un SIEM est judicieux :
Le SIEM est un investissement de phase ultérieure. Il nécessite une équipe de sécurité interne ou un MSSP pour fonctionner efficacement. Les organisations qui en bénéficient le plus ont :
Une infrastructure informatique vaste ou complexe nécessitant une surveillance en temps réel et une corrélation d'événements dans un environnement diversifié
Des obligations de conformité telles que PCI-DSS, HIPAA ou GDPR qui exigent une surveillance continue et des pistes d'audit détaillées
Quand un SIEM n'est pas nécessaire :
Les organisations comptant moins de 100 terminaux ou une configuration cloud-native/BYOD peuvent ne pas avoir besoin d'un SIEM complet
Les entreprises sans personnel ni expertise pour configurer et surveiller un SIEM tireront une valeur limitée de cet investissement.
Une solution SIEM se compose de trois composants principaux. La gestion des logs collecte et analyse les logs des serveurs, des équipements réseau, des pare-feux et des applications cloud ; de nombreux outils complètent cela avec des flux de renseignements sur les menaces pour détecter et bloquer les menaces émergentes. La corrélation d'événements combine les données de plusieurs systèmes pour identifier des schémas : une activité suspecte provenant d'un compte compromis, combinée à un trafic réseau inhabituel, peut être liée et remontée comme un incident unique, faisant apparaître des menaces qui ne seraient pas visibles isolément. La réponse aux incidents et la surveillance offrent une couverture continue des environnements numériques et sur site via un tableau de bord central, avec des alertes envoyées aux analystes selon des règles prédéfinies ; certaines plateformes incluent également des fonctions de réponse automatisée, comme l'isolement d'un système infecté lors de la détection d'un logiciel malveillant, libérant ainsi les analystes pour des enquêtes plus complexes.
Les quatre principaux cas d'usage sont la détection et la réponse aux menaces, l'analyse forensique, la visualisation en temps réel des données de sécurité et la gestion de la conformité. La détection des menaces couvre tout le spectre, des menaces internes aux attaques multidomaines touchant plusieurs parties de l'infrastructure d'une organisation. L'analyse forensique utilise les données de logs du SIEM après une violation pour reconstituer l'étendue, la chronologie et les déplacements de l'attaque dans l'environnement. La visualisation en temps réel présente les événements de sécurité via des tableaux de bord et des graphiques, permettant aux analystes de surveiller l'activité sans examiner manuellement les logs bruts. La gestion de la conformité automatise la collecte des logs et génère des rapports d'audit pour GDPR, HIPAA et PCI-DSS.
Non. SIEM, SOAR et UEBA répondent à des problèmes différents. Le SIEM collecte et corrèle les données de logs dans l'environnement. SOAR automatise les actions de réponse via des playbooks une fois qu'une menace est identifiée. UEBA ajoute des références comportementales pour les utilisateurs et les entités, détectant des anomalies que les SIEM basés sur des règles ne voient pas. Plusieurs fournisseurs proposent désormais les trois dans une seule plateforme : Splunk ES Premier, Microsoft Sentinel et Exabeam New-Scale Fusion en sont des exemples actuels, mais les acheteurs utilisant des outils autonomes peuvent également les intégrer dans un SIEM existant.
Le SIEM traditionnel se concentre sur la collecte des logs, la corrélation d'événements et les rapports de conformité. Le SIEM nouvelle génération ajoute l'UEBA pour la détection comportementale, le SOAR pour la réponse automatisée et, de plus en plus, des capacités d'IA agentique capables de mener de manière autonome des enquêtes en plusieurs étapes. La différence pratique pour les acheteurs réside dans la qualité des alertes et la charge de travail des analystes : les plateformes nouvelle génération réduisent le bruit grâce à la notation du risque comportemental et au triage automatisé, tandis que les plateformes traditionnelles exigent davantage de réglage manuel des règles et d'efforts d'investigation.
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Sezer, Sena},
  title  = {{Top 12 des outils SIEM & comment choisir la meilleure solution}},
  year   = {2026},
  month  = may,
  howpublished    = {\url{https://aimultiple.com/siem-tools}},
  note   = {AIMultiple. Consulté le 26 mai 2026}
}Résultats et horodatages de 37 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 3 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
5 mises à jourAjout d'une section fournisseur ManageEngine Log360 dans les analyses de produits SIEM.
Le produit « Exabeam Fusion » a été remplacé par « Exabeam New-Scale Fusion » dans la liste des produits.
Liens de référence
Le travail de Cem chez AIMultiple a été cité par des publications mondiales de premier plan, notamment Business Insider, Forbes, Morning Brew et Washington Post, par des entreprises mondiales comme Deloitte et HPE, par des ONG comme World Economic Forum et par des organisations supranationales comme European Commission. [1], [2], [3], [4], [5]
Tout au long de sa carrière, Cem a été consultant en technologies, acheteur de technologies et entrepreneur technologique. Il a conseillé des entreprises sur leurs décisions technologiques chez McKinsey & Company et Altman Solon pendant plus de dix ans. Il a également publié un rapport McKinsey sur la digitalisation.
Il a dirigé la stratégie technologique et les achats d'un opérateur télécom, sous la responsabilité du PDG. Il a également dirigé la croissance commerciale de l'entreprise de technologie profonde Hypatos, qui a atteint un revenu récurrent annuel à 7 chiffres et une valorisation à 9 chiffres, passant de 0 à ce résultat en deux ans. Le travail de Cem chez Hypatos a été couvert par des publications technologiques de premier plan comme TechCrunch et Business Insider.
Cem intervient régulièrement lors de conférences technologiques internationales. Il est diplômé de Bogazici University en tant qu'ingénieur informatique et titulaire d'un MBA de la Columbia Business School.

À lire ensuite
Meilleurs proxies Discord: Offres gratuites, fonctionnalités et configuration

Meilleurs fournisseurs LLM API à tarif fixe
Top 5 des scrapers Home Depot évalués et comparés
Les meilleurs fournisseurs de datasets e-commerce
Top 5 des garde-fous de l'IA: Xnode Cortx & Weights and Biases


Meilleurs proxies vidéo: résultats du benchmark

Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.