


Comparativa de las 3 principales herramientas de auditoría de firewalls de código abierto
Las herramientas de auditoría de firewalls de código abierto permiten a los equipos de TI evaluar si sus firewalls están configurados correctamente sin incurrir en costes elevados. Sin embargo, las empresas medianas y grandes pueden explorar software de auditoría de firewalls de código cerrado para obtener soluciones más integrales.
Explore los actores clave en herramientas de auditoría de firewalls de código abierto, con una visión integral de sus funciones, ventajas y desventajas:
Comparación de software
* Todos los paquetes de software analizados son compatibles con Windows
Ranking: Las empresas están ordenadas según el número total de estrellas de GitHub.
1. Firewall Orchestrator
Firewall Orchestrator importa configuraciones de firewalls de múltiples proveedores y genera informes de cumplimiento y documentación de conjuntos de reglas. Ofrece capacidades que suelen asociarse con las herramientas de gestión de políticas de seguridad de red (NSPM), incluidas el análisis de reglas, la elaboración de informes y los flujos de trabajo de cumplimiento.
Se conecta a proveedores de firewalls, incluidos Check Point, Fortinet, Cisco y Juniper, y almacena los datos importados en una base de datos PostgreSQL. Los informes pueden exportarse para revisiones de cumplimiento.
Se distribuye bajo la licencia Apache-2.0. Es compatible con Windows y ofrece soporte parcial para Linux.
2. Firewall Audit
Firewall Audit comprueba las reglas del firewall con un archivo de políticas definido por el usuario. Lee un conjunto de reglas, lo compara con sus criterios y marca cualquier cosa que no coincida. La herramienta está basada en CLI, se ejecuta desde la línea de comandos en lugar de una interfaz web y es multiplataforma.
Firewall Audit tiene doble licencia bajo Apache-2.0 y MIT. Es compatible con Linux. La instalación es mínima: se ejecuta como un único binario con un archivo de configuración, e incluye un proceso automatizado de entrega de software que ejecuta comprobaciones de seguridad en cada cambio.
3. Batfish
Batfish analiza las configuraciones de dispositivos de red, incluidos enrutadores, conmutadores y firewalls, para verificar que la red se comporte según lo previsto. Lo hace sin conectarse a dispositivos activos; trabaja íntegramente a partir de archivos de configuración.
El análisis principal requiere archivos de configuración de dispositivos. No es necesario tener acceso directo a los dispositivos de red. Esto es importante en entornos grandes o sensibles donde conectar una herramienta de auditoría a equipos de producción no es una opción.
Su principal fortaleza es el análisis what-if: puede probar un cambio de configuración propuesto con sus listas de control de acceso (ACL), las reglas que controlan qué tráfico está permitido, antes de implementarlo. Batfish puede confirmar si el cambio permitiría o bloquearía un flujo determinado en la red.
Se distribuye bajo la licencia Apache 2.0. Es compatible con MacOS.
Características clave de las soluciones de auditoría de firewalls de código abierto
A la hora de elegir la mejor herramienta de auditoría de firewalls, hay varios factores clave que merecen consideración para garantizar una funcionalidad óptima y la alineación con las necesidades de la organización. Estos son los aspectos esenciales que debe evaluar:
1. Licencia
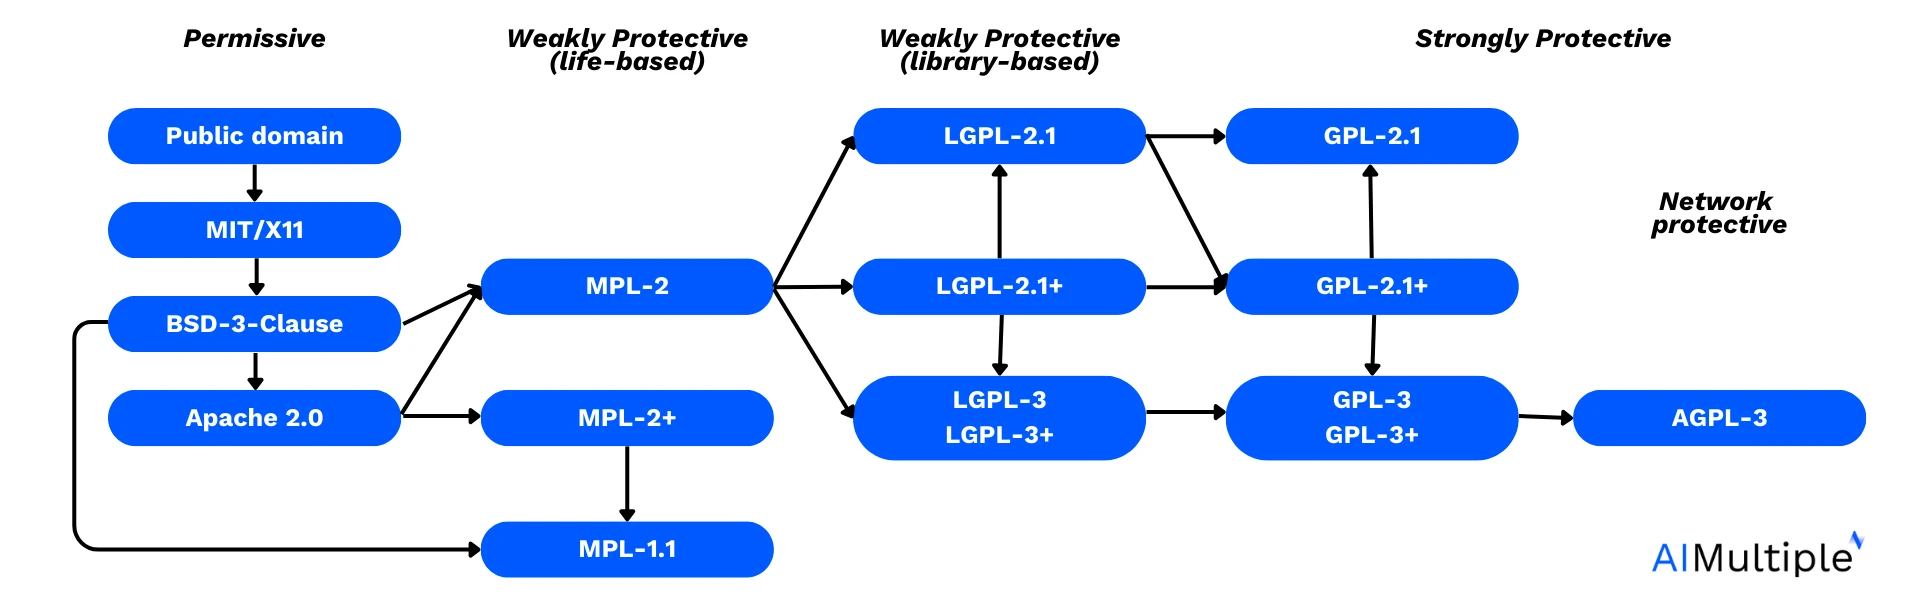
Fuente: David A. Wheeler (2007)1
La licencia de la herramienta determina los derechos de uso, la redistribución y la compatibilidad con las políticas de su organización. La licencia del software determina sus derechos de uso, las políticas de redistribución y si se ajusta a los requisitos organizativos y las normas de cumplimiento.
Apache 2.0 es conocido por su naturaleza permisiva, ya que permite a los usuarios modificar y distribuir obras derivadas bajo ciertas condiciones. GPL-2, GPL-2+ y LGPL-2.1 son licencias que priorizan los principios del código abierto, exigiendo que las obras derivadas también sean de código abierto y cumplan condiciones de distribución específicas.
MIT es otra licencia permisiva que otorga a los usuarios la libertad de usar, modificar y distribuir software con restricciones mínimas, lo que la hace compatible con una amplia gama de proyectos y licencias.
2. Compatibilidad de plataforma
Tener en cuenta la compatibilidad de la plataforma del software garantiza una integración perfecta con la infraestructura existente, los dispositivos de red y los proveedores de servicios en la nube. La compatibilidad con Windows, MacOS, Linux y otros sistemas operativos es crucial para un despliegue generalizado y una gestión cómoda.
3. Método de despliegue
El método de despliegue determina la rapidez con la que se puede configurar una herramienta y qué infraestructura requiere. Los métodos de despliegue habituales incluyen binarios CLI independientes, que se ejecutan sin dependencias adicionales, y configuraciones en contenedores con Docker, que requieren un entorno de ejecución de contenedores pero simplifican la gestión de dependencias. Algunas herramientas también requieren una base de datos para almacenar las configuraciones importadas para la elaboración de informes y consultas.
Razones para usar herramientas de auditoría de firewalls de código abierto
1. Cumplimiento continuo
Las herramientas de auditoría de firewalls de código abierto permiten auditorías periódicas del firewall, lo que garantiza el cumplimiento de normativas como NIS2, DORA, PCI DSS y GDPR y fomenta un entorno de red seguro.
Ninguna normativa exige una herramienta específica. Pero ambas requieren evidencia documentada de los controles del firewall en el momento de la auditoría. Una herramienta de auditoría de código abierto que exporta informes puede satisfacer ese requisito sin costo alguno.
2. Detección de la proliferación y la deriva de reglas
Los conjuntos de reglas de firewall crecen. Las reglas que se añaden a un proyecto rara vez se eliminan cuando este termina. Una herramienta de auditoría comprueba si hay reglas redundantes, demasiado permisivas o contradictorias, problemas que la revisión manual pasa por alto a escala.
3. Validación previa al despliegue
Herramientas como Batfish pueden verificar un cambio de regla propuesto antes de ponerlo en marcha. Esto detecta errores que de otro modo aparecerían en producción, ya sea como un servicio bloqueado o un puerto abierto no deseado.
 Añadir como fuente preferida
Ventajas y desventajas de trabajar con herramientas de auditoría de firewalls de código abierto
Ventajas
1. Sin coste de licencia
El software de código abierto suele ser gratis de usar, elimina las tarifas de licencia y reduce los costes generales asociados a la adquisición de software de auditoría de firewalls. Esta rentabilidad es especialmente beneficiosa para organizaciones con presupuestos limitados o que buscan soluciones rentables sin renunciar a la calidad.
2. Personalización y flexibilidad
Uno de los principales puntos fuertes de las herramientas de auditoría de firewalls de código abierto reside en su personalización. Los usuarios tienen la libertad de modificar y adaptar el código fuente según sus configuraciones de firewall, políticas de seguridad de red y requisitos de cumplimiento específicos. Este nivel de flexibilidad permite a las organizaciones adaptar la herramienta a sus necesidades únicas de gestión de seguridad, lo que garantiza un enfoque más sólido y a medida para la auditoría de firewalls.
3. Soporte y colaboración de la comunidad
Los proyectos de código abierto prosperan gracias al apoyo y la colaboración impulsados por la comunidad. Los usuarios pueden aprovechar la experiencia colectiva y las contribuciones de una comunidad diversa de desarrolladores, profesionales de la seguridad y entusiastas.
Este entorno colaborativo fomenta la mejora continua, la innovación y el rápido desarrollo de nuevas funciones y funcionalidades, lo que mejora la calidad y la eficacia generales de las herramientas de auditoría de firewalls de código abierto.
4. Código auditable
La transparencia de las herramientas de auditoría de firewalls de código abierto ofrece a las organizaciones una mayor visibilidad del código fuente de la herramienta, sus mecanismos de seguridad y sus prácticas de tratamiento de datos. Esta transparencia fomenta la confianza en la postura de seguridad de la herramienta, ya que los usuarios pueden revisar y auditar de forma independiente el código fuente en busca de vulnerabilidades, cumplimiento de las normas de seguridad y adhesión a las mejores prácticas.
Además, la naturaleza abierta del software permite actualizaciones y parches de seguridad oportunos, lo que refuerza aún más la seguridad de la red y la resiliencia frente a las amenazas emergentes.
5. Integración y compatibilidad
Las herramientas basadas en CLI se ejecutan dentro de los flujos de trabajo de CI/CD. Una comprobación del conjunto de reglas puede formar parte de cada despliegue, del mismo modo que un linter de código se ejecuta en cada commit.
Además, las herramientas de código abierto suelen admitir diversos protocolos y formatos estándar del sector, lo que facilita la interoperabilidad y el intercambio de datos con otras herramientas de seguridad y plataformas de gestión.
Desventajas
1. Sin soporte del proveedor
Si bien las comunidades de código abierto pueden ofrecer asistencia y recursos valiosos, el soporte no siempre es tan completo u oportuno como el que brindan los proveedores de firewalls de código cerrado. Esto puede ser una preocupación para las organizaciones que requieren asistencia inmediata con configuraciones de firewall complejas, la resolución de incidentes de seguridad o la solución rápida de problemas técnicos.
2. La instalación requiere conocimientos técnicos
Si bien la personalización permite a las organizaciones adaptar las configuraciones del firewall y las políticas de seguridad según sus necesidades específicas, también puede generar complejidad, especialmente para los usuarios con conocimientos técnicos limitados.
Firewall Orchestrator necesita Docker Compose y una base de datos. Batfish se ejecuta como un contenedor Docker con un cliente Python. Ninguna de las dos es una instalación sencilla para un usuario no técnico.
Configurar y gestionar eficazmente las herramientas de auditoría de firewalls de código abierto puede requerir una comprensión más profunda de los principios de seguridad de red, las políticas de firewall y los procesos de auditoría, lo que puede no ser fácilmente accesible para todos los usuarios.
3. Desafíos de integración
Los problemas de compatibilidad con los proveedores de servicios en la nube, la infraestructura de red u otras herramientas de seguridad pueden requerir esfuerzos de desarrollo adicionales o soluciones alternativas, lo que añade complejidad al proceso de implementación. Las organizaciones deben evaluar cuidadosamente la compatibilidad de las herramientas de auditoría de firewalls de código abierto con su infraestructura existente y valorar el nivel de esfuerzo necesario para una integración perfecta.
Preguntas frecuentes
Las herramientas de auditoría de firewalls de código abierto están disponibles gratis o a un costo relativamente bajo, ya que están impulsadas por la comunidad y no implican tarifas de licencia.
Por otro lado, las herramientas propietarias de auditoría de firewalls pueden tener estructuras de precios que incluyen tarifas de licencia únicas, modelos de suscripción basados en pagos mensuales o anuales, o precios basados en el uso para soluciones en la nube. Es esencial investigar y comparar diferentes herramientas de auditoría de firewalls para determinar la opción más adecuada en función de las necesidades y el presupuesto de su organización.
Software de auditoría de firewalls puede recomendar automáticamente optimizaciones de las reglas del firewall basadas en las mejores prácticas del sector. Estas recomendaciones suelen generarse mediante el análisis de patrones de tráfico de red, políticas de seguridad y vulnerabilidades conocidas.
Al aprovechar algoritmos de aprendizaje automático y motores basados en reglas, las herramientas de auditoría de firewalls de código abierto pueden identificar reglas redundantes o ineficaces, detectar posibles brechas de seguridad y proponer optimizaciones para mejorar la postura de seguridad general de la red.
Estas recomendaciones pueden incluir sugerencias como:
Eliminar reglas de firewall redundantes o no utilizadas para reducir la complejidad y mejorar el rendimiento.
Consolidar reglas superpuestas para simplificar la gestión de políticas de firewall.
Identificar y abordar reglas demasiado permisivas que pueden exponer la red a riesgos de seguridad.
Implementar optimizaciones de reglas basadas en requisitos de cumplimiento específicos, como PCI DSS o HIPAA.
Priorizar reglas o tráfico críticos para una prevención y mitigación de amenazas más eficaz.
Software de seguridad para combinar con las herramientas de auditoría de firewalls de código abierto
Herramientas de auditoría de seguridad de red: Identifican amenazas, vulnerabilidades y actividades maliciosas para ayudar a las empresas a mitigar los ciberataques y cumplir con la normativa.
Proveedores de DSPM: Proporcionan visibilidad de red sobre dónde encontrar datos confidenciales, quién tiene acceso a ellos y cómo se han utilizado en la nube.
Soluciones de gestión de políticas de seguridad de red (NSPM): Protegen la infraestructura de red mediante firewalls y políticas de seguridad contra todas las amenazas.
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{hafa2026,
  author = {Hafa, Adil and Arslan, Ezgi},
  title  = {{Comparativa de las 3 principales herramientas de auditoría de firewalls de código abierto}},
  year   = {2026},
  month  = jun,
  howpublished    = {\url{https://aimultiple.com/open-source-firewall-audit-tools}},
  note   = {AIMultiple. Recuperado el 4 de junio de 2026}
}Resultados y marcas de tiempo de 3 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene un archivo CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
4 actualizacionesAñadido un criterio de método de implementación en la sección de características clave y eliminado el criterio de inclusión de 4k estrellas de GitHub.
Se reemplazaron las tres herramientas comparadas por Firewall Orchestrator, Firewall Audit y Batfish, ordenadas por estrellas de GitHub.
Enlaces de referencia

Siguiente para leer
Las 5 mejores herramientas de monitoreo de bases de datos de código abierto


Comparar 10 herramientas MFA de código abierto
Principales herramientas UEBA de código abierto y alternativas comerciales
Las 5 mejores herramientas SOAR de código abierto

Las 13 mejores herramientas SIEM de código abierto
Las 7+ mejores opciones de cortafuegos de código abierto: características y tipos

Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.