


Principales herramientas UEBA de código abierto y alternativas comerciales

En esencia, las soluciones UEBA identifican patrones en los datos, ya sea de flujos en tiempo real o de datasets históricos.
- Las herramientas UEBA comerciales como ManageEngine Log360 mantienen cerrados sus models de ML propietarios. Tener acceso a estos models permite a los analistas extraer patrones relevantes de los datos y perfeccionar los procesos de detección de anomalías.
- Herramientas UEBA de código abierto dan a los usuarios acceso completo a estos models, permitiéndoles replicar la extracción de patrones para una detección de anomalías más dirigida.
Herramientas UEBA de código abierto
Tras revisar la documentación de cada framework y herramienta UEBA de código abierto, seleccioné las principales tecnologías de análisis de comportamiento de código abierto que ofrecen capacidades similares a SIEM, alertas, soporte para el framework de inteligencia de amenazas MITRE ATT&CK e ingesta basada en API desde fuentes de datos.
En función de si ofrecen funciones UEBA integradas, los divido en:
- Herramientas UEBA principales: OpenUBA y Graylog
- Herramientas UEBA complementarias: Wazuh
Herramientas UEBA principales: OpenUBA y Graylog
Las herramientas UEBA principales ofrecen un repositorio de models listos para usar, aprendizaje automático y models de perfilado conductual para identificar y analizar comportamientos anómalos de usuarios y entidades. Estas herramientas recopilan logs de diversas fuentes, los almacenan en bases de datos y se integran con Elastic Stack (Elasticsearch, Kibana, Logstash) para su posterior procesamiento y análisis.
Graylog recopila logs de varios servidores mediante agentes de terceros (por ejemplo, Filebeat) y puede configurar estos logs con su agente ligero Graylog Sidecar desde una ubicación central. Una vez que los logs se ingieren, la detección de anomalías basada en ML está disponible a través de la interfaz de Graylog.
OpenUBA ingiere logs de servidores y agentes de ingesta de logs de terceros. Una vez que los logs se ingieren, se pueden analizar en busca de comportamientos anormales utilizando ML integrado o models de perfilado conductual. Se integra con TensorFlow, Keras, Scikit-Learn y Elasticsearch para visualización y análisis. El proyecto se encuentra en desarrollo temprano (pre-alfa).
Herramientas UEBA complementarias: Wazuh
Las herramientas UEBA complementarias utilizan monitorización y análisis de datos para detectar anomalías de usuarios y entidades. Al integrar tecnologías de big data como Apache Spark con motores como Elasticsearch, permiten el análisis centralizado de logs y la detección de anomalías.
Wazuh monitoriza datos de telemetría, incluyendo métricas, logs y trazas. Puede monitorizar servidores directamente o usar AWS para monitorizar servicios en la nube, con los resultados visualizados en el Wazuh Dashboard.
Comparar herramientas UEBA gratis y de código abierto
Ingesta de logs basada en agentes
Herramienta | Ingesta de logs integrada basada en agentes | Ideal para |
|---|---|---|
OpenUBA | ✕ | Analistas de seguridad, científicos de datos |
Graylog | ✕ | Organizaciones pequeñas y medianas que necesitan SIEM |
wazuh | ✓ | Empresas que necesitan XDR + SIEM |
Apache-Metron | ✓ | Grandes organizaciones que necesitan un SIEM escalable |
HELK | ✕ | Organizaciones pequeñas y medianas que necesitan búsqueda de amenazas personalizada |
Apache-Spot | ✕ | Empresas centradas en la seguridad de redes |
✕: Requiere integraciones de agentes de terceros.
Ingesta de logs integrada basada en agentes permite a una plataforma recopilar datos de logs directamente de endpoints, servidores o dispositivos utilizando sus propios agentes, sin herramientas de terceros, para análisis y monitorización centralizados.
Acciones de respuesta predefinidas y patrones de playbooks personalizados
Las herramientas enumeradas ofrecen integraciones con SOAR (a través de API/integraciones personalizadas) para desencadenar flujos de trabajo como el envío de alertas, la creación de tickets o la respuesta a incidentes en función de anomalías detectadas. Graylog y Wazuh proporcionan acciones de respuesta predefinidas, lo que permite la automatización de flujos de trabajo sin necesidad de integraciones SOAR.
- Acciones de respuesta predefinidas se activan automáticamente en función de los datos de logs, permitiendo la detección proactiva de amenazas y acciones como alertas, bloqueo de IPs o cuarentena de sistemas.
- Patrones de playbooks personalizados permiten a los operadores de seguridad activar respuestas adaptadas, como alertar a equipos o bloquear accesos, cuando se detecta comportamiento sospechoso.
Mantenimiento de seguridad
El mantenimiento de seguridad empresarial ayuda a la recopilación de logs garantizando que las medidas de seguridad se apliquen, monitoricen y actualicen activamente mediante:
- Control y supervisión centralizados
- Configuraciones de logging consistentes
- Las actualizaciones y parches regulares de las herramientas de recopilación de logs evitan que se exploten vulnerabilidades
Integraciones listas para usar
OpenUBA
OpenUBA es un framework UEBA independiente de SIEM para análisis de seguridad. Opera independientemente de su SIEM y extrae datos directamente de los almacenes de datos.
OpenUBA utiliza Spark y Elasticsearch para procesar e ingerir datos de múltiples fuentes a escala. Incluye una biblioteca/registro de models similar a Docker Hub, que permite a los desarrolladores y analistas de seguridad buscar un repositorio de models y compartir sus models con la comunidad.
Características clave:
- Constructor visual de reglas: Los analistas conectan models registrados entre sí con operadores lógicos en un lienzo interactivo para crear reglas de detección sin código. Las reglas se serializan como JSON versionado, lo que las hace auditables y reproducibles.1
- Hub comunitario de models: Un mercado de models en openuba.org aloja models de detección de anomalías listos para usar aportados por el equipo principal y la comunidad.
- Ingiere logs de servidores y agentes de ingesta de logs de terceros
- Analiza los datos ingeridos en busca de comportamientos anormales utilizando ML integrado o models de perfilado conductual
- Se integra con TensorFlow, Keras, Scikit-Learn y Elasticsearch para visualización y análisis
Graylog
Graylog combina SIEM, UEBA y detección de anomalías en su plataforma. Graylog Server incluye:
- La aplicación Graylog, que acepta logs de diversas fuentes y los almacena
- Base de datos de Elasticsearch
- MongoDB para datos de configuración (cuentas de usuario, búsquedas guardadas, etc.)
La solución incluye más de 50 escenarios de seguridad predefinidos basados en el framework MITRE ATT&CK y ejemplos adversariales del mundo real.2
Graylog se integra con Office 365, Azure, GCP, AWS, Okta, Palo Alto Networks, F5, CrowdStrike y Salesforce.
Wazuh
Wazuh es una plataforma unificada de XDR y SIEM para entornos locales, virtualizados, en contenedores y en la nube. Un agente de seguridad de endpoint desplegado en los sistemas monitorizados recopila y analiza datos, enviándolos a un servidor de gestión central.
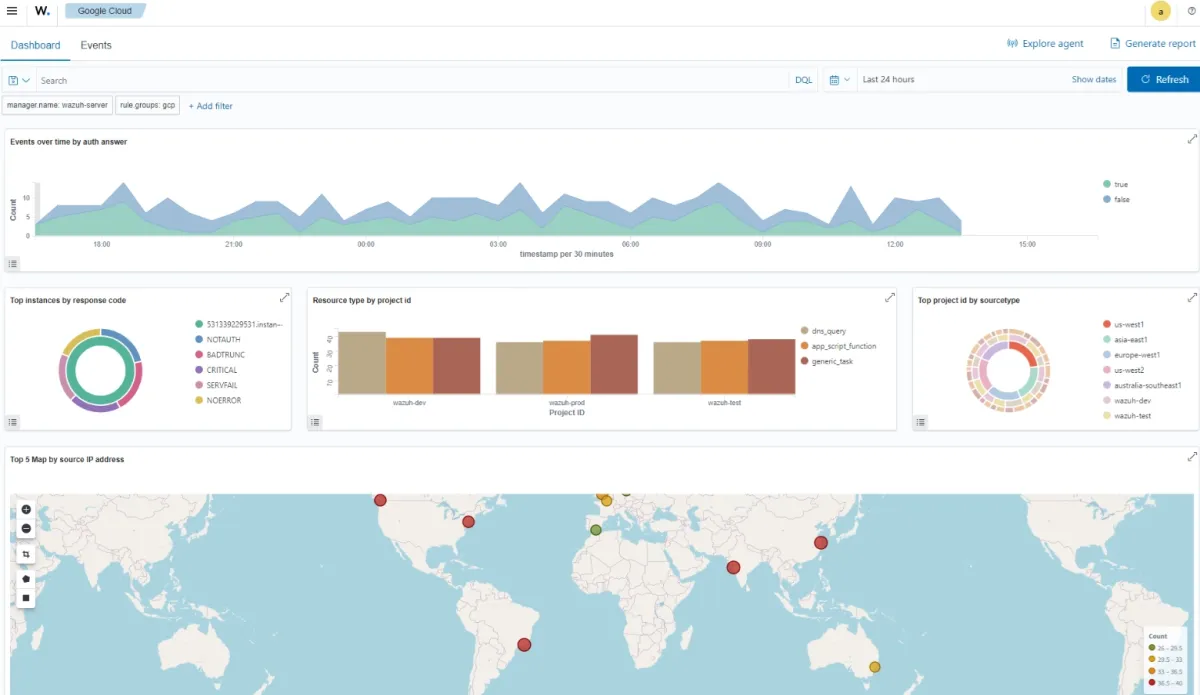
Visualización de eventos de Google Cloud en el panel de control de Wazuh:
Fuente: Wazuh3
Características clave:
- Detección de intrusiones: Detecta malware y archivos ocultos mediante un enfoque basado en firmas para analizar datos de logs en busca de indicadores de compromiso.
- Análisis de datos de logs: Lee logs del sistema operativo y de aplicaciones y los envía a un gestor central para el análisis basado en reglas.
- Monitorización de integridad de archivos: Monitoriza los sistemas de archivos para detectar cambios en contenido, permisos, propiedad y atributos. Realiza un seguimiento de las acciones de usuarios y aplicaciones para el cumplimiento de PCI DSS.
- Respuesta a incidentes: Bloquea amenazas y ejecuta consultas del sistema para identificar indicadores de compromiso.
- Integración de MCP/IA (2026): Ahora múltiples servidores MCP de código abierto se integran con Wazuh, Claude, ChatGPT y otros asistentes de IA, permitiendo consultas de seguridad en lenguaje natural como “muéstrame las vulnerabilidades críticas en mis servidores web” sin escribir llamadas a la API. La implementación más completa soporta Wazuh 4.8.0–4.14.4.4
 Añadir como fuente preferida
Herramientas UEBA comerciales
Las herramientas UEBA comerciales ofrecen capacidades listas para usar de análisis de comportamiento de usuarios que pueden integrarse en entornos existentes sin una personalización extensa.
Proveedores comerciales líderes:
- ManageEngine Log360: Combina la ingesta de logs SIEM con análisis de comportamiento.
- Exabeam: Una plataforma de análisis de comportamiento con UEBA, que ahora también cubre el comportamiento de agentes de IA (enero de 2026). Ideal para entornos grandes y complejos.
- IBM Security QRadar: Proporciona UBA con perfiles de riesgo, dando un contexto más profundo para la detección de amenazas.
- Teramind: Combina UEBA con DLP, con un enfoque en la prevención de fugas de datos y el monitoreo de empleados.
Herramientas UEBA de código abierto frente a herramientas UEBA comerciales
Los proveedores comerciales suelen comenzar con una o más tecnologías de código abierto, reconocimiento de patrones y actualizaciones de bases de datos para nuevos patrones de anomalías, y luego añaden automatización propietaria y models de detección preconfigurados encima.
1. Models de detección de anomalías preconfigurados: Las herramientas comerciales los proporcionan listos para usar. Las herramientas de código abierto generalmente requieren que los usuarios construyan y configuren los suyos, aunque Graylog (niveles de pago) y Wazuh ofrecen algunas capacidades predefinidas.
2. Flujos de trabajo de respuesta automatizados: Las herramientas comerciales activan acciones predefinidas directamente. Las herramientas de código abierto normalmente requieren integraciones SOAR o scripts personalizados, aunque Wazuh y Graylog (de pago) incluyen algunas acciones predefinidas.
3. Automatización del reconocimiento de patrones: Las herramientas comerciales automatizan esto con models de ML sofisticados. Las herramientas de código abierto requieren más configuración manual y construcción de models personalizados.
4. Prevención de pérdida de datos (DLP): Las herramientas comerciales incluyen DLP con contexto de dispositivo, ubicación y red. Las herramientas de código abierto necesitan herramientas adicionales o integraciones para añadir esto.
5. Informes de cumplimiento: Las herramientas comerciales incluyen informes integrados para GDPR, HIPAA, PCI-DSS y SOX. Las herramientas de código abierto requieren desarrollo personalizado o complementos de terceros.
6. Integraciones de terceros: Las herramientas comerciales incluyen conectores preconfigurados para plataformas SIEM, SOAR y antivirus. Las herramientas de código abierto se integran mediante conexiones API personalizadas.
Preguntas frecuentes
UEBA detecta comportamientos inusuales analizando las desviaciones de los patrones normales. Por ejemplo, si un usuario que normalmente no descarga archivos de repente empieza a descargar grandes cantidades, UEBA lo marca como una anomalía. También puede monitorizar el comportamiento de máquinas, como detectar un aumento en las solicitudes de acceso al servidor desde un dispositivo de la empresa.
Las organizaciones utilizan herramientas UEBA porque las soluciones de seguridad tradicionales, como firewalls y sistemas de detección de intrusiones, ya no son suficientes para proteger contra amenazas modernas. Las herramientas UEBA ayudan detectando comportamientos anómalos de usuarios y entidades que podrían indicar violaciones de seguridad, como amenazas internas o ataques basados en credenciales, que a menudo pasan desapercibidos para las defensas convencionales. Estas herramientas proporcionan un enfoque más proactivo para la detección de amenazas, especialmente para amenazas persistentes avanzadas (APTs) y métodos de ataque sofisticados.
Lecturas adicionales
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Sezer, Sena},
  title  = {{Principales herramientas UEBA de código abierto y alternativas comerciales}},
  year   = {2026},
  month  = mar,
  howpublished    = {\url{https://aimultiple.com/open-source-ueba}},
  note   = {AIMultiple. Recuperado el 26 de marzo de 2026}
}Resultados y marcas de tiempo de 24 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 4 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
10 actualizacionesEliminado Apache-Metron, HELK y Apache-Spot de la sección "Herramientas UEBA de código abierto".
Enlaces de referencia
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.






Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.