


Las 13 mejores herramientas SIEM de código abierto

No existe una única herramienta de código abierto que ofrezca un SIEM completo y listo para producción desde el primer momento. Todas las opciones implican una disyuntiva: o se obtiene un SIEM específico con carencias en analítica, o una potente pila de registro y analítica que requiere integrar la detección de seguridad por cuenta propia.
Aquí hay herramientas gratis de código abierto adyacentes a la categoría SIEM para construir su propia solución desde cero:
Herramientas SIEM de código abierto
Herramienta | Estrellas de GitHub | Caso de uso principal | Precio |
|---|---|---|---|
Wazuh | 15.000+ | SIEM | ✓ Gratuita (versión local) |
Graylog | 7.600+ | SIEM | ➕ Freemium |
OSSEC | 4.600+ | SIEM | ➕ Freemium |
SecurityOnion | 3.600+ | SIEM | ✓ Gratuita |
AlienVault OSSIM | 120+ | SIEM | ✓ Gratuita |
The ELK Stack | 17.000+ | Repositorio de registro y analítica | ➕ Freemium |
Fluentd | 13.000+ | Repositorio de registro y analítica | ➕ Freemium |
OpenSearch | 10.000+ | Repositorio de registro y analítica | ➕ Freemium |
Suricata | 5.000+ | Detección de intrusiones | ➕ Freemium |
Snort3 | 2.800+ | Detección de intrusiones | ➕ Freemium |
Estas herramientas suelen almacenar registros en índices de Elasticsearch durante un período de retención configurable, en función de las políticas de almacenamiento y datos. Para el almacenamiento a largo plazo, pueden ser necesarios procedimientos de archivado o integraciones adicionales.
Capacidades SIEM
*✕: Requiere integraciones de agentes de terceros (p. ej., Elastic Agent).
Las plataformas SIEM dependen de datos precisos de los endpoints. Descubra cómo el software de gestión de endpoints mejora la detección y la respuesta al garantizar que los dispositivos estén bien gestionados y seguros.
Dos tipos de herramientas de código abierto
Herramientas centradas en SIEM proporcionan la mayoría de las capacidades principales de forma nativa: correlación de registros, alertas, visualización y algunos informes de cumplimiento. Son más prescriptivas y más fáciles de poner en marcha. Wazuh y SecurityOnion entran en esta categoría.
Las plataformas de registro y analítica son potentes herramientas de infraestructura de datos, excelentes para recopilar, almacenar y visualizar registros, pero no incluyen lógica de detección de seguridad. Piense en ellas como la base sobre la que se construye un SIEM. ELK Stack, OpenSearch y Graylog Open entran en esta categoría.
Alternativas comerciales
Las herramientas SIEM de código abierto a menudo carecen de las interfaces intuitivas de creación de reglas que se encuentran en las herramientas comerciales. Además, sus funcionalidades de correlación son más básicas y, en su mayoría, no ofrecen capacidades listas para usar como:
- paneles listos para usar para la gestión de registros
- informes de cumplimiento (p. ej., PCI-DSS, HIPAA)
- integraciones con otras herramientas empresariales, como firewalls y sistemas de protección de endpoints,
Las herramientas SIEM comerciales proporcionan capacidades SIEM básicas, que incluyen:
- correlación de eventos, analítica de registros
- capacidad de realizar puntuación de riesgos
- ofrecer acciones recomendadas según las puntuaciones de riesgo
- retención a largo plazo de hasta 12 meses
- analítica del comportamiento de usuarios y entidades con modelos de aprendizaje automático preentrenados
Las herramientas SIEM comerciales también ofrecen diversas funciones de orquestación y respuesta, y formas de automatizar las tareas del SOC. Algunos proveedores de SIEM han incorporado capacidades SOAR para ser más ágiles. Esto es habitual a medida que más herramientas de seguridad añaden funciones de automatización para que sean más fáciles de usar y más productivas. En algunos casos, esto traslada estos productos a la categoría SOAR.
Herramientas SIEM de código abierto explicadas
Wazuh
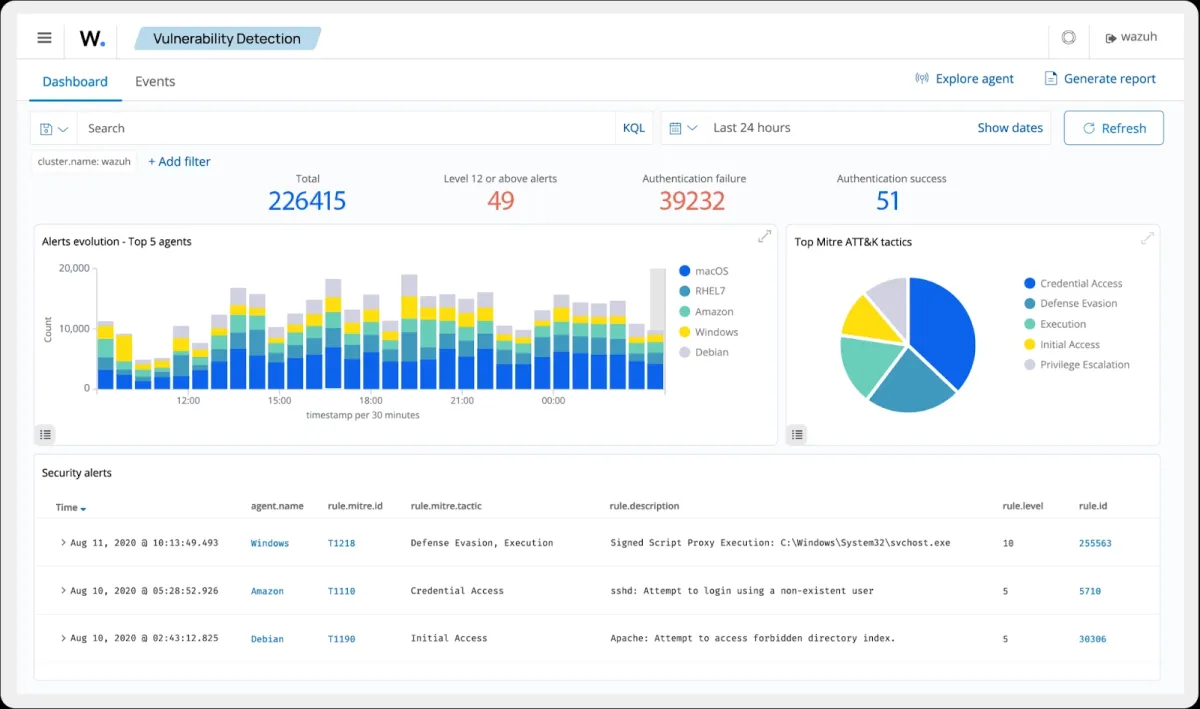
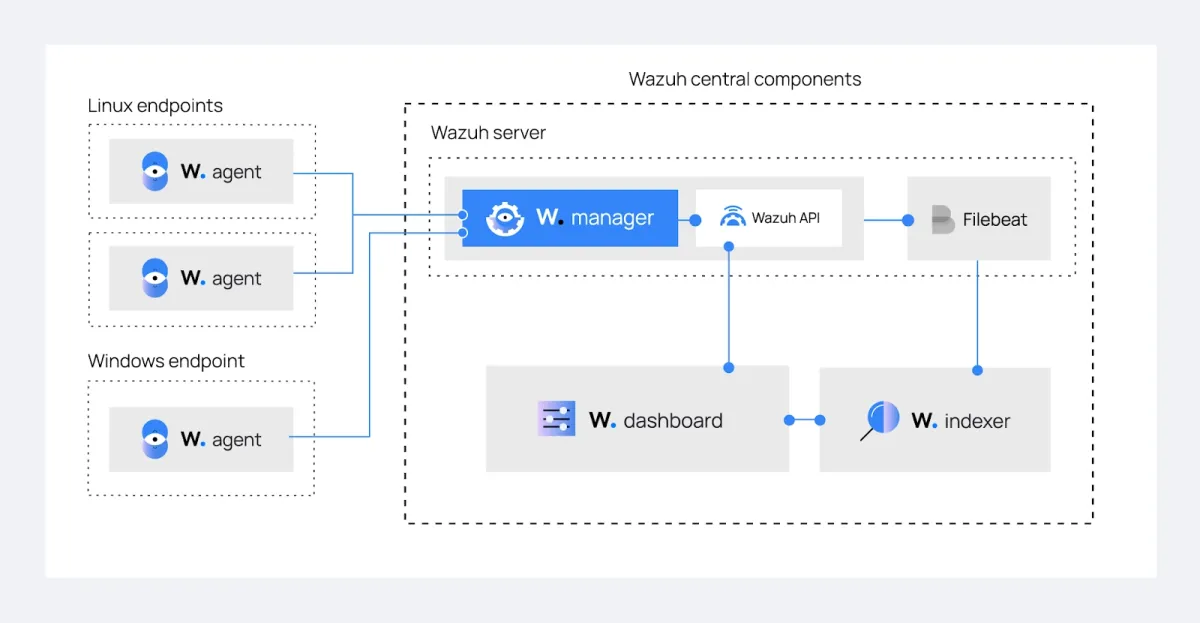
Wazuh es la herramienta SIEM de código abierto más completa disponible actualmente. Se distribuye como una plataforma completa con cuatro componentes: un Indexer (basado en OpenSearch, almacena e indexa alertas), un Server (el motor principal recopila registros de los agentes, analiza eventos e identifica indicadores de compromiso), un Dashboard (interfaz web para visualizar eventos y amenazas) y un Agent (se ejecuta en los endpoints y reenvía eventos al servidor).
Ofrece de forma nativa análisis de registros de seguridad, detección de vulnerabilidades, evaluación de la configuración de seguridad e informes de cumplimiento normativo, junto con alertas e informes basados en eventos sin integraciones significativas de terceros.
Consulte el concepto de Wazuh:
Las actualizaciones recientes han ampliado significativamente la visibilidad de los endpoints. Wazuh 4.14.0 añadió paneles de inventario unificados para extensiones de navegador, servicios de endpoints, usuarios y grupos, todos accesibles desde la sección IT Hygiene del panel. La misma versión introdujo un panel de Microsoft Graph API para supervisar la actividad y los eventos de auditoría de Microsoft 365, y añadió soporte para la recarga en caliente de la configuración del agente sin reiniciarlo.
Anteriormente, 4.10.0 incorporó la integración de Microsoft Intune, extrayendo registros de auditoría de todos los dispositivos gestionados por Intune directamente a las alertas de Wazuh, e introdujo una función de vulnerabilidad. El campo under_evaluation marca las CVE que aún están pendientes de análisis en la National Vulnerability Database, lo que resulta útil para filtrar el ruido de vulnerabilidades disputadas o sin puntuar. La versión actual es 4.14.5.1
Graylog
Graylog centraliza registros y ofrece alertas y paneles a través de una interfaz pulida. Cabe saber que Graylog está licenciado bajo la Server Side Public License (SSPL), que no es una licencia de código abierto aprobada por OSI; se describe con mayor precisión como open-core o de código disponible.
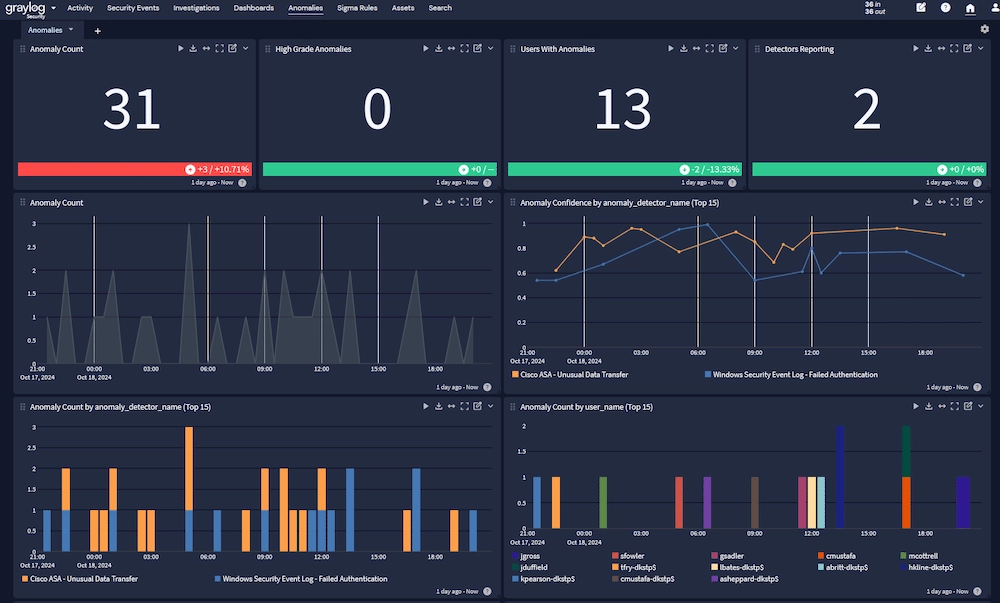
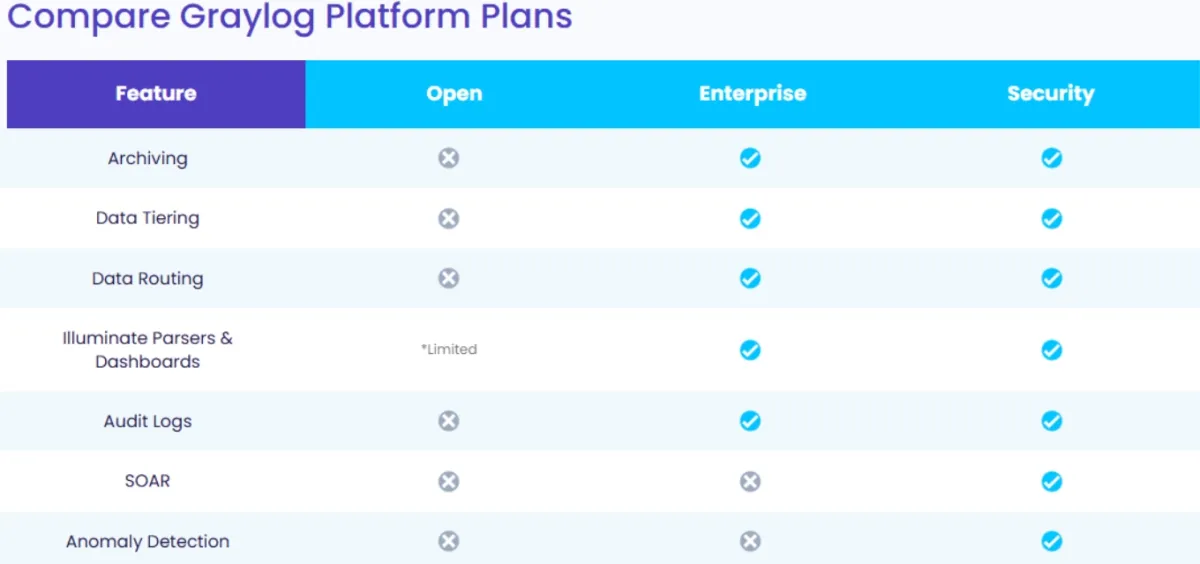
2El nivel gratis cubre la agregación básica de registros y las alertas. Las funciones más relevantes para el uso de SIEM, como el filtrado de búsqueda de registros, el archivado de registros, la detección de anomalías, las visualizaciones predefinidas y los informes de cumplimiento, se encuentran en el nivel de pago Graylog Security. Graylog 7.0 introdujo un Model Context Protocol (MCP) endpoint experimental que permite a los clientes LLM conectarse directamente a una instancia de Graylog para realizar consultas en vivo mediante prompts en lenguaje natural.
Graylog ofrece cuatro productos: Graylog Open (SSPL, gratis), Graylog Enterprise (gestión de registros a escala), Graylog Security (el nivel SIEM) y Graylog API Security (detección de amenazas API específica). El nivel Open es el que ejecutan la mayoría de las implementaciones autogestionadas. La comparación del artículo se aplica a ese nivel.
OSSEC
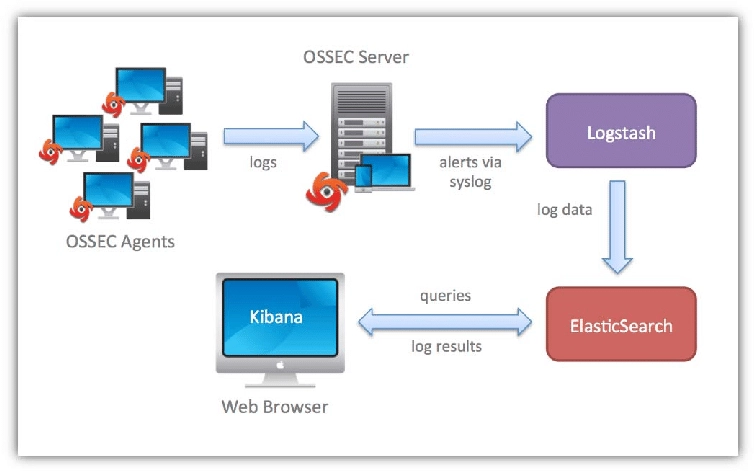
OSSEC es un sistema de detección de intrusiones de host (HIDS) de código abierto. Recopila y analiza datos de registro y ofrece algunas capacidades adyacentes a SIEM, pero carece de los componentes de gestión y analítica de registros que se esperan de un SIEM completo. Ha sido superado en gran medida por Wazuh, que derivó de OSSEC y sigue recibiendo un desarrollo activo.
Componentes:
- Manager: Recopila registros de las fuentes de datos.
- Agents: Recopilan y procesan registros.
OpenSearch como solución SIEM: OSSEC proporciona capacidades SIEM básicas: recopila y analiza datos; sin embargo, carece de algunos de los componentes básicos de gestión y análisis de registros necesarios.
SecurityOnion
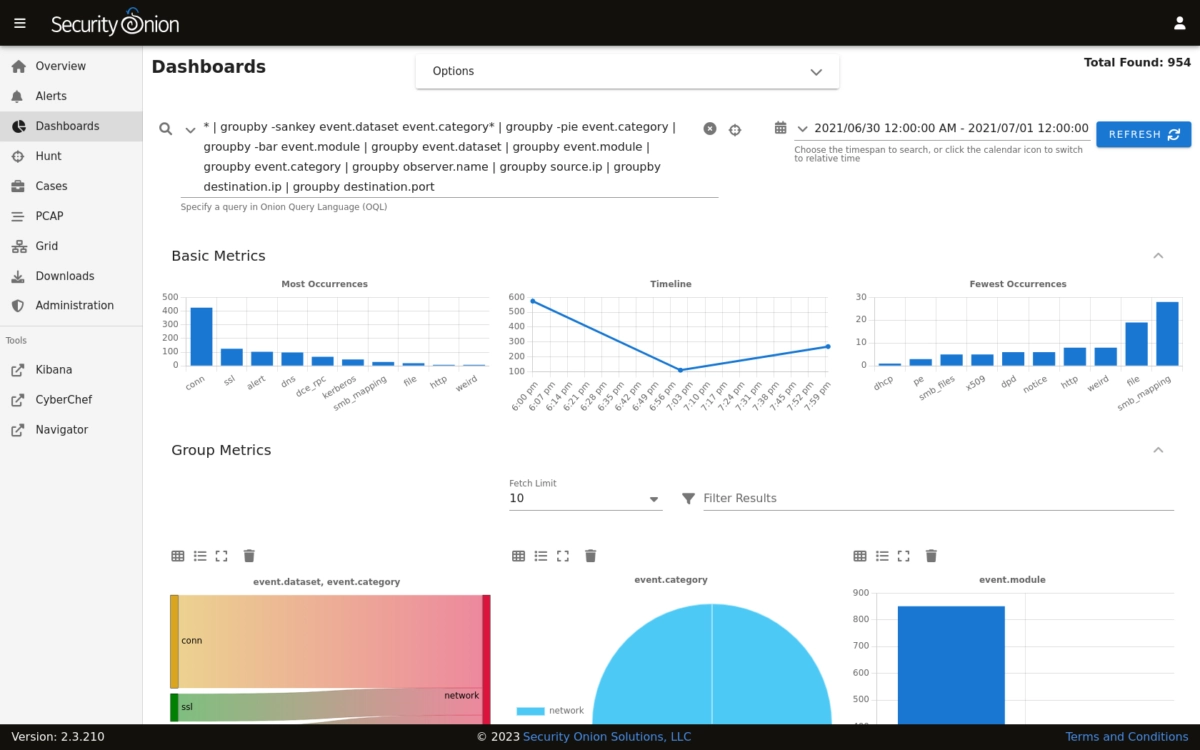
SecurityOnion funciona como SIEM y sistema de detección de intrusiones (IDS). Integra otras herramientas de código abierto como Snort, Suricata y Wazuh para ofrecer funciones integrales de supervisión y detección de intrusiones basadas en red y en host.
SecurityOnion incluye herramientas útiles para el análisis profundo, como Wireshark para el análisis del tráfico de red y Network Miner para la captura de paquetes y el análisis forense de red.
SecurityOnion como solución SIEM:
- IDS basado en host y en red: Supervisa y detecta actividad sospechosa en hosts y redes.
- Captura completa de paquetes (FPC): Captura el tráfico de red con netsniff-ng para detectar exfiltración de datos, malware, phishing y otros ataques.
- Detección de amenazas: Utiliza SGUIL en SecurityOnion para identificar actividad maliciosa, incluidos los inicios de sesión fallidos en firewalls y controladores de dominio, mejorando la visibilidad y la información.
AlienVault OSSIM
OSSIM es la versión de código abierto de la plataforma Unified Security Management de AlienVault. Su principal fortaleza es la inclusión de OpenVAS, un escáner de vulnerabilidades de código abierto, que le permite correlacionar alertas de IDS de Snort y Suricata con los resultados de los escaneos de vulnerabilidades, una capacidad realmente útil.
AlienVault OSSIM como solución SIEM: Una fortaleza clave de OSSIM es la inclusión de OpenVAS (un escáner de vulnerabilidades de código abierto). Esto permite a OSSIM correlacionar registros de IDS (de herramientas como Snort y Suricata) con los resultados del escáner de vulnerabilidades.
OSSIM ofrece:
- Recopilación y procesamiento de eventos.
- Correlación de datos de seguridad de múltiples fuentes.
- Evaluación de vulnerabilidades con integración de OpenVAS.
- Alertas basadas en eventos de seguridad.
Características clave ausentes:
La versión de código abierto de OSSIM carece de algunas funciones SIEM disponibles en la versión comercial, como:
- Informes
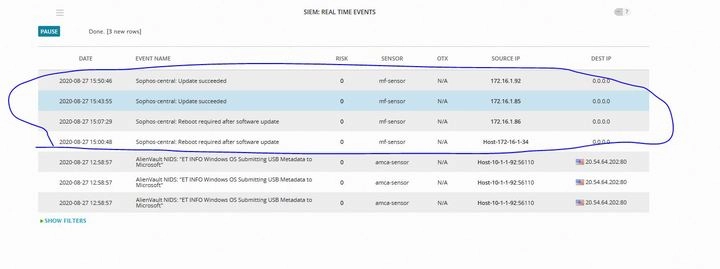
- Consola de respuesta a eventos o alertas en tiempo real
- Capacidad de etiquetar y separar registros
ELK Stack
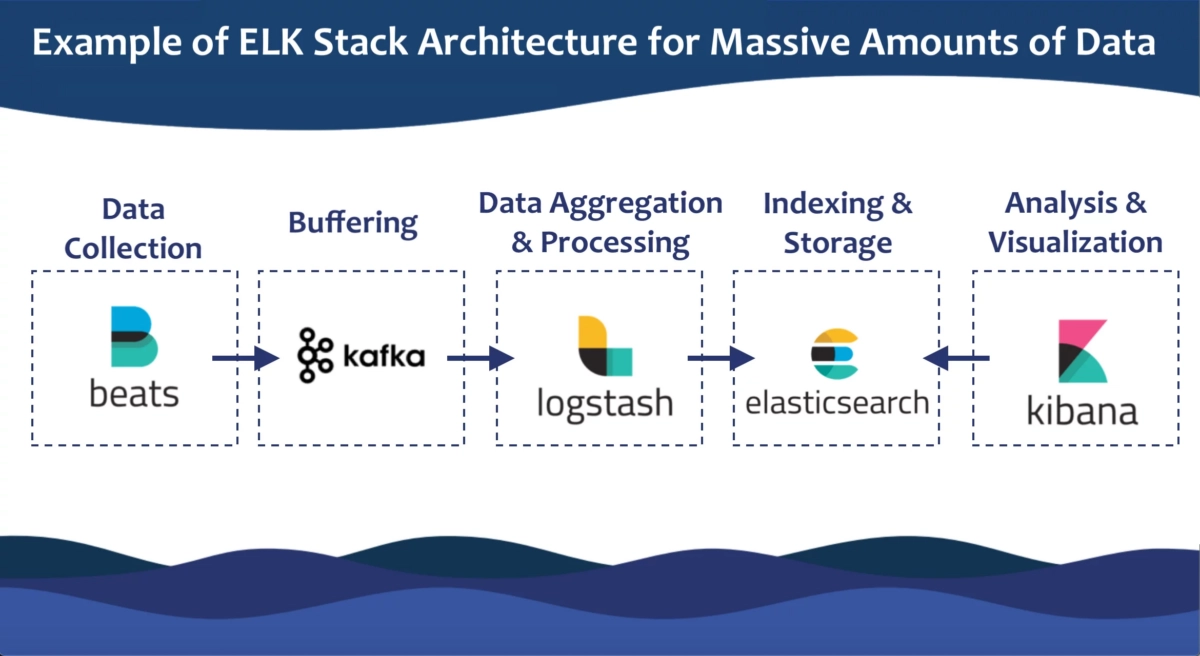
El ELK Stack es una infraestructura para el almacenamiento, procesamiento y visualización de registros. No es un SIEM; es la plataforma sobre la que se construye una funcionalidad similar a un SIEM. Las reglas de detección, la lógica de correlación y las alertas las tiene que crear usted.
Elastic volvió a licenciar Elasticsearch y Kibana como código abierto en 2024, bajo una licencia dual: AGPL-3.0 o Elastic License 2.0. El stack principal ahora está disponible libremente bajo AGPL. Algunas funciones (las relevantes para SIEM, como el aprendizaje automático, las alertas y Elastic Security) aún requieren una suscripción para uso en producción.
Componentes: Elasticsearch (almacenamiento e indexación), Logstash (agregación y normalización de registros), Kibana (visualización) y Beats (transportadores ligeros de registros). Lo que falta para el uso como SIEM: no hay un motor de correlación integrado en la versión gratis (la herramienta de código abierto Elastalert cubre parcialmente esta carencia), no hay reglas de seguridad integradas y no hay alertas ni informes nativos.
ELK Stack como solución SIEM: El ELK Stack proporciona agregación, procesamiento y visualización de registros; sin embargo, no es un sistema SIEM completo.
- Características clave ausentes:
- Motor de correlación: La versión gratis de ELK Stack no incluye una función de correlación integrada. Sin embargo, existen alternativas de código abierto, como Yelp/Elastalert, que se pueden utilizar para la correlación.
- Alertas o informes integrados: Se trata de un inconveniente importante para el uso como SIEM y para las operaciones generales de TI.
- Reglas de seguridad integradas: Esto aumenta los requisitos de recursos y operativos del stack.
 Añadir como fuente preferida
Fluentd
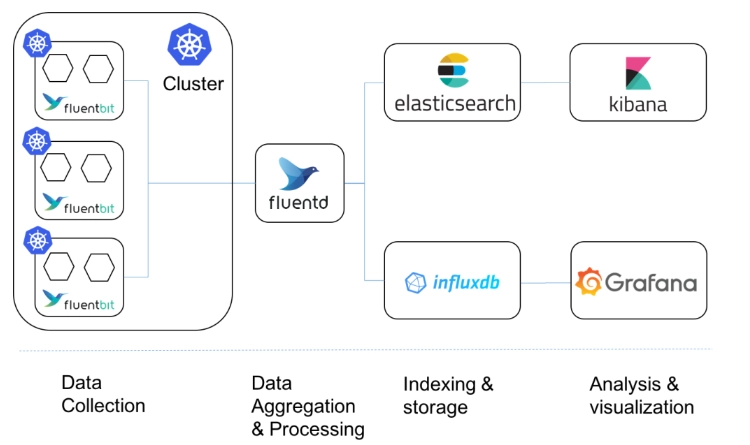
Fluentd es un recopilador y reenviador de registros, no un SIEM. Reúne registros de muchas fuentes y los dirige a otros sistemas para su procesamiento. Se integra perfectamente con Elasticsearch, OpenSearch, Splunk y Snowflake, pero no realiza detección de amenazas, correlación ni alertas, y no tiene capa de almacenamiento.
Fluentd como solución SIEM
- Recopilación y reenvío de registros: Fluentd es muy eficiente para reunir registros de varias fuentes y reenviarlos a plataformas SIEM para su posterior análisis.
- Integración: Fluentd se integra a la perfección con herramientas populares como Elasticsearch, Splunk y Snowflake como componente esencial de ingesta de registros.
- Procesamiento de datos en tiempo real: Fluentd procesa registros en tiempo real, lo que permite el reenvío inmediato de los datos de registro.
Características clave ausentes:
- Detección de amenazas: Fluentd no realiza detección ni análisis de amenazas, una capacidad central de los sistemas SIEM.
- Correlación de registros: No puede correlacionar eventos de múltiples fuentes de datos para identificar incidentes de seguridad complejos.
- Alertas e informes: Fluentd no incluye funciones integradas de alertas o informes que suelen encontrarse en las soluciones SIEM.
- Almacenamiento de datos a largo plazo: Fluentd no ofrece soluciones de almacenamiento para registros; simplemente reenvía datos a sistemas externos.
OpenSearch
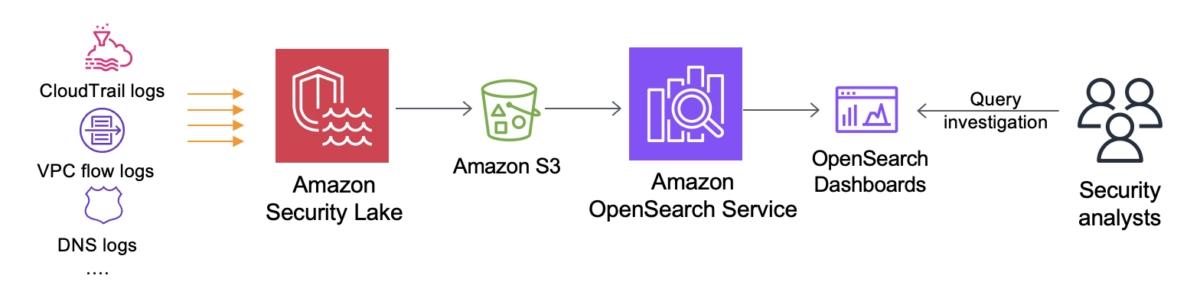
OpenSearch, lanzado en 2021 como un fork de Elasticsearch y Kibana, es un proyecto de software de código abierto liderado por AWS. Incluye OpenSearch (la base de datos) y OpenSearch Dashboards (para visualización y analítica).
Suricata
Suricata es un sistema de detección y prevención de intrusiones de red (IDS/IPS) que proporciona inspección profunda de paquetes y supervisión de red. Suricata no es una solución SIEM completa.
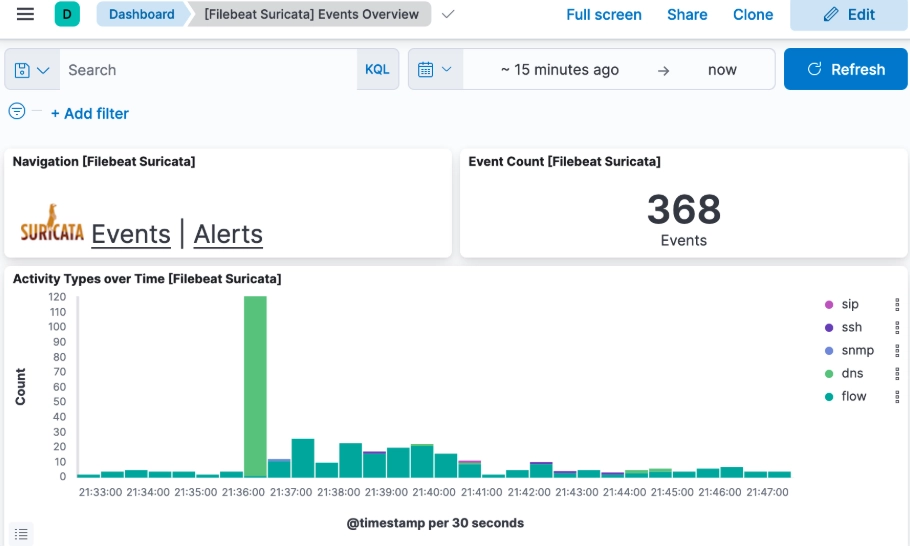
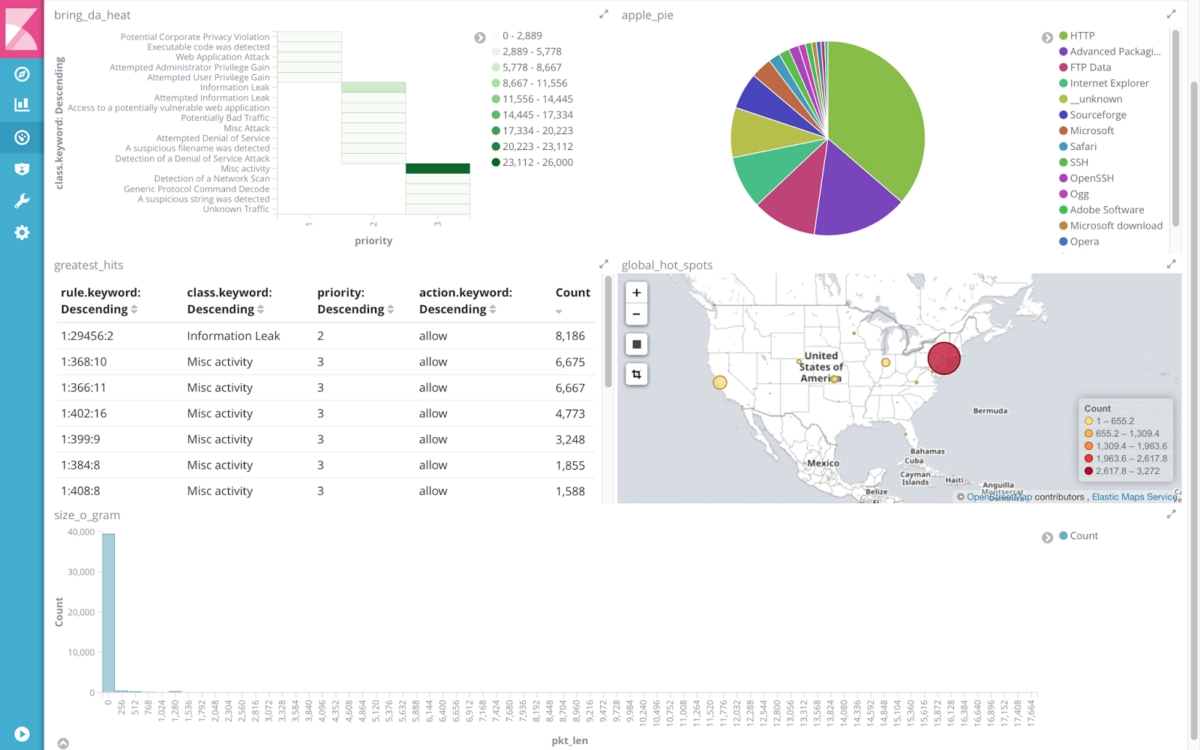
Suricata se integra con Elastic Stack para SIEM utilizando Elasticsearch para almacenar y consultar registros, Filebeat para reenviar datos y Kibana para visualizar y analizar eventos de seguridad de red. Esta configuración ayuda a las organizaciones a supervisar y responder de forma proactiva a las amenazas de seguridad en tiempo real.
Suricata como solución SIEM:
- Función principal: Suricata analiza el tráfico de red en busca de ataques (similar a Snort), incluido el análisis específico de protocolos (p. ej., HTTP, DNS, SSH) y la detección en la capa de aplicación.
- Alertas: Suricata genera alertas en tiempo real basadas en anomalías o amenazas detectadas, que pueden reenviarse a plataformas SIEM para su posterior procesamiento.
- Puntos fuertes: Proporciona información más detallada de la capa de aplicación, como la detección de tráfico HTTP y SSH.
Snort
Snort es un sistema de detección de intrusiones de red ampliamente implementado, centrado en ataques basados en red: DDoS, escaneos de puertos sigilosos y fingerprinting de SO. Al igual que Suricata, no es un SIEM completo. Genera alertas para el procesamiento posterior y se integra con Elasticsearch, Logstash y Splunk para la correlación. Como herramienta independiente, carece de normalización de registros, almacenamiento centralizado y respuesta ante incidentes.
Snort como solución SIEM:
- La función principal: Detectar ataques basados en red, como DDoS, escaneos de puertos sigilosos y fingerprinting de SO.
- Alertas: Snort genera alertas basadas en las amenazas detectadas y las envía a syslog u otros sistemas de registro, que luego pueden ser procesados y analizados por una plataforma SIEM.
- Integración: Snort puede integrarse con otras herramientas SIEM como Elasticsearch, Logstash o Splunk para mejorar la correlación y el análisis de los eventos de seguridad de red.
- Limitaciones: Como solución independiente, Snort carece de funciones SIEM esenciales como la normalización de registros, el almacenamiento centralizado y la gestión integral de la respuesta ante incidentes. Se centra exclusivamente en la detección de intrusiones de red.
Zabbix
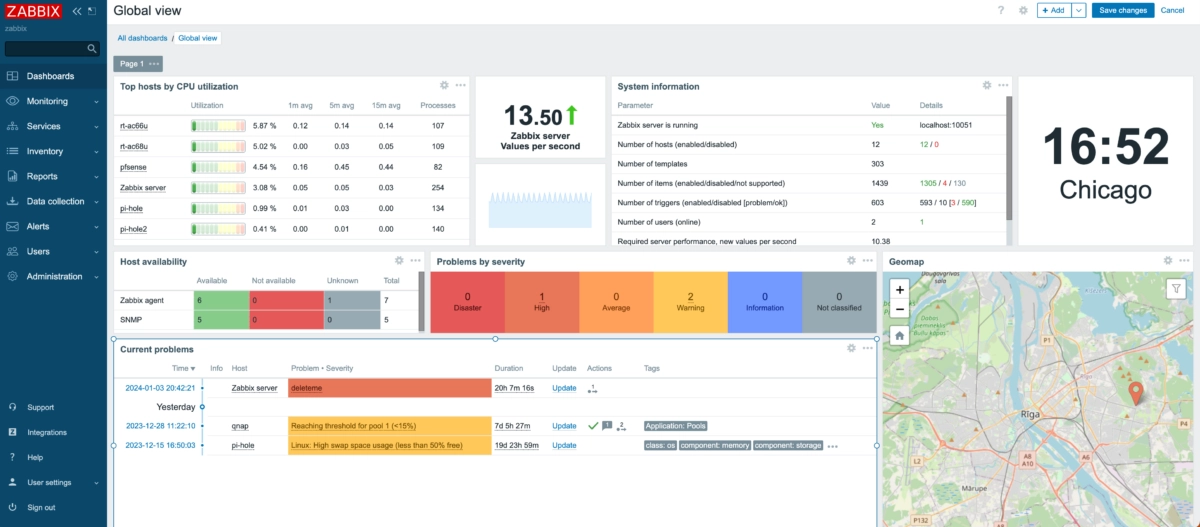
Zabbix es una herramienta de supervisión de redes e infraestructura, no un SIEM. Puede analizar registros de sistemas Windows y Linux y es útil para recopilar datos históricos de rendimiento. Algunas organizaciones lo ejecutan junto a un SIEM: Zabbix se encarga de la supervisión del estado de la infraestructura y dispara alertas mediante webhooks, mientras que el SIEM se encarga de la correlación de registros y el análisis de seguridad.
Nagios
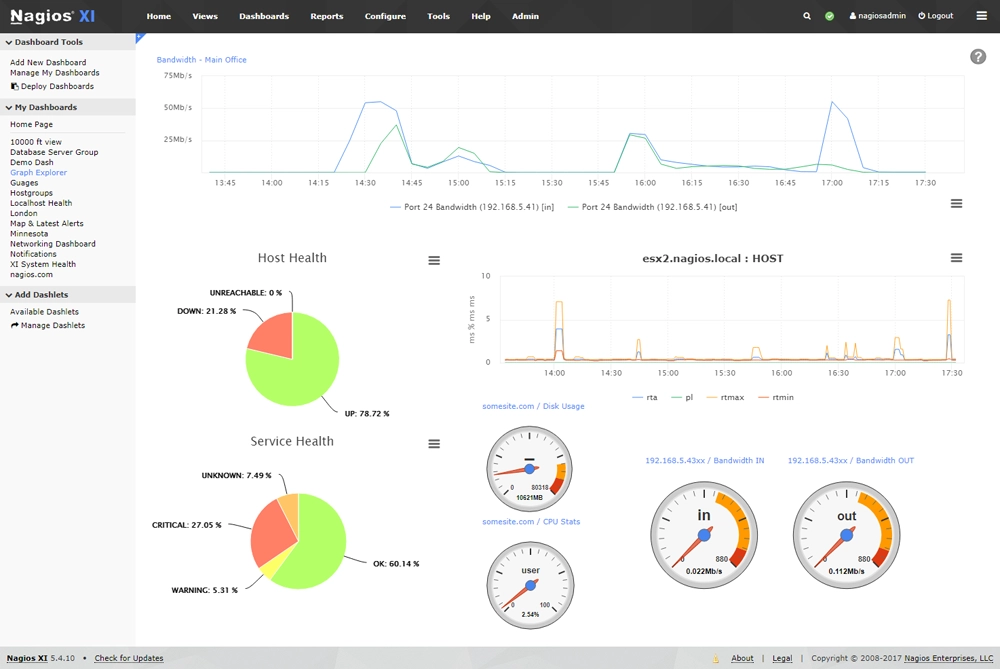
Nagios supervisa el estado de hosts, servicios y redes, y realiza un seguimiento de los servicios de red (SMTP, HTTP, PING) y de los recursos del host (CPU, disco) con soporte para plugins de supervisión creados por el usuario. Su motor de servidor de registros recopila datos en tiempo real, alimenta una interfaz de búsqueda y gestiona el archivado y la rotación automática de registros. No está diseñado para la correlación de eventos de seguridad ni para la detección de amenazas.
Características clave:
- Supervisión:
- Supervisa servicios de red (p. ej., SMTP, HTTP, PING) y recursos del host (p. ej., CPU, uso de disco).
- Supervisión de servicios creada por el usuario mediante plugins.
- Gestión de registros:
- Rotación y archivado automáticos de registros.
- Filtra datos de registro por origen geográfico.
- Interfaz en línea para ver el estado de la red y los registros.
Preguntas frecuentes
Probablemente no necesita un SIEM si tiene menos de ~50 endpoints y no tiene requisitos normativos, si su organización funciona principalmente con aplicaciones SaaS con una infraestructura local mínima, o si no dispone de nadie para supervisarlo y ajustarlo activamente. Un SIEM sin supervisión genera una falsa confianza, no seguridad.
Debería considerar seriamente uno si opera bajo marcos normativos como PCI-DSS, HIPAA o GDPR, si cuenta con un equipo de seguridad dedicado o SOC, o si necesita visibilidad centralizada en un entorno complejo y multisitio.
Para organizaciones más pequeñas sin esos factores, externalizar a un MSSP suele ser más rentable que ejecutar un SIEM interno.
Existen herramientas centradas en SIEM y plataformas de registro y analítica.
Proporcionan la mayoría de las capacidades principales de forma nativa: correlación de registros, alertas, visualización y algunos informes de cumplimiento. Son más prescriptivas y fáciles de poner en marcha. Wazuh y SecurityOnion son los principales ejemplos.
Son potentes herramientas de infraestructura de datos, excelentes para recopilar, almacenar y visualizar registros, pero no incluyen lógica de detección de seguridad. Piense en ellas como la base sobre la que se construye un SIEM, no como un SIEM en sí mismas.
Para más detalles:
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Las 13 mejores herramientas SIEM de código abierto}},
  year   = {2026},
  month  = jun,
  howpublished    = {\url{https://aimultiple.com/open-source-siem}},
  note   = {AIMultiple. Recuperado el 25 de junio de 2026}
}Resultados y marcas de tiempo de 25 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 2 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
3 actualizacionesSe eliminó la sección de OpenSearch como solución SIEM.
Se añadió una sección de preguntas frecuentes.
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.
Siguiente para leer
LLM Motores de Inferencia: vLLM vs LMDeploy vs SGLang


GPU Software para IA: CUDA vs. ROCm
Las 5 mejores herramientas de monitoreo de bases de datos de código abierto

Mejores herramientas de monitoreo de rendimiento de bases de datos: Comparación de las 5 mejores plataformas
Benchmark y revisión de documentación de IT

Benchmark multi-GPU: B200 vs H200 vs H100 vs MI300X


Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.