


Las 7+ mejores opciones de cortafuegos de código abierto: características y tipos

Las estadísticas de seguridad de red revelan que el coste medio de una filtración de datos es de aproximadamente 4 millones de dólares y está aumentando. Las organizaciones ahorran ~2 millones de dólares al año al confiar en soluciones de seguridad de red como los cortafuegos de próxima generación (NGFW), la seguridad de red con IA y las tecnologías de automatización de la seguridad de red, en comparación con aquellas que dependen únicamente de medidas de seguridad tradicionales.
Los cortafuegos de código abierto ofrecen una solución rentable para la seguridad de red. Explore las características, los tipos y los desafíos de los principales cortafuegos de código abierto, así como una comparación entre cortafuegos de código abierto y cortafuegos comerciales:
Comparación de los 9 principales cortafuegos de código abierto
Herramienta | Calificación | Traducción de direcciones de red | Filtrado de paquetes | Tipo |
|---|---|---|---|---|
pfSense | 4.6 de 344 reseñas | ✓ | ✓ | Cortafuegos de próxima generación |
OPNsense | N/D | ✓ | ✓ | Cortafuegos de próxima generación |
Vyos | 4.5 de 53 reseñas | ✓ | ✕ | Cortafuegos de inspección de estado |
ClearOS | N/D | ✕ | ✕ | Cortafuegos de inspección de estado |
IPFire(Netfilter) | N/D | ✓ | ✓ | Cortafuegos de inspección de estado |
Arista NG Firewall | 4.7 de 44 reseñas | ✕ | ✕ | Cortafuegos de próxima generación |
Smoothwall | 4.2 de 4 reseñas | ✓ | ✕ | Cortafuegos de próxima generación |
Endian Firewall | 4,4 de 9 reseñas | ✓ | ✕ | Cortafuegos de inspección de estado |
Vyatta | 5 de 1 reseña | ✓ | ✕ | Cortafuegos virtual |
* Basado en datos de B2B plataformas de reseñas
** Basado en datos de LinkedIn
Criterios de inclusión: Para incluirse en la tabla, el proveedor debe tener al menos una reseña de usuario en plataformas de reseñas B2B o al menos una estrella en GitHub.
Clasificación: Las empresas se ordenan en función del total de estrellas de GitHub.
1. pfSense
pfSense permite a los usuarios modificar el archivo de configuración predeterminado para adaptarlo a sus necesidades. Se adapta bien a redes en crecimiento, ya que admite múltiples interfaces, y atiende a usuarios avanzados mediante una interfaz de línea de comandos. pfSense es un cortafuegos de próxima generación que ofrece tanto NAT como filtrado de paquetes.
Netgate pasó pfSense CE a la versión 2.8.0 a principios de 2026, alineando el sistema base con kernels actualizados de FreeBSD para mejorar la compatibilidad de hardware y la seguridad.1
2. Cortafuegos OPNsense
El cortafuegos OPNsense es un cortafuegos de próxima generación de código abierto conocido por su interfaz de gestión basada en web que simplifica la configuración y la administración. Incluye un sistema de detección de intrusiones (IDS) y filtrado web para bloquear el tráfico de red malicioso, y admite redes privadas virtuales (VPN) para un acceso remoto seguro a Internet.2
En enero de 2026, la versión 26.1, apodada “Witty Woodpecker,” introduce mejoras importantes, incluida una interfaz rediseñada de reglas de cortafuegos con soporte para MVC/API, Suricata 8 con inspección en línea y una mayor fiabilidad de IPv6.3 El proyecto OPNsense ofrece tanto traducción de direcciones de red (NAT) como funciones de seguridad sólidas, lo que lo convierte en una opción versátil para diversos entornos de red.
3. VyOS
VyOS es un software de cortafuegos totalmente de código abierto con un enfoque de desarrollo impulsado por la comunidad. Se centra en el tiempo de actividad de la red y admite alta disponibilidad con implementación en dispositivos de hardware. VyOS es un cortafuegos de inspección de estado con función de traducción de direcciones de red, lo que lo hace adecuado para entornos que requieren un rendimiento de red sólido y continuo.
4. ClearOS
ClearOS es un cortafuegos de inspección de estado sin capacidades de NAT ni de filtrado de paquetes. Proporciona una solución sencilla para necesidades básicas de seguridad de red, lo que lo hace adecuado para usuarios que buscan una opción de cortafuegos directa y fácil de gestionar.
5. IPFire (Netfilter)
IPFire es un cortafuegos de inspección de estado centrado en la seguridad, con funciones como el filtrado web para bloquear sitios web y contenido no deseados. Hace hincapié en la detección de intrusiones, así como en la prevención de intrusiones, y admite la conmutación por error de hardware para garantizar una alta disponibilidad. IPFire combina la traducción de direcciones de red con el filtrado de paquetes, lo que proporciona una solución de seguridad integral para redes exigentes.
6. Arista NG Firewall
Arista NG Firewall, anteriormente Untangle NGFW, tiene una interfaz de usuario intuitiva y funciones de seguridad integrales, incluidas la detección y prevención de intrusiones. Aunque carece de NAT y filtrado de paquetes, Arista NG Firewall admite la implementación en entornos de máquinas virtuales, lo que ofrece flexibilidad para diversas configuraciones de red.
Los costes de licencia aumentaron tras la adquisición y se eliminaron las opciones de uso doméstico o gratuitas, lo que llevó a muchos usuarios veteranos de la comunidad a migrar a alternativas como OPNsense o pfSense.
7. Smoothwall
Smoothwall es un cortafuegos de próxima generación conocido por su interfaz web fácil de usar. El cortafuegos incluye traducción de direcciones de red, pero carece de capacidades de filtrado de paquetes. Smoothwall está diseñado como una solución de cortafuegos sencilla y eficaz sin requisitos avanzados de personalización.
8. Endian Firewall
Endian Firewall Community es un cortafuegos de edición comunitaria con inspección de estado que admite traducción de direcciones de red. Ofrece una solución de seguridad fiable centrada en la facilidad de uso y el soporte de la comunidad. Aunque carece de filtrado de paquetes, sus capacidades de inspección de estado garantizan una gestión del tráfico segura y eficiente.
9. Vyatta
Vyatta proporciona una solución de cortafuegos virtual con capacidades de traducción de direcciones de red. Está diseñado para entornos virtuales, lo que ofrece flexibilidad y escalabilidad. Si bien no incluye filtrado de paquetes, es muy adecuado para configuraciones de red que priorizan la virtualización y la facilidad de implementación.
 Añadir como fuente preferida
¿Qué es un cortafuegos de código abierto?
Figura 1. Representación esquemática del proceso de funcionamiento de los cortafuegos

Un cortafuegos es un sistema de seguridad de red que supervisa y controla el tráfico entrante y saliente basándose en reglas de seguridad predefinidas, creando una barrera entre una red de confianza y una red que no lo es.4
Los cortafuegos de código abierto son sistemas de seguridad distribuidos bajo una licencia de código abierto, lo que significa que su código fuente está disponible gratuitamente para que cualquiera pueda verlo, modificarlo y distribuirlo. Esta transparencia permite a los usuarios verificar la seguridad del código y personalizar el cortafuegos para satisfacer sus necesidades específicas. Los cortafuegos de código abierto logran un equilibrio entre seguridad, rentabilidad y flexibilidad, y ofrecen una alternativa viable a las soluciones comerciales de cortafuegos.
Características de los cortafuegos de código abierto
Las características de los cortafuegos de código abierto incluyen, entre otras, las siguientes:
1. Traducción de direcciones de red (NAT)
Figura 2. Representación esquemática de NAT
Fuente: Wikipedia5
La traducción de direcciones de red (NAT) es una técnica utilizada en redes para modificar las direcciones IP de origen o destino de los paquetes a medida que pasan por un enrutador o cortafuegos. NAT permite que varios dispositivos de una red local compartan una única dirección IP pública, lo que reduce el número de direcciones IP públicas que necesita una organización. Proporciona un nivel de seguridad al ocultar las direcciones IP internas de las redes externas.
Impacto en los cortafuegos:
Seguridad: NAT proporciona una capa de seguridad al ocultar las direcciones IP internas de las redes externas, lo que dificulta que los atacantes apunten a dispositivos específicos dentro de una red.
Escalabilidad: Permite que varios dispositivos compartan una única dirección IP pública, lo que resulta especialmente útil para conservar el espacio de direcciones IP en redes grandes.
Flexibilidad: NAT puede simplificar la gestión y la reconfiguración de la red, especialmente durante la expansión de la red o los cambios en las direcciones IP proporcionadas por el ISP.
2. Filtrado de paquetes
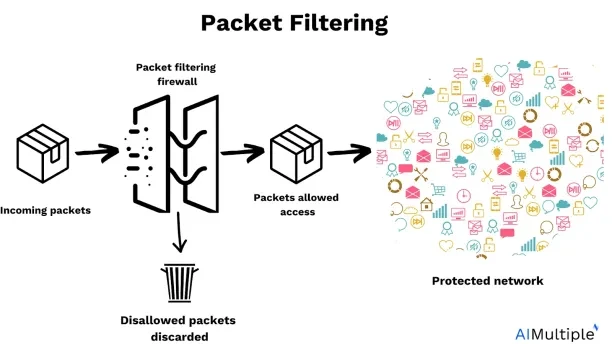
Figura 3. Representación esquemática del filtrado de paquetes
El filtrado de paquetes es una técnica de cortafuegos que controla el acceso a la red supervisando los paquetes salientes y entrantes y permitiéndolos o bloqueándolos en función de un conjunto de reglas de seguridad predefinidas. Estas reglas pueden basarse en varios atributos de los paquetes, como la dirección IP, el protocolo, el número de puerto y más.
Impacto en los cortafuegos:
Seguridad: Al bloquear el acceso no autorizado y permitir el tráfico legítimo según las reglas establecidas, el filtrado de paquetes mejora la seguridad. Ayuda a prevenir varios tipos de ataques, como la suplantación de IP y el escaneo de puertos.
Control: Los administradores pueden definir reglas detalladas para controlar el flujo de tráfico, garantizando que se permitan las conexiones necesarias y seguras.
Rendimiento: El filtrado de paquetes sin estado es más rápido pero menos seguro, mientras que el filtrado con estado proporciona una mayor seguridad a costa de una mayor sobrecarga de procesamiento.
Tipos de cortafuegos de código abierto
Cortafuegos de próxima generación (NGFW)
Los cortafuegos de próxima generación (NGFW) van más allá de las capacidades tradicionales de los cortafuegos al incorporar funciones avanzadas como el reconocimiento de aplicaciones, la prevención integrada de intrusiones y la inteligencia de amenazas. Ofrecen inspección profunda de paquetes (DPI), lo que les permite identificar y controlar aplicaciones, independientemente del puerto, protocolo o tácticas evasivas.
Beneficios:
- Seguridad mejorada mediante controles a nivel de aplicación e inteligencia de amenazas.
- Mayor visibilidad y control de la red.
- Integración con otras herramientas de seguridad para una protección integral.
Desafíos:
- Los NGFW requieren experiencia para configurar y gestionar funciones avanzadas.
Cortafuegos de inspección de estado
Los cortafuegos con estado, también conocidos como cortafuegos de filtrado dinámico de paquetes, supervisan el estado de las conexiones activas y toman decisiones basadas en el contexto del tráfico. Mantienen una tabla de estados para realizar un seguimiento de las sesiones activas y permitir o bloquear el tráfico según el estado y el contexto de la conexión.
Beneficios
- Seguridad mejorada mediante la supervisión y el mantenimiento de la sincronización de estados de las conexiones.
- Utilización eficiente de los recursos mediante la conformación del tráfico según los estados de las sesiones.
- Registro e informes integrales para una mejor gestión de la red.
Desafíos:
- Los cortafuegos con estado requieren conocimientos técnicos para configurarlos de manera eficaz.
- Pueden implicar configuraciones de reglas complejas para políticas de seguridad avanzadas.
Cortafuegos virtuales
Los cortafuegos virtuales operan en entornos virtualizados y proporcionan seguridad a las máquinas virtuales (VM) y a las redes virtuales. Se implementan como instancias de software dentro de la infraestructura virtualizada y ofrecen funcionalidades similares a los cortafuegos físicos, incluidos el filtrado de paquetes, NAT y VPN.
Beneficios
- Flexibilidad para proteger entornos virtuales dinámicos y escalables.
- Solución rentable para organizaciones que utilizan infraestructura virtualizada.
- Fácil integración con servicios en la nube y funciones de red virtuales (VNF).
Desafíos:
- El rendimiento puede variar en función de la infraestructura virtual subyacente.
- Requiere experiencia en virtualización y seguridad de red para configurarlo y gestionarlo.
Cortafuegos de código abierto frente a cortafuegos comerciales
Al optar por un cortafuegos de código abierto, la relación entre coste y beneficio es fundamental. A diferencia de los cortafuegos comerciales que cuentan con soporte del proveedor, las soluciones de código abierto dependen de la experiencia interna para el mantenimiento y la resolución de problemas. Esto puede ser manejable con un equipo de soporte cualificado, pero puede plantear desafíos en empresas más pequeñas, donde la dependencia de un único administrador podría generar costes significativos de diagnóstico y resolución sin asistencia del proveedor.4
Ventajas de los cortafuegos de código abierto
- La apertura de los cortafuegos de código abierto proporciona transparencia y una amplia personalización, lo que ofrece a los usuarios la capacidad de adaptar el cortafuegos a sus necesidades específicas.
- Los cortafuegos de código abierto ofrecen un equilibrio entre seguridad, precio y personalización.
Desventajas de los cortafuegos de código abierto
- Los cortafuegos de código abierto pueden carecer de soporte comercial, lo que obliga a los usuarios a depender del soporte de los miembros de la comunidad.
- Pueden requerir más experiencia para instalarlos y gestionarlos. El software de configuración de cortafuegos y las herramientas de gestión de cortafuegos son herramientas útiles para resolver este desafío.
- Las opciones de personalización pueden ser complejas y llevar mucho tiempo en los cortafuegos de código abierto en comparación con los cortafuegos comerciales.
- Es posible que los usuarios deban solucionar los problemas por su cuenta en lugar de contar con la ayuda del soporte del proveedor.
Desafíos de los cortafuegos de código abierto
Los cortafuegos de código abierto ofrecen flexibilidad, rentabilidad y personalización, pero también plantean desafíos como una configuración, gestión y supervisión complejas. Para afrontar estos desafíos, se han desarrollado diversas herramientas que ayudan en la configuración, gestión, auditoría y gestión de cambios de cortafuegos.
1. Configuración
Configurar cortafuegos de código abierto puede ser una tarea abrumadora, especialmente para quienes carecen de conocimientos técnicos profundos. El software de configuración de cortafuegos simplifica este proceso al proporcionar interfaces fáciles de usar y capacidades de automatización.
2. Gestión
La gestión de cortafuegos de código abierto implica tareas como la supervisión, actualización y mantenimiento de las reglas y políticas del cortafuegos.
3. Cumplimiento
Comprobar la configuración del cortafuegos con regularidad ayuda a detectar los problemas a tiempo y a evitar brechas de seguridad antes de que causen daños. El software de auditoría de cortafuegos, ya sea de código abierto o de código cerrado, ahorra tiempo al detectar rápidamente errores en las reglas y puntos débiles. Ayuda a los equipos a mantener el control, especialmente cuando la configuración del cortafuegos cambia con frecuencia.
4. Gestión de cambios
Gestionar los cambios en las reglas y políticas del cortafuegos es fundamental para mantener la seguridad de la red y garantizar el cumplimiento. El software de gestión de cambios de red ayuda a rastrear, aprobar y documentar los cambios, lo que reduce el riesgo de configuraciones incorrectas.
Las capacidades de configuración y gestión de cambios suelen agruparse y son ofrecidas por el mismo software de configuración y gestión de cambios.
Preguntas frecuentes
Cuando se selecciona un cortafuegos de código abierto, es fundamental tener en cuenta factores como las necesidades específicas, el presupuesto y los requisitos de red. Evaluar los puntos fuertes y débiles de cada opción de cortafuegos ayudará a tomar una decisión informada. El cortafuegos elegido debe alinearse con los objetivos de seguridad y el presupuesto de la organización, proporcionando una defensa sólida contra posibles ciberamenazas
Un cortafuegos es un sistema que filtra la información procedente de Internet. Impide que accesos no autorizados entren en una red privada. Por lo tanto, el propósito de un cortafuegos es crear una barrera de seguridad. Es posible diseñar filtros teniendo en cuenta lo siguiente:
Direcciones IP
Nombres de dominio
Protocolos
Programas/servicios
Puertos
La principal diferencia entre estos tipos de cortafuegos son sus áreas de protección.
Cortafuegos basados en host: Estos tipos de cortafuegos se instalan en un único ordenador. Pueden ser una solución de ciberseguridad eficaz para empresas con pocos empleados. Además, algunas empresas (con datos confidenciales) o altos ejecutivos pueden necesitar cortafuegos basados en host además de cortafuegos locales o basados en la nube para proteger la información privada de personas ajenas.
Cortafuegos local: Es una herramienta de capa de red que utiliza una combinación de tecnologías de software y hardware (servidores). Como resultado, un cortafuegos local protege todos los dispositivos de un área mayor (una oficina, por ejemplo). Es adecuado para el trabajo tradicional, en el que los empleados trabajan en un edificio de oficinas. Del mismo modo, las organizaciones militares o los servicios de inteligencia de los estados pueden utilizar estas herramientas. Sin embargo, la distancia geográfica conlleva problemas de latencia debido a la retransmisión del tráfico de los usuarios.
FWaaS: Un cortafuegos basado en la nube es otro nombre para este. FWaaS funciona de forma independiente de la red que protege. Como resultado, los sistemas FWaaS filtran el tráfico de Internet de sus usuarios desde cualquier ubicación con la menor latencia de tráfico posible. Se integran más fácilmente con las plataformas en la nube gracias a sus características nativas de la nube. En general, los productos FWaaS son adecuados para empresas que adoptan el trabajo remoto o híbrido o que tienen un gran número de sucursales u oficinas en distintas zonas geográficas.
La mayoría de las implementaciones se reducen a tres opciones: pfSense, OPNsense e IPFire. A continuación se indica cuándo tiene más sentido cada una.
pfSense es el cortafuegos de código abierto más ampliamente implementado. Tiene la mayor comunidad, la mayor cantidad de documentación de terceros y funciona bien en una amplia gama de hardware. Es adecuado para equipos que desean una plataforma consolidada con un comportamiento predecible y un gran conjunto de guías existentes. La principal contrapartida: Netgate, que desarrolla pfSense, restringe algunas funciones a niveles de hardware de pago.
OPNsense se bifurcó de pfSense en 2015 y desde entonces ha divergido significativamente. Publica actualizaciones en un ciclo regular de seis meses, tiene una interfaz web más limpia e integra Suricata para la detección de intrusiones en línea. Es adecuado para equipos que desean un calendario de versiones activo y una automatización basada en API. Mantenga actualizada la cadencia de parches: consulte la nota CVE de mayo de 2026 anterior.
IPFire se dirige a implementaciones donde la simplicidad y una superficie de ataque mínima son lo más importante. Es más ligero que pfSense y OPNsense, más fácil de proteger y mantiene un sólido historial en la entrega de parches de seguridad. Es adecuado para equipos más pequeños o entornos donde el cortafuegos debe permanecer simple y estable.
VyOS merece una mención aparte para los ingenieros de redes que necesitan enrutamiento junto con funciones de cortafuegos. No es un dispositivo gestionado por web como los demás; utiliza un modelo de configuración de línea de comandos similar a Juniper o Cisco.
Lecturas adicionales
- Análisis de los 4 principales NGFW de código abierto según sus características
- Soluciones WAF: comparación basada en benchmarks
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Las 7+ mejores opciones de cortafuegos de código abierto: características y tipos}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/open-source-firewall}},
  note   = {AIMultiple. Recuperado el 27 de agosto de 2026}
}Resultados y marcas de tiempo de 96 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 2 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
3 actualizacionesSe añadió una sección que compara pfSense, OPNsense, IPFire y VyOS por caso de uso antes de Further Reading.
Se añadió nueva información de versión al producto pfSense.
Enlaces de referencia
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.








Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.