


Las 12 mejores herramientas SIEM y cómo elegir la mejor solución

Los sistemas SIEM han evolucionado hasta convertirse en algo más que simples herramientas de agregación de registros. Algunos proveedores han desarrollado suites de productos unificadas que incluyen capacidades de UEBA, SOAR y EDR, afirmando que son SIEM de «nueva generación». Otros ofrecen productos centrados en la gestión tradicional de eventos y registros.
A continuación se ofrece una descripción general de las principales herramientas SIEM en función de sus capacidades de seguridad y de SIEM de nueva generación:
Capacidades SIEM de nueva generación
Proveedor | UEBA | SOAR | EDR |
|---|---|---|---|
✓ | ✓ | ✕ | |
Exabeam Fusion | ✓ | ✓ | ✓ |
IBM QRadar SIEM | ✓ | ✕ | ✕ |
LogRhythm | ✕ | ✕ | ✕ |
Rapid7 InsightIDR | ✓ | ✓ | ✓ |
Microsoft Sentinel | ✓ | ✓ | ✕ |
FortiSIEM | ✓ | ✓ | ✕ |
Splunk Enterprise Security | ✕ | ✕ | ✕ |
Sumo LogicCloud SIEM | ✓ | ✕ | ✓ |
SolarWinds SEM | ✕ | ✕ | ✕ |
Los proveedores (marcados con «✕») requieren integraciones para ofrecer la función indicada.
- UEBA ayuda a analizar y correlacionar datos en contexto. Al centrarse en los comportamientos en lugar de en los registros sin procesar, los SIEM con UEBA ofrecen una visión más granular de la progresión de un ataque, lo que ayuda a los equipos de seguridad a ver no solo los datos de eventos sin procesar, sino también los patrones.
- SOAR mejora las capacidades de SIEM tradicionales al automatizar las respuestas de seguridad, orquestar las herramientas de seguridad para una coordinación fluida y proporcionar una gestión de casos estructurada mediante playbooks predefinidos, lo que permite una resolución de incidentes más rápida.
- EDR permite a los SIEM obtener una visibilidad integral de toda su red para un análisis detallado a nivel de endpoint. La correlación de los hallazgos de EDR con los datos de SIEM fortalece el contexto para las investigaciones y la caza de amenazas en toda la red.
Los compradores que ya utilizan software UEBA o SOAR pueden integrar datos de máquinas y registros en su SIEM para un análisis de registros basado en el contexto.
Capacidades de seguridad
- Detección de movimiento lateral: capacidad del SIEM para detectar y alertar automáticamente sobre el movimiento no autorizado de los atacantes a través de la red.
- No repudio (principio): implica cifrado y firmas digitales, lo que garantiza que los registros de eventos de seguridad y los datos se almacenen de manera a prueba de manipulaciones, de modo que las partes involucradas en una transacción digital no puedan negar posteriormente su autenticidad ni su participación. Puede implementarse en cualquier SIEM mediante una implementación adicional.
- Fuentes de amenazas en formato STIX/TAXII: inteligencia de amenazas estandarizada para la identificación y el bloqueo en tiempo real de IOCs.
Métricas
- EPS máx.: número máximo de eventos por segundo que el SIEM puede procesar. Superar este umbral puede requerir licencias adicionales del proveedor.
- Nº de integraciones: número de sistemas externos (por ejemplo, firewalls, servidores, EDR) con los que el SIEM puede integrarse.
- Nº de reglas de detección predefinidas: número de reglas de detección predefinidas en el SIEM que ayudan a identificar amenazas e incidentes de seguridad comunes basados en patrones de ataque conocidos.
- Cobertura MITRE: número de técnicas MITRE ATT&CK que el SIEM puede detectar o a las que puede asignar.
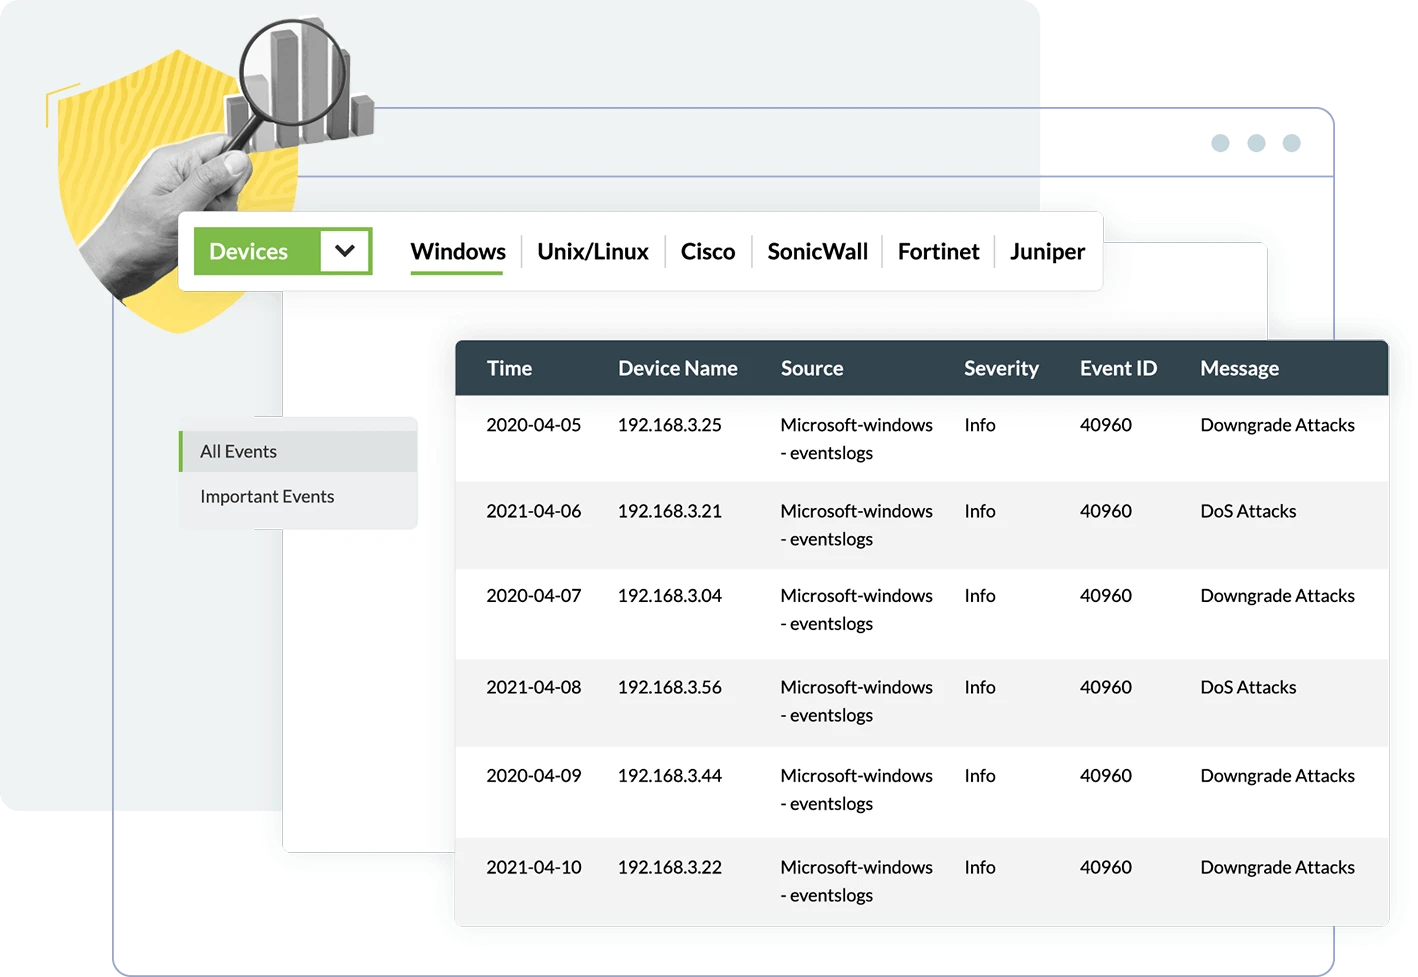
ManageEngine Log360
ManageEngine Log360 es una plataforma SIEM disponible tanto en implementaciones locales como en la nube, que combina la gestión de registros, la auditoría de Active Directory, UEBA y SOAR en un solo producto. El precio se basa en el número de fuentes de registro en lugar del volumen de datos, lo que hace que el coste sea más predecible para las organizaciones con un inventario de fuentes definido. La plataforma incluye más de 1.000 plantillas de informes preempaquetadas que cubren los requisitos de cumplimiento de GDPR, HIPAA, PCI-DSS y SOX. El despliegue lleva menos de 30 minutos, y el descubrimiento automático de dispositivos agrega fuentes monitoreadas sin configuración manual.
El módulo UEBA crea líneas de base de comportamiento mediante aprendizaje automático y aumenta las puntuaciones de riesgo de forma incremental ante actividades anómalas, patrones de inicio de sesión anormales, accesos inusuales o escalada de privilegios, en lugar de activar alertas binarias. Los flujos de trabajo SOAR se ejecutan automáticamente al detectar incidentes y se integran con plataformas de mesa de ayuda, como ServiceNow y Jira, de modo que los tickets se generan en el momento de la detección, en lugar de después de una revisión manual.
Log360 Cloud rediseñó su arquitectura de detección añadiendo una consola de seguridad centralizada, actualizaciones de reglas distribuidas en la nube y un catálogo de más de 2.000 reglas de detección predefinidas que cubren amenazas internas, malware, ataques externos, comportamientos de APT y riesgos basados en la identidad, cada una con mapeo MITRE ATT&CK y recomendaciones de ajuste. La disponibilidad del centro de datos del Reino Unido se lanzó el mismo mes, atendiendo los requisitos de residencia de datos de los clientes europeos. En marzo de 2026, el módulo de insights de Zia IA añadió soporte para la configuración de OpenAI junto con su opción existente de Azure OpenAI, dando a los clientes la posibilidad de elegir un proveedor de IA manteniendo sus propias claves.1
Exabeam New-Scale Fusion
Exabeam New-Scale Fusion es una plataforma de operaciones de seguridad nativa de la nube que combina SIEM, UEBA y SOAR en un producto unificado.
La plataforma permite a los analistas añadir notas de casos y almacenar consultas utilizadas para monitorear indicadores de compromiso. Cada miembro puede contribuir a una investigación compartida sin necesidad de navegar por un lenguaje complejo de correlaciones.
Exabeam puede crear reglas de detección estáticas, aunque el análisis puede no estar totalmente optimizado para todos los entornos. Al integrarse con SIEM externos como ELK, los registros de origen ingeridos pueden no ajustarse a los formatos de datos predefinidos, lo que requiere un analizador personalizado.
En enero de 2026, Exabeam lanzó Agent Behavior Analytics (ABA), ampliando su motor UEBA a los agentes de IA como un nuevo tipo de entidad. ABA detecta desviaciones de comportamiento sospechosas en la actividad de los agentes de IA, incluidos los patrones de acceso a datos por primera vez, las violaciones de las barreras de protección y las secuencias inusuales de llamadas a herramientas que las reglas estáticas de SIEM no pueden identificar. 2
IBM QRadar
IBM QRadar SIEM (SaaS nativo de la nube) es parte de IBM QRadar Suite. Utiliza un diseño modular para la identificación y priorización de amenazas, y es adecuado para aplicaciones básicas, registro de sistemas y gestión de datos estructurados.
QRadar admite múltiples protocolos de registro, incluidos syslog, syslog-tcp y SNMP, y puede leer eventos de más de 300 fuentes de registro. Incluye una tienda de aplicaciones para la sincronización de datos como complemento, donde los usuarios pueden copiar eventos, flujos y archivos de configuración.
QRadar admite reglas Sigma de código abierto, con conversión automática a KQL (Kusto Query Language) para uso de los analistas. La plataforma tiene una limitación documentada en la velocidad de búsqueda, y el soporte offshore es una queja recurrente en las reseñas de usuarios.
La última actualización de IBM aborda los problemas de velocidad de búsqueda y latencia de investigación que los usuarios han informado. La versión incluye un análisis modernizado con soporte para propiedades personalizadas de varios valores, opciones ampliadas de alta disponibilidad y nuevo hardware.
Integración 2026: Criminal IP, una plataforma de inteligencia de amenazas impulsada por IA, se integró con IBM QRadar SIEM y QRadar SOAR en febrero de 2026, aportando contexto de amenazas externas basado en IP directamente a los flujos de trabajo de detección e investigación de QRadar. 3
LogRhythm SIEM
LogRhythm es una solución SIEM con capacidades SOAR integradas. Admite monitoreo de amenazas, caza de amenazas, investigación de amenazas y respuesta a incidentes, recopilando, normalizando e interpretando datos de eventos y registros de más de 1.000 fuentes de terceros y de la nube.
LogRhythm contextualiza los datos de registro a través de su Machine Data Intelligence (MDI) Fabric, traduciendo información compleja de eventos en resúmenes en lenguaje sencillo para la revisión de los analistas.
Rapid7 InsightIDR
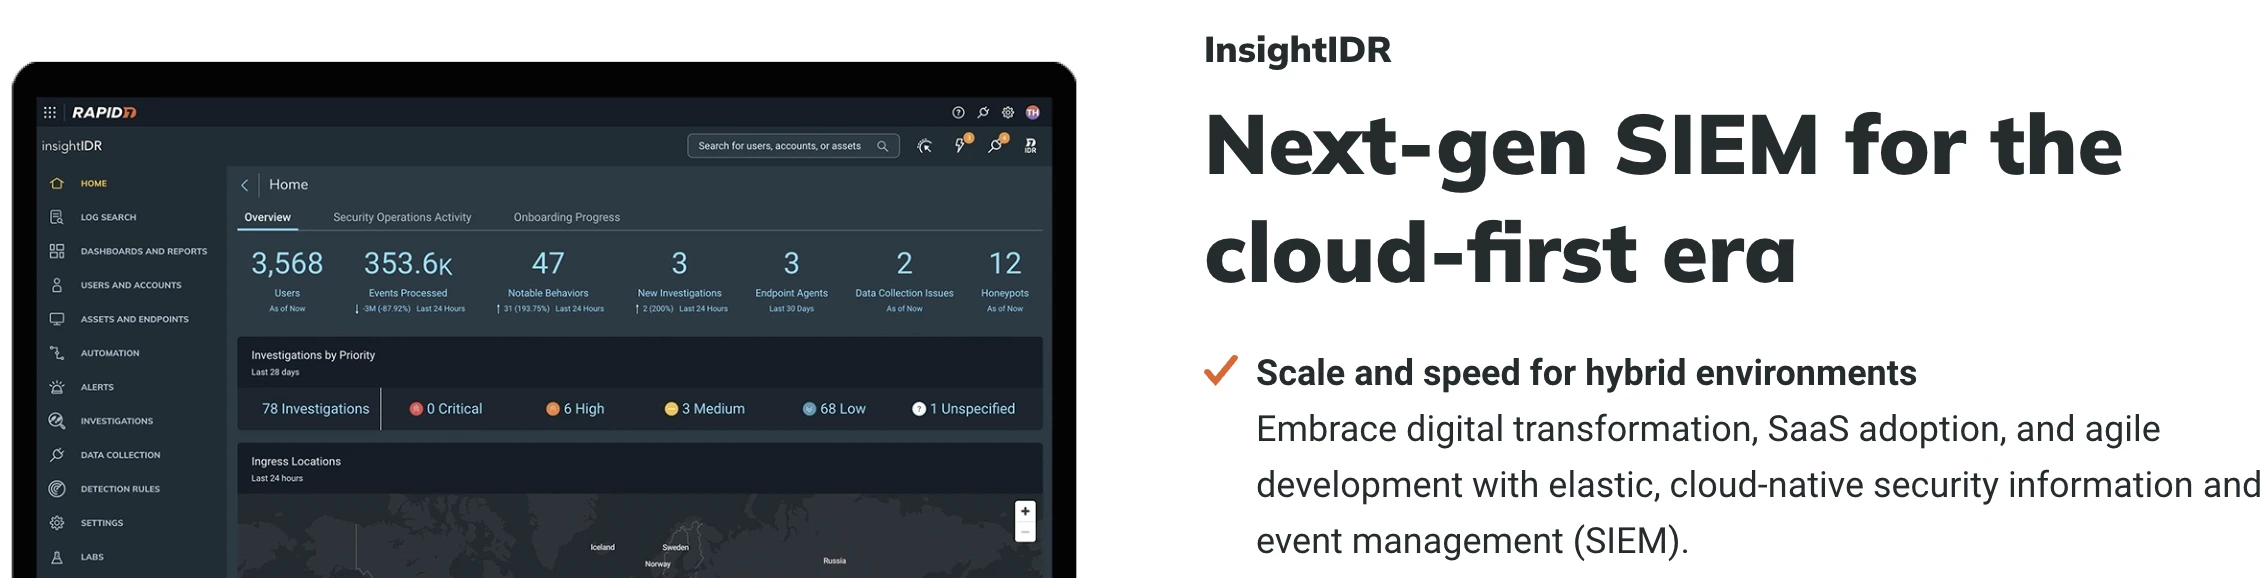
Rapid7 InsightIDR es un SIEM y XDR nativo de la nube que integra datos de registros, endpoints y servicios en la nube para la caza y respuesta a amenazas en tiempo real.
Proporciona 13 meses de almacenamiento de datos consultables de forma predeterminada, cubriendo eventos normalizados, incidentes de seguridad e indicadores de compromiso. InsightIDR se centra en la detección de amenazas en tiempo real y el seguimiento de incidentes.
Microsoft Sentinel
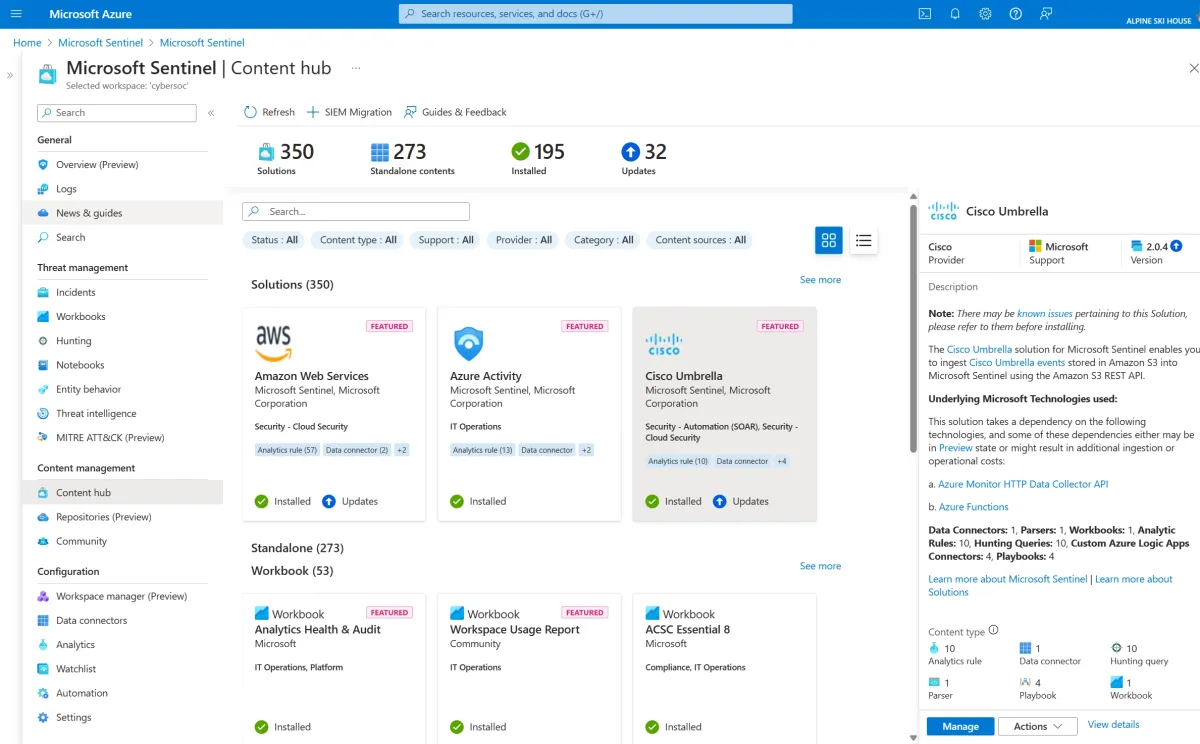
Microsoft Sentinel es una plataforma SIEM y SOAR nativa de la nube que recopila y correlaciona registros de seguridad de entornos de nube, SaaS y locales.
Sentinel añadió compatibilidad con la migración de QRadar a Sentinel mediante una experiencia de migración SIEM impulsada por IA, una capa de comportamientos de UEBA disponible con carácter general que agrega telemetría sin procesar en resúmenes conductuales legibles por humanos, y un esquema de normalización ASIM renovado para un análisis de registros coherente entre fuentes.
El conector de datos Microsoft 365 Copilot está en versión preliminar pública y ha ampliado el ecosistema de conectores mediante la transición a un Codeless Connector Framework (CCF), que permite crear y mantener conectores sin escribir código de Azure Functions.
Sentinel se gestionará exclusivamente en el portal de Defender. Las organizaciones que aún utilizan el portal de Azure deberían empezar a planificar la migración.4
FortiSIEM
FortiSIEM es una plataforma de operaciones de seguridad con una base de datos de gestión de la configuración (CMDB) integrada que descubre infraestructura física y virtual en entornos locales y de nube pública y privada.
FortiSIEM asigna puntuaciones de riesgo a usuarios y dispositivos, priorizando las alertas de seguridad en función del nivel de riesgo de un usuario o dispositivo específico. Esto permite identificar entidades de alto riesgo antes de que se produzcan posibles brechas.
 Añadir como fuente preferida
Splunk Enterprise Security
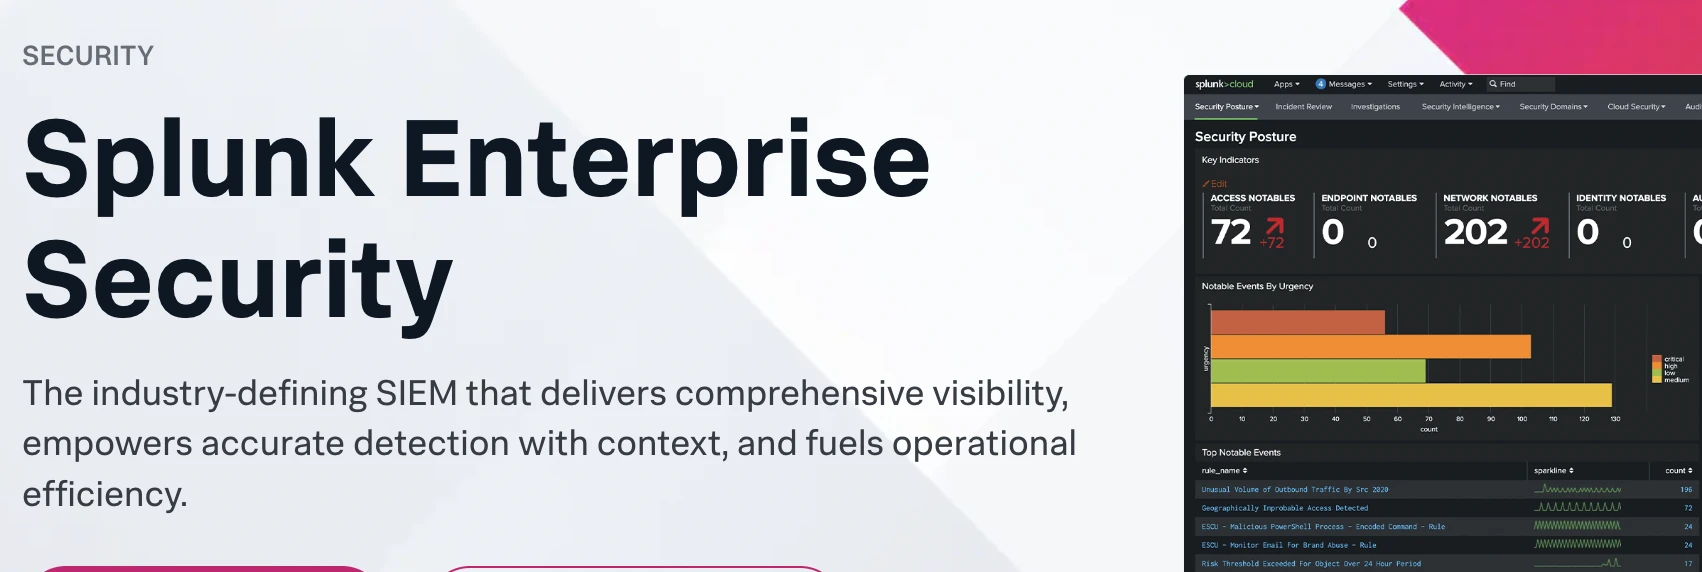
Splunk Enterprise Security es una plataforma SIEM con capacidades de monitoreo de aplicaciones y redes. Además de la detección de amenazas, puede monitorear topologías de red y aplicaciones para identificar cuellos de botella, lo que la convierte en una herramienta de depuración útil para operaciones a nivel empresarial.
Splunk Enterprise Security Premier añade detecciones basadas en hallazgos que agrupan y correlacionan automáticamente alertas relacionadas a nivel de entidad para reducir el ruido, y una edición de detección mejorada con secciones separadas de hallazgos y hallazgos intermedios. 56
Sumo Logic
Sumo Logic ofrece capacidades de búsqueda para recuperar y analizar registros mediante patrones de búsqueda flexibles. Su servicio de automatización SIEM en la nube ejecuta playbooks de forma manual o automática cuando se crea o cierra un insight. Sumo Logic ofrece dos opciones de precios de SIEM: Enterprise Suite y Flex.
SolarWinds Security Event Manager
SolarWinds Security Event Manager (SEM) es una herramienta SOC local. Recopila datos de registro y seguridad del sistema de detección de intrusiones en la red (NIDS) y los utiliza para optimizar los sistemas y protocolos IDS existentes. SEM no tiene una opción de despliegue basada en la nube. Las licencias están disponibles por suscripción o de forma perpetua; no hay precios públicos detallados disponibles.
Elastic Stack
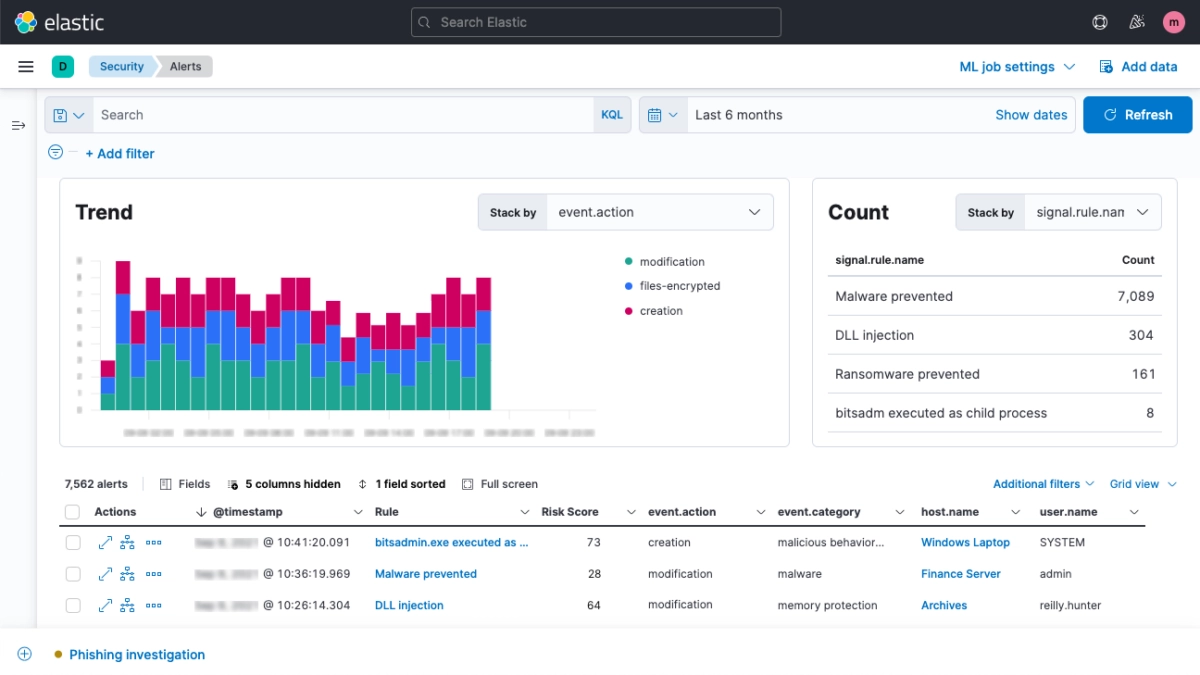
Elastic Security forma parte de Elastic Stack (ELK). Ofrece integraciones listas para usar, aunque personalizarlas requiere conocimientos técnicos. Algunos usuarios han informado de más de 300 horas para ajustar el sistema a su entorno, aunque las organizaciones con experiencia en Elastic internamente pueden encontrar el proceso más manejable.
Componentes de ELK Stack:
- Elasticsearch: un motor de búsqueda e indexación optimizado para datos de series temporales.
- Logstash: una herramienta para recopilar, procesar y refinar datos de diversas fuentes.
- Kibana: una plataforma de visualización que permite la exploración interactiva de los datos dentro del stack.
- Beats: agentes ligeros que recopilan y reenvían datos al stack.
ELK Stack no es un sistema SIEM completo. La versión gratis carece de un motor de correlación integrado; alternativas de código abierto, como Yelp/Elastalert, pueden proporcionar esta funcionalidad. También carece de informes, alertas y reglas de seguridad preconfiguradas integradas, lo que aumenta la sobrecarga operativa cuando se utiliza el stack para el monitoreo de seguridad
Datadog
Datadog es principalmente una plataforma de monitoreo del rendimiento de aplicaciones (APM) que también ofrece ingesta de registros. Datadog ingiere registros en campos específicos para facilitar la búsqueda, lo que permite a los usuarios filtrar y analizar registros, por ejemplo, identificar qué aplicación está produciendo la mayor cantidad de registros de ERROR antes de ejecutar una consulta detallada.
Una vez que se filtra un subconjunto de registros, Datadog no permite crear visualizaciones o gráficos directamente a partir de esos datos, lo que limita la capacidad de generar informes complejos a partir de los registros. Para las organizaciones cuya necesidad principal es la gestión de registros con fines de seguridad, Datadog no ofrece mucho más que una configuración de stack ELK.
Preguntas frecuentes
La decisión depende del tamaño, la complejidad y los requisitos normativos de su organización, y de los recursos disponibles para gestionar el sistema.
Cuándo tiene sentido un SIEM:
Un SIEM es una inversión de etapa posterior. Requiere un equipo de seguridad interno o un MSSP para funcionar de manera eficaz. Las organizaciones que más se benefician tienen:
Infraestructura de TI grande o compleja que requiere monitoreo en tiempo real y correlación de eventos en un entorno diverso
Mandatos de cumplimiento como PCI-DSS, HIPAA o GDPR que requieren monitoreo continuo y pistas de auditoría detalladas
Cuándo no es necesario un SIEM:
Las organizaciones con menos de 100 endpoints o una configuración nativa de la nube/BYOD pueden no necesitar un SIEM completo
Las empresas sin el personal o la experiencia para configurar y monitorear un SIEM verán un valor limitado de la inversión.
Una solución SIEM consta de tres componentes fundamentales. La gestión de registros recopila y analiza registros de servidores, dispositivos de red, firewalls y aplicaciones en la nube; muchas herramientas complementan esto con fuentes de inteligencia de amenazas para detectar y bloquear amenazas emergentes. La correlación de eventos combina datos de múltiples sistemas para identificar patrones: la actividad sospechosa de una cuenta comprometida combinada con tráfico de red inusual puede vincularse y escalarse como un único incidente, sacando a la luz amenazas que no serían visibles de forma aislada. La respuesta a incidentes y el monitoreo proporcionan una cobertura continua de los entornos digitales y locales a través de un panel central, con alertas enviadas a los analistas según reglas preestablecidas; algunas plataformas también incluyen funciones de respuesta automatizada, como aislar un sistema infectado al detectar malware, lo que libera a los analistas para investigaciones más complejas.
Los cuatro casos de uso principales son la detección y respuesta a amenazas, el análisis forense, la visualización de datos de seguridad en tiempo real y la gestión del cumplimiento. La detección de amenazas cubre toda la gama, desde amenazas internas hasta ataques multidominio que abarcan varias partes de la infraestructura de una organización. El análisis forense utiliza los datos de registro de SIEM después de una brecha para reconstruir el alcance, la cronología y el movimiento del ataque a través del entorno. La visualización en tiempo real presenta los eventos de seguridad mediante paneles y gráficos, lo que permite a los analistas monitorear la actividad sin revisar manualmente los registros sin procesar. La gestión del cumplimiento automatiza la recopilación de registros y genera informes de auditoría para GDPR, HIPAA y PCI-DSS.
No. SIEM, SOAR y UEBA abordan problemas diferentes. SIEM recopila y correlaciona datos de registro en todo el entorno. SOAR automatiza las acciones de respuesta mediante playbooks una vez que se identifica una amenaza. UEBA añade líneas de base de comportamiento para usuarios y entidades, detectando anomalías que los SIEM basados en reglas pasan por alto. Varios proveedores ofrecen ahora los tres en una sola plataforma: Splunk ES Premier, Microsoft Sentinel y Exabeam New-Scale Fusion son ejemplos actuales, pero los compradores que utilizan herramientas independientes también pueden integrarlas en un SIEM existente.
El SIEM tradicional se centra en la recopilación de registros, la correlación de eventos y los informes de cumplimiento. El SIEM de nueva generación añade UEBA para la detección conductual, SOAR para la respuesta automatizada y, cada vez más, capacidades de IA agéntica que pueden llevar a cabo investigaciones de varios pasos de forma autónoma. La diferencia práctica para los compradores es la calidad de las alertas y la carga de trabajo de los analistas: las plataformas de nueva generación reducen el ruido mediante la puntuación de riesgos conductuales y el triaje automatizado, mientras que las plataformas tradicionales requieren más ajuste manual de reglas y esfuerzo de investigación.
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Sezer, Sena},
  title  = {{Las 12 mejores herramientas SIEM y cómo elegir la mejor solución}},
  year   = {2026},
  month  = may,
  howpublished    = {\url{https://aimultiple.com/siem-tools}},
  note   = {AIMultiple. Recuperado el 26 de mayo de 2026}
}Resultados y marcas de tiempo de 37 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 3 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
5 actualizacionesAñadida una sección de proveedor sobre ManageEngine Log360 en las reseñas de productos SIEM.
Se reemplazó el producto "Exabeam Fusion" por "Exabeam New-Scale Fusion" en la lista de productos.
Enlaces de referencia
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.

Siguiente para leer
Los 10 mejores programas de descubrimiento de fármacos

Los 12 mejores software de RPA y sus características


Comparativa y características de las 11 mejores soluciones XDR

Los 10 mejores software de seguridad de endpoints
Los 5 mejores datasets de redes sociales

Las 5 mejores herramientas de monitoreo de bases de datos de código abierto

Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.