


Benchmark de software DLP
Evaluamos Acronis DeviceLock DLP y ManageEngine DLP Plus en máquinas virtuales idénticas con Windows Server 2022 con 28 escenarios: 23 pruebas de fuga de datos (incluidos 12 archivos de evasión adversaria), 3 pruebas de seguridad del agente y 2 pruebas bajo alto consumo de CPU y memoria.
Para los demás productos DLP, Netwrix Endpoint Protector, Sophos Intercept X, Teramind DLP y Trellix DLP, revisamos sus funciones.
Resultados del benchmark de DLP
Implementamos cada producto en una infraestructura idéntica: 3 instancias 10 de Contabo Cloud VPS (4 vCPU, 8 GB de RAM, 150 GB SSD) con Windows Server 2022 Datacenter y Active Directory.
- Acronis gana en general con una ventaja de 10 puntos impulsada por una inspección de contenido más profunda, integración SIEM completa, preservación de evidencia mediante copia instantánea y una biblioteca de plantillas de políticas más rica.
- Un usuario que copia datos de SSN de una hoja de cálculo y los pega en cualquier formulario web (Pastebin, Google Translate) elude por completo a ManageEngine. Cambiar el formato del SSN de 578-12-3364 a 578 12 3364 también lo elude. Acronis bloquea ambos.
- Ambos productos superaron todas las pruebas de manipulación del agente. El agente DLP no puede ser detenido, finalizado ni desinstalado por una cuenta de usuario estándar.
- Ambos productos continuaron bloqueando cargas bajo 100 % de carga de CPU y durante transferencias masivas de archivos. Esta categoría está documentada pero no se puntúa, ya que el rendimiento bajo carga no fue un diferenciador.
- Ninguno de los productos detectó datos SSN codificados en base64. Ambos bloquearon la suplantación de extensiones, los archivos cifrados y la detección de un único SSN en documentos extensos.
La puntuación global es una suma ponderada de 8 categorías. Consulte nuestra metodología de benchmark de DLP para conocer las ponderaciones y el fundamento de la puntuación.
Pruebas de prevención de fuga de datos
✓: el DLP bloqueó el intento, ✗: el DLP lo dejó pasar
ManageEngine bloqueó 16 de 23 escenarios (70 %). Acronis bloqueó 19 de 23 escenarios (83 %). Ambos productos bloquean los canales estándar de exfiltración (cargas de archivos, correo electrónico, transferencias web). Las diferencias aparecen en el pegado al portapapeles, las variantes de formato de SSN, la exfiltración entre clientes y los canales de impresión.
Mapeo con OWASP top 10
Nuestros escenarios de fuga se corresponden con categorías de vulnerabilidad bien documentadas. La referencia principal es A02:2021 Cryptographic Failures, anteriormente denominada “Sensitive Data Exposure”. Esta categoría abarca SSN y PII, dejando el endpoint en texto plano sin cifrado ni tokenización, que es el modo de fallo al que apunta cada escenario de exfiltración de nuestro conjunto de pruebas. A04:2021 Insecure Design cubre brechas arquitectónicas como la falta de inspección del portapapeles o la indexación entre clientes que no pueden corregirse solo con la configuración.
Nuestras pruebas adversarias (codificación base64, variantes de formato de SSN, texto oculto en HTML, división de fórmulas entre celdas) se alinean con las técnicas de inyección codificada y evasión de filtros documentadas en la OWASP Web Security Testing Guide y la XSS Filter Evasion Cheat Sheet. Las técnicas difieren en su propósito (exfiltración de datos frente a inyección de payloads), pero comparten el mismo patrón subyacente: ofuscar contenido confidencial para que los filtros basados en firmas y expresiones regulares no lo reconozcan.
Pruebas de seguridad del agente DLP
Ambos productos protegieron contra los tres intentos de manipulación. Detener el servicio desde PowerShell fue rechazado. El proceso del agente no pudo terminarse desde el Administrador de tareas. La desinstalación desde Programas y características falló sin privilegios administrativos. Los usuarios estándar no pueden desactivar el agente DLP en ninguno de los productos.
Comportamiento bajo alto consumo de CPU y memoria
Ambos productos continuaron bloqueando bajo 100 % de carga de CPU sin degradación. Las cargas masivas también se bloquearon correctamente. Esta categoría está documentada como referencia, pero se excluye de la puntuación, ya que ninguno de los productos mostró degradación y no produjo diferenciación entre ellos.
Productos DLP evaluados
Las dos secciones de productos a continuación documentan el benchmark práctico completo. Ambos se instalaron en máquinas virtuales idénticas con Windows Server 2022 y se probaron con los mismos 23 escenarios de fuga, 3 pruebas de seguridad del agente y 2 escenarios de alto consumo de CPU y memoria.
1. Acronis DeviceLock DLP
Instalación
Acronis DeviceLock requería un servidor SQL como requisito previo para la instalación, e instalamos SQL Server 2022 Express.
Después de que la base de datos estuviera lista, la configuración de DeviceLock se reanudó con un certificado autofirmado y la configuración de la conexión a la base de datos. El despliegue del agente utilizó un archivo MSI de 164 MB copiado mediante un recurso compartido de red.
Panel e interfaz de usuario
DeviceLock se administra mediante aplicaciones nativas de Windows en lugar de una consola web. La interfaz principal es un complemento de MMC (Microsoft Management Console) con navegación en árbol. Acronis también incluye un complemento de DeviceLock Group Policy Manager para entornos administrados por AD y un DeviceLock Enterprise Manager independiente para redes sin AD, todos con las mismas convenciones de interfaz.
El panel izquierdo tiene tres ramas: DeviceLock Service (configuración del agente), Enterprise Server (administración central) y Content Security Server (motor de análisis de contenido). La consola MMC se conecta a un cliente a la vez, pero el módulo DeviceLock Reports proporciona informes gráficos de toda la flota, incluidos User Activity Charts, Relations Charts, User Dossiers y informes de dispositivos plug-and-play.1
La ventaja arquitectónica: cada dispositivo y protocolo se divide en perfiles Regular (en línea) y Offline (desconectado). Un portátil puede tener reglas estrictas en la oficina y relajadas fuera de ella. ManageEngine no ofrece esta distinción.
Configuración de políticas
La base de datos de contenido de DeviceLock contiene más de 50 grupos de contenido predefinidos con más de 90 plantillas de expresiones regulares y más de 160 diccionarios de palabras clave. El análisis morfológico admite 7 idiomas para la coincidencia de palabras clave.
El grupo integrado “Social Security” es de tipo Palabras clave (busca la frase “social security”), no de tipo Patrón. El enfoque correcto: Agregar grupo > Patrón con la validación integrada “US Social Security Number”, que utiliza verificación de estilo Luhn. Este patrón validado es la razón por la que Acronis detectó las 8 variantes de formato de SSN, mientras que ManageEngine solo detectó el formato con guiones.
Acronis admite dos rutas de distribución centralizada: Active Directory Group Policy (el complemento DeviceLock GPO) y DeviceLock Enterprise Server, que entrega políticas a los agentes mediante modos push (iniciado por el servidor) o pull (programado por el agente o a petición). En nuestro laboratorio, utilizamos la exportación de archivos .dls por cliente a través de la consola de administración, que es la ruta manual; el enfoque de producción es la entrega mediante GPO o Enterprise Server.
Pruebas de fuga
Acronis bloqueó 19 de 23 escenarios (83 % de tasa de bloqueo). Los resultados destacados:
Portapapeles bloqueado: los datos SSN pegados en pastebin.com y enviados mediante “Create New Paste” devolvieron ERR_CONNECTION_RESET. DeviceLock inspeccionó el cuerpo del HTTP POST, encontró contenido SSN y cortó la conexión. La misma prueba en Google Translate: al pegar un SSN completo (212-64-6345) se mostró “Translation error.” Quitar los últimos cuatro dígitos permitió la traducción. La regla se activa con patrones de SSN válidos, no con el sitio en sí.
Variantes de formato de SSN detectadas: Acronis bloqueó las 8 representaciones: con espacios (578 12 3364), con puntos (612.34.8876), sin separadores (334721198), grupos invertidos y formatos mixtos. El motor de validación integrado reconoce el número independientemente del formato.
Exfiltración entre clientes bloqueada: ssn_data.xlsx tomado de la carpeta compartida y cargado mediante WeTransfer desde una máquina diferente fue bloqueado. Acronis analiza el contenido en el punto de exfiltración, no en el punto de creación.
Eliminación de archivos bloqueada: ManageEngine permitió a los usuarios eliminar archivos confidenciales del escritorio. Acronis lo impidió. Esto significa que Acronis protege contra la destrucción de datos, no solo contra la exfiltración de datos.
Omisión de impresión: La impresión no se bloqueó en nuestra prueba (limitación de configuración). La impresión de confidential_report.docx desde WordPad se realizó correctamente porque las reglas de reconocimiento de contenido se configuraron en Protocolos. La arquitectura de dos capas de DeviceLock requiere una regla separada en Dispositivos > Reglas de reconocimiento de contenido para impresoras; con la regla del lado de Dispositivos en su lugar, el bloqueo de impresión también se activaría. No es una capacidad ausente, pero es un paso adicional que los administradores deben recordar al cubrir tanto los canales de red como los físicos.
Control de acceso y AD
DeviceLock ofrece integración nativa con Active Directory basada en GPO. Agrega su propio complemento (DeviceLock Group Policy Manager) a la Consola de administración de directivas de grupo, lo que permite la distribución de políticas a través de la infraestructura estándar de AD. La diferenciación por unidades organizativas es técnicamente compatible: distintas OU pueden recibir distintas políticas de DeviceLock.
En nuestro laboratorio, utilizamos la distribución de archivos .dls en lugar de las rutas de producción GPO/Enterprise Server. También vimos que la consola solicitaba una nueva autenticación al vincular usuarios o grupos de AD a reglas de reconocimiento de contenido en clientes remotos, lo que tratamos como un artefacto de caché de credenciales de nuestro pequeño entorno de pruebas. Como alternativa a AD GPO, DeviceLock Enterprise Server entrega políticas mediante modos push o pull, adecuados para entornos sin AD e implementaciones ad hoc.
Integración
Acronis lidera en integración con tres canales de exportación SIEM (Syslog, SNMP, SMTP) compatibles con formatos de registro CEF y JSON. La copia instantánea conserva una copia completa de cada archivo bloqueado o supervisado en el servidor para la respuesta ante incidentes. El Content Security Server incluye un módulo Discovery que analiza endpoints, NAS y recursos compartidos de archivos en busca de datos confidenciales mal ubicados.
RBAC tiene tres niveles (Acceso total, Cambio, Solo lectura) con un interruptor independiente de acceso a datos instantáneos en cada nivel. La integración programática se basa en el reenvío SIEM (Syslog/SNMP/SMTP) y en la entrega de registros instantáneos a un servidor central, en lugar de una API REST pública.
Seguridad del agente
Acronis protegió contra las tres pruebas de manipulación como usuario estándar. Stop-Service en el servicio DeviceLock devolvió acceso denegado. El Administrador de tareas se negó a finalizar el proceso del agente. La desinstalación desde Programas y características requirió elevación administrativa y se bloqueó sin ella.
Para la defensa contra la manipulación a nivel de administrador, Acronis ofrece la lista DeviceLock Administrators. Cuando está configurada, las cuentas de la lista pueden desinstalar, modificar o detener el agente. Incluso los administradores locales que no están en la lista son bloqueados.
Comportamiento bajo alto consumo de CPU y memoria
Bajo una carga de 100 % de CPU (4 trabajos de PowerShell en bucle infinito), Acronis continuó bloqueando cargas sin degradación. Los 100 archivos cargados de forma consecutiva se analizaron y bloquearon correctamente. Esta categoría no se puntuó.
Análisis de contenido
El análisis de contenido es el área más sólida de Acronis. El patrón de SSN validado con detección independiente del formato es la característica de mayor impacto que probamos. Más allá de las expresiones regulares, Acronis documenta varias capacidades2
Registro y alertas
DeviceLock proporciona tres visores de registro independientes: Audit Log (todos los intentos de acceso y cambios de política), Shadow Log (copias de archivos bloqueados/supervisados) y UAM Log (monitoreo de actividad del usuario con capturas de pantalla y uso de aplicaciones).
Los canales de alerta incluyen SMTP, trampas SNMP y Syslog. Se pueden configurar cuatro categorías de alertas: acceso a dispositivos/protocolos, violaciones de reglas de reconocimiento de contenido, reglas de firewall y cambios administrativos. La exportación de informes admite HTML, PDF y RTF.
La copia instantánea es la característica destacada para la respuesta ante incidentes. Cuando se bloquea una transferencia de archivo, el contenido completo del archivo se conserva en el servidor. ManageEngine registra el evento pero descarta el archivo. Ninguno de los productos tiene un flujo de trabajo de incidentes completo (asignación, escalado, seguimiento de estado).
Elija Acronis DeviceLock DLP para una solución integrada que incluye copia de seguridad, recuperación ante desastres y gestión de endpoints.
Visita el sitio web2. ManageEngine DLP Plus
Instalación
ManageEngine DLP Plus se instala desde un asistente estándar de Windows. No requiere base de datos externa. Todo el proceso, servidor más dos agentes cliente, tomó unos 15 minutos.
El instalador del agente falló silenciosamente en el Cliente 1 con un conflicto en el puerto 8383 que no mostró ningún mensaje de error visible. El problema se descubrió comprobando manualmente el estado del servicio. También se requiere la instalación de la extensión del navegador para el bloqueo de cargas y debe configurarse por separado para cada navegador (Chrome, Edge, Firefox, Brave).
Panel e interfaz de usuario
ManageEngine se abre en un navegador web. El panel muestra el estado de las políticas, los incidentes recientes y una descripción general de los dispositivos con tablas y gráficos. La navegación utiliza una barra lateral izquierda. La creación de políticas, la gestión de dispositivos y los informes son accesibles en 2-3 clics.
Todos los clientes son visibles en una sola pantalla. En comparación con la consola MMC de Acronis, la interfaz se siente moderna y funcional. ManageEngine no ofrece el modo de perfil dual Offline/Regular.
Configuración de políticas
ManageEngine proporciona una base de datos de contenido con reglas predefinidas para PCI-DSS, HIPAA, GDPR y patrones específicos de cada país. Las categorías incluyen números de tarjetas de crédito (Visa, Mastercard, Amex), SSN, número de identificación fiscal de más de 20 países, IBAN, números de pasaporte y datos de seguro médico. Se pueden crear reglas regex personalizadas.
Un problema operativo: cada cambio de política requiere reiniciar el PC cliente antes de que tenga efecto. El primer intento costó 30 minutos de resolución de problemas antes de que se descubriera el requisito de reinicio en la documentación. El estado de implementación de la política permaneció en 0 % hasta que el cliente se reinició manualmente. En un entorno de producción con cientos de endpoints, esta es una carga operativa grave.
Pruebas de fuga
ManageEngine bloqueó 16 de 23 escenarios (70 % de tasa de bloqueo). Los hallazgos clave:
Impresión bloqueada automáticamente: La impresión de confidential_report.docx desde WordPad fue bloqueada. La impresión a PDF también se bloqueó. A diferencia de Acronis, ManageEngine cubre la impresión con la misma política que las cargas. No se requiere una regla de dispositivo separada.
Omisión del portapapeles: Los datos SSN copiados de una hoja de cálculo y pegados en pastebin.com se cargaron correctamente. ManageEngine no inspecciona el texto pegado en formularios web. El pegado en Google Translate también se omitió.
Después de cambiar el acceso a archivos al modo “Allow Within Trusted Applications”, la omisión del portapapeles se cerró porque los usuarios ya no podían abrir archivos confidenciales con aplicaciones no confiables. Es una mitigación indirecta que limita flujos de trabajo legítimos, no una inspección dirigida del portapapeles.
Omisión de variantes de formato de SSN: ManageEngine detectó el formato estándar con guiones (XXX-XX-XXXX). Las variantes con espacios, puntos y sin separadores pasaron sin ser detectadas.
Captura de pantalla bloqueada: ManageEngine detectó y bloqueó la captura de pantalla mientras había un archivo confidencial abierto.
Carga de imagen con SSN bloqueada: ssn_image.png (un archivo de imagen que contiene números de SSN) se bloqueó durante la carga. Se trata de una detección basada en metadatos/clasificación, no en OCR.
Omisión de eliminación de archivos: Los archivos confidenciales podían eliminarse del escritorio del cliente sin ninguna intervención del DLP. Acronis bloqueó la eliminación de archivos.
Omisión de exfiltración entre clientes: Una captura de pantalla realizada en el Cliente 1, copiada al recurso compartido de red y cargada desde el Cliente 2 mediante WeTransfer pasó sin ser detectada. El agente del Cliente 2 nunca había indexado ese archivo.
Control de acceso y AD
La integración con AD funciona: la consola descubrió el dominio dlptest.local y sincronizó usuarios y unidades organizativas automáticamente después de introducir credenciales. Las políticas basadas en grupos se probaron creando dos grupos manuales de equipos (Finance-Clients e IT-Clients) con reglas diferentes. El Cliente 1 (Finanzas) tenía restricciones estrictas de acceso a archivos, mientras que el Cliente 2 (TI) no tenía bloqueos. La diferenciación funcionó correctamente.
Los grupos de usuarios de AD no se pudieron asignar directamente a grupos de equipos. El sistema espera grupos de equipos de AD, no grupos de usuarios. Esto significa que la asignación de políticas basada en grupos requiere la agrupación manual de equipos en lugar de extraer los grupos de Active Directory.
Integración
ManageEngine Endpoint DLP Plus no tiene integración SIEM nativa. La documentación oficial de ayuda3, la página de funciones y la guía del usuario no mencionan Syslog, CEF ni reenvío SIEM. Otros productos de ManageEngine (DataSecurity Plus, ADAudit Plus, Endpoint Central) sí admiten Syslog, pero DLP Plus como producto independiente no.
RBAC está disponible y es más granular que Acronis: 4 roles predefinidos (Administrator, Endpoint DLP Manager, Technician, Guest), roles personalizados con permisos a nivel de módulo (Control total, Escritura, Lectura, Sin acceso), asignación por ámbito (restringir administradores a grupos de equipos específicos) y soporte de 2FA (OTP por correo electrónico o Google Authenticator). A pesar de un mejor RBAC, la puntuación general de integración es menor porque no hay SIEM ni copia instantánea.
Seguridad del agente
ManageEngine protegió contra las tres pruebas de manipulación como usuario estándar. Stop-Service en el servicio del agente DLP devolvió acceso denegado. El Administrador de tareas no finalizó el proceso del agente. La desinstalación desde Programas y características requirió elevación administrativa y se rechazó sin ella.
A diferencia de Acronis, ManageEngine no ofrece una lista de administradores designados para restringir la desinstalación a nivel de administrador. Cualquier cuenta con derechos de administrador local puede desinstalar el agente desde Programas y características. Para implementaciones de producción, esto significa que los derechos de administrador de endpoints deben controlarse estrictamente mediante la pertenencia a grupos de Active Directory y la política de administración local, ya que no existe una restricción a nivel de producto.
Comportamiento bajo alto consumo de CPU y memoria
Bajo una carga de 100 % de CPU, ManageEngine continuó bloqueando cargas sin degradación. Todos los 100 archivos de una prueba de carga masiva se analizaron y bloquearon correctamente.
Análisis de contenido
El análisis de contenido de ManageEngine se basa en regex y palabras clave. Analiza correctamente múltiples formatos de archivo (xlsx, docx, csv, json, html, py, log) y escanea dentro de comentarios de código, entradas de registro y campos de datos estructurados. La suplantación de extensión no lo engaña. Los archivos ZIP cifrados se bloquean mediante el análisis de metadatos/cabeceras.
Las limitaciones: se detecta el formato estándar de SSN con guiones (XXX-XX-XXXX). No hay decodificación base64 ni escaneo de PDF cifrados. ManageEngine ofrece huella digital de documentos y OCR a través de Endpoint Central, pero el motor de regex no incluye validación de SSN independiente del formato como Acronis. La biblioteca de reglas es amplia (más de 20 países, múltiples marcos de cumplimiento).
Registro y alertas
La página Sensitive File Audit registra eventos con un detalle útil: nombre del equipo, usuario que inició sesión, tipo de evento, nombre del archivo, dominio web, aplicación empresarial, estado del evento y la regla de clasificación específica que lo activó. Este nivel de detalle es suficiente para la investigación.
ManageEngine tiene una útil función de informe de falsos positivos: cuando se bloquea un archivo, el usuario ve la opción “Report this block as false positive”. El informe aparece en la página Override Audit de la consola de administración. Acronis gestiona las excepciones mediante reglas del lado del administrador y el alcance de usuarios/grupos en la Consola de administración, en lugar de un botón orientado al usuario final.
Los canales de alerta se limitan al correo electrónico SMTP. No hay reenvío SNMP ni Syslog. La exportación de informes solo admite CSV y PDF. Hay informes programados disponibles. No hay copia instantánea ni recopilación de evidencia. No hay flujo de trabajo de incidentes.
Metodología y entorno del benchmark de DLP
Aprovisionamos 3 instancias 10 de Contabo Cloud VPS con Windows Server 2022 Datacenter.
Active Directory: Dominio dlptest.local con dos unidades organizativas (Finance, IT), cuatro usuarios de prueba (user.finance1, user.finance2, user.it1, user.it2) y una carpeta compartida en \vmi3184661\share.
Pruebas secuenciales: ManageEngine se instaló primero, se probó en las 8 categorías puntuadas y luego se desinstaló por completo. Acronis se instaló en las mismas máquinas virtuales y se probó con escenarios y archivos idénticos. Ambos productos se enfrentaron al mismo entorno. Todas las pruebas fueron realizadas por la misma persona.
Conjunto de datos de prueba
8 archivos base y 12 archivos de evasión adversaria, todos con números de Seguro Social de EE. UU. (SSN) como tipo principal de datos confidenciales:
Archivos base: ssn_data.xlsx (hoja de cálculo con SSN), credit_cards.csv (números de tarjetas de crédito), confidential_report.docx (SSN con la palabra clave “CONFIDENTIAL”), health_records.docx (datos HIPAA), source_code.py (credenciales en código), ssn_image.png (SSN en imagen para OCR), confidential_archive.zip (archivo cifrado), normal_file.docx (archivo limpio para control de falsos positivos).
Archivos adversarios (12): Archivo de registro con SSN incrustado, CSV con nombre de archivo inocente y columna SSN oculta, JSON con SSN en campos de datos, comentarios de Python con SSN, 8 variantes de formato de SSN (espacios/puntos/sin separador), SSN codificado en base64, HTML con texto SSN oculto, SSN dividido por fórmulas en celdas de hoja de cálculo, suplantación de extensión (.txt a .jpg, .xlsx a .png), ZIP protegido con contraseña, aguja en un pajar (1 SSN en 80 líneas de texto limpio).
Ejemplos de pruebas de fuga
Cada prueba sigue el mismo patrón: intentar exfiltrar un archivo confidencial a través de un canal específico y registrar si el agente DLP lo bloquea o lo permite.
Prueba básica de fuga (carga): Abra un navegador en el cliente, vaya a WeTransfer, seleccione ssn_data.xlsx del escritorio y haga clic en cargar. Si el agente DLP bloquea la carga, el navegador muestra un error o se restablece la conexión. Si lo permite, el archivo se carga correctamente en WeTransfer.
Prueba de evasión de canal (portapapeles): Abra ssn_data.xlsx en Notepad, seleccione todo el texto, cópielo (Ctrl+C). Abra un navegador, vaya a pastebin.com, pegue (Ctrl+V) en el área de texto y haga clic en “Create New Paste.” Un producto DLP con inspección del portapapeles corta el HTTP POST antes de que se complete. Un producto sin inspección del portapapeles permite el pegado porque los datos nunca salieron como archivo.
Prueba de evasión de contenido (variantes de formato): Cree un archivo de texto que contenga 8 representaciones diferentes de SSN: estándar (578-12-3364), con espacios (578 12 3364), con puntos (578.12.3364), sin separador (578123364), invertido (3364-12-578) y formatos mixtos. Cargue el archivo a WeTransfer. Un producto DLP con patrones SSN validados reconoce todos los formatos. Un producto solo de regex detecta los formatos que cubre su regex.
Prueba de fuga indirecta (entre clientes): En el Cliente 1, haga una captura de pantalla de los datos confidenciales mostrados en pantalla. Guarde la captura. Cópiela al recurso compartido de red (\server\share). En el Cliente 2, extraiga el archivo del recurso compartido y cárguelo a WeTransfer. Un producto que analiza en el momento de la carga bloquea independientemente de dónde se originó el archivo. Un producto que depende de la indexación previa omite los archivos que nunca ha visto.
Prueba de carga de CPU: Ejecute 4 trabajos de PowerShell en bucle infinito para saturar las 4 vCPU: 1..4 | ForEach-Object { Start-Job { while($true){} } }. Confirme en el Administrador de tareas que la CPU está al 99-100 %. Mientras la CPU está al máximo, intente cargar ssn_data.xlsx a WeTransfer. Si el agente DLP sigue bloqueando la carga bajo plena carga, el comportamiento bajo carga es aceptable. Limpie con Get-Job | Stop-Job; Get-Job | Remove-Job.
Puntuaciones por categoría del benchmark de DLP
Cada categoría tiene una puntuación máxima igual a su ponderación asignada. Las ponderaciones suman 50 y el total bruto se escala a 100 para la puntuación final. Las puntuaciones son números enteros vinculados directamente a resultados medidos o funciones documentadas, no valoraciones subjetivas.
Registro y alertas contribuye a la mayor brecha individual (+6). Acronis exporta a SMTP, SNMP y Syslog, ejecuta tres visores de registro (Audit, Shadow, UAM) y conserva el contenido completo de los archivos mediante copia instantánea. ManageEngine tiene SMTP, un único registro de auditoría y ninguna copia instantánea. Integración añade otros +3 mediante el soporte SIEM de Acronis, el módulo de descubrimiento y el perfil dual sin conexión, nada de lo cual existe en ManageEngine DLP Plus autónomo. Configuración de políticas añade +2 mediante las más de 90 plantillas predefinidas de Acronis y el análisis morfológico de palabras clave en 9 idiomas. Las pruebas de fuga añaden +1, lo que refleja directamente la tasa de bloqueo del 83 % frente al 70 %.
ManageEngine recupera +2 en instalación, +4 en panel (interfaz web moderna con gráficos frente a complemento MMC sin panel) y +1 en control de acceso (2FA, roles personalizados, administrador por ámbito). La seguridad del agente empató a 6 cada uno después de superar las tres pruebas de manipulación.
Metodología de puntuación (fundamento de las ponderaciones)
8 categorías puntuadas en escalas enteras proporcionales a su ponderación. La puntuación máxima posible de cada categoría es igual a su valor de ponderación. Las ponderaciones suman 50, y el total bruto se escala a 100 para la puntuación final. Las ponderaciones fueron asignadas por el revisor sénior en función de qué categorías producen una diferenciación significativa y cuáles se correlacionan directamente con las operaciones diarias de DLP.
Cada puntuación se deriva de resultados medidos (tasas de bloqueo en las pruebas de fuga) o de la matriz de funciones documentadas en la sección de comparación de funciones, no de una evaluación subjetiva. El comportamiento bajo alto consumo de CPU y memoria se probó por separado, pero se excluyó de la puntuación, ya que ambos productos se comportaron de forma idéntica bajo carga.
Comparación de funciones
Instalación y despliegue
ManageEngine se despliega 6x más rápido y no requiere dependencias externas. Acronis requiere SQL Server y un certificado, pero incluye un conjunto más amplio de herramientas de despliegue (complemento de directivas de grupo, push/pull de Enterprise Server, exportación manual .dls).
Registro y evidencia
La copia instantánea es la mayor brecha. Cuando Acronis bloquea una transferencia de archivo, el contenido completo del archivo se conserva en el servidor para revisión forense. ManageEngine registra los metadatos del evento pero descarta el archivo real. Ningún producto tiene un flujo de trabajo de incidentes completo (asignación, escalado, seguimiento de estado).
Capacidades de análisis de contenido
Acronis tiene un análisis de contenido más profundo en todos los métodos. Las más de 90 plantillas regex y los más de 160 diccionarios de palabras clave con análisis morfológico en 9 idiomas le otorgan una superficie de detección más amplia. ManageEngine ofrece OCR a través de la plataforma Endpoint Central y huella digital de documentos mediante su módulo de clasificación, pero Acronis publica cifras específicas (33 idiomas de OCR, más de 5.300 tipos de archivo), mientras que ManageEngine no lo hace. Ninguno de los dos productos utiliza aprendizaje automático ni NLP para la clasificación.2456
Limitaciones
Dos productos evaluados en pruebas prácticas: El benchmark cubre ManageEngine DLP Plus y Acronis DeviceLock DLP. Los otros cuatro productos cubiertos (Netwrix, Sophos, Teramind, Trellix) no se volvieron a probar con la misma metodología de 28 escenarios; sus secciones reflejan revisiones de funciones anteriores. Las puntuaciones comparativas (76/100 y 66/100) son, por lo tanto, entre los dos productos probados en la práctica, no entre los seis.
No se probaron USB ni medios extraíbles: El control de dispositivos USB es uno de los casos de uso más comunes de DLP. Ambos productos lo admiten, pero nuestra infraestructura (instancias VPS en la nube) no tiene puertos USB físicos. El bloqueo de USB, la aplicación de cifrado y las listas blancas de dispositivos no se probaron.
Solo se probaron patrones de SSN: Todas las pruebas de fuga utilizaron el número de Seguro Social de EE. UU. como tipo de datos confidenciales. La detección de tarjetas de crédito (validación de Luhn), los patrones HIPAA y las reglas específicas de GDPR no se probaron por separado, aunque ambos productos incluyen plantillas predefinidas para estos.
Productos DLP revisados previamente
Tuvimos acceso de prueba a los cuatro productos siguientes en un ciclo de investigación anterior. Los hallazgos reflejan la cobertura de funciones y las pruebas de ese momento, no una repetición de pruebas de 2026. Las capturas de pantalla son del entorno de revisión original. Cuando los proveedores publicaron actualizaciones después de la revisión original, se indican en línea.
Netwrix Endpoint Protector
Netwrix Endpoint Protector es una solución DLP centrada en canales, construida en torno al control de dispositivos, la inspección profunda de paquetes y eDiscovery. La revisión cubrió su flujo de trabajo de creación de políticas, la cobertura de periféricos y las funciones administrativas.
Funciones efectivas: Control granular sobre más de 30 tipos de dispositivos, inspección profunda de paquetes para transferencias de archivos en red, políticas predefinidas y personalizadas, derechos efectivos para la creación de políticas, eDiscovery para datos en reposo, cifrado USB, notificaciones y alertas para acciones bloqueadas, notificaciones personalizables al cliente, pista de auditoría y protección contra manipulación.
Funciones ineficaces: Sin gestión de dispositivos (MDM se ofrece como complemento, no incluido en la prueba base).
Cobertura de canales: Endpoint Protector permite un control granular sobre más de 30 tipos de dispositivos, incluidos dispositivos USB, dispositivos Bluetooth, teléfonos inteligentes y más. Los administradores pueden configurar el control de acceso para dispositivos específicos para permitir o bloquear su conexión a los equipos cliente. La inspección profunda de paquetes permite al administrador gestionar las transferencias de archivos en red a través del correo web, unidades y aplicaciones de terceros. Cuando está habilitada, la protección consciente del contenido (CAP) y la configuración de control de dispositivos funcionan en cumplimiento con los análisis DPI.
Clasificación de datos: La protección consciente del contenido incluye políticas predefinidas en tres grupos según el sistema operativo del cliente (Windows, Mac, Linux). Hay 86 políticas predefinidas para Windows que cubren transferencias de archivos por tipo de contenido (gráficos, archivos, programación), cumplimiento de HIPAA y cumplimiento de GDPR. Las políticas personalizadas pueden definirse según los puntos de salida de la política, los usuarios y la acción elegida. eDiscovery detecta datos confidenciales en reposo y permite cifrar, descifrar y eliminar en el destino.
Administración: Los derechos efectivos permiten la creación de políticas basadas en un usuario, dispositivo o tipo de archivo específico. Los derechos globales son derechos de control de dispositivos que se aplican de forma general, y los administradores pueden establecer diferentes derechos de acceso para distintos dispositivos. Para crear una política, el administrador selecciona entre opciones predefinidas o personalizadas, y las políticas pueden ordenarse por prioridad. Las clases personalizadas permiten asignar un “Trusted Device (TD)” basado en información del dispositivo, como el número de serie y el tipo.
Notificaciones y alertas: Cuando un administrador intenta adjuntar un archivo .xlsx con el nombre “Confidential” que contiene información de números de Seguro Social en WhatsApp, Endpoint Protector bloquea la acción y notifica al administrador. Los registros de eventos son visibles en la ventana Content-Aware Report con detalles que incluyen evento, hora, usuario, dispositivo, destino y archivo.
Otras funciones: Se admiten la sincronización de Microsoft AD y Microsoft Entra ID. Las notificaciones al cliente pueden personalizarse. Las listas de denegación y permitidas ayudan a definir contenido confidencial mediante tipos de archivo, contenido personalizado, ubicaciones de archivos, ubicaciones de análisis, patrones regex, dominios, URLs y dominios de correo electrónico. El cifrado de dispositivos USB puede automatizarse.
Elija Netwrix Endpoint Protector para una solución DLP integral con sólidas capacidades de control de dispositivos
Visita el sitio webSophos Intercept X
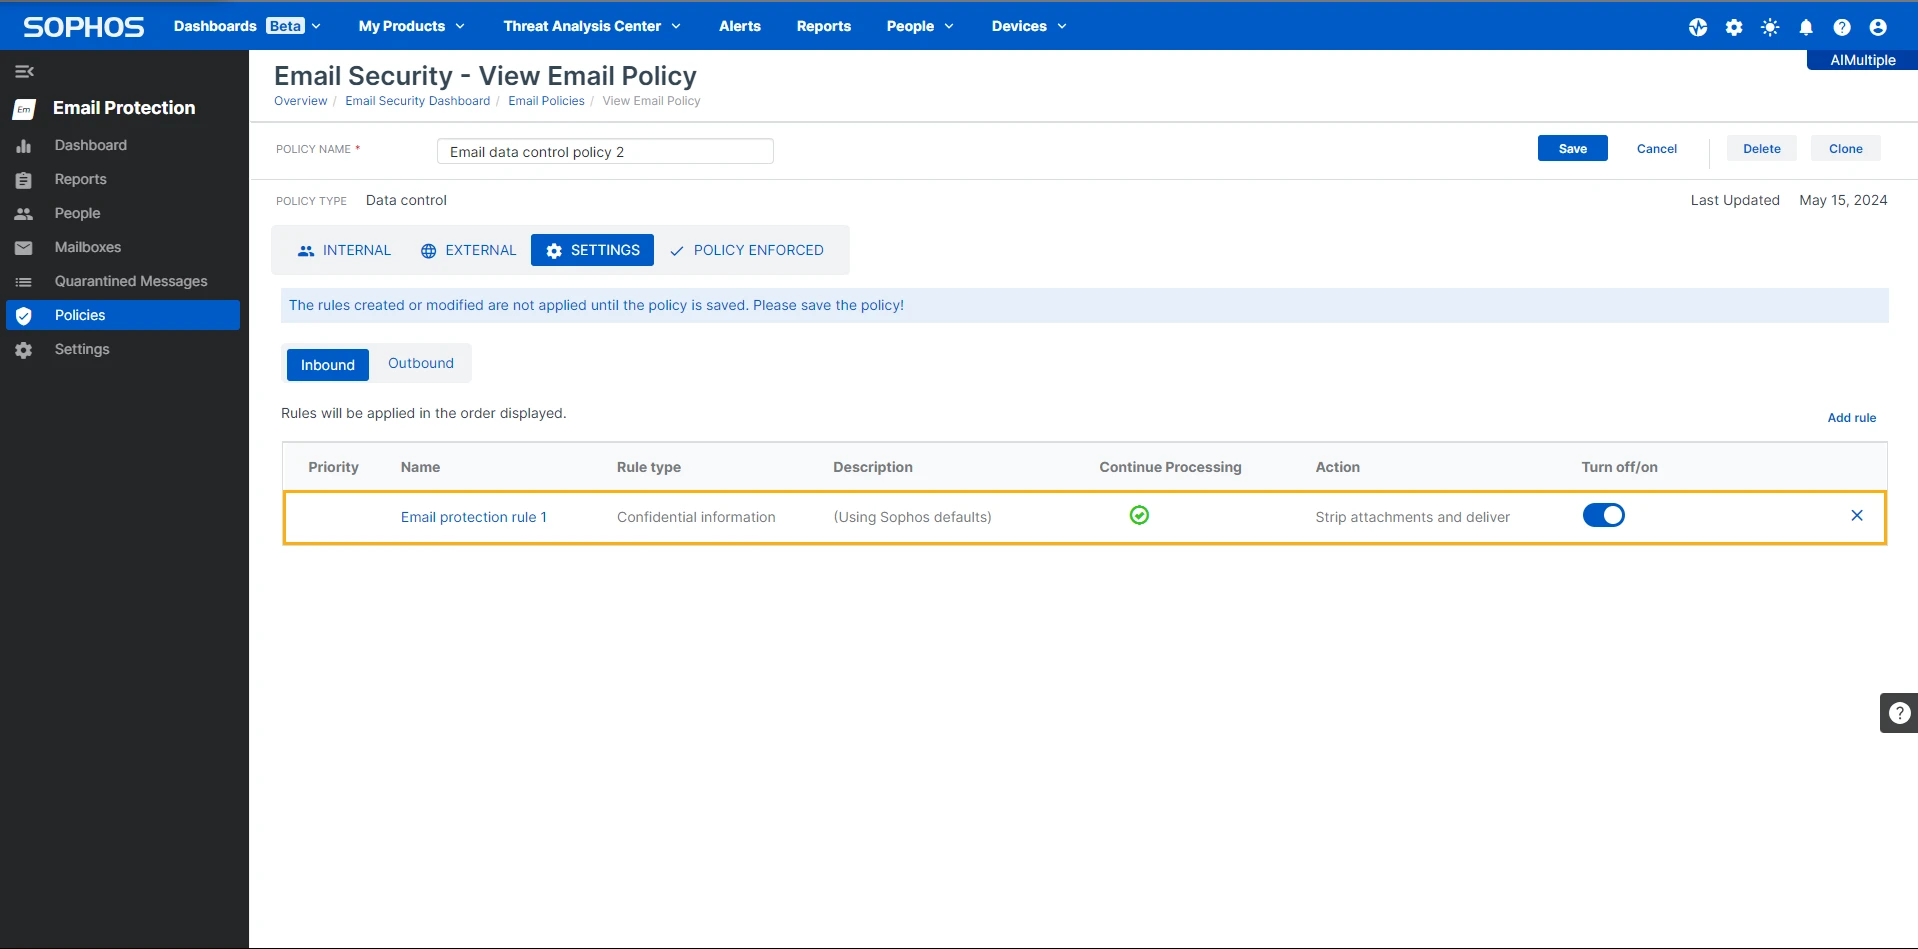
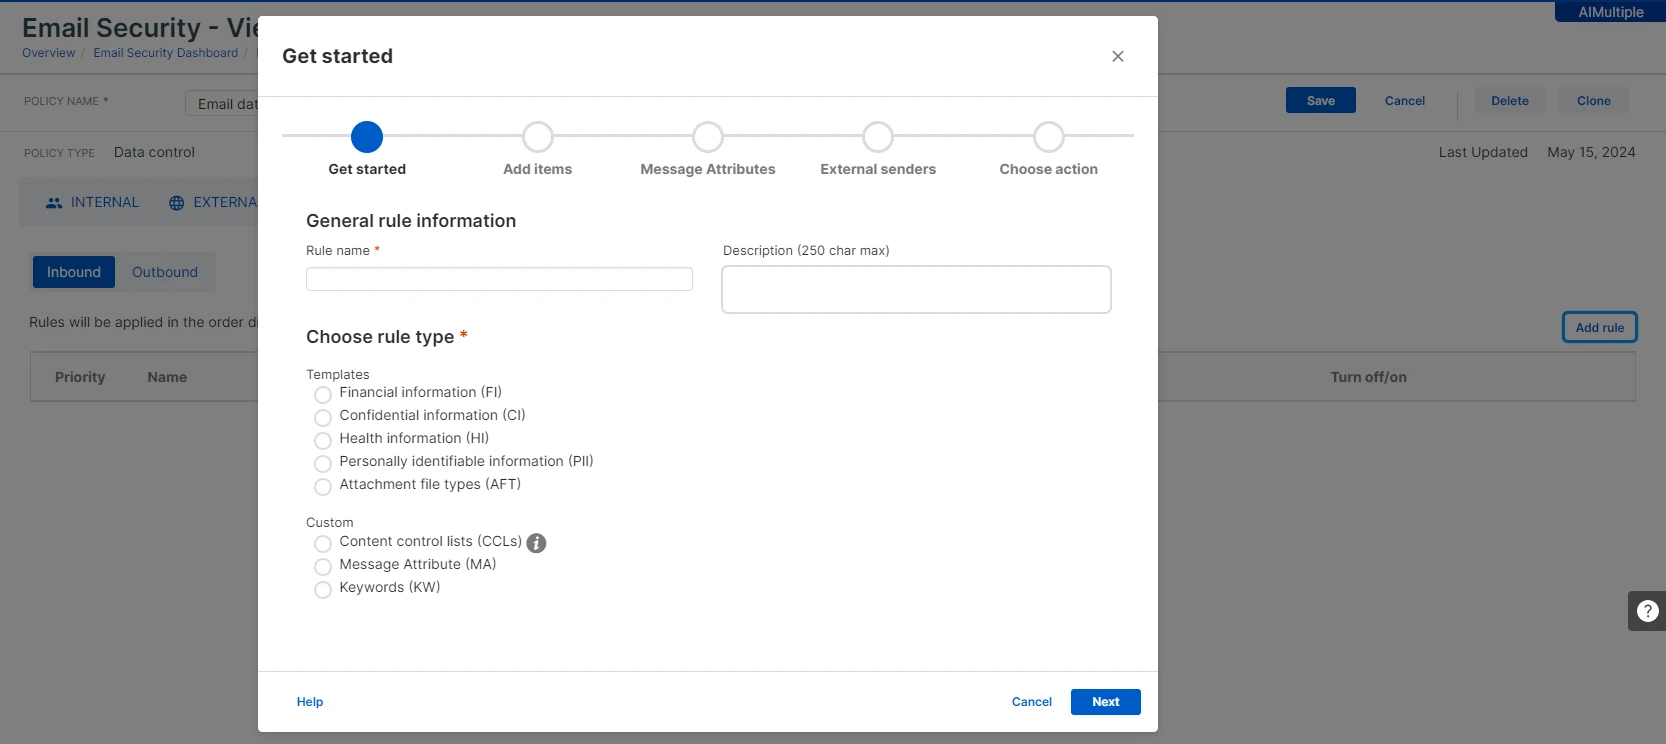
Sophos Intercept X ofrece capacidades DLP como parte de una suite de seguridad de endpoints más amplia. La revisión se centró en la configuración de políticas personalizadas, la protección contra manipulación y la experiencia administrativa a través de Sophos Central.
Funciones efectivas: Protección efectiva de correo electrónico, periféricos y aplicaciones, protección contra manipulación funcional, integración con Active Directory, clasificación de datos personalizable, búsqueda de archivos y etiquetas con hashes, pista de auditoría integral.

Funciones ineficaces: Algunas funciones, como la protección de periféricos, requieren políticas personalizadas en lugar de funcionar de inmediato. No hay análisis del comportamiento del usuario ni gestión de dispositivos.
Cobertura de canales: Tanto en periféricos como en correo electrónico, las políticas base predeterminadas no detuvieron las transferencias de archivos. El equipo de revisión pudo bloquearlas mediante políticas personalizadas. La función de control de aplicaciones restringió la transferencia de archivos a otras plataformas como Google Drive. Los usuarios pueden incluirse o excluirse directamente de las políticas mediante excepciones basadas en correo electrónico o IP. Se pueden supervisar y controlar nueve tipos de dispositivos extraíbles, menos que competidores como Endpoint Protector.
Clasificación de datos: La clasificación automática de datos fue ineficaz, ya que clasificó los correos electrónicos riesgosos como de baja severidad. Los parámetros de personalización están disponibles y son detallados. Los datos clasificados se pueden verificar a través de una lista completa de archivos con el estado de clasificación.
Administración: La protección contra manipulación impidió que los dispositivos alteraran el software del agente y requirió una contraseña para desinstalar el archivo del agente. Esta función funcionó durante las pruebas de la revisión. Sophos Central registró correctamente los registros de auditoría de las actividades de los usuarios. Los hashes de archivos se ofrecen a través de la función de descubrimiento para identificar archivos riesgosos.
Nota sobre Shadow IA: Desde enero de 2026, Sophos ha añadido Workspace Protection para la gobernanza de Shadow IT y Shadow IA. Workspace Protection es adyacente a las funciones de DLP de endpoints cubiertas aquí, no un sustituto de las mismas.7
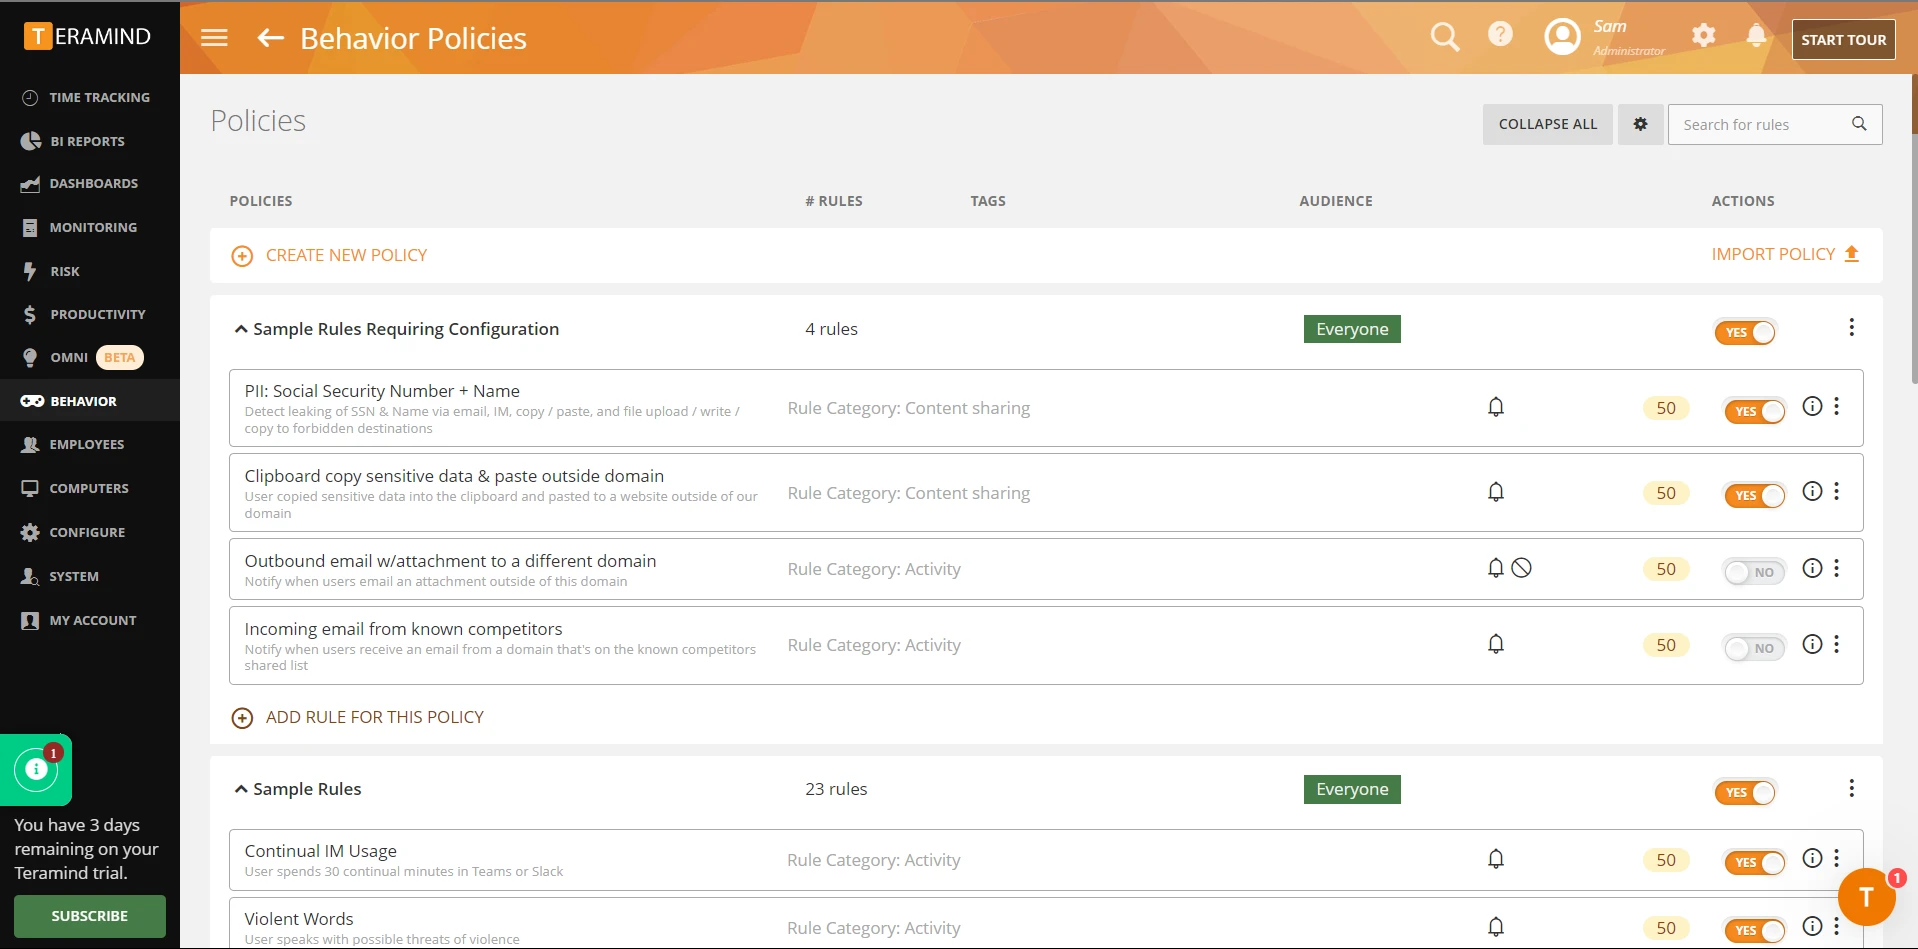
Teramind DLP
Teramind DLP es una solución DLP basada en políticas con un fuerte posicionamiento en análisis del comportamiento. La revisión se centró en la cobertura de canales, la profundidad de personalización y la carga administrativa.
Funciones efectivas: Protección efectiva de periféricos, correo electrónico y aplicaciones, personalización detallada de la clasificación de datos, pista de auditoría integral, integración con Active Directory, búsqueda de archivos.
Funciones ineficaces: La clasificación de datos tuvo dificultades para distinguir los datos confidenciales de los no confidenciales. Las políticas personalizadas son difíciles de gestionar. No hay protección contra manipulación ni OCR en la prueba gratis.
Cobertura de canales: Las políticas de bloqueo USB fueron efectivas, pero también bloquearon la copia de archivos no confidenciales a dispositivos periféricos. Los tipos de dispositivos no se mencionaban en las políticas de dispositivos extraíbles. Las políticas de correo electrónico son efectivas, pero impiden que los usuarios internos envíen correos electrónicos como efecto secundario. La política de protección de aplicaciones restringe todas las transferencias de datos a aplicaciones como Google Drive. Se pueden excluir correos electrónicos o dominios específicos de las políticas.
Clasificación de datos: La clasificación de datos fue ineficaz porque no pudo distinguir entre datos confidenciales y no confidenciales en las pruebas. Las opciones de personalización son detalladas, pero requieren familiaridad con la plataforma. Los datos clasificados son verificables.
Administración: La protección contra manipulación fue ineficaz, ya que los usuarios podían alterar el archivo del agente. La actividad de cada usuario se supervisó con alertas enviadas al correo electrónico del administrador. La identificación de datos por OCR no está incluida en la prueba gratis.
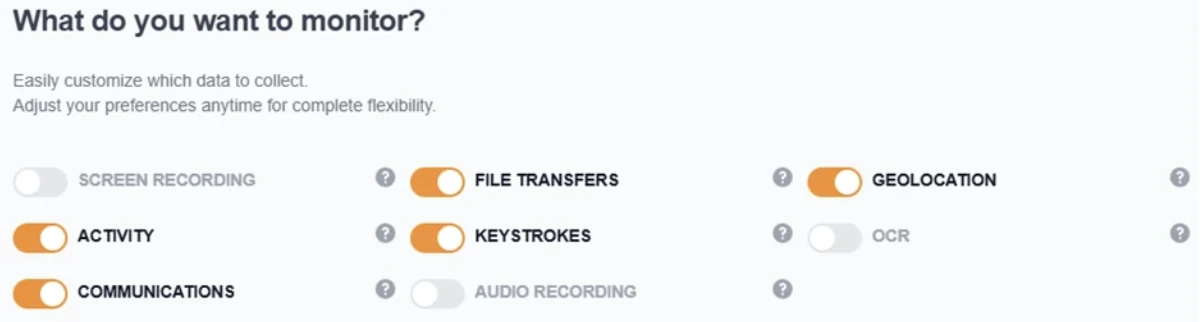
Actualización del agente para Mac. A partir de enero de 2026, el agente de Teramind para Mac admite la grabación de pantalla solo cuando se infringe una regla de comportamiento, lo que reduce el uso de almacenamiento y mejora la privacidad al tiempo que captura evidencia relevante.8
Trellix DLP
Trellix DLP (anteriormente McAfee Total Protection for DLP) cubre una amplia gama de canales de endpoints y red, pero muestra inconsistencia en ciertas áreas. La revisión se centró en la cobertura de canales, las políticas predefinidas frente a las personalizadas y las capacidades administrativas.
Funciones efectivas: Amplia cobertura de canales, protección integral de correo electrónico y aplicaciones, reglas de datos personalizables, pista de auditoría, protección contra manipulación, filtrado web.
Funciones ineficaces: Sin integración con Active Directory en la prueba, sin búsqueda de archivos, sin análisis del comportamiento del usuario, sin soporte completo de OCR para la detección y prevención web.
Cobertura de canales: Trellix puede detectar cuando un usuario configura Outlook para enviar archivos confidenciales a través de cuentas de correo personales y puede poner en cuarentena los correos electrónicos que contienen información confidencial. La liberación de correos electrónicos en cuarentena puede ser engorrosa, ya que requiere la aprobación manual del remitente, el gerente del remitente o el propietario de los datos mediante notificaciones por correo electrónico en lugar de un flujo de trabajo automatizado. Trellix no admite completamente el filtrado de datos confidenciales sincronizados con dispositivos móviles a través de ActiveSync para ciertos grupos de usuarios.
Es posible monitorear y controlar dispositivos periféricos, pero Trellix no admite una política unificada en todos los canales, lo que limita la flexibilidad en entornos con múltiples tipos de dispositivos periféricos. Los administradores pueden configurar controles de acceso para dispositivos USB y otros periféricos, pero la implementación de políticas puede ser inconsistente en canales más nuevos, como los dispositivos móviles.
El soporte avanzado, como el cifrado de dispositivos USB, requiere suscripciones adicionales. En cuanto a las aplicaciones, Chrome no es totalmente compatible y los usuarios pueden eludir las políticas DLP en ciertos escenarios, como al cargar archivos desde una red Wi-Fi pública.
Clasificación de datos: Las políticas predefinidas de Trellix cubren marcos regulatorios comunes, incluidos PCI DSS y GDPR, aunque las plantillas de políticas son menos completas y precisas que las de los competidores, lo que crea posibles brechas de detección.
El administrador puede crear políticas personalizadas utilizando palabras clave, expresiones regulares y huella digital de archivos. Trellix no admite funciones avanzadas como el aprendizaje automático ni la protección basada en riesgo del comportamiento. El OCR se limita a documentos gráficos para el descubrimiento, no para la prevención.
Administración: Los administradores pueden asignar derechos según usuarios o grupos, pero Trellix carece de administración delegada basada en roles, lo que limita la capacidad de asignar roles específicos para la gestión de políticas y el manejo de incidentes. El cifrado USB y la aplicación de políticas DLP de endpoints son estándar, pero opciones avanzadas como la protección adaptativa al riesgo y el análisis del comportamiento nativo son limitadas o requieren integración de terceros.
Se generan alertas para transferencias de datos confidenciales por correo electrónico, pero las capacidades limitadas de personalización de informes y gestión de incidentes pueden requerir supervisión manual adicional.
 Añadir como fuente preferida
¿Qué hace el software DLP?
El software DLP supervisa y controla el flujo de datos confidenciales en los endpoints, la red y los servicios en la nube de una organización. Evita transferencias de datos no autorizadas a través de canales como cargas de archivos, adjuntos de correo electrónico, copiar y pegar en el portapapeles, impresión, unidades USB y captura de pantalla.
Los productos DLP suelen combinar tres métodos de detección: inspección de contenido (analizar el contenido de los archivos en busca de patrones como SSN o números de tarjetas de crédito), análisis de contexto (evaluar el canal, el usuario y el destino) y aplicación de políticas (bloquear, alertar o registrar según las reglas).
Capacidades comunes de DLP
Conclusión
Para equipos que necesitan integración SIEM, evidencia de copia instantánea o detección de SSN en múltiples formatos, Acronis es el producto más sólido. Bloqueó el 83 % de los escenarios de fuga, evita la eliminación de archivos, reenvía eventos a Syslog/CEF y conserva el contenido completo de los archivos para revisión forense mediante copia instantánea.
Para equipos que priorizan una implementación rápida y una interfaz utilizable, ManageEngine se instala en 15 minutos sin dependencias. El costo: sin integración SIEM, sin copia instantánea, sin inspección del portapapeles y una tasa de bloqueo 13 puntos porcentuales menor.
Preguntas frecuentes
Acronis DeviceLock detectó datos SSN pegados en Pastebin y Google Translate inspeccionando los cuerpos de las peticiones HTTP POST. ManageEngine DLP Plus no inspecciona el pegado en el portapapeles. Activar el modo “Allow Within Trusted Applications” cierra indirectamente esta brecha al restringir qué aplicaciones pueden abrir archivos confidenciales.
No. Ambos productos protegen contra la detención del servicio, la finalización del proceso y los intentos de desinstalación por parte de usuarios estándar. Las tres pruebas de manipulación se superaron en ambos. Para la defensa contra cuentas de administrador local, Acronis ofrece la lista DeviceLock Administrators para restringir quién puede desinstalar, detener o modificar el agente. ManageEngine no tiene un mecanismo equivalente a nivel de producto, por lo que los derechos de administrador deben controlarse mediante Active Directory.
Acronis detectó SSN con espacios, puntos y sin separadores. ManageEngine solo detectó el formato estándar con guiones (XXX-XX-XXXX).
Disponibilidad de pruebas de los proveedores. ManageEngine y Acronis DeviceLock DLP proporcionaron pruebas funcionales en Windows Server 2022 dentro de nuestro plazo de investigación. Los otros cuatro productos (Netwrix, Sophos, Teramind, Trellix) requerían aprobaciones de demostración dirigidas por ventas que no se completaron a tiempo, por lo que nos basamos en las revisiones de funciones anteriores para ellos. A medida que haya nuevas pruebas disponibles, volveremos a ejecutar el benchmark completo de 28 escenarios en esos productos y actualizaremos los hallazgos a continuación.
Cita este benchmark
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{sari2026,
  author = {Sarı, Ekrem},
  title  = {{Benchmark de software DLP}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/dlp-review}},
  note   = {AIMultiple. Recuperado el 10 de septiembre de 2026}
}Resultados y marcas de tiempo de 89 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 11 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
12 actualizacionesEliminada la tabla comparativa de puntuación global de la sección de resultados del benchmark DLP.
Añadido un benchmark práctico de 28 escenarios de Acronis DeviceLock DLP y ManageEngine DLP Plus con tablas de pruebas de fuga y puntuaciones por categoría.
Añadidas notas de actualización del proveedor sobre Sophos Workspace Protection y la grabación de pantalla del agente Mac de Teramind.
Enlaces de referencia
Siguiente para leer
AIM-Decision: Jev frente a Kev frente a LLMs
Los 5 mejores servicios de inteligencia de amenazas cibernéticas evaluados


Las mejores herramientas de gestión de vulnerabilidades

Soluciones de seguridad de correo electrónico: Acronis, Sophos y Barracuda
Benchmark de plataformas de agentes de IA: Claude Managed Agents vs Google Vertex Agent Engine
Comparar software de control remoto: NinjaOne y Acronis


Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.