


Las 5 mejores herramientas SOAR de código abierto
He pasado casi dos décadas como CISO en sectores fuertemente regulados, tiempo suficiente para haber probado, desplegado y desechado más herramientas SOAR de las que me gustaría admitir. La mayoría de las opciones de código abierto parecen prometedoras en la documentación, pero se desmoronan cuando las ejecutas realmente en producción.
Características de las herramientas SOAR
Las herramientas SOAR dependen de datos precisos de endpoints y de un control de dispositivos accionable. Descubra cómo el software de gestión de endpoints refuerza la respuesta de seguridad automatizada.
Estrellas de GitHub de las mejores herramientas SOAR de código abierto
El gráfico sigue las estrellas de GitHub de las principales herramientas SOAR de código abierto durante los últimos 2 años. n8n domina, con un recuento de estrellas superior de aproximadamente 160k. Esto se debe en gran medida a que n8n tiene un enfoque mucho más amplio como plataforma general de automatización de flujos de trabajo, lo que atrae a usuarios más allá del ámbito de las operaciones de seguridad.
Las demás herramientas, StackStorm, Shuffle, TheHive Project y Tracecat, permanecen agrupadas en el rango inferior (menos de 20k estrellas), lo que refleja su enfoque más especializado en casos de uso SOAR específicos de seguridad.
Análisis de las mejores herramientas
n8n
n8n es una plataforma de automatización de flujos de trabajo autoalojada con una interfaz visual de bajo código. Los equipos de seguridad la utilizan en contextos de SecOps para automatizar tareas de detección, respuesta y enriquecimiento en SIEM y plataformas de inteligencia de amenazas.
Modelo de licencia: De código disponible, no totalmente de código abierto. La gratis Community Edition de n8n se distribuye con el código fuente, pero su Sustainable Use License la deja fuera de la definición de código abierto de la Open Source Initiative.1
Qué incluye la Community Edition de n8n:
El plan gratis cubre el motor de flujos de trabajo principal: depuración en el editor con fijación de datos de ejecución, 24 horas de historial de flujos de trabajo y metadatos de ejecución personalizados (guardar, buscar, comentar).
Qué requiere un plan de pago:
El uso compartido de flujos de trabajo está restringido al propietario y creador de la instancia; el acceso más amplio del equipo requiere un plan Pro o Enterprise.
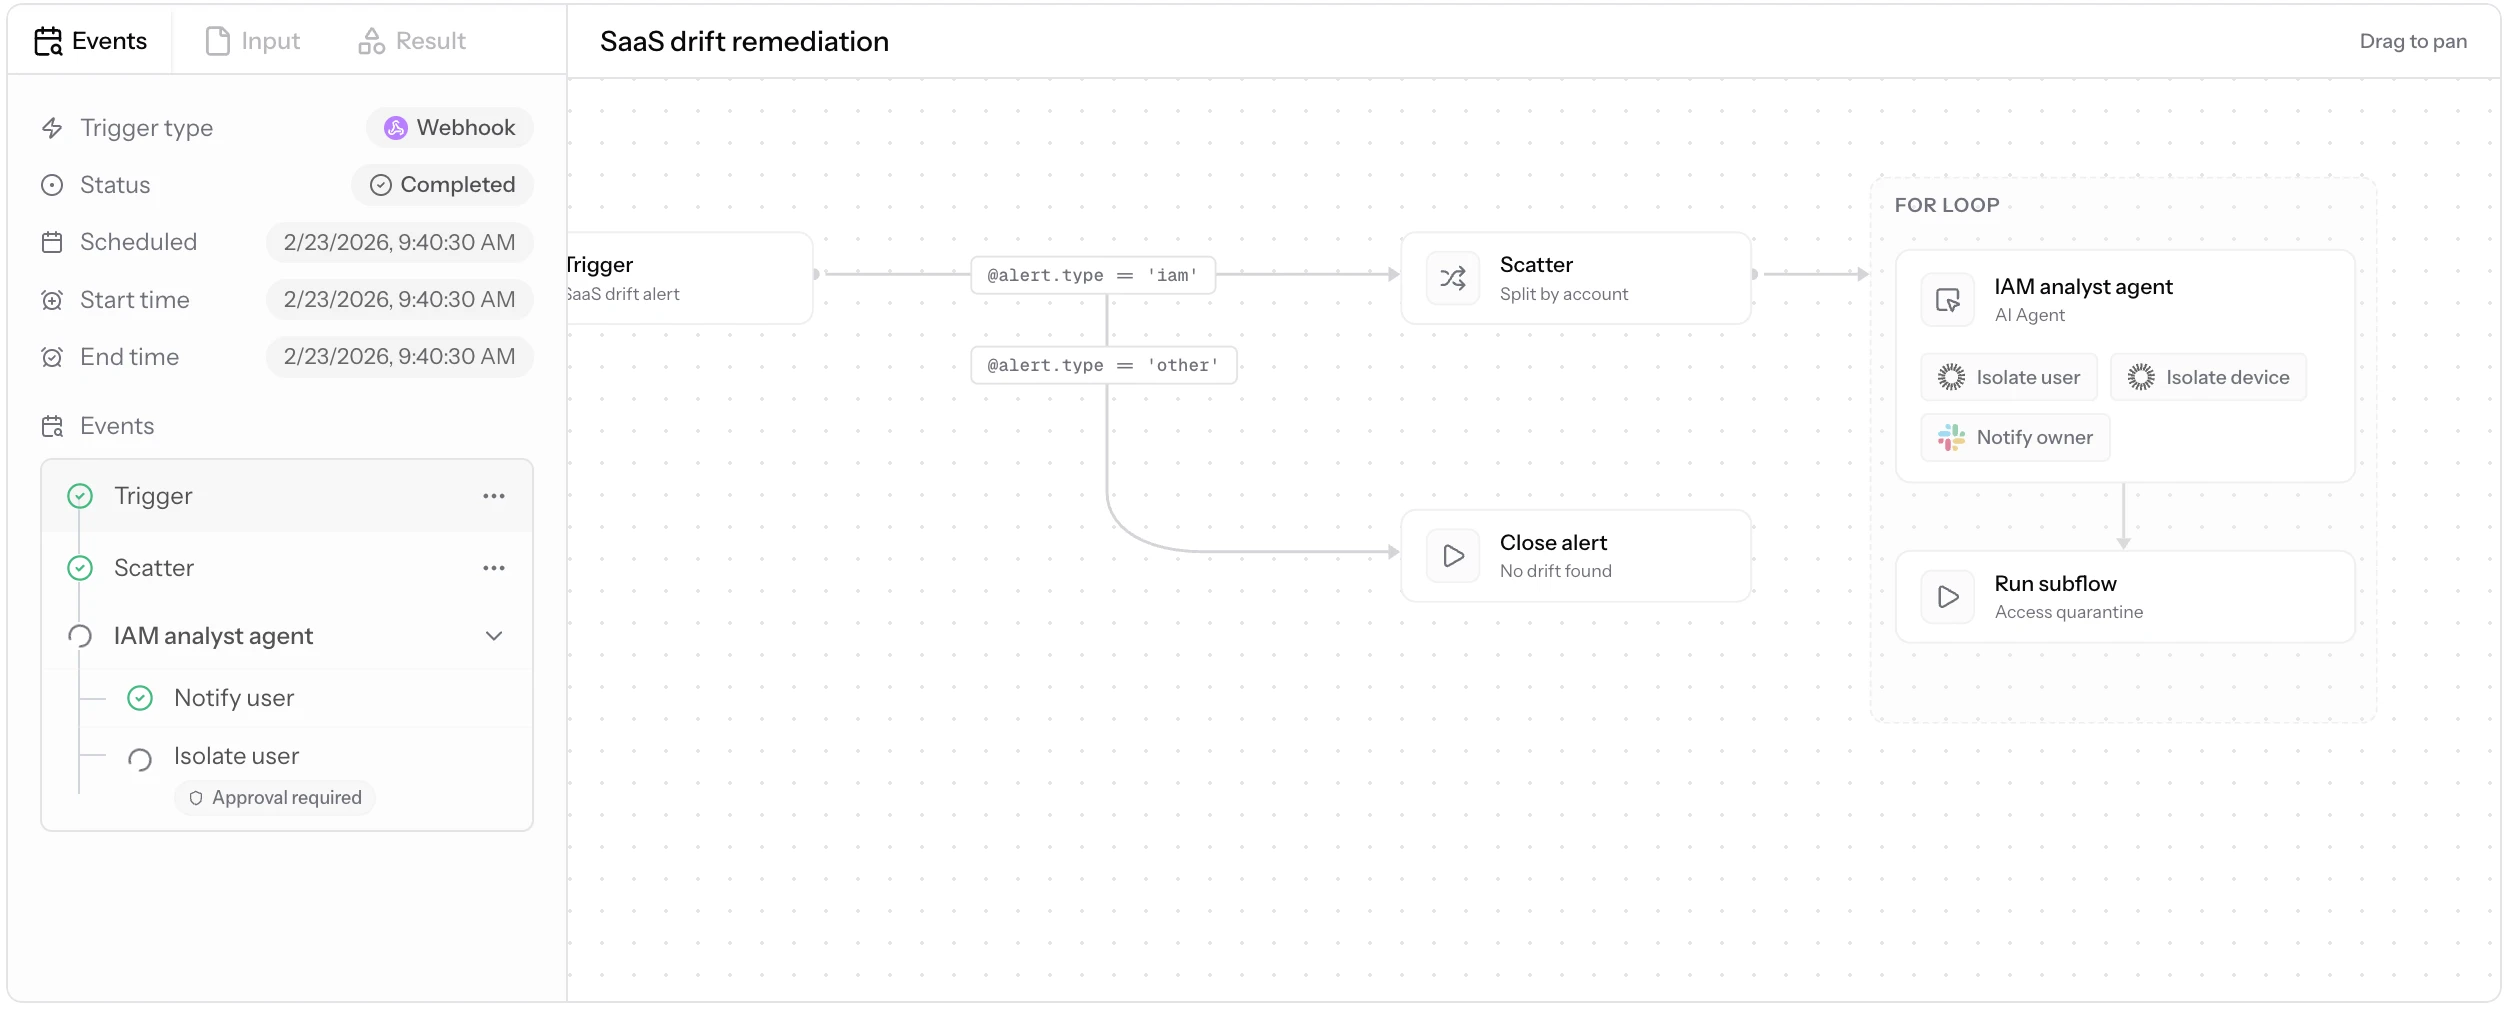
Casos de uso de SOAR con n8n:
Fuente: n8n2
Conexiones a nivel de instancia de MCP
n8n añadió soporte de MCP (Model Context Protocol) a nivel de instancia, lo que permite que las plataformas de IA compatibles con MCP accedan a los flujos de trabajo seleccionados a través de un único endpoint protegido con OAuth. Los flujos de trabajo recién añadidos quedan disponibles a través de la misma conexión sin configuración adicional.3
Aviso de seguridad
Dos fallos adicionales corregidos en la versión 2.4.0 afectan a implementaciones utilizadas para la orquestación de IA, exponiendo credenciales almacenadas de servicios como OpenAI, Anthropic, Azure OpenAI y bases de datos vectoriales como Pinecone y Weaviate.4
El conjunto de CVE siguió creciendo durante la primera mitad de 2026. CVE-2026-25049 (CVSS 9.4) resultó ser una evasión de la corrección anterior del sandbox CVE-2025-68613, lo que permite a un atacante provocar la ejecución remota de código a través de un webhook público no autenticado mediante sintaxis de desestructuración de JavaScript.5
CISA añadió el CVE-2025-68613 anterior a su catálogo de Vulnerabilidades Explotadas Conocidas el 11 de marzo de 2026, tras confirmar la explotación activa, y exigió a las agencias federales de EE. UU. que lo remediaran antes del 25 de marzo.6
Para una herramienta de SecOps que almacena credenciales por diseño, este patrón de vulnerabilidades de alta gravedad es un riesgo operativo material. Los análisis de la Fundación Shadowserver encontraron más de 24.700 instancias de n8n sin parchear y expuestas a Internet a principios de febrero de 2026, más de 7.800 de ellas en Europa.7 Cualquier instancia autoalojada debería estar en la última versión parcheada, y los equipos deberían seguir de forma continua los avisos de seguridad de n8n en lugar de tratar un único parche como definitivo.
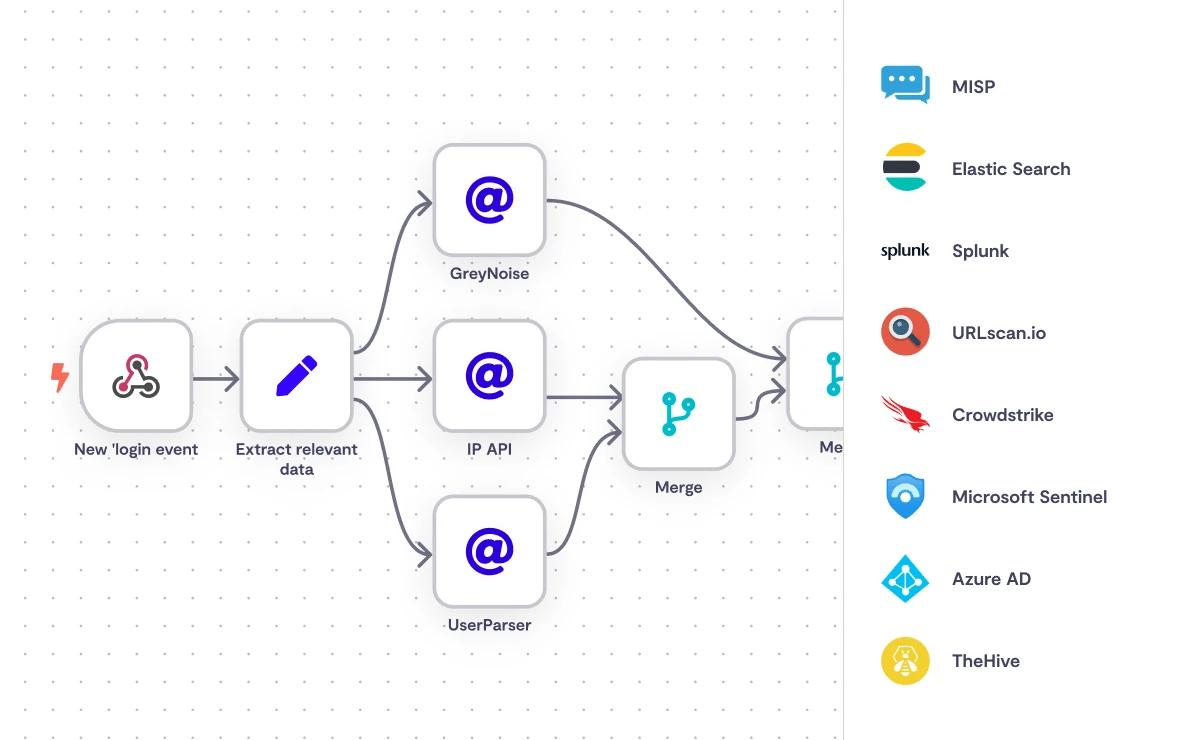
Casos de uso de SOAR con n8n:
Fuente: N8n2
Ventajas
- JavaScript y Python son compatibles para la lógica personalizada de flujos de trabajo, y las instancias autoalojadas pueden incorporar bibliotecas npm externas a través del nodo Code.
- La capa de integración de API gestiona las importaciones de cURL de forma limpia, lo que acelera las conexiones a herramientas internas no estándar.
- El despliegue con Docker está bien documentado y escala sin fricciones significativas.
- El precio en la nube se basa en el número de flujos de trabajo y no en la complejidad, lo que evita la imprevisibilidad de costes habitual en las plataformas competidoras.
Desventajas
- n8n no es una herramienta SOAR en el sentido tradicional; carece de gestión de casos nativa, correlación de alertas integrada y elaboración de perfiles de comportamiento de entidades.
- La configuración de OAuth para servicios de terceros como Google Workspace es notablemente más compleja que la de herramientas de automatización SaaS comparables.
- La versión en la nube también carece de algunas capacidades disponibles en los despliegues autoalojados, incluido el acceso a los paquetes npm. Y, como deja claro el conjunto de CVE de 2026, el modelo autoalojado sitúa la carga de aplicar parches directamente en el operador.
- Con decenas de miles de instancias sin parchear todavía expuestas públicamente a día de hoy, esa carga no es teórica.
StackStorm – st2
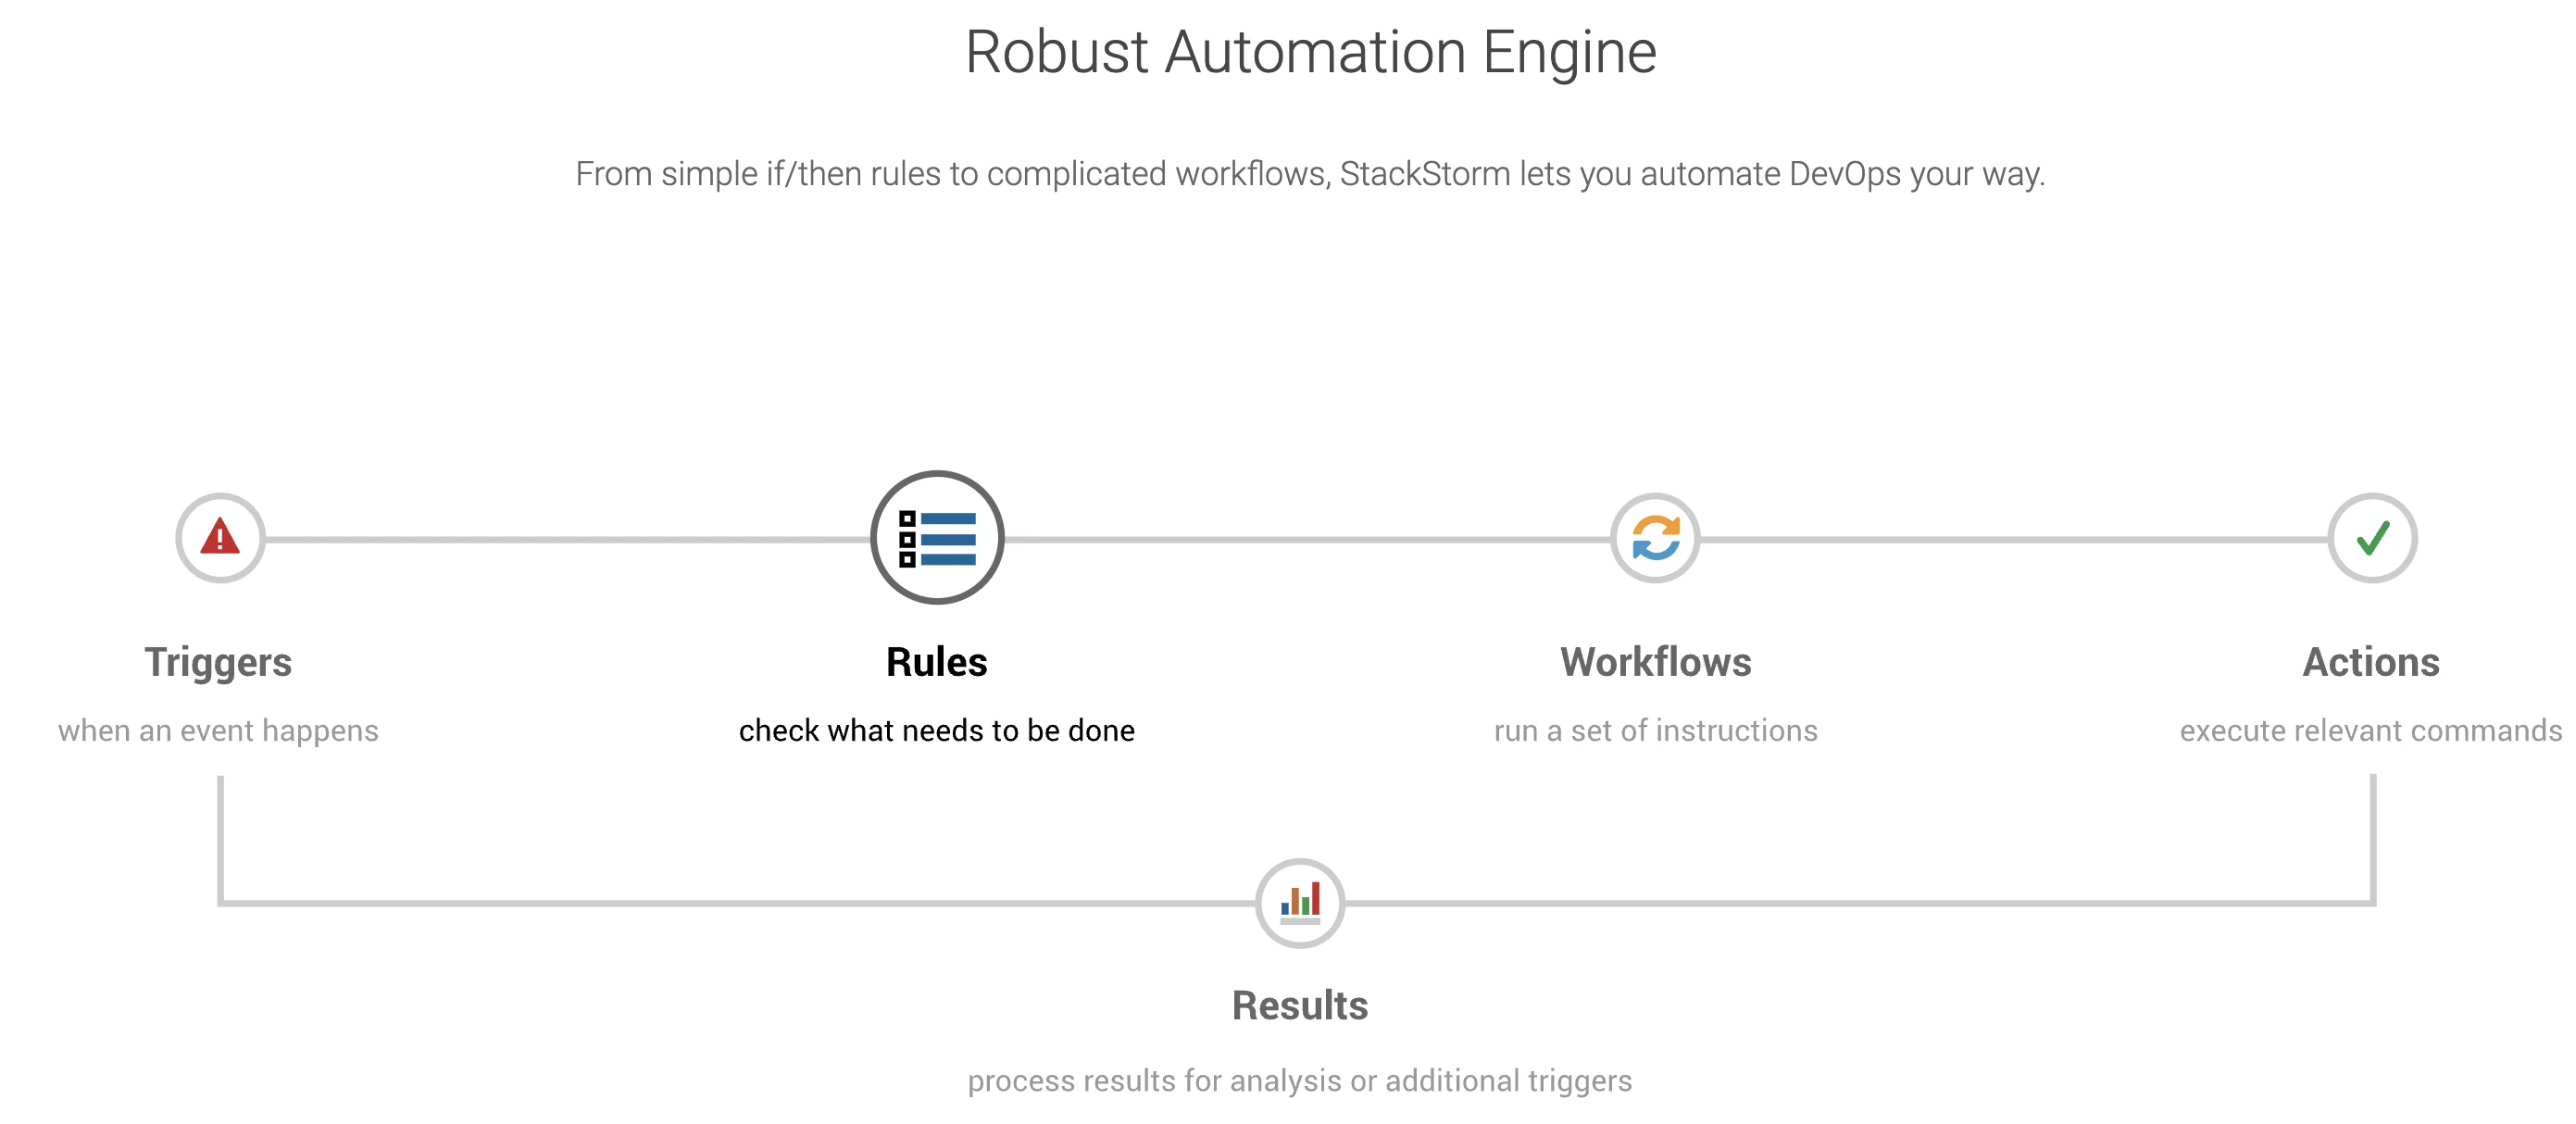
Fuente: StockStorm8
StackStorm automatiza la remediación, la respuesta a incidentes, la resolución de problemas y los despliegues. Ofrece un motor de automatización basado en reglas, gestión de flujos de trabajo y alrededor de 160 paquetes de integración. Empresas como Cisco, Target y Netflix lo han desplegado en producción; Netflix lo utilizó para alojar y ejecutar runbooks operativos.9
La versión de código abierto incluye integración con Slack. La integración con AWS, un diseñador de flujos de trabajo, el soporte profesional y las suites de automatización de redes solo están disponibles en el plan empresarial.
Los costes de infraestructura de terceros para un despliegue autoalojado ascienden aproximadamente a 28 dólares al mes, e incluyen AWS, PackageCloud, alojamiento del foro, certificados de dominio y una licencia de OpenVPN.10
Ventajas
- Flujos de trabajo personalizados: la plataforma acepta scripts personalizados dentro de los flujos de trabajo, lo que permite a los equipos integrar la automatización existente sin reescribirla.
- Ecosistema de complementos: los paquetes de integración cubren herramientas como NetBox, Splunk y AWS, y hay paquetes adicionales disponibles a través de StackStorm Exchange.
Desventajas
- Soporte de Kubernetes: no hay soporte nativo de Kubernetes disponible.
- Curva de aprendizaje: crear y gestionar flujos de trabajo requiere conocimientos prácticos de Python y YAML, lo que añade tiempo de incorporación para los equipos sin esa experiencia.
- Ritmo de mantenimiento: la frecuencia de publicación ha disminuido en los últimos años. Los equipos que lo evalúen deben sopesar la amplitud de la integración frente a la sobrecarga operativa de un proyecto con una actividad comunitaria cada vez más lenta.
Shuffle
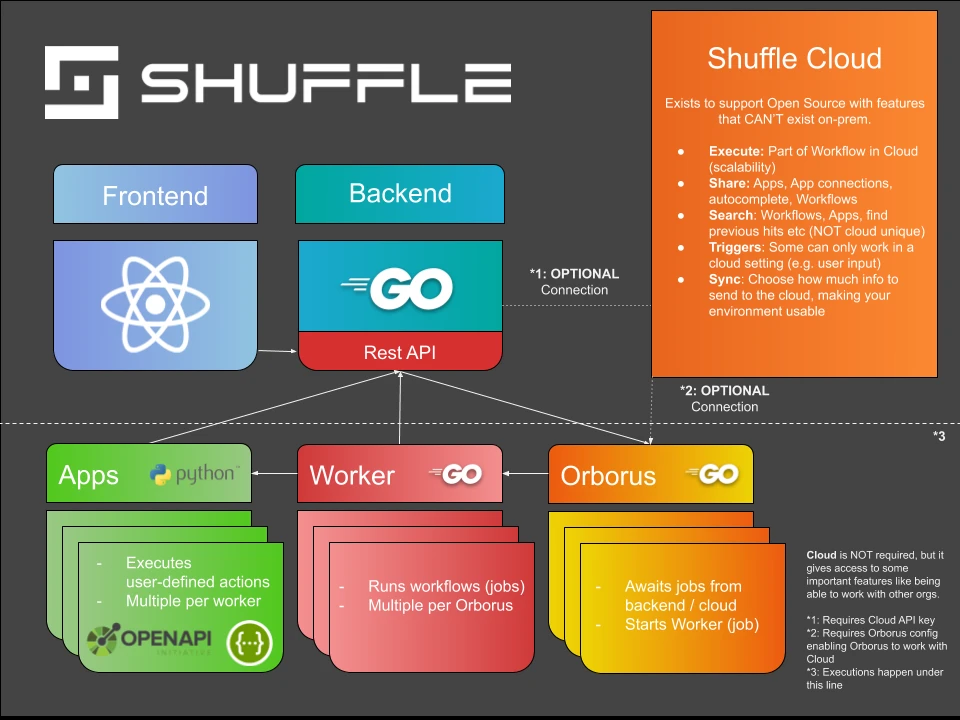
Fuente: Arquitectura11
Shuffle es una plataforma SOAR de código abierto construida en torno a OpenAPI, lo que le da acceso a más de 11.000 endpoints en más de 200 integraciones de aplicaciones predefinidas.
Su modelo de automatización principal cubre dos patrones habituales en los entornos SOC: el reenvío de alertas SIEM a un sistema de gestión de casos y la sincronización bidireccional de tickets entre plataformas con controles de acceso por parte interesada.12
El precio de Shuffle se basa en el volumen de ejecuciones de aplicaciones y no en los núcleos de CPU. El plan Starter gratis cubre 2.000 ejecuciones de aplicaciones al mes e incluye todas las más de 2.500 aplicaciones. El plan Scale comienza en 29 dólares al mes por 10.000 ejecuciones de aplicaciones y aumenta los límites a 15 usuarios, 25 flujos de trabajo y 3 tenants. El precio Enterprise es personalizado e incluye usuarios, flujos de trabajo, tenants y entornos ilimitados, junto con incorporación dedicada, soporte de guardia y un sistema de gestión de claves.13
Limitaciones
El despliegue mediante Docker es sencillo, y conectar herramientas como Wazuh y Jira requiere una configuración mínima. Por otro lado, gestionar los procedimientos de backend dentro de un entorno Docker añade complejidad; las integraciones en configuraciones en contenedores han registrado problemas de fiabilidad y la velocidad de ejecución de los flujos de trabajo está limitada por la capacidad del servidor host y no por el programador propio de Shuffle. Los equipos que ejecutan infraestructura con recursos limitados deben tener esto en cuenta antes de comprometerse a gran escala.14
TheHive Project – Cortex
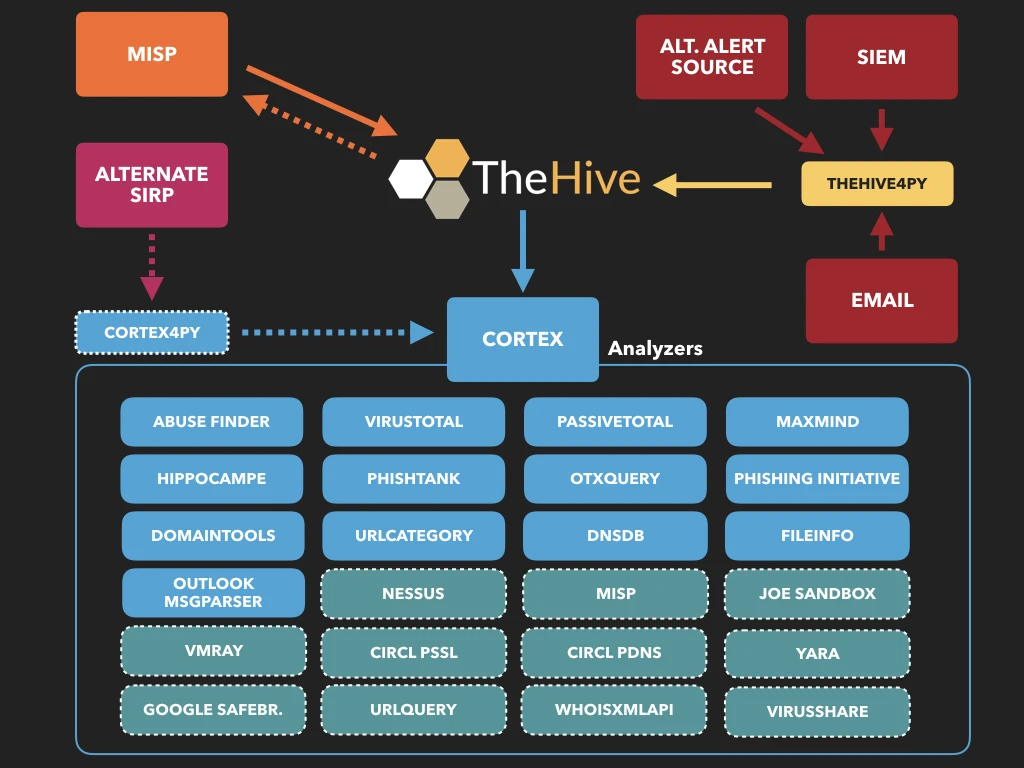
Fuente: GitHub15
Cortex analiza observables como direcciones IP, dominios y hashes de archivos, de forma individual o en lote, a través de una API RESTful y una interfaz web.
Cortex sigue siendo totalmente de código abierto bajo la licencia AGPL. Sin embargo, TheHive pasó a un modelo comercial con la versión 5. Después de una prueba de 14 días, las nuevas instalaciones requieren una licencia válida de StrangeBee; sin ella, la plataforma entra en modo de solo lectura. Hay una licencia Community gratis disponible bajo petición.16
Edición gratuita frente a edición de pago:
Ventajas
- Análisis de observables a escala: Cortex admite el análisis en lote de observables a través de una única interfaz, lo que elimina la necesidad de consultar varias herramientas por separado.
- Integración con MISP: Cortex se conecta a MISP (Plataforma de intercambio de información sobre malware) para permitir el intercambio de inteligencia de amenazas entre plataformas.
Desventajas
- Cambio de licencia de TheHive: TheHive 5 ya no es de código abierto. Los equipos que dependían de TheHive 3 o 4 autoalojado no tienen una ruta de actualización mantenida sin aceptar términos comerciales.17
- Complejidad de configuración: la configuración inicial requiere coordinar Cortex, Elasticsearch y TheHive, lo que añade sobrecarga operativa para equipos más pequeños.
- Límites del soporte comunitario: los problemas de Cortex fuera de los contratos empresariales se gestionan a través de canales comunitarios, sin tiempos de respuesta garantizados.
 Añadir como fuente preferida
Tracecat
Fuente: 18
Tracecat es una plataforma de automatización de código abierto para ingenieros de seguridad y TI, posicionada como una alternativa autoalojada a Tines y Splunk SOAR.
Los flujos de trabajo pueden crearse mediante una interfaz de arrastrar y soltar sin código o mediante configuración como código basada en YAML, y ambas se mantienen sincronizadas automáticamente. El motor de flujos de trabajo se ejecuta sobre Temporal, el mismo framework de ejecución duradera que utilizan los principales equipos de infraestructura en la nube.19
Funciones de código abierto (autoalojado):
Flujos de trabajo ilimitados, gestión de casos, tablas de búsqueda integradas, más de 100 integraciones, integraciones personalizadas de Python/YAML con sincronización de git, SSO SAML, registros de auditoría y despliegue en Docker o AWS Fargate.
Funciones Professional y Enterprise:
Incluye todas las funciones de código abierto, además de alojamiento en la nube totalmente gestionado, despliegue de Kubernetes mediante Helm, clúster Temporal propio, LLMs autoalojados, chatbots de IA empresariales en Microsoft Teams, cumplimiento de STIG para casos de uso federales y soporte por niveles con SLA 24/7. El precio requiere contactar directamente con Tracecat.20
Ventajas
- Modelo de licencia: SSO, registros de auditoría y despliegues de infraestructura como código siguen siendo gratis en el plan de código abierto, a diferencia de la mayoría de las plataformas SOAR comerciales que limitan estas funciones.
- Autoría dual: los flujos de trabajo sin código y en YAML se mantienen sincronizados, por lo que los analistas y los ingenieros pueden trabajar en el mismo flujo de trabajo sin conflictos.
- Flexibilidad de despliegue: Docker Compose, AWS Fargate mediante Terraform y Kubernetes mediante Helm son compatibles.
Desventajas
- Ritmo de desarrollo activo: el proyecto está en desarrollo activo y el equipo recomienda revisar el registro de cambios antes de cada actualización, ya que se producen cambios importantes entre versiones.
- Requisitos de autoalojamiento: ejecutar una pila de Tracecat en producción con Temporal, PostgreSQL y LLMs opcionales requiere una capacidad de infraestructura que puede ser una limitación para equipos más pequeños.
- Relativamente nuevo: Tracecat tiene una comunidad más pequeña y menos integraciones de terceros en comparación con plataformas más antiguas como StackStorm o TheHive.
Preguntas frecuentes
Las herramientas de orquestación, automatización y respuesta de seguridad (SOAR) coordinan y automatizan tareas entre personas y software en una única plataforma. Los ingenieros de seguridad las utilizan para crear automatización con conectores de código abierto y configuración como código, mientras que los equipos SOC utilizan los flujos de trabajo resultantes para clasificar alertas, rastrear incidentes y responder a amenazas.
La velocidad de respuesta afecta directamente a los costes de las filtraciones. Según el informe Cost of a Data Breach 2025 de IBM, el coste medio mundial de una filtración de datos se redujo a 4.44M de dólares, un descenso del 9 % respecto al año anterior, atribuido en parte a la detección asistida por IA. Sin embargo, el promedio de EE. UU. aumentó a 10.22M de dólares, un máximo histórico.21
La actividad de GitHub es un punto de partida práctico: el número de estrellas y de contribuidores refleja cómo de activo se mantiene un proyecto y cuánto soporte comunitario existe para la resolución de problemas y el trabajo de integración.
Más allá de la salud de la comunidad, evalúa si las integraciones nativas de la plataforma cubren las herramientas que ya se utilizan. La mayoría de las plataformas SOAR de código abierto incluyen capacidades de respuesta a incidentes, caza de amenazas e inteligencia de amenazas, pero la profundidad varía. Las organizaciones que también necesitan funcionalidad SIEM deben verificar si está integrada o requiere una integración separada.
Las soluciones de código abierto suelen implicar concesiones: menos integraciones listas para usar, sin SLAs de soporte garantizados y la responsabilidad del mantenimiento recae en el equipo que las despliega. Las alternativas de pago suelen ofrecer documentación más completa, soporte dedicado y funciones como la microsegmentación y la gestión de la postura de seguridad en la nube.
Lecturas adicionales
- 6 ejemplos reales de RBAC
- 10 casos de uso de SOAR con ejemplos reales de flujos de trabajo
- Las 10 mejores herramientas de microsegmentación
- Las 15+ mejores herramientas de respuesta a incidentes de código abierto
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{hafa2026,
  author = {Hafa, Adil},
  title  = {{Las 5 mejores herramientas SOAR de código abierto}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/open-source-soar}},
  note   = {AIMultiple. Recuperado el 10 de septiembre de 2026}
}Resultados y marcas de tiempo de 28 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 4 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
9 actualizacionesSe amplió el aviso de seguridad de n8n con el nuevo CVE-2026-25049 y datos de exposición.
Se actualizó la introducción del artículo.
Se añadió un gráfico a la sección n8n.
Enlaces de referencia
Siguiente para leer
IA para la orquestación de flujos de trabajo: más de 15 herramientas agénticas y GenAI

Mejores proxies de vídeo: resultados del benchmark

Top 20+ herramientas de gestión de Active Directory


Las 15 mejores herramientas de optimización para motores de respuestas
Los 14 mejores emuladores de Android
Los 12 mejores software de gestión de dispositivos móviles

Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.